の検索結果 :
×の検索結果 :
×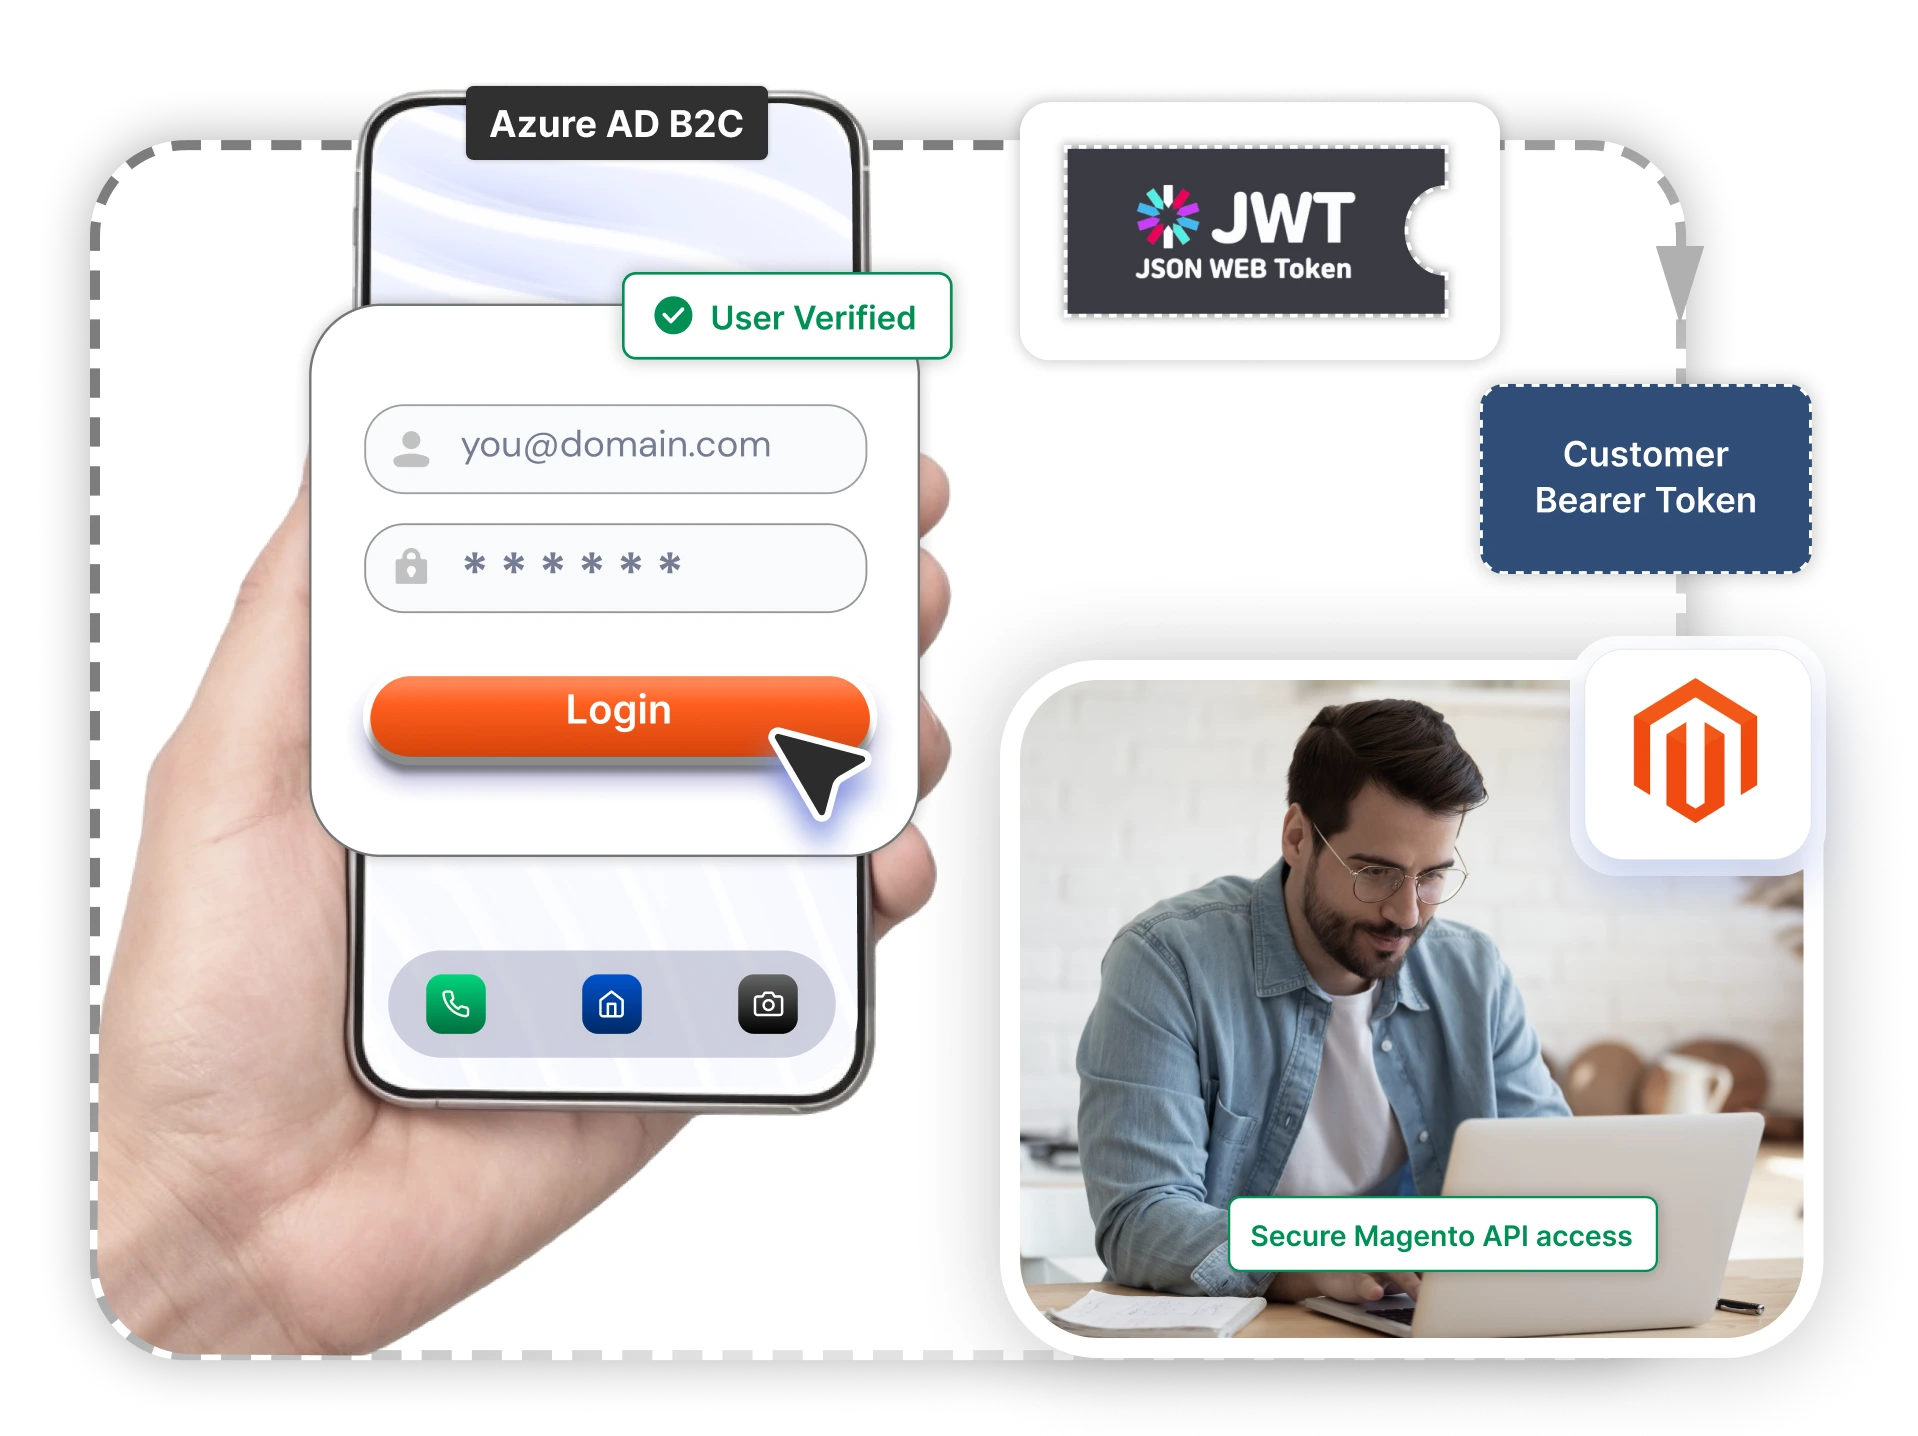
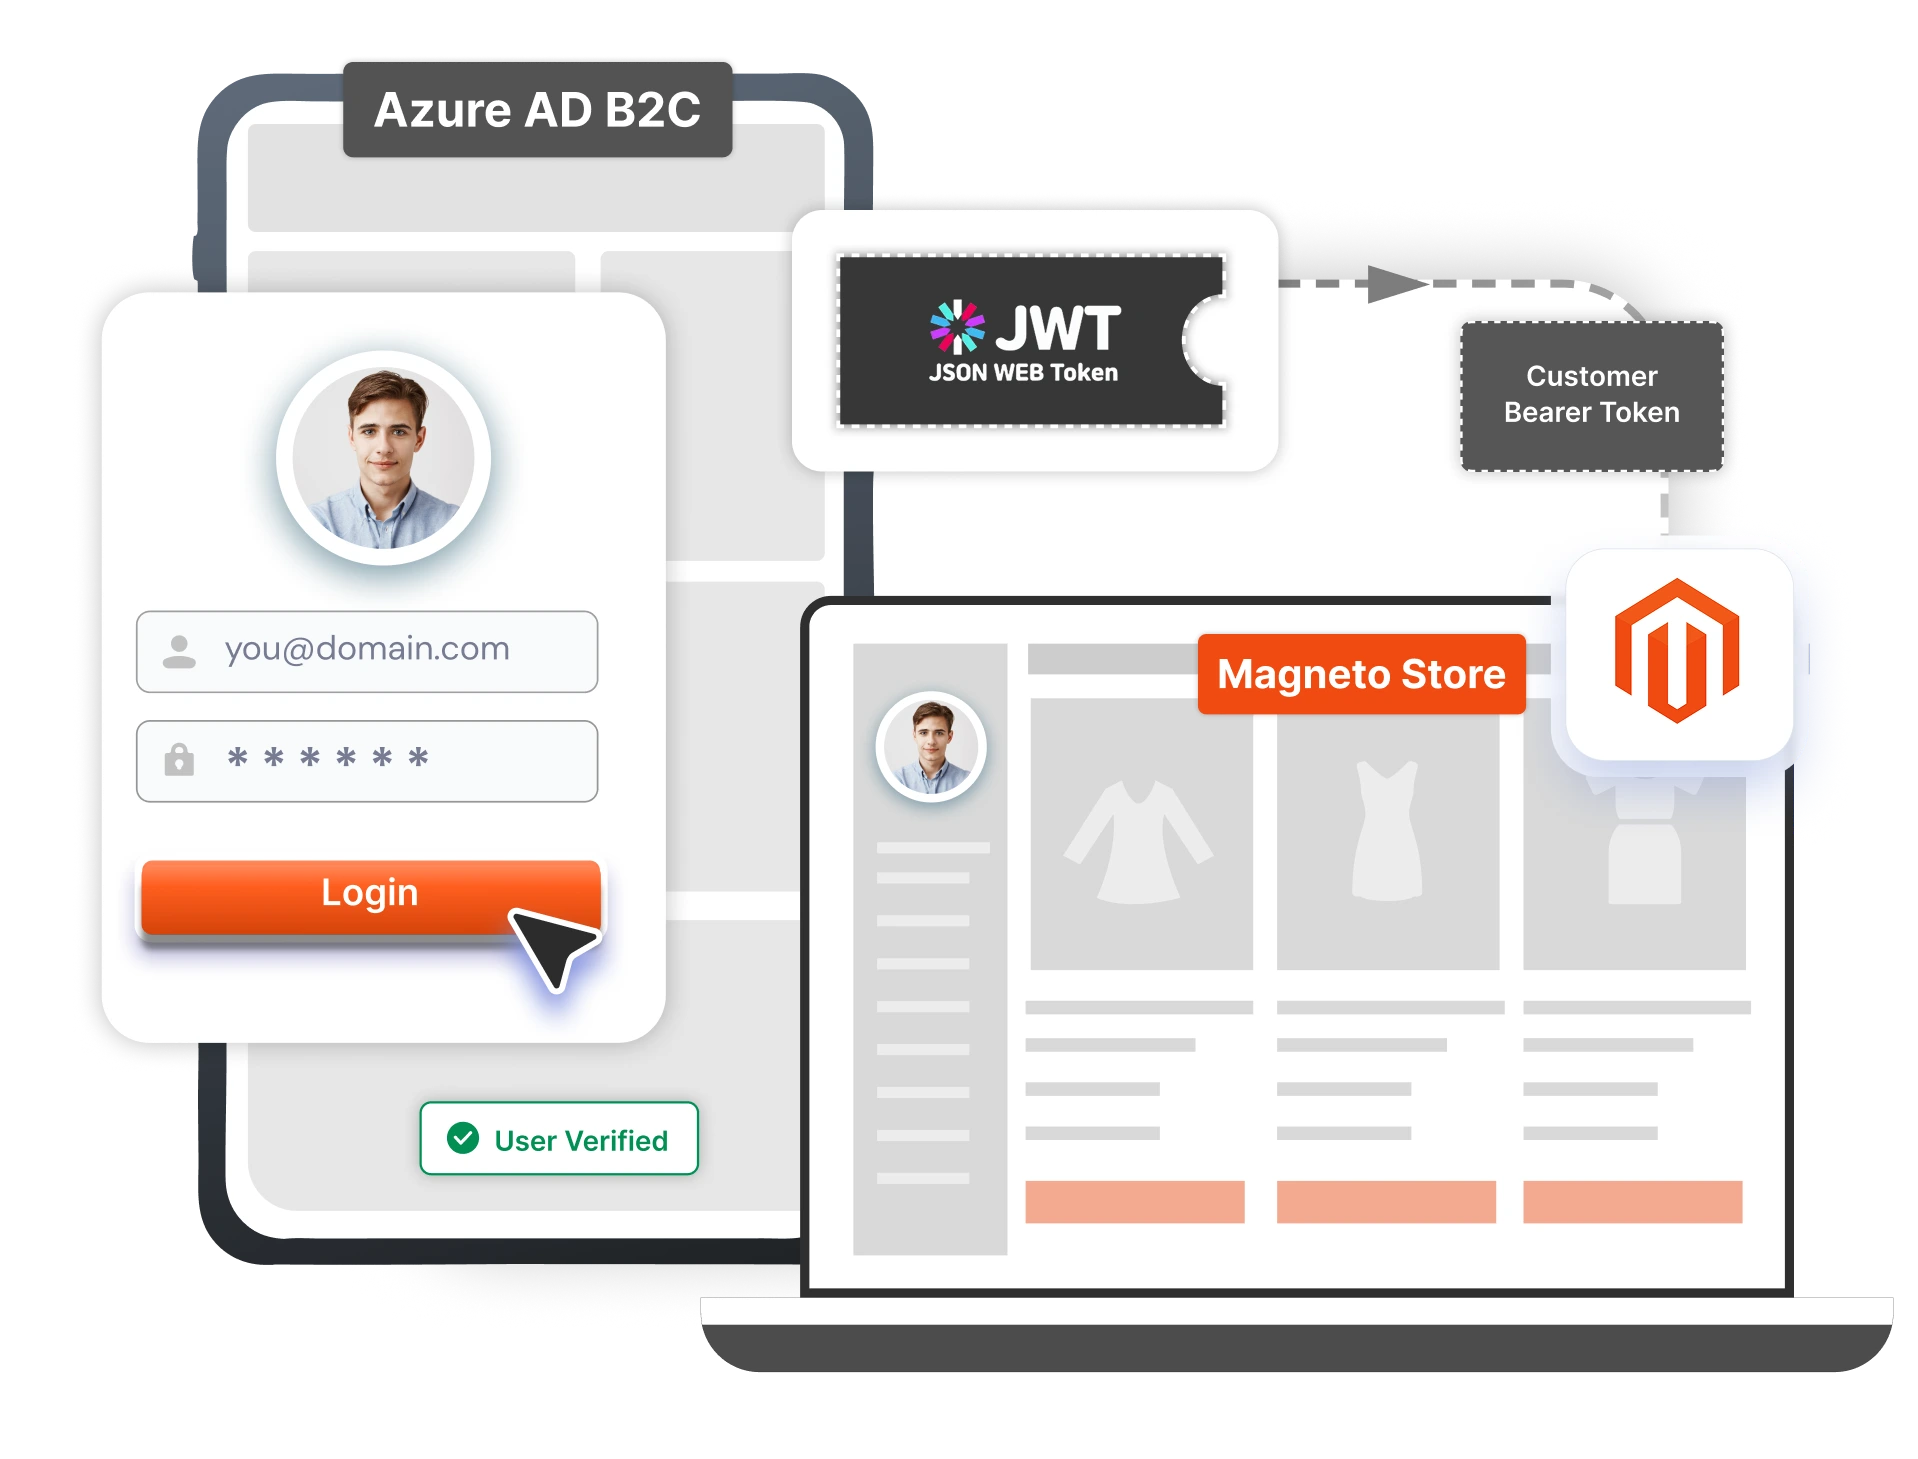
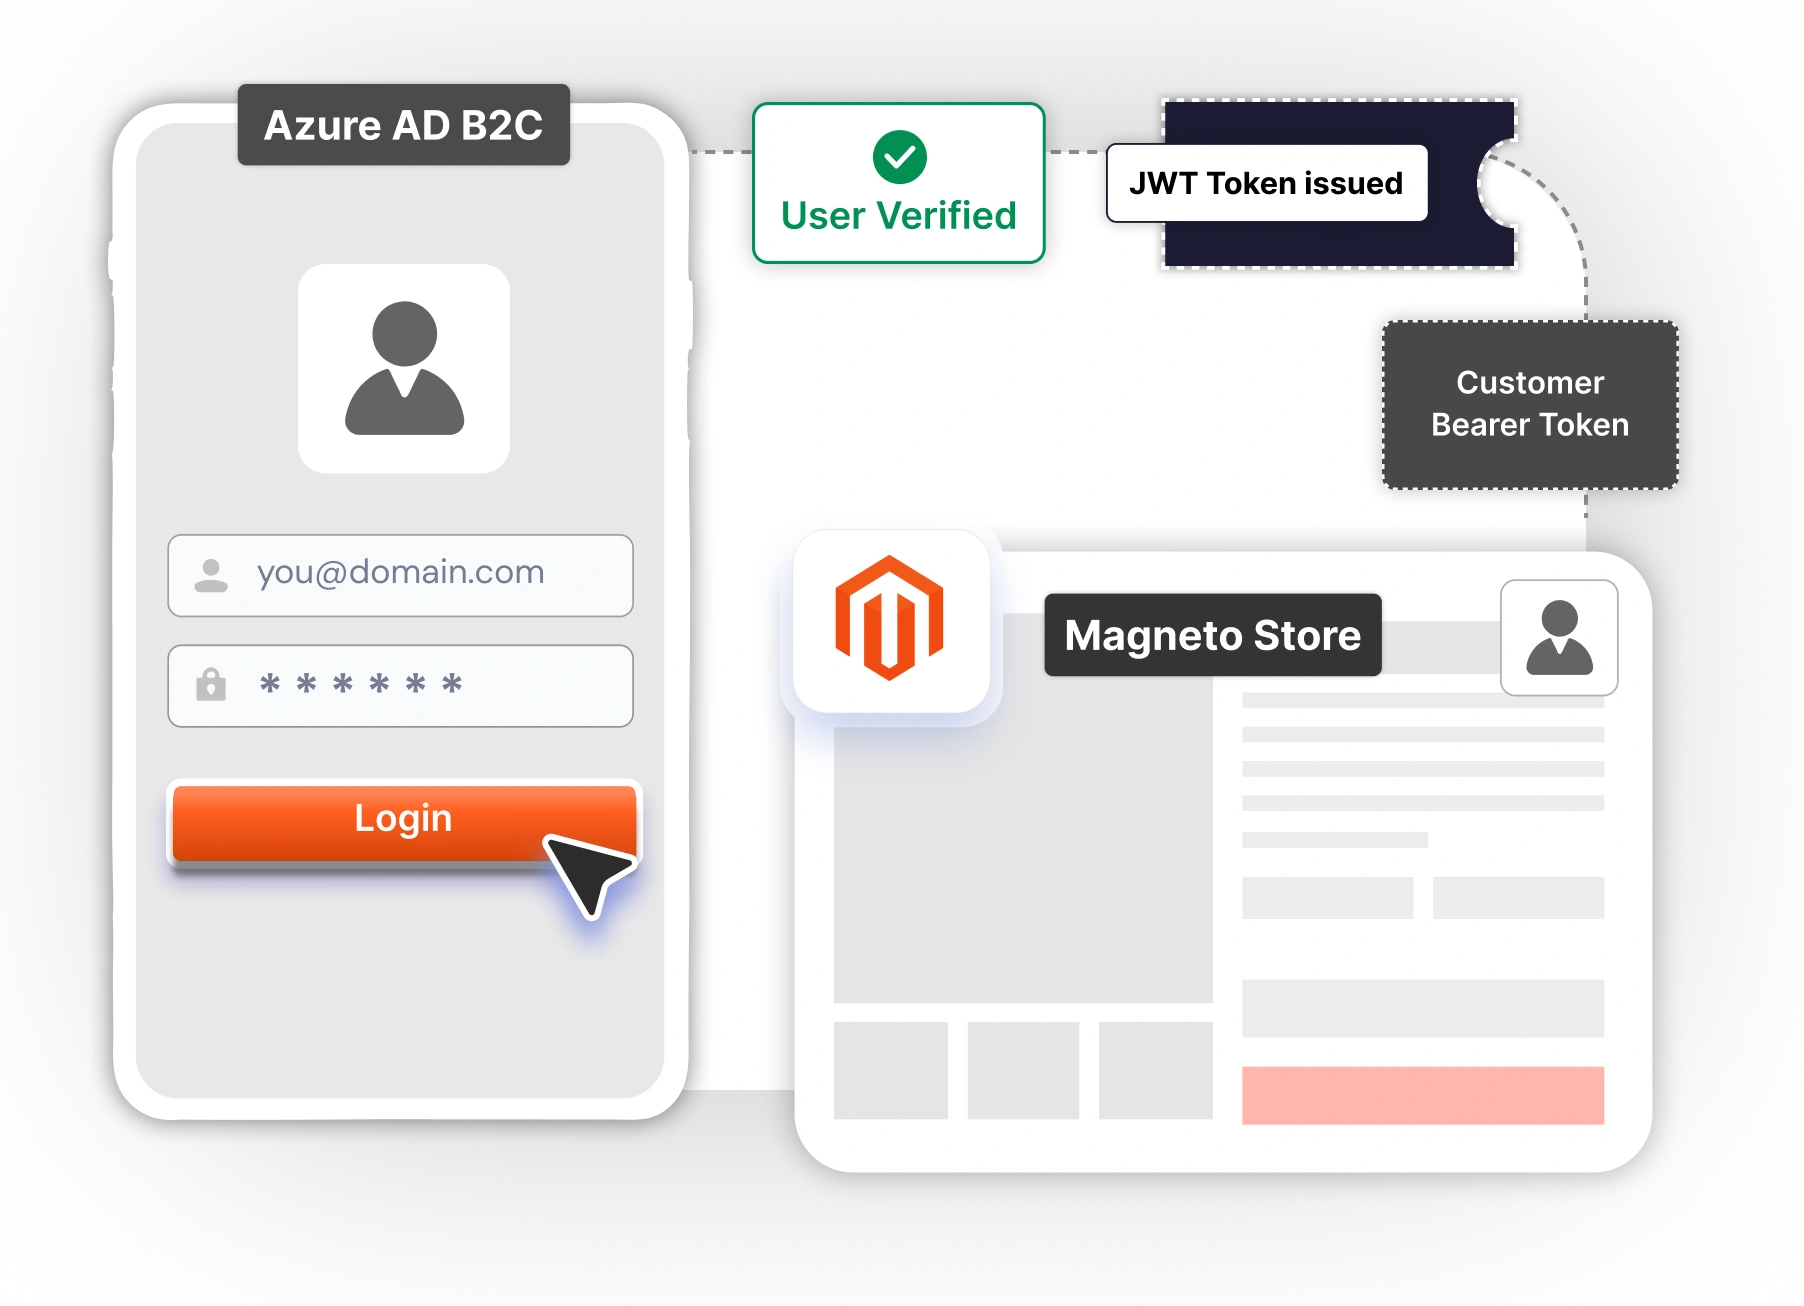
スマートフォンアプリケーションは、ユーザー認証のための集中IDプロバイダー(IdP)としてAzure AD B2Cを使用します。ログインに成功すると、Azure AD B2Cは安全なJWTアクセストークンを発行し、ユーザーのIDを検証します。これにより、OAuth 2.0およびOpenID Connect標準を使用したエンタープライズグレードの認証が保証され、パスワードリスクが軽減され、スケーラブルなID管理が可能になります。
各モバイルアプリユーザーは、同じAzure AD B2C IDにリンクされた既存のMagento顧客アカウントにマッピングされます。このID同期により、モバイルアプリとMagentoバックエンド間の一貫性が確保され、システム間でアカウントの整合性を維持しながら、パーソナライズされた顧客データへのアクセスが可能になります。
認証が完了すると、モバイルアプリケーションはREST APIまたはGraphQL APIを使用してMagentoと通信し、顧客固有のデータを安全に読み書きします。これには、顧客プロファイル情報の取得、注文履歴の取得、設定やカスタムデータの保存、アカウント情報の更新などが含まれます。APIは接続モードで動作し、モバイルアプリケーションとMagentoプラットフォーム間の安全かつリアルタイムなやり取りを保証します。
このソリューションでは、永続的なアプリケーショントークンを使用する代わりに、ユーザー認証後に生成されるMagentoカスタマーベアラートークンを活用します。これにより、APIアクセスは厳密にユーザーベースとなり、共有または静的なアプリケーション認証情報が不要になり、セキュリティとアクセス制御が向上し、トークンの有効性が顧客セッションと整合されます。このアプローチにより、APIセキュリティ全体が強化され、永続アクセストークンの不正使用を防止できます。
Azure AD B2Cを使用して、モバイルユーザーを安全に認証します。プラットフォーム間のユーザー管理を簡素化する統合IDシステムを実現します。エンタープライズグレードのセキュリティ基準を維持しながら、一貫したログインエクスペリエンスを実現します。
静的なアプリトークンの代わりに、動的な顧客ベアラートークンを使用します。共有認証情報ではなく、個々のユーザー認証に基づいてアクセスを許可します。トークンの不正使用や不正なAPIアクセスを防ぐことで、セキュリティリスクを軽減します。
REST APIとGraphQL APIを活用し、モバイルとMagento間のシームレスな通信を実現します。顧客、カート、注文データの即時同期を実現し、スムーズでレスポンシブなモバイルショッピング体験を提供します。
JWT検証とトークンベースの認証により、データ保護が強化されます。アクセスを許可する前に、すべてのリクエストが安全に検証されていることを確認します。強力な認証および認可制御により、コンプライアンス要件をサポートします。
Magento を活用したモバイルアプリを展開する小売ブランドは、静的な API 認証情報を公開することなく、安全でスケーラブルな認証を実現する必要があります。Azure AD B2C を Magento 2 と統合することで、顧客は OAuth 2.0 と OpenID Connect を使用した一元管理された ID プロバイダーを介してログインし、Magento 顧客アカウントにマッピングされた JWT トークンを受け取ります。その後、モバイルアプリは API 通信用に、永続的なアプリケーショントークンではなく Magento 顧客ベアラートークンを生成します。これにより、プロファイル管理、注文履歴、アカウント更新のための Magento REST API または GraphQL API へのアクセス時に、安全なユーザーベースの認証が確保されます。
Magento を活用したサブスクリプション型および会員制ビジネスでは、定期注文や個人データの管理に安全なモバイルセルフサービスアクセスが必要です。Azure AD B2C を一元的な ID プロバイダーとして利用することで、ユーザーは認証を行い、Magento 顧客アカウントにマッピングされた署名付き JWT トークンを受け取ります。その後、動的な顧客ベアラートークンが生成され、安全な API アクセスが可能になります。これにより、共有または静的な資格情報を使用することなく、Magento REST API または GraphQL API とのリアルタイムなやり取りが可能になります。このアプローチにより、データ保護が強化され、スケーラブルなモバイルコマースセキュリティが確保されます。
 モジュールに関するお問い合わせ
miniOrange はユーザー データを保存しますか?
miniOrangeは、IDプロバイダー(IdP)からMagentoに送信されるデータを保存または転送しません。すべてのデータはお客様の施設/サーバー内に保持されます。
ライセンスは一回限りの支払いですか、それとも年間サブスクリプションですか?
拡張機能ライセンスはサブスクリプションベースで、毎年更新する必要があります。更新することで、セキュリティパッチや最新バージョンへの互換性調整など、拡張機能のアップデートを確実に受け取ることができます。拡張機能ライセンスはサブスクリプションベースで、毎年お支払いいただく必要があります。
XNUMX つのインスタンスとは何ですか?
Magentoインスタンスとは、Magentoサイトの単一のインストールを指します。これは、拡張機能が有効化されている個々のウェブサイトを指します。単一サイトのMagentoの場合、各ウェブサイトは単一のインスタンスとしてカウントされます。
すべてのマルチサイト/サブサイトに対して購入する必要がありますか?
いいえ、Magento マルチサイト ネットワークで拡張機能をアクティブ化するサイトに対してのみ料金を支払う必要があります。
非実稼働環境用に別のライセンスが必要ですか?
はい、インスタンスベースのライセンスポリシーを採用しています。拡張機能のライセンスはMagentoインスタンスのドメインに紐付けられているため、開発環境、ステージング環境、本番環境の3つの環境をお持ちの場合は、3つのライセンスが必要になります(プレプロダクション環境には割引が適用されます)。

ご返信ありがとうございます。すぐにご返信させていただきます。
何か問題が発生しました。 もう一度質問を送信してください
助けが必要? 私たちはここにいます!


 法的文書

