
Oracle Manager を IDP として使用した Magento への SAML シングル サインオン (SSO) | Oracle SSO ログイン
概要
Magento [SAML] の Oracle Enterprise Manager シングル サインオン (SSO) ログインは、当社のMagento SAML SP シングル サインオン (SSO) プラグインを使用することで実現できます。当社の SSO ソリューションは、Magento SAML 2.0 準拠のサービス プロバイダーを作成し、Magento サイトと Oracle Enterprise Manager 間の信頼関係を確立して、ユーザーを Magento サイトへ安全に認証およびログインさせます。当社の Magento シングル サインオン (SSO) ソリューションは、SSO ログインの背後にある Magento サイトを保護し、ユーザーが Oracle Enterprise Manager のログイン資格情報を使用して認証されるようにします。属性 / カスタム マッピング、ロール マッピングなどの高度な SSO 機能のシームレスなサポート。SAMLは、サービス プロバイダーと ID プロバイダー間で情報を交換できるようにします。SAML は、サービス プロバイダーと ID プロバイダーの統合です。ユーザーがログインしようとすると、サービス プロバイダーは、ユーザーに関する情報を含む SAML アサーションを ID プロバイダーに送信します。アサーションは ID プロバイダーによって受信され、ユーザーが組織にアクセスできるようになる前に、サービス プロバイダーの設定に対して検証されます。ここでは、Oracle Enterprise ManagerをIdP(アイデンティティプロバイダー)、MagentoをSP(サービスプロバイダー)として、 MagentoサイトとOracle Enterprise Manager間のSAMLシングルサインオン(SSO)ログインを設定する方法について説明します。当社のSSOプラグインは、Oracle Enterprise Managerからの無制限のユーザー認証を提供します。Magento SAMLシングルサインオン(SSO)プラグインで提供されるその他の機能の詳細については、こちらをクリックしてください。





前提条件: ダウンロードとインストール
Composer を使用したインストール:
- を購入する miniOrange SAML シングル サインオン - SAML SSO ログイン Magento マーケットプレイスからの拡張機能。
- 私のプロフィール -> 私の購入に移動します
- 正しいアクセス キーを使用していることを確認してください (マイ プロフィール - アクセス キー)
- プロジェクト内の auth.json ファイルにアクセス キーを貼り付けます。
- 以下のコマンドを使用して、拡張機能をプロジェクトに追加します。
「composer は miniorange_inc/saml-sp-single-sign-on を必要とします」
php bin/magento セットアップ:di:compile
php bin / magentoのセットアップ:アップグレード
手動インストール:
- miniOrange SAML シングル サインオン - SAML SSO ログイン拡張機能 zip を次の場所からダウンロードします。 こちら.
- MiniOrange/SP ディレクトリ内の zip の内容をすべて解凍します。
{Magentoのルートディレクトリ} アプリ コード ミニオレンジ SSO
php bin/magento セットアップ:di:compile
php bin / magentoのセットアップ:アップグレード
Magento SAML SP への Oracle Enterprise Manager SAML シングル サインオン (SSO) ログインを構成する手順
1.Oracle Enterprise ManagerをIdP(アイデンティティ・プロバイダ)として設定します。
Oracle Enterprise ManagerをMagentoのIdPとして構成するには、次の手順に従います。
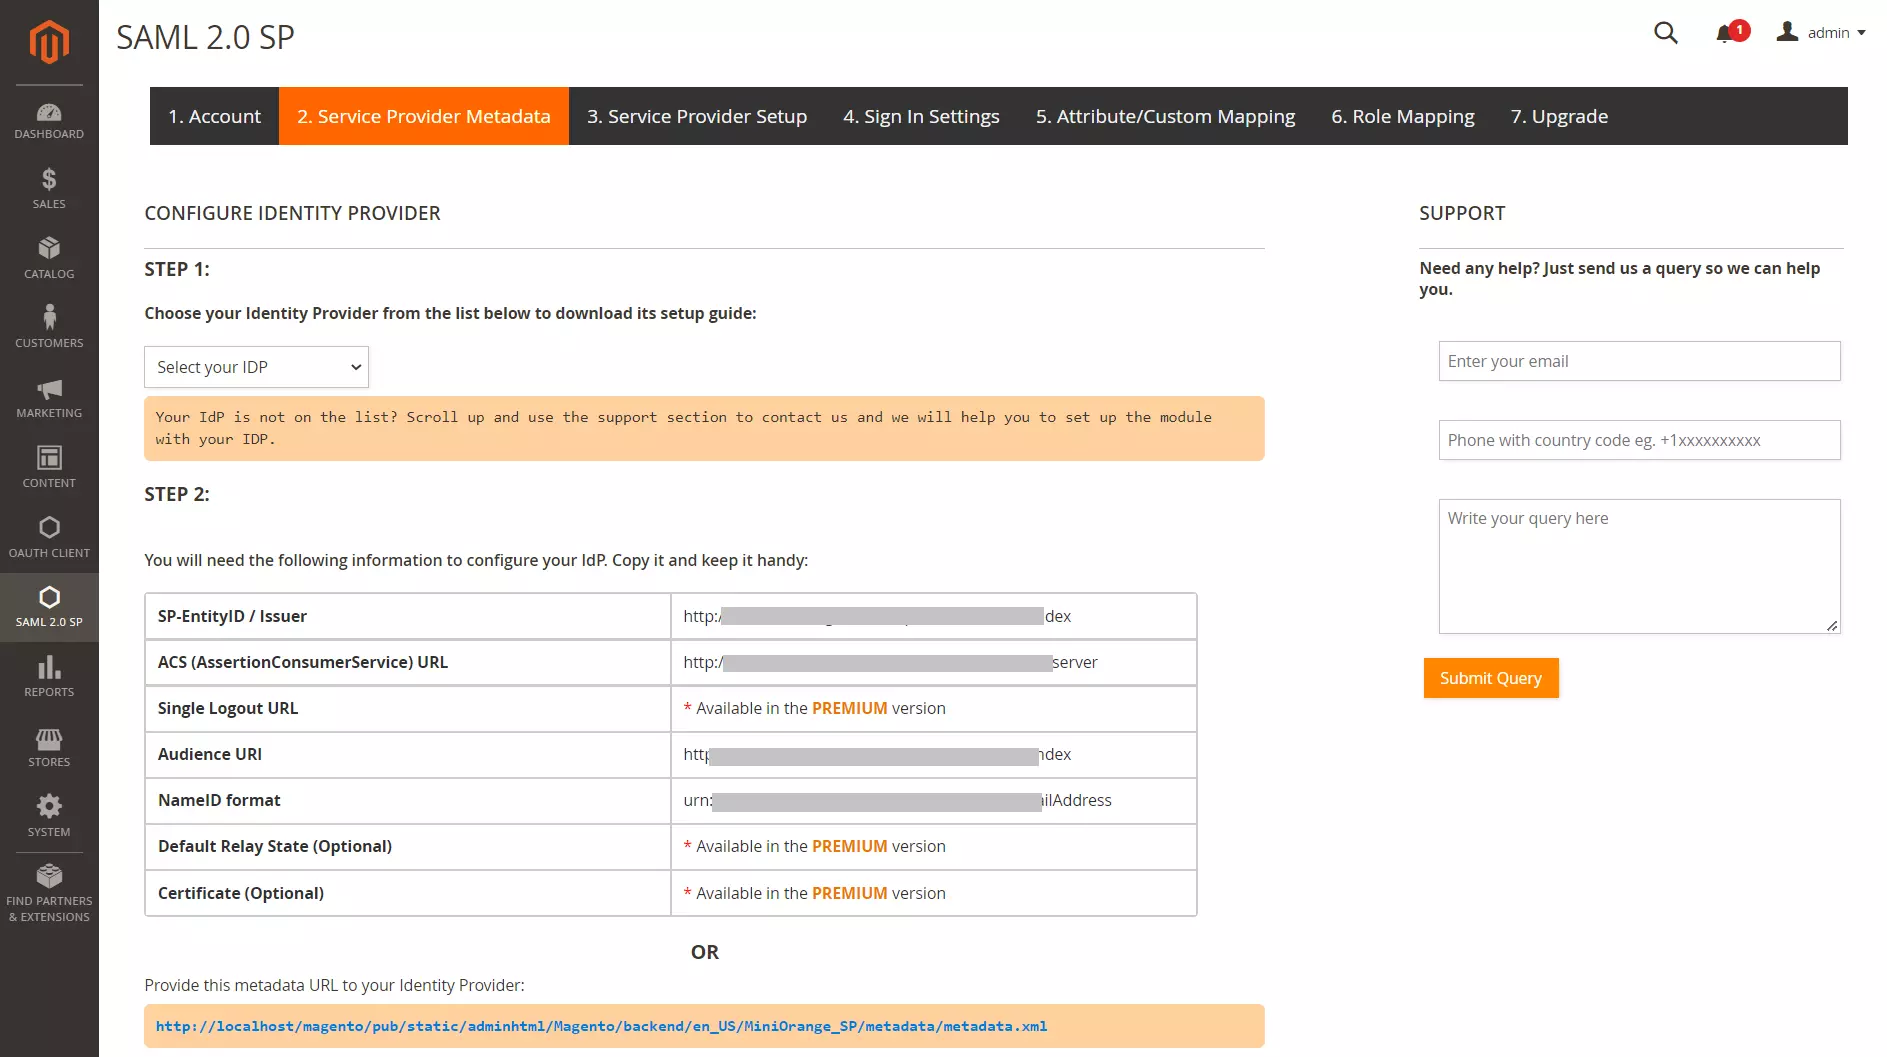
- Magento SAML SP SSO プラグインで、次の場所に移動します。 サービスプロバイダーのメタデータ タブ。 このタブには、Oracle Enterprise Managerをアイデンティティ・プロバイダとして構成するために必要なSPエンティティIDやACS (AssertionConsumerService) URLなどのSPメタデータが表示されます。
- あなたへのログイン Oracle Enterprise Manager (OEM) コンソール。 サイドメニューからこちらへ アイデンティティとアクセスOracle Identity Federation (OIF).
- ドロップダウン メニューから、 Oracle Identity Federation。 に行く 管理部門サービスプロバイダー.

- まず SAML2.0 「サービスプロバイダー」セクションのタブ
- NameID 経由でユーザーをマップすることを確認します。
- チェック 有効にする SAML2.0 プロトコル。 プロトコル設定の下
- 追加の SAML 設定を構成します。


- ここで、 Oracle Identity Federation 上からのドロップダウン。 に行く 管理部門 セキュリティと信頼.
- に行きます プロバイダーのメタデータ タブには何も表示されないことに注意してください。
- プロバイダータイプドロップダウンから選択します ID プロバイダー に移動し、生成ボタンをクリックして Idp メタデータをダウンロードします。

- ダウンロードしたメタデータをサービス プロバイダー アプリケーションに提供します。
Magento サイトへの Oracle Enterprise Manager SSO ログインを実現するために、Oracle Enterprise Manager を SAML IdP (アイデンティティ プロバイダ) として正常に構成しました。
2. Magento を SP (サービスプロバイダー) として構成する
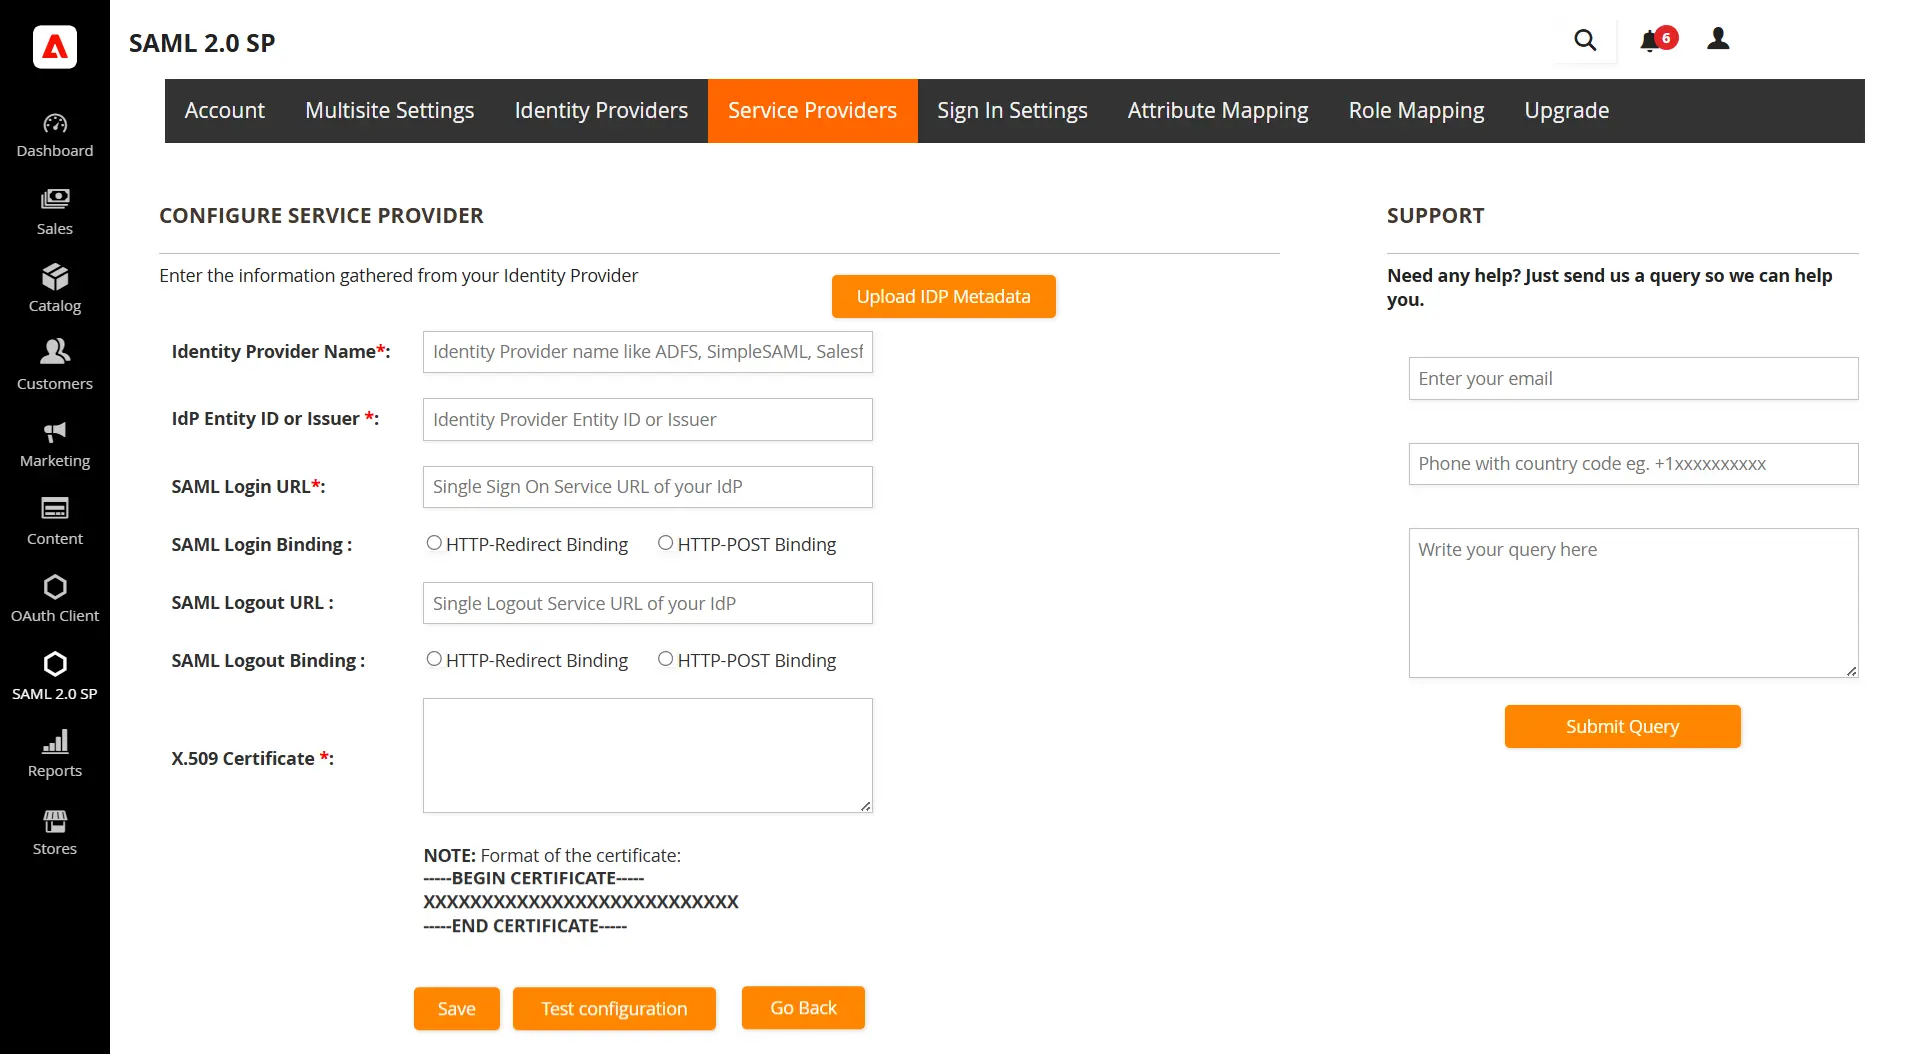
- コピー SAML エンティティ ID、SAML シングル サインオン エンドポイント URL、および x.509 証明書 フェデレーション メタデータ ドキュメントから取得して貼り付けます IdP エンティティ ID または発行者、シングル サインオン サービス URL、x.509 証明書 プラグイン内のそれぞれのフィールド。
| IdP エンティティ ID または発行者 | フェデレーション メタデータ ドキュメントの SAML エンティティ ID |
| シングルサインオンサービスのURL | フェデレーション メタデータ ドキュメントの SAML シングル サインオン エンドポイント URL |
| X.509証明書 | フェデレーション メタデータ ドキュメント内の x.509 証明書 |
- ソフトウェアの制限をクリック Save ボタンをクリックしてすべての設定を保存します。
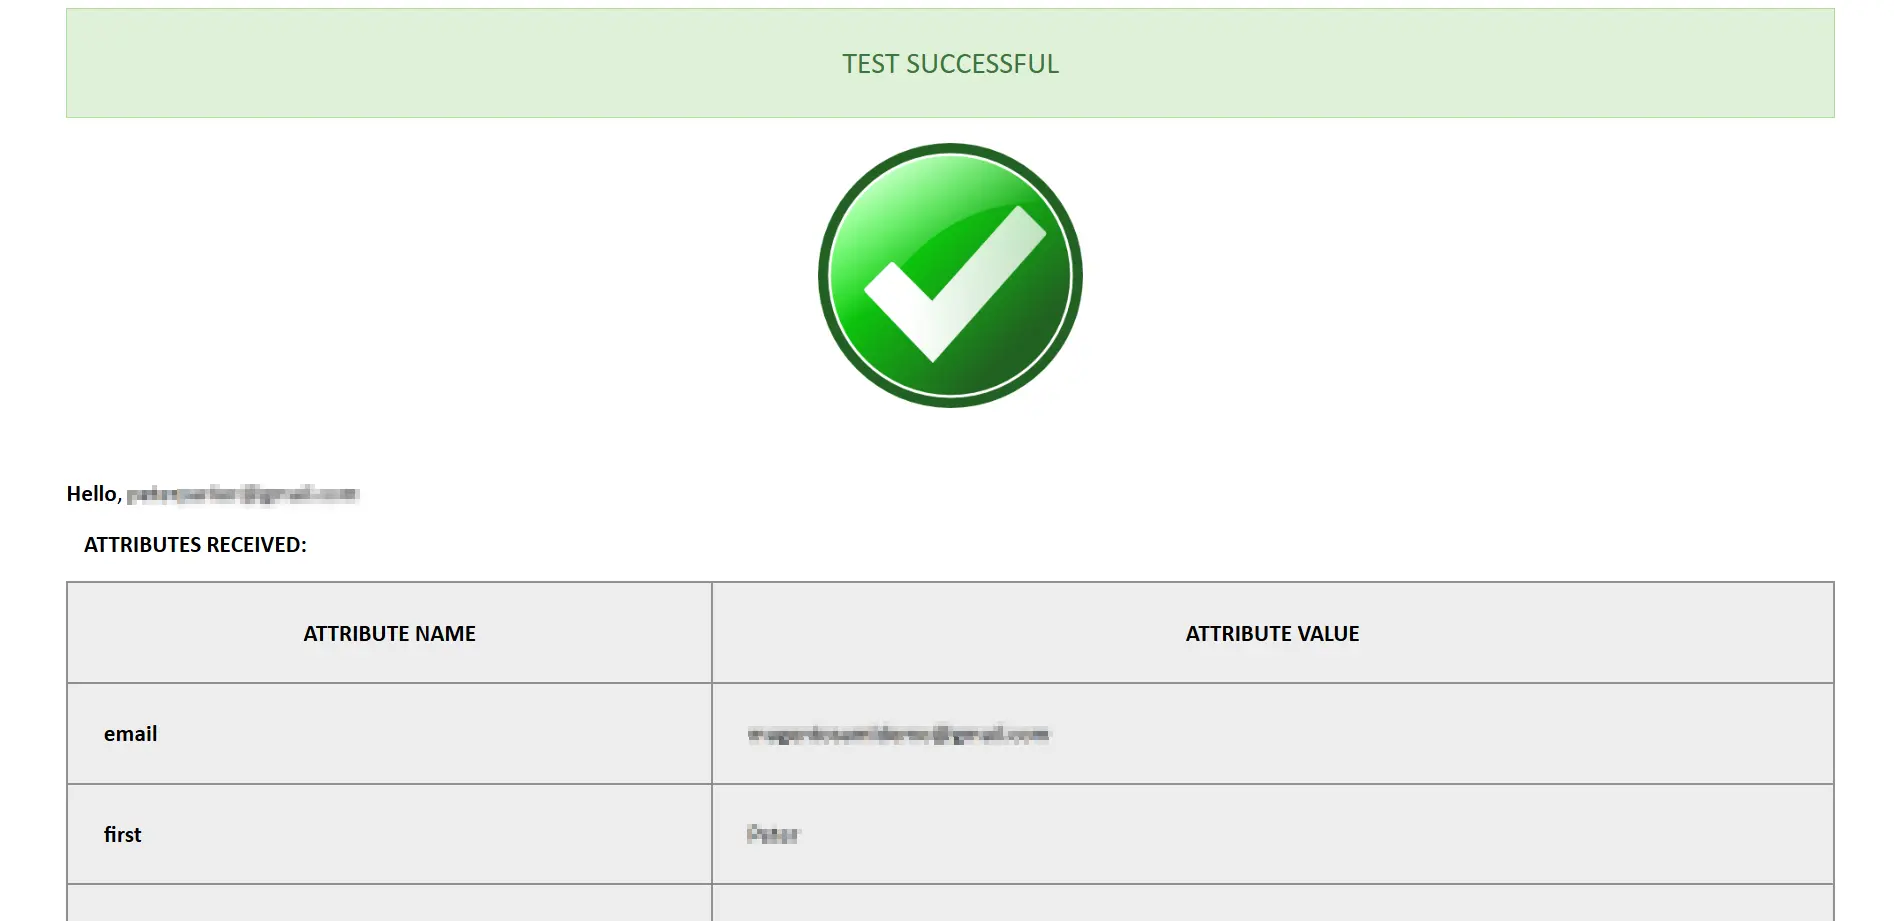
- Magento が SP として正しく設定されているかどうかを確認するには、 テスト構成
3. マルチサイト設定(*エンタープライズ版で利用可能)
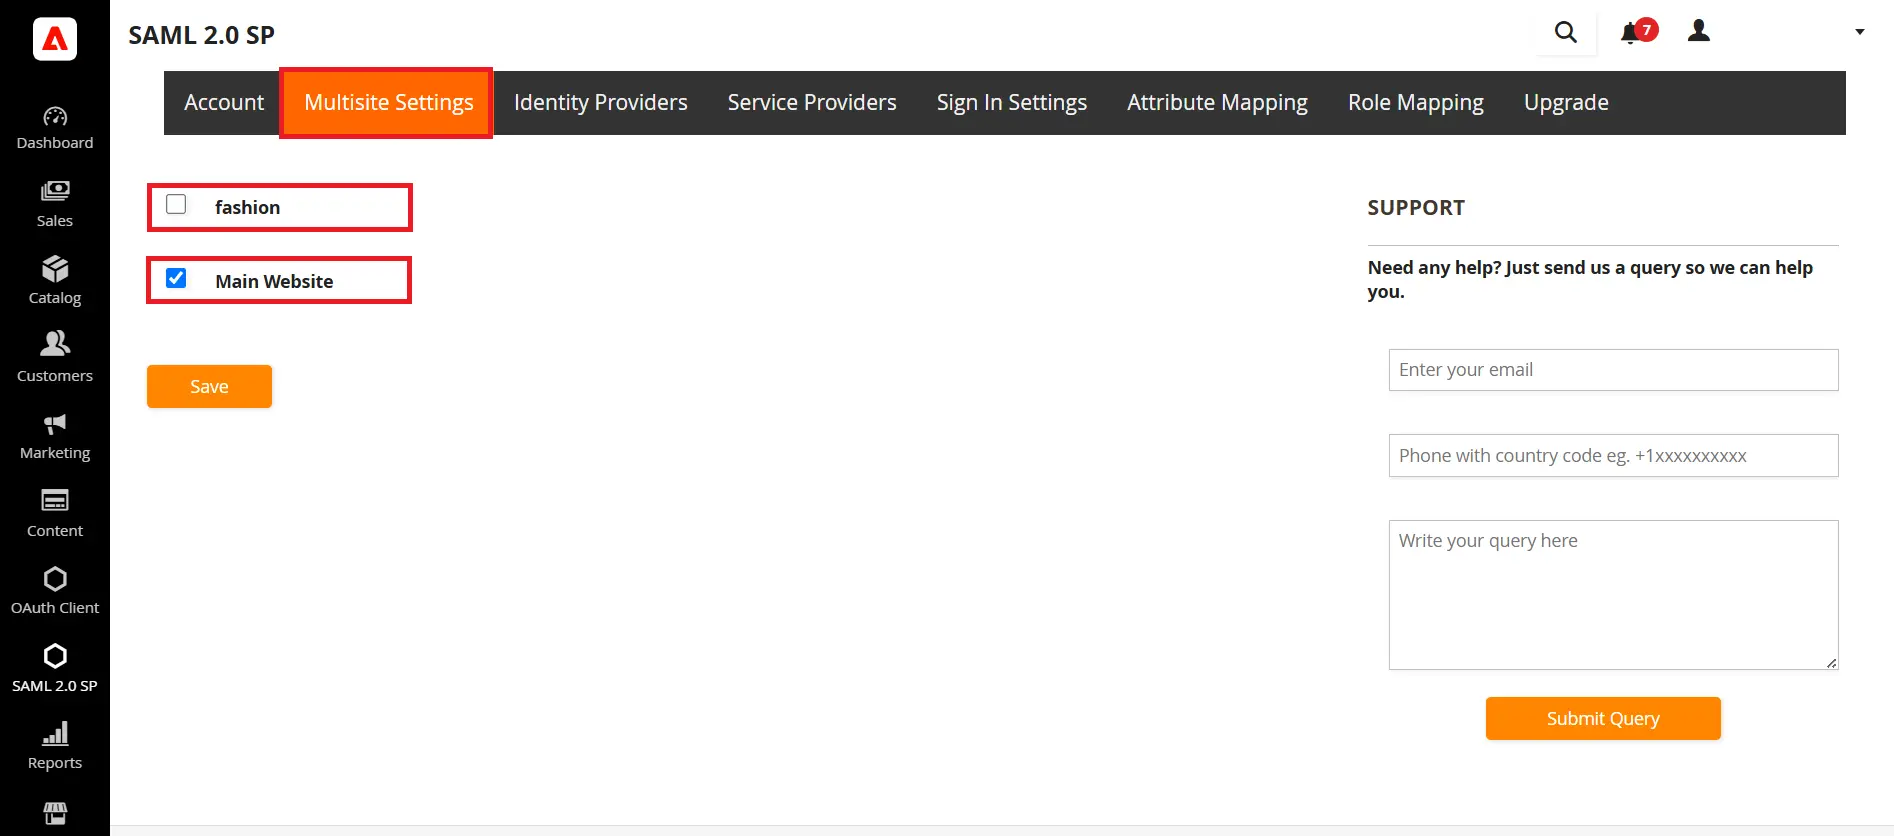
- MFAデバイスに移動する マルチサイト設定 タブ。ここでは、Magento インストール環境下で SSO を有効にするすべてのサブサイトを選択できます。すべてのサブサイトのチェックボックスをオンにして、「保存」をクリックしてください。
4. サインイン設定
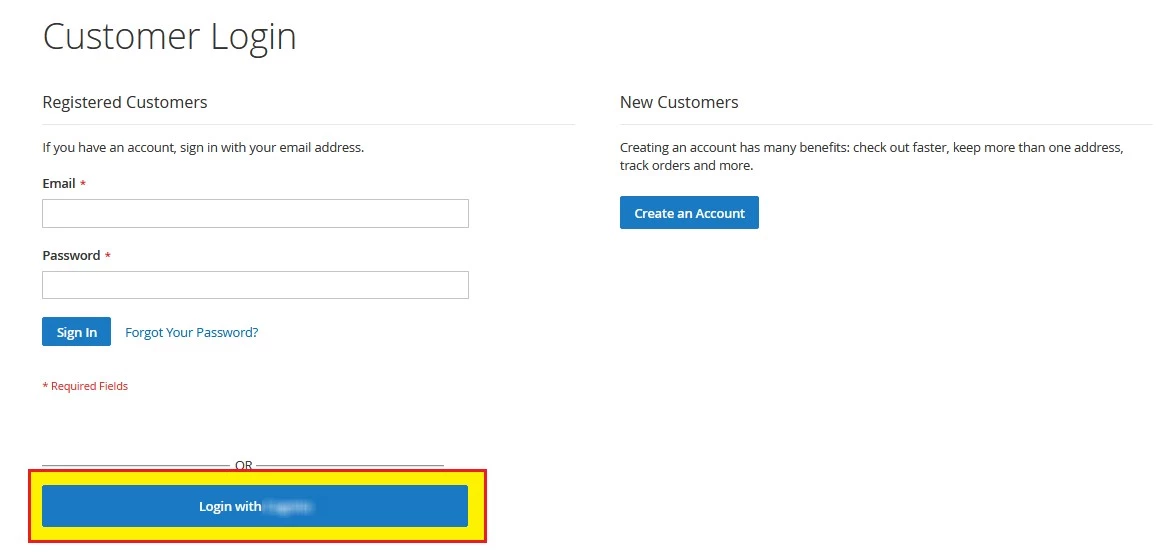
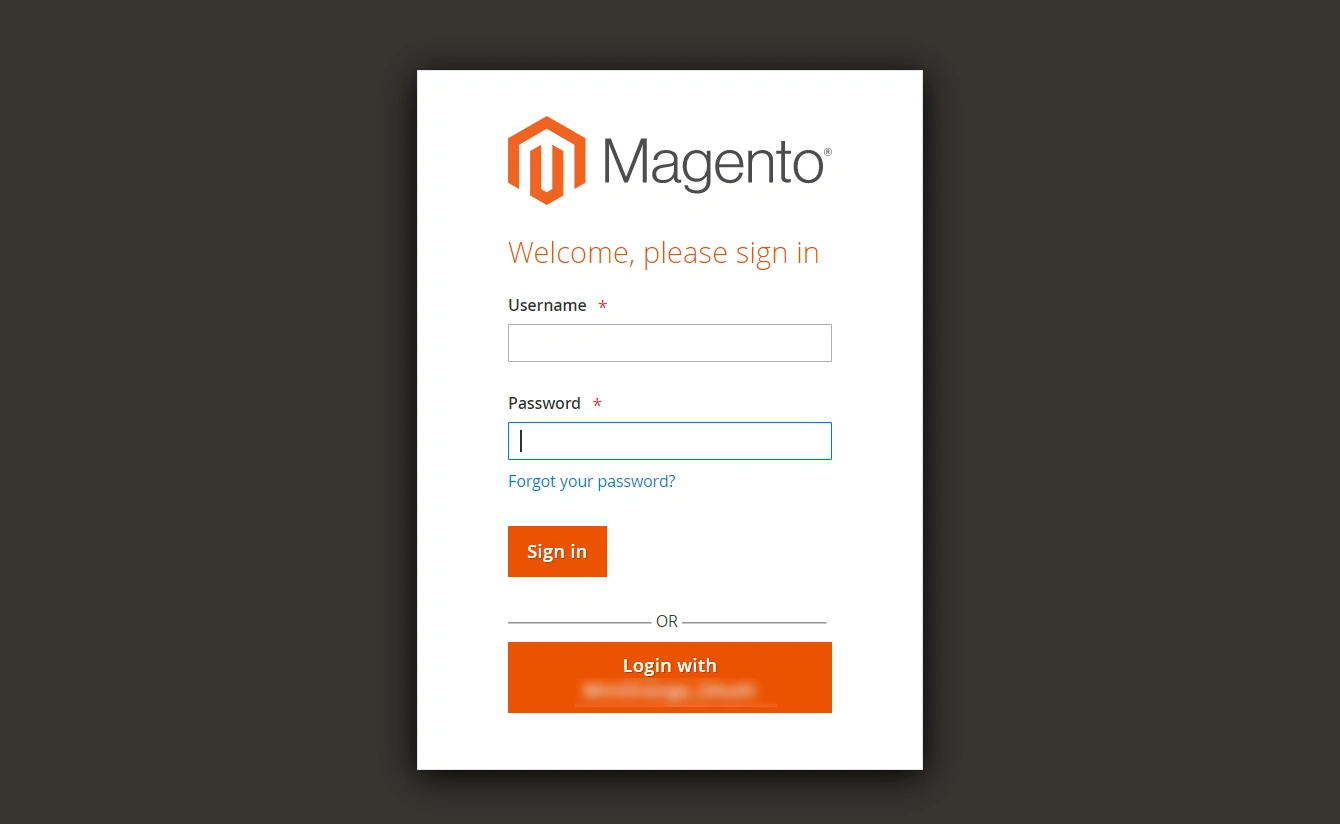
- MFAデバイスに移動する サインイン設定 タブ。 ここには、ログインリンクを有効にするオプションがあります。 管理者*/顧客 ログインページ (*管理者 SSO はプレミアム バージョンで利用可能です)
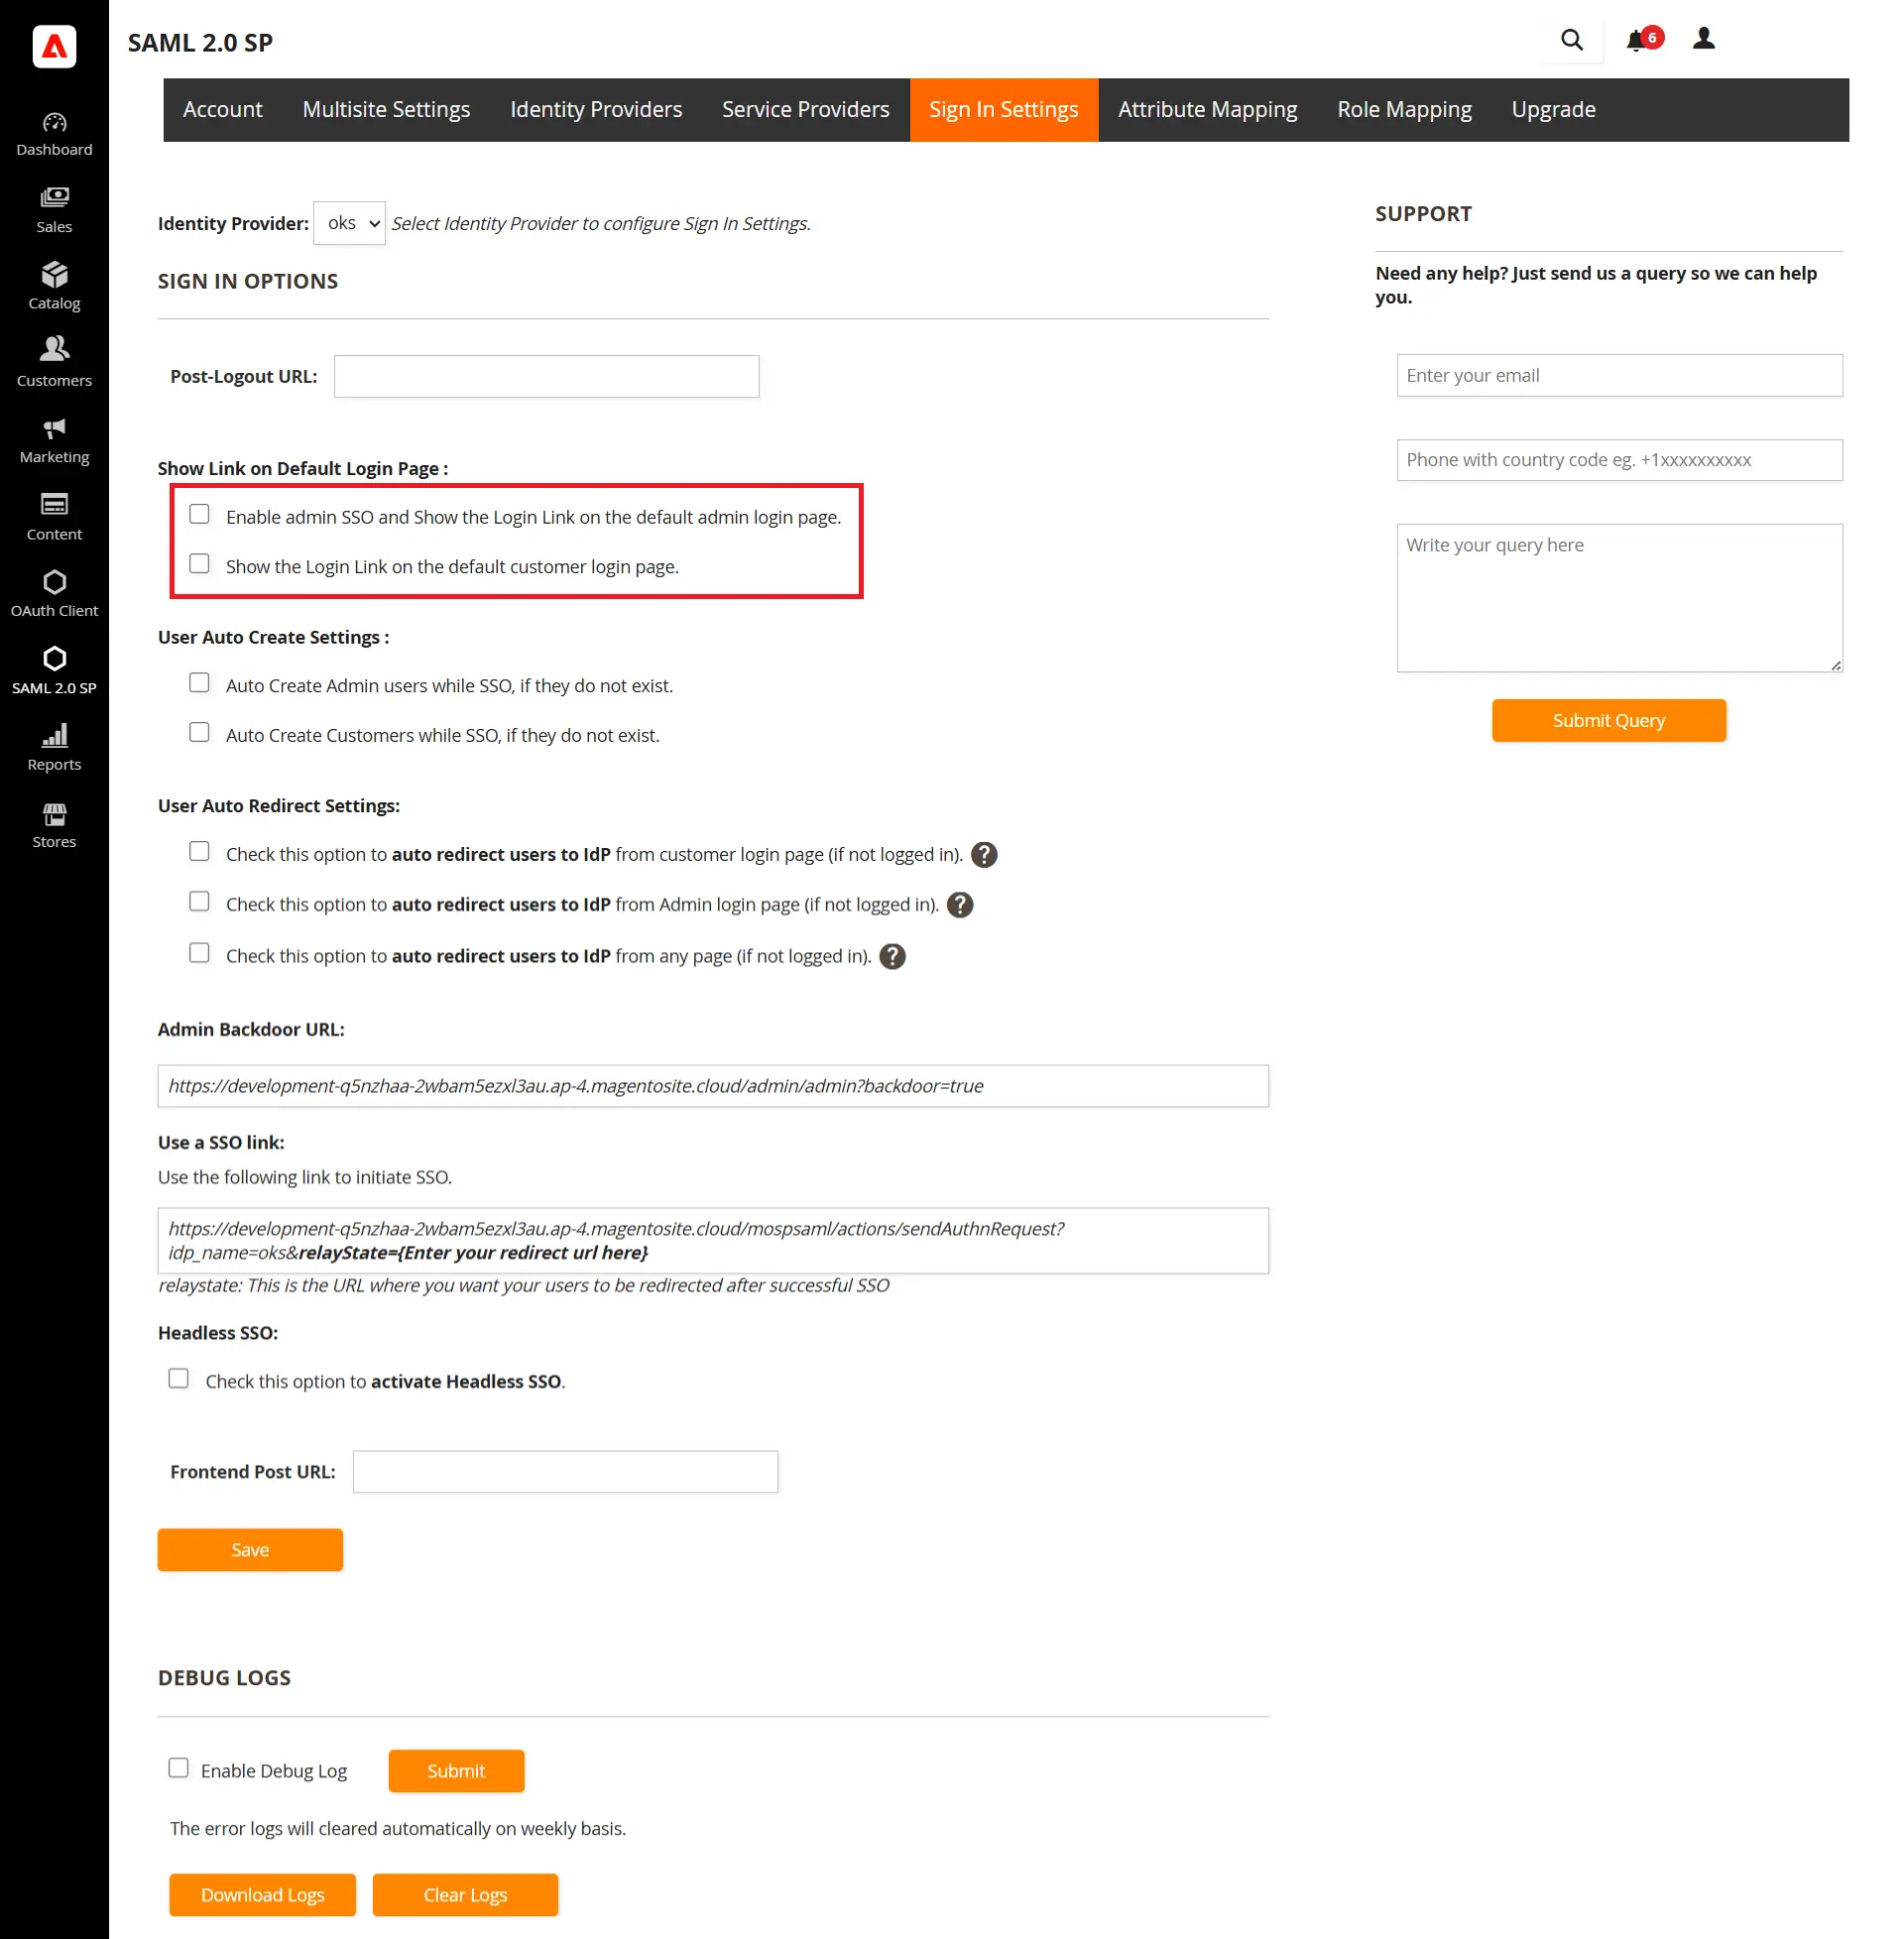
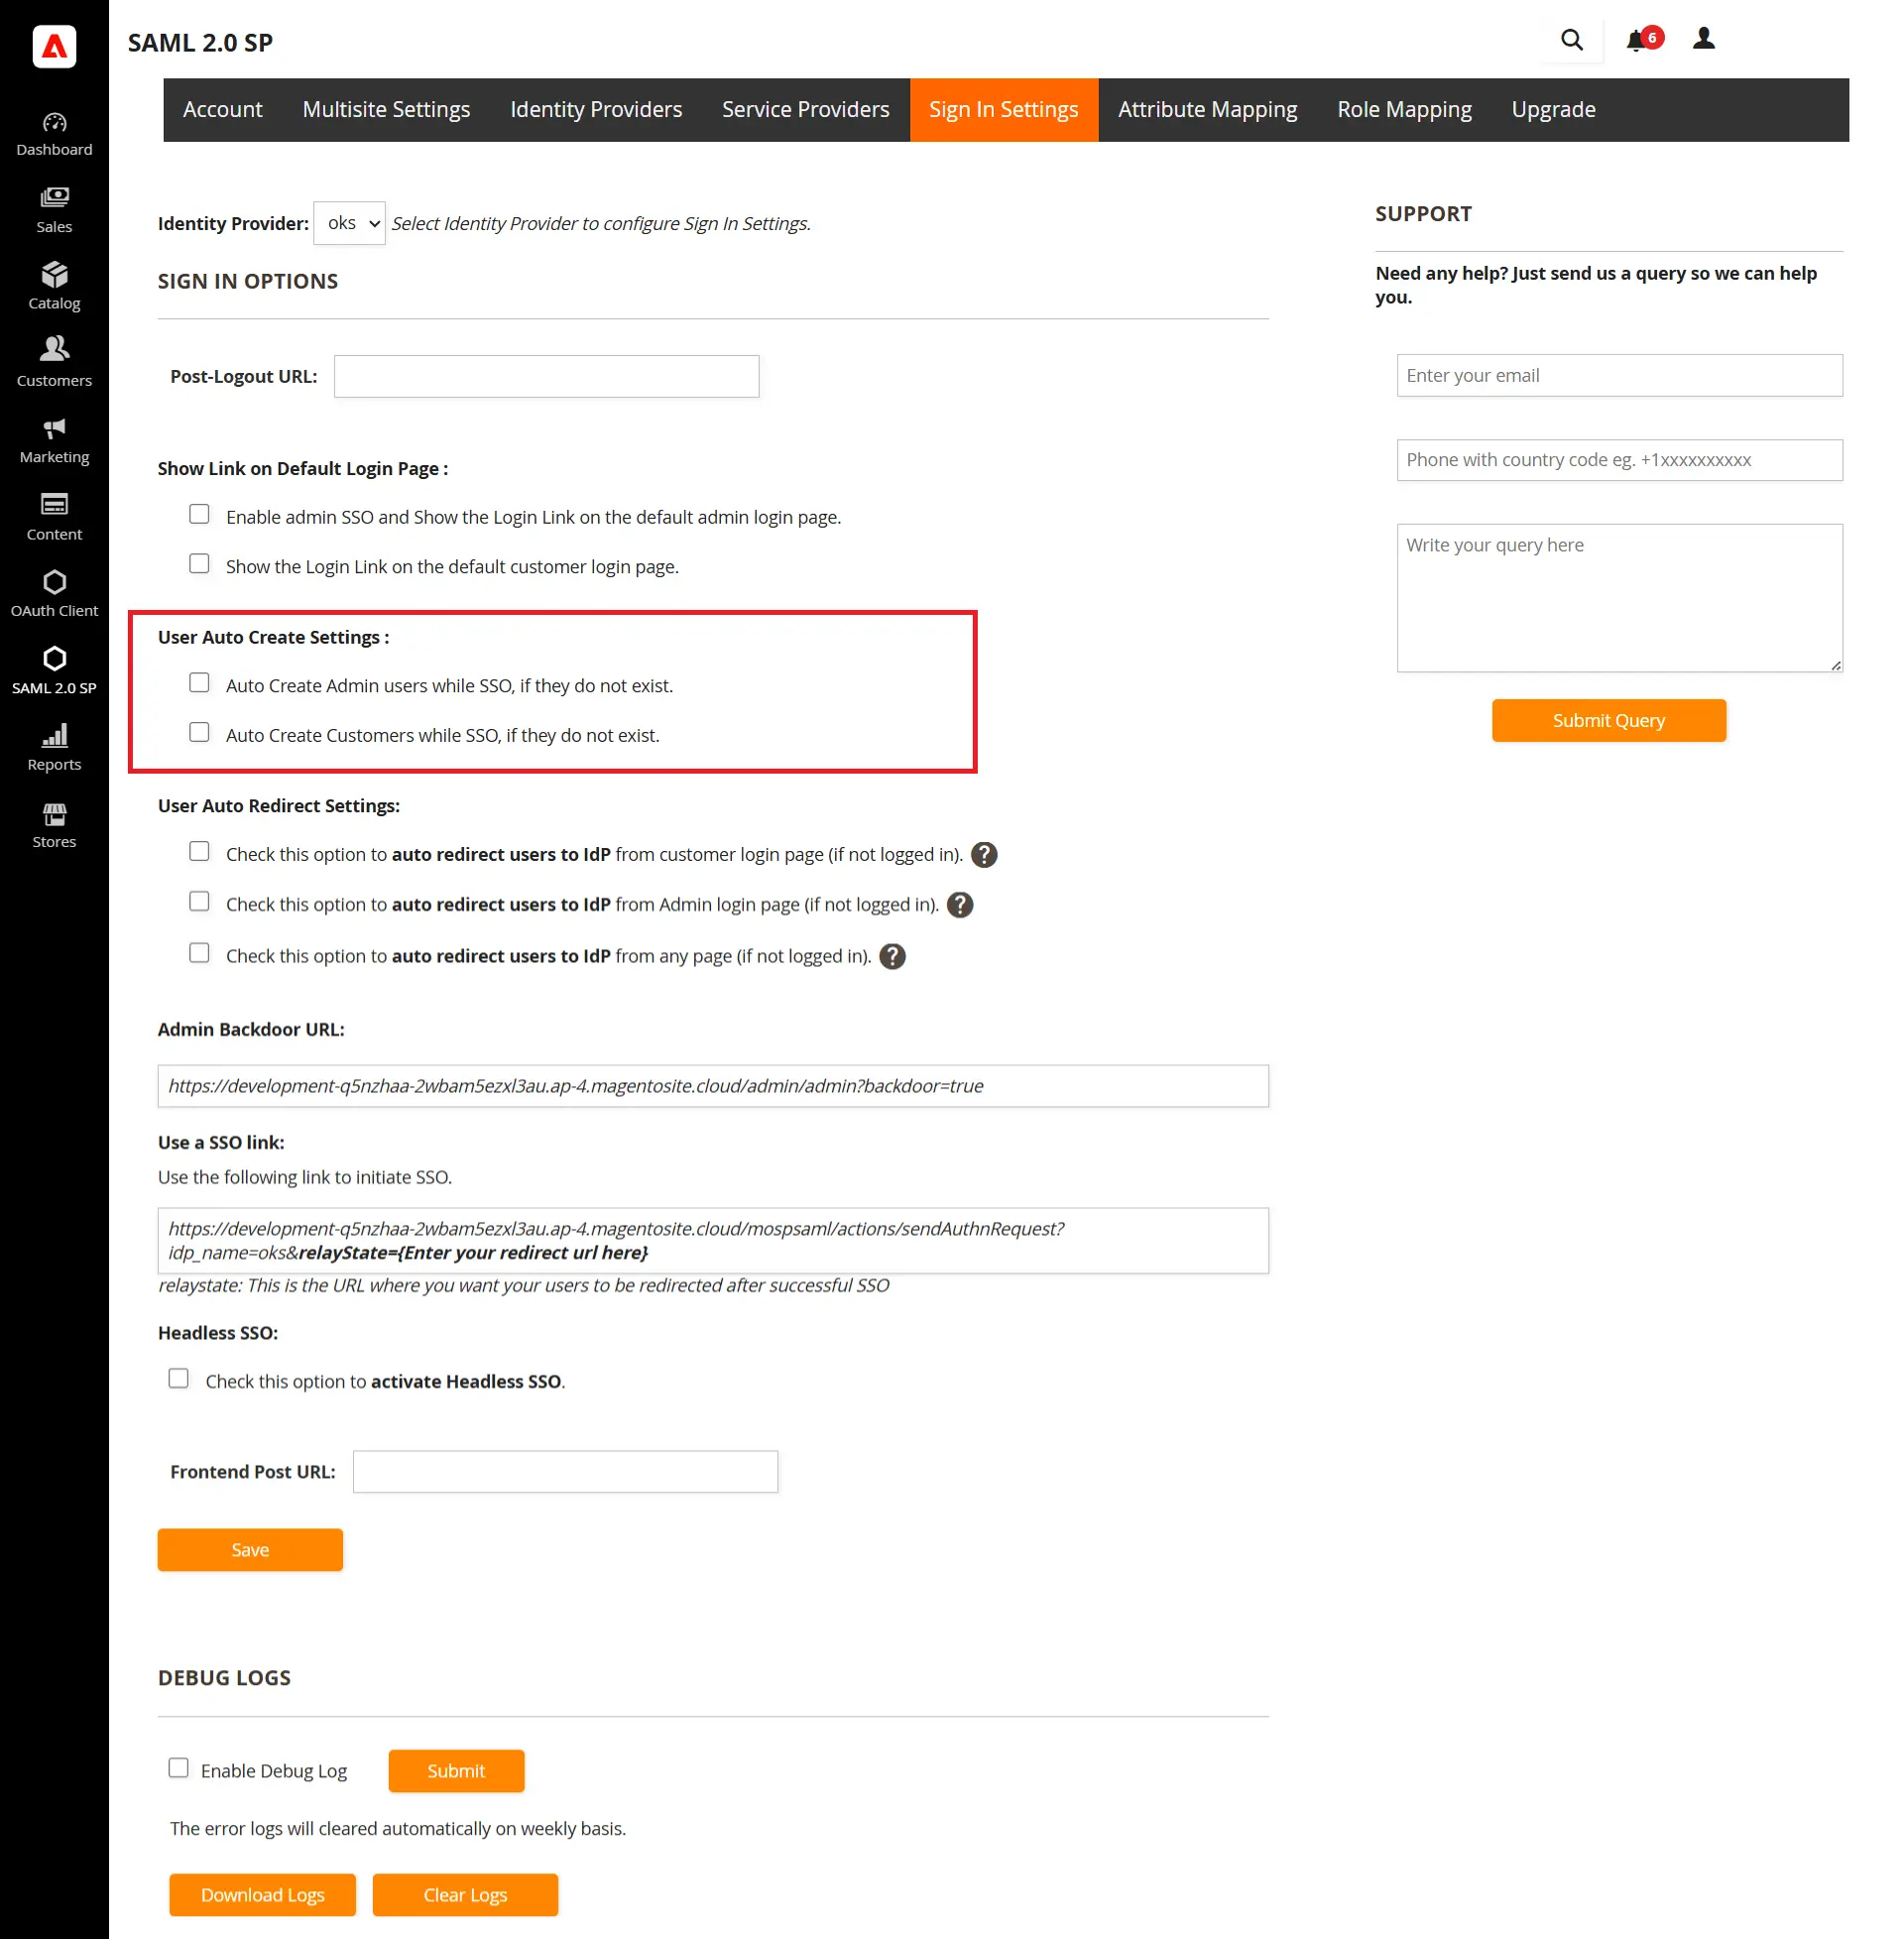
- 管理者ユーザーと顧客ユーザーがまだ存在しない場合は、SSO中に自動的に作成できます。該当するチェックボックスをオンにするだけで有効になります。
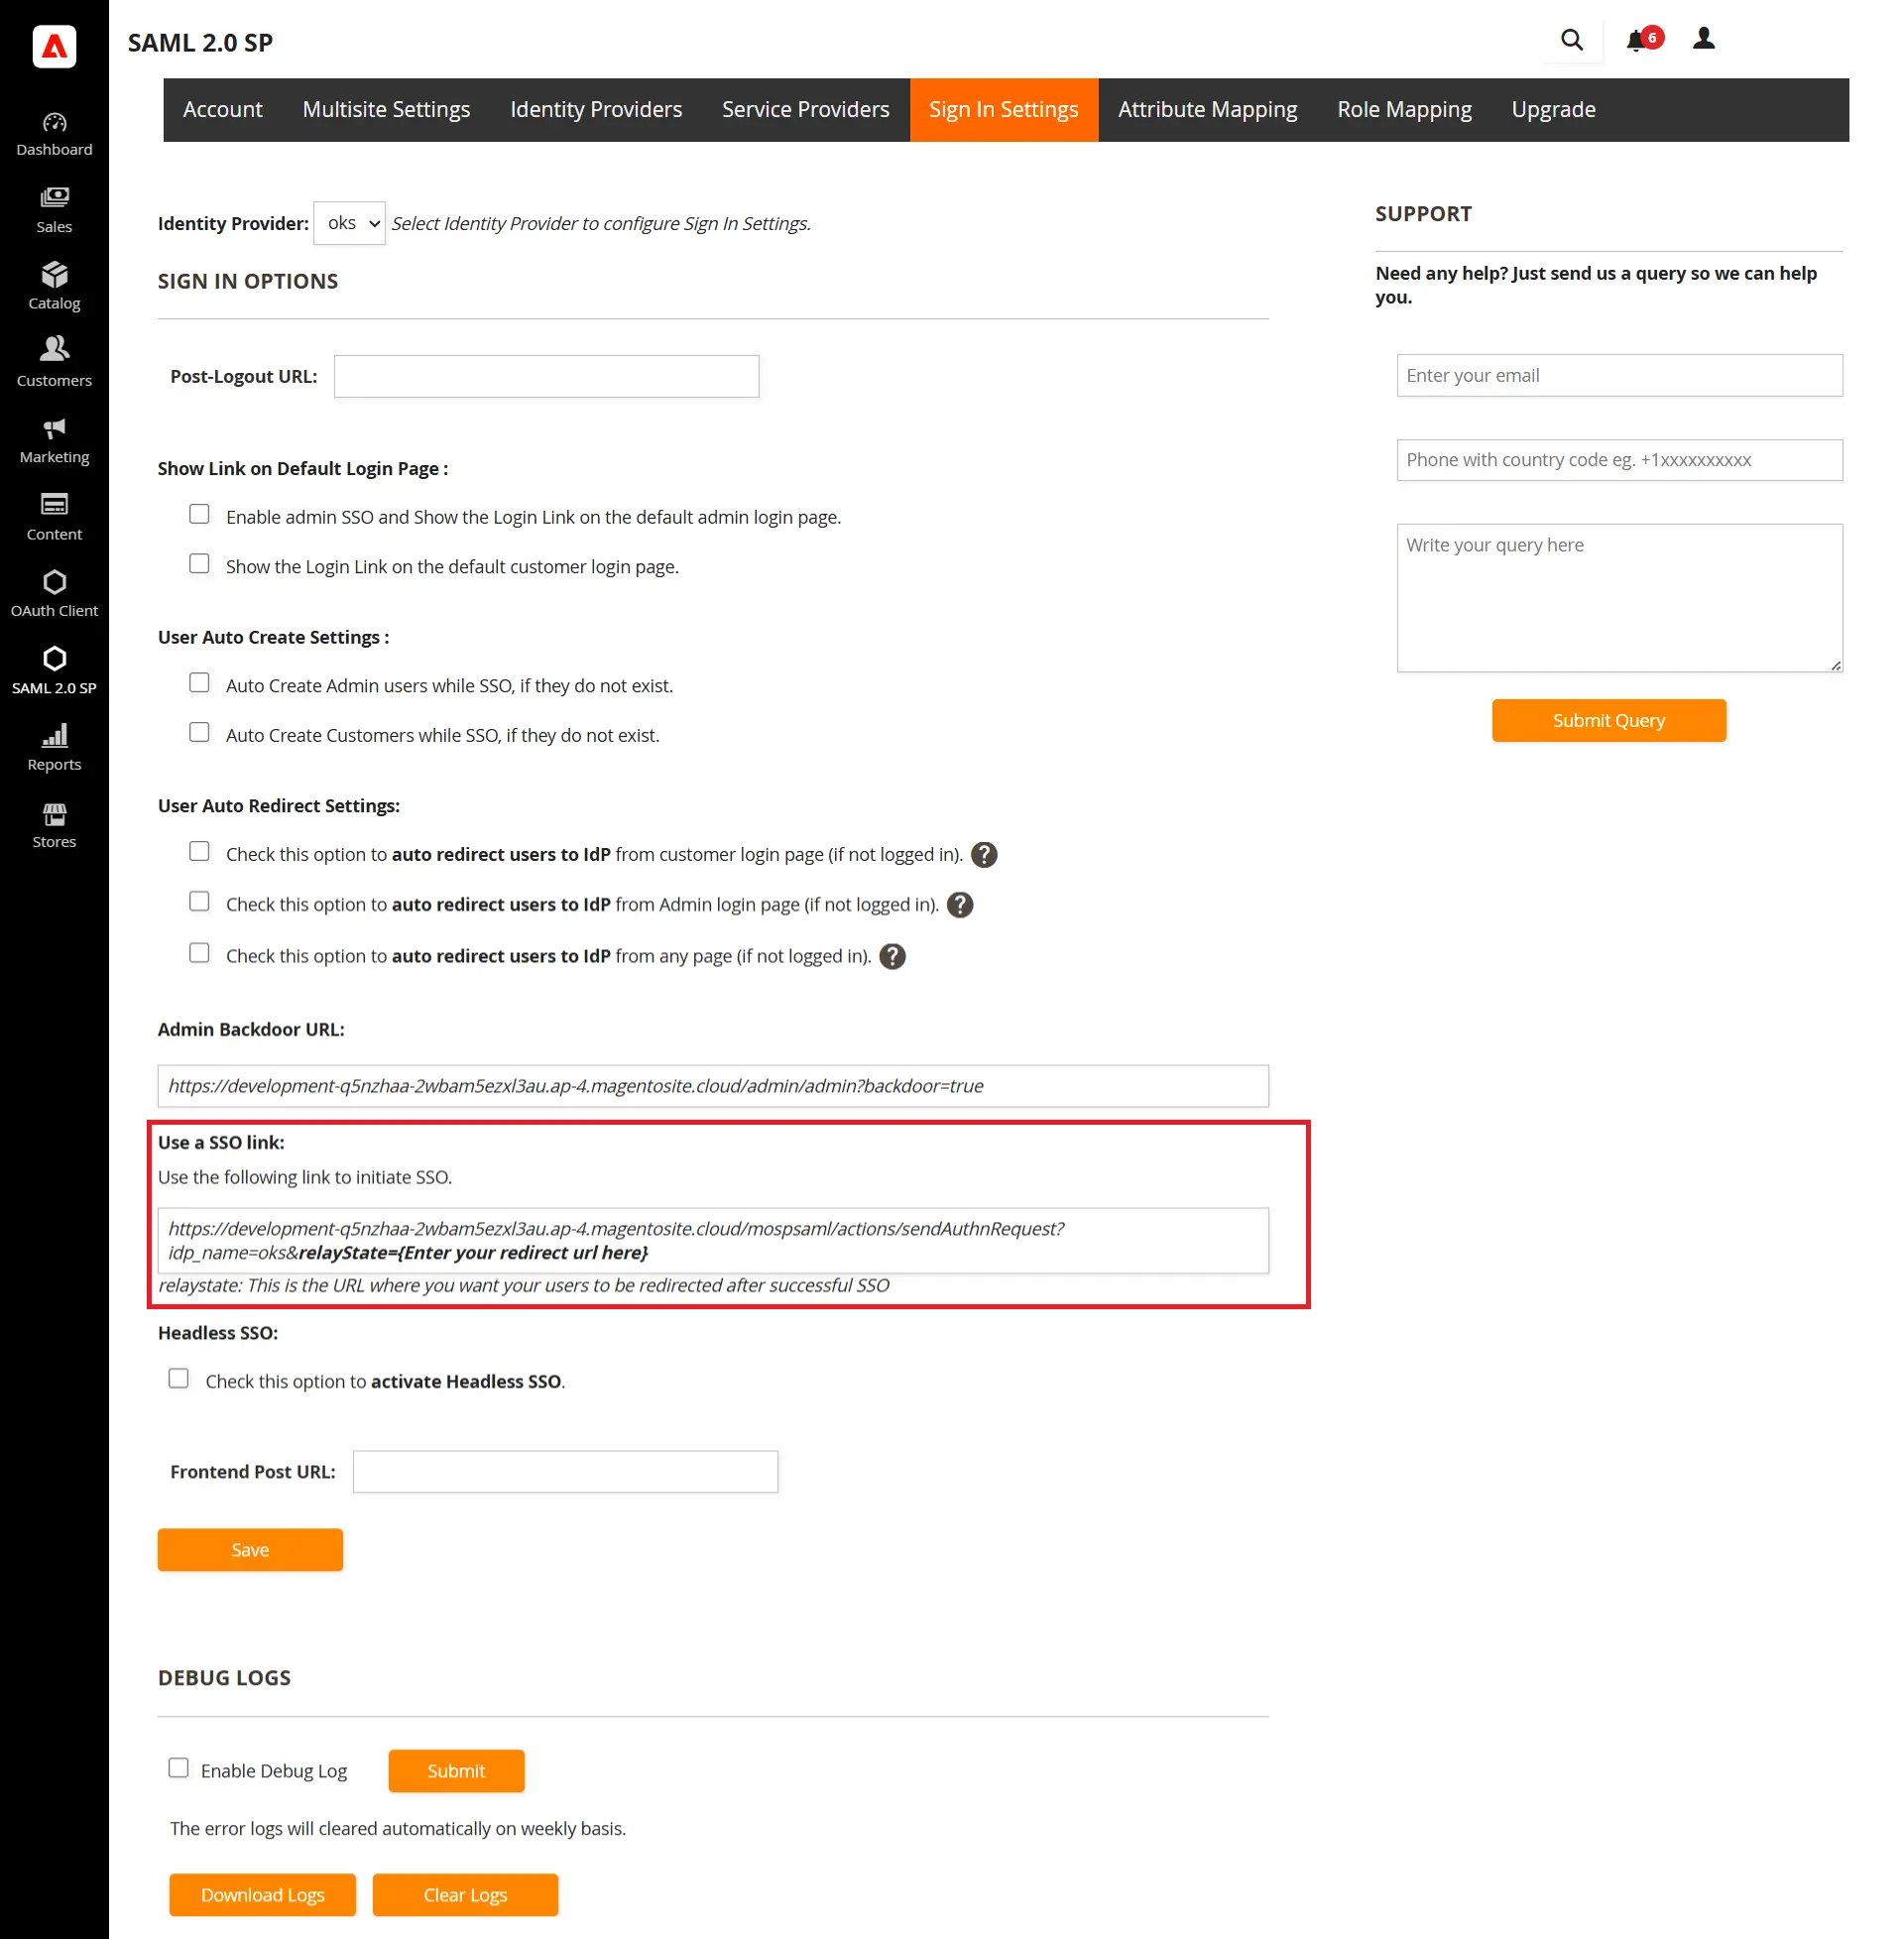
- 任意のページから SSO を開始する場合は、拡張機能で提供される SSO リンクを使用することもできます。
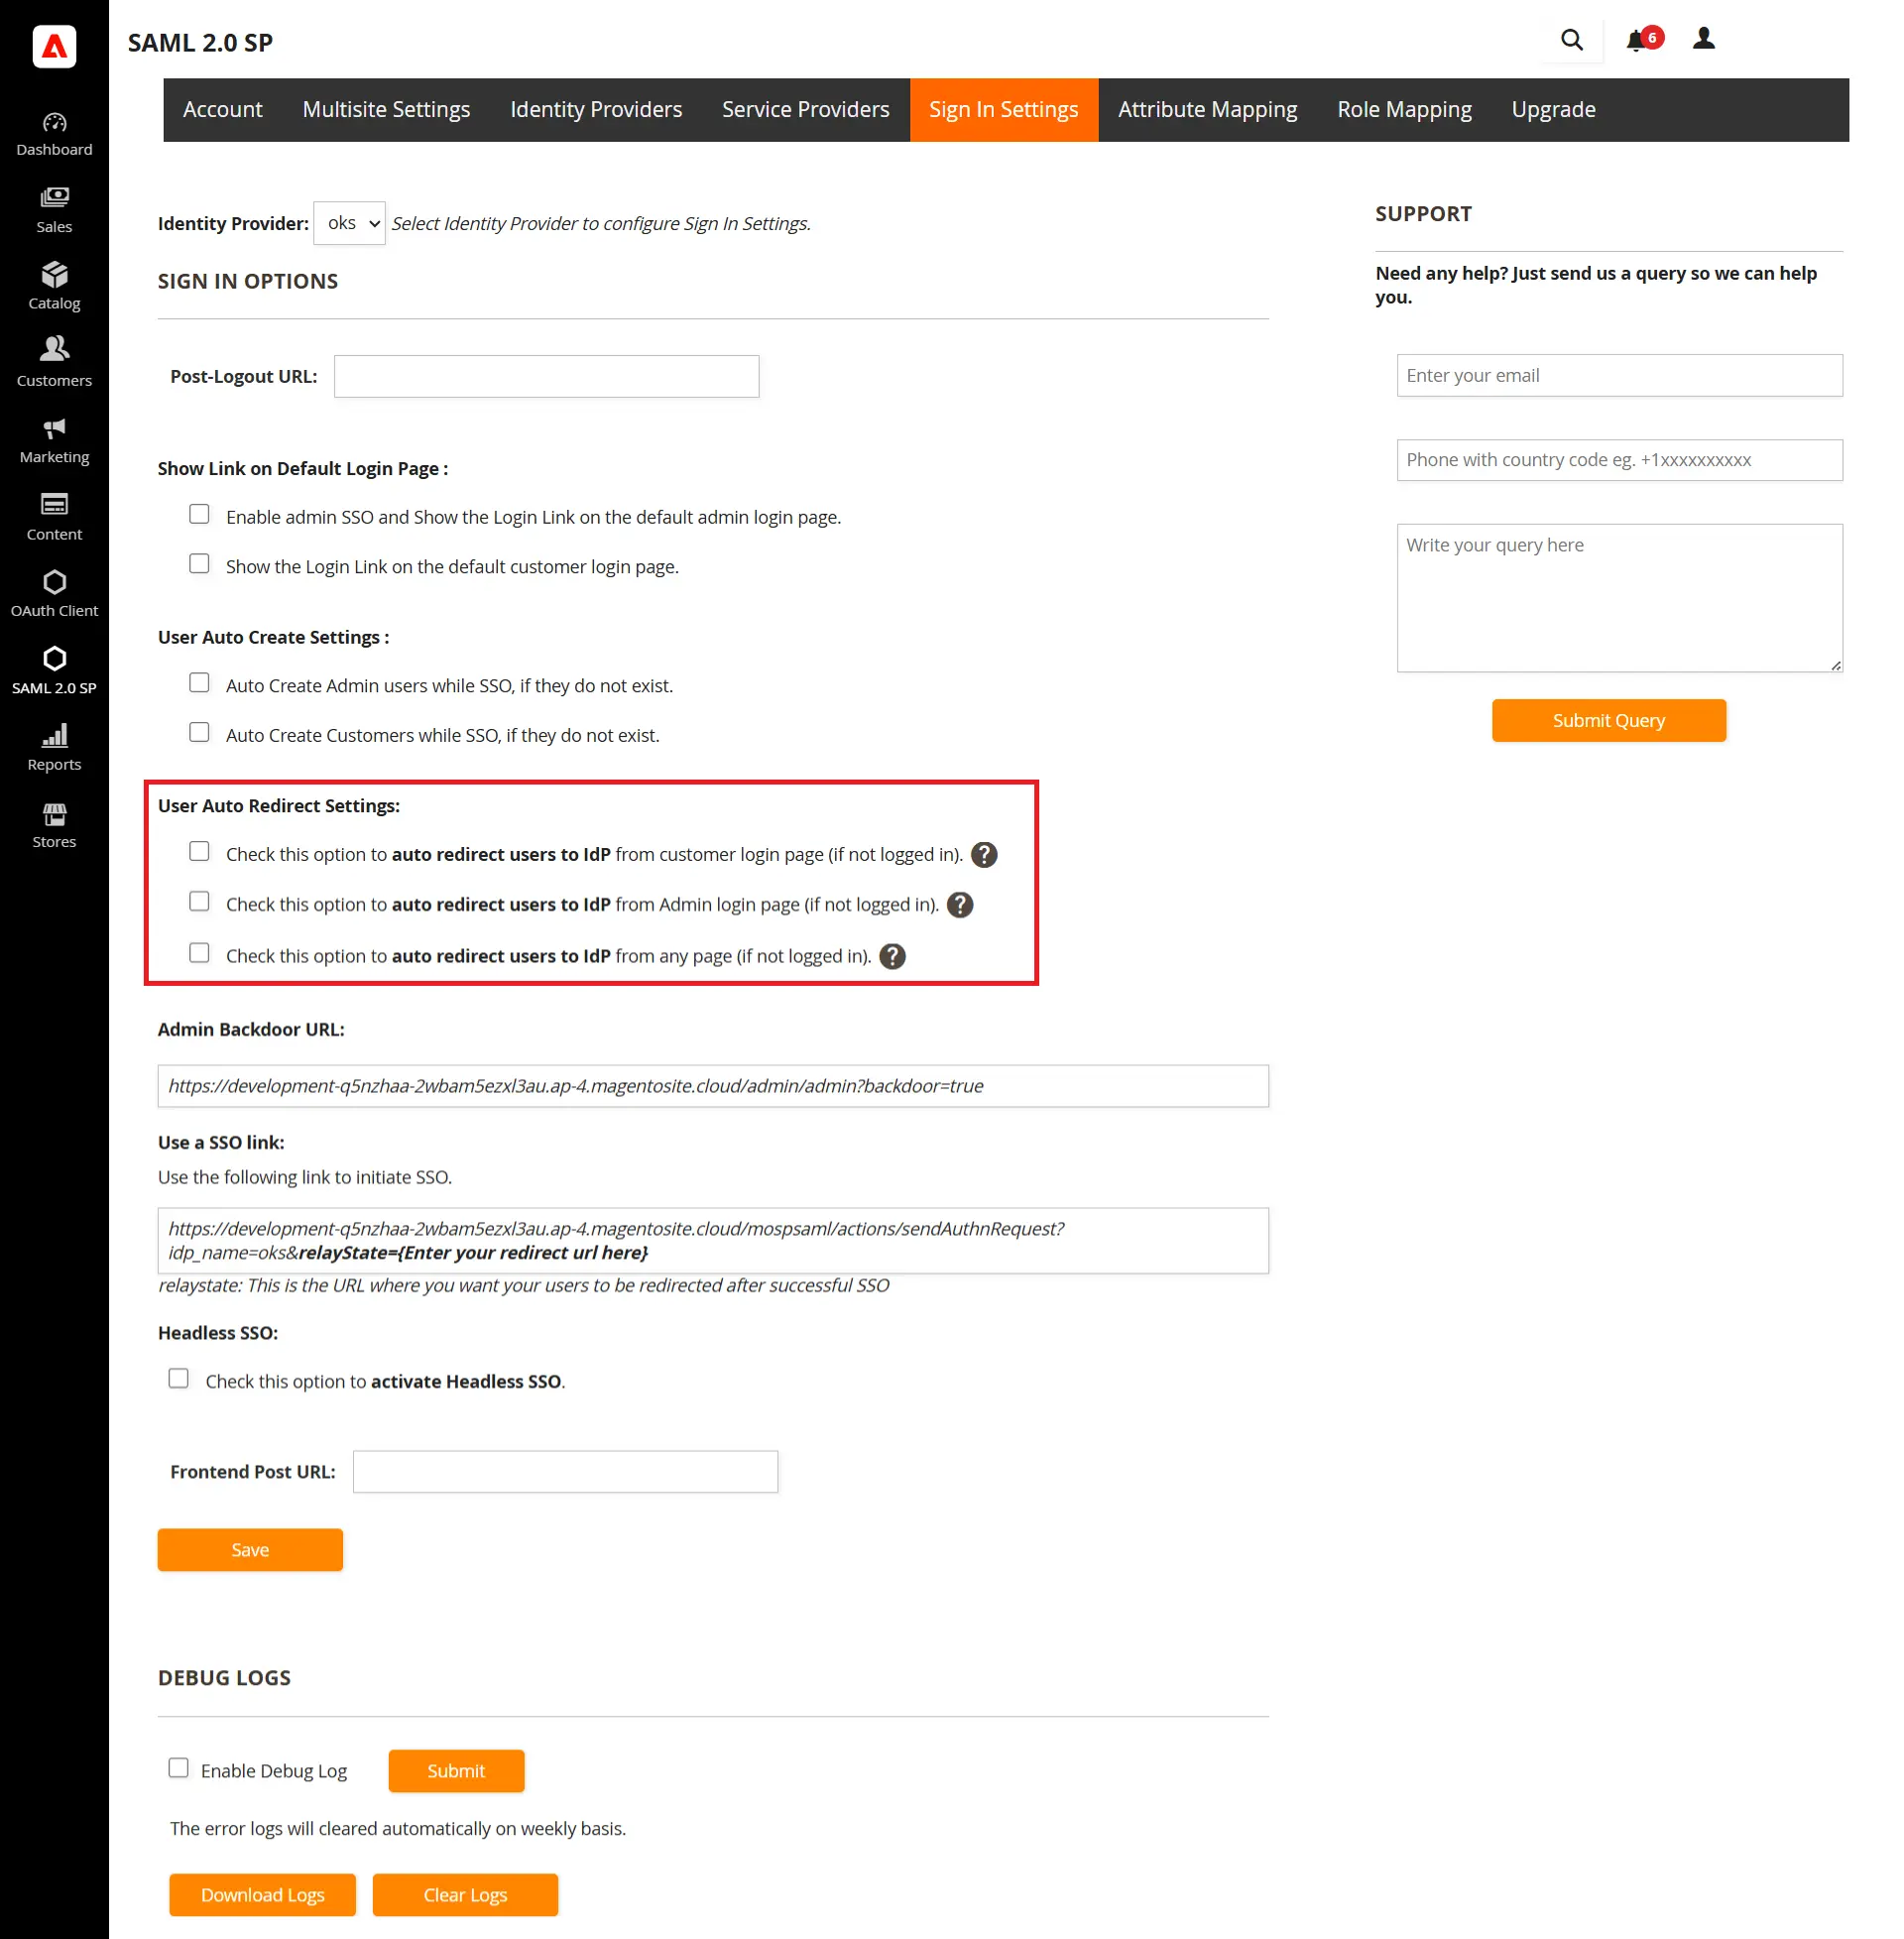
- プレミアム拡張機能では、次の機能も提供します。 ユーザーを IdP ログイン ページに自動リダイレクトします ユーザーがまだログインしていない場合。
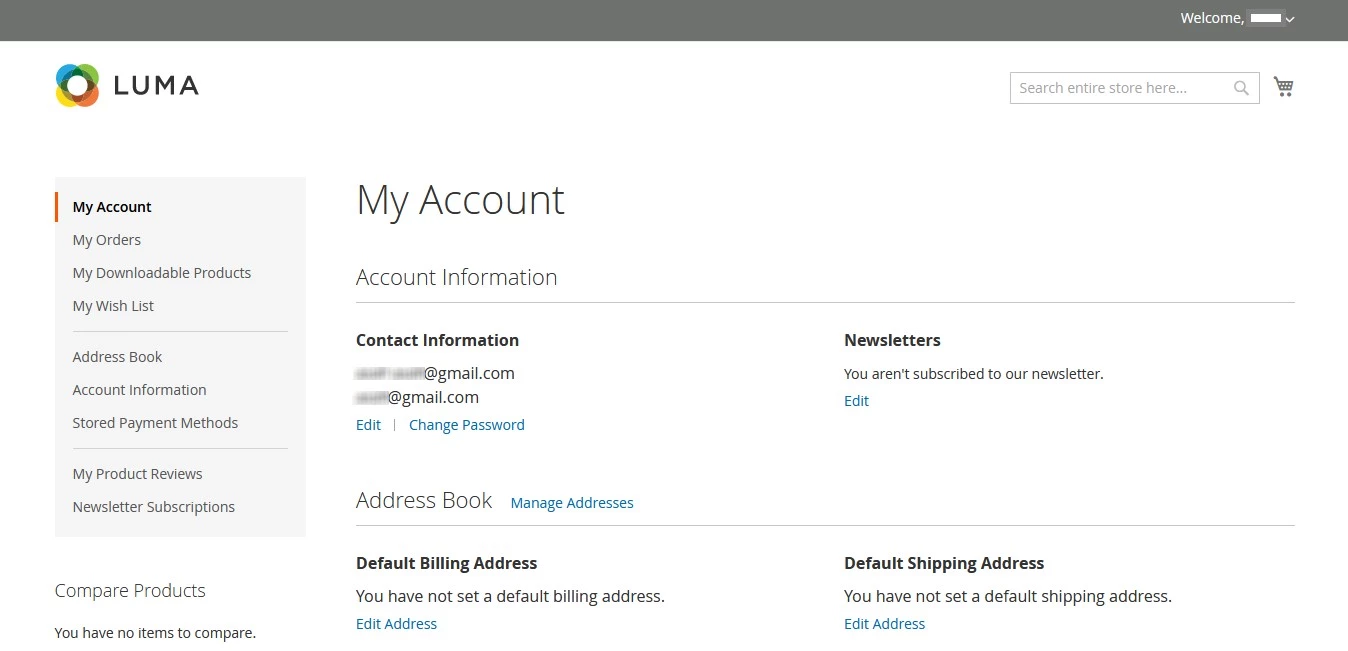
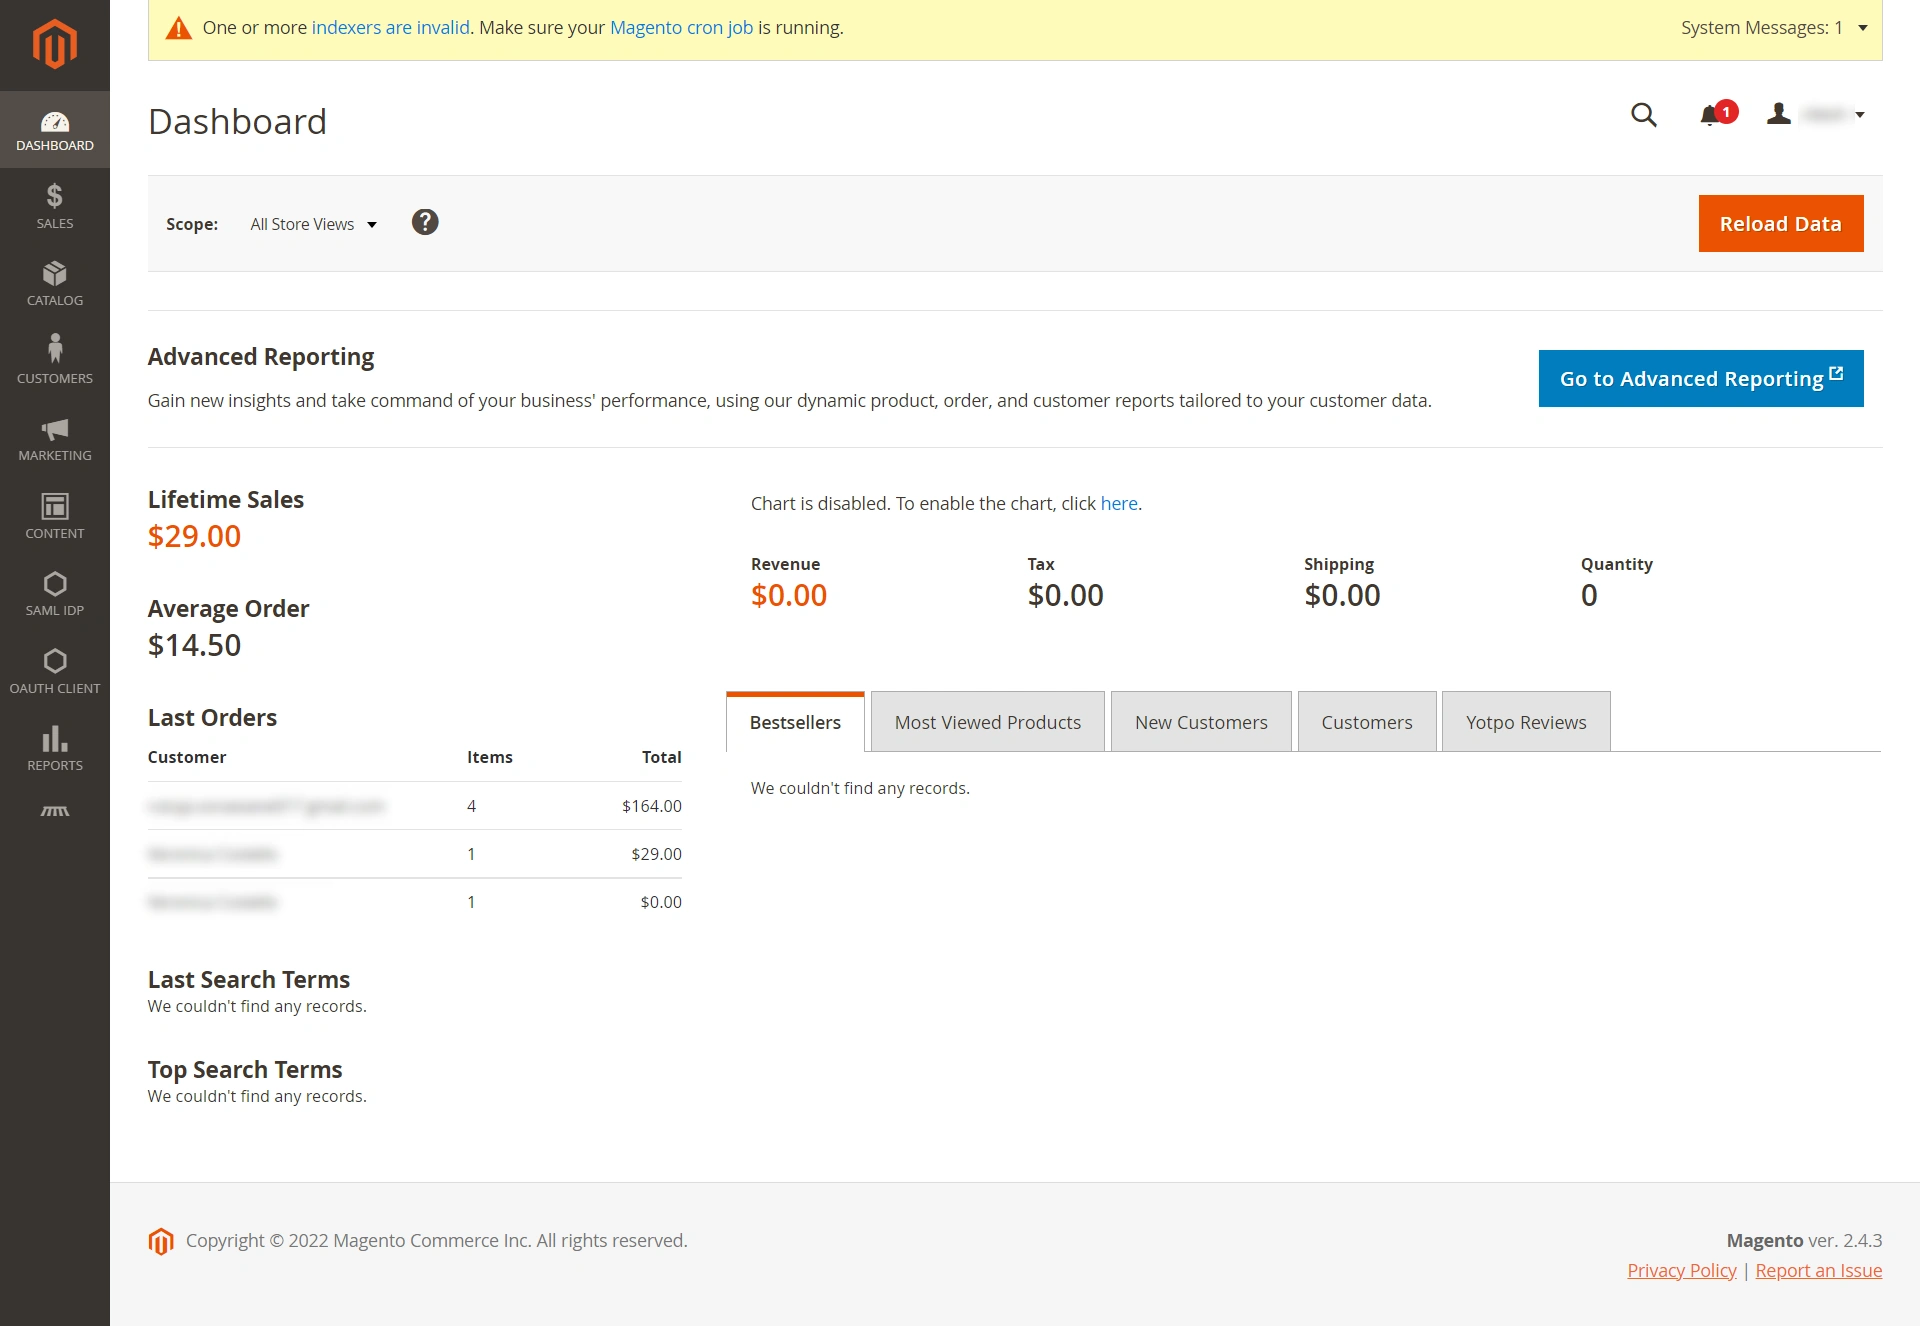
5. 顧客/管理者の SSO
- 顧客シングル サインオン (顧客 SSO)
- 管理者シングル サインオン (管理者 SSO)
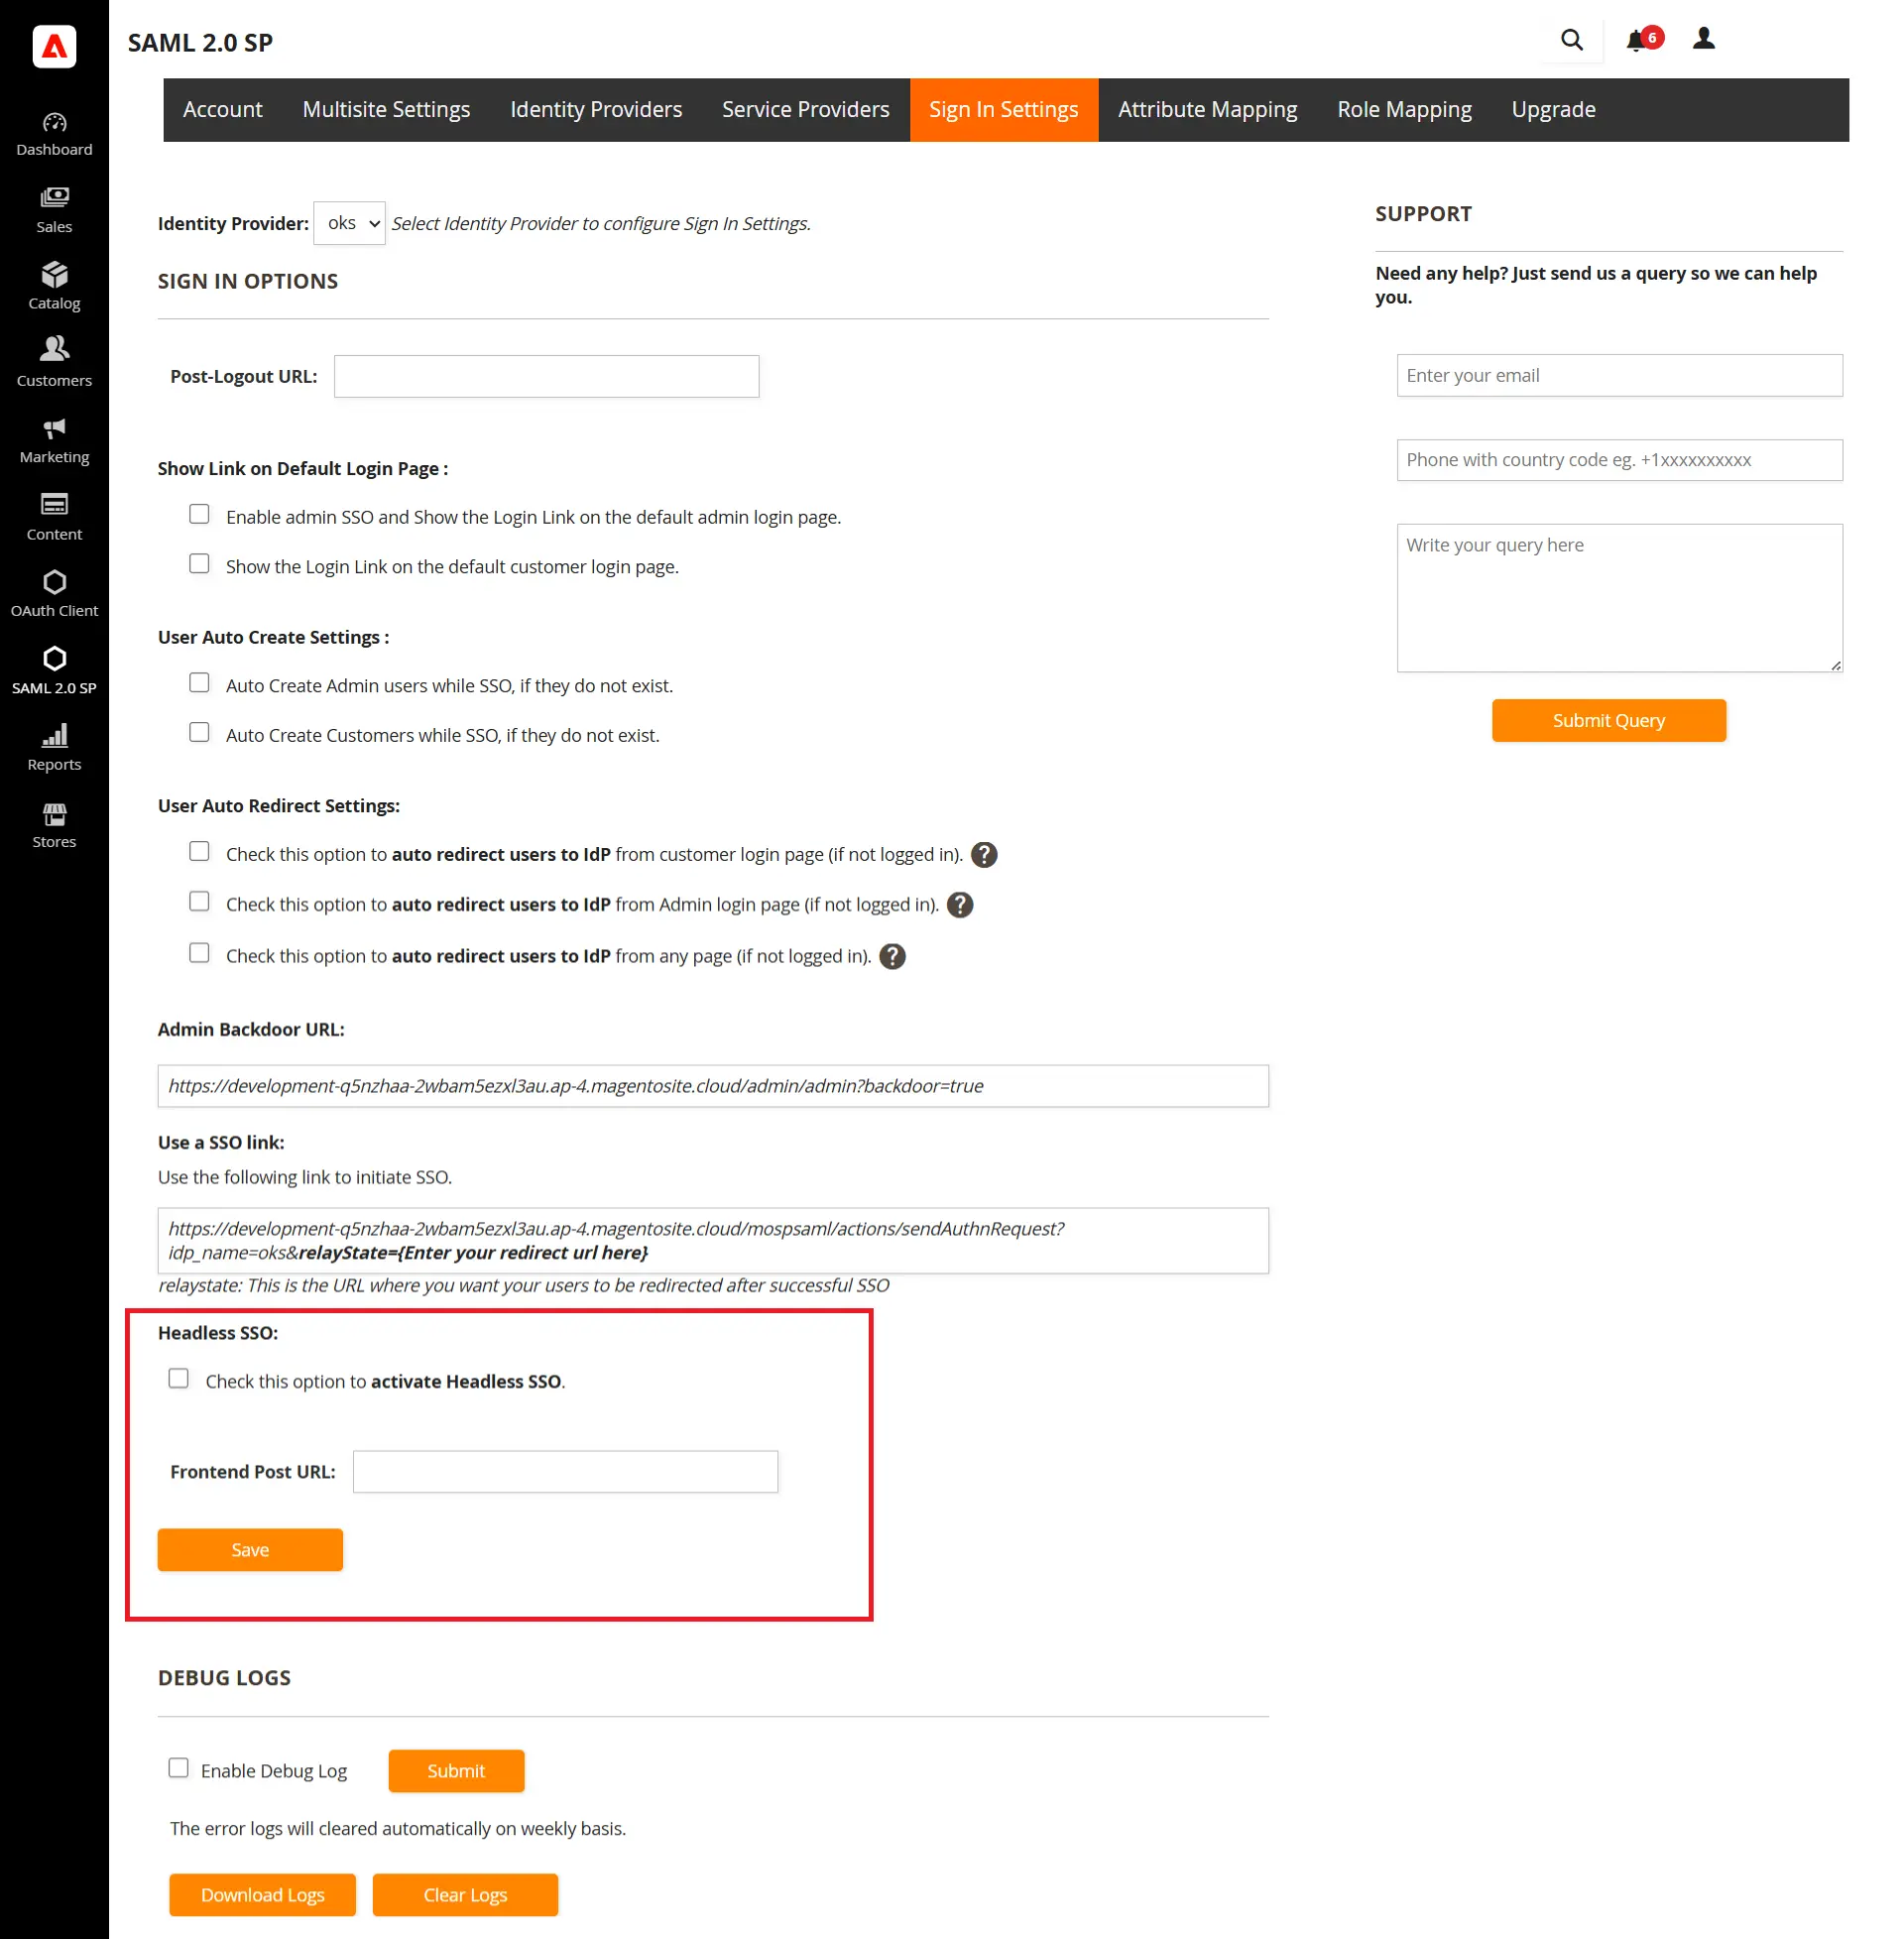
6. ヘッドレスSSO設定(*プレミアムバージョンで利用可能)
- MFAデバイスに移動する サインイン設定 タブ。ここに、ヘッドレス Magento ストアの SSO を有効にするオプションがあります。
- 貼り付け フロントエンド投稿URL 指定されたフィールドに、フロントエンドストアのURLを入力してください。
属性/カスタム マッピング (オプション)。 *これはプレミアム機能です。
1.1: 属性マッピング (オプション)。
- 属性は、アイデンティティ プロバイダーに保存されるユーザーの詳細です。
- 属性マッピングは、アイデンティティプロバイダー (IdP) からユーザー属性を取得し、それを名、姓などの Magento ユーザー属性にマッピングするのに役立ちます。
- Magento サイトにユーザーを自動登録する際、これらの属性は Magento ユーザーの詳細に自動的にマッピングされます。
- のみ 名前ID 無料のプラグインを使用して、Magento の電子メールとユーザー名の特性にマッピングできます。 一方、プレミアム バージョンのプラグインでは、IdP からの複数のユーザー属性を Magento 属性にマッピングできます。 デフォルトの属性に加えて、IdP に追加したカスタム属性をマップできます。
- ユーザーが SSO を実行すると、IdP によって送信された NameID 値が電子メールと Magento ユーザーのユーザー名にマッピングされます。
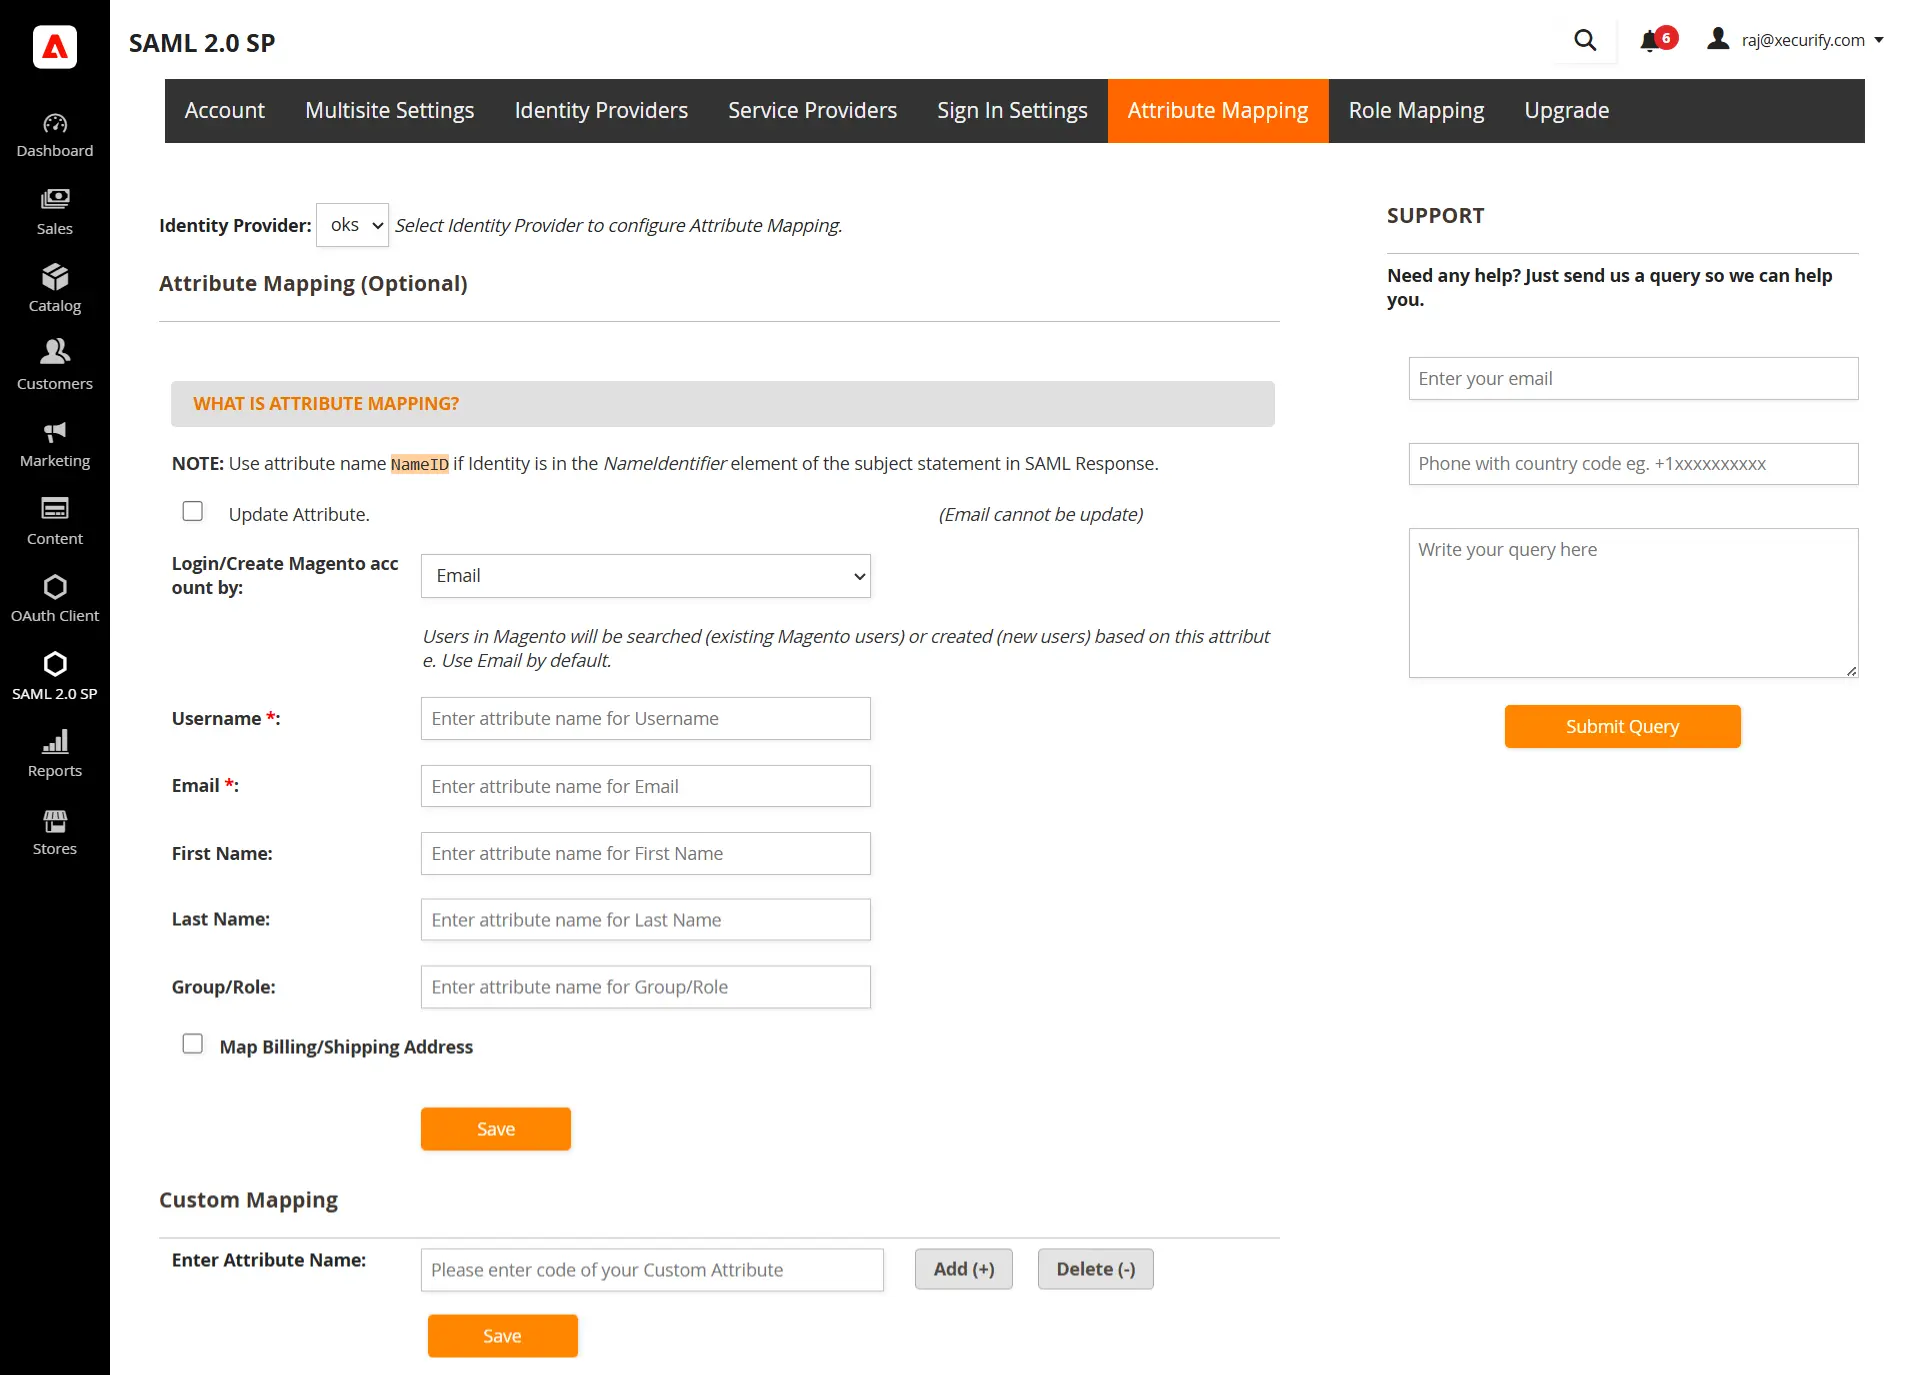
| ユーザー名: | IdP からのユーザー名属性の名前 (デフォルトでは NameID を保持します) |
| Email: | IdP からの電子メール属性の名前 (デフォルトでは NameID を保持します) |
| グループ/役割: | ID プロバイダー (IdP) からのロール属性の名前 |
- あなたがチェックすることができます テスト構成 以下の結果 サービスプロバイダーのセットアップ タブをクリックして、ここにマッピングする値をよりよく理解します。
1.2: カスタム属性マッピング (オプション)。 ※これはプレミアム機能です。
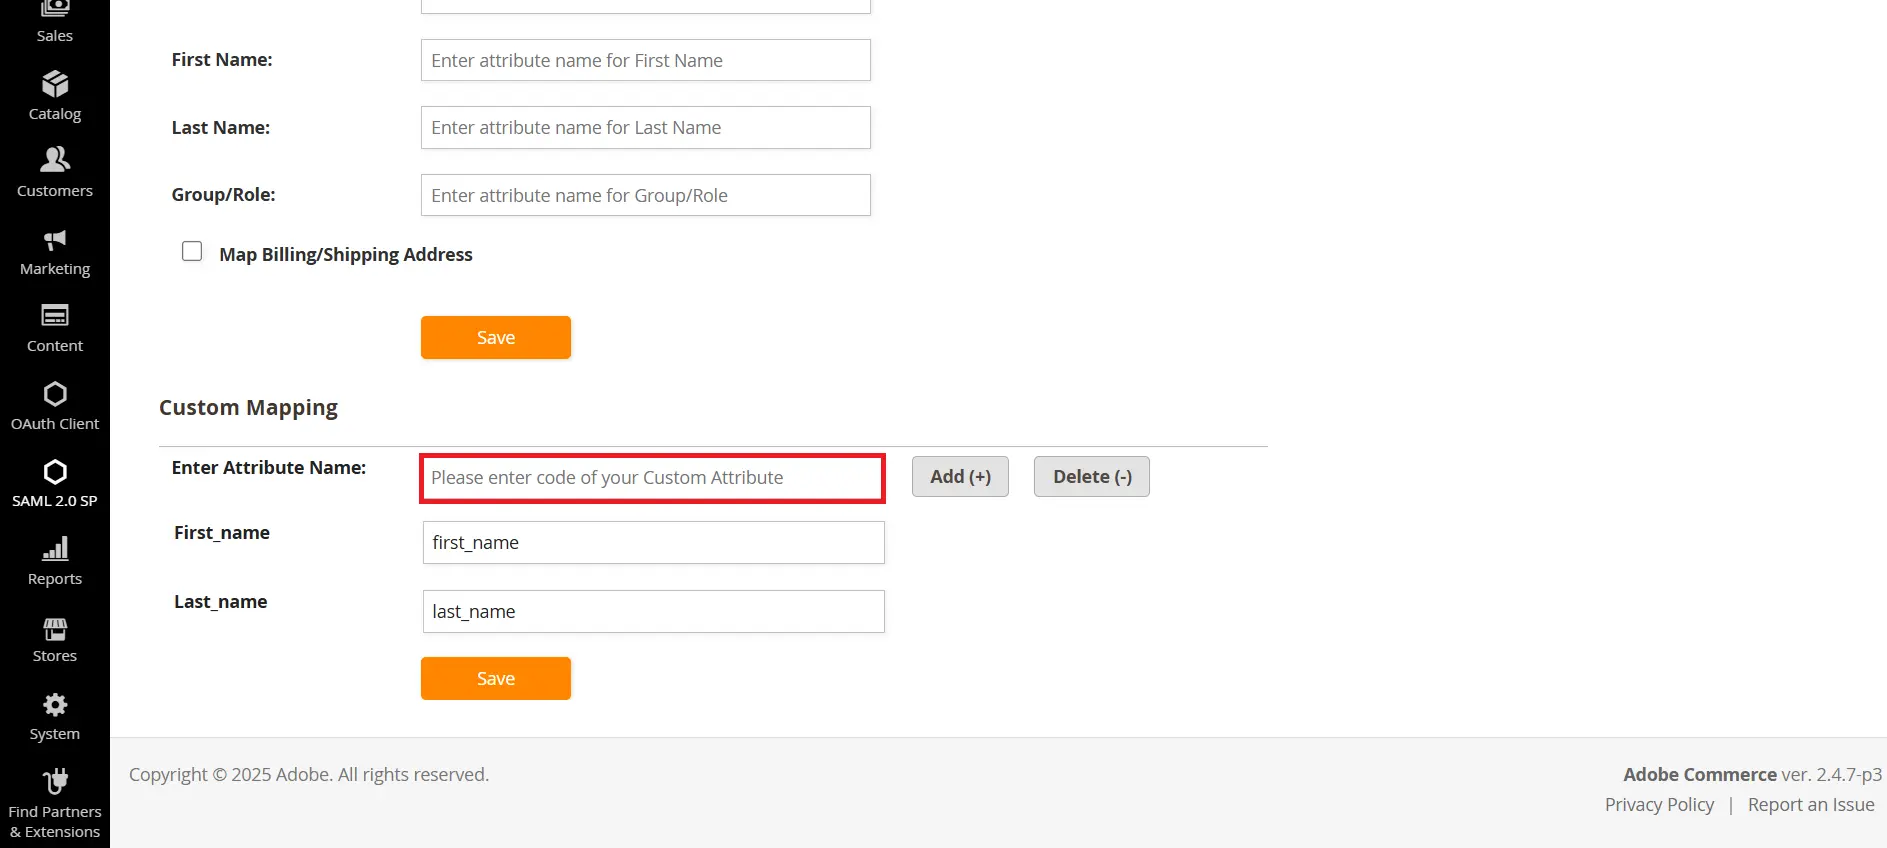
- 「属性名の入力」フィールドに、アイデンティティ プロバイダーから受け取る属性に対してマッピングする属性名を入力します。
- 「追加」ボタンをクリックします
- 次に、指定されたフィールドに、アイデンティティ プロバイダーから受け取った属性名を入力します。
- 保存ボタンをクリックして設定を保存します。
- 属性名フィールドに名前を入力し、削除ボタンをクリックして構成を削除することもできます。
役割のマッピング (オプション)。 ※これはプレミアム機能です。
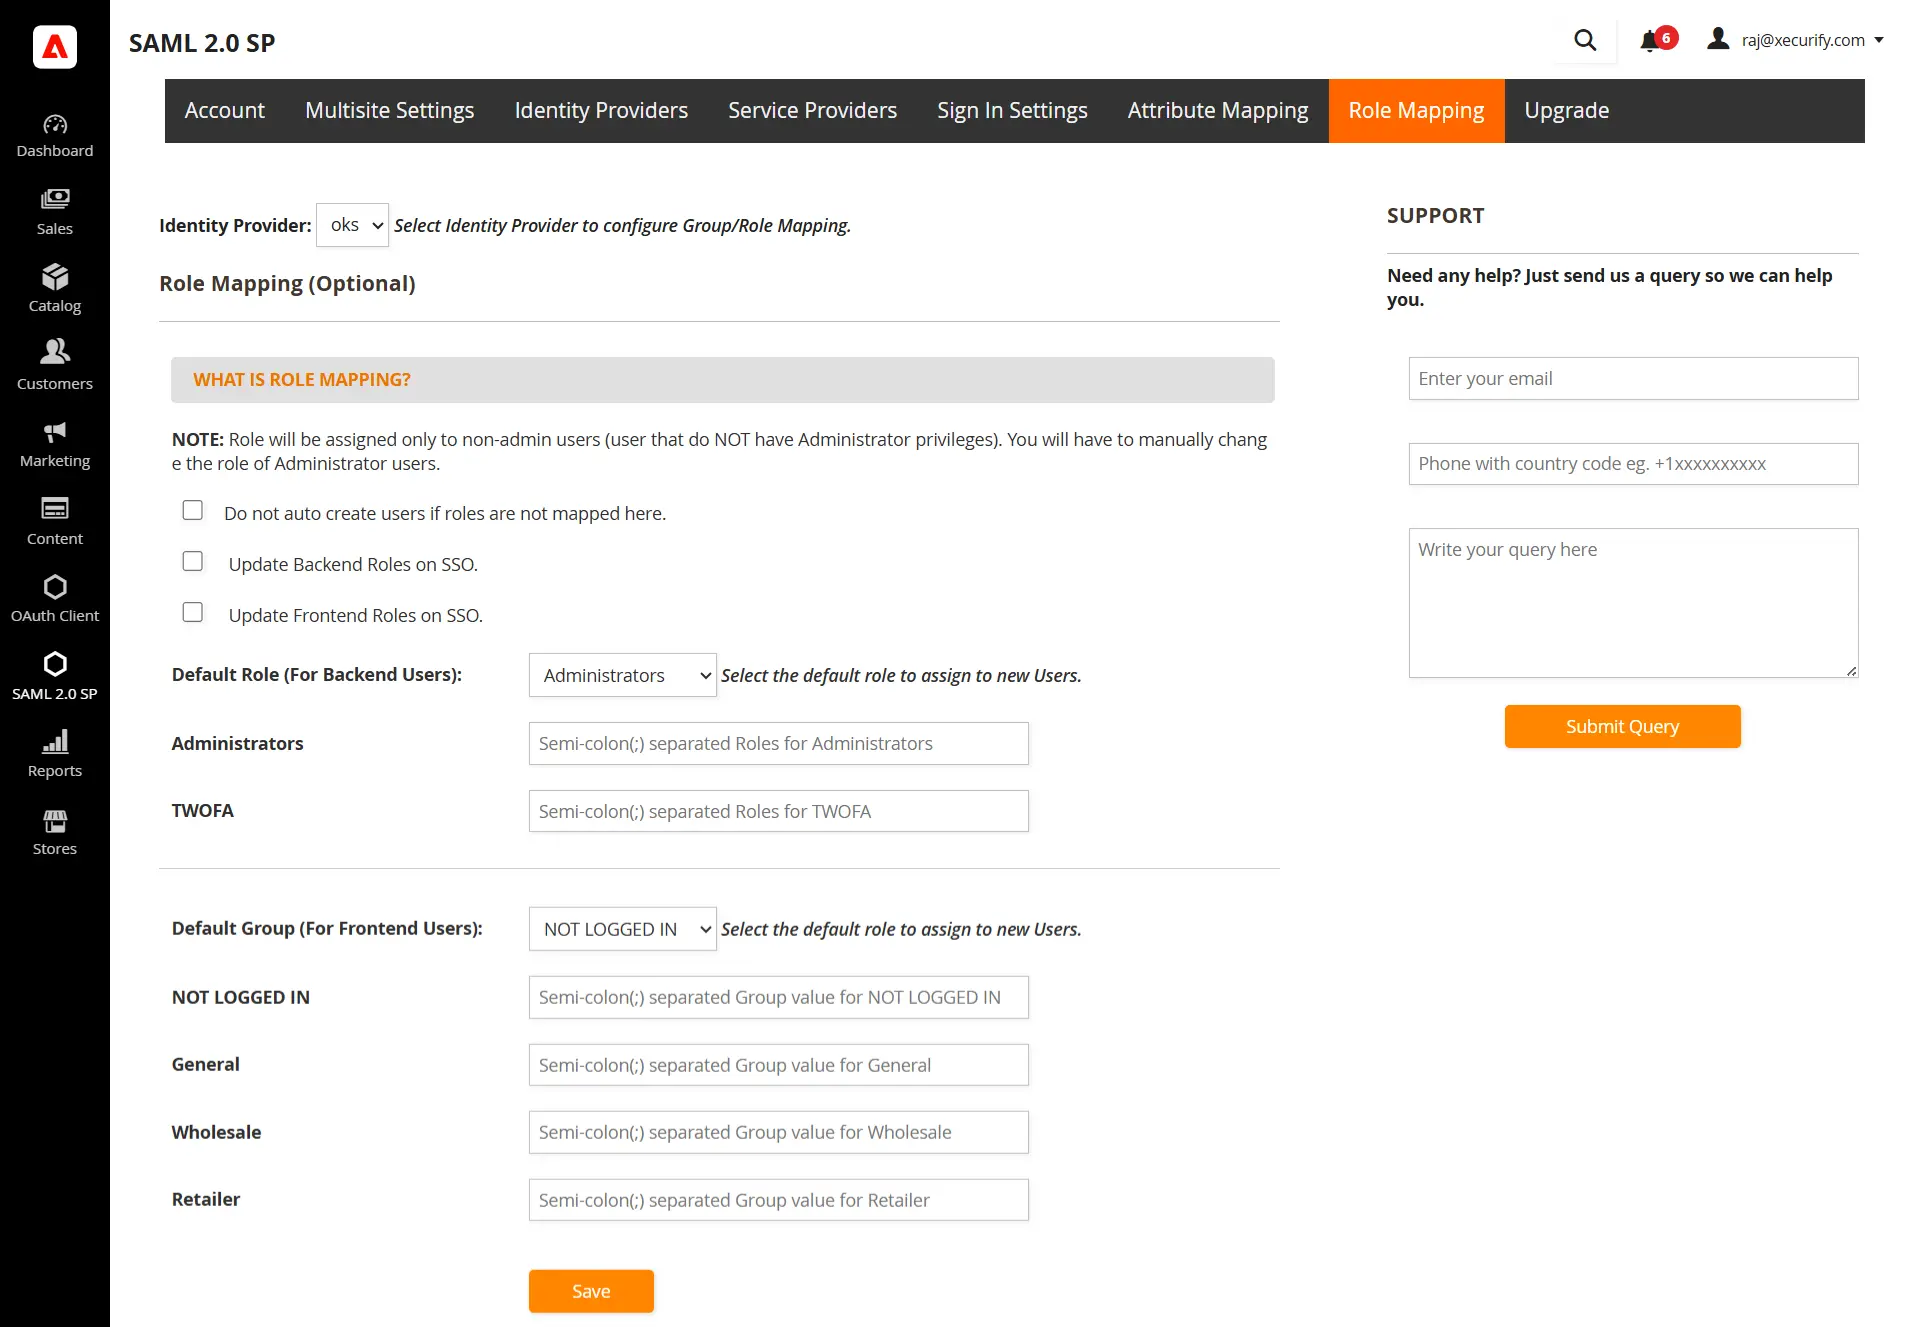
- 無料のプラグインで、管理者以外のすべてのユーザーが SSO を実行するときに割り当てられるデフォルトのロールを指定できます。
- [属性/ロール マッピング] タブに移動し、[ロール マッピング] セクションに移動します。
- デフォルトの役割を選択し、「保存」ボタンをクリックします。
その他のリソース
- Magento セキュリティ ソリューション
- シングル サインオン (SSO) ログインとは何ですか?
- Oracle シングル・サインオン (SSO)
- Oracle SSO - 属性マッピング
- SAMLとは何ですか? SAML SSOはどのように機能しますか?
- Magento SAML シングル サインオン (SSO) プラグイン。
Get in Touch
magentosupport@xecurify.comまでご連絡ください。弊社のチームがMagento OAuthサーバー拡張機能の設定をお手伝いいたします。また、お客様のご要望に応じて最適なソリューション/プランをご提案いたします。


