の検索結果 :

×

会員登録 お問い合わせ

Azure AD を IdP として使用する Moodle SAML シングル サインオン (SSO) | Azure AD SSO ログイン

Moodle サイトの SAML シングル サインオン (SSO) は、miniOrange SAML SSO プラグインを使用して実現できます。 私たちのプラグインは、SAML 準拠のすべての ID プロバイダーと互換性があります。 ここでは、アイデンティティ プロバイダー (IdP) としての Azure AD とサービス プロバイダー (SP) としての Moodle の間でシングル サインオン (SSO) を構成するためのステップバイステップ ガイドを説明します。


Azure ADをMoodleのIdPとして構成するには、 miniOrange Moodle SAML 2.0 SSOプラグインをインストールする必要があります。

Azure AD を ID プロバイダーとして構成するには、次の手順に従います。

Azure AD を IdP として構成する

Azure AD を IdP として構成する

  • プラグイン タブをスクロールして サービスプロバイダーのメタデータ セクションでは、次のような SP メタデータを見つけることができます。 SPエンティティID (NAIST) と ACS (AssertionConsumerService) URL これらはアイデンティティ プロバイダーを構成するために必要です。
Moodle Saml アップロードメタデータ

  • ログインする Azure AD ポータル
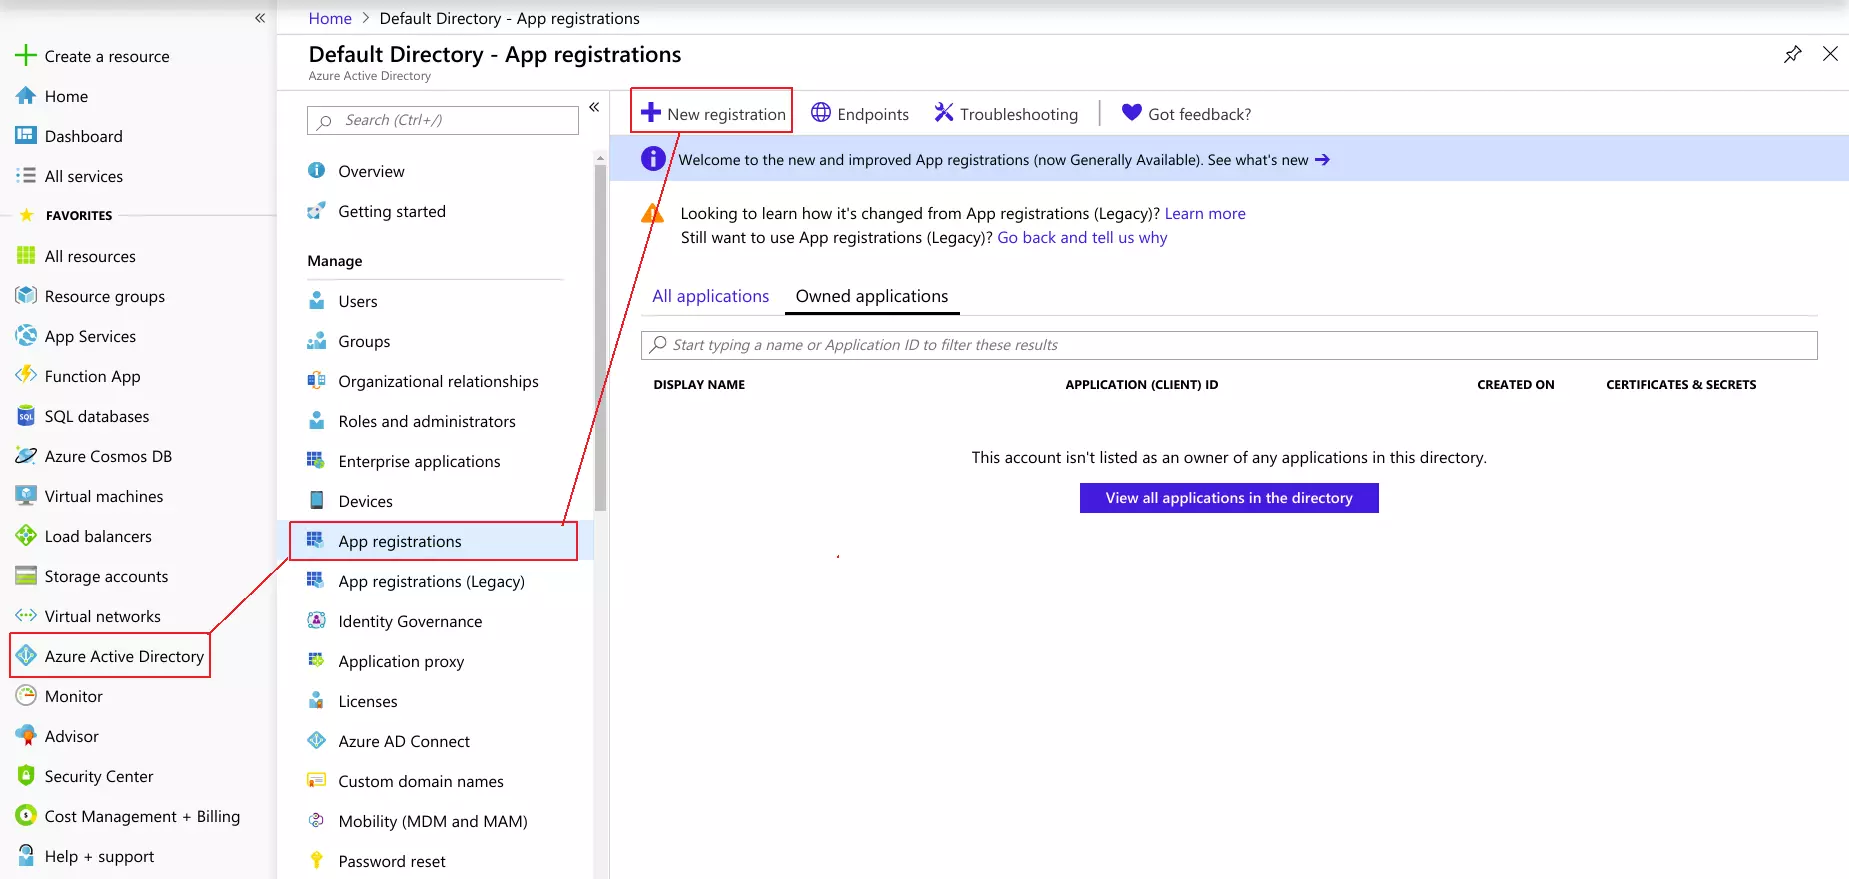
  • 選択 Azure Active Directory はこちらをご覧ください。⇒ アプリの登録クリック 新規アプリケーション登録.
Azure AD を ID プロバイダー (IdP) として使用する SAML シングル サインオン (SSO)、SAML 2.0 Azure AD ログイン - 新規登録

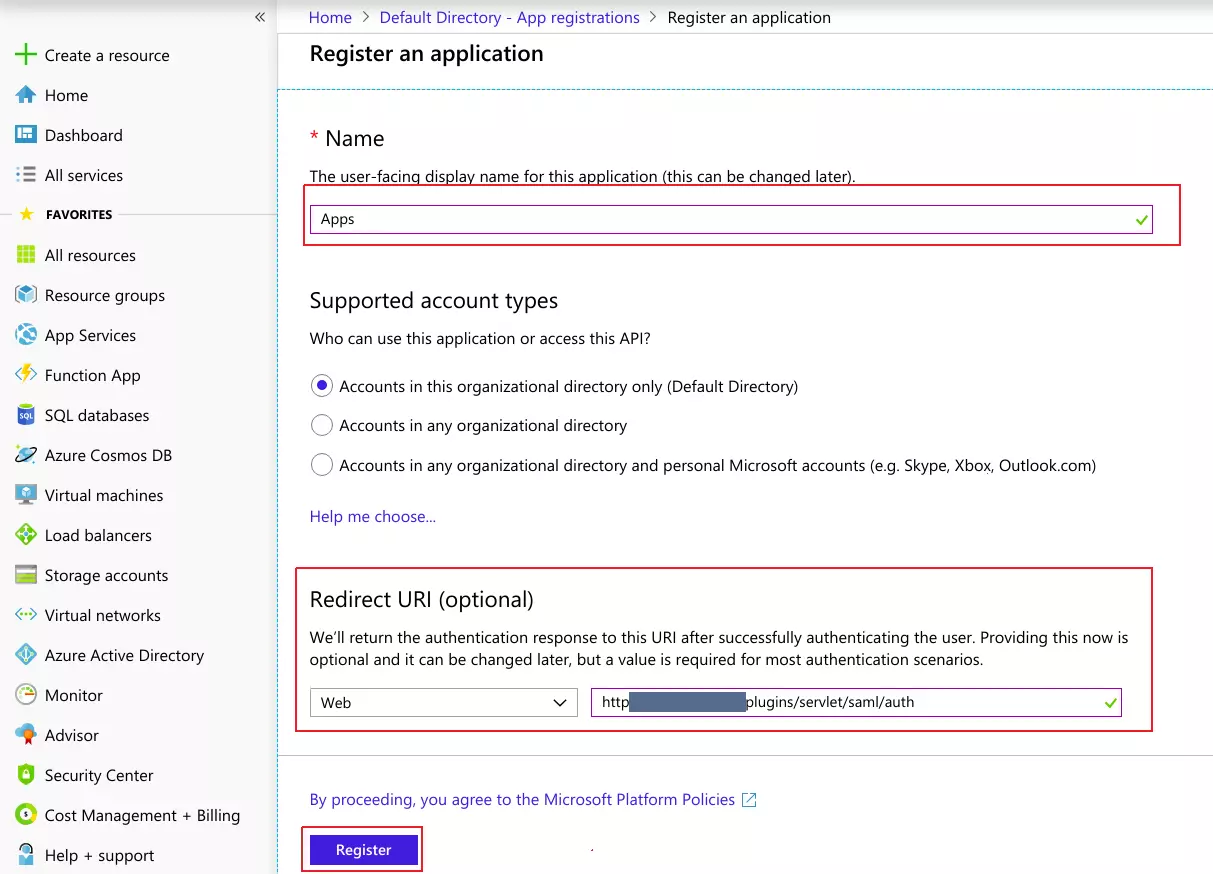
  • 名前を割り当て、アカウントの種類を選択します。リダイレクトURIフィールドに、ACS URLを入力します。 サービスプロバイダーのメタデータ プラグインのセクションをクリックして 会員登録する
Azure AD を ID プロバイダー (IdP) として使用する SAML シングル サインオン (SSO)、SAML 2.0 Azure AD ログイン - アプリケーション登録

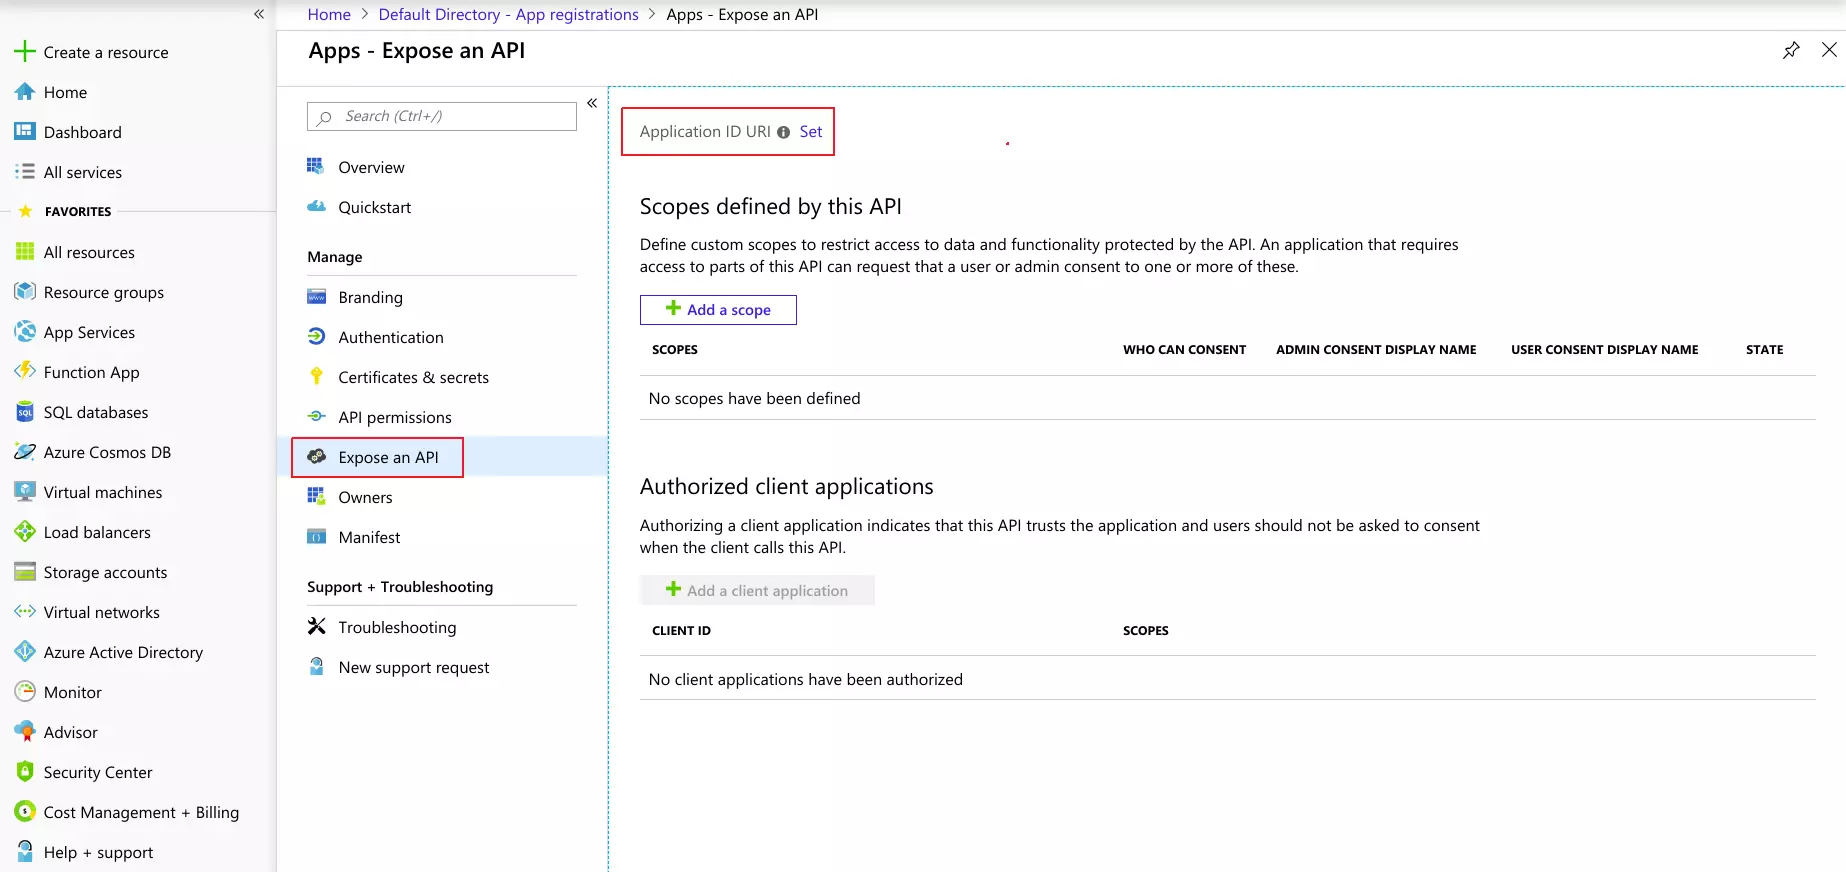
  • さあ、 APIを公開する メニューオプションをクリックし、 作成セッションプロセスで ボタンを押して置き換えます アプリケーションID URI プラグインを使って SPエンティティID

    ここに、プラグインの「サービスプロバイダーメタデータ」セクションから取得したSPエンティティIDの値を入力してください。

Azure AD を ID プロバイダー (IdP) として使用する SAML シングル サインオン (SSO)、SAML 2.0 Azure AD ログイン用 - API を公開

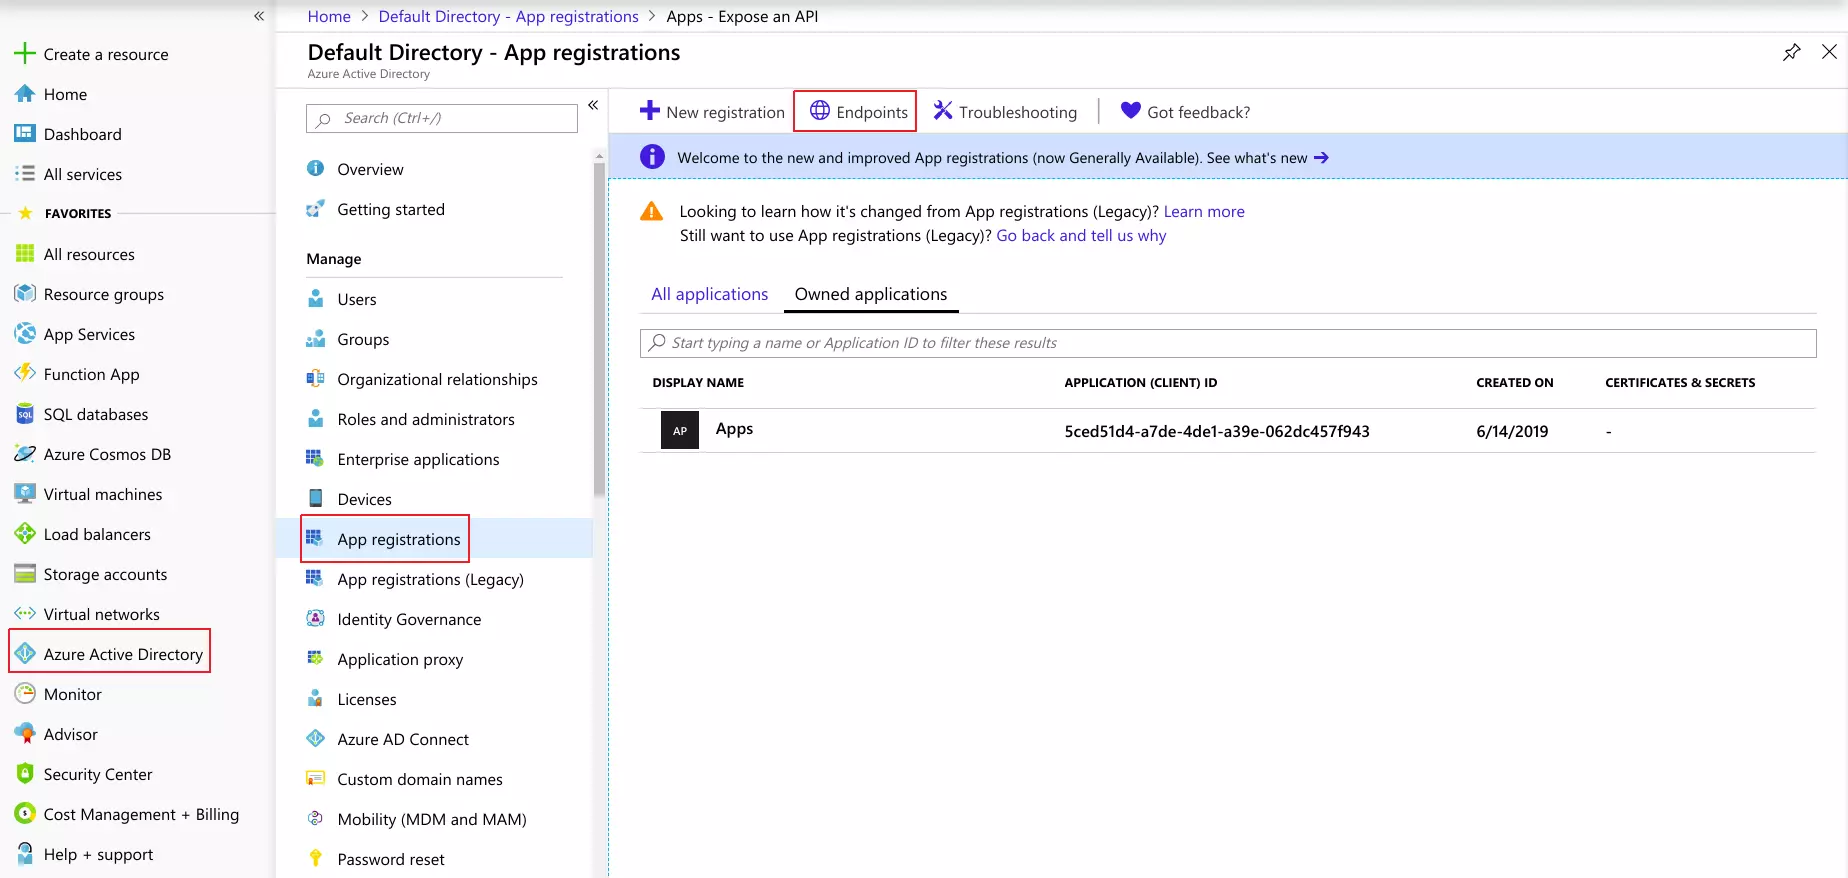
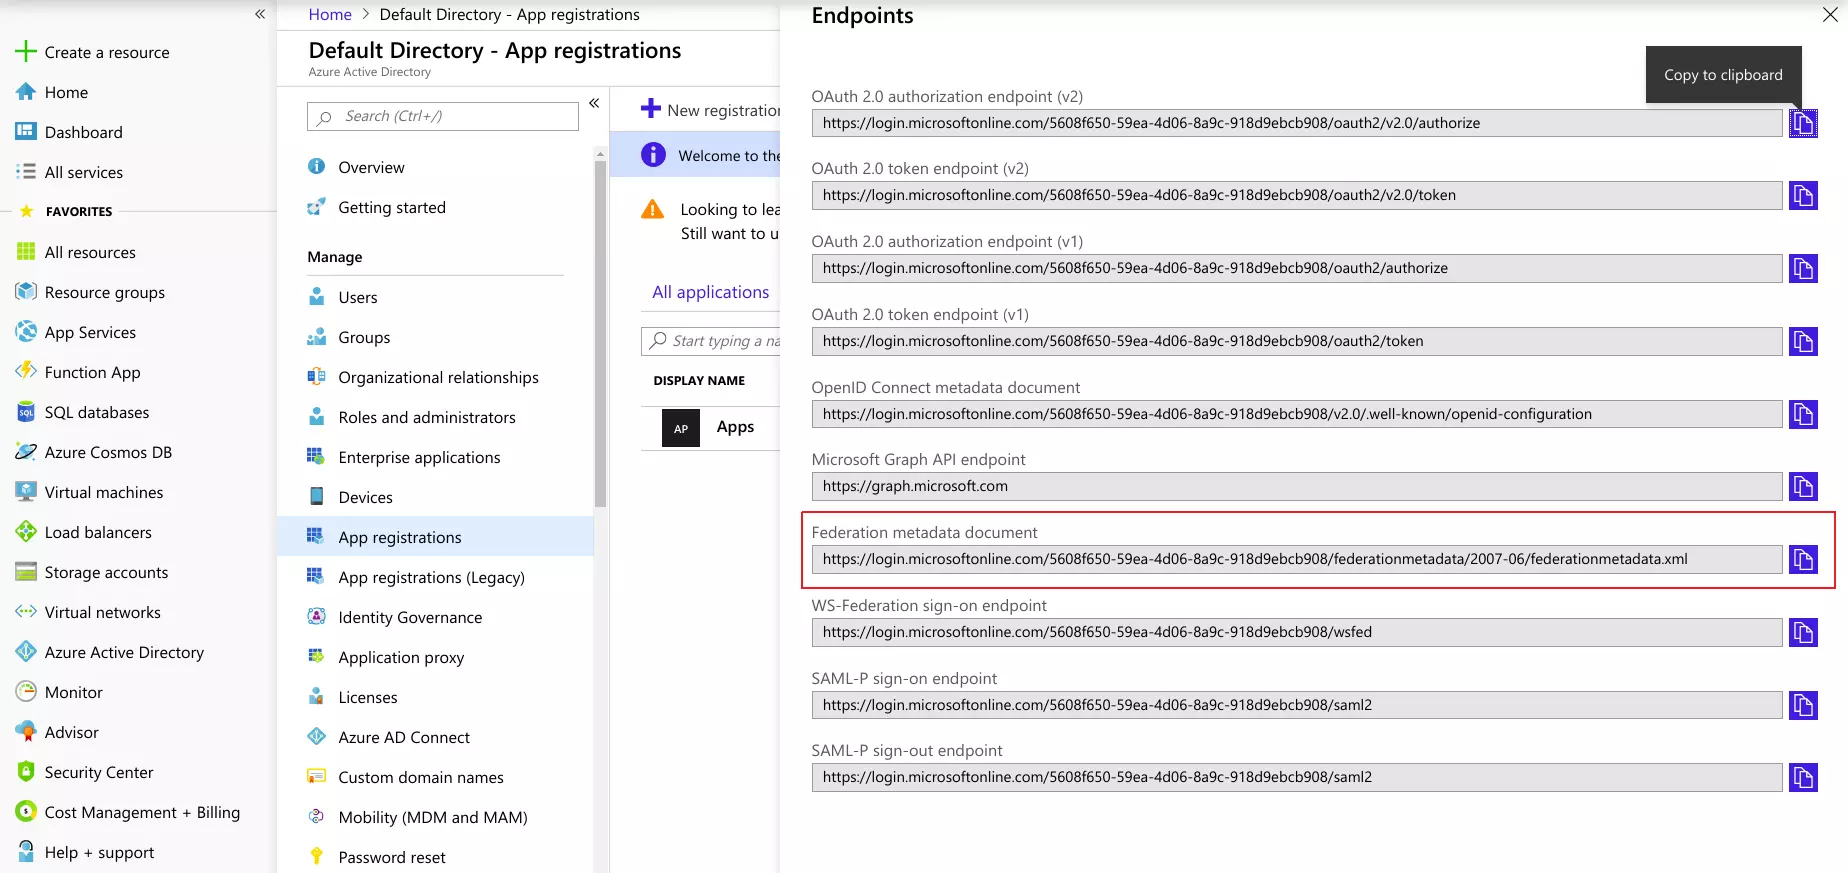
  • 帰る Azure Active Directory はこちらをご覧ください。⇒ アプリの登録 ウィンドウをクリックしてクリックします Endpoints リンクをクリックします。
Azure AD を ID プロバイダー (IdP) として使用する SAML シングル サインオン (SSO)、SAML 2.0 Azure AD ログイン - エンドポイント

  • これにより、複数の URL がリストされたウィンドウが開きます。 をコピーします フェデレーションメタデータドキュメント URL。 これは、SAML プラグインの構成時に必要になります。
Azure AD を ID プロバイダー (IdP) として使用する SAML シングル サインオン (SSO)、SAML 2.0 ログイン - フェデレーション メタデータ

Azure AD を IdP として構成する

  • プラグイン タブをスクロールして サービスプロバイダーのメタデータ セクションでは、次のような SP メタデータを見つけることができます。 SPエンティティID (NAIST) と ACS (AssertionConsumerService) URL これらはアイデンティティ プロバイダーを構成するために必要です。
Moodle Saml アップロードメタデータ

  • ログインする Azure AD ポータル
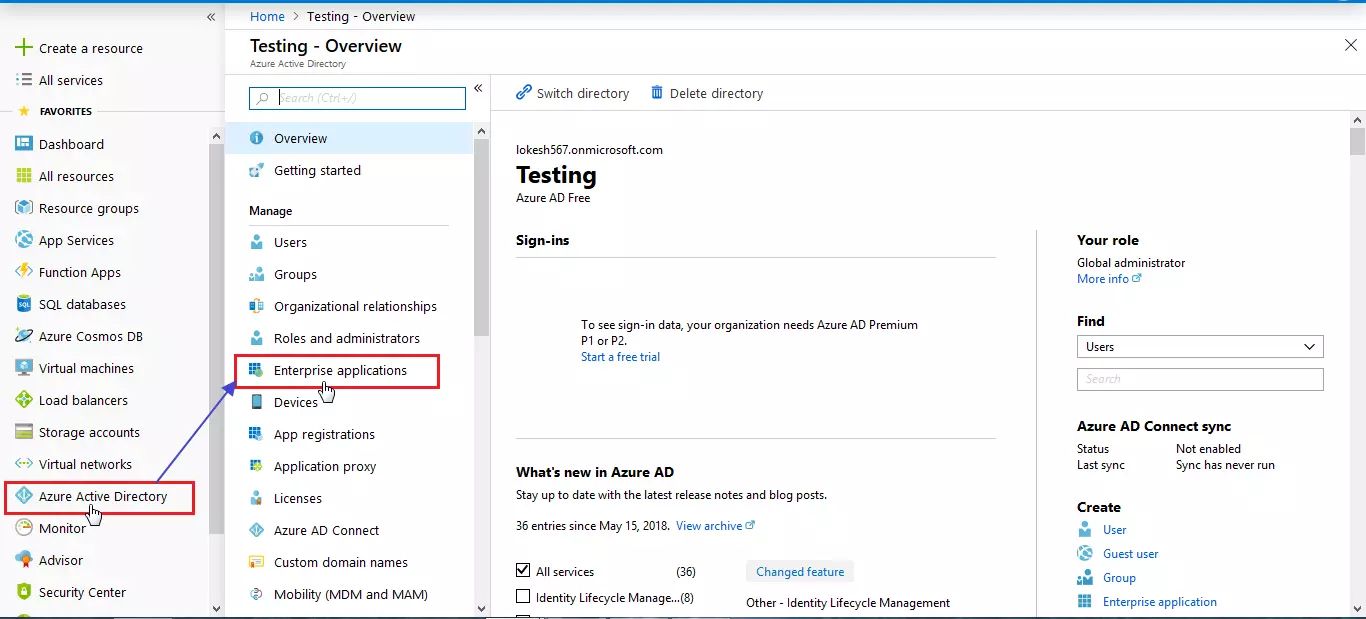
  • 選択 Azure Active Directory はこちらをご覧ください。⇒ 業務アプリケーション.
Azure AD をアイデンティティ プロバイダー (IdP) として使用する SAML シングル サインオン (SSO)、SAML 2.0 Azure AD ログイン - エンタープライズ登録

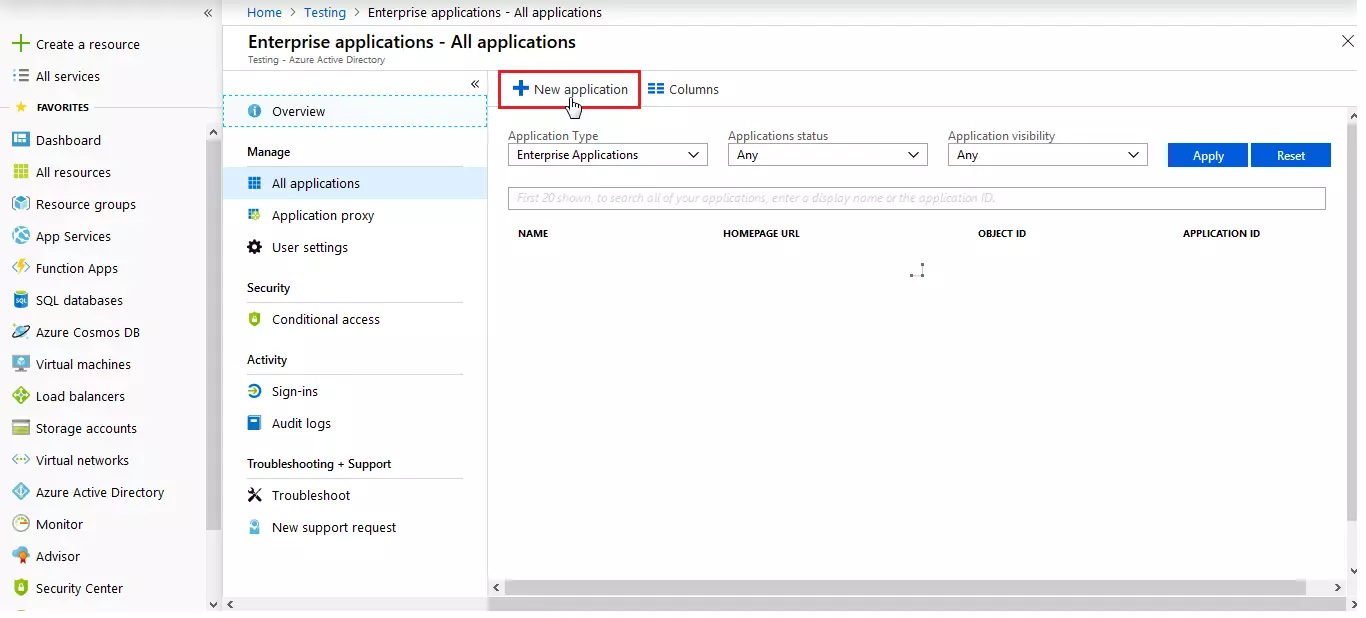
  • ソフトウェアの制限をクリック 新しいアプリ.
Azure AD を ID プロバイダー (IdP) として使用する SAML シングル サインオン (SSO)、SAML 2.0 Azure AD ログイン - 新しいアプリケーション

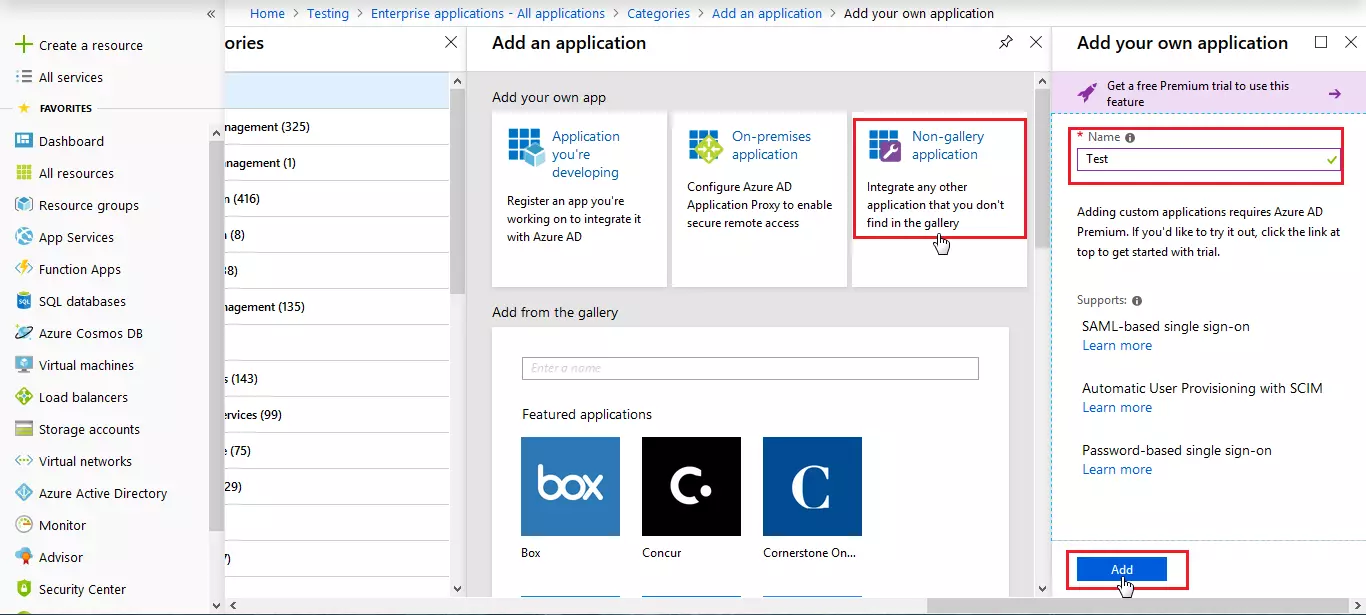
  • ソフトウェアの制限をクリック 非ギャラリーアプリケーション セクションでアプリの名前を入力してクリックします 追加 
Azure AD を ID プロバイダー (IdP) として使用する SAML シングル サインオン (SSO)、SAML 2.0 Azure AD ログイン - 非ギャラリー アプリケーションの追加

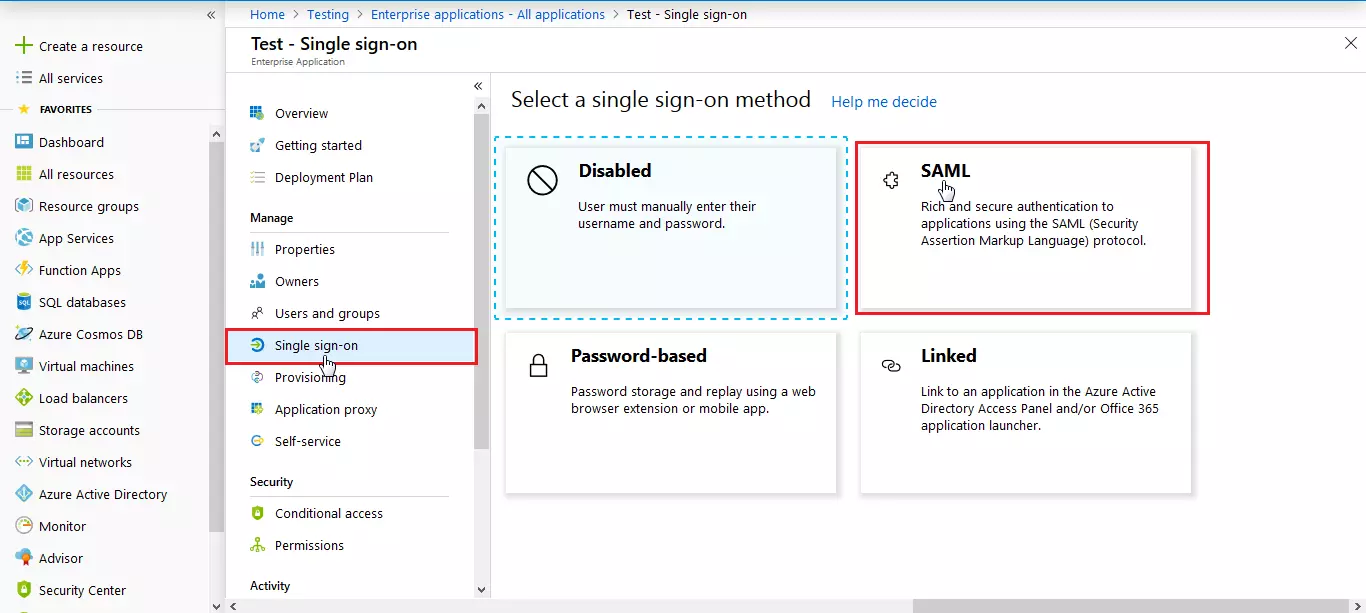
  • ソフトウェアの制限をクリック シングル・サインオン アプリケーションの左側のナビゲーションメニューから、シングルサインオンを構成するためのオプションを選択します。次の画面では、シングルサインオンを構成するためのオプションが表示されます。 SAML.
Azure AD をアイデンティティ プロバイダー (IdP) として使用する SAML シングル サインオン (SSO)、SAML 2.0 Azure AD ログインの場合 - SAML 認証 SSO を選択します

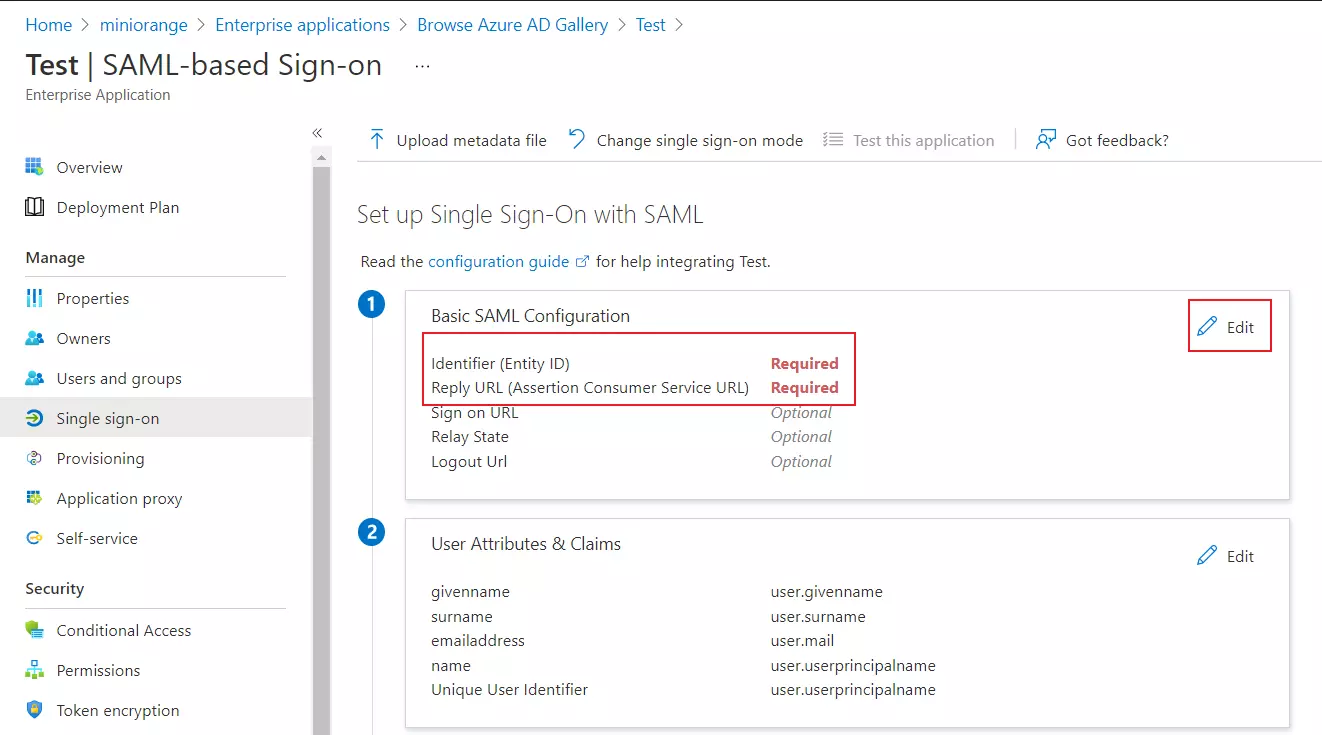
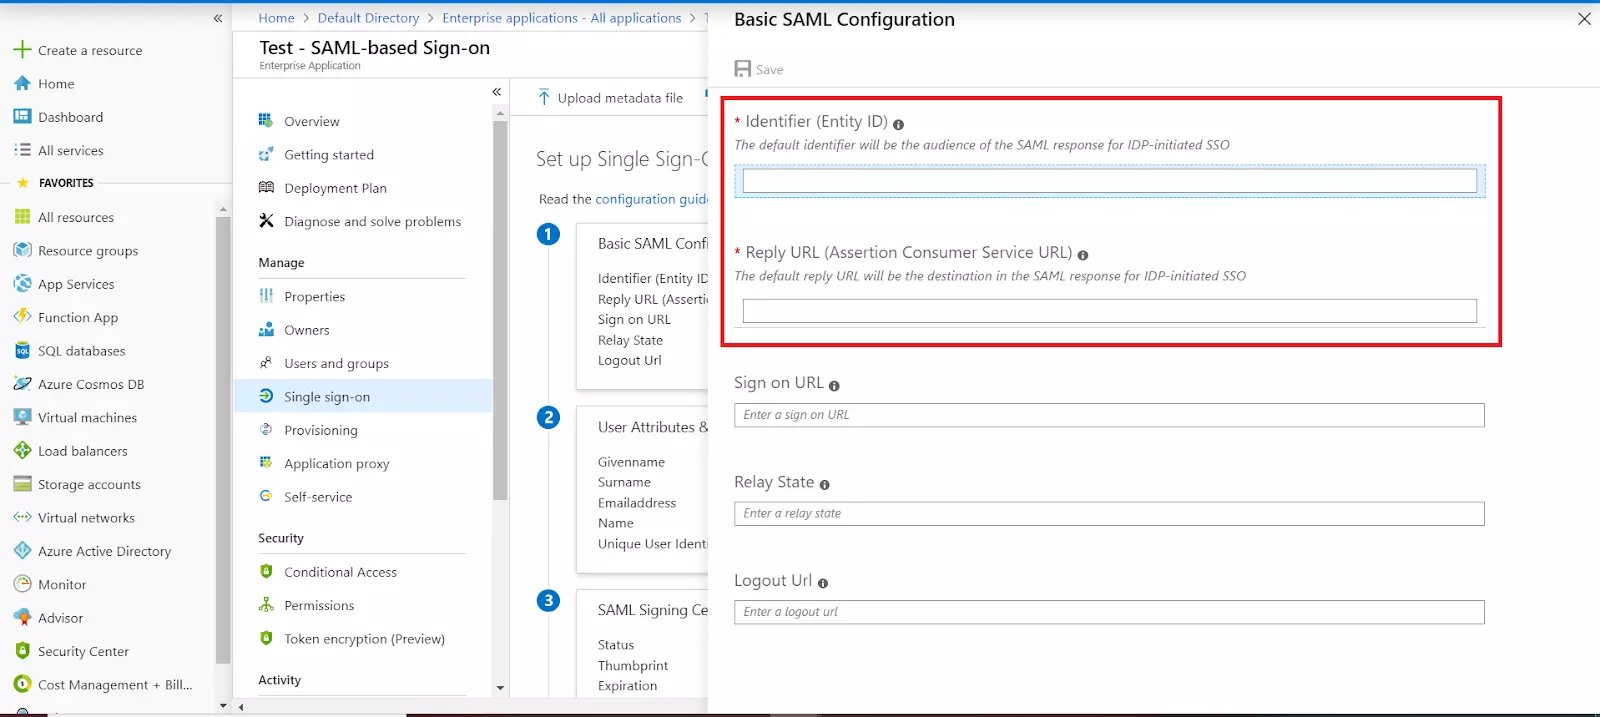
  • 入力する  SPエンティティID の 識別する   ACSのURL の 返信URL from サービスプロバイダーのメタデータ プラグインのセクション。


Azure AD をアイデンティティ プロバイダー (IdP) として使用する SAML シングル サインオン (SSO)、SAML 2.0 Azure AD ログイン - SAML 2.0 の構成

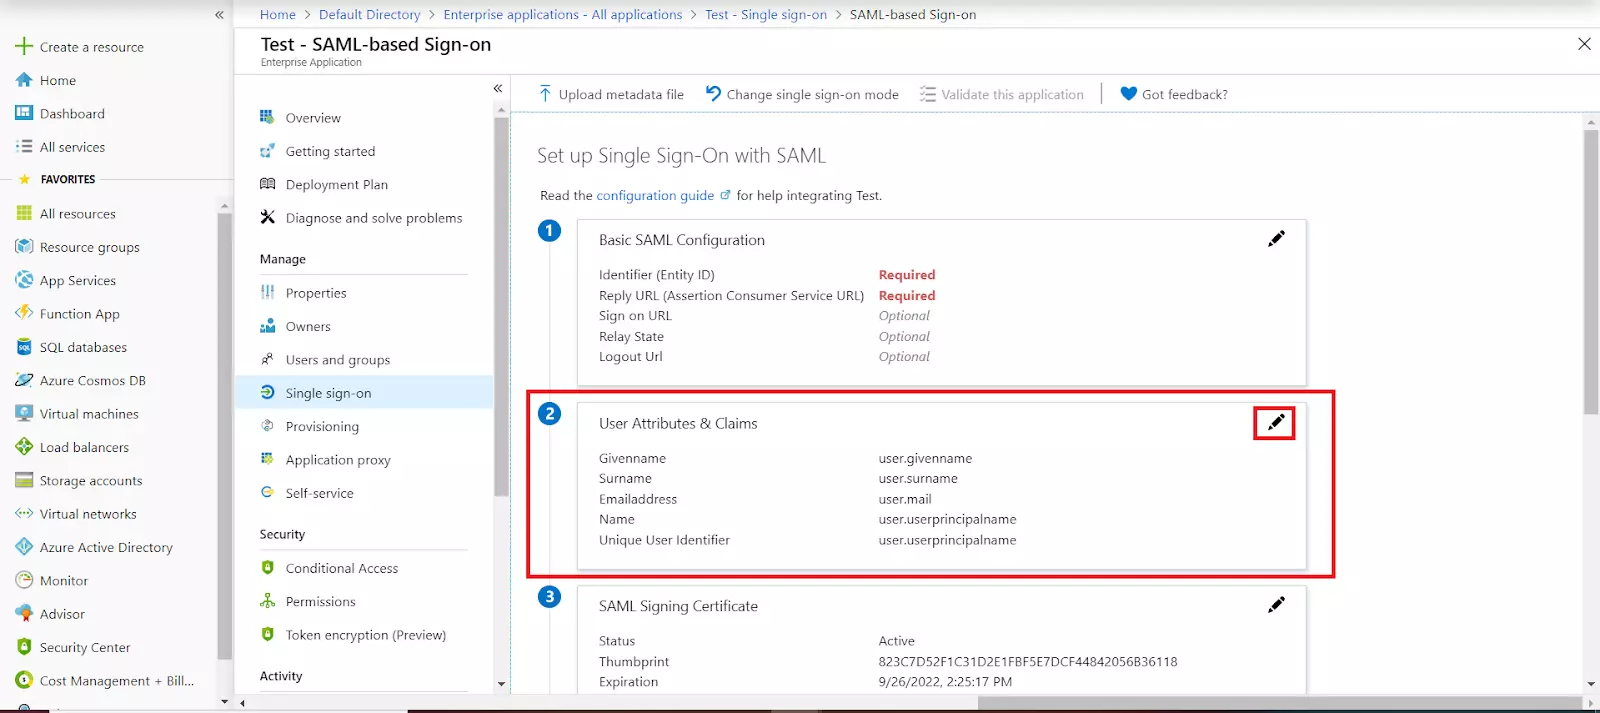
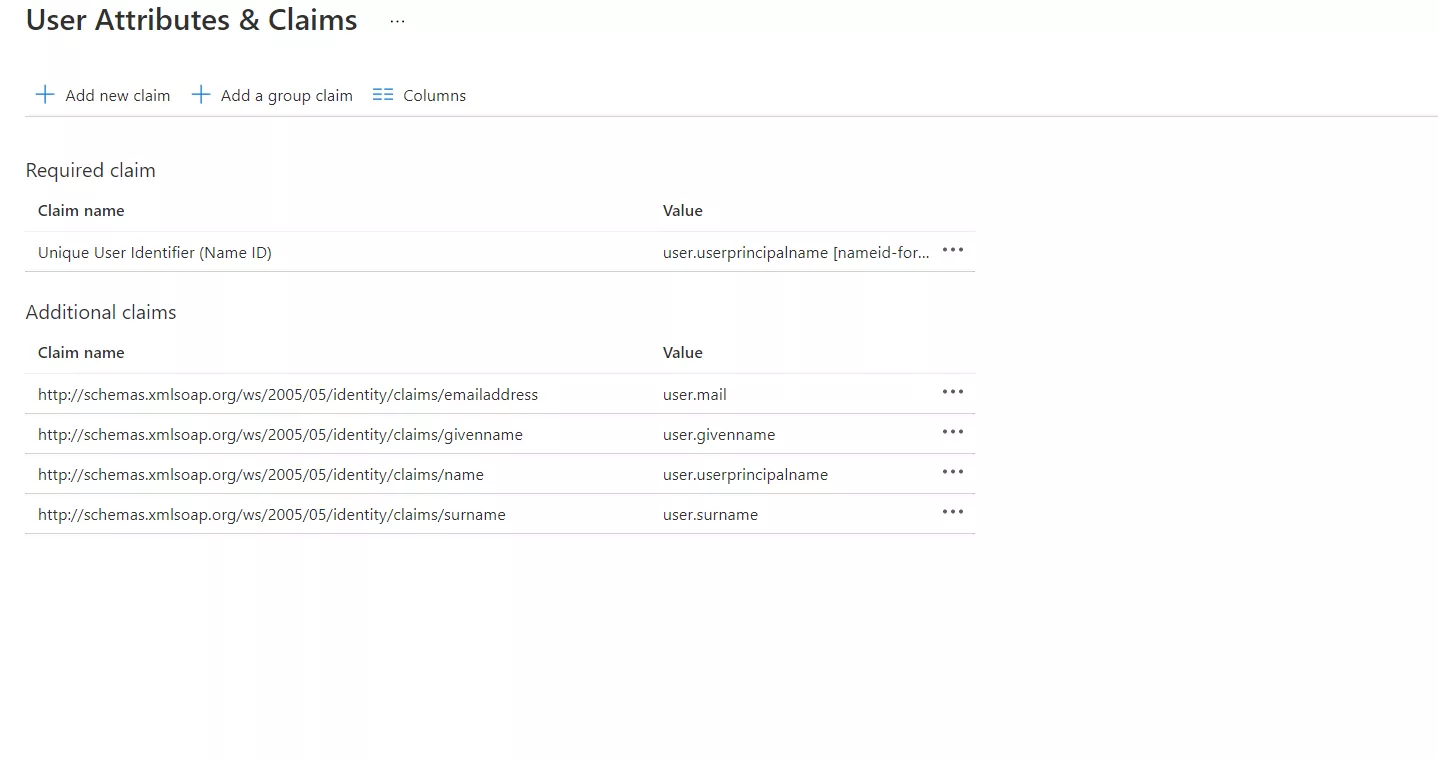
  • デフォルトでは、次のとおりです Attributes 送られた。
  • ユーザー属性とクレーム タブをクリック 編集.
Azure AD をアイデンティティ プロバイダー (IdP) として使用する SAML シングル サインオン (SSO)、SAML 2.0 ログイン - Azure AD ユーザー属性

  • 編集するクレーム名をクリックします。
Azure AD をアイデンティティ プロバイダー (IdP) として使用する SAML シングル サインオン (SSO)、SAML 2.0 ログイン - Azure AD ユーザー属性

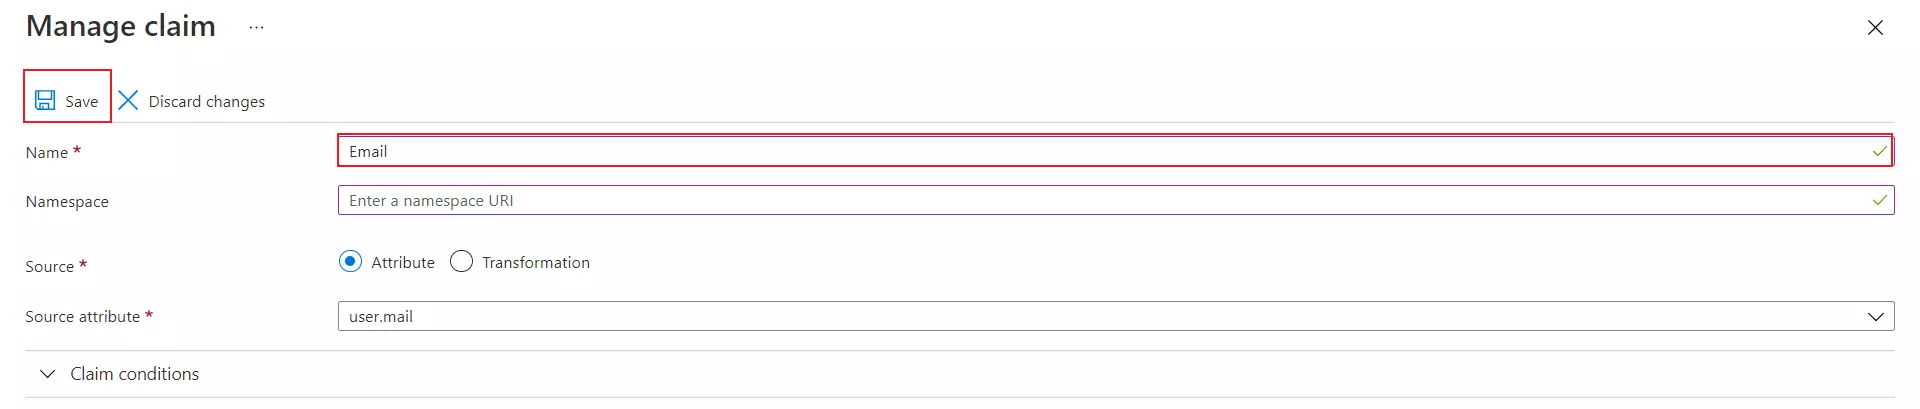
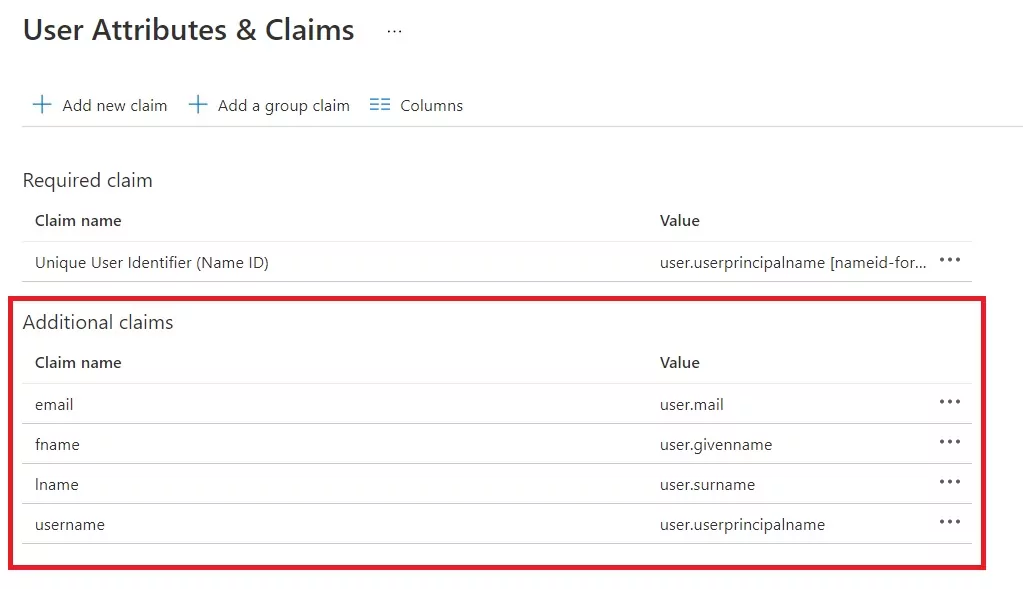
  • あなたは編集することができます 名前 (NAIST) と 名前空間 必要に応じて。
Azure AD をアイデンティティ プロバイダー (IdP) として使用する SAML シングル サインオン (SSO)、SAML 2.0 ログイン - Azure AD ユーザー属性

  • クレーム名を編集すると、次の画面が表示されます。
Azure AD をアイデンティティ プロバイダー (IdP) として使用する SAML シングル サインオン (SSO)、SAML 2.0 ログイン - Azure AD ユーザー属性

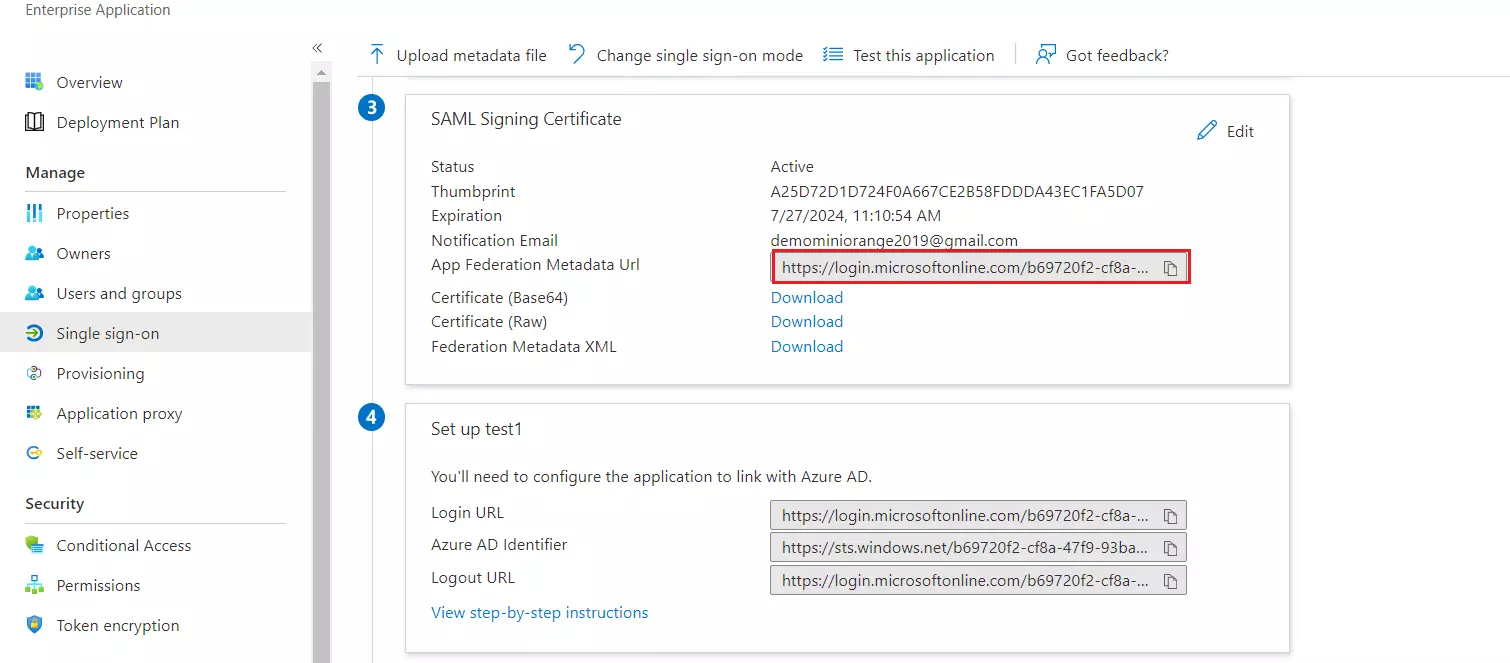
  • コピー アプリフェデレーションのメタデータ URL。 これは、SAML プラグインの構成中に使用されます。
Azure AD をアイデンティティ プロバイダー (IdP) として使用する SAML シングル サインオン (SSO)、SAML 2.0 Azure AD ログイン - アプリ フェデレーション メタデータ URL

ユーザーとグループを SAML アプリケーションに割り当てる

  • セキュリティ制御として、Azure AD は、ユーザーにアクセス権を付与しない限り、ユーザーがアプリケーションにサインインできるようにするトークンを発行しません。ユーザーには、直接またはグループ メンバーシップを通じてアクセス権が付与される場合があります。
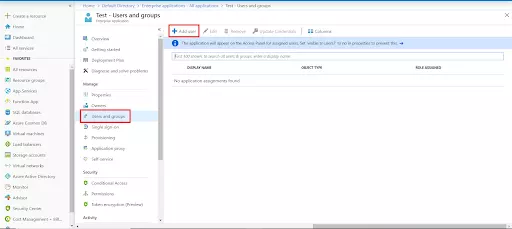
  • ソフトウェアの制限をクリック ユーザーとグループ アプリケーションの左側のナビゲーション メニューから選択します。次の画面には、ユーザー/グループをアプリケーションに割り当てるオプションが表示されます。
Azure AD をアイデンティティ プロバイダー (IdP) として使用する SAML シングル サインオン (SSO)、SAML 2.0 Azure AD ログイン用 - グループとユーザーの割り当て

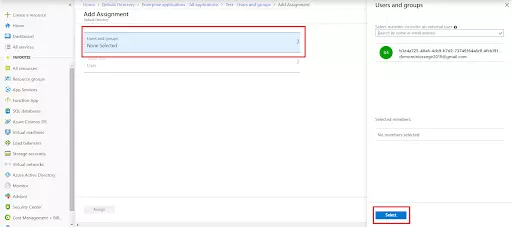
  • をクリックした後 ユーザーを追加、選択 ユーザーとグループ に選出しました。 課題を追加 を選択して、後処理画面に進みます。
  • 次の画面では、ユーザーを選択するか、外部ユーザーを招待するオプションが表示されます。適切なユーザーを選択し、 選択
Azure AD をアイデンティティ プロバイダー (IdP) として使用する SAML シングル サインオン (SSO)、SAML 2.0 Azure AD ログイン用 - ユーザーの追加

  • ここで、このユーザーにロールを割り当てることもできます。 役割を選択 セクションをクリックします。最後に 割り当てます ボタンをクリックすると、そのユーザーまたはグループが SAML アプリケーションに割り当てられます。
Azure AD をアイデンティティ プロバイダー (IdP) として使用する SAML シングル サインオン (SSO)、SAML 2.0 Azure AD ログインの場合 - [ロール]、[割り当て] を選択します

Moodle サイトへの Azure AD SSO ログインを実現するために、Moodle を SAML SP として正常に構成しました。


ADFS_sso ×
こんにちは!

助けが必要? 私たちはここにいます!

対応