
IdP として Keycloak を使用した Moodle SAML シングル サインオン (SSO) | Keycloak SSO ログイン
概要
Moodle サイトの SAML シングル サインオン (SSO) は、miniOrange SAML SSO プラグインを使用して実現できます。 私たちのプラグインは、SAML 準拠のすべての ID プロバイダーと互換性があります。 ここでは、アイデンティティプロバイダー (IdP) としての Keycloak とサービスプロバイダー (SP) としての Moodle の間でシングルサインオン (SSO) を設定するためのステップバイステップのガイドを説明します。



前提条件: ダウンロードとインストール
KeycloakをMoodleのIdPとして設定するには、 miniOrange Moodle SAML 2.0 SSOプラグインをインストールする必要があります。
構成手順
1.KeycloakをIdPとして設定する
Keycloak を ID プロバイダーとして設定するには、以下の手順に従います。
KeycloakをIdPとして構成する
- バージョン18以下
- バージョン19以降
- miniOrange SAML SP SSO for WordPressプラグインで、SP(サービスプロバイダー)メタデータタブに移動します。ここには、KeycloakをIdP(アイデンティティプロバイダー)として設定するために必要な、SPエンティティIDやACS(AssertionConsumerService)URLなどのSPメタデータが表示されます。

- Keycloak 内で コンソールで、使用するレルムを選択します。
- ソフトウェアの制限をクリック 取引実績 左側のメニューから をクリックし、 創造する 新しいクライアント/アプリケーションを作成するためのボタン。
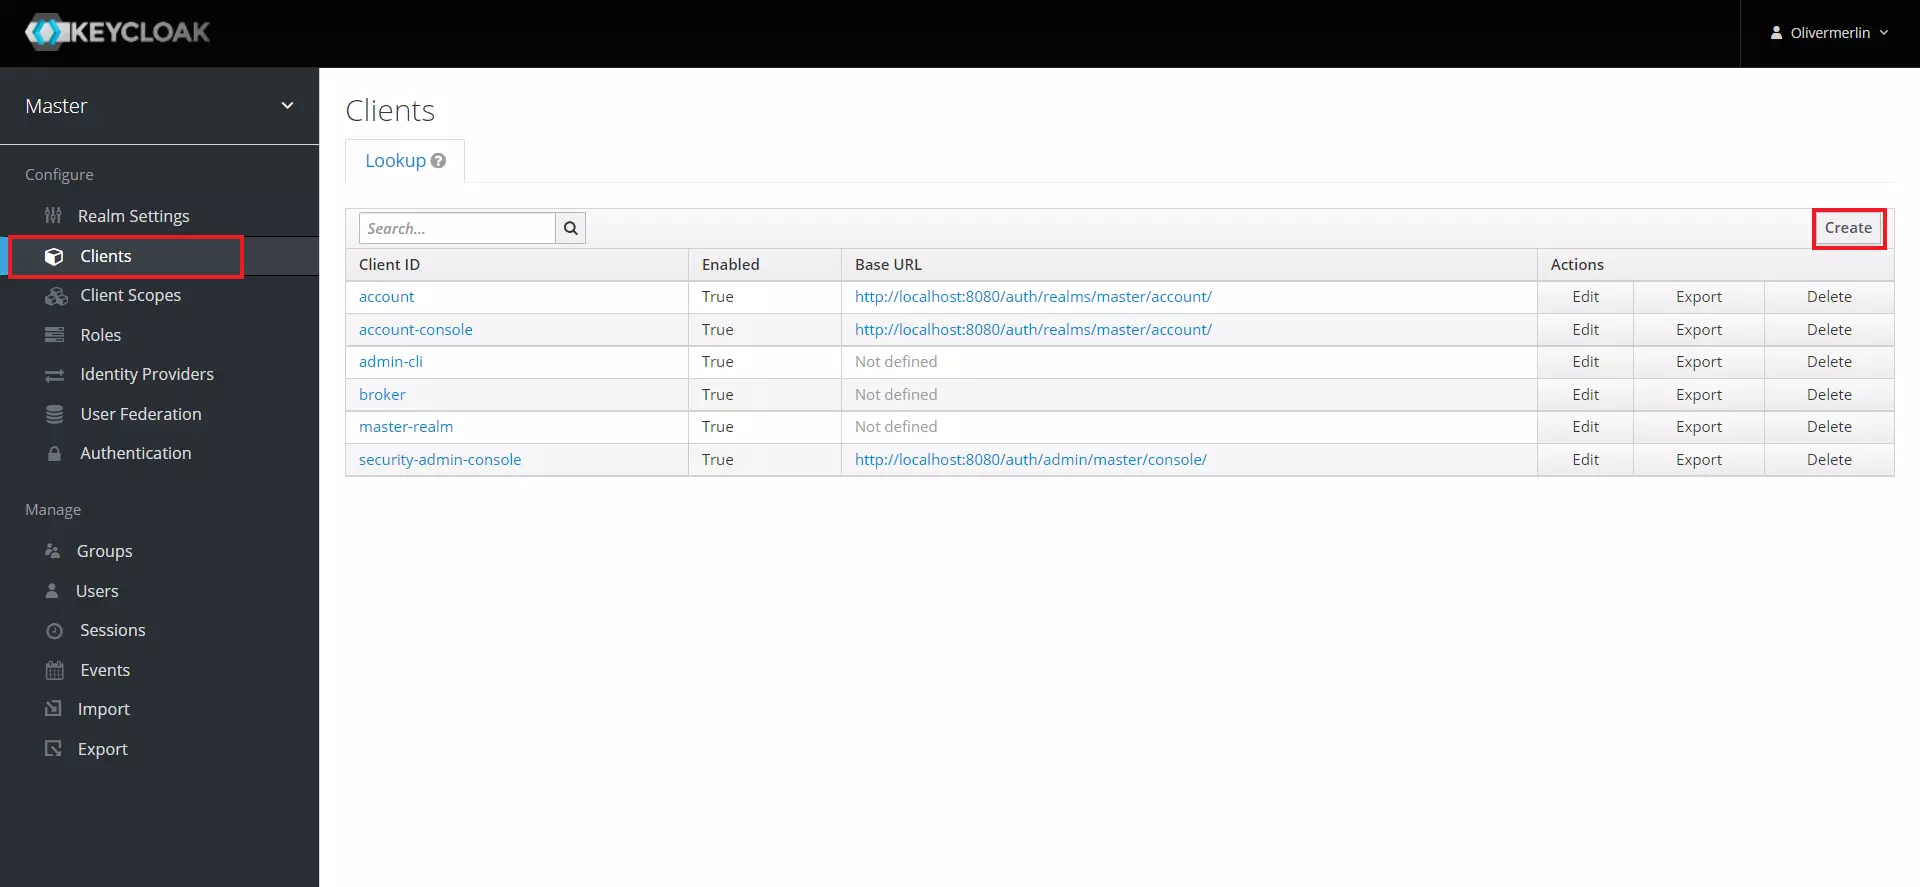
- Enter SP-EntityID / 発行者 として 顧客ID 「サービスプロバイダーメタデータ」タブから選択 SAML として クライアントプロトコル.
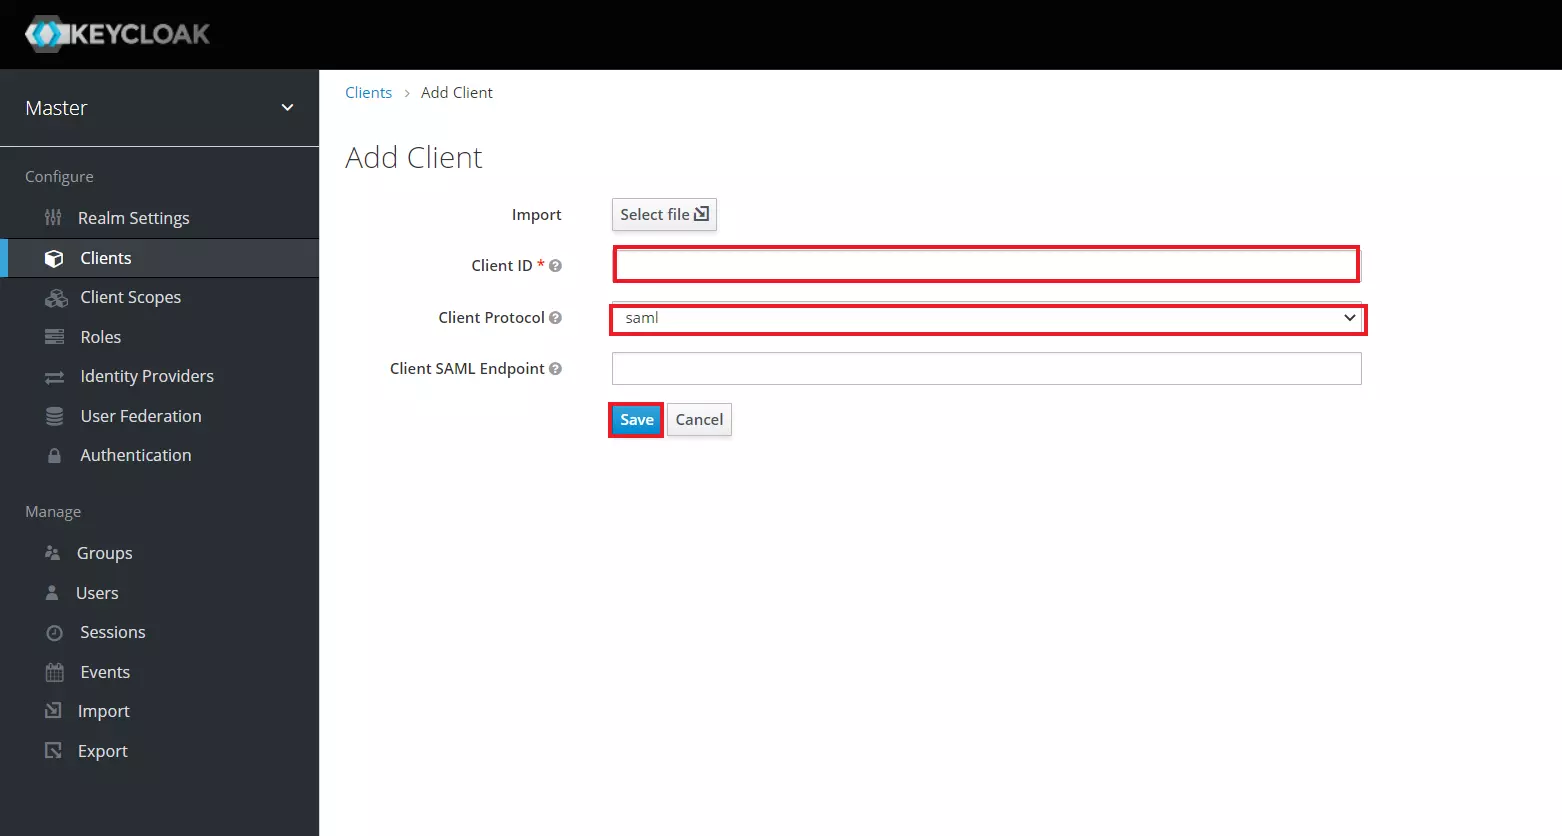
- 今後はクリック Save.
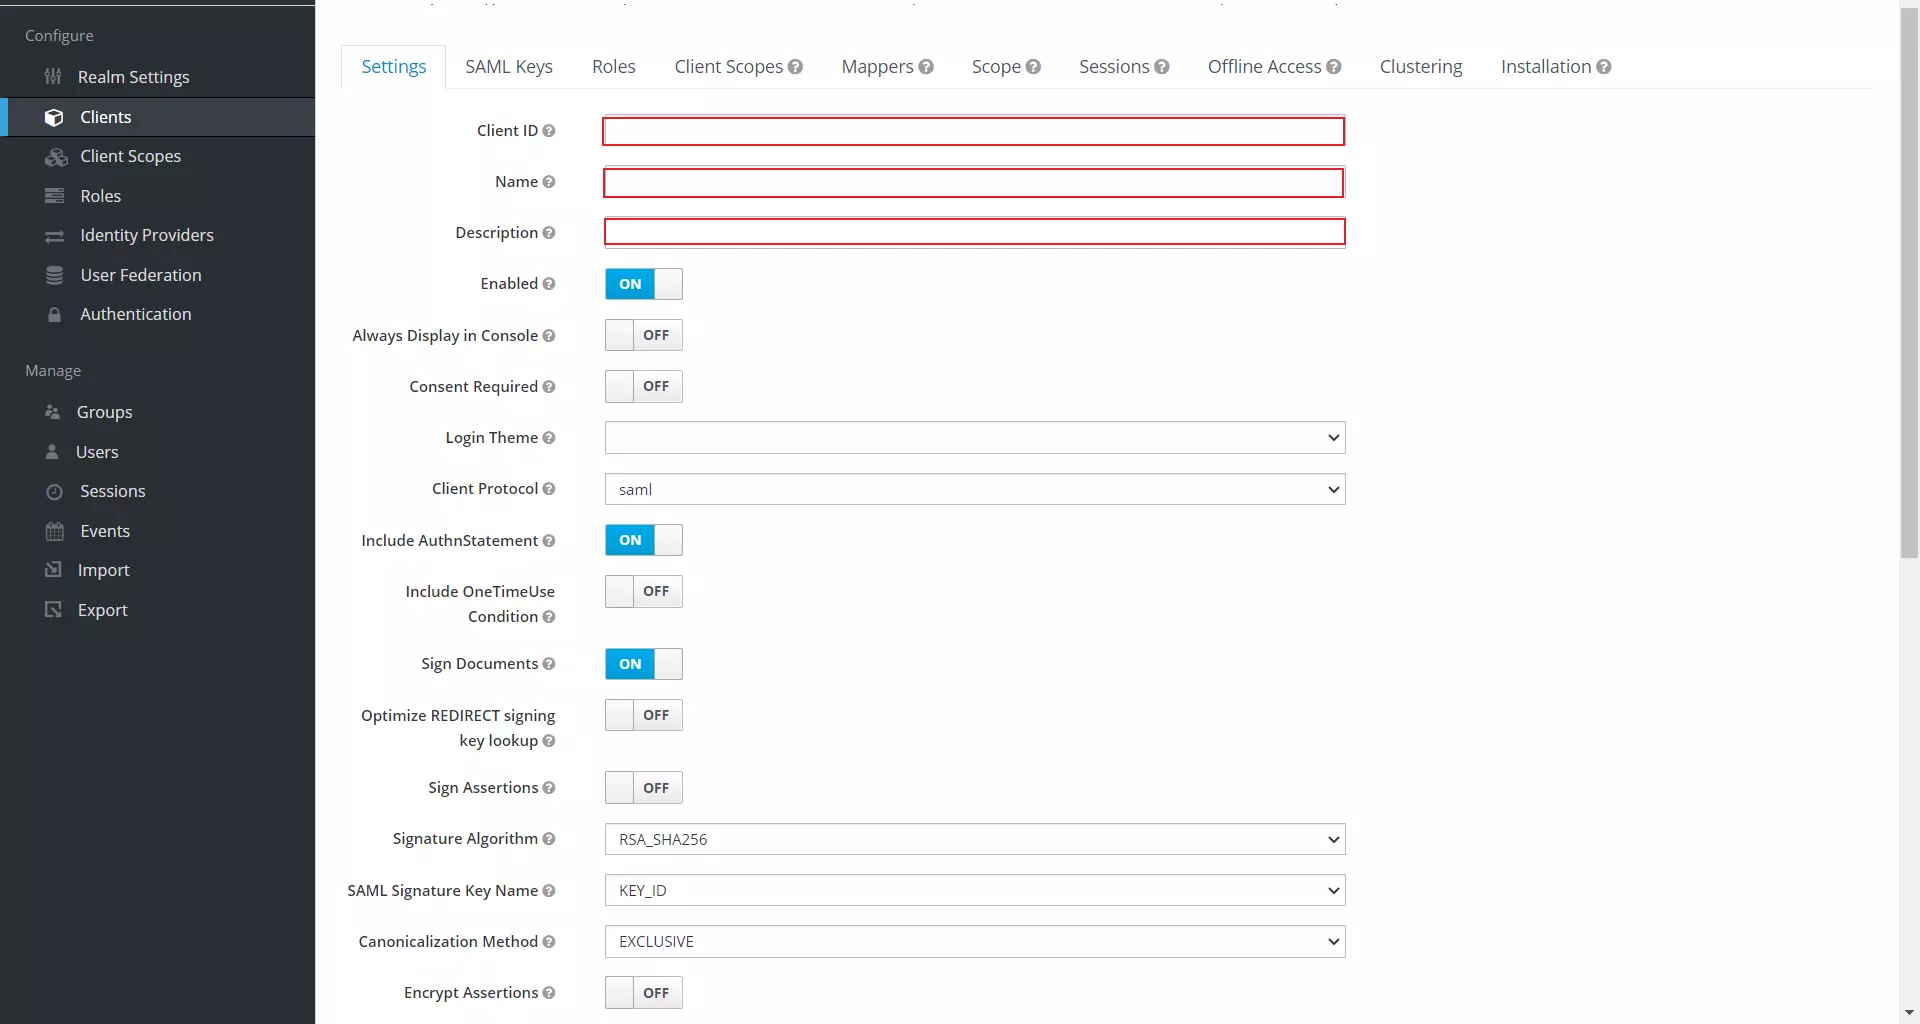
- 必要な詳細を指定して Keycloak を構成します。
| 顧客ID | その SP-EntityID / 発行者 プラグインのサービスプロバイダーメタデータタブから |
| 名前 | このクライアントの名前を入力してください |
| 詳細説明 | 説明を入力してください |
| クライアントの署名が必要です | オフ |
| POSTバインディングを強制する | オフ |
| 強制名 ID 形式 | オフ |
| 名前ID形式 | メールアドレス |
| ルートURL | 空のままにするか、サービス プロバイダーの [メタデータ] タブからベース URL を指定します |
| 有効なリダイレクト URI | その ACS (アサーション コンシューマ サービス) URL プラグインのサービスプロバイダーメタデータタブから |
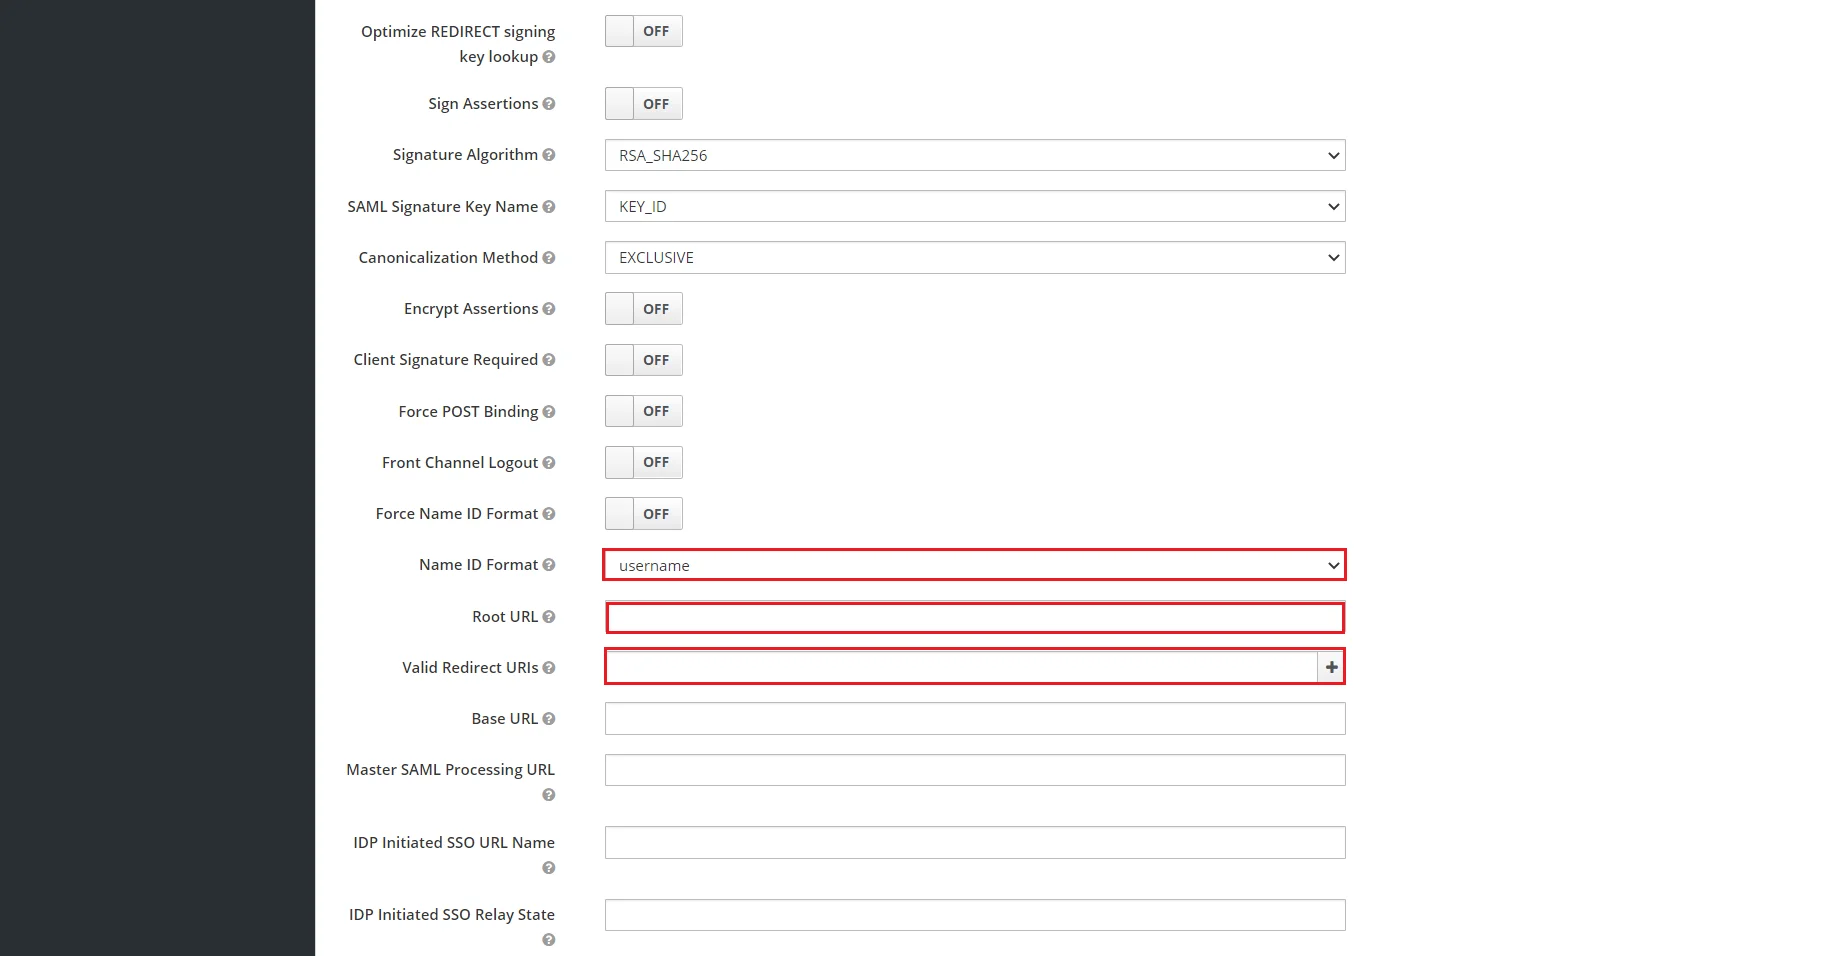
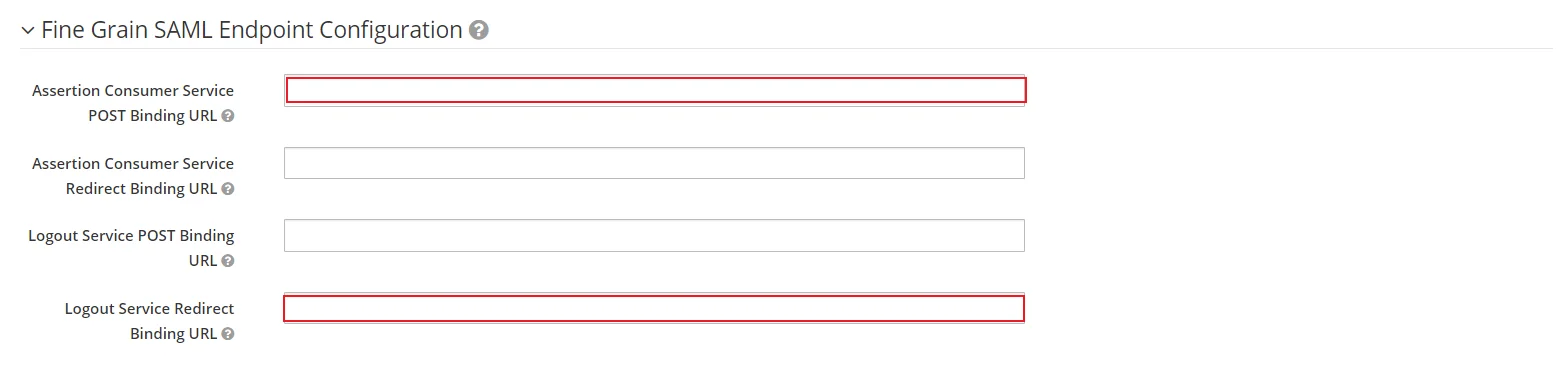
- きめ細かい SAML エンドポイント構成, 次の詳細を入力します。
| アサーション コンシューマ サービス POST バインディング URL | その ACS (アサーション コンシューマ サービス) URL プラグインのサービスプロバイダーメタデータタブから |
| ログアウトサービスリダイレクトバインドURL (オプション) | その シングル ログアウト URL プラグインのサービスプロバイダーメタデータタブから |
- ソフトウェアの制限をクリック Save.
マッパーの追加
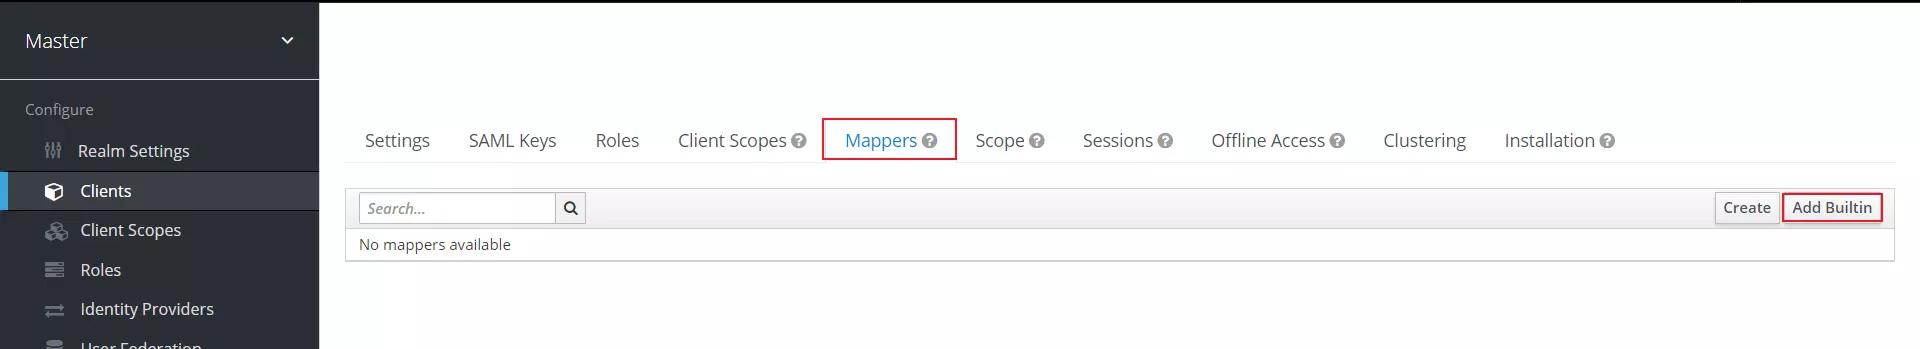
- MFAデバイスに移動する マッパータブ をクリックします。入力したコードが正しければ、MFAの設定は正常に完了します ビルトインの追加
- のチェックボックスをオンにします X500 指定された名前, X500姓 (NAIST) と X500メール 属性を指定します。
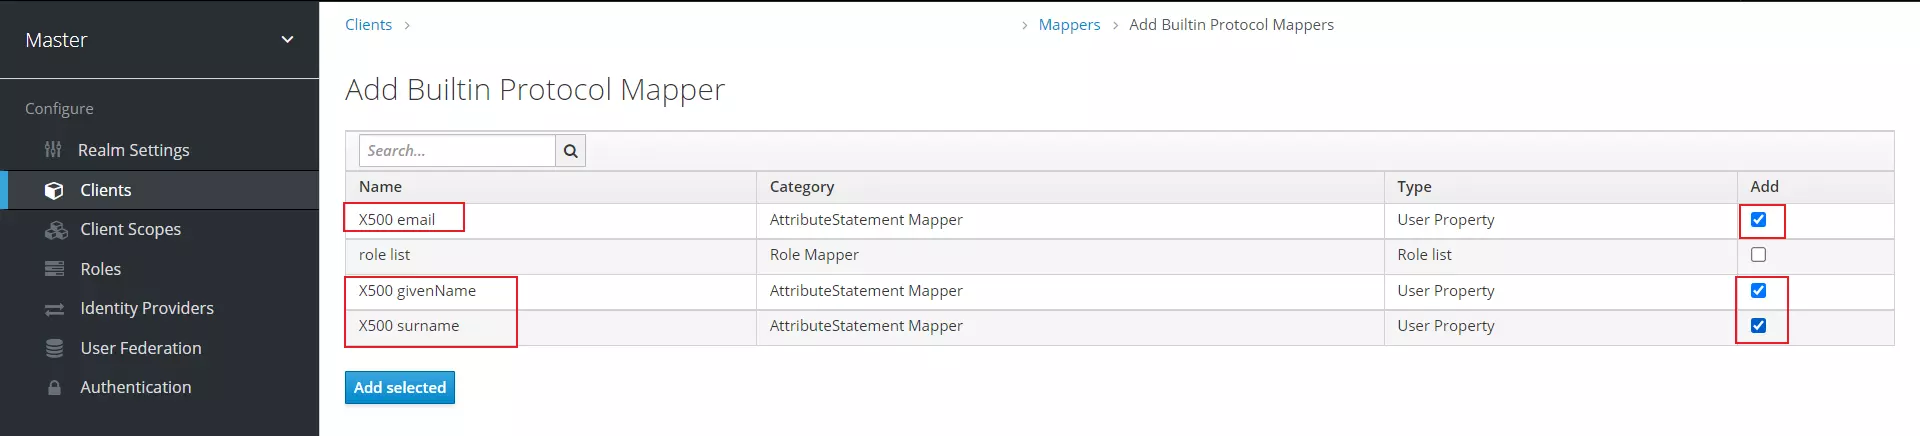
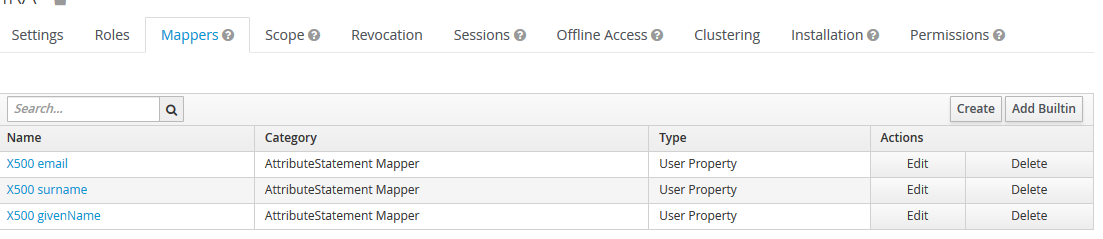
- ソフトウェアの制限をクリック 選択したものを追加 ボタン。 以下に追加されたマッピングが表示されます。
セットアップファイルをダウンロードする
- MFAデバイスに移動する レルム設定、 をクリックしてください SAML 2.0 ID プロバイダーのメタデータ でエンドポイントとして言及されている 「一般設定」タブ.
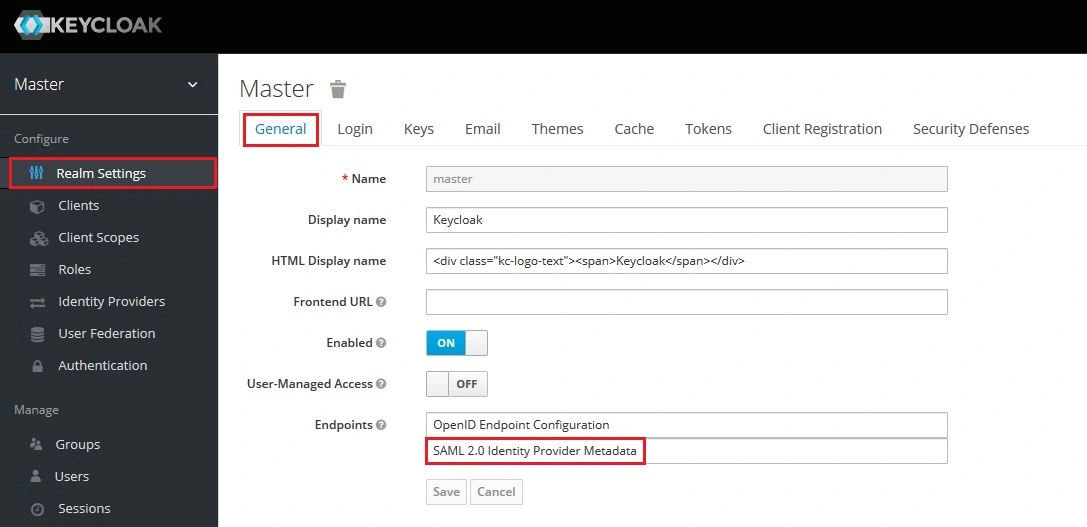
- URL をメモして手元に保管してください。 それはあなたに提供します Endpoints プラグインを設定するために必要です。
KeycloakをSAML IdP(アイデンティティプロバイダー)として正常に設定し、WordPressのKecloak SSOを実現しました。これにより、WordPress(WP)サイトへの安全なログインが保証されます。
- miniOrange SAML SP SSO for WordPressプラグインで、「サービスプロバイダーメタデータ」セクションまでスクロールしてください。ここには、KeycloakをIDプロバイダーとして設定するために必要な、SPエンティティIDやACS(AssertionConsumerService)URLなどのSPメタデータが表示されます。
- Keycloak 内で コンソールで、使用するレルムを選択します。
- ソフトウェアの制限をクリック 取引実績 左側のメニューから をクリックし、 クライアントの作成 新しいクライアント/アプリケーションを作成するためのボタン。
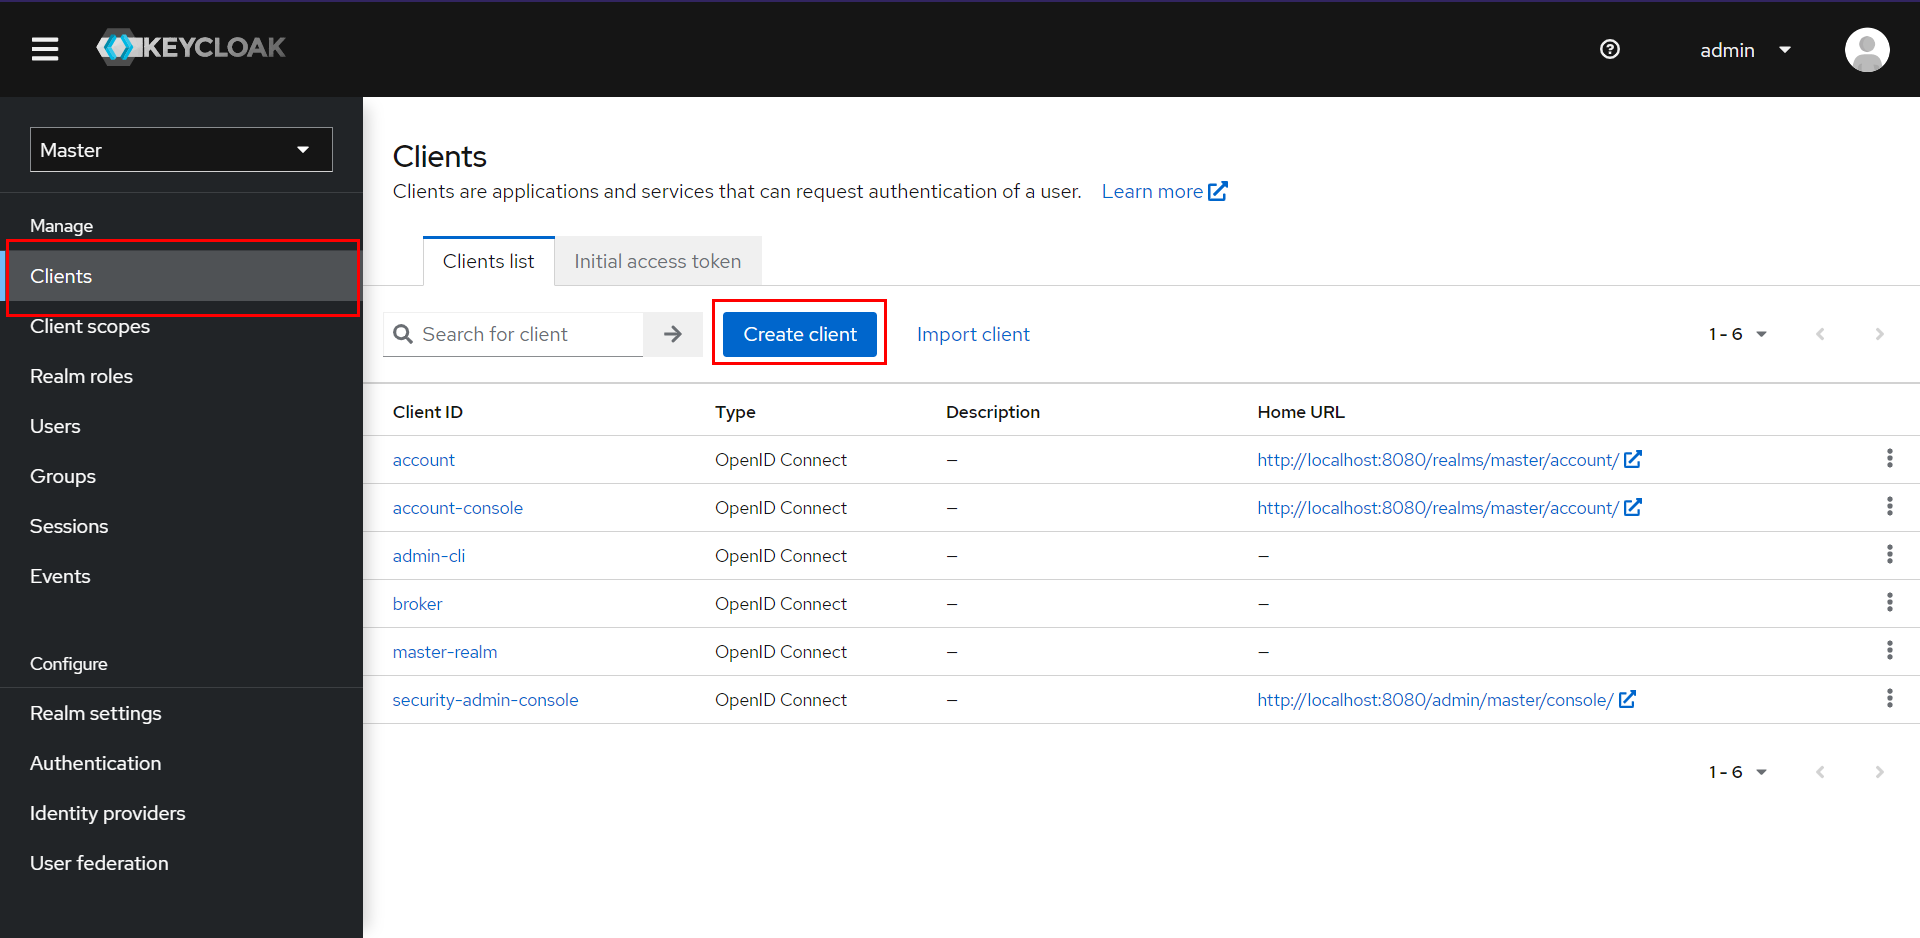
- 選択 SAML as クライアントタイプ、 入力 SP-EntityID / 発行者 として 顧客ID 「サービス プロバイダー メタデータ」タブから、アプリケーションの名前と説明を入力します。
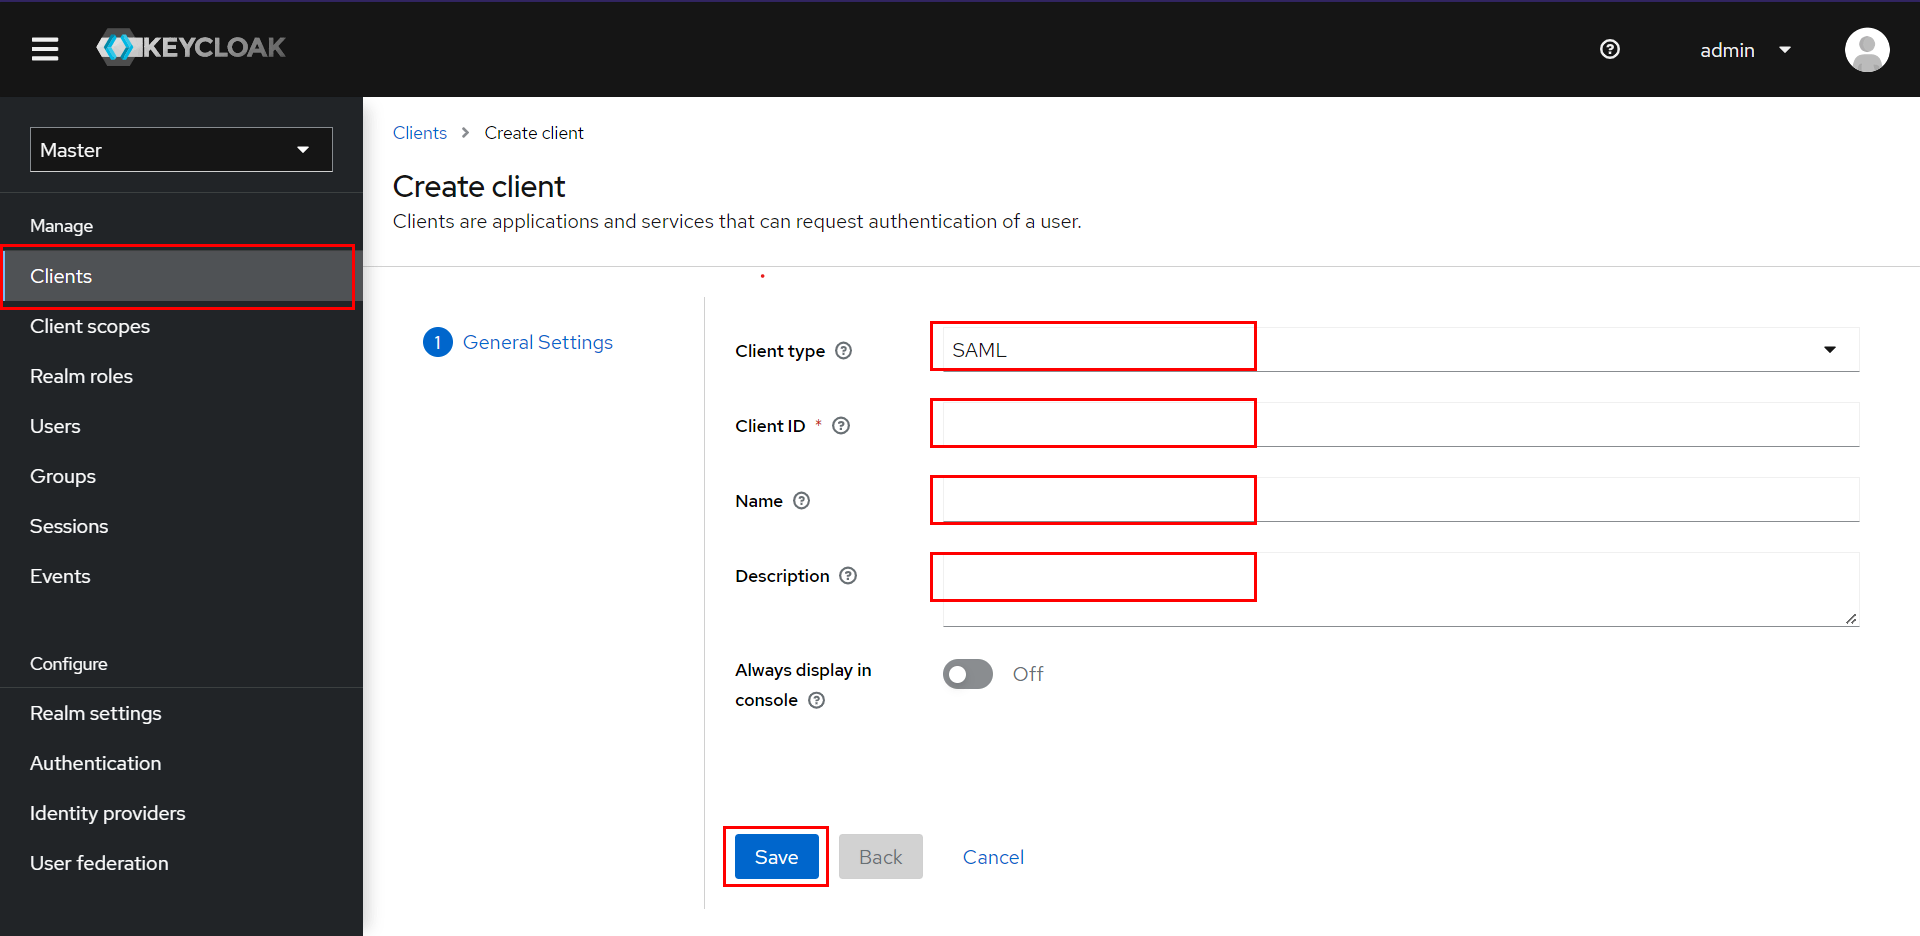
- 今後はクリック Save.
- 必要な詳細を指定して Keycloak を構成します。
| 顧客ID | その SP-EntityID / 発行者 プラグインのサービスプロバイダーメタデータタブから |
| 名前 | このクライアントの名前を入力してください |
| 詳細説明 | 説明を入力してください |
| クライアントの署名が必要です | オフ |
| POSTバインディングを強制する | オフ |
| 強制名 ID 形式 | オフ |
| 名前ID形式 | メールアドレス |
| ルートURL | 空のままにするか、サービス プロバイダーの [メタデータ] タブからベース URL を指定します |
| 有効なリダイレクト URI | その ACS (アサーション コンシューマ サービス) URL プラグインのサービスプロバイダーメタデータタブから |
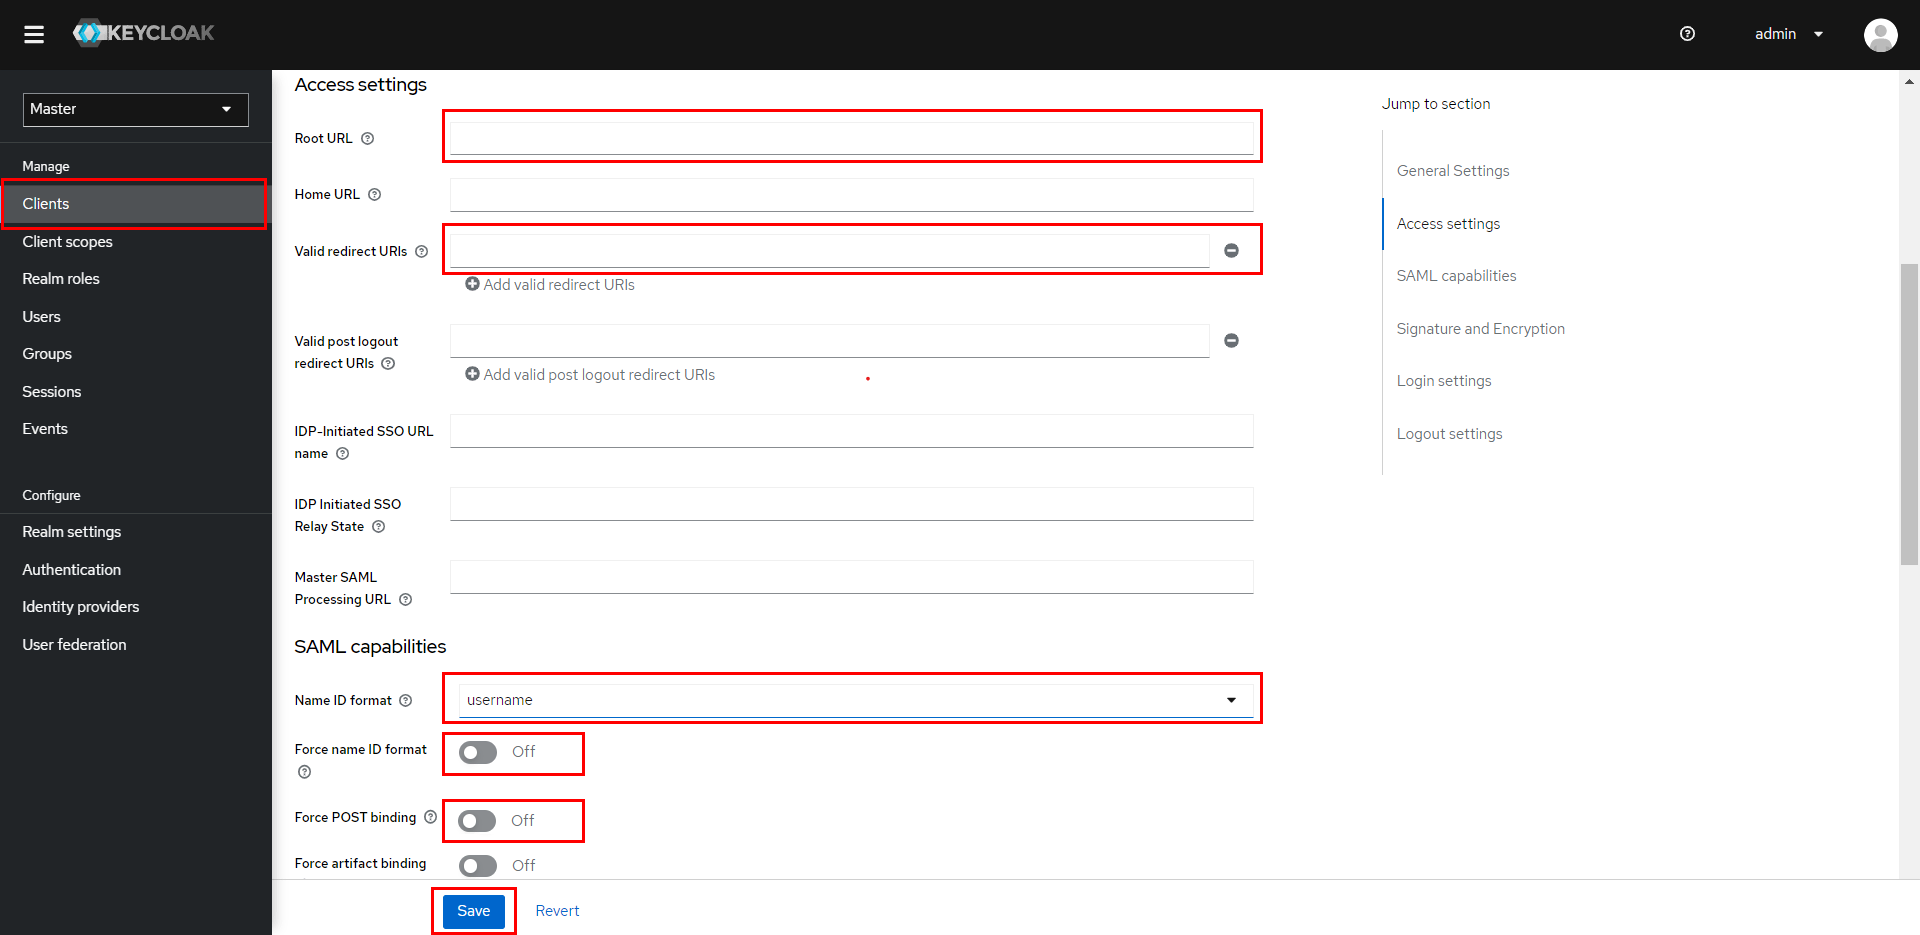
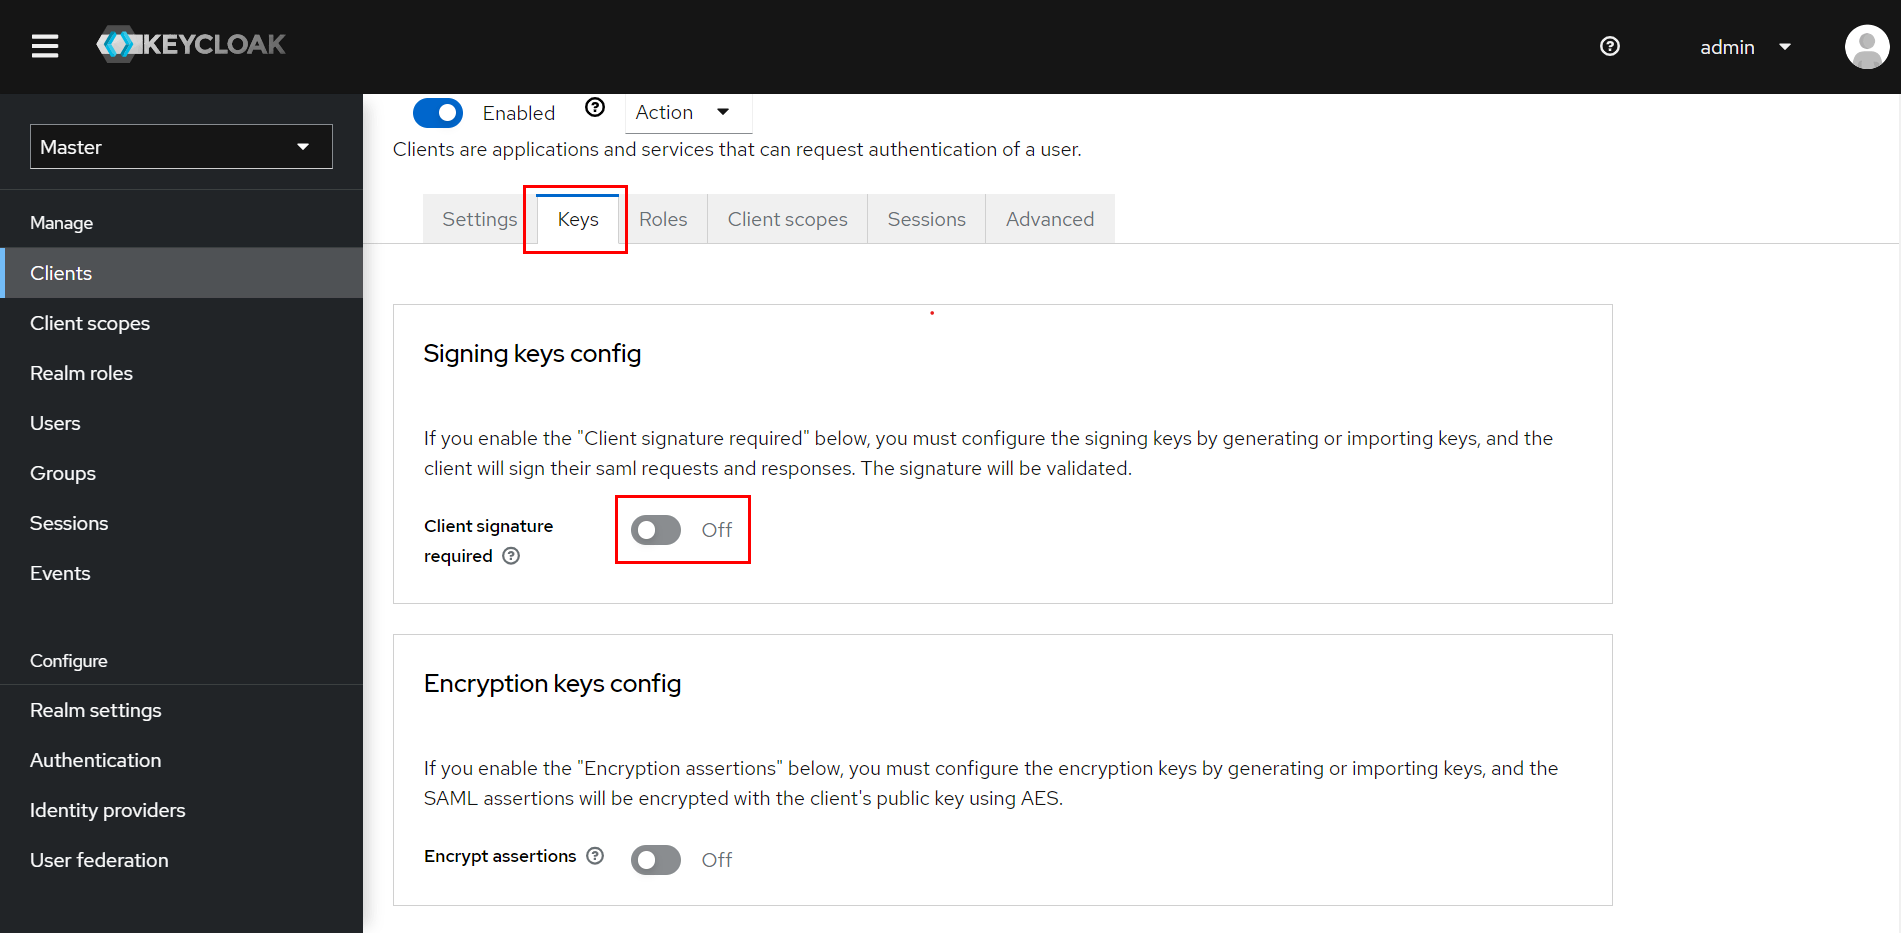
- 今後はクリック Save.
- In 高機能 タブの下 きめ細かい SAML エンドポイント構成, 次の詳細を入力します。
| アサーション コンシューマ サービス POST バインディング URL | その ACS (アサーション コンシューマ サービス) URL プラグインのサービスプロバイダーメタデータタブから |
| ログアウトサービスリダイレクトバインドURL (オプション) | その シングル ログアウト URL プラグインのサービスプロバイダーメタデータタブから |
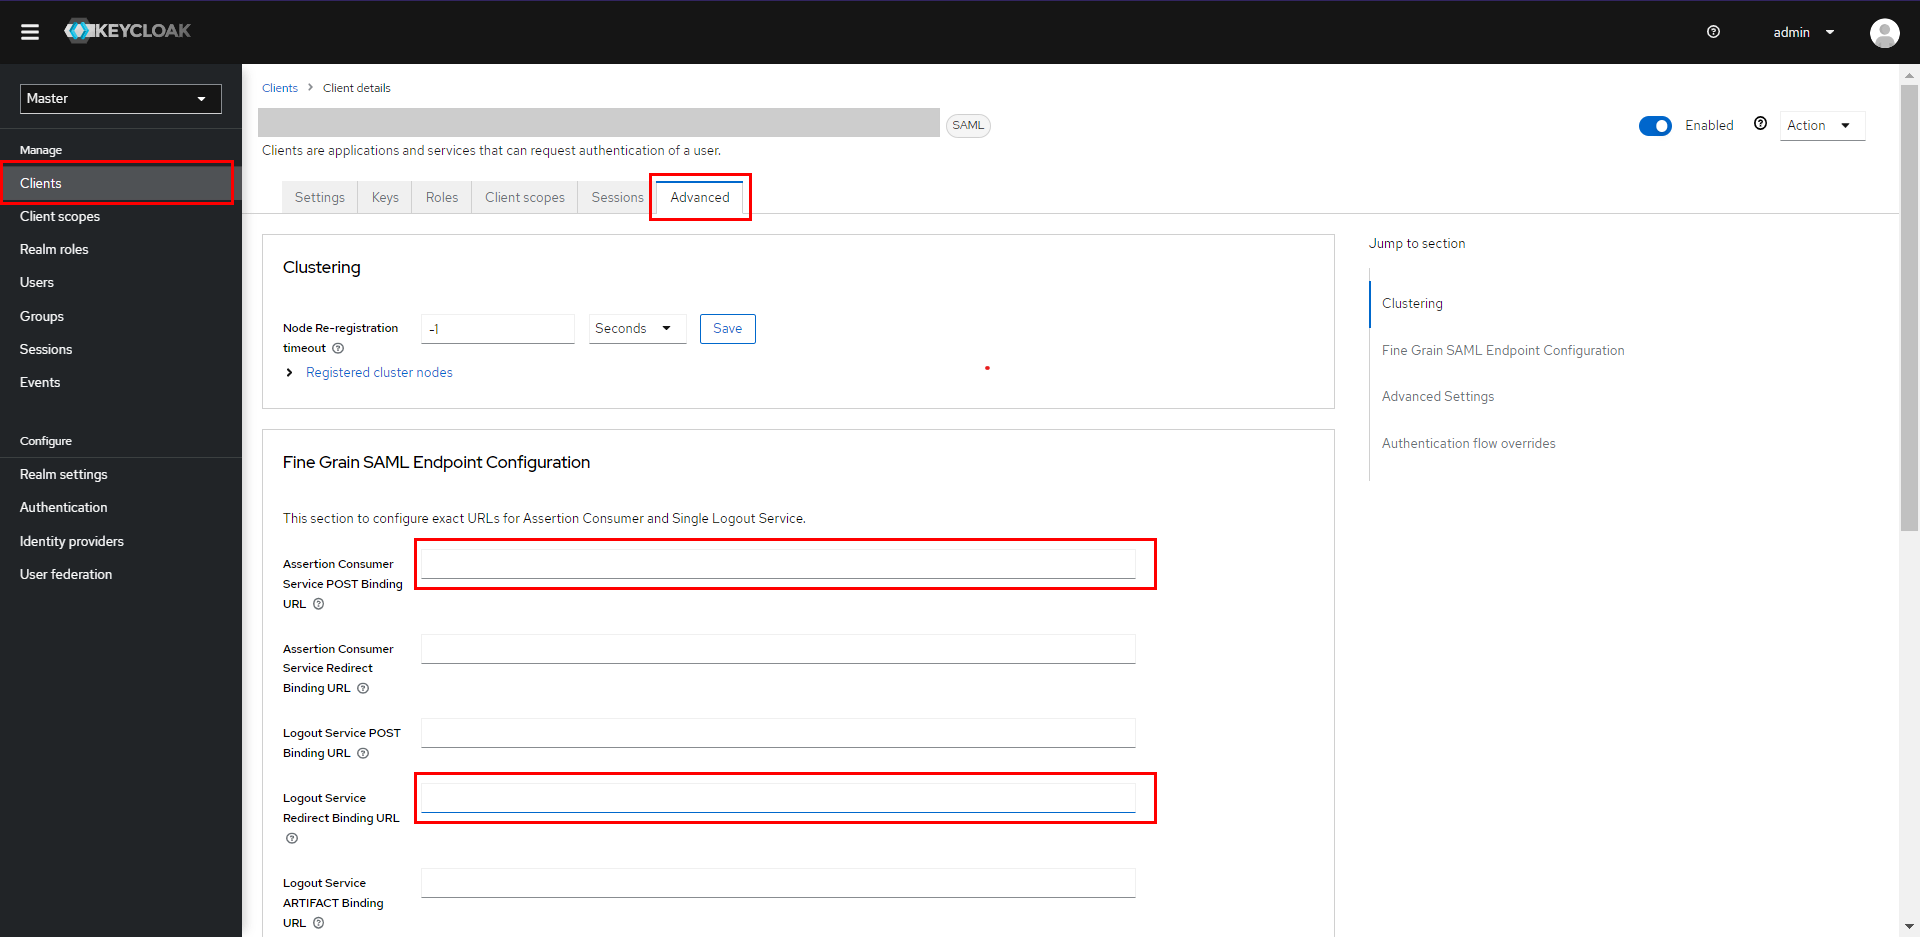
- ソフトウェアの制限をクリック Save.
マッパーの追加
- In クライアントスコープ タブでアプリケーションをクリックします。
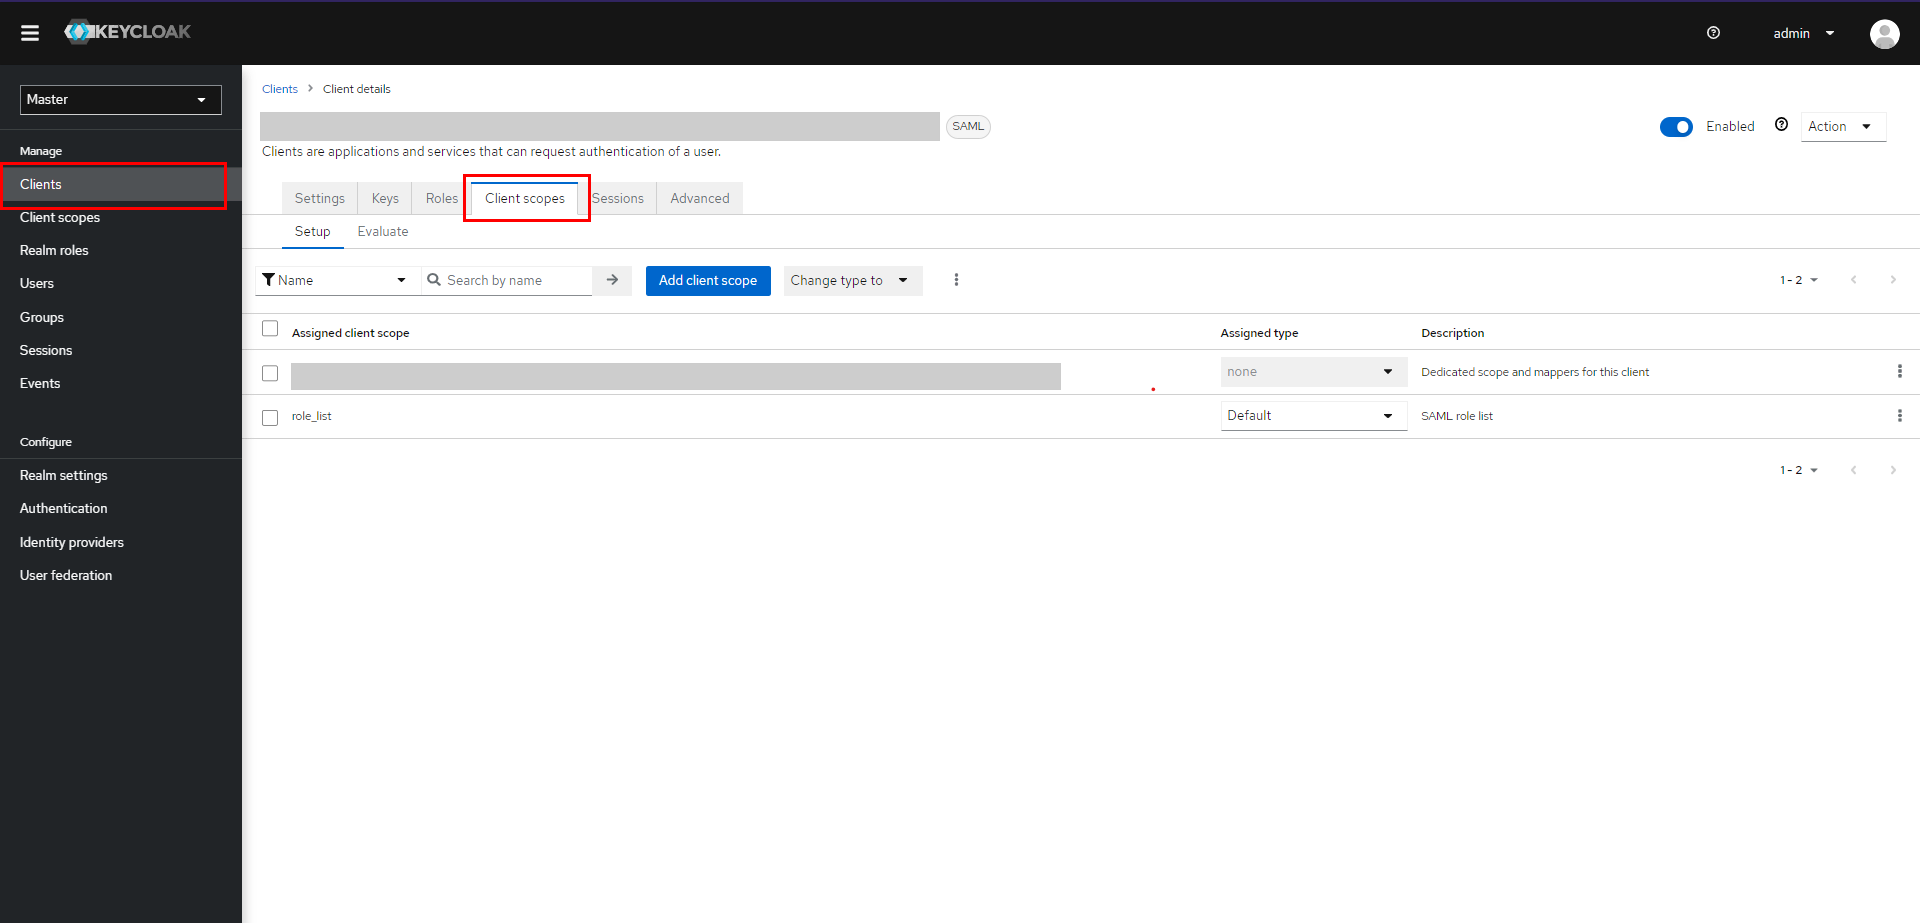
- ソフトウェアの制限をクリック 事前定義されたマッパーを追加する.
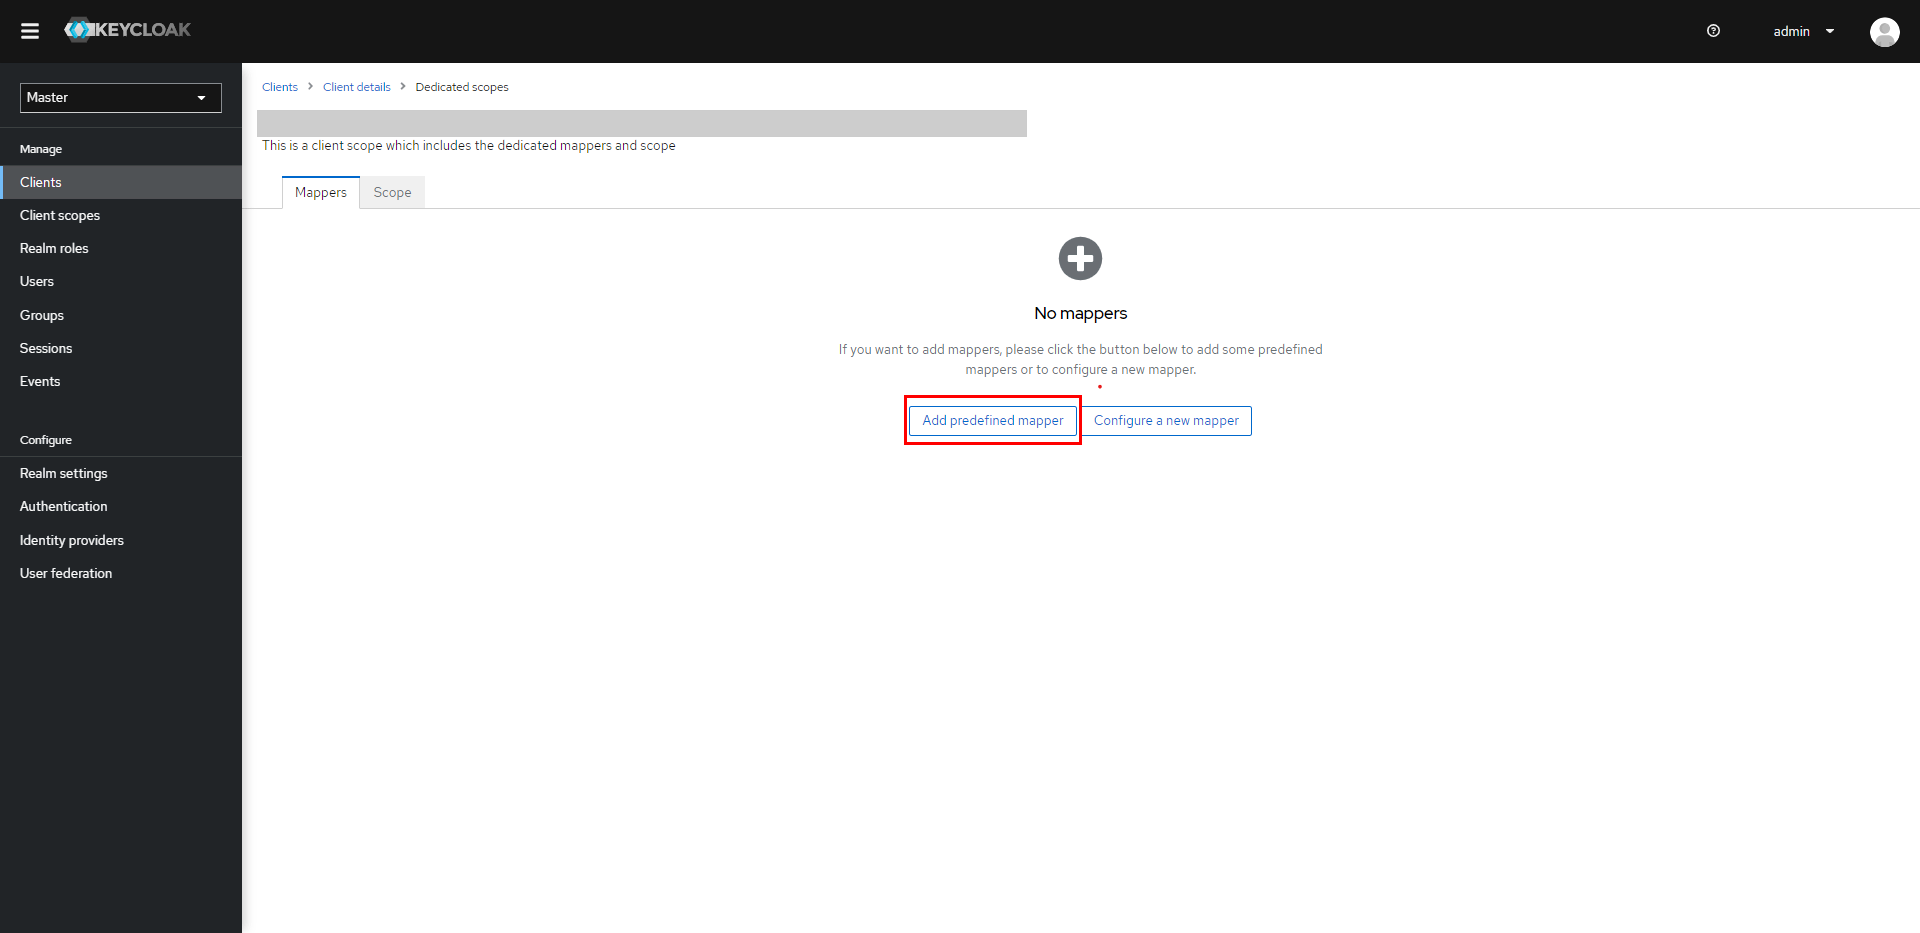
- のチェックボックスをオンにします X500 指定された名前, X500姓 (NAIST) と X500メール 属性を指定します。
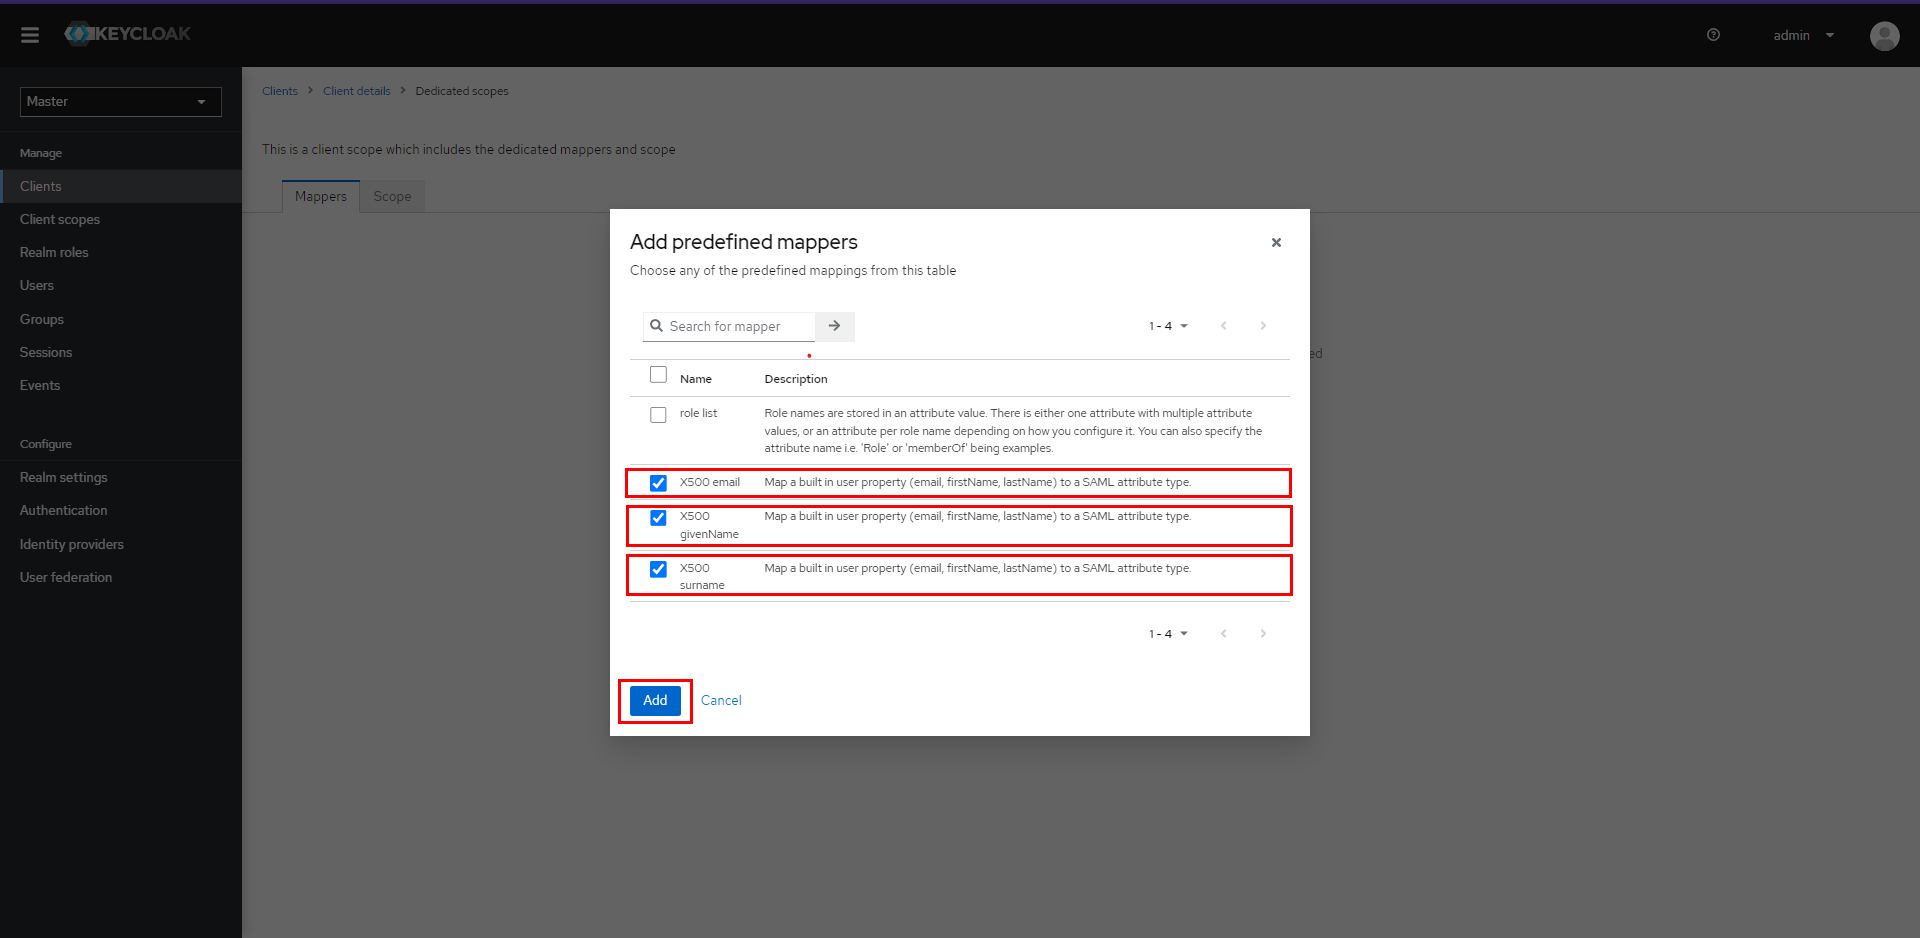
- ソフトウェアの制限をクリック 追加
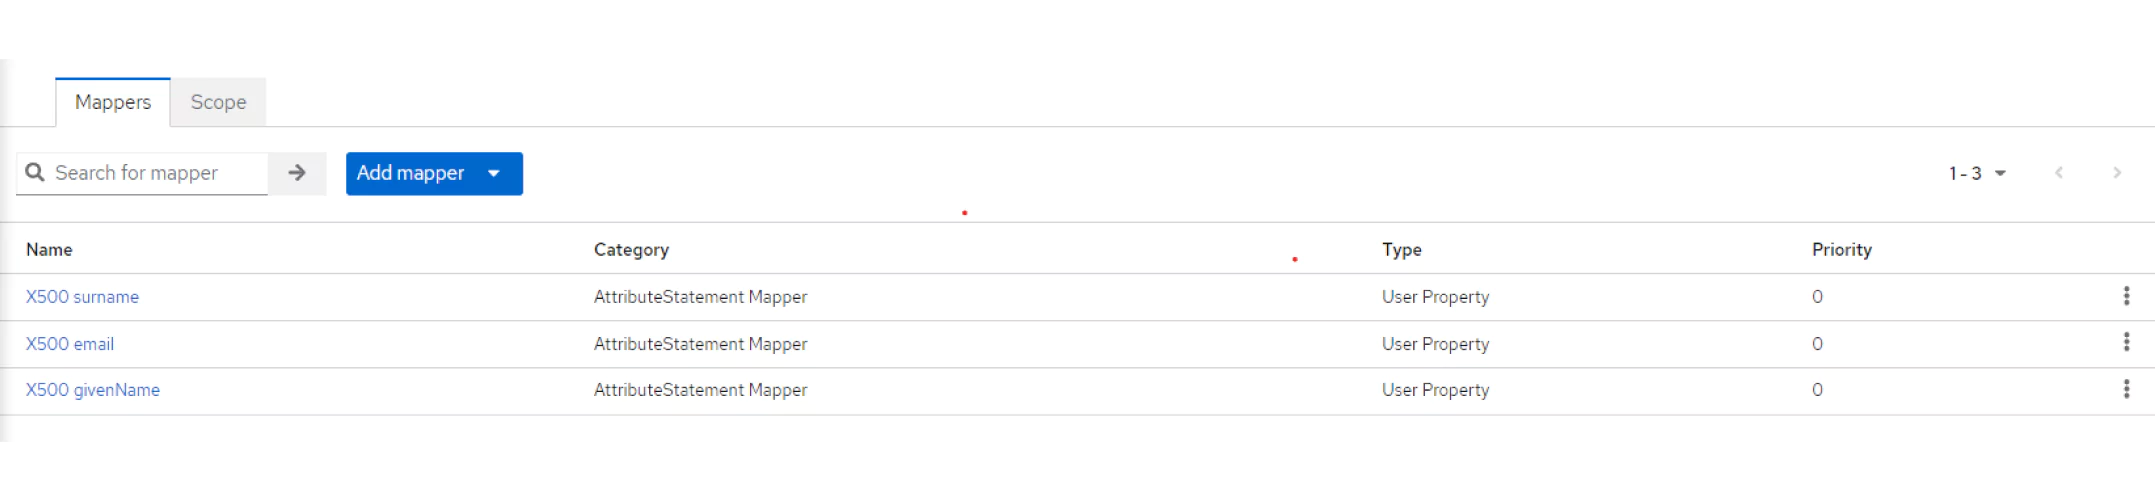
- 以下に追加されたマッピングが表示されます。
セットアップファイルをダウンロードする
- MFAデバイスに移動する レルム設定、 をクリックしてください SAML 2.0 ID プロバイダーのメタデータ でエンドポイントとして言及されている 「一般設定」タブ.
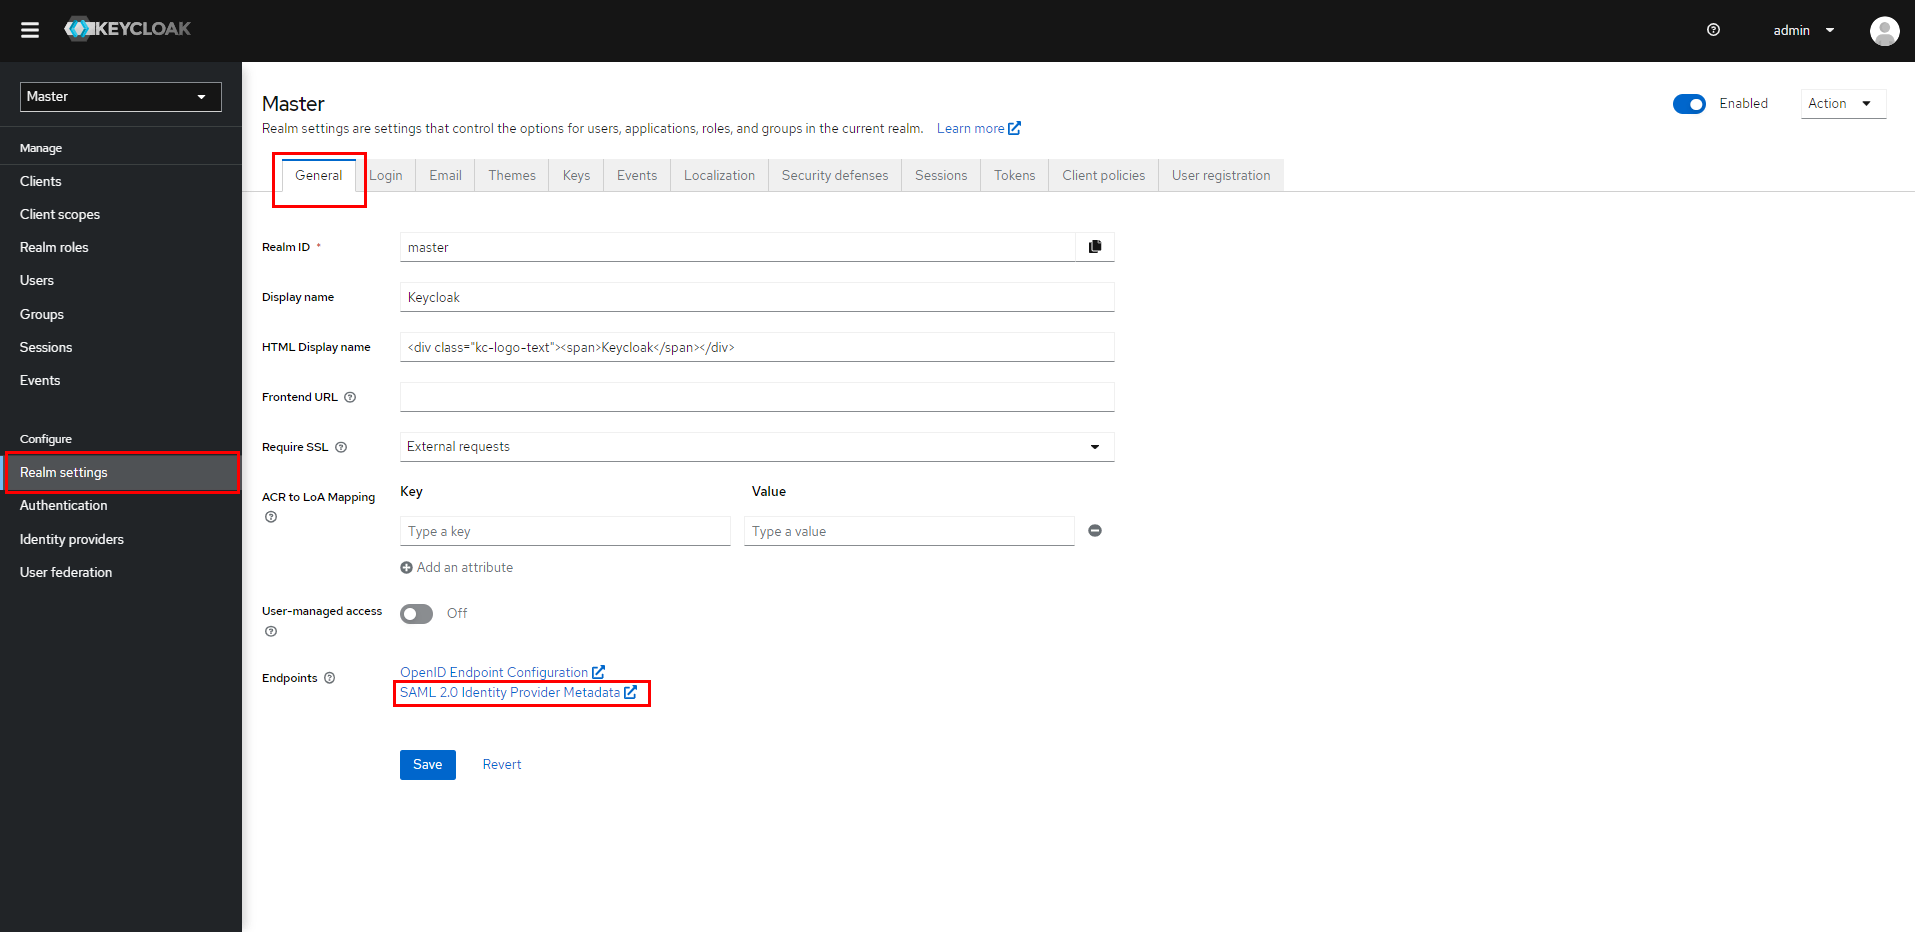
- URL をメモして手元に保管してください。 それはあなたに提供します Endpoints プラグインを設定するために必要です。
Keycloak ログイン / Keycloak SSO / Keycloak シングル サインオン (SSO) を実現し、WordPress (WP) サイトへの安全なログインを確保するために、Keycloak を SAML IdP (アイデンティティ プロバイダー) として正常に構成しました。
2. MoodleをSP(サービスプロバイダー)として設定する
- Free
- プレミアムサーマルバッグ
miniOrange SAML SSOプラグインで、「プラグイン」タブに移動します。プラグインを設定する方法は2つあります。
A. IDP メタデータをアップロードすることにより、次のようになります。
- 入力する IDP名.
- サービスプロバイダーのセットアップ セクション選択 メタデータ URL/XML from 方法を選択してください ドロップダウン。
- IdP メタデータ URL または XML ファイルをコピーして貼り付けます。 IDP メタデータ URL/XML 入力フィールド。
- 以下を行うには、 こちらをクリックしてください 構成をテストします。

B. 手動設定:
- 必要な設定(IDP名、IDPエンティティIDまたは発行者、SAMLログインURL、X.509証明書など)を、 ID プロバイダー.
- 以下を行うには、 こちらをクリックしてください 構成をテストします。

ステップ 3: 属性マッピング
- ユーザーが SSO を実行すると、ID プロバイダーによって NameID 値が送信されます。 この値はユーザーごとに一意です。
- プラグインがこれらの属性にアクセスするには、次の値を割り当てます。 (NAIST) と メールアドレス as 名前ID.

miniOrange SAML SSOプラグインで、プラグインの「サービスプロバイダー設定」セクションまでスクロールしてください。プラグインを設定する方法は2つあります。
A. IDP メタデータをアップロードすることにより、次のようになります。
- 任意の IDP 名を入力します。たとえば、my_IDP。
- の値を選択してください 方法を選択してください ドロップダウンからメタデータ URL/XML として。
- メタデータ URL を次のように入力します。
https://テナント名.b2clogin.com/テナント名.onmicrosoft.com/B2C_1A_signup_signin_saml/Samlp/metadata

注:上記のURLのtenant-nameをAzure B2Cテナント名に置き換える必要があります。

- 下にスクロールし、をクリックします。 変更を保存します
B. 手動設定:
- 必要な設定 (つまり、アイデンティティ プロバイダー名、IdP エンティティ ID または発行者、SAML ログイン URL、X.509 証明書) を指定どおりに入力します。 ID プロバイダー.
- 以下を行うには、 変更を保存します ボタンをクリックして設定を保存します。
ステップ 3: 属性マッピング
基本的な属性マッピング
- ユーザーが SSO を実行すると、ID プロバイダーによって NameID 値が送信されます。 この値はユーザーごとに一意です。
- プラグインがこれらの属性にアクセスするには、 メールアドレス (NAIST) と 属性。
- さらに、ユーザー属性をマッピングすることもできます (例: ファーストネーム (NAIST) と 苗字).
- 以下を行うには、 変更を保存します ボタンをクリックして設定を保存します。

カスタム属性マッピング
この機能を使用すると、IDP によって送信されたカスタム属性を Moodle 属性にマッピングできます。
- カスタム属性を作成するには、次の場所に移動します。 サイト管理 >> ユーザー >> ユーザー プロファイル フィールド プラグインで。
- ソフトウェアの制限をクリック 新しいプロフィールフィールドを作成する 、ドロップダウンから属性のタイプを選択し、必須フィールドに値を入力します。

- 作成したカスタム属性に必要な値を割り当てます。
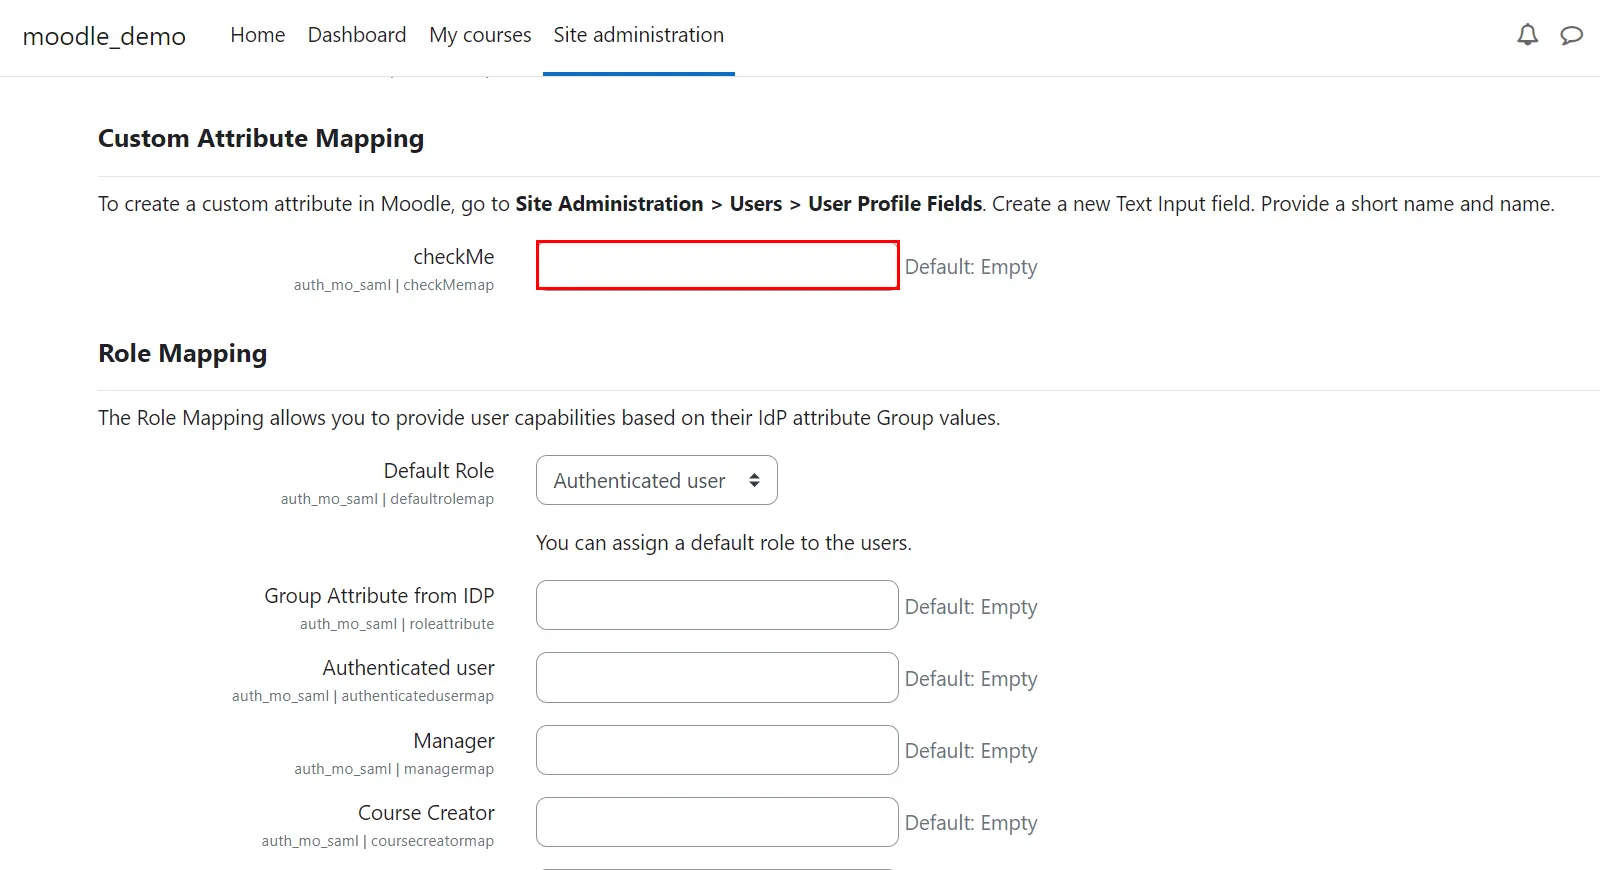
- 下にスクロールして 変更を保存します ボタンをクリックして設定を保存します。
ステップ 4: 役割のマッピング
- 無料のプラグインでは、管理者以外のユーザーが SSO を実行するときに割り当てられるデフォルトのロールを選択できます。
注:役割はSSOによって作成された新規ユーザーに割り当てられます。既存のMoodleユーザーの役割には影響しません。
- 下にスクロールします 役割のマッピング のセクションから無料でダウンロードできます。
- デフォルトの役割を選択し、 変更を保存します ボタンをクリックして設定を保存します。

ステップ 4: 役割のマッピング
この機能を使用すると、ユーザーが SSO を実行するときにユーザーの役割を割り当てて管理できます。 デフォルトの Moodle ロールに加えて、これは任意のカスタム ロールとも互換性があります。
- グループ/役割 属性は、IDP によって送信されるロール関連情報を含むフィールド名のマッピングを提供し、ロール マッピングに使用されます。
- スクロールして 役割のマッピング セクションを参照して、それぞれの役割のマッピングを提供します。
- まず デフォルトの役割 ユーザーの役割が割り当てられた値と一致しない場合は、ドロップダウンから。
- たとえば、次のようなユーザーがいるとします。 グループ/役割 属性値は idp-Teacher で、それを教師グループに割り当てたい場合は、 先生: 役割マッピングセクションのフィールド。
注:複数の値を指定する場合は、セミコロン(;)で区切ってください。
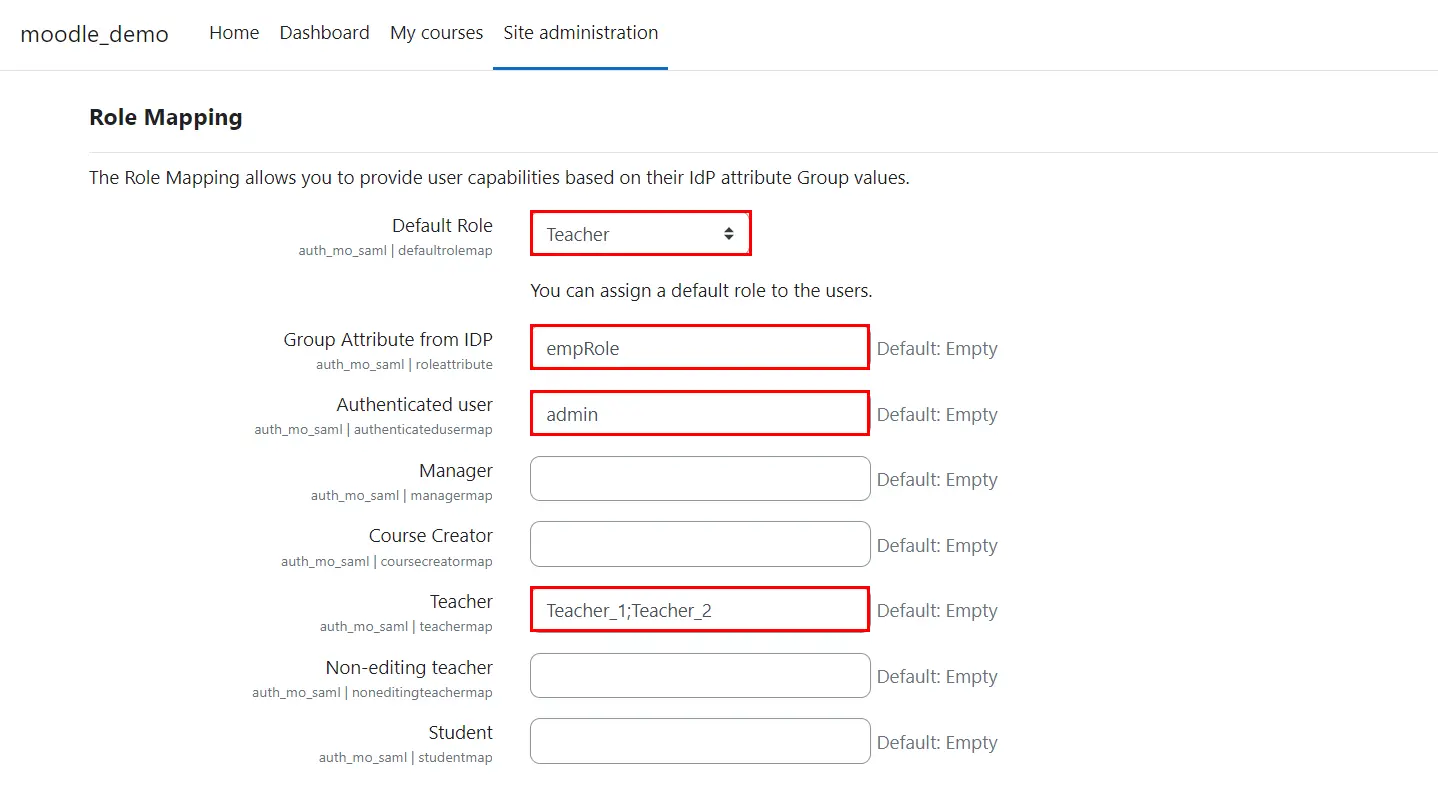
- 以下を行うには、 変更を保存します ボタンをクリックして設定を保存します。
ステップ 5: SSO 設定
- プラグインでは、サイトで SP 開始 SSO を有効にするログイン ウィジェットを追加できます。
- に行きます プラグイン >> 認証 >> 認証の管理.
- 以下を行うには、 プラグインの可視性を有効にします。
- 以下を行うには、 ⬆ プラグインの設定を設定します。

ステップ 5: SSO 設定
プラグインでは、ログイン ウィジェットを追加して、サイトで SP 開始の SSO を有効にすることができます。
- MFAデバイスに移動する サイト管理者 >> プラグイン >> 認証の管理.
- 以下を行うには、 プラグインの可視性を有効にします。
- 以下を行うには、 ⬆ プラグインの設定を設定します。
- Moodle ログイン ページから WordPress サイトへの自動リダイレクトを有効にします。
- 選択する はい ドロップダウンからの値 Moodle ログインページから IDP への自動リダイレクトを有効にする フィールド。
- 書き留める バックドア URL SSO が失敗した場合に役立ちます。
- 以下を行うには、 変更を保存します ボタンをクリックして設定を保存します。

Moodle サイトへの Keycloak SSO ログインを実現するために、Moodle を SAML SP として正常に設定しました。
関連記事
お客様が miniOrange Moodle SAML シングル サインオン ソリューションを選択する理由は何ですか?

 会員登録


当社は、シングル サインオン、XNUMX 要素認証、アダプティブ MFA、プロビジョニングなどのためのセキュア ID ソリューションを提供します。 までご連絡ください。
+1 978 658 9387 (米国) | +91 97178 45846 (インド) moodlesupport@xecurify.com


