PingOne を IdP として使用する Moodle SAML シングル サインオン (SSO) | PingOne SSO ログイン
概要
Moodle サイトの SAML シングル サインオン (SSO) は、miniOrange SAML SSO プラグインを使用して実現できます。当社のプラグインは、すべての SAML 準拠の ID プロバイダーと互換性があります。ここでは、ID プロバイダー (IdP) としての PingOne とサービス プロバイダー (SP) としての Moodle の間でシングル サインオン (SSO) を構成するための手順を追って説明します。
前提条件: ダウンロードとインストール
PingOneをMoodleのIdPとして設定するには、 miniOrange Moodle SAML 2.0 SSOプラグインをインストールする必要があります。
構成手順
1. PingOne を IdP として設定する
PingOne を ID プロバイダーとして設定するには、以下の手順に従います。
PingOne を IdP として構成する
- プラグイン タブをスクロールして サービスプロバイダーのメタデータ セクションでは、次のような SP メタデータを見つけることができます。 SPエンティティID (NAIST) と ACS (AssertionConsumerService) URL これらはアイデンティティ プロバイダーを構成するために必要です。

- 詳細 PingOne Web ポータルに管理者としてログインします。
- 上部のナビゲーション バーから、次の場所に移動します。 用途 → アプリケーションを追加.
- SAML タブをクリック アプリケーションを追加する → 新しい SAML アプリケーション.

アプリケーションの詳細
- アプリケーション名: SSO アプリケーション (任意の名前)
- アプリケーションの説明: アプリケーションについて説明してください
- カテゴリ: ドロップダウン リストからアプリケーション カテゴリを選択します
- グラフィックス (オプション): アプリケーションアイコンを追加する

注:サポートされている画像フォーマットはPNGのみです。

アプリケーション構成
- ソフトウェアの制限をクリック SAML 構成があります タブには何も表示されないことに注意してください。
- 署名: ドロップダウン リストで、使用する署名証明書を選択します。
- SAML メタデータ: 詳しくはこちら ダウンロード PingOne の SAML IDP メタデータを取得します。 Moodle SAML 2.0 SSO プラグインを設定する際に使用できるよう、これを手元に保管してください。
- プロトコルバージョン: SAML v 2.0
- メタデータをアップロードする: ソフトウェアの制限をクリック ファイルを選ぶ。 アップロードする メタデータ XML ファイル プラグインからダウンロードした サービスプロバイダーのメタデータ タブには何も表示されないことに注意してください。
- アサーション コンシューマ サービス (ACS) (NAIST) と エンティティID 満たされるだろう。 から確認できます。 サービスプロバイダーのメタデータ プラグインのタブ。
- ソフトウェアの制限をクリック 次のステップに進む

SSO 属性マッピング (オプション)
- アプリケーションの必要に応じて、属性マッピングを変更または追加します。
- ソフトウェアの制限をクリック 次のステップに進む

グループアクセス
- このアプリケーションにアクセスできるすべてのユーザー グループを選択します。
- ソフトウェアの制限をクリック 次のステップに進む

セットアップの確認
- ここには、アプリケーション構成の概要情報が表示されます。 の情報で確認してください サービスプロバイダーのメタデータ Moodle SAML 2.0 SSO プラグインのタブ。
- あなたが得ることができます SAMLメタデータURL そこから、サービス プロバイダーを構成するために必要になります。 を使用することもできます。 SAMLメタデータ アプリケーション構成中にダウンロードされます。
- ソフトウェアの制限をクリック 仕上げ

2. MoodleをSP(サービスプロバイダー)として設定する
miniOrange SAML SSOプラグインで、「プラグイン」タブに移動します。プラグインを設定する方法は2つあります。
A. IDP メタデータをアップロードすることにより、次のようになります。
- 入力する IDP名.
- サービスプロバイダーのセットアップ セクション選択 メタデータ URL/XML from 方法を選択してください ドロップダウン。
- IdP メタデータ URL または XML ファイルをコピーして貼り付けます。 IDP メタデータ URL/XML 入力フィールド。
- 以下を行うには、 こちらをクリックしてください 構成をテストします。

B. 手動設定:
- 必要な設定(IDP名、IDPエンティティIDまたは発行者、SAMLログインURL、X.509証明書など)を、 ID プロバイダー.
- 以下を行うには、 こちらをクリックしてください 構成をテストします。

ステップ 3: 属性マッピング
- ユーザーが SSO を実行すると、ID プロバイダーによって NameID 値が送信されます。 この値はユーザーごとに一意です。
- プラグインがこれらの属性にアクセスするには、次の値を割り当てます。 (NAIST) と メールアドレス as 名前ID.

miniOrange SAML SSOプラグインで、プラグインの「サービスプロバイダー設定」セクションまでスクロールしてください。プラグインを設定する方法は2つあります。
A. IDP メタデータをアップロードすることにより、次のようになります。
- 任意の IDP 名を入力します。たとえば、my_IDP。
- の値を選択してください 方法を選択してください ドロップダウンからメタデータ URL/XML として。
- メタデータ URL を次のように入力します。
https://テナント名.b2clogin.com/テナント名.onmicrosoft.com/B2C_1A_signup_signin_saml/Samlp/metadata
注:上記のURLのtenant-nameをAzure B2Cテナント名に置き換える必要があります。

- 下にスクロールし、をクリックします。 変更を保存します
B. 手動設定:
- 必要な設定 (つまり、アイデンティティ プロバイダー名、IdP エンティティ ID または発行者、SAML ログイン URL、X.509 証明書) を指定どおりに入力します。 ID プロバイダー.
- 以下を行うには、 変更を保存します ボタンをクリックして設定を保存します。
ステップ 3: 属性マッピング
基本的な属性マッピング
- ユーザーが SSO を実行すると、ID プロバイダーによって NameID 値が送信されます。 この値はユーザーごとに一意です。
- プラグインがこれらの属性にアクセスするには、 メールアドレス (NAIST) と 属性。
- さらに、ユーザー属性をマッピングすることもできます (例: ファーストネーム (NAIST) と 苗字).
- 以下を行うには、 変更を保存します ボタンをクリックして設定を保存します。

カスタム属性マッピング
この機能を使用すると、IDP によって送信されたカスタム属性を Moodle 属性にマッピングできます。
- カスタム属性を作成するには、次の場所に移動します。 サイト管理 >> ユーザー >> ユーザー プロファイル フィールド プラグインで。
- ソフトウェアの制限をクリック 新しいプロフィールフィールドを作成する 、ドロップダウンから属性のタイプを選択し、必須フィールドに値を入力します。

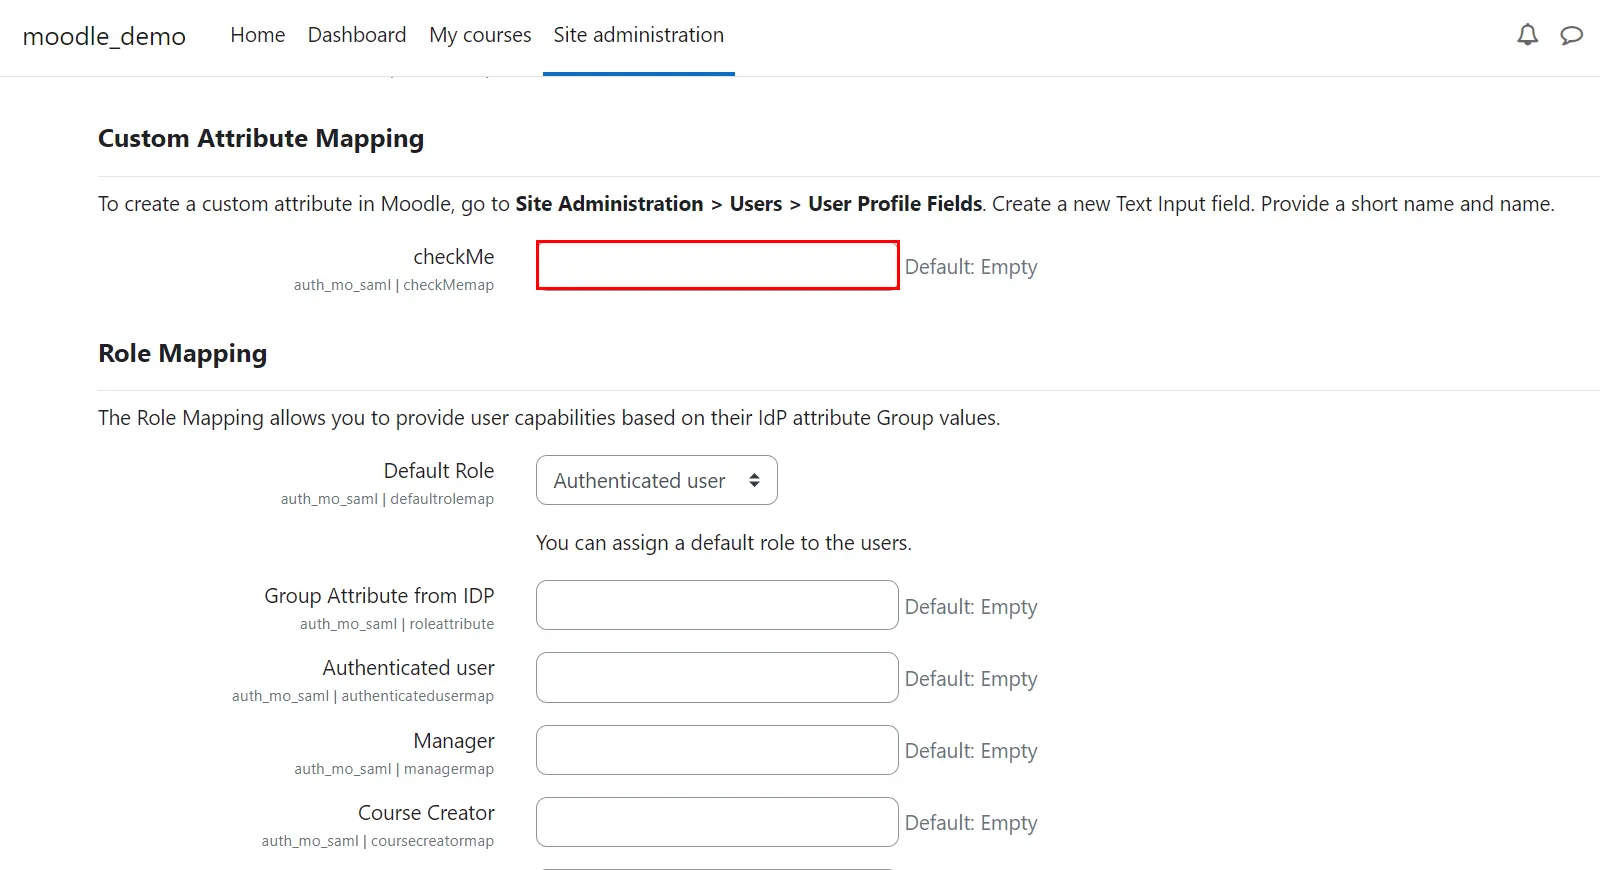
- 下にスクロールして 変更を保存します ボタンをクリックして設定を保存します。
ステップ 4: 役割のマッピング
- 無料のプラグインでは、管理者以外のユーザーが SSO を実行するときに割り当てられるデフォルトのロールを選択できます。
注:役割はSSOによって作成された新規ユーザーに割り当てられます。既存のMoodleユーザーの役割には影響しません。
- 下にスクロールします 役割のマッピング のセクションから無料でダウンロードできます。
- デフォルトの役割を選択し、 変更を保存します ボタンをクリックして設定を保存します。

ステップ 4: 役割のマッピング
この機能を使用すると、ユーザーが SSO を実行するときにユーザーの役割を割り当てて管理できます。 デフォルトの Moodle ロールに加えて、これは任意のカスタム ロールとも互換性があります。
- グループ/役割 属性は、IDP によって送信されるロール関連情報を含むフィールド名のマッピングを提供し、ロール マッピングに使用されます。
- スクロールして 役割のマッピング セクションを参照して、それぞれの役割のマッピングを提供します。
- まず デフォルトの役割 ユーザーの役割が割り当てられた値と一致しない場合は、ドロップダウンから。
- たとえば、次のようなユーザーがいるとします。 グループ/役割 属性値は idp-Teacher で、それを教師グループに割り当てたい場合は、 先生: 役割マッピングセクションのフィールド。
注:複数の値を指定する場合は、セミコロン(;)で区切ってください。
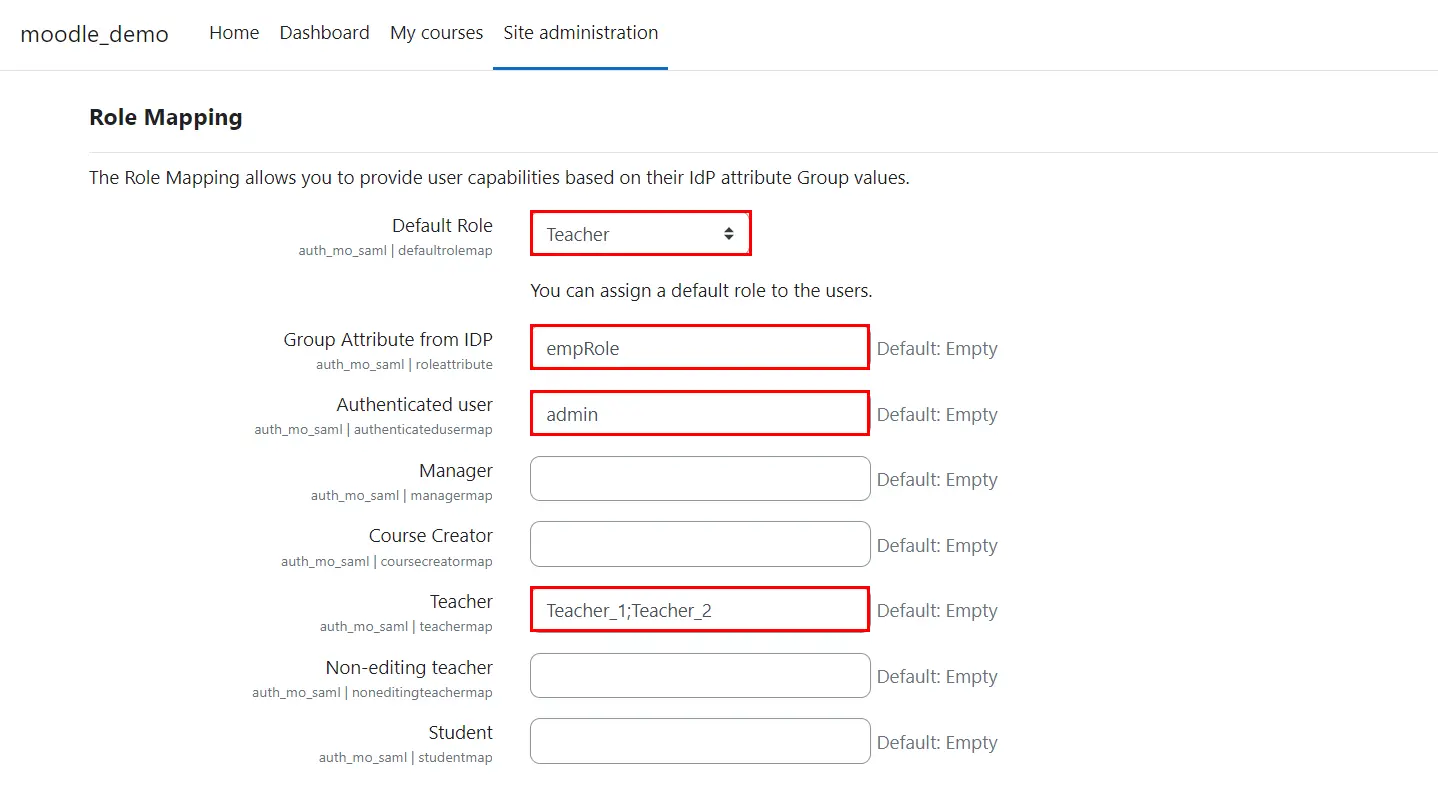
- 以下を行うには、 変更を保存します ボタンをクリックして設定を保存します。
ステップ 5: SSO 設定
- プラグインでは、サイトで SP 開始 SSO を有効にするログイン ウィジェットを追加できます。
- に行きます プラグイン >> 認証 >> 認証の管理.
- 以下を行うには、 プラグインの可視性を有効にします。
- 以下を行うには、 ⬆ プラグインの設定を設定します。

ステップ 5: SSO 設定
プラグインでは、ログイン ウィジェットを追加して、サイトで SP 開始の SSO を有効にすることができます。
- MFAデバイスに移動する サイト管理者 >> プラグイン >> 認証の管理.
- 以下を行うには、 プラグインの可視性を有効にします。
- 以下を行うには、 ⬆ プラグインの設定を設定します。
- Moodle ログイン ページから WordPress サイトへの自動リダイレクトを有効にします。
- 選択する はい ドロップダウンからの値 Moodle ログインページから IDP への自動リダイレクトを有効にする フィールド。
- 書き留める バックドア URL SSO が失敗した場合に役立ちます。
- 以下を行うには、 変更を保存します ボタンをクリックして設定を保存します。

Moodle サイトへの PingOne SSO ログインを実現するために、Moodle を SAML SP として正常に設定しました。
関連記事





 会員登録