
RSA SecurID を IdP として使用する Moodle SAML シングル サインオン (SSO) | RSA SecurID SSO ログイン
概要
Moodle サイトの SAML シングル サインオン (SSO) は、miniOrange SAML SSO プラグインを使用して実現できます。当社のプラグインは、すべての SAML 準拠の ID プロバイダーと互換性があります。ここでは、ID プロバイダー (IdP) としての RSA SecurID とサービス プロバイダー (SP) としての Moodle の間でシングル サインオン (SSO) を構成するための手順を追って説明します。



前提条件: ダウンロードとインストール
MoodleでRSA SecurIDをIdPとして設定するには、 miniOrange Moodle SAML 2.0 SSOプラグインをインストールする必要があります。
構成手順
1. RSA SecurID を IdP として設定する
RSA SecurID を ID プロバイダーとして構成するには、次の手順に従います。
RSA SecurID を IdP として構成する
- プラグイン タブをスクロールして サービスプロバイダーのメタデータ セクションでは、次のような SP メタデータを見つけることができます。 SPエンティティID (NAIST) と ACS (AssertionConsumerService) URL これらはアイデンティティ プロバイダーを構成するために必要です。

- RSA SecurID Access (Cloud Console) に管理者としてログインします。
- 上部のナビゲーション メニューで、 アプリケーション → アプリケーションカタログ.

- 詳しくはこちら テンプレートから作成 ボタンをクリックします。

- の横にある「選択」ボタンをクリックします。 SAMLダイレクト[コネクタ テンプレートの選択] ページで。

- に必要な情報を入力します。 基本情報:
- 名前: アプリケーションの名前。 miniOrange プラグイン。
- 説明 (オプション): アプリケーションの説明。
- 無効 [チェックボックス] (オプション): ユーザーがこのアプリケーションを使用できないようにする場合にのみ、これを選択します。 無効にすると、アプリケーションは [マイ アプリケーション] に表示されますが、RSA アプリケーション ポータルには表示されません。
- 今すぐ 次のステップ

接続プロファイル
- ソフトウェアの制限をクリック メタデータのインポート

- miniOrange プラグインのメタデータ ファイルをアップロードします。 プラグインのメタデータ ファイルは、 サービスプロバイダーの「メタデータ」タブ プラグインの
- 設定された URL を確認し、 Save 右上隅のボタン SAMLメタデータのインポート ウィンドウページ。

- プラグインのメタデータが正常にインポートされたかどうかを確認します。

SAML ワークフローの開始
- 接続URL: SSO リクエストの生成元となる URL、つまりシングル サインオンが成功した後にリダイレクトする URL を入力します。
- 選択 SP主導型, SSO はアプリケーション側から呼び出されるからです。
- SAML リクエストのバインド方法: POST

注: SAML 2.0 SSOプラグインの無料版は、SAMLリクエストのPOSTバインディングのみをサポートしています。
- 署名済み [チェックボックス]: チェックしない
注: SAML 2.0 SSOプラグインの無料版は、署名付きSAMLリクエストをサポートしていません。有料版をご利用の場合は、署名付きSAMLリクエストを送信できます。

SAML ID プロバイダー (発行者)
- ID プロバイダーの URL: この値は、プラグインを構成するための SAML ログイン URL として使用されることに注意してください。
- 発行者エンティティ ID: デフォルト
注:これは、プラグインの設定に使用されるIdPエンティティIDまたは発行者です。
- SAML 応答署名: 秘密キーと SAML 応答の署名に使用される証明書をアップロードするか、[証明書バンドルの生成] ボタンをクリックして新しいキー ペアを生成できます。
- 送信アサーションに証明書を含めます。 有効にする (オプション)

サービスプロバイダー
- 「接続プロファイル」セクションでプラグインのメタデータをアップロードした場合は、アサーション コンシューマ サービス URL とオーディエンス URL を事前に設定する必要があります。 そうでない場合は、次の場所から必要な URL を見つけることができます。 サービスプロバイダーの「メタデータ」タブ miniOrange SAML プラグインをダウンロードし、ここで URL を更新します。
ユーザーID
- SAML アサーションを生成しているユーザーを識別する NameID 情報を構成します。

詳細設定: 属性拡張 (オプション)
- SAML 応答でアプリケーションに送信される追加のユーザー情報を構成します。 たとえば、ユーザー名、電子メール、表示名、グループなどです。

- 今後はクリック 次のステップ
ユーザーアクセス
- アクセスポリシーを次のように選択します 認証されたすべてのユーザーを許可する をクリックします。入力したコードが正しければ、MFAの設定は正常に完了します 次のステップ

ポータル表示
- アプリアイコンなどのRSAエンドユーザー向けのアプリケーション表示設定を構成します。
- 今後はクリック 保存して終了 ボタンを押して設定を保存します。

- 次に、上部のナビゲーション バーで、 用途 私のアプリケーション.
- 設定したアプリを見つけます。 アプリ名の横にある下矢印をクリックし、 メタデータのエクスポート.

- メタデータは、miniOrange プラグインの設定に必要となるため、手元に置いておいてください。
- 最後に、をクリックします 変更を公開 RSA 管理コンソールの左上隅にあるボタンをクリックして、このアプリ構成を公開します。

2. MoodleをSP(サービスプロバイダー)として設定する
- Free
- プレミアムサーマルバッグ


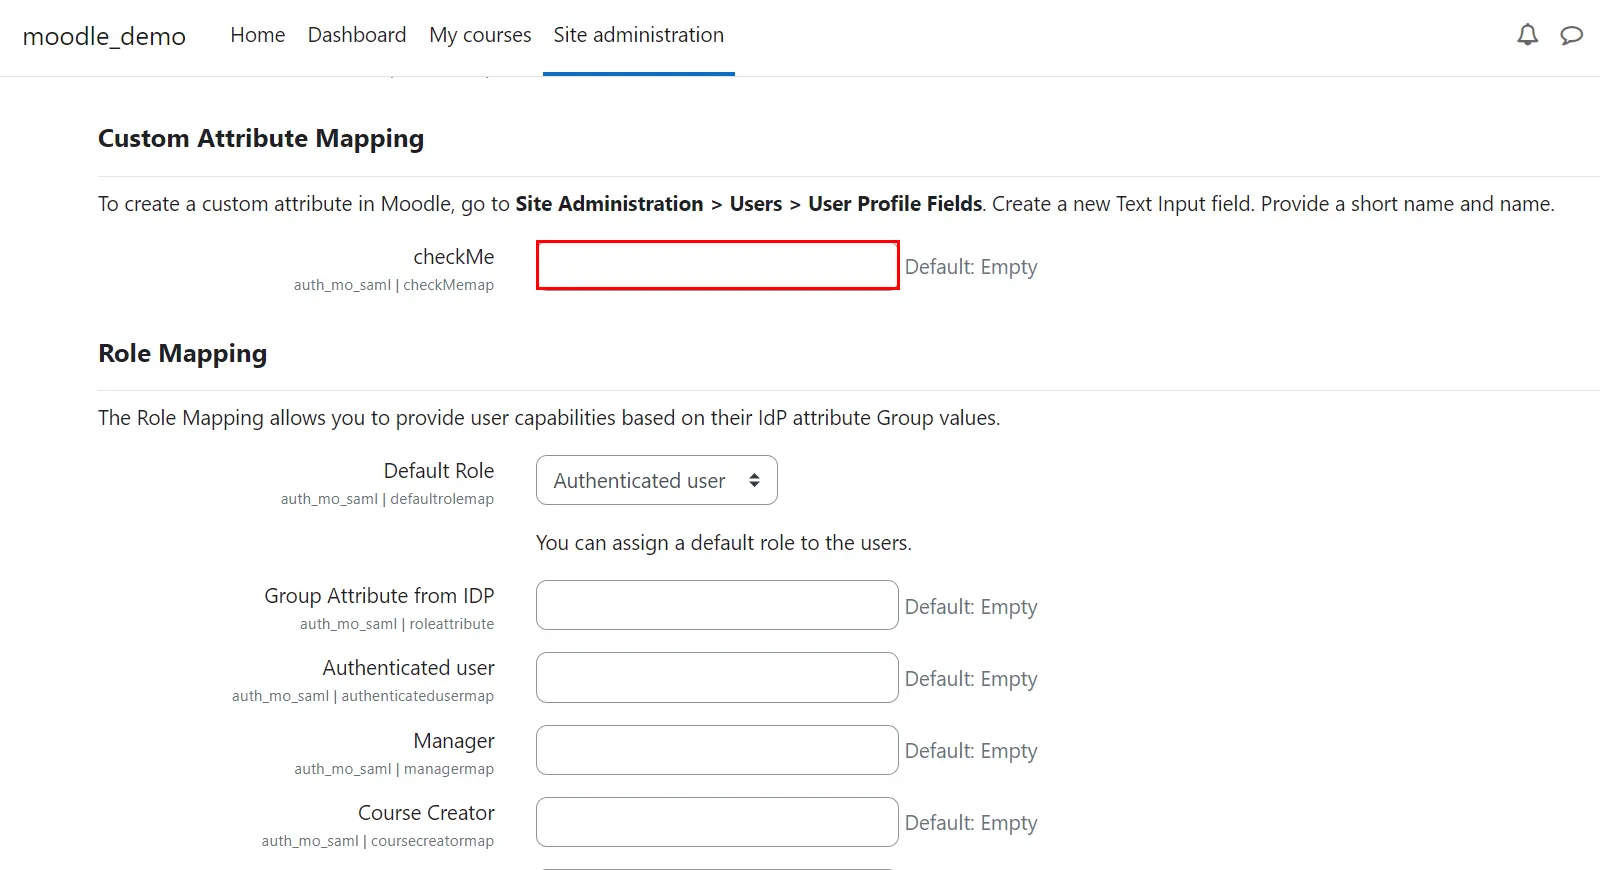

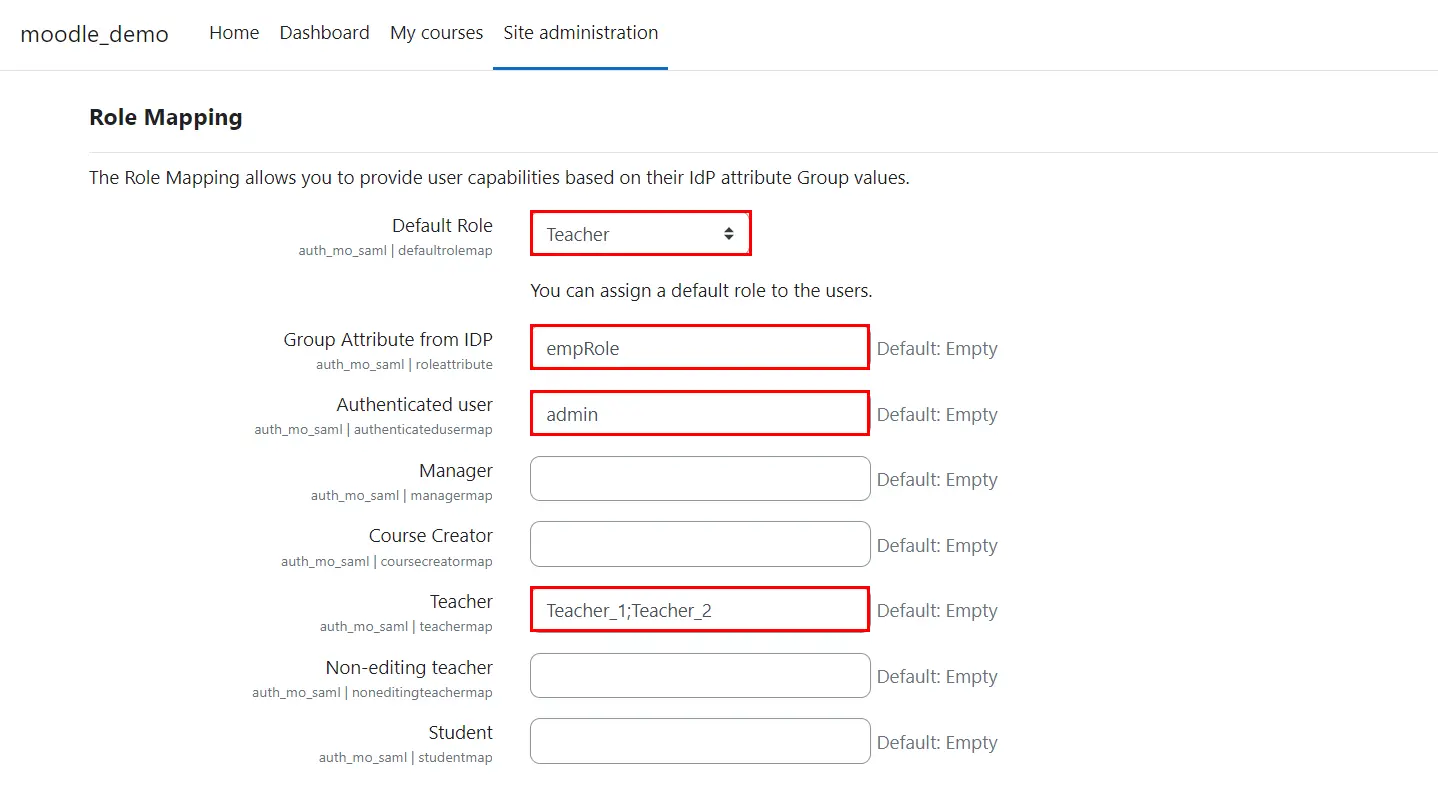


Moodle サイトへの RSA SecurID SSO ログインを実現するために、Moodle を SAML SP として正常に設定しました。
関連記事
お客様が miniOrange Moodle SAML シングル サインオン ソリューションを選択する理由は何ですか?
 会員登録

当社は、シングル サインオン、XNUMX 要素認証、アダプティブ MFA、プロビジョニングなどのためのセキュア ID ソリューションを提供します。 までご連絡ください。
+1 978 658 9387 (米国) | +91 97178 45846 (インド) moodlesupport@xecurify.com


