の検索結果 :
×の検索結果 :
×
APIキー、管理者アカウント、カスタム統合機能を使えばAIをWordPressに接続できますが、同時にセキュリティやアクセス制御に関するリスクも生じます。
直接接続では、有効なキーを持つすべてのリクエストが信頼されます。AIエージェントによるセキュリティ対策が施されていない場合、認証情報が漏洩すると、WordPressのコンテンツ、機密データ、設定などが危険にさらされる可能性があります。
管理者レベルの権限を持つAIは、AIのアクセス制御が適切に管理されていない場合、サイト全体のリソースを読み取り、更新、または削除する可能性があります。
多くのAI連携機能は、限定的なアクティビティ追跡しか提供していません。WordPressへのAIアクセスを安全に保護する方法がなければ、どのAIが動作し、何がいつ変更されたのかを特定することは困難になります。
監査担当者は、AIが定められたガイドライン内で動作していることを証明するよう求めています。ポリシーやログがなければ、監査が入った際に提示できるものが何もなくなってしまいます。
ネイティブMCPサーバーエンドポイントは、モデルコンテキストプロトコル(MCP)をWordPressに直接統合し、AIエージェントやアプリケーションがサイトとやり取りするための標準的な方法を提供します。個別の統合を管理する代わりに、すべてのAIリクエストに対して単一の制御されたエントリポイントを利用できます。組み込みのAIポリシー適用機能により、アクセスが検証され、不正な操作がブロックされ、アクティビティがログに記録されるため、完全な可視性、ガバナンス、および制御が実現します。

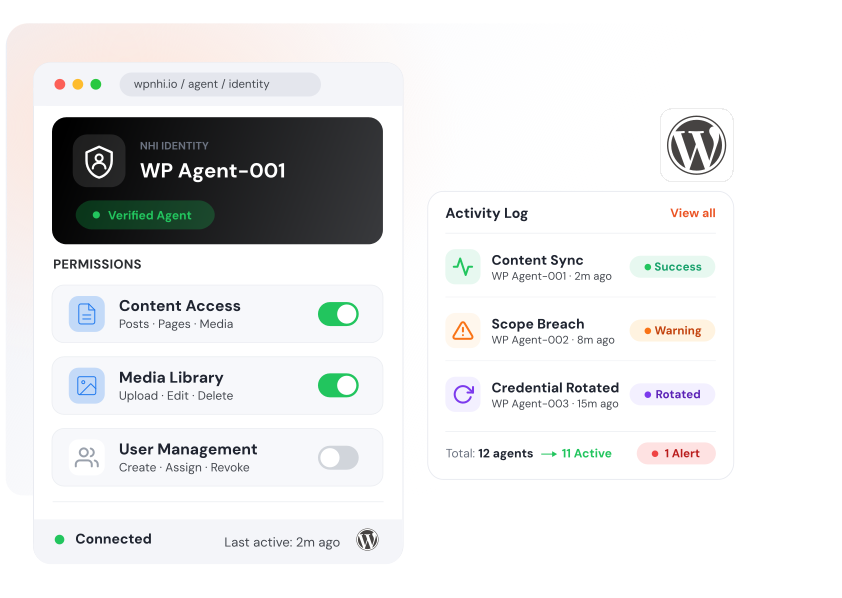
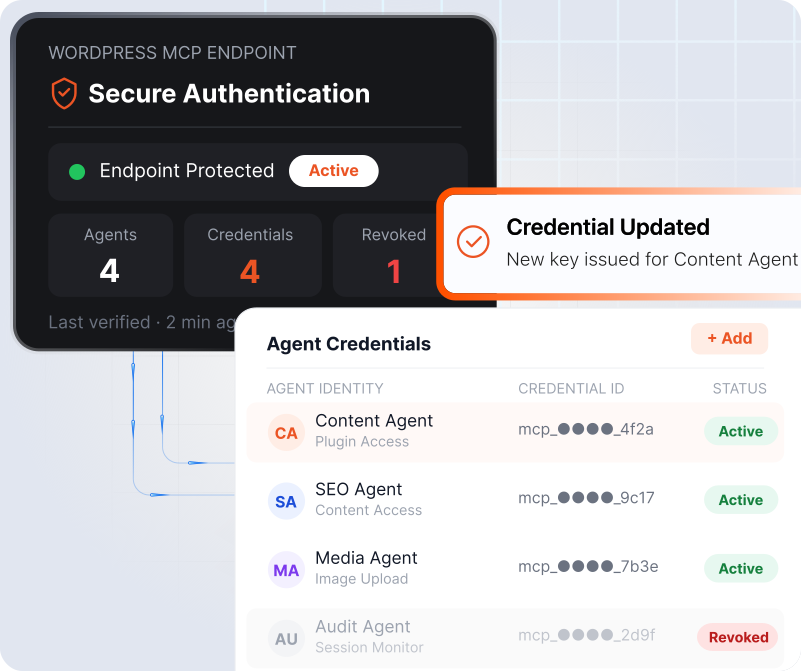
安全なAI認証でWordPress MCPエンドポイントを保護しましょう。各AIエージェントに固有の認証情報を割り当て、必要に応じてアクセス権を更新または削除できます。
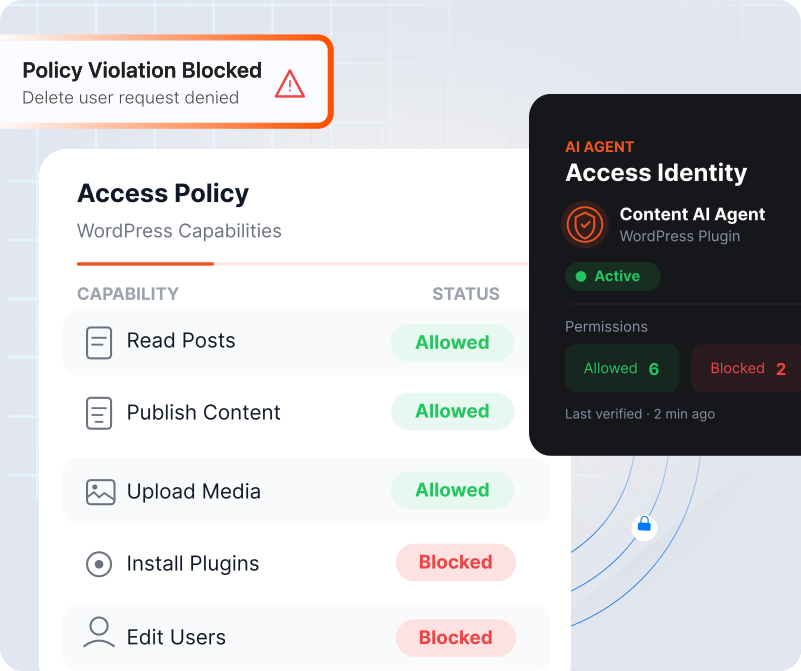
AIエージェントがアクセスできるWordPressの機能を制御します。承認されたアクションのみを許可し、ルールに反するリクエストはブロックします。
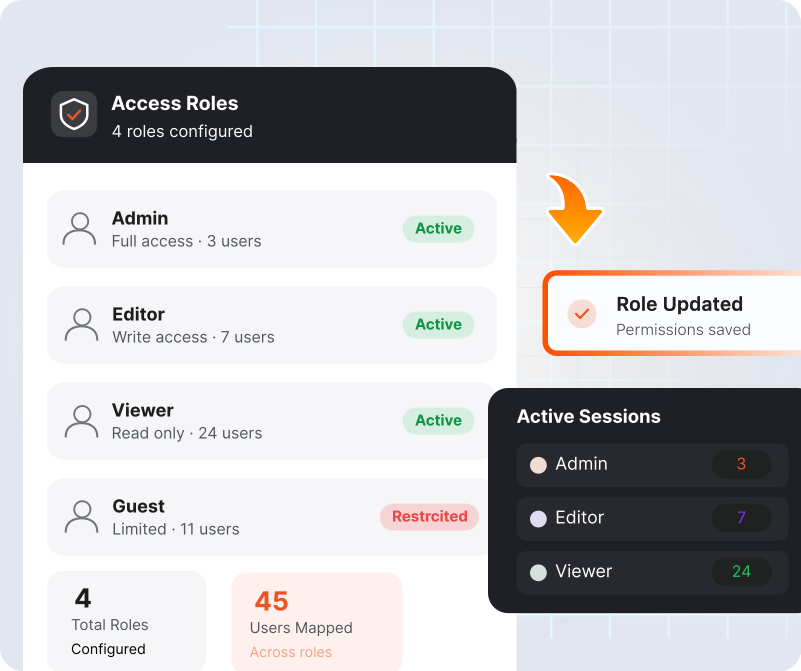
役割ベースのアクセス制御でエージェントの責任を管理します。各役割に必要なデータリソースとアクションのみにアクセスを制限します。
MCPサーバーを通じて承認済みのWordPress機能を公開することで、AIエージェントが手動設定なしで自動的にそれらの機能を見つけて使用できるようになります。
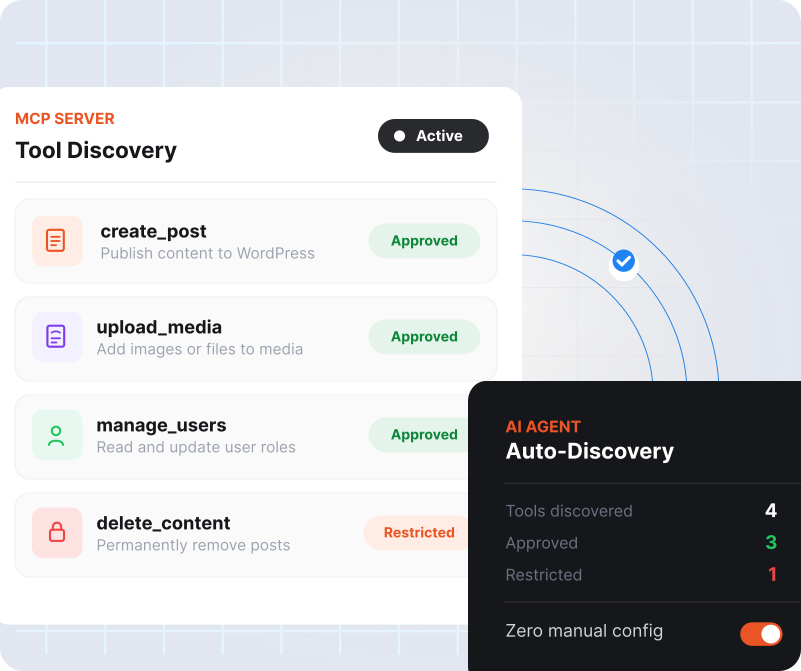
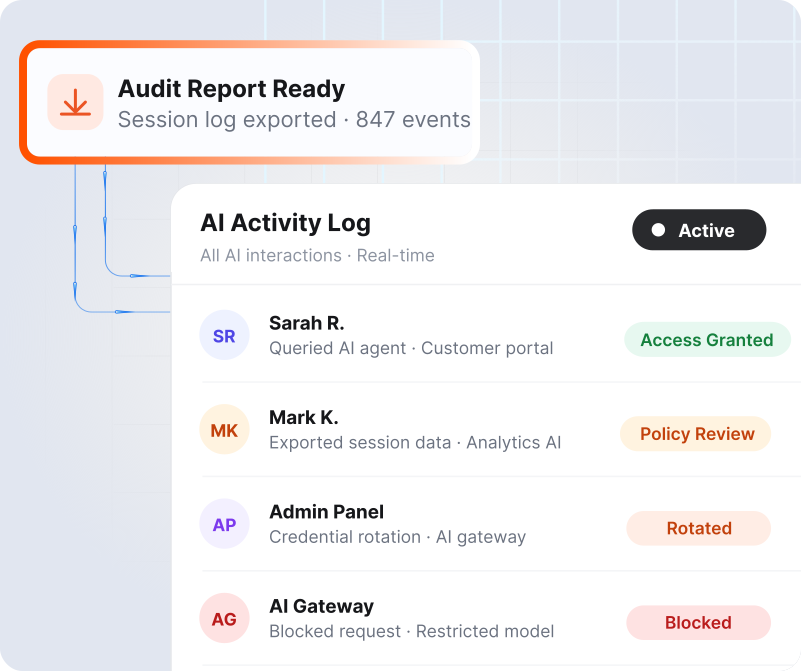
AIアクティビティ監視と監査ログ機能を使用して、すべてのAIとのやり取りを追跡できます。誰がどのような操作を行ったか、何が変更されたか、そしてそれがいつ発生したかを確認できます。
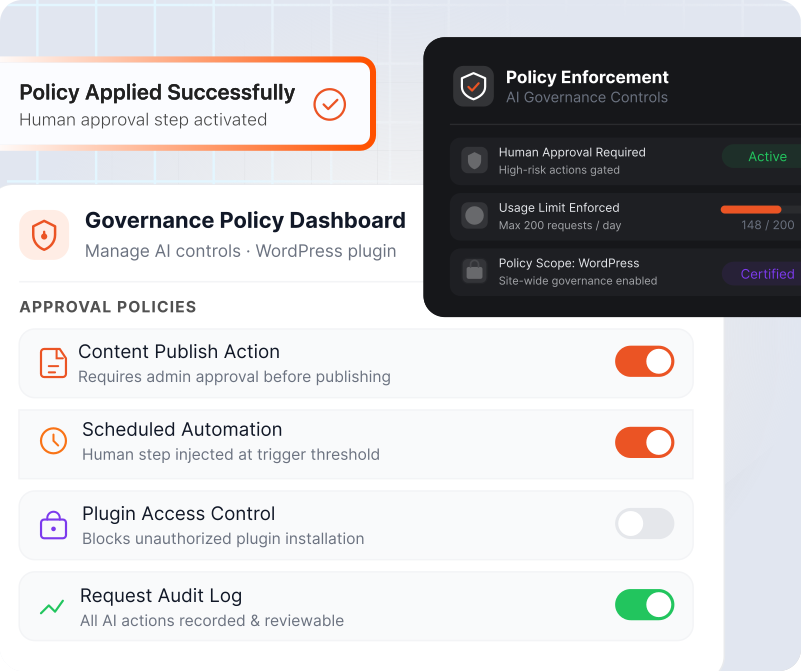
リスクの高いアクションには、AIガバナンス制御を適用します。人間の承認ステップを追加したり、使用制限を設定したり、WordPressから直接ポリシーを適用したりできます。
Native MCPサーバーエンドポイントについてご質問がありますか?弊社チームまでお問い合わせください。その機能について詳しくご説明し、WordPressサイト上でAIエージェントを安全に管理する方法についてご案内いたします。
ネイティブのMCPサーバーエンドポイントは、WordPressに到達する前に、すべてのAIインタラクションを安全に検証、承認、およびログ記録します。
AIエージェントは、ネイティブのMCPサーバーエンドポイントを使用して、WordPressツールまたはアクションへのアクセスを要求します。
ネイティブのMCPサーバーエンドポイントは、アクセスを許可する前にエージェントの身元を確認します。
役割ベースのルールによって、エージェントが現在アクセスできるツールとアクションが決定されます。
WordPressは、承認された機能のみを最小限の権限で実行し、それ以上の権限は実行しません。
このプラグインは、明確な監査証跡のために、すべてのリクエスト、アクション、および結果をログに記録します。
すべてのAI統合が同じレベルの制御を提供するわけではありません。ネイティブMCPエンドポイントが他と異なる点は以下のとおりです。
 ネイティブMCPエンドポイント
ネイティブMCPサーバーがWordPress環境にもたらすビジネス面およびセキュリティ面でのメリットをご覧ください。
すべての権限、ポリシー、アクティビティログはWordPressダッシュボード内に集約されています。別途セキュリティツールや管理パネルを用意する必要はなく、チームは常に状況を把握できます。
AIの動作を操作しようとする即時インジェクション攻撃から防御します。セキュリティ制御によりリクエストを検証し、コンテンツ、ユーザー、サイト構成への不正な変更を防止します。
エージェントによるすべての操作は承認され、ログに記録されます。公開、削除、アカウント変更などの重大な操作は、担当者が確認して承認するまで、人間が関与するチェックポイントによって保留されます。
攻撃対象領域を拡大することなく、新しいエージェントを導入できます。ゲートウェイはより多くのエージェントとツールに対応して拡張可能であり、ガバナンス制御はすべてのWordPressサイトで一元化され、一貫性が保たれます。
データやリソースの制御を失ったり、サイトがAIによる攻撃にさらされたりすることなく、WordPressにAIを安全かつ責任ある方法で導入しましょう。
miniOrangeのサイバーセキュリティソリューションを信頼する、北米、ヨーロッパ、アジア太平洋地域、中東の30,000万人以上のお客様に加わりませんか。
すべてのAIリクエストは傍受され、OAuth 2.1による認証が行われ、承認されたMCPツールとアクションのみに制限されます。

AIクライアントを承認したユーザー、LLMが要求した内容を追跡し、SOC 2およびISO 27001監査を簡素化します。

タイムゾーンを問わず、製品エンジニアに直接アクセスして、導入支援、トラブルシューティング、継続的なガイダンスを受けることができます。
WordPress 用ネイティブ MCP サーバーエンドポイントに関するよくある質問への回答をご覧ください。
モデルコンテキストプロトコル(MCP)は、AIツールがサイトに何らかの処理を要求し、明確な回答を得ることを可能にする共通標準規格です。OpenAI、Anthropic、Microsoftといった主要なAIプロバイダーはすべてMCPをサポートしているため、1つの設定で多くのツールに対応できます。
MCPはWordPressとどのように連携するのですか?WordPress MCPサーバーとAIポリシー適用プラグインは、サイトへのすべてのアクセスポイントを保護します。すべてのAIリクエストはこれを経由します。プラグインはAIのキーをチェックし、実行可能なアクションを確認し、アクションを実行して記録を保存します。既存のWordPress設定はそのまま維持されます。
他のMCPではなく、miniOrangeのMCPサーバーをWordPressに使うべき理由とは?ほとんどのMCPサーバーはAIエージェントをWordPressに接続しますが、miniOrangeのWordPress用MCPサーバーは、その上にセキュリティとガバナンス機能を追加します。各AIエージェントに固有のIDを割り当て、権限とポリシーを適用し、すべてのアクションを記録するため、誰がいつ何をしたかを常に把握できます。
はい、アクセスがminiOrange MCPサーバーを経由する限り可能です。miniOrange MCPサーバーは、各AIエージェントにいつでも取り消すことができる制限付きキーを提供し、すべてのリクエストをポリシーと照合し、承認済みリスト外のリクエストをブロックします。
AIの権限を管理するにはどうすればよいですか?WordPressダッシュボードから直接、AIエージェントを登録し、ルールと権限を割り当てることができます。登録されたエージェントは、承認されたリソースにのみアクセスし、許可されたアクションを実行できます。詳細については、NHIレジストリ機能ページをご覧ください。
MCPは監査ログをサポートしていますか?はい。各アクションは、AIの名前、実行内容、および時刻を含む記録として保存されます。記録は変更できないため、何が起こったかを常に確認でき、セキュリティレビューの際に共有できます。

ご返信ありがとうございます。近日中にご連絡させていただきます。
何か問題が発生しました。 もう一度質問を送信してください
助けが必要? 私たちはここにいます!



