の検索結果 :

×

会員登録 お問い合わせ

Okta を OAuth プロバイダーとして使用する Odoo Okta OAuth / OIDC シングル サインオン


Odoo OAuth シングルサインオン(SSO) モジュールを使用して、Okta と連携した Odoo への安全なシングルサインオン (SSO) ログインを設定してください。Odoo OAuth SSO プラグインを使用すると、ユーザーは Okta 認証情報を使用して、SSO 経由で Odoo Okta にシームレスにログインできます。Okta SSO を有効にすることで、ユーザーは Okta 認証情報で認証し、Odoo サイトに安全にアクセスできます。このステップバイステップのセットアップガイドでは、Okta を ID プロバイダー (IDP) として、Odoo をサービスプロバイダー (SP) として設定して、Okta Odoo SSO を実現する方法を説明します。Odoo OAuth シングルサインオン (SSO) プラグインで提供されるその他の機能の詳細については、こちらをクリックしてください。
前提条件: ダウンロードとインストール

  • 環境への Odoo インストール。
  • Odoo 用の miniOrange OAuth SSO モジュールをインストールしました。

Okta をアイデンティティ プロバイダーとして構成する手順

Okta を構成する手順

  • まず、に行きます https://www.okta.com/login Okta アカウントにログインします。
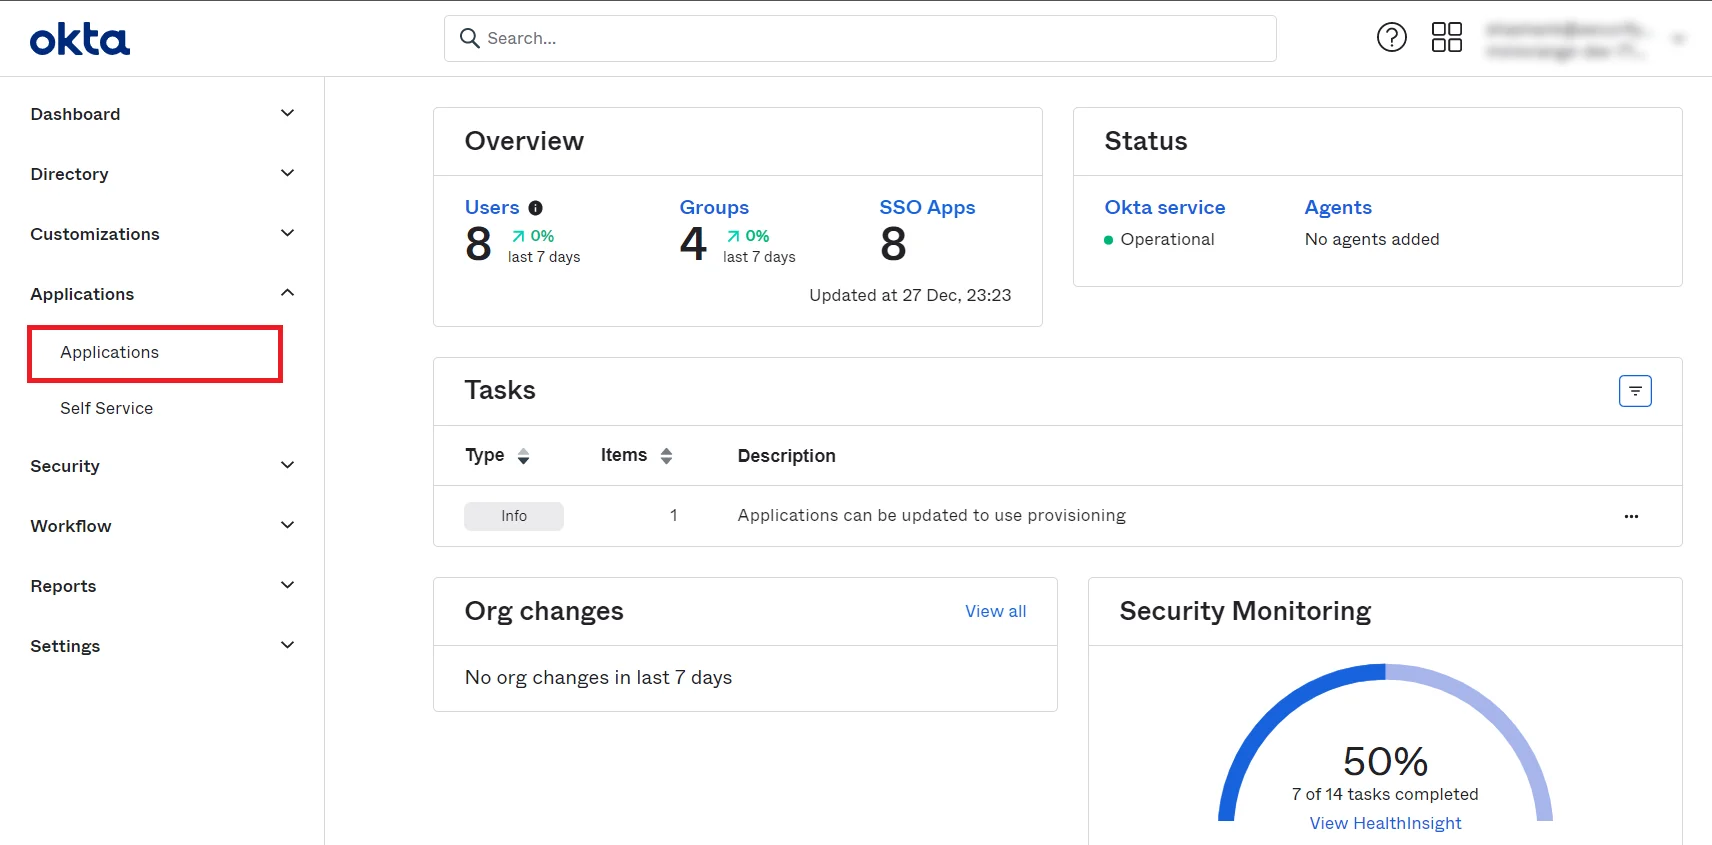
  • に行きます Okta 管理パネル。 に行く アプリケーション -> アプリケーション.
  • okta シングル サインオン (SSO) OAuth/OpenID-addapp-shortcut
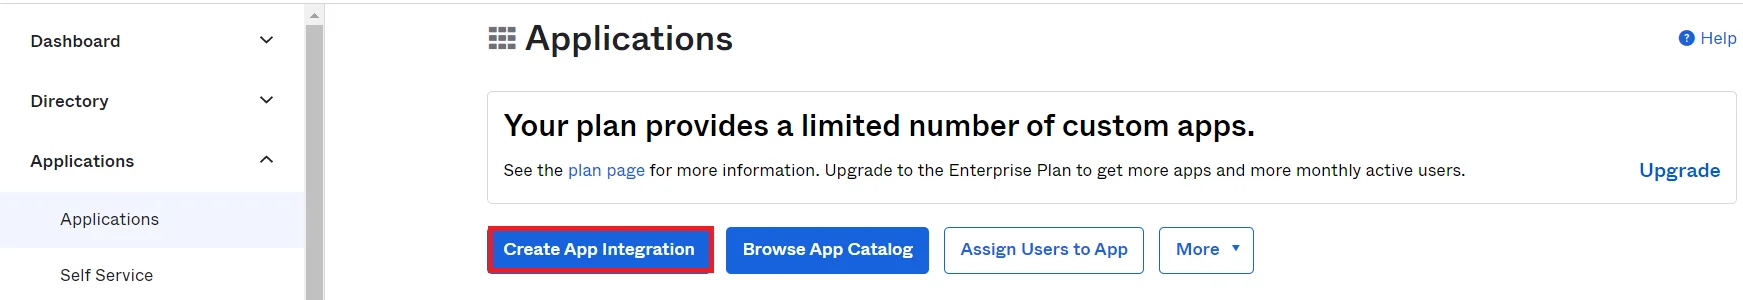
  • 次の画面が表示されます。 クリック アプリ統合の作成
  • okta シングル サインオン (SSO) OAuth/OpenID 追加アプリケーション
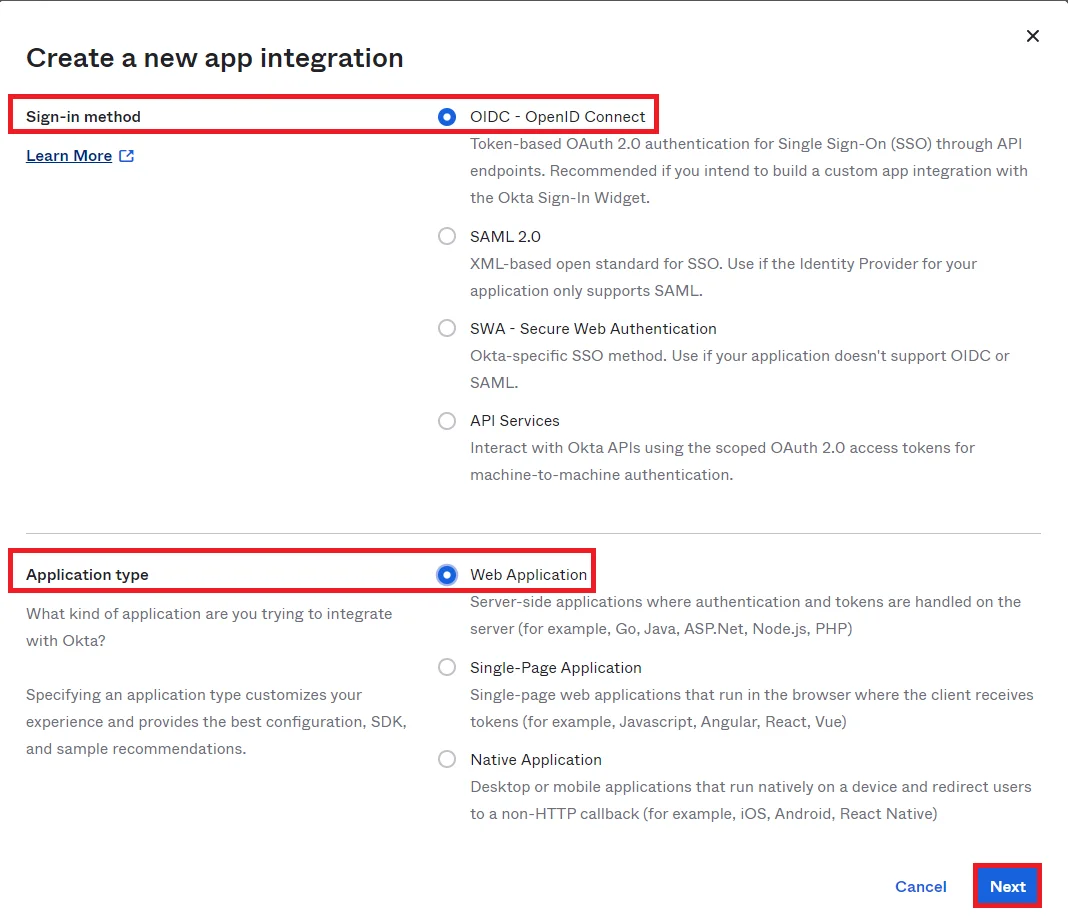
  • としてサインイン方法を選択します OIDC - OpenID Connect オプションを選択し、アプリケーションの種類を選択します ウェブアプリケーション、 をクリックしてください 次へ
  • okta シングル サインオン (SSO) OAuth/OpenID-select-webplatform
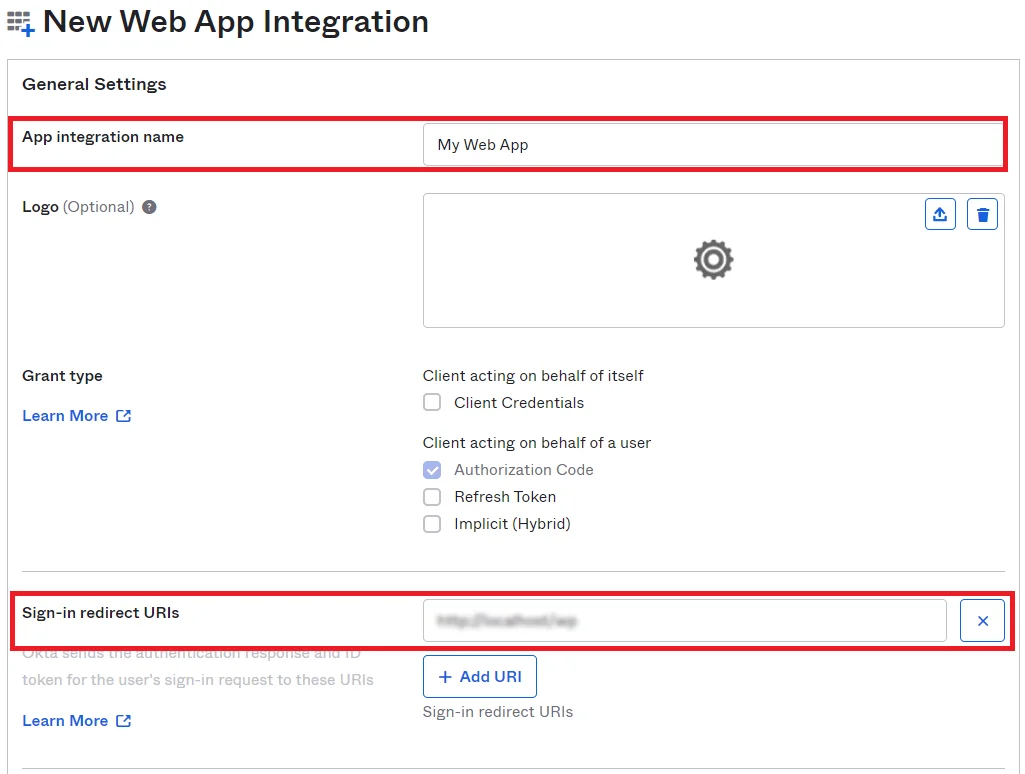
  • アプリの詳細ページにリダイレクトされます。 入力 アプリ統合 名前と サインインリダイレクト URI。 これは、miniOrange OAuth/OpenID connect クライアント プラグインの [OAuth の設定] タブから取得できます。 リダイレクト/コールバック URL フィールド。
  • okta シングル サインオン (SSO) OAuth/OpenID-callbackURL
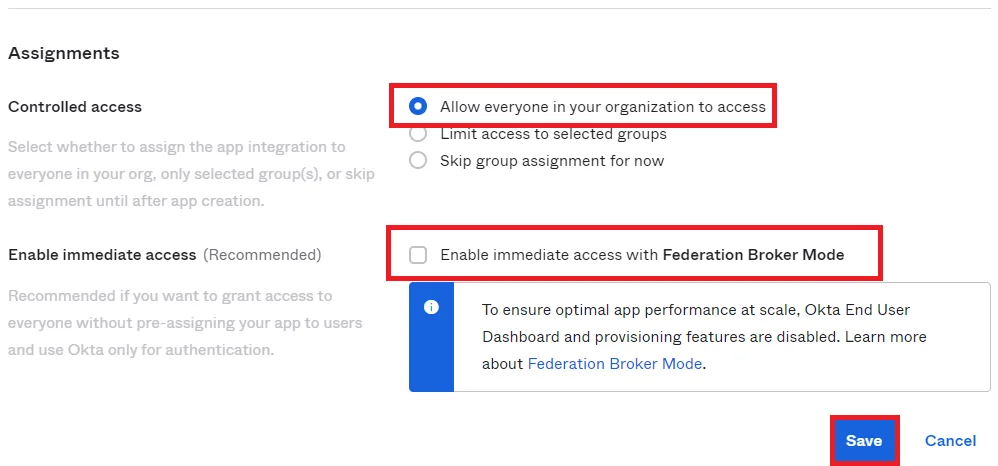
  • 下にスクロールすると、 割り当て セクション。 制御されたアクセス オプションを選択し、 チェックしない [フェデレーション ブローカー モードで即時アクセスを有効にする] オプション。 クリック [保存]ボタンを.
  • okta シングル サインオン (SSO) OAuth/OpenID クライアント資格情報
  • 今、あなたは得るでしょう クライアントの資格情報 (NAIST) と オクタドメイン。 これらの資格情報をコピーします Miniorange OAuth クライアント シングル サインオン (SSO) プラグイン 対応するフィールドの設定。
  • 注:一般設定から取得できる WordPress OAuth シングルサインオン (SSO) プラグインの Okta ドメインフィールドに https:// を入力してください。例: ( https://dev-32414285.okta.com )。


    okta シングル サインオン (SSO) OAuth/OpenID クライアント資格情報

    1.1 アプリ統合をユーザーに割り当てる

    • に行く アプリケーションタブ そしてアプリケーションをクリックします。
    • okta シングル サインオン (SSO) OAuth/OpenID WordPress アプリケーション タブ
    • まず 割り当て タブには何も表示されないことに注意してください。
    • okta シングル サインオン (SSO) OAuth/OpenID WordPress の割り当て
    • 詳しくはこちら 割り当てます をクリックして 人に割り当てる.
    • アプリケーションを同時に複数のユーザーに割り当てる場合は、[ グループに割り当てる [アプリがグループに割り当てられている場合、そのアプリはそのグループ内のすべてのユーザーに割り当てられます]
    • okta シングル サインオン (SSO) OAuth/OpenID WordPress の選択、人の割り当て
    • 詳しくはこちら 割り当てます ユーザー名の横にある。
    • okta シングル サインオン (SSO) OAuth/OpenID WordPress で [割り当て] をクリックします
    • 詳しくはこちら 保存して戻る.
    • okta シングル サインオン (SSO) OAuth/OpenID WordPress 戻る
    • 詳しくはこちら クリックします.
    • okta シングル サインオン (SSO) OAuth/OpenID WordPress 完了

    1.2 ID トークンのプロファイル属性

    • Okta 管理ダッシュボードで、次の場所に移動します。 セキュリティ -> API.
    • okta シングル サインオン (SSO) OAuth/OpenID WordPress の create-newclient ログイン ボタンの設定
    • SSO アプリケーションを選択し、 edit のアイコンをクリックします。
    • okta シングル サインオン (SSO) OAuth/OpenID WordPress の create-newclient ログイン ボタンの設定
    • に行く クレーム タブを選択して ID トークンオプション。
    • okta シングル サインオン (SSO) OAuth/OpenID WordPress の create-newclient ログイン ボタンの設定
    • をクリックしてください クレームの追加
    • okta シングル サインオン (SSO) OAuth/OpenID WordPress の create-newclient ログイン ボタンの設定
    • を与える 名前 あなたの主張/属性に合わせて選択してください IDトークン トークン タイプのドロップダウンから選択します。 次に、値を入力します user.$attribute に選出しました。 受け取りたい属性に基づいてフィールドを選択します。 他の設定をデフォルトのままにして、 をクリックします。 創造する
    • okta シングル サインオン (SSO) OAuth/OpenID WordPress の create-newclient ログイン ボタンの設定
    • 表示したいすべての属性に対して同様の手順を実行します。 以下のようなリストが表示されます。
    • okta シングル サインオン (SSO) OAuth/OpenID WordPress の create-newclient ログイン ボタンの設定
    • の属性を確認できます。 テスト構成 以下のように出力します。
    • okta シングル サインオン (SSO) OAuth/OpenID WordPress の create-newclient ログイン ボタンの設定

Odoo アプリケーションをサービスプロバイダーとして構成する

  • Odoo ホームページに移動し、 メニュー
  • odoo ホームページのメニュー ボタン Odoo Okta OAuth シングル サインオン (SSO)
  • ソフトウェアの制限をクリック miniOrange OAuth 2.0.
  • miniOrange oauth レルム モジュール Odoo Okta OAuth シングル サインオン (SSO)
  • ソフトウェアの制限をクリック 創造する ボタンをクリックして、アイデンティティ プロバイダー (IDP) を構成します。
  • 作成 構成 アイデンティティ プロバイダー (IDP) Odoo Okta OAuth シングル サインオン (SSO)
  • 次の画面が表示されます。
  • 一般的な次の画面 Odoo Okta OAuth シングル サインオン (SSO)
  • [一般構成] で、アイデンティティ プロバイダーの名前を入力します (例: WordPress)。 IdP から取得した次のフィールドにも入力する必要があります。
  • クライアントID: Okta によって提供される
    クライアントシークレット: Okta によって提供される
    範囲: 電子メール プロファイル openid
    エンドポイントを承認します: /auth/realms/{レルム名}/プロトコル/openid-connect/auth
    アクセストークンエンドポイント: /auth/realms/{レルム名}/プロトコル/openid-connect/token
    ユーザー情報の取得エンドポイント: /auth/realms/{レルム名}/protocol/openid-connect/userinfo
  • [属性マッピング] セクションでは、必要に応じて IdP から Odoo ERP システム上のユーザーに属性をマッピングできます。
  • [マッピング] セクションでは、IdP から Odoo システムにグループをマッピングできます。 必須フィールドに入力したら、 保存
  • 属性マッピング セクションのダウンロード Odoo Okta OAuth シングル サインオン (SSO)
  • Odoo 用の miniOrange OAuth SSO モジュールを使用した SSO のセットアップは完了です。

手順に従って構成をテストします

  • オドゥへ行く ログインページ. が表示されます 余分な モジュールで設定されているのと同じ名前のボタン。
  • odoo ログイン ページ Okta ボタン Odoo Okta OAuth シングル サインオン (SSO)
  • ボタンをクリックすると、IdP ログイン ページが表示されます。 IdP 認証情報を入力し、クリックします。 ログイン.
  • 認証が成功すると、ログインされます Odoo.
  • odoo に正常にログインしました Odoo Okta OAuth シングル サインオン (SSO)

このガイドでは、OdooにminiOrange OAuth SSOモジュールを設定し、Okta認証情報を使用してログインできるようにしました。これで、ユーザーはOkta IdP認証情報を使用してOdooにログインできるようになります。

ご質問やご不明な点がございましたら、お気軽にodoosupport@xecurify.comまでお問い合わせください。

こんにちは!

助けが必要? 私たちはここにいます!

対応