の検索結果 :

×

会員登録 お問い合わせ

IdentityServer3 を OAuth プロバイダーとして使用する DNN OAuth シングル サインオン (SSO)


DNN OAuth シングルサインオン (SSO)認証プロバイダーを使用すると、DotNetNuke サイトで OAuth シングルサインオンを有効にできます。シングルサインオンを使用すると、1 つのパスワードだけで DotNetNuke サイトとサービスにアクセスできます。当社の認証プロバイダーは、すべての OAuth 準拠のID プロバイダーと互換性があります。ここでは、IdentityServer3 を OAuth プロバイダーとして、DNN と IdentityServer3 間のシングルサインオン (SSO) を構成する手順を順を追って説明します。DNN OAuth シングルサインオン (SSO) で提供されるその他の機能の詳細については、こちらをクリックしてください。
前提条件: ダウンロードとインストール

  • ダウンロード 上記のリンクにある DNN Oauth シングル サインオン認証プロバイダー。
  • 次のコマンドを実行して、インストール パッケージ dnn-oauth-single-sign-on_xxx_Install をアップロードします。 設定 > 拡張機能 > 拡張機能のインストール.
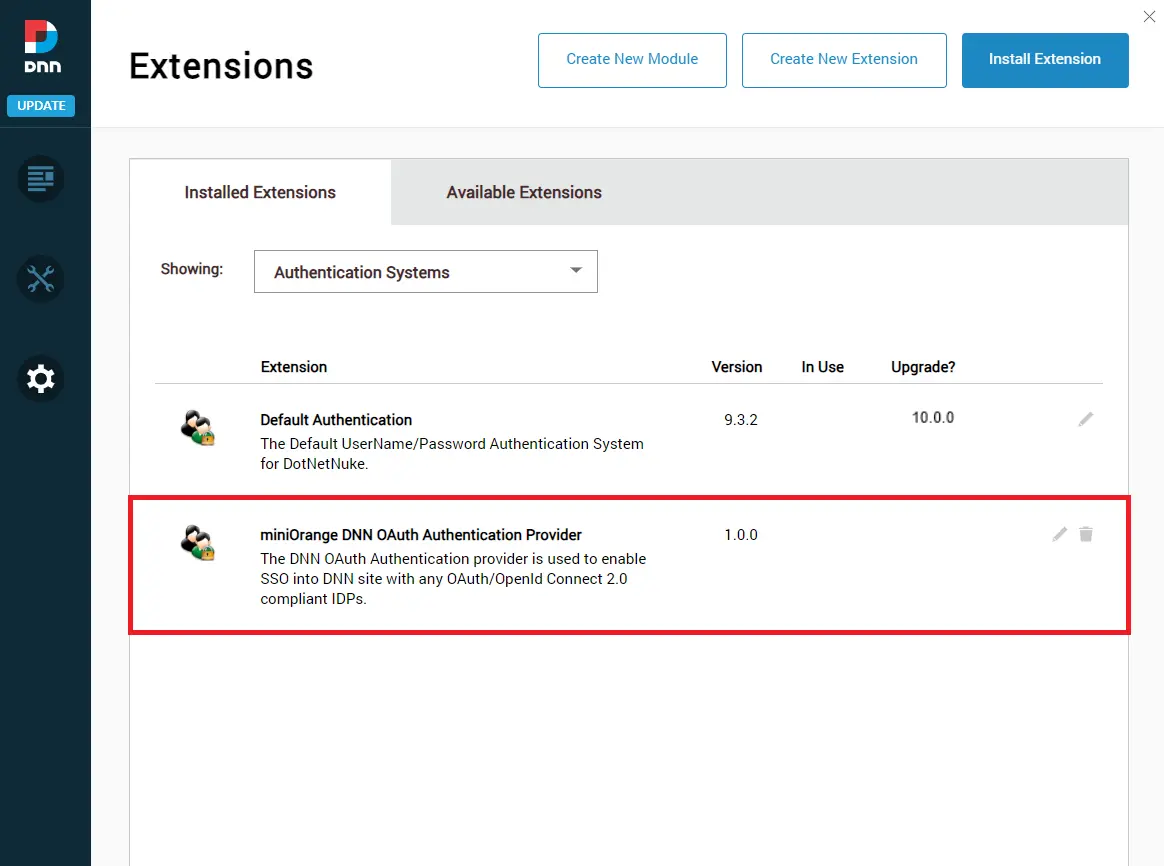
  • 今すぐ インストールされている拡張機能タブ select 認証システム。 ここであなたは見ることができます miniOrange DNN OAuth 認証プロバイダー。
  • DNN OAuth SSO - 認証プロバイダー
  • 以下の画像にある鉛筆アイコンをクリックするだけで、DNN OAuth 認証プロバイダーを構成できます。
  • DNN OAuth SSO - 認証プロバイダーの鉛筆アイコン
  • 次に、サイト設定タブに移動します。ここで、DNN OAuth 認証プロバイダー ダッシュボードが表示されます。
  • DNN OAuth SSO - 認証プロバイダーダッシュボード
  • DNN サイトへの認証プロバイダーのインストールが完了しました。

IdentityServer3 を IDP として使用して DNN シングル サインオン (SSO) を構成する手順

1. OAuth シングル サインオン (SSO) をセットアップするための認証プロバイダーを構成する

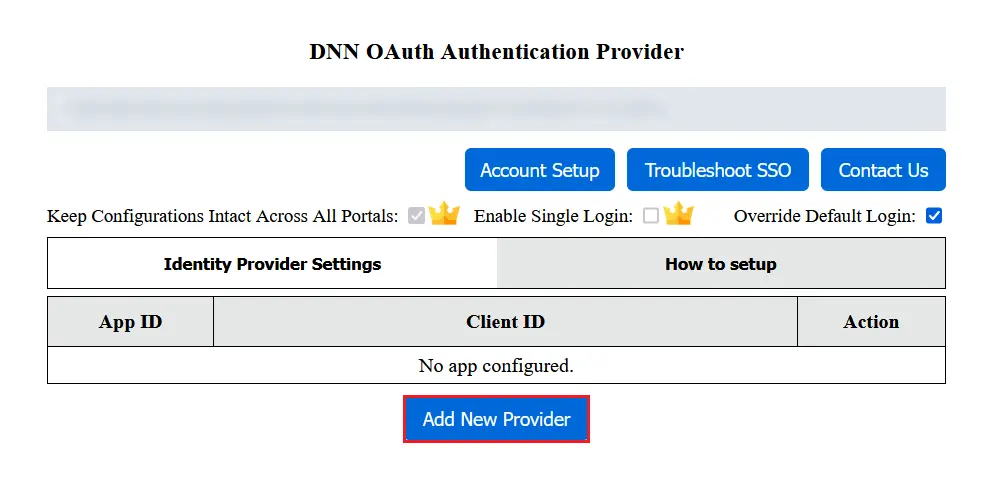
  • 認証プロバイダーでアプリケーションを構成するには、「アイデンティティープロバイダー設定」タブの「新規プロバイダーの追加」ボタンをクリックします。
  • DNN OAuth SSO - 新しい IDP を追加

    ID プロバイダーを選択してください

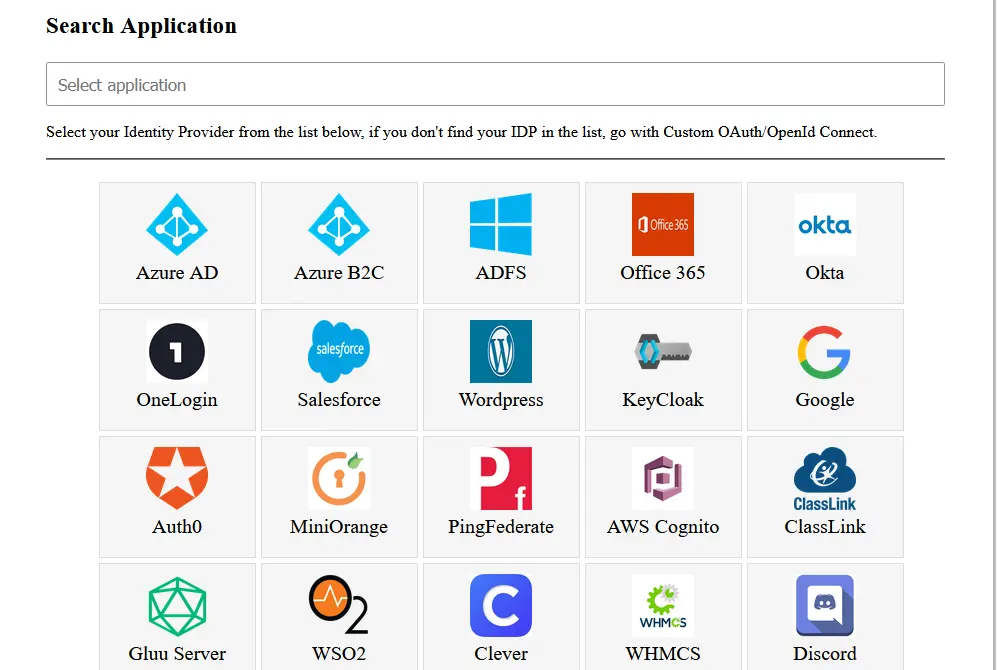
  • 選択 ID プロバイダーとしての IdentityServer3 リストから。検索ボックスを使用して ID プロバイダーを検索することもできます。
  • DNN OAuth SSO - ID プロバイダーの選択

2. IdentityServer3 を OAuth プロバイダーとして構成する

  • を参照してください ドキュメント IdentityServer3 をアイデンティティ プロバイダーとしてセットアップします。
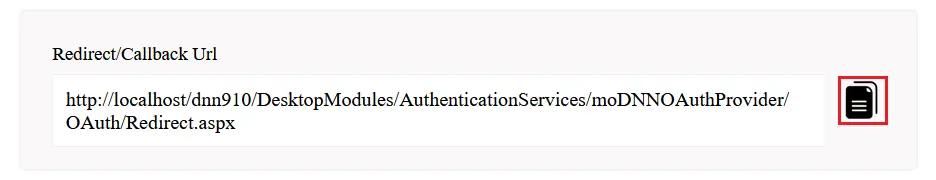
  • 「OAuth の構成」タブから、リダイレクト/コールバック URL をコピーし、IdentityServer3 に入力します。
  • クライアント ID とシークレットをコピーして、 DNN OAuth クライアント プラグイン。
  • IdentityServer3 OAuth プロバイダーの構成が正常に完了しました。
  • IdentityServer3 のエンドポイントとスコープ:


    クライアントID : 詳細
    クライアントシークレット: 詳細
    範囲: オープンID
    エンドポイントを承認します: https://<your-domain>/connect/authorize
    アクセストークンエンドポイント: https://<your-domain>/connect/token
    ユーザー情報の取得エンドポイント: https://<your-domain>/connect/userinfo
    ログアウト後のカスタム リダイレクト URL:[オプション]: https://<your-domain>/connect/endsession?id_token_hint=##id_token##

3. OAuthプロバイダーの構成

  • リダイレクト/コールバック URL をコピーし、OAuth プロバイダーに提供します。
  • DNN OAuth SSO - DNN OAuth リダイレクト URL

4. OAuth クライアントの構成

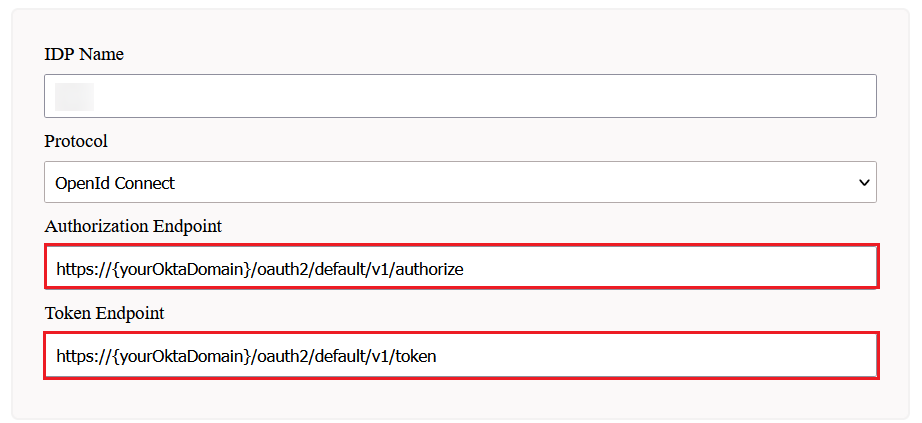
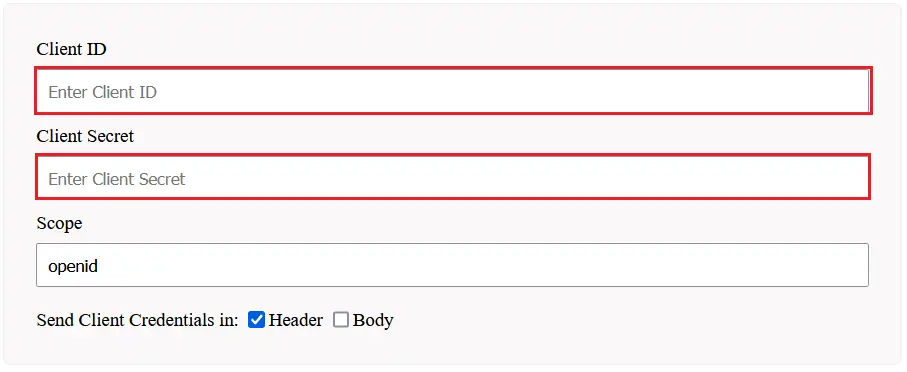
  • 構成 顧客ID, クライアントシークレット、更新 エンドポイント 必要に応じて設定を保存します。
  • DNN OAuth SSO - 構成 DNN OAuth SSO - 構成

5. テスト構成

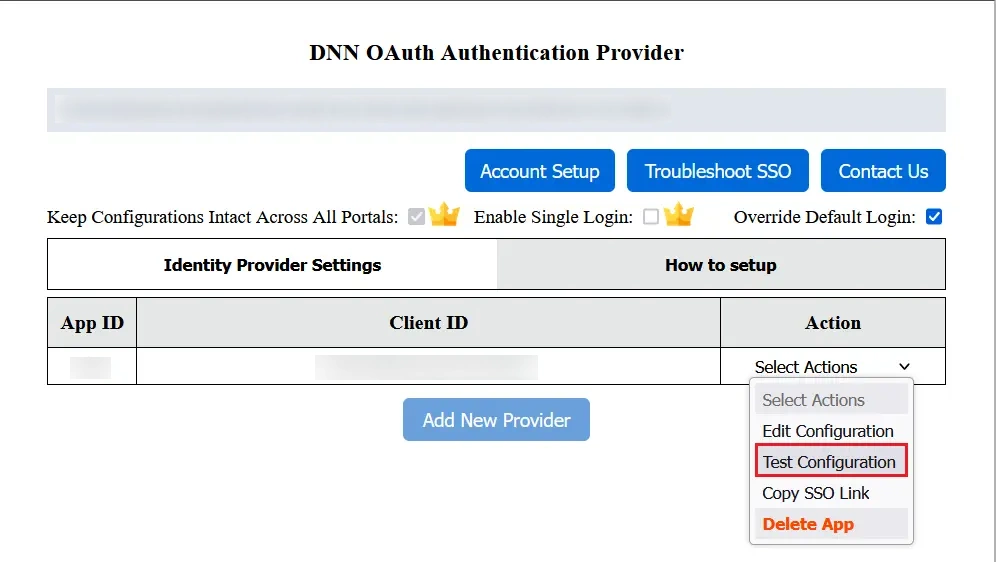
  • 今すぐ ID プロバイダーの設定 タブには何も表示されないことに注意してください。
  • アクションの選択の下で、 テスト構成 ボタンをクリックして、認証プロバイダーが正しく構成されているかどうかを確認します。
  • DNN OAuth SSO - OAuth SSO のテスト
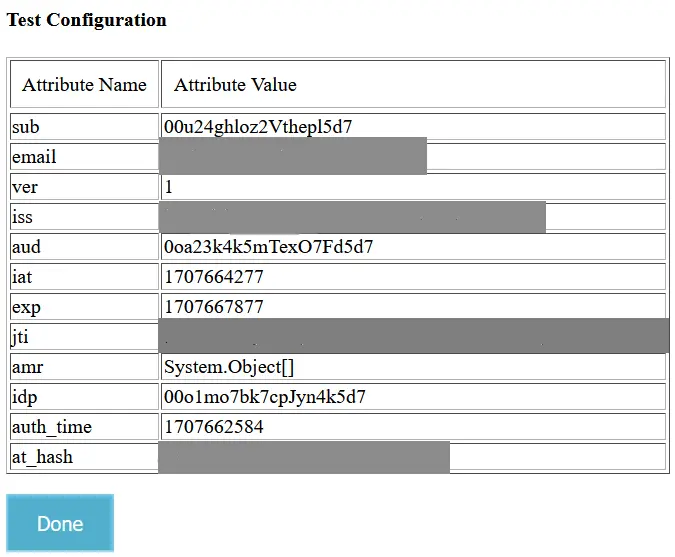
  • 構成が成功すると、「テスト構成」ウィンドウに属性名と属性値が表示されます。
  • DNN OAuth SSO - OAuth SSO のテスト

6. 属性マッピング

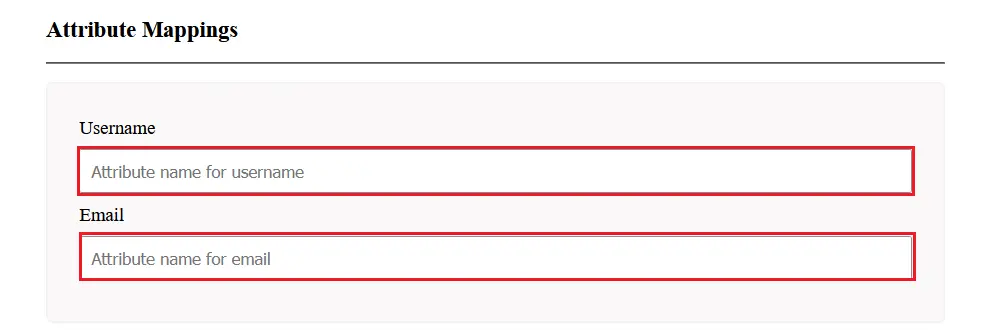
  • 属性マッピングの場合は、 設定の編集 アクションの選択ドロップダウンから。
  • 電子メールとユーザー名を次のようにマッピングします 属性名 [テスト構成] ウィンドウで確認し、設定を保存できます。
  • DNN OAuth SSO - DNN OAuth 属性マッピング

ASP.NET SAML シングルサインオン (SSO)モジュールは、ADFS、Azure AD、Bitium、Centrify、G Suite、JBoss Keycloak、Okta、OneLogin、Salesforce、AWS Cognito、OpenAM、Oracle、PingFederate、PingOne、RSA SecureID、Shibboleth-2、Shibboleth-3、SimpleSAML、WSO2 などの任意の ID プロバイダー、または独自のカスタム ID プロバイダーと連携して構成できます。その他の ID プロバイダーを確認するには、こちらをクリックしてください。

その他のリソース


お困りですか?

IDプロバイダーが見つからない場合は、dnnsupport@xecurify.comまでメールでお問い合わせください。IDPとのSSO設定をサポートし、お客様の要件に関する迅速なガイダンス(メールまたは会議)を提供いたします。また、お客様の要件に最適なソリューション/プランの選択を弊社のチームがお手伝いいたします。


こんにちは!

助けが必要? 私たちはここにいます!

対応