
OAuthを使用してWordPressにOkta SSOログインを設定する方法
Okta SSO for WordPress は、 Okta を OAuth および OpenID Connect プロバイダーとして使用することで、WordPress への安全でシームレスなログインを可能にします。Okta ログイン for WordPress を使用すると、ユーザーは OKTA ログイン認証情報を使用して Web サイトにアクセスできるようになります。つまり、このプラグインを使用すると、Okta 組織/ディレクトリのユーザーは、Okta ログイン認証情報を使用して WordPress サイトにログインできます。当社のOkta SSOプラグイン for WordPress は、属性マッピング、ロールマッピング、メール ドメインに基づくアクセス制御などの高度な機能を備えた安全なシングル サインオン (SSO) 統合を提供します。検証済みのユーザーのみが WordPress サイトにログインまたは登録できるようにすることで、サイトのセキュリティを強化します。WordPress 用の Okta SSO 設定プロセスはシンプルで、プラグインはユーザー認証を効率化し、全体的なアクセス管理を改善します。以下のガイドに従って、WordPress 用の Okta SSO を簡単にインストールおよび構成してください。






前提条件: ダウンロードとインストール
- WordPress インスタンスに管理者としてログインします。
- WordPress に移動します ダッシュボード -> プラグイン をクリックします。入力したコードが正しければ、MFAの設定は正常に完了します 新規追加.
- を検索 OAuth シングル サインオン (SSO) WordPressのプラグインをクリックして 今すぐインストール.
- インストールしたら、をクリックします アクティブにしましょう.
Oktaシングルサインオン(SSO)の設定手順 WordPressにログインする
ステップ1:OktaをOAuthプロバイダーとして設定する
- まず、に行きます https://www.okta.com/login Okta アカウントにログインします。
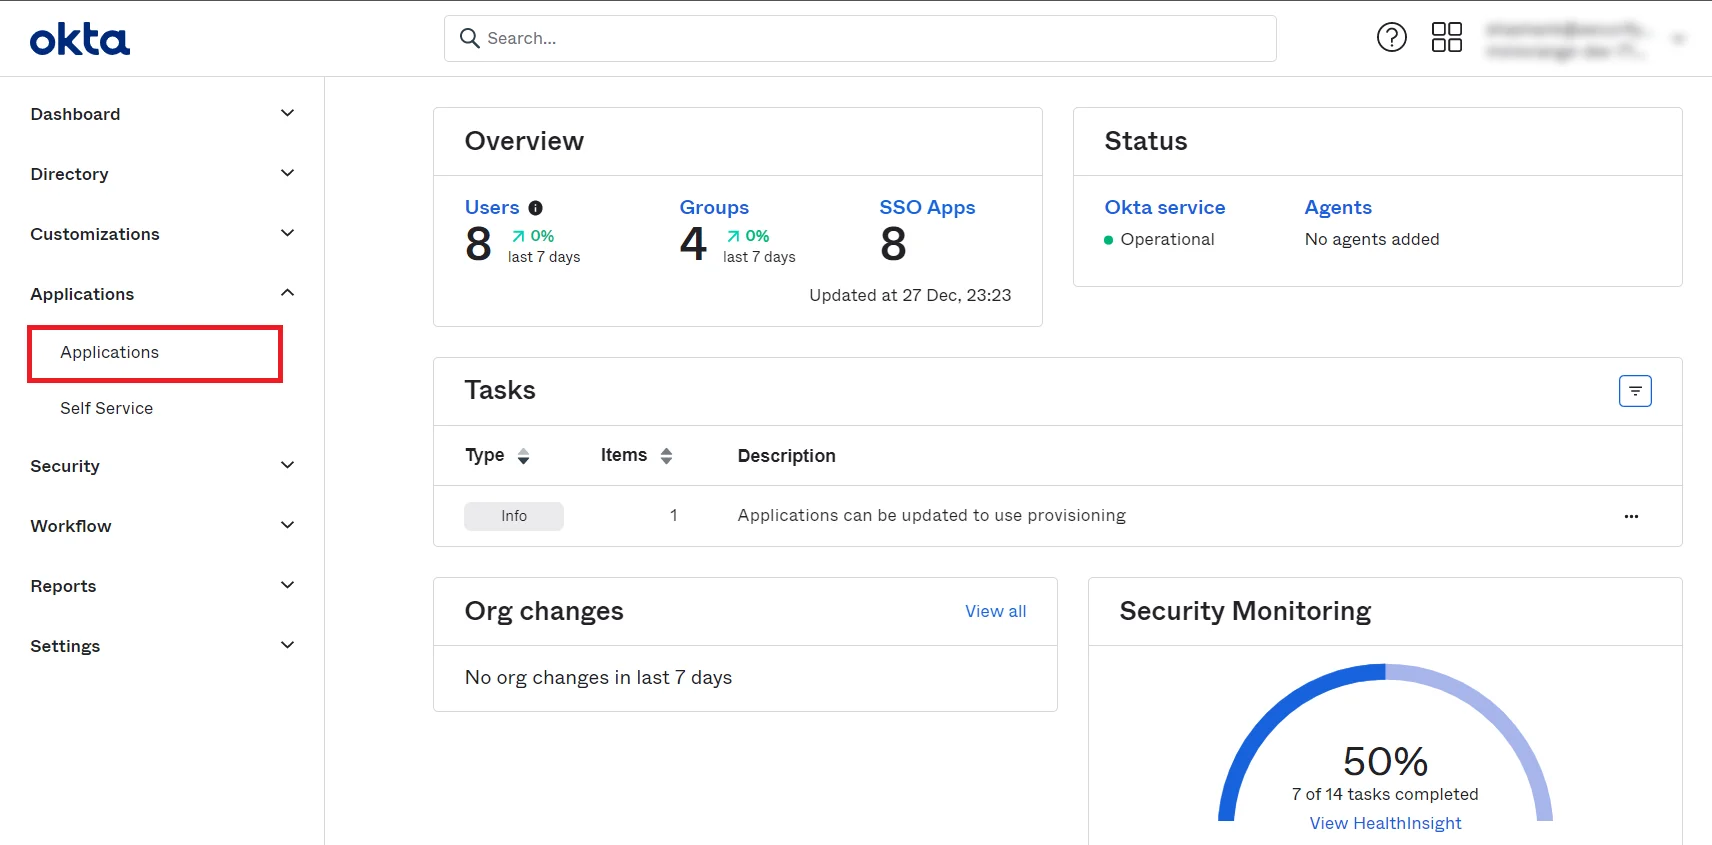
- に行きます Okta 管理パネル。 に行く アプリケーション -> アプリケーション.
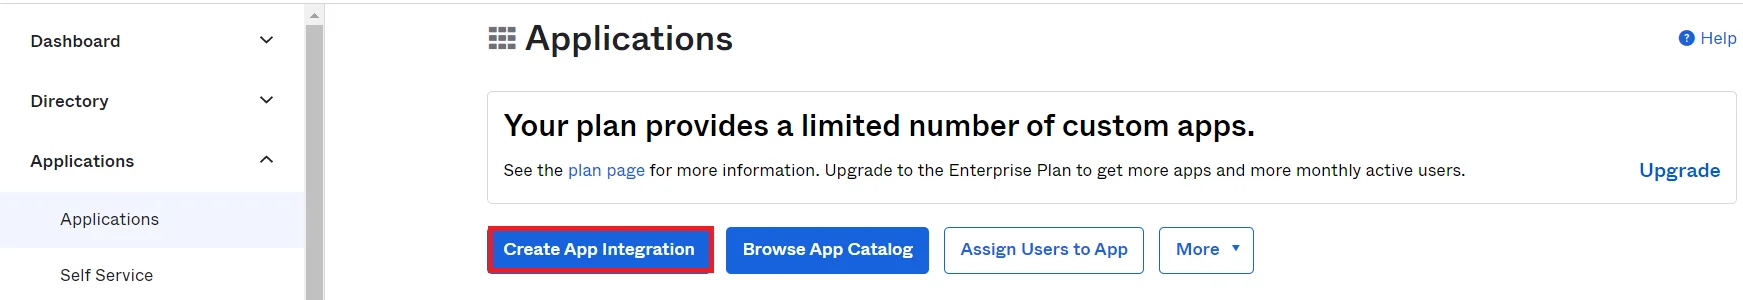
- 次の画面が表示されます。 クリック アプリ統合の作成
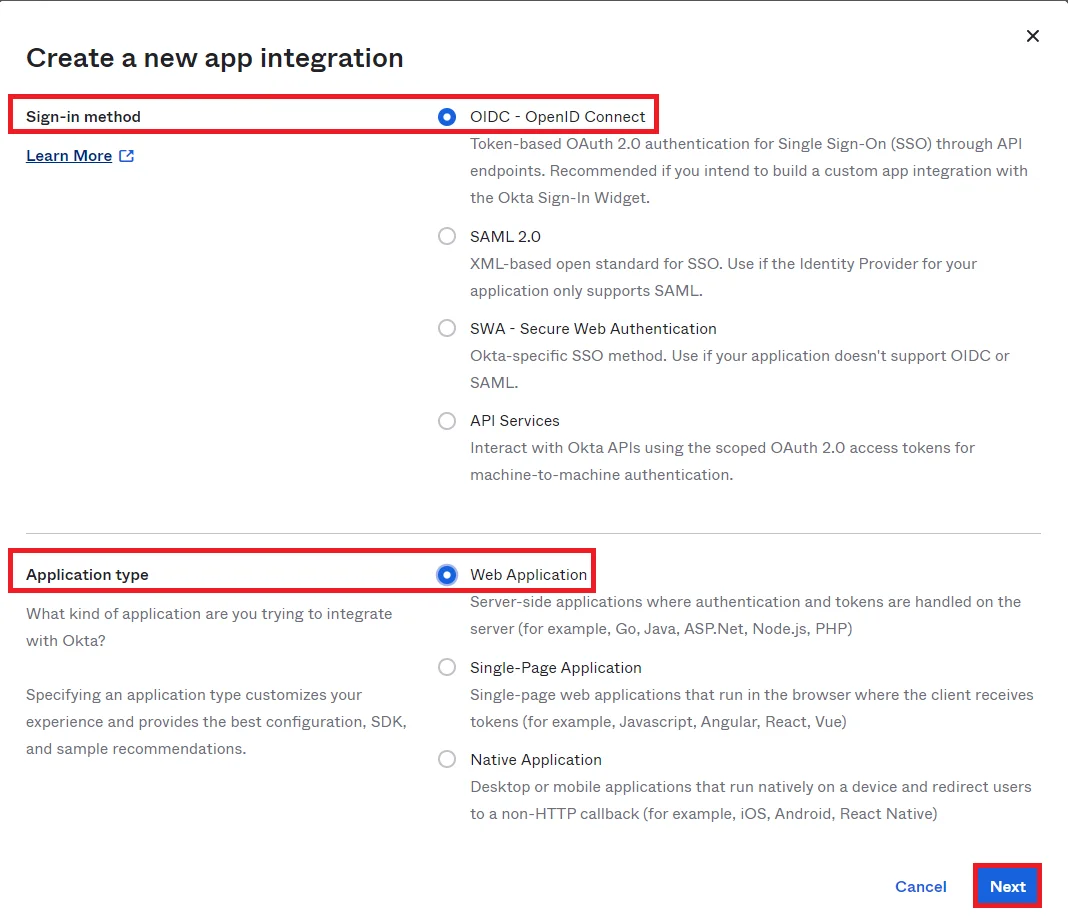
- としてサインイン方法を選択します OIDC - OpenID Connect オプションを選択し、アプリケーションの種類を選択します ウェブアプリケーション をクリックしてください 次へ
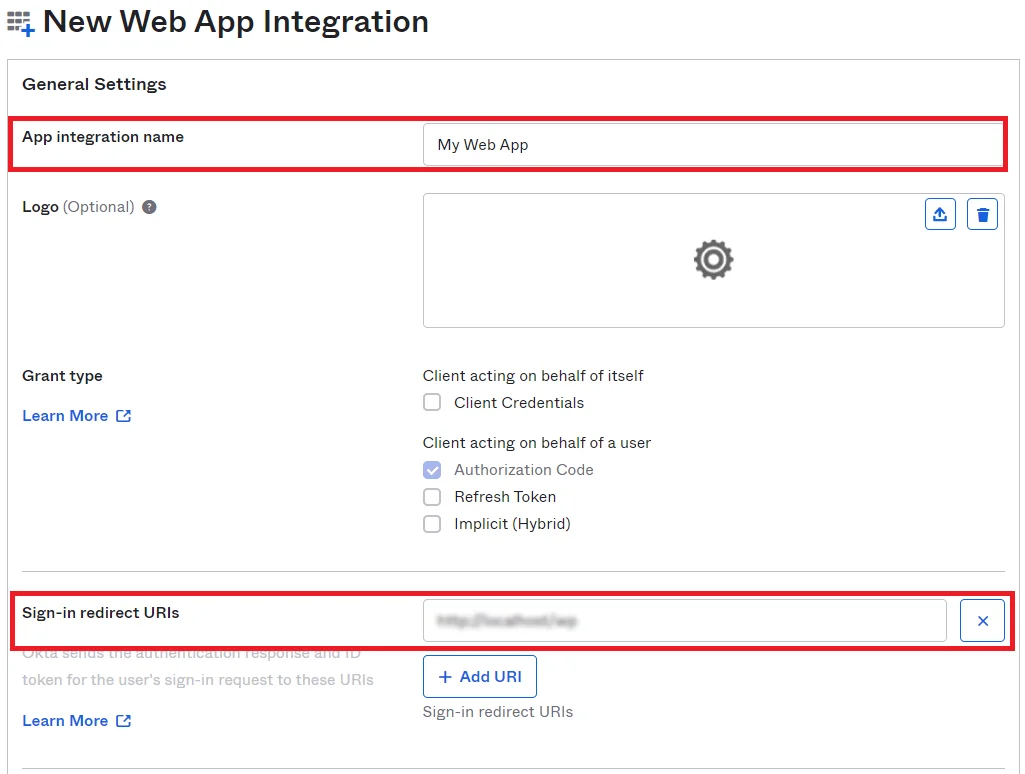
- アプリの詳細ページにリダイレクトされます。 入力 アプリ統合 名前と サインインリダイレクト URI。これは、miniOrange OAuth/OpenID connectクライアントプラグインの「OAuthの設定」タブから取得できます。 リダイレクト/コールバック URL フィールド。
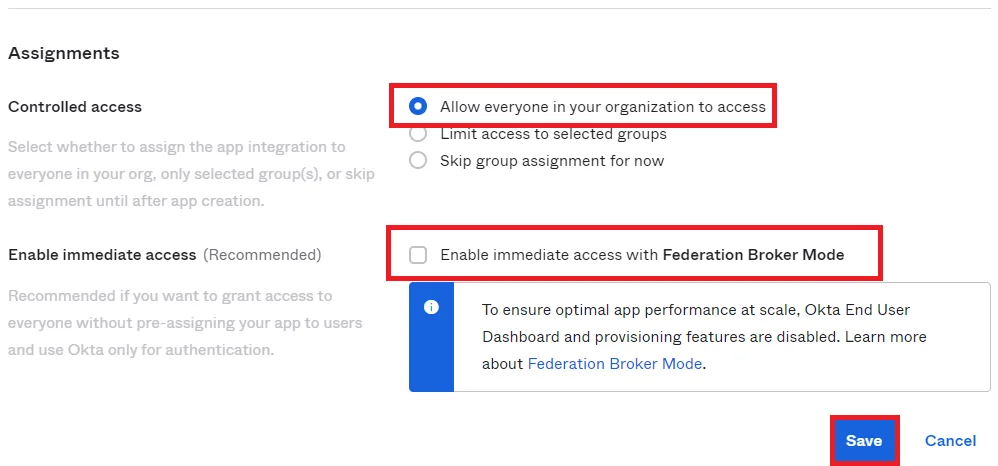
- 下にスクロールすると、 割り当て セクション。制御されたアクセスオプションを選択し、 チェックしない [フェデレーション ブローカー モードで即時アクセスを有効にする] オプション。 クリック [保存]ボタンを.
- 今、あなたは得るでしょう クライアントの資格情報 (NAIST) と オクタドメインこれらの資格情報をコピーします Miniorange OAuth クライアント シングル サインオン (SSO) プラグイン 対応するフィールドの構成。
- に行く アプリケーションタブ そしてアプリケーションをクリックします。
- まず 割り当て タブには何も表示されないことに注意してください。
- 詳しくはこちら 割り当てます をクリックして 人に割り当てる.
- アプリケーションを同時に複数のユーザーに割り当てる場合は、[ グループに割り当てる [アプリがグループに割り当てられている場合、そのアプリはそのグループ内のすべてのユーザーに割り当てられます]
- 詳しくはこちら 割り当てます ユーザー名の横にある。
- 詳しくはこちら 保存して戻る.
- 詳しくはこちら クリックします.
- Okta 管理ダッシュボードで、次の場所に移動します。 セキュリティ -> API.
- SSO アプリケーションを選択し、 edit のアイコンをクリックします。
- に行く クレーム タブを選択して ID トークンオプション。
- をクリックしてください クレームの追加
- を与える 名前 あなたの主張/属性に合わせて選択してください IDトークン トークンタイプのドロップダウンから値を入力します user.$attribute に選出しました。 値 受け取りたい属性に基づいてフィールドを選択します。他の設定はデフォルトのままにして、 創造する
- 表示したい属性すべてについて同様の手順を実行してください。以下のようなリストが表示されます。
- の属性を確認できます。 テスト構成 以下のように出力します。
注:一般設定から取得できる WordPress 用 OAuth シングルサインオン (SSO) プラグインの Okta ドメインフィールドに https:// を入力してください。例: ( https://dev-32414285.okta.com )。

1.1 アプリ統合をユーザーに割り当てる


1.2 idトークンのプロファイル属性


OktaをOAuthプロバイダーとして使用し、 WordPress向けOktaシングルサインオン(SSO)の設定が完了しました。これにより、ユーザーはOktaのログイン認証情報を使用してWordPressサイトに安全にログインできるようになります。
ステップ2: WordPressをOAuthクライアントとして設定する
- Free
- プレミアムサーマルバッグ


ステップ3: ユーザー属性のマッピング
- ユーザー属性マッピングは、ユーザーが WordPress に正常にログインできるようにするために必須です。 以下の設定を使用して、WordPress のユーザー プロファイル属性を設定します。
- Free
- プレミアムサーマルバッグ


ステップ4: Oktaグループを取得する手順
WordPress OAuth ClientプラグインでOktaグループを取得するには、以下の2つの設定セクションを完了してください。まずOktaアプリケーションで設定を行い、次に認証サーバーで設定を行います。
4.1 Oktaアプリケーションでグループクレームを設定する
- に行く 用途 そして、SSOアプリケーションをクリックしてください。
- Video Cloud Studioで 入社する タブには何も表示されないことに注意してください。
- スクロールして OpenID Connect ID トークン セクションをクリックして展開します レガシー構成を表示する.
- グループの主張、次の設定を構成します。
- 名前: グループヘッド
- グループクレームタイプ: フィルター
- フィルター条件: 正規表現に一致
- フィルター値: .* (「すべてのグループに一致する」という意味の正規表現)
- 詳しくはこちら Save.
注:フィルター値フィールドに「user.groups」と入力しないでください。ユーザーに割り当てられているすべての Okta グループを返すには、「.*」を使用してください。

4.2 認証サーバー上でグループクレームを設定する
- MFAデバイスに移動する セキュリティ → APIそして、 認可サーバー (一般的に デフォルト).
- クリック 編集 アイコン、次に 保険金請求 タブをクリックして クレームを追加
- 「クレームの追加」ダイアログで、以下の詳細を入力してください。
- 作成セッションプロセスで 名前 〜へ グループヘッド.
- 作成セッションプロセスで トークンタイプに含める 〜へ IDトークン (NAIST) と 常に.
- 作成セッションプロセスで 値型 〜へ グループ.
- 下 フィルター セクション、選択 正規表現に一致 入力してください .* 値として指定します。これにより、ユーザーに割り当てられているすべての Okta グループが返されます。
- 作成セッションプロセスで 含める 〜へ あらゆる範囲 をクリックします。入力したコードが正しければ、MFAの設定は正常に完了します Save


ステップ5:Oktaでカスタムクレームを作成する手順
- オクタに行く 管理パネル -> セキュリティ -> API.
- ソフトウェアの制限をクリック 認可サーバーの追加
- 新しい認可サーバーを作成した後、 編集 以下に示すようなアイコン。
- に行く 保険金請求 をクリックします。入力したコードが正しければ、MFAの設定は正常に完了します クレームを追加
- カスタム クレームを作成した後、次の場所に移動します。 アクセスポリシー をクリックし、「ポリシーの追加」を選択します。
- 「アクセス・ポリシー」タブで新しいポリシーを作成した後、「 ルールを追加する
- を与える 名 ルールに。 他の設定をデフォルトのままにして、 をクリックします。 ルールを作成.


ステップ6:プラグインでOktaグループを構成する[プレミアム]
- 完全 ステップ 4 (アプリケーションと認証サーバーのグループクレーム)をプラグインでグループを設定する前に確認してください。
- OAuth クライアント シングル サインオン (SSO) プラグインに移動し、次のように入力します。 スコープ としての値 グループヘッド スコープに加えて。
- 入力する Endpoints 以下の表に記載されています(下の画像を参照)。 クリック Save その後 「テスト構成」
- 今、あなたはのリストを取得します 属性名、属性値 (NAIST) と グループ Okta によって送信されます。
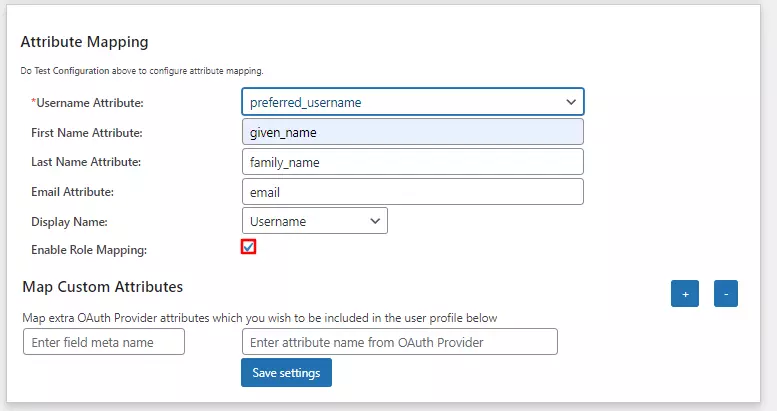
- 「テスト構成」ウィンドウから、プラグインの「属性マッピング」セクションで属性名をマッピングします。詳細については、スクリーンショットを参照してください。
- 役割マッピングを有効にする: ロール マッピングを有効にするには、グループ名属性をマッピングする必要があります。プロバイダー アプリケーションからロールを返す属性のリストから属性名を選択します。
例えば: グループヘッド - WordPress ロールをプロバイダー ロールに割り当てます。 プロバイダー アプリケーションに基づいて、プロバイダー ロールに WordPress ロールを割り当てることができます。アプリケーションに応じて、管理者、投稿者、サブスクライバーなどになります。グループ属性値の下にプロバイダー ロールを追加し、その前に WordPress ロールの下に必要な WordPress ロールを割り当てます。
例えば、、下の画像では、Football には投稿者の役割が割り当てられ、Everyone には購読者の役割が割り当てられています。 - マッピングを保存すると、SSO 後にプロバイダー ロールに WordPress 管理者ロールが割り当てられます。
例: 上記の例のように、「Football」という役割を持つユーザーは WordPress の投稿者として追加され、「Everyone」は購読者として追加されます。
| 範囲: | openid 電子メール プロファイル グループ |
| エンドポイントを承認します: | https://{あなたのOktaドメイン}.com/oauth2/v1/authorize |
| アクセストークンエンドポイント: | https://{あなたのOktaドメイン}.com/oauth2/v1/token |




ステップ7: サインイン設定
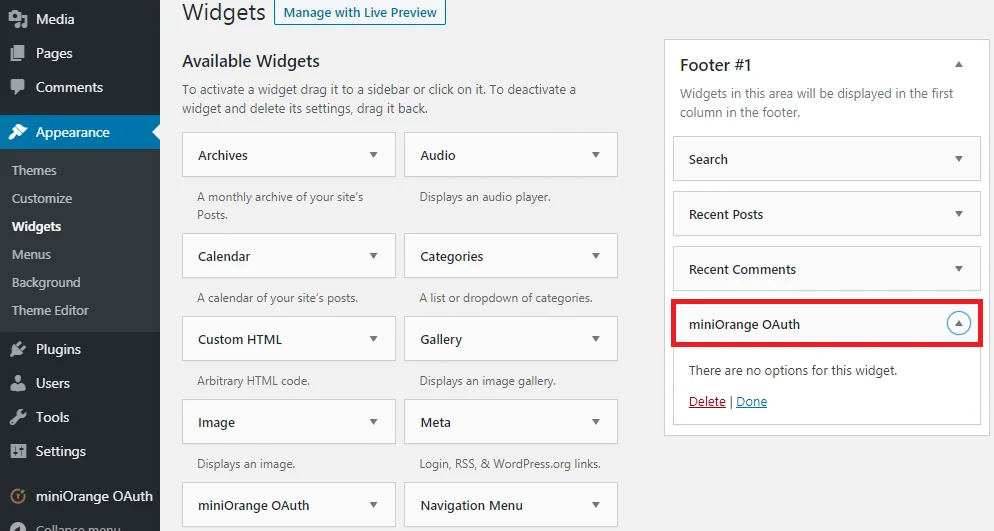
- WordPress 5.7以下
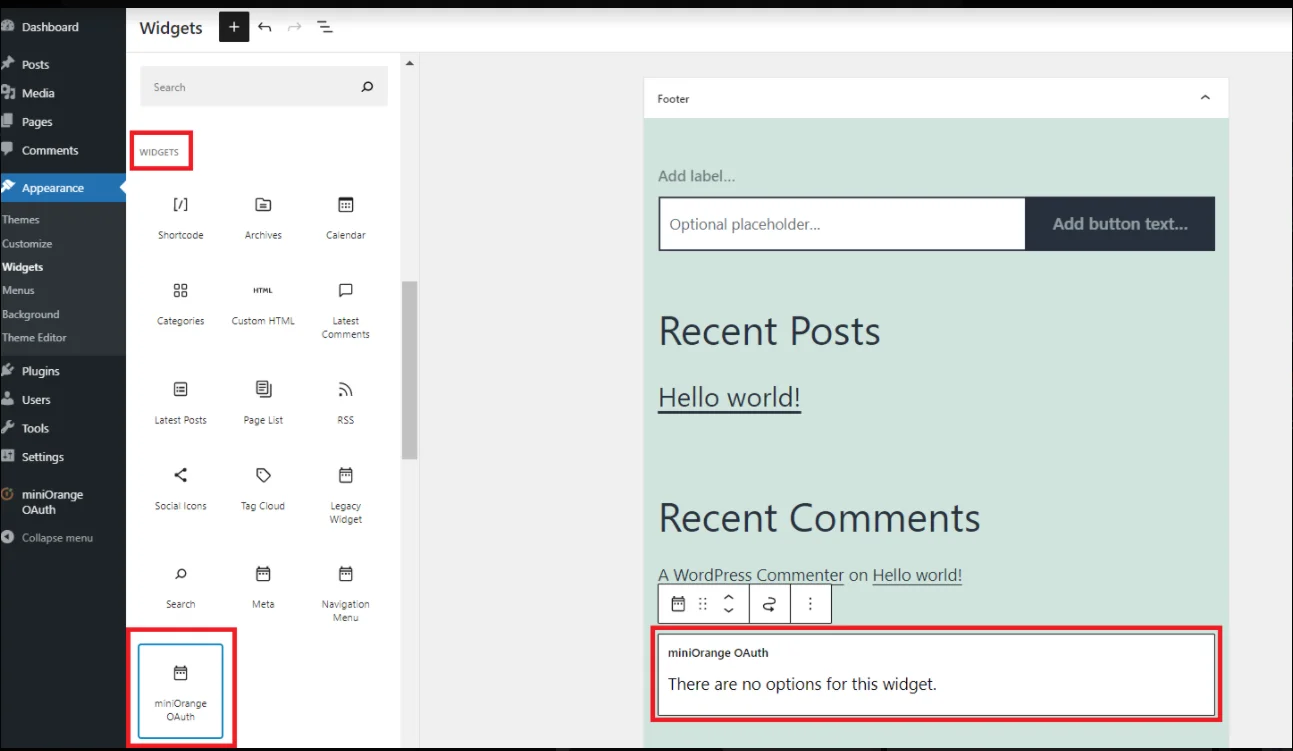
- WordPressの5.8
- WordPress 5.9以上


ステップ8: スコープとエンドポイント
Oktaプラグインにおけるスコープとエンドポイントの設定方法については、下記の表を参照してください。
| 範囲: | openid メール プロファイル |
| エンドポイントを承認します: | https://{あなたのOktaドメイン}.com/oauth2/default/v1/authorize |
| アクセストークンエンドポイント: | https://{あなたのOktaドメイン}.com/oauth2/default/v1/token |
| ユーザー情報の取得エンドポイント: | https://{あなたのOktaドメイン}.com/oauth2/default/v1/userinfo |
| ログアウト後のカスタム リダイレクト URL:[オプション] | https://<your_okta_domain>/oauth2/default/v1/logout?id_token_hint=##id_token##&post_logout_redirect_uri=<your_WordPress_site_URL> |

注: /defaultエンドポイントを使用した際に404 エラーが発生した場合、通常は Okta 組織がデフォルトの認証サーバーではなくカスタム認証サーバーを使用していることを意味します。/defaultエンドポイントは、デフォルトの認証サーバーでのみ有効です。カスタム認証サーバーを使用している場合は、次のエンドポイントを使用できます。
| エンドポイントを承認します: | https://{あなたのOktaドメイン}.com/oauth2/v1/authorize |
| アクセストークンエンドポイント: | https://{あなたのOktaドメイン}.com/oauth2/v1/token |
| ユーザー情報の取得エンドポイント: | https://{あなたのOktaドメイン}.com/oauth2/v1/userinfo |
OktaをIDプロバイダー、WordPressをOAuthクライアントとして設定することで、WordPress用OAuth & OpenID Connectシングルサインオン(SSO)プラグインを使用して、WordPressへのOkta SSOログインを正常に有効化しました。このWordPress用Okta SSOログイン統合により、WordPressサイトへの安全なアクセスを迅速に実装し、ユーザーがOktaログイン認証情報を使用して安全に認証できるようになります。
関連記事
ご返答ありがとうございます。 すぐにご連絡させていただきます。
何か問題が発生しました。 もう一度質問を送信してください


