
WordPress 用の OAuth を使用した OneLogin シングルサインオン (SSO) の設定
概要
セットアップ シングルサインオン(SSO) on OneLogin WordPress 用の OAuth & OpenID Connect シングルサインオン プラグインを使用します。OneLogin OAuth SSO を実装することで、ユーザーは単一の OneLogin 認証情報を使用して、ウェブサイトやアプリケーションに安全にログインできるようになります。
この設定では、OneLoginがOAuthプロバイダーとして機能します。 一方、WordPressはOAuthクライアントとして機能します。 WordPress 用 OneLogin OAuth SSO これにより、2つのプラットフォーム間でのシームレスなログインが可能になり、ユーザーが複数のユーザー名とパスワードを覚える必要がなくなります。
OneLogin OAuth SSOプラグインは、ユーザーなどの高度な機能も提供します。 プロファイル属性マッピング, 役割マッピング, ロールベースのアクセス制御 ユーザープロファイル用。さらに、WordPressサイト全体をシングルサインオン(SSO)で保護することもできます。 WordPress 用 OneLogin OAuth SSO このプラグインはユーザー認証を強化し、ログインプロセスを安全にします。プラグインのインストールと設定については、以下の手順に従ってください。






前提条件: ダウンロードとインストール
- WordPress インスタンスに管理者としてログインします。
- WordPress に移動します ダッシュボード -> プラグイン をクリックします。入力したコードが正しければ、MFAの設定は正常に完了します 新規追加.
- を検索 OAuthシングルサインオン(SSO)プラグイン WordPressの場合は、クリックしてください。 今すぐインストール.
- インストールしたら、をクリックします アクティブにしましょう.
WordPressにOneLogin OAuthシングルサインオン(SSO)を設定する手順
1. OneLoginをOAuthプロバイダーとして設定する
- まず、に行きます https://app.onelogin.com/login OneLoginアカウントにログインしてください。
- ソフトウェアの制限をクリック 管理部門.

- 次の画面が表示されます。 用途 クリックして 用途.

- ソフトウェアの制限をクリック アプリを追加

- 検索リストが表示されます。 検索する 「OIDC」 (OpenID Connect) を選択し、以下に示すように検索結果をクリックします。

- 設定画面が表示されます。必要に応じてアプリケーション名やその他の詳細を入力し、クリックしてください。 Save.

- アプリの詳細ページにリダイレクトされます。 タブを入力し、 URIをリダイレクトする miniOrange OAuth クライアント プラグイン、次にクリック Save.

- に行きます SSO タブ。 そこで見つかります。 顧客ID (NAIST) と クライアントシークレット フィールド。これらの認証情報を、対応するフィールドにコピーします。 miniOrange OAuth クライアント プラグインの設定。

ステップ1.1:ユーザーをOneLogin SSOアプリケーションに割り当てる
- にカーソルを合わせる ユーザー タブをクリックして ユーザー メニューからオプションを選択します。

- OneLoginプラットフォームで利用可能なユーザー一覧が表示されます。アプリケーションへのアクセス権限を付与したいユーザーを選択してください。

- そのユーザーについては、 用途 左側のメニューからタブを選択し、青い「+」アイコンをクリックしてアプリケーションを追加します。

- ドロップダウンリストから、そのユーザーのSSOを許可するアプリケーションを選択し、クリックします。 続ける.

- 設定を完了してクリックします Save

- アプリケーションは、下の画像に示すようにユーザープロファイルに表示され、このユーザーは、このアプリケーション用のOneLogin認証情報を使用してWordPressサイトにシングルサインオンできるようになります。

OneLogin OAuth SSOを使用してエンドユーザーが単一の認証情報でWordPressへのユーザー認証と認可を可能にするには、OneLogin Identity PlatformをOAuthプロバイダーとして正常に構成する必要があります。このソリューションにより、ユーザーエクスペリエンスとセキュリティが向上します。
ステップ2: WordPressをOAuthクライアントとして設定する
- Free
- プレミアムサーマルバッグ
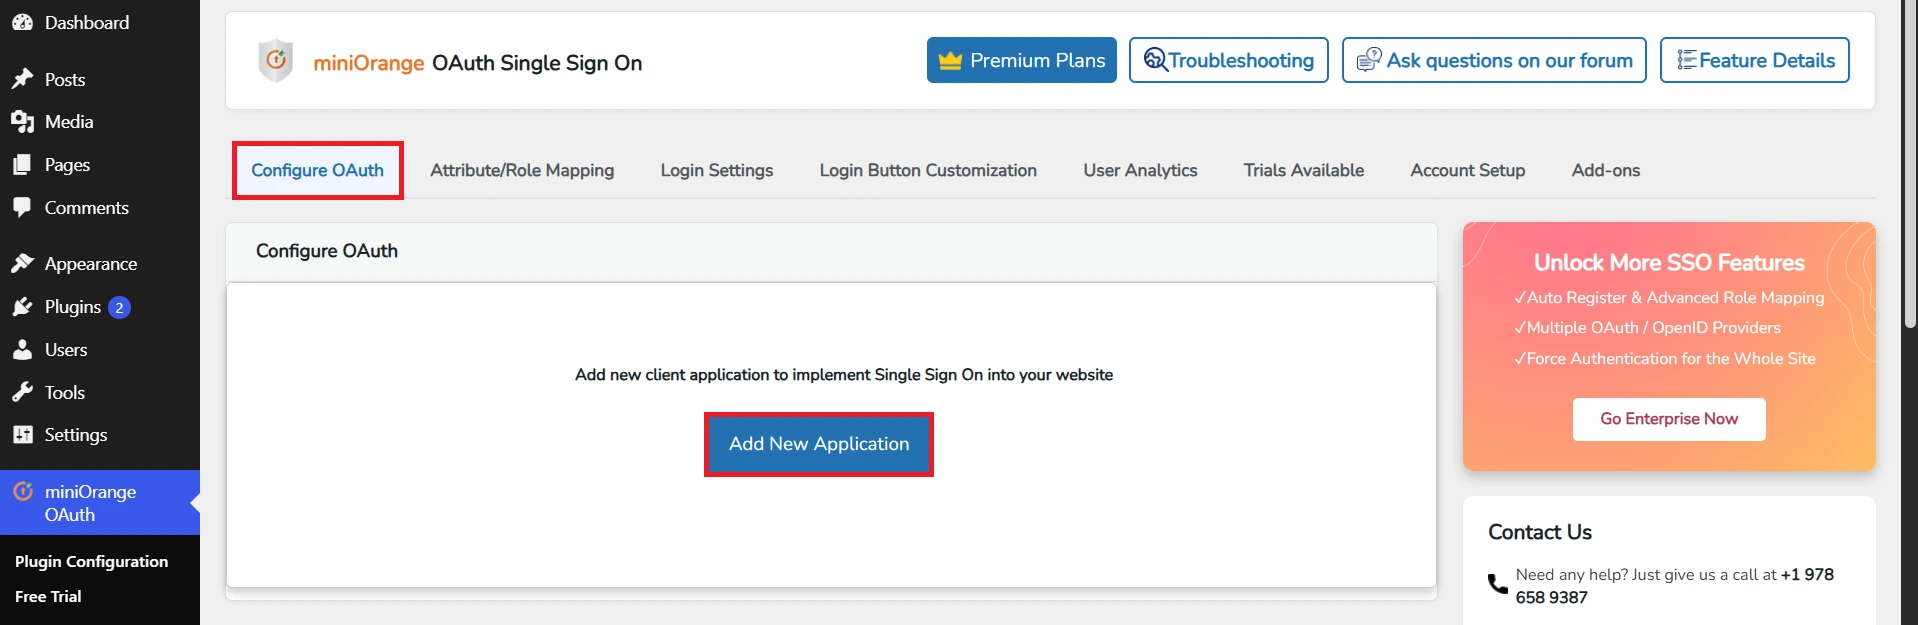




ステップ3: ユーザー属性のマッピング
- ユーザー属性マッピングは、ユーザーが WordPress に正常にログインできるようにするためには必須です。以下の設定を使用して、WordPress のユーザー プロファイル属性を設定します。
ユーザー属性の検索:
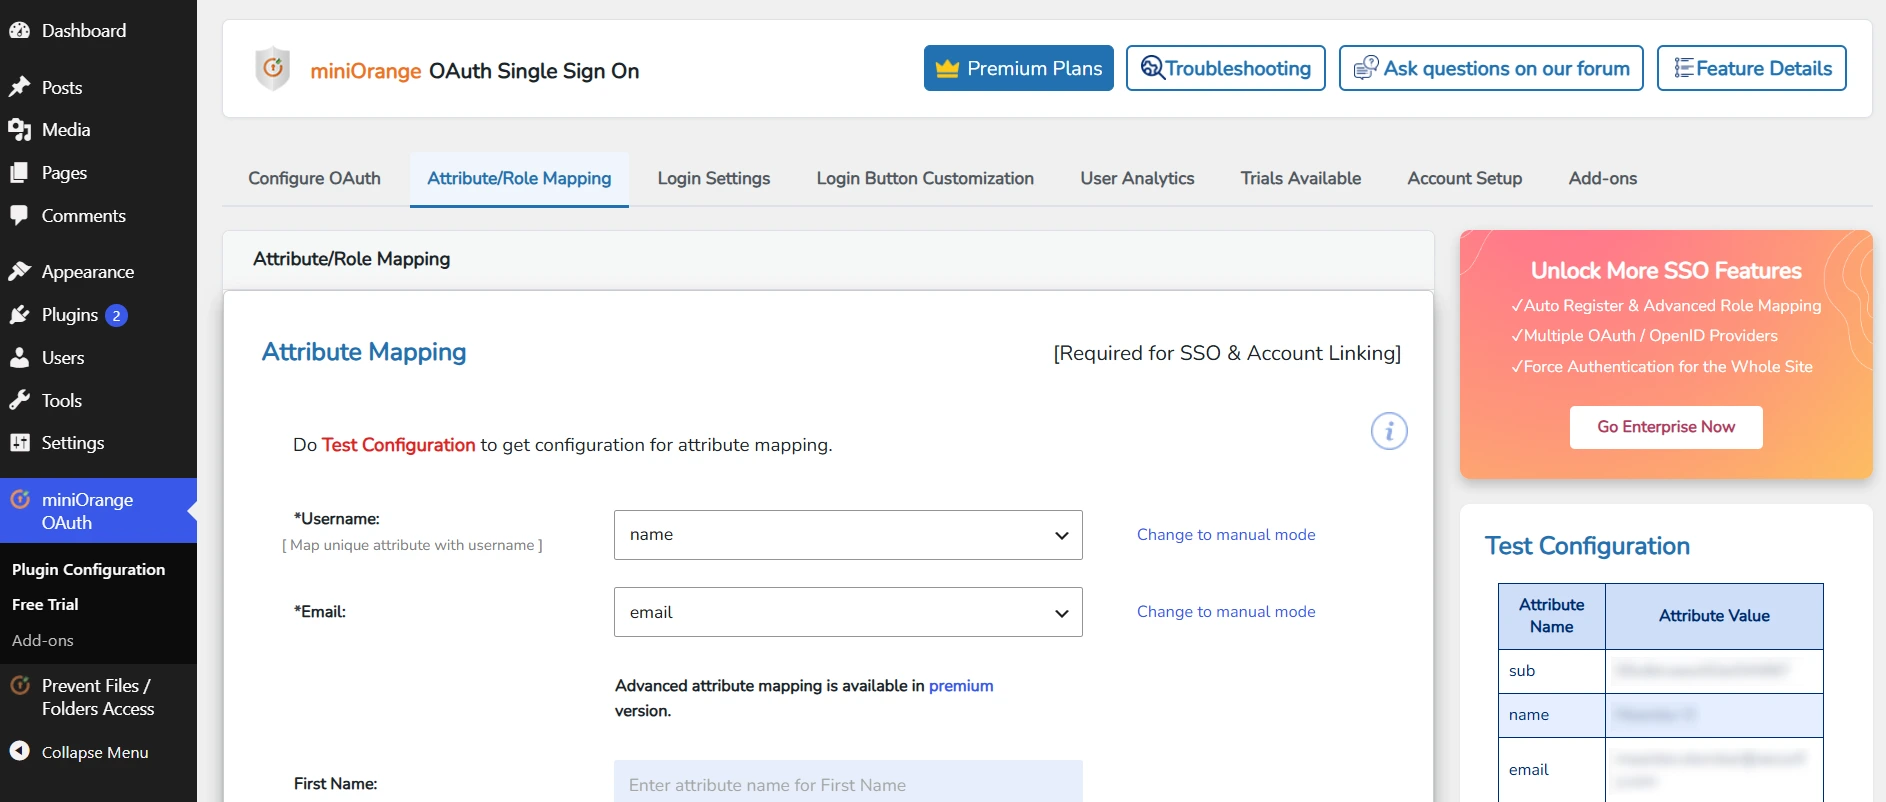
- に行く OAuthの構成 タブ。 下にスクロールしてクリックします テスト構成.
- OAuthプロバイダーからWordPressに返されるすべての値が表形式で表示されます。名、姓、メールアドレス、ユーザー名の値が表示されない場合は、OAuthプロバイダーでこれらの情報を返すように必要な設定を行ってください。

- テスト構成にすべての値が表示されたら、次のページに進みます。 属性/役割のマッピング タブをクリックすると、ドロップダウンメニューに属性のリストが表示されます。
4. ロールマッピング [プレミアム]
- ソフトウェアの制限をクリック 「テスト構成」 OAuth プロバイダーから送信された属性名と属性値のリストを取得します。
- 「テスト構成」ウィンドウから、プラグインの「属性マッピング」セクションで属性名をマッピングします。詳細については、スクリーンショットを参照してください。
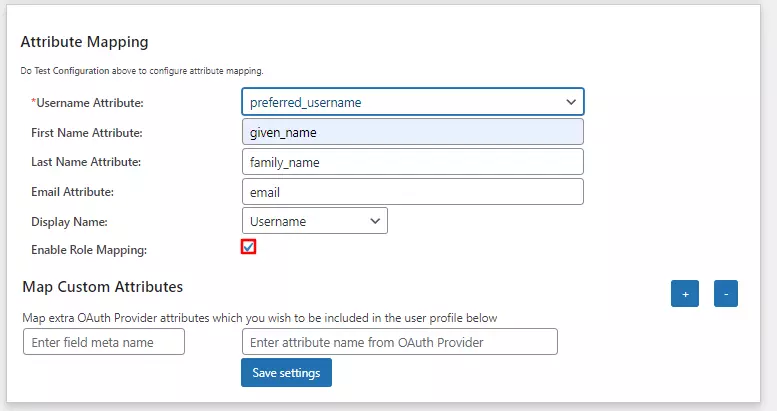
- 役割マッピングを有効にする: ロール マッピングを有効にするには、グループ名属性をマッピングする必要があります。プロバイダー アプリケーションからロールを返す属性のリストから属性名を選択します。
例えば: 職種
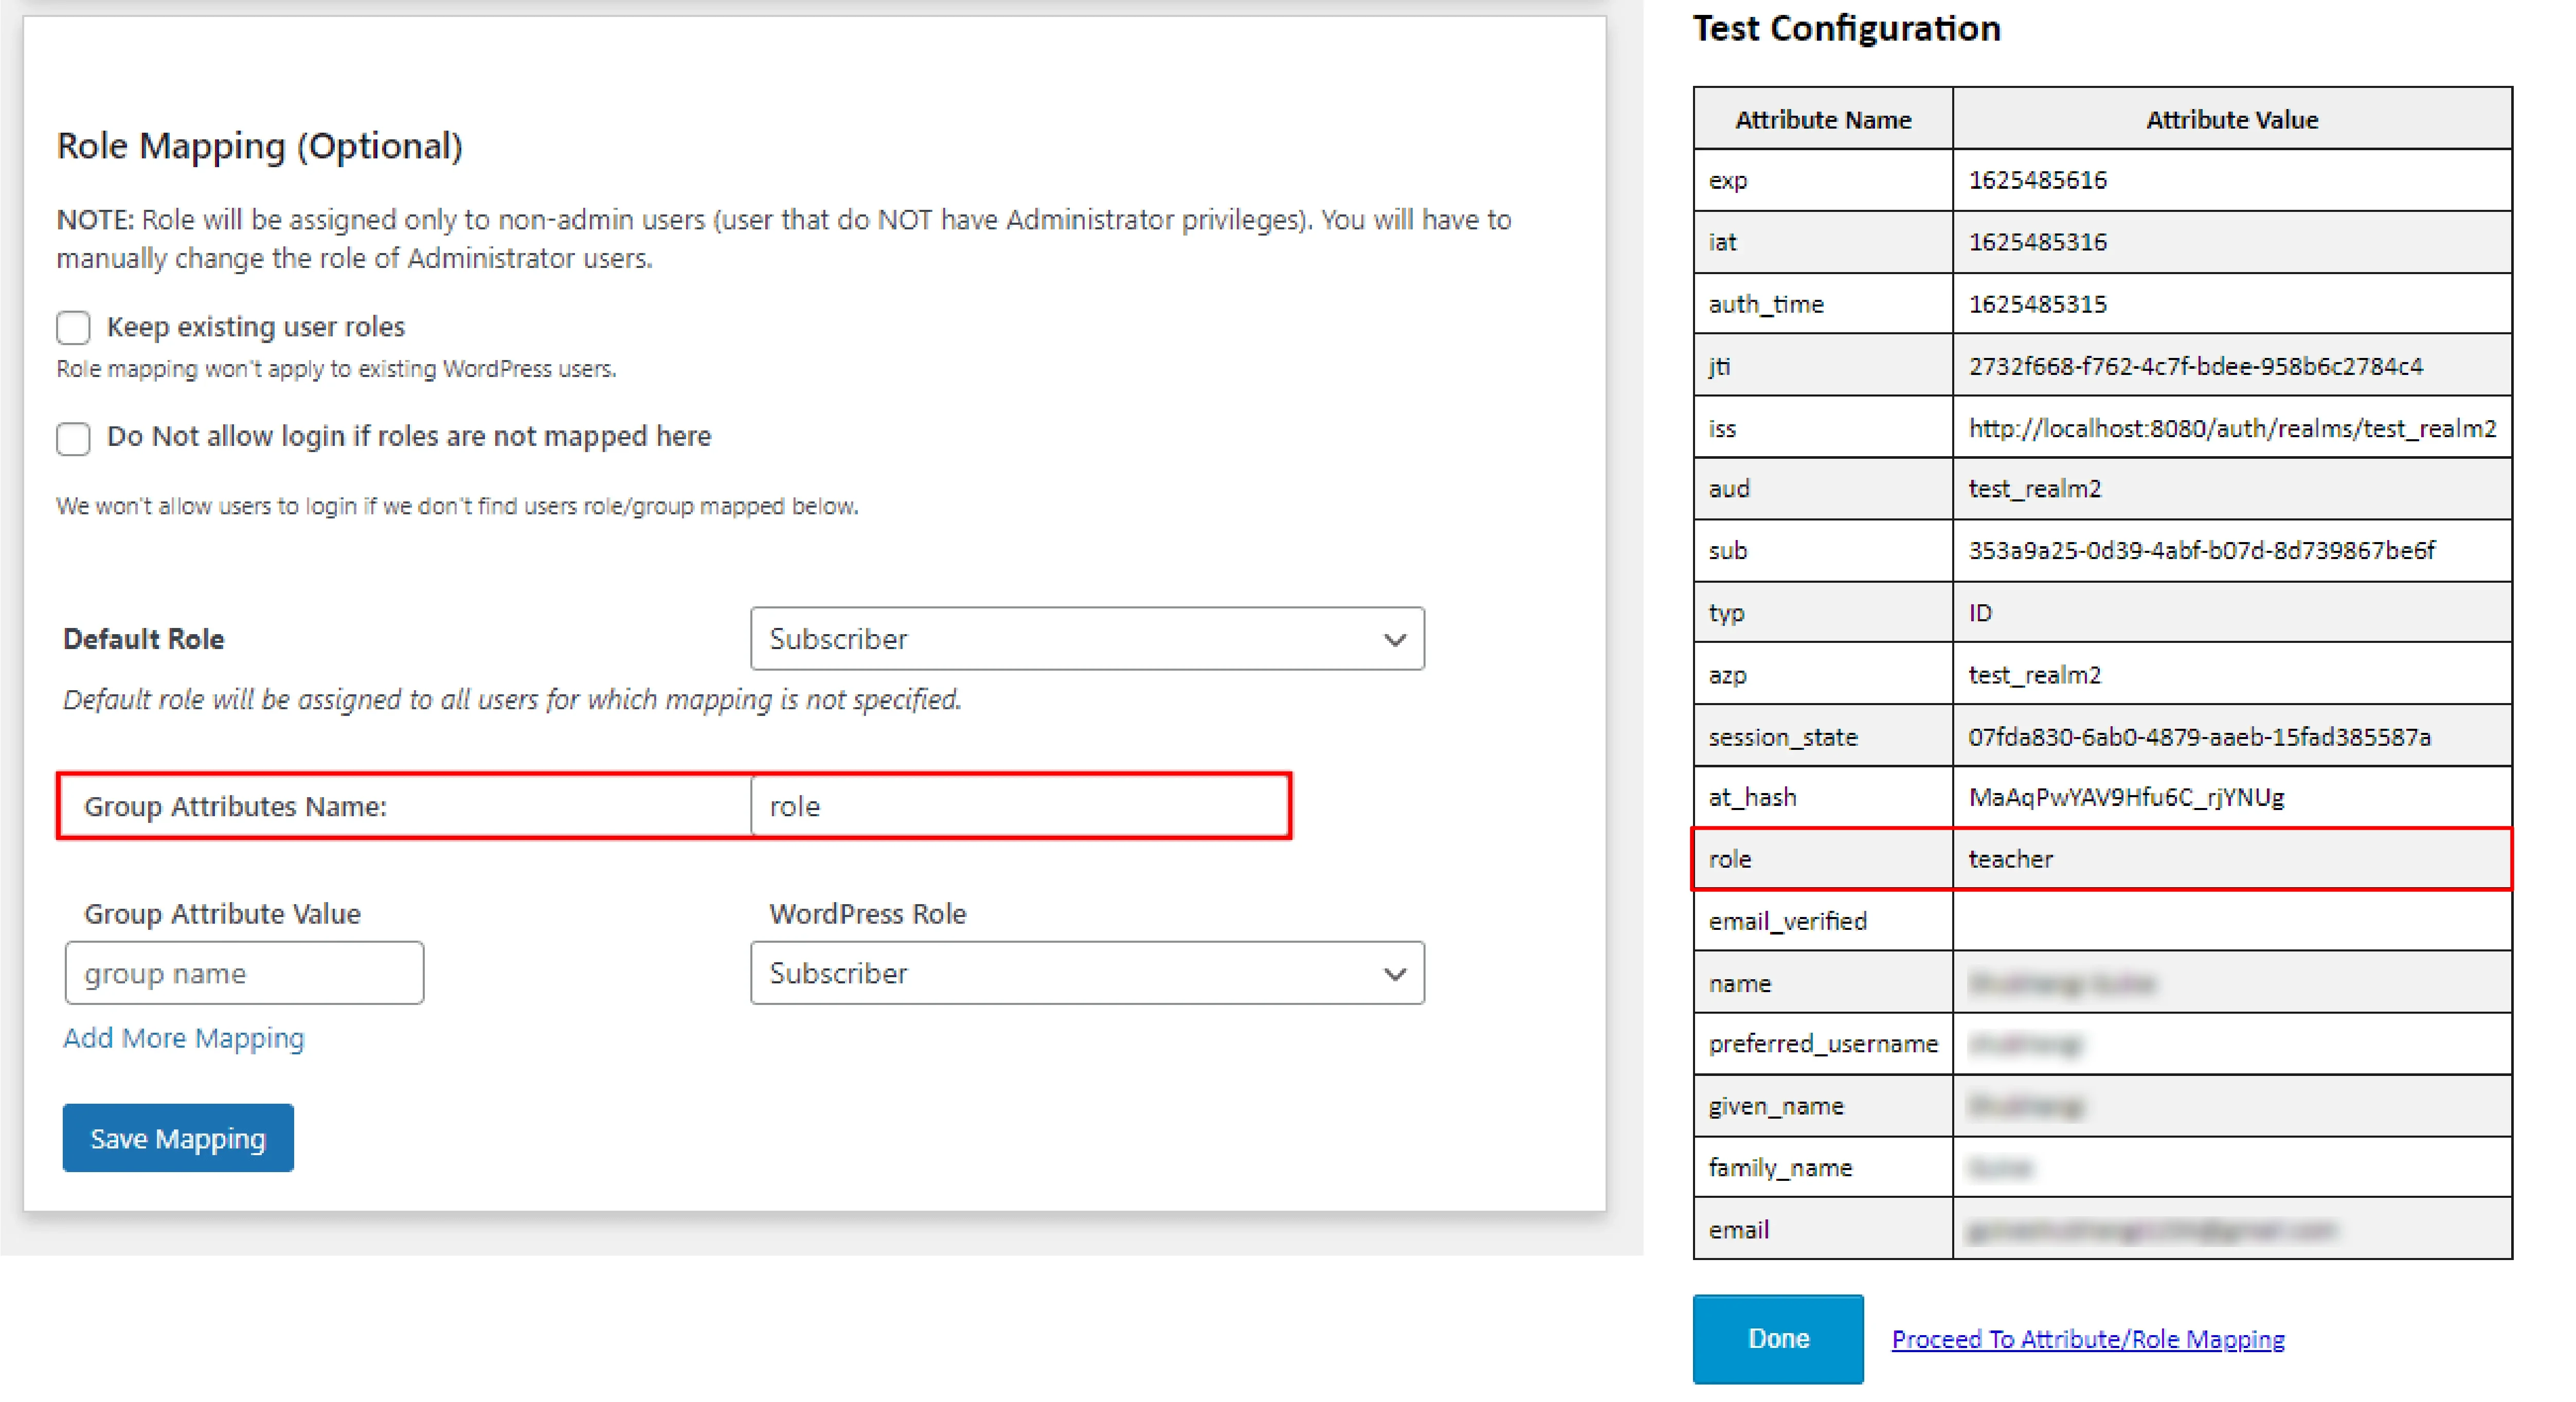
- WordPress ロールをプロバイダー ロールに割り当てます。 プロバイダーアプリケーションに基づいて、WordPressロールをプロバイダーロールに割り当てることができます。アプリケーションに応じて、学生、教師、管理者、またはその他のロールを割り当てることができます。プロバイダーロールを以下に追加します。 グループ属性値 そして、その前に必要なWordPressロールを割り当てます。 WordPress の役割.
たとえば、 下の画像では、教師には管理者の役割が、生徒には購読者の役割が割り当てられています。
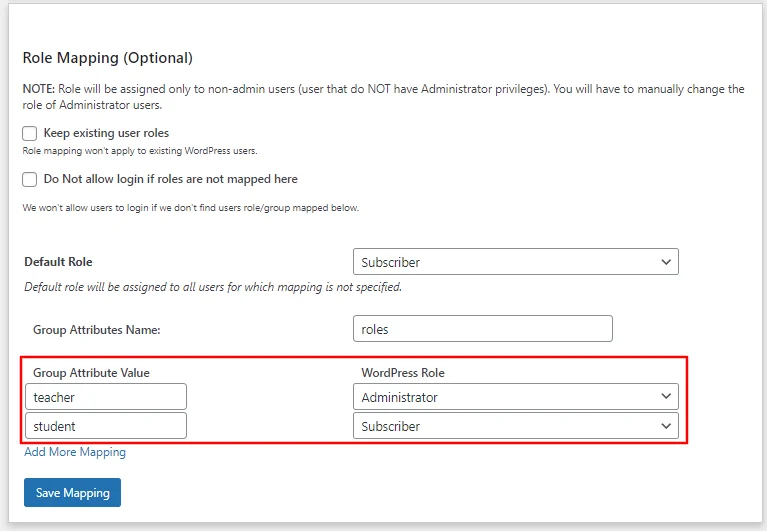
- マッピングを保存すると、SSO 後にプロバイダー ロールに WordPress 管理者ロールが割り当てられます。
例: 提示された例によれば、「教師」の役割を持つユーザーはWordPressの管理者として追加され、「学生」は購読者として追加されます。
ステップ 5: サインイン設定
- シングルサインオン(SSO)設定タブの設定は、シングルサインオン(SSO)のユーザーエクスペリエンスを定義します。WordPressページにOneLoginログインウィジェットを追加するには、以下の手順に従ってください。
- WordPress 5.7以下
- WordPressの5.8
- WordPress 5.9以上
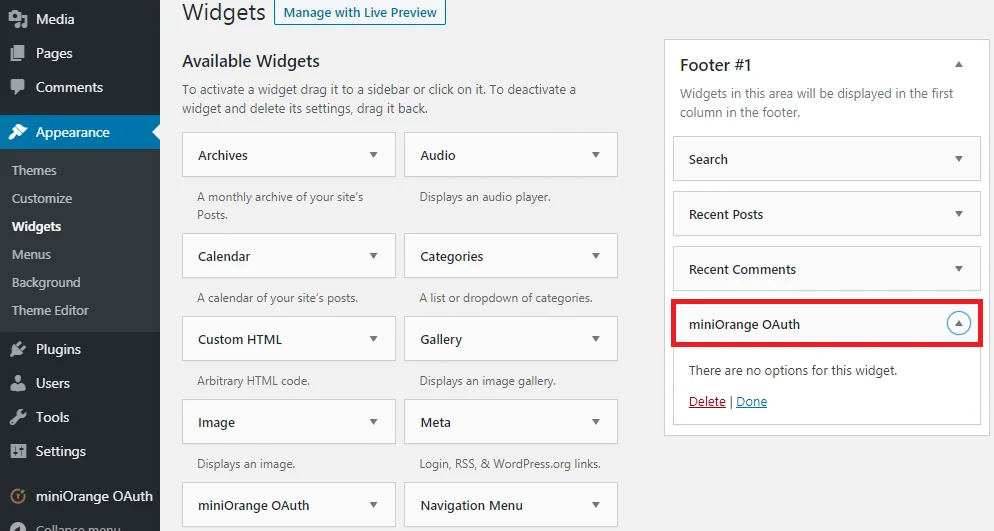
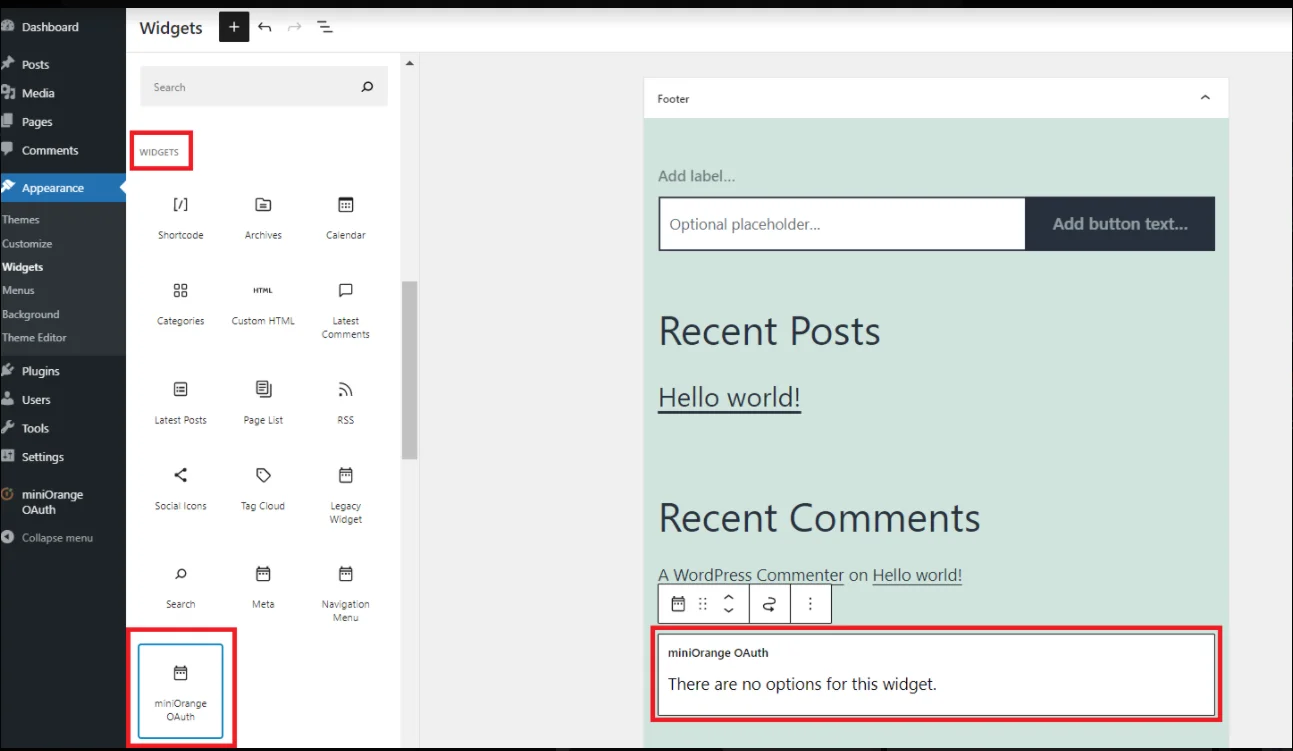


OneLoginシングルサインオンは、OAuthプロバイダーとしてOneLogin、OAuthクライアントとしてWordPressを使用して正常に設定されました。OneLogin OAuth SSOは、属性マッピング、ロールマッピング、さまざまなOAuthグラントタイプのサポートなど、クラウドセキュリティに関するあらゆるニーズを満たします。
関連記事
ご返答ありがとうございます。 すぐにご連絡させていただきます。
何か問題が発生しました。 もう一度質問を送信してください


