
DNN SAMLをIDPとして使用するZoho SAMLシングルサインオン
概要
DotNetNuke (DNN) SAML IDPモジュールは、SAML 2.0 ID プロバイダーとして機能し、モジュールとさまざまな SAML 準拠サービスプロバイダー間の信頼関係を確立するように構成できます。これにより、 DotNetNuke (DNN)サイトの認証情報を使用してユーザーを安全に認証できます。ここでは、DotNetNuke (DNN) を IDP として、DotNetNuke (DNN)とZoho間のシングル サインオン (SSO)を構成する手順を順を追って説明します。




注: SSOを設定するには、Zohoのプレミアムバージョンが必要です。
前提条件: ダウンロードとインストール
- ダウンロード DNN SAML ID プロバイダー (IDP) モジュール。
- インストールパッケージをアップロードする xxx_dnn-saml-single-sign-on-sso-idp_xxx_Install 入ることで 設定 > 拡張機能 > 拡張機能のインストール.
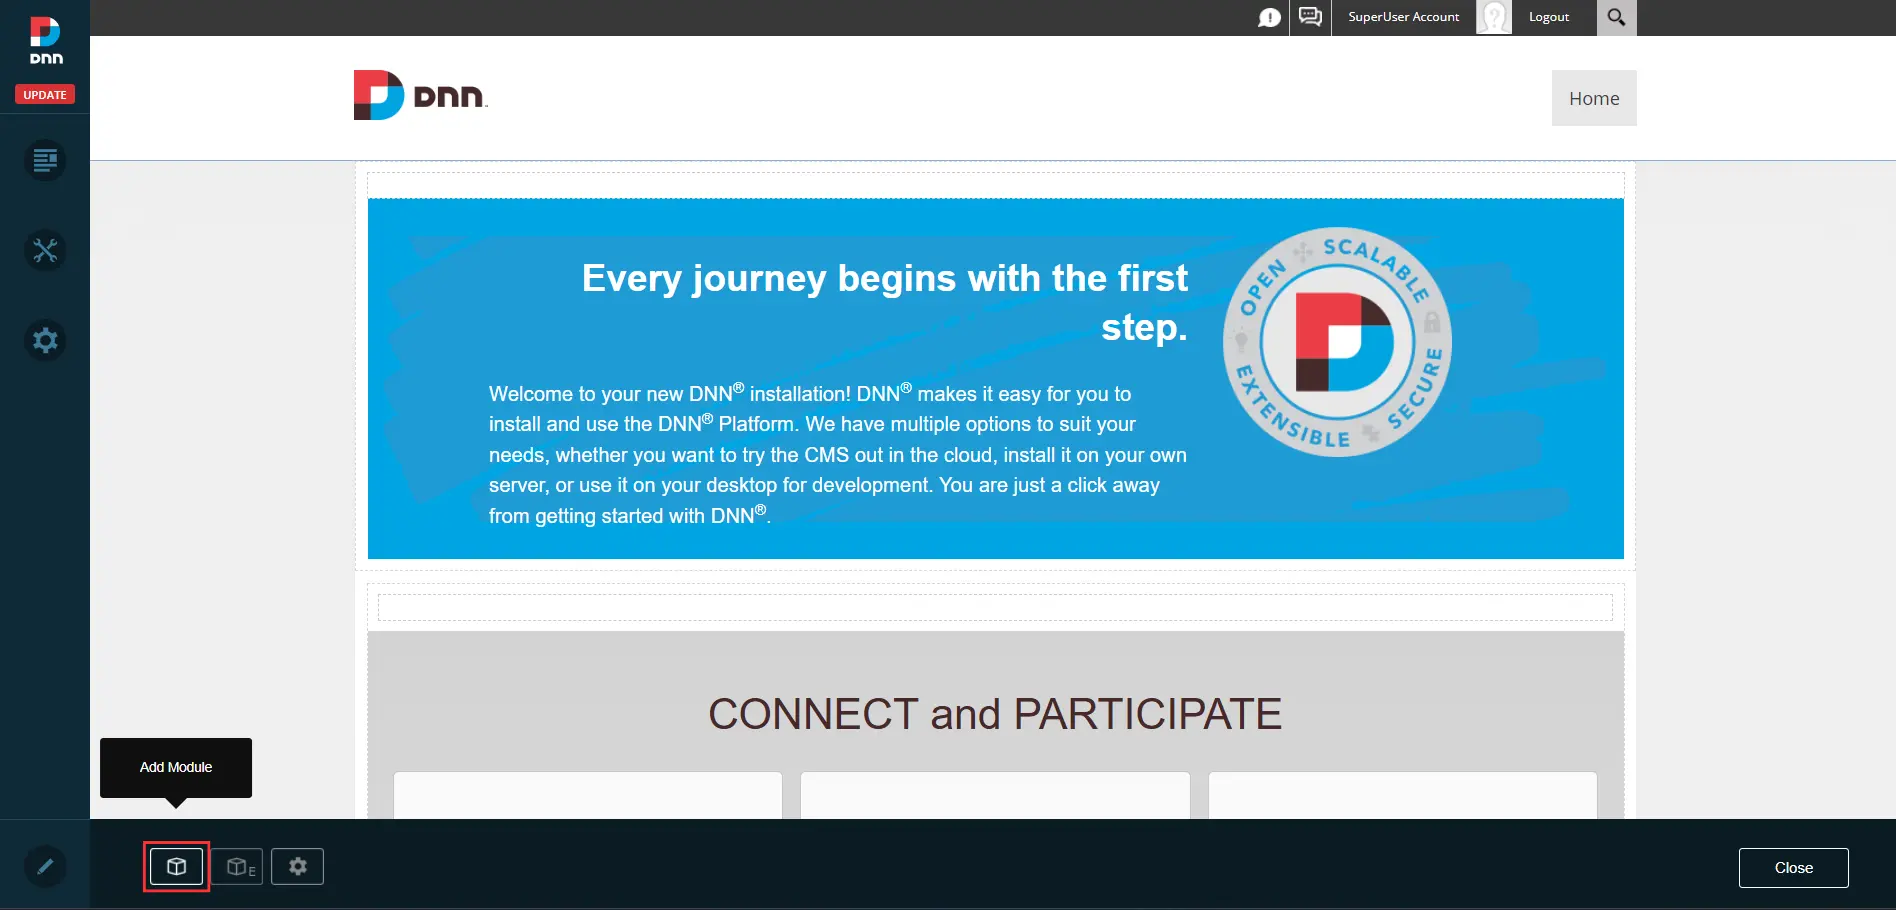
- DNN サイトのいずれかのページを開き (編集モード)、次をクリックします。 モジュールの追加.
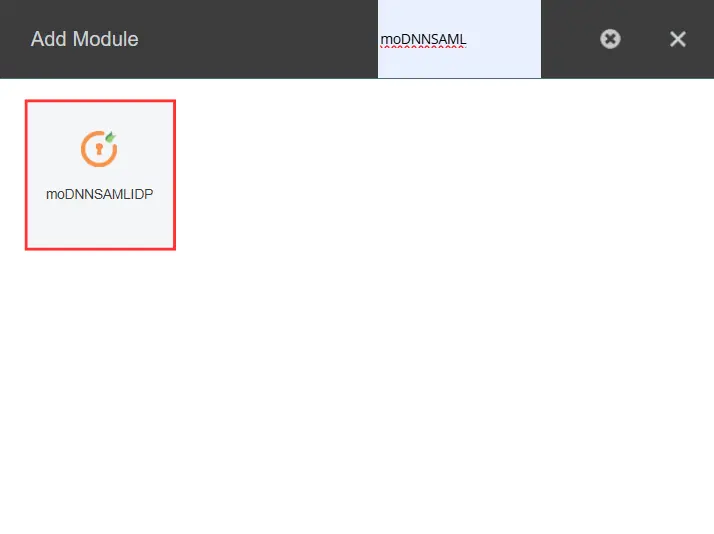
- 検索する moDNNSAMLIDP とをクリックしてください moDNNSAMLIDPモジュールを目的のページにドラッグ アンド ドロップします。
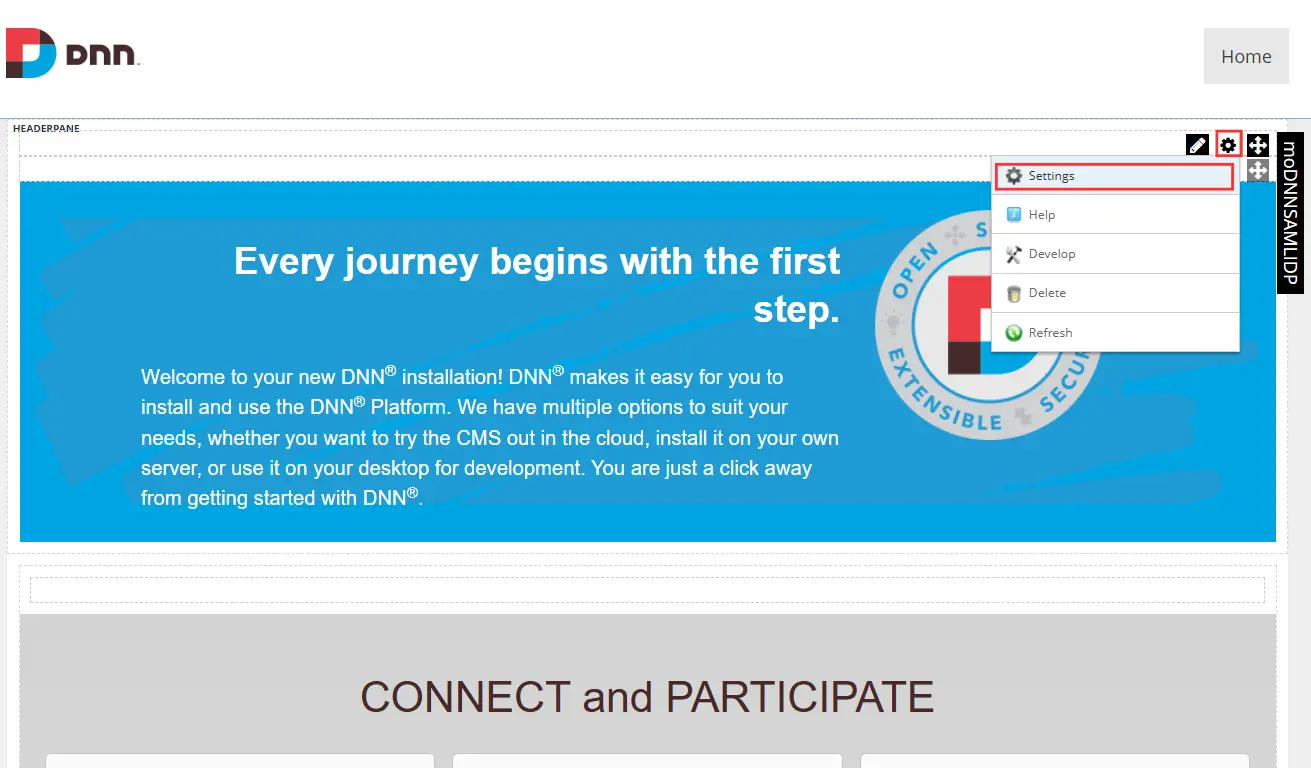
- DNNサイトにモジュールを正常にインストールしたら、モジュールの歯車アイコンをクリックして、 設定 ドロップダウンメニューから選択します。
- に移動します moDNNSAMLIDP設定 モジュールを構成するタブ。
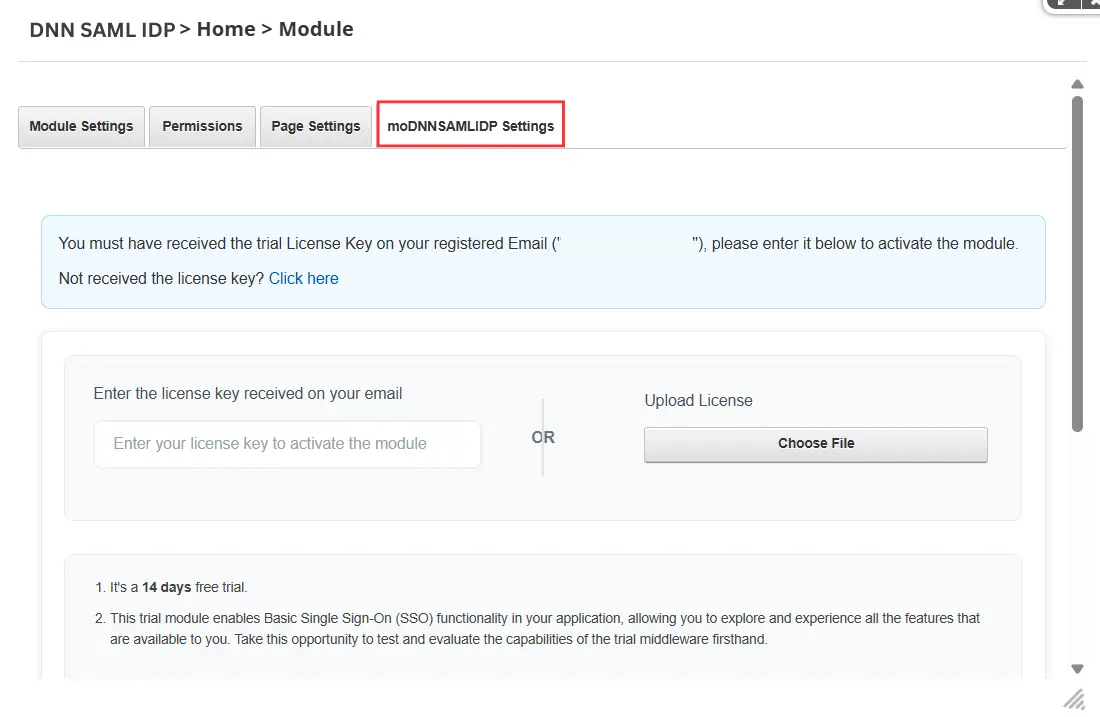
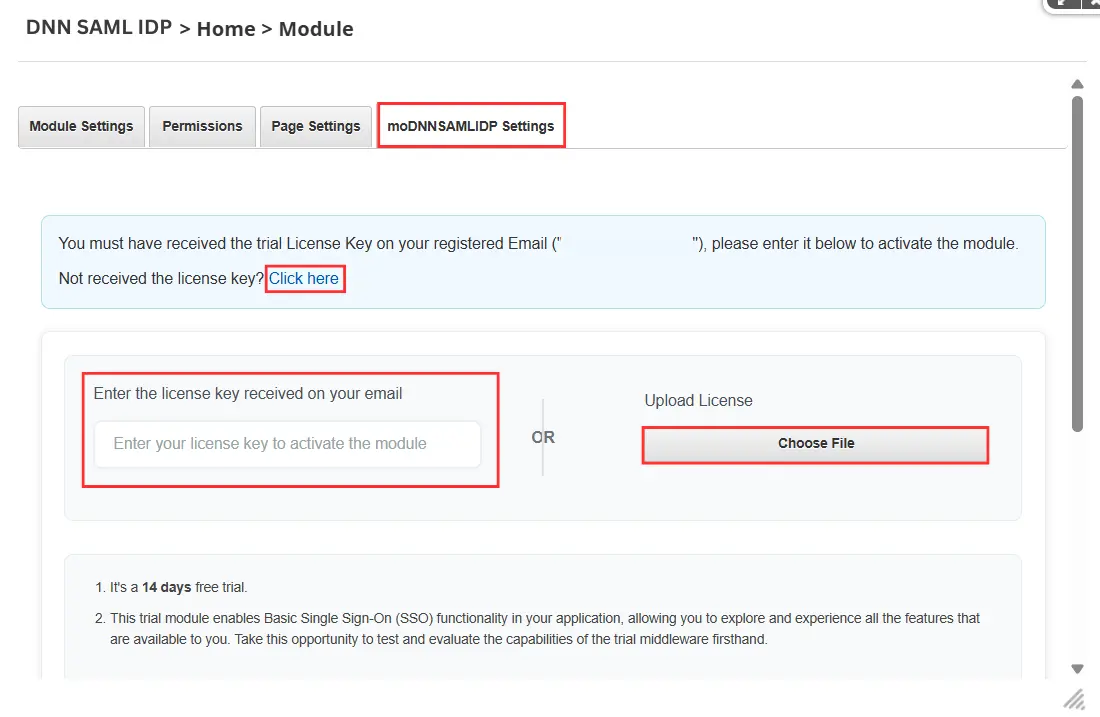
- モジュールをアクティブにするには、 ライセンスキー 指定された入力フィールドに電子メールで受信されます。
- ライセンスキーを受け取っていない場合は、 詳細 リンクをクリックしてダウンロードし、ライセンスファイルをアップロードします。 ファイルを選択してください
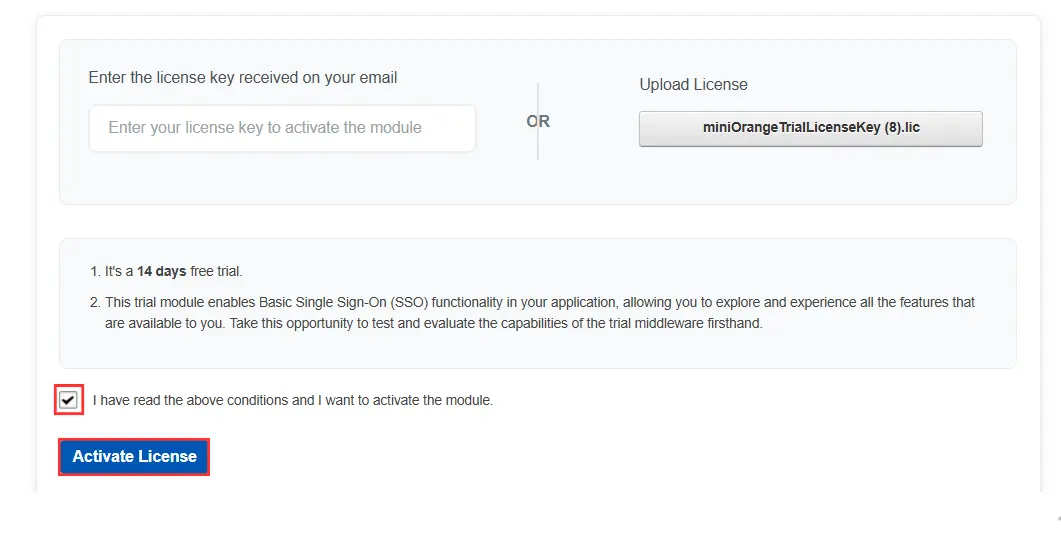
- 次に、ボックスにチェックを入れて利用規約に同意し、 ライセンス認証 モジュールをアクティブにするボタン。
構成手順
Zoho ドメインを検証します (すでに検証済みの Zoho ドメインをお持ちの場合は、この手順をスキップしてください)
- Zoho アカウントにログインしてアクセスします Zoho Mail.
- ソフトウェアの制限をクリック コントロールパネル をクリックして メールとドキュメント.

- に行く ドメイン ドメインの追加 そしてドメインを追加します。

- リストで、 認証済 ドメインの列を使用して検証します。

- 開いたページに指定された手順に従い、その後、 確認します ドメインを検証します。

ステップ1: ZohoをSPとして設定する
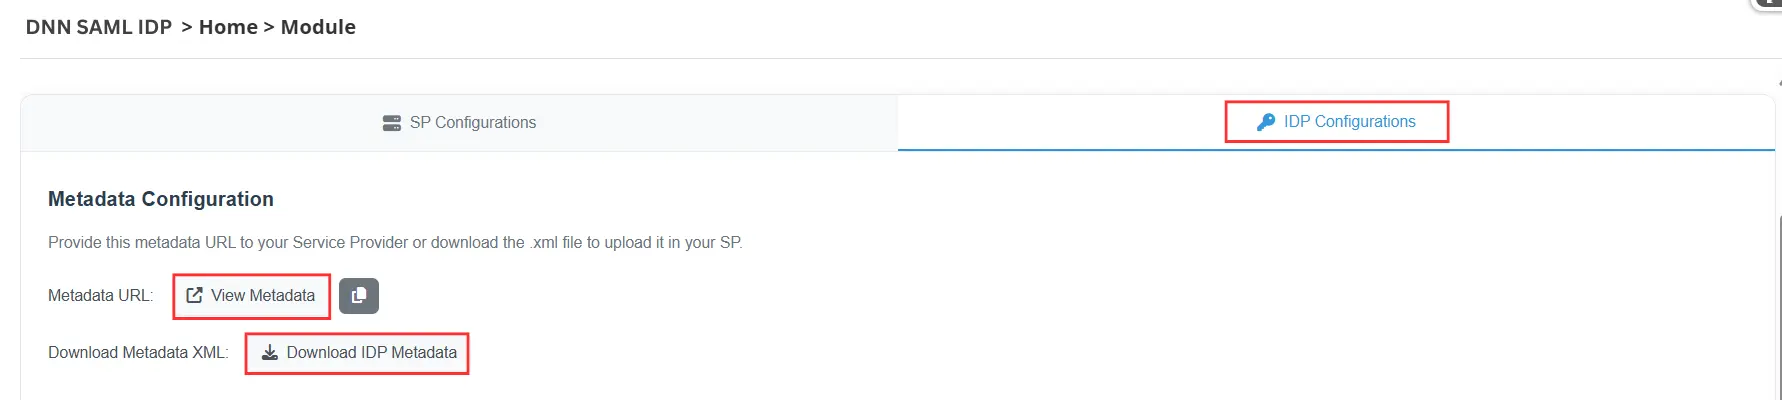
- に移動します IDP 構成 のタブ DNN SAML IDP モジュールを開きます。
-
次のいずれかの方法で、DNN SAML IDP メタデータをサービス プロバイダーと共有できます。
- メタデータURL : メタデータ URL をサービス プロバイダーと共有します。
- メタデータ XML のダウンロード : メタデータ XML ファイルをダウンロードし、サービス プロバイダーにアップロードします。
OR
- DNN SAML IDPメタデータを手動で共有するには、 IdP エンティティ ID、シングル サインオン URL、SAML SLO URL、NameID 形式, x.509証明書.
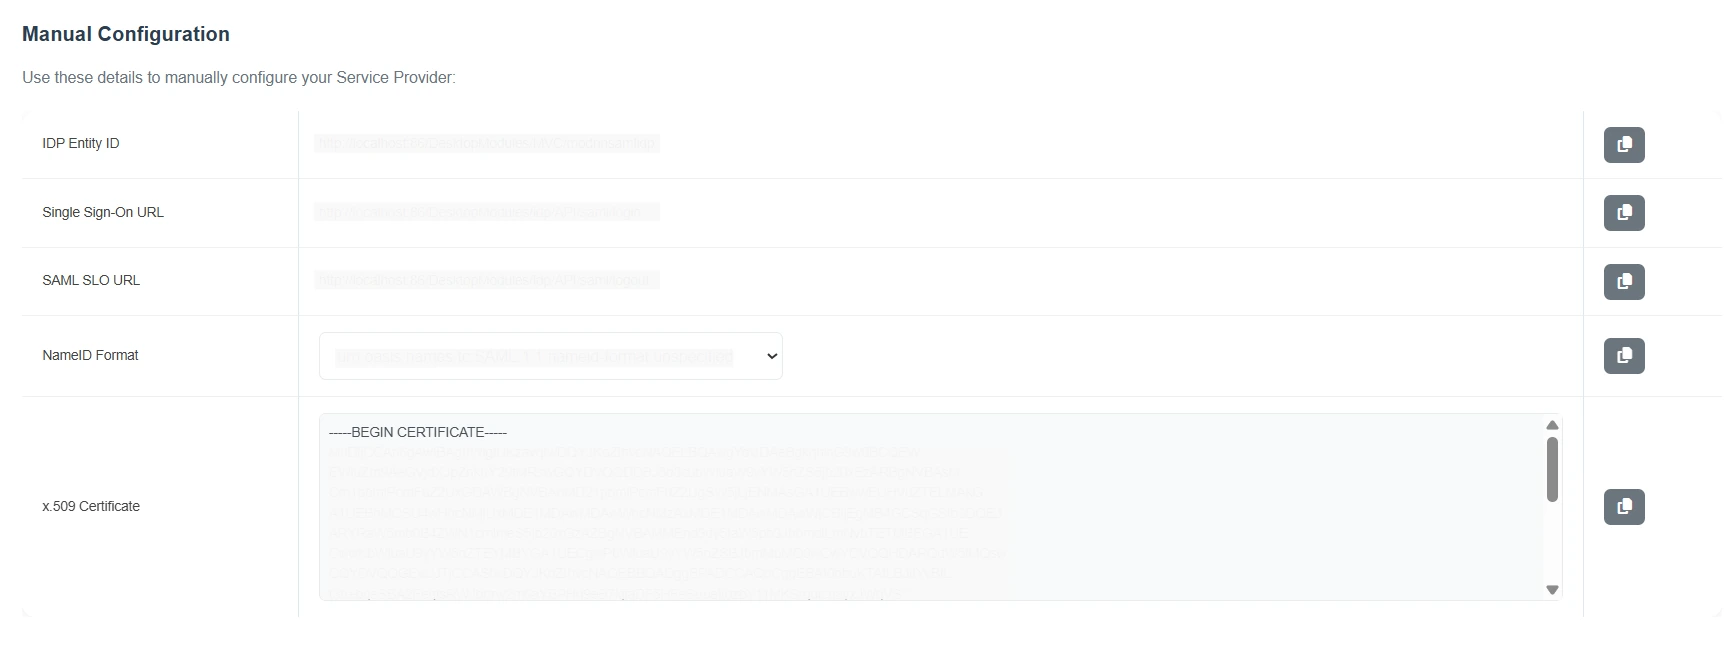
- 新しいブラウザタブまたはウィンドウを開き、Zoho アカウントにログインします。 https://accounts.zoho.com/ 管理者権限を持つユーザーとして。
- MFAデバイスに移動する 組織.
- 選択 SAML認証 をクリックします。入力したコードが正しければ、MFAの設定は正常に完了します 今すぐセットアップ.
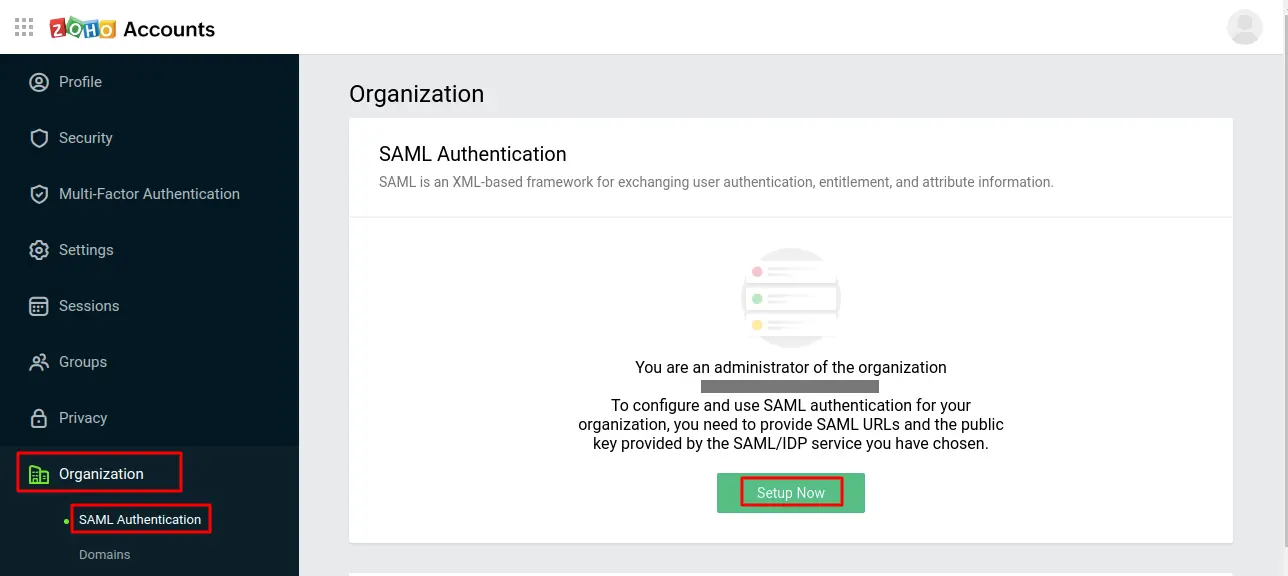
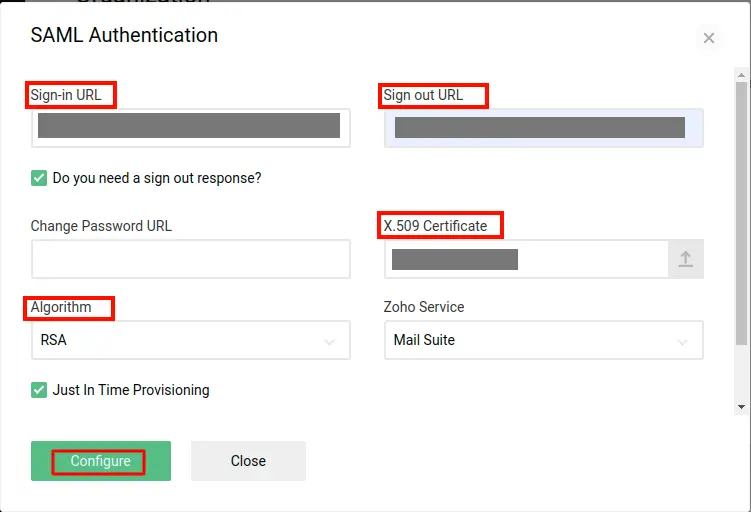
- IDP メタデータを含むタブ/ウィンドウに戻ります。 対応するフィールドに情報を入力します。
| サインインURL | コピーして貼り付けます SAML ログイン URL. |
| サインアウト URL | コピーして貼り付けます SAML ログアウト URL. |
| アルゴリズム | RSA |
| X.509証明書 | 証明書をダウンロードします。 ここにアップロードしてください。 |
- ソフトウェアの制限をクリック 構成 SAML シングル サインオン (SSO) 設定を保存します。
- ソフトウェアの制限をクリック ダウンロード メタデータファイルをダウンロードします。このメタデータファイルを使用してモジュールを設定できます。
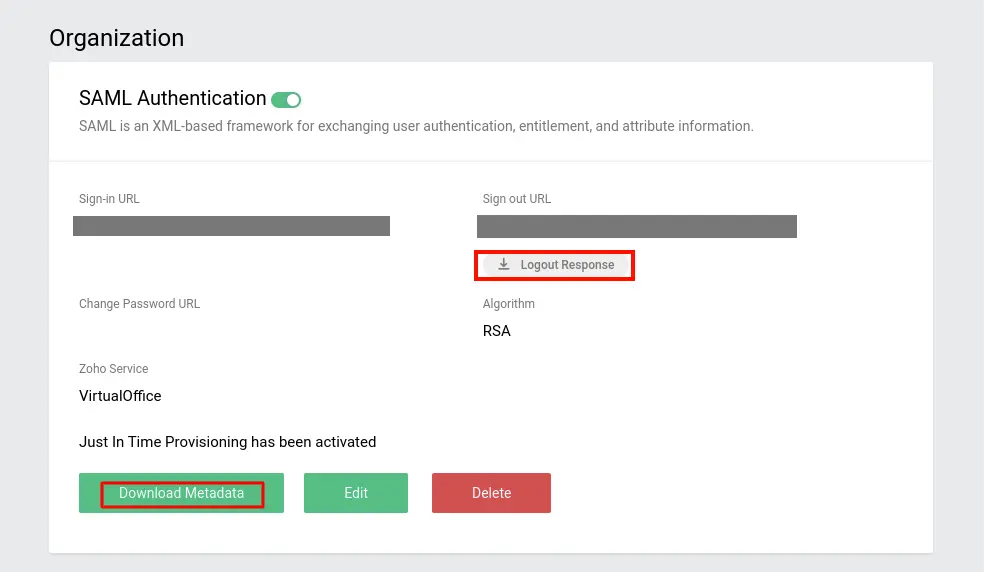
Zohoをサービスプロバイダーとして正常に設定しました。
ステップ2: DNNをSAML IDPとして設定する
- Zoho からの次の認証情報が必要になります。
| エンティティ ID | 例: 「https://accounts.zoho.com/samlresponse/your_domain.com」。 |
| ACSのURL | 例: 「https://accounts.zoho.com/samlresponse/your_domain.com」。 |
- すべての情報は、 メタデータファイル、前の手順でダウンロードしました。
注:必ず「your_domain.com」をドメイン名に置き換えてください。
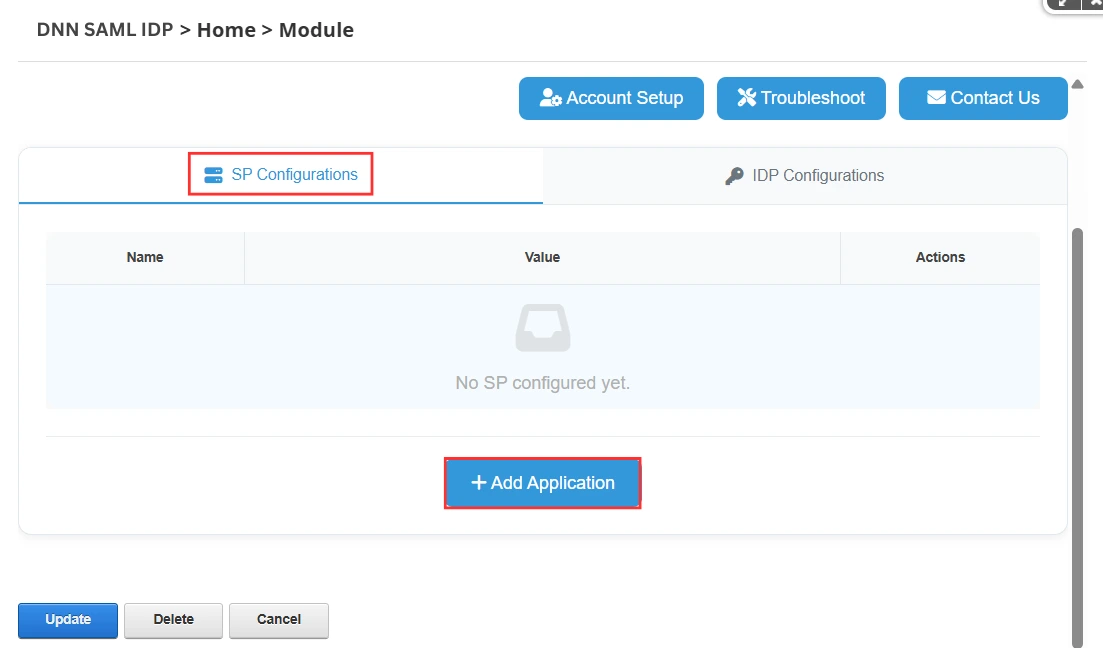
- に移動します SP構成 タブをクリックして アプリケーションを追加
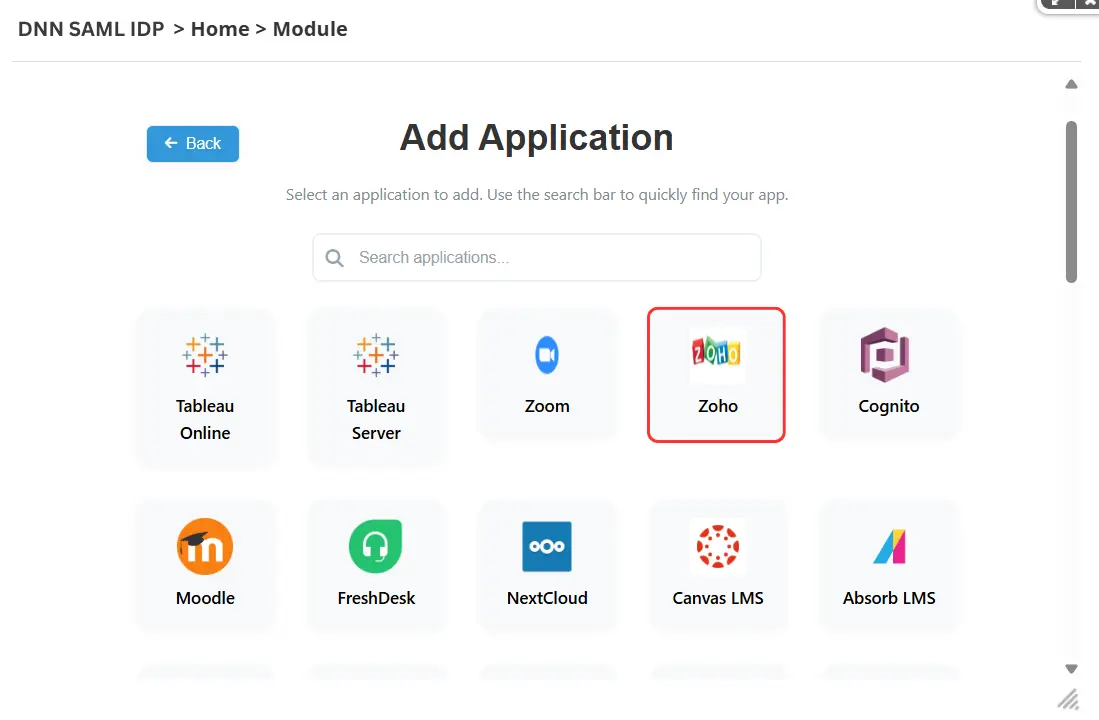
- 以下のサービスプロバイダーのリストから選択します。 Zohoの.
IDP モジュールでサービス プロバイダーのアプリケーションを追加するには XNUMX つのオプションがあります
A] 「メタデータのアップロード」オプションを使用してメタデータをアップロードします
- サービスプロバイダのメタデータは、 メタデータのアップロード
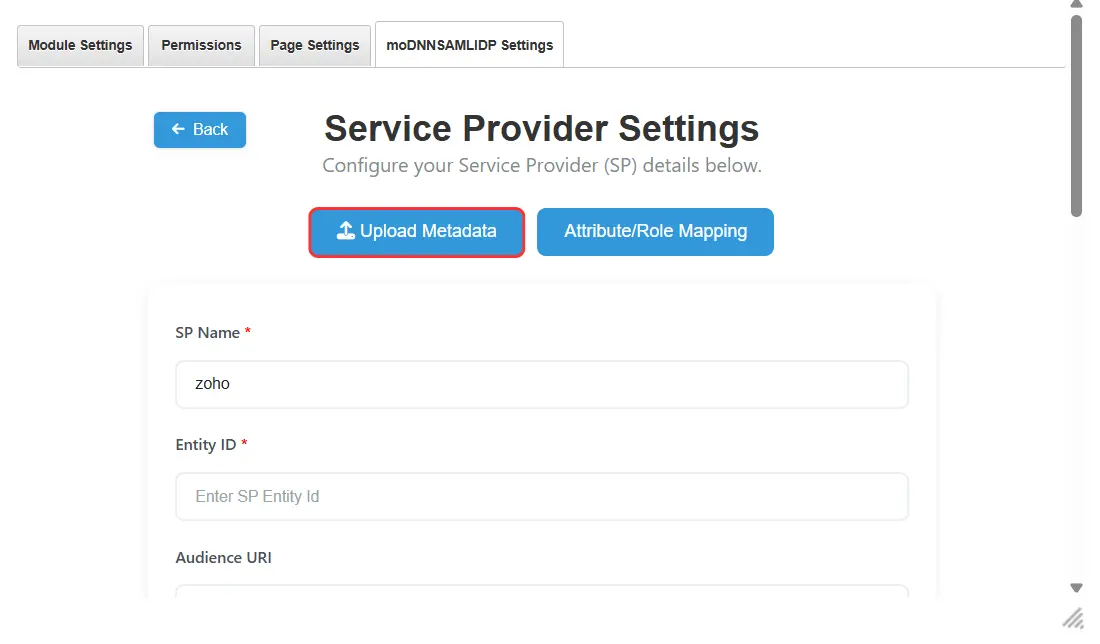
- DNN SAML IDPモジュールには、 SPエンティティID (NAIST) と ACSのURL サービスプロバイダーからの値。
- これらの値は、 メタデータファイル(.xml) または メタデータ URL SPから。
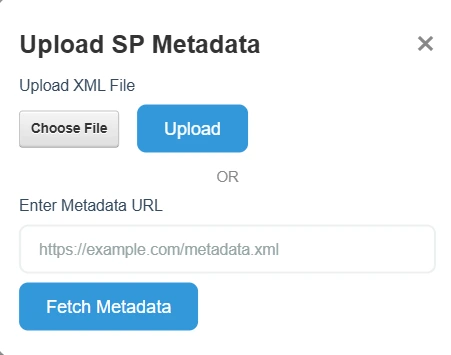
- 適切なオプションを選択してメタデータをアップロードします。 XMLファイルまたはURL経由 — 下のスクリーンショットに示すように。
B] サービスプロバイダーのメタデータを手動で構成する
- サービスプロバイダを手動で設定する場合は、 SPエンティティID (NAIST) と ACSのURL サービス プロバイダーのメタデータから取得し、対応するフィールドに貼り付けます。
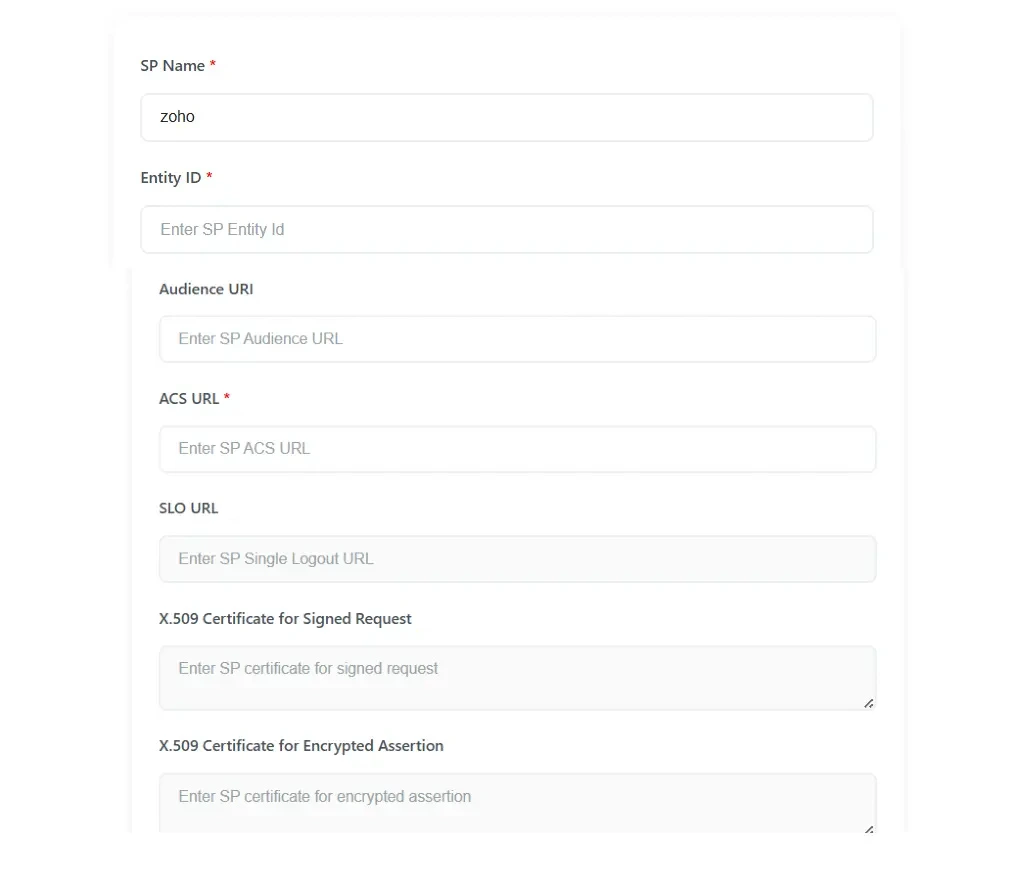
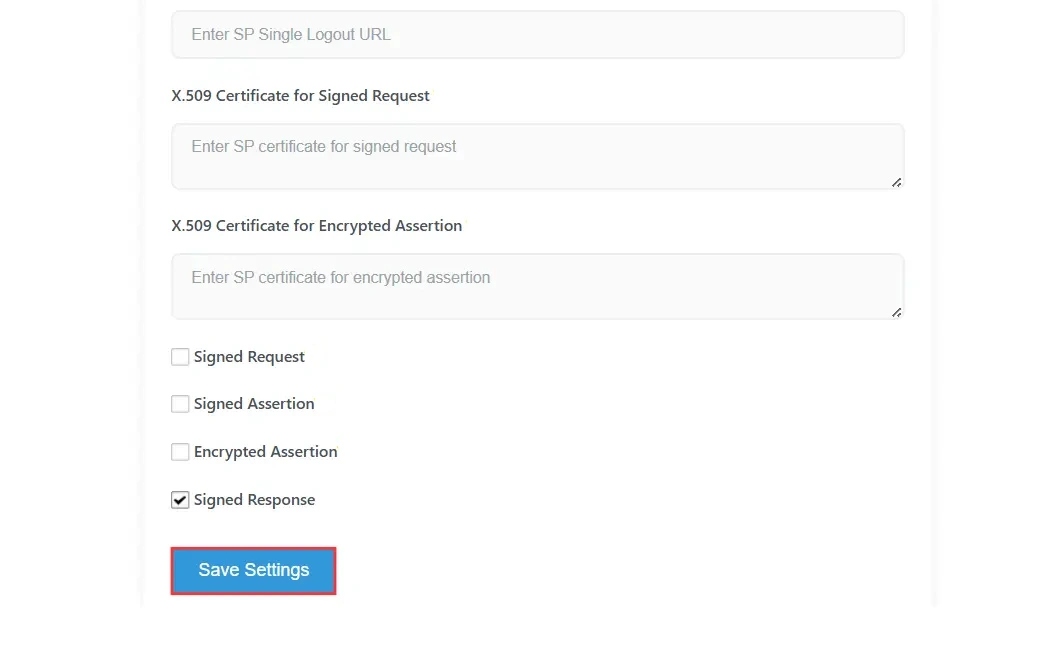
- 必要な詳細をすべて入力したら、 [設定の保存] 構成を保存します。
ステップ 3: 属性マッピング
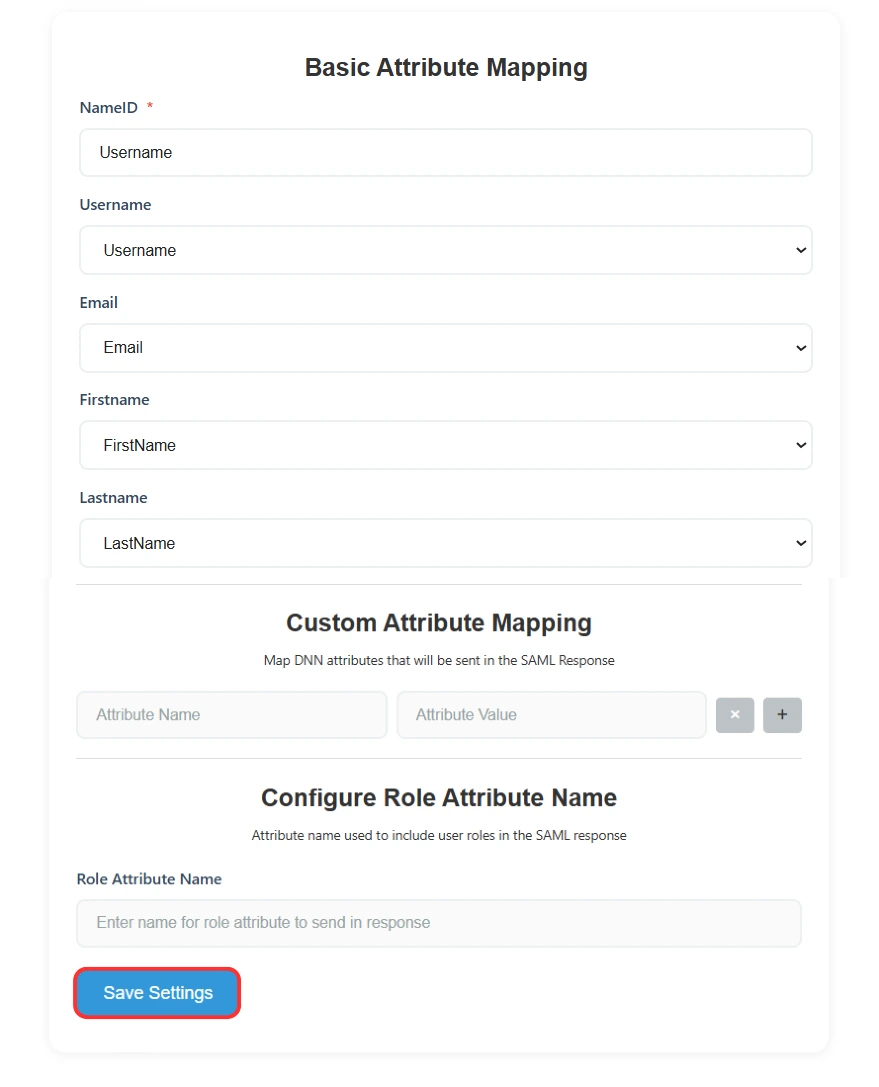
- この手順では、サービス プロバイダーへの応答で送信される DotNetNuke ユーザー属性をマップします。
- 名前ID SAMLアサーションのsubject要素でSPが期待する内容を定義します。通常、NameIDはユーザー名またはメールアドレスです。NameIDで送信するユーザー属性を選択できます。
- SAMLアサーションでSPに送信する他の属性を追加できます。属性には、ユーザーのプロファイル属性(名、姓、フルネーム、ユーザー名、メールアドレス、カスタムプロファイル属性など)が含まれます。
- 属性マッピングが完了したら、 [設定の保存] ボタンをクリックして設定を保存します。
ステップ4: SSOのテスト
- あなたを起動 カスタムURL 例: (mail.yourdomain.com)。
- これはにリダイレクトされます。 DNN 設定で提供されるログイン ページ。
- 認証は ID プロバイダーによって検証されます。
- ログインできた場合 Zohoのであれば、設定は正しいです。
ステップ5: IdPによるSSOの開始
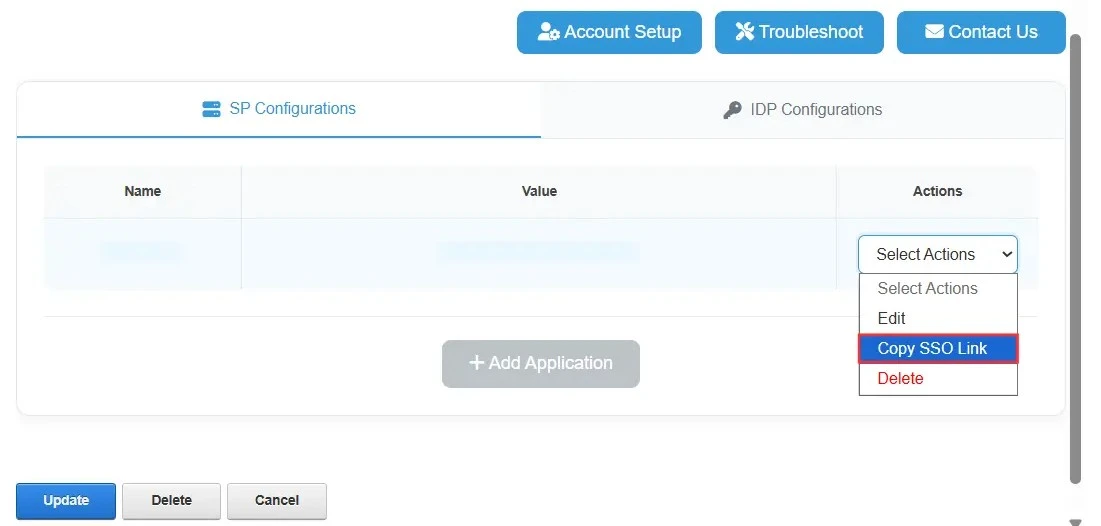
- SSO 接続が正常にテストされたら、DNN IdP によって開始された SSO リンクのコピーに進むことができます。
- サービスプロバイダーを追加したら、 「アクション」→「SSOリンクのコピー」を選択.
『Brooklyn Galaxy』のために、倪氏はブルックリン美術館のコレクションからXNUMX点の名品を選び、そのイメージを極めて詳細に描き込みました。これらの作品は、彼の作品とともに中国ギャラリーに展示されています。彼はXNUMX年にこの作品の制作を開始しましたが、最初の硬貨には、当館が所蔵する DNN (IdP) による SSO の開始、提供されているSSOリンクを使用することができます。 DNN SAML IDPモジュール DNN サイトから直接ログインを開始します。
トラブルシューティング
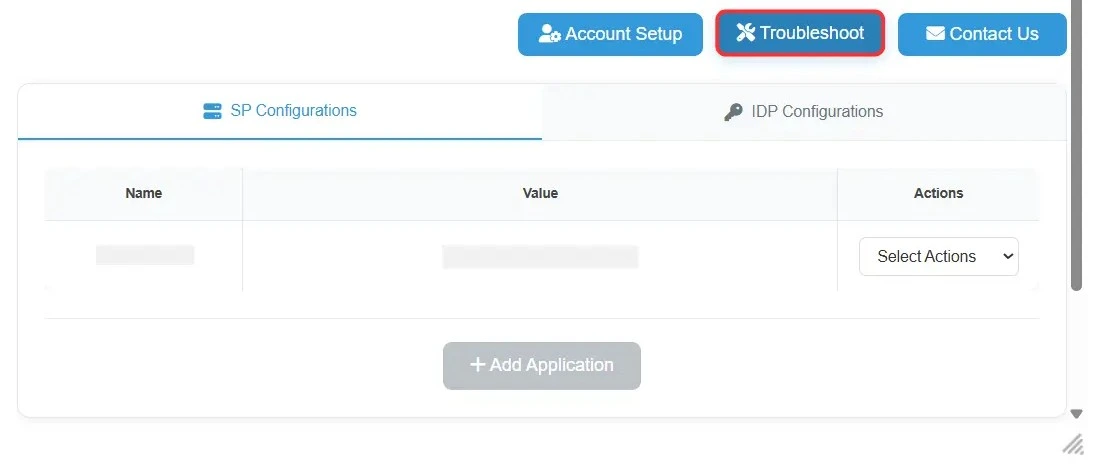
- セットアップ中に問題が発生したりエラーが発生した場合は、 トラブルシューティングボタン ログを有効にします。
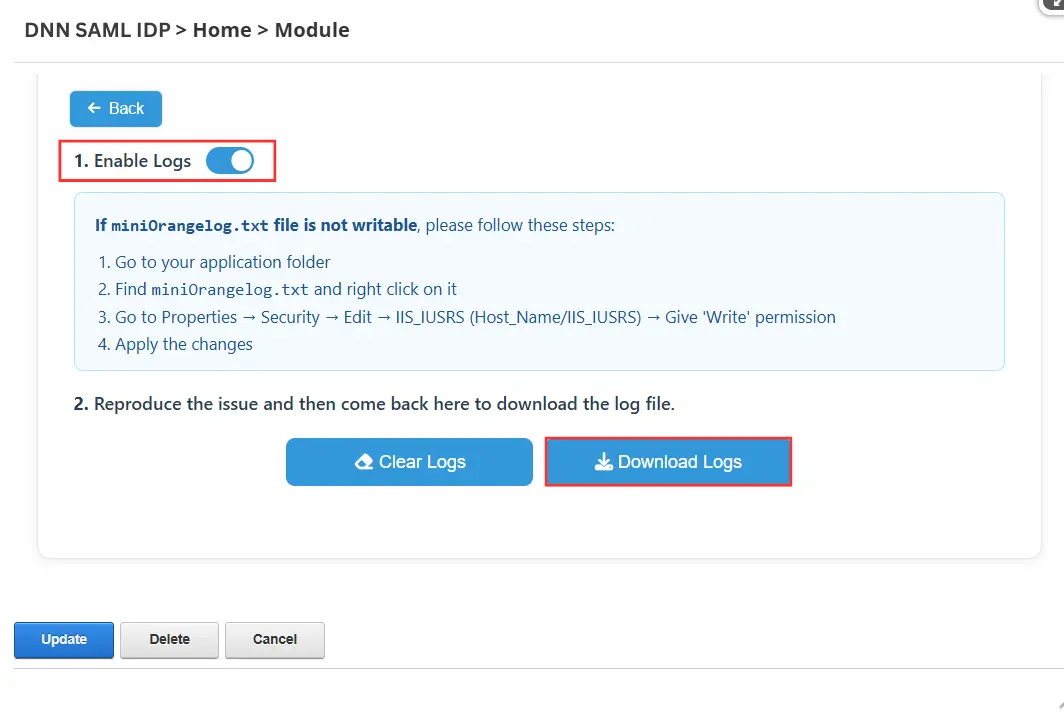
- 問題を再現し、ログを下記までご共有ください。 dnnsupport@xecurify.com.
関連記事
Get in Touch
dnnsupport@xecurify.comまでご連絡ください。弊社のチームが、DNNをIDプロバイダー(IDP)として使用したZoho向けSAMLシングルサインオン(SSO)の設定をお手伝いいたします。また、お客様のご要望に基づき、最適なソリューションまたはプランの選択もサポートいたします。


