
Azure ADをIDPとして使用したDNN SAMLシングルサインオン(SSO)
概要
DNN SAML シングルサインオン (SSO)認証プロバイダーを使用すると、DotNetNuke アプリケーションでSAML シングルサインオンを有効にできます。シングルサインオンを使用すると、1 つのパスワードだけで DotNetNuke アプリケーションとサービスにアクセスできます。当社の認証プロバイダーは、すべてのSAML 準拠の ID プロバイダーと互換性があります。ここでは、 Azure ADを ID プロバイダーとして、 DotNetNuke とAzure AD間でシングルサインオン (SSO)を構成する手順を順を追って説明します。



前提条件: ダウンロードとインストール
ステップ1:プラグインをダウンロードする

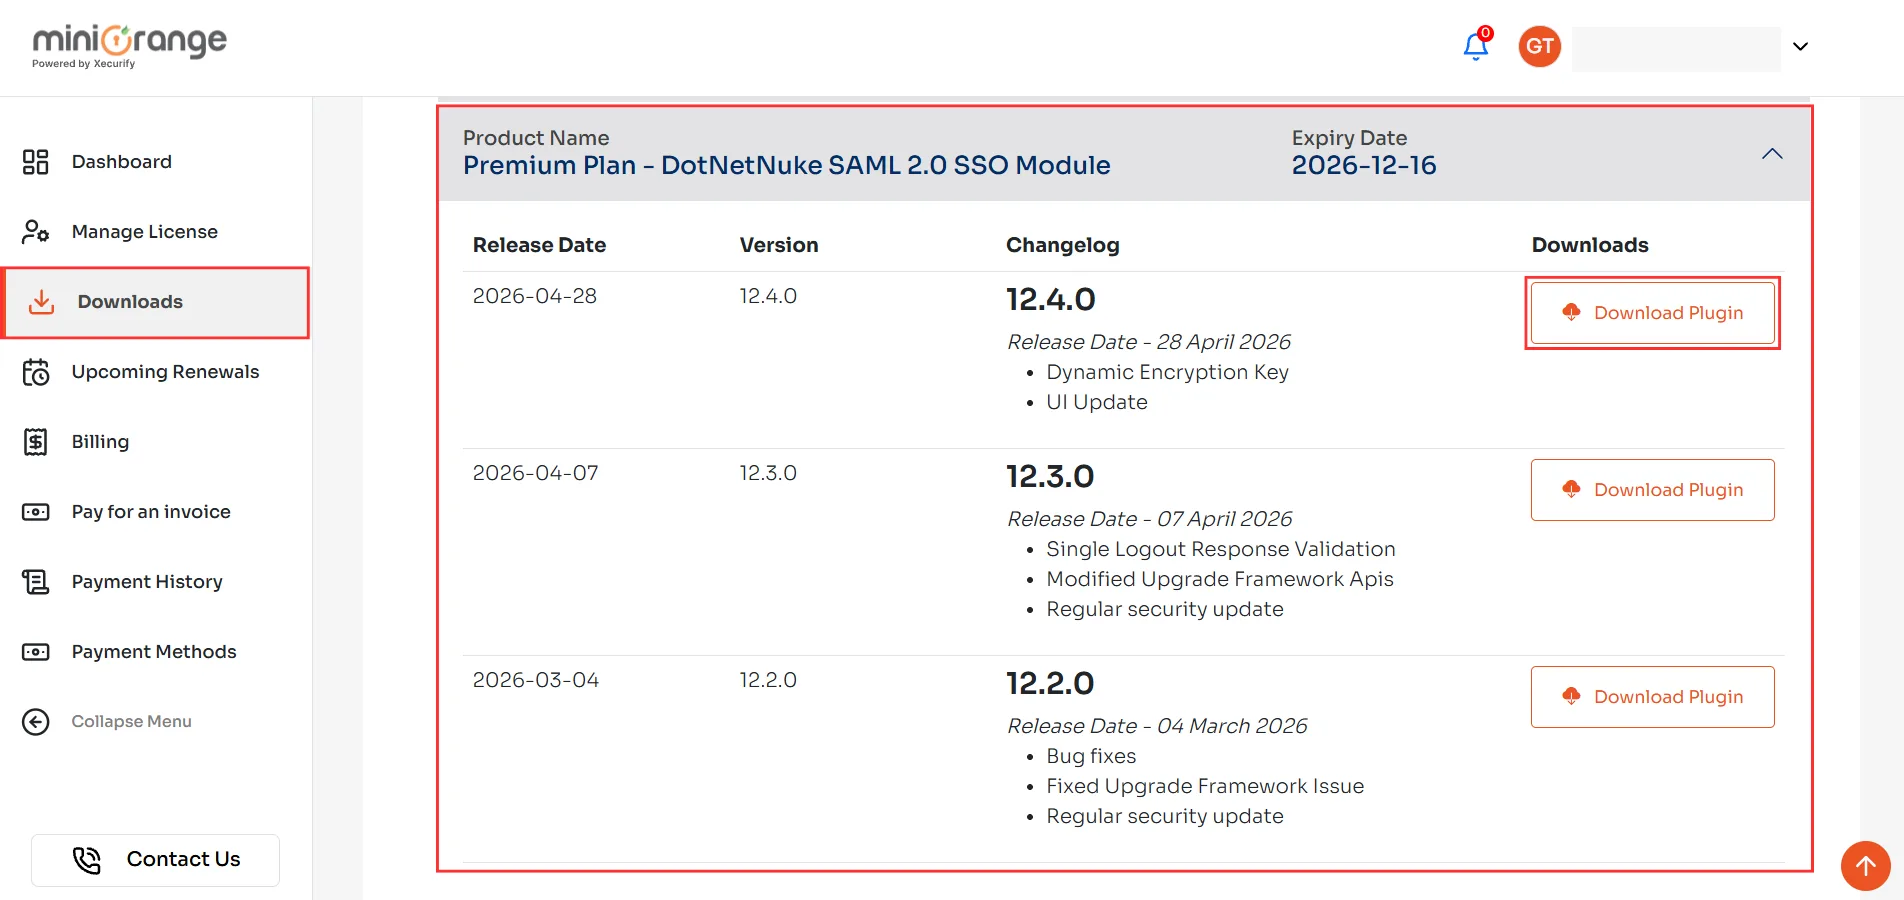
注:DNN SAML SSO認証プロバイダーは、ご利用のプラン(DNNストアのトライアル版、またはminiOrangeポータルのプレミアム版/エンタープライズ版(ダウンロードタブ→プラグインのダウンロード))に基づいてダウンロードしてください。
プレミアムプランおよびエンタープライズプランの場合 — miniOrangeポータルからプラグインをダウンロードする方法については、以下のスクリーンショットを参照してください。
ステップ2:DNNにプラグインをインストールする
- インストールパッケージをアップロードする dnn-saml-single-sign-on_xxx_Install 入ることで 設定 > 拡張機能 > 拡張機能をインストール.
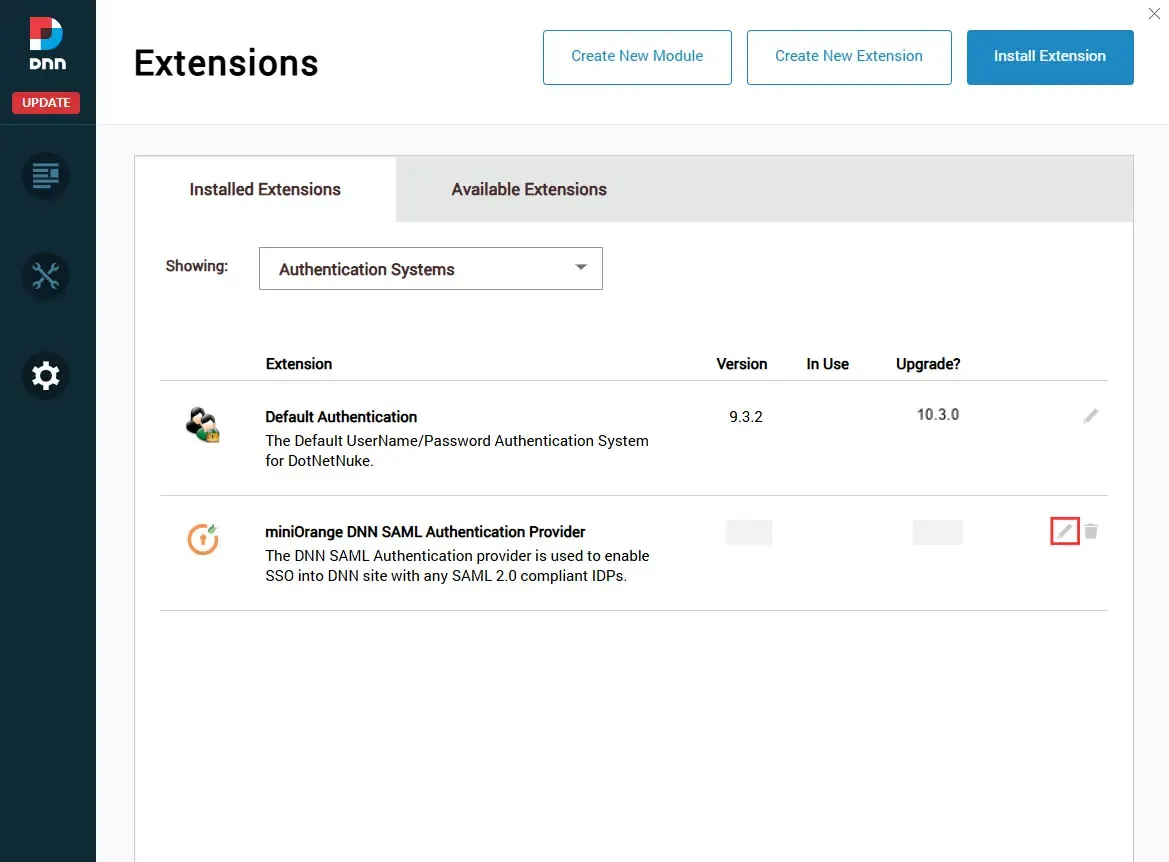
- に移動します インストールされた拡張機能 タブを選択 認証システム。 あなたは見つけるでしょう miniOrange DNN SAML認証プロバイダー そこにリストされています。
- 鉛筆アイコン(下の画像を参照)をクリックして設定を開始します。 DNN SAML認証プロバイダー.
- に移動します サイトの設定 DNN SAML SSOを設定するためのタブ。
- DNN SAML SSOを有効にするには、次の手順に従ってください。 ライセンスフロー.
設定手順
Azure ADをIDプロバイダーとして使用したDNN SAML SSOの手順ガイド。
- トライアル
- プレミアムサーマルバッグ
- Enterprise
1. DNN SAMLメタデータをAzure AD IDプロバイダーに提供する
- ライセンスの有効化が成功すると、以下のようにプラグインのダッシュボードが開きます。
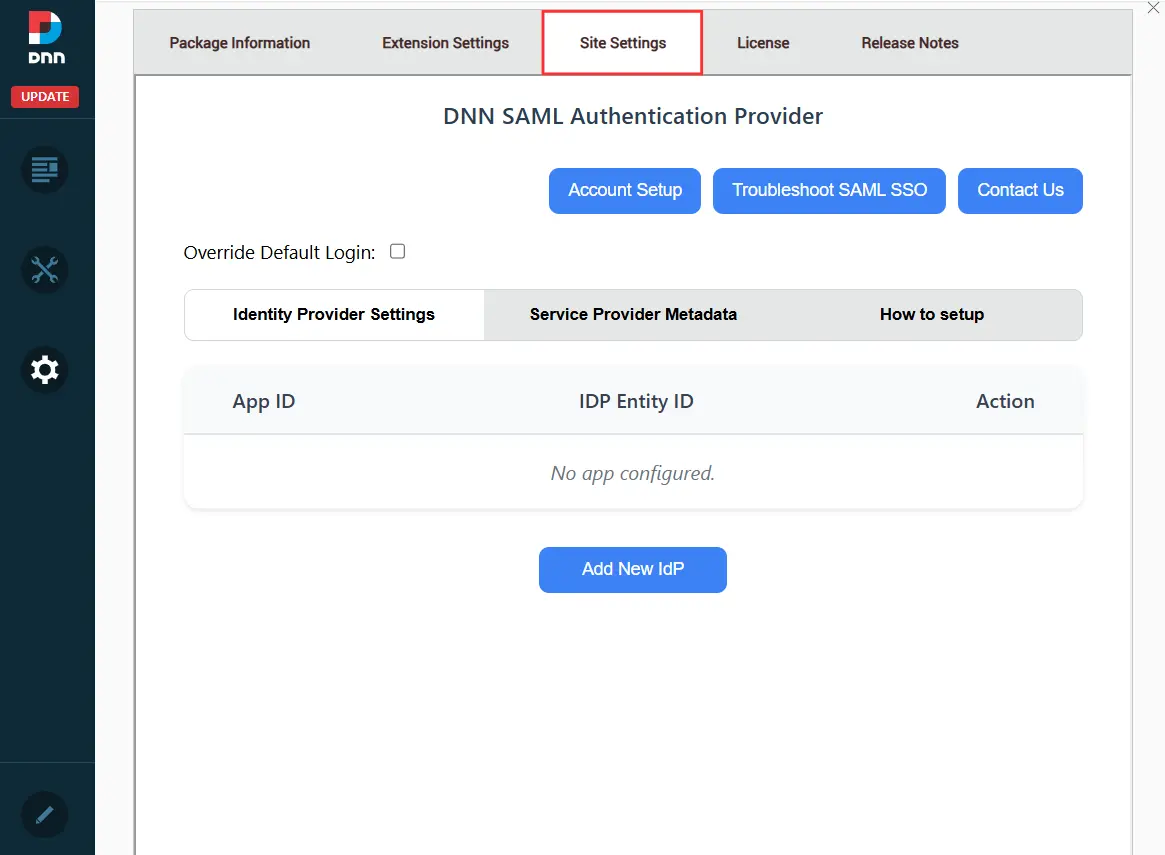
- プラグインダッシュボードで、 サービスプロバイダーのメタデータ 上部メニューのボタンをクリックしてください。これにより、サービスプロバイダーのメタデータページが開きます。
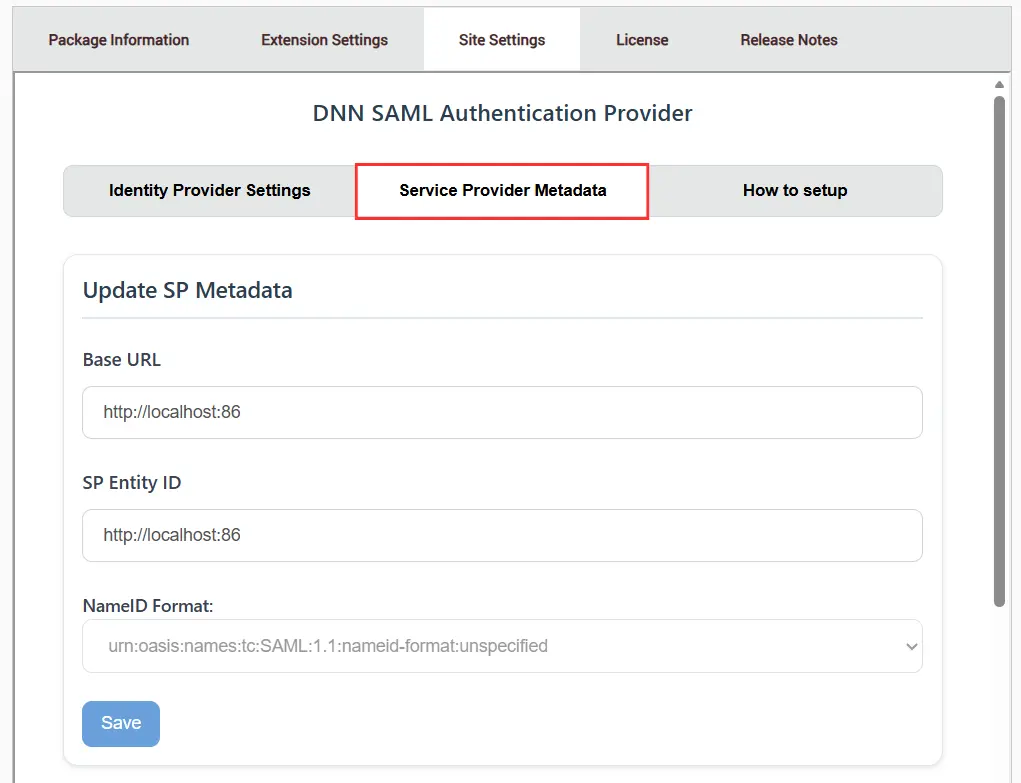
- 下にスクロールして SAMLメタデータの共有 のセクションから無料でダウンロードできます。
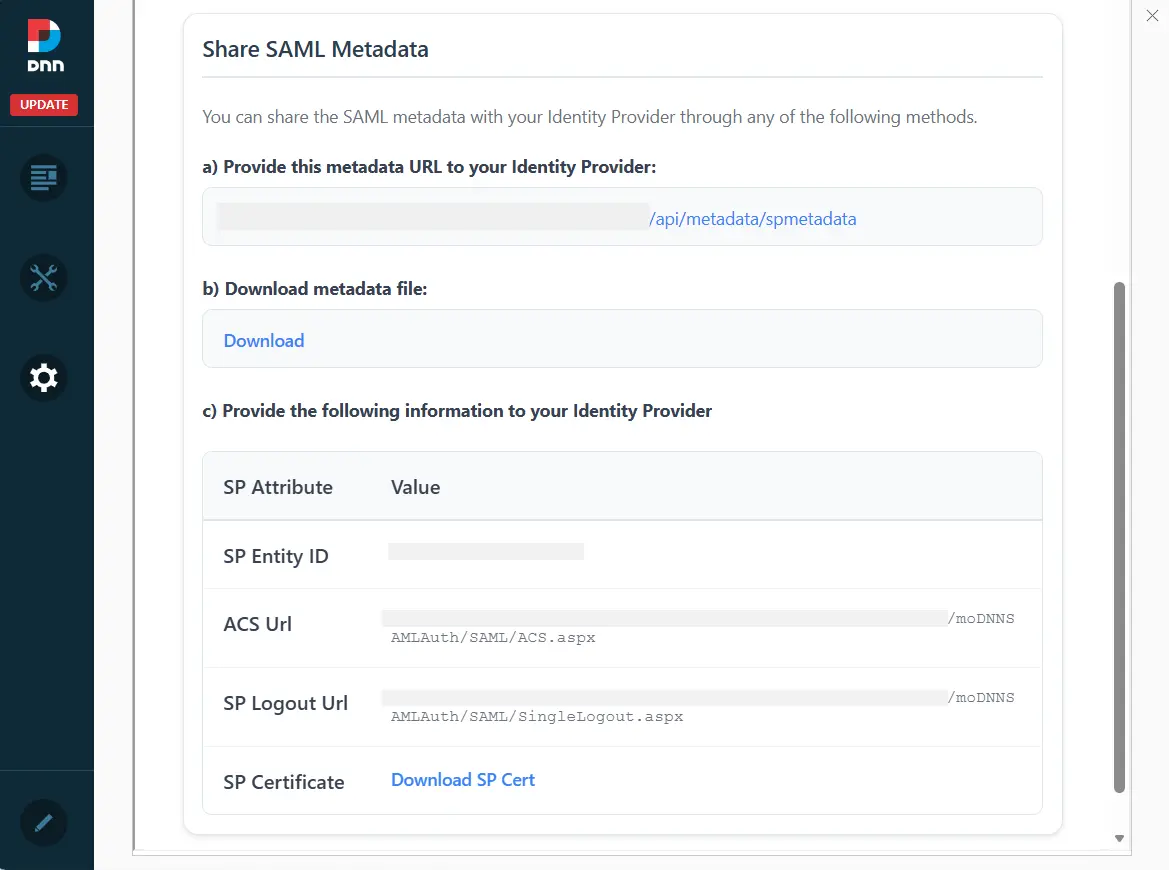
SAML SPメタデータは、以下に説明する2つの方法のいずれかを使用して取得し、IDプロバイダー側で設定できます。
A] SAMLメタデータURLまたはメタデータファイルを使用する
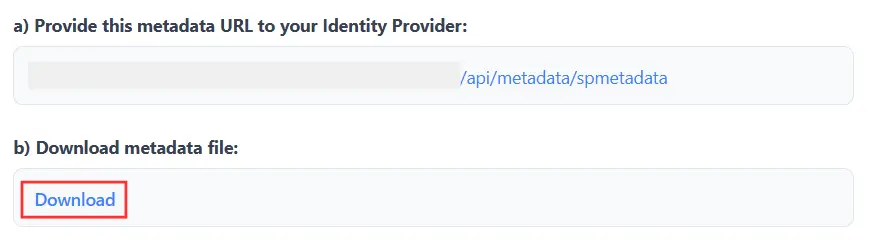
- このページでは、メタデータのURLと、SAMLメタデータXMLファイルをダウンロードするオプションを見つけることができます。
- メタデータURLをコピーするか、メタデータファイルをダウンロードして、IDプロバイダー側で同じ設定を行ってください。
- 以下のスクリーンショットを参照してください。
B] メタデータの手動アップロード
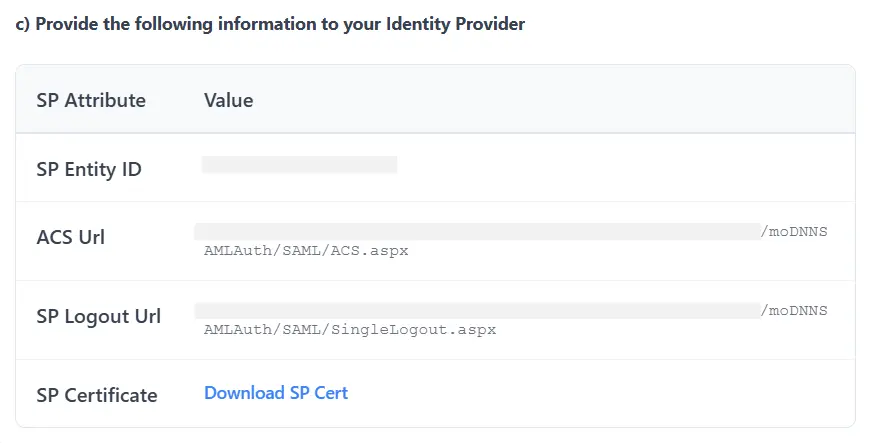
- このページでは、サービスプロバイダーのメタデータを手動でコピーできます。 SPエンティティID、ACS URL、SPログアウトURL そして、設定のためにIDプロバイダーと共有してください。
- 以下のスクリーンショットを参照してください。
Azure AD IdP を構成する手順
- ログインする Azure AD ポータル.
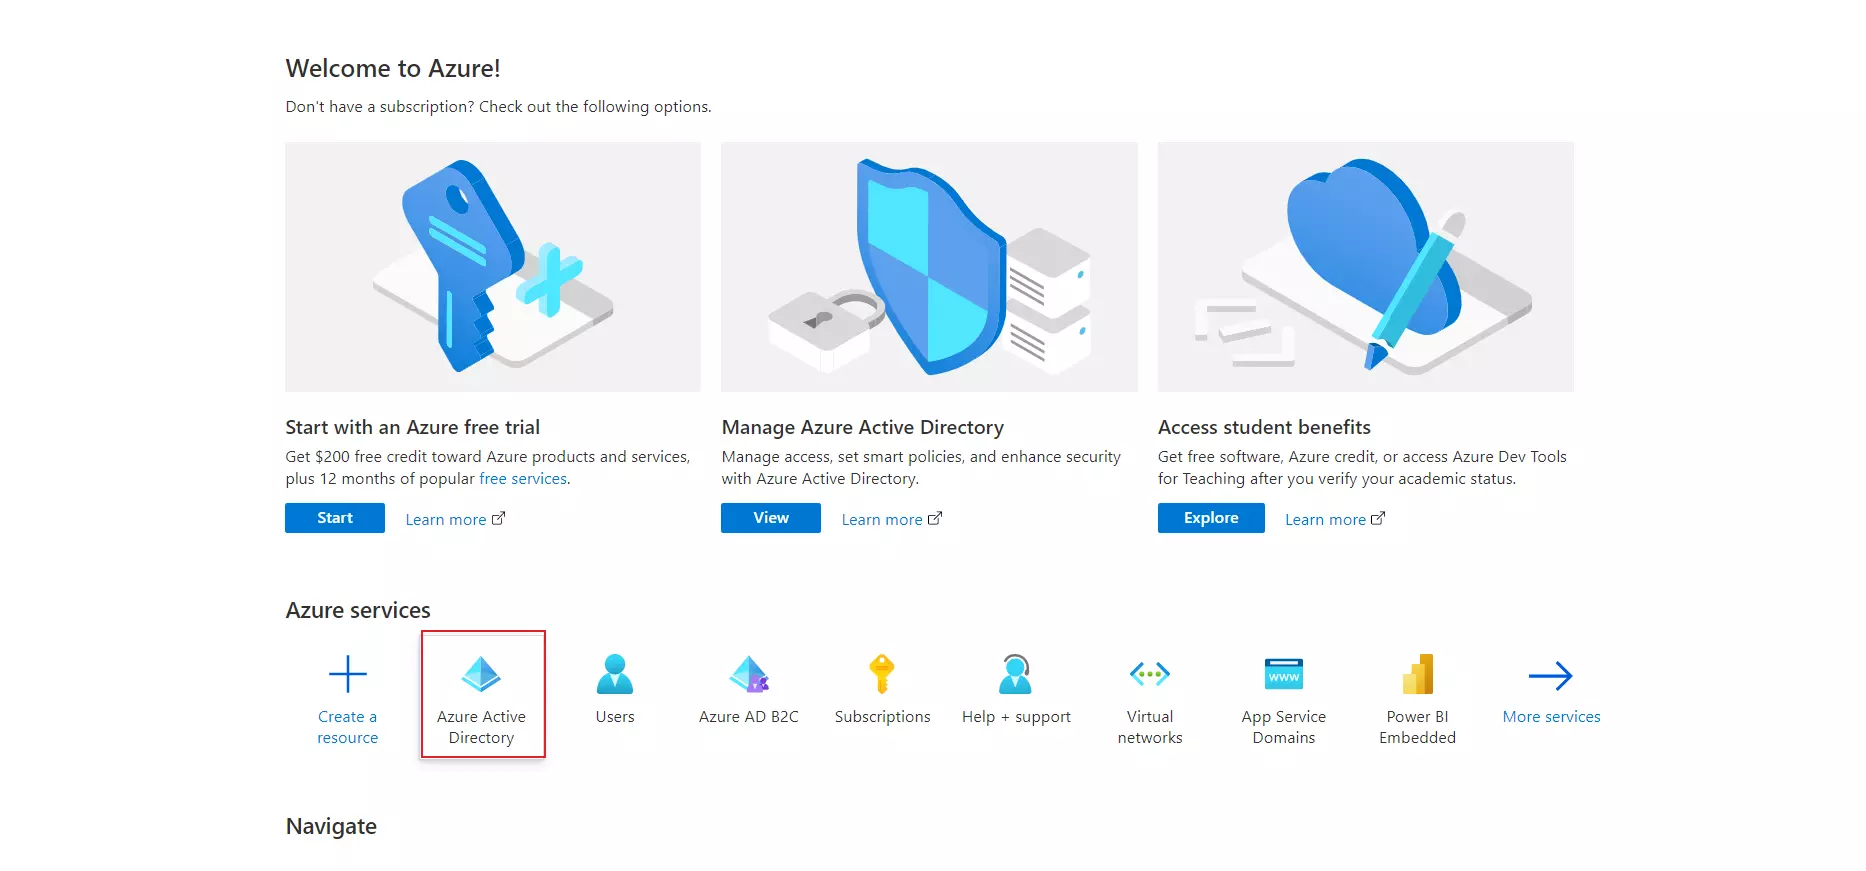
- 選択 Azure Active Directory.
- 選択 エンタープライズアプリケーション.
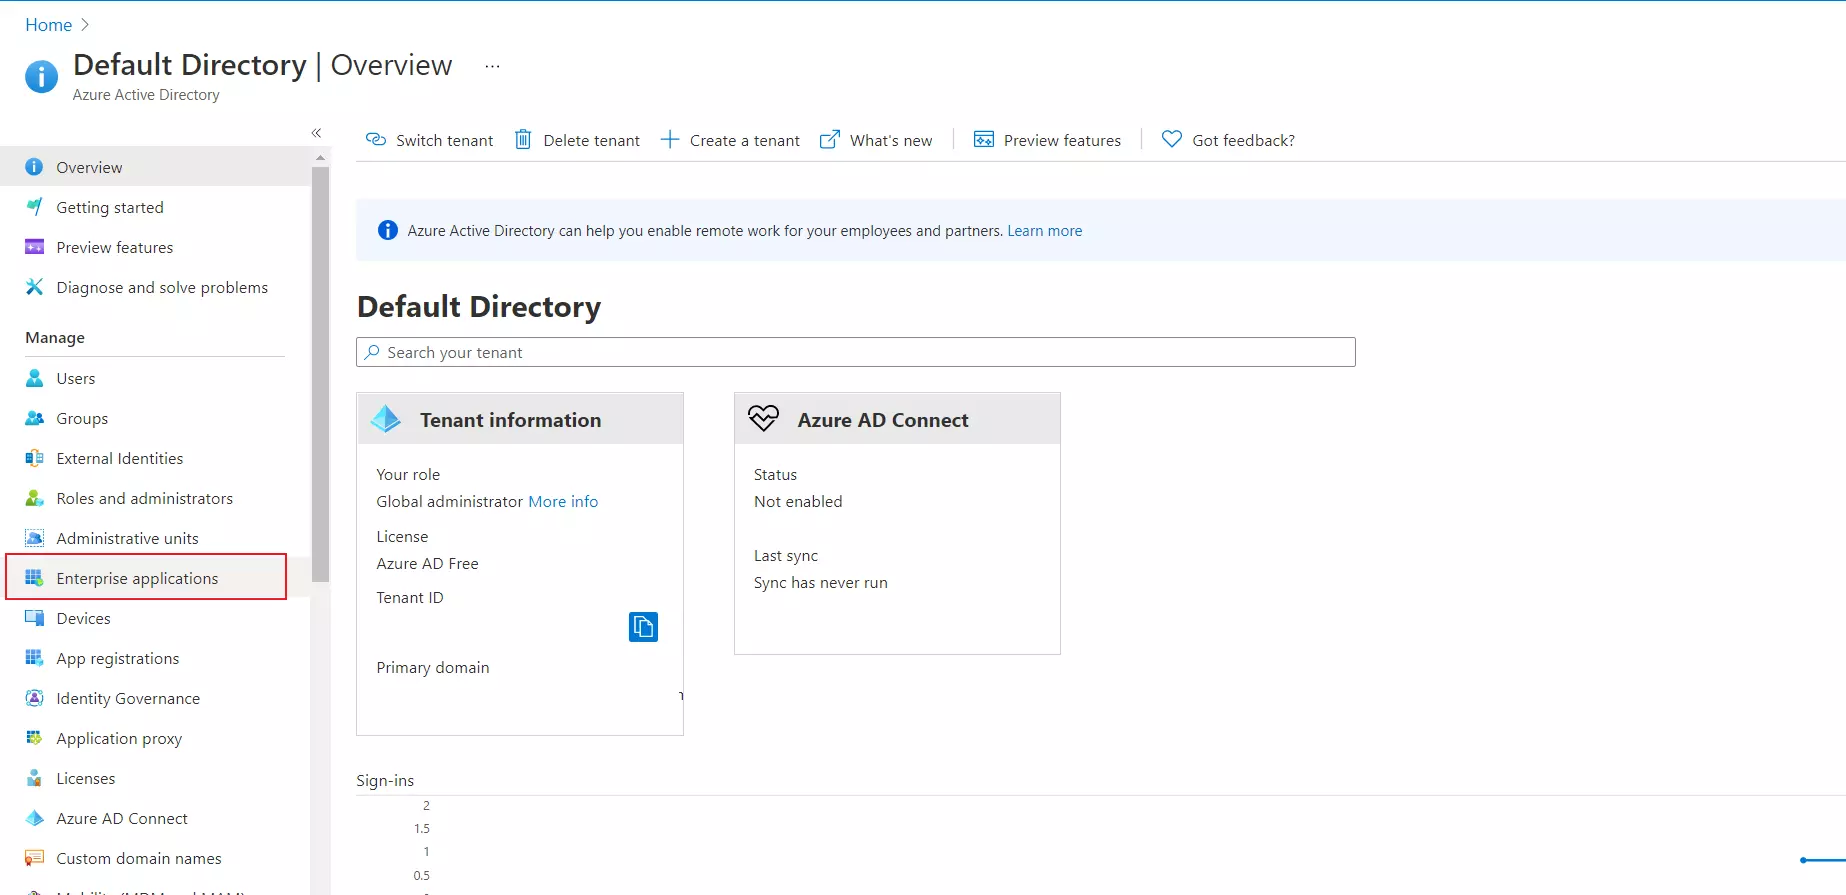
- ソフトウェアの制限をクリック 新しいアプリ.
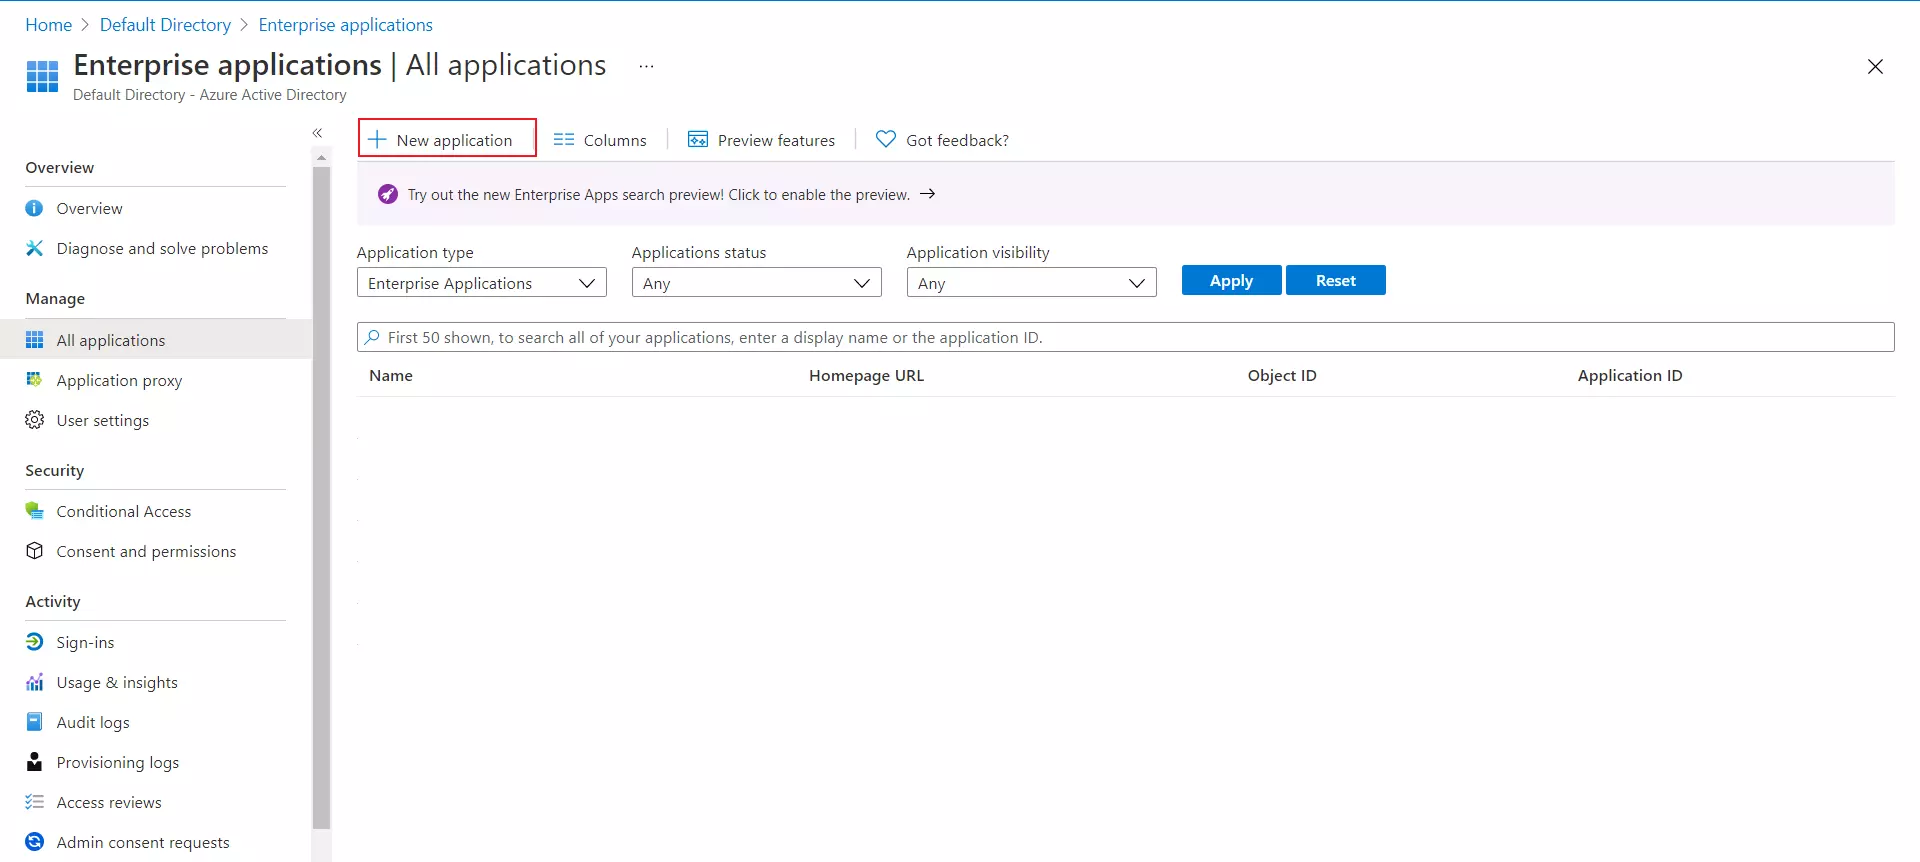
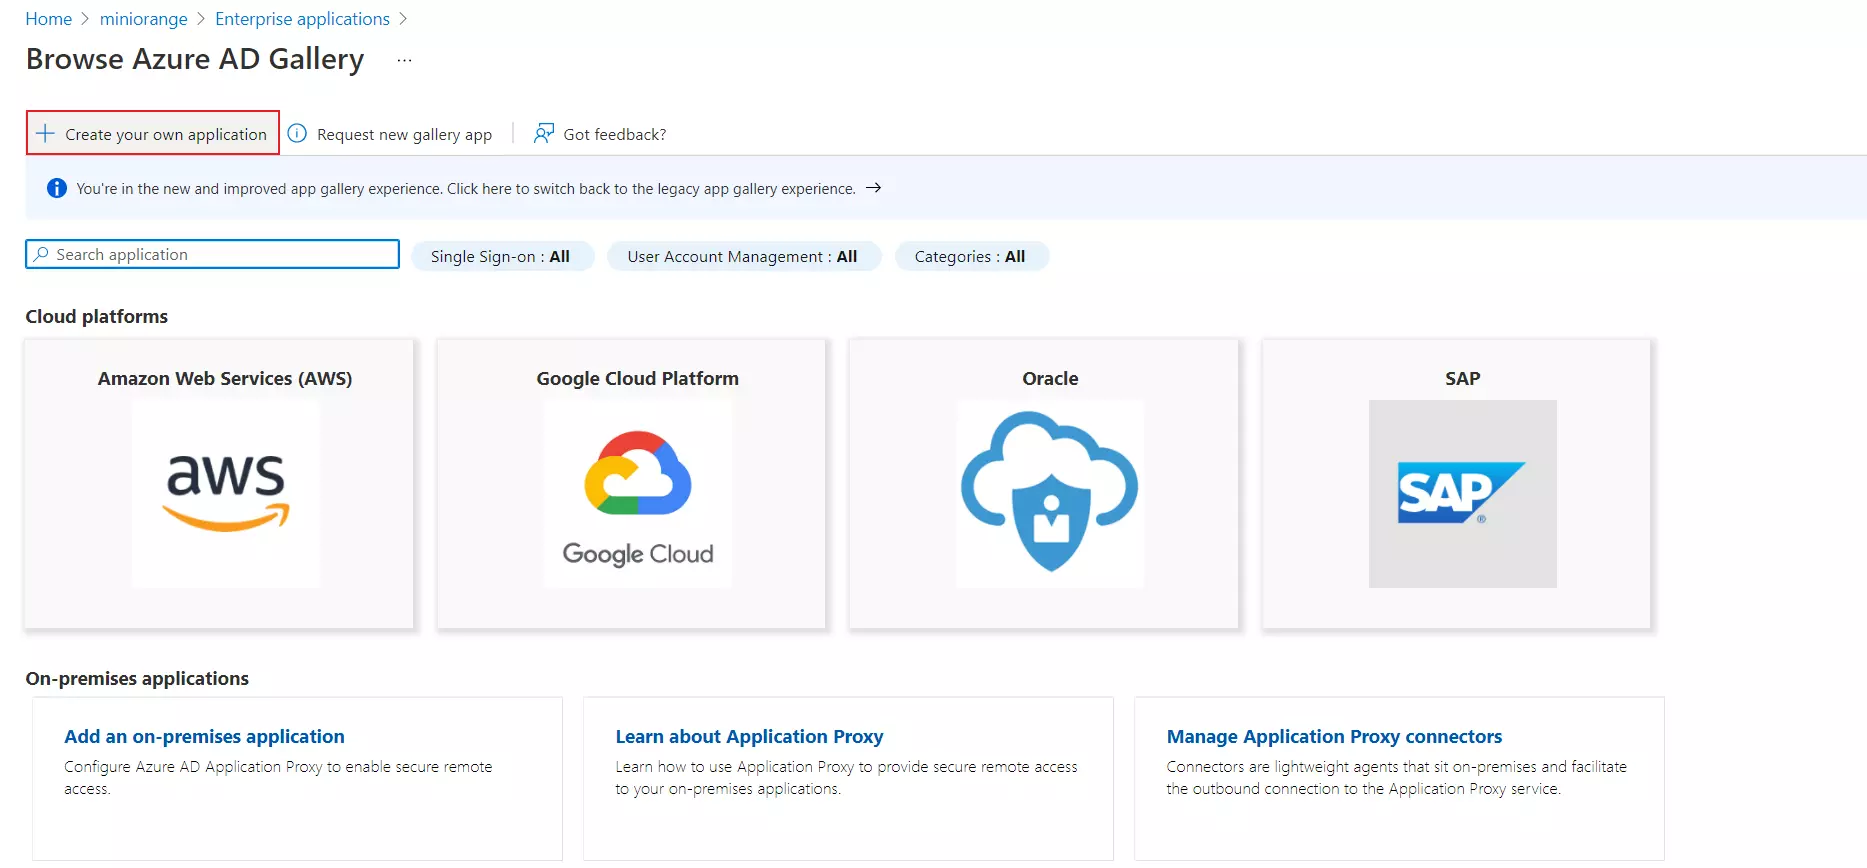
- ソフトウェアの制限をクリック 独自のアプリケーションを作成する.
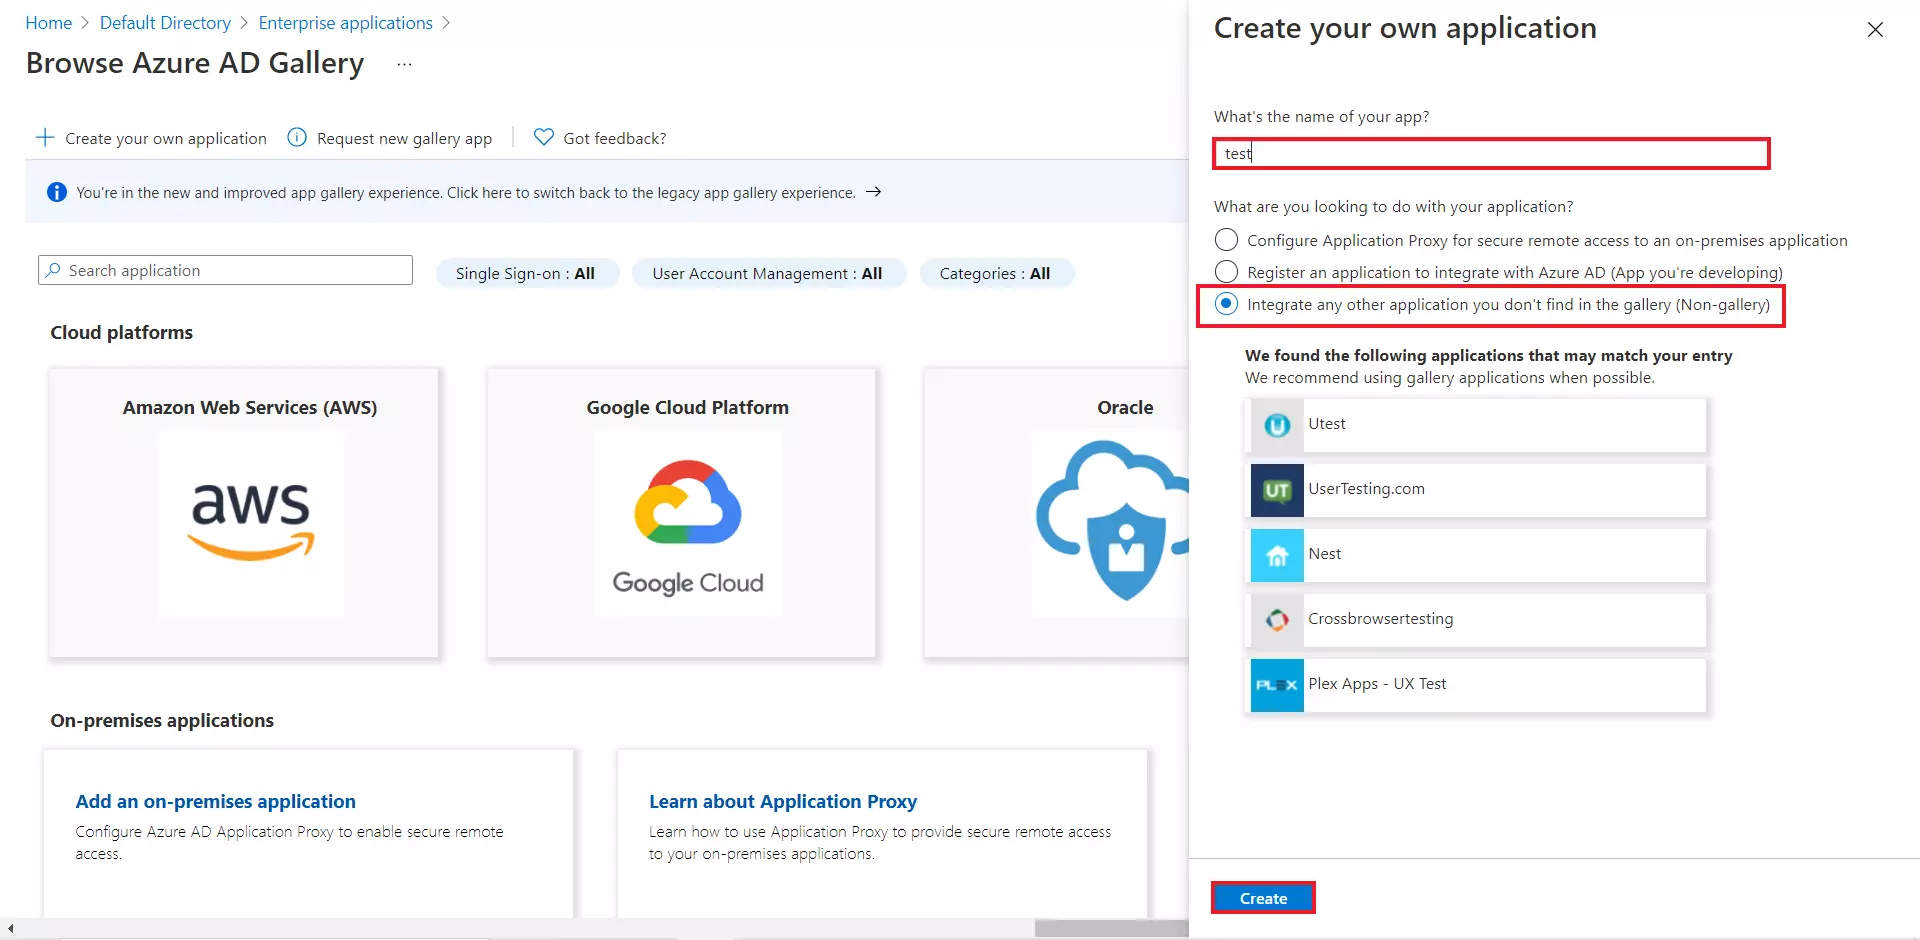
- アプリの名前を入力し、選択します 非ギャラリーアプリケーション セクションとクリック 創造する
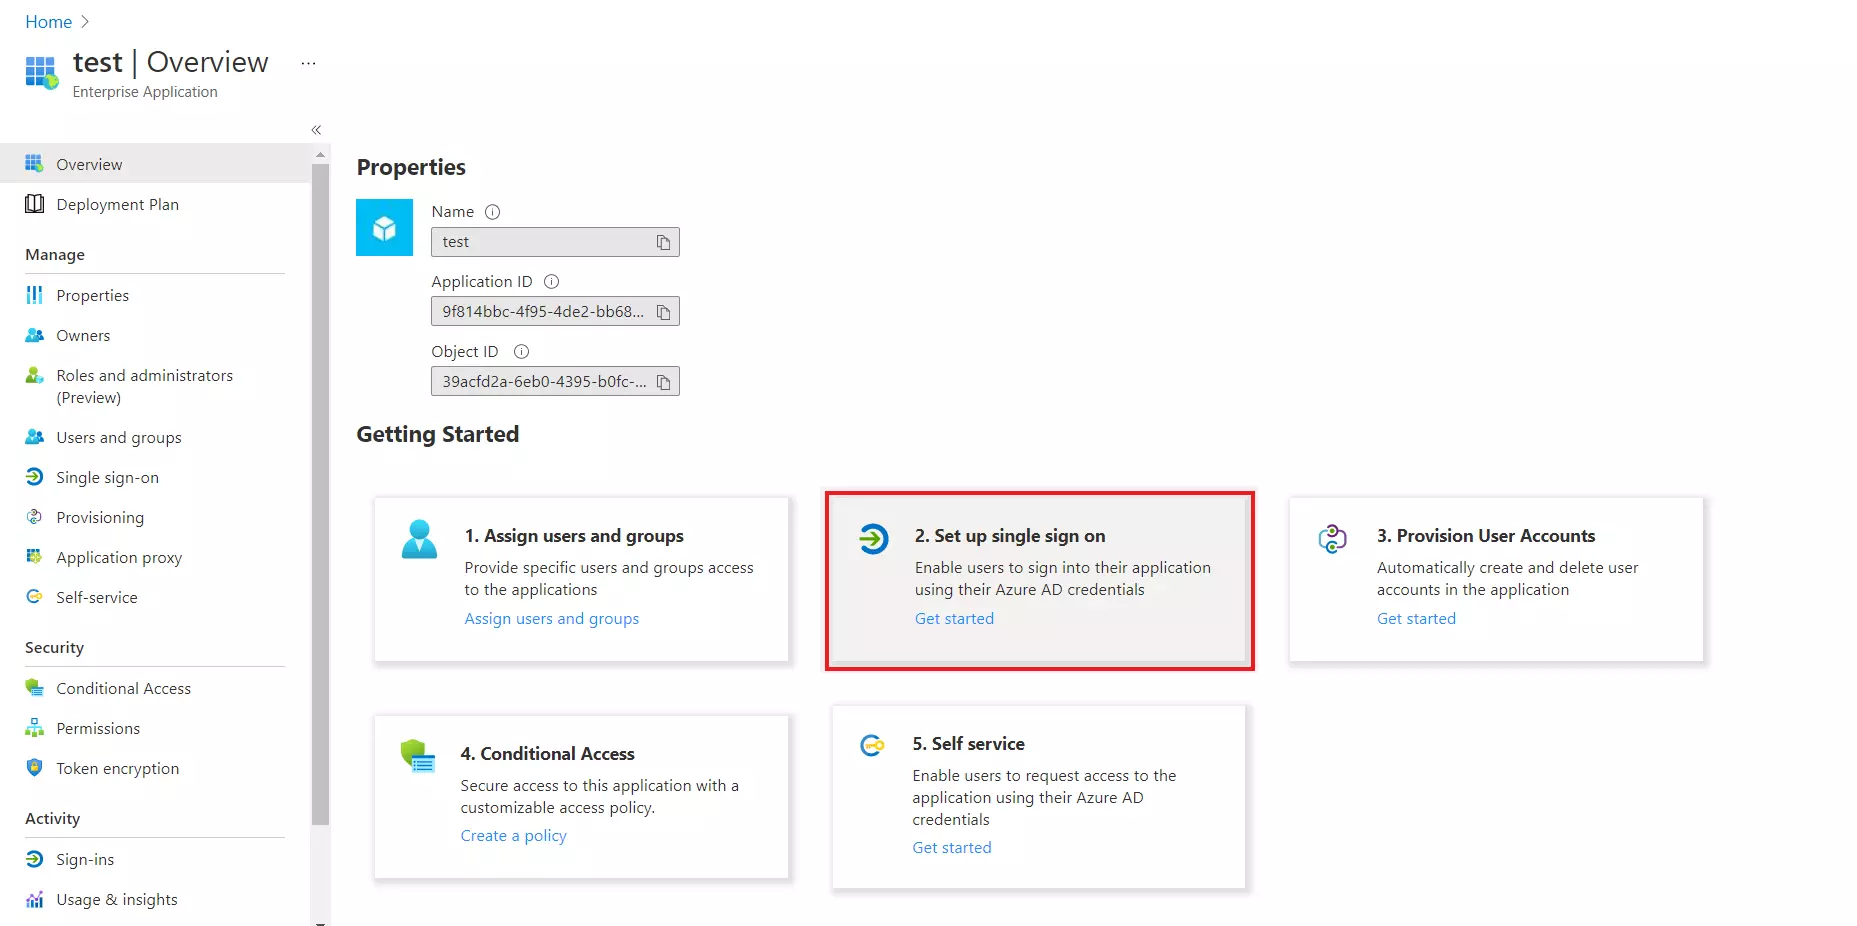
- ソフトウェアの制限をクリック シングルサインオンのセットアップ.
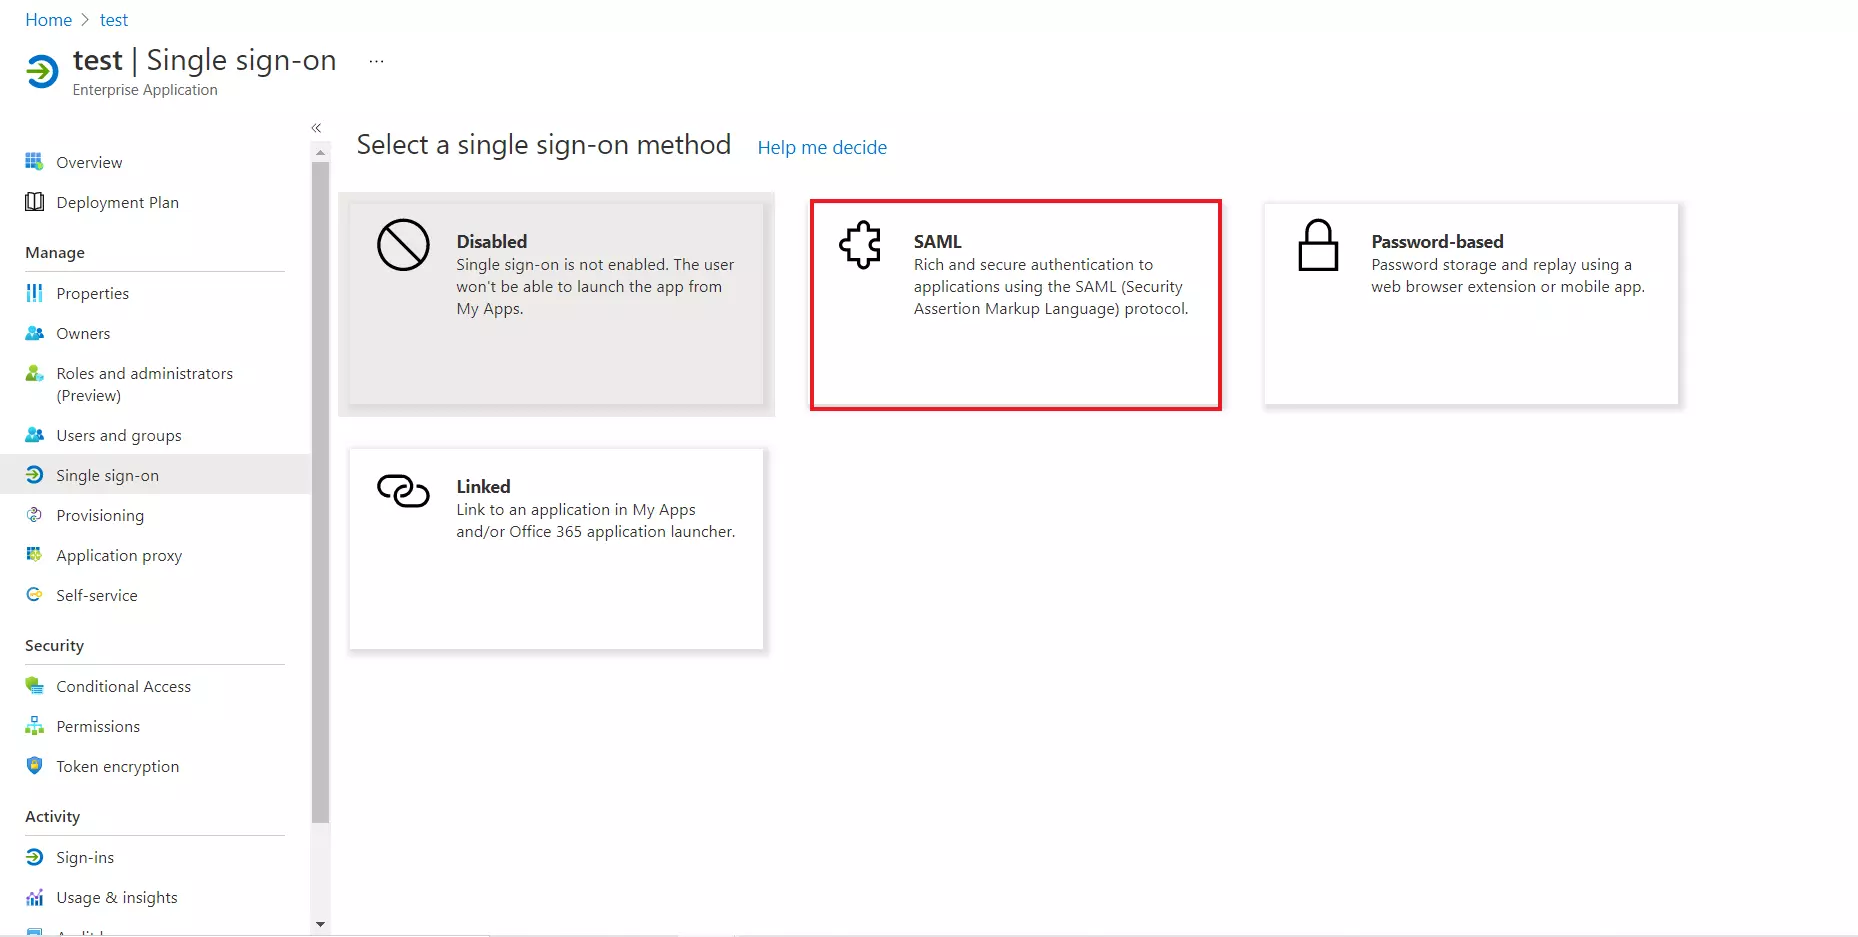
- まず SAML タブには何も表示されないことに注意してください。
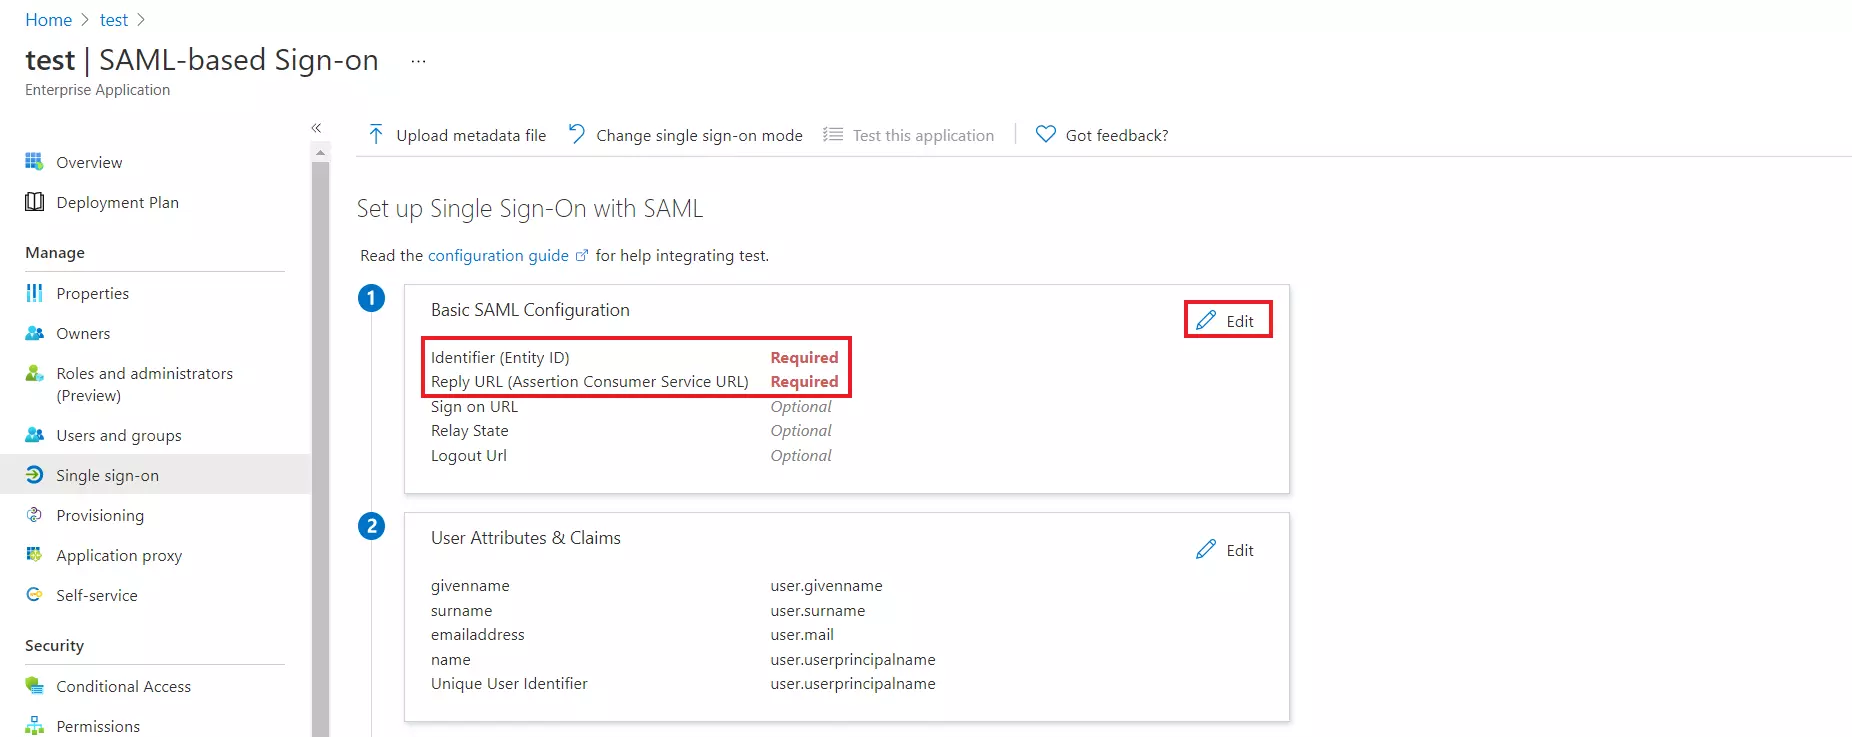
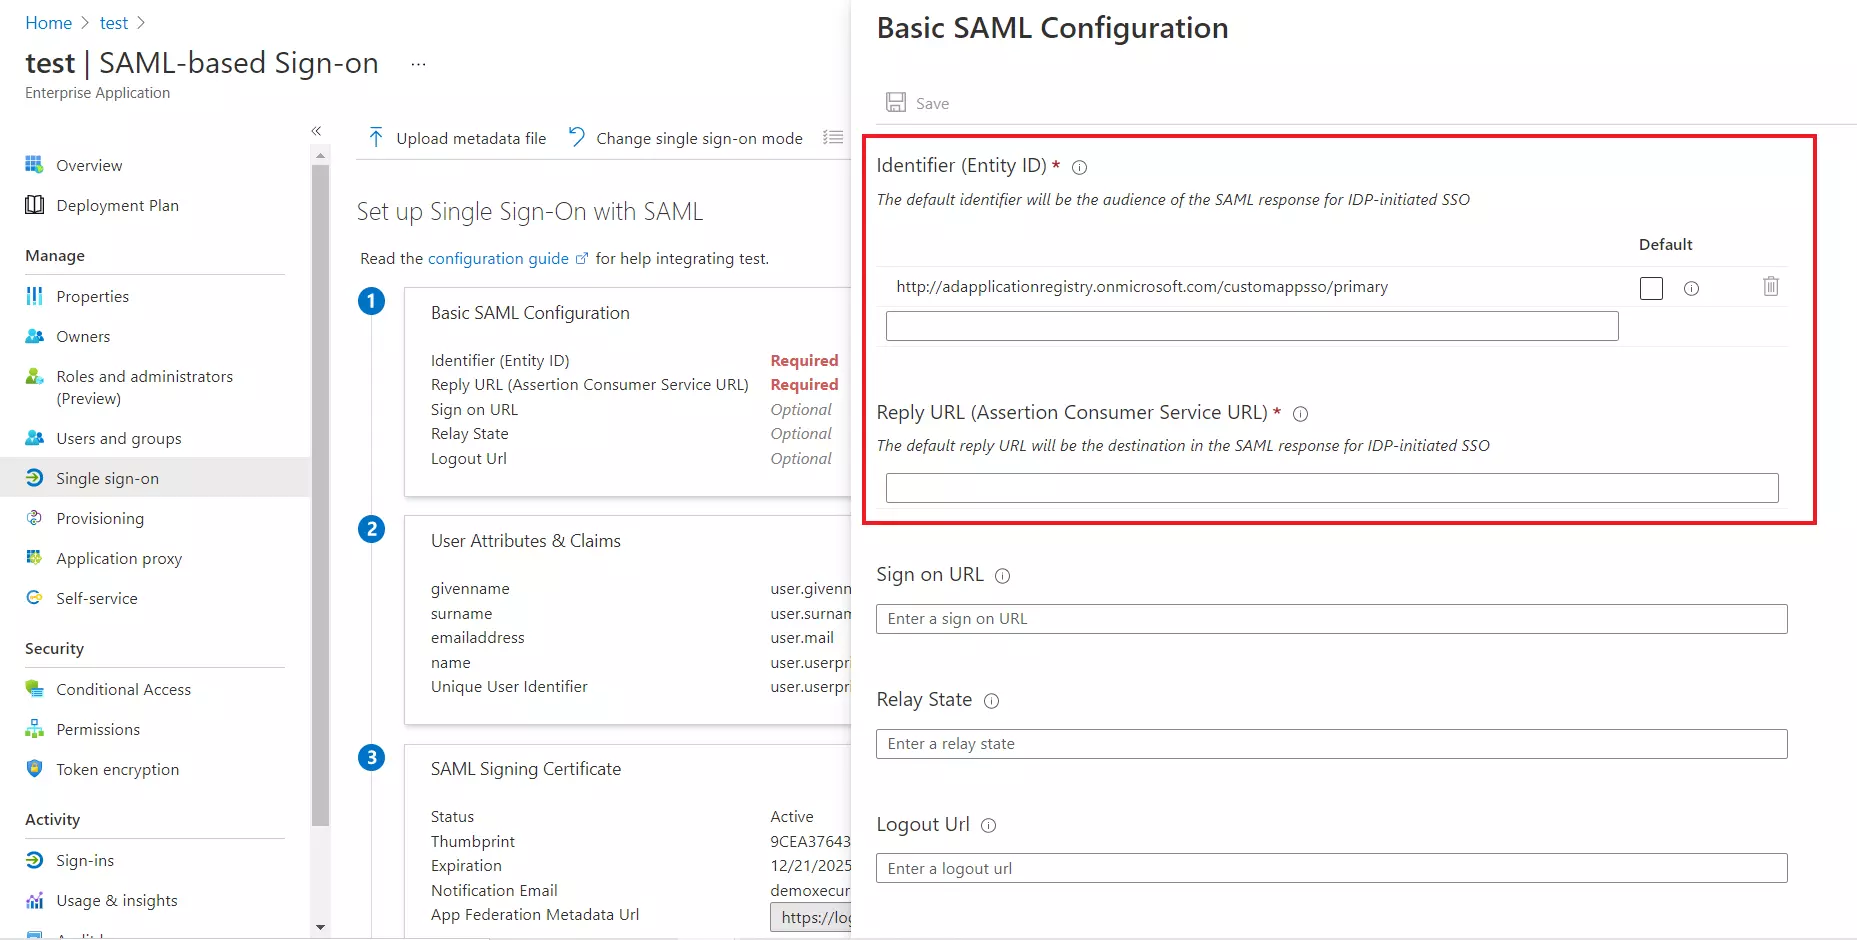
- をクリックした後 編集、 入力します SPエンティティID の 識別する ACS URL の 返信URL from サービスプロバイダーのメタデータ プラグインのタブは、 ステップ2B.
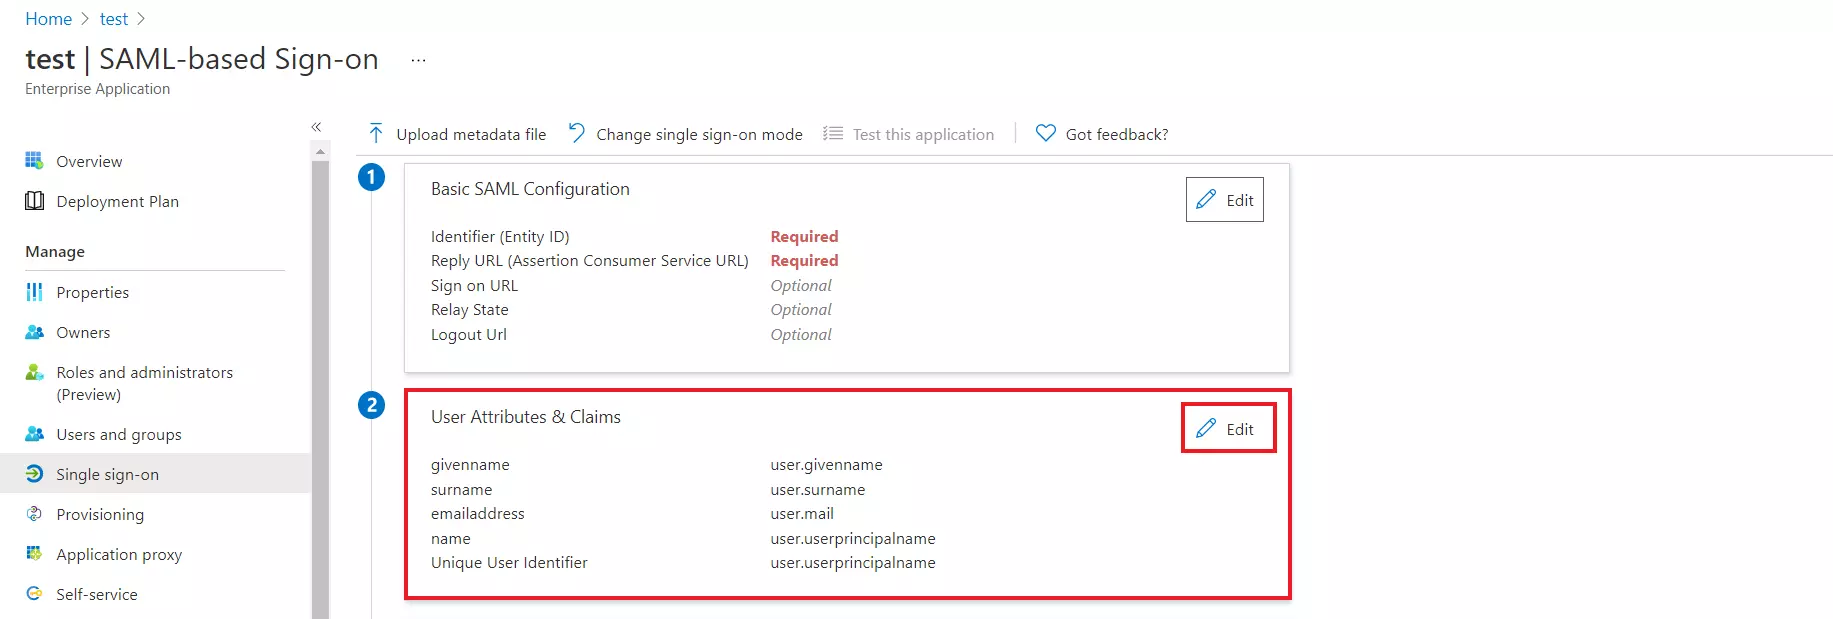
- デフォルトでは、次のとおりです Attributes SAML レスポンスで送信されます。アプリケーションへの SAML レスポンスで送信されたクレームは、以下で表示または編集できます。 Attributes タブには何も表示されないことに注意してください。
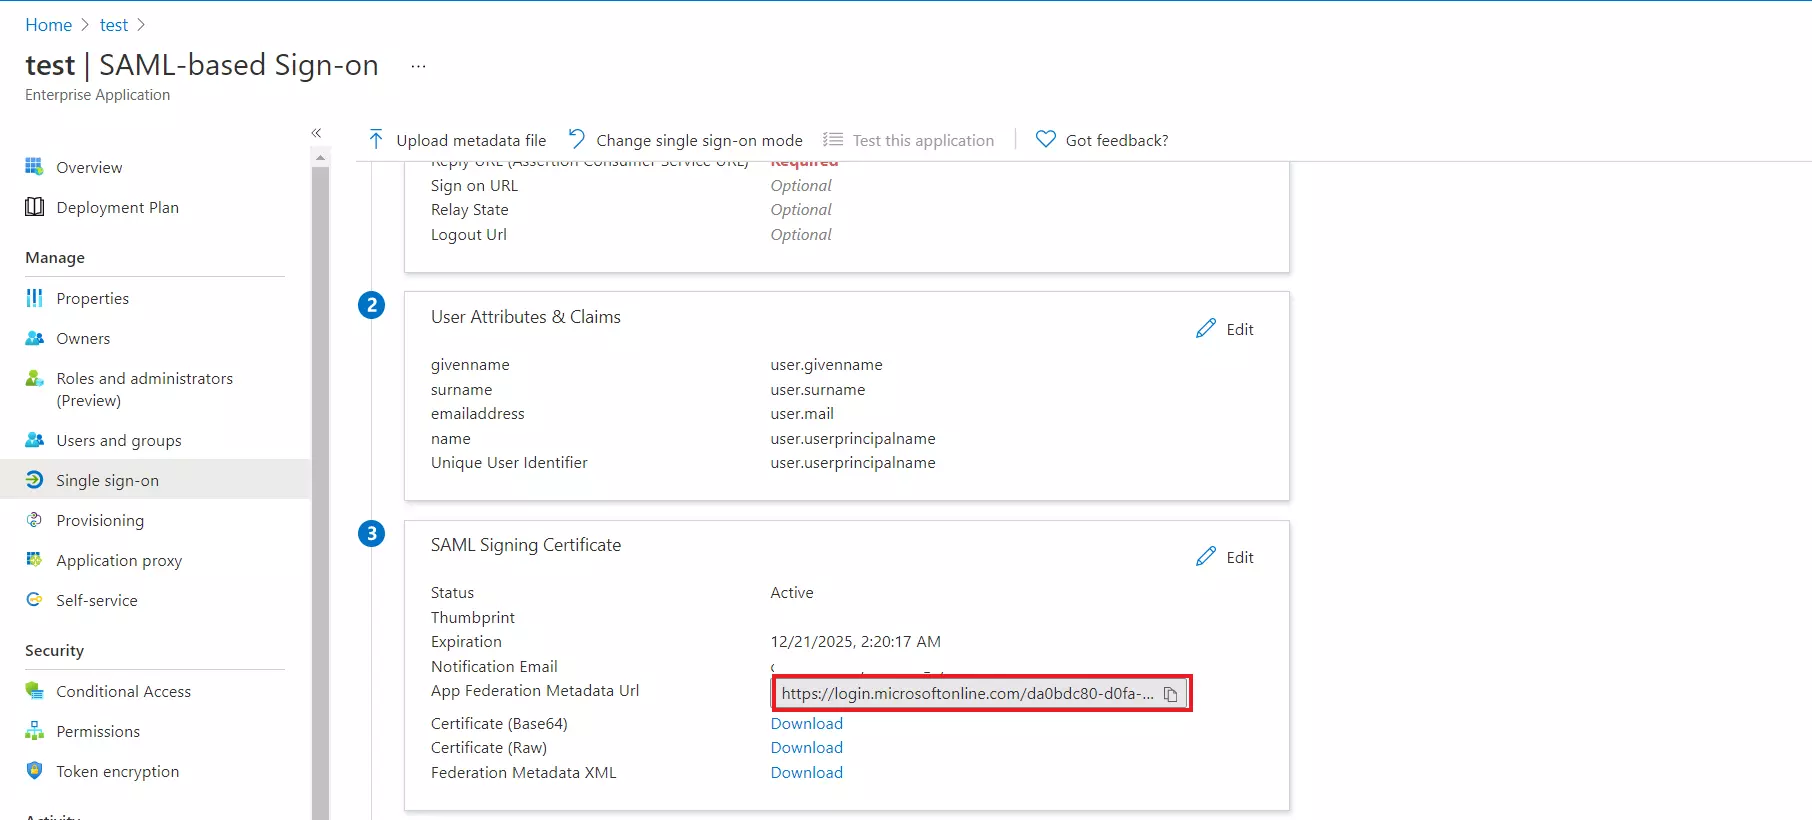
- コピー アプリフェデレーションのメタデータ URL 得るため Endpoints 設定に必要 サービスプロバイダー.
-
ユーザーとグループを SAML アプリケーションに割り当てる
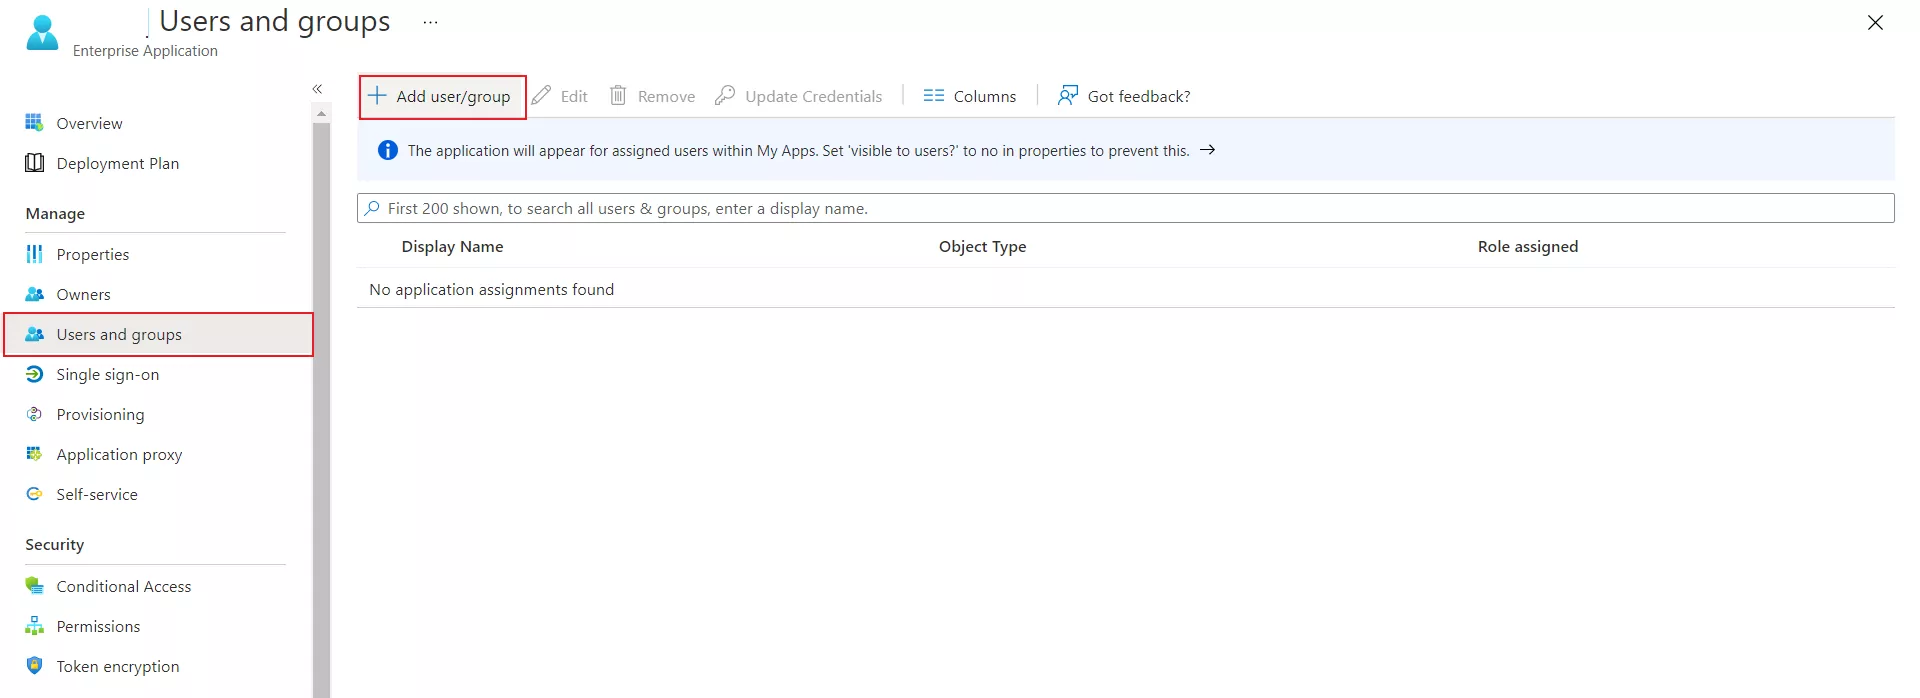
- MFAデバイスに移動する ユーザーとグループ タブをクリックして ユーザー/グループを追加.
- ソフトウェアの制限をクリック ユーザー 必要なユーザーを割り当てて、選択をクリックします。
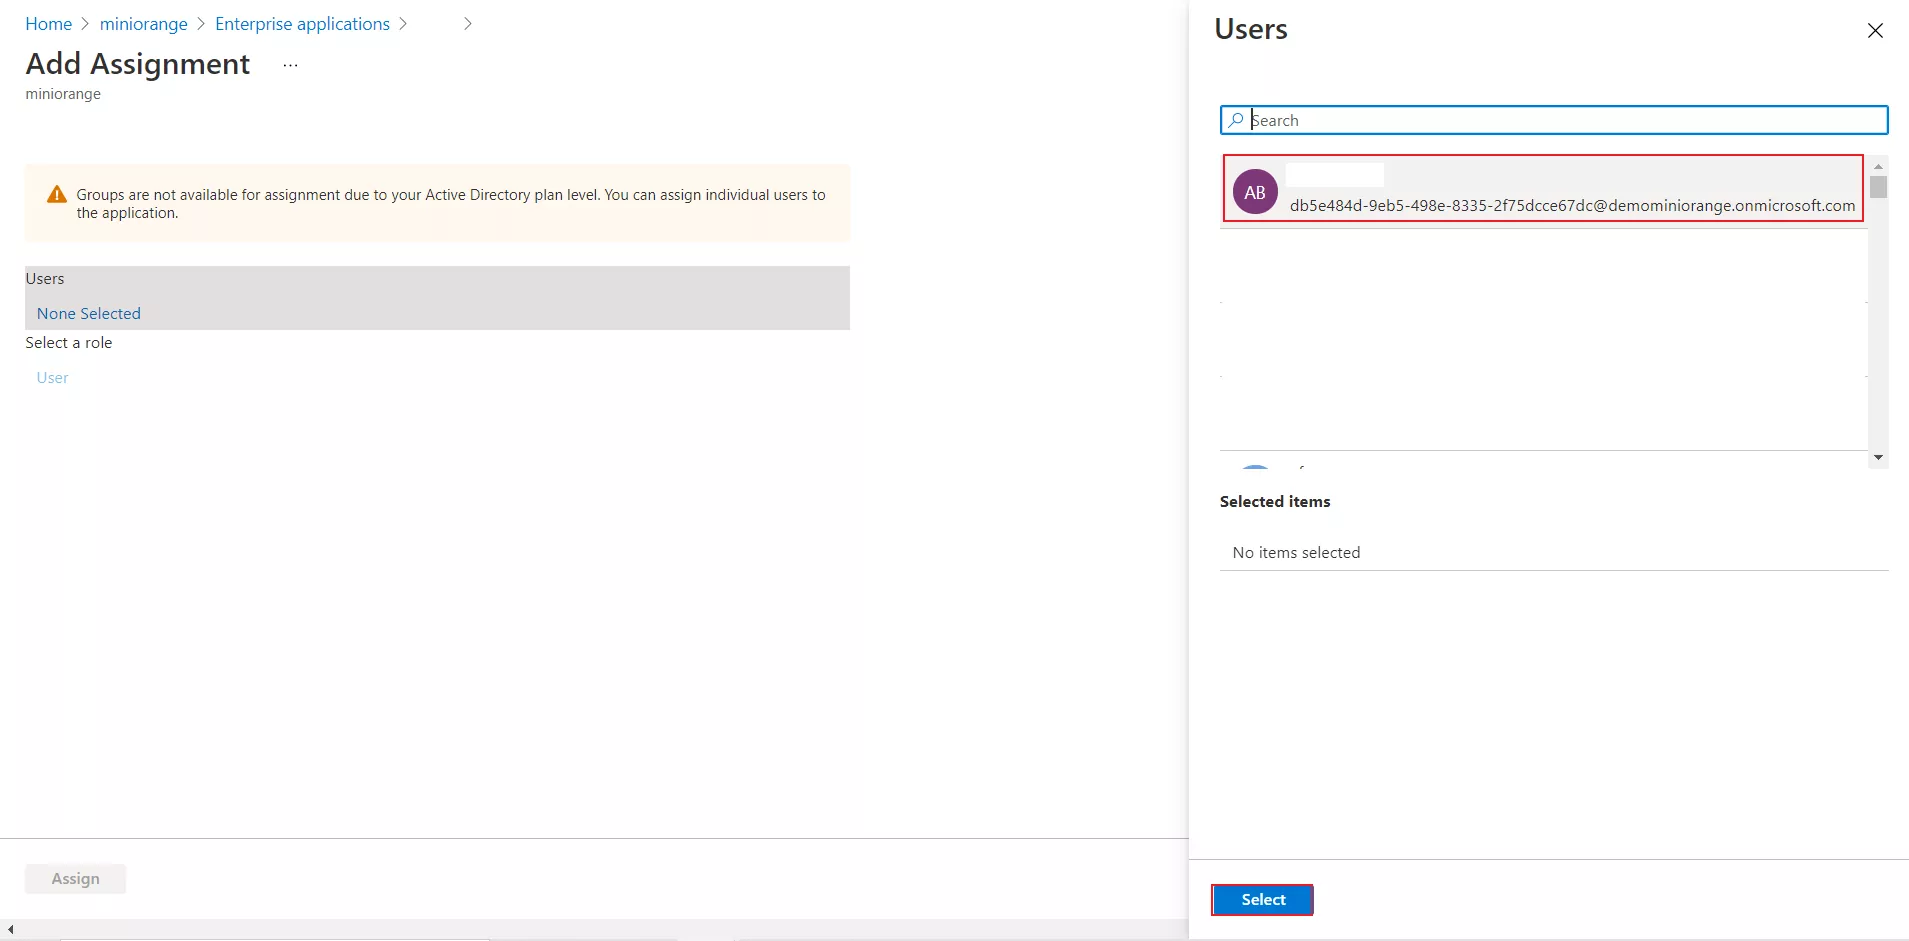
- 以下でアプリケーションにロールを割り当てることもできます。 役割を選択 のセクションから無料でダウンロードできます。
Microsoft Entra ID(旧称 Azure AD)をSAML IDP(アイデンティティプロバイダー)として正常に構成し、DNNシングルサインオン(SSO)を実現しました。
- ライセンスの有効化が成功すると、以下のようにプラグインのダッシュボードが開きます。
- プラグインダッシュボードで、 サービスプロバイダーのメタデータ 上部メニューのボタンをクリックしてください。これにより、サービスプロバイダーのメタデータページが開きます。
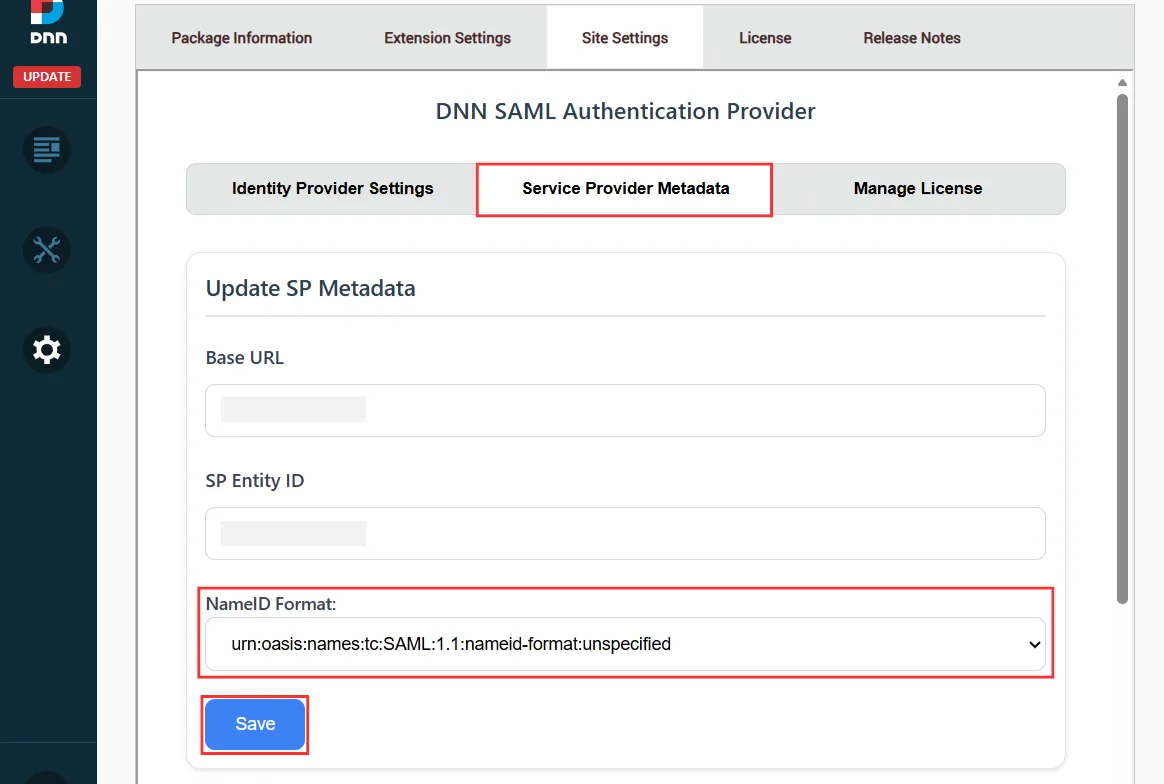
- 必要なものを選択してください 名前 ID 形式 ID プロバイダーの設定に基づいてドロップダウン (たとえば、メールアドレスまたは未指定) から選択し、 Save 設定を更新するには、このボタンをクリックしてください。
- NameIDフォーマットは、SAMLログインプロセス中に送信されるユーザー識別子(メールアドレスやユーザー名など)を定義します。
- 下にスクロールして SAMLメタデータの共有 のセクションから無料でダウンロードできます。
SAML SPメタデータは、以下に説明する2つの方法のいずれかを使用して取得し、IDプロバイダー側で設定できます。
A] SAMLメタデータURLまたはメタデータファイルを使用する
- このページでは、メタデータのURLと、SAMLメタデータXMLファイルをダウンロードするオプションを見つけることができます。
- メタデータURLをコピーするか、メタデータファイルをダウンロードして、IDプロバイダー側で同じ設定を行ってください。
- 以下のスクリーンショットを参照してください。
B] メタデータの手動アップロード
- このページでは、サービスプロバイダーのメタデータを手動でコピーできます。 SPエンティティID、ACS URL、SPログアウトURL そして、設定のためにIDプロバイダーと共有してください。
- 以下のスクリーンショットを参照してください。
Azure AD IdP を構成する手順
- ログインする Azure AD ポータル.
- 選択 Azure Active Directory.
- 選択 エンタープライズアプリケーション.
- ソフトウェアの制限をクリック 新しいアプリ.
- ソフトウェアの制限をクリック 独自のアプリケーションを作成する.
- アプリの名前を入力し、選択します 非ギャラリーアプリケーション セクションとクリック 創造する
- ソフトウェアの制限をクリック シングルサインオンのセットアップ.
- まず SAML タブには何も表示されないことに注意してください。
- をクリックした後 編集、 入力します SPエンティティID の 識別する ACS URL の 返信URL from サービスプロバイダーのメタデータ プラグインのタブは、 ステップ2B.
- デフォルトでは、次のとおりです Attributes SAML レスポンスで送信されます。アプリケーションへの SAML レスポンスで送信されたクレームは、以下で表示または編集できます。 Attributes タブには何も表示されないことに注意してください。
- コピー アプリフェデレーションのメタデータ URL 得るため Endpoints 設定に必要 サービスプロバイダー.
-
ユーザーとグループを SAML アプリケーションに割り当てる
- MFAデバイスに移動する ユーザーとグループ タブをクリックして ユーザー/グループを追加.
- ソフトウェアの制限をクリック ユーザー 必要なユーザーを割り当てて、選択をクリックします。
- 以下でアプリケーションにロールを割り当てることもできます。 役割を選択 のセクションから無料でダウンロードできます。
Microsoft Entra ID(旧称 Azure AD)をSAML IDP(アイデンティティプロバイダー)として正常に構成し、DNNシングルサインオン(SSO)を実現しました。
- ライセンスの有効化が成功すると、以下のようにプラグインのダッシュボードが開きます。
- プラグインダッシュボードで、 サービスプロバイダーのメタデータ 上部メニューのボタンをクリックしてください。これにより、サービスプロバイダーのメタデータページが開きます。
- 必要なものを選択してください 名前 ID 形式 ID プロバイダーの設定に基づいてドロップダウン (たとえば、メールアドレスまたは未指定) から選択し、 Save 設定を更新するには、このボタンをクリックしてください。
- NameIDフォーマットは、SAMLログインプロセス中に送信されるユーザー識別子(メールアドレスやユーザー名など)を定義します。
- 下にスクロールして SAMLメタデータの共有 のセクションから無料でダウンロードできます。
SAML SPメタデータは、以下に説明する2つの方法のいずれかを使用して取得し、IDプロバイダー側で設定できます。
A] SAMLメタデータURLまたはメタデータファイルを使用する
- このページでは、メタデータのURLと、SAMLメタデータXMLファイルをダウンロードするオプションを見つけることができます。
- メタデータURLをコピーするか、メタデータファイルをダウンロードして、IDプロバイダー側で同じ設定を行ってください。
- 以下のスクリーンショットを参照してください。
B] メタデータの手動アップロード
- このページでは、サービスプロバイダーのメタデータを手動でコピーできます。 SPエンティティID、ACS URL、SPログアウトURL そして、設定のためにIDプロバイダーと共有してください。
- 以下のスクリーンショットを参照してください。
Azure AD IdP を構成する手順
- ログインする Azure AD ポータル.
- 選択 Azure Active Directory.
- 選択 エンタープライズアプリケーション.
- ソフトウェアの制限をクリック 新しいアプリ.
- ソフトウェアの制限をクリック 独自のアプリケーションを作成する.
- アプリの名前を入力し、選択します 非ギャラリーアプリケーション セクションとクリック 創造する
- ソフトウェアの制限をクリック シングルサインオンのセットアップ.
- まず SAML タブには何も表示されないことに注意してください。
- をクリックした後 編集、 入力します SPエンティティID の 識別する ACS URL の 返信URL from サービスプロバイダーのメタデータ プラグインのタブは、 ステップ2B.
- デフォルトでは、次のとおりです Attributes SAML レスポンスで送信されます。アプリケーションへの SAML レスポンスで送信されたクレームは、以下で表示または編集できます。 Attributes タブには何も表示されないことに注意してください。
- コピー アプリフェデレーションのメタデータ URL 得るため Endpoints 設定に必要 サービスプロバイダー.
-
ユーザーとグループを SAML アプリケーションに割り当てる
- MFAデバイスに移動する ユーザーとグループ タブをクリックして ユーザー/グループを追加.
- ソフトウェアの制限をクリック ユーザー 必要なユーザーを割り当てて、選択をクリックします。
- 以下でアプリケーションにロールを割り当てることもできます。 役割を選択 のセクションから無料でダウンロードできます。
Microsoft Entra ID(旧称 Azure AD)をSAML IDP(アイデンティティプロバイダー)として正常に構成し、DNNシングルサインオン(SSO)を実現しました。
2. DNN SAML SSOでAzure AD IDプロバイダーのメタデータを構成する
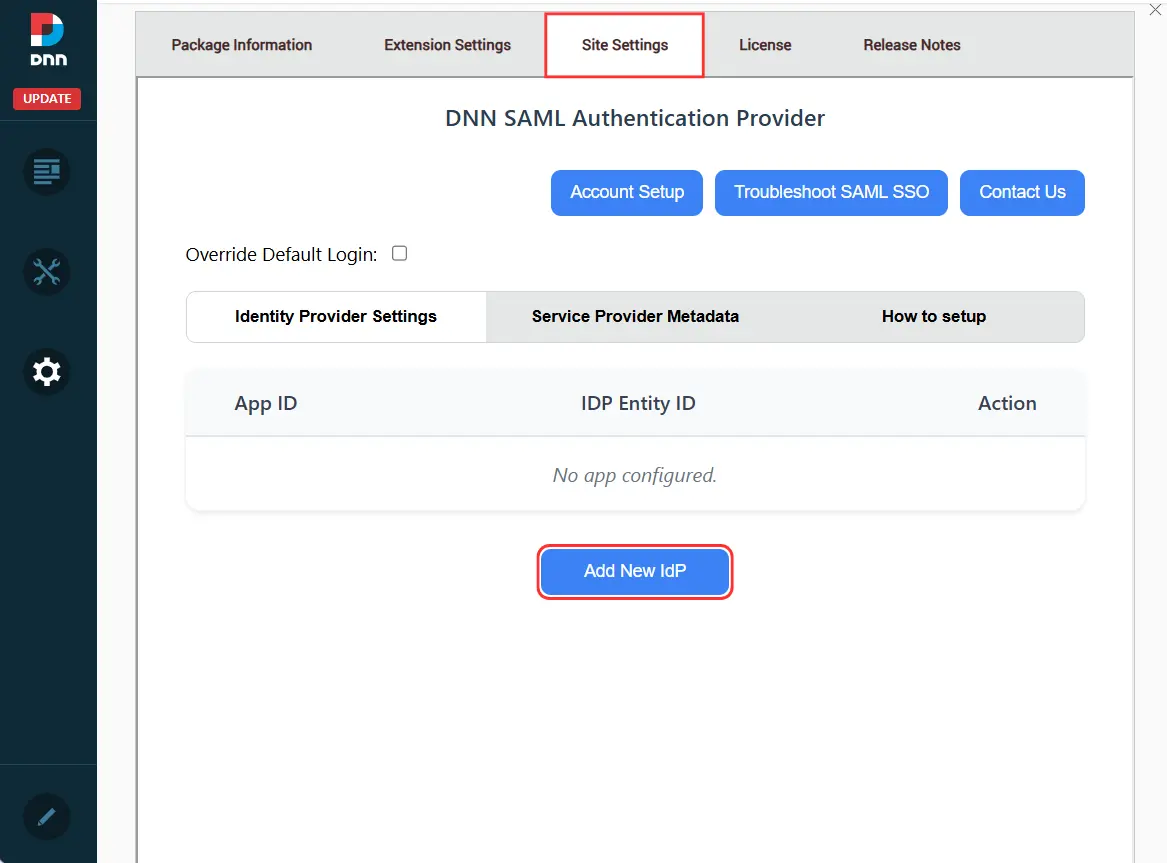
- 以下を行うには、 新しい IDP を追加 新しい ID プロバイダーを構成するためのボタン。
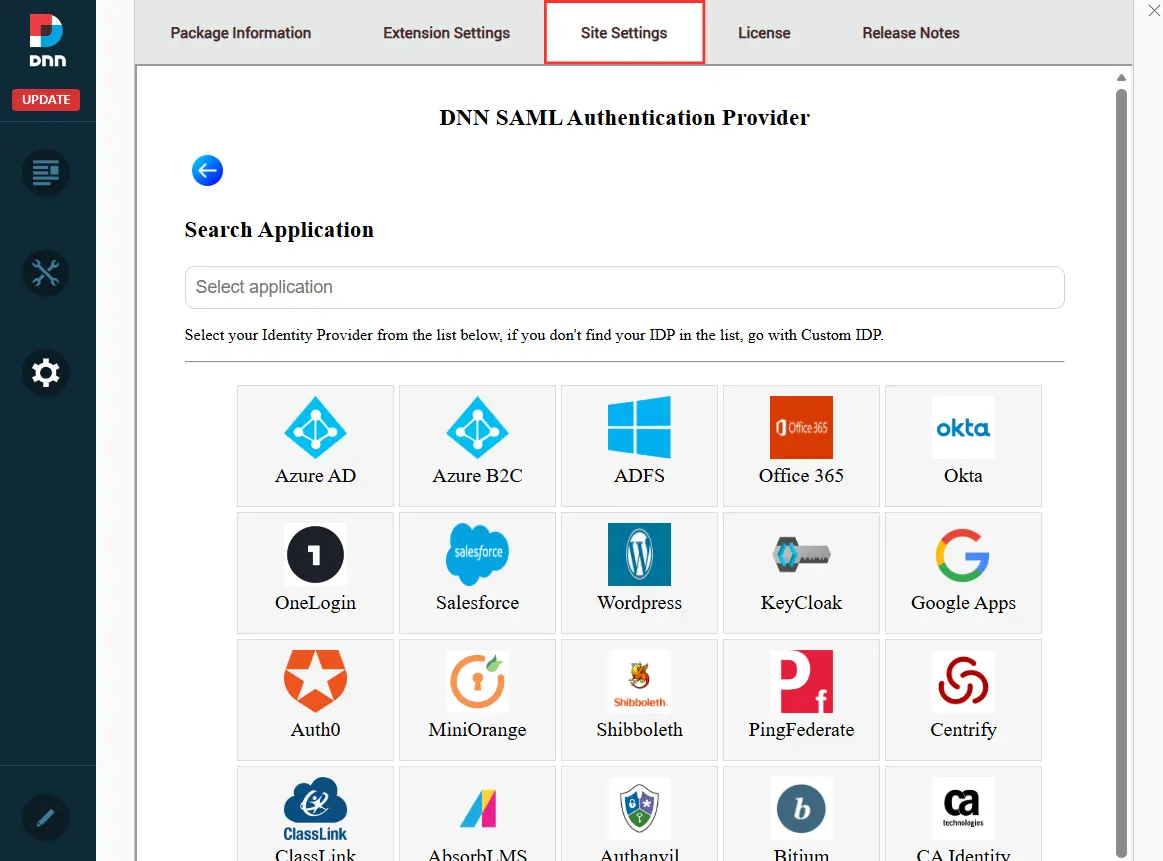
- プラグイン設定タブで、 アズールAD 表示されるリストから ID プロバイダーとして選択します。
- リストからIdPを選択すると、IDプロバイダー設定ページが開きます。ここで、 IdPメタデータのアップロード メタデータを使用してIDプロバイダーを自動的に構成するには、ボタンをクリックするか、必要なIDプロバイダーの詳細を手動で入力します。 ID プロバイダーの設定.
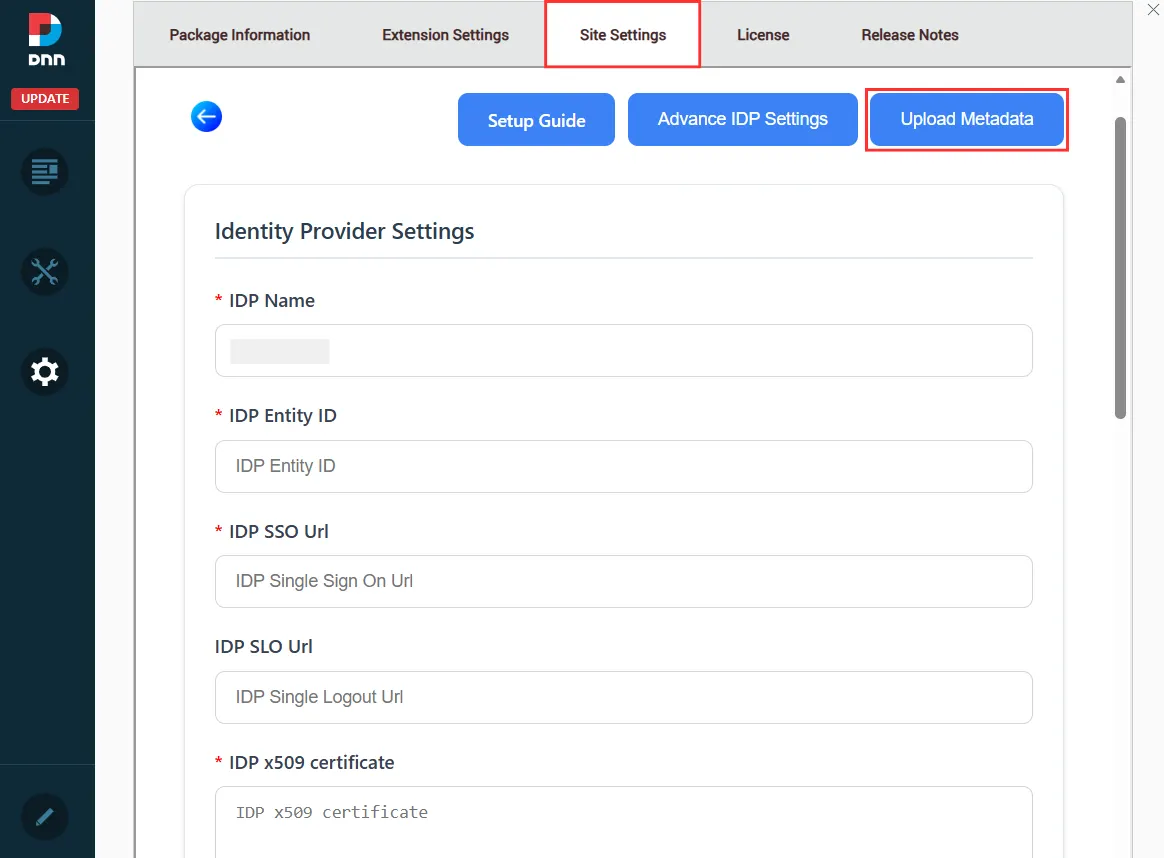
以下に詳述する2つの方法で、プラグイン内でSAML IDプロバイダーのメタデータを設定できます。
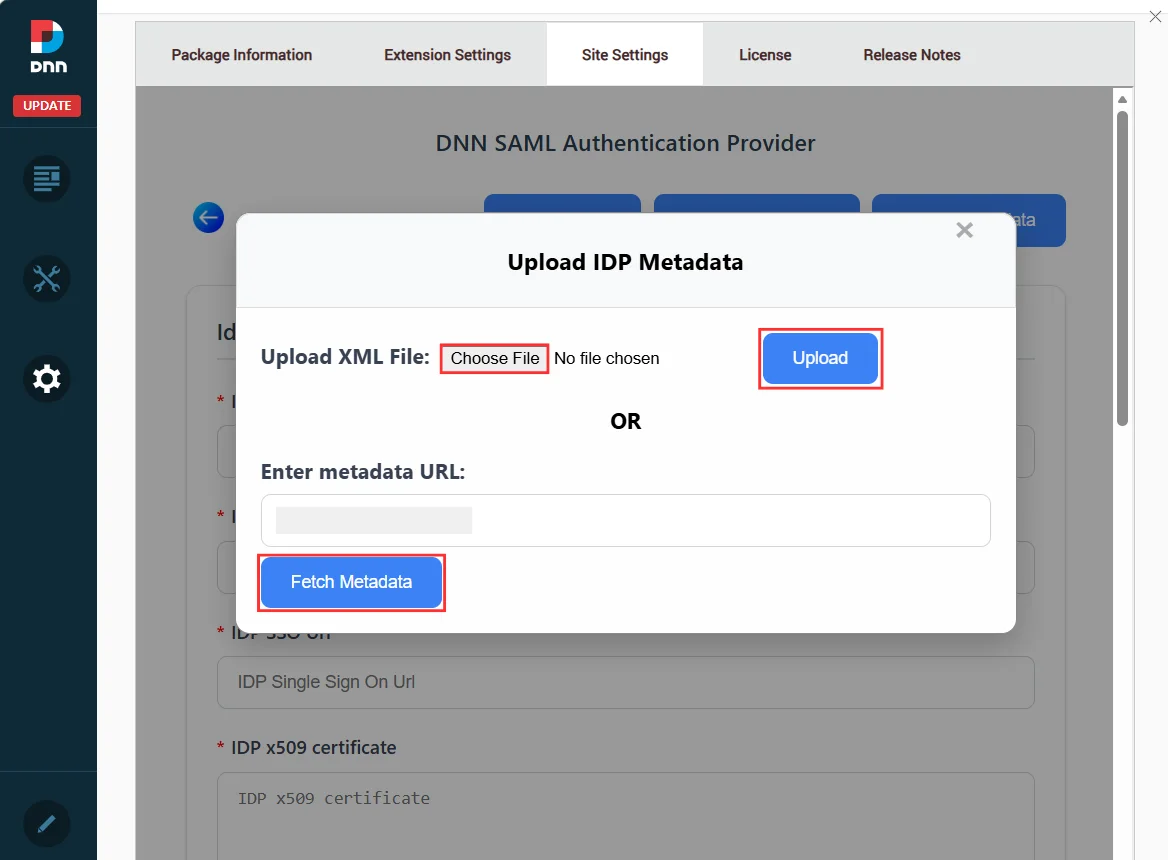
A] [IDP メタデータのアップロード] ボタンを使用してメタデータをアップロードします。
- 詳しくはこちら ファイルを選択してください メタデータ XML ファイルをアップロードするには、 XMLファイルをアップロード オプションをクリックして、 アップロードまたは、 メタデータ URL に選出しました。 メタデータURLを入力してください セクションをクリックして メタデータのフェッチ IDプロバイダーの設定を自動的に取得する。
- 以下のスクリーンショットを参照してください。
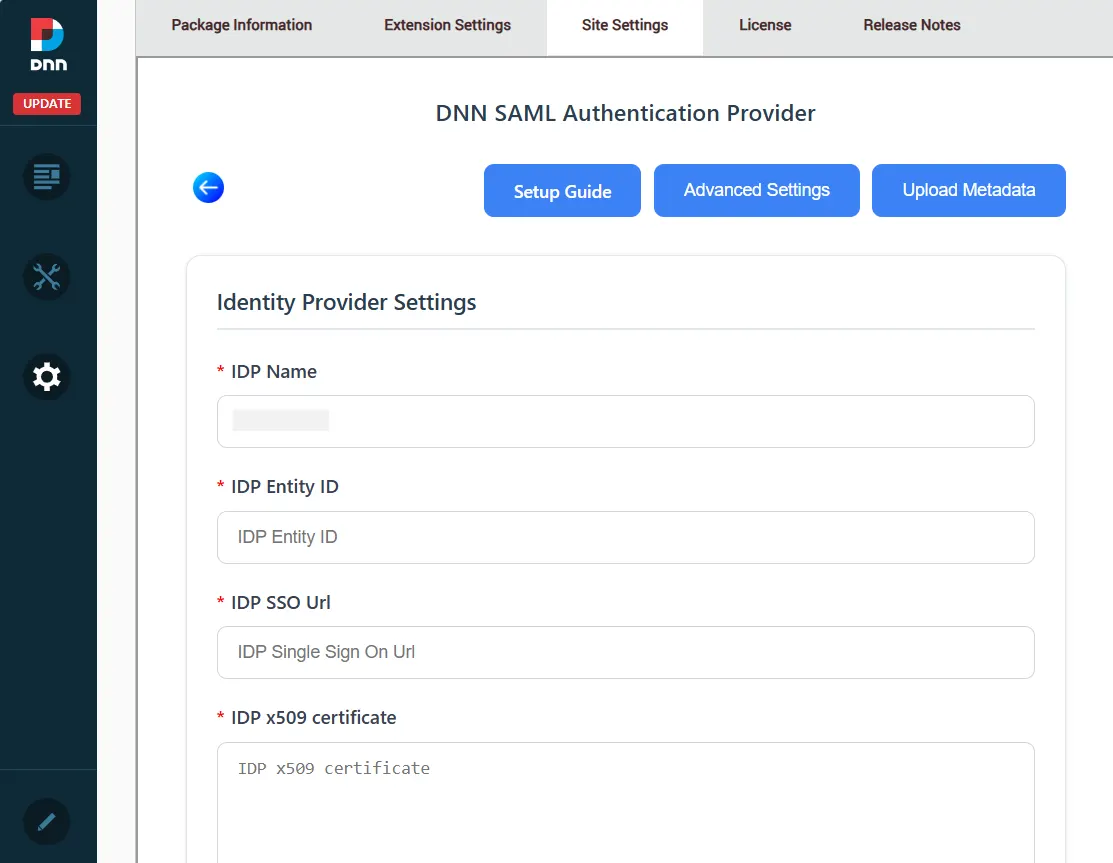
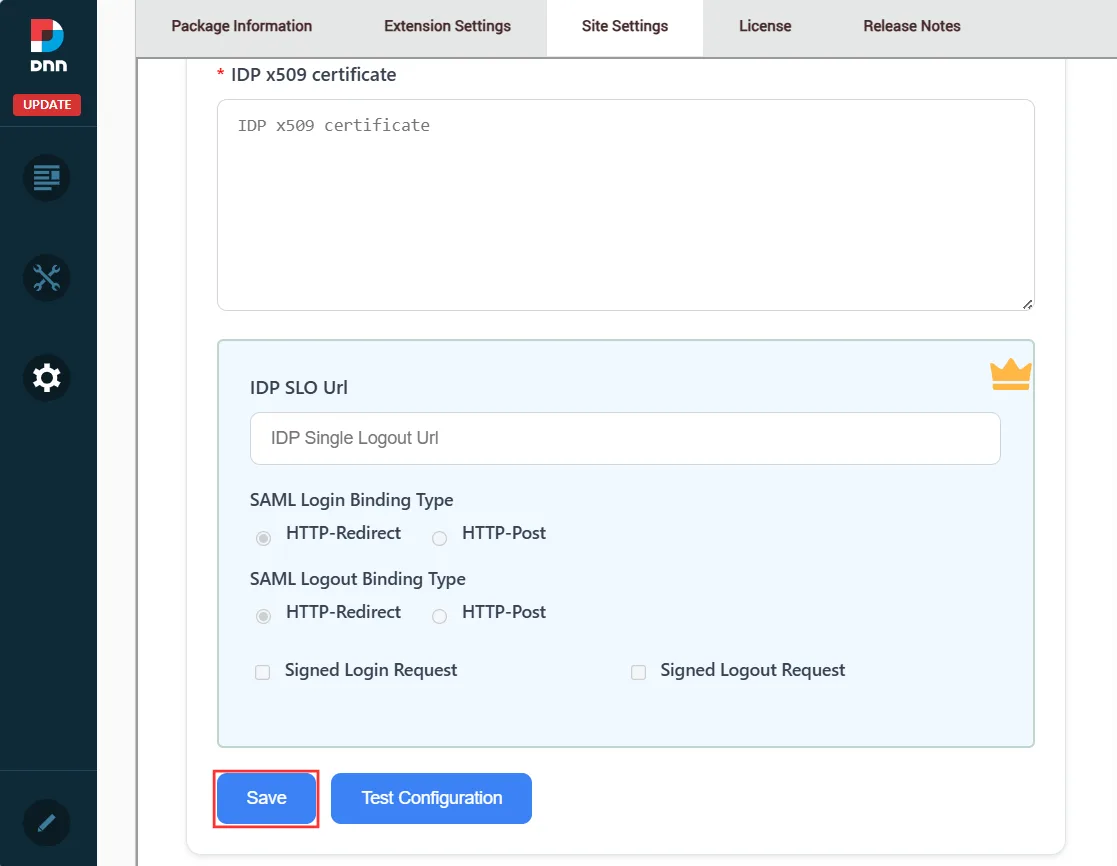
B] ID プロバイダーのメタデータを手動で構成します。
- または、[ID プロバイダー設定] タブで、次のような必須フィールドを手動で入力することもできます。 IDP名、IDPエンティティID、シングルサインオンURL をクリックし [設定の保存].
- 以下を行うには、 新しい IDP を追加 新しい ID プロバイダーを構成するためのボタン。
- プラグイン設定タブで、 アズールAD 表示されるリストから ID プロバイダーとして選択します。
- リストからIdPを選択すると、IDプロバイダー設定ページが開きます。ここで、 IdPメタデータのアップロード メタデータを使用してIDプロバイダーを自動的に構成するには、ボタンをクリックするか、必要なIDプロバイダーの詳細を手動で入力します。 ID プロバイダーの設定.
以下に詳述する2つの方法で、プラグイン内でSAML IDプロバイダーのメタデータを設定できます。
A] [IDP メタデータのアップロード] ボタンを使用してメタデータをアップロードします。
- 詳しくはこちら ファイルを選択してください メタデータ XML ファイルをアップロードするには、 XMLファイルをアップロード オプションをクリックして、 アップロードまたは、 メタデータ URL に選出しました。 メタデータURLを入力してください セクションをクリックして メタデータのフェッチ IDプロバイダーの設定を自動的に取得する。
- 以下のスクリーンショットを参照してください。
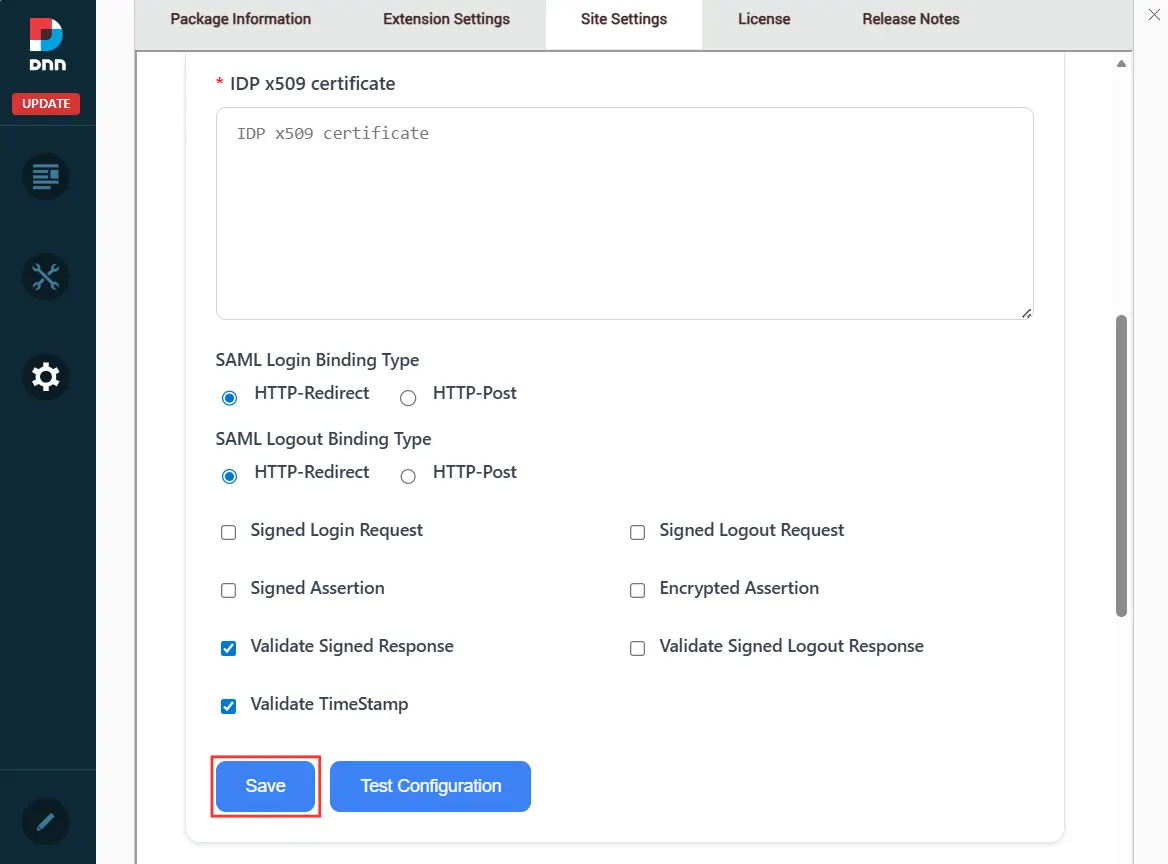
B] ID プロバイダーのメタデータを手動で構成します。
- または、[ID プロバイダー設定] タブで、次のような必須フィールドを手動で入力することもできます。 IDP名、IDPエンティティID、シングルサインオンURL をクリックし [設定の保存].
- 以下を行うには、 新しい IDP を追加 新しい ID プロバイダーを構成するためのボタン。
- プラグイン設定タブで、 アズールAD 表示されるリストから ID プロバイダーとして選択します。
- リストからIdPを選択すると、IDプロバイダー設定ページが開きます。ここで、 IdPメタデータのアップロード メタデータを使用してIDプロバイダーを自動的に構成するには、ボタンをクリックするか、必要なIDプロバイダーの詳細を手動で入力します。 ID プロバイダーの設定.
以下に詳述する2つの方法で、プラグイン内でSAML IDプロバイダーのメタデータを設定できます。
A] [IDP メタデータのアップロード] ボタンを使用してメタデータをアップロードします。
- 詳しくはこちら ファイルを選択してください メタデータ XML ファイルをアップロードするには、 XMLファイルをアップロード オプションをクリックして、 アップロードまたは、 メタデータ URL に選出しました。 メタデータURLを入力してください セクションをクリックして メタデータのフェッチ IDプロバイダーの設定を自動的に取得する。
- 以下のスクリーンショットを参照してください。
B] ID プロバイダーのメタデータを手動で構成します。
- または、[ID プロバイダー設定] タブで、次のような必須フィールドを手動で入力することもできます。 IDP名、IDPエンティティID、シングルサインオンURL をクリックし [設定の保存].
3. SAML SSO のテスト
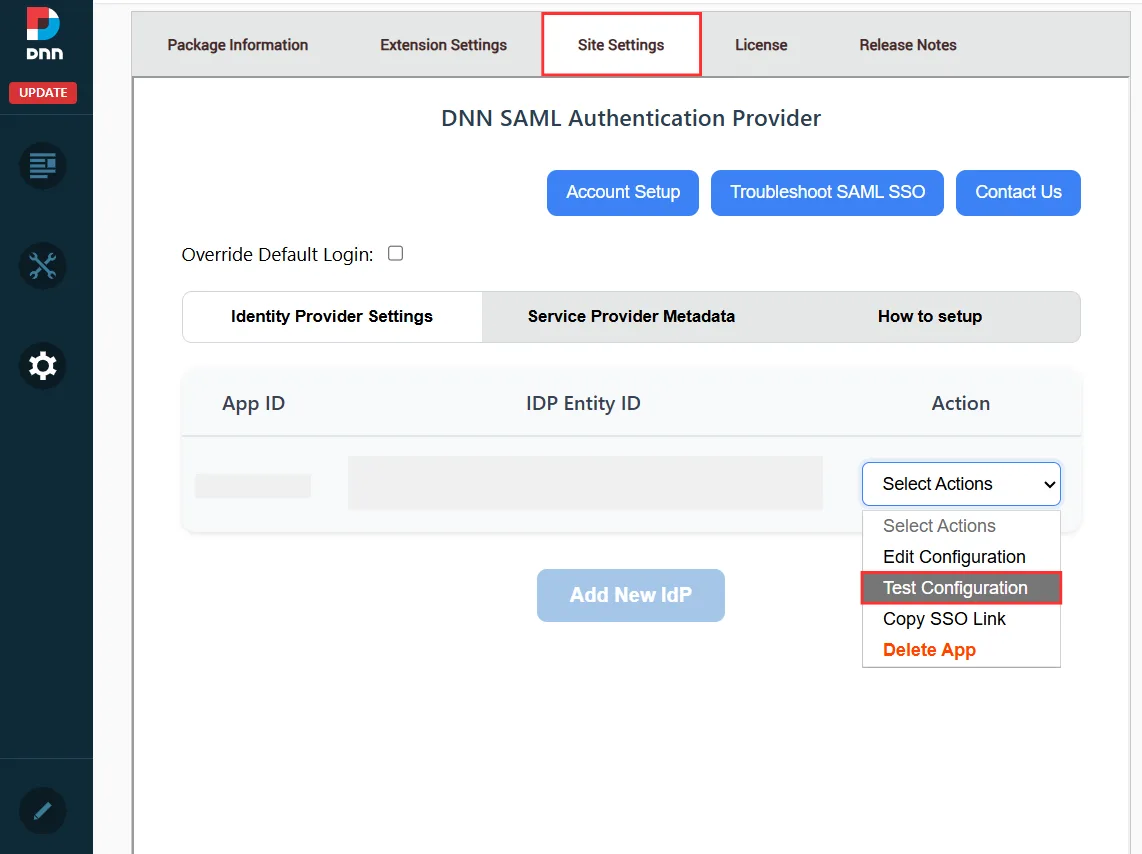
- メタデータの詳細をアップロードしたら、ダッシュボードに戻ります。 アクションを選択 設定済みのIDプロバイダーの横にあるドロップダウンをクリックして テスト構成.
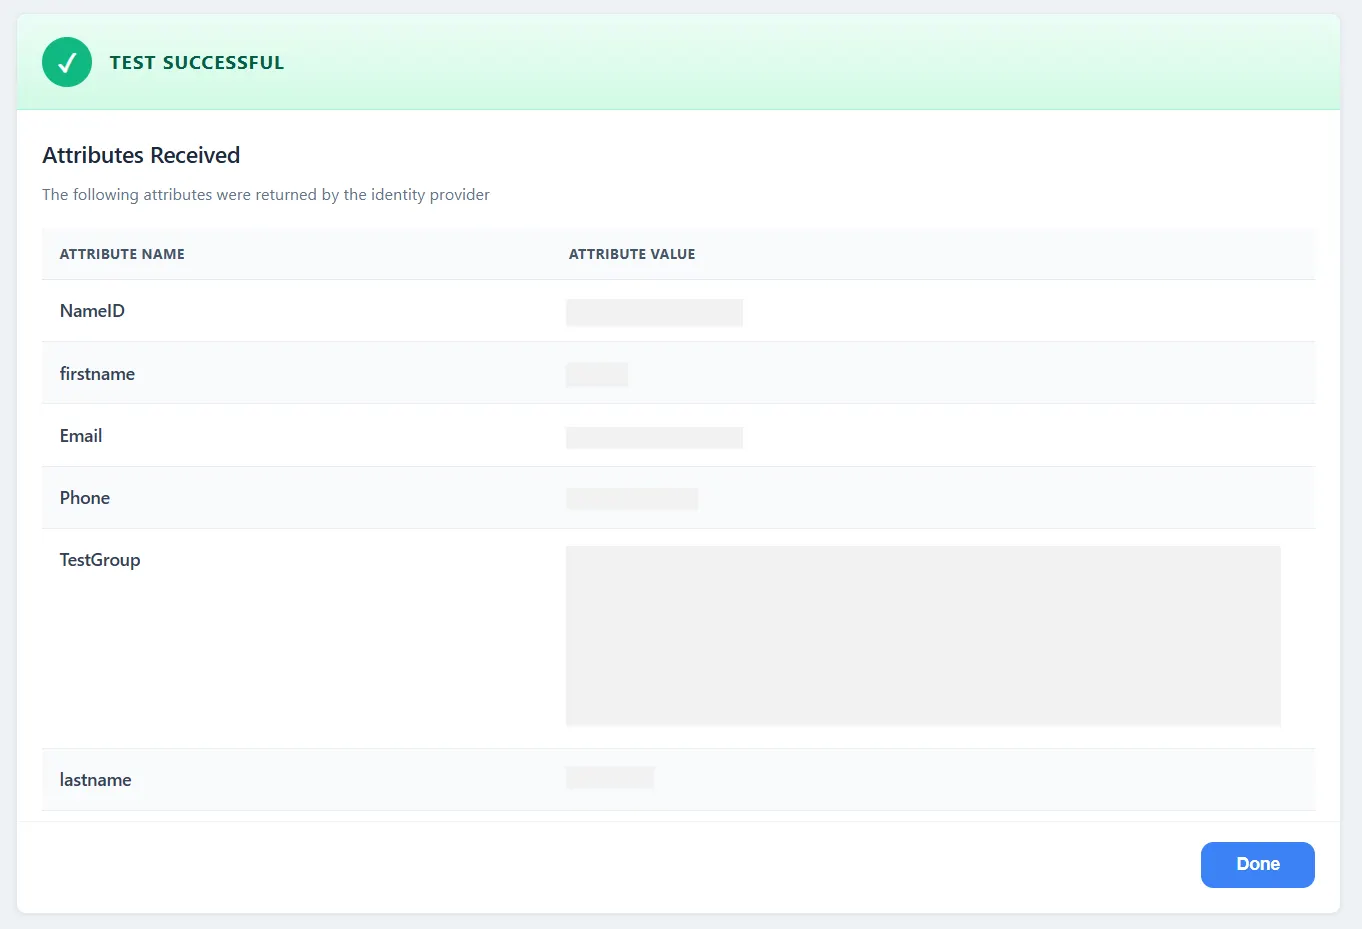
- 設定が正常に完了すると、テスト設定ウィンドウに属性名と属性値が表示されます。
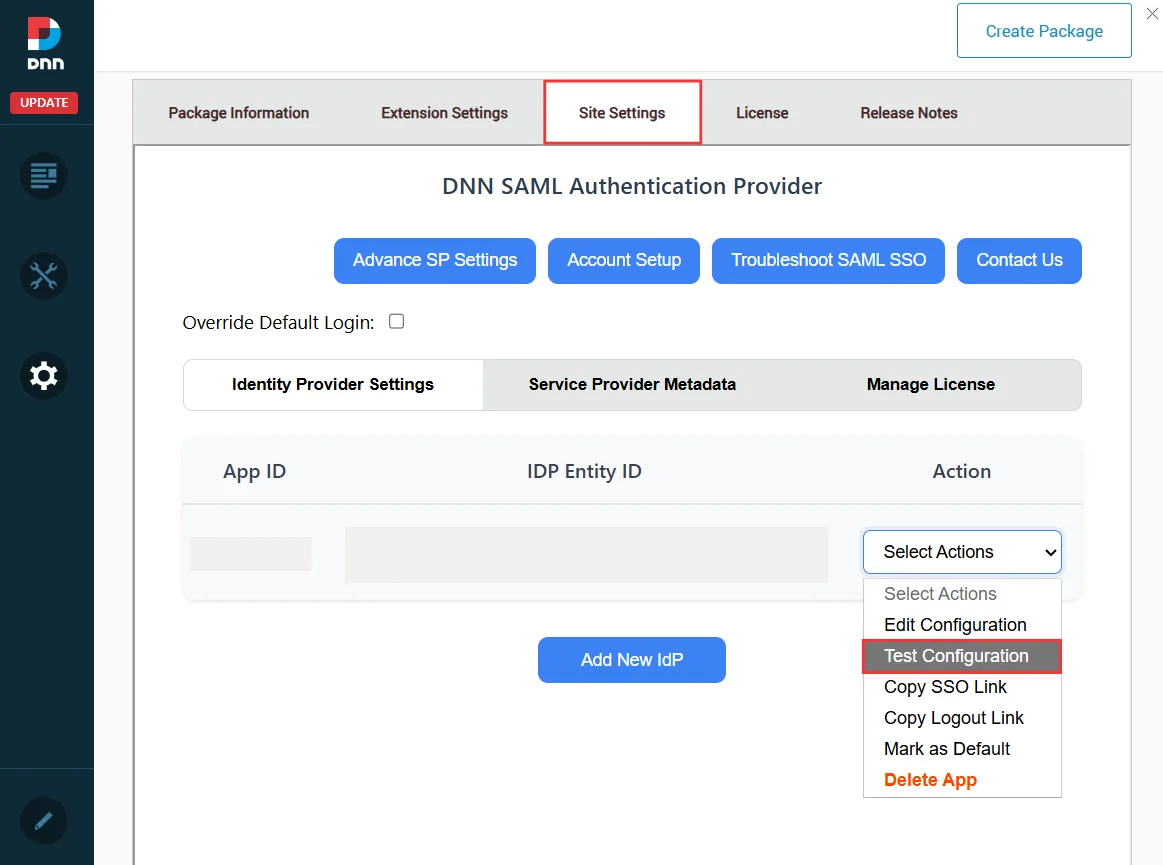
- メタデータの詳細をアップロードしたら、ダッシュボードに戻ります。 アクションを選択 設定済みのIDプロバイダーの横にあるドロップダウンをクリックして テスト構成.
- 設定が正常に完了すると、テスト設定ウィンドウに属性名と属性値が表示されます。
属性マッピング
- 構成をテストした後、アプリケーション属性をIDプロバイダー(IdP)属性にマッピングします。
- ノーザンダイバー社の アクションの選択 ドロップダウン、選択 設定の編集 属性マッピング設定を開きます。
- 必要なマップ IdP属性 SAML レスポンスで受信した情報 (ユーザー名、メール アドレス、名、姓など) を対応するフィールドに追加します。
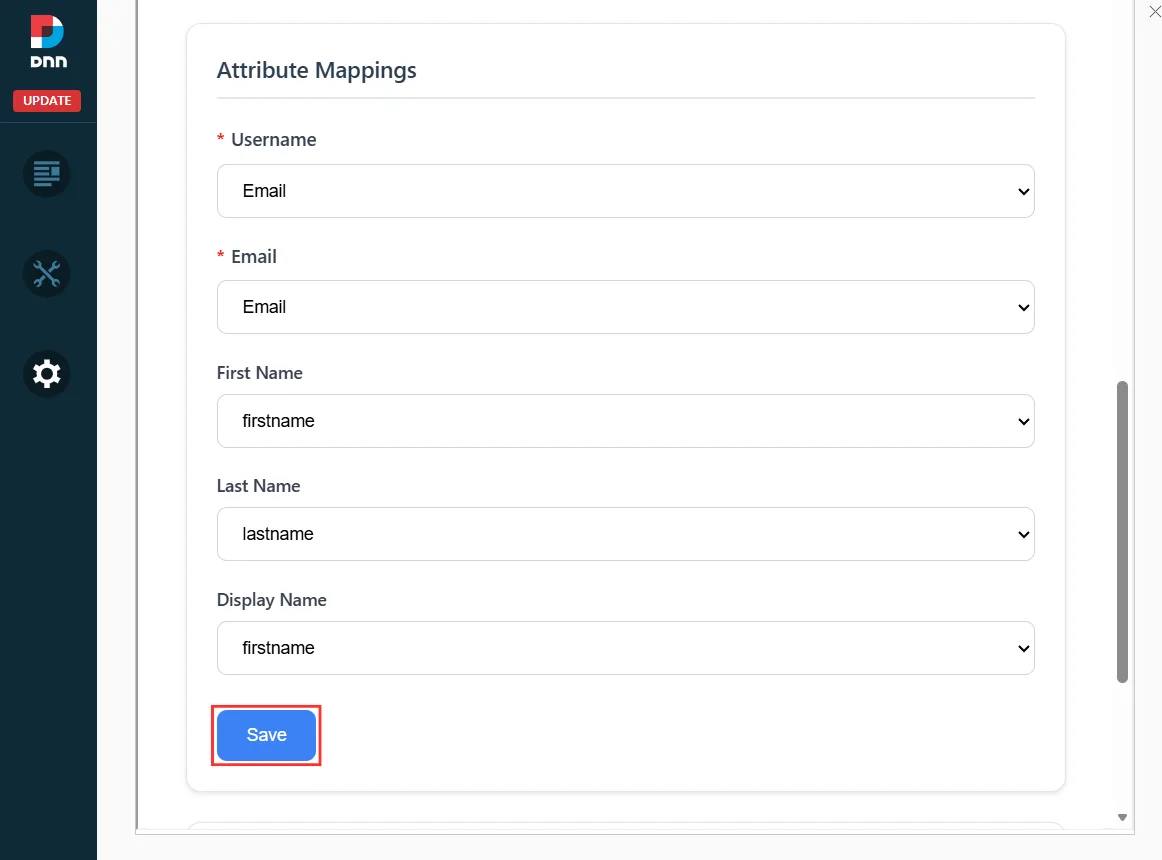
- 属性がマッピングされたら、 Save 変更を適用します。
デフォルトの役割マッピング
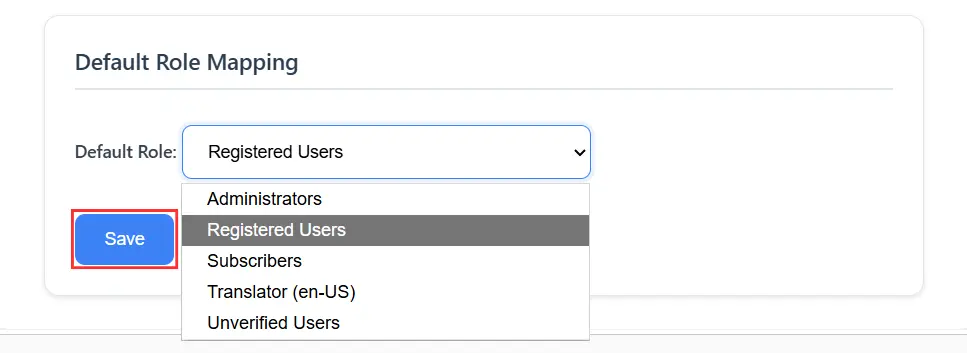
- に移動します デフォルトの役割マッピング セクションで、SSO ログイン成功後にユーザーに割り当てる役割を選択します。 デフォルトの役割 ドロップダウン。
- 適切な役割(登録ユーザー、購読者、管理者など)を選択し、 Save ボタンをクリックして変更を適用します。
詳細IDP設定
さらに高度な設定を行う場合は、上にスクロールして、上部メニューから「高度なIdP設定」ボタンをクリックしてください。
カスタム属性マッピング
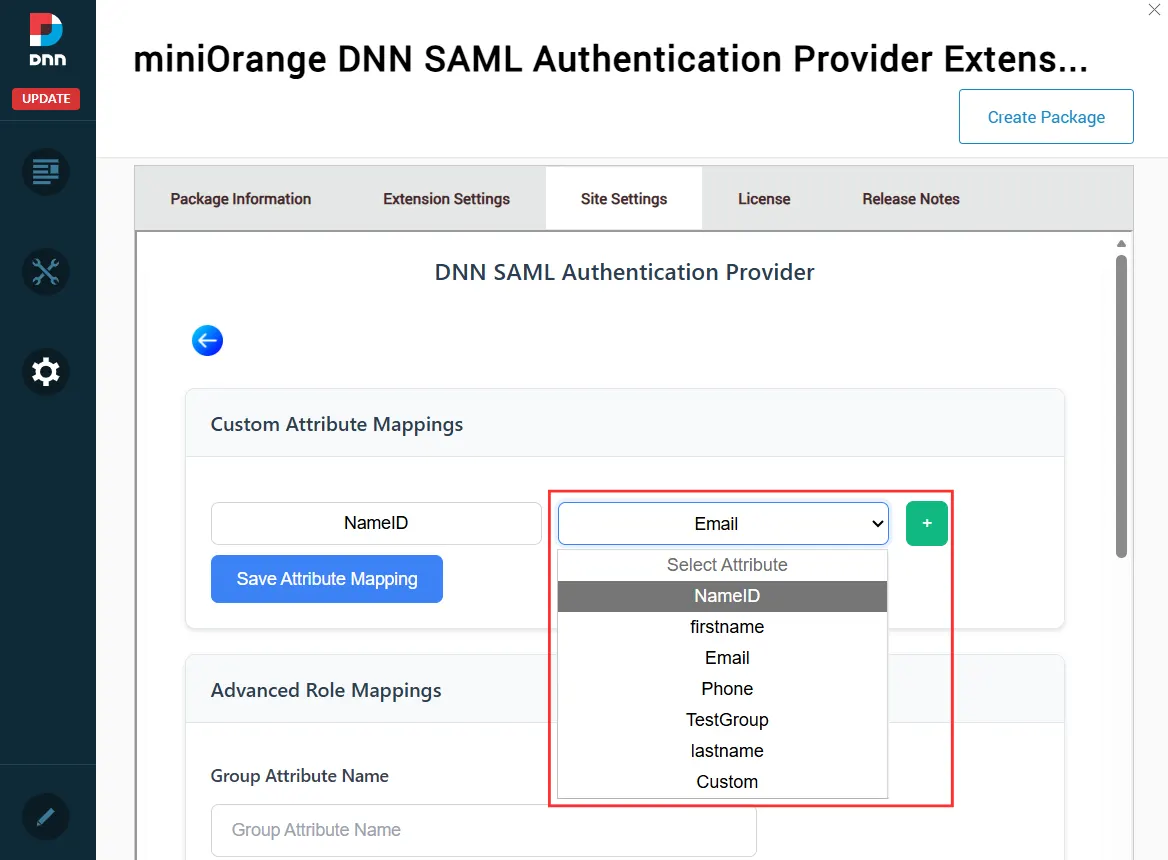
- IdPから追加の属性を渡したい場合は、属性名と対応する属性値を以下に入力してください。 カスタム属性マッピング.
- ノーザンダイバー社の 属性値 ドロップダウンメニューから、テスト構成結果で受け取った属性のいずれかを選択します。たとえば、NameID などです。
- これらの属性は、IDプロバイダー(IdP)から送信される値に対応します。
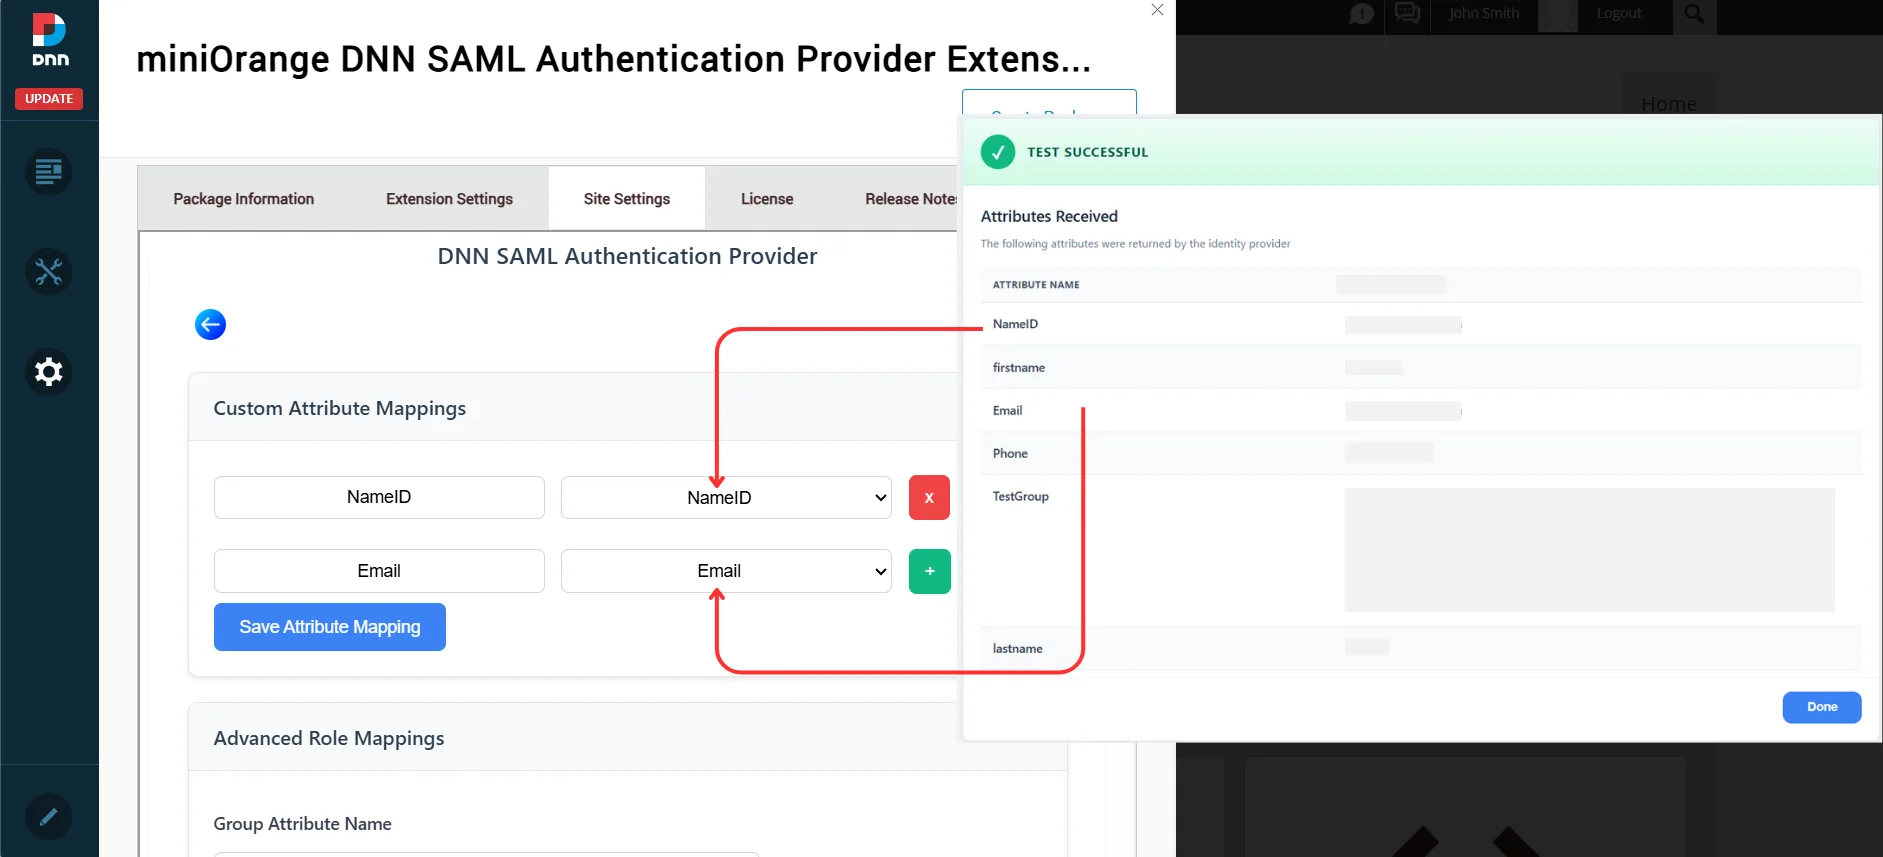
- 属性名 このフィールドにDNNユーザー属性の名前を入力すると、SSOログイン時にIDP属性の値にマッピングされます。
- アプリケーションで複数の属性が必要な場合は、 +
- 必要なマッピングをすべて定義したら、 属性マッピングの保存 設定を保存する。
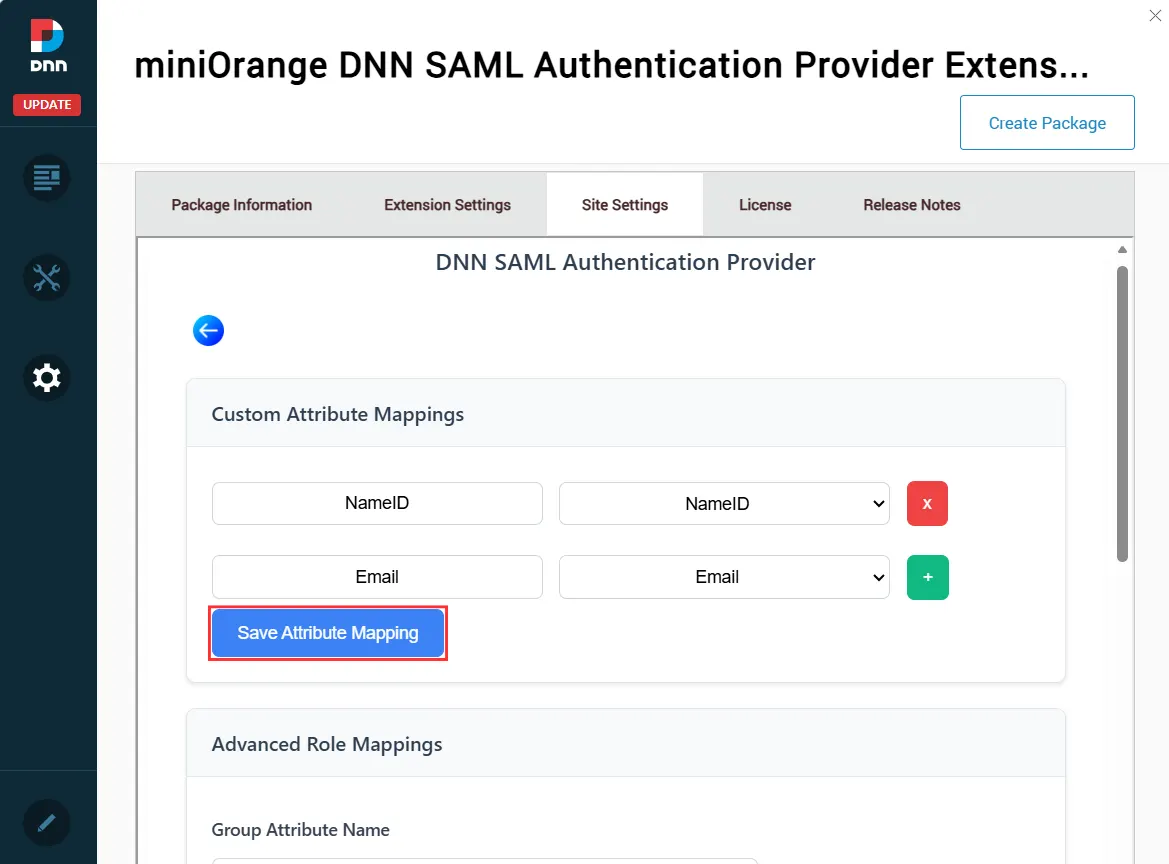
- このプラグインは、IDプロバイダー(IdP)から受信したSAML属性を、DNNサイト用にここで設定したカスタム属性名に変換します。
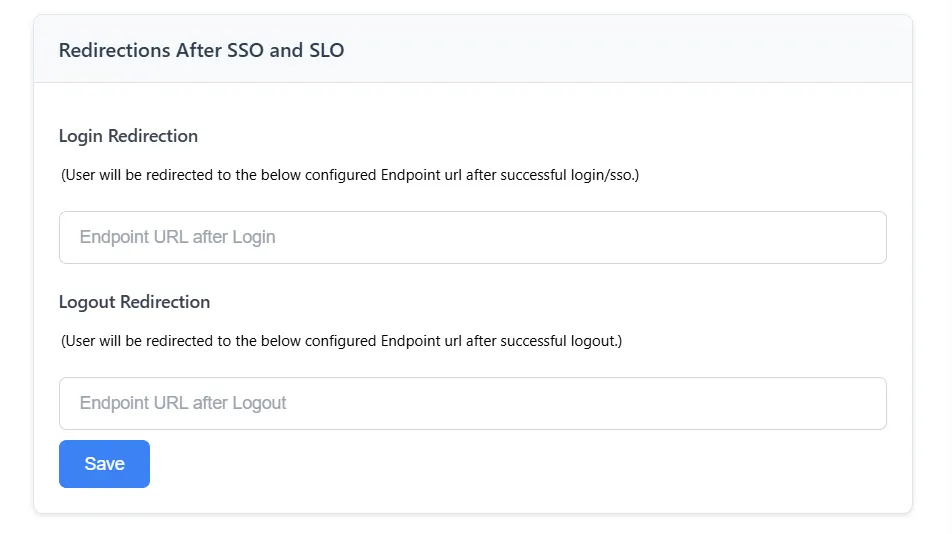
SSOおよびSLO後のリダイレクト
- ログインリダイレクト このセクションでは、SSOログインが成功した後にユーザーがリダイレクトされるエンドポイントURLを入力します。
- ログアウトリダイレクト セクションで、ログアウト成功後にユーザーがリダイレクトされるエンドポイント URL (SLO) を指定し、クリックします。 Save 構成を更新します。
追加の設定
- 有効にする ユーザーを自動登録する SSOログイン時にユーザーがDNNに存在しない場合、DNNに新しいユーザーアカウントを自動的に作成する。
- 有効にする メール属性を上書きする DNN内のユーザーのメールアドレスを、IDプロバイダー(IdP)から受信したメール属性で更新する。
- 有効にする メールアドレスでユーザーを検索 プラグインが、DNN内の既存ユーザーをメールアドレスを使用して識別し、照合できるようにする。
- 有効にする マルチポータルSSO 同じIDプロバイダー(IdP)を使用して複数のDNNポータル間でシングルサインオンを許可する場合は、ここをクリックしてください。 Save 設定を更新します。
- メタデータの詳細をアップロードしたら、ダッシュボードに戻ります。 アクションを選択 設定済みのIDプロバイダーの横にあるドロップダウンをクリックして テスト構成.
- 設定が正常に完了すると、テスト設定ウィンドウに属性名と属性値が表示されます。
属性マッピング
- 構成をテストした後、アプリケーション属性をIDプロバイダー(IdP)属性にマッピングします。
- ノーザンダイバー社の アクションの選択 ドロップダウン、選択 設定の編集 属性マッピング設定を開きます。
- 必要なマップ IdP属性 SAML レスポンスで受信した情報 (ユーザー名、メール アドレス、名、姓など) を対応するフィールドに追加します。
- 属性がマッピングされたら、 Save 変更を適用します。
デフォルトの役割マッピング
- に移動します デフォルトの役割マッピング セクションで、SSO ログイン成功後にユーザーに割り当てる役割を選択します。 デフォルトの役割 ドロップダウン。
- 適切な役割(登録ユーザー、購読者、管理者など)を選択し、 Save ボタンをクリックして変更を適用します。
詳細IDP設定
さらに高度な設定を行う場合は、上にスクロールして、上部メニューから「高度なIdP設定」ボタンをクリックしてください。
カスタム属性マッピング
- IdPから追加の属性を渡したい場合は、属性名と対応する属性値を以下に入力してください。 カスタム属性マッピング.
- ノーザンダイバー社の 属性値 ドロップダウンメニューから、テスト構成結果で受け取った属性のいずれかを選択します。たとえば、NameID などです。
- これらの属性は、IDプロバイダー(IdP)から送信される値に対応します。
- 属性名 このフィールドにDNNユーザー属性の名前を入力すると、SSOログイン時にIDP属性の値にマッピングされます。
- アプリケーションで複数の属性が必要な場合は、 +
- 必要なマッピングをすべて定義したら、 属性マッピングの保存 設定を保存する。
- このプラグインは、IDプロバイダー(IdP)から受信したSAML属性を、DNNサイト用にここで設定したカスタム属性名に変換します。
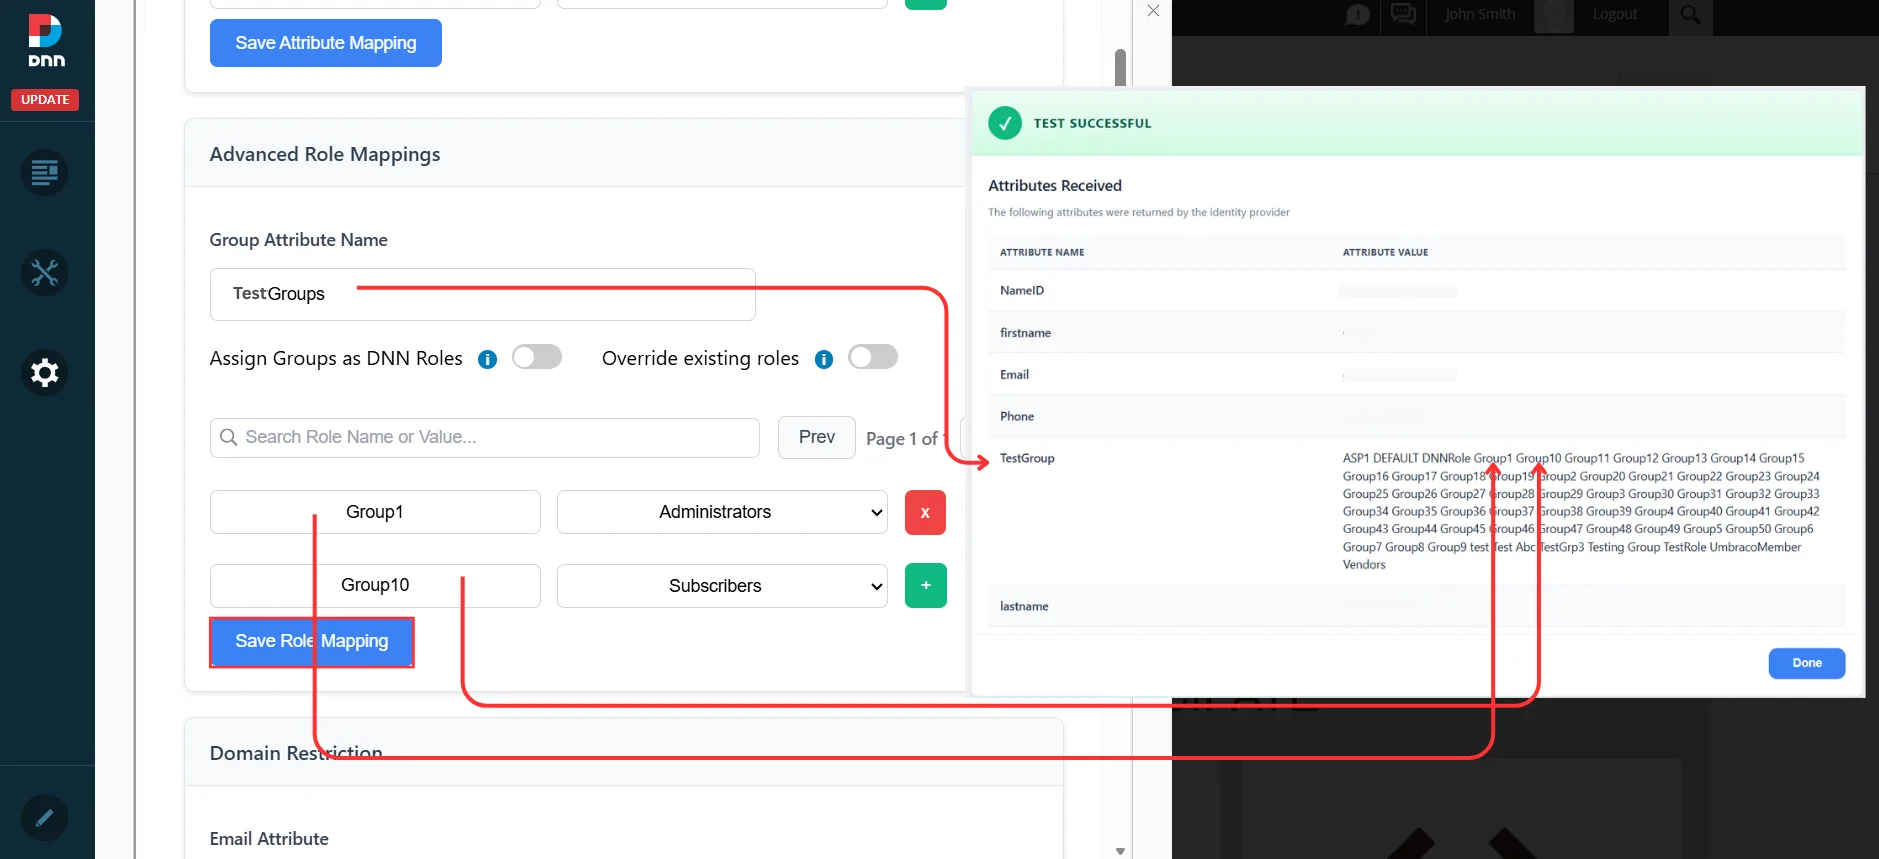
高度な役割マッピング
- 高度な役割マッピング セクションで、 グループ属性名 ユーザーグループ情報を取得するために、IDプロバイダーで設定されているとおりに正確に実行してください。
- 入力する 役割名 アイデンティティプロバイダから受信し、適切な 役割価値 フィールド。ロール値フィールドに、DNNサイトで定義されているロールを入力します。
- 例えば、UserGroups属性で受信したIdPグループGroup1またはGroup10を、DNNサイトで設定されている対応するロールにマッピングします。
- 必要なマッピングを追加したら、 ロールマッピングを保存 設定を正常に保存しました。
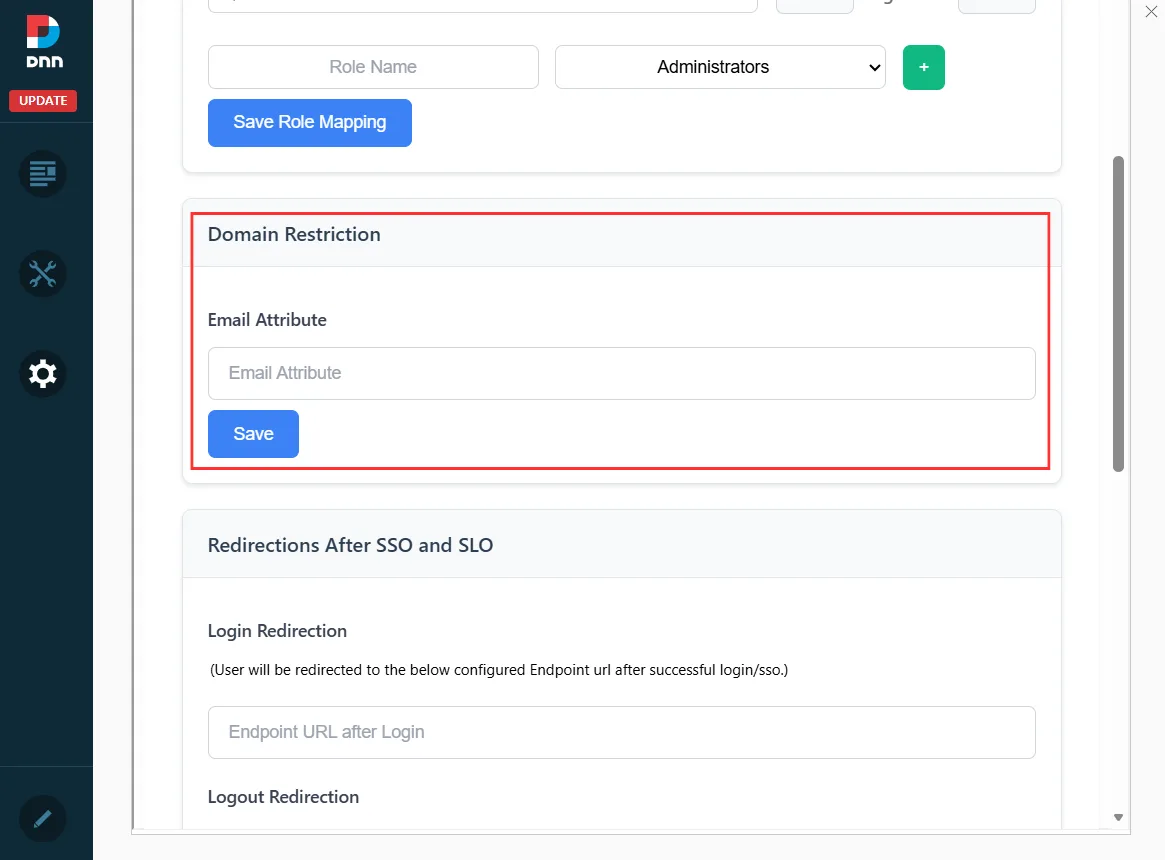
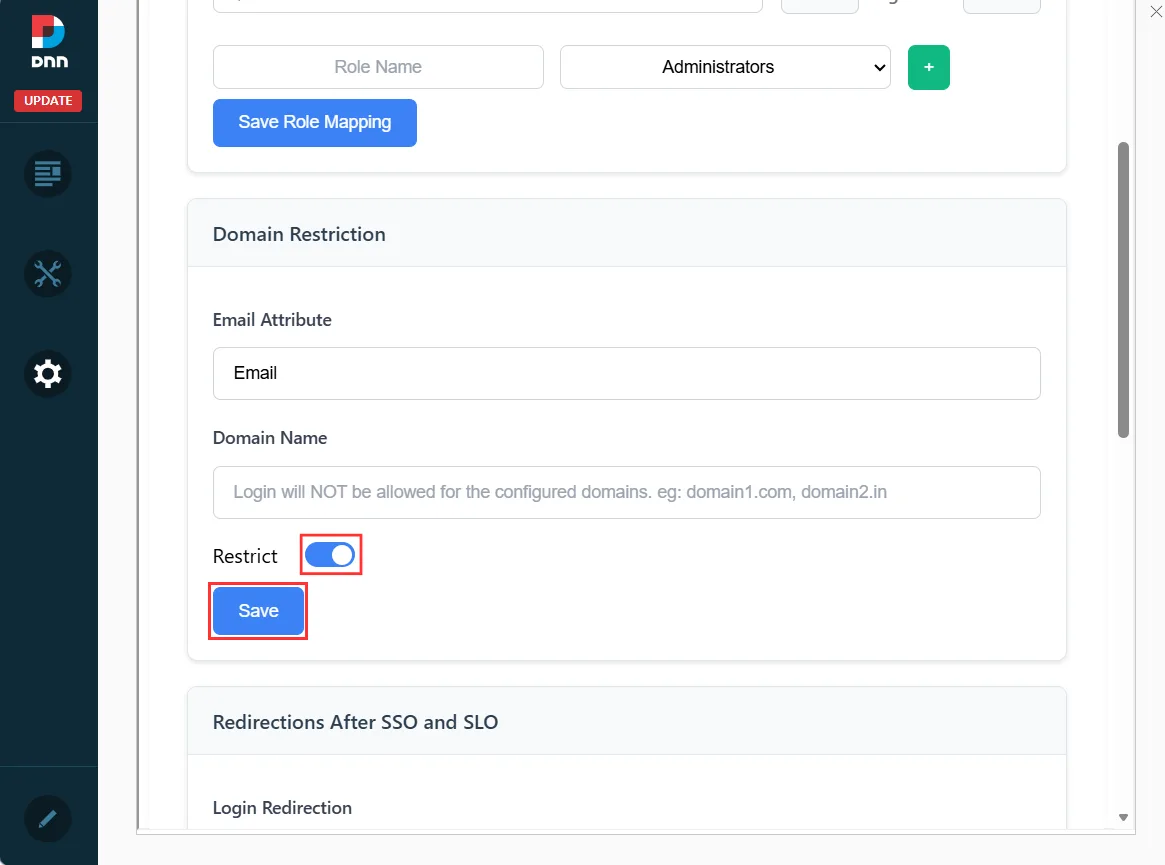
ドメイン制限
- この機能を使用すると、マッピングされた「メールアドレス」属性のドメインに基づいて、ユーザーのサイトへのアクセスを制限できます。
- 電子メールの属性 このフィールドに、IDプロバイダー(IdP)から受け取ったユーザーのメールアドレスを含む属性名を入力します。
- ドメイン名 フィールドに、許可または制限したいドメインを入力します。複数のドメインを追加する場合は、カンマで区切ります。
- 有効にします 制限トグル お客様のご要望に基づき、ブラックリストまたはホワイトリストによるアクセス制御を設定します。
- 設定が完了したら、 Save 設定を正常に保存します。
SSOおよびSLO後のリダイレクト
- ログインリダイレクト このセクションでは、SSOログインが成功した後にユーザーがリダイレクトされるエンドポイントURLを入力します。
- ログアウトリダイレクト セクションで、ログアウト成功後にユーザーがリダイレクトされるエンドポイント URL (SLO) を指定し、クリックします。 Save 構成を更新します。
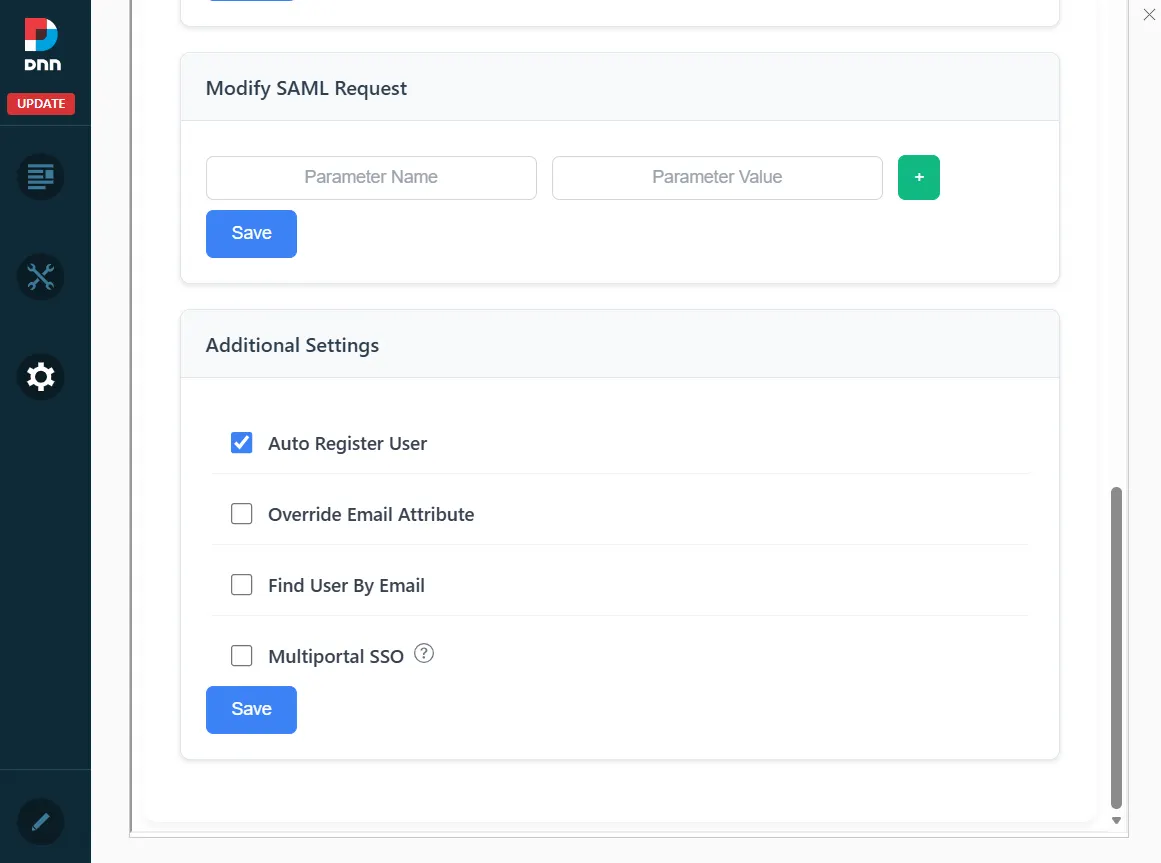
SAMLリクエストの変更
- SAMLリクエストの変更 セクションで必要な情報を入力してください パラメータ名 (NAIST) と パラメータ値、クリック + パラメータを追加するボタンをクリックし、 Save 変更を適用する。
追加の設定
- 有効にする ユーザーを自動登録する SSOログイン時にユーザーがDNNに存在しない場合、DNNに新しいユーザーアカウントを自動的に作成する。
- 有効にする メール属性を上書きする DNN内のユーザーのメールアドレスを、IDプロバイダー(IdP)から受信したメール属性で更新する。
- 有効にする メールアドレスでユーザーを検索 プラグインが、DNN内の既存ユーザーをメールアドレスを使用して識別し、照合できるようにする。
- 有効にする マルチポータルSSO 同じIDプロバイダー(IdP)を使用して複数のDNNポータル間でシングルサインオンを許可する場合は、ここをクリックしてください。 Save 設定を更新します。
4. DNNポータルへのSSOリンクの追加
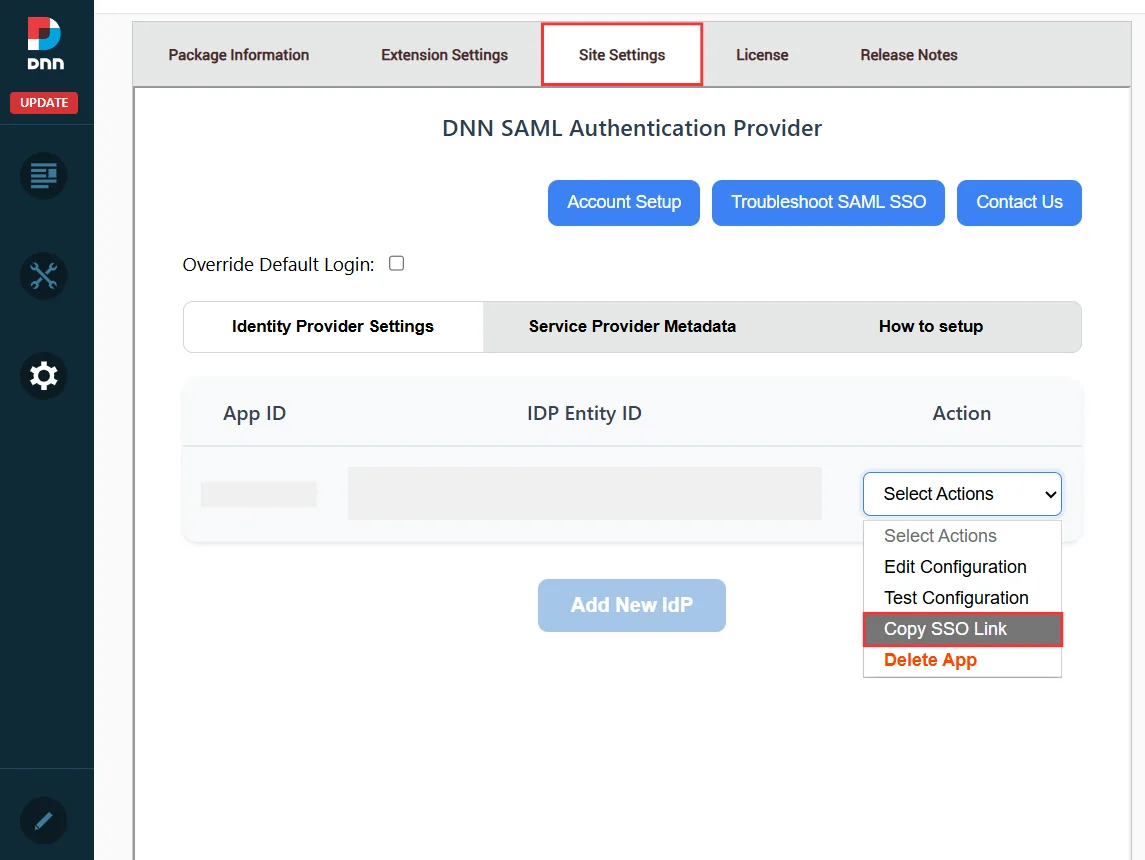
- 上にカーソルを合わせる アクションの選択 設定済みのIDプロバイダーの横にあるドロップダウンをクリックして SSO リンクをコピーする.
- このSSOリンクを使用して、DNNポータルにログインするユーザーのシングルサインオン(SSO)を開始してください。
- ユーザーはAzure ADの認証情報を入力することでDNNサイトにログインします。
- 上にカーソルを合わせる アクションの選択 設定済みのIDプロバイダーの横にあるドロップダウンをクリックして SSO リンクをコピーする.
- このSSOリンクを使用して、DNNポータルにログインするユーザーのシングルサインオン(SSO)を開始してください。
- ユーザーはAzure ADの認証情報を入力することでDNNサイトにログインします。
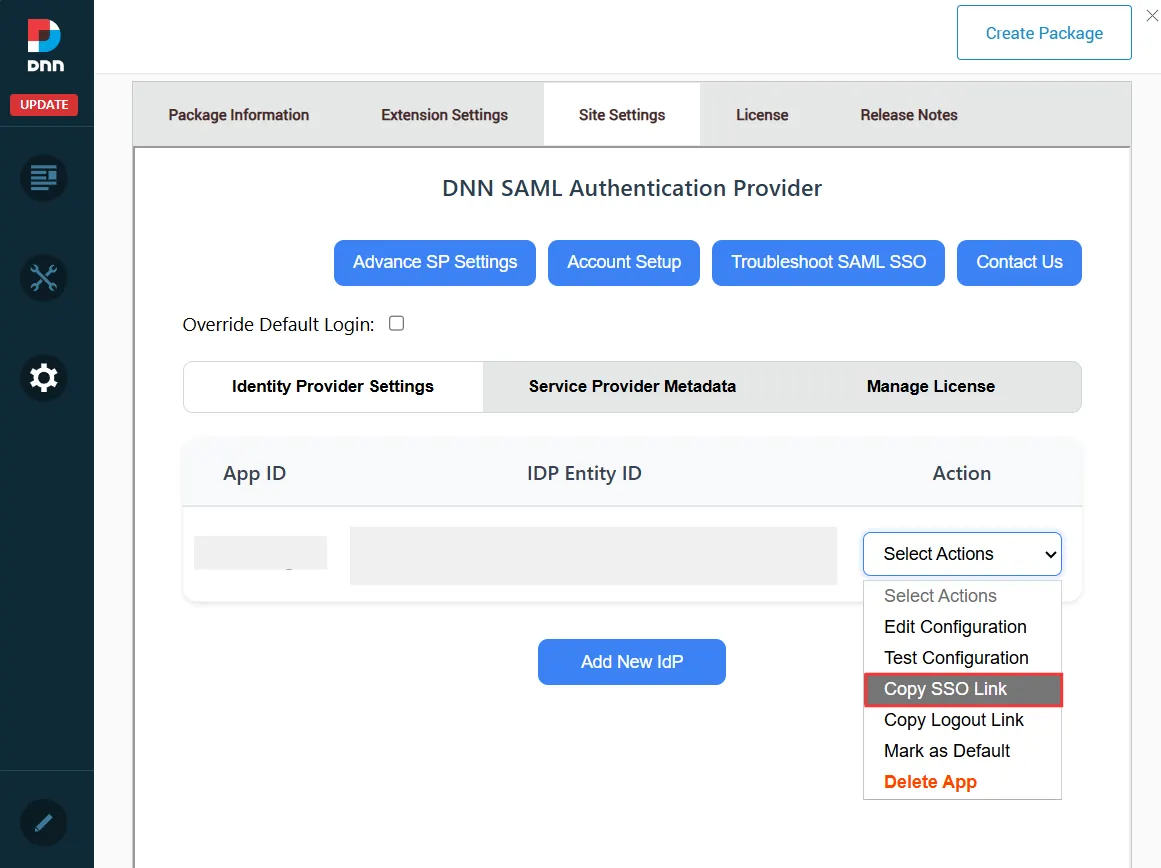
- 上にカーソルを合わせる アクションの選択 設定済みのIDプロバイダーの横にあるドロップダウンをクリックして SSO リンクをコピーする.
- このSSOリンクを使用して、DNNポータルにログインするユーザーのシングルサインオン(SSO)を開始してください。
- ユーザーはAzure ADの認証情報を入力することでDNNサイトにログインします。
関連記事
ご返答ありがとうございます。 すぐにご連絡させていただきます。
何か問題が発生しました。 もう一度質問を送信してください


