の検索結果 :
×の検索結果 :
×Laravel SAML シングルサインオン (SSO)プラグインを使用すると、Laravel アプリケーションで SAML シングルサインオンを有効にできます。シングルサインオンを使用すると、1 つのパスワードだけで Laravel アプリケーションとサービスにアクセスできます。このプラグインは、すべての SAML 準拠の ID プロバイダーと互換性があります。ここでは、Azure B2C を ID プロバイダーとして、Laravel と Azure B2C 間でシングルサインオン (SSO) を構成する手順を順を追って説明します。
composer require miniorange/saml-laravel-free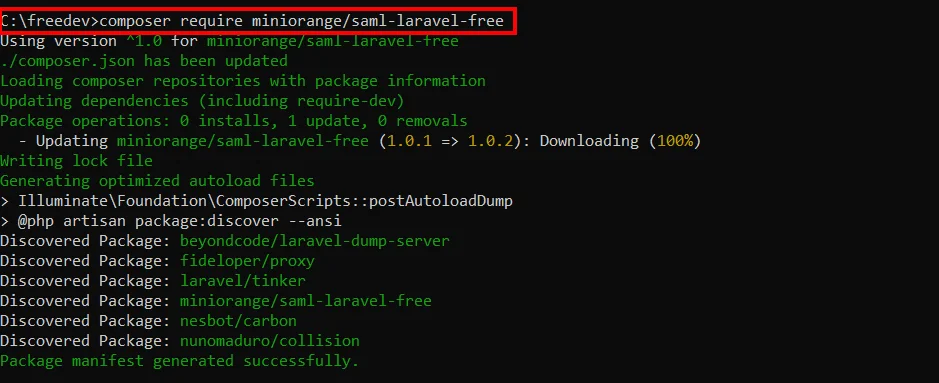
注: Laravel 5.4以前のバージョンを使用している場合は、project\configフォルダにあるapp.phpファイルの「 providers」配列に次の値を追加する必要があります:provider\ssoServiceProvider::class (現在のLaravelバージョンは、php artisan --versionコマンドで確認できます)。


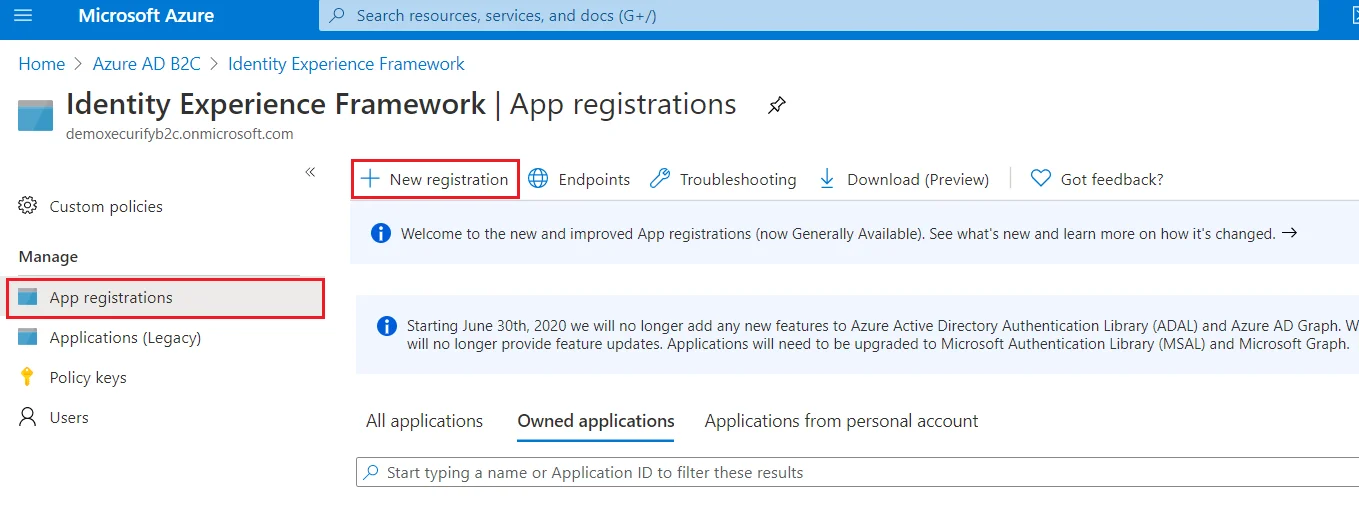
 Identity Experience Framework アプリケーションを登録する

次の手順で「アクセス許可」セクションが表示されない場合は、そのテナントに対して有効な Azure AD B2C サブスクリプションがないことが原因である可能性があります。Azure AD B2C サブスクリプションの詳細については、こちらをご覧ください。新しいテナントを作成するには、こちらの手順に従ってください。

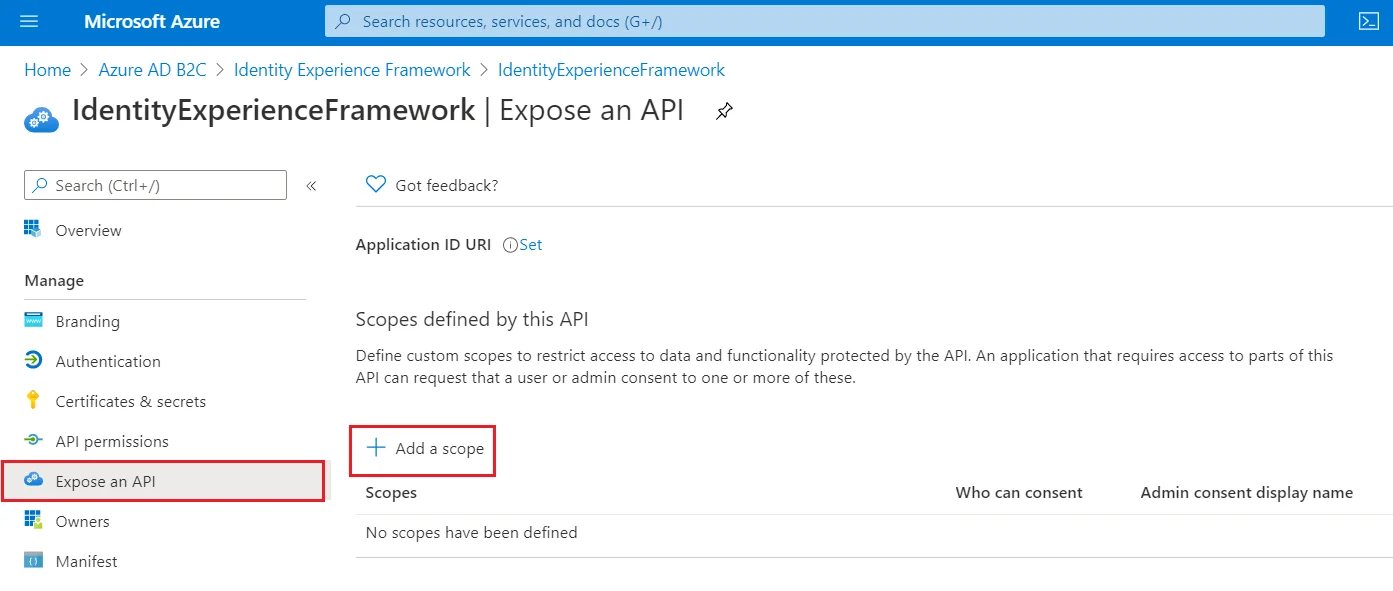
 Identity Experience Framework アプリケーションを登録する
 ProxyIdentityExperienceFramework アプリケーションを登録する
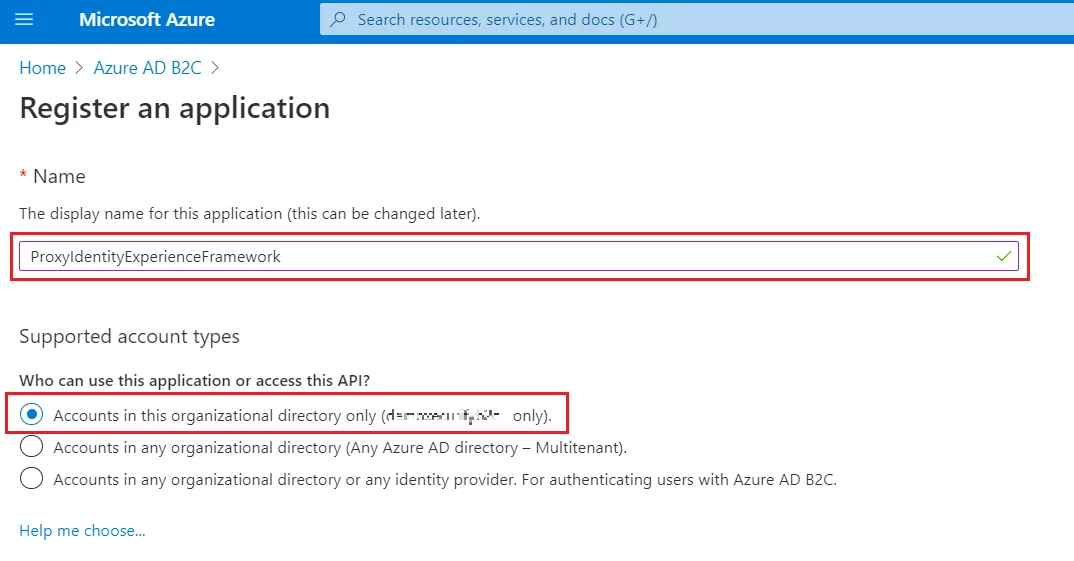
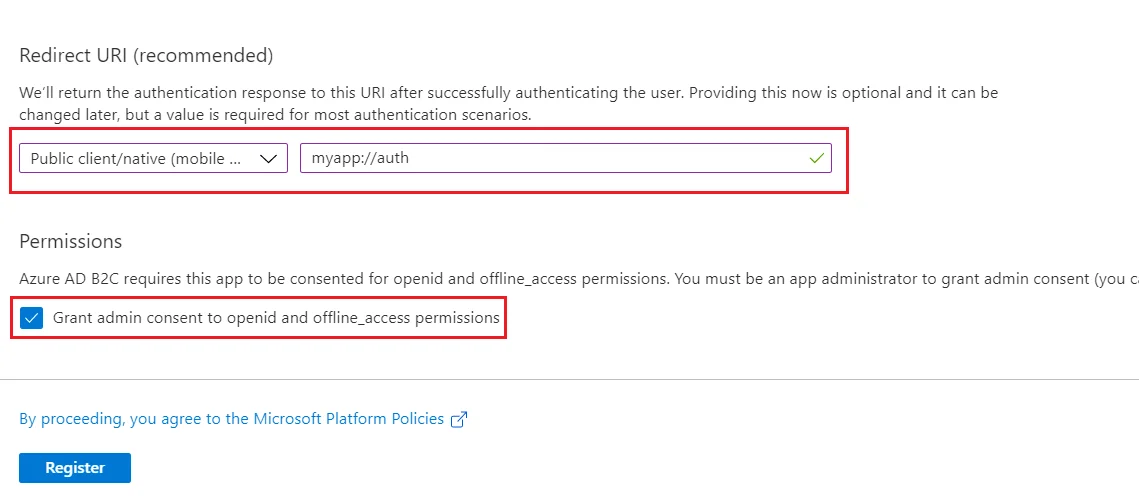
 次に、アプリケーションをパブリック クライアントとして扱うように指定します。
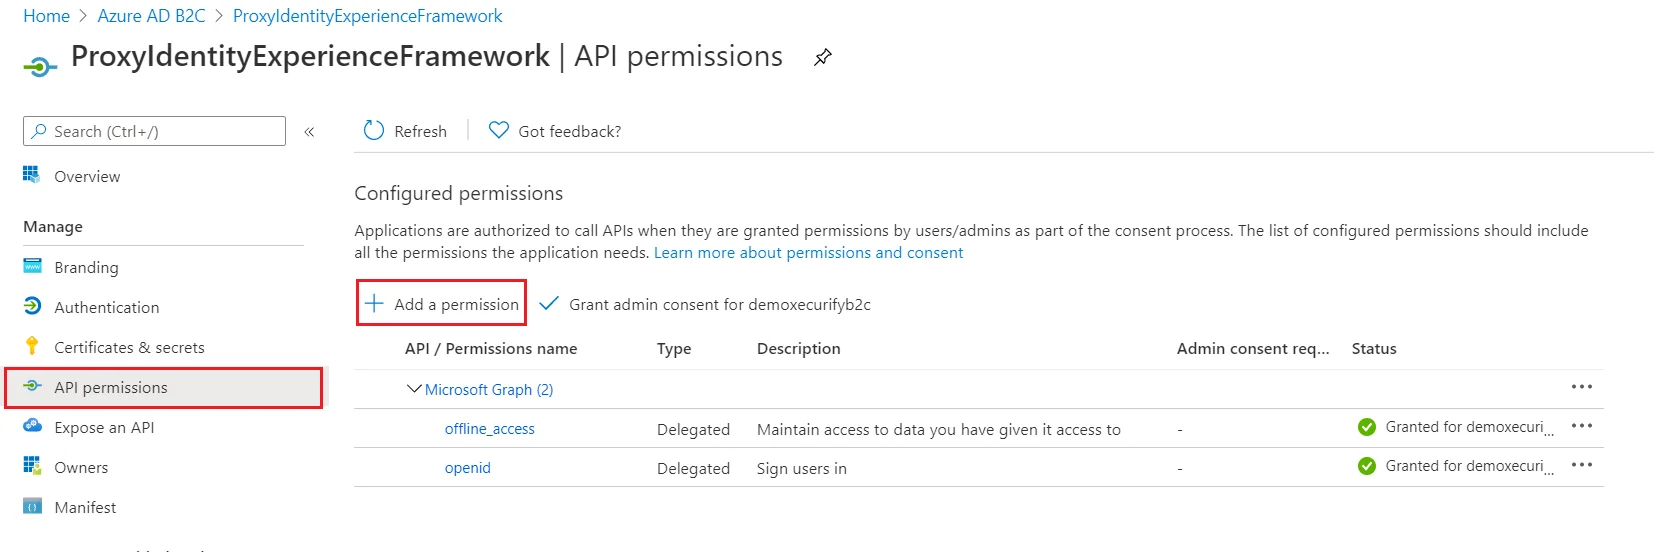
 次に、IdentityExperienceFramework の登録で前に公開した API スコープにアクセス許可を付与します。


 WordPress アプリケーションを登録する


次の手順で「Identity Experience Framework」がクリックできない場合は、そのテナントに有効なAzure AD B2Cサブスクリプションがないことが原因である可能性があります。Azure AD B2Cサブスクリプションの詳細はこちらをご覧ください。新しいテナントの作成手順はこちらをご覧ください。
証明書をアップロードする

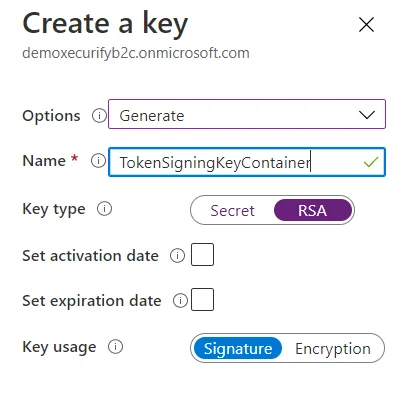
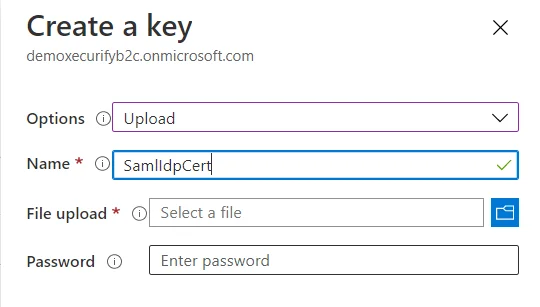 署名キーを作成する
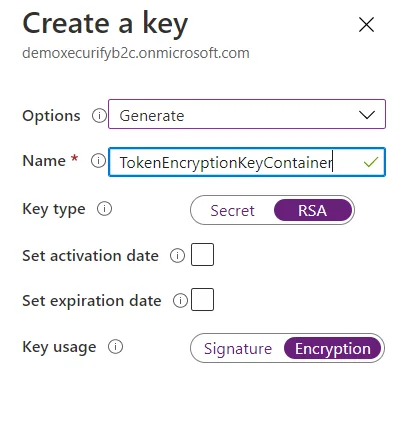
 暗号化キーを作成する
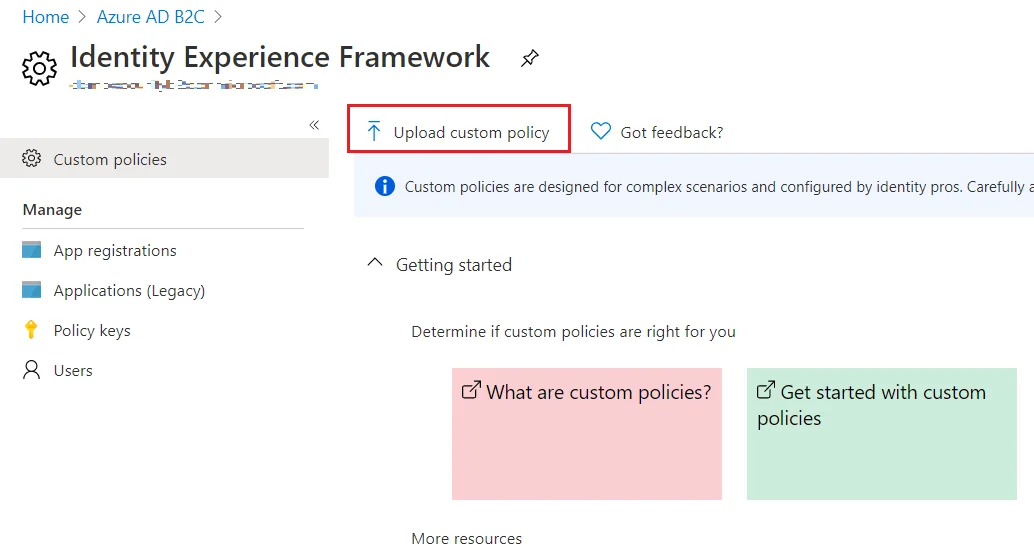
WordPress Azure B2C シングル サインオン (SSO) ログインを実現するための SAML IdP (アイデンティティ プロバイダー) として Azure B2C を正常に構成し、WordPress (WP) サイトへの安全なログインを確保しました。


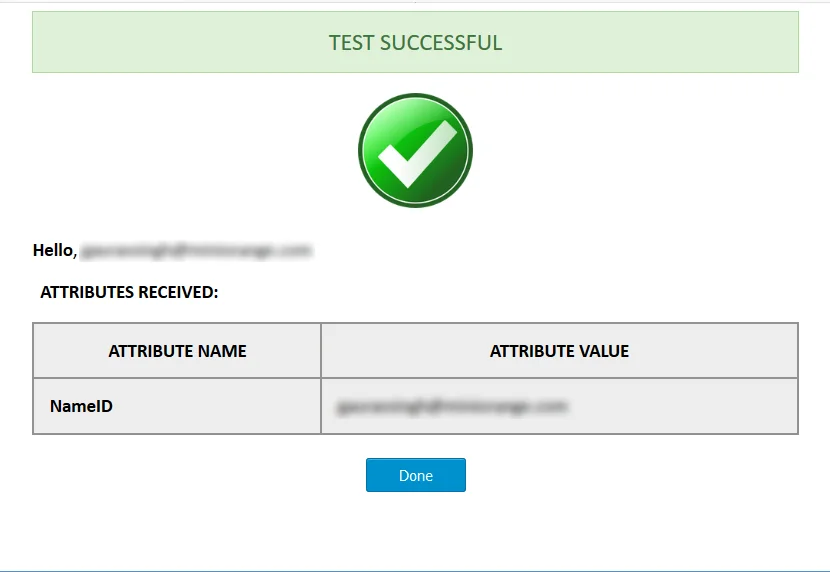
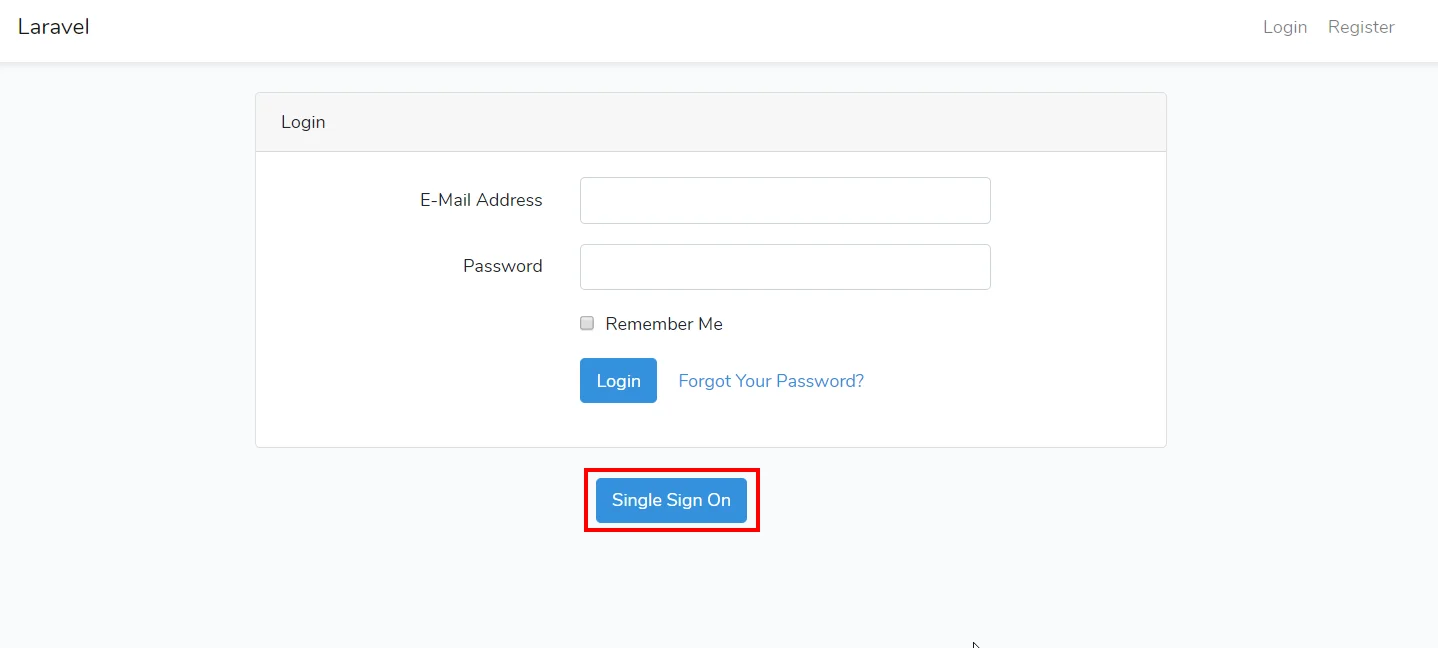
このガイドでは、miniOrangeプラグイン「SAML Single Sign On – SSO Login」を使用して、 IdPとしてAzure B2C、SPとしてLaravelを選択し、 Azure B2C SAMLシングルサインオン(Azure AD SSOログイン)を正常に構成した方法を説明します。このソリューションにより、Azure B2Cログイン認証情報を使用して、Laravelサイトへの安全なアクセスを数分以内に展開できるようになります。
助けが必要? 私たちはここにいます!



