
ADFS を使用した Magento への SAML シングル サインオン | ADFS SSO | ADFSを使用したログイン
概要
Magento [SAML] の ADFS (Active Directory Federation Services) シングル サインオン (SSO) ログインは、当社のMagento SAML SP シングル サインオン (SSO) プラグインを使用することで実現できます。当社の SSO ソリューションは、Magento を SAML 2.0 準拠のサービス プロバイダーにし、ユーザーが ADFS を使用して Magento サイトに安全に認証してログインできるようにします。当社の Magento シングル サインオン (SSO) ソリューションは、SSO ログインの背後にある Magento サイトを保護し、ユーザーが ADFS 資格情報を使用して認証されるようにします。属性 / カスタム マッピング、ロール マッピングなどの高度な SSO 機能をシームレスにサポートします。ここでは、ADFS を IdP (アイデンティティ プロバイダー)、Magento を SP (サービス プロバイダー) として、Magento サイトと ADFS 間の SAML シングル サインオン SSO ログインを構成するためのガイドについて説明します。当社の SSO プラグインは、ADFS (Active Directory Federation Services) からの無制限のユーザー認証を提供します。Magento SAML シングル サインオン (SSO) プラグインで提供されるその他の機能の詳細については、こちらをクリックしてください。





前提条件: ダウンロードとインストール
Composer を使用したインストール:
- を購入する miniOrange SAML シングル サインオン - SAML SSO ログイン Magento マーケットプレイスからの拡張機能。
- 私のプロフィール -> 私の購入に移動します
- 正しいアクセス キーを使用していることを確認してください (マイ プロフィール - アクセス キー)
- プロジェクト内の auth.json ファイルにアクセス キーを貼り付けます。
- 以下のコマンドを使用して、拡張機能をプロジェクトに追加します。
「composer は miniorange_inc/saml-sp-single-sign-on を必要とします」
php bin/magento セットアップ:di:compile
php bin / magentoのセットアップ:アップグレード
手動インストール:
- miniOrange SAML シングル サインオン - SAML SSO ログイン拡張機能 zip を次の場所からダウンロードします。 こちら.
- MiniOrange/SP ディレクトリ内の zip の内容をすべて解凍します。
{Magentoのルートディレクトリ} アプリ コード ミニオレンジ SSO
php bin/magento セットアップ:di:compile
php bin / magentoのセットアップ:アップグレード
Magento への ADFS SAML シングル サインオン (SSO) ログインを構成する手順
1. ADFS を IdP (アイデンティティ プロバイダー) として設定する
以下の手順に従って、ADFS を Magento の IdP として構成します
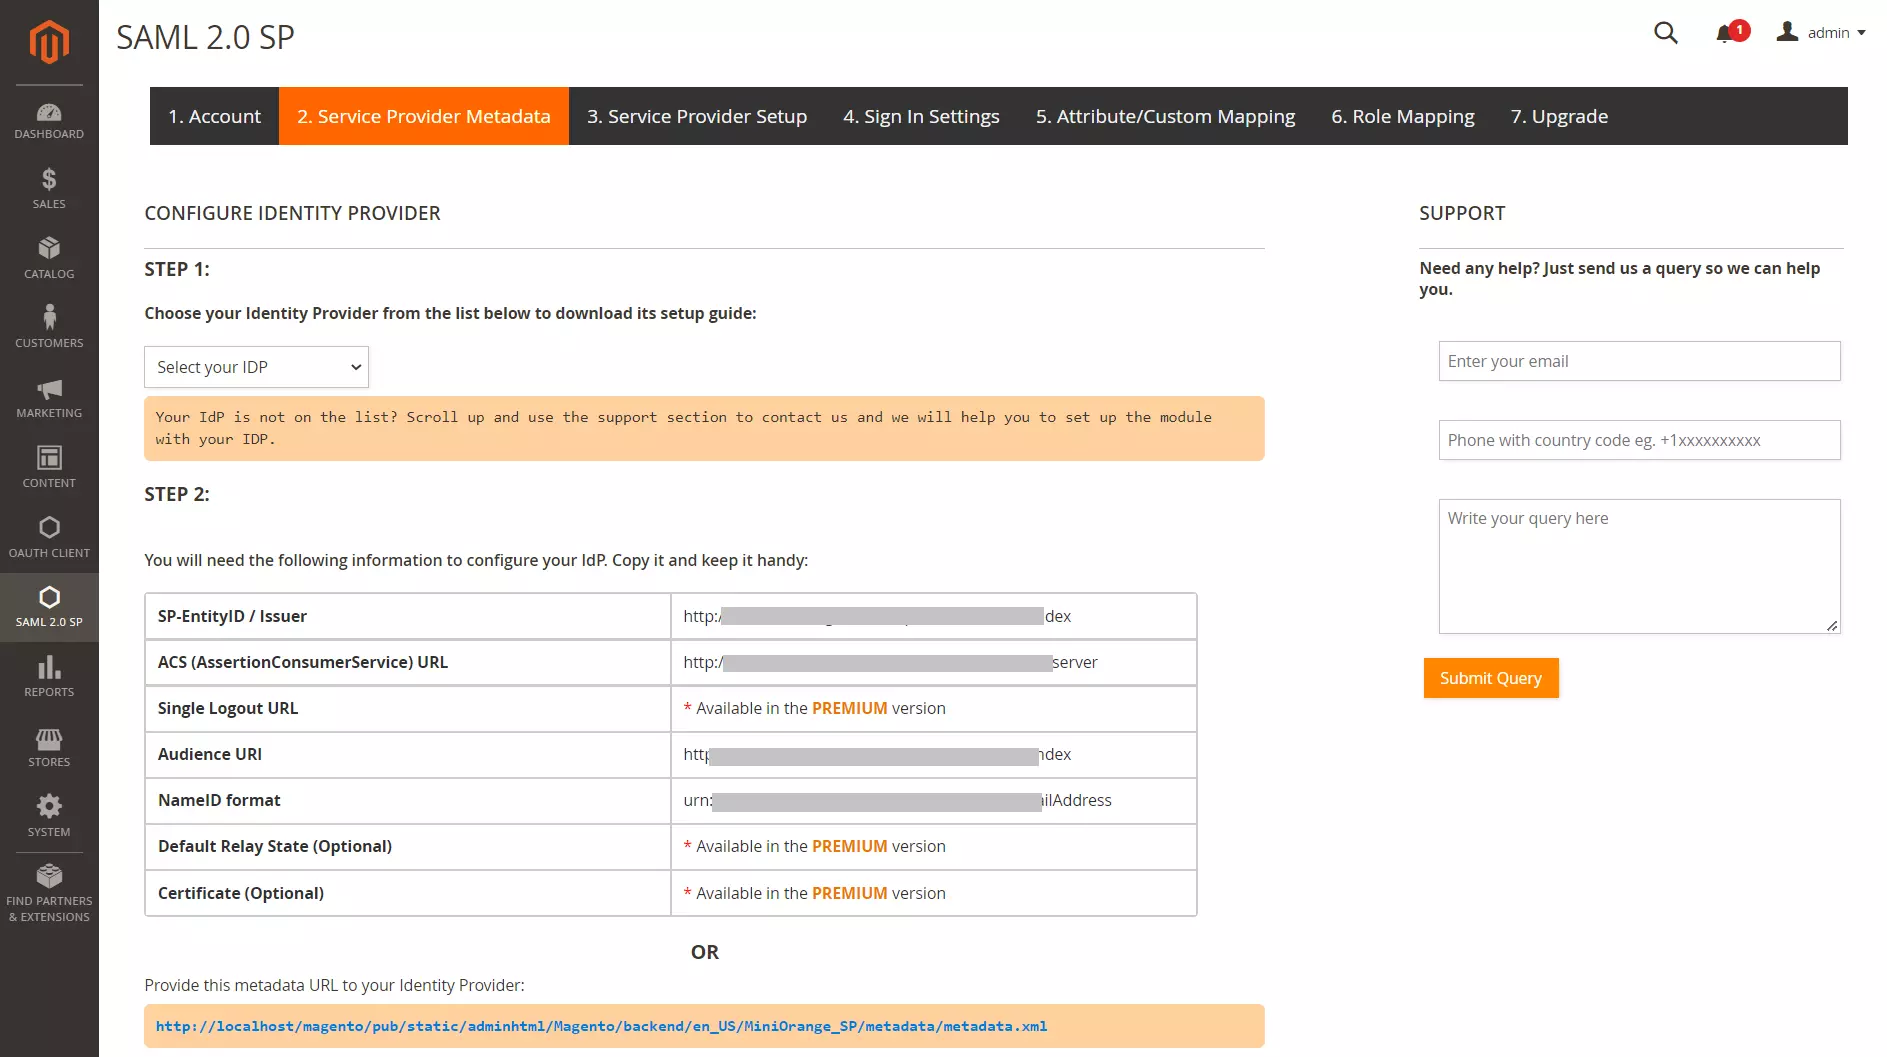
- Magento SAML SP SSO プラグインで、次の場所に移動します。 サービスプロバイダーのメタデータ タブ。 このタブには、ADFS をアイデンティティ プロバイダーとして構成するために必要な SP エンティティ ID や ACS (AssertionConsumerService) URL などの SP メタデータが表示されます。
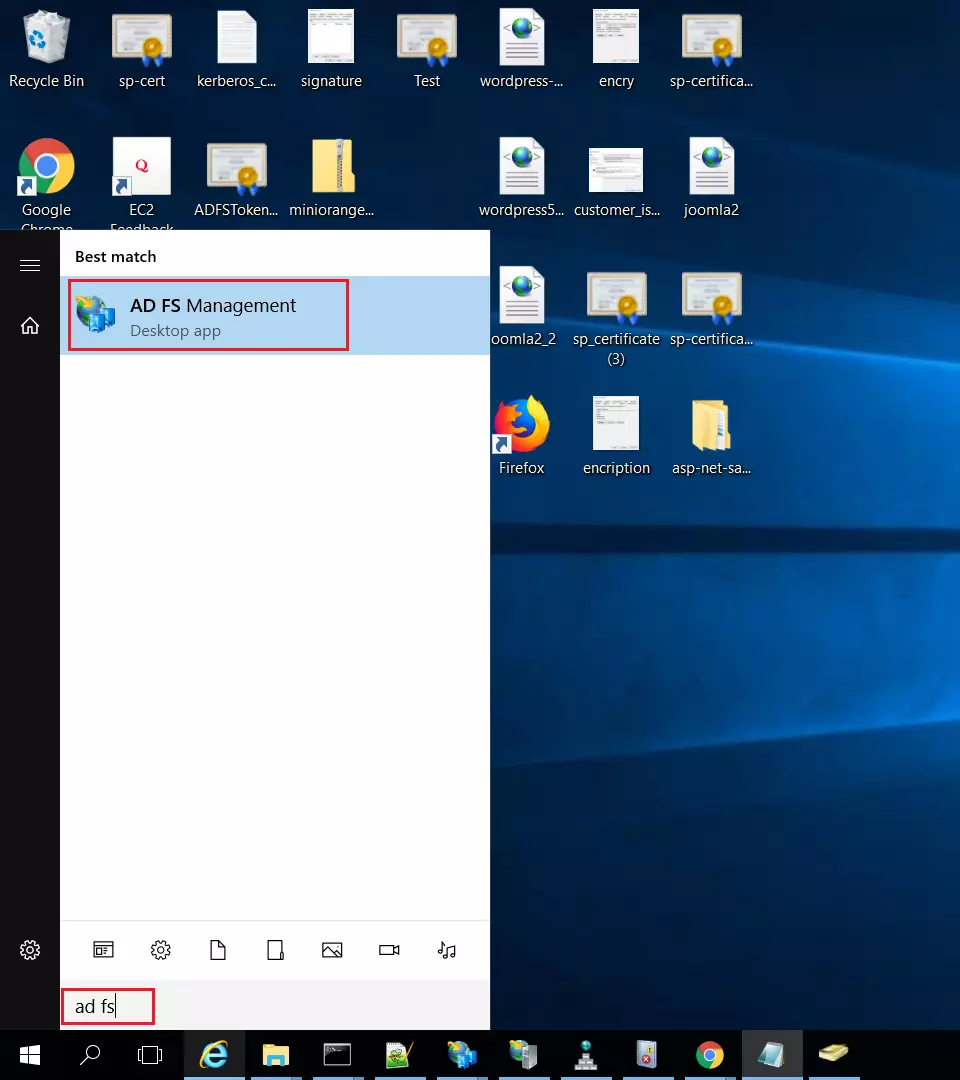
- ADFS で、次のように検索します。 ADFS 管理 アプリケーション。
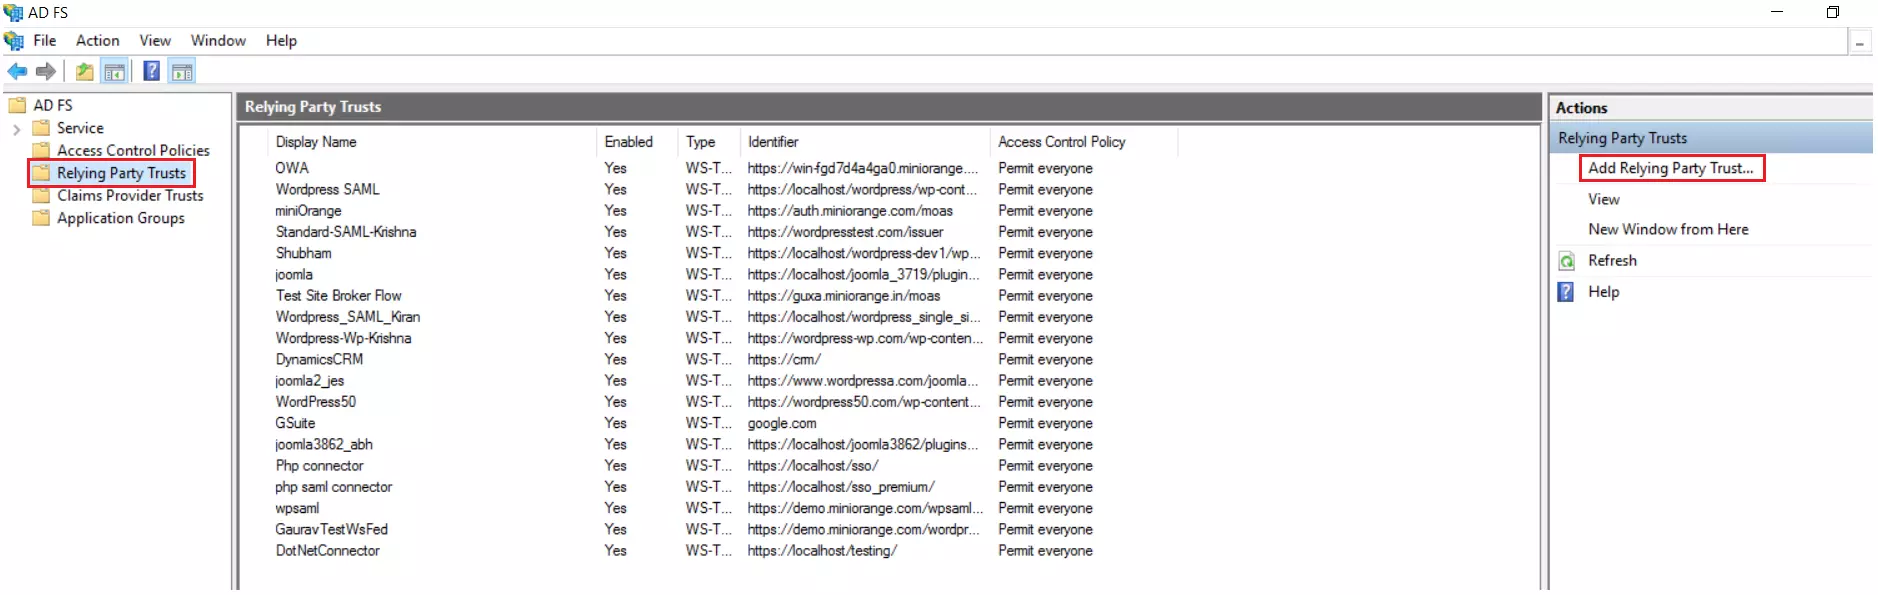
- 選択 依拠当事者の信頼 その後 依拠当事者の信頼を追加する AD FS 管理を起動した後。
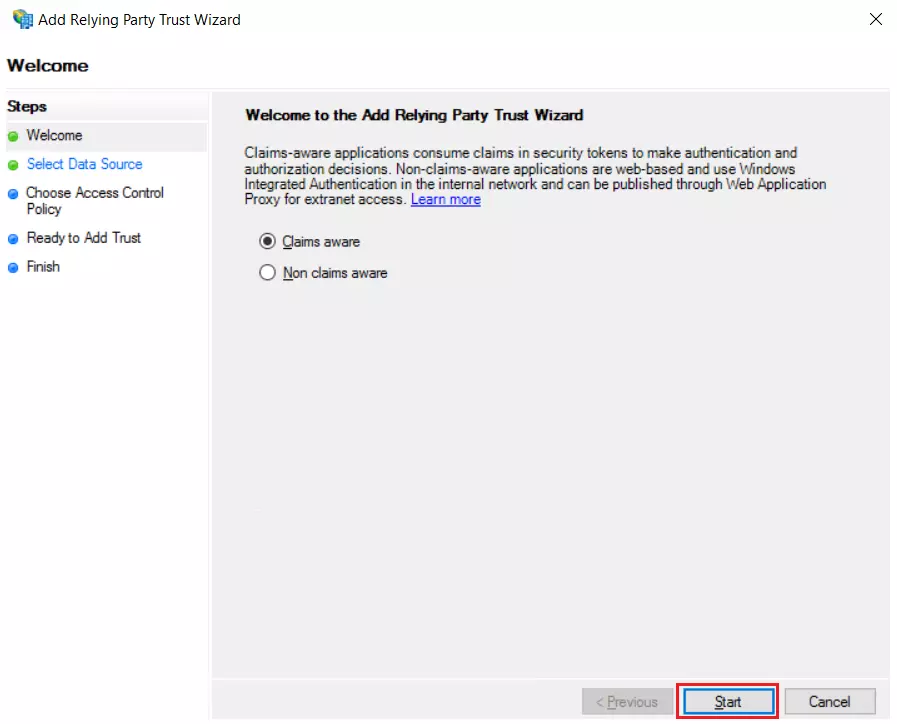
- 証明書利用者信頼ウィザードで、 お気軽にご連絡ください ボタン。 ただし、最初に確認してください クレーム対応 選択されています。
- 適切なオプションを選択して、証明書利用者信頼を追加します。
 メタデータ URL の使用
- [データ ソースの選択] で: インターネットまたはローカル ネットワークから証明書利用者に関するデータをインポートするをクリックし、その URL をフェデレーション メタデータ アドレスに追加します。 (SP Meatadata URL を取得するには、プラグインの [サービス プロバイダー情報] タブに移動します)。
- ステップ 5 からステップ 8 までをスキップして、から構成を開始してください ステップ9.
- [データ ソースの選択] で: 証明書利用者に関するデータをファイルからインポートします オプションを選択してメタデータ ファイルを参照します (SP メタデータ ファイルは、次のプラグインからダウンロードできます) サービスプロバイダーのメタデータ タブ)。
- ステップ 5 からステップ 8 までをスキップして、から構成を開始してください ステップ9.
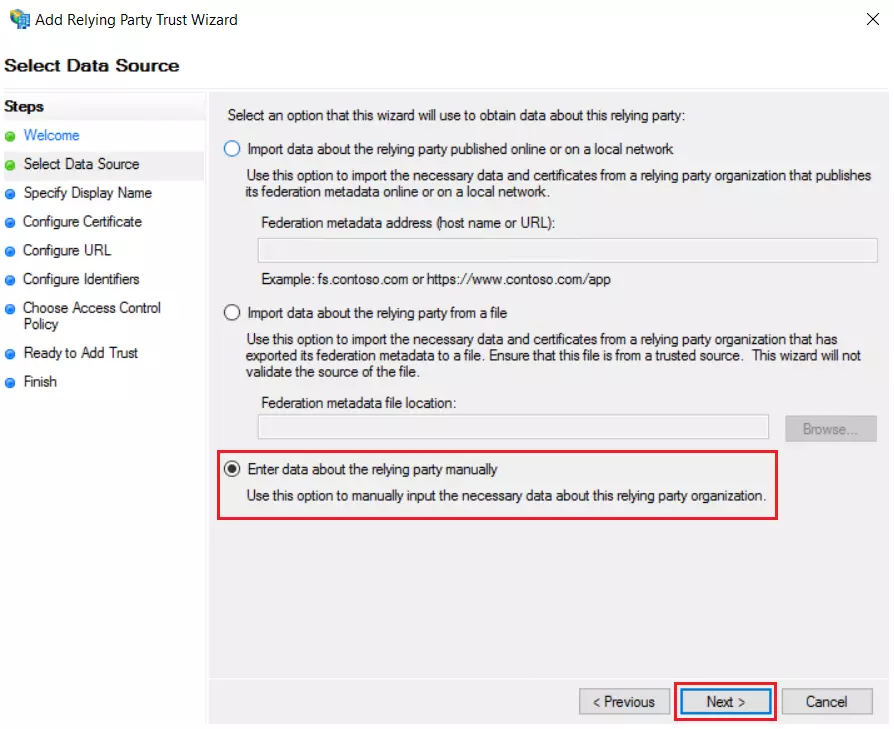
- [データ ソースの選択] で: 証明書利用者に関するデータを手動で入力する & クリック 次へ.
- 表示名を入力してクリック 次へ.
- 証明書をアップロードしてクリックします 次へ。 プラグインから証明書をダウンロードし、ADFS にアップロードします。
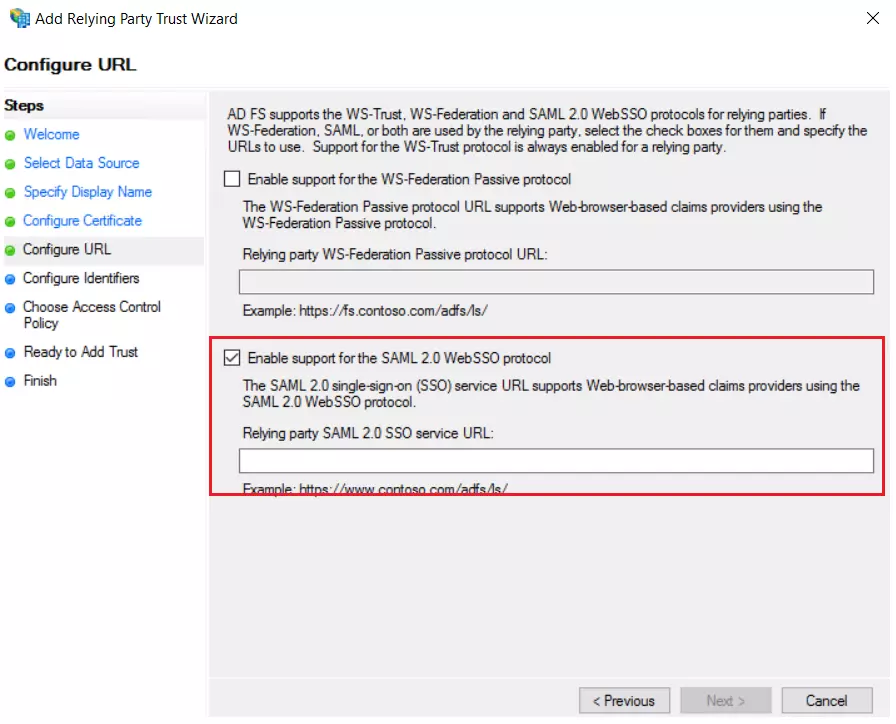
- 選択 SAML 2.0 WebSSO プロトコルのサポートを有効にする プラグインから ACS URL を入力(C) サービスプロバイダー情報 タブ。 「次へ」をクリックします。
- 追加 エンティティID プラグインの証明書利用者信頼識別子として サービスプロバイダー情報 Tab キーを押して、「追加」をクリックして「次へ」をクリックします。
- また、プラグインの [サービス プロバイダー情報] タブから署名証明書をダウンロードします。
- 詳しくはこちら 次へ 選択後 全員許可 アクセス制御ポリシーとして。
- クリック 次へ [信頼を追加する準備ができました] ボタンをクリックし、 閉じる
- 証明書利用者信頼のリストが表示されます。 クリック 請求発行ポリシーの編集 適切なアプリケーションを選択した後。
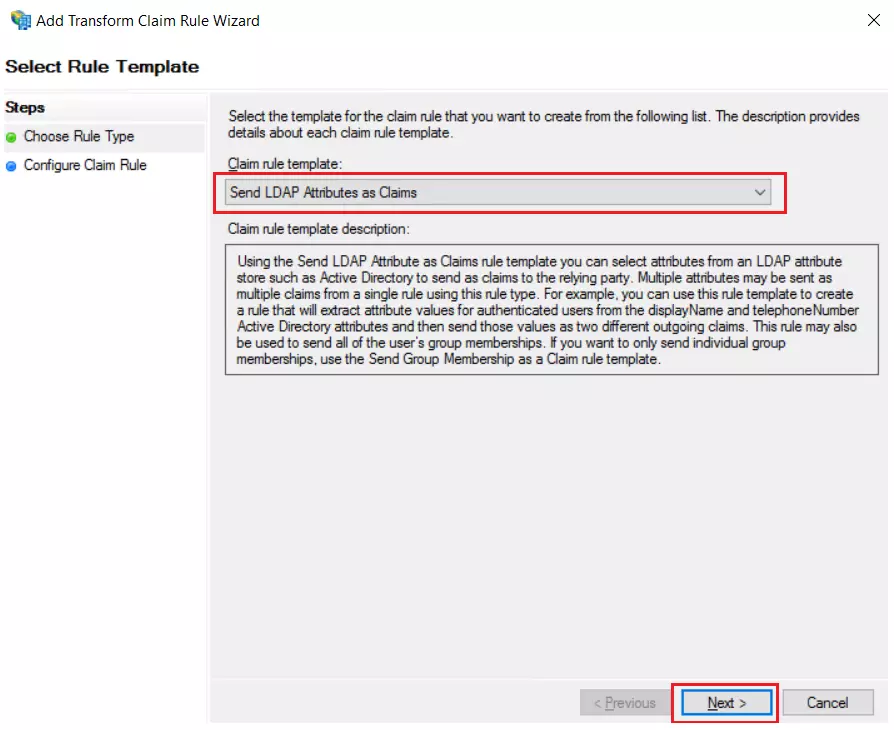
- ソフトウェアの制限をクリック ルールを追加する
- [次へ]をクリックします 選択後 LDAP属性をクレームとして送信する.
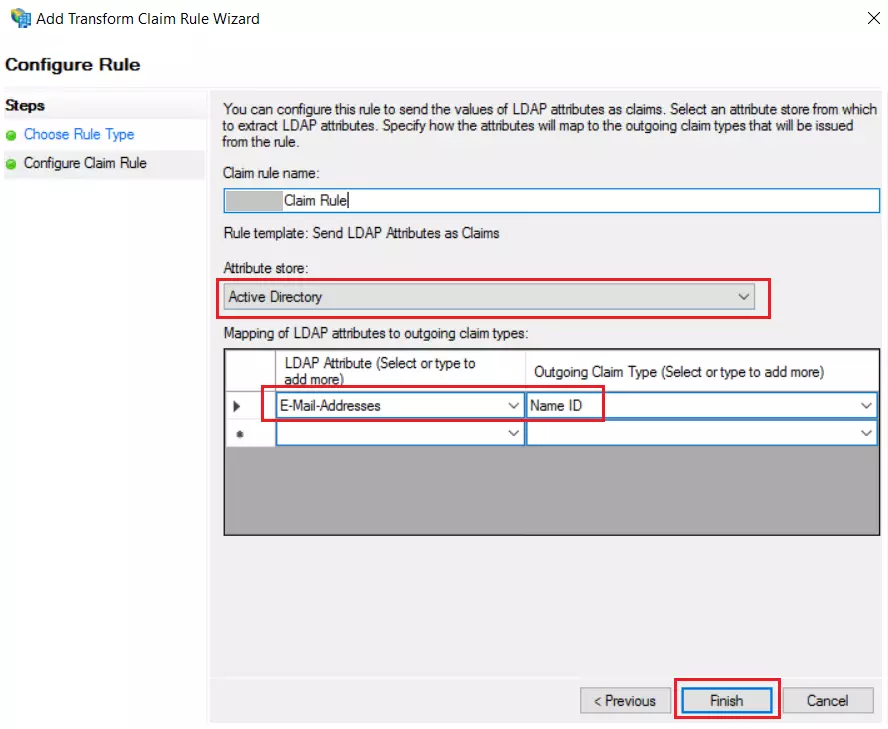
- 次の詳細を入力してクリックします 仕上げ.
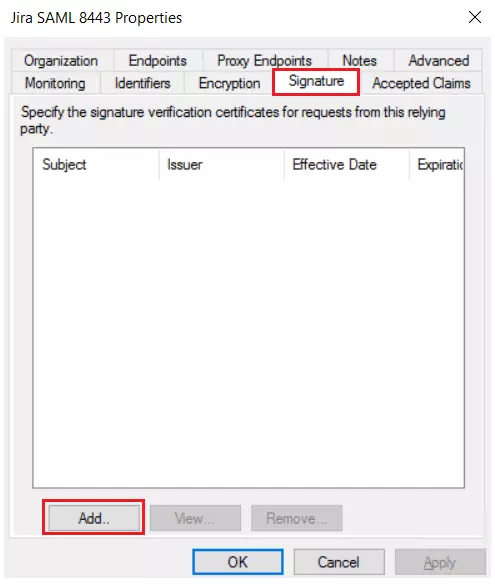
- 詳しくはこちら Apply クリックして Ok
- アプリケーションのプロパティを選択し、アドオンからダウンロードした証明書を追加します。
- Setspn -a HTTP/##ADFS サーバー FQDN## ##ドメイン サービス アカウント##
- FQDN は完全修飾ドメイン名です (例: adfs4.example.com)
- ドメイン サービス アカウントは、AD のアカウントのユーザー名です。
- 例: setspn -a HTTP/adfs.example.com ユーザー名/ドメイン
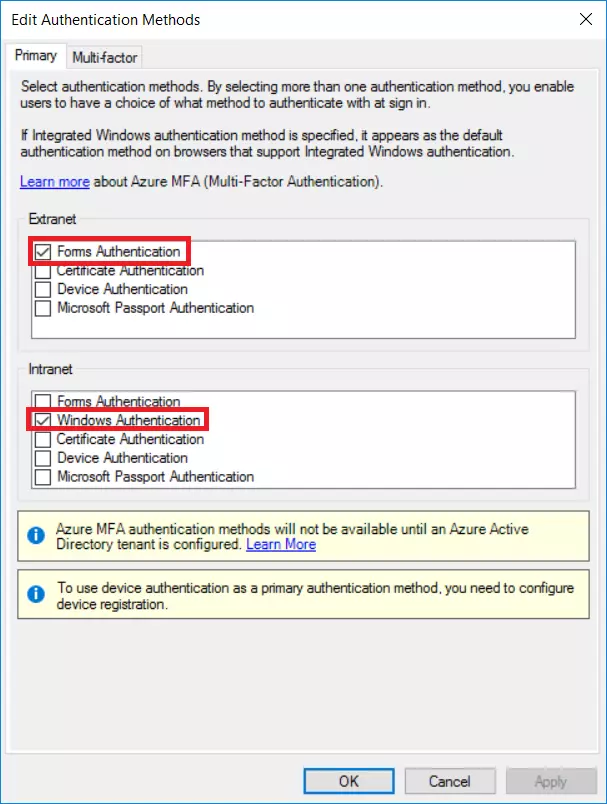
- AD FS 管理コンソールの [認証ポリシー] 領域に移動し、グローバル認証ポリシーを更新します。 イントラネット ゾーンで、Windows 認証をチェックします。
- Internet Explorer を開きます。 「インターネット オプション」の「セキュリティ」タブに移動します。
- AD FS の FQDN をローカル イントラネットのサイトのリストに追加し、ブラウザーを再起動します。
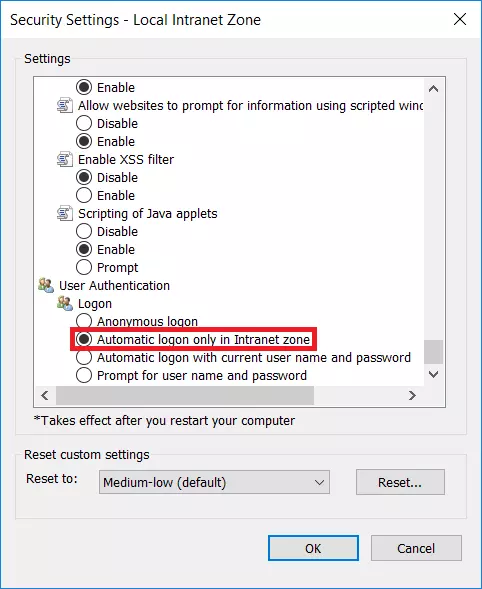
- セキュリティ ゾーンのカスタム レベルを選択します。 選択する イントラネットゾーンのみの自動ログオン オプションのリストから選択します。
- Set-AdfsProperties -WIASupportedUserAgents ((Get-ADFSProperties | Select -ExpandProperty WIASupportedUserAgents) + "Chrome")
- Get-AdfsProperties | -ExpandProperty WIASupportedUserAgents を選択します。
- Windows 認証用に ADFS を構成しました。
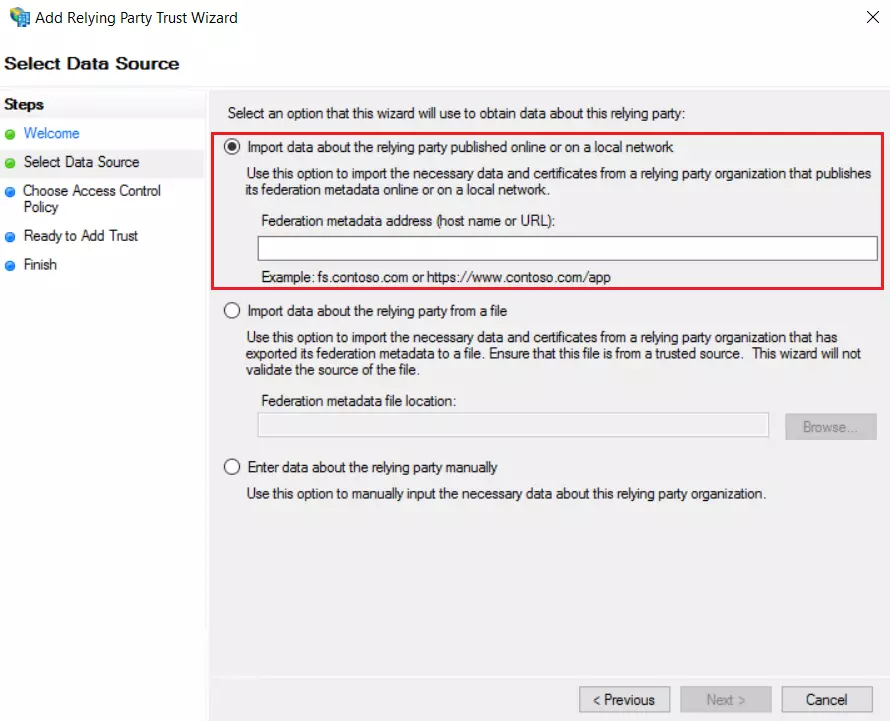
メタデータ XML ファイルの使用
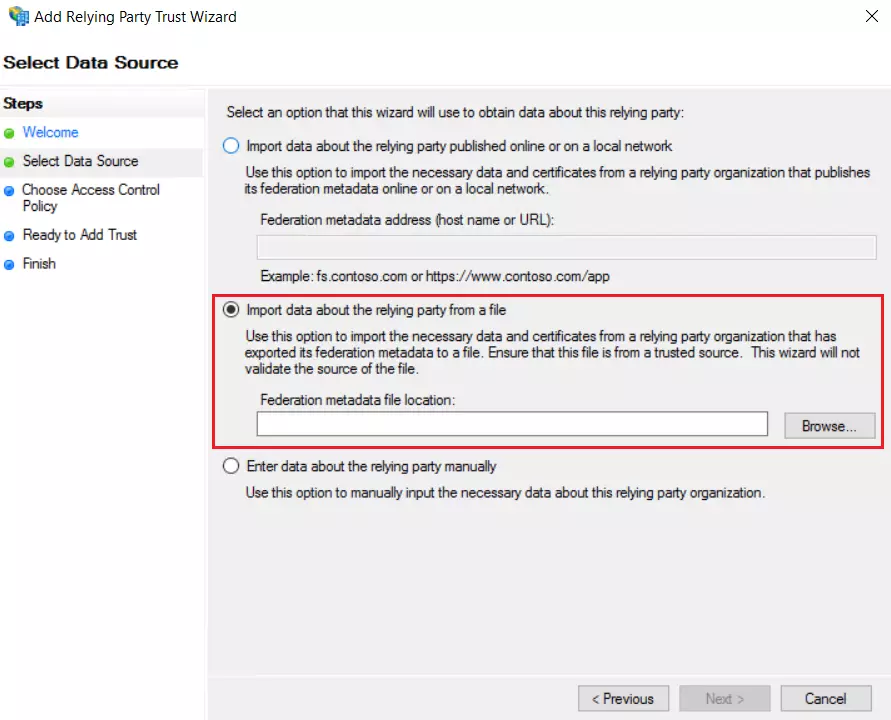
手動構成の使用
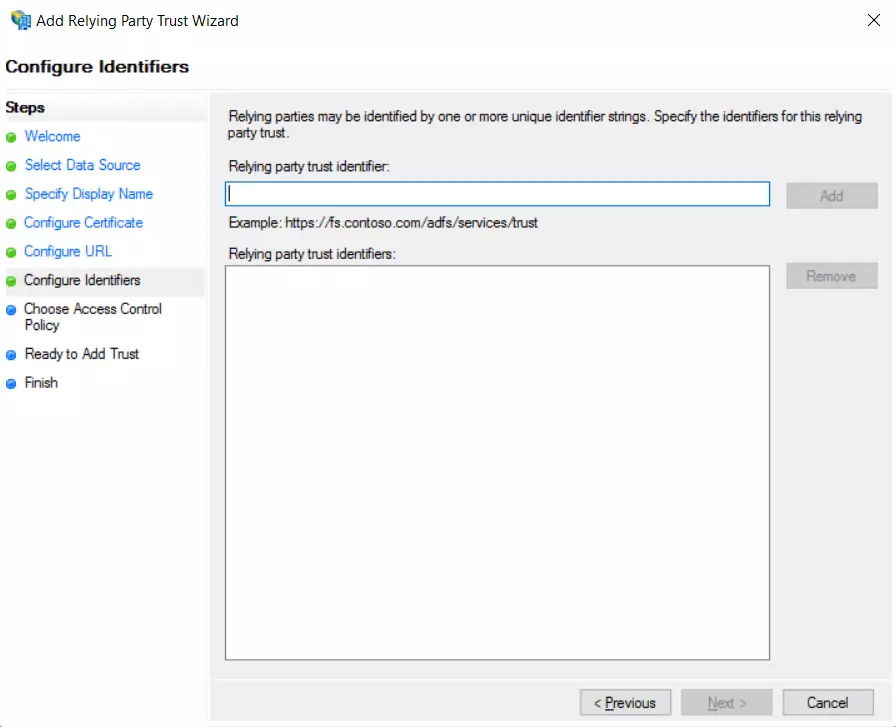
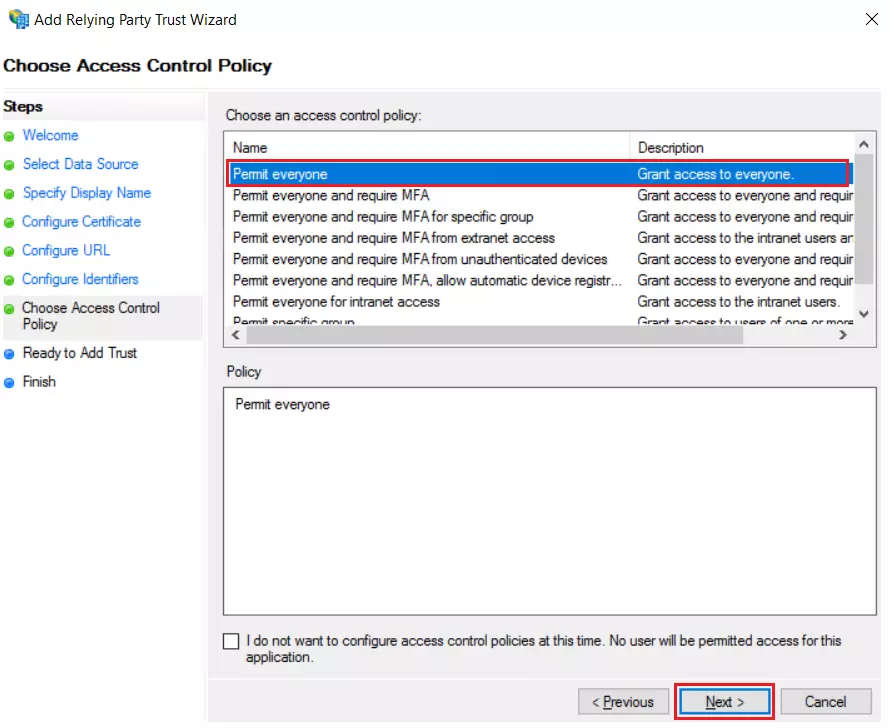
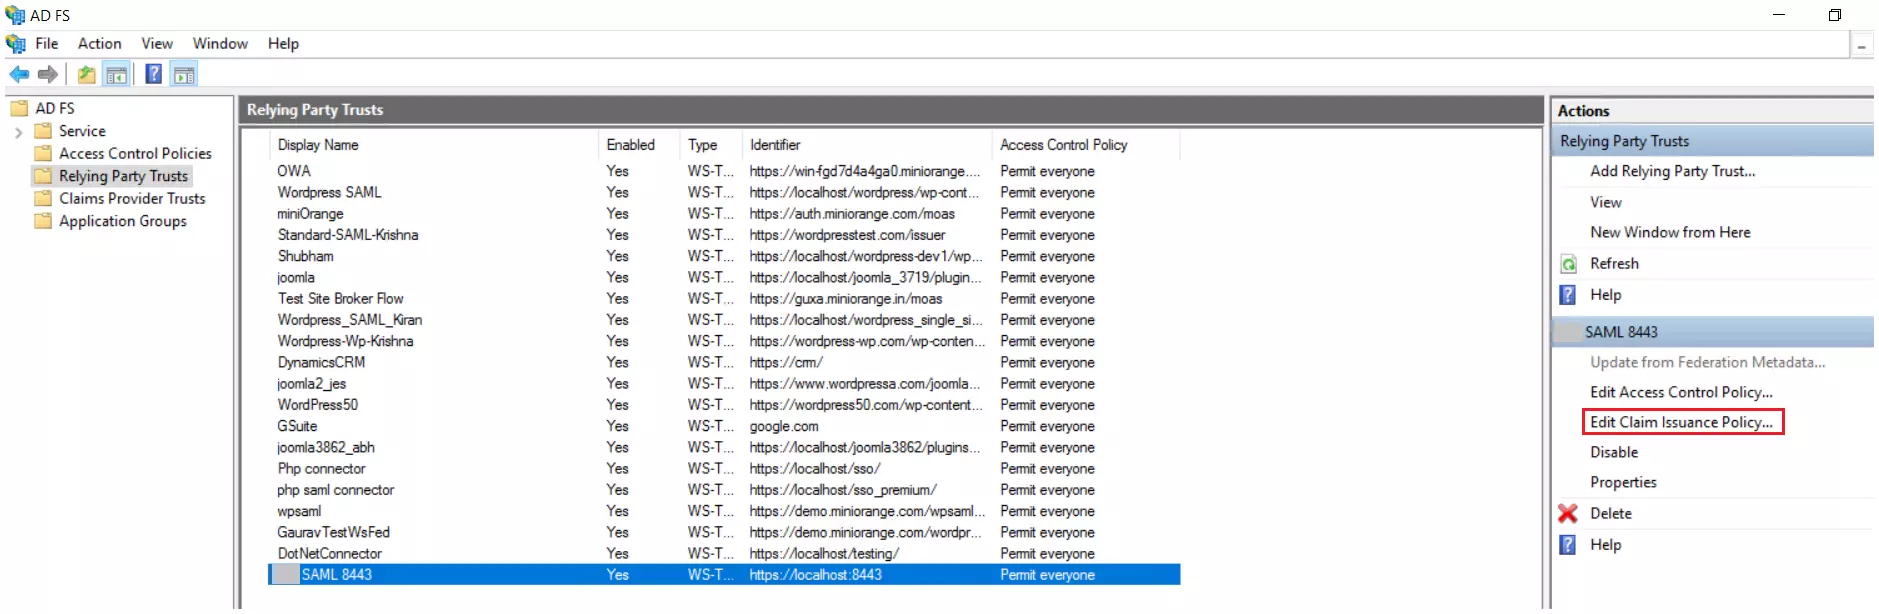
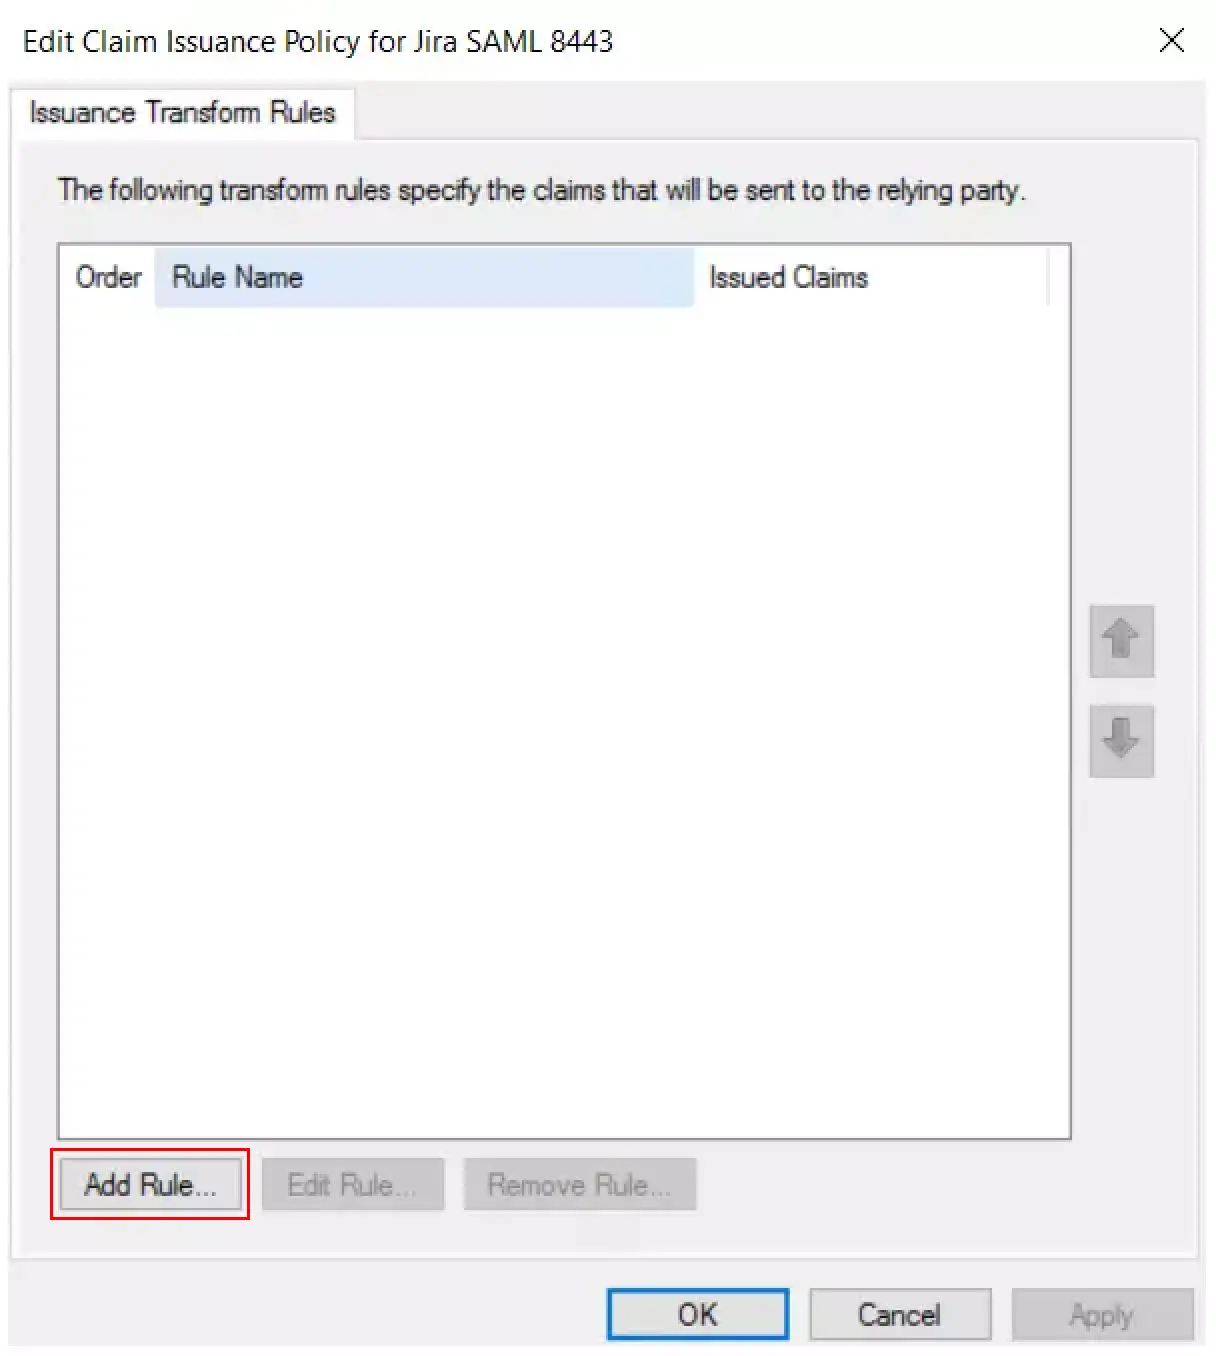
| クレームルール名: | Attributes |
| 属性ストア: | Active Directory |
| LDAP 属性: | メールアドレス |
| 送信請求のタイプ: | 名前ID |
* Windows SSO (オプション)
Windows 認証用に ADFS を構成する手順
ADFS サーバーで管理者特権のコマンド プロンプトを開き、次のコマンドを実行します。
PowerShell を開き、次の XNUMX つのコマンドを実行して、Chrome ブラウザーで Windows 認証を有効にします。
2. Magento を SP (サービスプロバイダー) として構成する
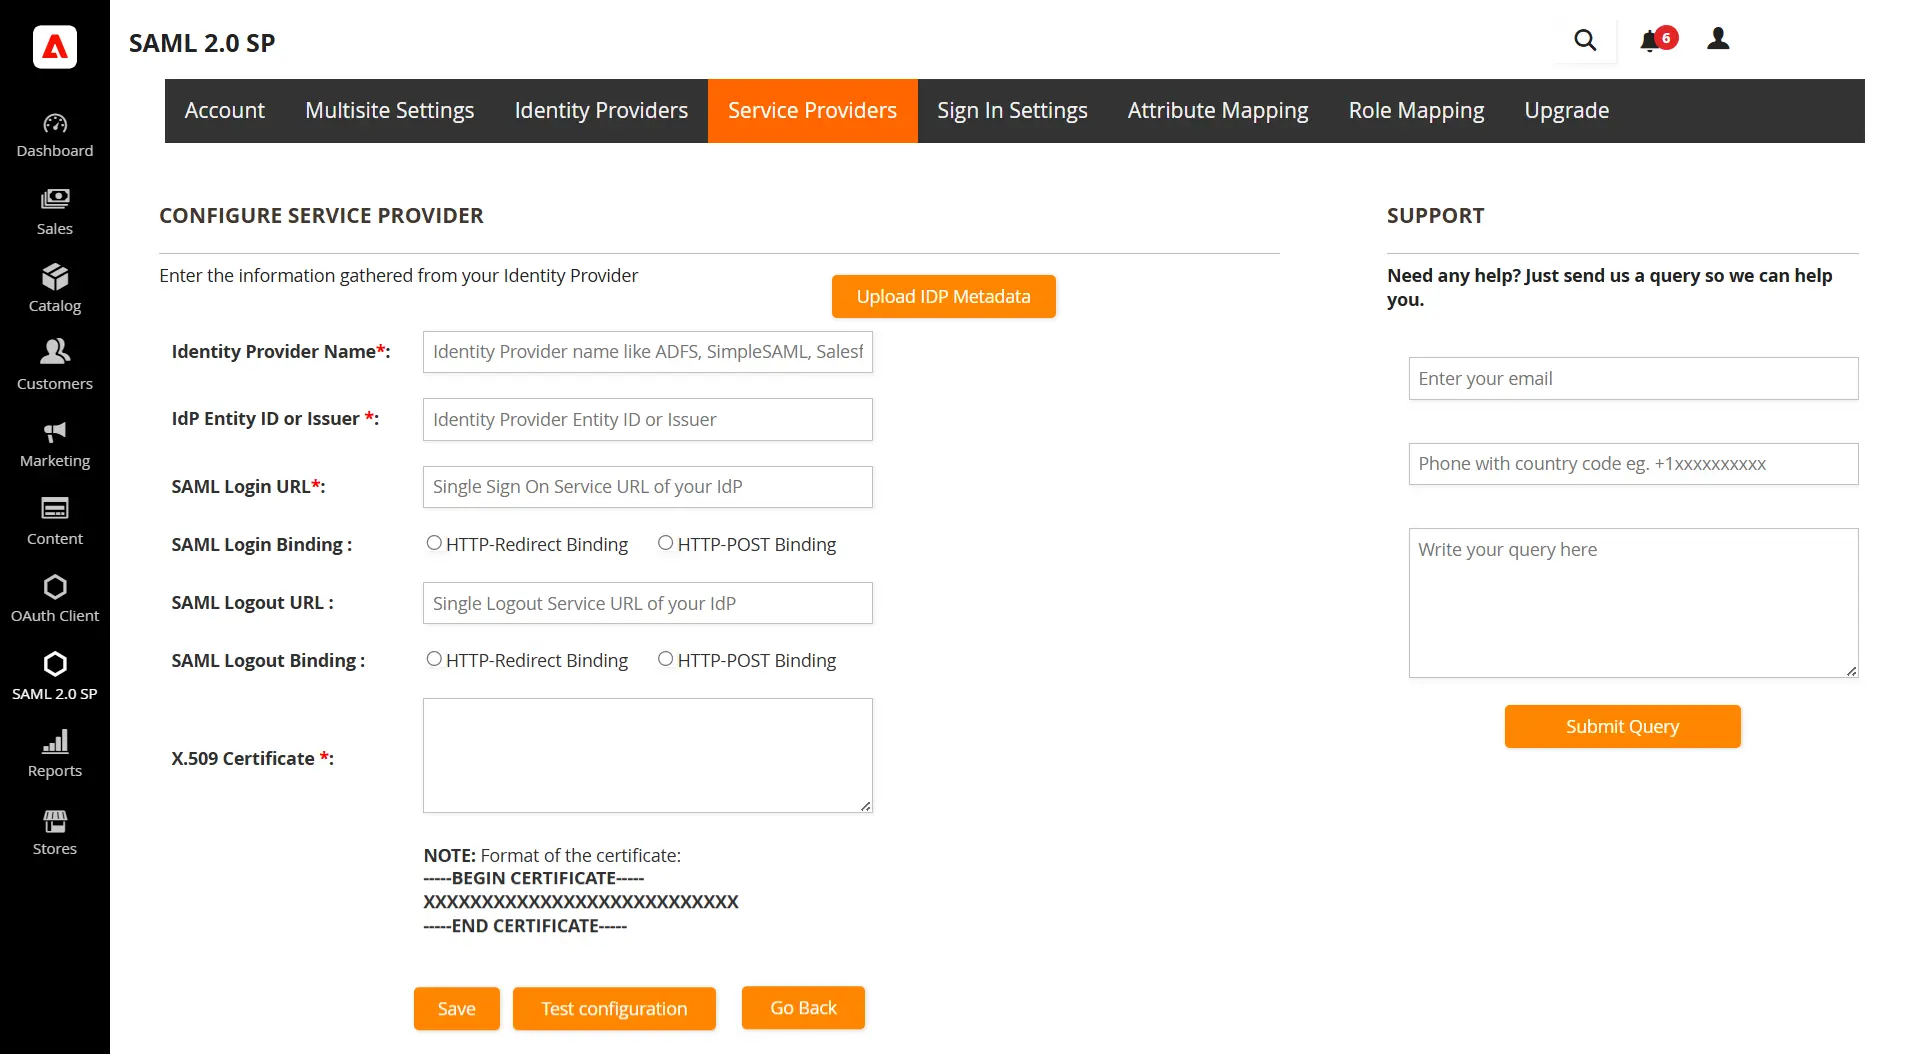
- コピー SAML エンティティ ID、SAML シングル サインオン エンドポイント URL、および x.509 証明書 フェデレーション メタデータ ドキュメントから取得して貼り付けます IdP エンティティ ID または発行者、シングル サインオン サービス URL、x.509 証明書 プラグイン内のそれぞれのフィールド。
| IdP エンティティ ID または発行者 | フェデレーション メタデータ ドキュメントの SAML エンティティ ID |
| シングルサインオンサービスのURL | フェデレーション メタデータ ドキュメントの SAML シングル サインオン エンドポイント URL |
| X.509証明書 | フェデレーション メタデータ ドキュメント内の x.509 証明書 |
- ソフトウェアの制限をクリック Save ボタンをクリックしてすべての設定を保存します。
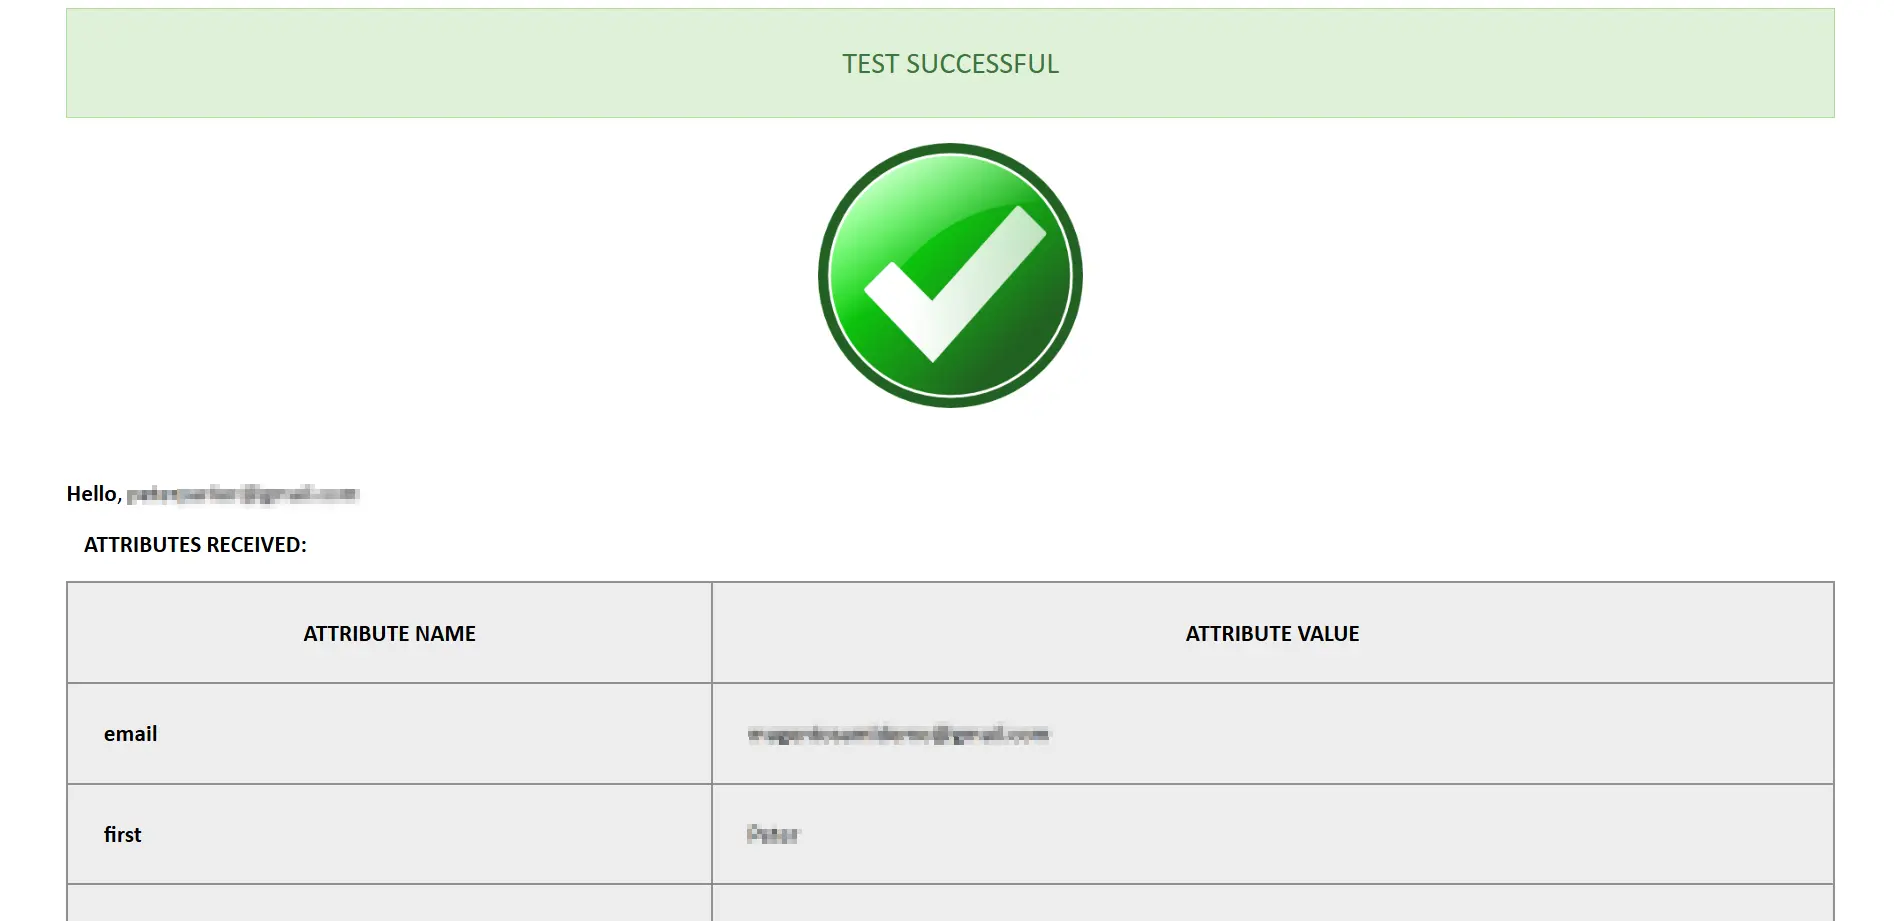
- Magento が SP として正しく設定されているかどうかを確認するには、 テスト構成
3. マルチサイト設定(*エンタープライズ版で利用可能)
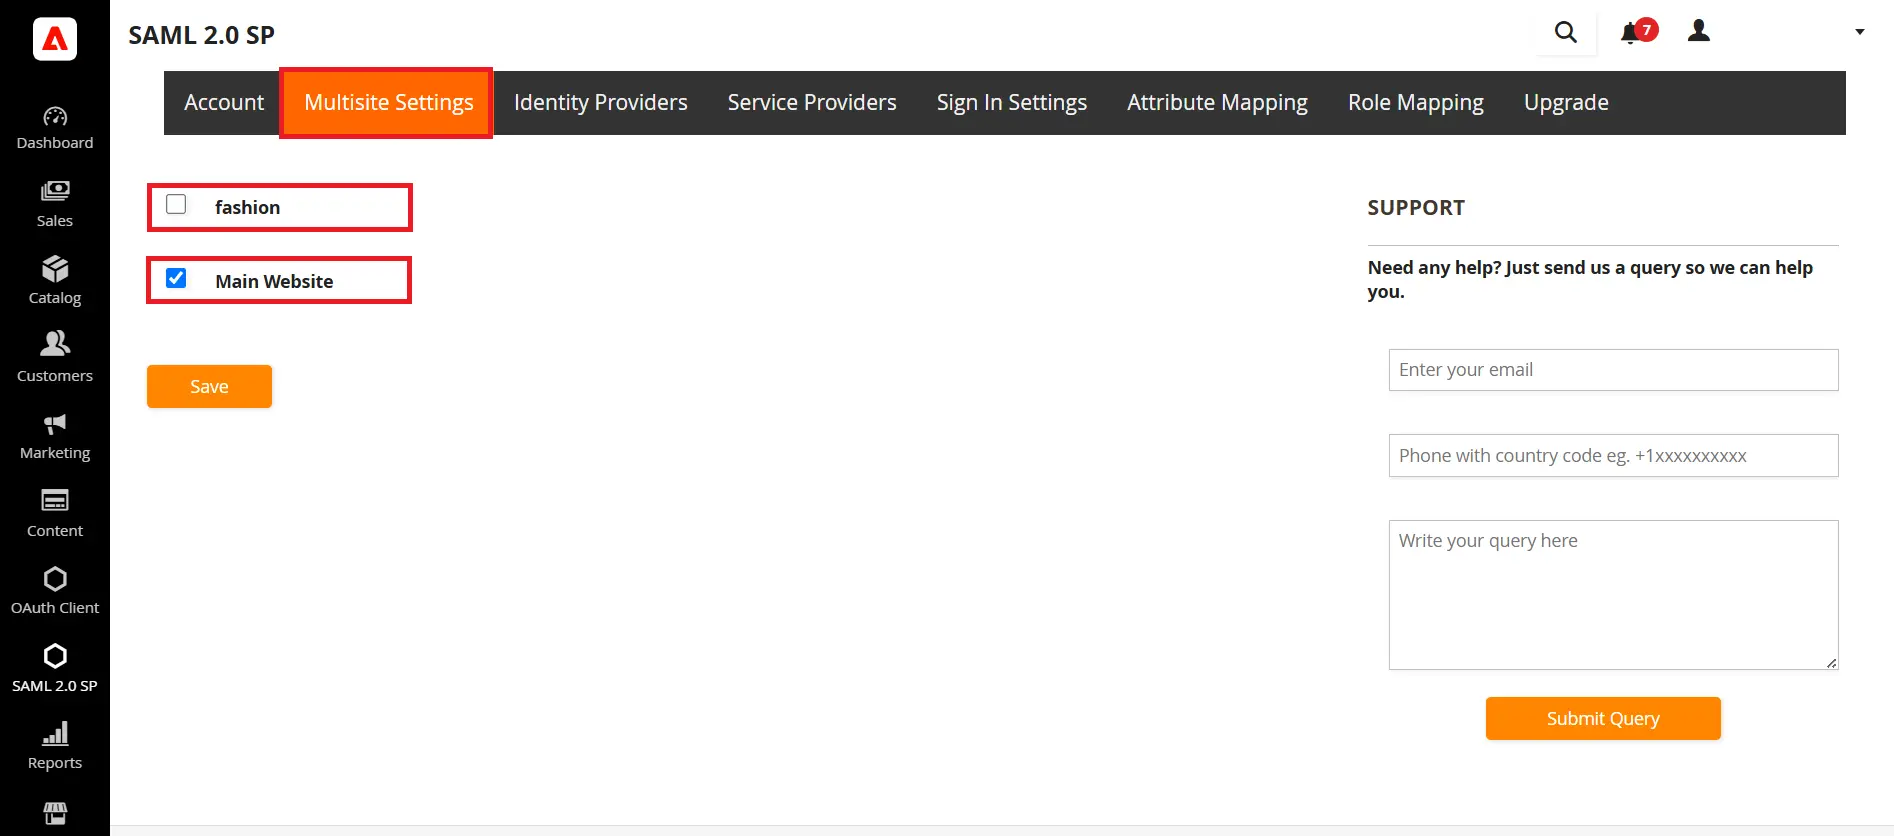
- MFAデバイスに移動する マルチサイト設定 タブ。ここでは、Magento インストール環境下で SSO を有効にするすべてのサブサイトを選択できます。すべてのサブサイトのチェックボックスをオンにして、「保存」をクリックしてください。
4. サインイン設定
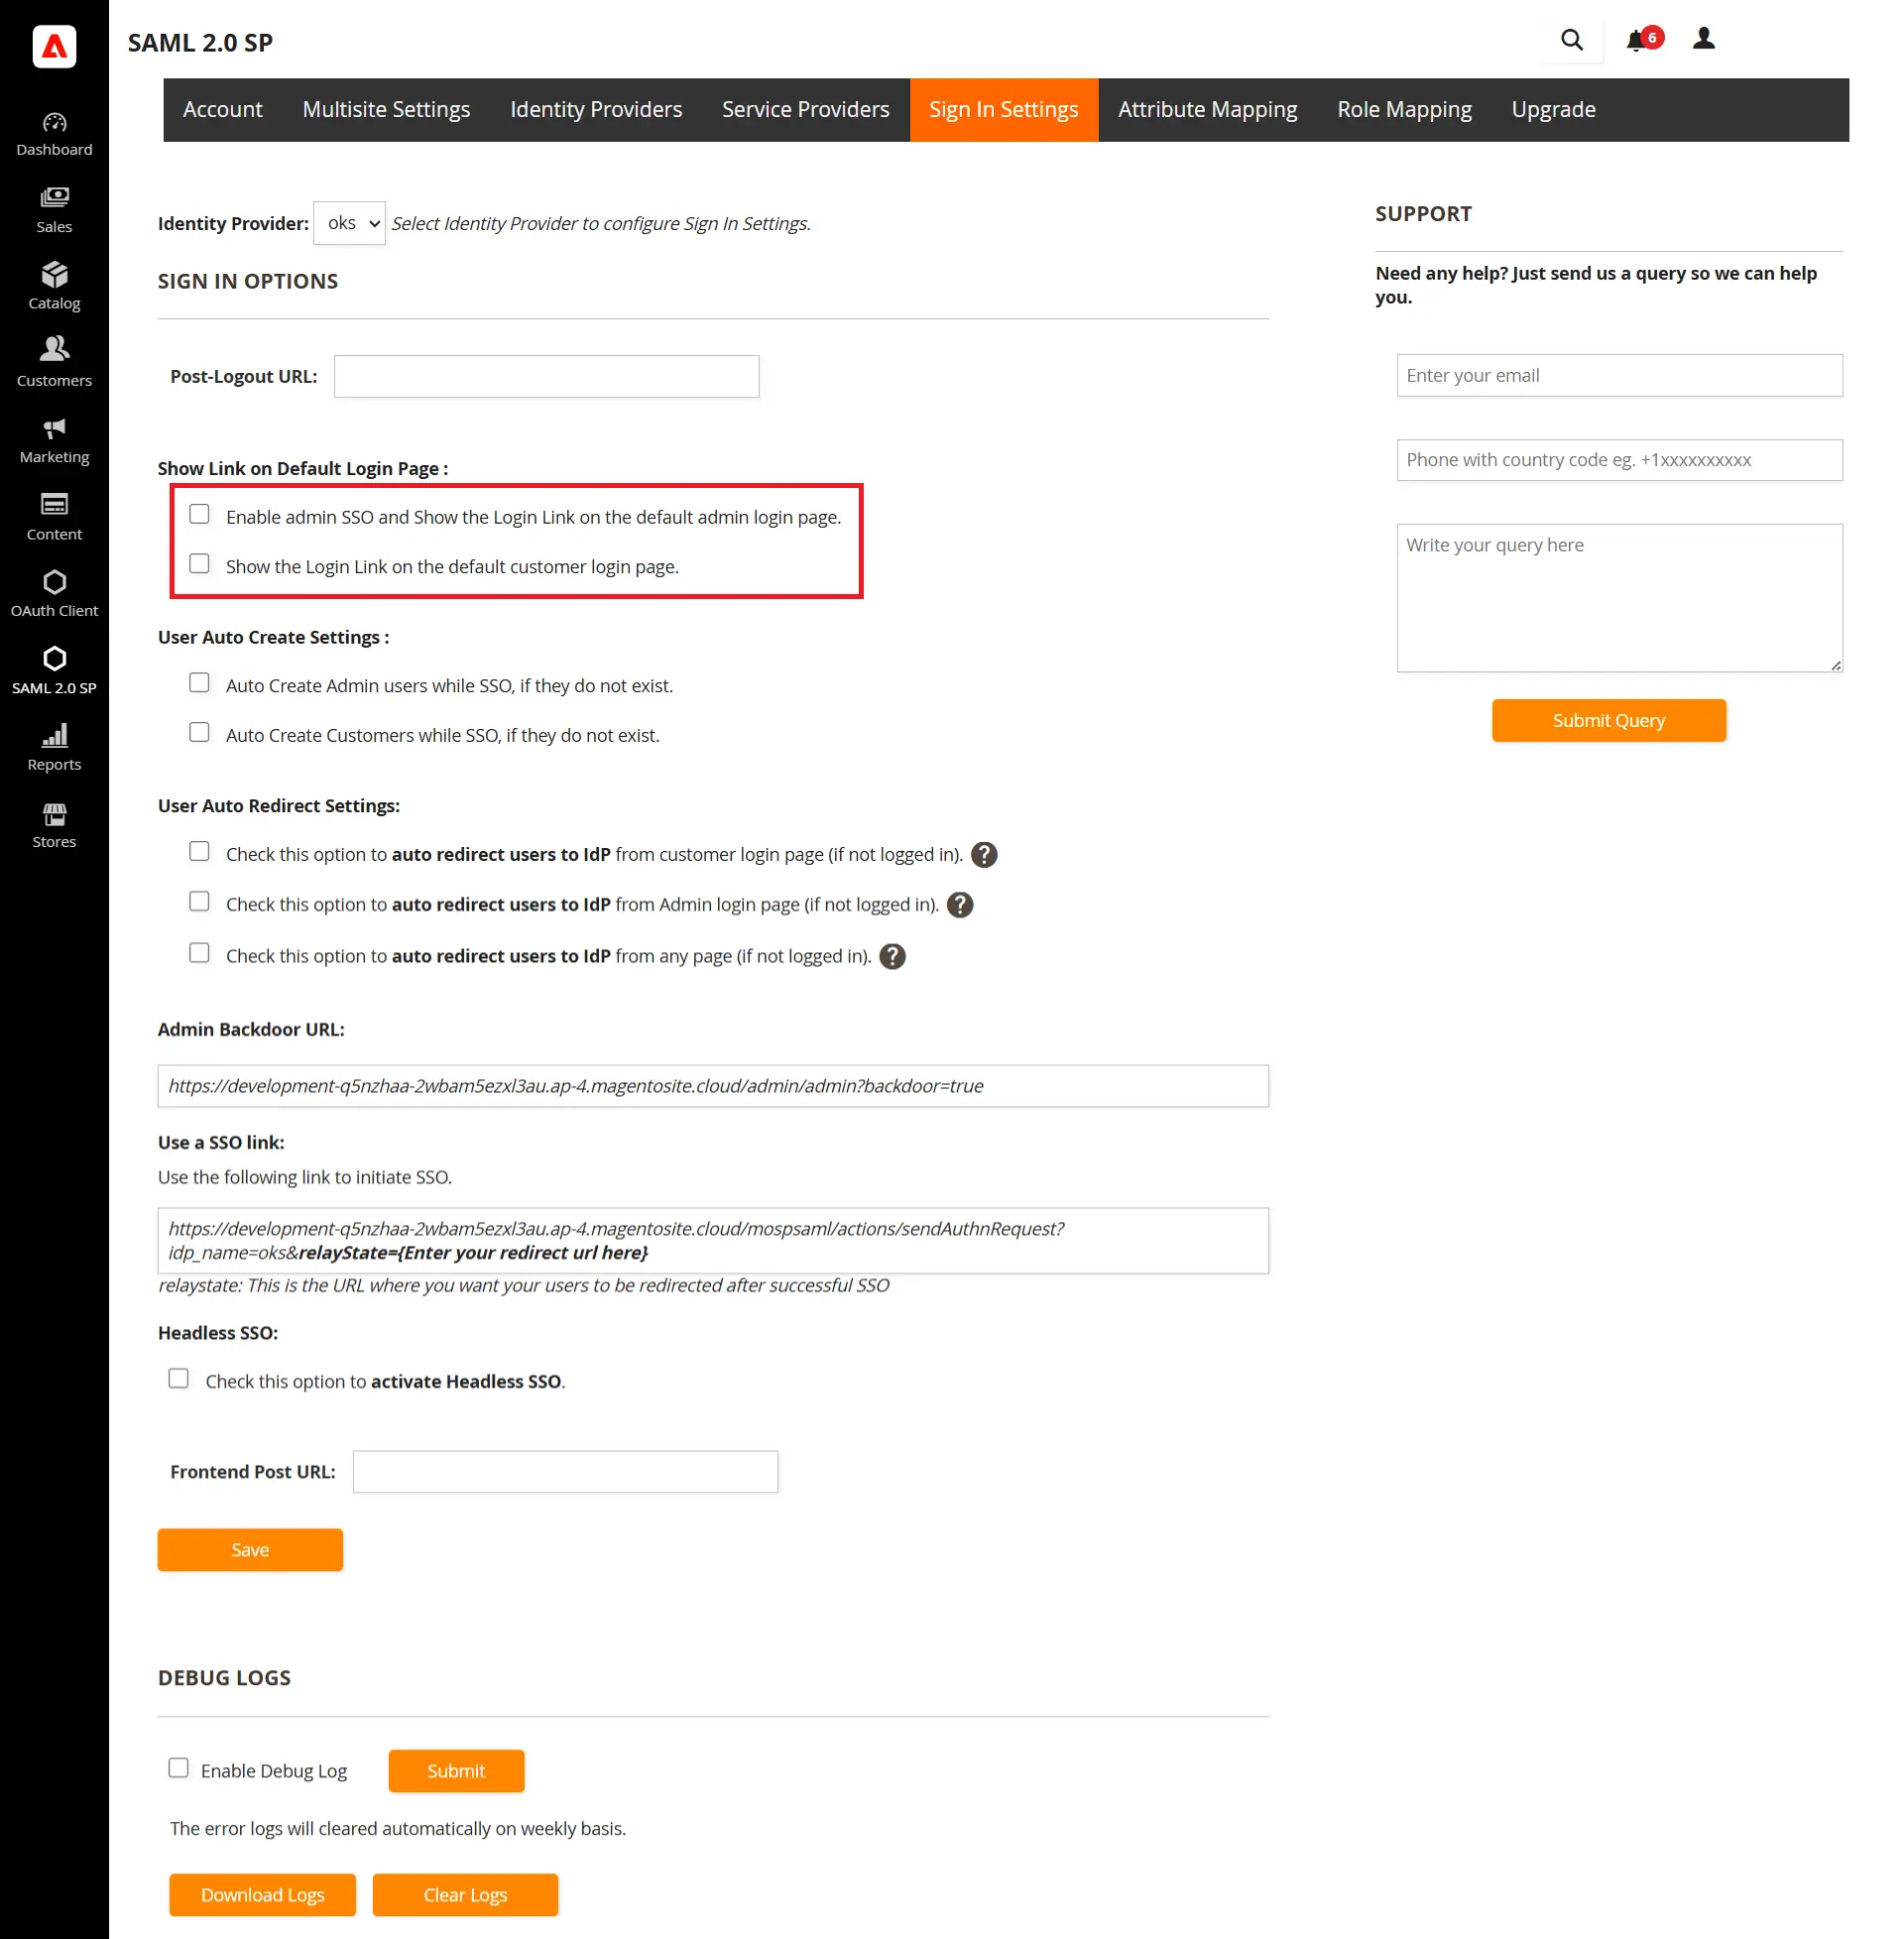
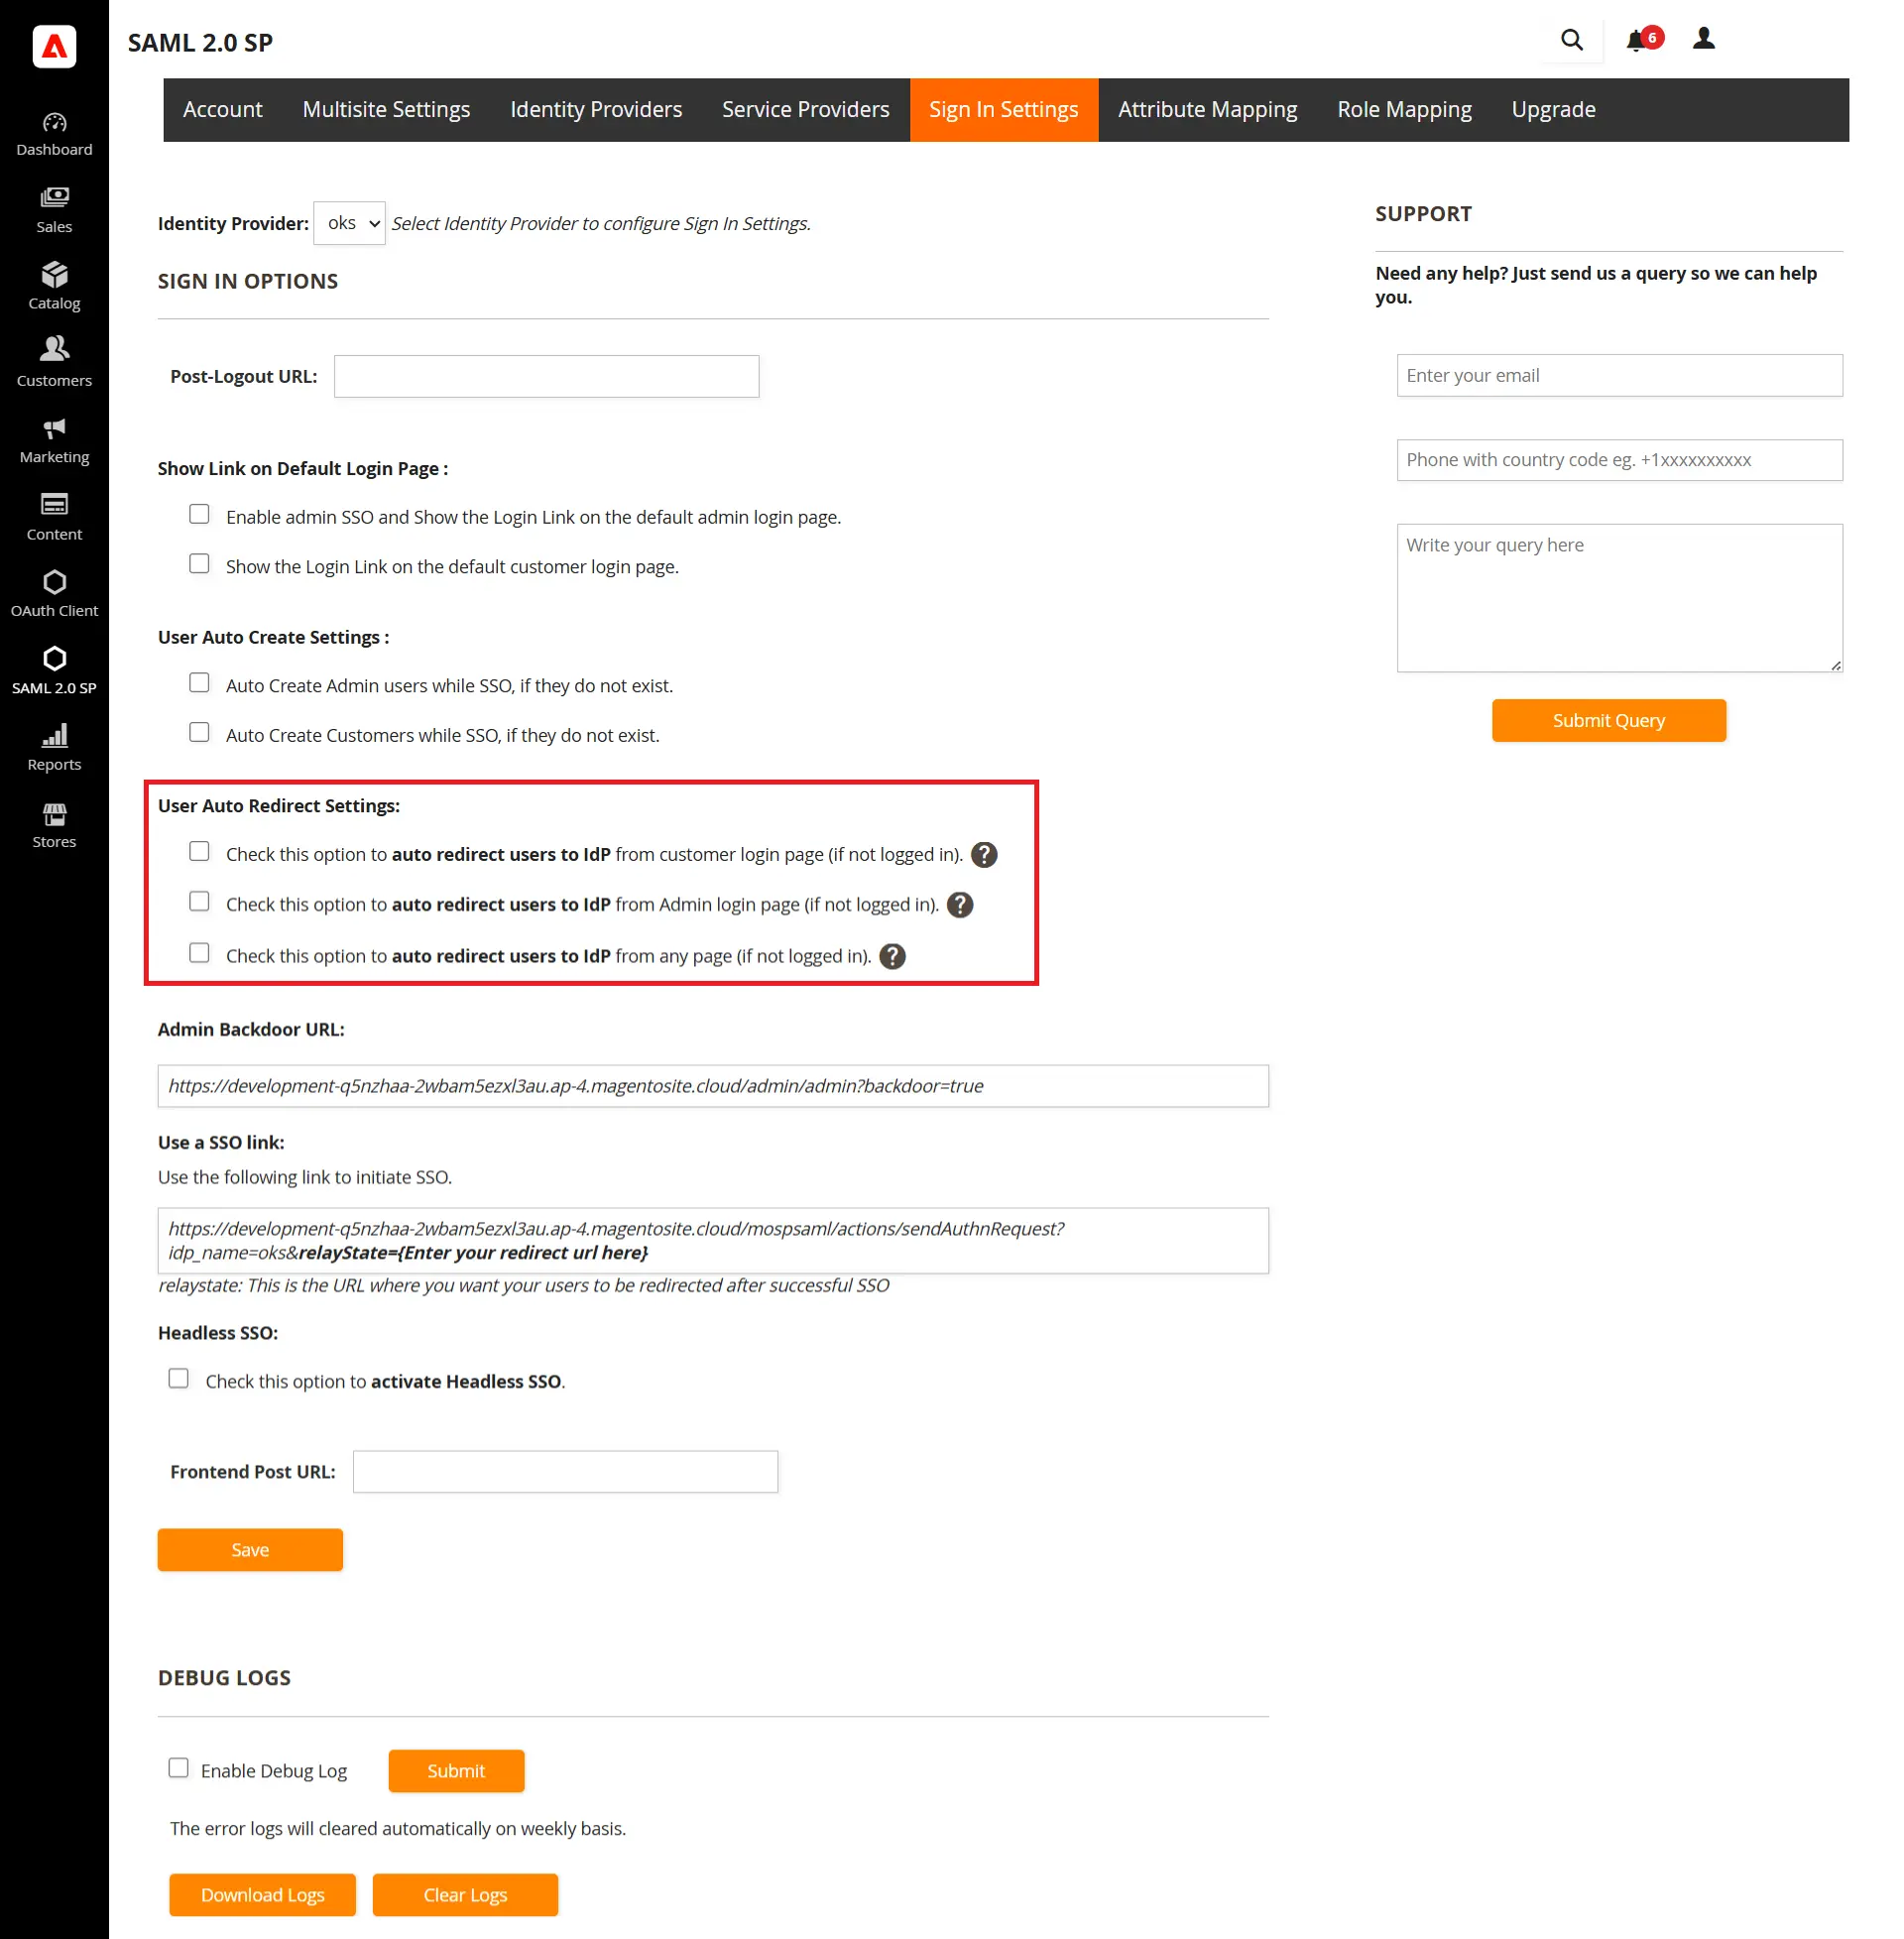
- MFAデバイスに移動する サインイン設定 タブ。 ここには、ログインリンクを有効にするオプションがあります。 管理者*/顧客 ログインページ (*管理者 SSO はプレミアム バージョンで利用可能です)
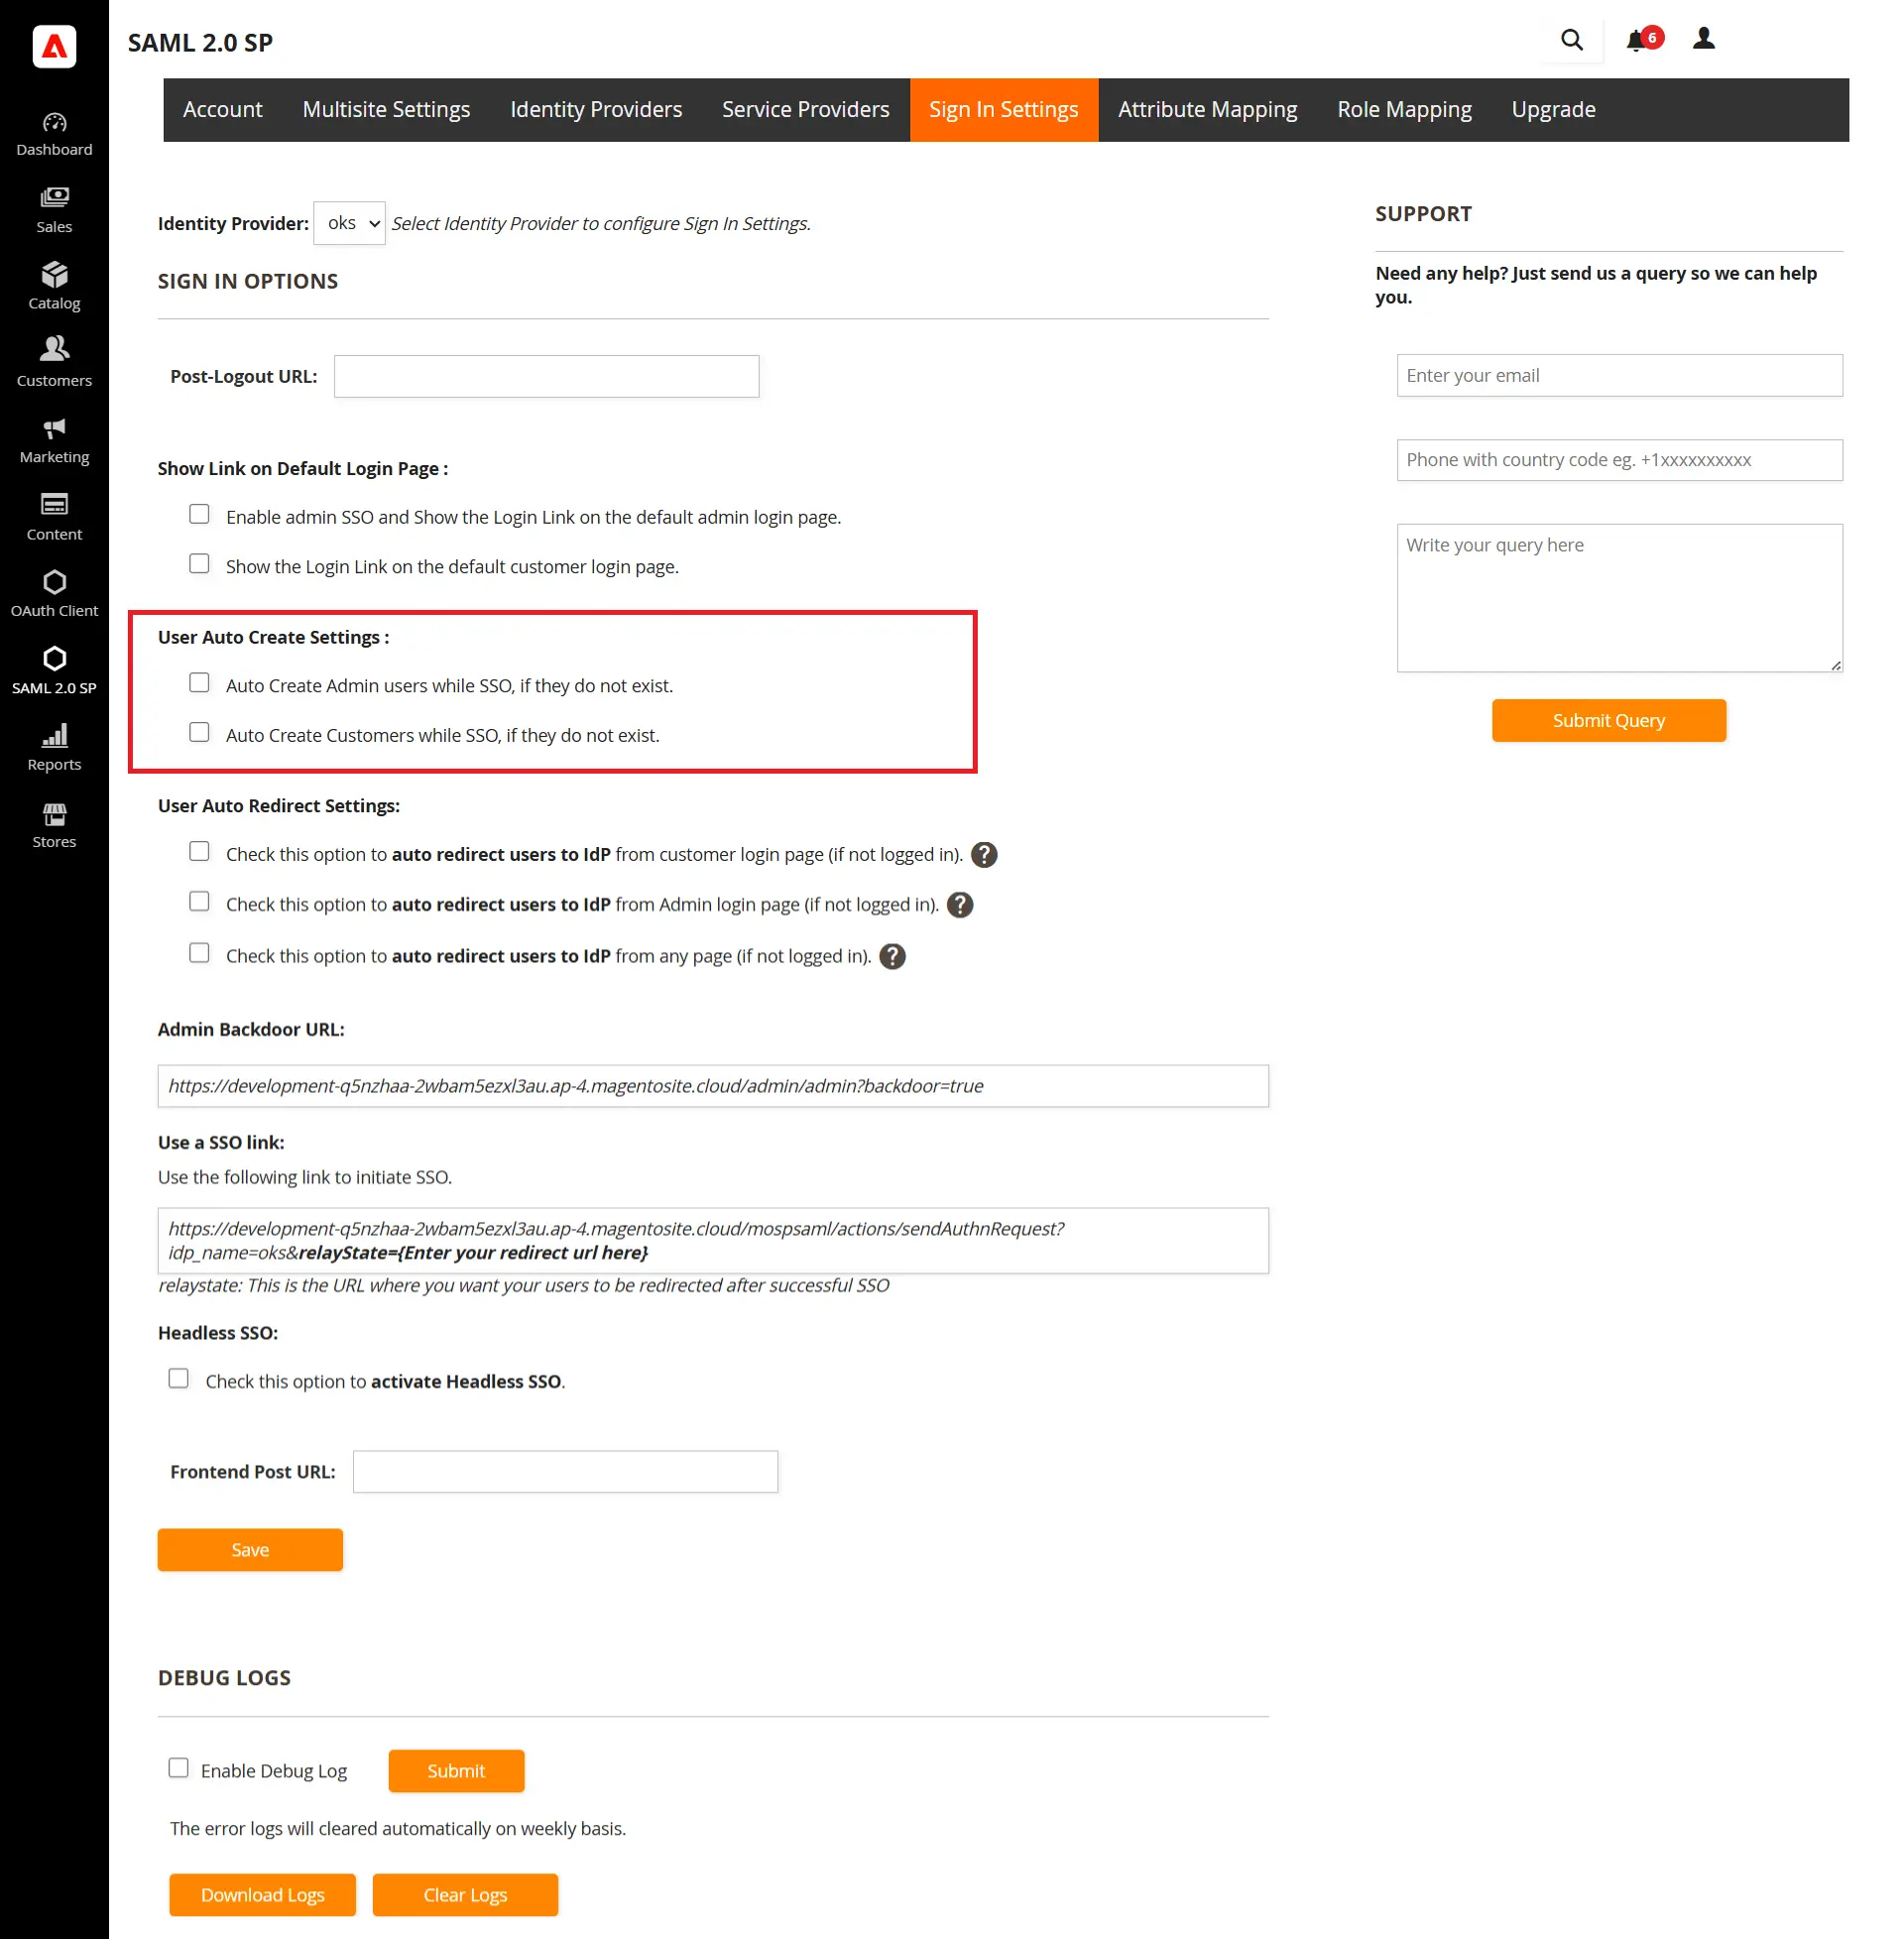
- 管理者ユーザーと顧客ユーザーがまだ存在しない場合は、SSO中に自動的に作成できます。該当するチェックボックスをオンにするだけで有効になります。
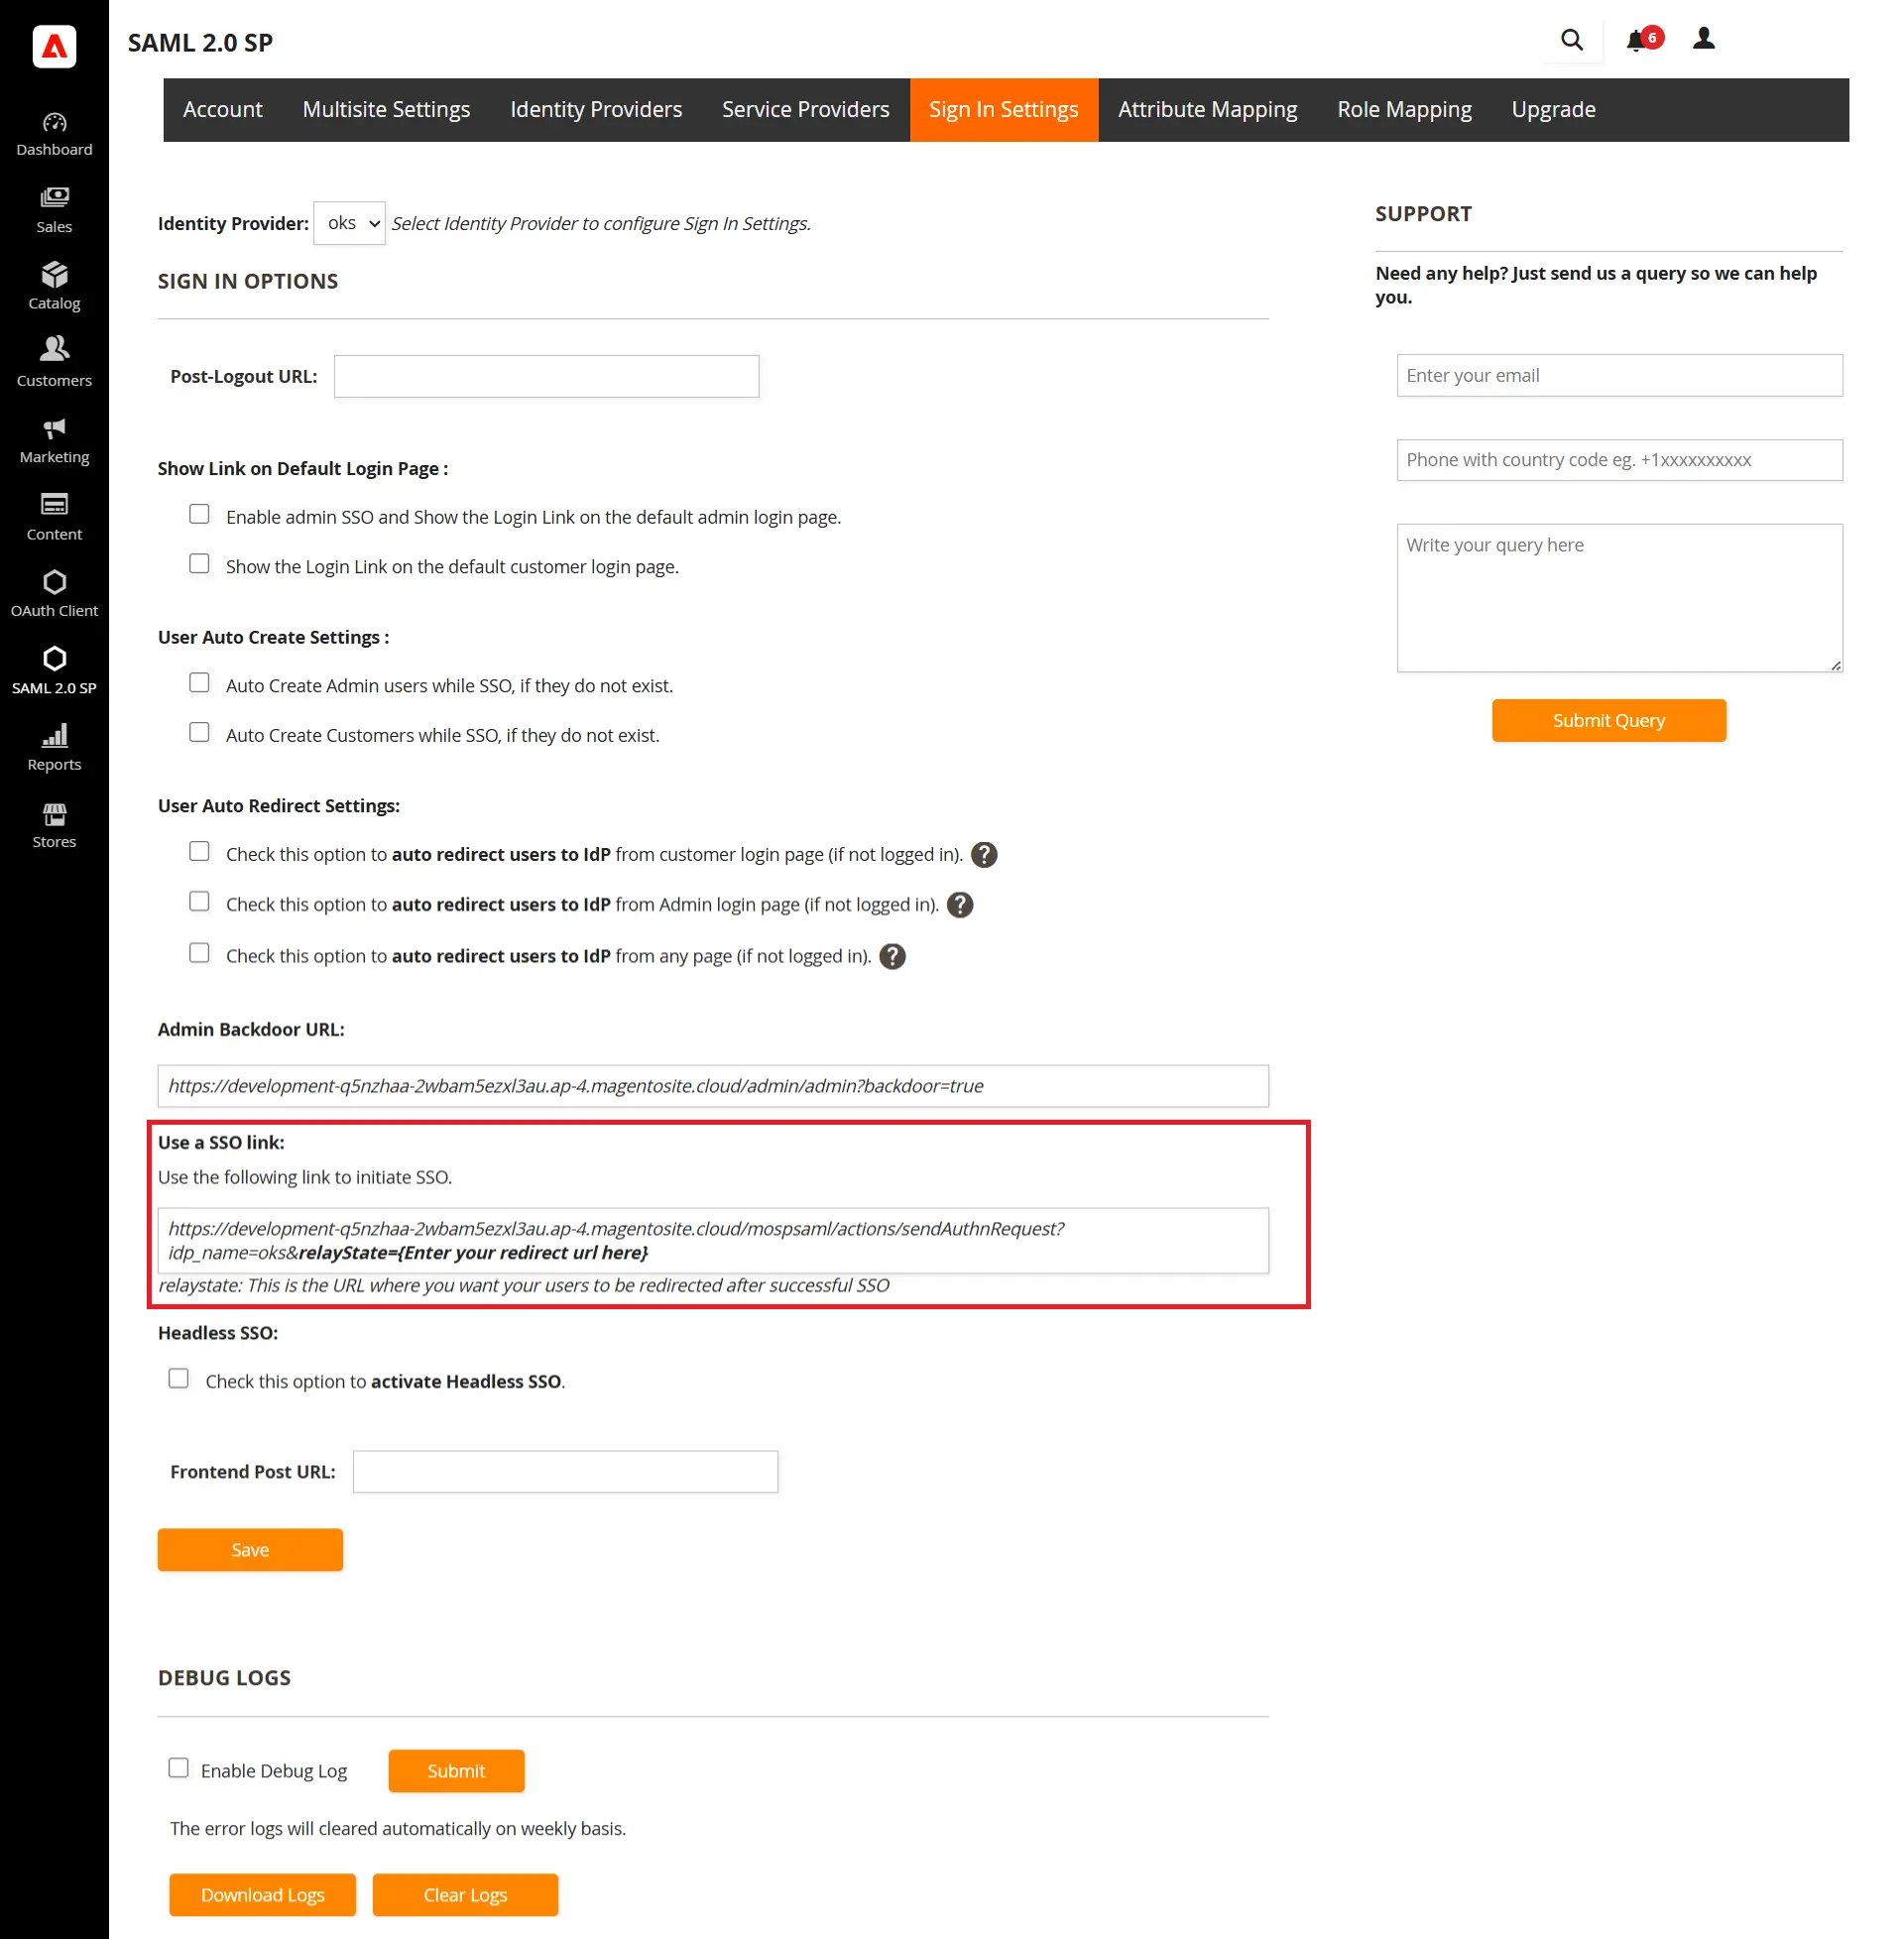
- 任意のページから SSO を開始する場合は、拡張機能で提供される SSO リンクを使用することもできます。
- プレミアム拡張機能では、次の機能も提供します。 ユーザーを IdP ログイン ページに自動リダイレクトします ユーザーがまだログインしていない場合。
5. 顧客/管理者の SSO
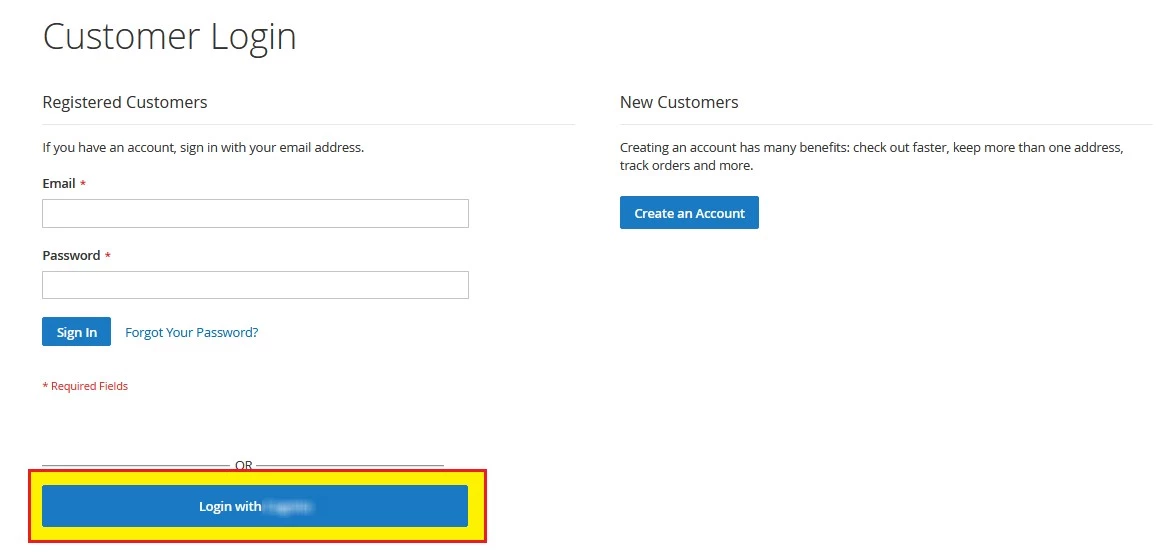
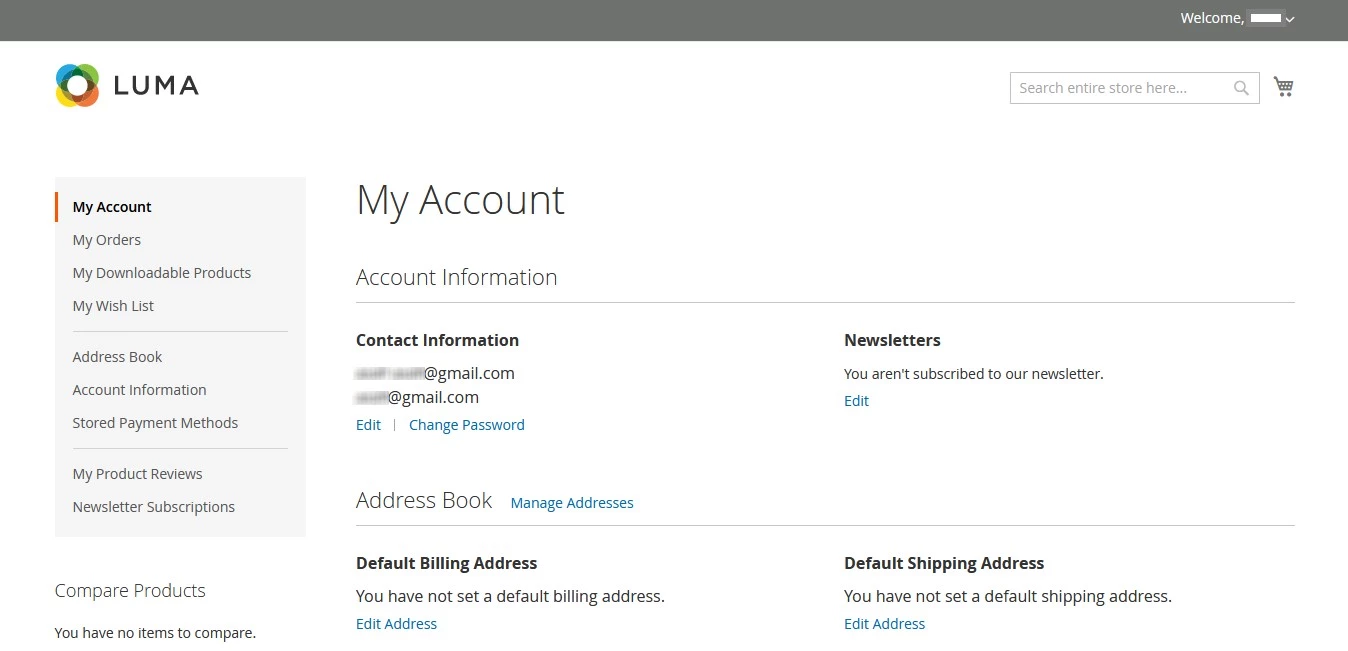
- 顧客シングル サインオン (顧客 SSO)
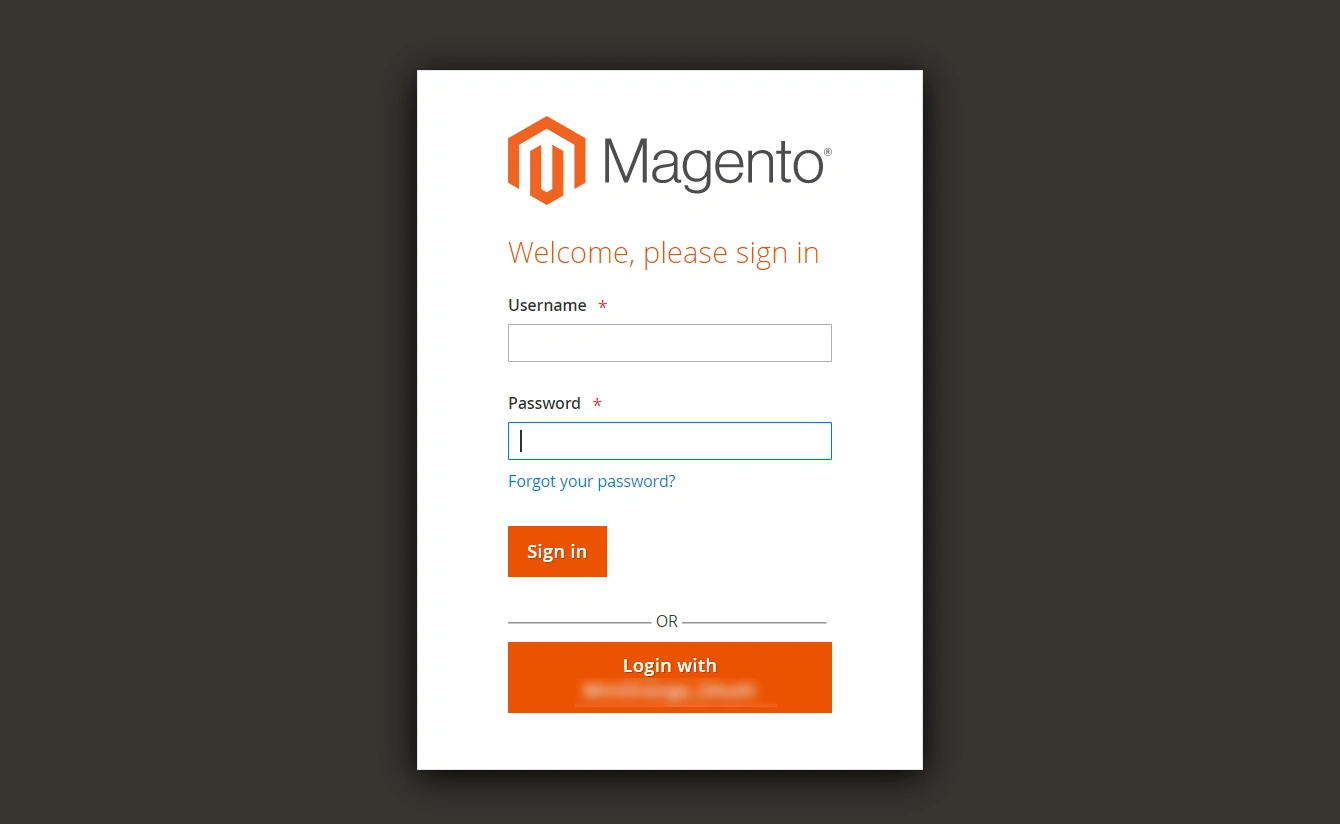
- 管理者シングル サインオン (管理者 SSO)
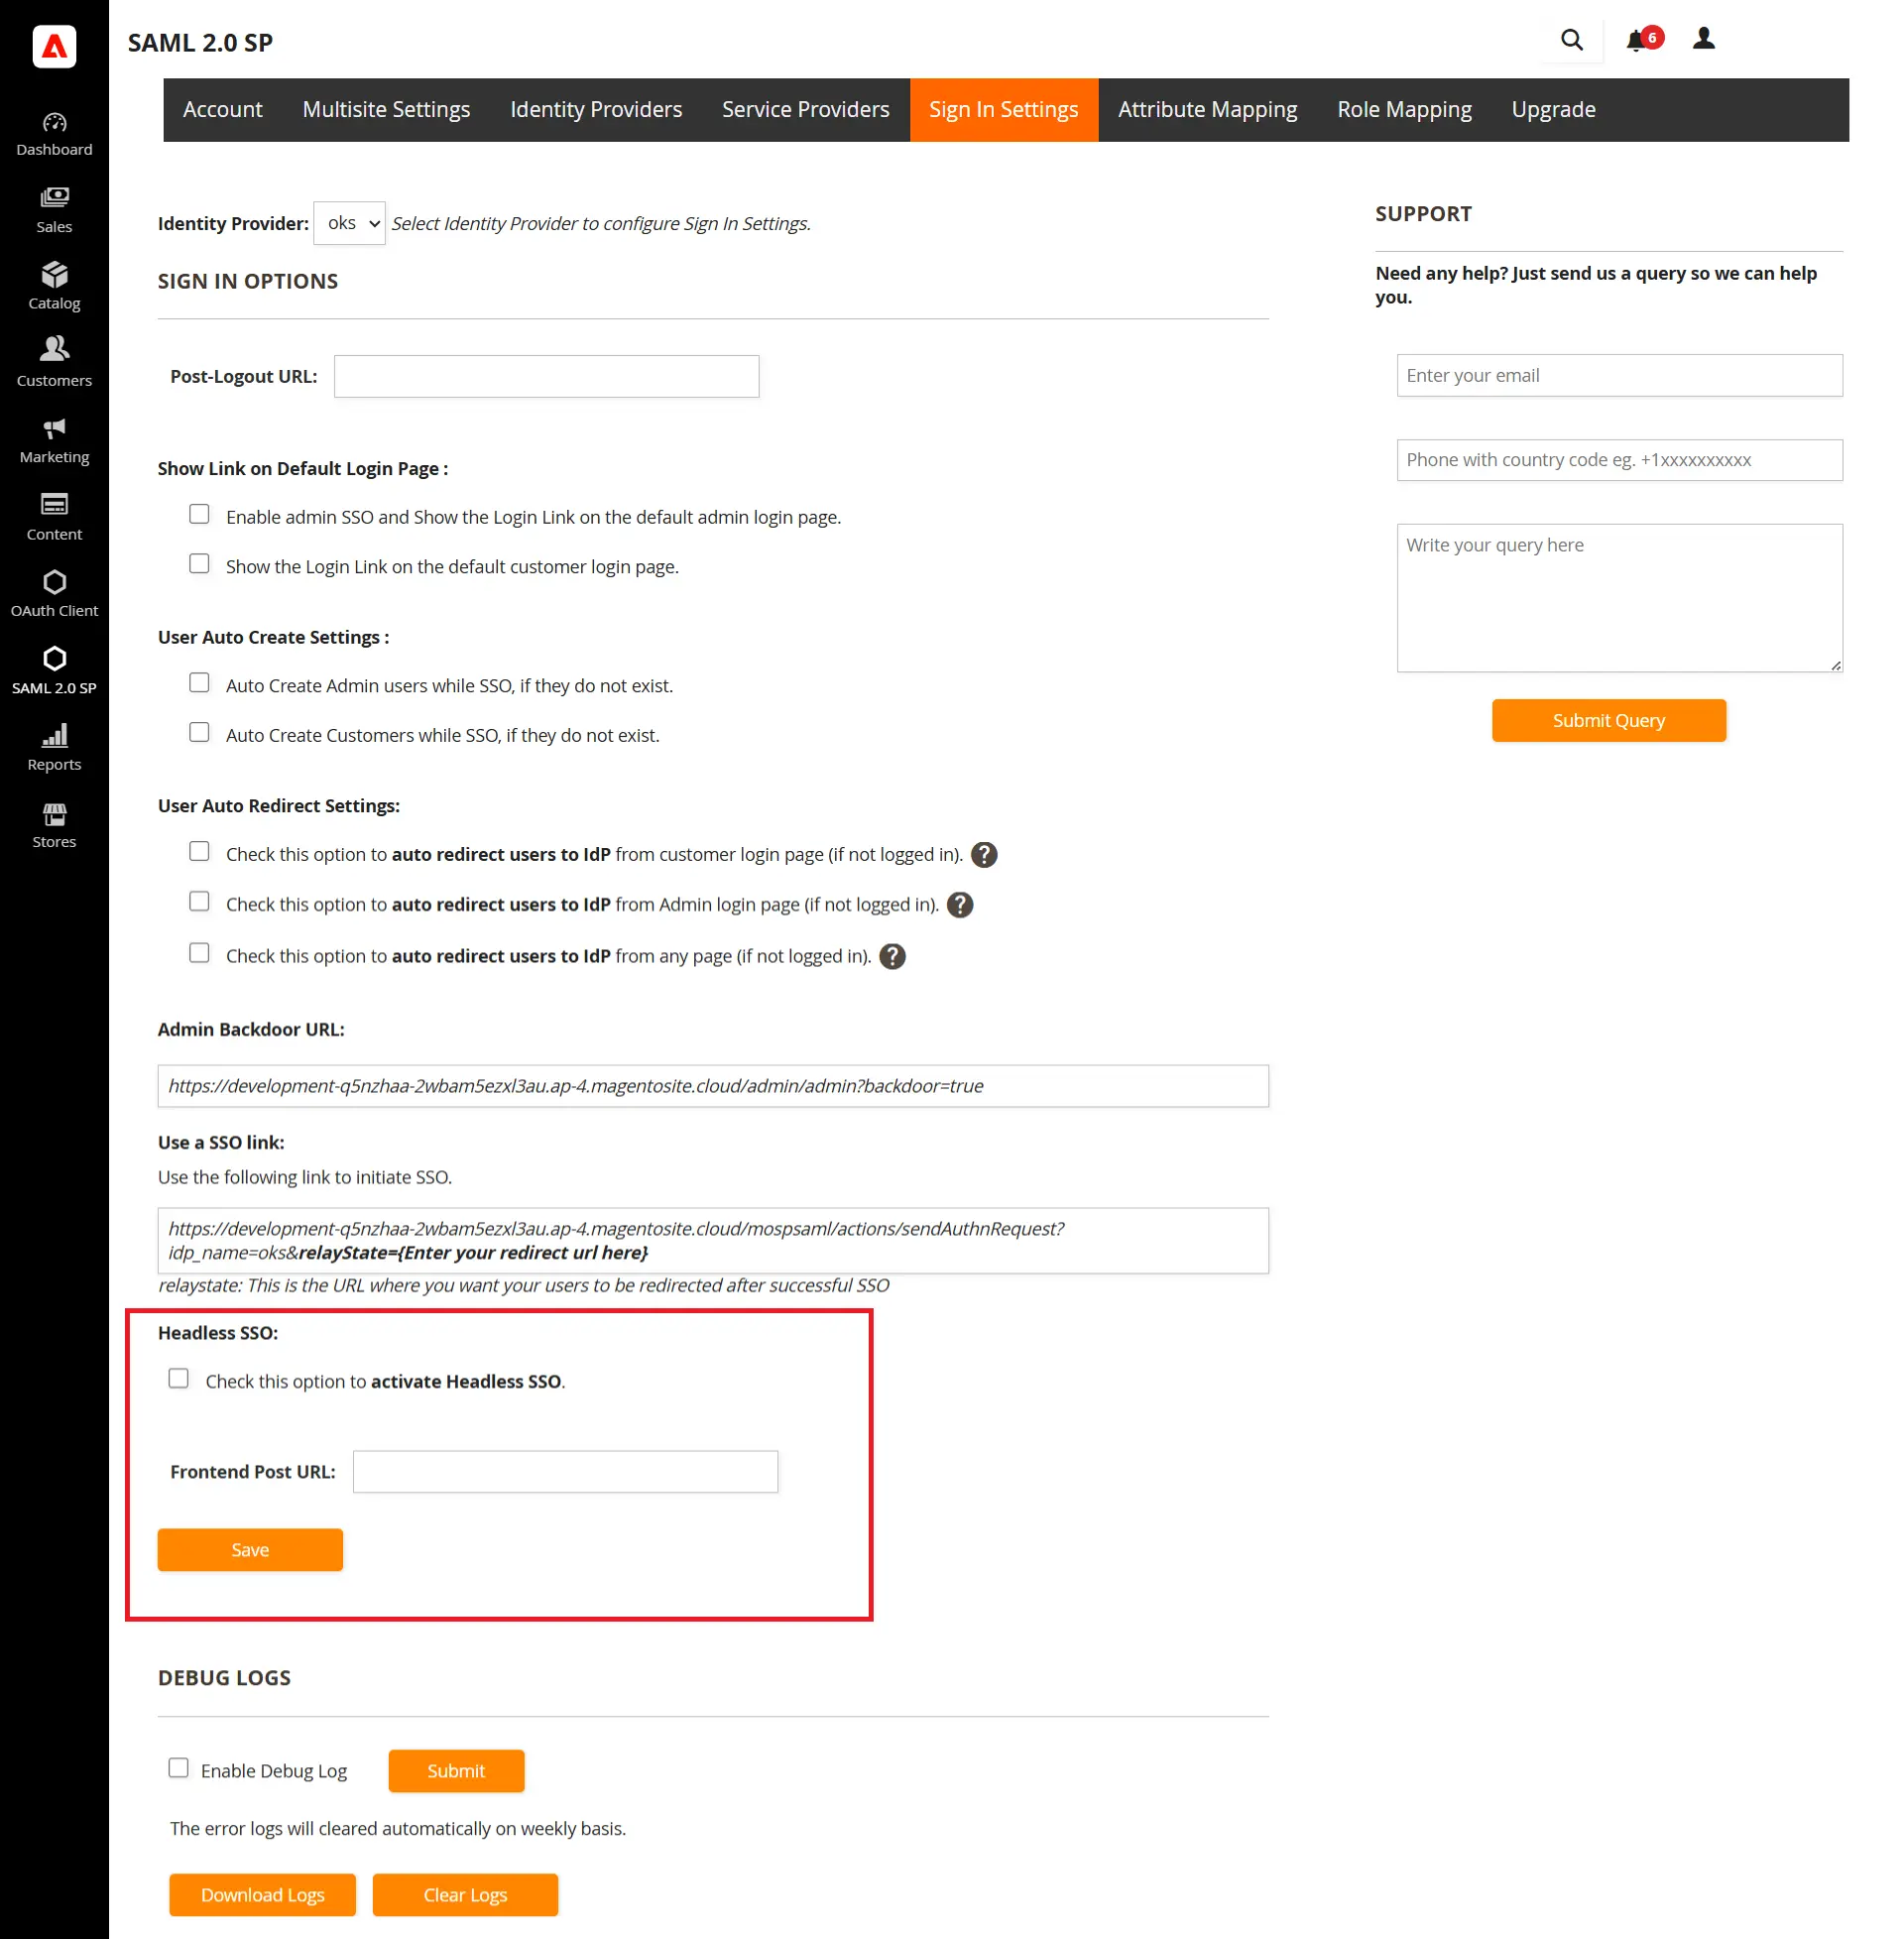
6. ヘッドレスSSO設定(*プレミアムバージョンで利用可能)
- MFAデバイスに移動する サインイン設定 タブ。ここに、ヘッドレス Magento ストアの SSO を有効にするオプションがあります。
- 貼り付け フロントエンド投稿URL 指定されたフィールドに、フロントエンドストアのURLを入力してください。
属性/カスタム マッピング (オプション)。 *これはプレミアム機能です。
1.1: 属性マッピング (オプション)。
- 属性は、アイデンティティ プロバイダーに保存されるユーザーの詳細です。
- 属性マッピングは、アイデンティティプロバイダー (IdP) からユーザー属性を取得し、それを名、姓などの Magento ユーザー属性にマッピングするのに役立ちます。
- Magento サイトにユーザーを自動登録する際、これらの属性は Magento ユーザーの詳細に自動的にマッピングされます。
- のみ 名前ID 無料のプラグインを使用して、Magento の電子メールとユーザー名の特性にマッピングできます。 一方、プレミアム バージョンのプラグインでは、IdP からの複数のユーザー属性を Magento 属性にマッピングできます。 デフォルトの属性に加えて、IdP に追加したカスタム属性をマップできます。
- ユーザーが SSO を実行すると、IdP によって送信された NameID 値が電子メールと Magento ユーザーのユーザー名にマッピングされます。
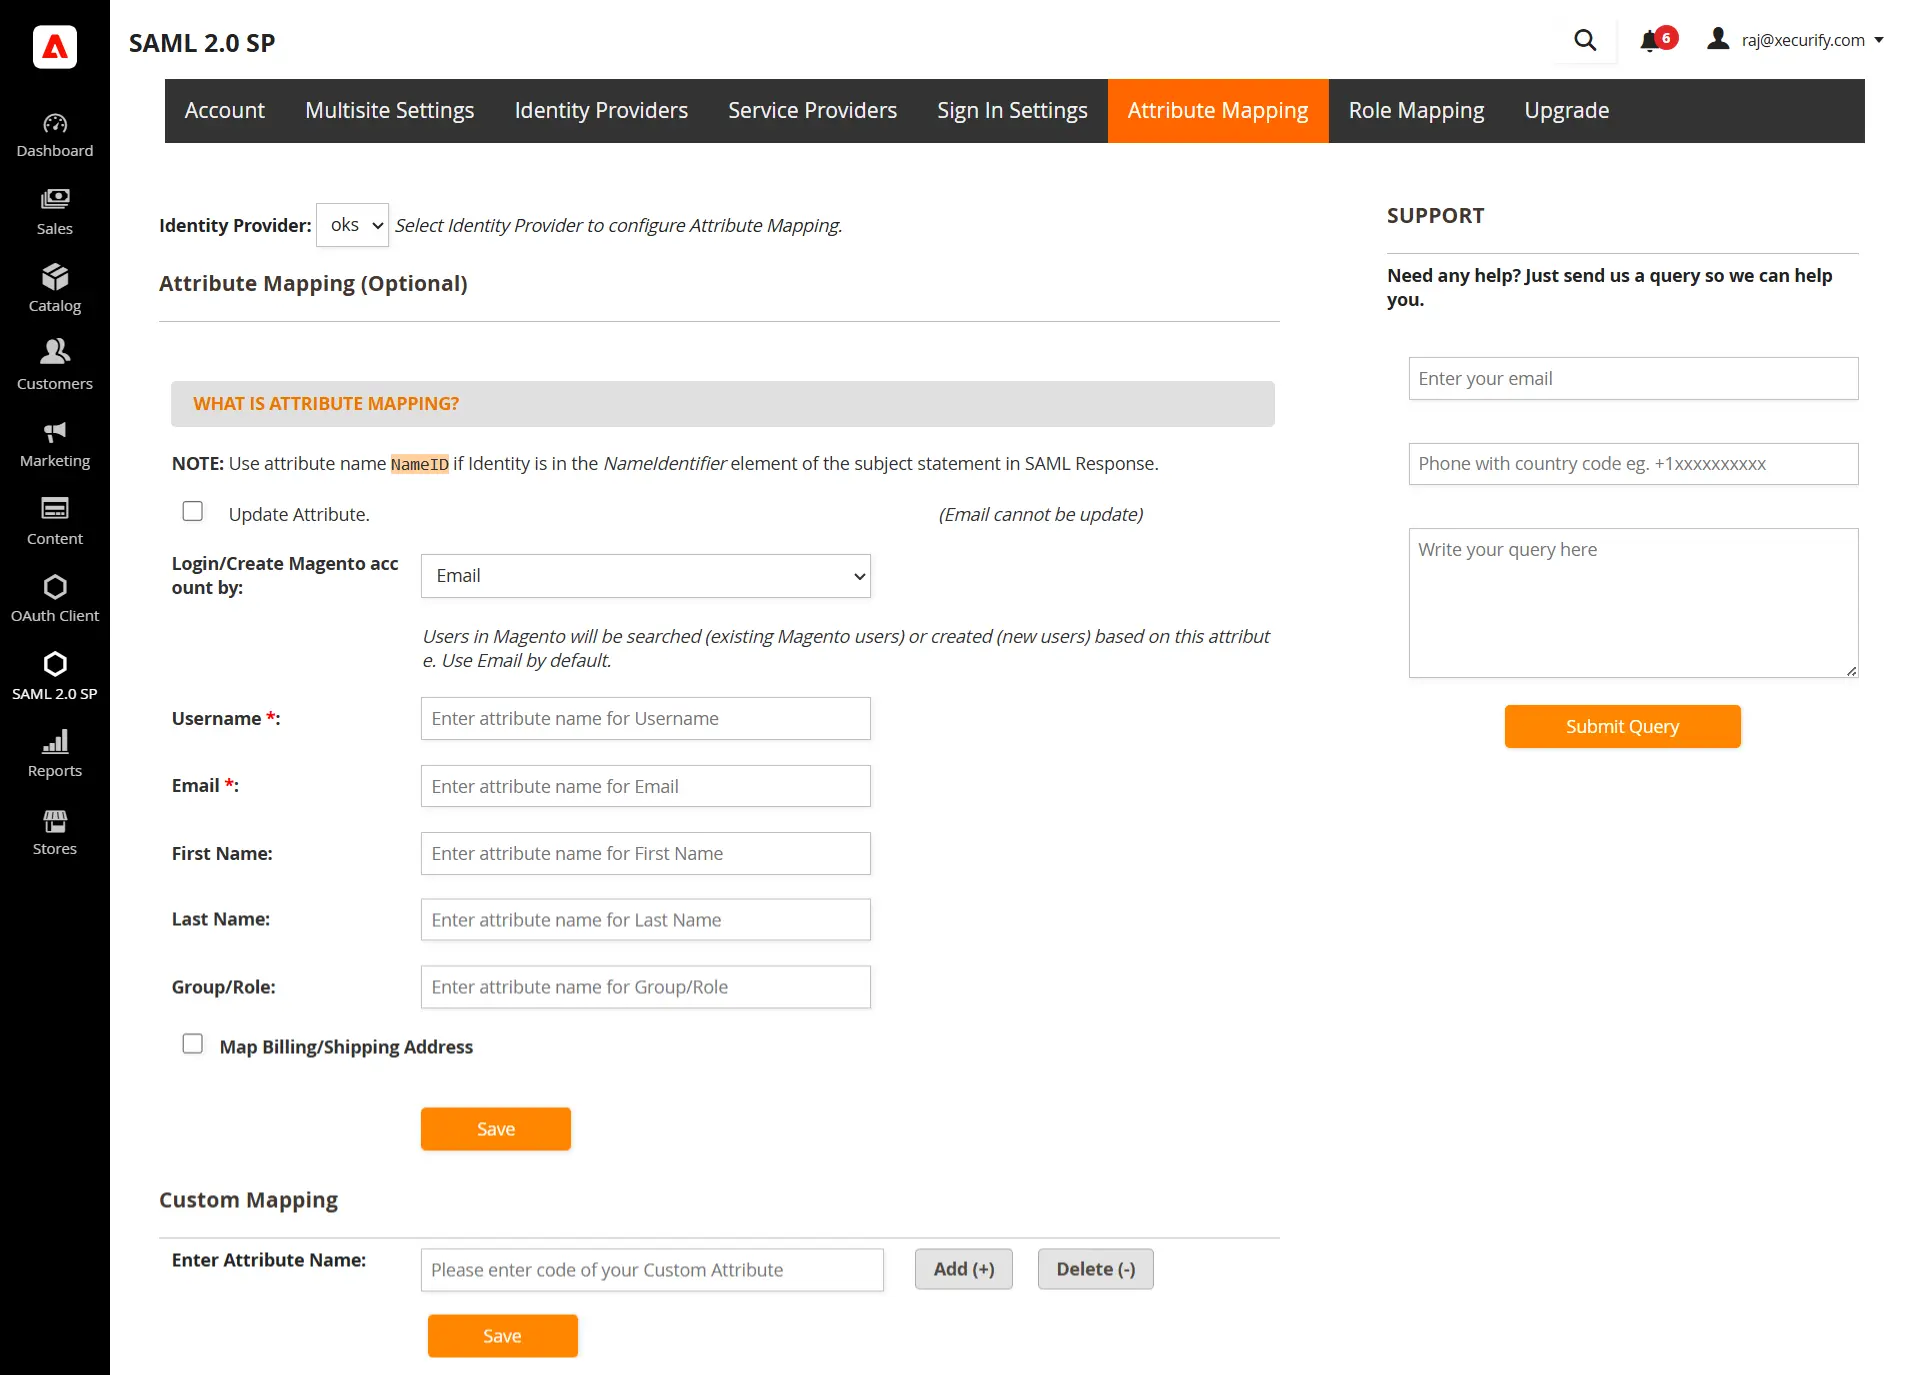
| ユーザー名: | IdP からのユーザー名属性の名前 (デフォルトでは NameID を保持します) |
| Email: | IdP からの電子メール属性の名前 (デフォルトでは NameID を保持します) |
| グループ/役割: | ID プロバイダー (IdP) からのロール属性の名前 |
- あなたがチェックすることができます テスト構成 以下の結果 サービスプロバイダーのセットアップ タブをクリックして、ここにマッピングする値をよりよく理解します。
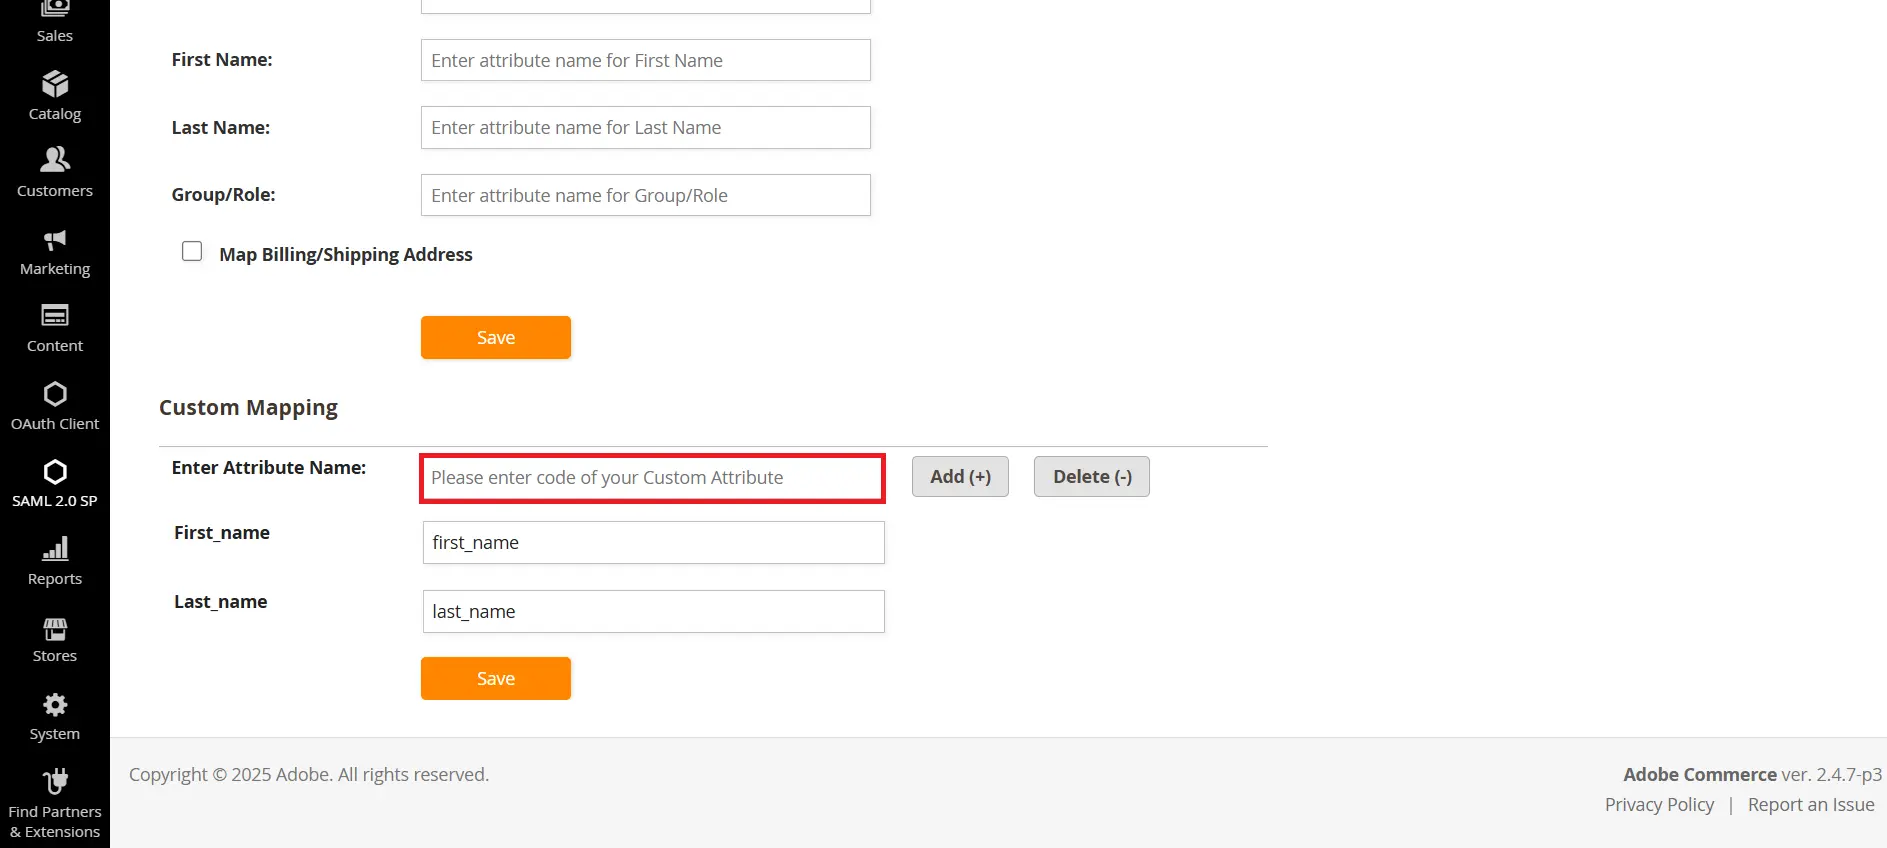
1.2: カスタム属性マッピング (オプション)。 ※これはプレミアム機能です。
- 「属性名の入力」フィールドに、アイデンティティ プロバイダーから受け取る属性に対してマッピングする属性名を入力します。
- 「追加」ボタンをクリックします
- 次に、指定されたフィールドに、アイデンティティ プロバイダーから受け取った属性名を入力します。
- 保存ボタンをクリックして設定を保存します。
- 属性名フィールドに名前を入力し、削除ボタンをクリックして構成を削除することもできます。
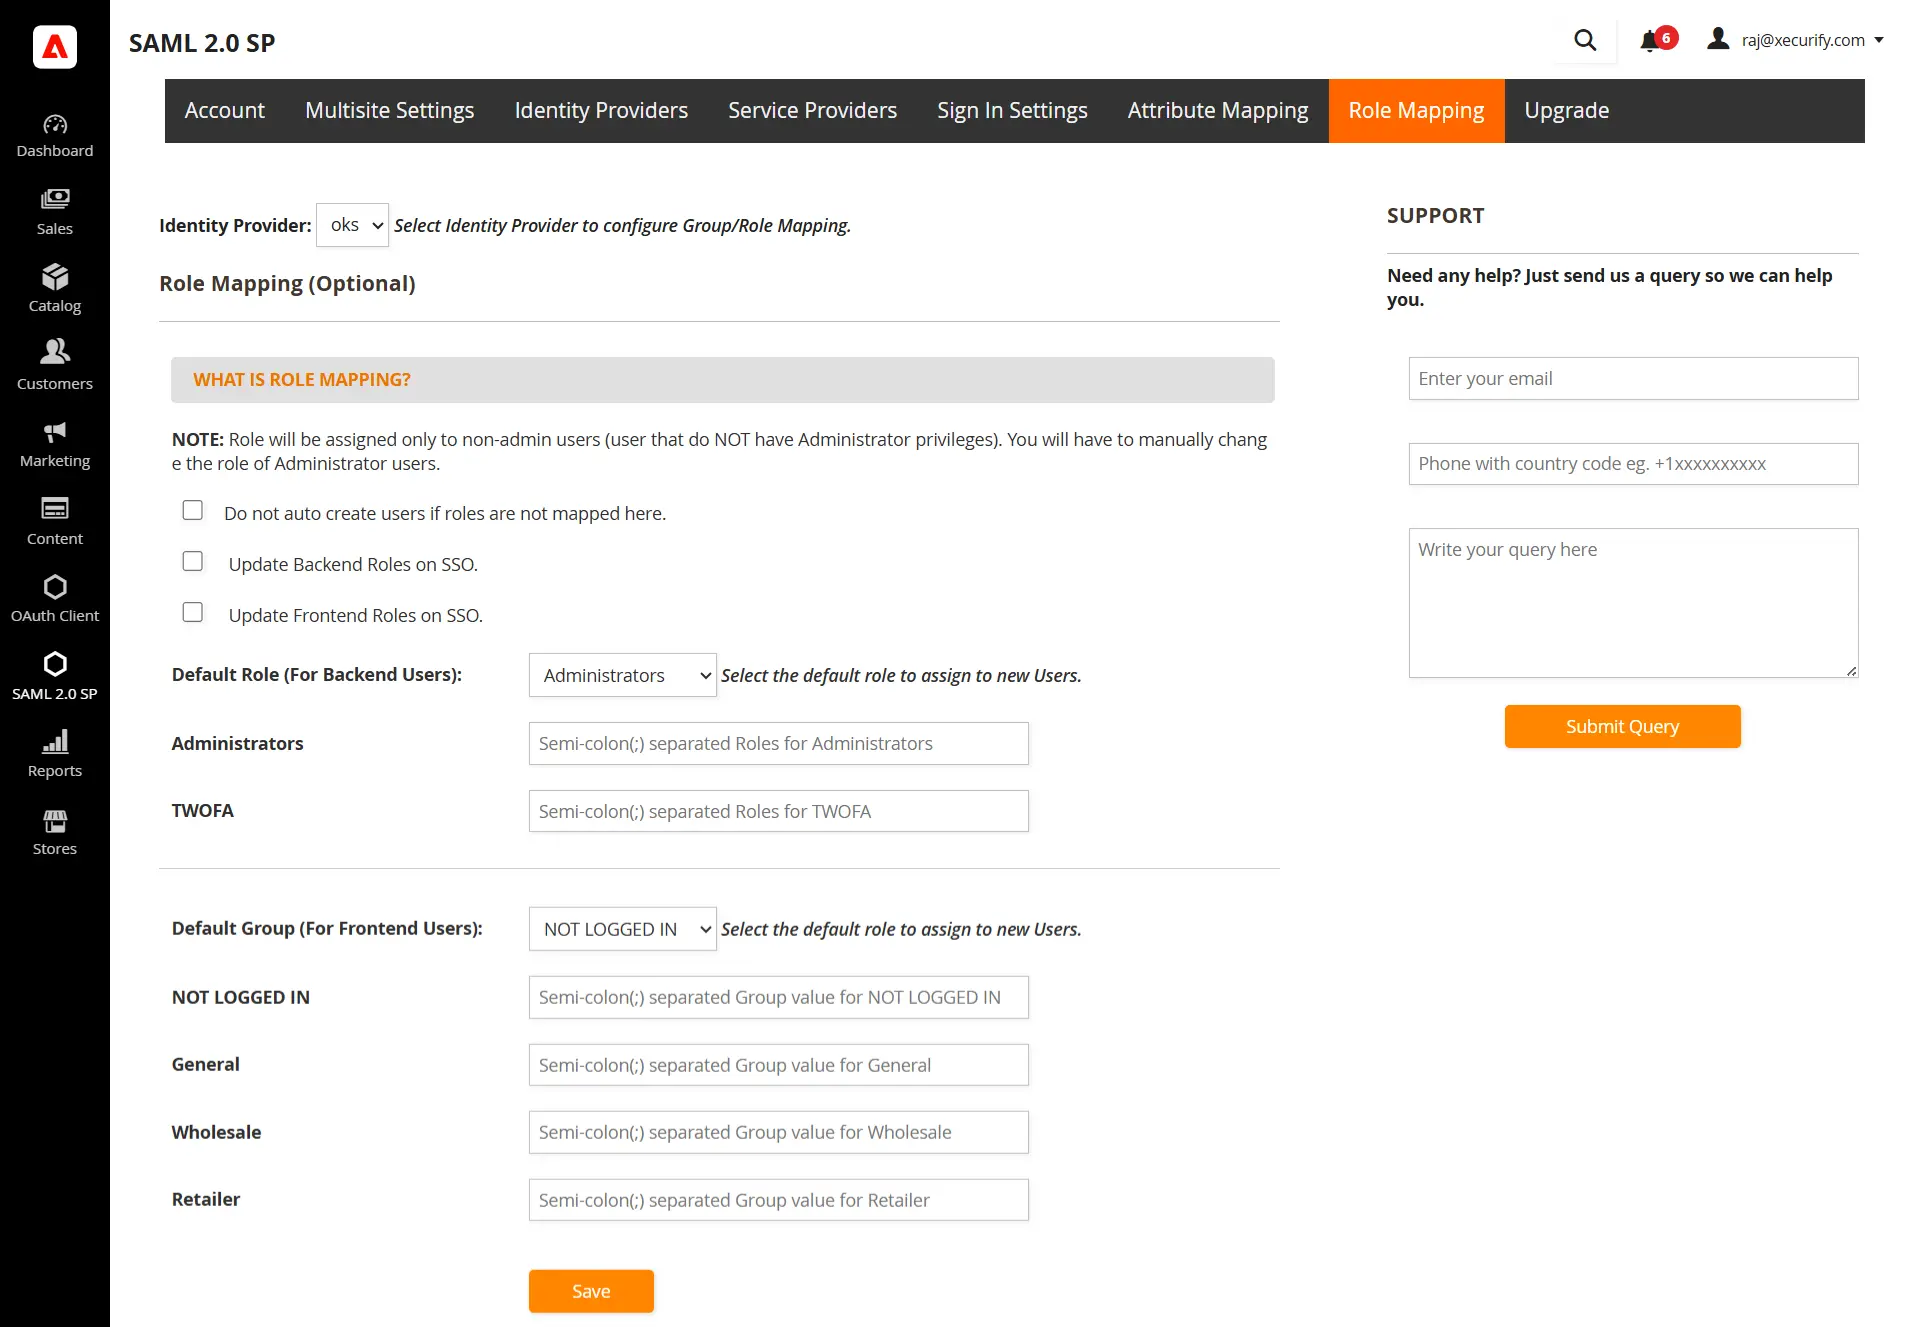
役割のマッピング (オプション)。 ※これはプレミアム機能です。
- 無料のプラグインで、管理者以外のすべてのユーザーが SSO を実行するときに割り当てられるデフォルトのロールを指定できます。
- [属性/ロール マッピング] タブに移動し、[ロール マッピング] セクションに移動します。
- デフォルトの役割を選択し、「保存」ボタンをクリックします。
その他のリソース
- シングル サインオン (SSO) ログインとは何ですか?
- ADFSとは何ですか?
- LDAP 属性を属性マッピングのクレームとして構成する
- Magento SAML シングル サインオン (SSO) プラグイン。
Get in Touch
magentosupport@xecurify.comまでご連絡ください。弊社のチームがMagento OAuthサーバー拡張機能の設定をお手伝いいたします。また、お客様のご要望に応じて最適なソリューション/プランをご提案いたします。


