Bitium を IDP として使用する WordPress の SAML シングル サインオン (SSO) | Bitium SSO ログイン
概要
WordPress の Bitium シングル サインオン (SSO) ログイン 私たちのを使用することで達成できます WordPress用SAMLシングルサインオン(SSO)プラグイン当社のプラグインは、SAML準拠のすべてのIDプロバイダーと互換性があります。ここでは、WordPressサイトとBitium間のSSOログインを設定する手順を順を追って説明します。 Bitium を IdP (アイデンティティプロバイダー)、WordPress を SP (サービスプロバイダー) と見なします。
あなたは私たちを訪問することができます SSO WordPress用プラグインで、当社が提供するその他の機能について詳しく知ることができます。
前提条件: ダウンロードとインストール
BitiumをWordPressのSAML IdPとして設定するには、WordPress用のminiOrange SAML SP SSOプラグインをインストールする必要があります。
構成手順
1. Bitium を IdP (アイデンティティ プロバイダー) としてセットアップする
Bitium を IdP として設定するには、次の手順に従います。
Bitium を IdP として構成する
- miniOrange SAML SP SSO プラグインで、次の場所に移動します。 サービスプロバイダーのメタデータ タブ。 ここでは、アイデンティティ プロバイダーの構成に必要な SP エンティティ ID や ACS (AssertionConsumerService) URL などの SP メタデータを見つけることができます。

- Bitium に管理者としてログインします。
- Bitium 管理者ポータルにログインしたら、「組織」の管理をクリックします。
- ソフトウェアの制限をクリック Appsの管理.
- 右上隅にある「さらにアプリを追加」をクリックします。 検索ボックスが表示されるので、「?custom_app?」を検索します。 アプリを Bitium アカウントに追加します。
- 詳しくはこちら シングル・サインオン タブを選択 SAML認証.
- アドオンを構成するために次の情報をコピーします。
- エンティティID
- ログインURL
- ログアウトURL
- X.509証明書
- メタデータURL
- からの情報を提供します サービスプロバイダーのメタデータ プラグインのタブ。
- 詳しくはこちら Save アプリケーションプロバイダーで。
- 詳しくはこちら 変更を保存 ビチウムで。
WordPress (WP) サイトへの Bitium SSO ログインを実現するために、Bitium を SAML IdP (アイデンティティ プロバイダー) として正常に構成しました。
ステップ2:WordPressをSP(サービスプロバイダー)として設定する
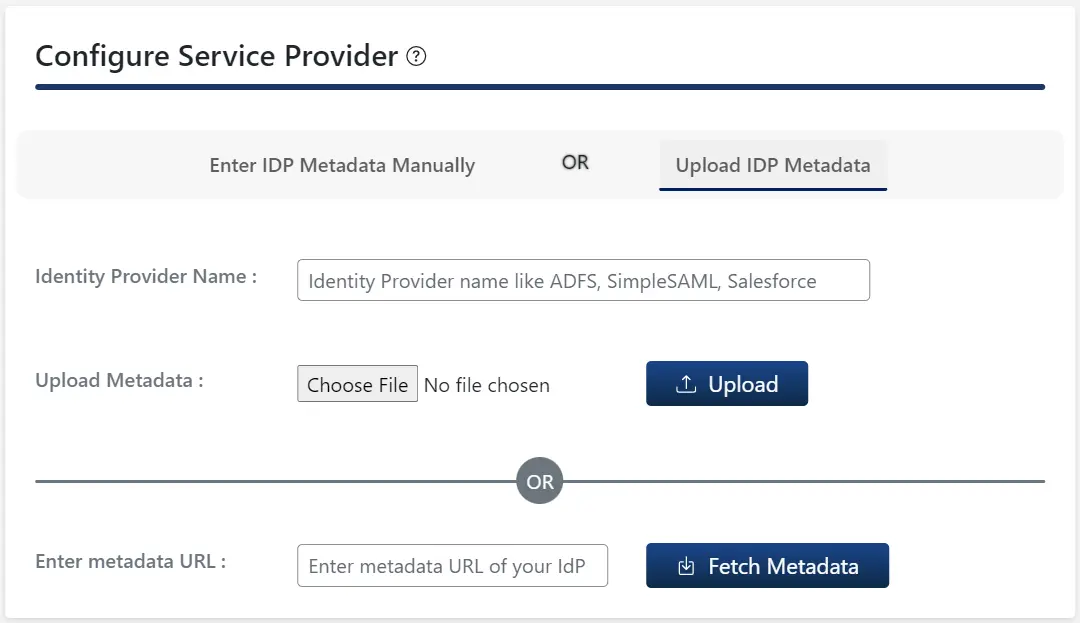
WordPress 用 SAML SSO プラグインで、プラグインの IDP 設定タブに移動します。WordPress 用 SSO プラグインを設定する方法は 2 つあります。
A. IDP メタデータをアップロードすることにより、次のようになります。
- ソフトウェアの制限をクリック IDPメタデータをアップロードする
- 入力する ID プロバイダー 名前
- あなたがいずれかを行うことができ メタデータ ファイルをアップロードする をクリックします。入力したコードが正しければ、MFAの設定は正常に完了します アップロード ボタンまたは
メタデータ URL をクリックします。入力したコードが正しければ、MFAの設定は正常に完了します メタデータのフェッチ.
B. 手動設定:
- アイデンティティプロバイダから提供された必要な設定(アイデンティティプロバイダ名、IDPエンティティIDまたは発行者、SAMLログインURL、X.509証明書など)を入力し、 Save
- ソフトウェアの制限をクリック 構成のテスト IDP によって送信された属性と値を確認します。

ステップ 3: 属性マッピング

注:複数のIDプロバイダーの属性マッピングを設定するには、こちらのセットアップガイドを参照してください。この機能はエンタープライズプランでご利用いただけます。
- 無料プラグインでは、 名前ID WordPress ユーザーのメールとユーザー名の属性がサポートされています。
- ユーザーが SSO を実行すると、IDP によって送信された NameID 値が WordPress ユーザーのメール アドレスとユーザー名にマッピングされます。
WordPress 用 SAML SSO プラグインで、プラグインの「サービス プロバイダー設定」タブに移動します。WordPress 用 SSO プラグインを設定する方法は 2 つあります。
A. IDP メタデータをアップロードすることにより、次のようになります。
- ソフトウェアの制限をクリック IDPメタデータをアップロードする
- 入力する ID プロバイダー 名前
- あなたがいずれかを行うことができ メタデータ ファイルをアップロードする をクリックします。入力したコードが正しければ、MFAの設定は正常に完了します アップロード ボタンまたは
メタデータ URL をクリックします。入力したコードが正しければ、MFAの設定は正常に完了します メタデータのフェッチ.
B. 手動設定:
- アイデンティティプロバイダから提供された必要な設定(アイデンティティプロバイダ名、IDPエンティティIDまたは発行者、SAMLログインURL、X.509証明書など)を入力し、 Save
- ソフトウェアの制限をクリック 構成のテスト IDP によって送信された属性と値を確認します。

ステップ 3: 属性マッピング
注:複数のIDプロバイダーの属性マッピングを設定するには、こちらのセットアップガイドを参照してください。この機能はエンタープライズプランでご利用いただけます。
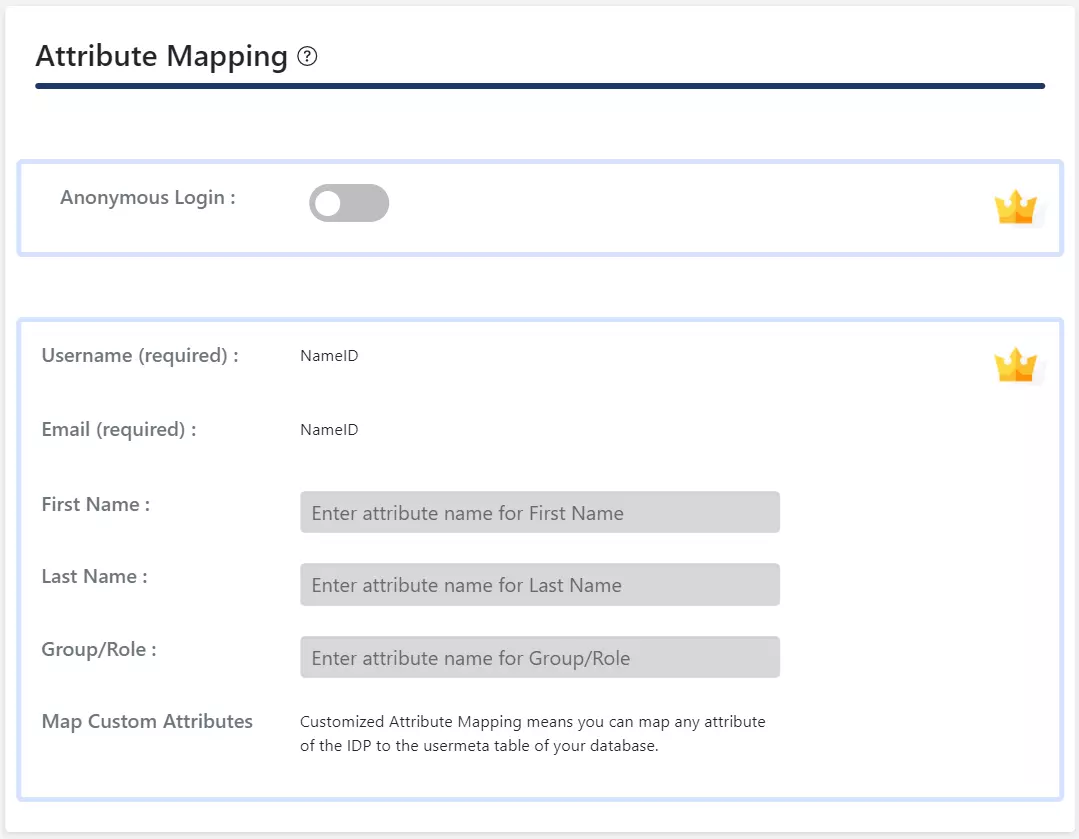
- 属性マッピング 機能を使用すると、 ユーザー属性 SSO 中に IDP によって WordPress のユーザー属性に送信されます。
- WordPress 用 SAML プラグインでは、 属性/役割のマッピング タブをクリックして次のフィールドに入力します 属性マッピング のセクションから無料でダウンロードできます。
注:サービスプロバイダー設定タブの「構成テスト」ボタンをクリックし、IDPで認証を行うと、属性/ロールマッピングタブにIDPから送信された属性の一覧が表示されます。この情報は、上記のマッピングを作成する際に使用できます。
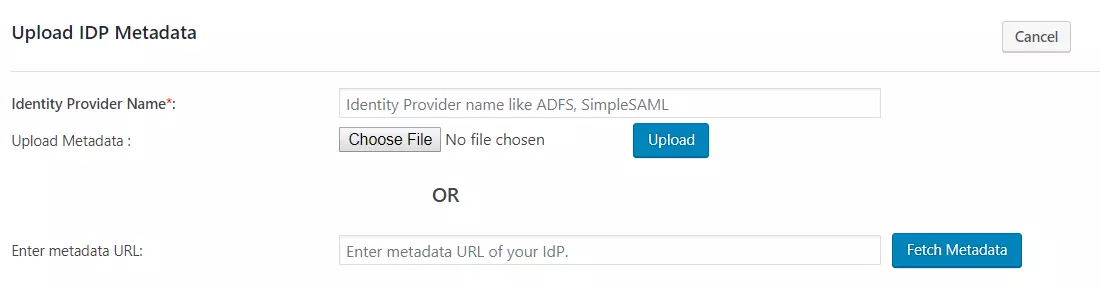
WordPress 用 SAML SSO プラグインで、プラグインの「サービス プロバイダー設定」タブに移動します。WordPress 用 SSO プラグインを設定する方法は 2 つあります。
A. IDP メタデータをアップロードすることにより、次のようになります。
- ソフトウェアの制限をクリック IDPメタデータをアップロードする
- 入力する アイデンティティプロバイダー名
- あなたがいずれかを行うことができ メタデータ ファイルをアップロードする をクリックします。入力したコードが正しければ、MFAの設定は正常に完了します アップロード ボタンまたは
メタデータ URL をクリックします。入力したコードが正しければ、MFAの設定は正常に完了します メタデータのフェッチ.
- プレミアムプラグイン、することができます 自動同期を有効にする メタデータ URL 設定された時間間隔後にIDPメタデータに従ってプラグイン設定を自動更新します。
B. 手動設定:
- 必要な設定(IDプロバイダー名、IDPエンティティIDまたは発行者、SAMLログインURL、X.509証明書など)を、 ID プロバイダー とをクリックしてください
Save
- ソフトウェアの制限をクリック 構成のテスト IDP によって送信された属性と値を確認します。

-
プレミアム プラグインでは、SAML ログアウト URL を提供して、WordPress サイトでシングル ログアウトを実現できます。
ステップ 3: 属性マッピング
注:複数のIDプロバイダーの属性マッピングを設定するには、こちらのセットアップガイドを参照してください。この機能はエンタープライズプランでご利用いただけます。
-
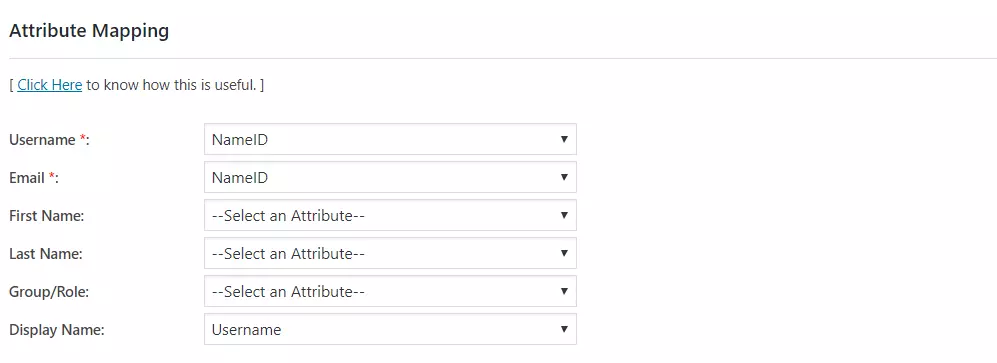
属性マッピング 機能を使用すると、 ユーザー属性 SSO 中に IDP によって WordPress のユーザー属性に送信されます。
-
WordPress 用 SAML プラグインでは、 属性/役割のマッピング タブをクリックして次のフィールドに入力します 属性マッピング のセクションから無料でダウンロードできます。
-
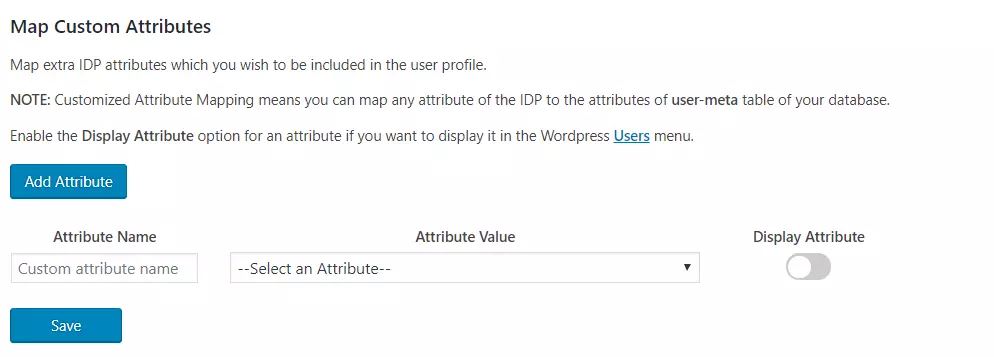
カスタム属性マッピング: この機能により、IDPから送信された属性を ユーザーメタ WordPressのテーブル。
ステップ 4: 役割のマッピング
注:複数のIDプロバイダーのロールマッピングを設定するには、こちらのセットアップガイドを参照してください。この機能はエンタープライズプランでご利用いただけます。
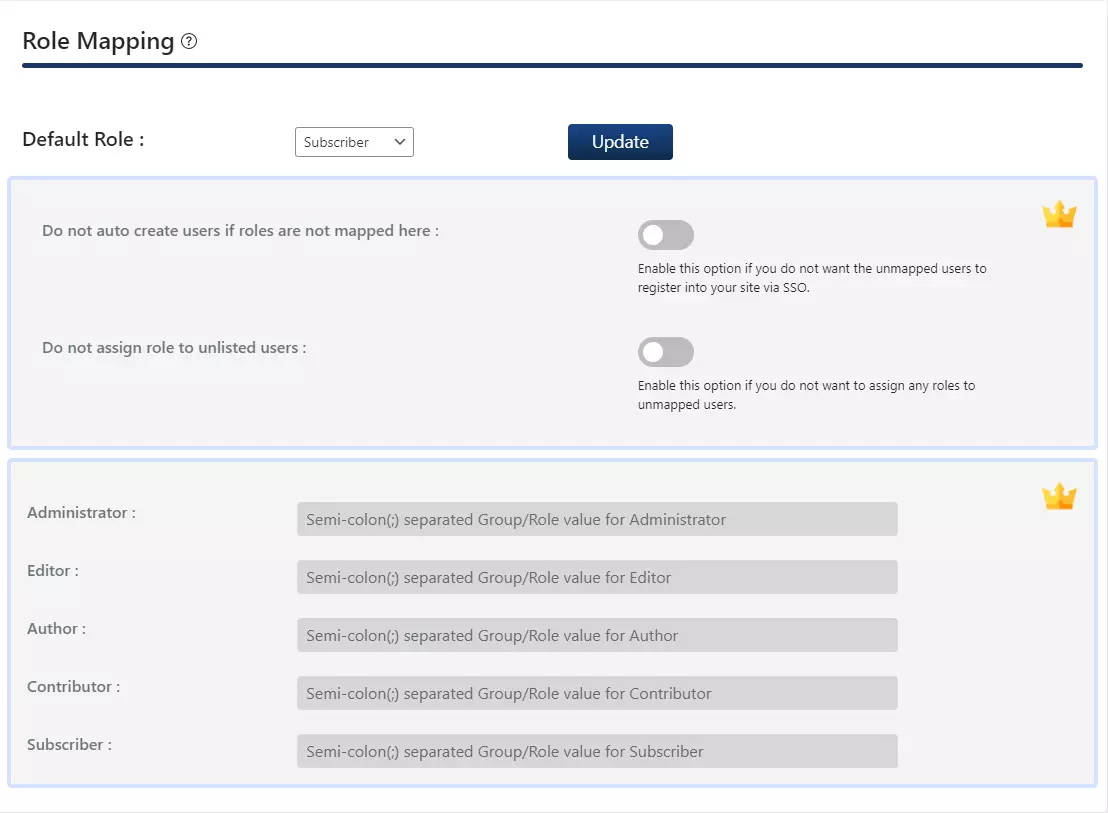
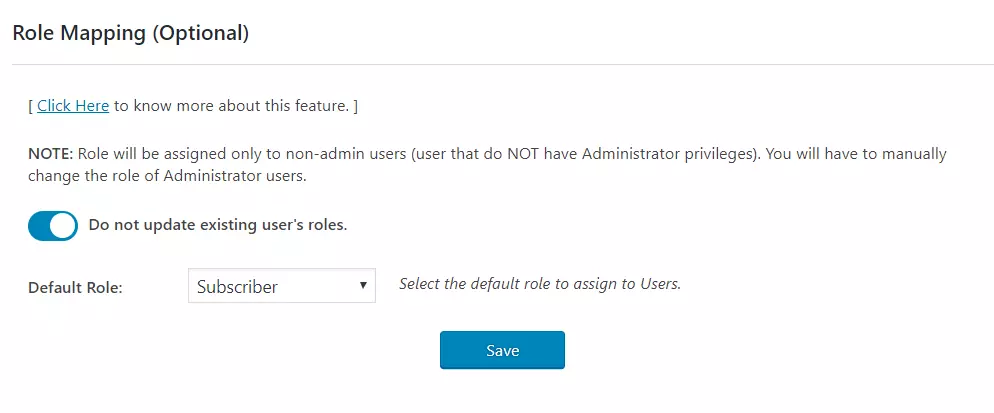
- 無料のプラグインでは、 デフォルトの役割 SSO を実行するときに、管理者以外のすべてのユーザーに割り当てられます。
- に行く 属性/役割のマッピング タブをクリックして移動します 役割のマッピング のセクションから無料でダウンロードできます。
- まず デフォルトの役割 とをクリックしてください 更新
ステップ 4: 役割のマッピング
注:複数のIDプロバイダーのロールマッピングを設定するには、こちらのセットアップガイドを参照してください。この機能はエンタープライズプランでご利用いただけます。
ステップ4:役割マッピング
この機能を使用すると、ユーザーがシングルサインオン(SSO)を実行する際に、ユーザーの役割を割り当てて管理できます。WordPressのデフォルトの役割に加え、カスタム役割にも対応しています。
注:複数のIDプロバイダーのロールマッピングを設定するには、こちらのセットアップガイドを参照してください。この機能はエンタープライズプランでご利用いただけます。
- ノーザンダイバー社の 属性マッピング プラグインのセクションで、という名前のフィールドのマッピングを指定します。
グループ/役割この属性には、IDPから送信される役割関連情報が含まれており、役割マッピングに使用されます。
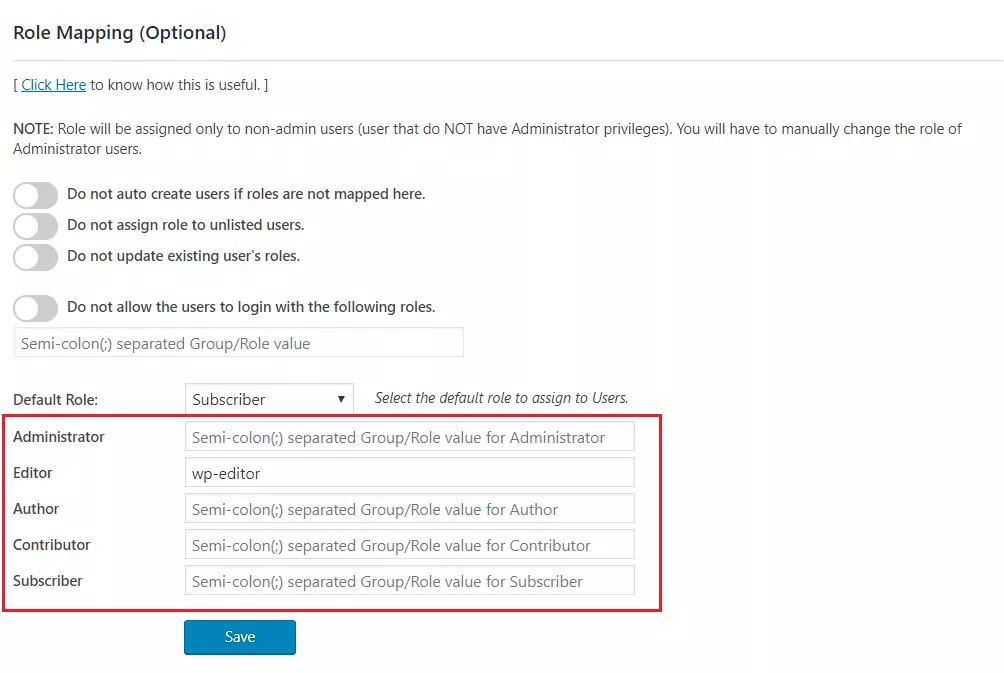
- ロール マッピング セクションに移動し、強調表示されたロールのマッピングを指定します。
-
たとえば、次のようなユーザーが必要な場合、 グループ/役割 属性の値が wp-editor であれば、WordPress のエディターとして割り当てられます。マッピングを wp-editor として指定するだけで済みます。 エディター
ロール マッピング セクションのフィールド。
ステップ 5: SSO 設定
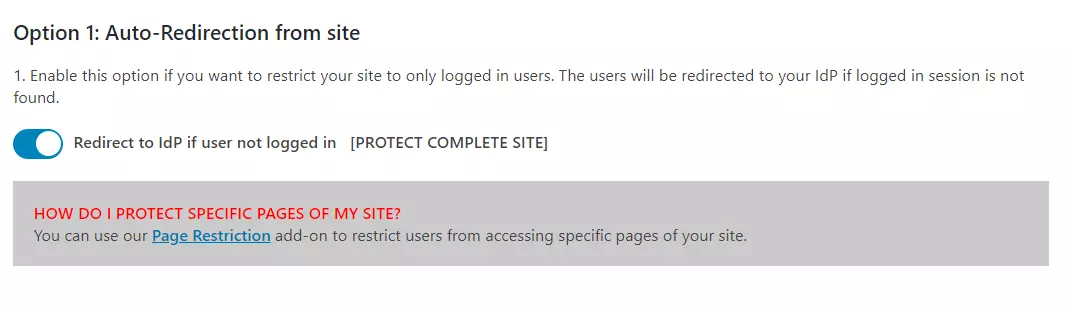
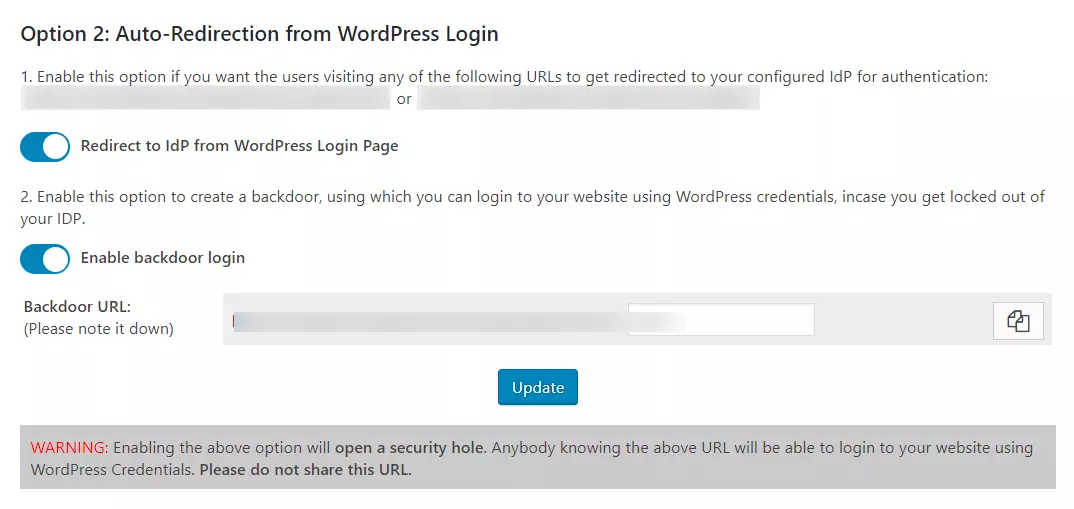
- 無料のプラグインでは、有効にすることでシングル サインオン ボタンを追加できます。 WordPressログインページにシングルサインオンボタンを追加する トグルイン オプション1.
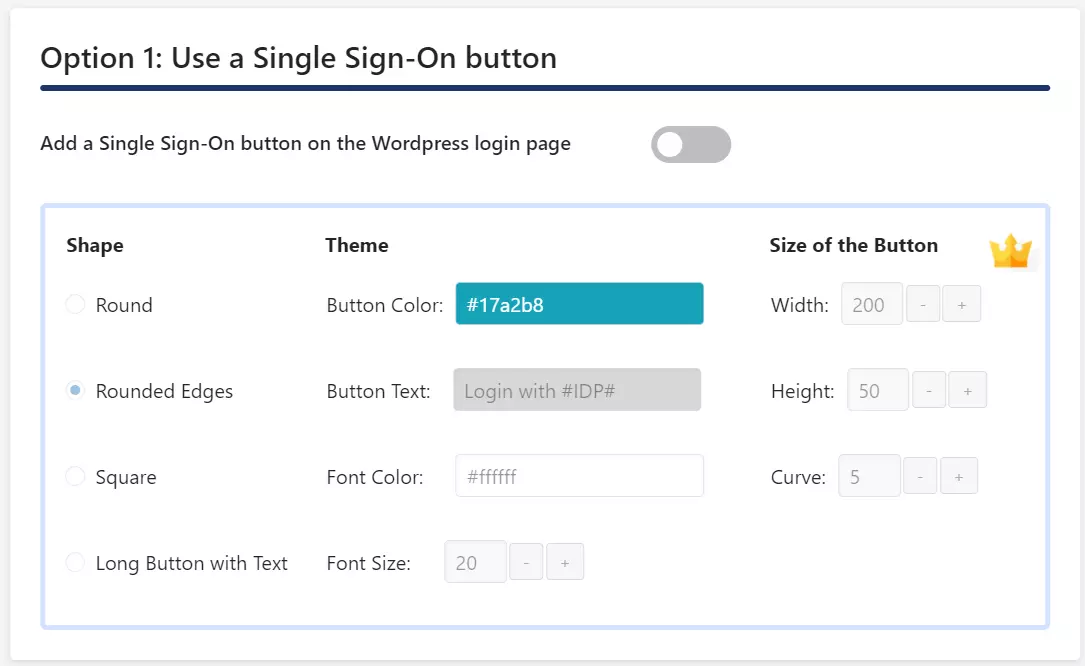
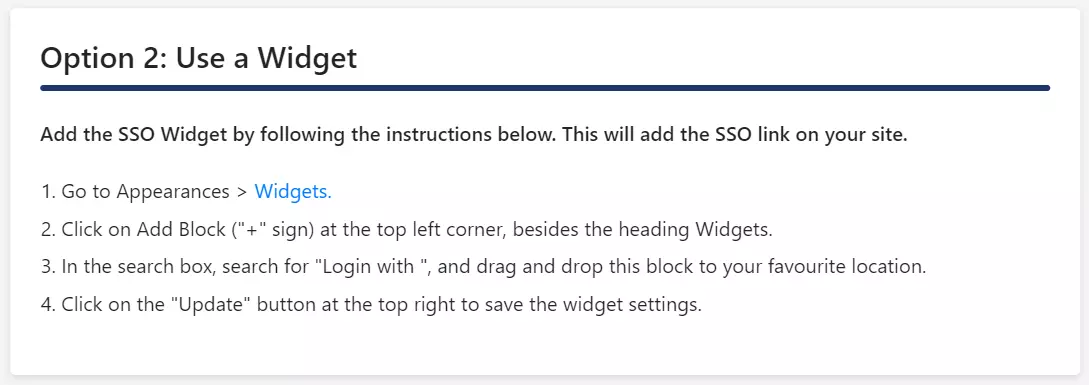
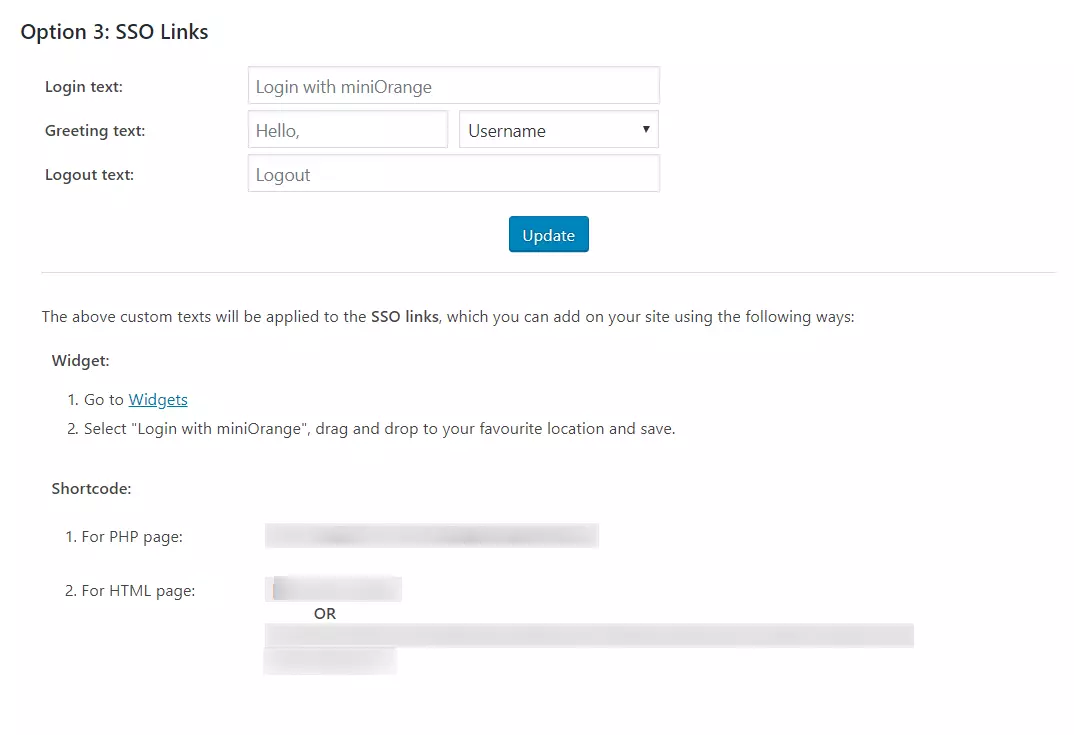
- WordPress テーマがログイン ウィジェットをサポートしている場合は、ログイン ウィジェットを追加して、サイトで SP 開始 SSO を有効にすることができます。
- [リダイレクトと SSO リンク] タブに移動し、以下に示されている手順に従います。 オプション2: ウィジェットを使用する サイトにログイン ウィジェットを追加します。
ステップ 5: SSO 設定
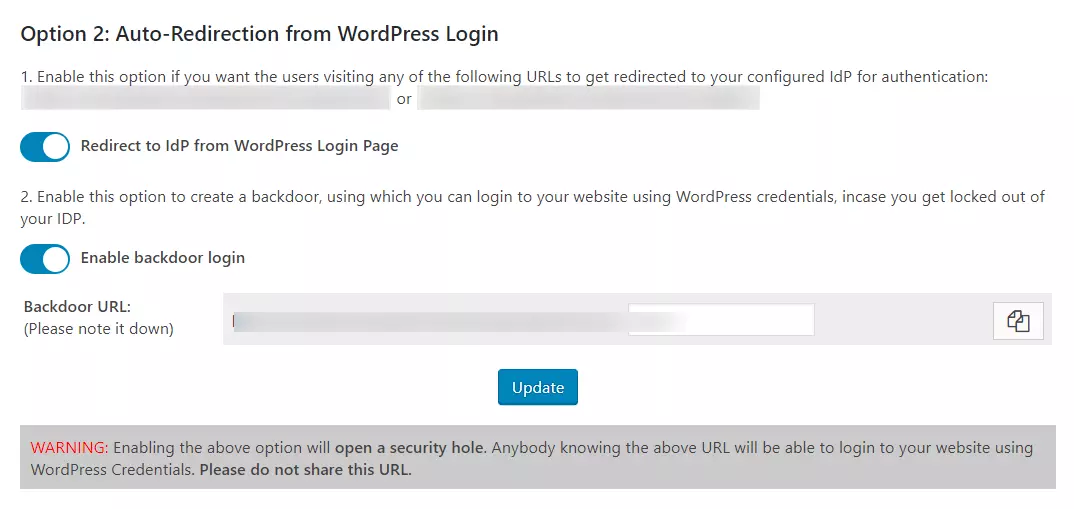
標準プラグインでは、次のオプションを使用して SP によって開始される SSO を有効にすることができます。
ステップ5:SSO設定
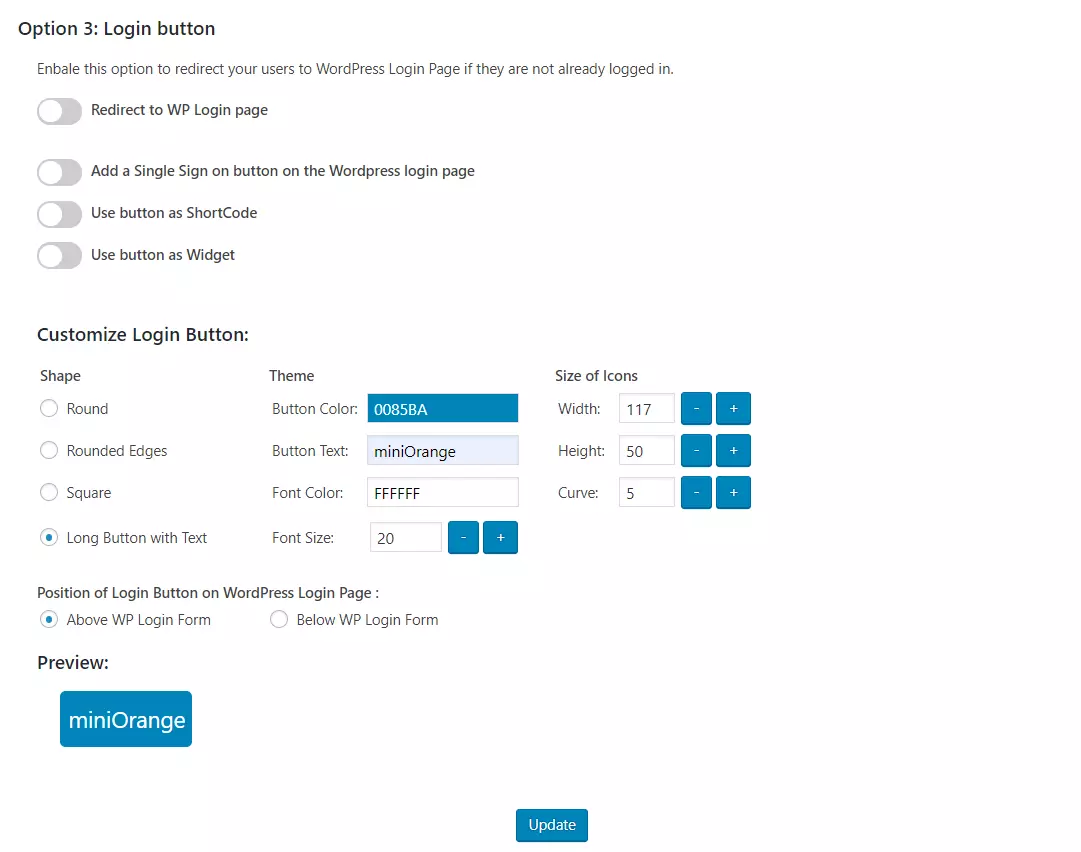
Premium プラグインでは、次のオプションを使用して SP によって開始される SSO を有効にすることができます。
-
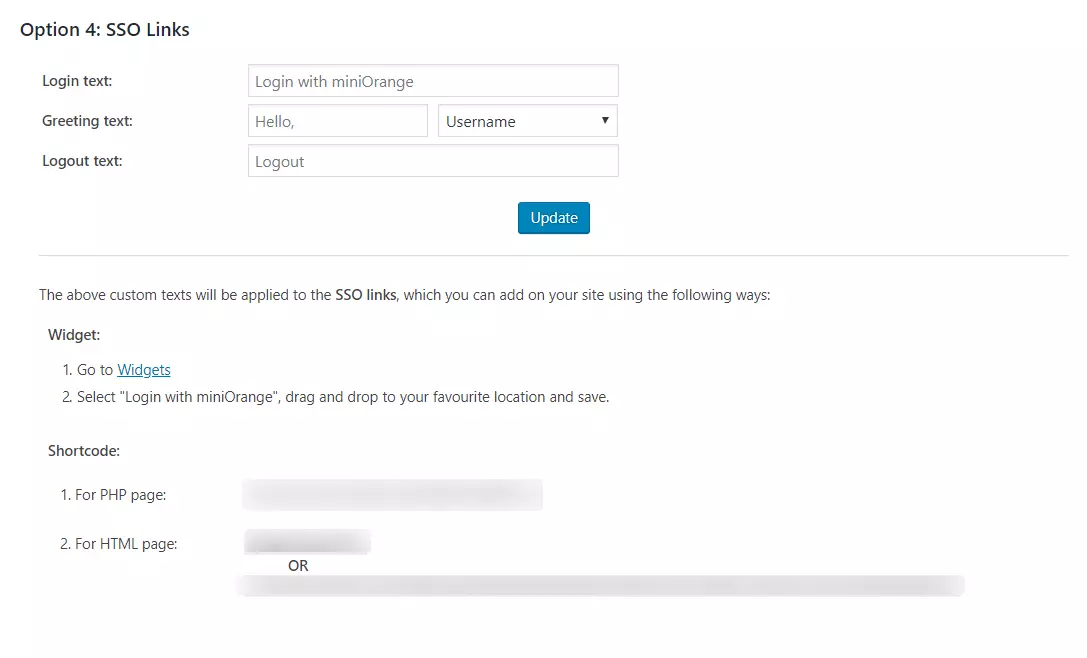
SSO リンク: 提供されているショートコードとウィジェットを使用して、サイトのどこにでもSSOリンクを追加できます。 オプション 4: SSO リンク [リダイレクトと SSO リンク] タブのセクション。
WordPress (WP) サイトへの Bitium SSO ログインを実現するために、WordPress (WP) を SAML SP として正常に構成しました。
このガイドでは、 miniOrangeプラグイン「SAML Single Sign On – SSO Login」を使用して、IdPとしてBitium、SPとしてWordPressを選択し、Bitium SAMLシングルサインオン(Bitium SSO Login)の設定を完了しました。このソリューションにより、Bitiumログイン認証情報を使用してWordPress(WP)サイトへの安全なアクセスを数分以内に展開できるようになります。
関連記事








 会員登録



