Okta SSOをSAMLシングルサインオン(SSO)プラグインで設定する方法は?
概要
Okta シングルサインオン (SSO) は、弊社のSAML シングルサインオン (SSO) プラグインを使用することで実現できます。このプラグインを使用すると、SSO の設定が簡単になり、安全なログインと一元化された ID 管理が保証されます。このガイドでは、Okta を ID プロバイダー (IdP)、WordPress をサービスプロバイダー (SP) として、Okta SSO を設定する方法について説明します。これにより、ユーザーは安全で信頼性の高い Okta SSO ログイン体験を得ることができます。より高度なオプションや機能については、弊社のSSO プラグインページをご覧ください。
前提条件: ダウンロードとインストール
Oktaシングルサインオン(SSO)を設定するには、miniOrange SSOプラグインをインストールする必要があります。
構成手順
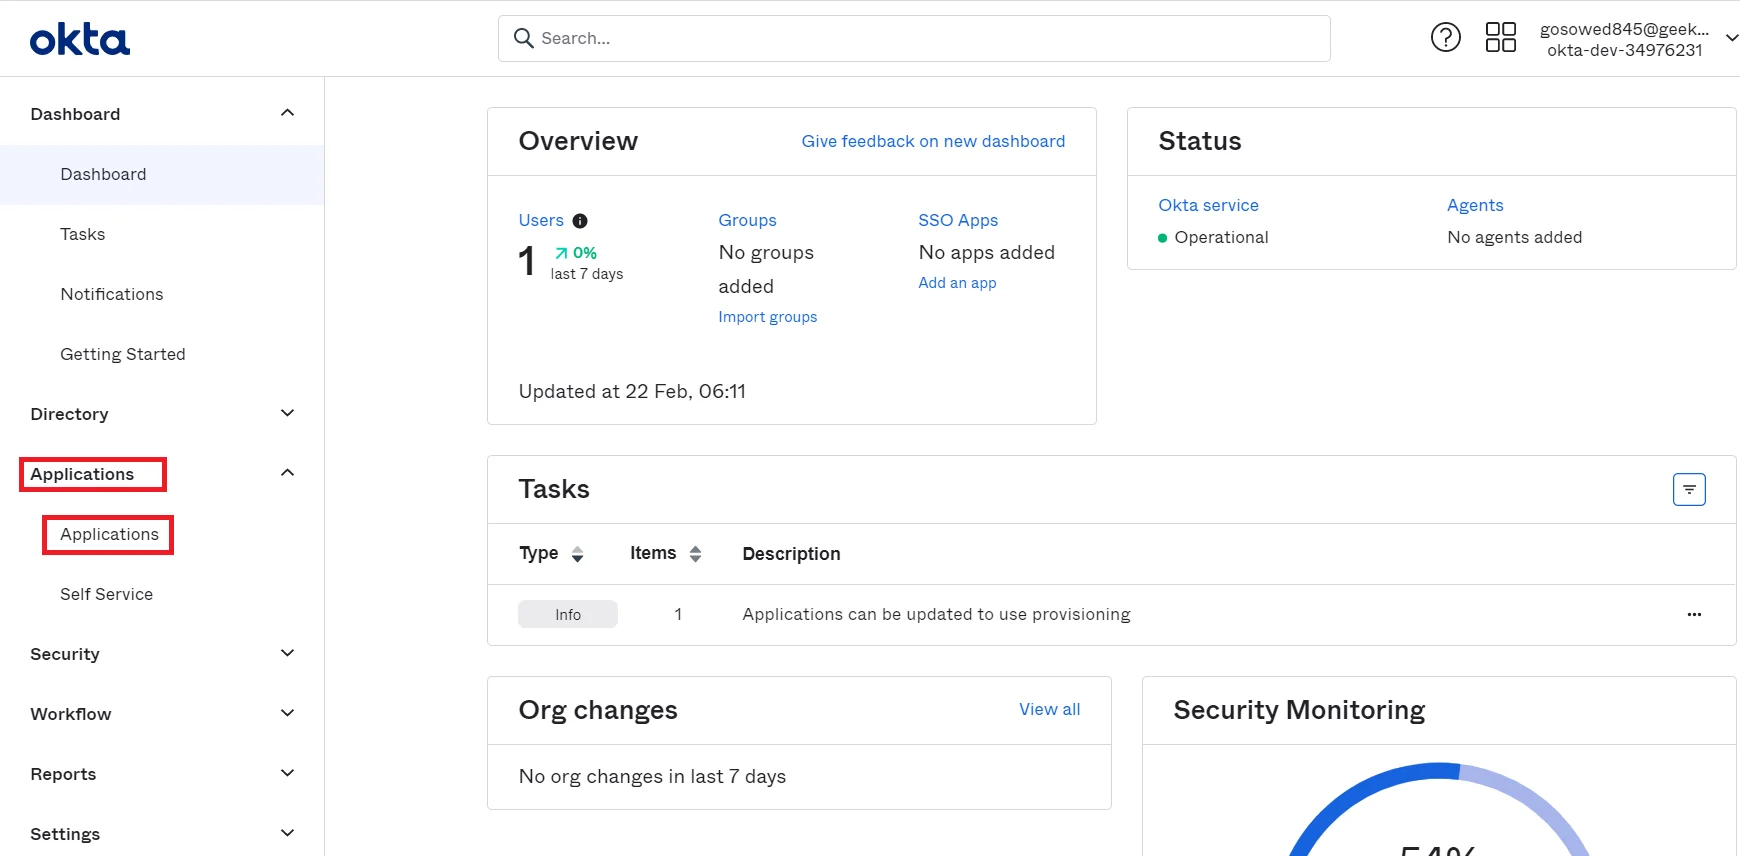
ステップ1:OktaをIDP(アイデンティティプロバイダー)として設定する
OktaログインのIDPとしてOktaを設定するには、以下の手順に従ってください。
-
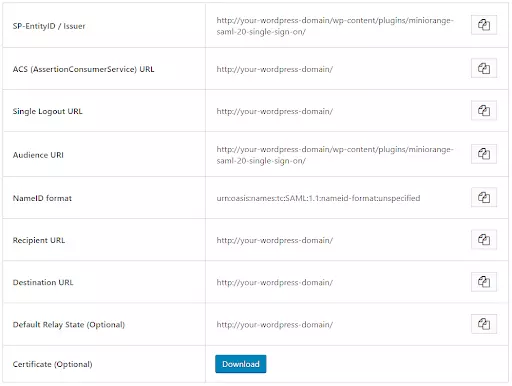
miniOrange SAML SP SSO プラグインで、 SPメタデータ タブ。ここには、WordPress 用の Okta SSO を設定するために必要な SP エンティティ ID と ACS (Assertion Consumer Service) URL が表示されます。
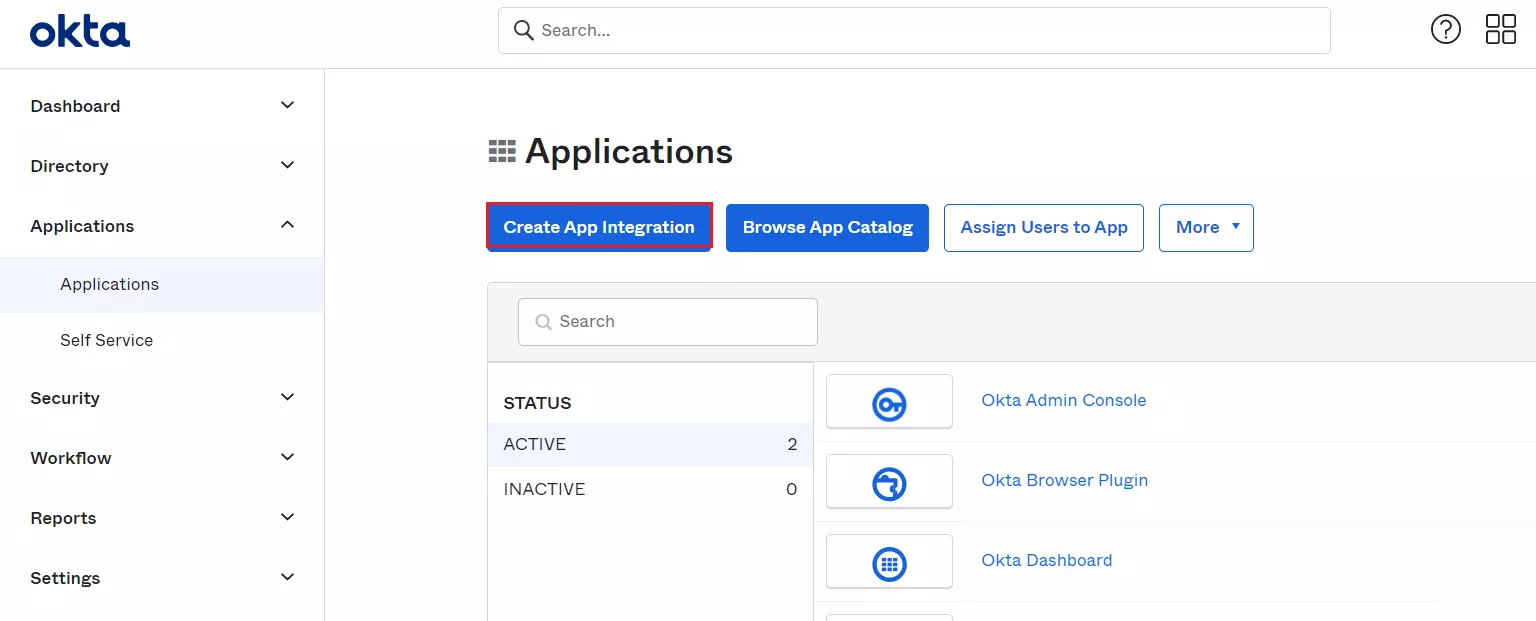
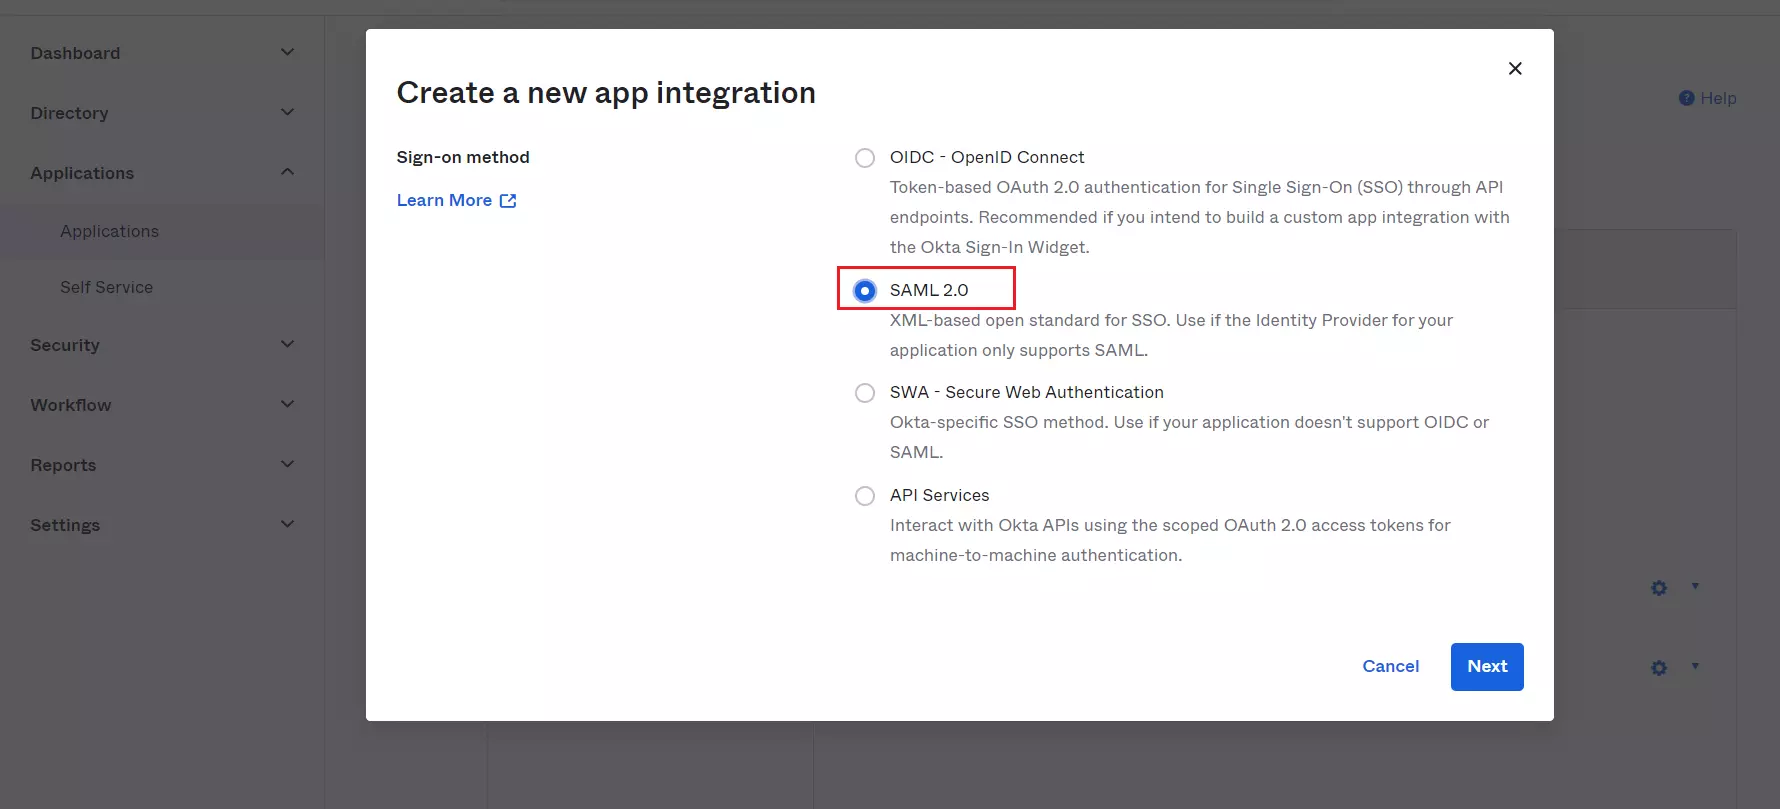
- 以下を行うには、 アプリ統合の作成 新しいアプリを作成するボタン。
- 選択 SAML2.0 サインオン方法として選択し、クリックします 次へ
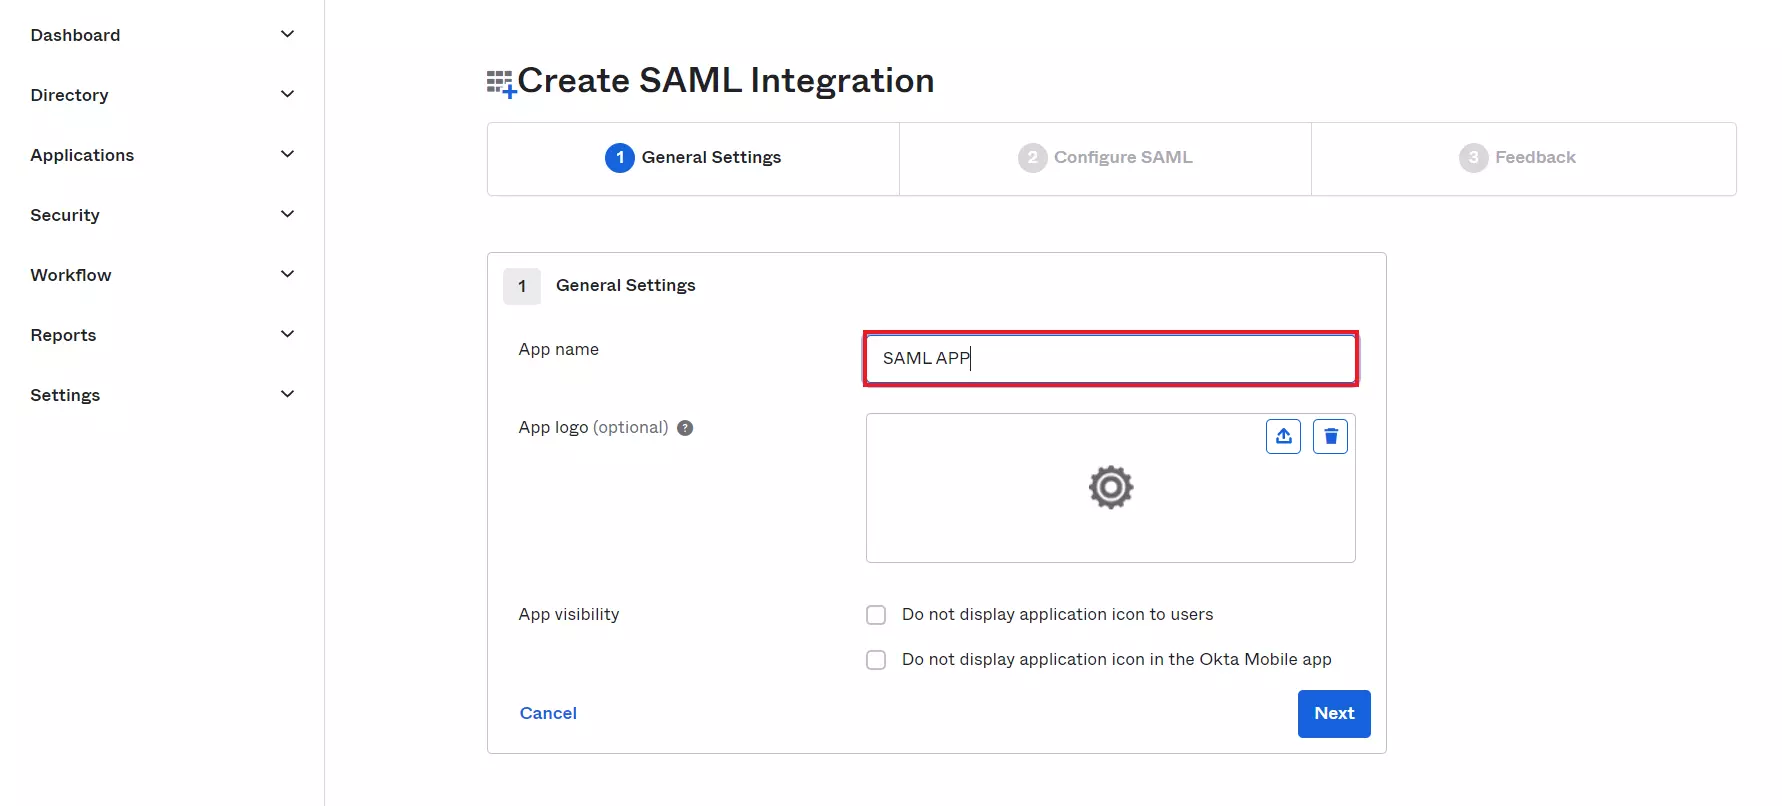
- In 基本設定 タブ、入力 アプリ名 をクリックします。入力したコードが正しければ、MFAの設定は正常に完了します 次へ
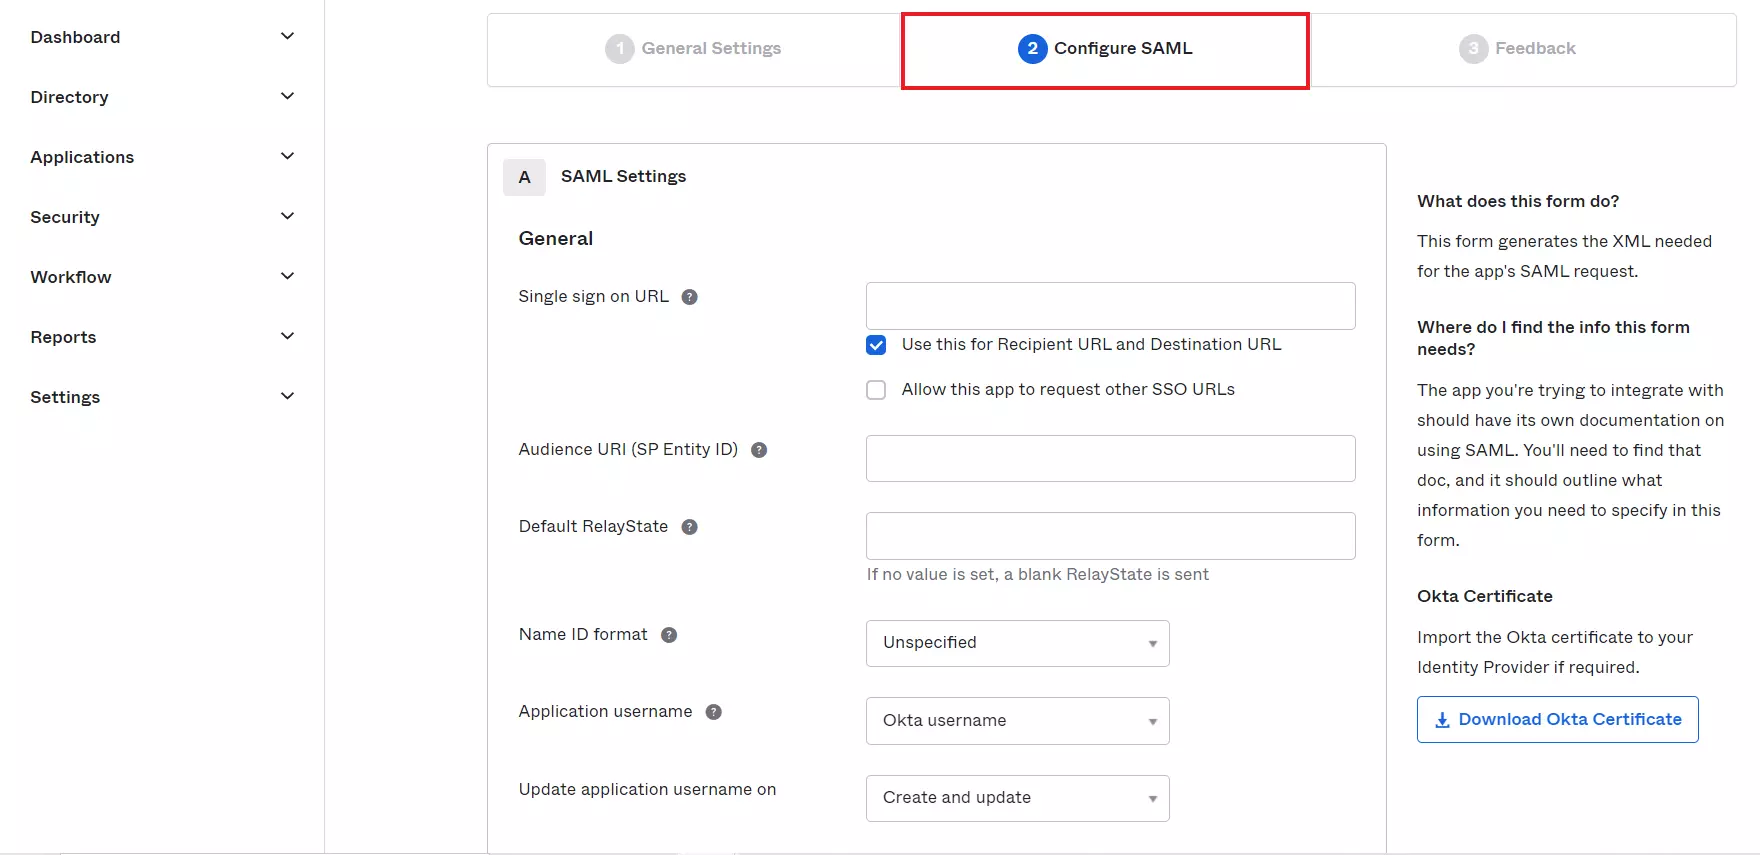
- In SAMLを構成する タブで、必要な詳細を入力します。
シングルサインオン
URL |
サービス プロバイダーの [メタデータ] タブの ACS (AssertionConsumerService) URL
プラグイン |
対象者 URL
(SPエンティティID) |
プラグインのサービス プロバイダー メタデータ タブからの SP エンティティ ID / 発行者 |
デフォルト
リレー状態 |
プラグインのサービス プロバイダーのメタデータ タブからのリレー状態 |
名前ID
フォーマット |
ドロップダウン リストから名前 ID として電子メール アドレスを選択します |
用途
|
Okta ユーザー名 |
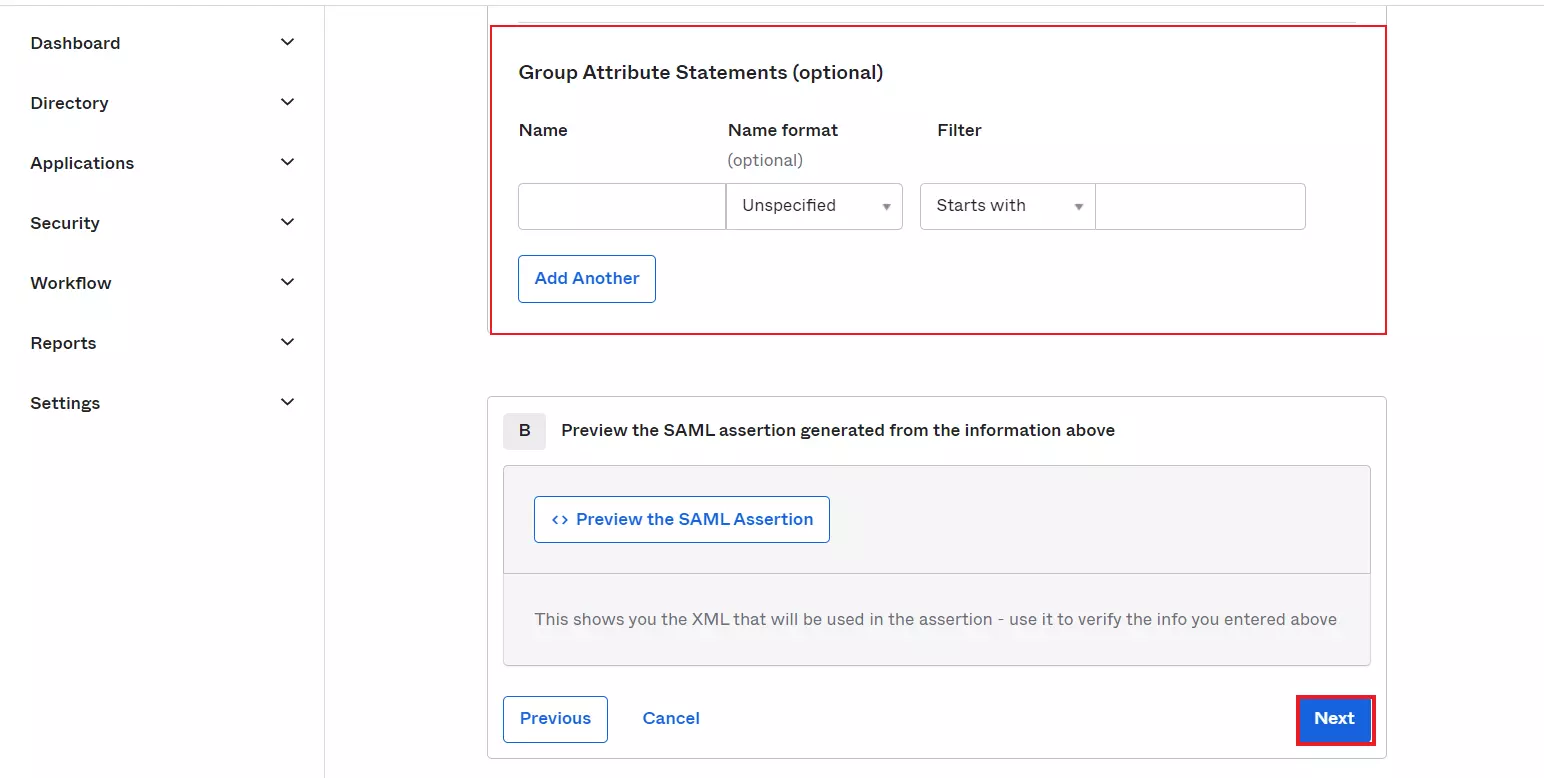
- 構成 グループ属性ステートメント (オプション) をクリックします。入力したコードが正しければ、MFAの設定は正常に完了します 次へ
- 構成されたアプリケーションのタイプを選択し、クリックします 仕上げ

グループ/人の割り当て:
- 作成したアプリケーションに移動し、 割り当て Okta のタブ。
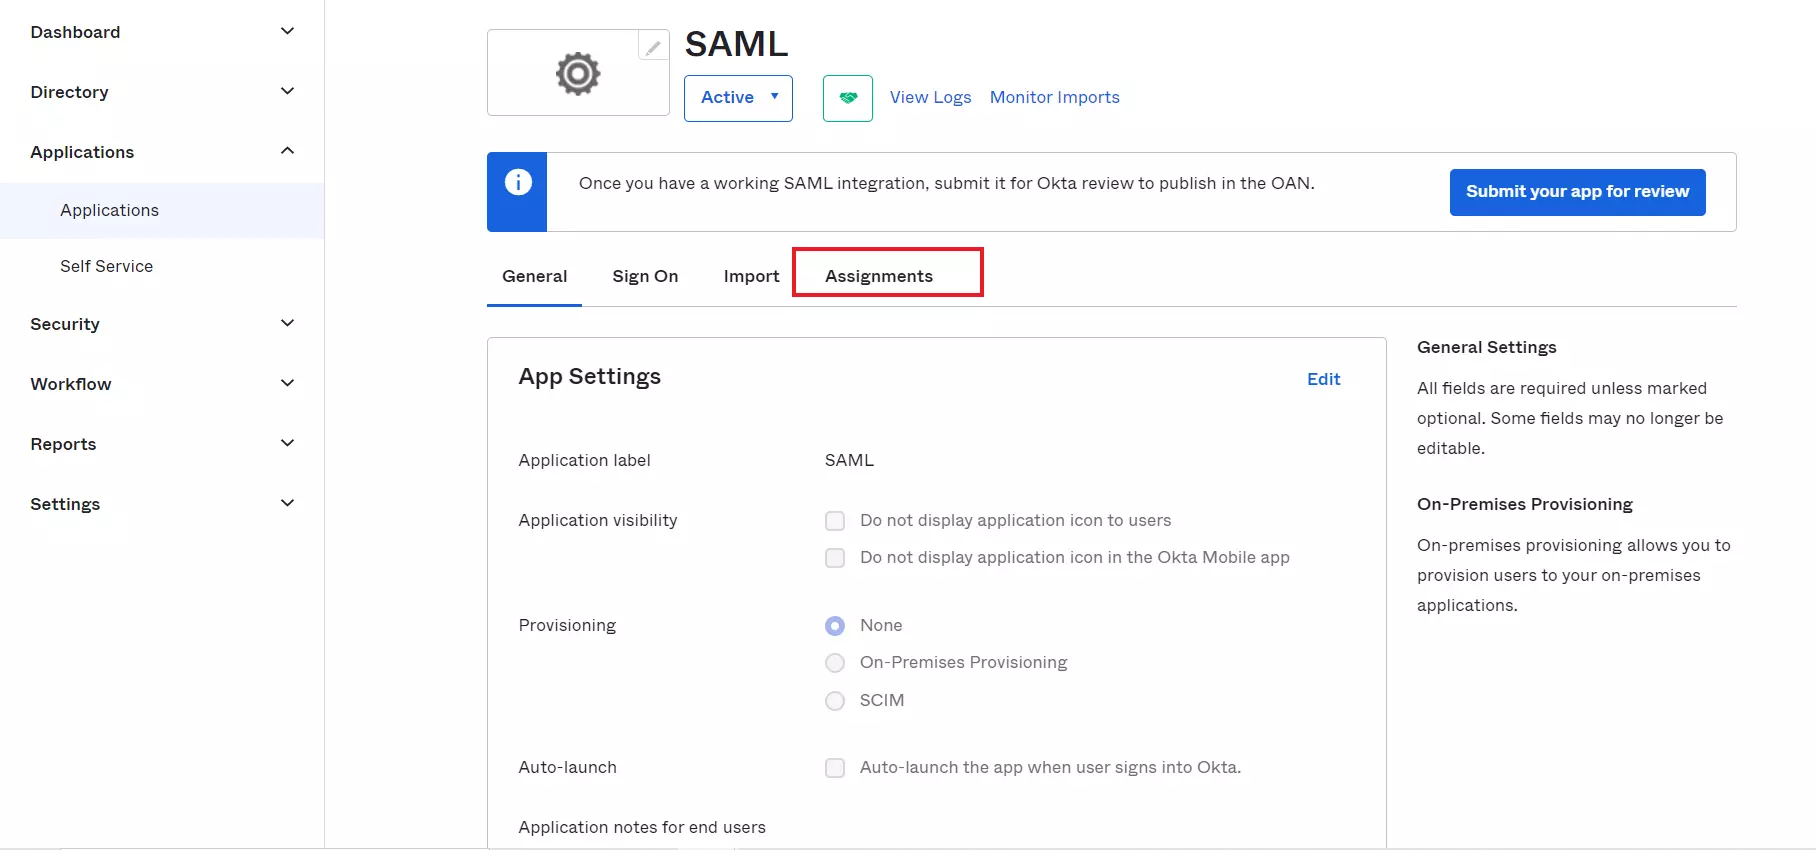
- ソフトウェアの制限をクリック 割り当てます ボタンへ 人の割り当てとグループの割り当て.
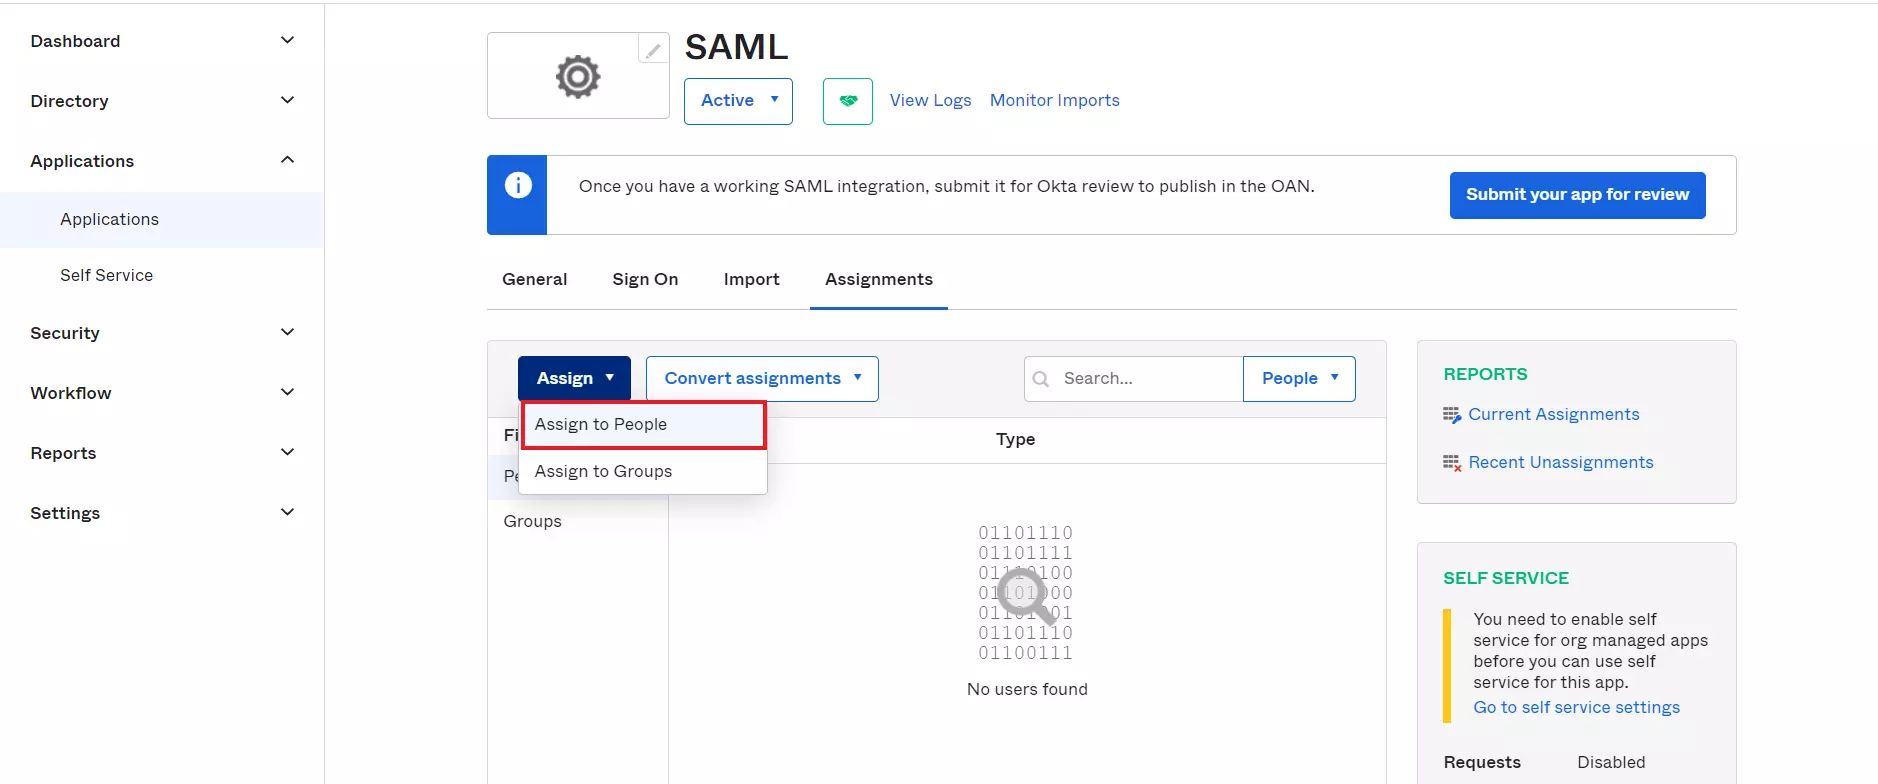
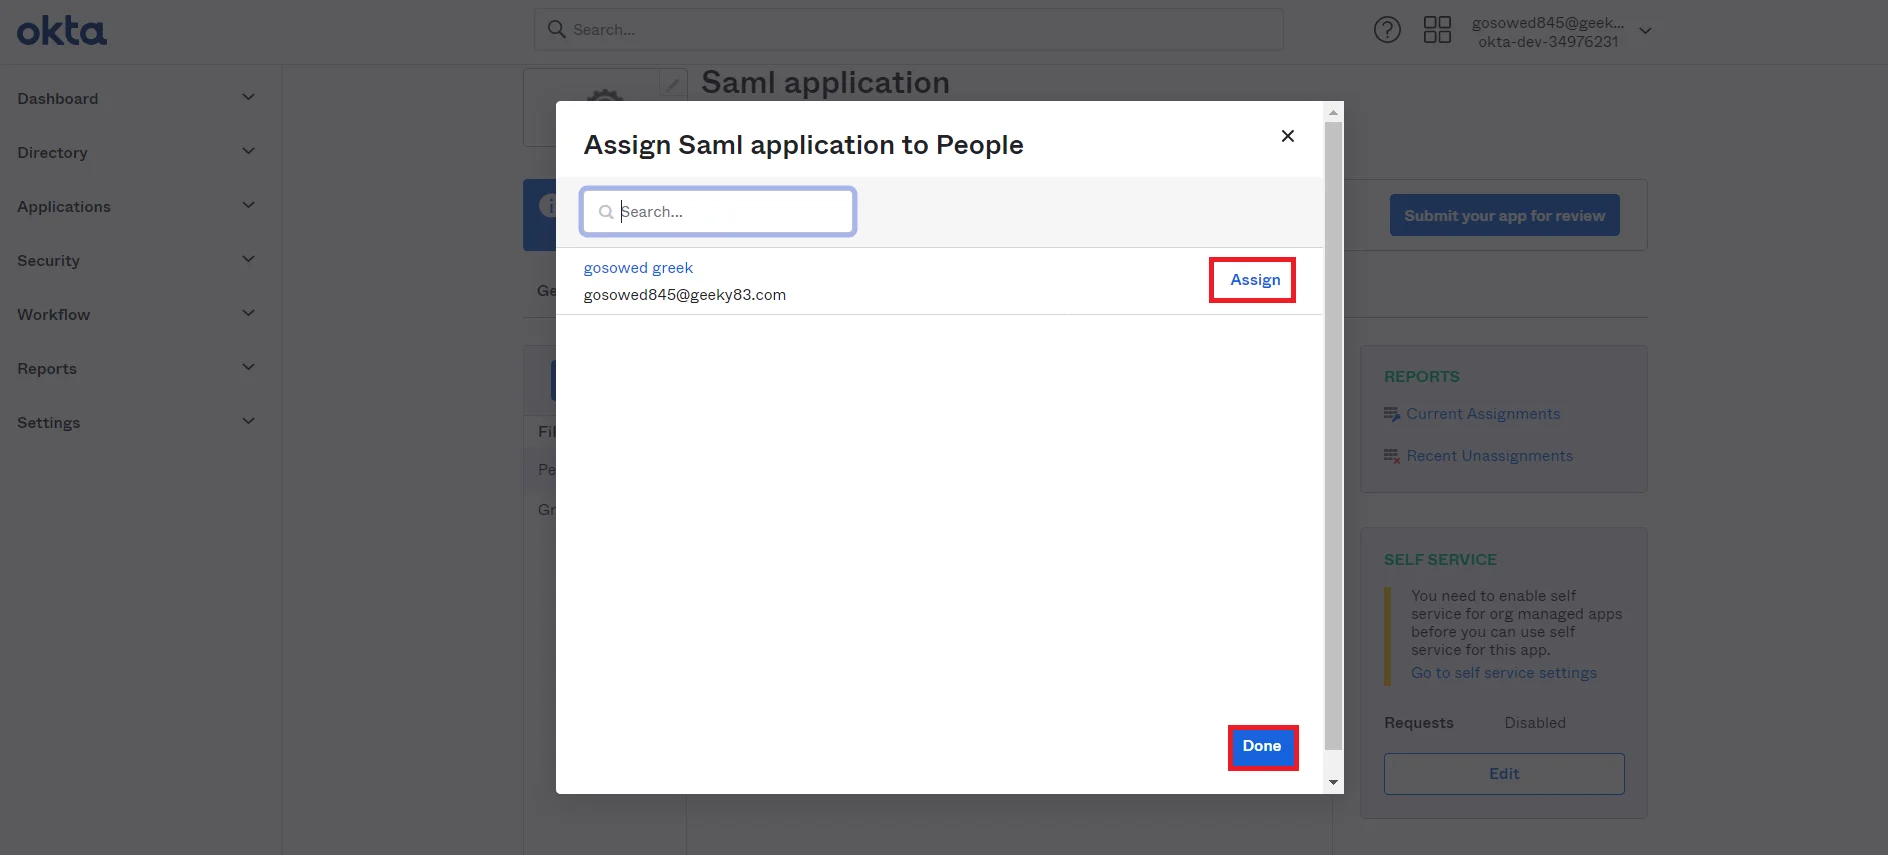
- いったん 割り当てます ユーザーは、 をクリックしてください クリックします
- ソフトウェアの制限をクリック 入社する タブをクリックして下にスクロールします SAML署名証明書 のセクションから無料でダウンロードできます。
- 設定 のセクション 入社する タブをクリック コピー ボタンをクリックしてメタデータ URL をコピーします。

-
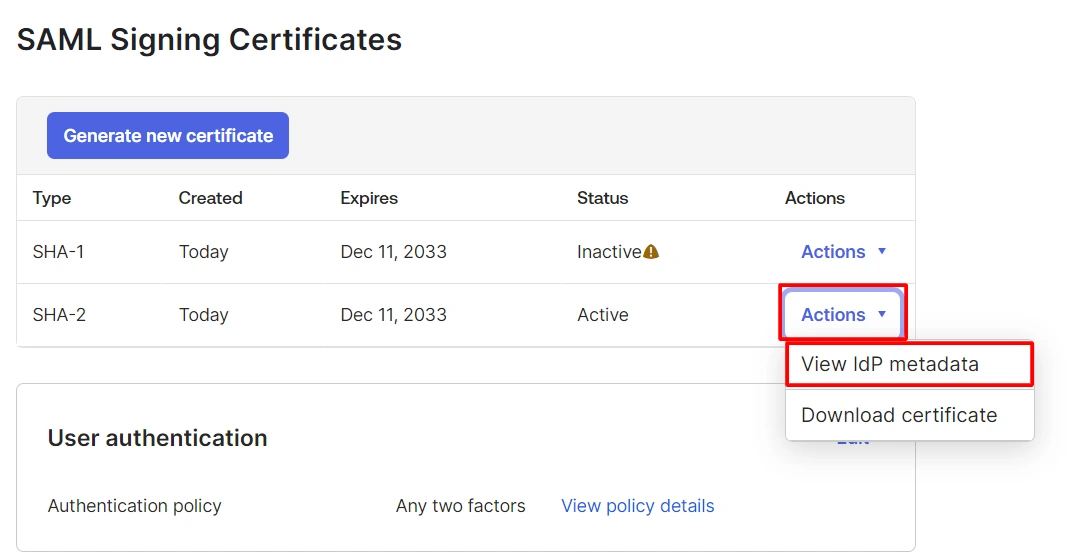
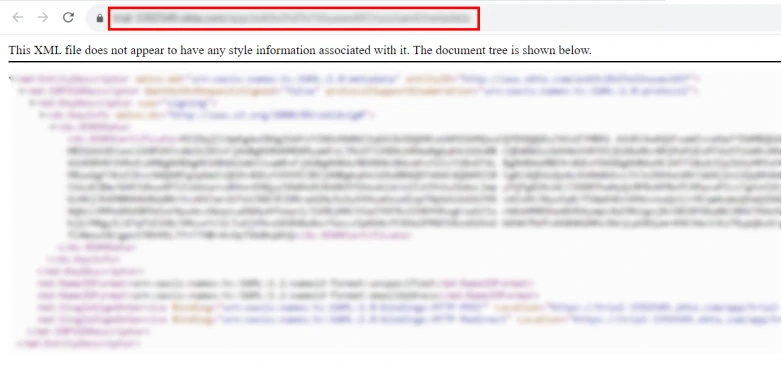
または、次の手順に従ってIDPメタデータURLを取得することもできます。 行動 のドロップダウン
有効 証明書をクリックして、 IdP メタデータの表示
サービス プロバイダーの構成に必要な IdP メタデータを取得するオプション。
- In miniOrange SAML 2.0 SP SSO プラグインをクリックして、 IDP構成 タブをクリックして IDPメタデータのアップロード

- Enter アイデンティティプロバイダー名 貼り付けて メタデータURL 現場で。
- 以下を行うには、 メタデータのフェッチ

- OktaをSAML IdP(アイデンティティプロバイダー)として正常に設定し、シングルサインオンによるOktaログインを実現しました。これにより、WordPress(WP)サイトへの安全なOktaログインが保証されます。

注: ID プロバイダー側で属性マッピング、ロールマッピング、その他の設定を行う場合は、こちらにリンクされているセットアップ ガイドに詳細な手順が記載されています。
OktaをSAML IdP(アイデンティティプロバイダー)として正常に設定し、WordPress(WP)サイトへのOkta SSOログインを実現しました。
ステップ2:WordPressをSP(サービスプロバイダー)として設定する
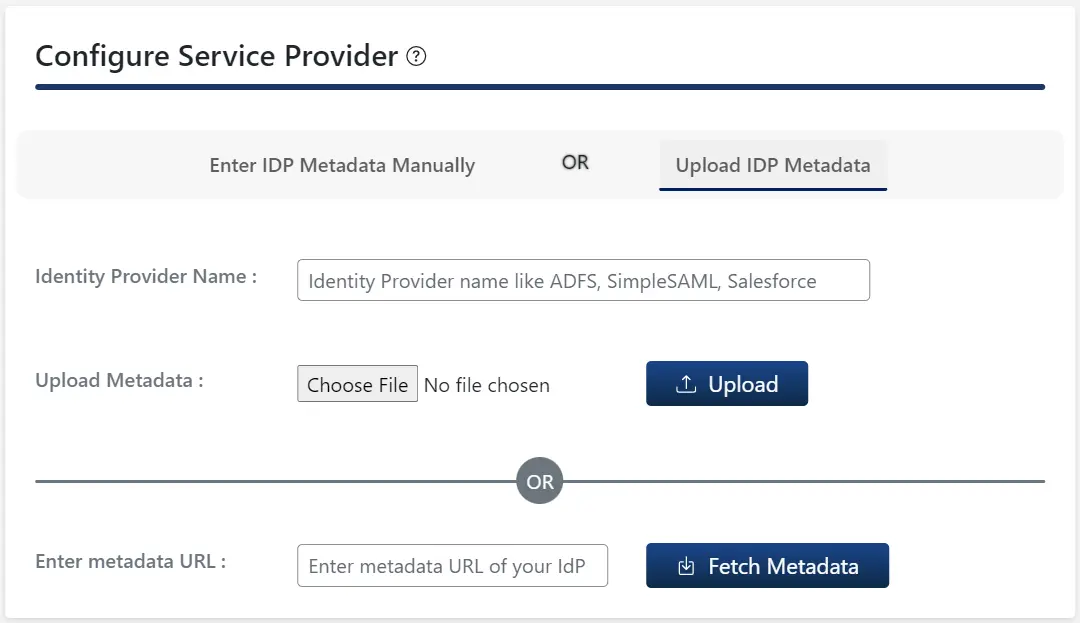
WordPress 用 SAML SSO プラグインで、プラグインの IDP 設定タブに移動します。WordPress 用 SSO プラグインを設定する方法は 2 つあります。
A. IDP メタデータをアップロードすることにより、次のようになります。
- ソフトウェアの制限をクリック IDPメタデータをアップロードする
- 入力する ID プロバイダー 名前
- あなたがいずれかを行うことができ メタデータ ファイルをアップロードする をクリックします。入力したコードが正しければ、MFAの設定は正常に完了します アップロード ボタンまたは
メタデータ URL をクリックします。入力したコードが正しければ、MFAの設定は正常に完了します メタデータのフェッチ.
B. 手動設定:
- アイデンティティプロバイダから提供された必要な設定(アイデンティティプロバイダ名、IDPエンティティIDまたは発行者、SAMLログインURL、X.509証明書など)を入力し、 Save
- ソフトウェアの制限をクリック 構成のテスト IDP によって送信された属性と値を確認します。

ステップ 3: 属性マッピング
注:複数のIDプロバイダーの属性マッピングを設定するには、こちらのセットアップガイドを参照してください。この機能はエンタープライズプランでご利用いただけます。
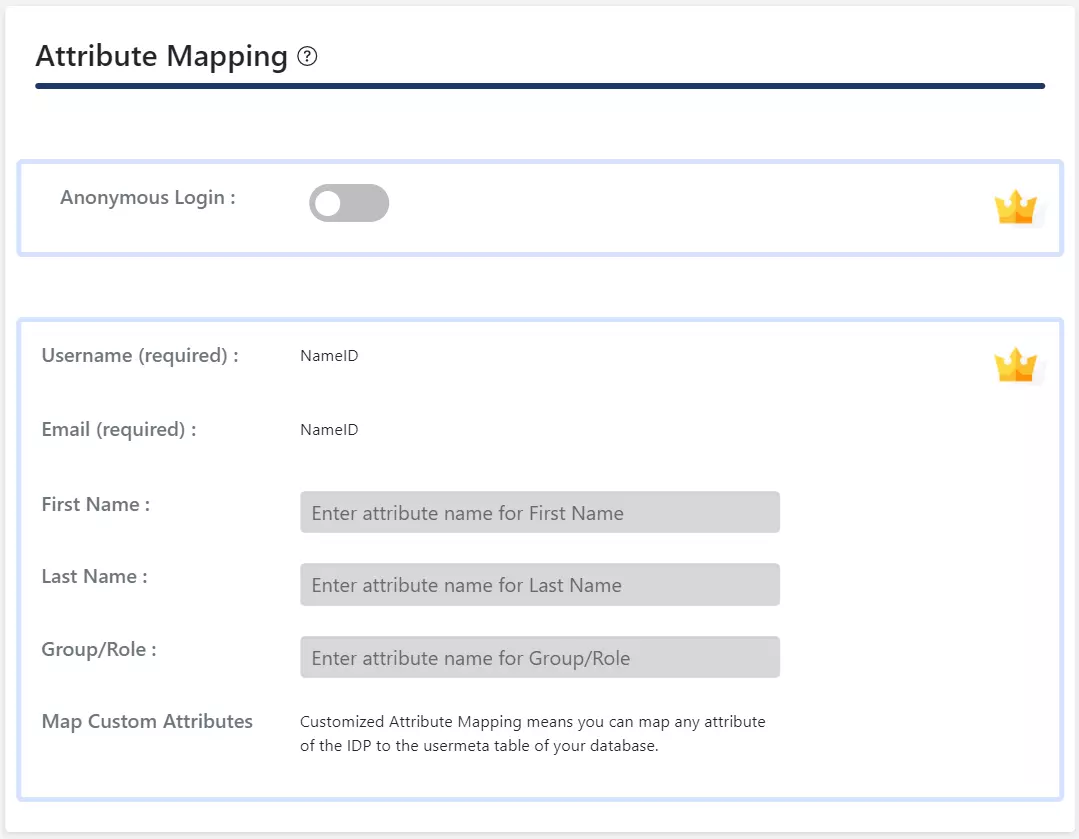
- 無料プラグインでは、 名前ID WordPress ユーザーのメールとユーザー名の属性がサポートされています。
- ユーザーが SSO を実行すると、IDP によって送信された NameID 値が WordPress ユーザーのメール アドレスとユーザー名にマッピングされます。
WordPress 用 SAML SSO プラグインで、プラグインの「サービス プロバイダー設定」タブに移動します。WordPress 用 SSO プラグインを設定する方法は 2 つあります。
A. IDP メタデータをアップロードすることにより、次のようになります。
- ソフトウェアの制限をクリック IDPメタデータをアップロードする
- 入力する ID プロバイダー 名前
- あなたがいずれかを行うことができ メタデータ ファイルをアップロードする をクリックします。入力したコードが正しければ、MFAの設定は正常に完了します アップロード ボタンまたは
メタデータ URL をクリックします。入力したコードが正しければ、MFAの設定は正常に完了します メタデータのフェッチ.
B. 手動設定:
- アイデンティティプロバイダから提供された必要な設定(アイデンティティプロバイダ名、IDPエンティティIDまたは発行者、SAMLログインURL、X.509証明書など)を入力し、 Save
- ソフトウェアの制限をクリック 構成のテスト IDP によって送信された属性と値を確認します。

ステップ 3: 属性マッピング
注:複数のIDプロバイダーの属性マッピングを設定するには、こちらのセットアップガイドを参照してください。この機能はエンタープライズプランでご利用いただけます。
- 属性マッピング 機能を使用すると、 ユーザー属性 SSO 中に IDP によって WordPress のユーザー属性に送信されます。
- WordPress 用 SAML プラグインでは、 属性/役割のマッピング タブをクリックして次のフィールドに入力します 属性マッピング のセクションから無料でダウンロードできます。
注:サービスプロバイダー設定タブの「構成テスト」ボタンをクリックし、IDPで認証を行うと、属性/ロールマッピングタブにIDPから送信された属性の一覧が表示されます。この情報は、上記のマッピングを作成する際に使用できます。
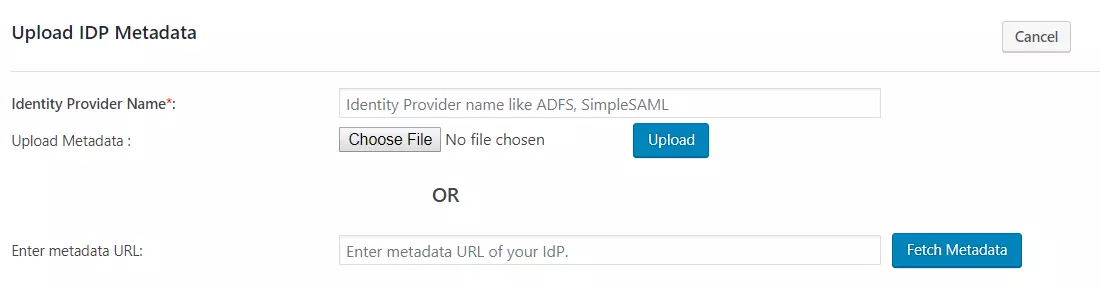
WordPress 用 SAML SSO プラグインで、プラグインの「サービス プロバイダー設定」タブに移動します。WordPress 用 SSO プラグインを設定する方法は 2 つあります。
A. IDP メタデータをアップロードすることにより、次のようになります。
- ソフトウェアの制限をクリック IDPメタデータをアップロードする
- 入力する アイデンティティプロバイダー名
- あなたがいずれかを行うことができ メタデータ ファイルをアップロードする をクリックします。入力したコードが正しければ、MFAの設定は正常に完了します アップロード ボタンまたは
メタデータ URL をクリックします。入力したコードが正しければ、MFAの設定は正常に完了します メタデータのフェッチ.
- プレミアムプラグイン、することができます 自動同期を有効にする メタデータ URL 設定された時間間隔後にIDPメタデータに従ってプラグイン設定を自動更新します。
B. 手動設定:
- 必要な設定(IDプロバイダー名、IDPエンティティIDまたは発行者、SAMLログインURL、X.509証明書など)を、 ID プロバイダー とをクリックしてください
Save
- ソフトウェアの制限をクリック 構成のテスト IDP によって送信された属性と値を確認します。

-
プレミアム プラグインでは、SAML ログアウト URL を提供して、WordPress サイトでシングル ログアウトを実現できます。
ステップ 3: 属性マッピング
注:複数のIDプロバイダーの属性マッピングを設定するには、こちらのセットアップガイドを参照してください。この機能はエンタープライズプランでご利用いただけます。
OktaからWordPressに属性を取得する
以下の手順に従って、SAMLレスポンスでOktaから送信される属性を設定してください。
1. Okta SAMLアプリケーションに移動します
- あなたにログインする Okta 管理コンソール.
- に行く 用途.
- WordPressサイト用に設定されているSAMLアプリケーションを開きます。
- に移動します 入社する タブには何も表示されないことに注意してください。
2. プロファイル属性ステートメントを追加する
- 下にスクロールして 属性ステートメント のセクションから無料でダウンロードできます。
- 詳しくはこちら レガシー構成を表示する.
- 詳しくはこちら 編集.
- プロファイル属性ステートメント以下のように、必要な属性(名、姓、メールアドレス)を追加してください。

これらの属性は、ユーザーの名、姓、およびメールアドレスをOktaからWordPress用SAMLプラグインに送信します。
3. グループ属性ステートメントの追加
- WordPressでユーザーのOktaグループを取得するには、以下に示すようにグループ属性ステートメントを追加します。

これにより、ユーザーに割り当てられたOktaグループがSAMLレスポンスに送信されます。
4. 設定を保存します
- プロファイルとグループ属性ステートメントを追加したら、 Save Okta SAMLの設定を保存するには、このボタンをクリックしてください。
5. WordPressで設定をテストする
- あなたに行く WordPress 管理ダッシュボード.
- に移動します miniOrange SAML SSO プラグイン.
- ソフトウェアの制限をクリック テスト構成.
- テストが正常に完了すると、Oktaから受信した属性を確認できるようになります。

これらの属性がテスト構成ウィンドウに表示されるようになったら、WordPress 用 SAML プラグインでそれらをマッピングできます。
WordPressで属性マッピングを設定する
-
属性マッピング この機能を使用すると、SSO中にIDPから送信されるユーザー属性をWordPressのユーザー属性にマッピングできます。
-
WordPress の SAML プラグインで、 属性/役割のマッピング タブを開き、フィールドに入力してください。 属性マッピング のセクションから無料でダウンロードできます。

-
カスタム属性マッピング: この機能を使用すると、IDP から送信された属性をマッピングできます。 ユーザーメタ WordPressのテーブル。

ステップ 4: 役割のマッピング
注:複数のIDプロバイダーのロールマッピングを設定するには、こちらのセットアップガイドを参照してください。この機能はエンタープライズプランでご利用いただけます。
- 無料のプラグインでは、 デフォルトの役割 これは、管理者以外のすべてのユーザーがSSOを実行する際に割り当てられます。
- に行く 属性/役割のマッピング タブをクリックして移動します 役割のマッピング のセクションから無料でダウンロードできます。
- まず デフォルトの役割 とをクリックしてください 更新
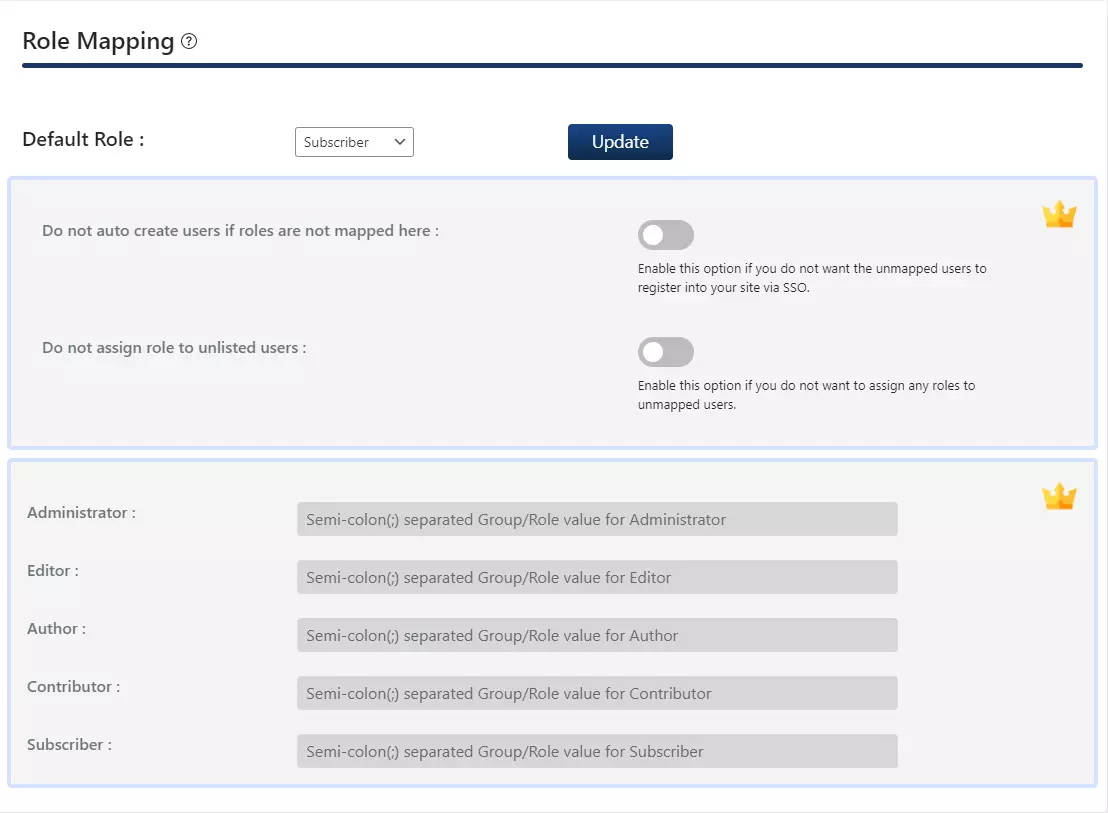
ステップ 4: 役割のマッピング
注:複数のIDプロバイダーのロールマッピングを設定するには、こちらのセットアップガイドを参照してください。この機能はエンタープライズプランでご利用いただけます。
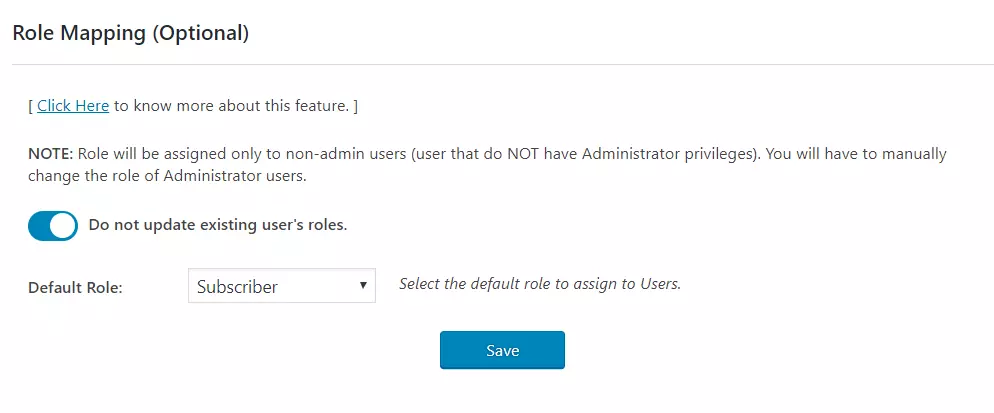
ステップ4:役割マッピング
この機能を使用すると、ユーザーが SSO を実行するときに、ユーザーの役割を割り当てて管理できます。デフォルトの WordPress 役割に加えて、カスタム役割とも互換性があります。
注:複数のIDプロバイダーのロールマッピングを設定するには、こちらのセットアップガイドを参照してください。この機能はエンタープライズプランでご利用いただけます。
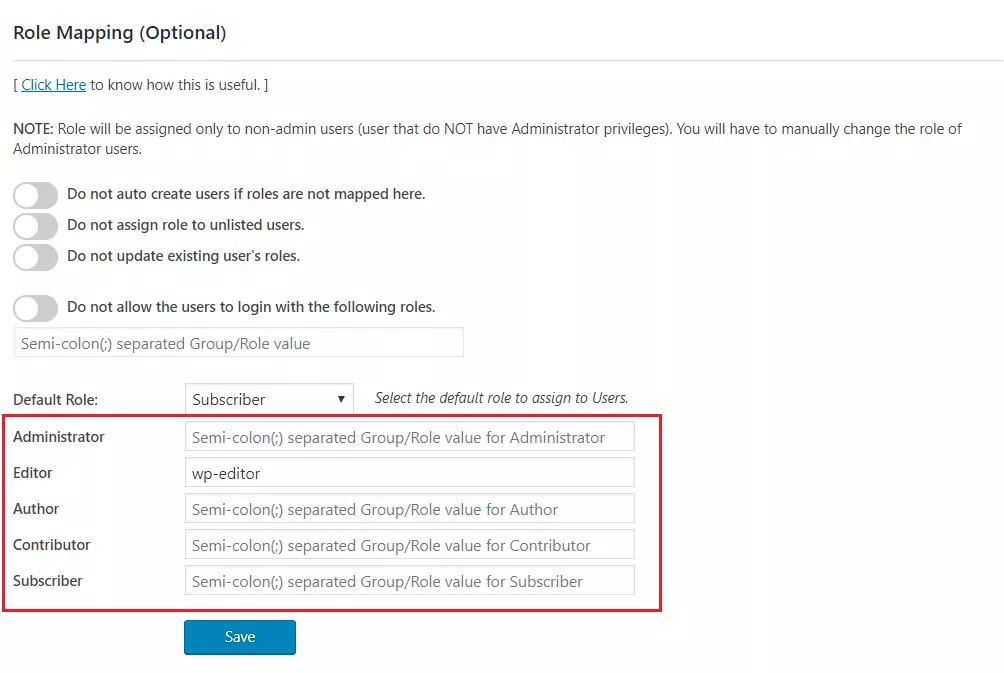
- ノーザンダイバー社の 属性マッピング プラグインのセクションで、という名前のフィールドのマッピングを指定します。
グループ/役割この属性には、IDPから送信される役割関連情報が含まれており、役割マッピングに使用されます。
- ロール マッピング セクションに移動し、強調表示されたロールのマッピングを指定します。
-
たとえば、次のようなユーザーが必要な場合、 グループ/役割 属性の値は wp-editor で、WordPress のエディターとして割り当てられます。マッピングを wp-editor として指定するだけです。 エディター
ロール マッピング セクションのフィールド。
ステップ 5: SSO 設定
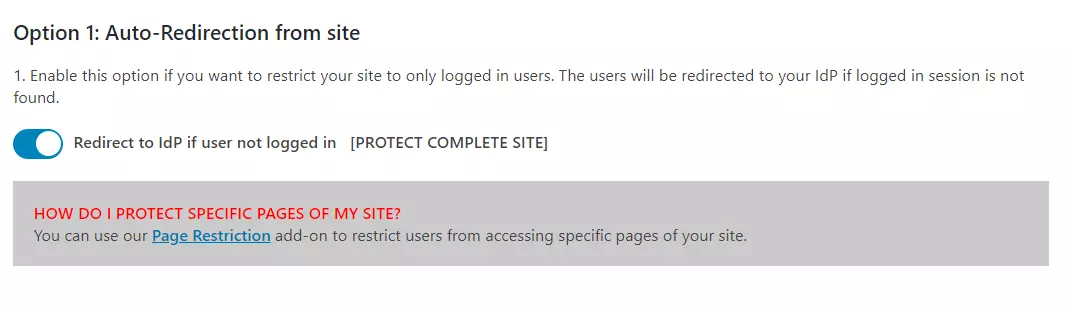
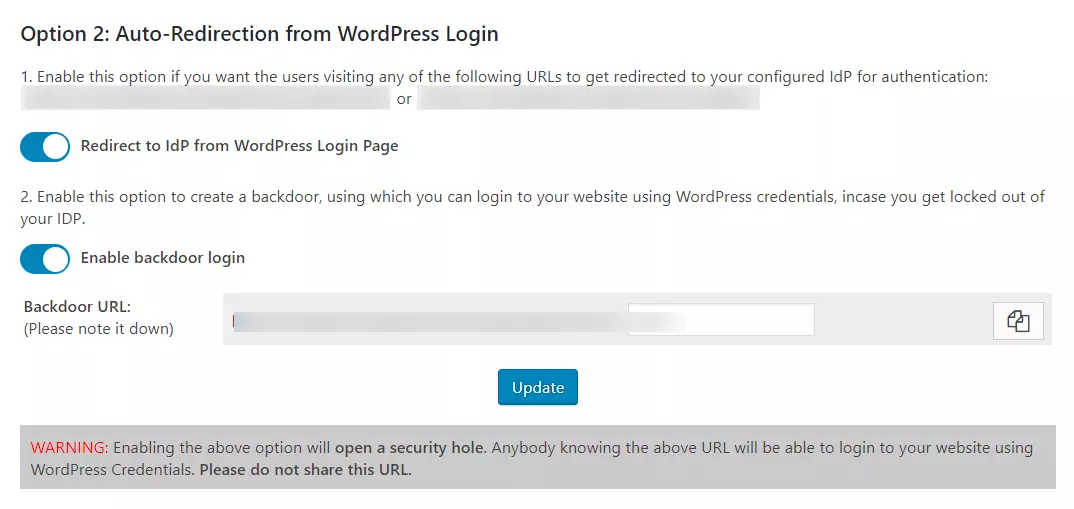
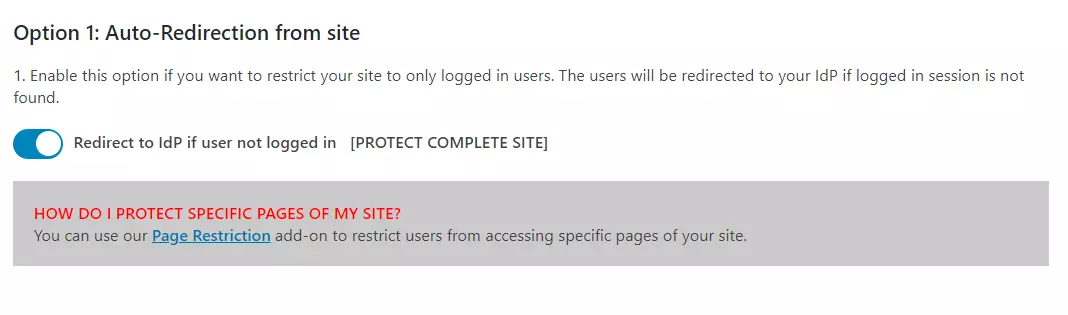
- 無料のプラグインでは、有効にすることでシングル サインオン ボタンを追加できます。 WordPressのログインページにシングルサインオンボタンを追加する トグルイン オプション1.
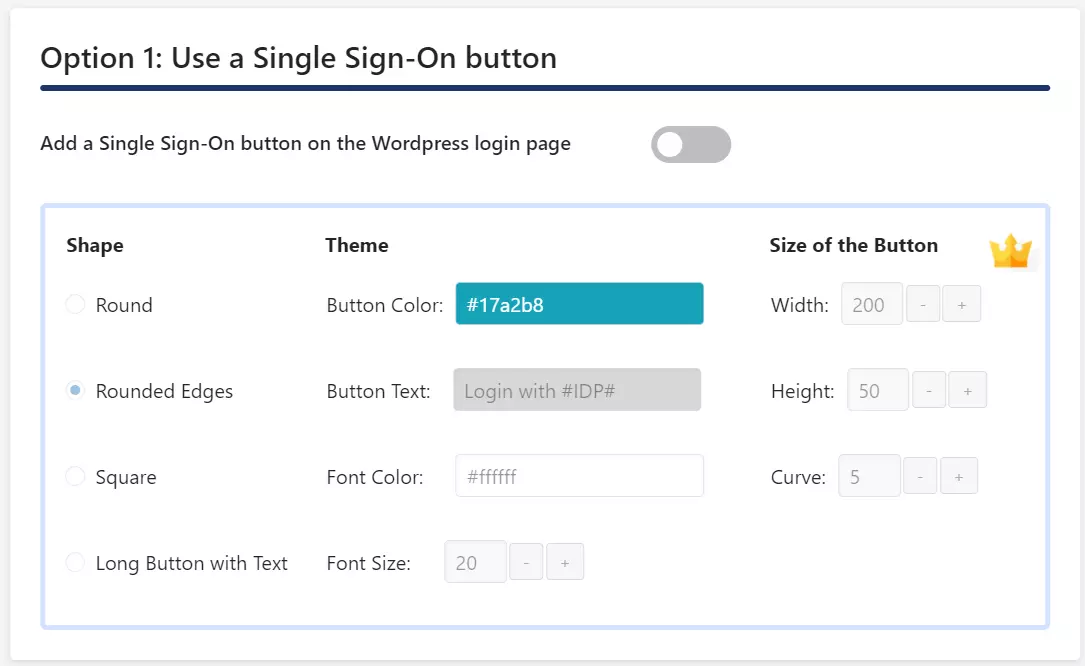
- お使いのWordPressテーマがログインウィジェットをサポートしている場合は、ログインウィジェットを追加することで、サイトでSP開始型SSOを有効にできます。
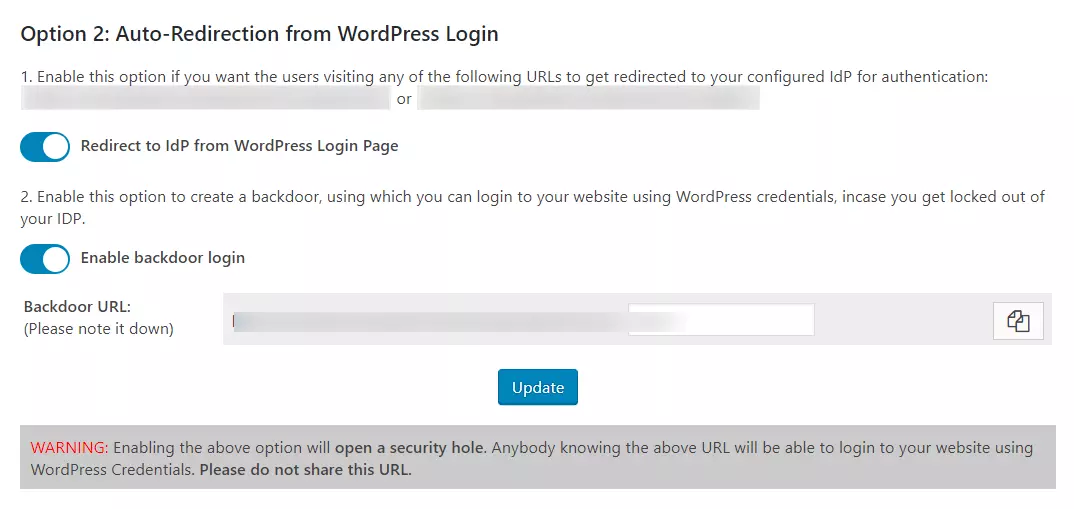
- [リダイレクトと SSO リンク] タブに移動し、以下に示されている手順に従います。 オプション2:ウィジェットを使用する サイトにログイン ウィジェットを追加します。
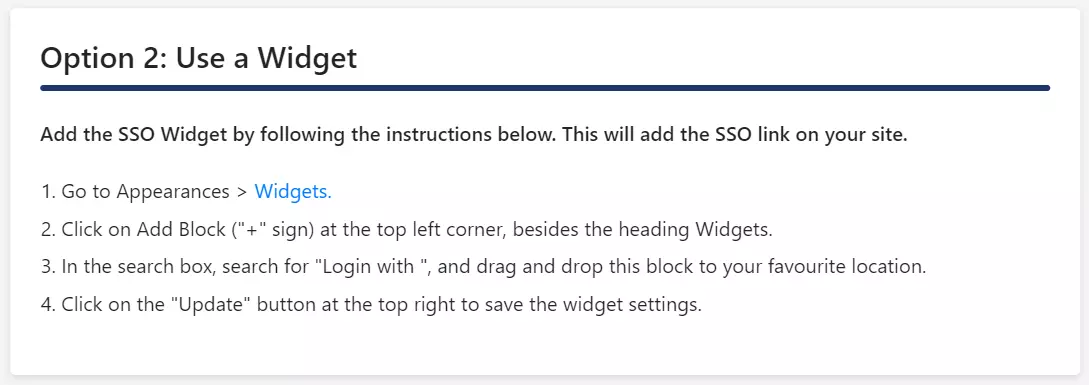
ステップ 5: SSO 設定
標準プラグインでは、次のオプションを使用して SP によって開始される SSO を有効にすることができます。
ステップ5:SSO設定
Premium プラグインでは、次のオプションを使用して SP によって開始される SSO を有効にすることができます。
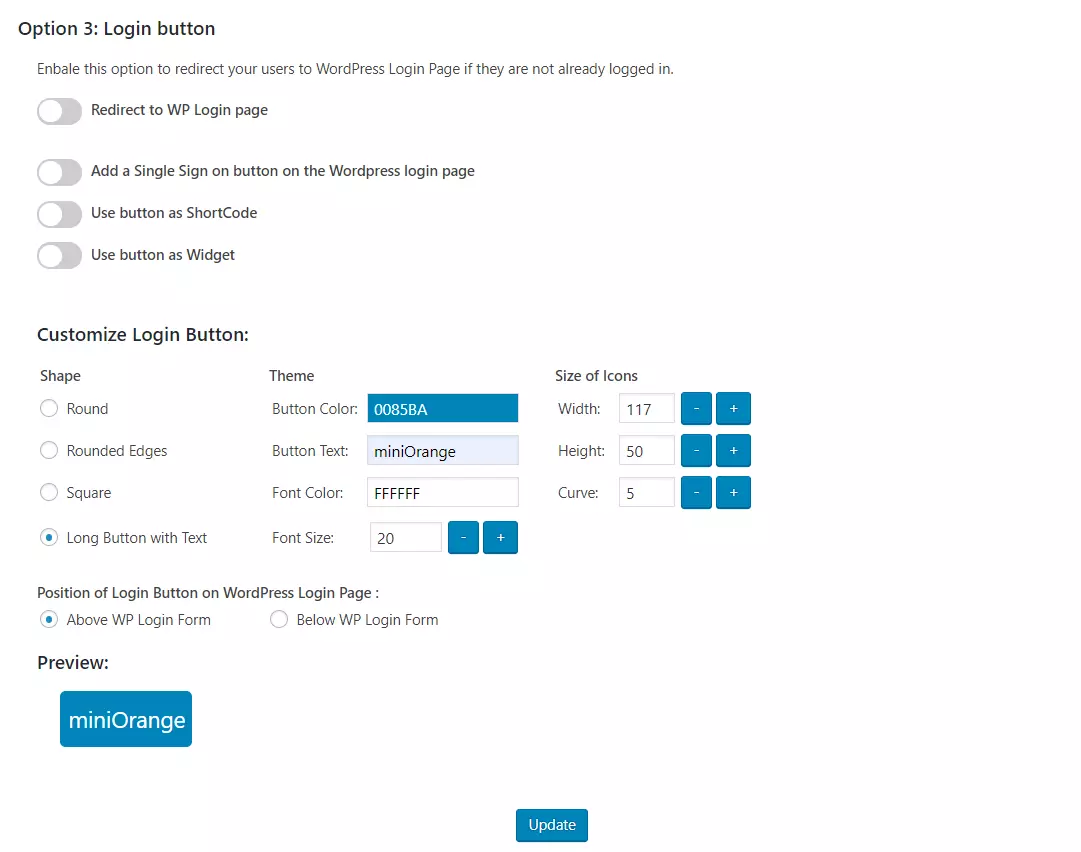
-
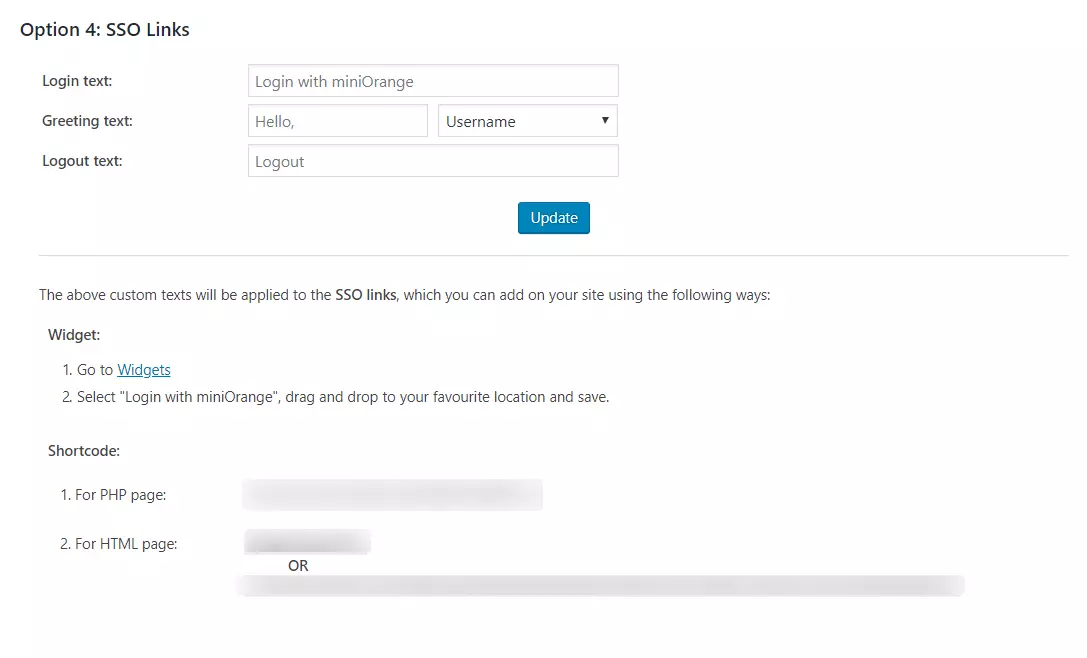
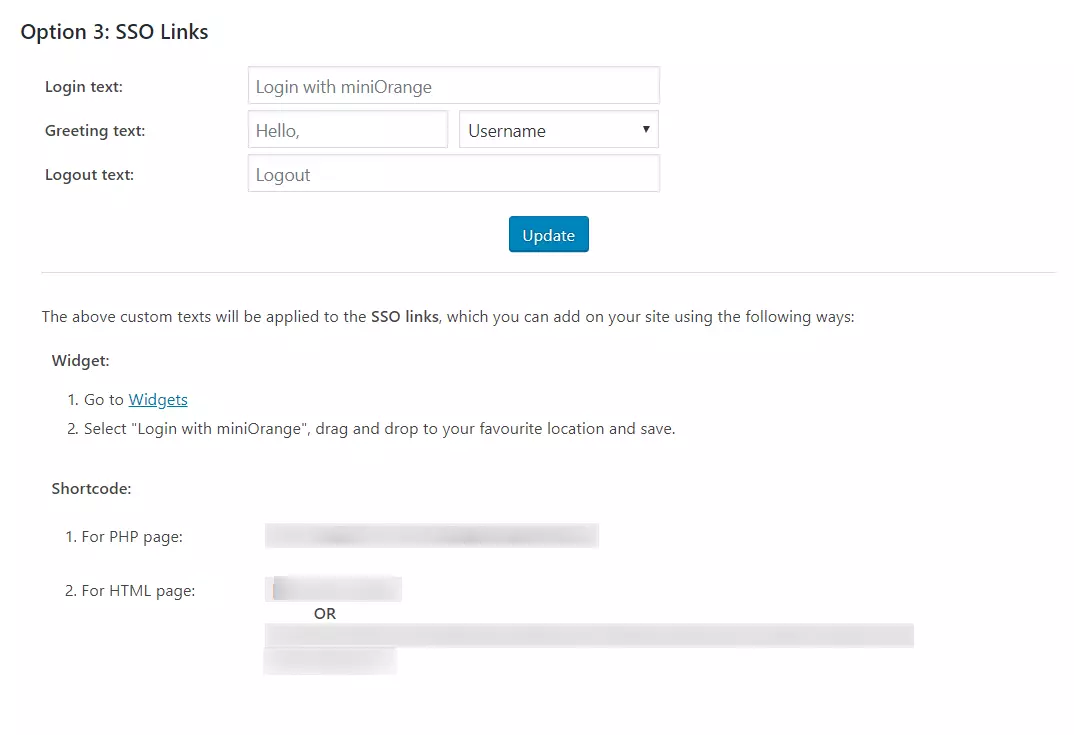
SSO リンク: 提供されているショートコードとウィジェットを使用して、サイトのどこにでもSSOリンクを追加できます。 オプション 4: SSO リンク [リダイレクトと SSO リンク] タブのセクション。
このガイドでは、 miniOrangeプラグイン「 SAML Single Sign On – SSO Login (Okta login)」を使用して、 IdPとしてOkta、SPとしてWordPressを選択し、Okta SAMLシングルサインオン(Okta SSO Login)を正常に構成した方法を説明します。このソリューションにより、数分以内にOktaログイン認証情報を使用してWordPress(WP)サイトへの安全なアクセスを展開できるようになります。
関連記事
お探しのものが見つからない場合は、 samlsupport@xecurify.comまでメールでお問い合わせください。








 会員登録