WordPress 用 Dynamics 365 CRM シングルサインオン統合 | Dynamics CRM SSO ログイン
概要
Dynamics CRM SSO for WordPress / Office 365 SSO (SAML シングルサインオン) ログイン WordPress 用の [SAML SSO] は、当社の製品を使用することで実現できます。 WordPress 用 SAML SP シングルサインオン (SSO) プラグイン当社のSSOソリューションは、SAML 2.0準拠のサービスプロバイダーとして、WordPressサイトとDynamics CRM間の信頼関係を確立し、安全な認証を実現します。 WordPress サイトへのログインユーザー向けシングルサインオン (SSO) ソリューションは、SSO ログインの背後にある WordPress サイトを保護し、Dynamics CRM / Office 365 / Microsoft 365 のログイン資格情報を使用してユーザーが認証されるようにします。属性とグループのマッピング、WordPress ユーザーの詳細と Dynamics CRM 365 の同期、Dynamics CRM から WordPress への従業員情報の入力、イントラネット SSO / インターネット SSO、Dynamics CRM / Office 365 のプロフィール画像を WordPress アバターにマッピングするなど、高度な SSO 機能をシームレスにサポートします。
ここでは、設定ガイドを説明します。 Dynamics CRMのSAMLシングルサインオン(SSO)ログイン(WordPress用) WordPressサイトとDynamics CRM/Office 365間の関係を考慮する IdP (アイデンティティ プロバイダー) としての Office 365 / Dynamics CRM (NAIST) と SP(サービスプロバイダー)としてのWordPress。当社の SSO プラグインは、Dynamics CRM / Office 365 / Azure B2C からの無制限のユーザー認証を提供します。
あなたは私たちを訪問することができます WordPress 用の SAML シングルサインオン (SSO) 私たちが提供する他の機能について詳しく知るには、プラグインを参照してください。
前提条件: ダウンロードとインストール
Office 365 / Dynamics CRMをIdP、WordPress を SP として、 WordPress 用の Dynamics CRM SSO (シングルサインオン)を構成するには、WordPress 用のminiOrange SAML SP SSOプラグインをインストールする必要があります。
構成手順
1. Dynamics CRM を IdP (アイデンティティ プロバイダー) として設定する
Dynamics CRM を IdP として構成するには、次の手順に従います。
Dynamics CRM を IdP として構成する
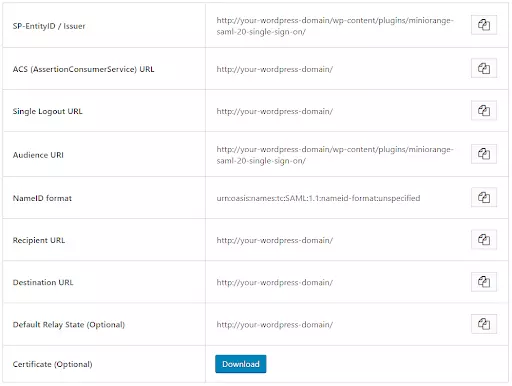
- miniOrange SAML SP SSO プラグインで、次の場所に移動します。 サービスプロバイダーのメタデータ タブ。 ここでは、アイデンティティ プロバイダーの構成に必要な SP エンティティ ID や ACS (AssertionConsumerService) URL などの SP メタデータを見つけることができます。
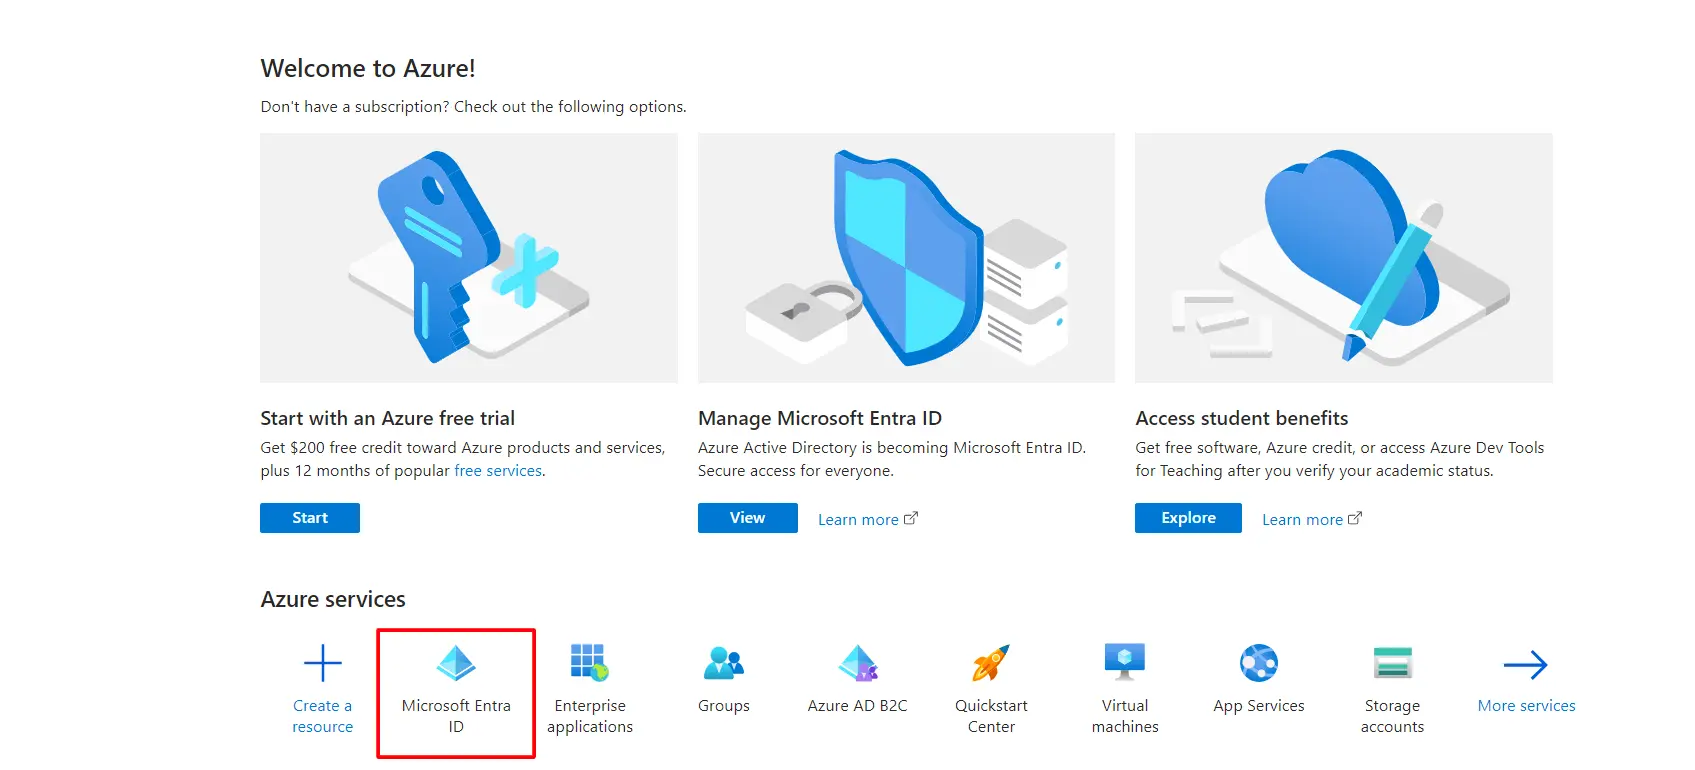
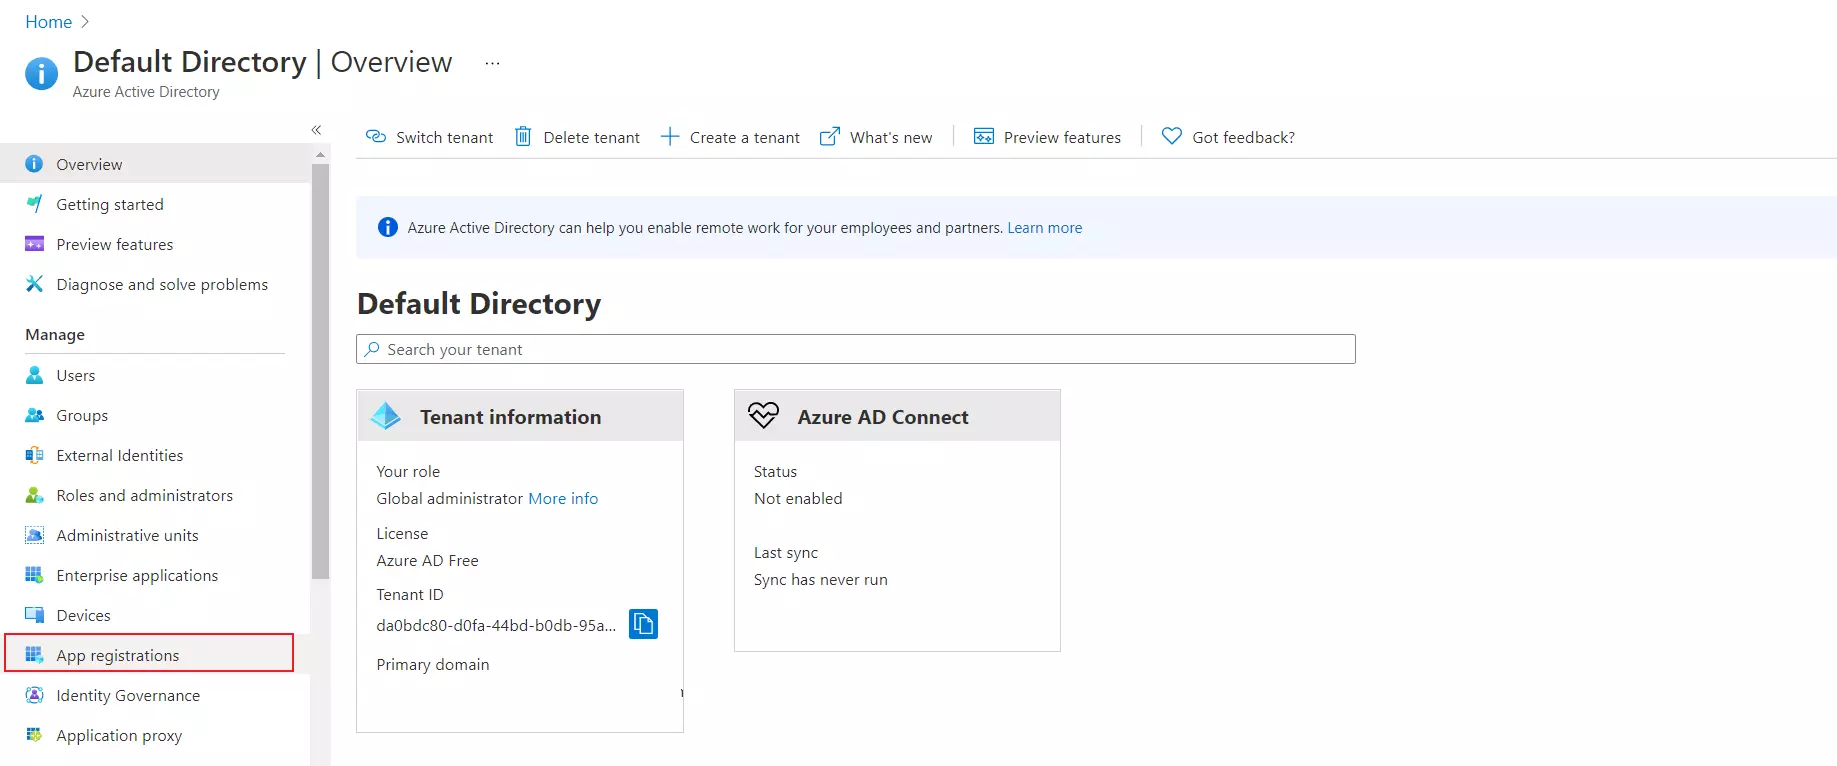
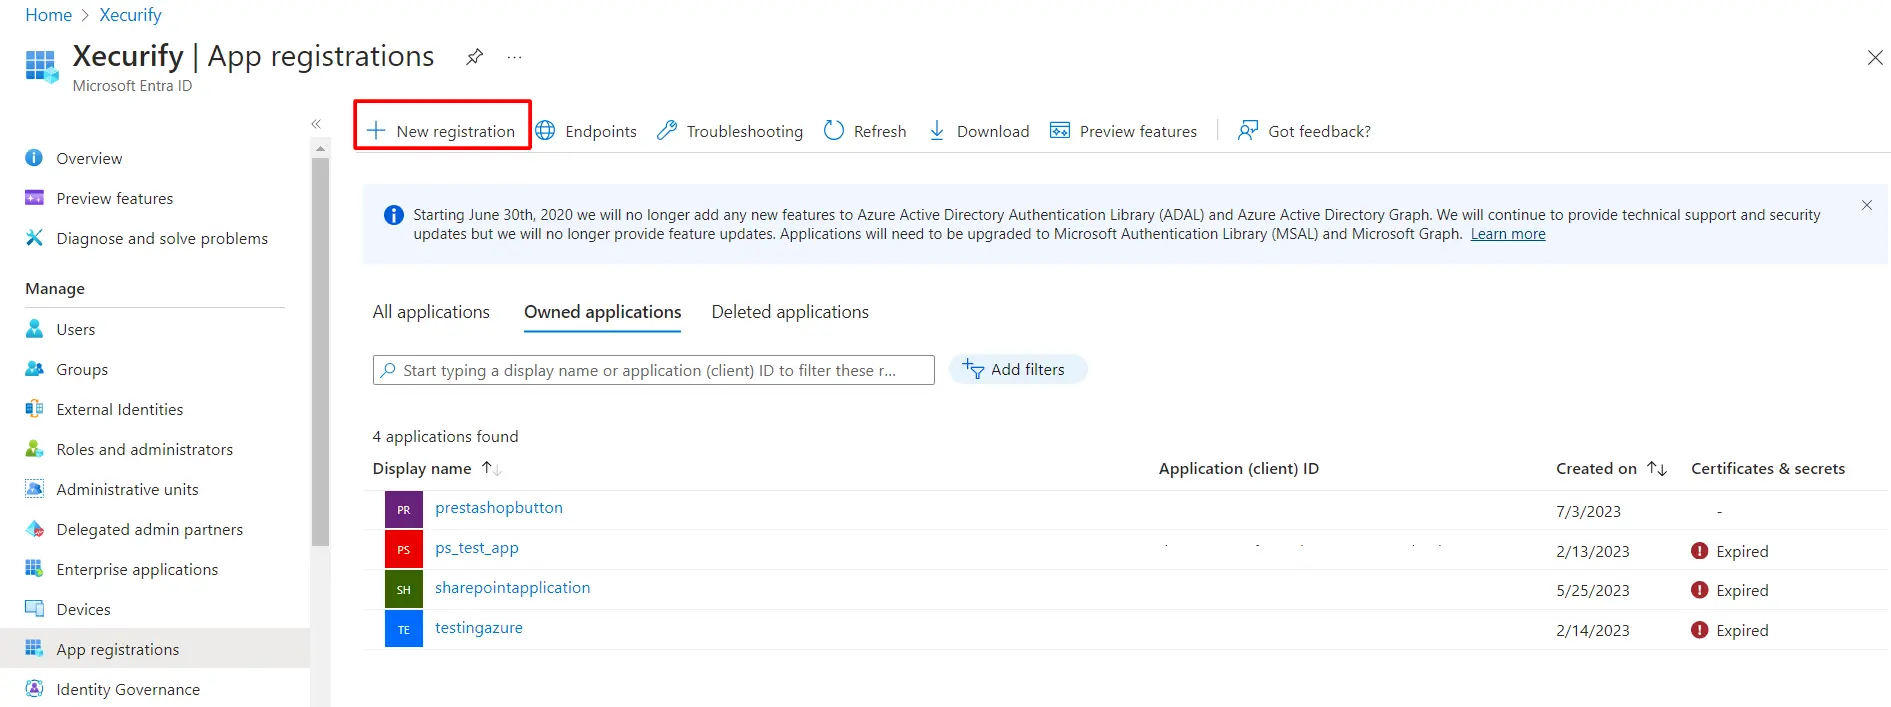
- を割り当てます 名前 を選択して 口座の種類.
- [リダイレクト URL] フィールドに、で指定された ACS URL を入力します。 サービスプロバイダーのメタデータ プラグインのタブをクリックし、 会員登録する
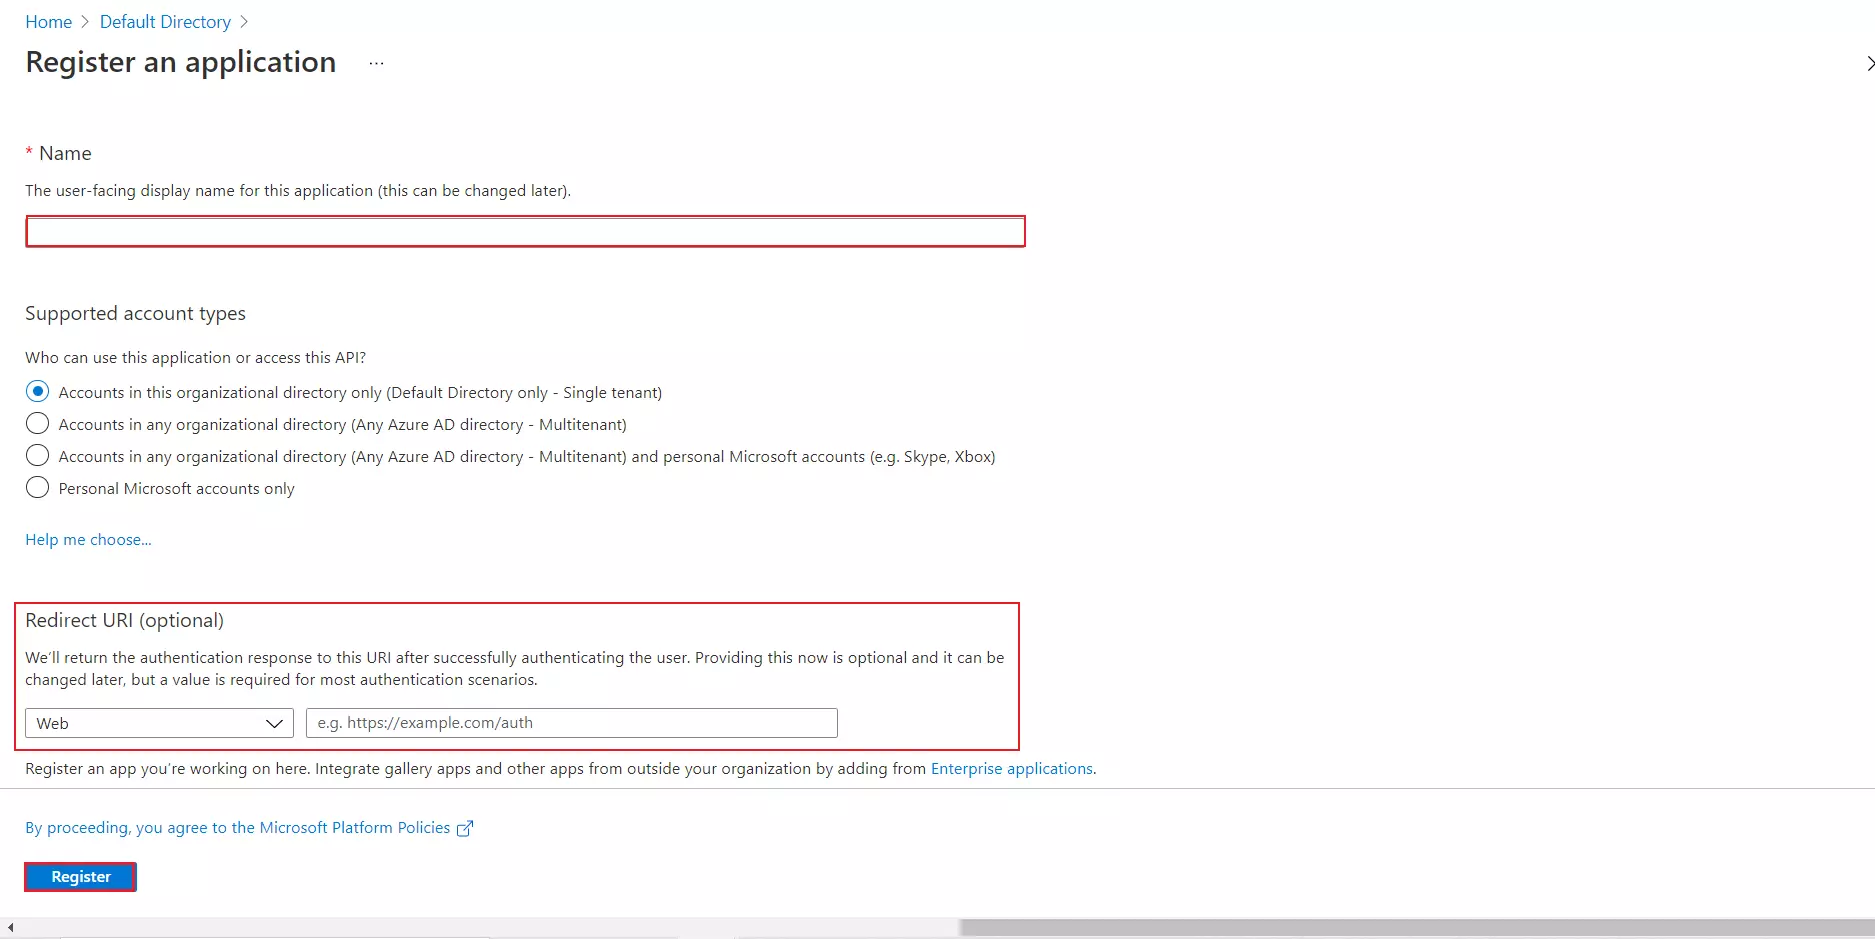
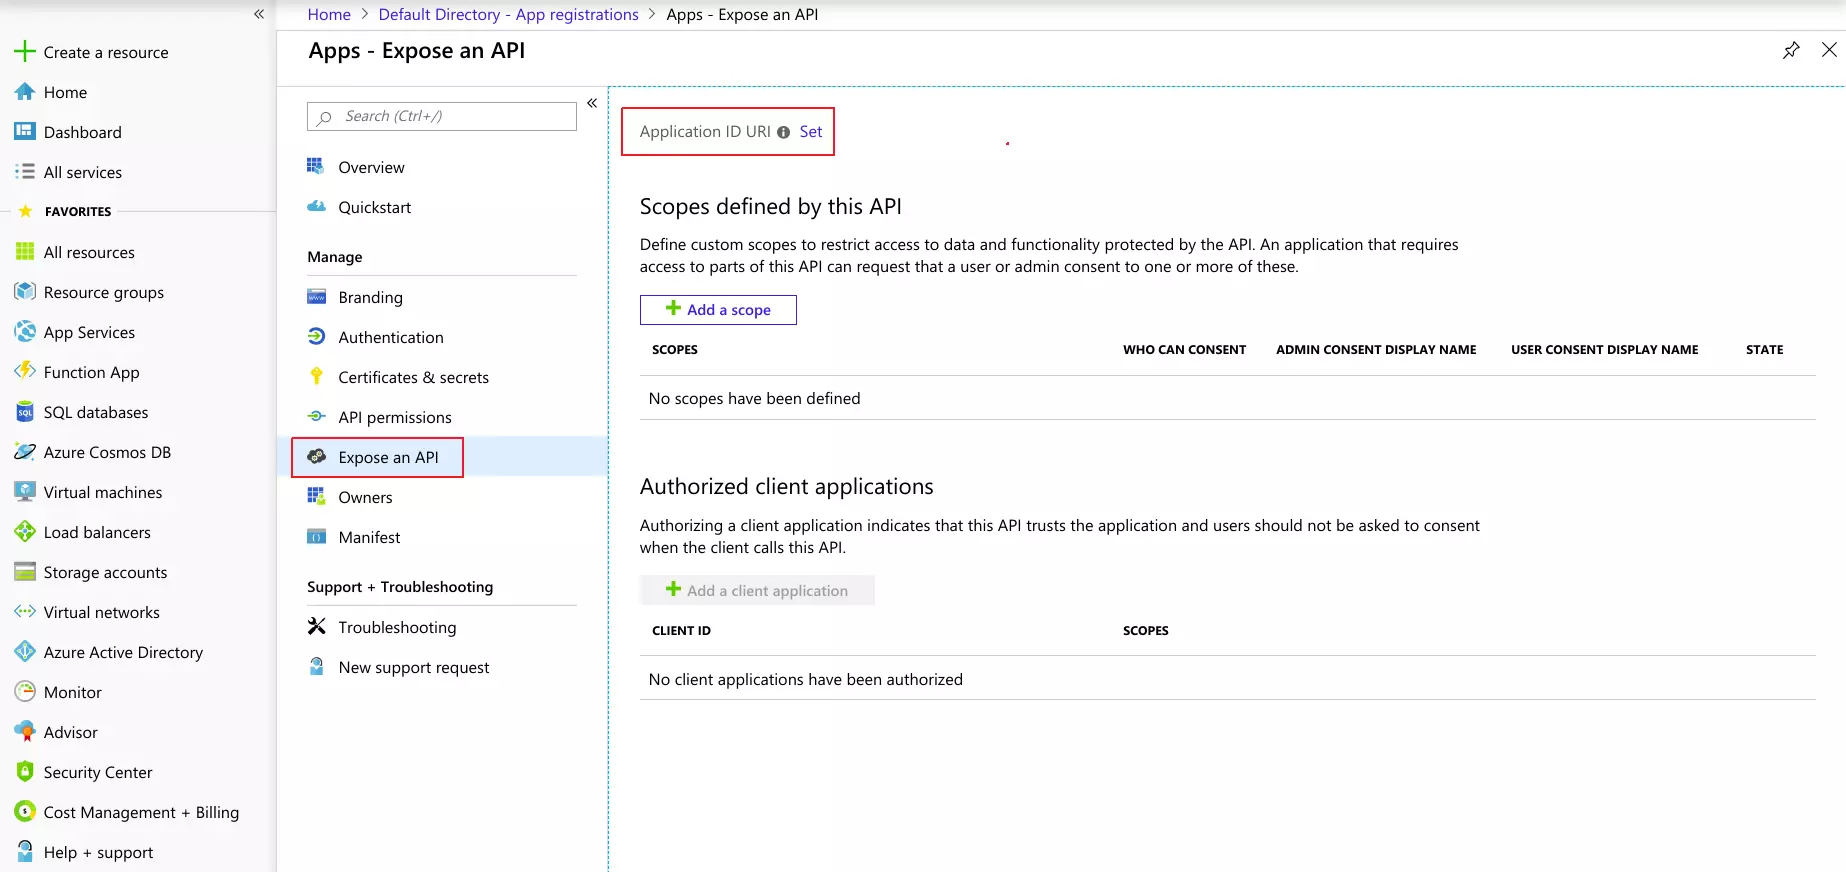
- MFAデバイスに移動する APIを公開する 左側のメニューパネルから。
- クリック 作成セッションプロセスで ボタンを押して置き換えます アプリケーションID URL プラグインの SP エンティティ ID に置き換えます。

注:サービスプロバイダーメタデータタブのSPエンティティIDの値に末尾のスラッシュ(/)が付いていないことを確認してください。SPエンティティIDに末尾のスラッシュが付いている場合は、プラグインのサービスプロバイダーメタデータタブにあるSPエンティティID/発行者フィールドから末尾のスラッシュを削除して更新し、Azureで更新後の値を入力して「保存」ボタンをクリックしてください。
- 帰る Azure Active Directory はこちらをご覧ください。⇒ アプリの登録 ウィンドウをクリックしてクリックします Endpoints
.
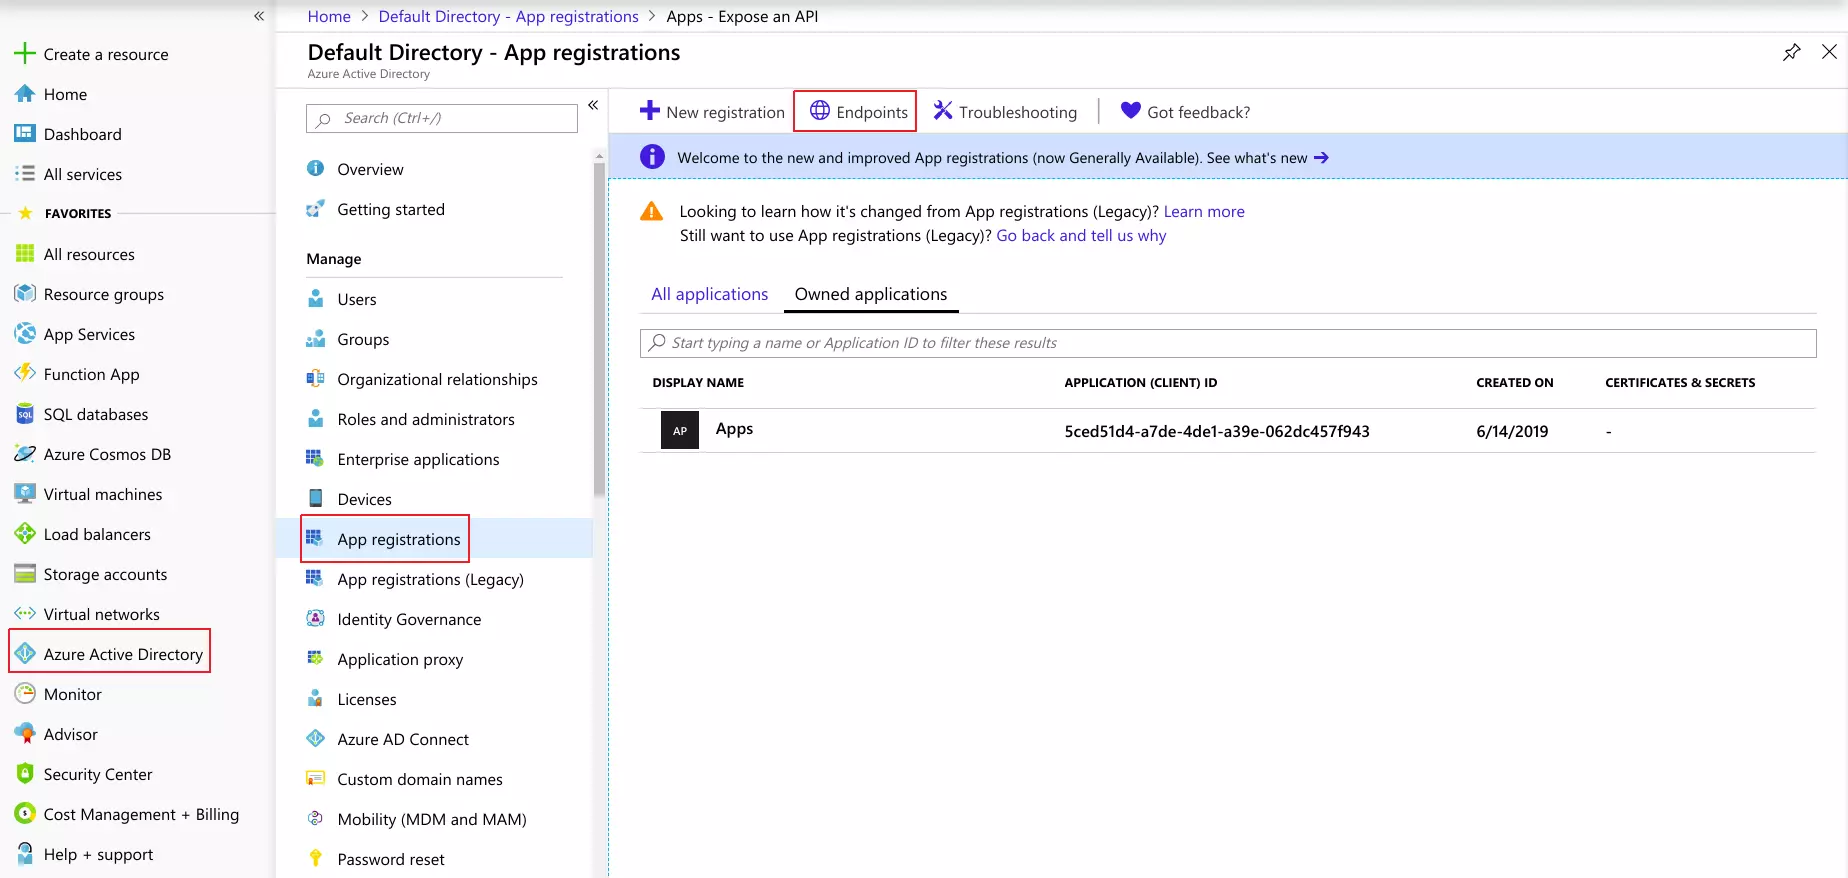
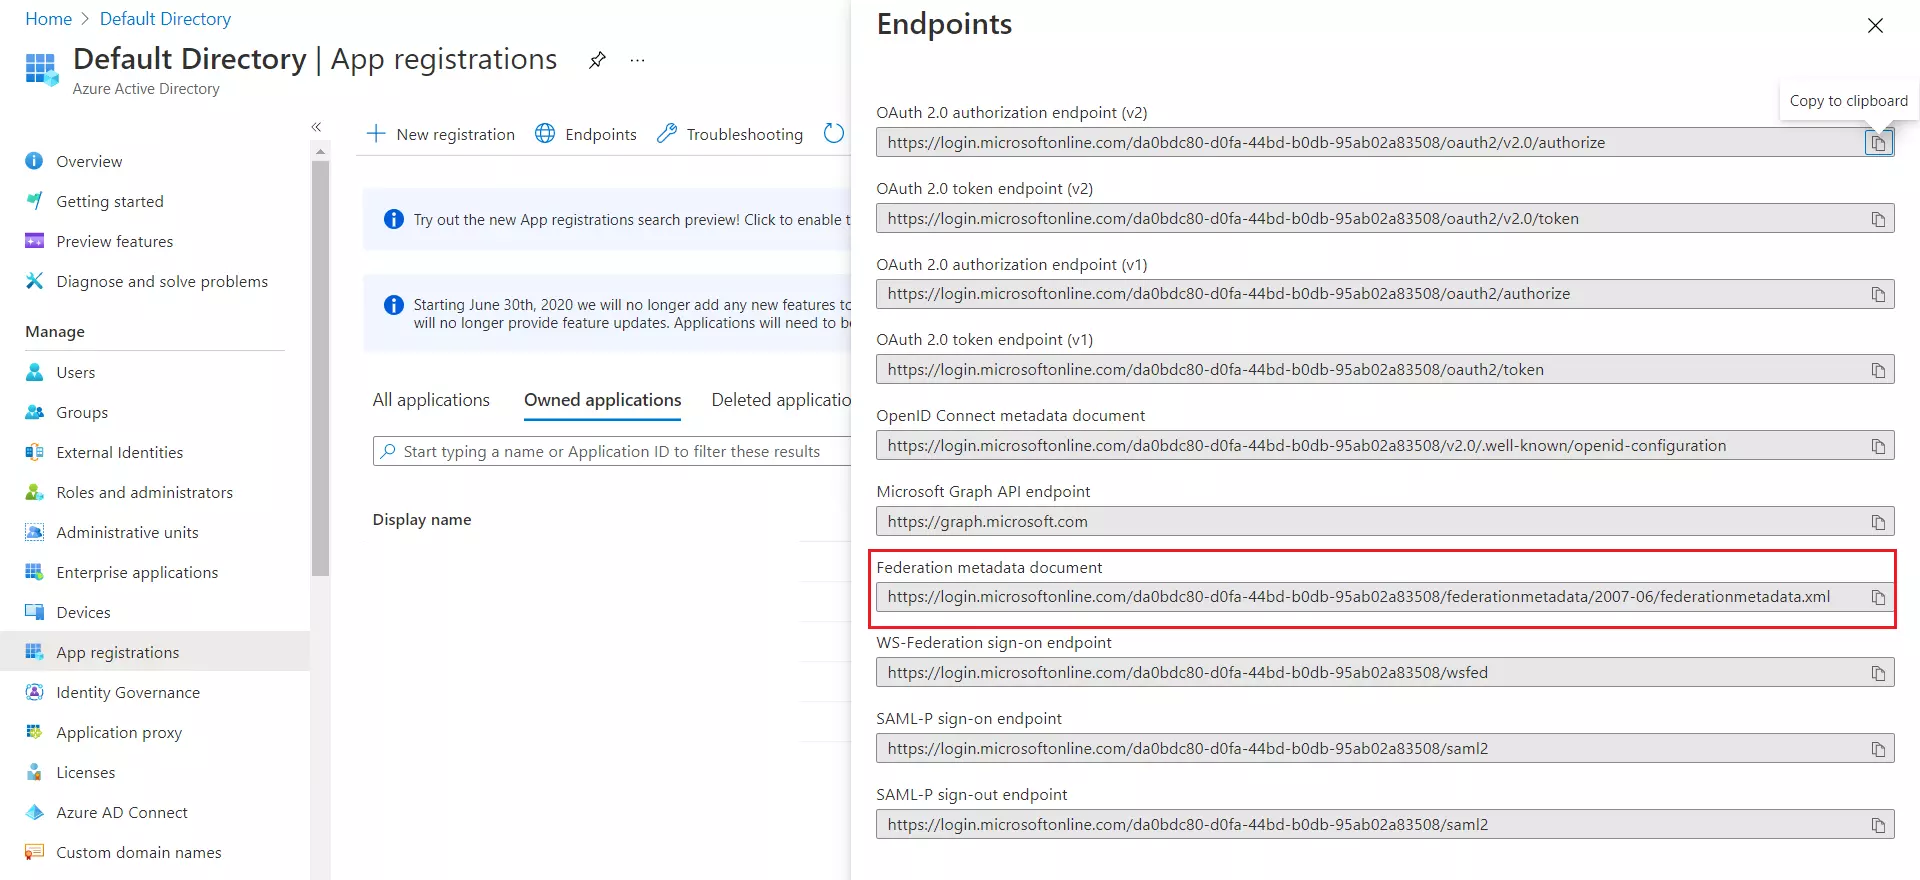
- これにより、複数の URL を含むウィンドウに移動します。
- をコピーします フェデレーションメタデータドキュメント を取得するための URL Endpoints
の設定に必要な サービスプロバイダー.
WordPress (WP) サイトへの Dynamics CRM SSO ログインを実現するために、Dynamics CRM を SAML IdP (アイデンティティ プロバイダー) として正常に構成しました。
ステップ2:WordPressをSP(サービスプロバイダー)として設定する
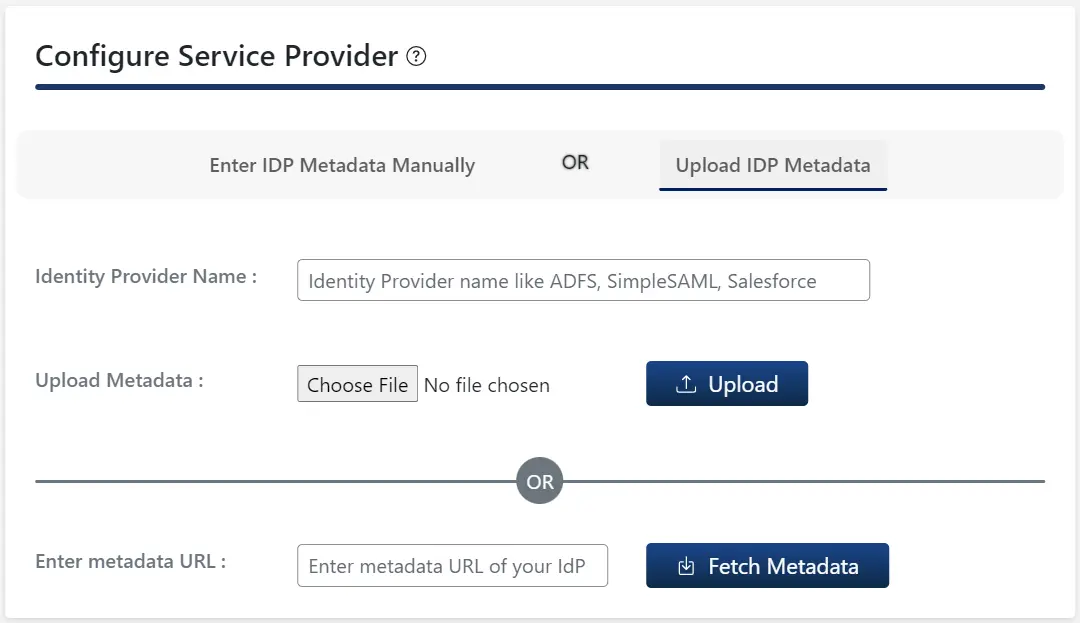
WordPress 用 SAML SSO プラグインで、プラグインの IDP 設定タブに移動します。WordPress 用 SSO プラグインを設定する方法は 2 つあります。
A. IDP メタデータをアップロードすることにより、次のようになります。
- ソフトウェアの制限をクリック IDPメタデータをアップロードする
- 入力する ID プロバイダー 名前
- あなたがいずれかを行うことができ メタデータ ファイルをアップロードする をクリックします。入力したコードが正しければ、MFAの設定は正常に完了します アップロード ボタンまたは
メタデータ URL をクリックします。入力したコードが正しければ、MFAの設定は正常に完了します メタデータのフェッチ.
B. 手動設定:
- アイデンティティプロバイダから提供された必要な設定(アイデンティティプロバイダ名、IDPエンティティIDまたは発行者、SAMLログインURL、X.509証明書など)を入力し、 Save
- ソフトウェアの制限をクリック 構成のテスト IDP によって送信された属性と値を確認します。

ステップ 3: 属性マッピング
注:複数のIDプロバイダーの属性マッピングを設定するには、こちらのセットアップガイドを参照してください。この機能はエンタープライズプランでご利用いただけます。
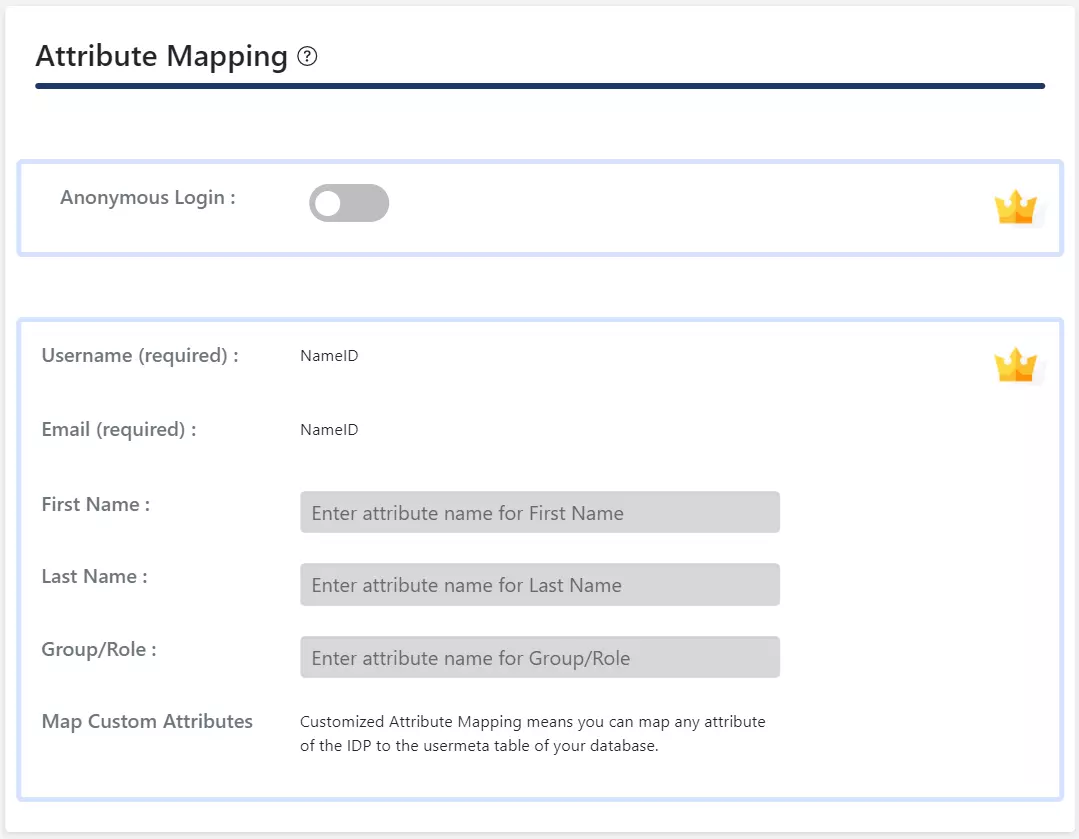
- 無料プラグインでは、 名前ID WordPress ユーザーのメールとユーザー名の属性がサポートされています。
- ユーザーが SSO を実行すると、IDP によって送信された NameID 値が WordPress ユーザーのメール アドレスとユーザー名にマッピングされます。
WordPress 用 SAML SSO プラグインで、プラグインの「サービス プロバイダー設定」タブに移動します。WordPress 用 SSO プラグインを設定する方法は 2 つあります。
A. IDP メタデータをアップロードすることにより、次のようになります。
- ソフトウェアの制限をクリック IDPメタデータをアップロードする
- 入力する ID プロバイダー 名前
- あなたがいずれかを行うことができ メタデータ ファイルをアップロードする をクリックします。入力したコードが正しければ、MFAの設定は正常に完了します アップロード ボタンまたは
メタデータ URL をクリックします。入力したコードが正しければ、MFAの設定は正常に完了します メタデータのフェッチ.
B. 手動設定:
- アイデンティティプロバイダから提供された必要な設定(アイデンティティプロバイダ名、IDPエンティティIDまたは発行者、SAMLログインURL、X.509証明書など)を入力し、 Save
- ソフトウェアの制限をクリック 構成のテスト IDP によって送信された属性と値を確認します。

ステップ 3: 属性マッピング
注:複数のIDプロバイダーの属性マッピングを設定するには、こちらのセットアップガイドを参照してください。この機能はエンタープライズプランでご利用いただけます。
- 属性マッピング 機能を使用すると、 ユーザー属性 SSO 中に IDP によって WordPress のユーザー属性に送信されます。
- WordPress 用 SAML プラグインでは、 属性/役割のマッピング タブをクリックして次のフィールドに入力します 属性マッピング のセクションから無料でダウンロードできます。
注:サービスプロバイダー設定タブの「構成テスト」ボタンをクリックし、IDPで認証を行うと、属性/ロールマッピングタブにIDPから送信された属性の一覧が表示されます。この情報は、上記のマッピングを作成する際に使用できます。
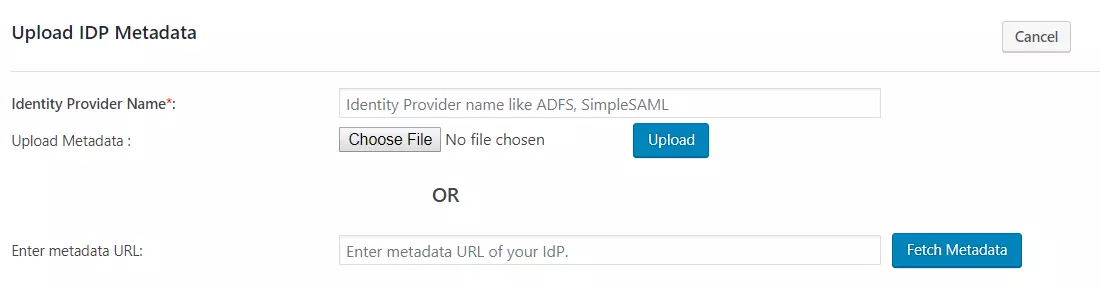
WordPress 用 SAML SSO プラグインで、プラグインの「サービス プロバイダー設定」タブに移動します。WordPress 用 SSO プラグインを設定する方法は 2 つあります。
A. IDP メタデータをアップロードすることにより、次のようになります。
- ソフトウェアの制限をクリック IDPメタデータをアップロードする
- 入力する アイデンティティプロバイダー名
- あなたがいずれかを行うことができ メタデータ ファイルをアップロードする をクリックします。入力したコードが正しければ、MFAの設定は正常に完了します アップロード ボタンまたは
メタデータ URL をクリックします。入力したコードが正しければ、MFAの設定は正常に完了します メタデータのフェッチ.
- プレミアムプラグイン、することができます 自動同期を有効にする メタデータ URL 設定された時間間隔後にIDPメタデータに従ってプラグイン設定を自動更新します。
B. 手動設定:
- 必要な設定(IDプロバイダー名、IDPエンティティIDまたは発行者、SAMLログインURL、X.509証明書など)を、 ID プロバイダー とをクリックしてください
Save
- ソフトウェアの制限をクリック 構成のテスト IDP によって送信された属性と値を確認します。

-
プレミアム プラグインでは、SAML ログアウト URL を提供して、WordPress サイトでシングル ログアウトを実現できます。
ステップ 3: 属性マッピング
注:複数のIDプロバイダーの属性マッピングを設定するには、こちらのセットアップガイドを参照してください。この機能はエンタープライズプランでご利用いただけます。
-
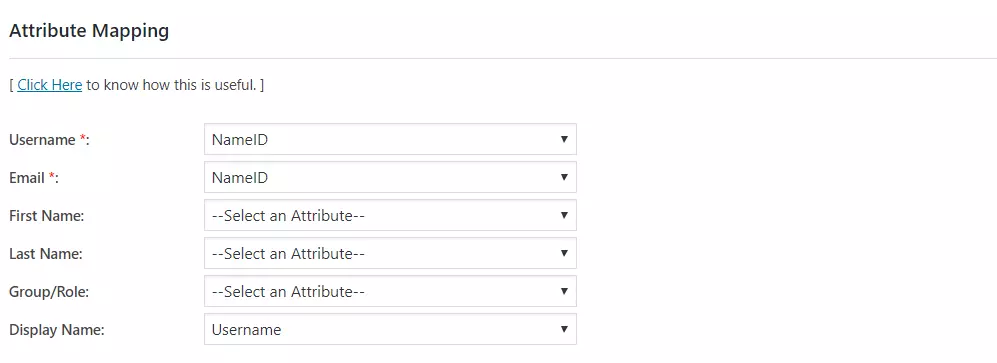
属性マッピング 機能を使用すると、 ユーザー属性 SSO 中に IDP によって WordPress のユーザー属性に送信されます。
-
WordPress 用 SAML プラグインでは、 属性/役割のマッピング タブをクリックして次のフィールドに入力します 属性マッピング のセクションから無料でダウンロードできます。
-
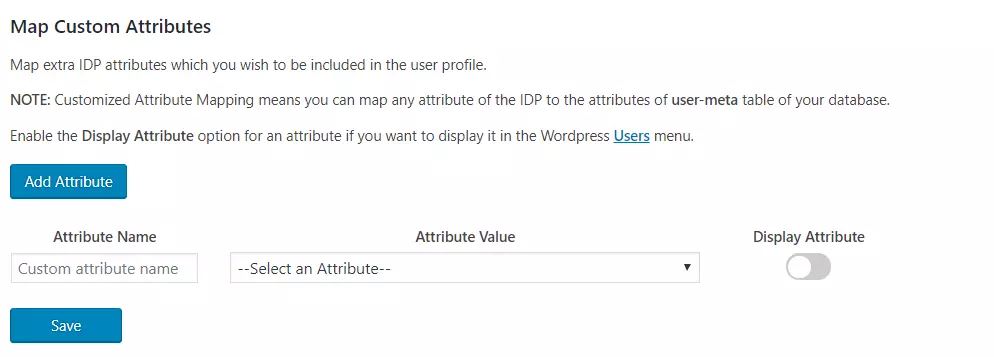
カスタム属性マッピング: この機能により、IDPから送信された属性を ユーザーメタ WordPressのテーブル。
ステップ 4: 役割のマッピング
注:複数のIDプロバイダーのロールマッピングを設定するには、こちらのセットアップガイドを参照してください。この機能はエンタープライズプランでご利用いただけます。
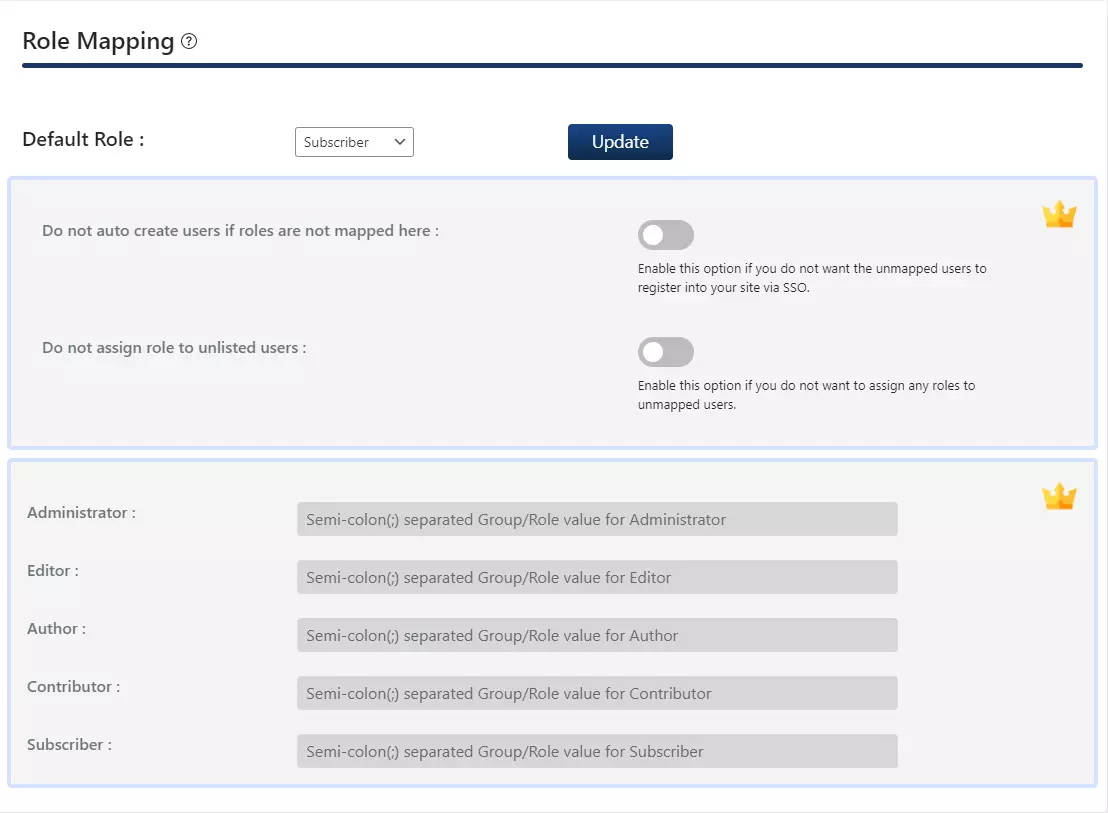
- 無料のプラグインでは、 デフォルトの役割 SSO を実行するときに、管理者以外のすべてのユーザーに割り当てられます。
- に行く 属性/役割のマッピング タブをクリックして移動します 役割のマッピング のセクションから無料でダウンロードできます。
- まず デフォルトの役割 とをクリックしてください 更新
ステップ 4: 役割のマッピング
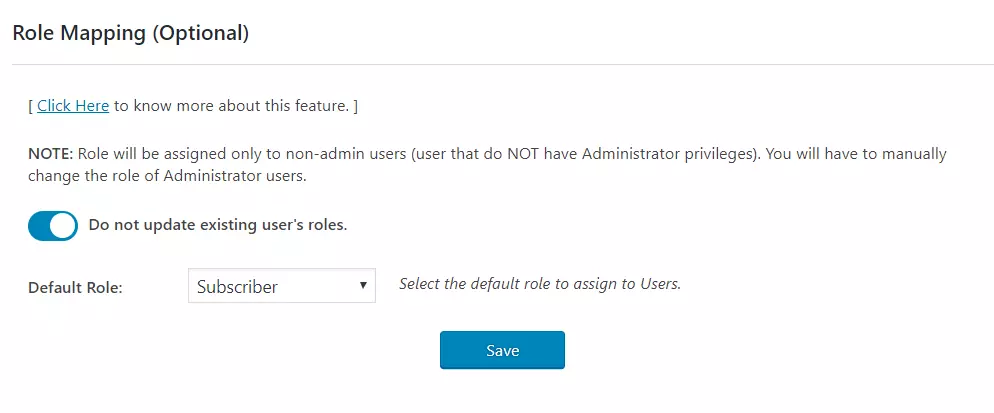
注:複数のIDプロバイダーのロールマッピングを設定するには、こちらのセットアップガイドを参照してください。この機能はエンタープライズプランでご利用いただけます。
ステップ4:役割マッピング
この機能を使用すると、ユーザーがシングルサインオン(SSO)を実行する際に、ユーザーの役割を割り当てて管理できます。WordPressのデフォルトの役割に加え、カスタム役割にも対応しています。
注:複数のIDプロバイダーのロールマッピングを設定するには、こちらのセットアップガイドを参照してください。この機能はエンタープライズプランでご利用いただけます。
- ノーザンダイバー社の 属性マッピング プラグインのセクションで、という名前のフィールドのマッピングを指定します。
グループ/役割この属性には、IDPから送信される役割関連情報が含まれており、役割マッピングに使用されます。
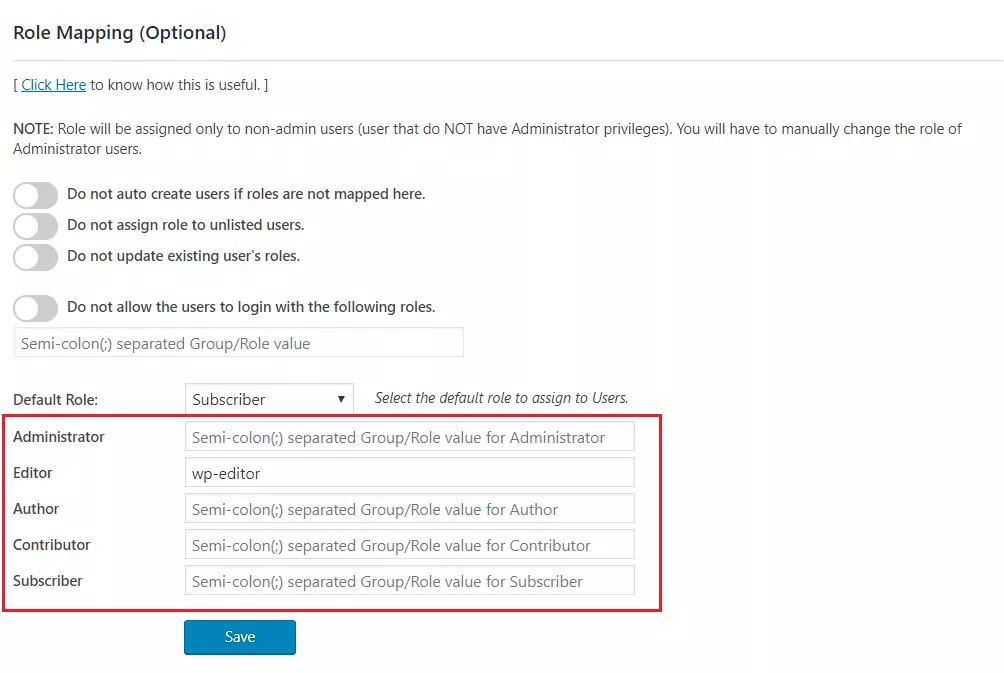
- ロール マッピング セクションに移動し、強調表示されたロールのマッピングを指定します。
-
たとえば、次のようなユーザーが必要な場合、 グループ/役割 属性の値が wp-editor であれば、WordPress のエディターとして割り当てられます。マッピングを wp-editor として指定するだけで済みます。 エディター
ロール マッピング セクションのフィールド。
ステップ 5: SSO 設定
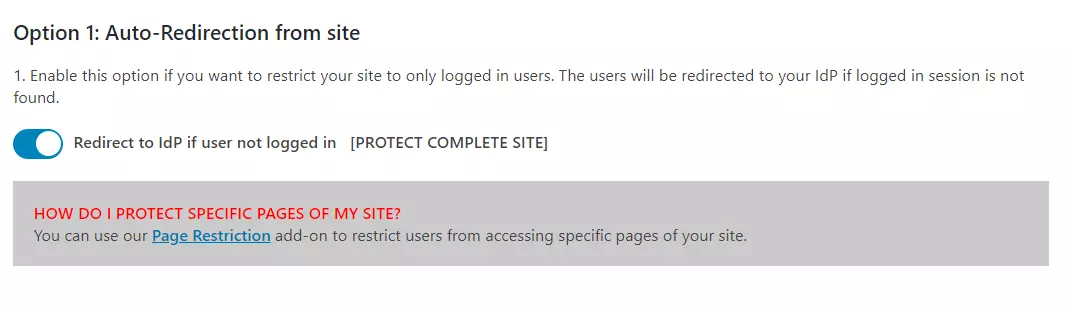
- 無料のプラグインでは、有効にすることでシングル サインオン ボタンを追加できます。 WordPressログインページにシングルサインオンボタンを追加する トグルイン オプション1.
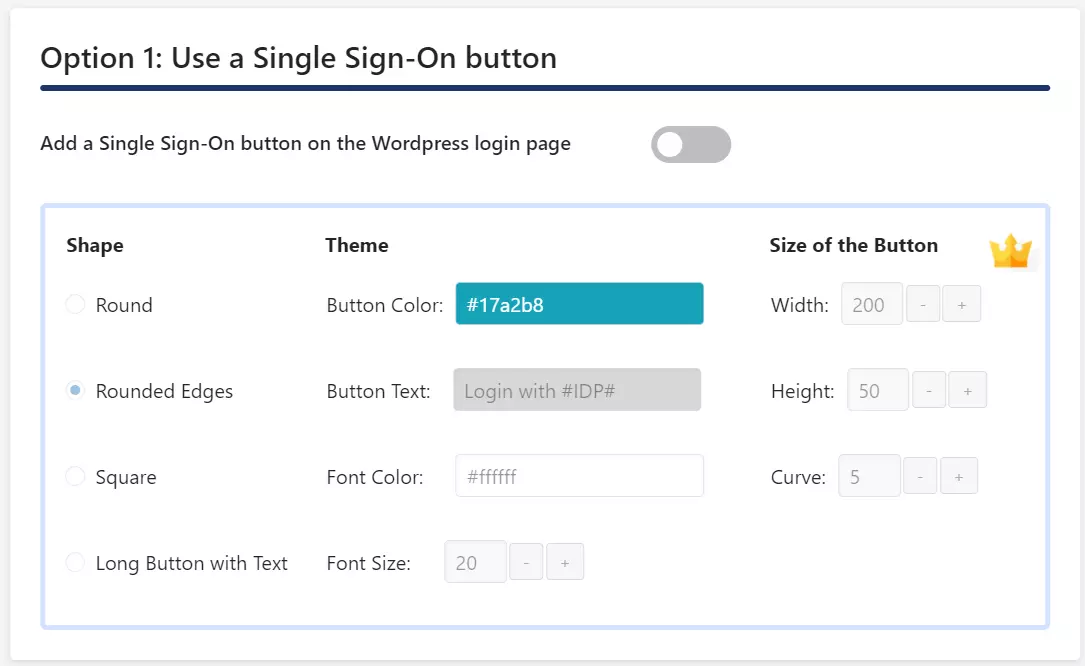
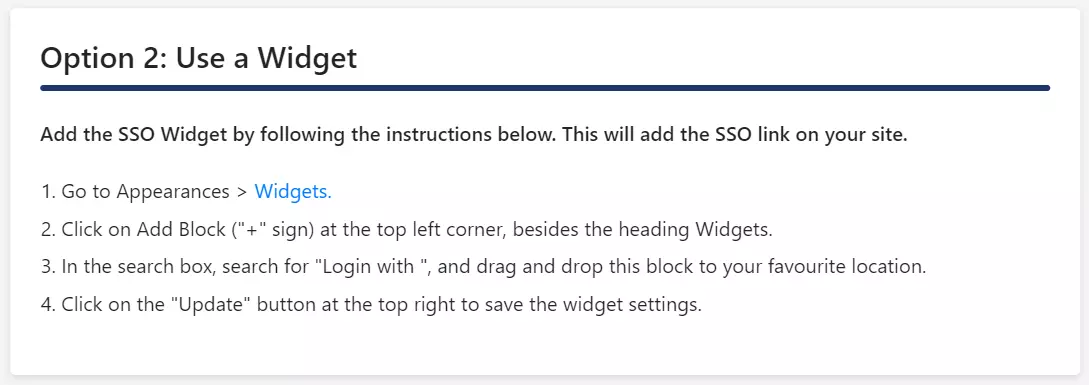
- WordPress テーマがログイン ウィジェットをサポートしている場合は、ログイン ウィジェットを追加して、サイトで SP 開始 SSO を有効にすることができます。
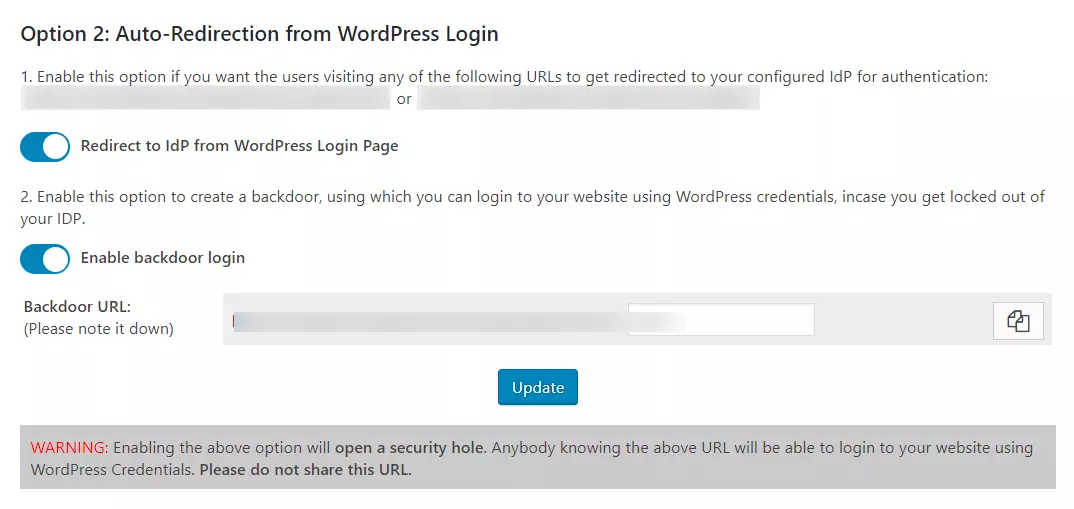
- [リダイレクトと SSO リンク] タブに移動し、以下に示されている手順に従います。 オプション2: ウィジェットを使用する サイトにログイン ウィジェットを追加します。
ステップ 5: SSO 設定
標準プラグインでは、次のオプションを使用して SP によって開始される SSO を有効にすることができます。
ステップ5:SSO設定
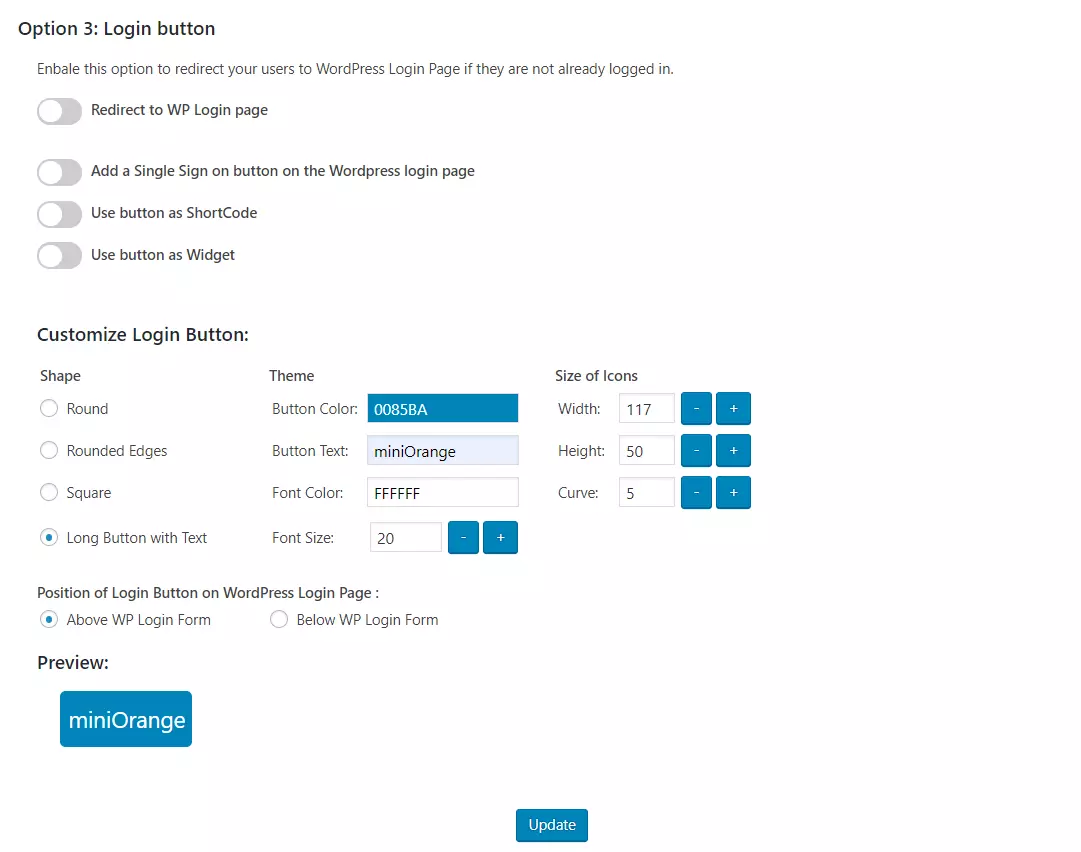
Premium プラグインでは、次のオプションを使用して SP によって開始される SSO を有効にすることができます。
-
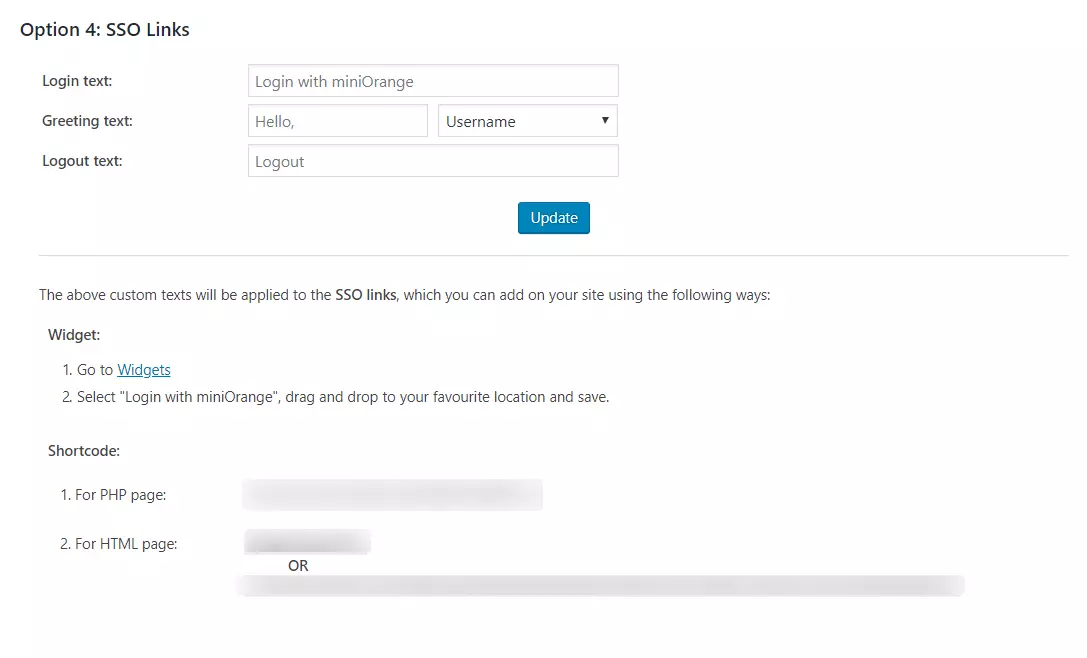
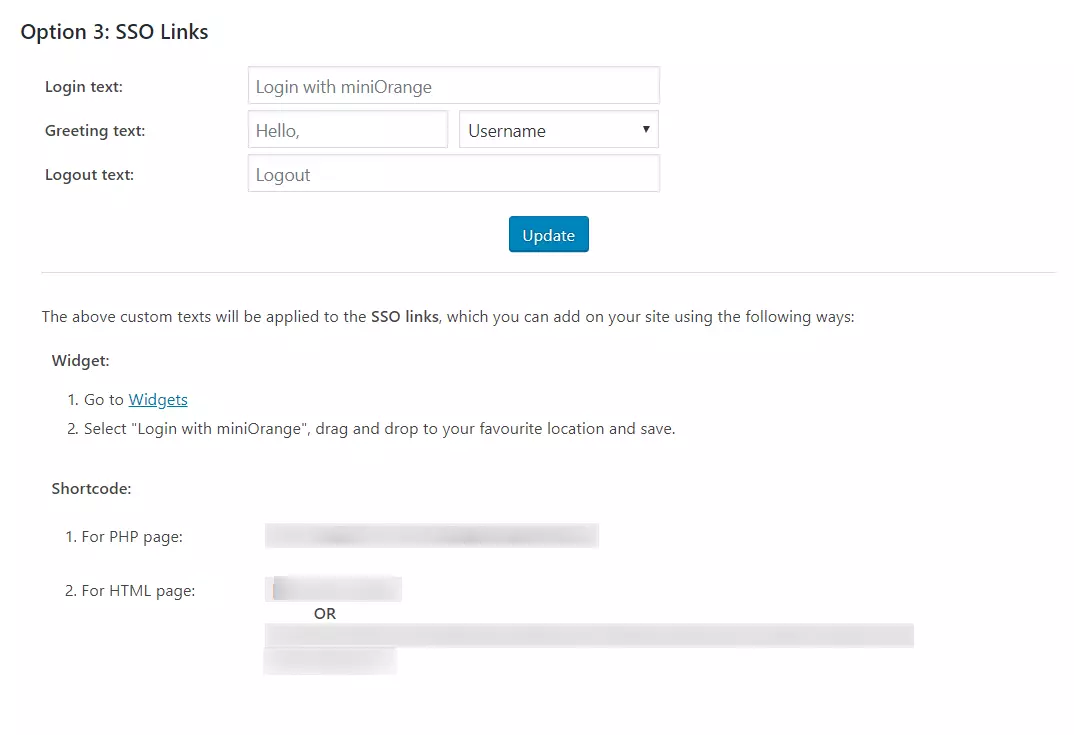
SSO リンク: 提供されているショートコードとウィジェットを使用して、サイトのどこにでもSSOリンクを追加できます。 オプション 4: SSO リンク [リダイレクトと SSO リンク] タブのセクション。
このガイドでは、SAML シングルサインオン(SSO) プラグインを使用して、IdP として Dynamics CRM、SP として WordPressを選択し、 Dynamics CRM SAML シングルサインオン (WordPress 用Dynamics CRM SSO ログイン) を正常に構成しました。このソリューションにより、 Dynamics CRM のログイン資格情報を使用して WordPress (WP) サイトへの安全なアクセスを数分以内に展開する準備が整います。
関連記事








 会員登録




