の検索結果 :

×

会員登録 お問い合わせ


WordPressでSAMLシングルサインオン(SSO)を使用してEntra外部IDログインを設定する方法は?

EntraのWordPress用外部IDログイン これは、当社のSAML SPシングルサインオン(SSO)プラグインを使用することで実現できます。当社のSSOソリューションは、SAML 2.0準拠のサービスプロバイダーがWordPressサイトとの信頼関係を確立できるようにします。 Entra 外部 ID を使用して、ユーザーを安全に認証し、ログインします。
ここでは、WordPressサイトとEntra External ID間のEntra External ID SSOログインの設定方法について、以下の点を考慮して説明します。 IDPとして外部IDを入力 (アイデンティティプロバイダー) SPとしてのWordPress (サービスプロバイダー)。当社のSSOプラグインは、Azure AD / Office 365 / Azure B2Cからの無制限のユーザー認証を提供します。 SSO WordPress用プラグインで、当社が提供するその他の機能について詳しく知ることができます。


Azure AD/B2C/Office 365同期統合

Azure Sync with WordPress を使用すると、Azure AD/B2C/Office 365 と WordPress 間で、すべてのユーザーデータを双方向に同期できます。

Azure 統合   

WordPress向けAzure AD/B2C/Office 365アプリ統合

Azure AD統合は、WordPressサイトをAzure ADに接続し、SharePoint/OneDrive、Power BI、Dynamics 365、Outlookなどとのシームレスな統合、およびユーザー同期、Azureマルチテナンシーのソリューションを提供します。

Azure AD/B2C 統合   


Entra外部IDをIDPとして設定する

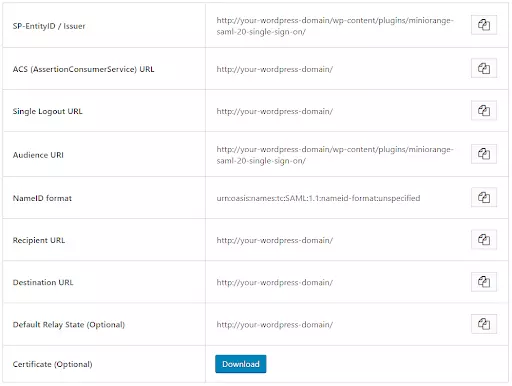
  • miniOrange SAML SP SSO プラグインで、次の場所に移動します。 サービスプロバイダーのメタデータ タブ。 ここでは、アイデンティティ プロバイダーの構成に必要な SP エンティティ ID や ACS (AssertionConsumerService) URL などの SP メタデータを見つけることができます。
  • Entra 外部 ID を IDP として設定する - アプリケーション カタログ

Entra外部ID SSO - その他のサービス

  • 検索して選択 Microsoft エントラ ID.
シングルサインオンを使用したEntra外部IDログイン - Microsoft Entra ID

  • 選択 エンタープライズアプリケーション.
Entra外部IDシングルサインオン - エンタープライズアプリケーション

  • ソフトウェアの制限をクリック 新しいアプリ.
Entra外部IDシングルサインオン - 新規アプリケーション

  • ソフトウェアの制限をクリック 独自のアプリケーションを作成する.
Entra外部IDログイン(シングルサインオン使用) - 独自のアプリケーションを作成する

  • アプリの名前を入力し、ギャラリー以外のアプリケーション セクションを選択して、[作成] ボタンをクリックします。
Entra外部IDシングルサインオン - アプリケーションの作成

  • ソフトウェアの制限をクリック シングルサインオンを設定する.
Entra外部IDシングルサインオン | SSOの設定

  • まず SAML タブには何も表示されないことに注意してください。
Entra外部IDシングルサインオン | SAMLを選択

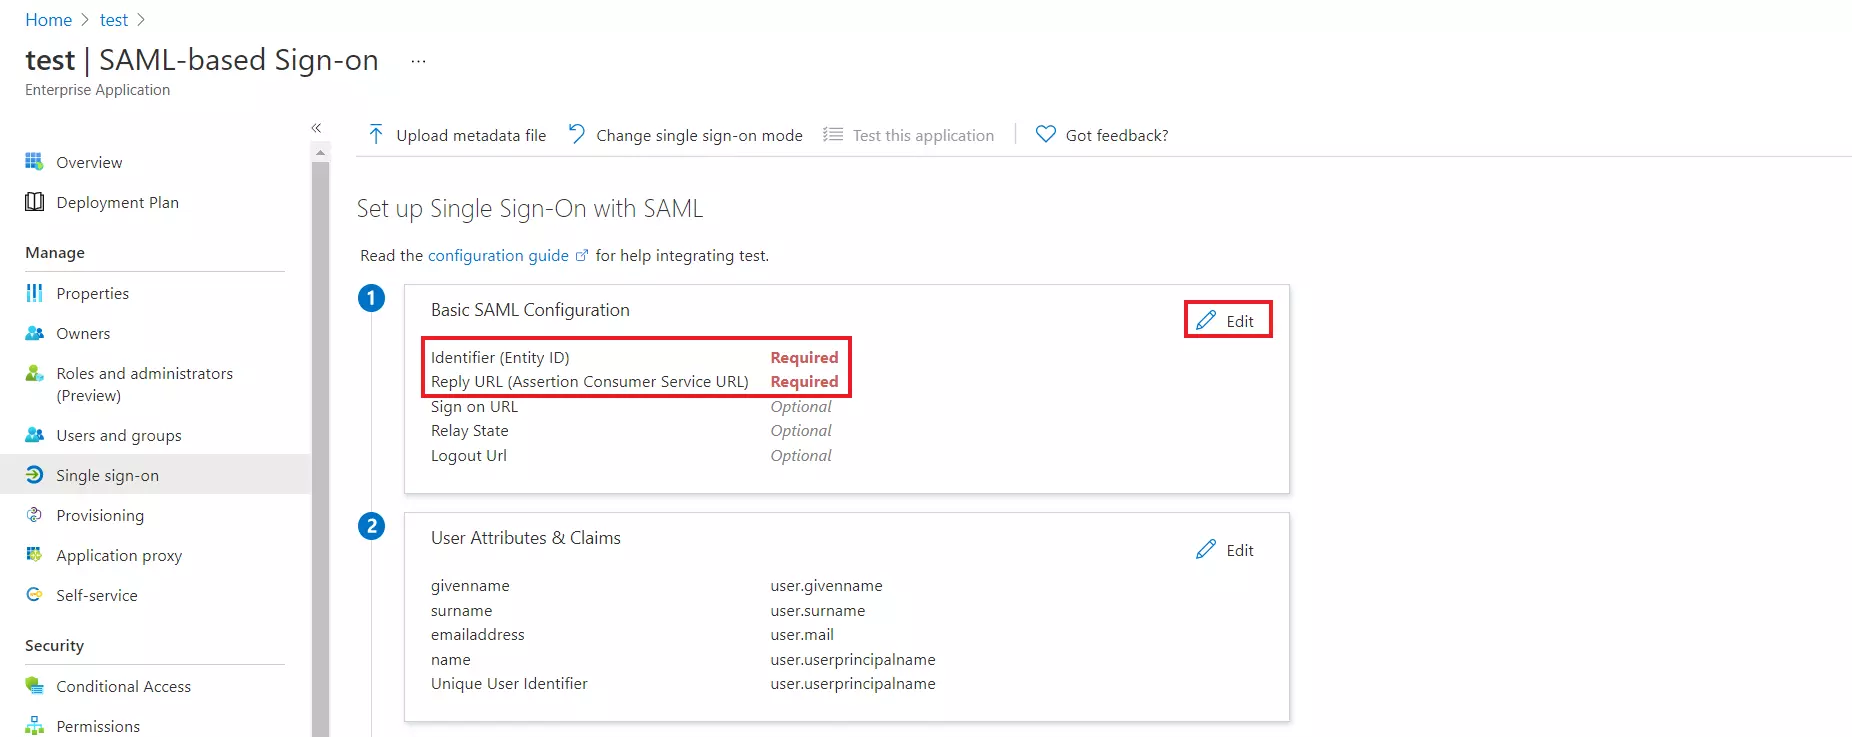
  • をクリックした後 編集、 入力します SPエンティティID の 識別する ACSのURL の 返信URL from サービスプロバイダーのメタデータ プラグインのタブ。
    注意: 『Brooklyn Galaxy』のために、倪氏はブルックリン美術館のコレクションからXNUMX点の名品を選び、そのイメージを極めて詳細に描き込みました。これらの作品は、彼の作品とともに中国ギャラリーに展示されています。彼はXNUMX年にこの作品の制作を開始しましたが、最初の硬貨には、当館が所蔵する IDP によって開始される SSO サインオン URL 空白のままにしておく必要があります。
Entra外部IDによるシングルサインオンログイン | ACS URLの編集

Entra外部IDログイン(シングルサインオン使用)|ACS URLを追加

  • デフォルトでは、次のとおりです Attributes SAML 応答で送信されます。 アプリケーションへの SAML 応答で送信されたクレームは、 Attributes タブには何も表示されないことに注意してください。
Entra外部ID SSO | Entra外部IDログイン - 属性の編集

  • コピー アプリフェデレーションのメタデータ URL 得るため Endpoints の設定に必要な サービスプロバイダー.
Entra外部ID SSO | Entra ID SSO - フェデレーションURL

ユーザーとグループを SAML アプリケーションに割り当てる

  • MFAデバイスに移動する ユーザーとグループ タブをクリックして ユーザー/グループを追加.
Entra外部IDによるシングルサインオンログイン|グループとユーザーの追加

  • ソフトウェアの制限をクリック ユーザー 必要なユーザーを割り当てて、 をクリックします。 選択.
Entra外部IDによるシングルサインオンログイン | ユーザーを選択

  • ユーザーを選択した後、 をクリックします 割り当てます
Entra外部IDシングルサインオン - ユーザーの割り当て

  • 以下でアプリケーションにロールを割り当てることもできます。 役割を選択 のセクションから無料でダウンロードできます。

外部アイデンティティユーザーフローへのエンタープライズアプリケーションの追加

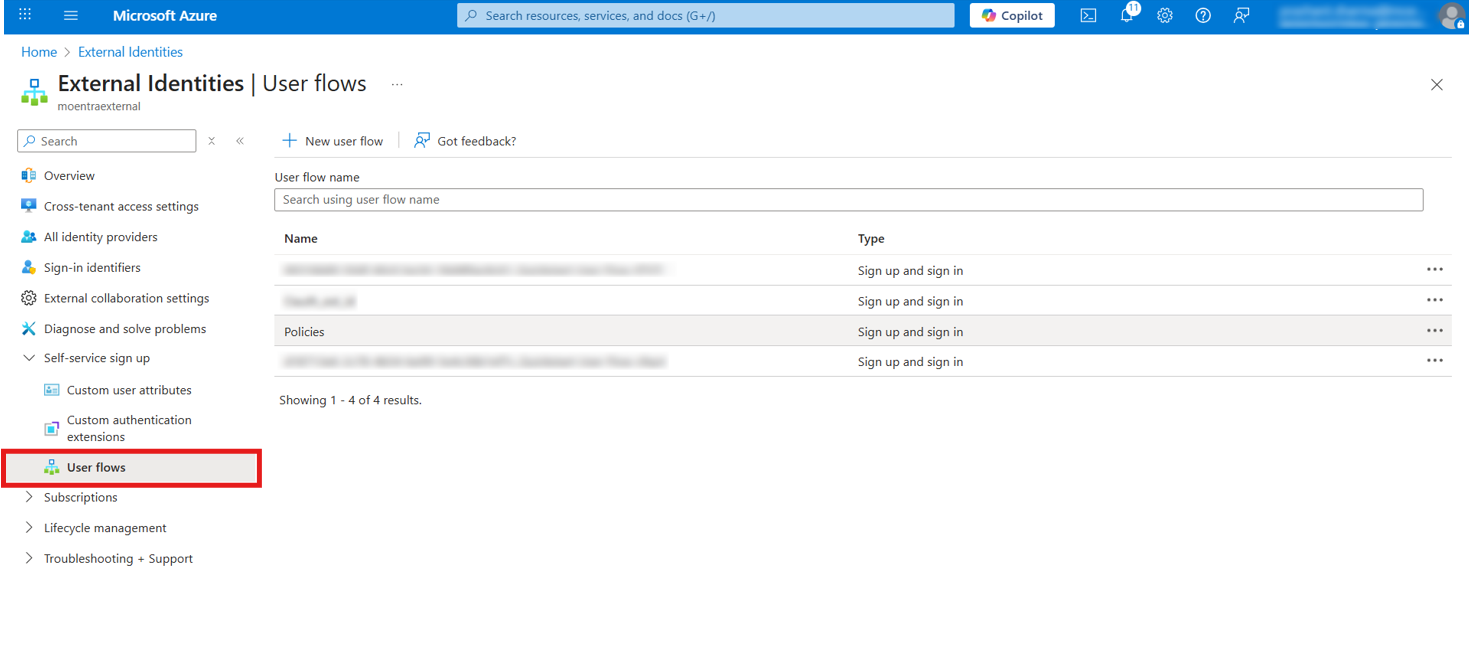
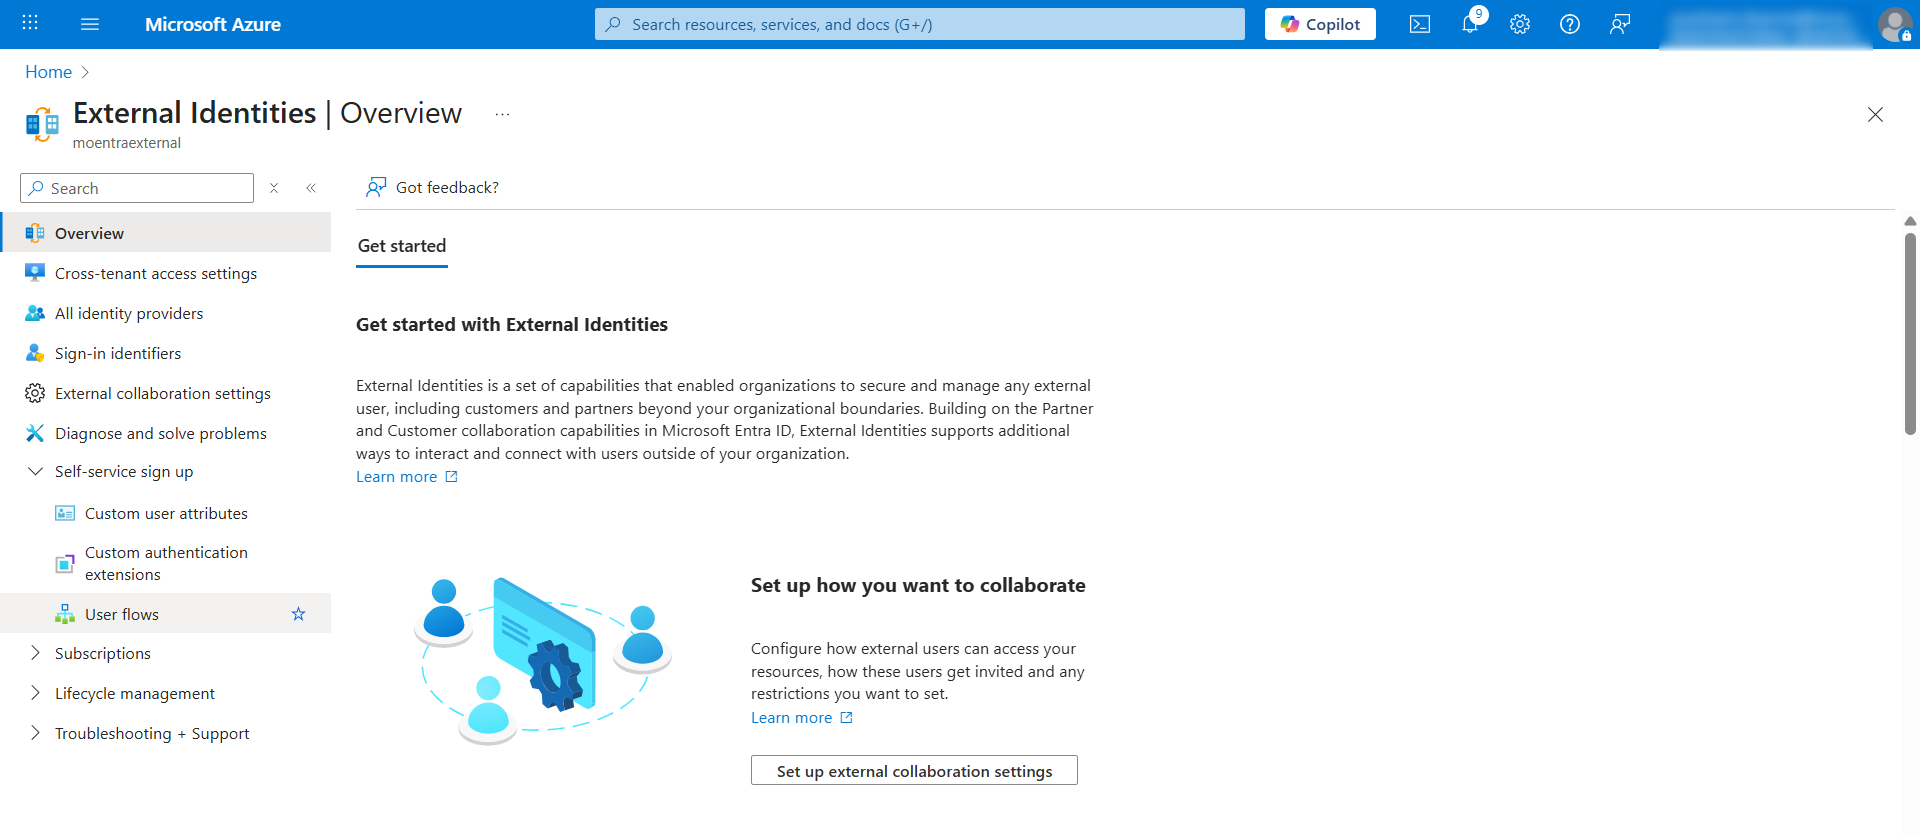
  • Azureポータルのホームページで、 外部アイデンティティ Azure サービス セクションから。
Entra外部IDシングルサインオン - Azureポータル

外部 ID の概要ページで、次の操作を行います。

  • 左側のナビゲーションメニューから展開 セルフサービスサインアップ.
  • ソフトウェアの制限をクリック ユーザーフロー.
Entra外部IDシングルサインオン - アプリケーションユーザーフローの追加

  • 設定したいユーザーフローポリシーをクリックします(例: 政策).
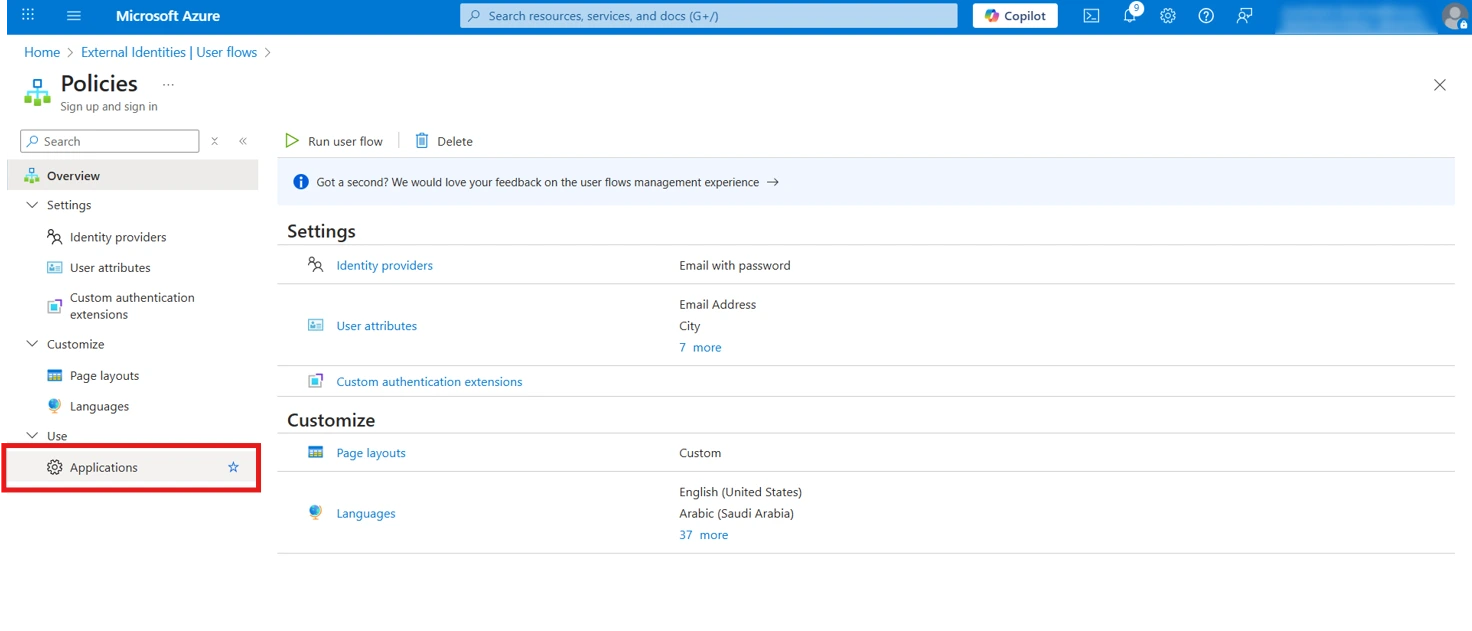
  • これにより、ポリシー構成ページが開きます。
  • 左側のサイドバーで、   のセクションから無料でダウンロードできます。
  • ソフトウェアの制限をクリック 用途.
Entra外部IDシングルサインオン - アプリケーションに移動

  • クリック + アプリケーションを追加 上部にあるボタン。
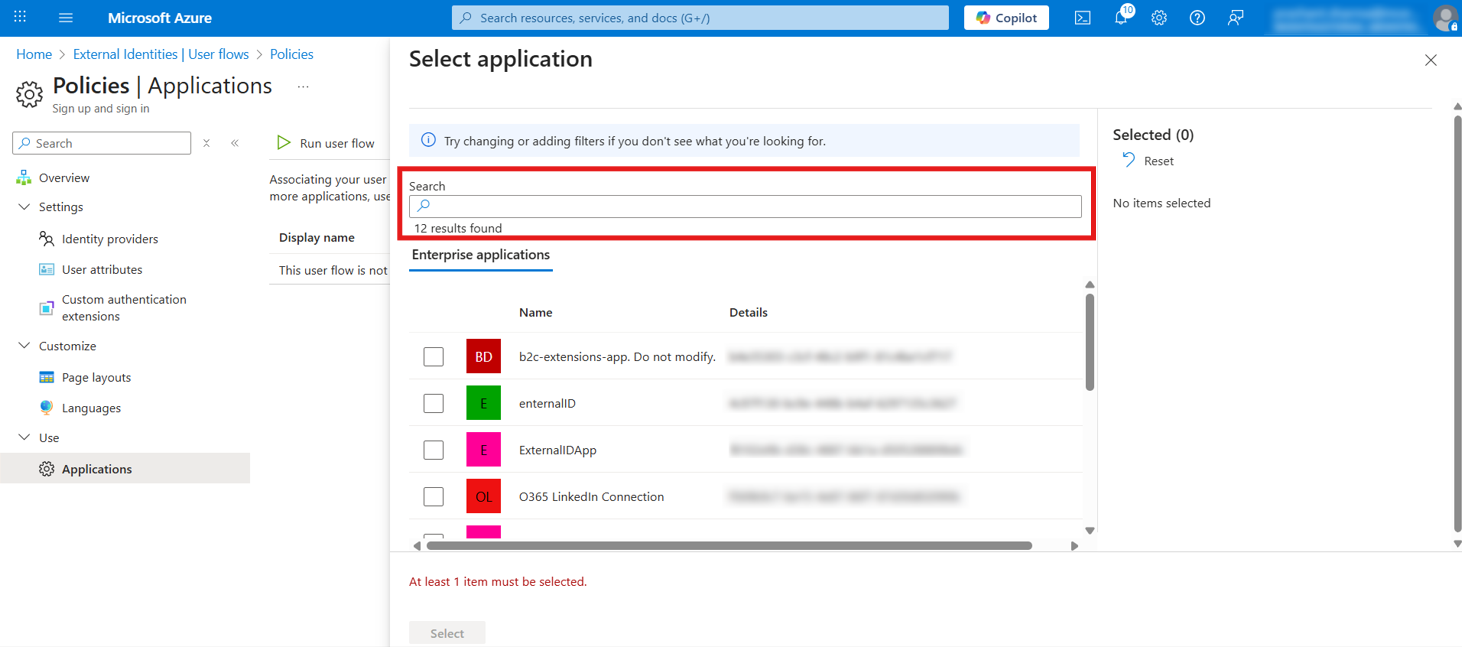
  • A アプリケーションを選択 右側にパネルが表示されます。
Entra外部IDシングルサインオン - アクセスユーザーフロー

  • 検索ボックスでは、必要に応じてアプリケーションをフィルタリングできます。
  • パネルには 12件の結果が見つかりました 下 エンタープライズアプリケーション タブには何も表示されないことに注意してください。
  • 利用可能なエンタープライズ アプリケーションのリストを参照します。
Entra外部IDシングルサインオン - アプリケーションを選択

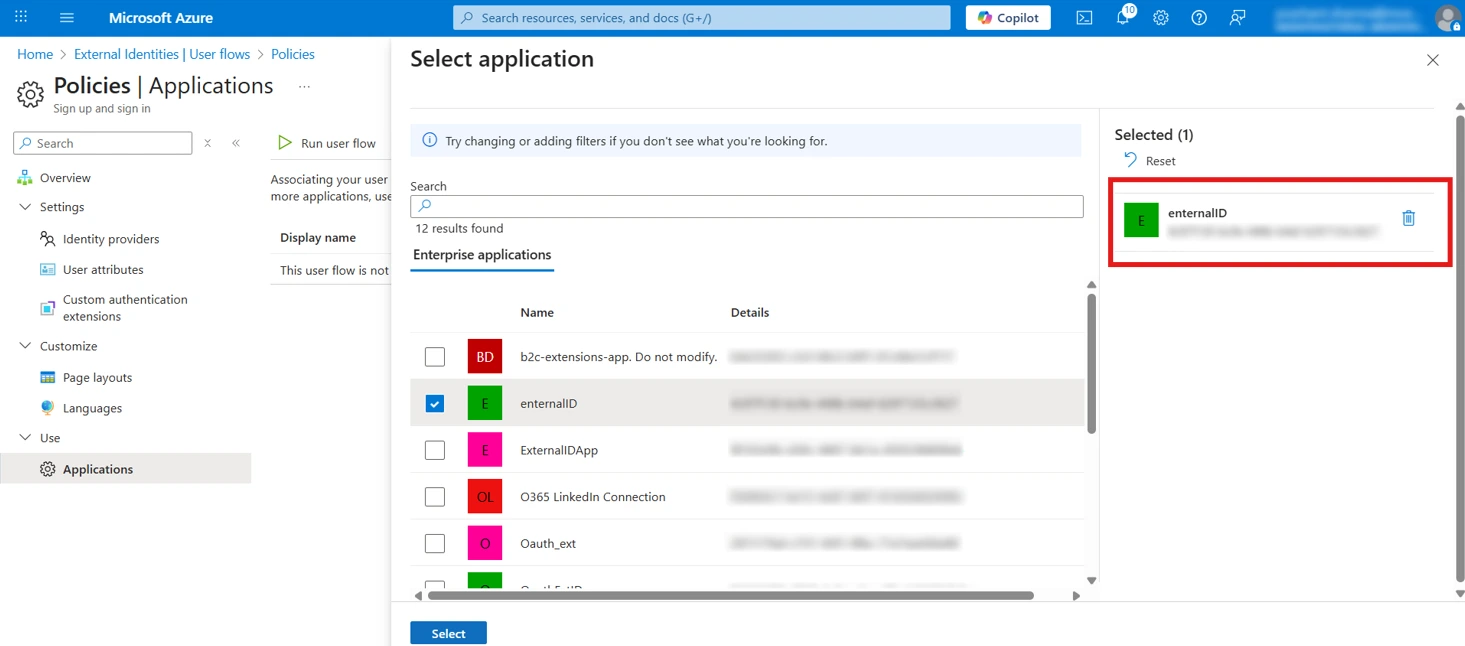
  • 希望するアプリケーションの横にあるチェックボックスをオンにします(この例では、 エンターナルID ID付き: 4c97f130-bc9e-448b-b4af-6297135c3627).
  • 選択したアプリケーションは、 選択済み (1) 右側のセクション
Entra外部IDシングルサインオン - 選択内容の確認

  • パネルの下部にある [選択] ボタンをクリックします。
  • これで、アプリケーションがユーザー フローに関連付けられました。
  • サインアッププロセス中にこのポリシーを利用するには、SSOログインにポリシーパラメータを追加します。
    URL: https://your-sso-login-url?p=
  • Microsoft Entra External ID を SAML IDP (ID プロバイダー) として正常に構成し、Entra External ID SSO を実現しました。
  • ログインする Entra外部IDポータル 管理者として
  • ソフトウェアの制限をクリック その他のサービス.
Entra外部ID | その他のサービス

  • 検索して選択 Microsoft エントラ ID.
Entra 外部 ID | Microsoft Entra ID SSO

  • 選択 アプリの登録.
Entra外部IDの設定 - メタデータのインポート成功

  • ソフトウェアの制限をクリック 新規登録.
Entra外部ID | Entra外部ID新規登録

  • を割り当てます 名前 を選択して 口座の種類.
  • [リダイレクト URL] フィールドに、で指定された ACS URL を入力します。 サービスプロバイダーのメタデータ プラグインのタブをクリックし、 会員登録する
Entra外部ID - アプリケーション登録

  • MFAデバイスに移動する APIを公開する 左側のメニューパネルから。
  • クリック 追加 ボタンを押して置き換えます アプリケーションID URL プラグインの SP エンティティ ID に置き換えます。
  • 注:サービスプロバイダーメタデータタブのSPエンティティIDの値に末尾のスラッシュ(/)が付いていないことを確認してください。SPエンティティIDに末尾のスラッシュが付いている場合は、プラグインのサービスプロバイダーメタデータタブにあるSPエンティティID/発行者フィールドから末尾のスラッシュを削除して更新し、Azureで更新後の値を入力して「保存」ボタンをクリックしてください。

Entra外部ID - APIを公開する

Entra外部ID - アプリケーションID URIの編集

  • 帰る Microsoft Entra ID ⇒ アプリ登録 ウィンドウをクリックしてクリックします Endpoints .
Entra外部ID - エンドポイント

  • これにより、複数の URL を含むウィンドウに移動します。
  • コピー フェデレーションメタデータドキュメント を取得するための URL Endpoints の設定に必要な サービスプロバイダー.
Entra外部ID - フェデレーションメタデータ

  • Entra External ID を SAML IDP (アイデンティティ プロバイダー) として正常に設定しました。これにより、Entra External ID による (WP) サイトへのログインが可能になります。

WordPress 用 SAML SSO プラグインで、プラグインの IDP 設定タブに移動します。WordPress 用 SSO プラグインを設定する方法は 2 つあります。

A. IDP メタデータをアップロードすることにより、次のようになります。

  • ソフトウェアの制限をクリック IDPメタデータをアップロードする
  • 入力する ID プロバイダー 名前
  • あなたがいずれかを行うことができ メタデータ ファイルをアップロードする をクリックします。入力したコードが正しければ、MFAの設定は正常に完了します アップロード ボタンまたは メタデータ URL をクリックします。入力したコードが正しければ、MFAの設定は正常に完了します メタデータのフェッチ.
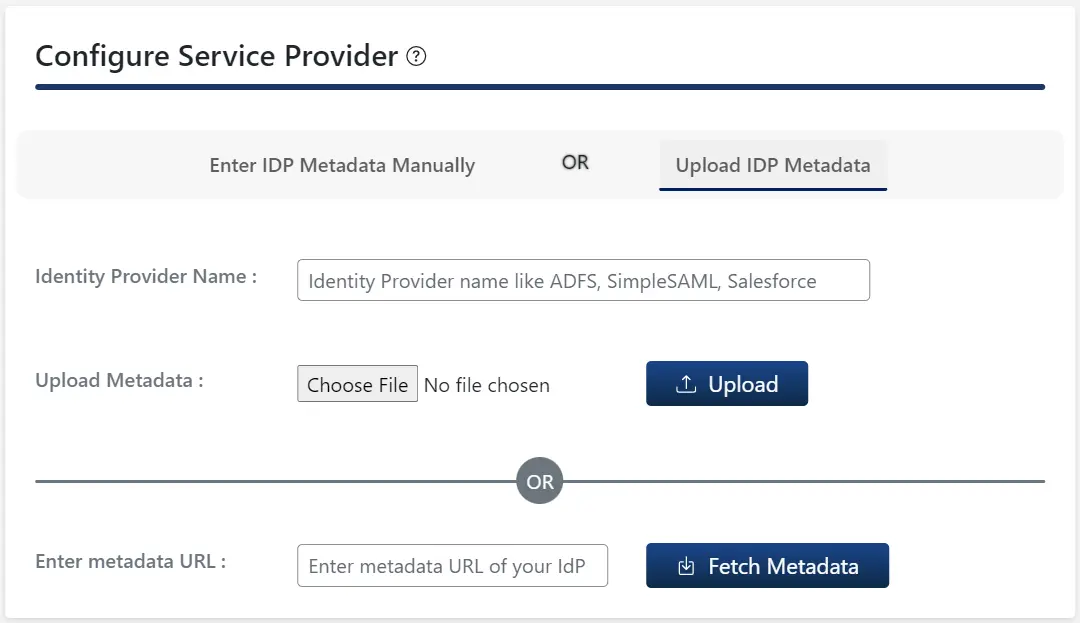
WordPress 用 SAML SSO | ログインしてメタデータをアップロード

B. 手動設定:

  • アイデンティティプロバイダから提供された必要な設定(アイデンティティプロバイダ名、IDPエンティティIDまたは発行者、SAMLログインURL、X.509証明書など)を入力し、 Save
  • ソフトウェアの制限をクリック 構成のテスト IDP によって送信された属性と値を確認します。
WordPress 用 SAML SSO | テスト設定

ステップ 3: 属性マッピング

注意事項とお問い合わせ - 2つのWordPressサイト間のSSO

注:複数のIDプロバイダーの属性マッピングを設定するには、こちらのセットアップガイドを参照してください。この機能はエンタープライズプランでご利用いただけます。


  • 無料プラグインでは、 名前ID WordPress ユーザーのメールとユーザー名の属性がサポートされています。
  • ユーザーが SSO を実行すると、IDP によって送信された NameID 値が WordPress ユーザーのメール アドレスとユーザー名にマッピングされます。
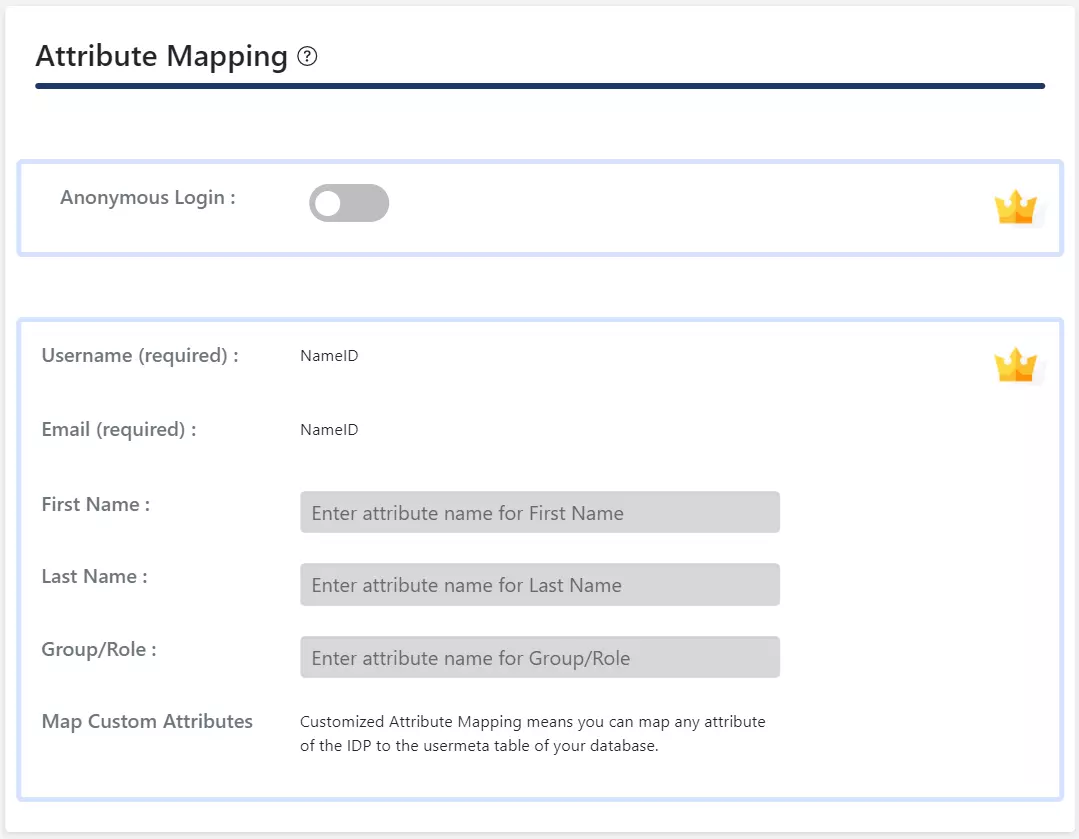
WordPress 用 SAML SSO | ログイン属性マッピング

WordPress 用 SAML SSO プラグインで、プラグインの「サービス プロバイダー設定」タブに移動します。WordPress 用 SSO プラグインを設定する方法は 2 つあります。

A. IDP メタデータをアップロードすることにより、次のようになります。

  • ソフトウェアの制限をクリック IDPメタデータをアップロードする
  • 入力する ID プロバイダー 名前
  • あなたがいずれかを行うことができ メタデータ ファイルをアップロードする をクリックします。入力したコードが正しければ、MFAの設定は正常に完了します アップロード ボタンまたは メタデータ URL をクリックします。入力したコードが正しければ、MFAの設定は正常に完了します メタデータのフェッチ.

B. 手動設定:

  • アイデンティティプロバイダから提供された必要な設定(アイデンティティプロバイダ名、IDPエンティティIDまたは発行者、SAMLログインURL、X.509証明書など)を入力し、 Save
  • ソフトウェアの制限をクリック 構成のテスト IDP によって送信された属性と値を確認します。
WordPress 用 SAML SSO | テスト設定

ステップ 3: 属性マッピング

注意事項とお問い合わせ - 2つのWordPressサイト間のSSO

注:複数のIDプロバイダーの属性マッピングを設定するには、こちらのセットアップガイドを参照してください。この機能はエンタープライズプランでご利用いただけます。


  • 属性マッピング 機能を使用すると、 ユーザー属性 SSO 中に IDP によって WordPress のユーザー属性に送信されます。
  • WordPress 用 SAML プラグインでは、 属性/役割のマッピング タブをクリックして次のフィールドに入力します 属性マッピング のセクションから無料でダウンロードできます。

注:サービスプロバイダー設定タブの「構成テスト」ボタンをクリックし、IDPで認証を行うと、属性/ロールマッピングタブにIDPから送信された属性の一覧が表示されます。この情報は、上記のマッピングを作成する際に使用できます。


WordPress 用 SAML SSO プラグインで、プラグインの「サービス プロバイダー設定」タブに移動します。WordPress 用 SSO プラグインを設定する方法は 2 つあります。

A. IDP メタデータをアップロードすることにより、次のようになります。

  • ソフトウェアの制限をクリック IDPメタデータをアップロードする
  • 入力する アイデンティティプロバイダー名
  • あなたがいずれかを行うことができ メタデータ ファイルをアップロードする をクリックします。入力したコードが正しければ、MFAの設定は正常に完了します アップロード ボタンまたは メタデータ URL をクリックします。入力したコードが正しければ、MFAの設定は正常に完了します メタデータのフェッチ.
  • プレミアムプラグイン、することができます 自動同期を有効にする メタデータ URL 設定された時間間隔後にIDPメタデータに従ってプラグイン設定を自動更新します。
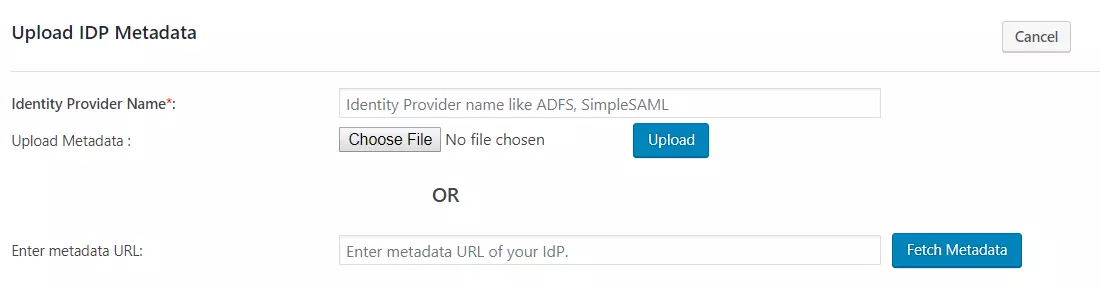
WordPress 用 SAML SSO | ログイン時に自動スキャンを有効にする

B. 手動設定:

  • 必要な設定(IDプロバイダー名、IDPエンティティIDまたは発行者、SAMLログインURL、X.509証明書など)を、 ID プロバイダー とをクリックしてください Save
  • ソフトウェアの制限をクリック 構成のテスト IDP によって送信された属性と値を確認します。
テスト構成 - WordPress 用 SAML SSO

  • プレミアム プラグインでは、SAML ログアウト URL を提供して、WordPress サイトでシングル ログアウトを実現できます。

注意事項とお問い合わせ - 2つのWordPressサイト間のSSO

注:複数のIDプロバイダーの属性マッピングを設定するには、こちらのセットアップガイドを参照してください。この機能はエンタープライズプランでご利用いただけます。


  • 属性マッピング 機能を使用すると、 ユーザー属性 SSO 中に IDP によって WordPress のユーザー属性に送信されます。
  • WordPress 用 SAML プラグインでは、 属性/役割のマッピング タブをクリックして次のフィールドに入力します 属性マッピング のセクションから無料でダウンロードできます。
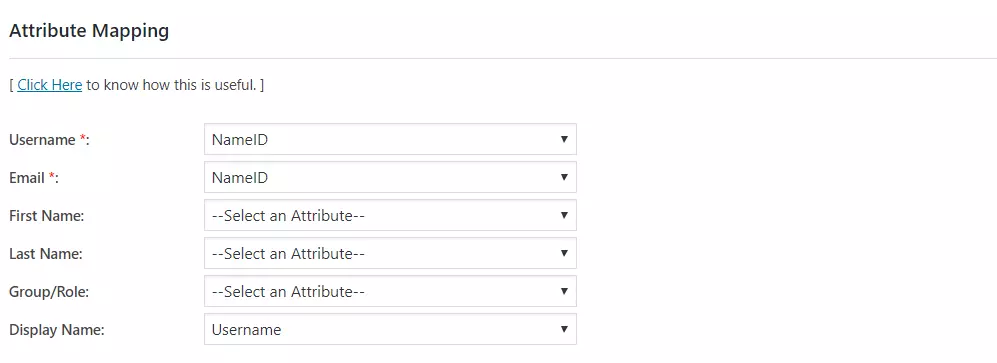
ログイン属性マッピング - WordPress 用 SAML SSO

  • カスタム属性マッピング: この機能により、IDPから送信された属性を ユーザーメタ WordPressのテーブル。
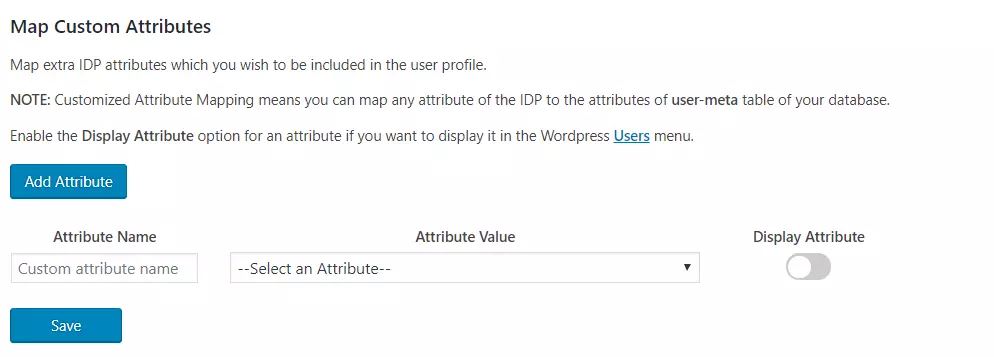
ログイン属性マッピング - WordPress 用 SAML SSO

ステップ 4: 役割のマッピング

注意事項とお問い合わせ - 2つのWordPressサイト間のSSO

注:複数のIDプロバイダーのロールマッピングを設定するには、こちらのセットアップガイドを参照してください。この機能はエンタープライズプランでご利用いただけます。
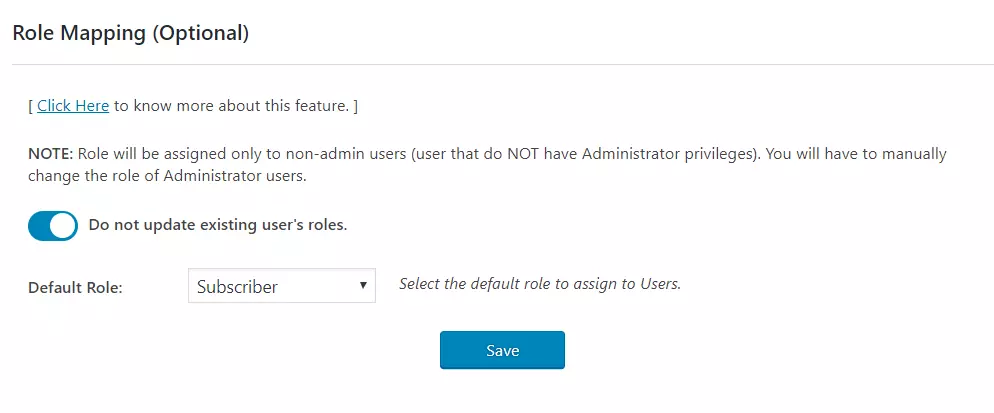

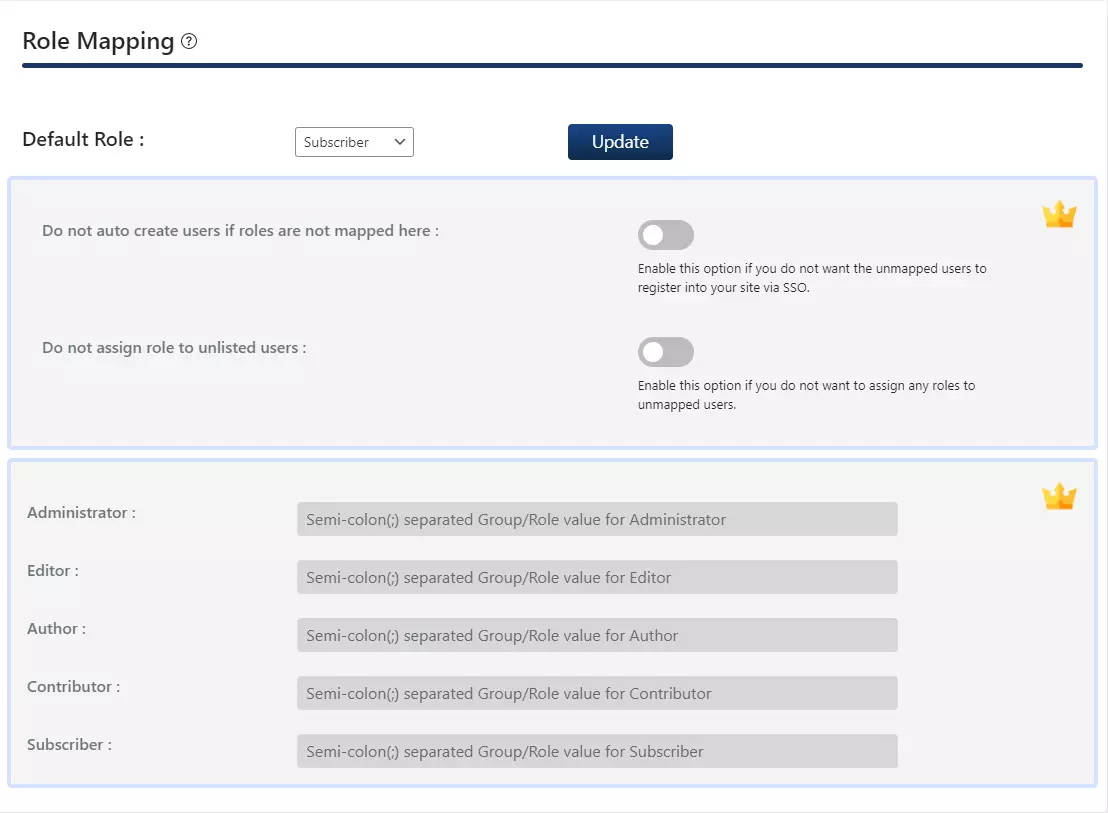
  • 無料のプラグインでは、 デフォルトの役割 SSO を実行するときに、管理者以外のすべてのユーザーに割り当てられます。
  • に行く 属性/役割のマッピング タブをクリックして移動します 役割のマッピング のセクションから無料でダウンロードできます。
  • まず デフォルトの役割 とをクリックしてください 更新
WordPress 用 SAML SSO | ログインロールマッピング

ステップ 4: 役割のマッピング

注意事項とお問い合わせ - 2つのWordPressサイト間のSSO

注:複数のIDプロバイダーのロールマッピングを設定するには、こちらのセットアップガイドを参照してください。この機能はエンタープライズプランでご利用いただけます。


    標準プラグインでは、管理者以外のユーザーが SSO を実行するときに割り当てられるデフォルトのロールを選択できます。

  • に行く 属性/役割のマッピング タブをクリックして移動します 役割のマッピング のセクションから無料でダウンロードできます。
  • まず デフォルトの役割 とをクリックしてください Save
WordPress 用 SAML SSO | ログインロールマッピング

この機能を使用すると、ユーザーがシングルサインオン(SSO)を実行する際に、ユーザーの役割を割り当てて管理できます。WordPressのデフォルトの役割に加え、カスタム役割にも対応しています。

注意事項とお問い合わせ - 2つのWordPressサイト間のSSO

注:複数のIDプロバイダーのロールマッピングを設定するには、こちらのセットアップガイドを参照してください。この機能はエンタープライズプランでご利用いただけます。


  • ノーザンダイバー社の 属性マッピング プラグインのセクションで、という名前のフィールドのマッピングを指定します。 グループ/役割この属性には、IDPから送信される役割関連情報が含まれており、役割マッピングに使用されます。
  • ロール マッピング セクションに移動し、強調表示されたロールのマッピングを指定します。
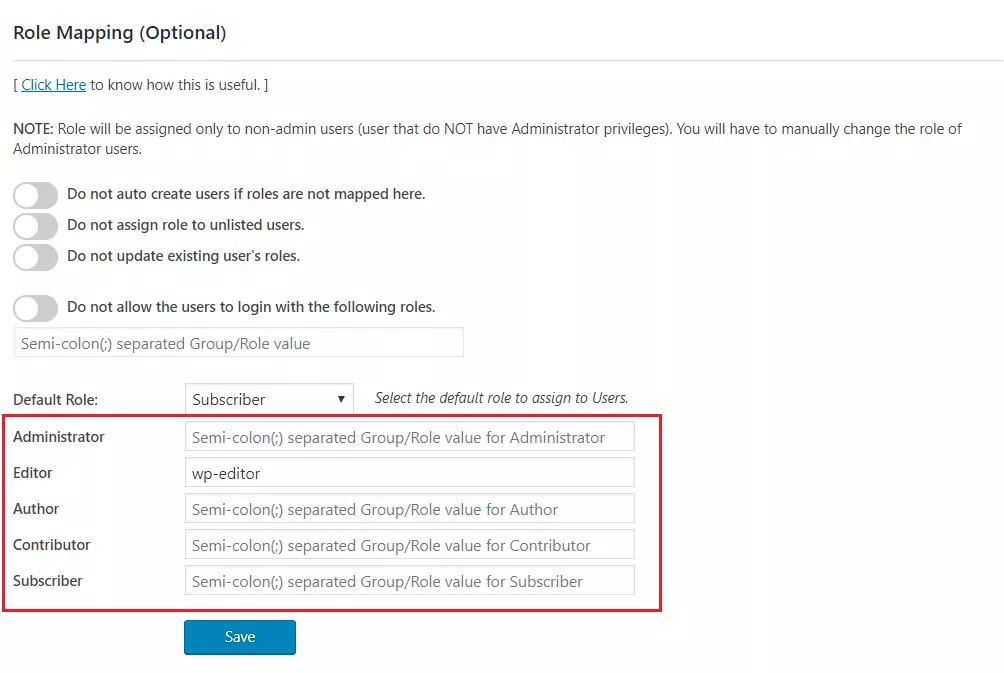
ログインロールマッピング - WordPress 用 SAML SSO

  • たとえば、次のようなユーザーが必要な場合、 グループ/役割 属性の値が wp-editor であれば、WordPress のエディターとして割り当てられます。マッピングを wp-editor として指定するだけで済みます。 エディター ロール マッピング セクションのフィールド。

ステップ 5: SSO 設定

  • 無料のプラグインでは、有効にすることでシングル サインオン ボタンを追加できます。 WordPressログインページにシングルサインオンボタンを追加する トグルイン オプション1.
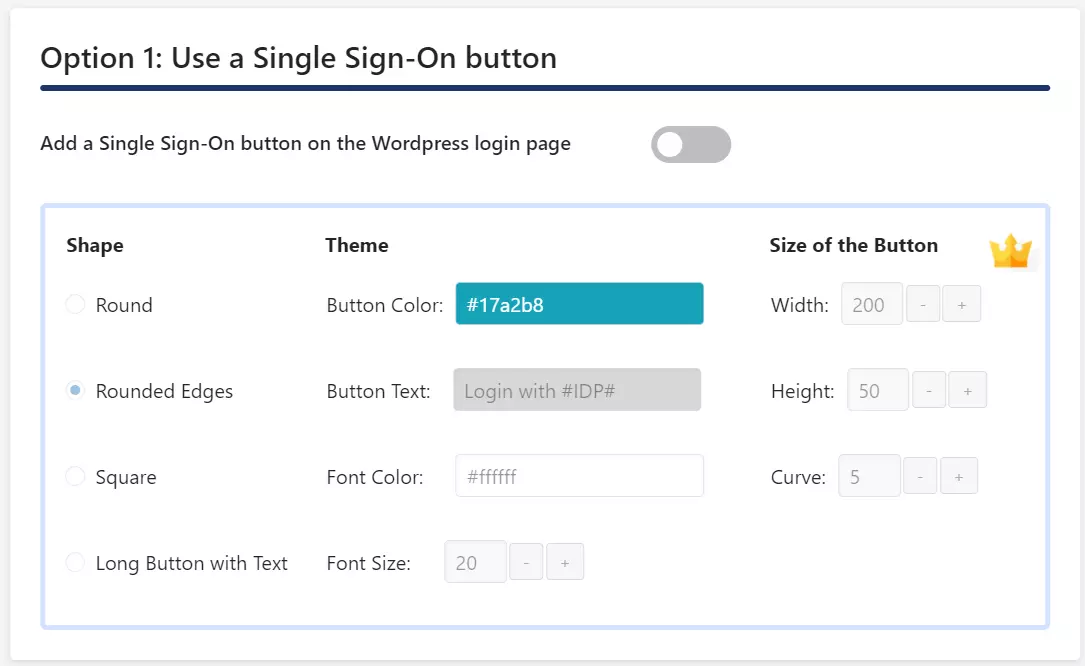
WordPress 用 SAML SSO | ログインSSO ボタン

  • WordPress テーマがログイン ウィジェットをサポートしている場合は、ログイン ウィジェットを追加して、サイトで SP 開始 SSO を有効にすることができます。
  • [リダイレクトと SSO リンク] タブに移動し、以下に示されている手順に従います。 オプション2: ウィジェットを使用する サイトにログイン ウィジェットを追加します。
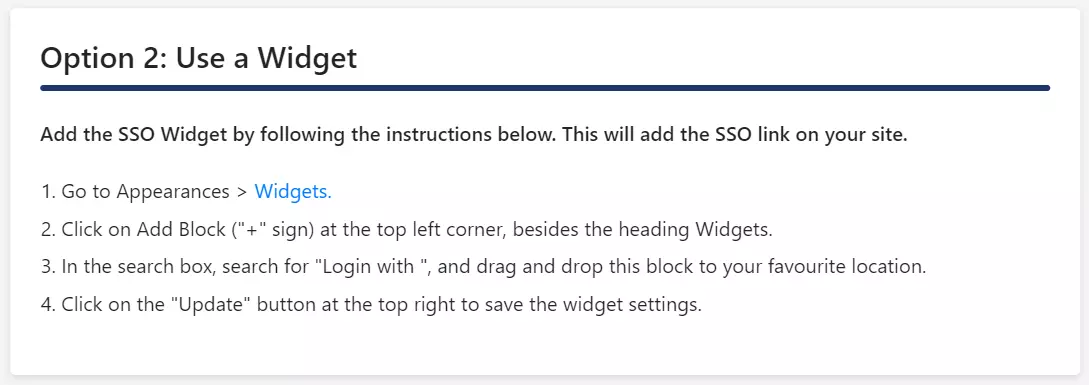
WordPress 用 SAML SSO | Login-sso 設定

ステップ 5: SSO 設定

標準プラグインでは、次のオプションを使用して SP によって開始される SSO を有効にすることができます。
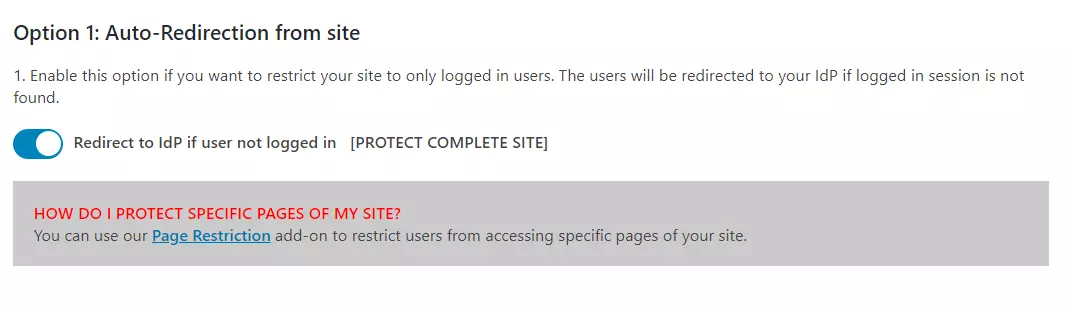
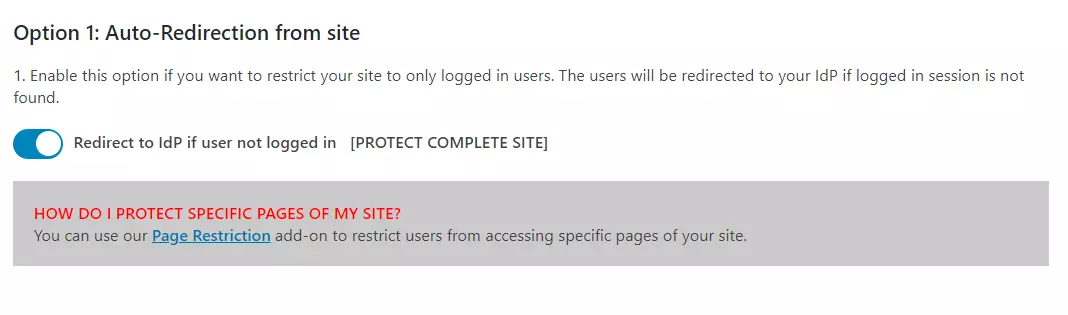
  • サイトからの自動リダイレクト: このオプションを有効にすると、サイトにアクセスしようとする認証されていないユーザーは IDP ログイン ページにリダイレクトされ、認証が成功すると、アクセスしようとしていたサイト上の同じページにリダイレクトされます。
  • ステップ:

    • プラグインの [リダイレクトと SSO リンク] タブに移動し、次の場所に移動します。 オプション 1: 自動 - サイトからのリダイレクト.
    • 有効にする ユーザーがログインしていない場合は IDP にリダイレクトします [サイト全体を保護]オプションを選択します。

    WordPress 用 SAML SSO | Login-optin 1

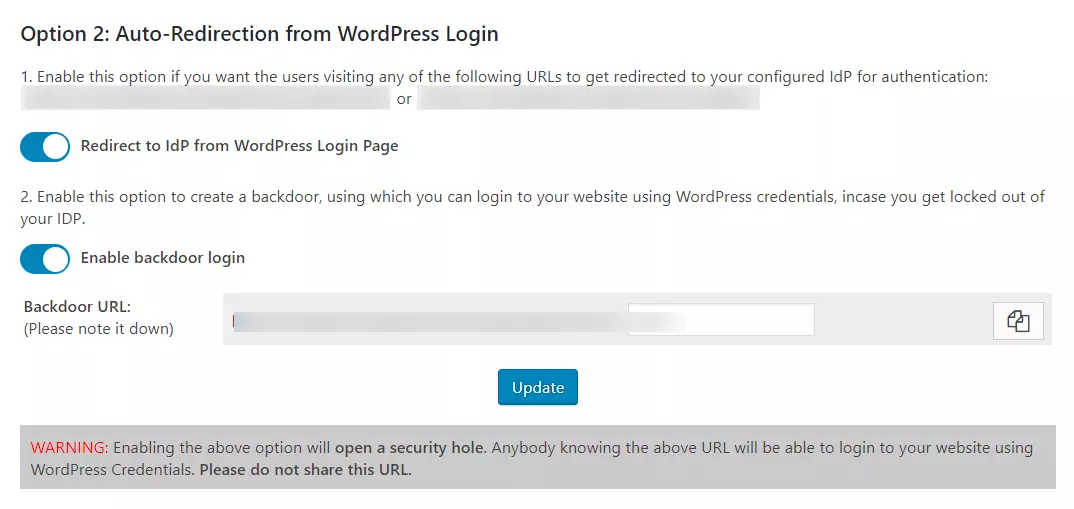
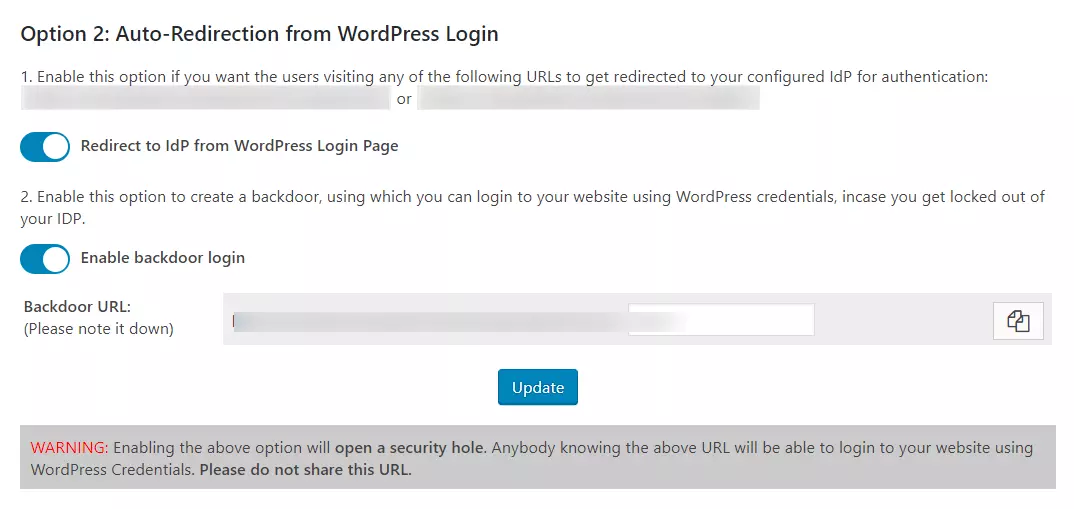
  • WordPress ログインからの自動リダイレクト: このオプションを有効にすると、デフォルトの WordPress ログイン ページにアクセスしようとする認証されていないユーザーは、認証のために IDP ログイン ページにリダイレクトされます。認証が成功すると、WordPress サイトにリダイレクトされます。
  • ステップ:

    • プラグインの [リダイレクトと SSO リンク] タブに移動し、次の場所に移動します。 オプション2: WordPressログインからの自動リダイレクト.
    • 有効にする WordPress ログインページから IDP にリダイレクトする オプションを選択します。
    WordPress 用 SAML SSO | Login-optin 2

    注:バックドアログインを有効にして、バックドアのURLをメモしておいてください。これにより、IDPからロックアウトされた場合でも、WordPressのログインページにアクセスできます。


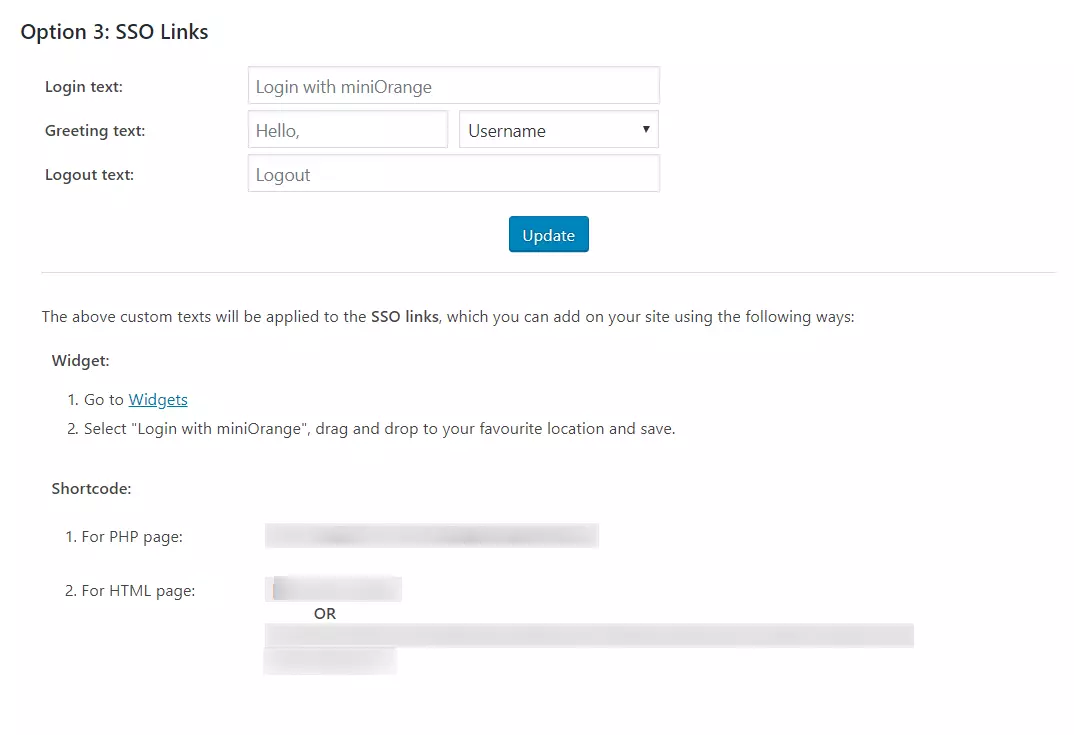
  • SSO リンク: 提供されているショートコードとウィジェットを使用して、サイトのどこにでもSSOリンクを追加できます。 [リダイレクトと SSO リンク] タブ > オプション 3: SSO リンク プラグインのセクション
  • WordPress 用 SAML SSO | Login-optin 3

Premium プラグインでは、次のオプションを使用して SP によって開始される SSO を有効にすることができます。

  • サイトからの自動リダイレクト: このオプションを有効にすると、認証されていないユーザーがサイトにアクセスしようとした場合、IDPのログインページにリダイレクトされ、認証が成功すると、アクセスしようとしていたサイト上の同じページにリダイレクトされます。
  • ステップ:

    • プラグインの [リダイレクトと SSO リンク] タブに移動し、次の場所に移動します。 オプション1:サイトからの自動リダイレクト.
    • 有効にする ユーザーがログインしていない場合は IDP にリダイレクトします [サイト全体を保護] オプションを選択します。
    Login-optin 1 - WordPress 用 SAML SSO

  • WordPress ログインからの自動リダイレクト: このオプションを有効にすると、デフォルトの WordPress ログイン ページにアクセスしようとする認証されていないユーザーは、認証のために IDP ログイン ページにリダイレクトされます。認証が成功すると、WordPress サイトにリダイレクトされます。
  • ステップ:

    • プラグインの [リダイレクトと SSO リンク] タブに移動し、次の場所に移動します。 オプション2:WordPressログインからの自動リダイレクト.
    • 有効にする WordPress ログインページから IDP にリダイレクトする オプションを選択します。
    Login-optin 2 - WordPress 用 SAML SSO

    注:バックドアログインを有効にして、バックドアのURLをメモしておいてください。これにより、IDPログインから締め出された場合でも、WordPressログインページにアクセスできます。


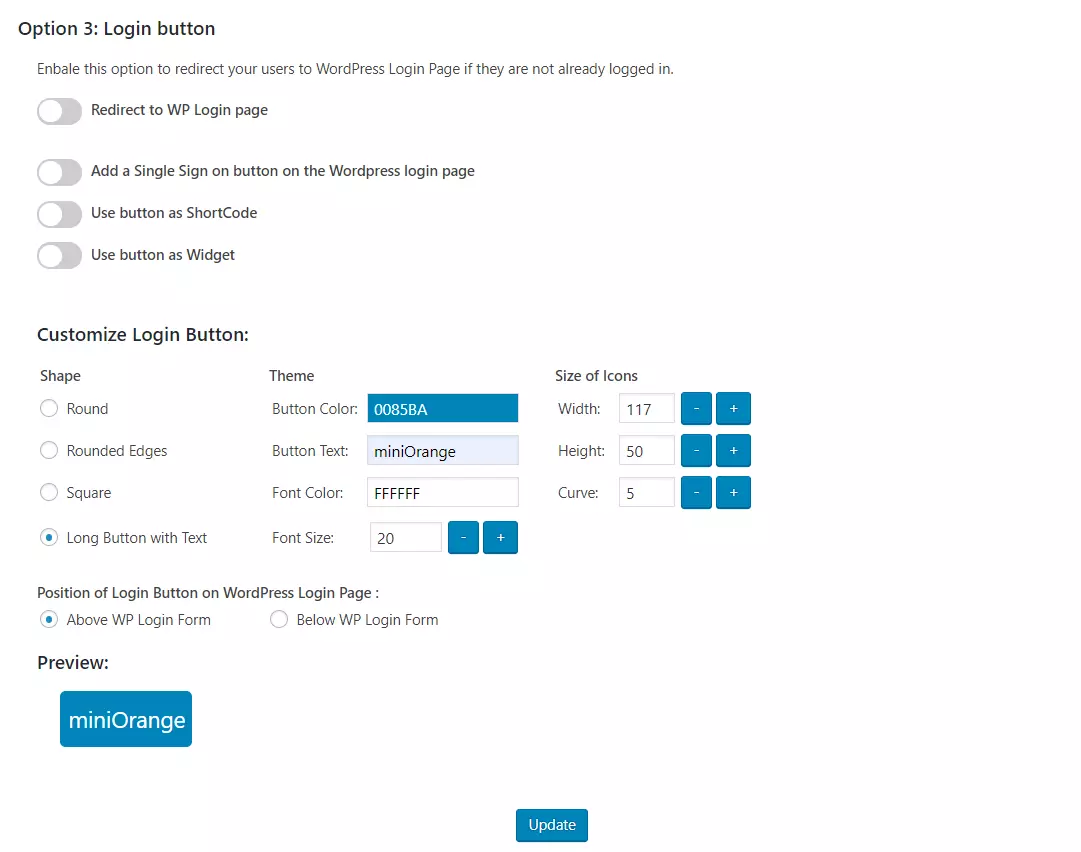
  • ログインボタン: サイトまたはWordPressログインページの任意の場所にカスタムログインボタンを追加するには、次の場所に移動してください。 オプション 3: ログイン ボタン 「リダイレクトとSSOリンク」タブの該当セクション。
Login-optin 3 - WordPress 用 SAML SSO

  • SSO リンク: 提供されているショートコードとウィジェットを使用して、サイトのどこにでもSSOリンクを追加できます。 オプション 4: SSO リンク [リダイレクトと SSO リンク] タブのセクション。
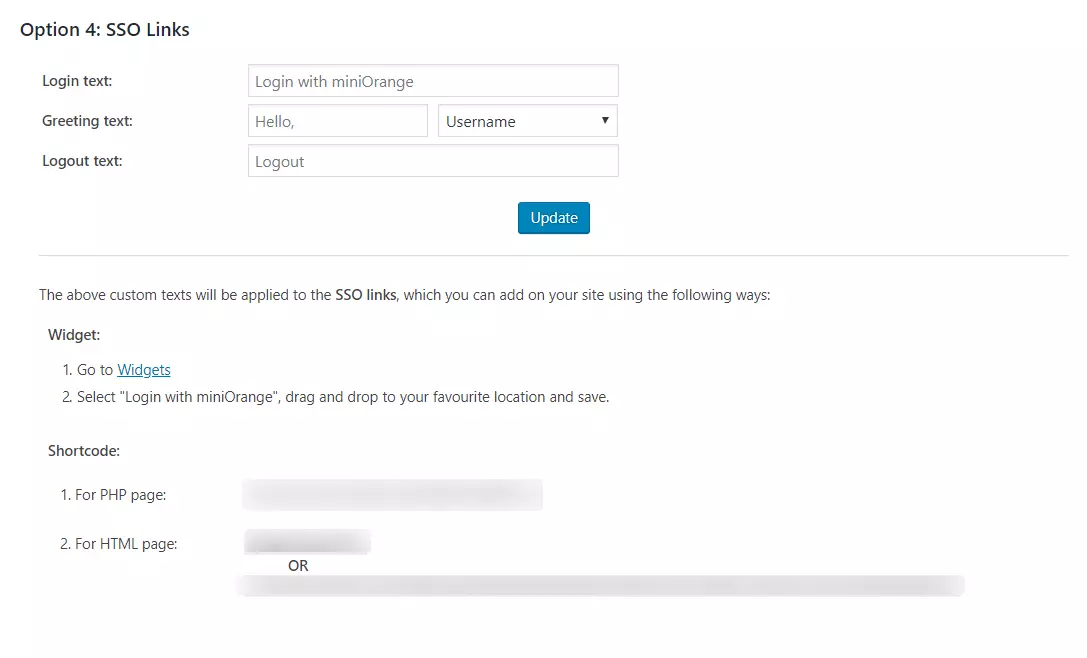
Login-optin 4 - WordPress 用 SAML SSO

このガイドでは、Entra External IDをIDP、WordPressをSPとして選択し、SAMLシングルサインオン(SSO)ログインプラグインを使用してEntra External ID SAMLシングルサインオンを正常に構成しました。このソリューションにより、WordPress(WP)サイトへの安全なアクセスを展開する準備が整います。


 ご返答ありがとうございます。 すぐにご連絡させていただきます。

何か問題が発生しました。 もう一度質問を送信してください

できるだけ早くご連絡いたします!


ADFS_sso ×
こんにちは!

助けが必要? 私たちはここにいます!

対応