WordPress で SAML/OAuth を使用して SSO セッション管理を構成する方法
概要
miniOrange SSOセッション管理アドオンは、 SAMLシングルサインオンを使用する際に、WordPressサイトでのユーザーログインセッションの動作を制御するのに役立ちます。セッション期間の定義、非アクティブユーザーの管理、アクセス要件に基づいたロールベースのルールの適用などが可能です。このガイドでは、さまざまなユースケースに合わせてセッション動作を設定する手順を説明します。
前提条件: ダウンロードとインストール
SAML / OAuthクライアントシングルサインオン(SSO)プラグインを使用してSSOセッション管理アドオンを構成するには、ステップバイステップガイドに従ってください。
SAML シングル サインオン (SSO) プラグインを使用して SSO セッション管理アドオンを構成するには、ステップ バイ ステップ ガイドに従ってください。
miniOrange SSOセッション管理アドオンを使用すると、ユーザーのログインセッションの有効期間を制御およびカスタマイズできます。
- アドオンを有効にすると、 miniOrange SSOプラグイン.
- に行く miniOrange >> SSO セッション管理.
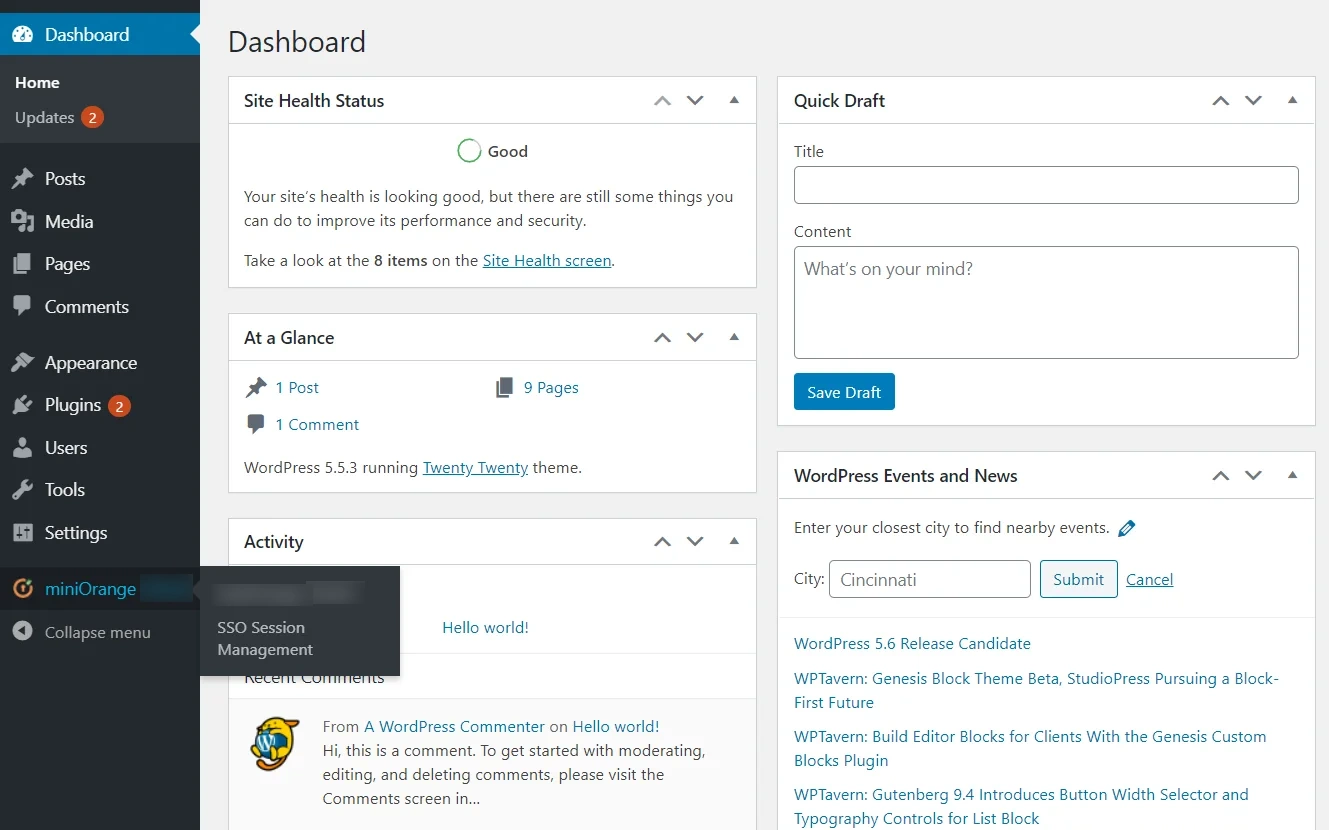
- ここでは、ユーザーのセッション管理設定と非アクティブなセッション管理を構成できます。


注:プラグインを設定する前は、デフォルトのユーザーセッション時間は2日間です。
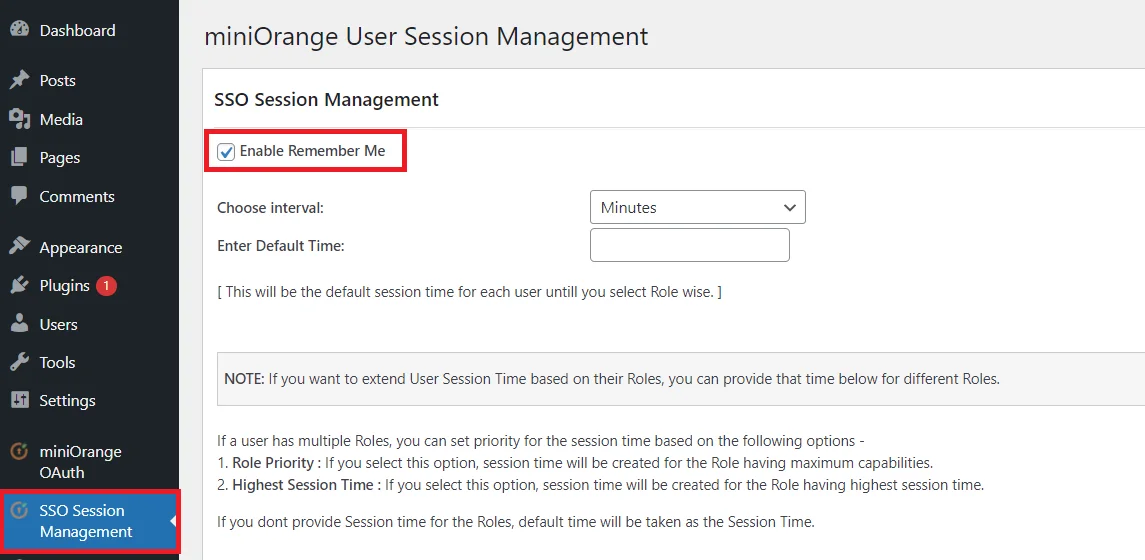
- 「ログイン情報を保存する」オプションを有効にすると、セッションの有効期限が切れるまで、ユーザーは繰り返しサインインすることなくログイン状態を維持できます。有効にすると、ブラウザを閉じてもセッションが維持されるため、ユーザーがブラウザを再度開いてサイトにアクセスした際に、認証情報を再入力することなく自動的にログイン状態になります。
- この機能は、SSOユーザーと非SSOユーザーの両方に適用できます。SSOユーザーに対してこの機能を有効にすると、すべてのSSOユーザーで「ログイン情報を記憶」オプションが有効になり、非SSOユーザーにも同様に適用されます。
注: [ログイン状態を保持する]オプションを有効にすると、役割や以下の設定で設定されたデフォルト時間に関係なく、すべてのユーザーのセッション時間は14日間になります。このオプションが無効になっている場合は、[デフォルト時間]または[役割固有の時間]で指定された時間が適用されます。
- 特定のグループの人々にのみ「ログイン情報を記憶する」オプションを提供したい場合は、「特定の役割に対してログイン情報を記憶するを有効にする」でその役割を指定できます。
例えば、編集者と著者のみに記憶オプションを有効にする場合は、これらの役割名を 特定の役割フィールドで「記憶する」を有効にするログイン情報を記憶するオプションは、編集者および作成者の役割を持つユーザーにのみ適用されます。
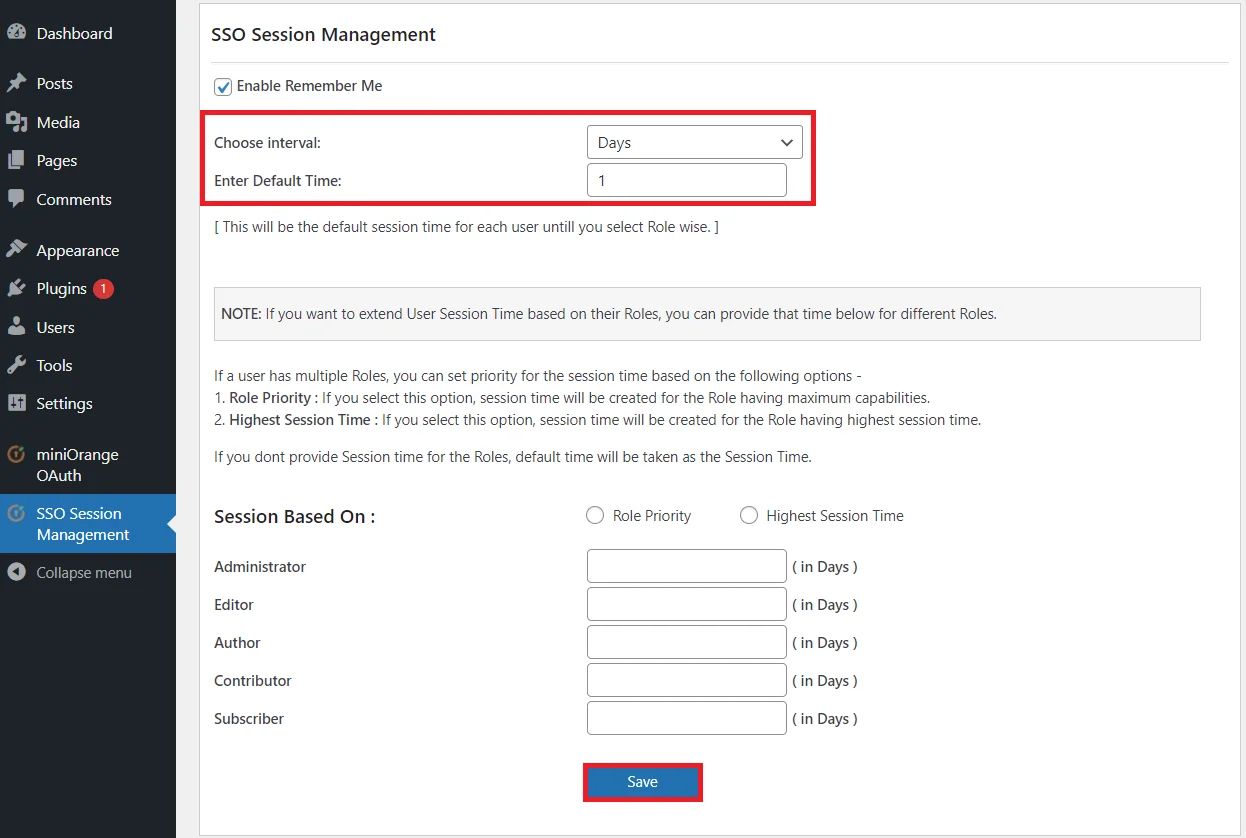
- その デフォルト時間 (NAIST) と 時刻の形式 設定では、アクティブセッションの継続時間を秒、分、時間、または日単位で設定できます。デフォルト時間を設定すると、すべてのユーザーに適用されます。ただし、ロール固有のセッション時間を設定している場合は、そのロールに割り当てられたユーザーは、そのロール固有の継続時間に従います。
例えば、デフォルト時間を5分に設定した場合、すべてのユーザーのセッション時間は5分になります。(ロール固有のタイムアウトが設定されているユーザーには、ロール固有のセッション時間がセッション時間として適用されます。)
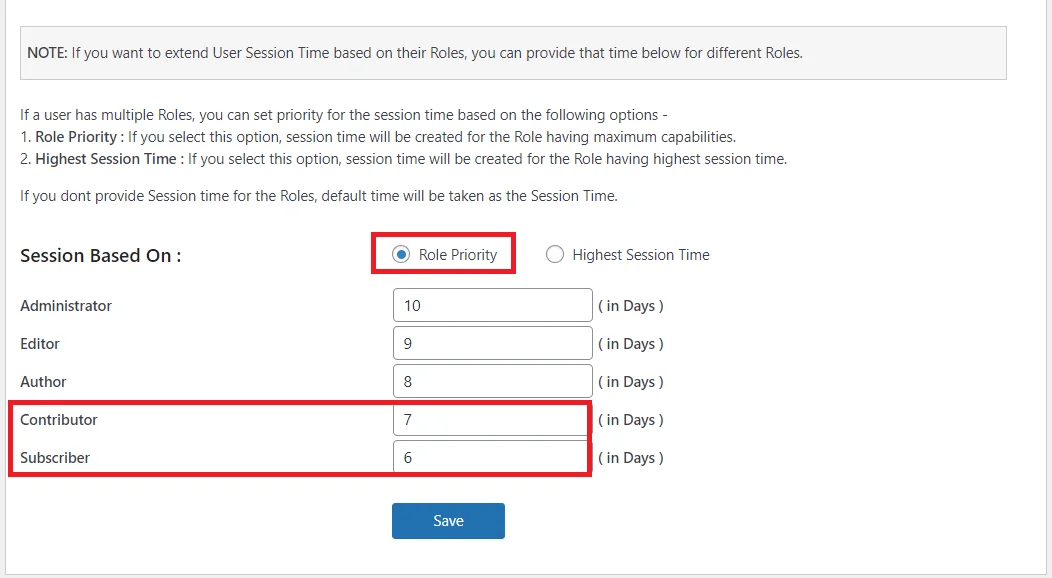
- セッションベース - このセクションでは、特定のロールを持つユーザーのセッション時間を設定できます。例えば、編集者ロールのセッション時間を8日間と指定すると、編集者ロールを持つすべてのユーザーのアクティブセッション時間は8日間となり、残りのロールのユーザーは指定されたデフォルトの時間に従います。
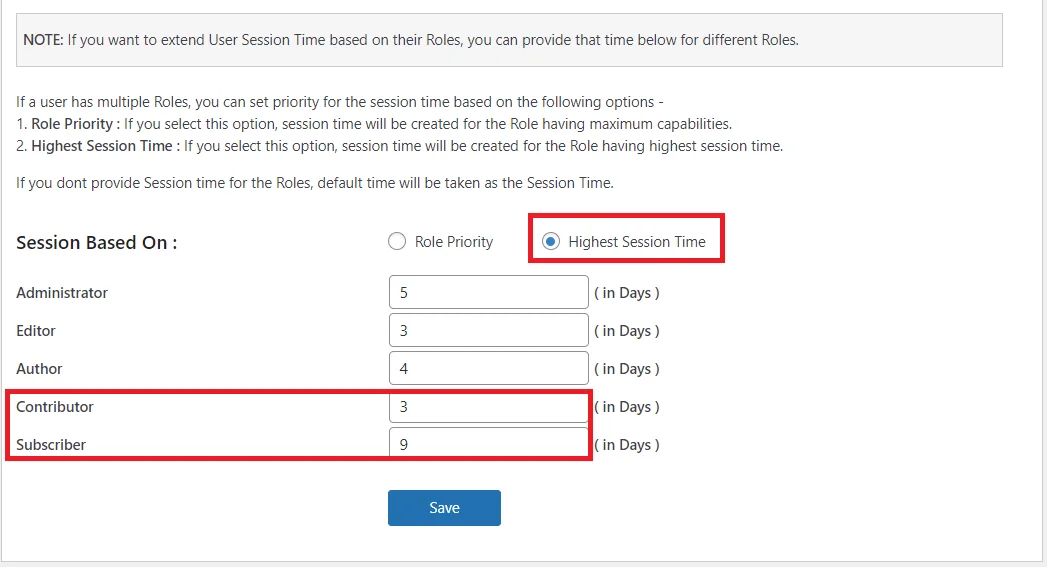
- ユーザーの複数の役割のサポート - ユーザーが複数の役割を持ち、役割固有のセッション時間を指定している場合は、次のいずれかを使用できます。 役割の優先順位 or 最長セッション時間 セッション時間を選択するオプション。
- 役割の優先順位 - このオプションを選択すると、最大権限を持つロールのセッション時間が考慮されます。つまり、ユーザーがロールを持っている場合、 エディター (NAIST) と 管理者
管理者ロールのセッション時間がユーザーに割り当てられます。
- 最長セッション時間 - 有効にすると、ユーザーには割り当てられたすべてのロールの中で最も長いセッション時間が割り当てられます。例えば、ユーザーが5分間のセッション時間を持つ管理者ロールと20分間のセッション時間を持つ編集者ロールを持つ場合、ユーザーには20分間のセッションが割り当てられます。
注:役割固有のセッション時間が設定されていない場合、セッション期間にはデフォルトの時間が使用されます。
非アクティブセッション管理:
miniOrange SSOセッション管理アドオンは、ユーザーが一定時間非アクティブになった場合、ユーザーを監視して警告するユーティリティを提供します。非アクティブ時間の許容範囲は、「非アクティブセッション管理」タブで設定できます。非アクティブユーザーの監視を設定するには、以下の設定を使用します。

このガイドでは、 WordPress 用のSAML/OAuth シングルサインオン (SSO)プラグインにSSO セッション管理アドオンを正常に設定しました。これで、ユーザーセッションの期間管理、ロールベースのセッションタイムアウトの設定、Remember Me 機能の有効化、非アクティブなユーザーセッションの監視などを行い、セキュリティとユーザーエクスペリエンスの両方を向上させることができます。
関連記事





 会員登録