の検索結果 :

×

会員登録 お問い合わせ

AWS Cognito をアイデンティティプロバイダーとして使用した HubSpot のシングルサインオン


HubSpotアプリケーションのシングルサインオン機能を使用すると、AWS CognitoをOAuthプロバイダーとして利用して、HubSpot CMSのランディングページ、ブログ、その他のページに安全にログインできます。ユーザープロファイル属性マッピングなどの高度なシングルサインオン(SSO)機能もサポートしています。

ここでは、HubSpotとAWS Cognito間のSSO(シングルサインオン)の設定方法について解説します。このガイドを読み終えると、ユーザーはAWS CognitoからHubSpotにログインできるようになります。HubSpotのシングルサインオンやその他のHubSpot連携機能の詳細については、こちらをクリックしてください。

HubSpotのシングルサインオンのインストール方法について詳しく知りたい場合は、hubapps@xecurify.comまでお気軽にお問い合わせください。

前提条件: ダウンロードとインストール

AWS Cognito をアイデンティティプロバイダーとして使用して HubSpot ログインのシングルサインオンを設定する手順

ステップ 1: AWS Cognito を OAuth プロバイダーとしてセットアップする

  • まず、に行きます アマゾンコンソール アカウントにサインアップ/ログインして、AWS Cognito を設定します。

  • AWS Cognito シングルサインオン (SSO) - Amazon コンソールにログイン
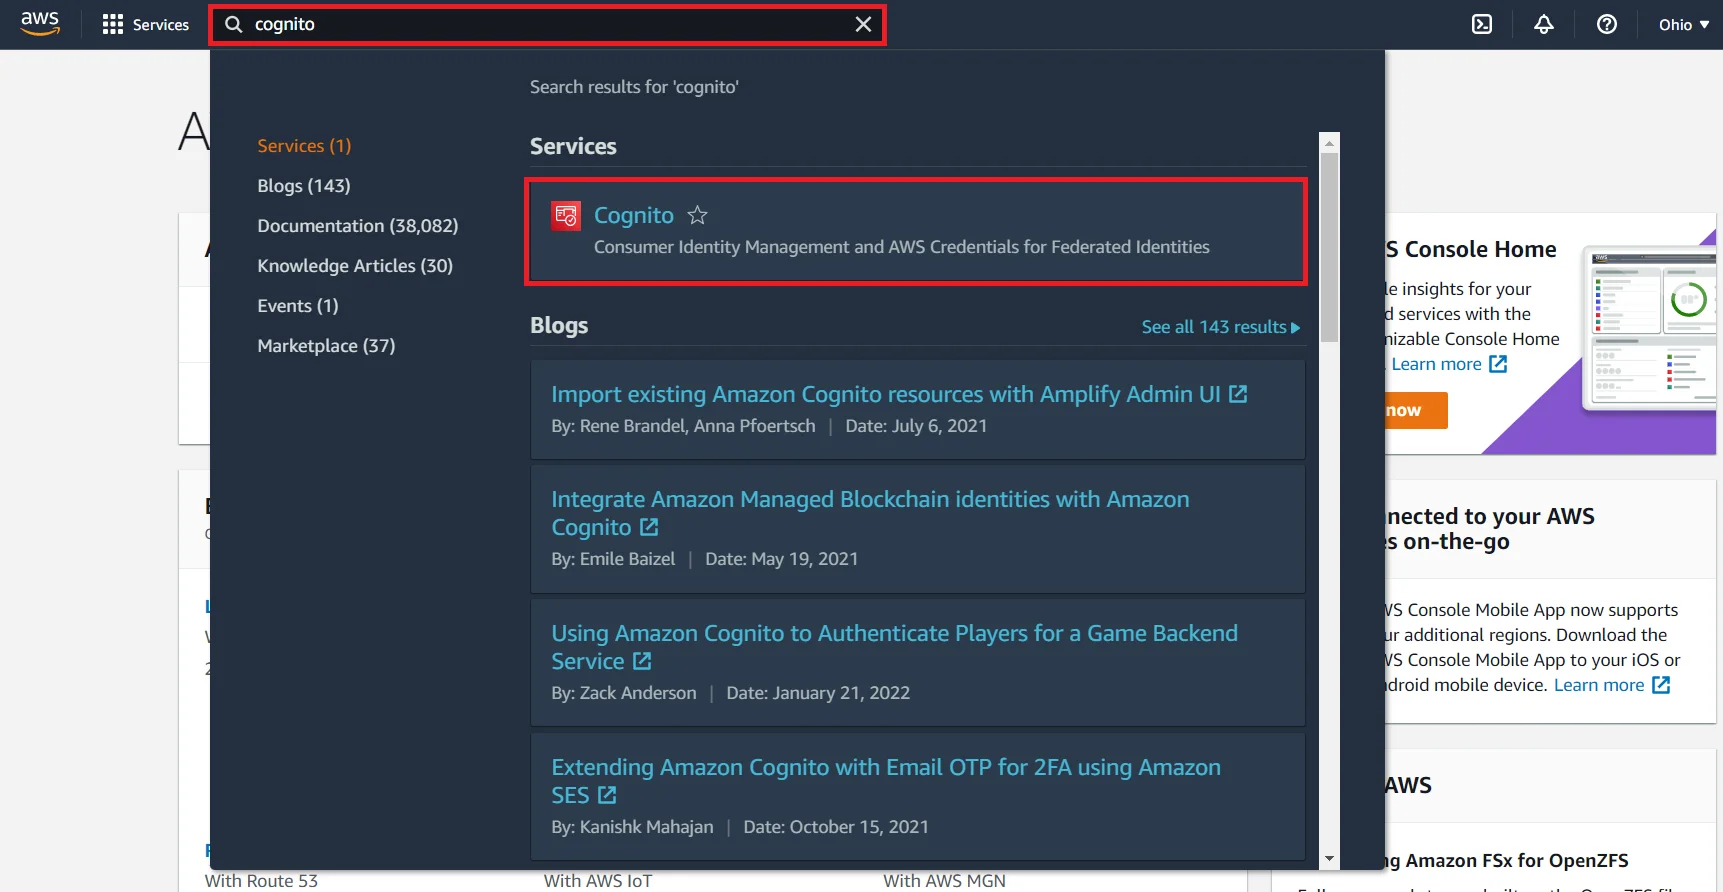
  • 検索する コグニート に選出しました。 AWSサービス 以下に示すように検索バー。

  • AWS Cognito シングル サインオン (SSO) - AWS Cognito を検索
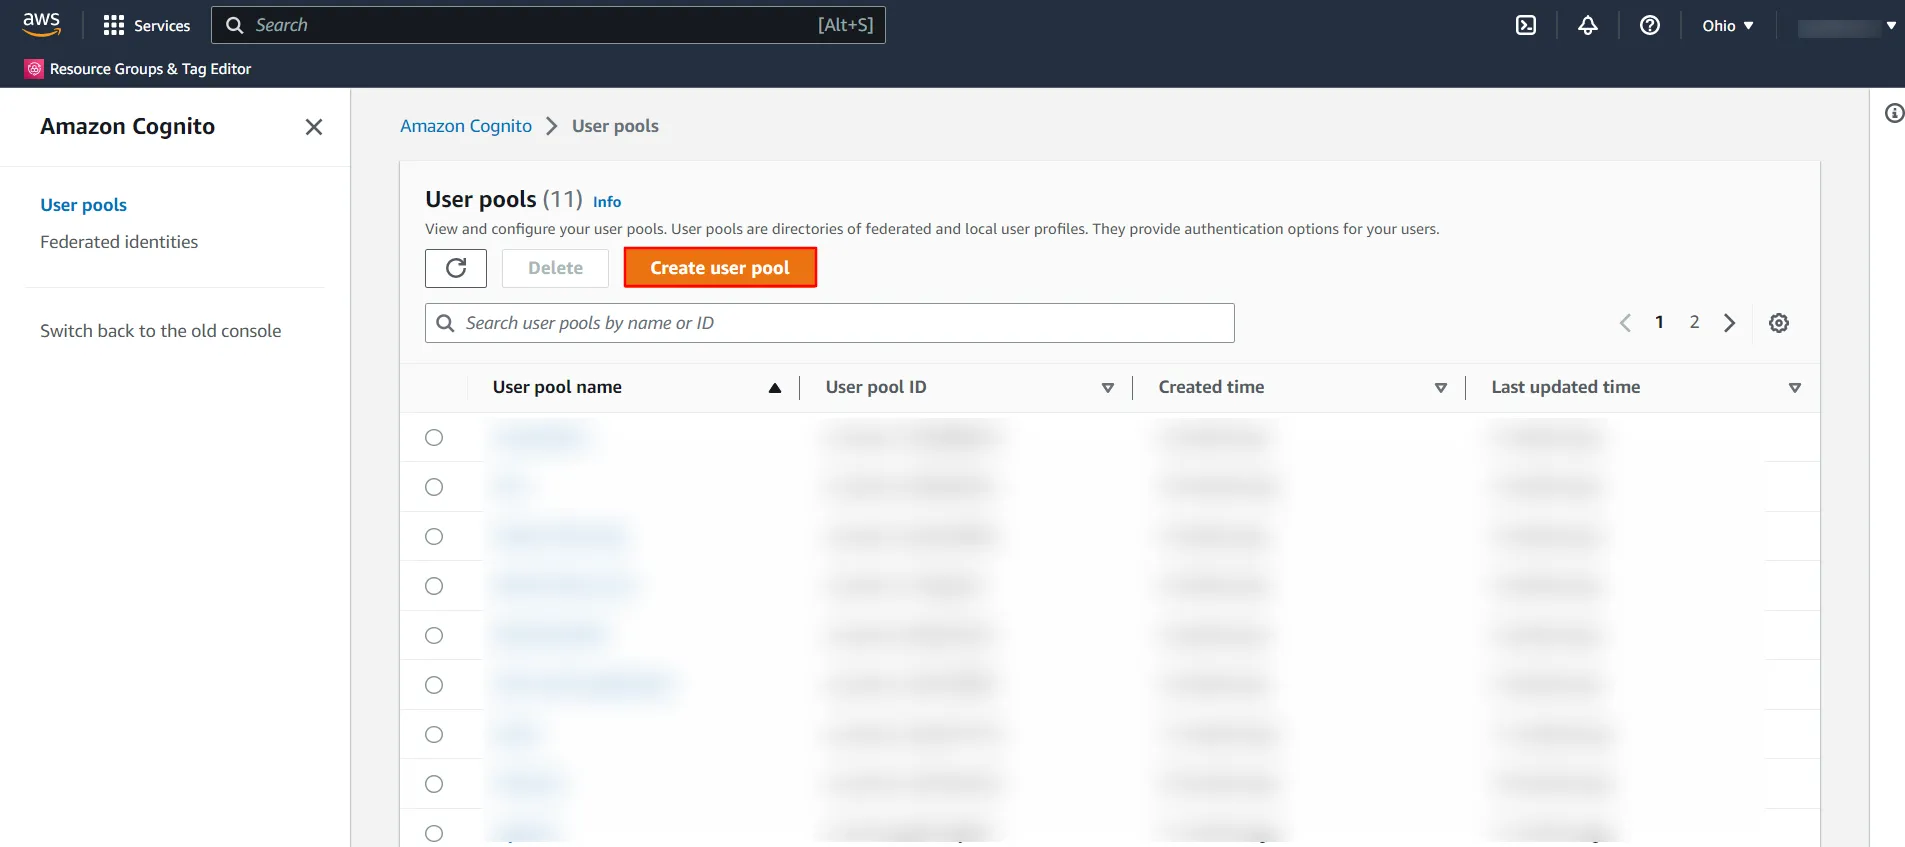
  • ソフトウェアの制限をクリック ユーザープールを作成する 新しいユーザープールを作成します。

  • AWS Cognito シングル サインオン (SSO) - ユーザー プールの作成をクリックします
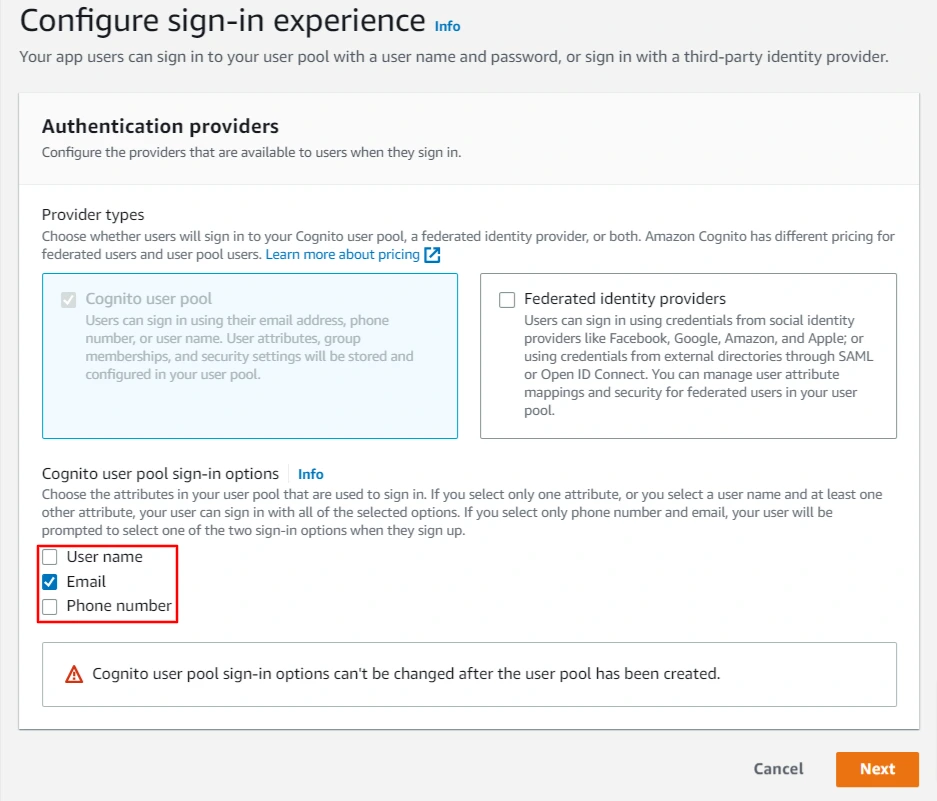
  • 選択する 属性 サインイン プロセス中に使用されるユーザー プール内

  • AWS Cognito シングルサインオン (SSO) - サインインエクスペリエンスの設定
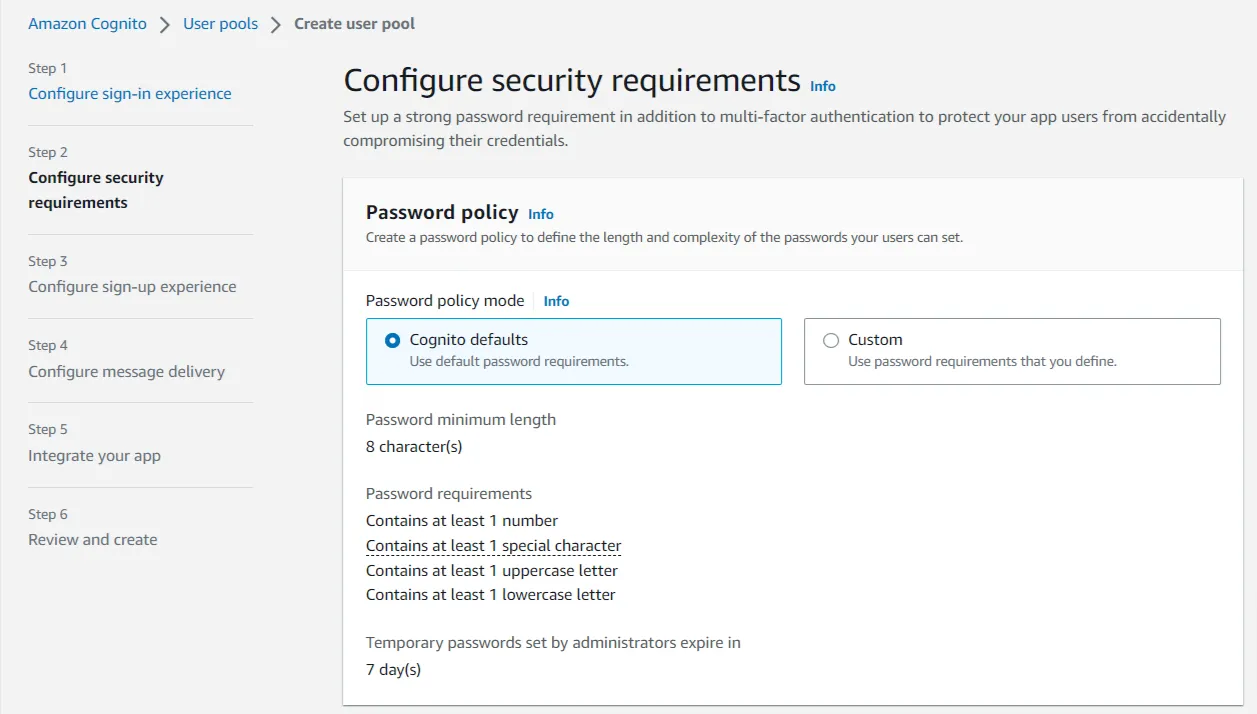
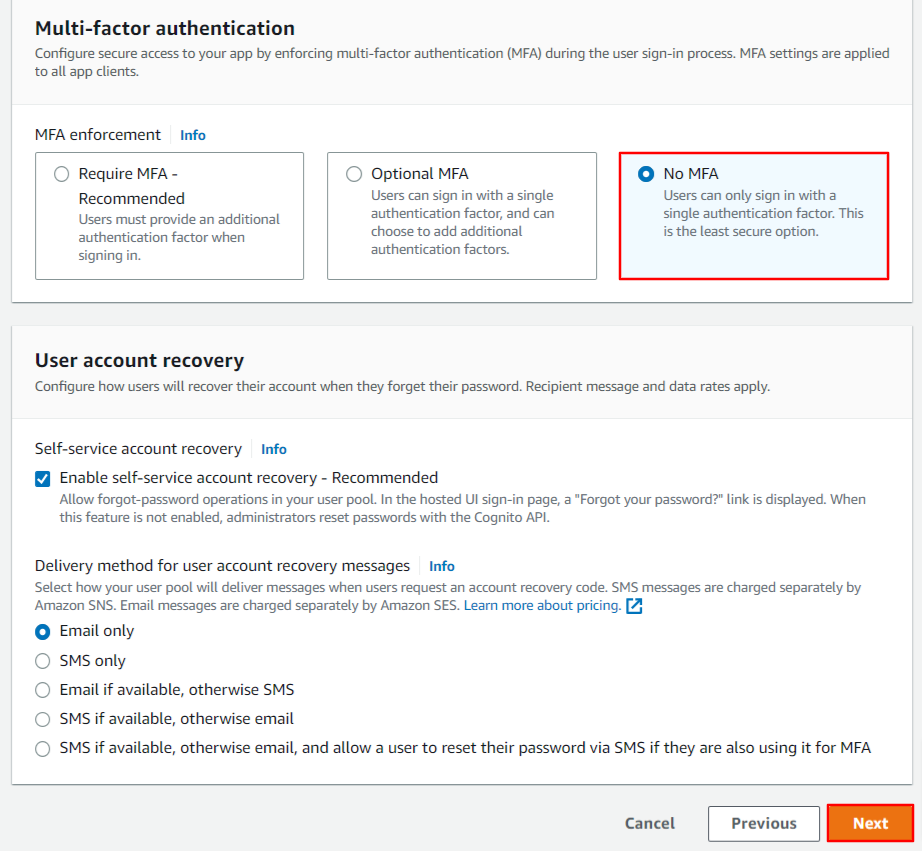
  • 強力なパスワードを設定してセキュリティ要件を構成します。 先に進んでください 「MFAなし」 ユーザーが単一の認証要素でのみサインインできるようにする場合は、このオプションを使用します。 ご希望の場合は MFA (多要素認証) を有効にする Amazon SNS によって別途課金される SMS メッセージが必要になります。 詳細についてはこちらをご覧ください こちらに設定します。 OK をクリックします。 次へ。

  • AWS Cognito シングルサインオン (SSO) - 強力なパスワードを設定する AWS Cognito シングル サインオン (SSO) - 単一の認証要素でサインインします。
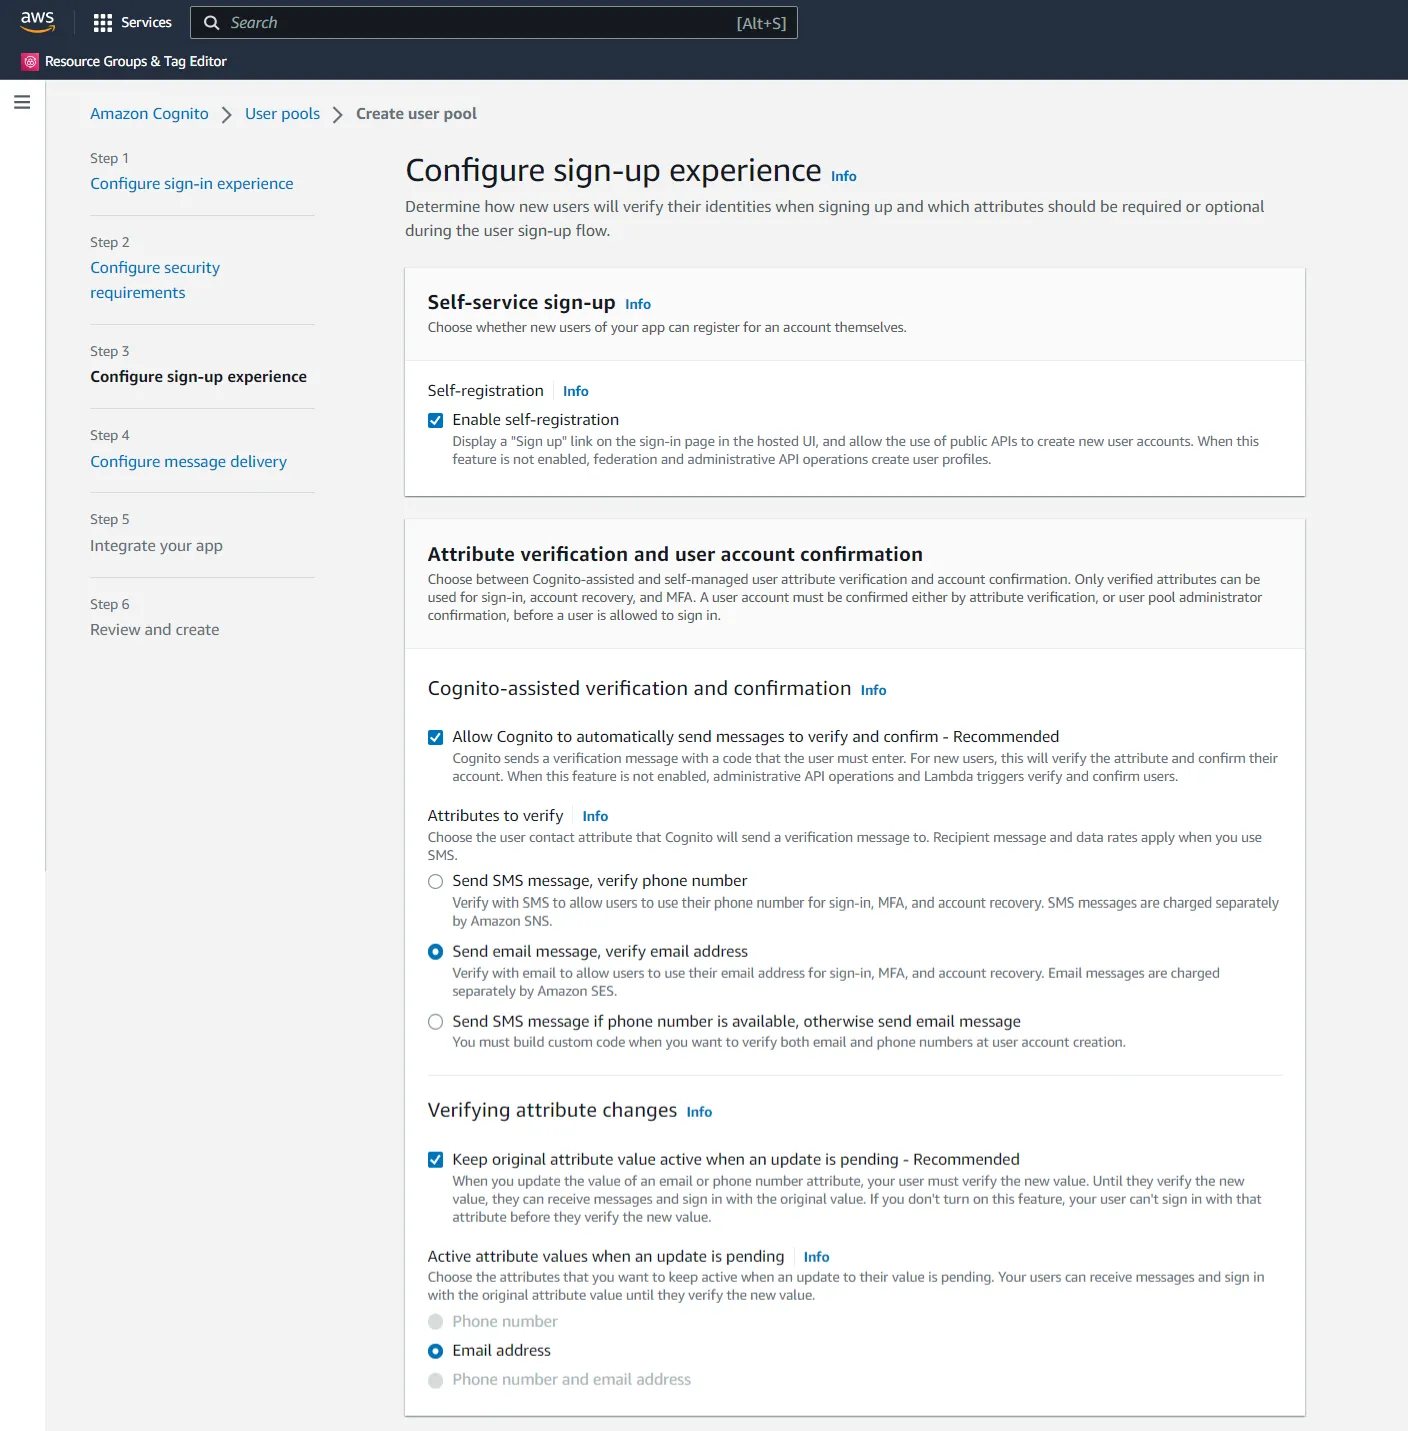
  • 属性の構成 それは、 ユーザー登録の流れ。

  • AWS Cognito シングル サインオン (SSO) - サインアップ エクスペリエンスの構成
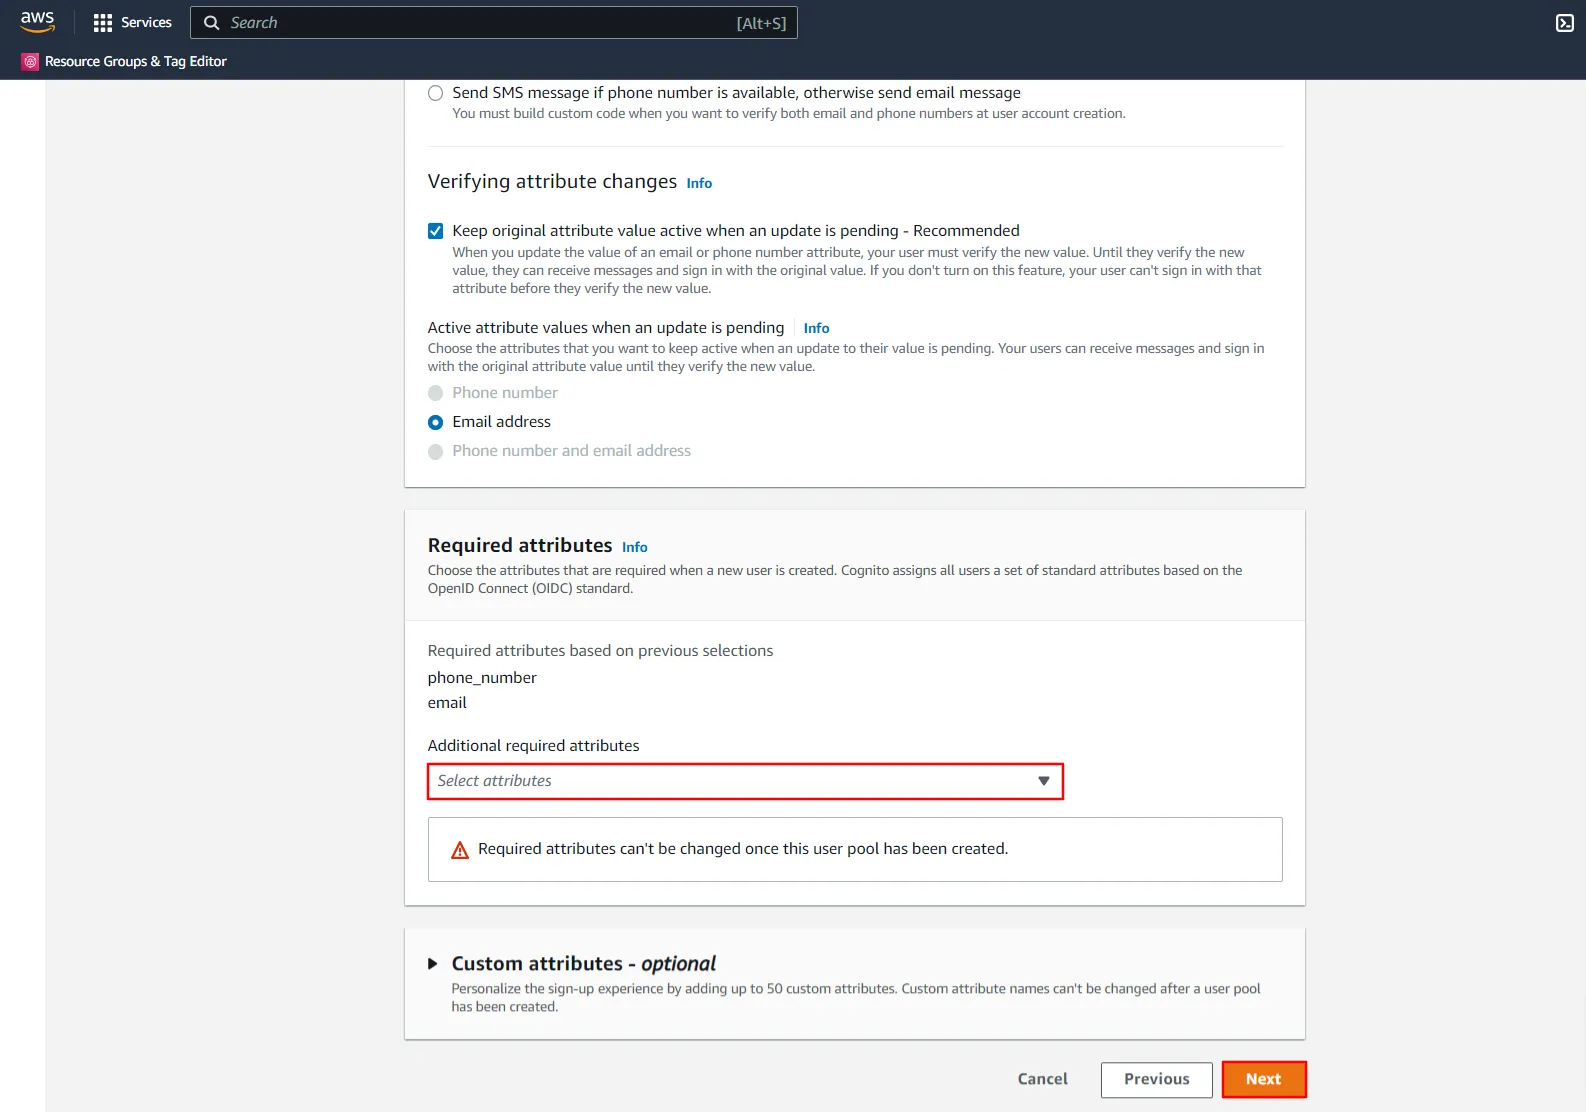
  • 必要に応じて、追加の属性を選択します。 クリック 次へ。

  • AWS Cognito シングル サインオン (SSO) - ユーザーのサインアップ フローの属性を構成する
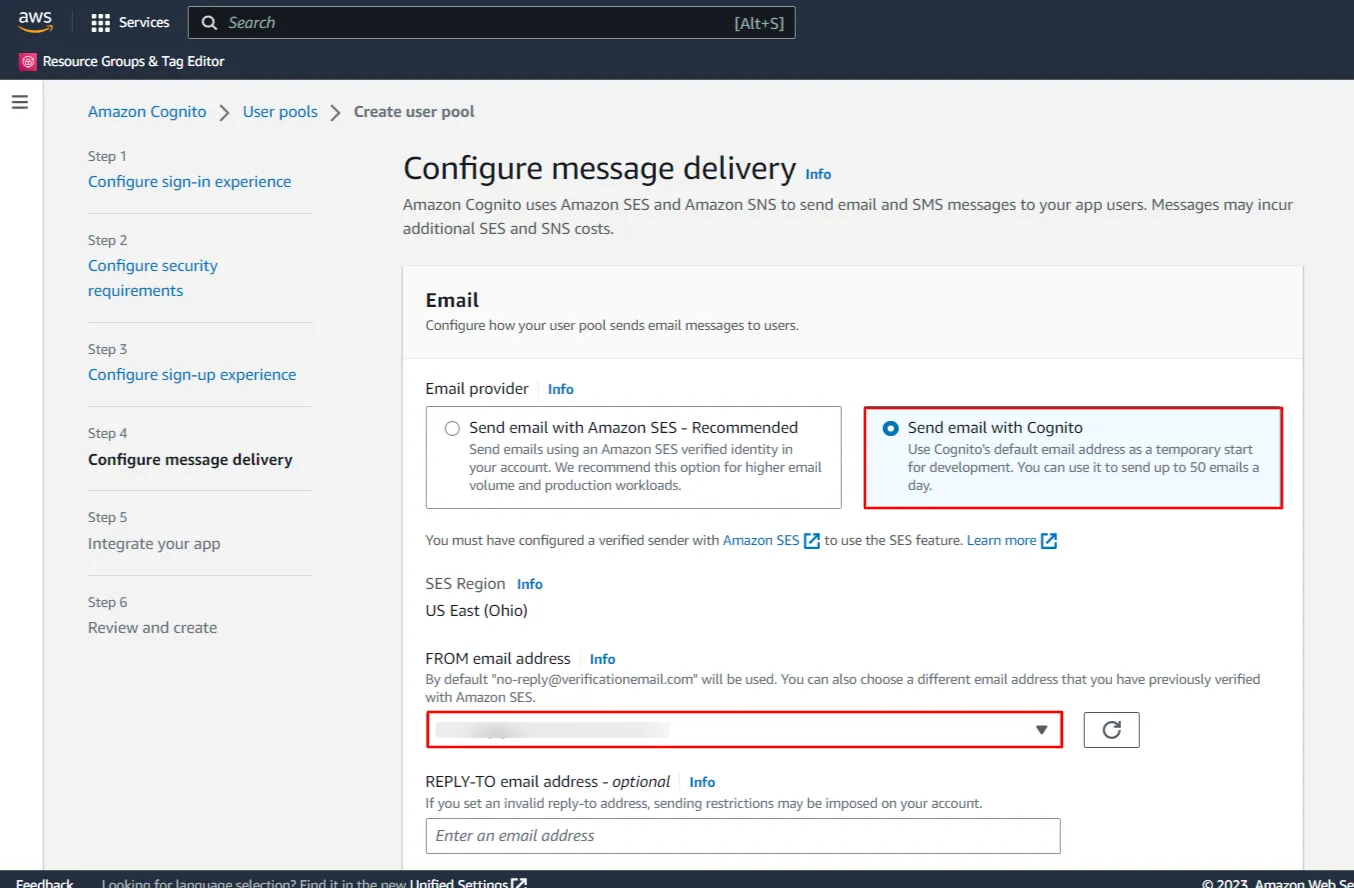
  • ユーザープールがユーザーに電子メールメッセージを送信する方法を構成します。

  • AWS Cognito シングルサインオン (SSO) - メッセージ配信を設定する
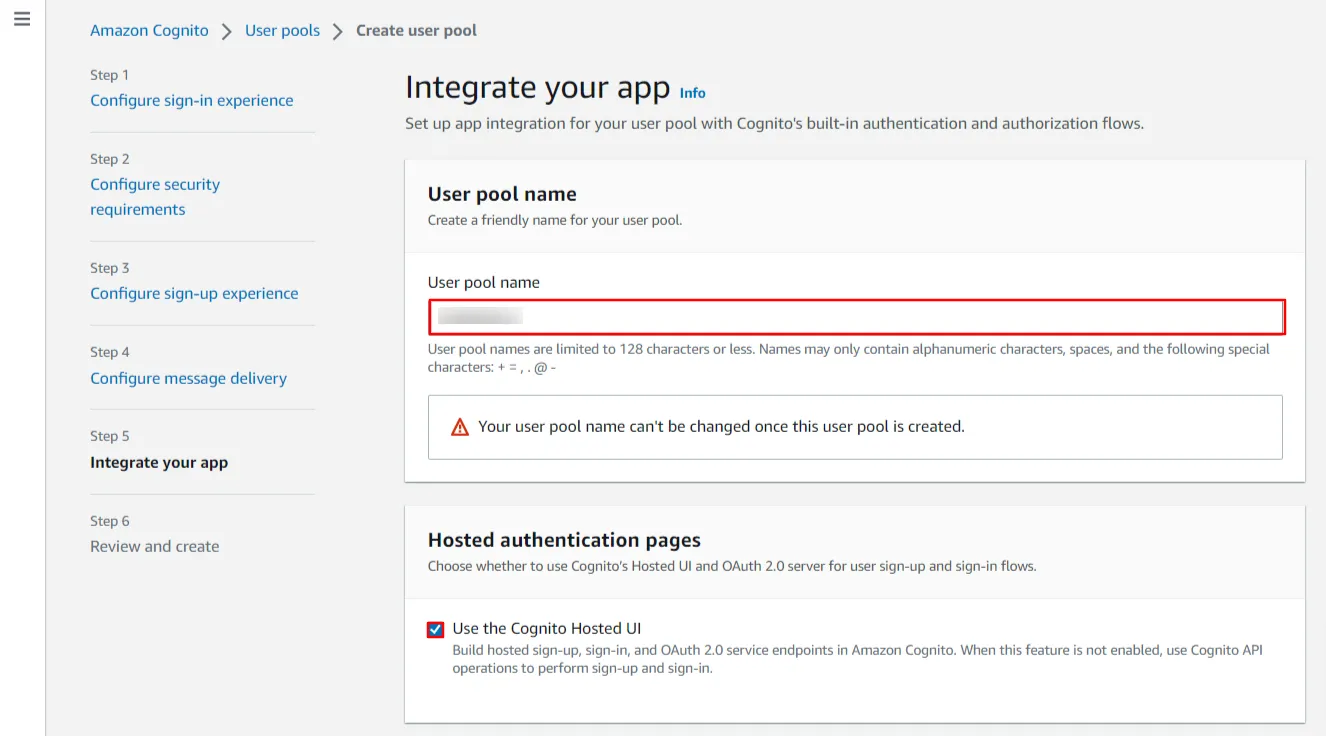
  • ユーザー プールの名前を次の場所にも入力します ホストされた認証ページチェック 「Cognito ホスト型 UI を使用する」。

  • AWS Cognito シングル サインオン (SSO) - ユーザー プールの名前を入力します。
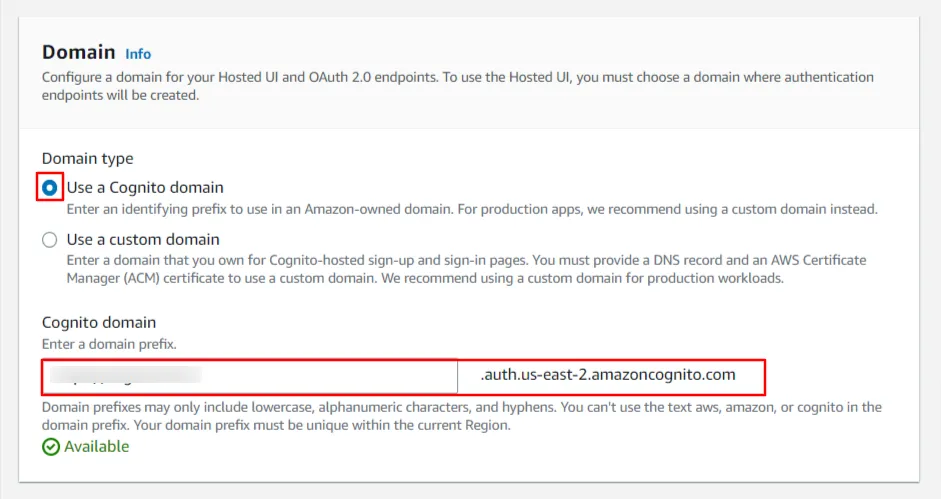
  • 次に、「ドメイン」セクションでドメインの種類を選択します。 「Cognito ドメインを使用する」。 Cognito アプリのドメイン名を入力します。

  • AWS Cognito シングル サインオン (SSO) - ドメイン名を入力します
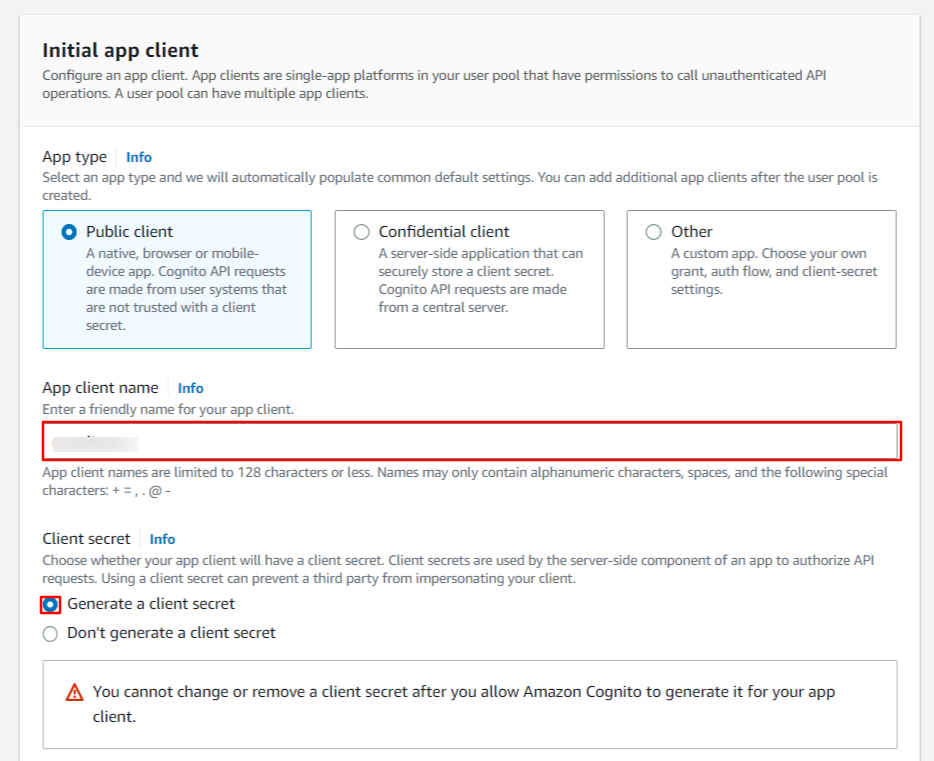
  • 初期アプリクライアント セクション、アプリクライアントの名前を入力し、チェックボックスをオンにします クライアントシークレットを生成します。

  • AWS Cognito シングル サインオン (SSO) - アプリクライアントの名前を入力します
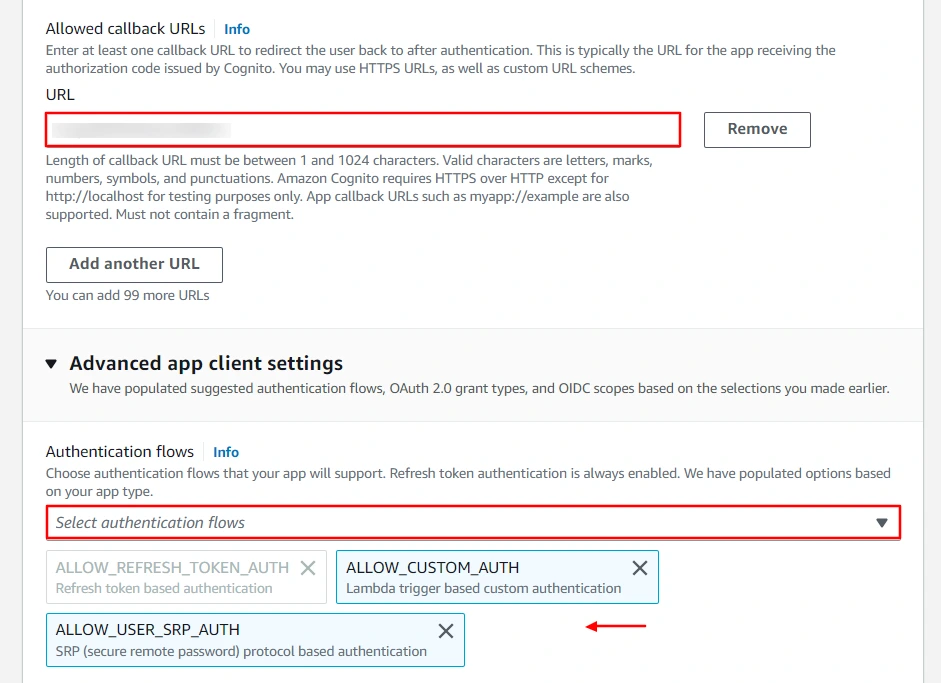
  • 今あなたを入力してください コールバック/リダイレクト URL これはクライアント側にある miniOrange プラグインから取得し、 許可されるコールバック URL テキストフィールド。 選択については、次の画像も参照してください。 認証フロー あなたのアプリのために。

  • AWS Cognito シングル サインオン (SSO) - コールバック URL を入力します
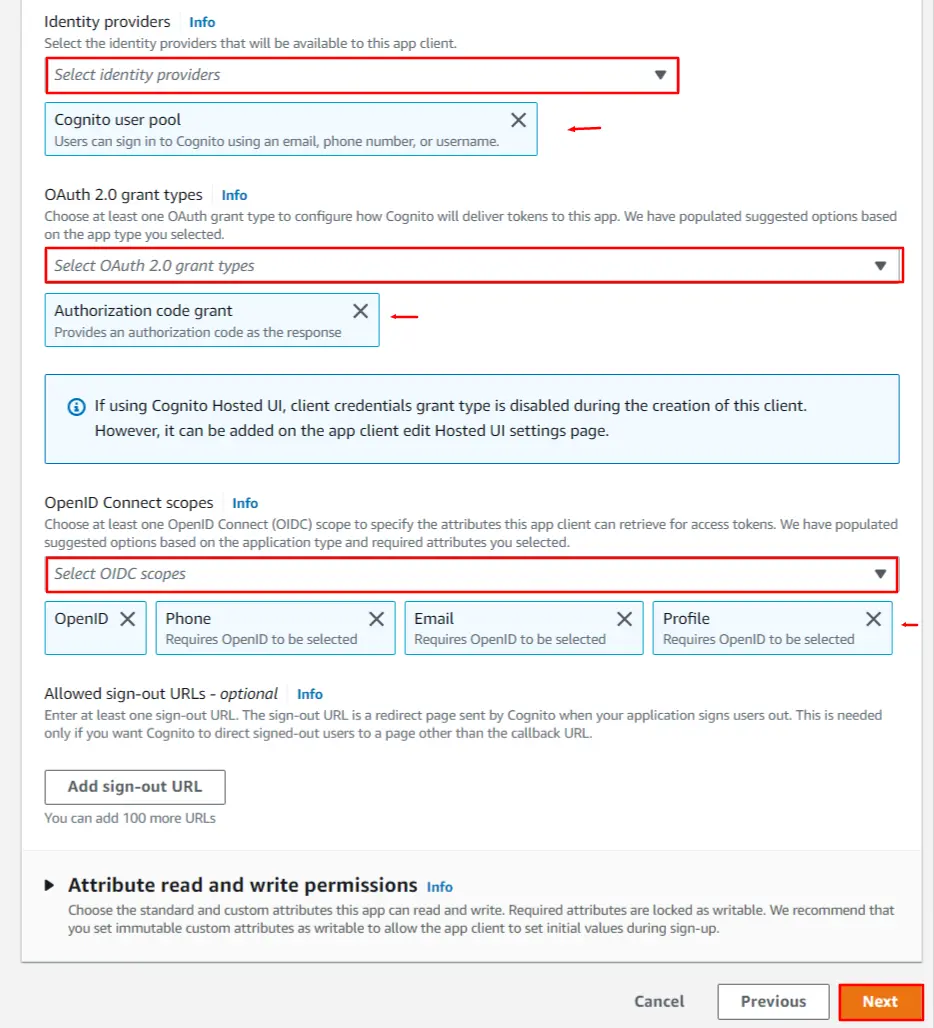
  • さあ、アンダー アプリクライアントの詳細設定。 選択する ID プロバイダー as Cognito ユーザープール & 選択する 認証コードの付与OAuth 2.0 付与タイプ そしてまた選択します openID、メールアドレス、プロフィール の下のチェックボックス OpenID Connect のスコープ セクション(下の画像を参照してください)。 クリックしてください [次へ]ボタン 〜へ 保存 あなたの設定。

  • AWS Cognito シングルサインオン (SSO) - アプリクライアントの詳細設定
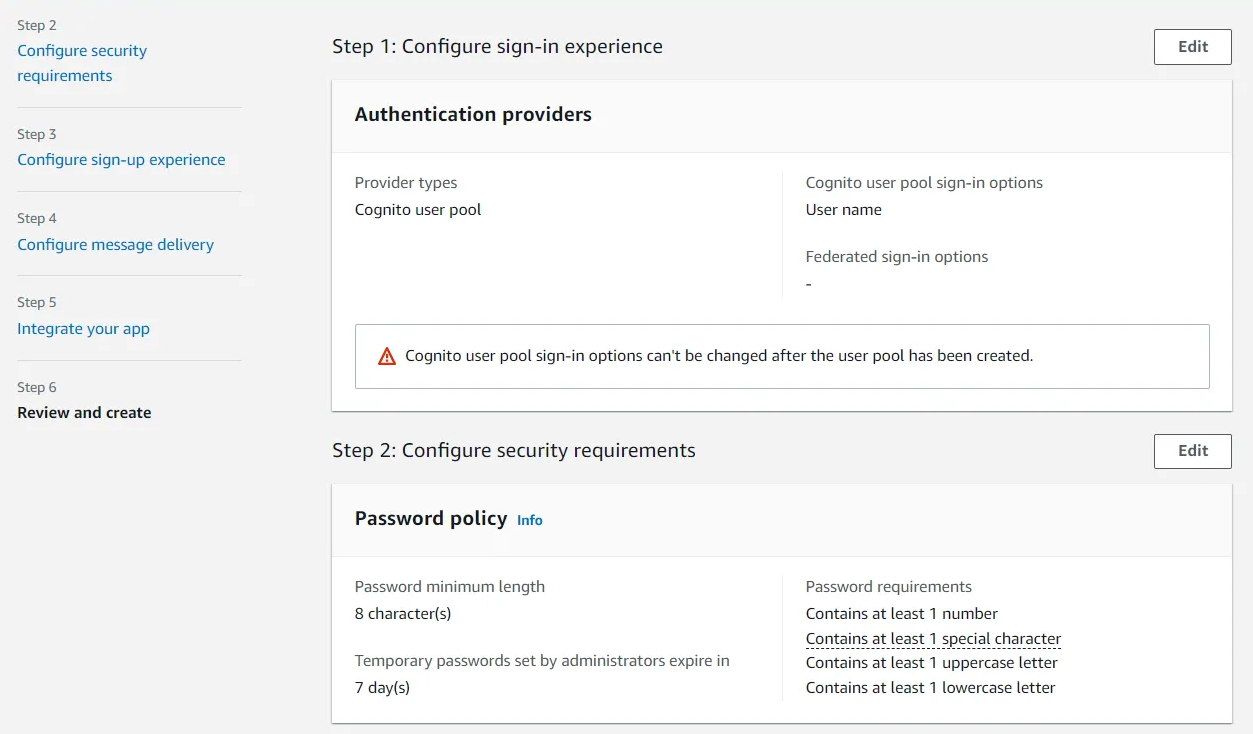
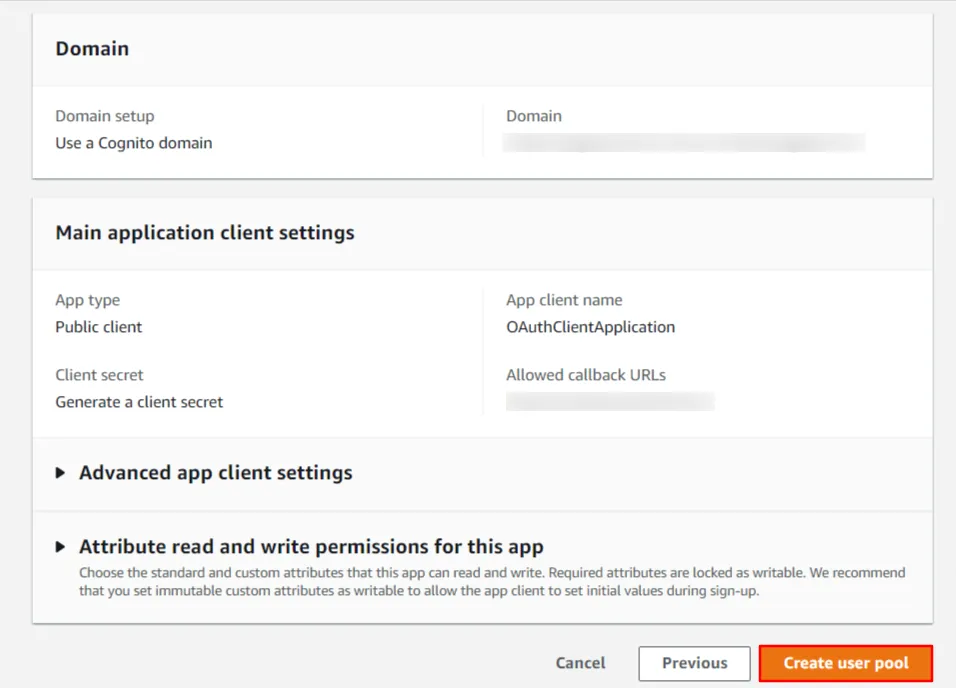
  • 次に、要件の選択を確認します。 クリック ユーザープールの作成 選択を確認してユーザープールを作成します。

  • AWS Cognito シングル サインオン (SSO) - 要件の選択を確認します AWS Cognito シングルサインオン (SSO) - メインアプリケーションクライアント設定
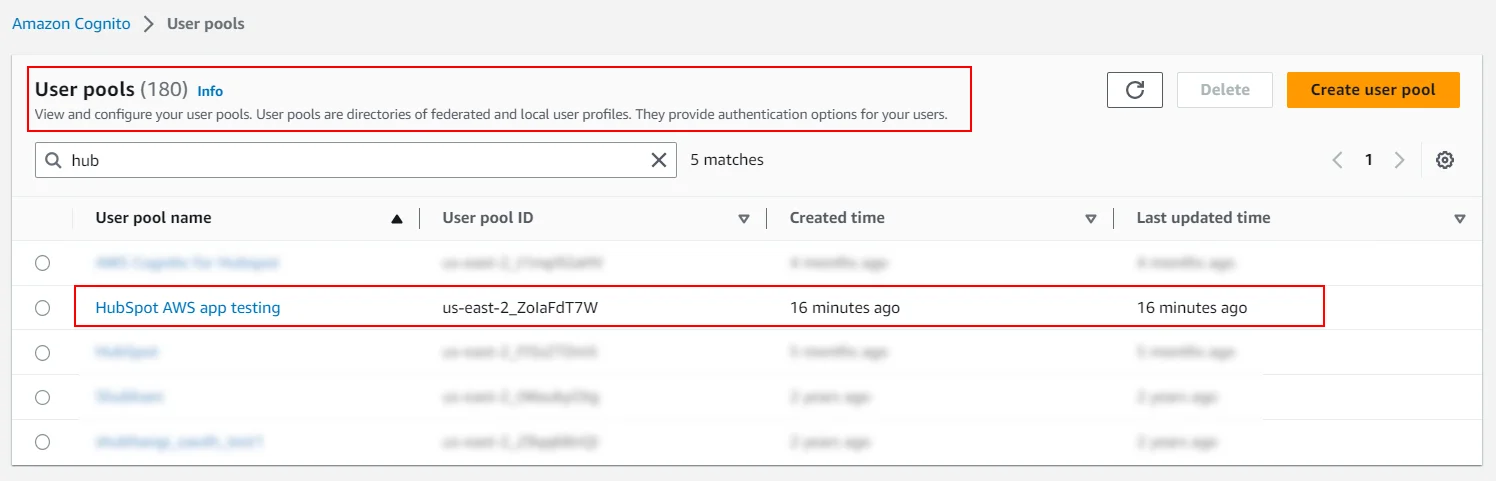
  • ユーザープールが正常に作成されたら、 プール名を選択してください プールのリストからユーザーの作成を開始します。

  • AWS Cognito シングル サインオン (SSO) - プール名を選択します
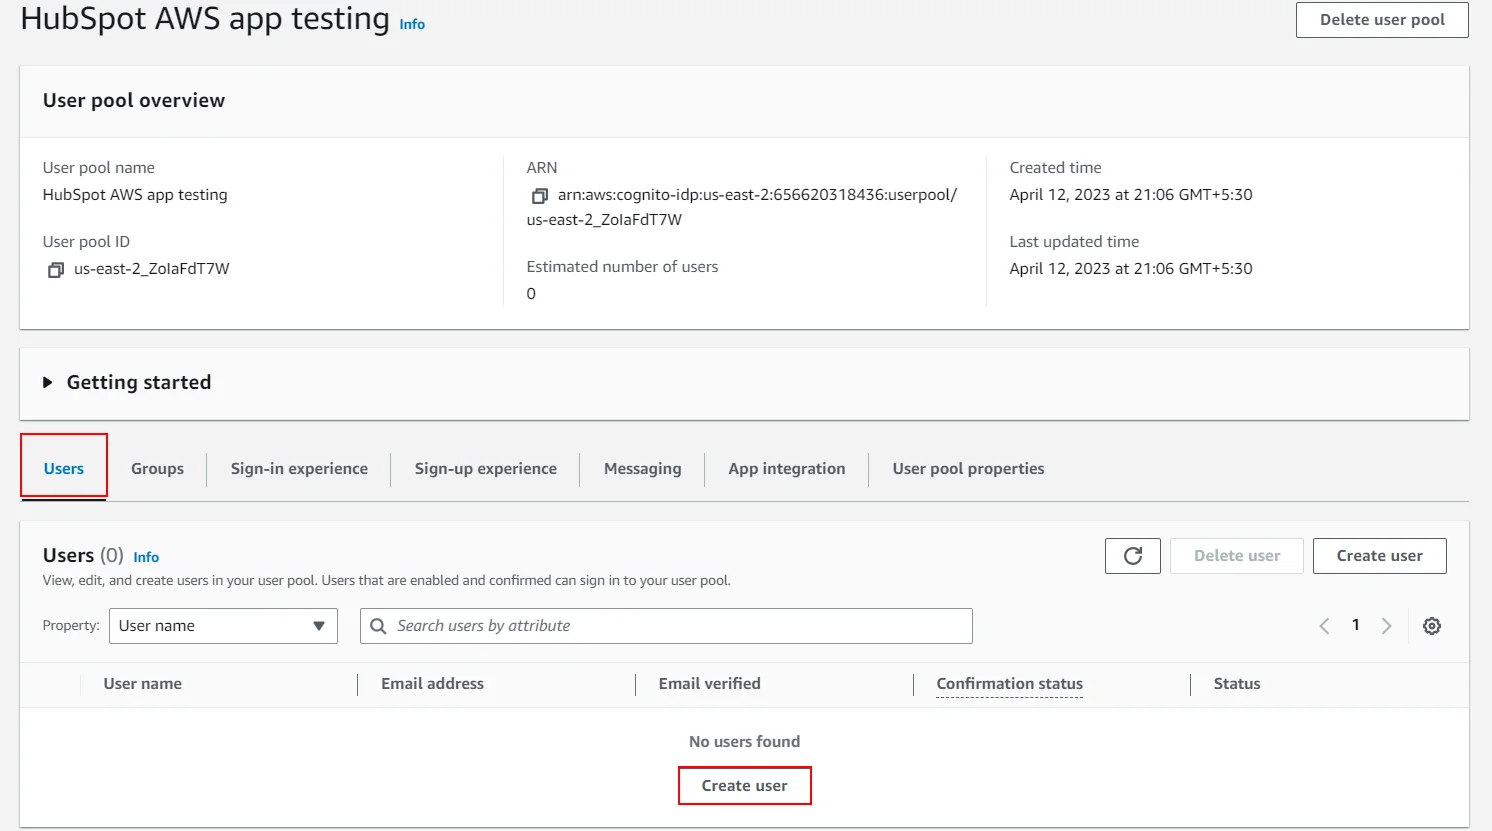
  • に行きます [ユーザー]タブ、クリック ユーザーを作成。

  • AWS Cognito シングルサインオン (SSO) - ユーザーの作成
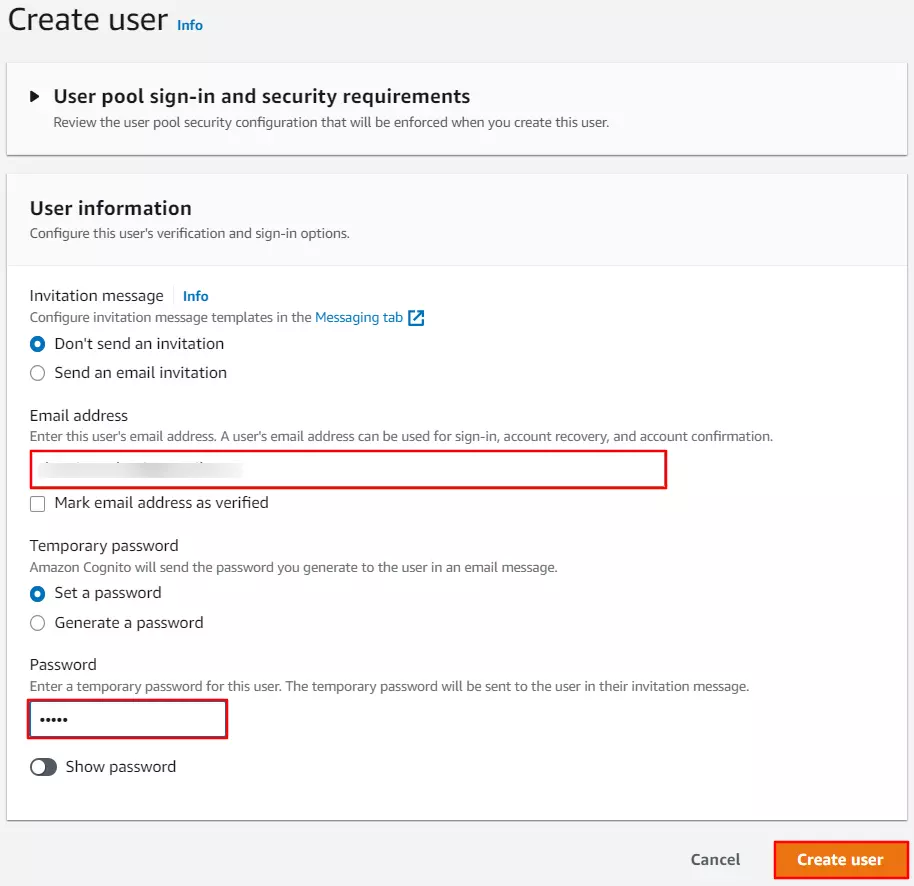
  • などの詳細を入力します。 ユーザー名、メールアドレス、パスワード。 をクリックしてください ユーザーを作成 〜へ 保存 詳細。

  • AWS Cognito シングルサインオン (SSO) - ユーザー名、電子メール、パスワードを入力してください
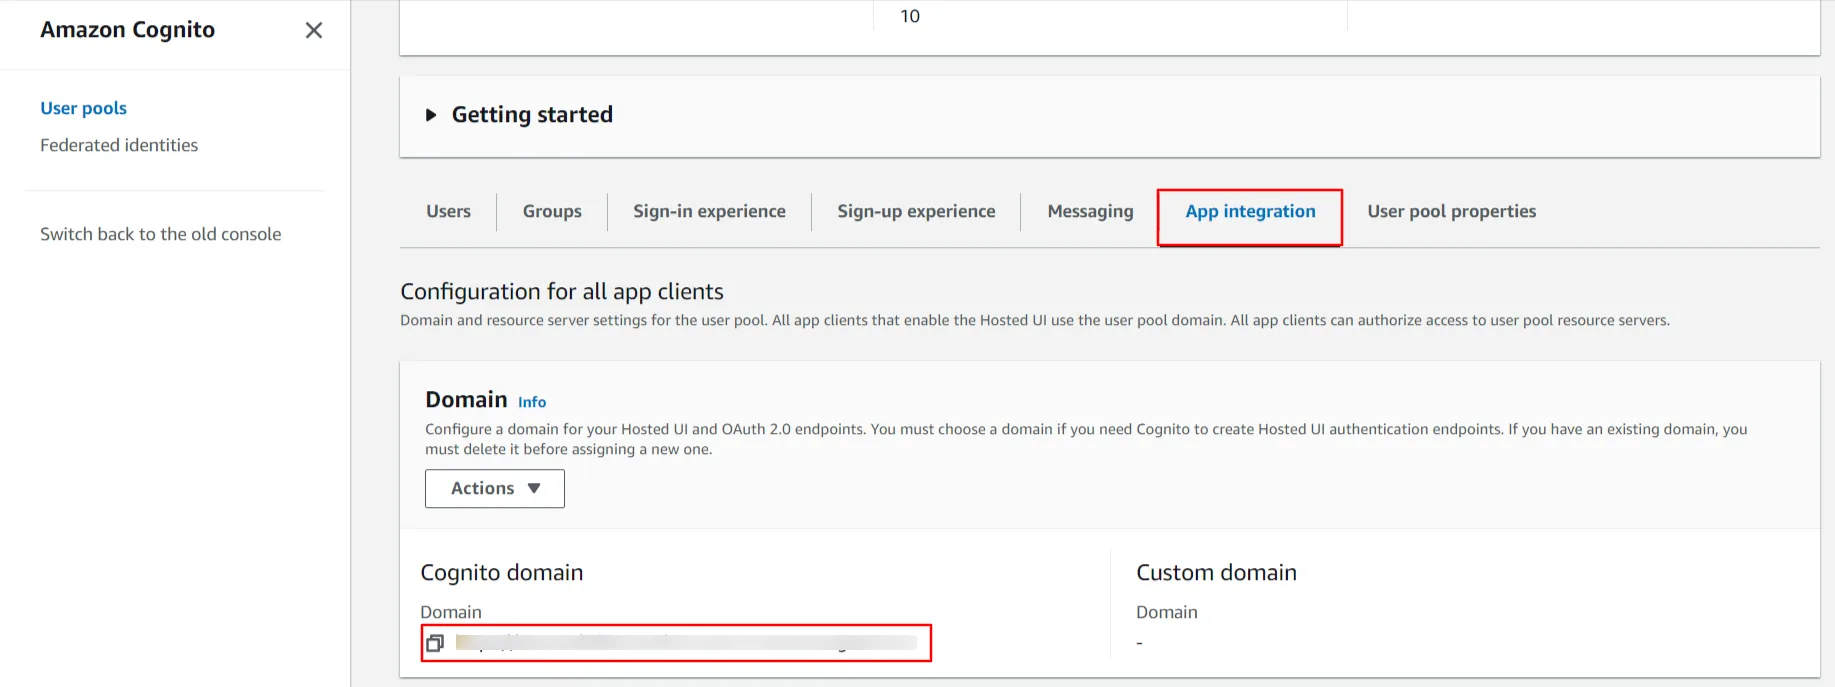
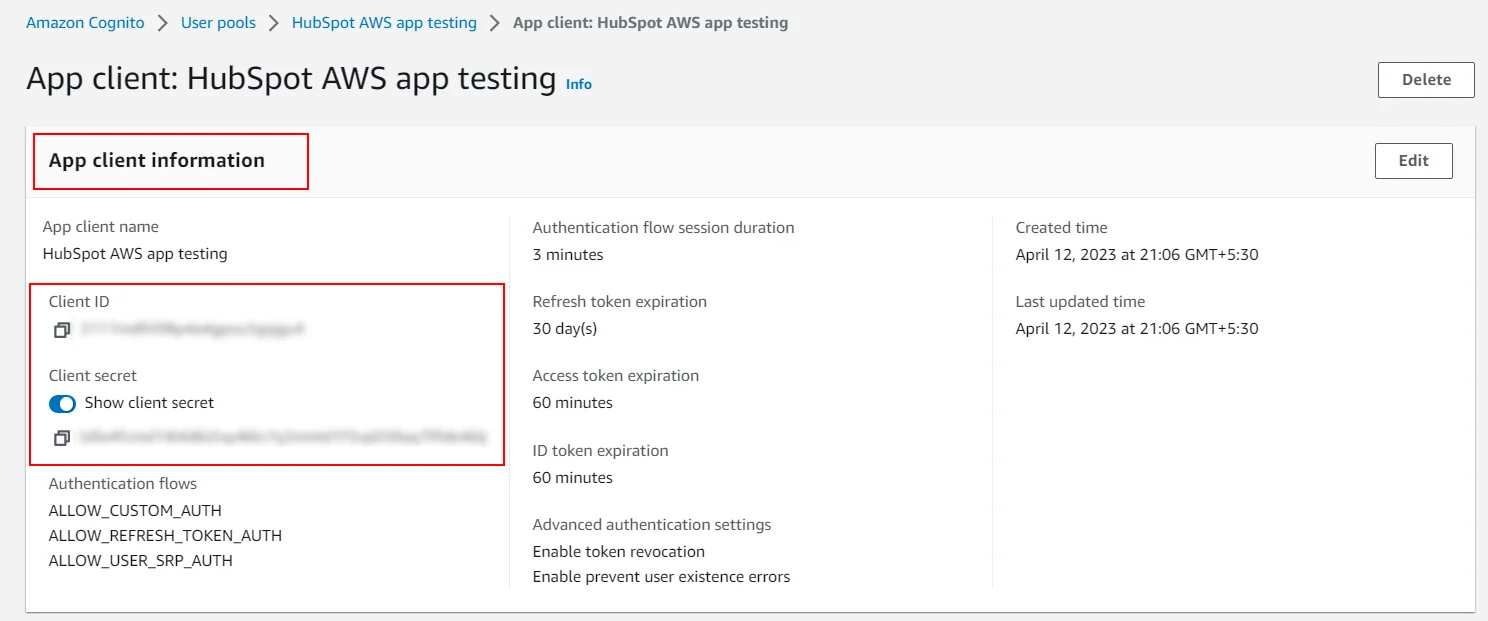
  • ユーザーが正常に作成されたら、次のファイルのコピーが必要になります。 コグニートドメイン, 顧客ID, クライアントシークレット。 「」に移動しますアプリの統合' セクションを開き、完全な内容をコピーします ドメイン名 {ドメイン名}.auth.{リージョン名}.amazoncognito.com。 これは、次のエンドポイントフィールドに入力する必要があります。 miniOrange シングル サインオン (SSO) アプリ内。

  • AWS Cognito シングルサインオン (SSO) - アプリ統合タブ
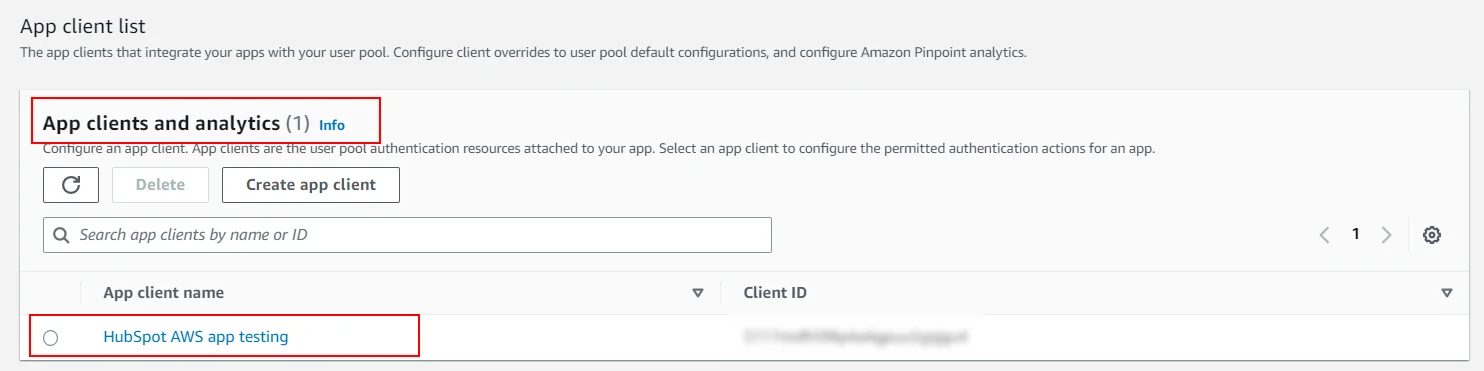
  • 取得するため 顧客ID (NAIST) と クライアントシークレット、そのままでいてくださいアプリの統合' タブをクリックして、 ' まで下にスクロールします。アプリクライアントと分析' セクション。 アプリクライアント名をクリックして、 顧客ID (NAIST) と クライアントシークレット.

  • AWS Cognito シングルサインオン (SSO) - アプリクライアントと分析 AWS Cognito シングルサインオン (SSO) - クライアント ID クライアントシークレット

ステップ 2: HubSpot を OAuth クライアントとしてセットアップする

  • に行きます miniOrange シングル サインオン (SSO) アプリ クレデンシャルでログインします。
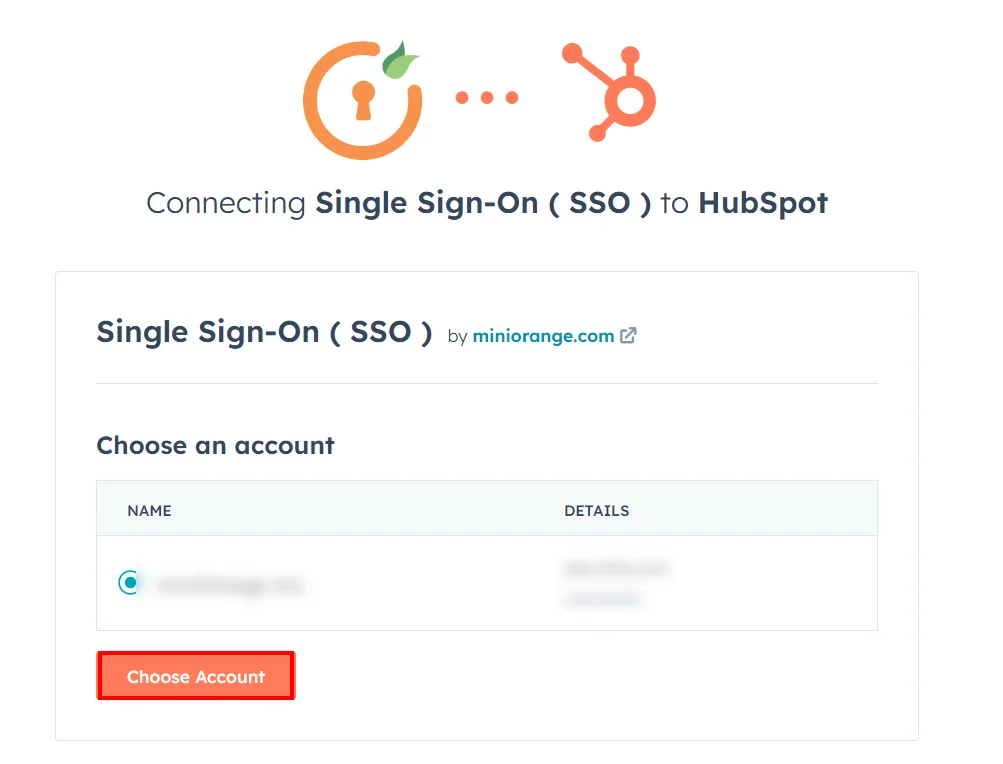
  • をクリックしてアカウントを選択してください アカウントを選択
  • AWS Cognito をアイデンティティプロバイダーとして使用して HubSpot シングルサインオン (SSO) ログインを有効にする
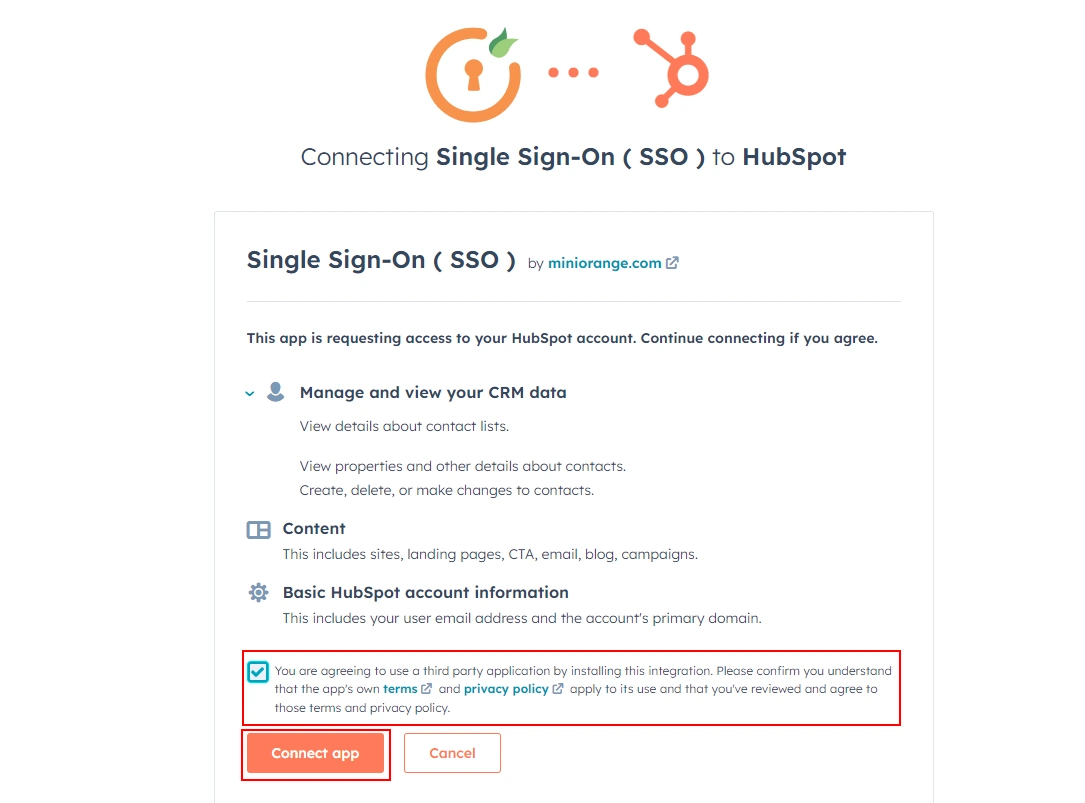
  • その後、をクリックします 右アイコン アプリケーションにアクセスするため。
  • AWS Cognito をアイデンティティプロバイダーとして使用して HubSpot シングルサインオン (SSO) ログインを有効にする
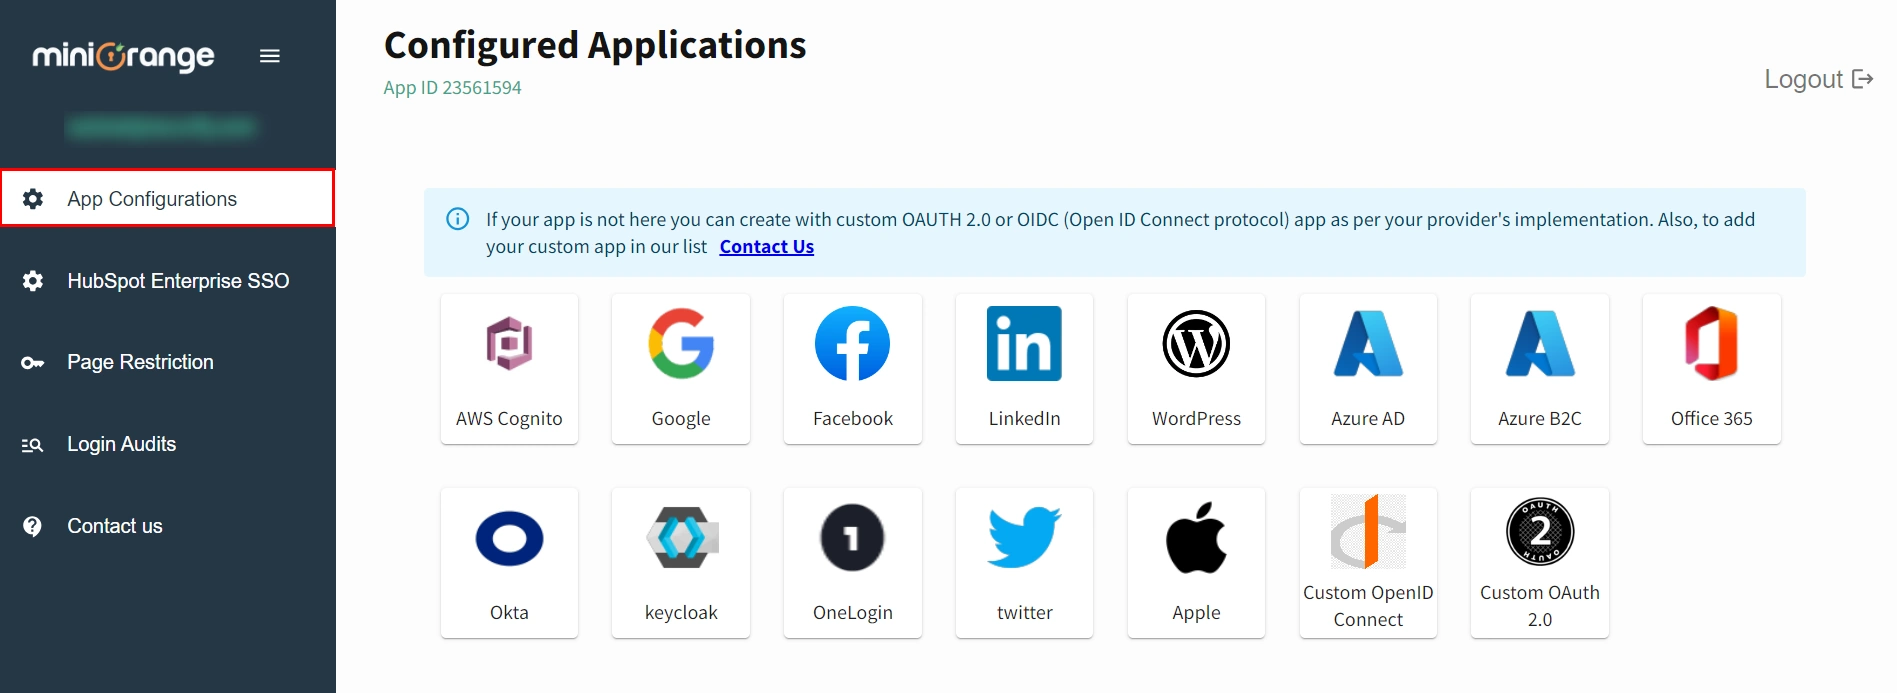
  • miniOrange のシングル サインオン アプリのダッシュボードに移動し、 アプリの構成 タブには何も表示されないことに注意してください。
  • Hubspot シングル サインオン (SSO) を有効にする
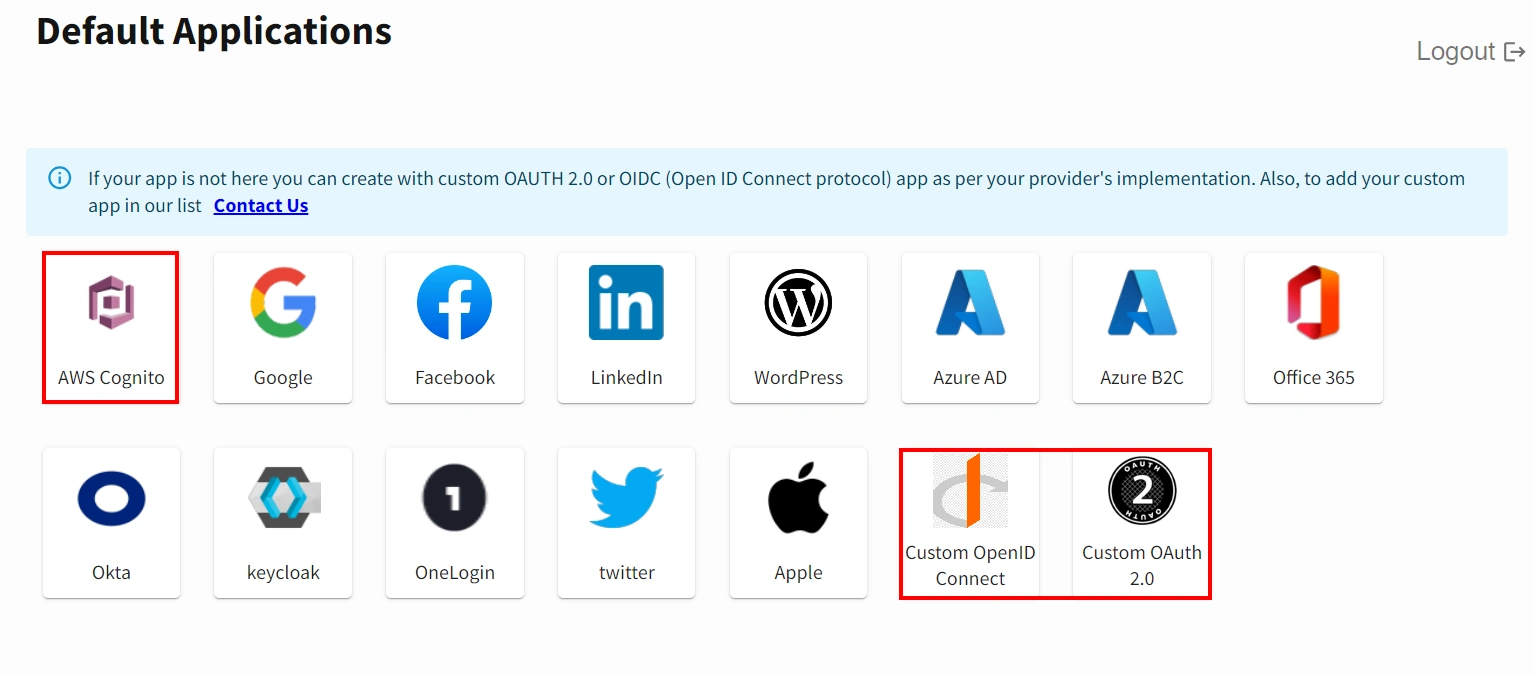
  • ここでは、 アプリケーションを選択します (AWS Cognito) それをクリックしてください。 アプリがここに存在しない場合は、 カスタム OAUTH 2.0 または OIDC (Open ID Connect プロトコル) プロバイダーの実装に従ってアプリを作成します。
  • Hubspot シングル サインオン (SSO) を有効にする
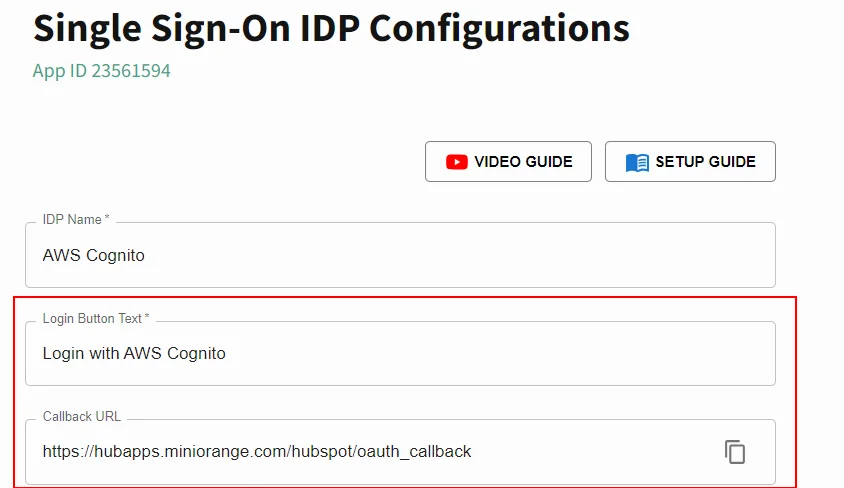
  • 入力する ログインボタンのテキスト そしてコピー コールバックURL AWS Cognito ID プロバイダー (サードパーティ アプリ) をセットアップします。
  • Hubspot シングル サインオン (SSO) を有効にする
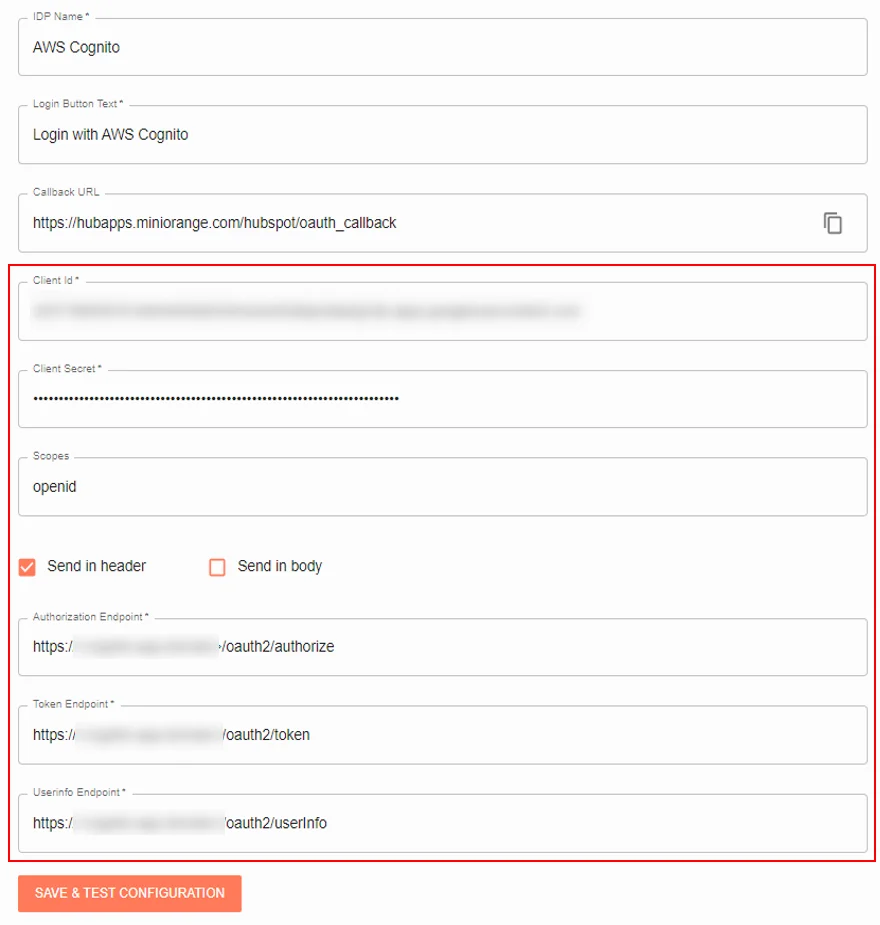
  • ここで、シングル サインオン ( OAuth SSO ) を設定するには、 クライアントID、クライアントシークレット、(NAIST) と 範囲、 有効にする ヘッダーを送信 (NAIST) と Endpoints AWS Cognito から (以下の表を参照)。
    • 顧客ID 詳細
      クライアントシークレット 詳細
      対象領域 オープンID
      ヘッダー/ボディの設定 [ヘッダーで送信] パラメーター オプションを有効にする
      エンドポイントを承認します: https:///oauth2/承認
      アクセストークンエンドポイント: https:///oauth2/トークン
      ユーザー情報の取得エンドポイント: https:///oauth2/ユーザー情報
    AWS Cognito をアイデンティティプロバイダーとして使用して HubSpot シングルサインオン (SSO) ログインを有効にする
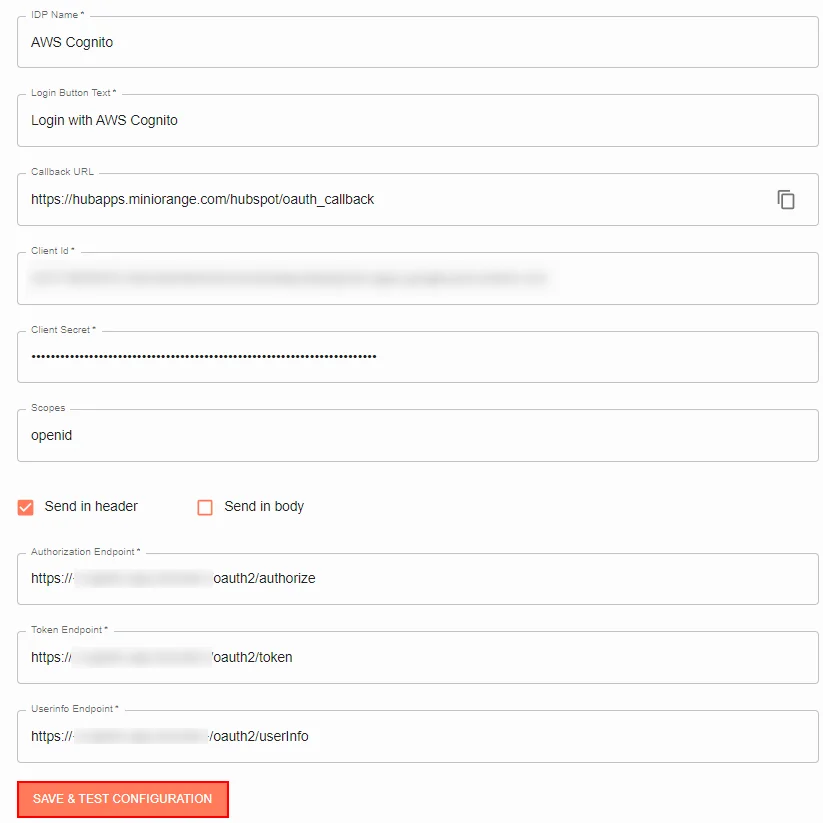
  • すべての詳細を入力したら、 構成を保存してテストする
  • ID プロバイダーとして WordPress を使用して HubSpot シングル サインオン (SSO) ログインを有効にする
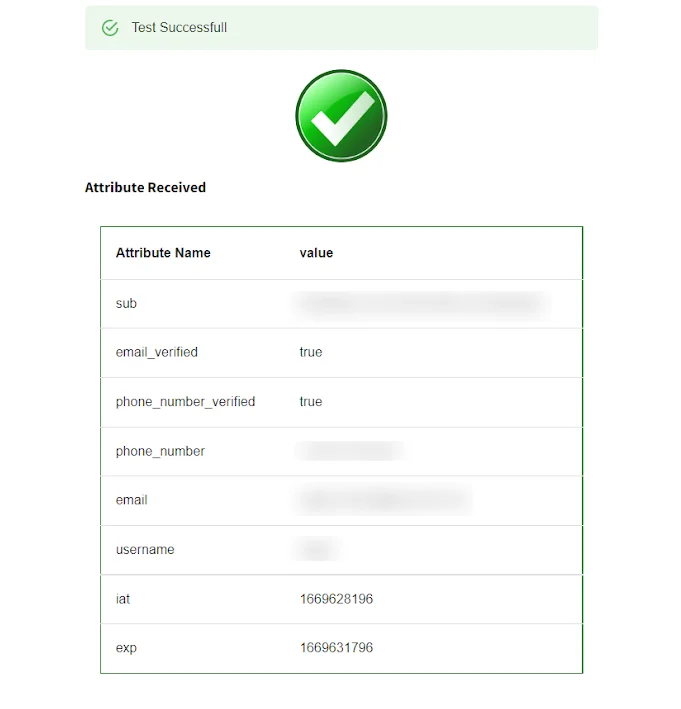
  • テスト設定をクリックすると、AWS Cognito から HubSpot に返されたすべての値が表に表示されます。
  • AWS Cognito をアイデンティティプロバイダーとして使用して HubSpot シングルサインオン (SSO) ログインを有効にする

ステップ 3: HubSpot にページ制限を設定する (Web サイト、ランディング ページ、ブログ、ナレッジベース)

ページ制限機能を使用すると、HubSpotウェブサイトを不正アクセスから保護できます。これは、機密情報の保護に役立ちます。この機能を使用すると、HubSpotのページやコンテンツへのアクセスを制限できます。訪問者は、HubSpotページにアクセスする前にログインする必要があります。
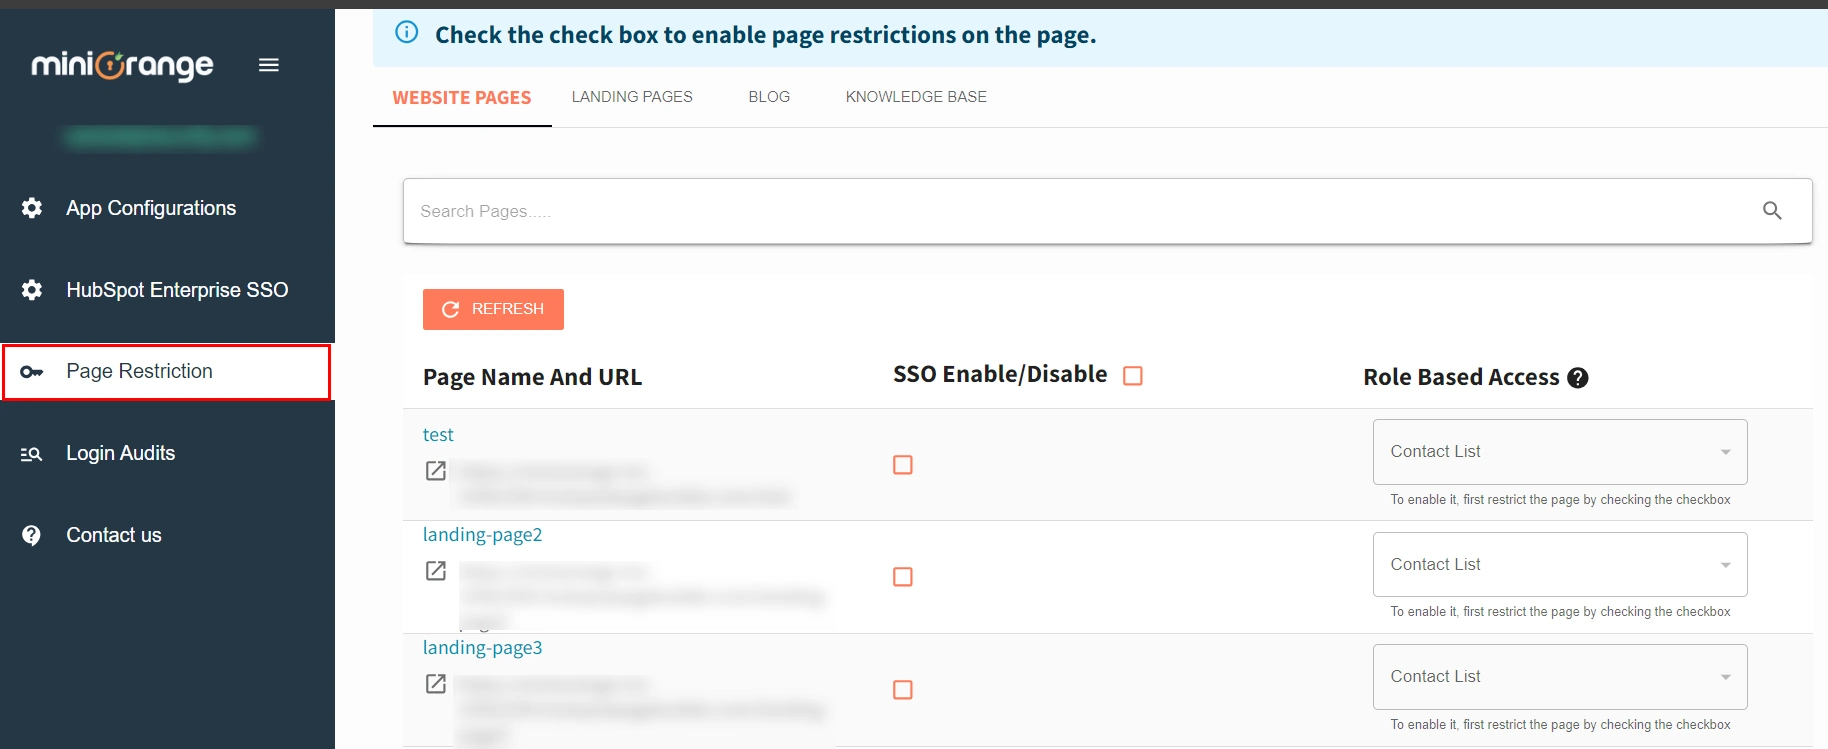
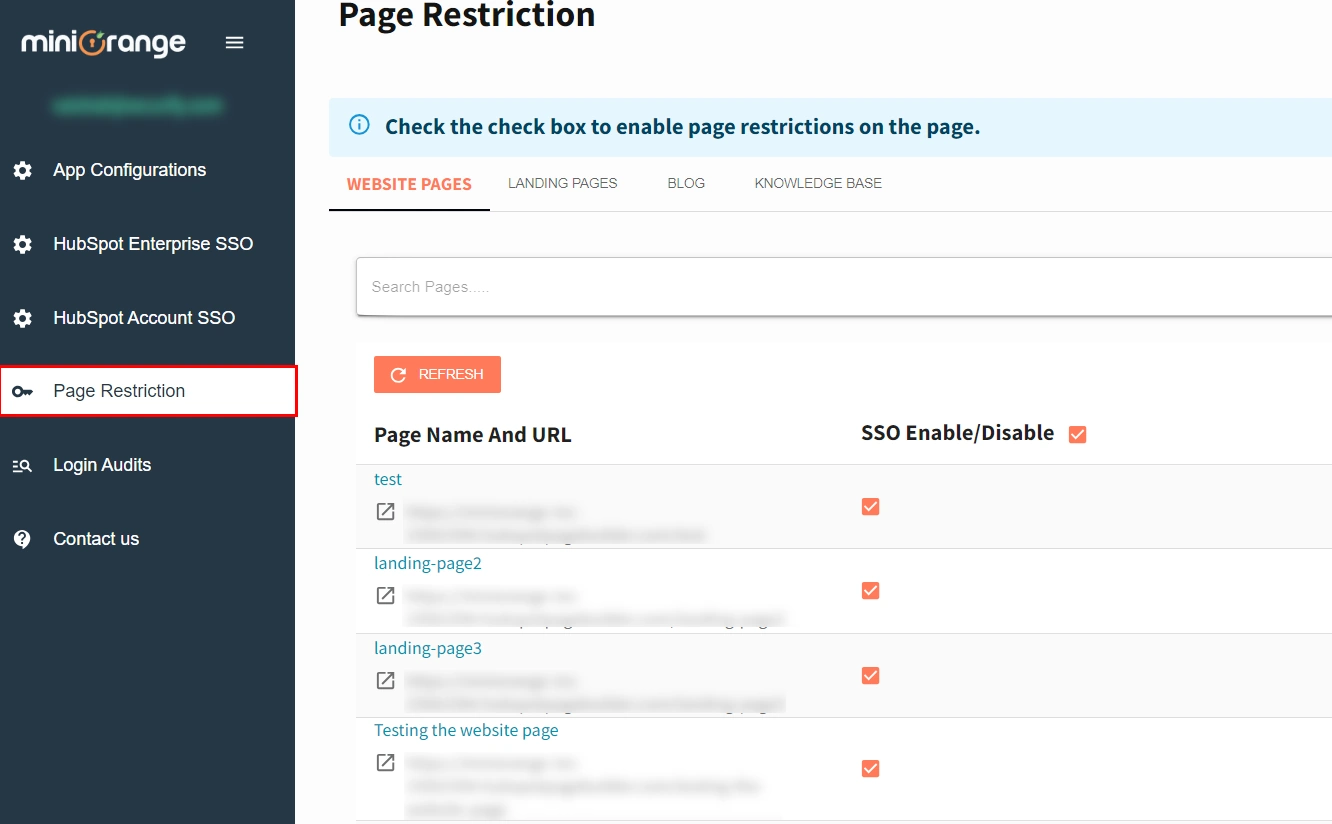
  • テスト構成の結果を受け取ったら、 ページ制限 タブには何も表示されないことに注意してください。
  • Hubspot シングル サインオン (SSO) を有効にする
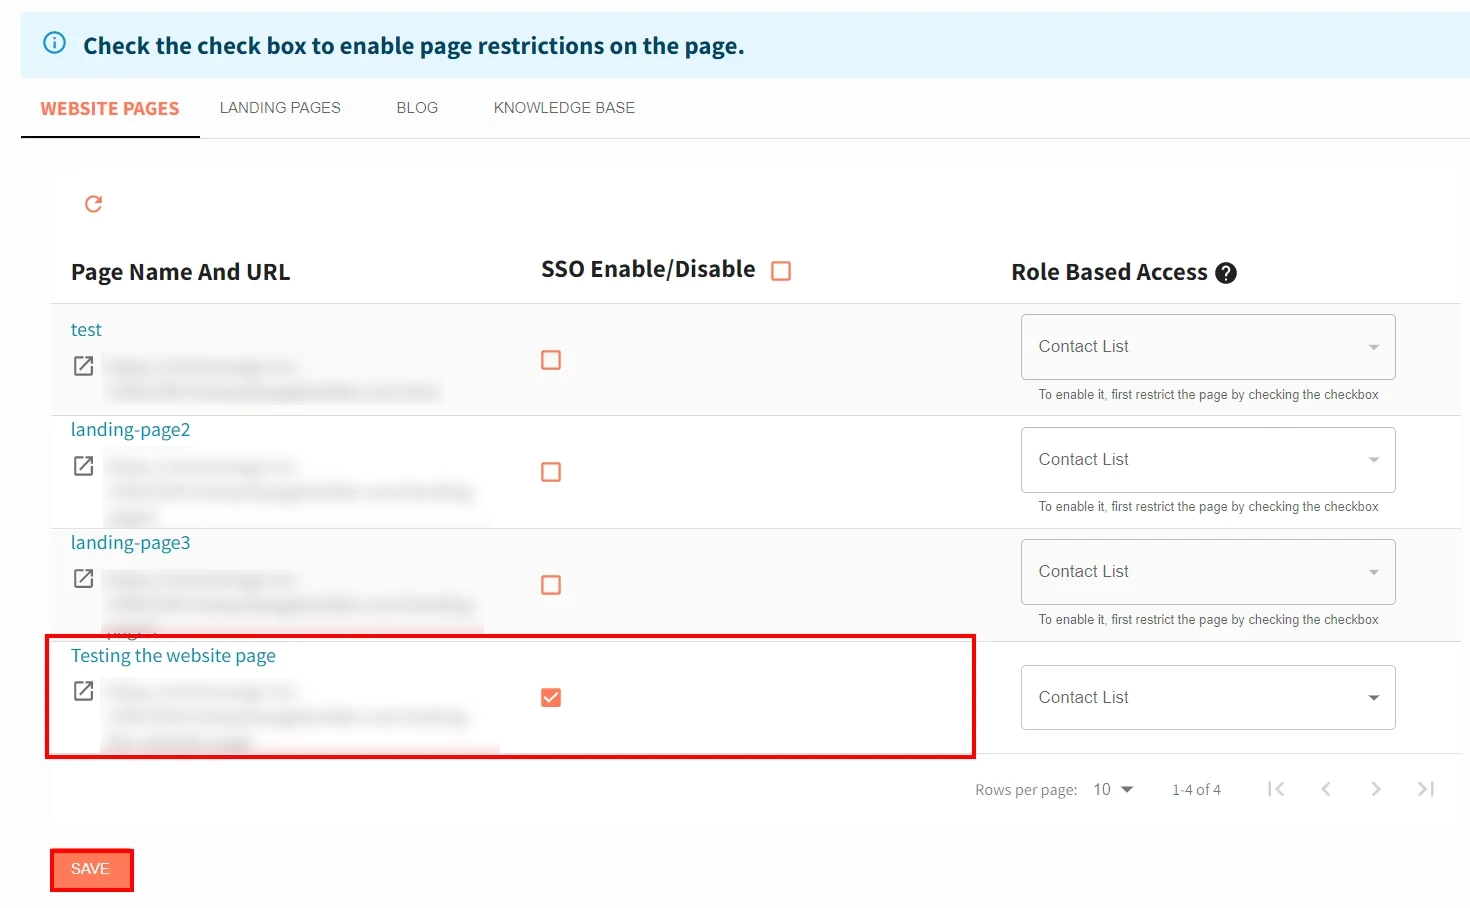
  • まず チェックボックス 権限のないユーザーから保護したいページの横にある をクリックし、 Save 情報を保存します。
  • Hubspot シングル サインオン (SSO) を有効にする
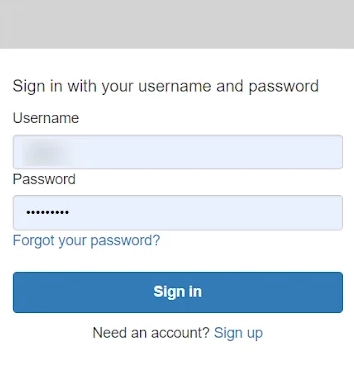
  • 制限したページ URL にアクセスすると、ID プロバイダーのログイン ウィンドウが表示され、資格情報を入力します。
  • ID プロバイダーとして Google を使用して Hubspot シングル サインオン (SSO) ログインを有効にする
  • ログイン後、Web サイトのページに正常にリダイレクトされます。
  • ID プロバイダーを使用して Hubspot シングル サインオン (SSO) ログインを有効にする

おめでとう! AWS Cognito と HubSpot が正常に統合され、AWS Cognito ユーザーが HubSpot コンテンツを表示できるようになりました。

ステップ 4: HubSpot で Contact Sync を設定する

連絡先同期は、HubSpotと外部プラットフォームまたはアプリケーション間で連絡先情報をシームレスに統合および同期できる強力な機能です。連絡先同期を使用することで、顧客データが複数のシステム間で最新かつ正確で一貫性のある状態であることを保証でき、時間の節約と手作業によるデータ入力の削減につながります。
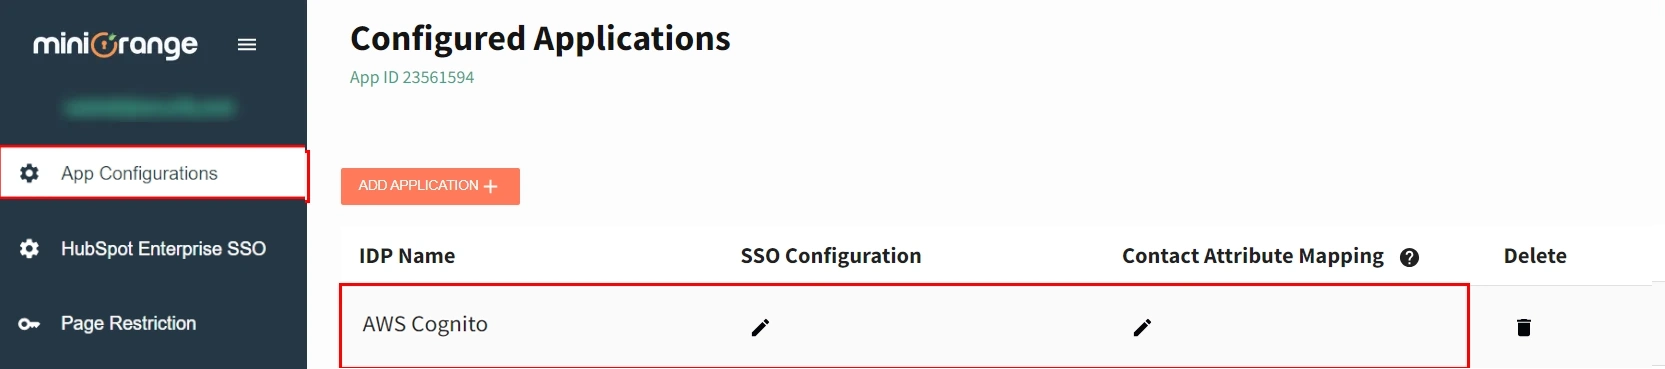
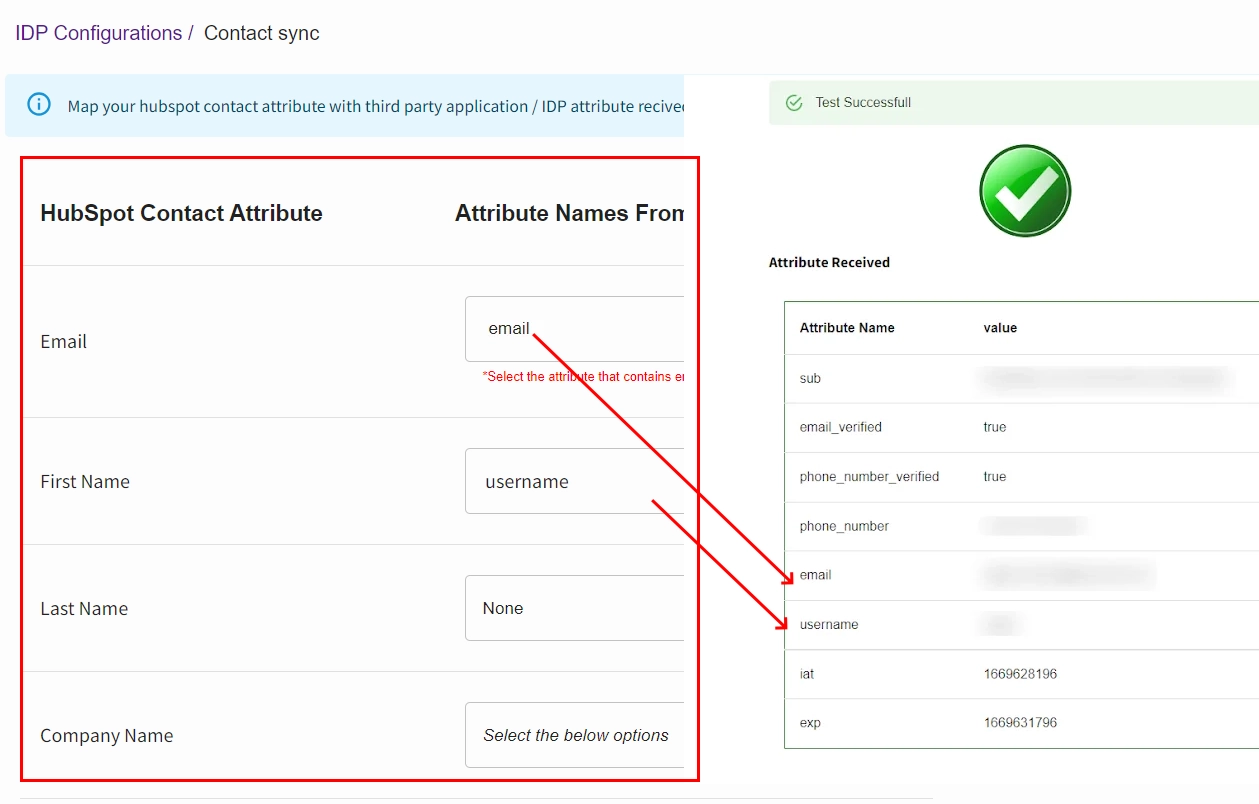
  • 連絡先の詳細を同期するには、 アプリの構成 タブを選択し、 あなたが作成したプロバイダー.
  • 以下を行うには、 編集 下のアイコン 連絡先属性のマッピング オプションを選択します。
  • ID プロバイダーを使用して Hubspot シングル サインオン (SSO) ログインを有効にする
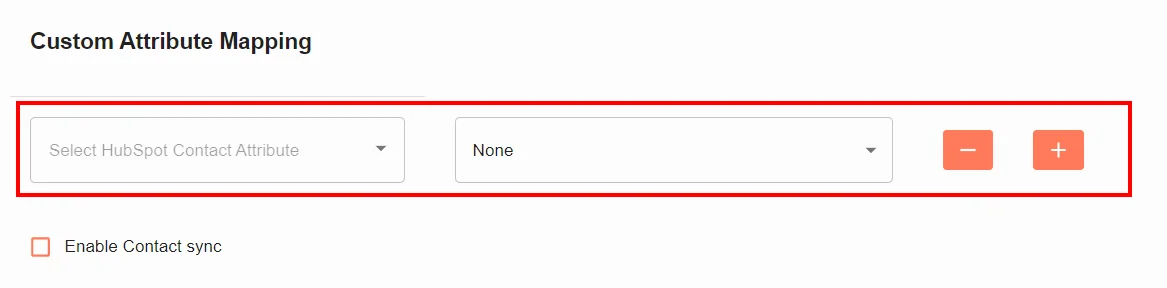
  • あなたは HubSpot の連絡先属性と IDP 属性 オプション、HubSpot コンタクト属性をサードパーティ アプリケーション/IDP 属性にマッピングします テスト構成結果で受け取った。 さらに、複数の属性が必要な場合は、 カスタム属性マッピング オプションを選択します。
  • ID プロバイダーを使用して Hubspot シングル サインオン (SSO) ログインを有効にする
  ID プロバイダーを使用して Hubspot シングル サインオン (SSO) ログインを有効にする
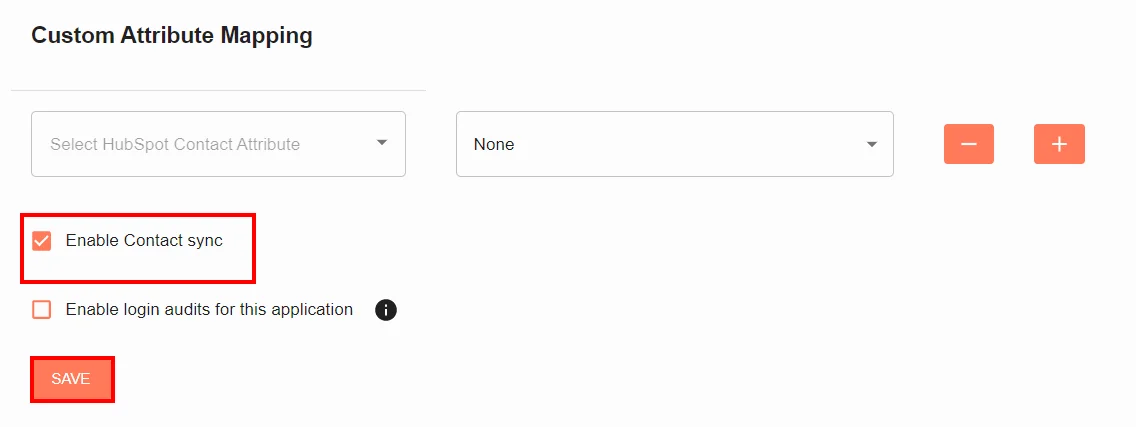
  • すべての属性を追加した後、有効になっていることを確認してください。 連絡先の同期 オプション。 クリックしてください Save
  • ID プロバイダーを使用して Hubspot シングル サインオン (SSO) ログインを有効にする
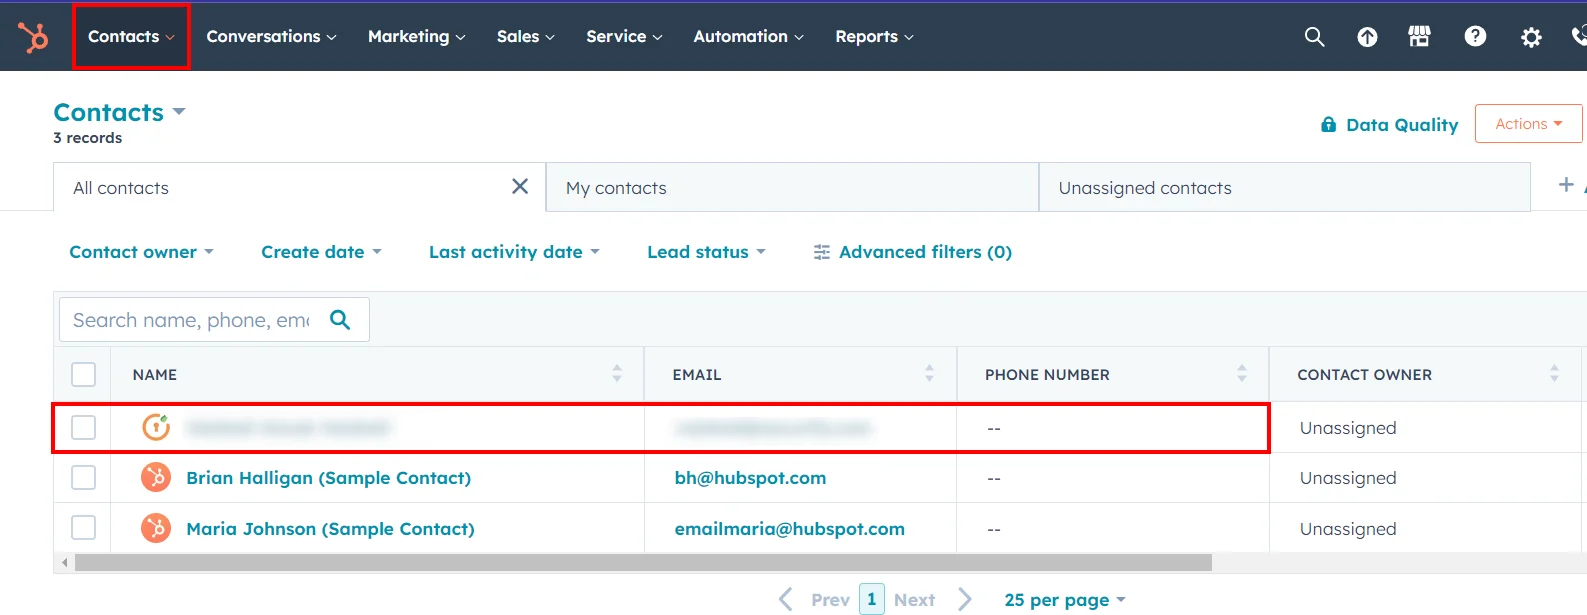
  • あなたは今見つけることができます HubSpot の連絡先。 これは リードを生成する、HubSpot の販売およびマーケティング パイプラインに新しい連絡先を迅速かつ簡単に追加できるためです。 連絡先の同期により、 HubSpot アカウントは、リードと顧客 (サイト訪問者) に関する最新情報で常に更新されます。、より質の高い見込み顧客を生成するのに役立ちます。
  • ID プロバイダーを使用して Hubspot シングル サインオン (SSO) ログインを有効にする

ステップ 5: HubSpot アカウントからアプリをアンインストールする方法

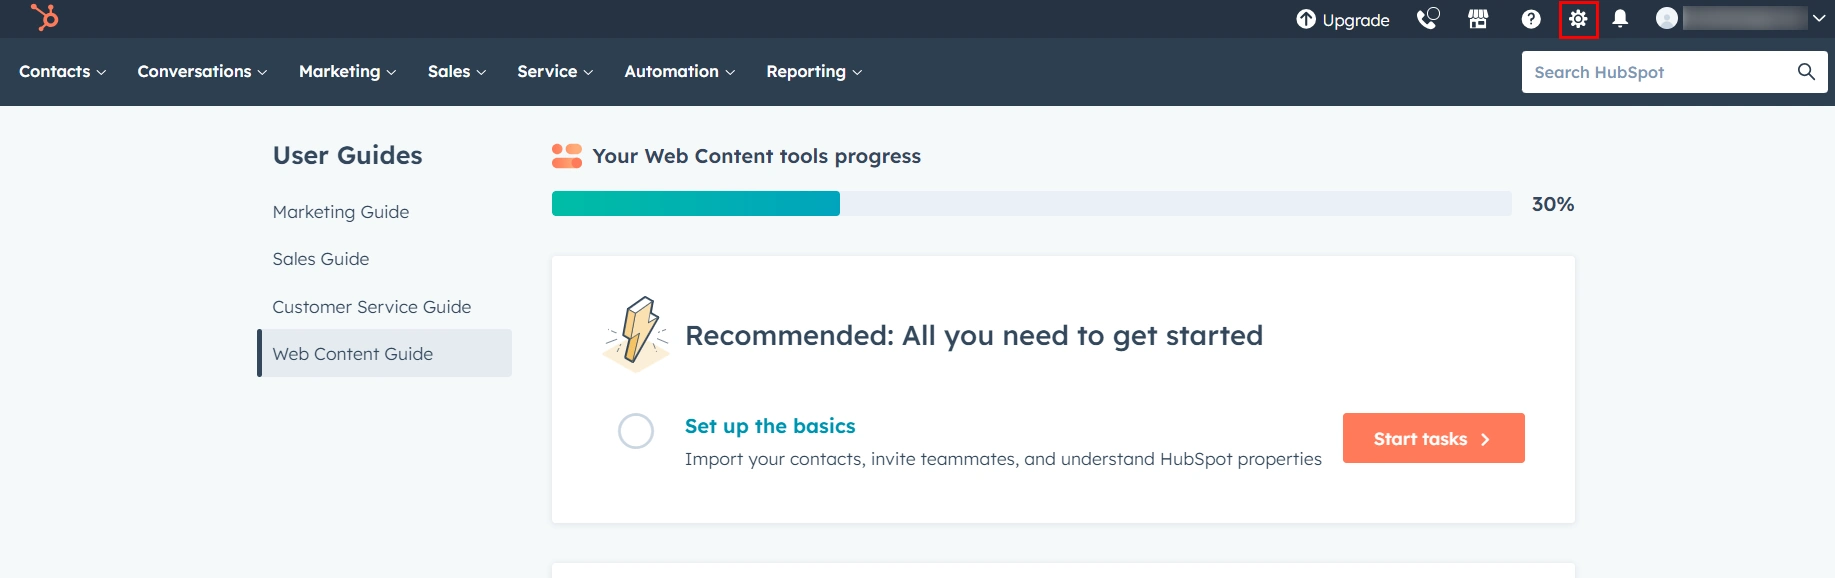
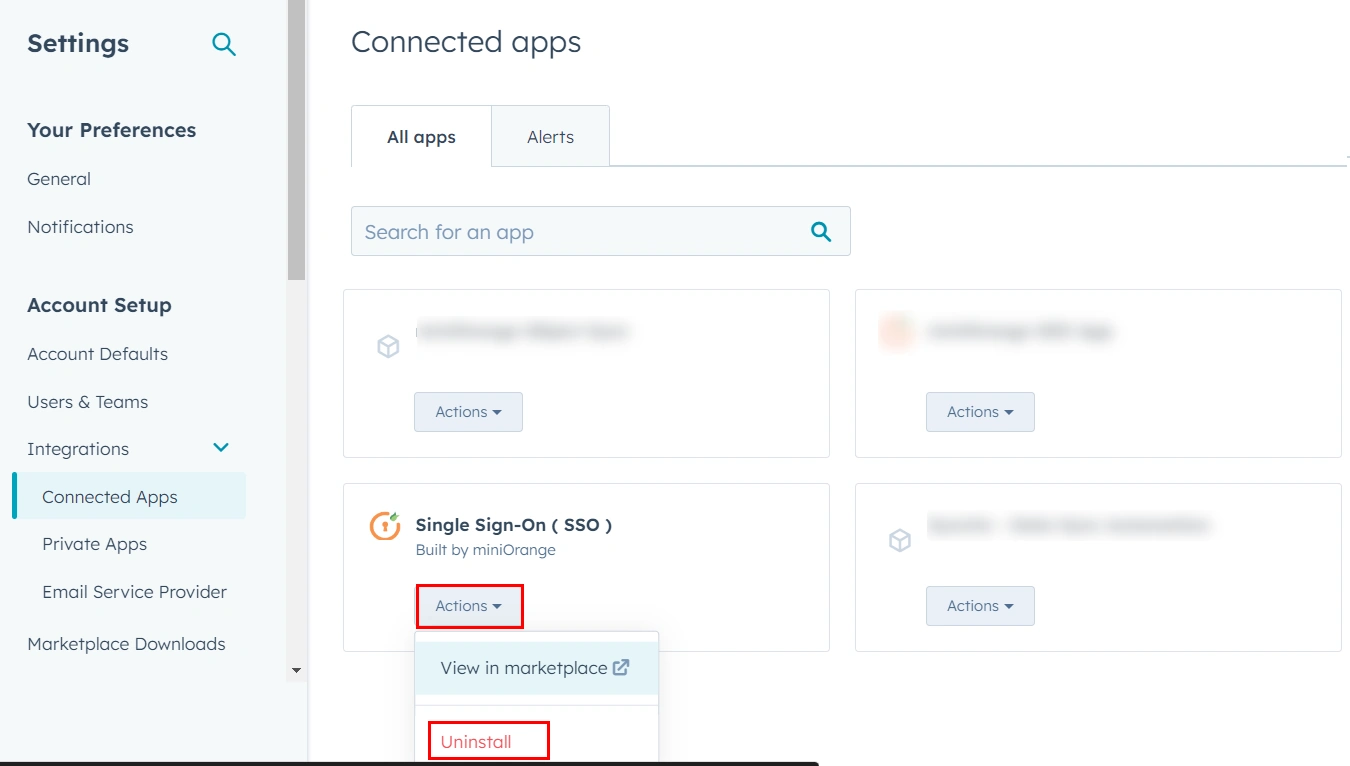
  • アプリをアンインストールするには、HubSpot アカウントに移動して、 設定 のアイコンをクリックします。
  • Hubspot シングル サインオン (SSO) を有効にする
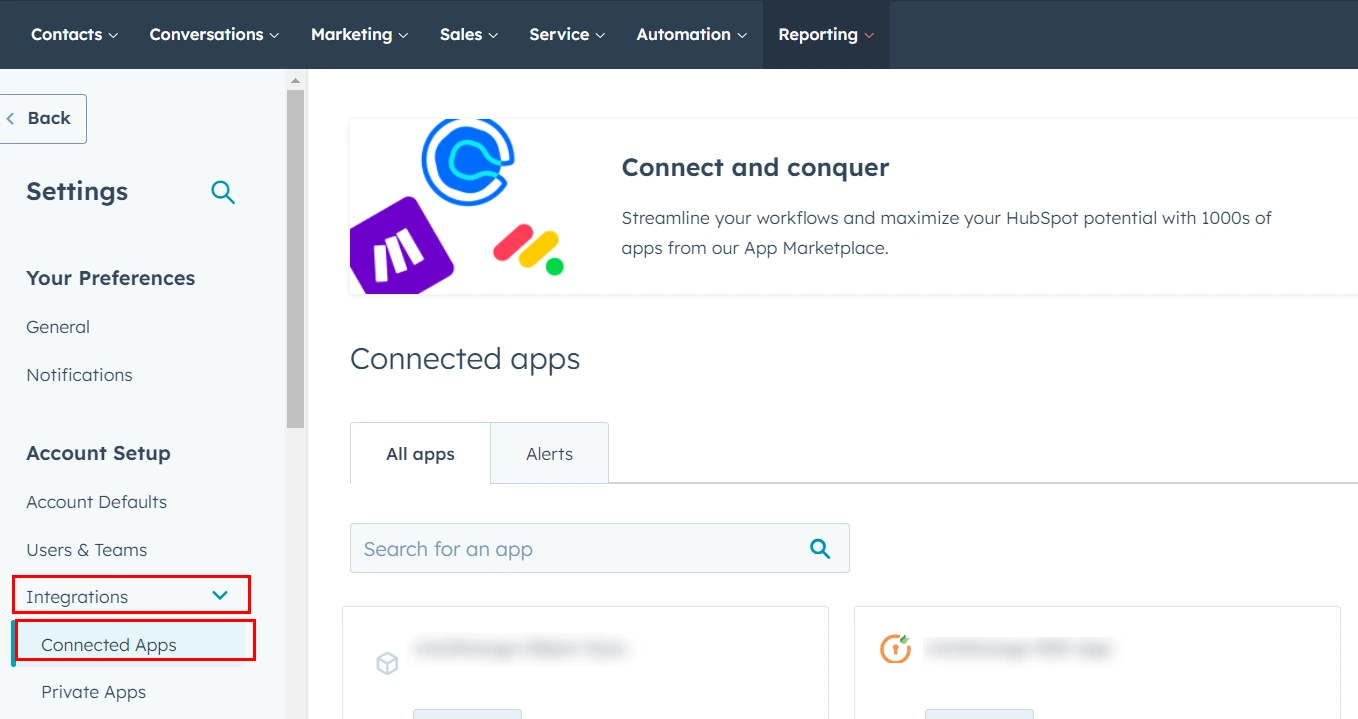
  • に行く インテグレーション をクリックします。入力したコードが正しければ、MFAの設定は正常に完了します 接続されたアプリ.
  • Hubspot シングル サインオン (SSO) を有効にする
  • アプリのリストが表示されるので、アプリを選択してクリックします ボタン。そして、 をクリックします アンイ オプションを選択します。
  • Hubspot シングル サインオン (SSO) を有効にする
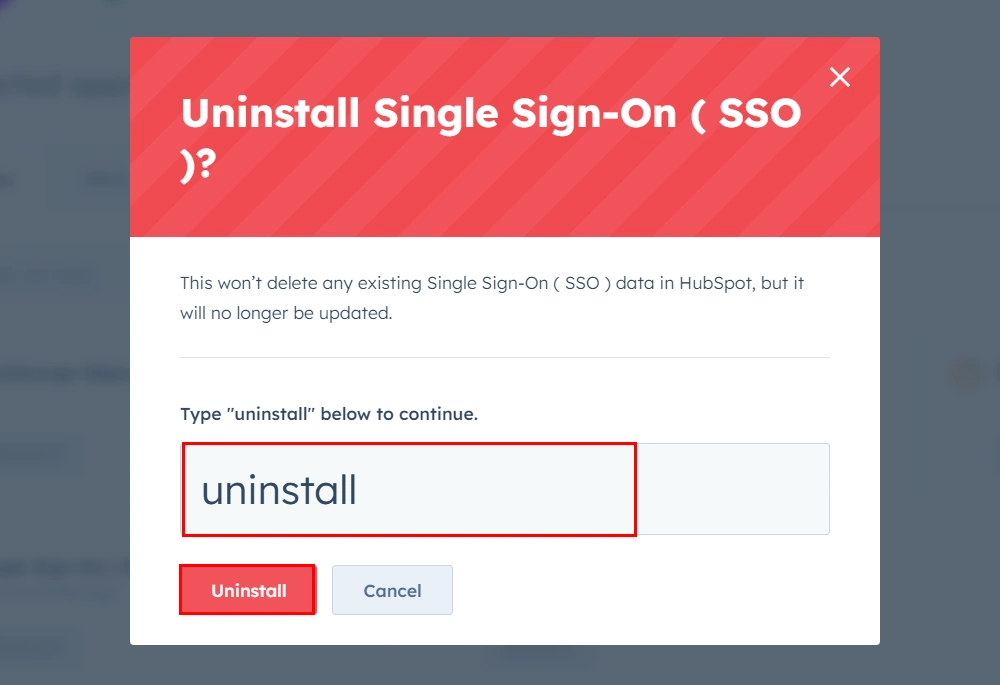
  • 続行するには下に「アンインストール」と入力し、クリックします アンインストール
  • Hubspot シングル サインオン (SSO) を有効にする

ステップ 6: HubSpot からアプリを切断するにはどうすればよいですか?

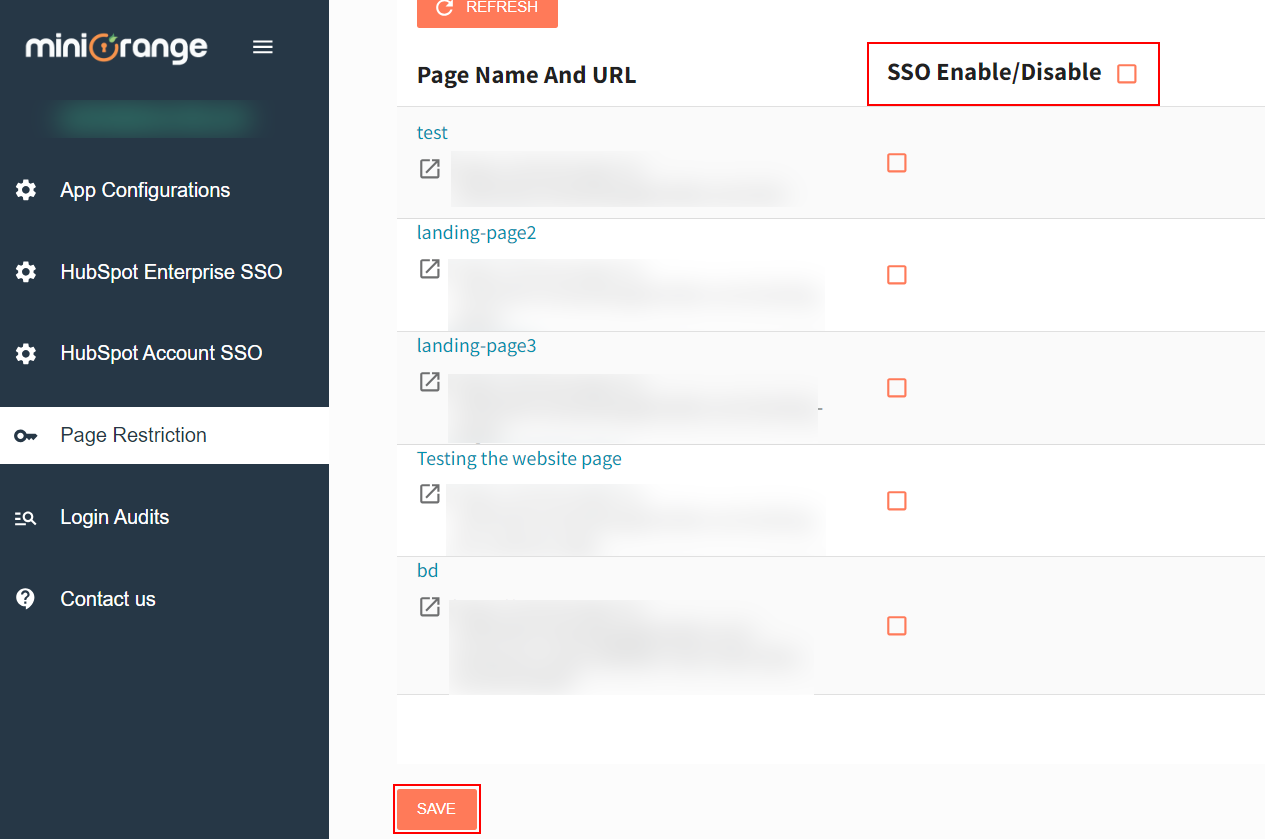
  • に行きます ページ制限 タブには何も表示されないことに注意してください。
  • Hubspot シングル サインオン (SSO) を有効にする
  • 以下のスクリーンショットに示すように、HubSpot ページの選択を解除し、 Save ボタン。これにより、SSO 用のアプリが HubSpot ポータルから切断されます。
  • Hubspot シングル サインオン (SSO) を有効にする

おめでとう! miniOrange アプリケーションによる HubSpot シングル サインオンの接続が正常に切断されました。

トラブルシューティング/よくある質問


切断とアンインストールはユーザーの HubSpot アカウントとデータにどのような影響を与えますか?

アンインストールするとアプリとその設定が削除され、ユーザーは HubSpot ページにシングル サインオン (SSO) アクセスできなくなります。切断すると、SSO からページが切り離されるだけで、アプリの設定はそのまま残り、SSO アクセス用にページを再構成できるようになります。

次のメッセージが表示されます: {"status":"failed","message":"OAuth プロバイダーからのトークンの取得中にエラーが発生しました。"}

  • チェックしたことを確認してください 一方または両方 「」内の次のチェックボックスのいずれかを選択します。HubSpot アプリの構成設定します。
  • IdP がヘッダー内の認証情報を必要とする場合は、 ヘッダ チェックボックスをオンにします。
  • Save 構成を選択してクリックします テスト構成.
  • これで問題が解決しない場合は、両方のオプションを選択してみてください。 ヘッダ (NAIST) と ボディ チェックボックス
  • 同様に、IdP の本文に資格情報が必要な場合は、 ボディ チェックボックスをオンにします。
  • 適切なチェックボックスをオンにすると、テスト構成ウィンドウに属性テーブルが表示されます。

テスト構成は成功しましたが、ログインしようとするとリダイレクト ループにはまってしまいます。

これが起こる理由はいくつかあります。

1. Web サイトでキャッシュが有効になっています。

自動リダイレクトが有効な場合、ユーザーは IDP ログイン ページにリダイレクトされ、ログイン後にメイン サイトに戻りますが、キャッシュが有効になっているため IDP ログイン ページにリダイレクトされるため、ループが発生します。

2. HTTP/HTTPS の不一致:

これは、サイトで HTTPS が強制されていないが、IDP 側で HTTPS URL が構成されている場合に発生します。これは、.htaccess ファイルまたは Apache レベルでリダイレクト ルールを定義して、サイトで HTTPS を強制することで解決できます。

3. クッキーの混入:

ユーザーのログイン後にプラグインによって作成された Cookie が別のプラグインによって変更されるため、ユーザーは WordPress サイトにログインできなくなりますが、セッションは IDP で作成されます。

エラーの取得:「無効な応答」

2 つの可能性が考えられます。

  1. アプリが OAuth 2.0 プロトコルをサポートしていて、OpenID Connect プロトコルを使用して構成されているか、その逆の場合も同様です。 この場合、カスタム OAuth2.0 アプリを使用してアプリを構成した場合はカスタム OpenID Connect アプリで再構成し、カスタム OpenID Connect アプリを使用してアプリを構成した場合はカスタム OAuth 2.0 アプリで再構成します。 この問題は解決されるはずです。
  2. 上記の解決策が機能しない場合は、アプリ/プロバイダーが標準の OAuth 2.0/OpenID Connect プロトコルに従っていない可能性があります。 この場合は、こちらまでご連絡ください Hubapps@xecurify.com アプリ/プロバイダーのリクエスト/レスポンス形式のドキュメントを添付して送信してください。技術者が解決策を返信します。

「無効な応答を受け取りました」というエラー メッセージが表示される

この問題を解決するには、HubSpot SSOアプリケーションのエンドポイントテーブルで、正しいトークンとユーザー情報のエンドポイントを設定してください。エンドポイントの正しい形式は、こちらから確認できます。

その他のリソース


お困りですか?

ご要望について迅速なガイダンス(メールまたはミーティング)をご希望の場合は、 hubapps@xecurify.comまでメールでお問い合わせください。弊社のチームがお客様のご要望に最適なソリューション/プランの選択をお手伝いいたします。


こんにちは!

助けが必要? 私たちはここにいます!

対応