
Plus ストアと非 Plus ストア向けに SAML を使用して Shopify で Okta SSO を設定する方法
miniOrange でできること Okta がアイデンティティプロバイダー (IdP) として機能安全でシームレスな Shopifyストアフロントへのシングルサインオン(SSO) Okta認証情報を使用します。当社のソリューションは、新しいShopify顧客アカウントと従来のアカウントの両方をサポートしており、あらゆるタイプのストアに適しています。
Shopify Plusストアを運営している場合でも、Shopify Plus以外のストアを運営している場合でも、高度なB2BストアとB2Bログイン機能が必要な場合でも、 Shopify Okta SSO統合 柔軟でスケーラブルな認証ソリューションを提供します。



OktaをIdPとして使用してShopifyへの[OAuth] SSOを設定する
OktaをIDプロバイダー(IdP)として使用し、OAuthプロトコルを介してShopifyとのシングルサインオン(SSO)を設定します。
前提条件: アプリのインストール
- あなたにログインする Shopify管理者.
- に行く アプリ → Shopifyアプリストア
- 検索する miniOrange シングルサインオン – SSO
- 詳しくはこちら インストールを開始する アプリをストアに追加する
- アプリを開く アプリ Okta SAML SSO設定を開始する
Shopify への SSO の IDP として Okta を設定するためのステップバイステップ ガイド
ステップ1: OktaでShopifyをSPとして設定する
- あなたのにログインします Okta 管理ダッシュボード。
- Okta 開発者サイトで、次の場所に移動します。 アプリケーションタブ 選択して アプリケーション。
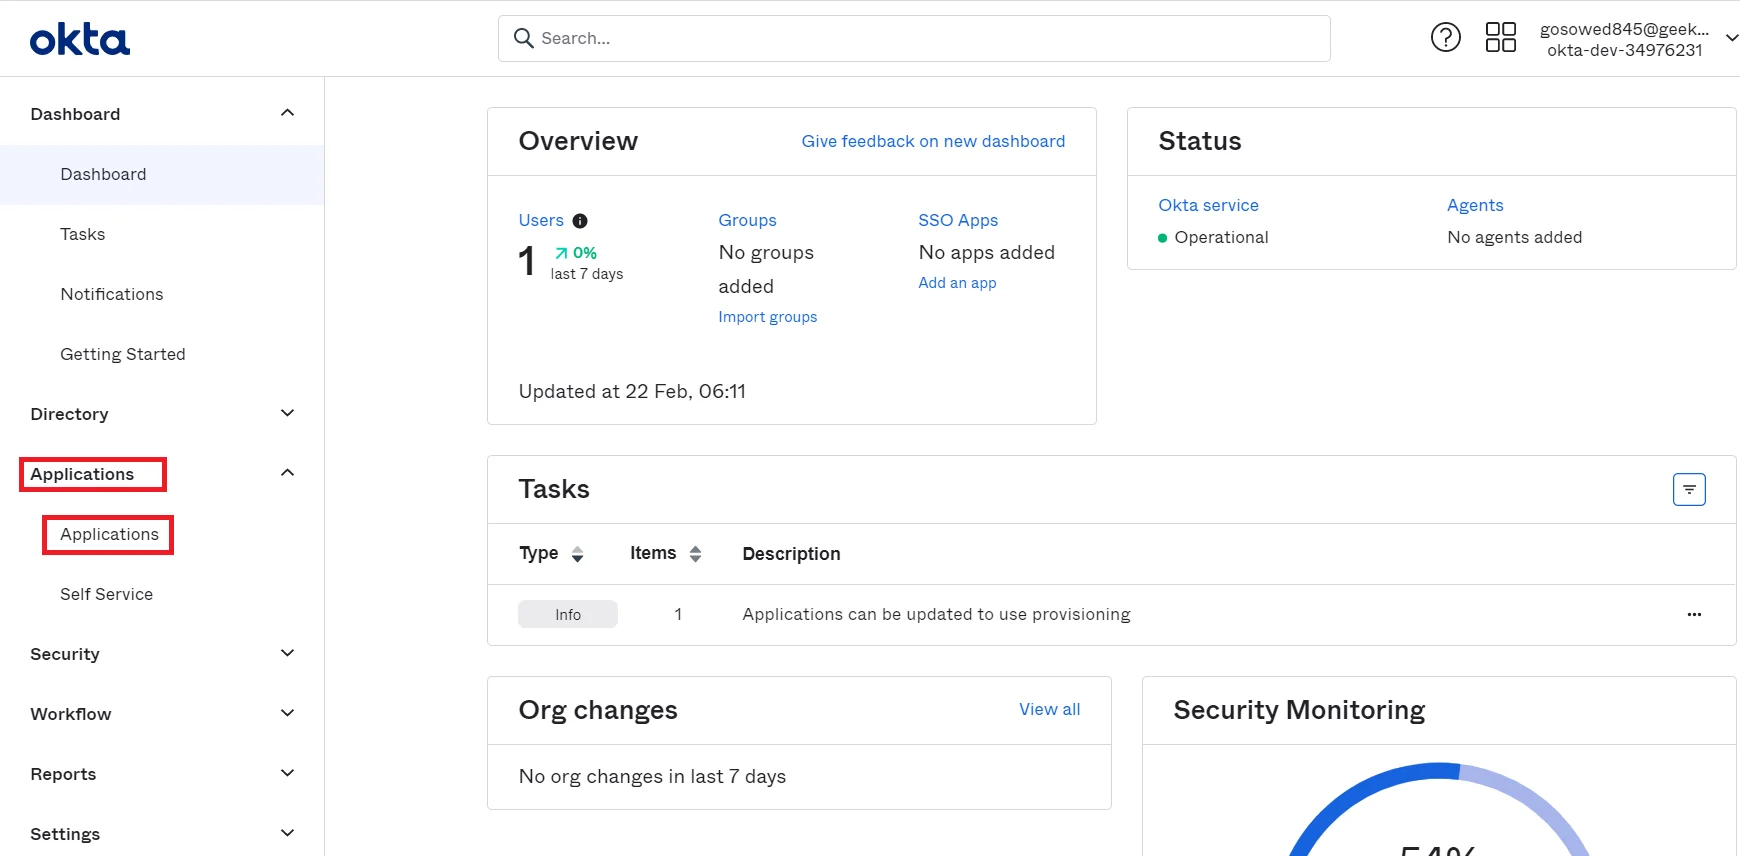
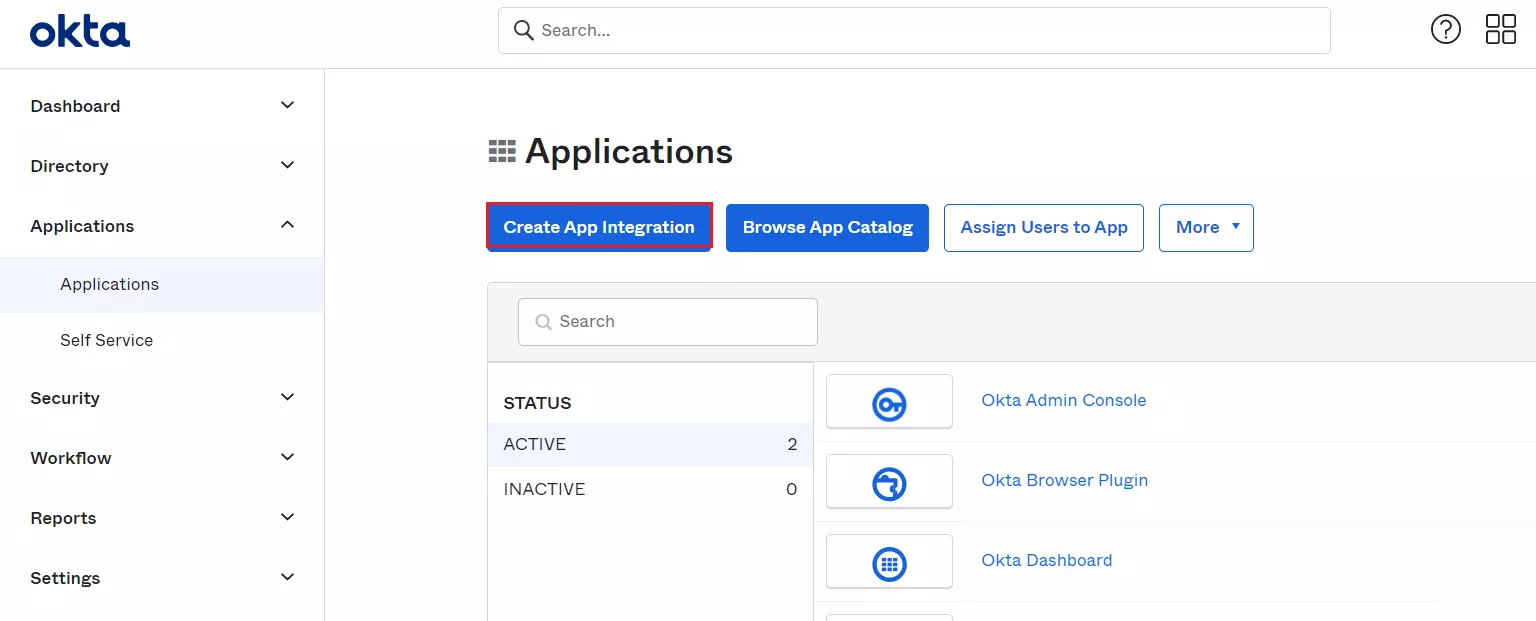
- 以下を行うには、 アプリ統合の作成 ボタンをクリックして新しいアプリを作成します。
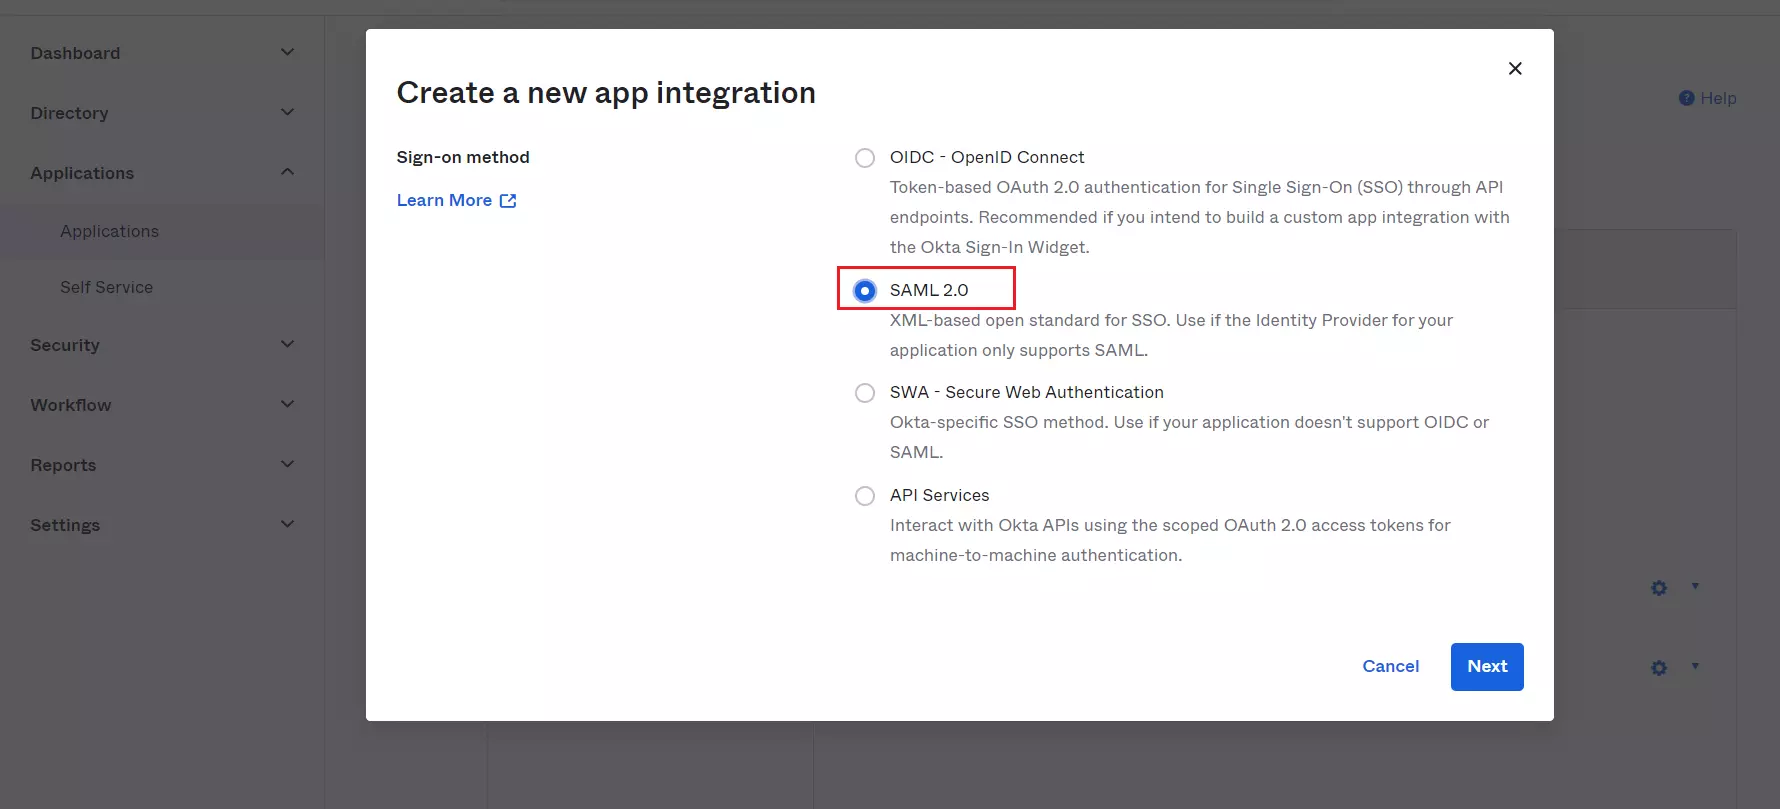
- 選択 SAML2.0 サインオン方法として選択し、 次へ
- 基本設定 タブに、 アプリ名 をクリックして、 次へ
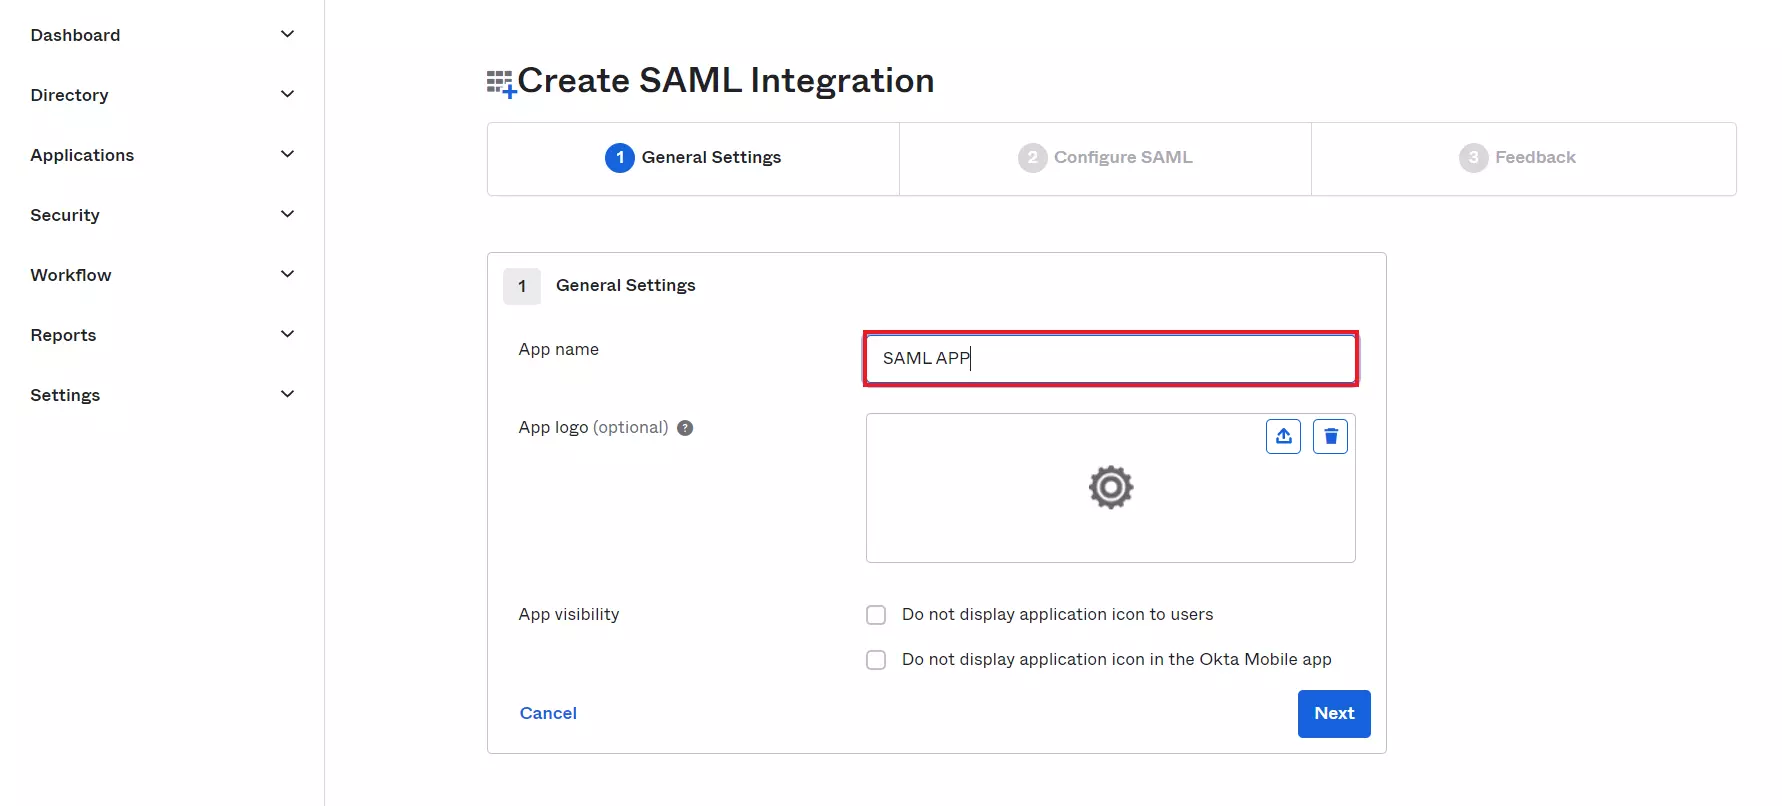
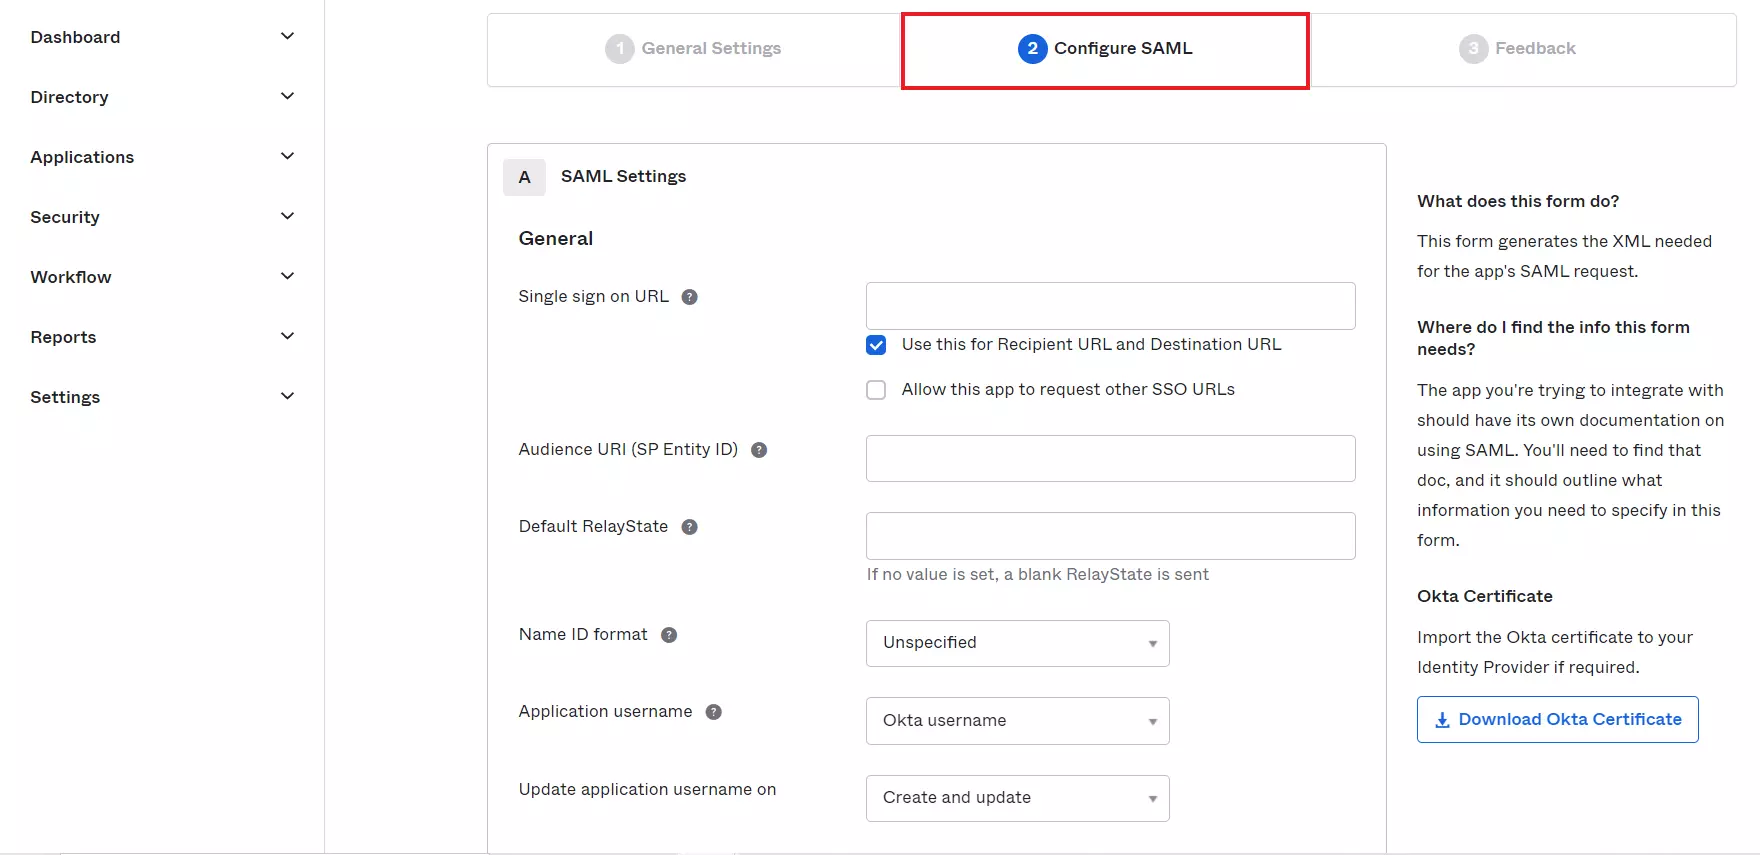
- 上記の場合 SAML設定を取得する必要があります。 Shopify のエンティティ ID と ACS URL。
- 今すぐあなたに行きます Shopifyストア、 に移動します アプリ セクションをクリックして シングル サインオン - SSO ログイン アプリケーション。

- 以下を行うには、 IDプロバイダーの追加 ボタンをクリックして IDP を追加します。

- 選択 SAML プロトコル。

- 今すぐ選択 IDP のリストから。

- 以下を行うには、 メタデータの取得 下の画面に示すように、ボタンをクリックしてサービス プロバイダーのメタデータを取得します。

- SP - 開始された SSO
- IDP - 開始された SSO


- Okta アプリケーションに移動し、フィールドに値を入力します。 SAMLを構成する 以下の画面に示すように、セクションを開きます。
| シングルサインオンURL | ACS URL (SP によって開始される SSO の場合) |
| オーディエンス URI (SP エンティティ ID) | エンティティ ID または発行者 |
| デフォルトのリレー状態 | https://store.xecurify.com/moas/broker/login/shopify/<your-store-name>.myshopify.com/account?idpname=<app-key> |

- SSOダッシュボードでは、 アプリキー 上記のスクリーンショットに示すように、構成された IdP に対応します。

- (IDP 属性マッピング): 構成 属性ステートメント (オプション) とをクリックしてください 次へ

- 選択 Okta 構成タイプ そして「完了」をクリックします。
- 次に、作成したアプリケーションに移動し、 割り当て Okta のタブ。
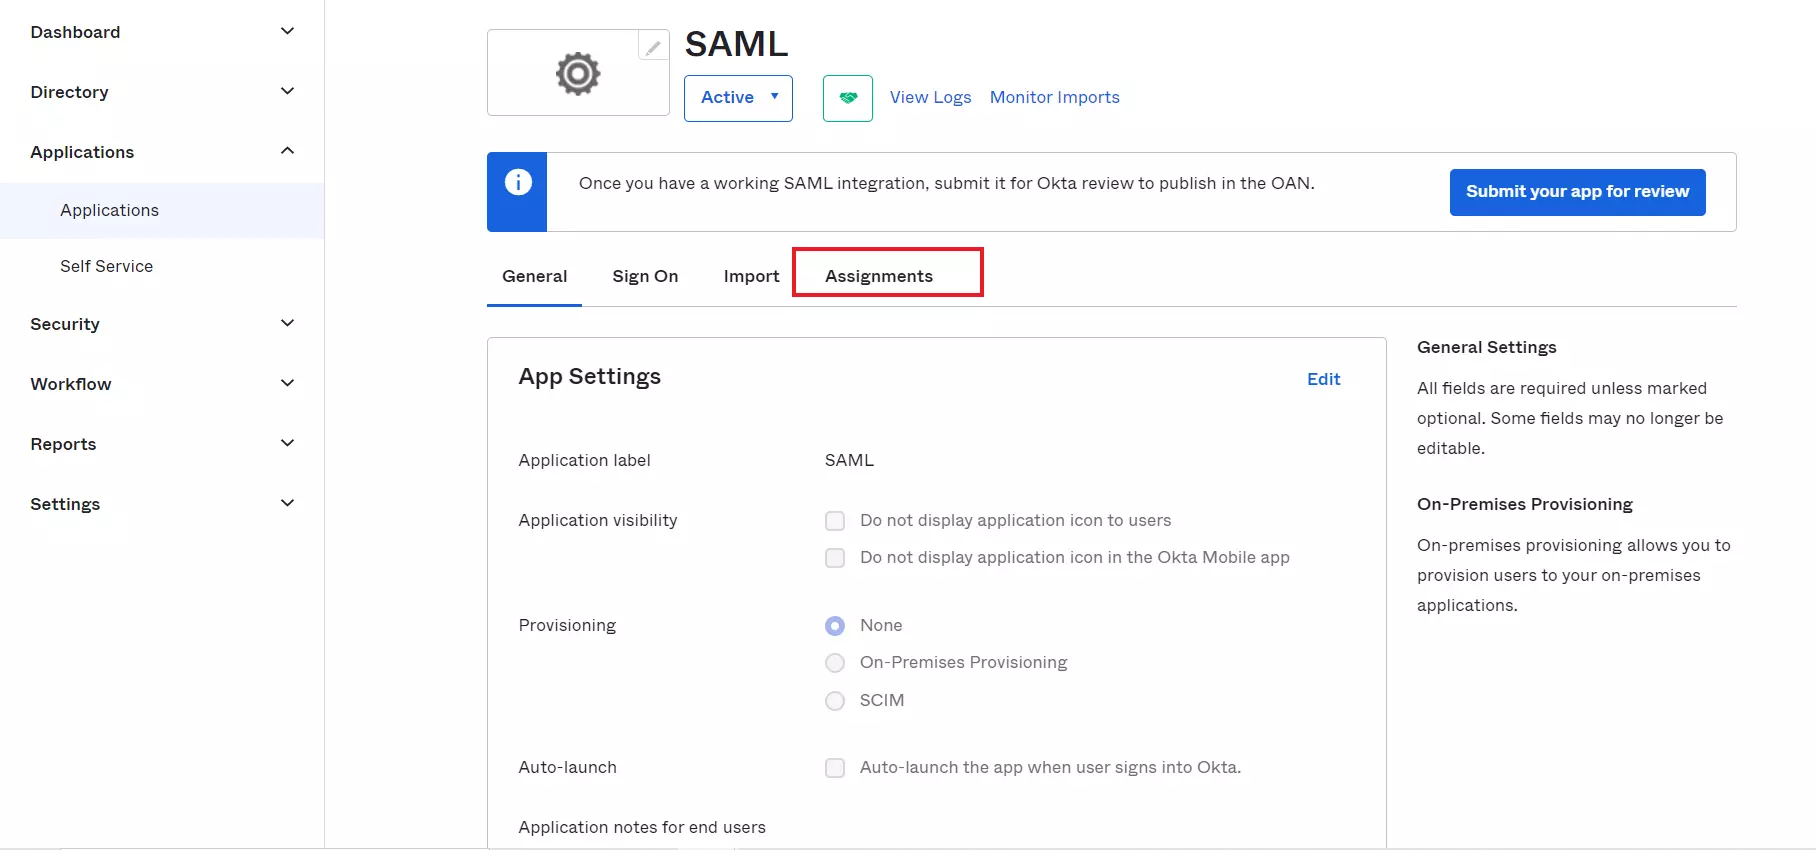
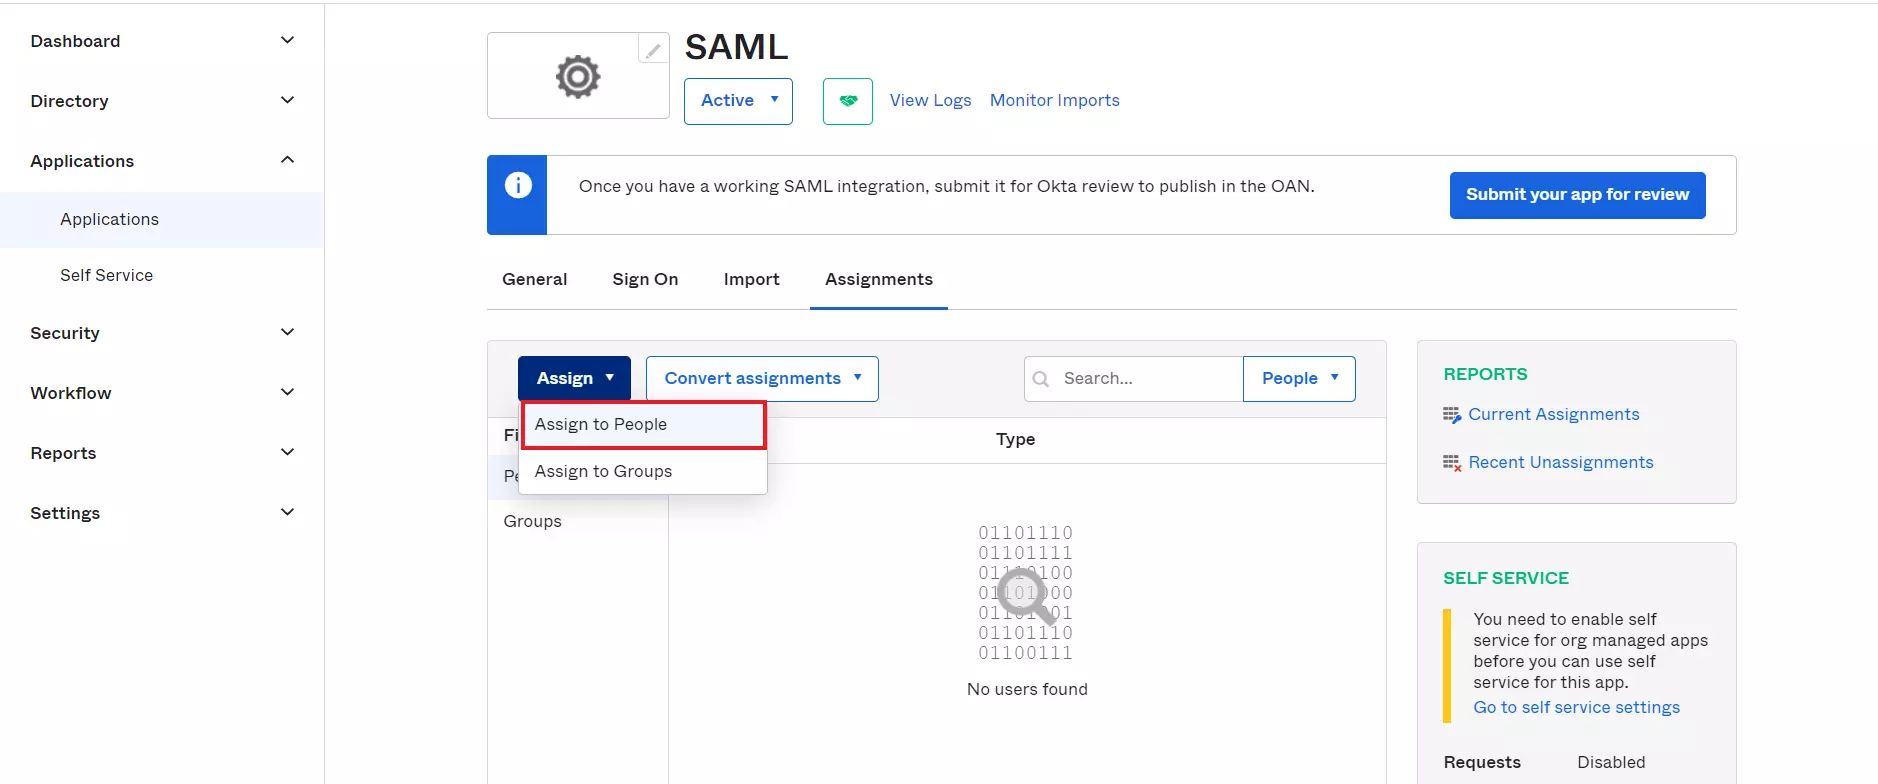
- 以下を行うには、 割り当てます ボタンへ 人を割り当て、グループを割り当てます。
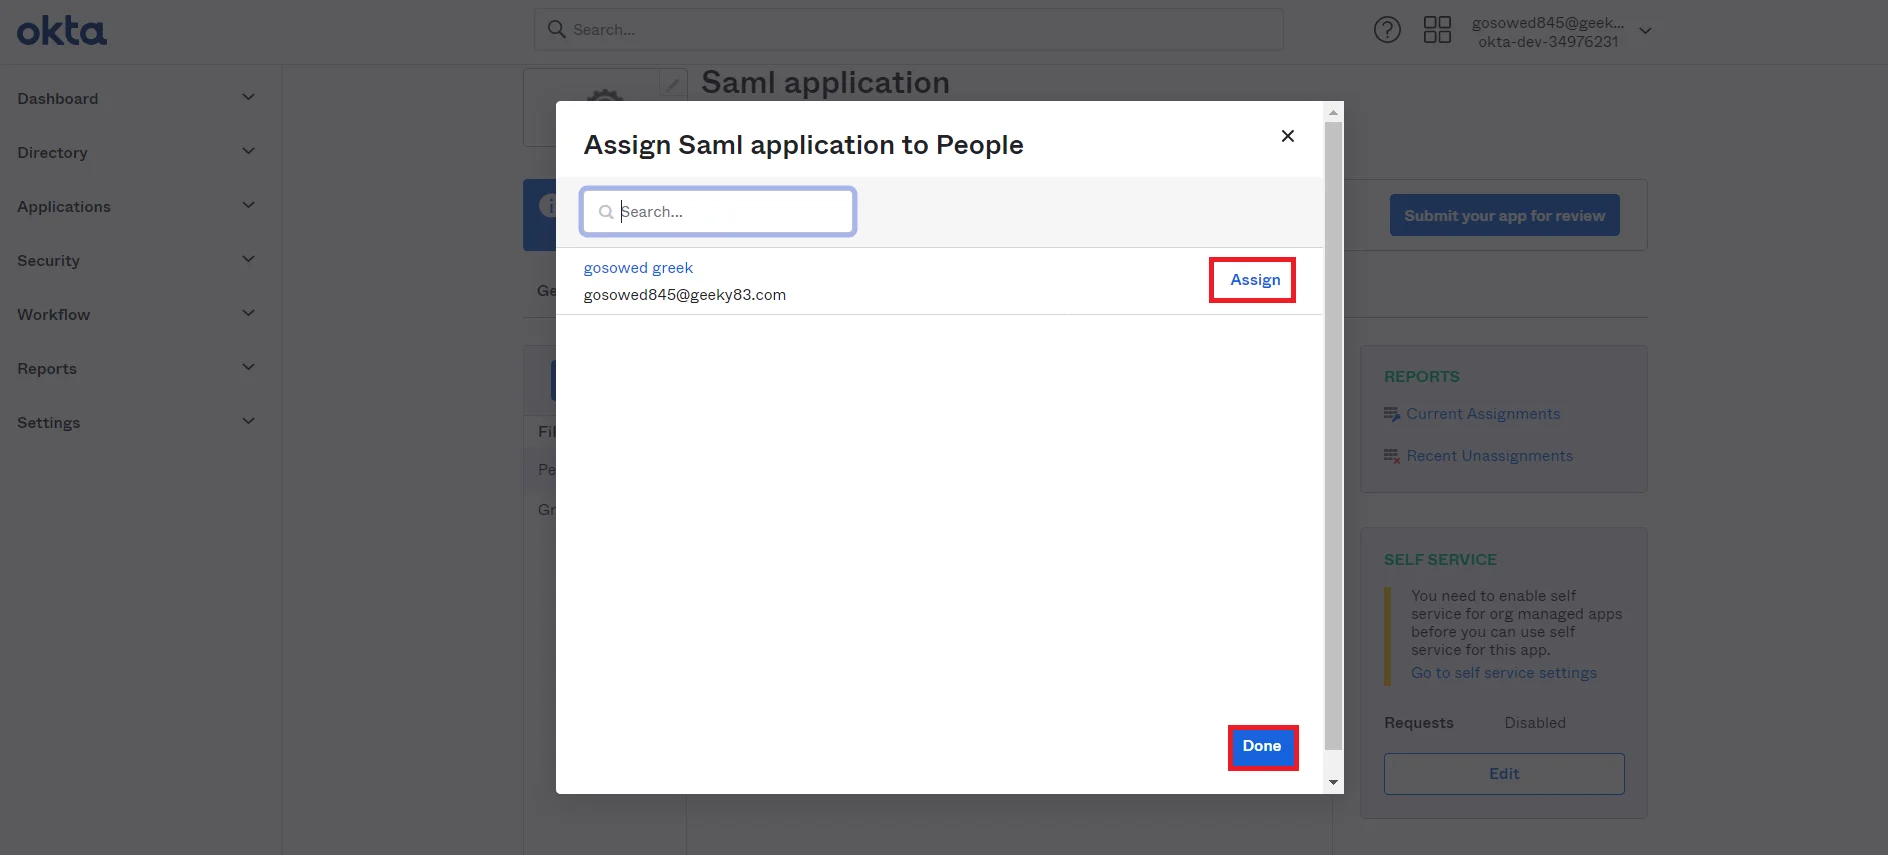
- いったん 割り当てます ユーザーは、 クリックします
IDP メタデータを取得します。
- に移動します 入社する タブをクリックし、SAML 署名証明書セクションに移動します。
- 以下を行うには、 行動 のドロップダウン 有効 証明書をクリックし、 IdP メタデータの表示 サービス プロバイダーの構成に必要な IdP メタデータを取得するオプション。

- XML ファイルの URL をコピーし、Shopify シングル サインオン - SSO ログイン アプリケーション ダッシュボードに戻ります。

Okta 側の構成が完了しました。
ステップ2: ShopifyでOktaをIDPとして設定する
- に戻ります miniOrange シングル サインオン-SSO アプリケーションをクリックして IDプロバイダーの追加
- 選択 SAML プロトコル。
- IDP のリストから、 オクタ。
- 以下を行うには、 IDPメタデータのインポート

- アップロード方法を選択します メタデータリンクコピーしたXMLファイルリンクを貼り付けます ステップ 1 クリックして インポート。

- 適切な IDP 名を追加し、 をクリックします。 保存します。

ステップ3: 接続をテストする
-
IDP設定を保存すると、
試験用接続 ステップ。
属性をマッピングまたは取得する前にテスト接続を実行してください。テスト接続により、IDP 構成が正しいことが確認されます。 - 以下を行うには、 試験用接続
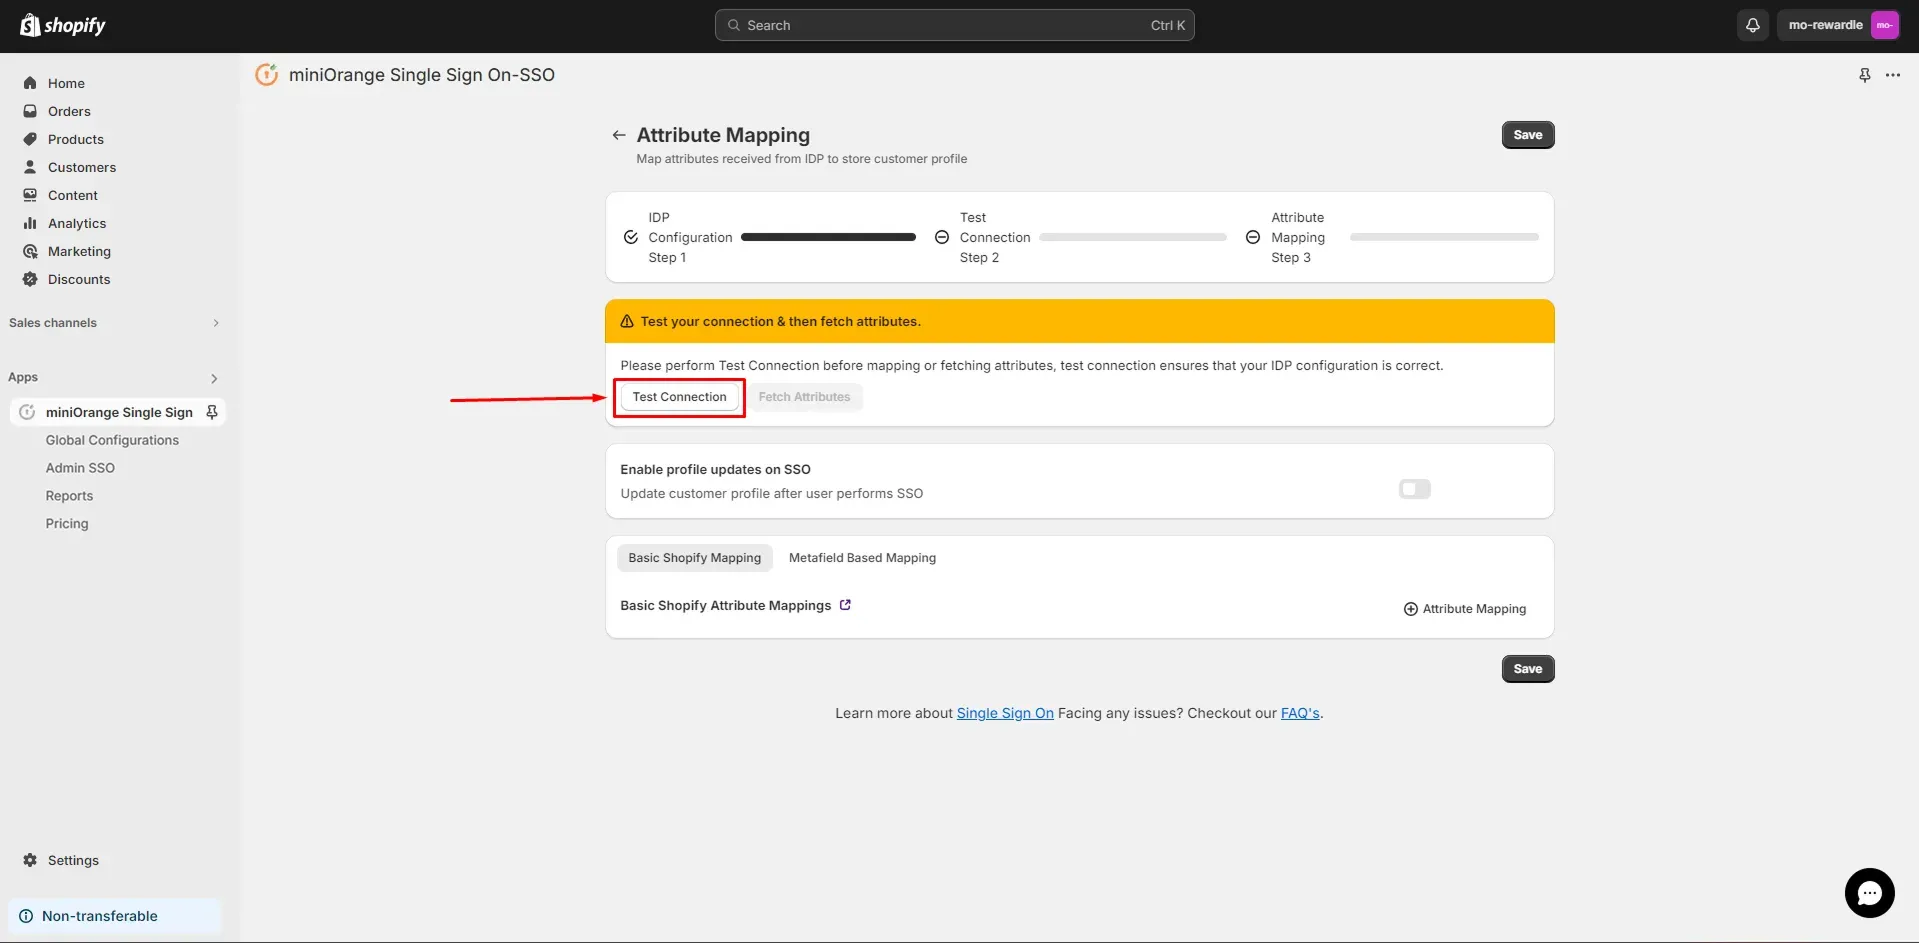
- 有効な Okta 資格情報を入力すると、下の画面に示すようなポップアップ ウィンドウが表示されます。

- 以下を行うには、 属性のフェッチ IDP 属性を取得するためのボタン。
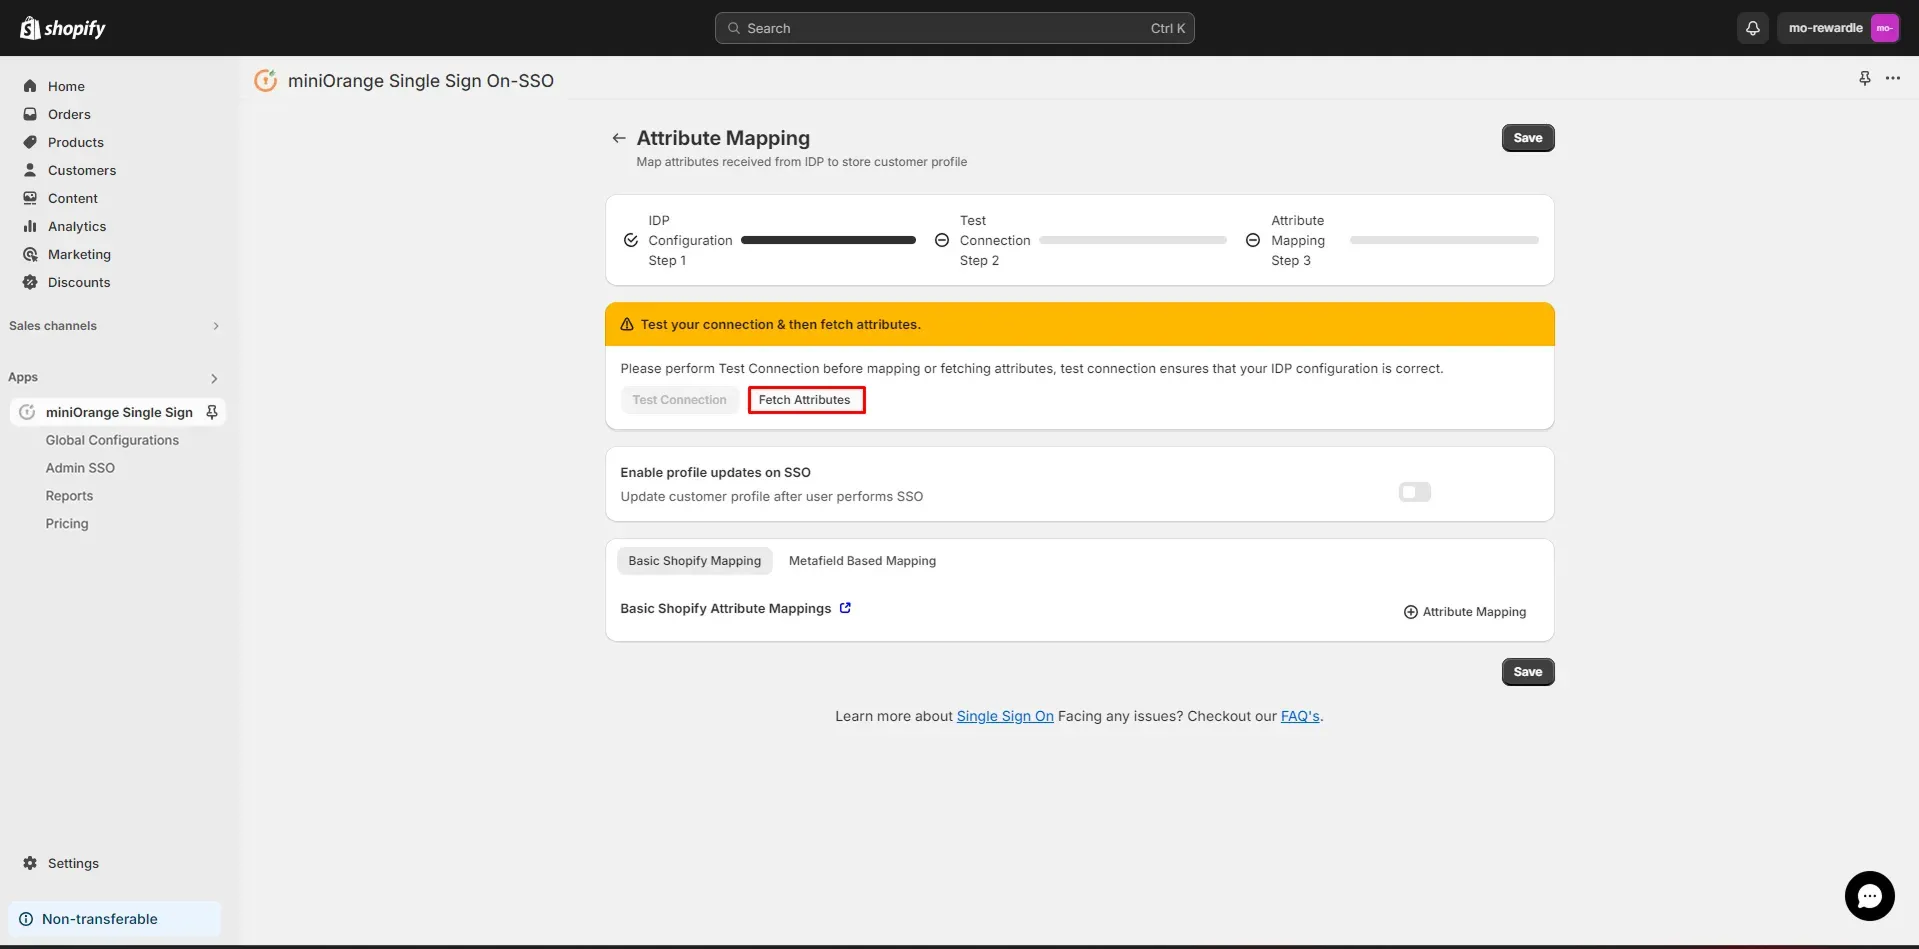
ステップ 4: 属性マッピング
- Okta IDPから属性を送信するには、以下の手順に従ってください。 ステップ 1:
- 以下を行うには、 + 属性マッピング Shopify と Okta の間で属性をマッピングするボタン。
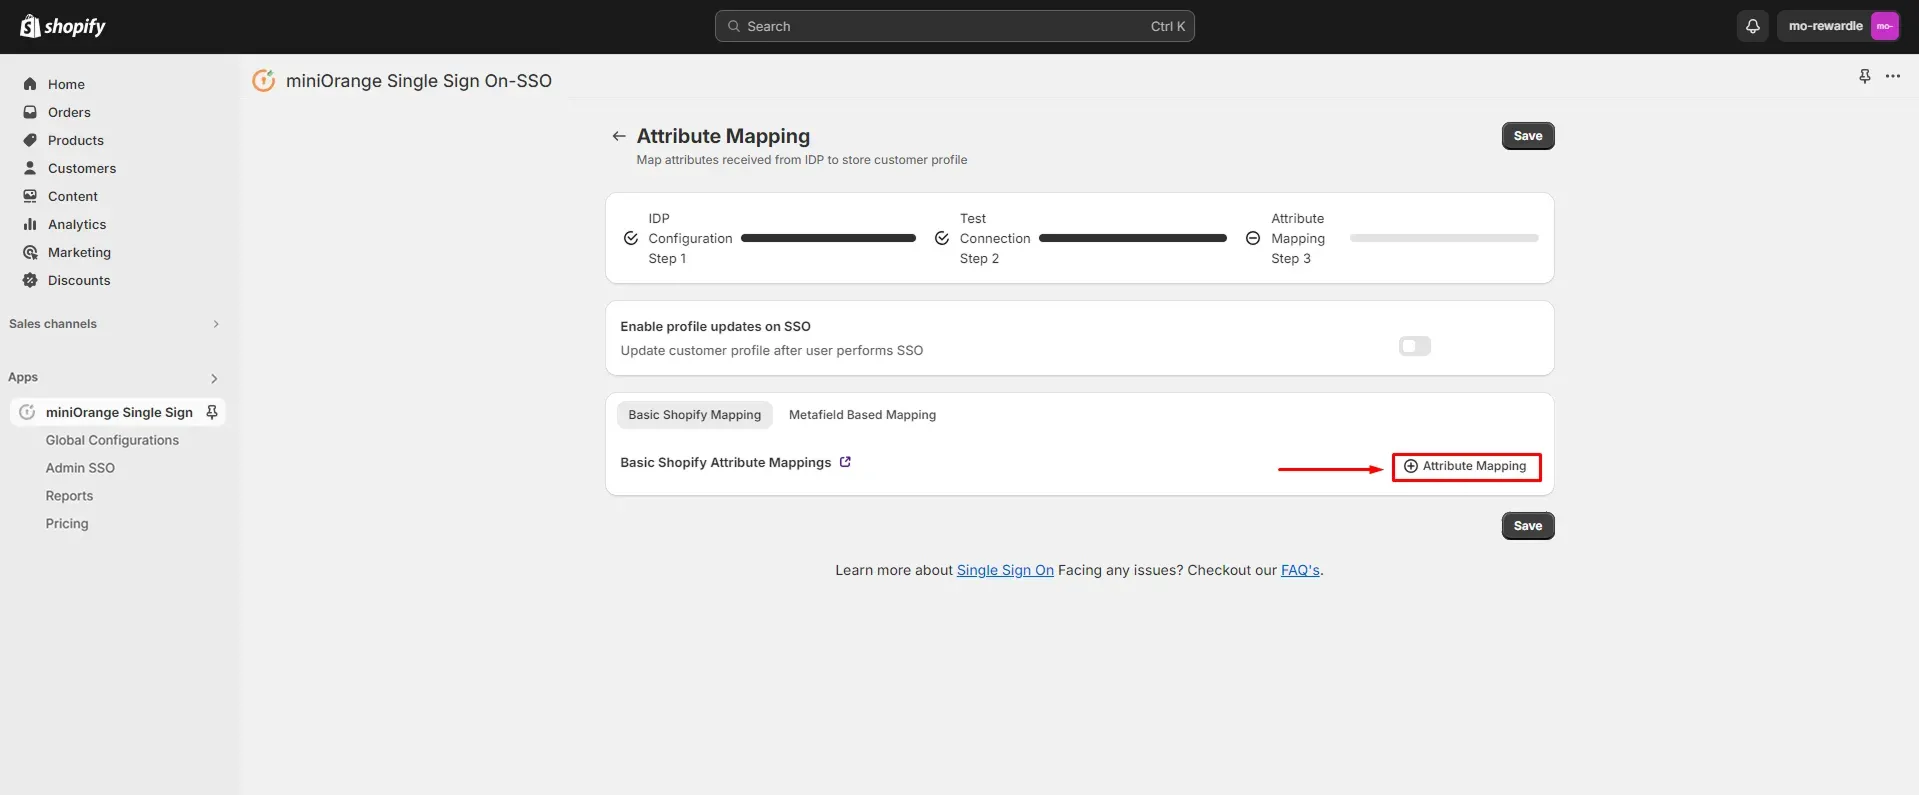
- 以下の表を参照して属性をマッピングします。
| Shopifyの属性名 | 事前定義された属性のリストから属性を選択します |
| 属性タイプ | IDP 属性 |
| 属性値 | IDP からフェッチした属性値を選択します |
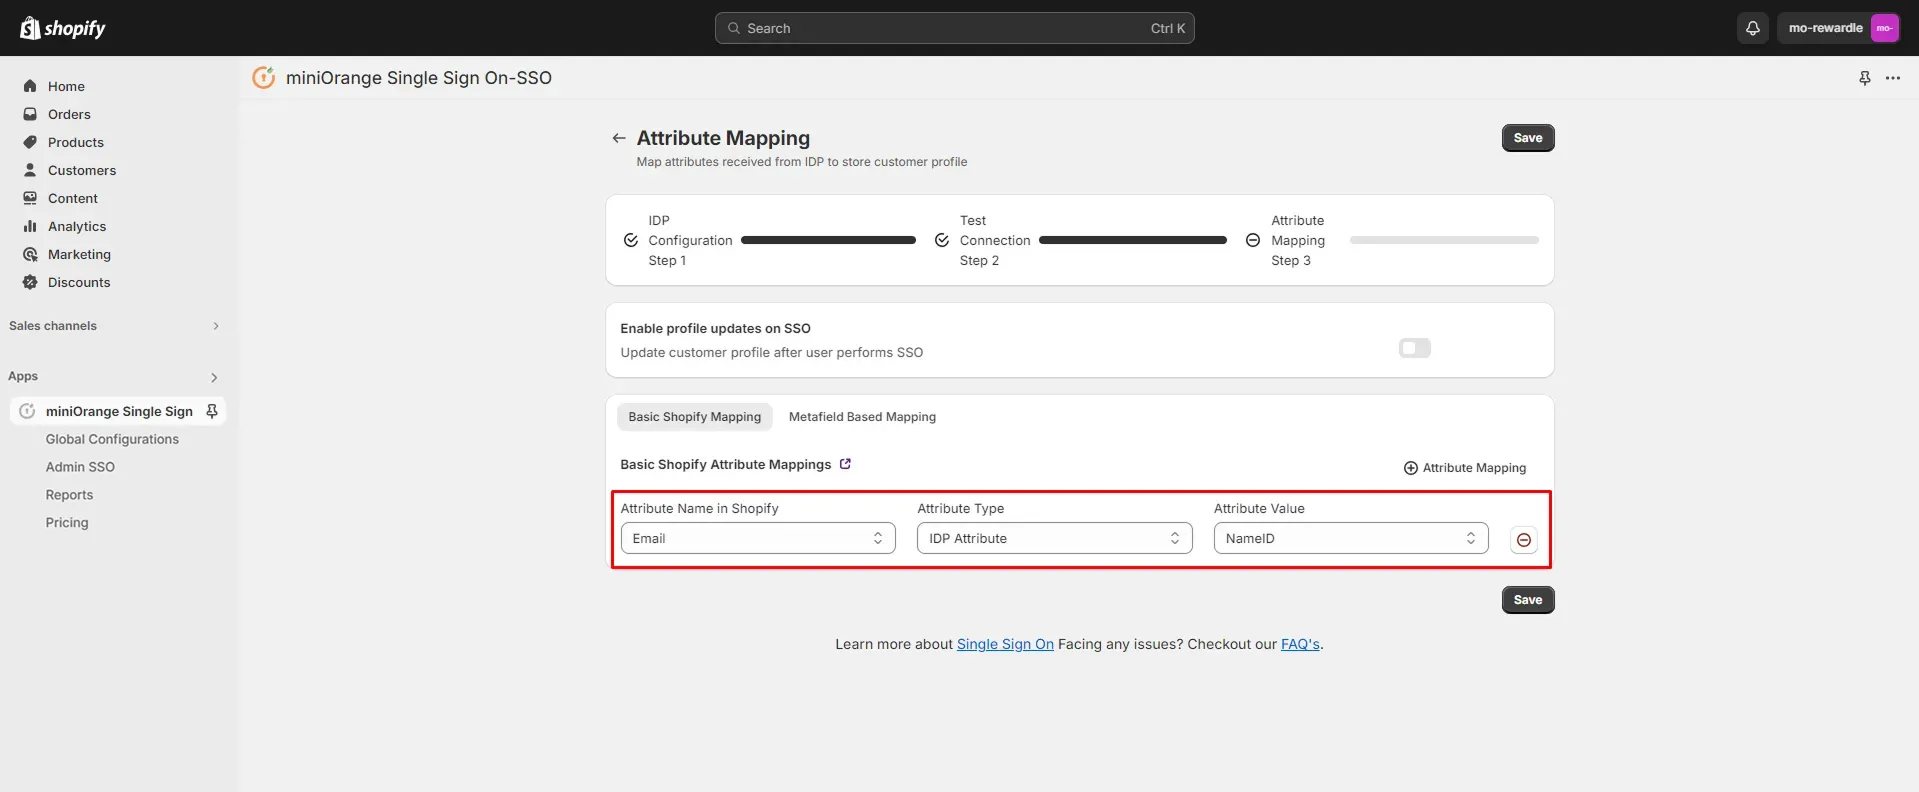
- ソフトウェアの制限をクリック 次へ。
ステップ5: SSO構成の有効化とテスト
Shopifyストアタイプを選択:
- ノンプラスストア
- プラスストア


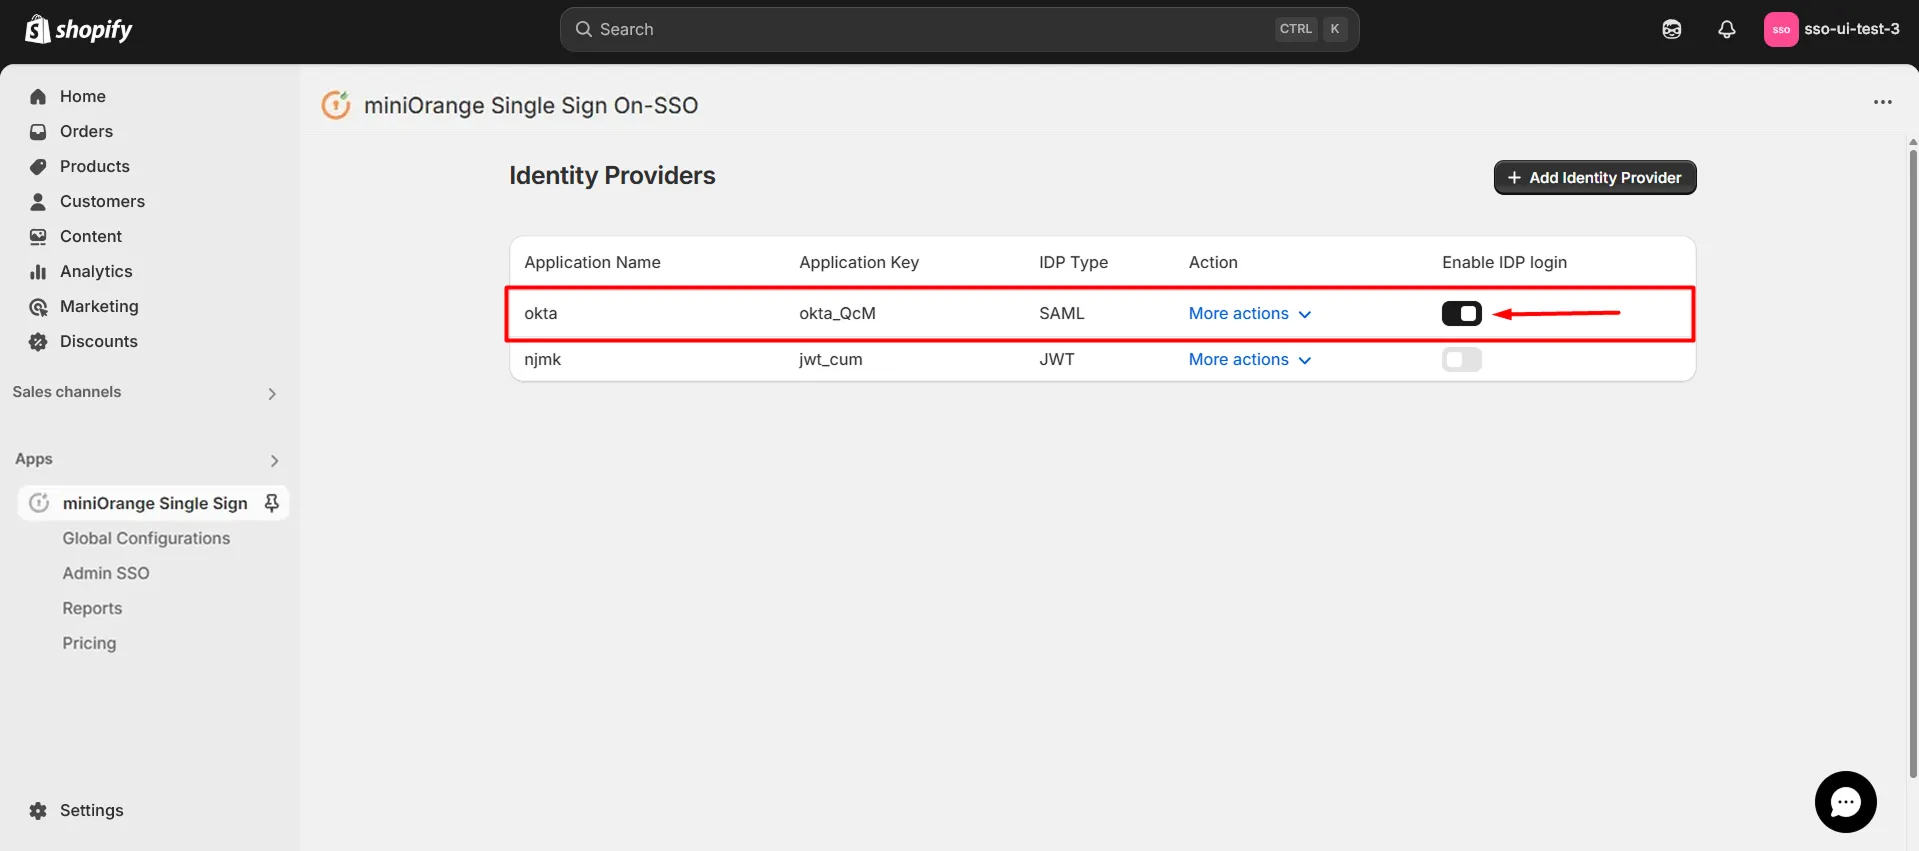


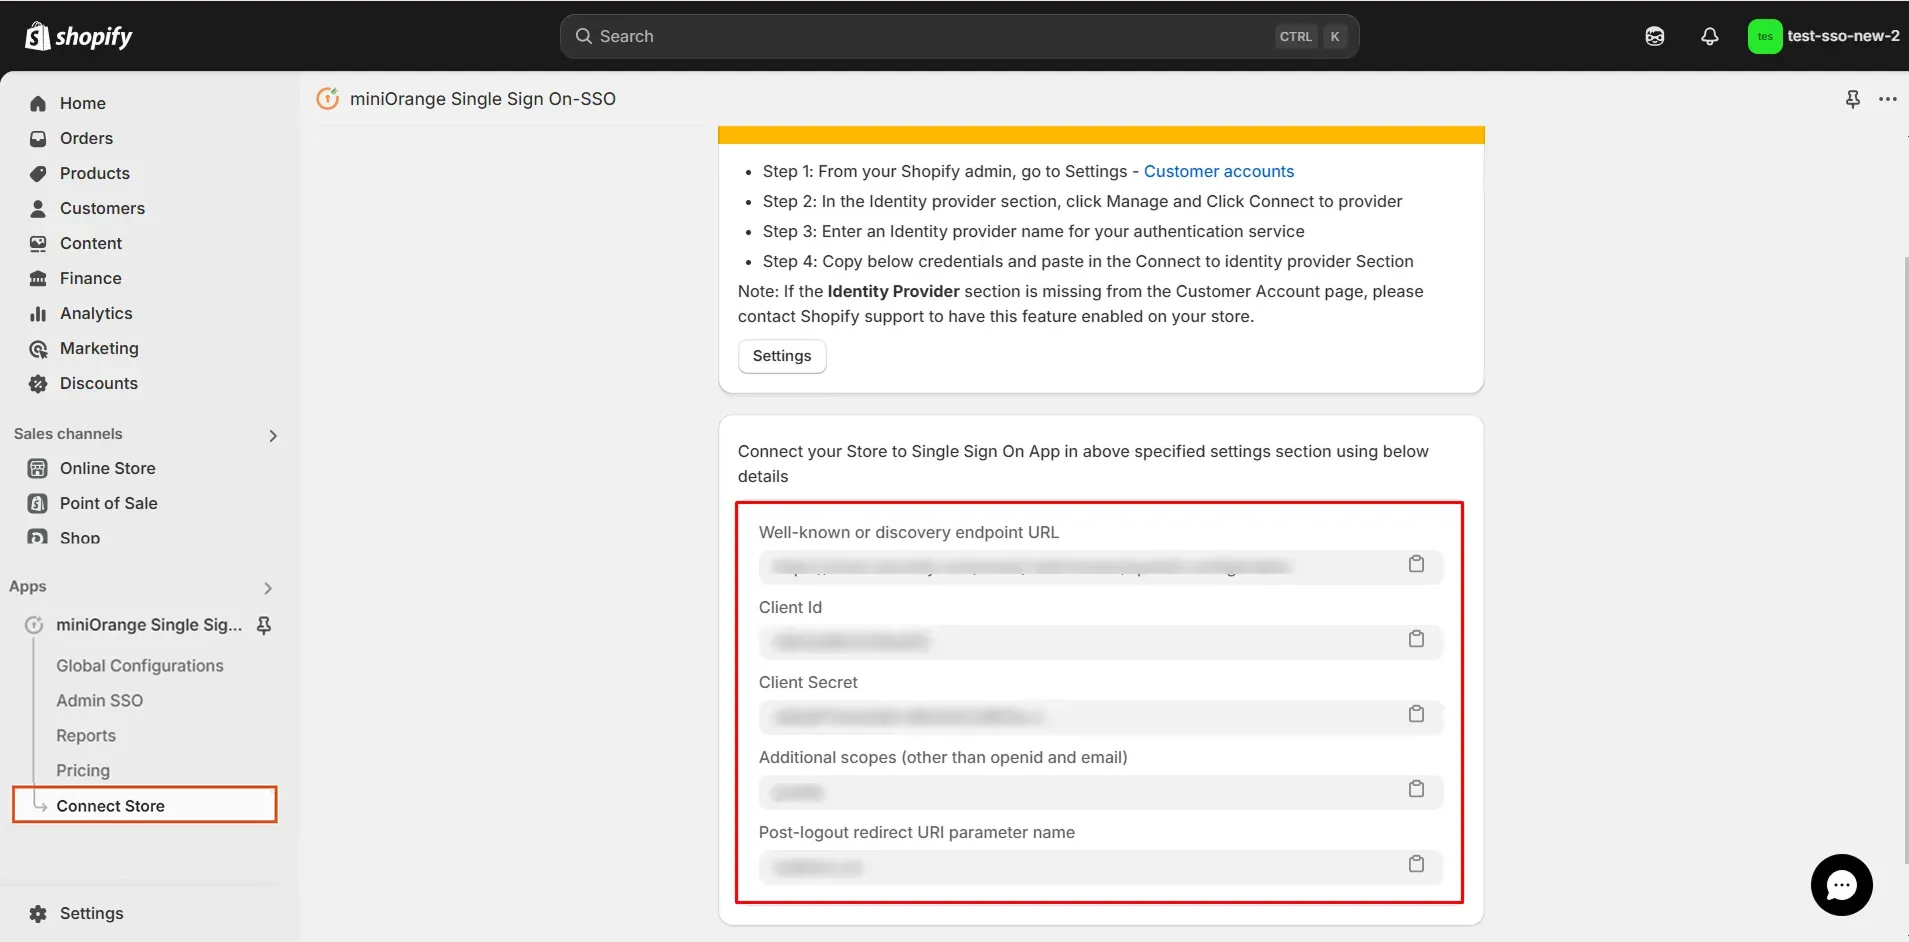
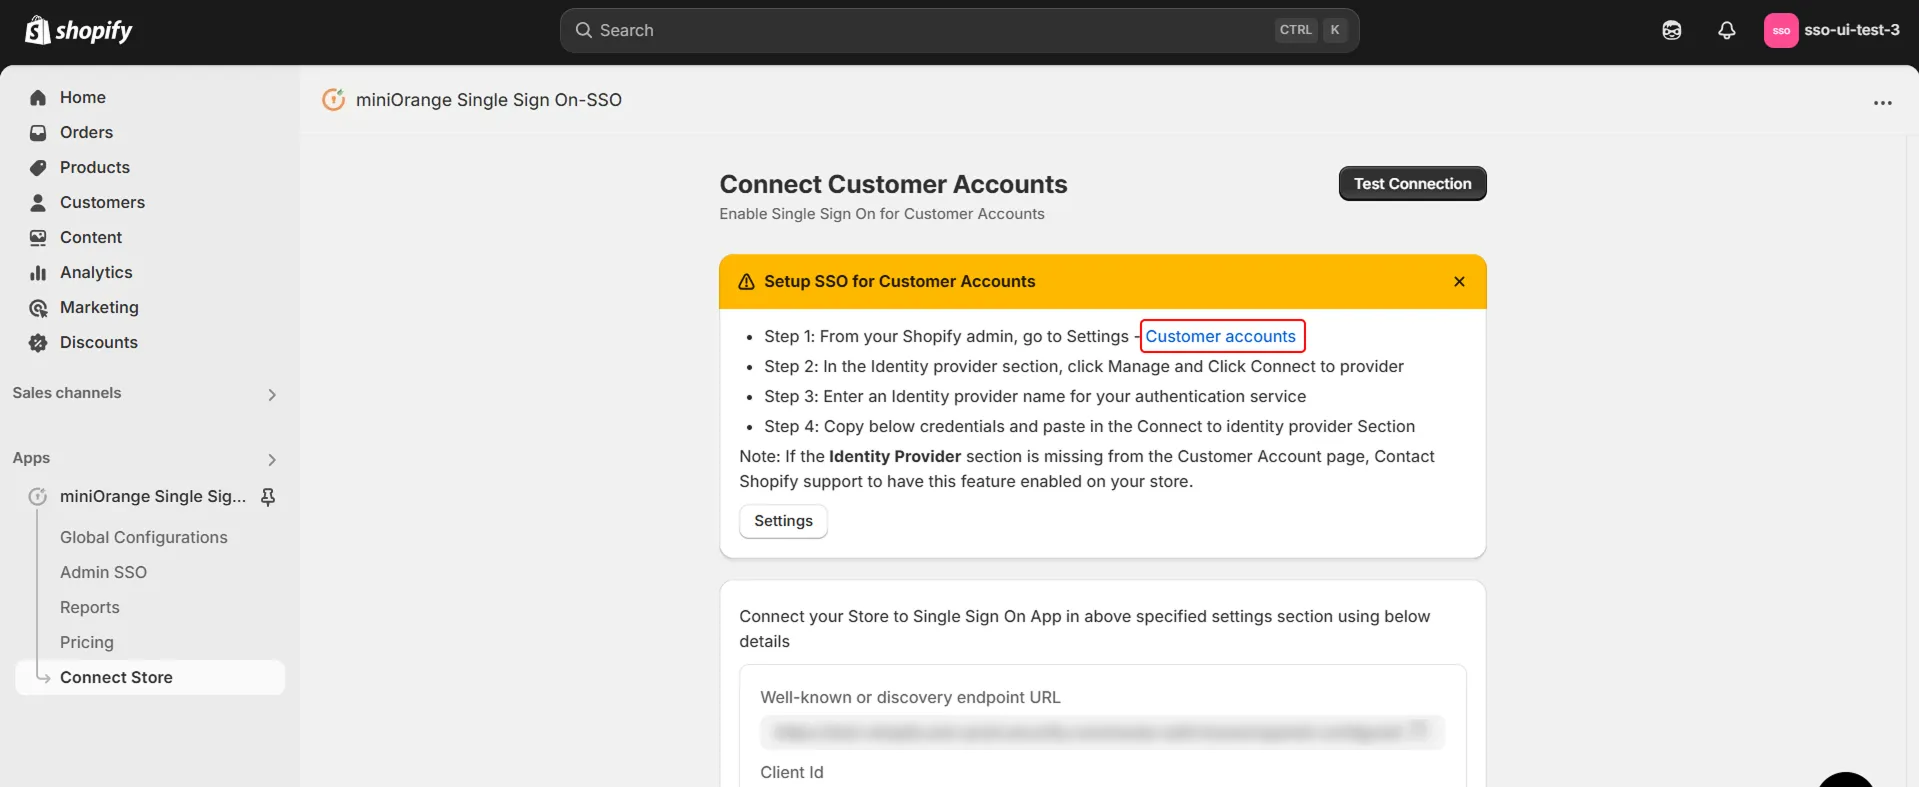


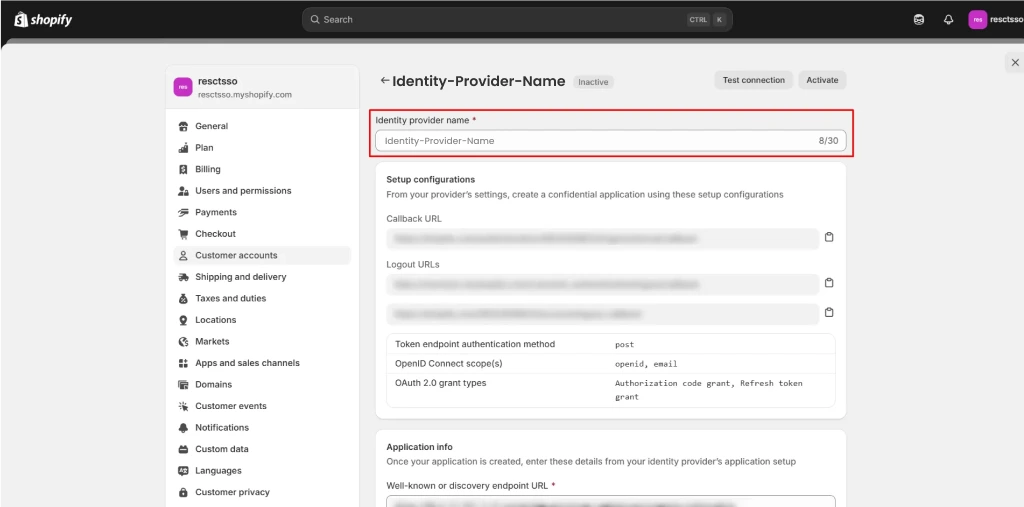
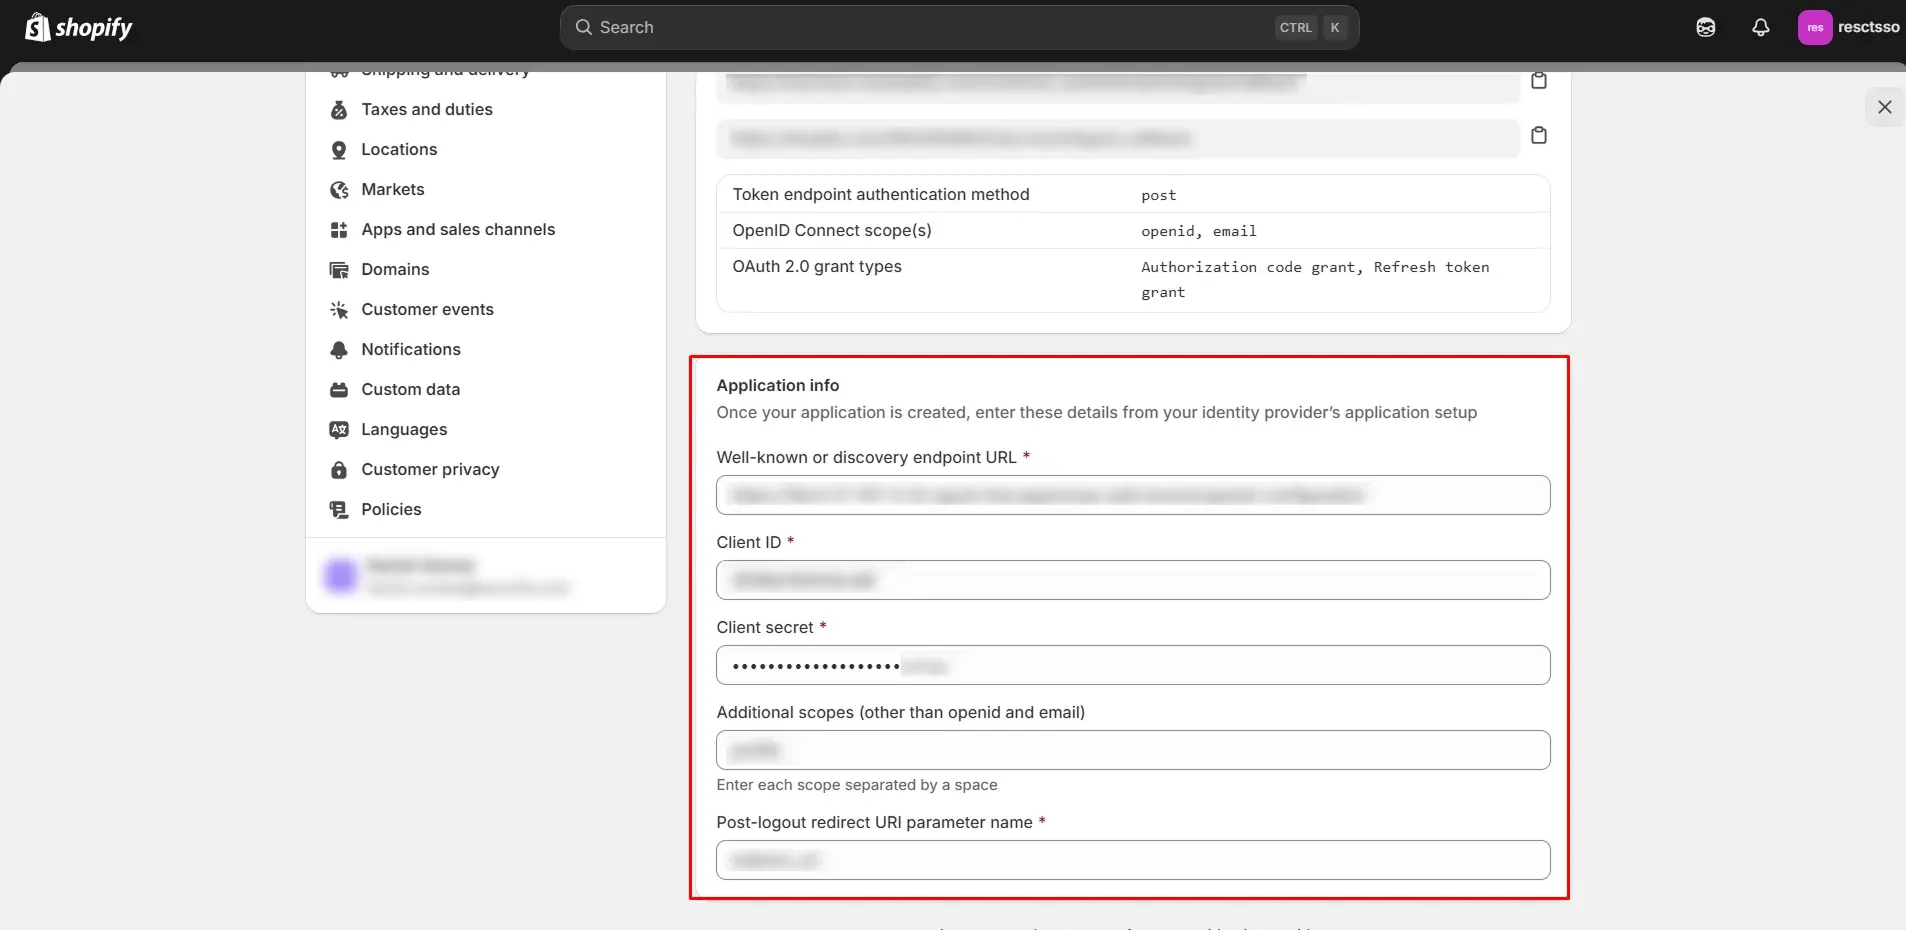
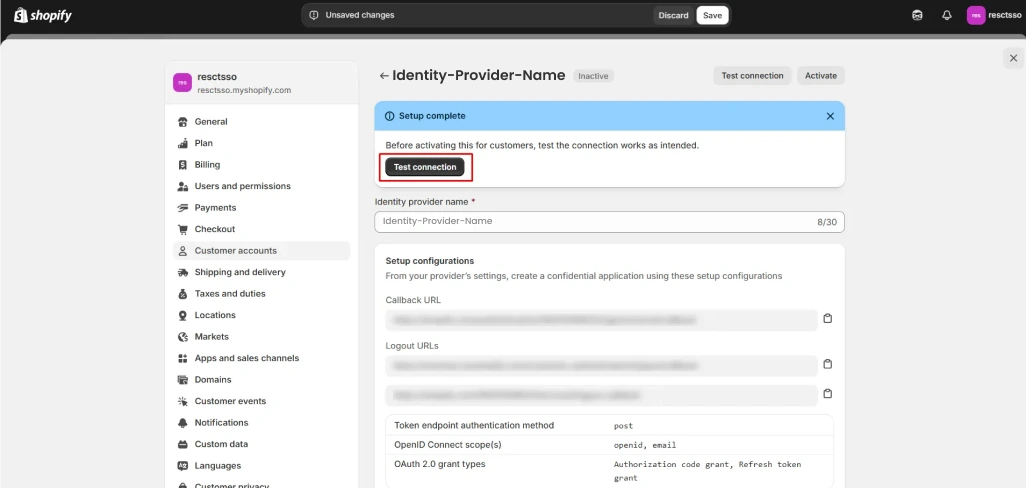


OktaをIDプロバイダー、Shopifyをサービスプロバイダーとして設定することで、ShopifyとOktaの連携が完了しました。この設定により、ユーザーはOktaの認証情報を使用してShopifyにシームレスにシングルサインオン(SSO)できるようになり、ログインの手間が省け、セキュリティも向上します。これにより、ストア運営が効率化されるだけでなく、顧客、パートナー、従業員に一貫性のある安全なログイン体験を提供することで、信頼性も高まります。
サポートされている統合と機能
その他の機能➔Shopify SSOのよくある問題とその解決方法
Okta IdP のセットアップは完了しました。Shopify で Okta SSO を検証できる場所はどこですか?

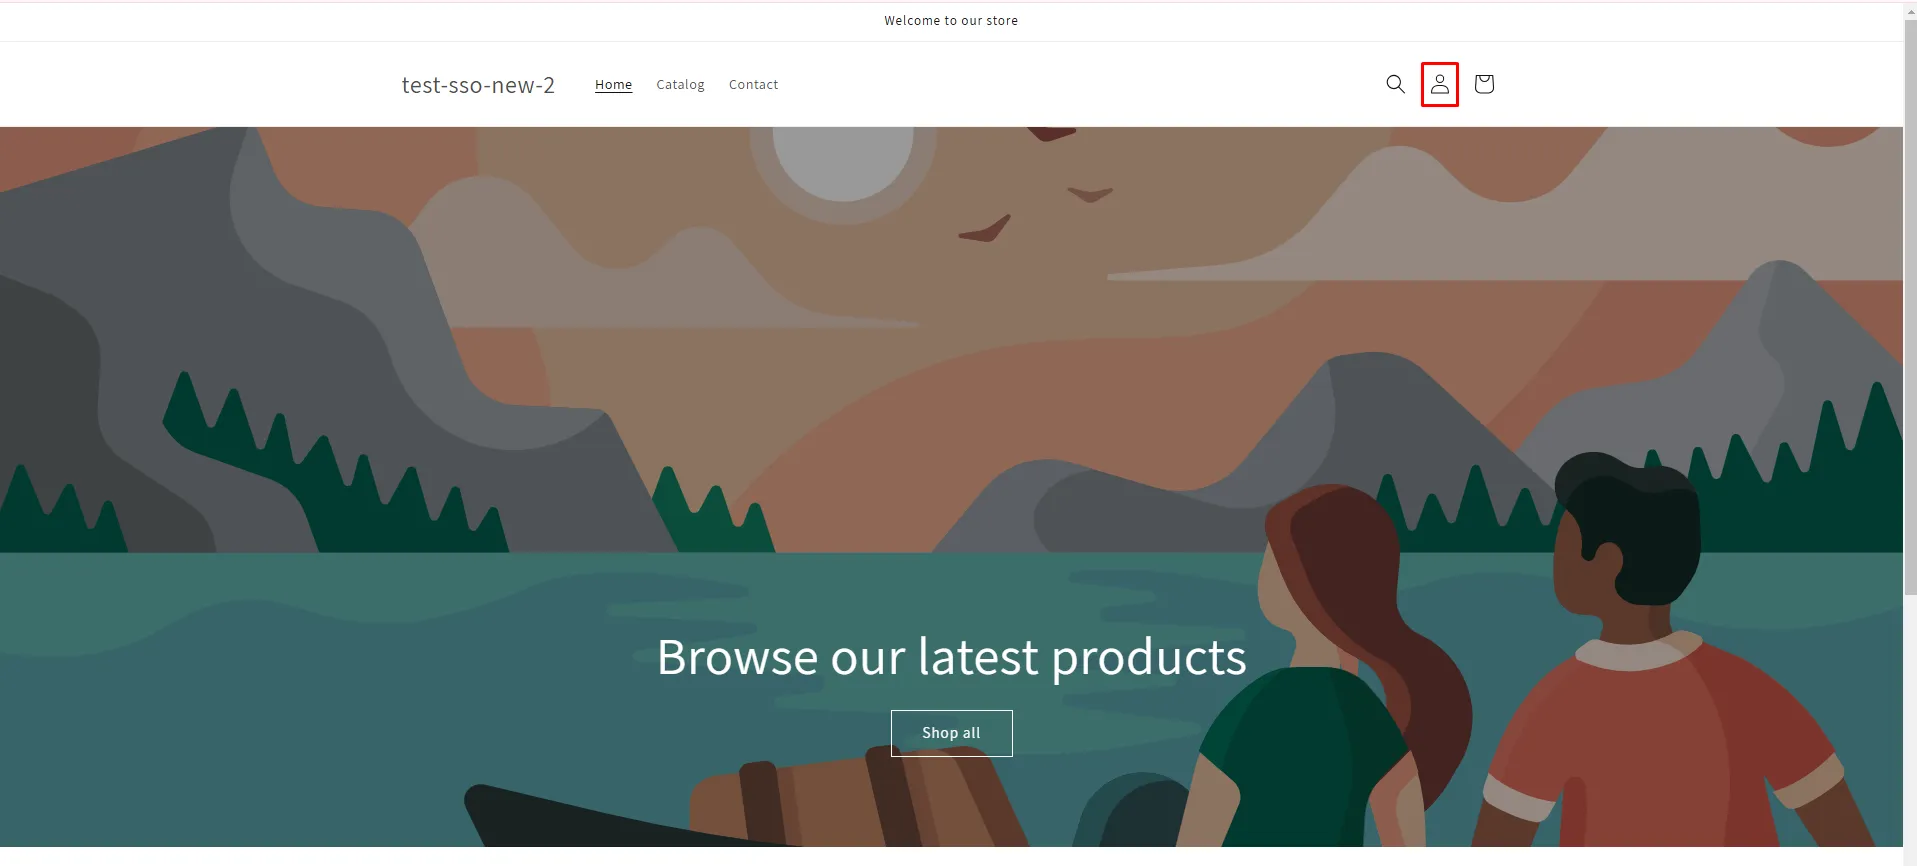
Shopifyストアフロントで顧客ログインにアクセスするには、まずナビゲーションバーにアカウント/ログインボタンが表示されているかどうかを確認してください。表示されている場合は、ストアフロントのログイン画面に直接移動してください。表示されていない場合は、Shopify管理画面 >> 設定 >> 顧客アカウントに移動し、「オンラインストアのヘッダーとチェックアウト時にログインリンクを表示する」オプションを有効にしてください。
- 『Brooklyn Galaxy』のために、倪氏はブルックリン美術館のコレクションからXNUMX点の名品を選び、そのイメージを極めて詳細に描き込みました。これらの作品は、彼の作品とともに中国ギャラリーに展示されています。彼はXNUMX年にこの作品の制作を開始しましたが、最初の硬貨には、当館が所蔵する 従来のShopify顧客アカウント、account/login リンクをクリックするか、/account/login にアクセスしてください。次に、メールアドレスとパスワードの入力欄の上にある Okta SSO ログインウィジェットを選択します。Okta の認証情報を入力すると、ログインできます。
- 『Brooklyn Galaxy』のために、倪氏はブルックリン美術館のコレクションからXNUMX点の名品を選び、そのイメージを極めて詳細に描き込みました。これらの作品は、彼の作品とともに中国ギャラリーに展示されています。彼はXNUMX年にこの作品の制作を開始しましたが、最初の硬貨には、当館が所蔵する Shopify 顧客アカウントストアの右上にあるユーザーアイコンをクリックします。リダイレクトされたOktaログインページから、認証情報を使用してログインします。ストアにアクセスするには、ワンタイムの6桁のOTP認証を完了してください。
詳細な手順については、ドキュメントに記載されている手順に従ってください。
Okta SSO でログインした後、顧客を Shopify コレクションまたは割引ページにリダイレクトするにはどうすればよいですか?
Shopify 用 Okta SSO を設定した後、ログイン後の顧客のリダイレクト先を設定できます。Okta 用 Shopify SSO アプリケーションを開き、「その他のアクション」→「追加設定」の順に移動します。「ログイン後設定」タブで、リダイレクト先のエンドポイントを入力します。たとえば、「/cart」または「/collections」を使用しますが、完全な URL は含めないでください。必要に応じて、「ユーザーサインアップの制限」オプションを有効にし、設定を保存します。詳細な手順については、説明書を参照してください。
Shopify SSO アプリケーションで Okta への自動リダイレクトを有効にするにはどうすればいいですか?
Oktaへの自動リダイレクト機能を有効にするには、まずShopify SSOアプリケーションをOkta向けエンタープライズ(スケール)プランにアップグレードする必要があります。アプリに移動し、miniOrangeシングルサインオン(SSO)を選択し、料金プランを開いて、スケールプランの下にあるアップグレードをクリックしてください。
アップグレード後、「グローバル設定」タブに移動します。「ストアアクセス設定」で「IDPへの自動リダイレクト」を有効にします。警告が表示された場合は、表示されたリンクをクリックして必要な拡張機能を有効にしてください。変更を保存します。次に、この機能をストア全体に適用するか、ログインページのみに適用するかを選択します。最後に、「保存」をクリックして、ShopifyストアでOktaへの自動リダイレクトを有効にします。
詳しい設定方法については、以下の手順に従ってください。
よくある質問(FAQ)
その他のよくある質問➔
Shopify SSO アクセスを Okta で検証されたメールドメインを持つユーザーのみに制限する方法はありますか?
はい、Oktaでドメインベースのアクセスポリシーを設定することで、Shopify SSOアクセスをOktaで検証済みのメールドメインを持つユーザーのみに制限できます。設定方法は以下の通りです。
Okta と Shopify Plus SSO を使用して検証済みのメールドメイン ユーザーへのアクセスを制限する方法:Oktaの場合:
Okta では、特定の検証済みメールドメインを持つユーザーのみが Shopify などの特定のアプリケーションにアクセスできるようにするサインオン ポリシーまたはグループ ルールを設定できます。
専用の SSO アプリケーションを使用する:Shopify SSOアプリケーションをそのグループのみに割り当ててください。これにより、信頼できる検証済みのドメインのメールアドレスを持つユーザーのみがSSO経由でShopifyストアにログインできるようになります。
ユーザーが Okta 経由で一度ログインすれば、再度ログインすることなく、接続された複数の Shopify ストアにアクセスできるようにする方法はありますか?
はい、Okta経由で一度ログインすれば、接続された複数のShopifyストアに再度ログインすることなくアクセスできるようになります。各ストアでOktaのシングルサインオン(SSO)を設定し、同じセッションまたはID設定を使用することで、ユーザーは繰り返しログインすることなくストア間を移動できます。これにより、アクセスの安全性を維持しながら、よりスムーズなエクスペリエンスを実現できます。
ユーザーが Okta 経由で一度ログインし、接続された複数の Shopify ストアにアクセスできるようにする方法:OktaをIDプロバイダー(IdP)として使用する場合: Oktaはユーザー認証の中央機関として機能します。
サービスプロバイダー(SP)としてのShopify:各Shopifyストアは、( SSOアプリケーションを使用して)サービスプロバイダーとして機能し、Oktaを利用してユーザーの身元を確認します。
SAML認証:この統合はSAMLプロトコルを介して実現され、OktaとShopifyストア間で認証情報を安全に交換することができます。
ユーザー認証情報の集中管理:ユーザー認証情報はOktaに一元管理されるため、ユーザーは店舗ごとに異なるログイン情報を記憶する必要がなくなります。
すべての Shopify 顧客に対して Okta 経由のログインを強制し、デフォルトのメール パスワード ログインを無効にすることはできますか?
はい、カスタムのシングルサインオン(SSO)フローを使用することで、Okta を介したログインをすべてのユーザーに強制し、Shopify のデフォルトのメールアドレスとパスワードによる認証を実質的に無効にすることができます。
Oktaの場合:
アクセスを必要とするすべての顧客がOktaディレクトリにユーザーとして追加されていることを確認してください。必要に応じて、ユーザーをグループ分けしたり、ポリシーを適用したり、MFAを適用したりできます。
miniOrange Shopify SSO アプリケーションの使用:SAML 経由で Okta をアイデンティティ プロバイダー (IdP) として設定し、Shopify をサービス プロバイダー (SP) として設定し、miniOrange SSO アプリで SSO を有効にし、必要に応じてストアフロントからデフォルトの Shopify ログイン/サインアップ オプションを非表示にして、メール パスワード ベースのアクセスを防止します。
この設定により、Shopify ストアにアクセスするすべてのユーザーが Okta 経由で認証する必要があり、集中アクセス制御が提供され、Shopify のネイティブ資格情報ベースのログインが無効になります。
Okta の従業員のみが SSO 経由で Shopify ストアにアクセスできるように制限できますか?
はい、Oktaでアクセス制御を設定することで、miniOrange SSO経由のShopifyストアへのアクセスを従業員のみに制限できます。これにより、組織に所属し、有効なOkta認証情報を持つユーザーのみがShopifyストアにログインできるようになります。
Okta を使用して従業員のみの Shopify Plus へのアクセスを設定する方法:Oktaの場合:
従業員専用の Okta グループ (例: 「Shopify 従業員」) を作成し、このグループへのアクセスを許可する承認済みユーザー (従業員) のみを追加し、Shopify SSO アプリケーションをそのグループ専用に割り当てます。
Shopify Plus SSO アプリケーションの使用:miniOrange Shopify SSO アプリを Okta インスタンスに統合し、指定された従業員グループのユーザーのみが SSO を開始できるように設定することで、外部ユーザーがブロックされ、Shopify ストアへのアクセスが厳密に従業員のみに限定されます。
ご返信ありがとうございます。近日中にご連絡させていただきます。
何か問題が発生しました。 もう一度質問を送信してください


