の検索結果 :
×の検索結果 :
×TYPO3 の Keycloak SAML シングル サインオン (SSO) ログインは、弊社のTypo3 SAML SP シングル サインオン (SSO) 拡張機能を使用することで実現できます。弊社の SSO ソリューションにより、Typo3 は SAML 2.0 準拠のサービス プロバイダーとして構成され、Typo3 サイトと Keycloak SAML 間の信頼関係が構築され、ユーザーが Typo3 サイトへ安全に認証およびログインできるようになります。弊社の Typo3 シングル サインオン (SSO) ソリューションは、SSO ログインの背後にある Typo3 サイトを保護し、ユーザーが Keycloak ログイン資格情報を使用して認証されるようにします。属性 / カスタム マッピング、ロール マッピングなどの高度な SSO 機能もシームレスにサポートします。
ここでは、 Keycloak SAMLをIdP(アイデンティティプロバイダー)、Typo3をSP(サービスプロバイダー)として、 Typo3サイトとKeycloak SAML間のSAMLシングルサインオン(SSO)ログインを設定する方法について説明します。当社のTypo3 SAML拡張機能SSOは、Keycloak SAMLからの無制限のユーザー認証を提供します。Typo3 SAMLシングルサインオン(SSO)拡張機能で提供されるその他の機能の詳細については、こちらをクリックしてください。
以下の手順に従って、Keycloak SAML を Typo3 の IdP として設定します
 Keycloak SAML を IdP として構成する
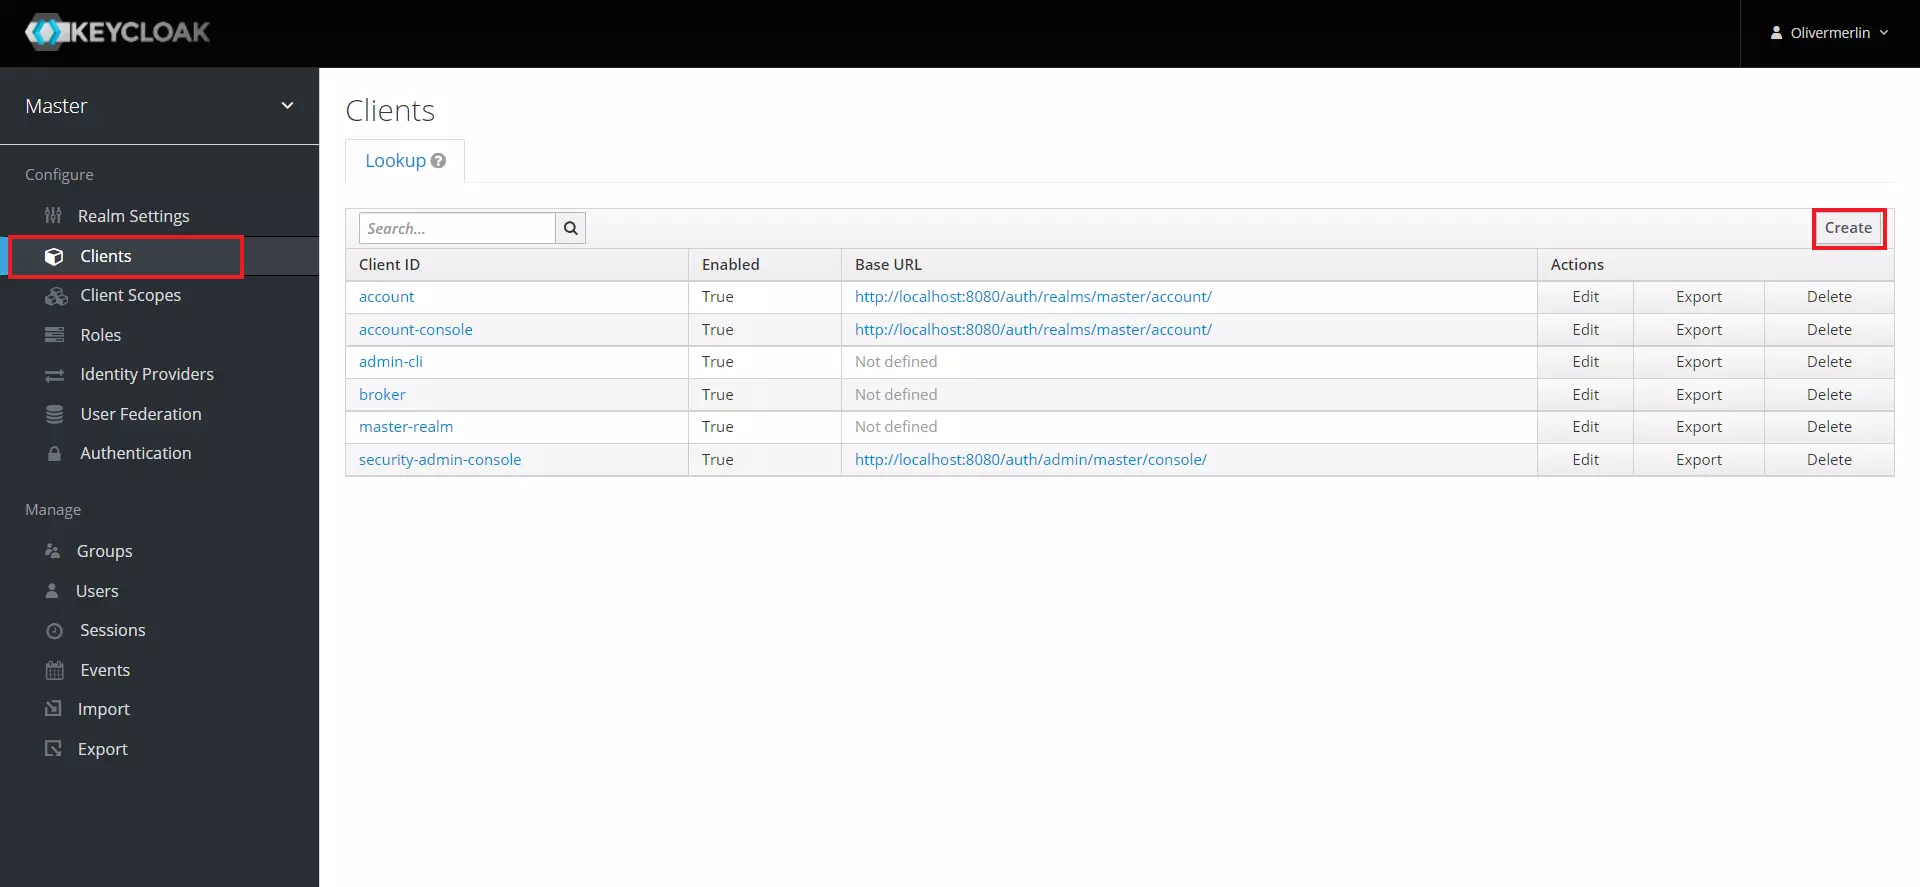
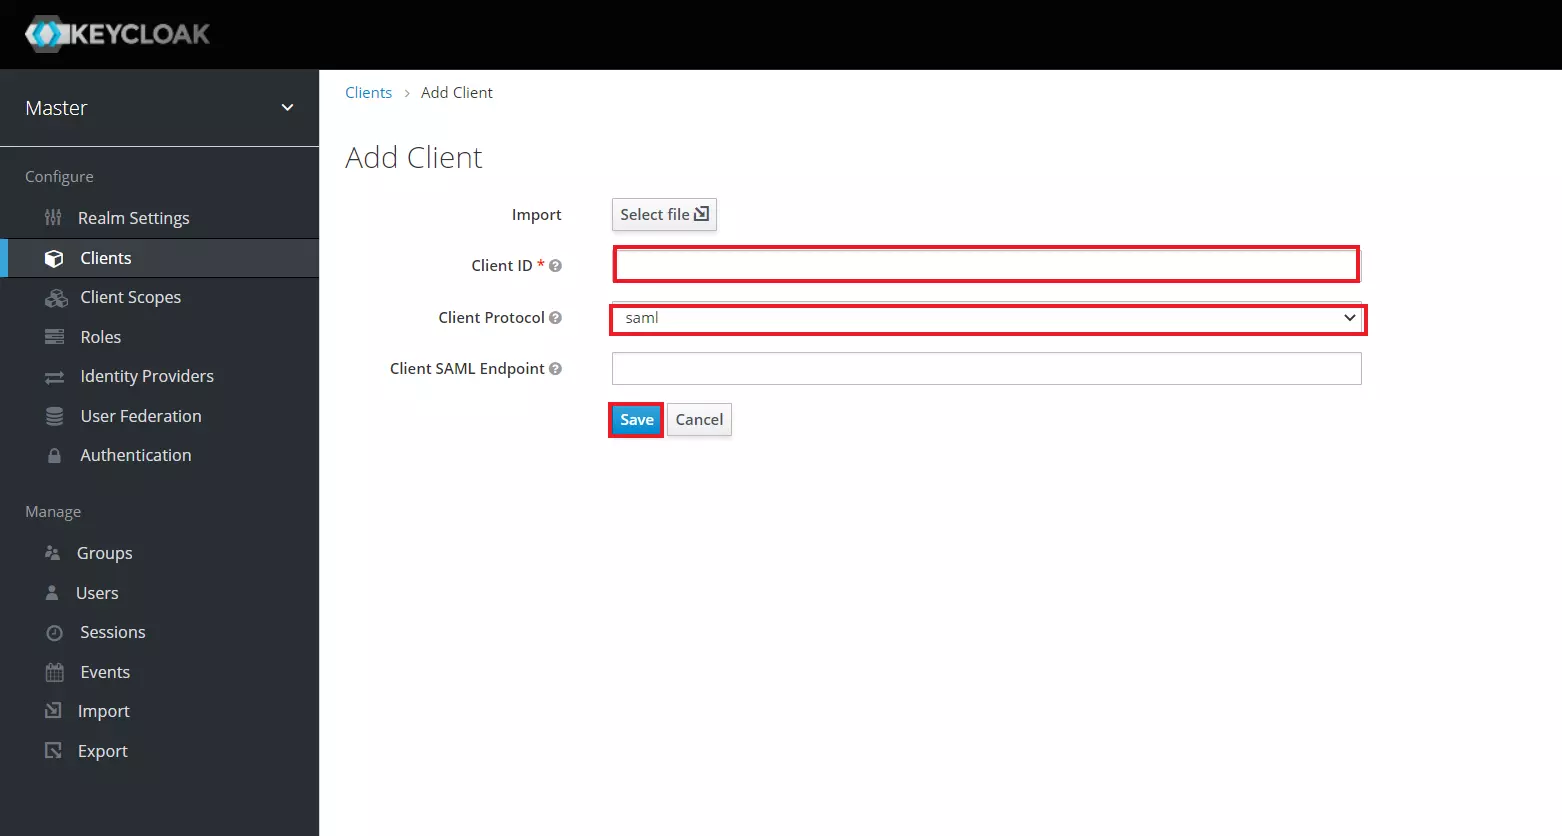
| 顧客ID | その SP-EntityID / 発行者 サービスプロバイダーのメタデータから |
| 名前 | このクライアントの名前を入力します (例: Joomla) |
| 説明 (オプション) | 説明を入力してください |
| 使用可能 | ON |
| 同意が必要です | オフ |
| クライアントプロトコル | SAML |
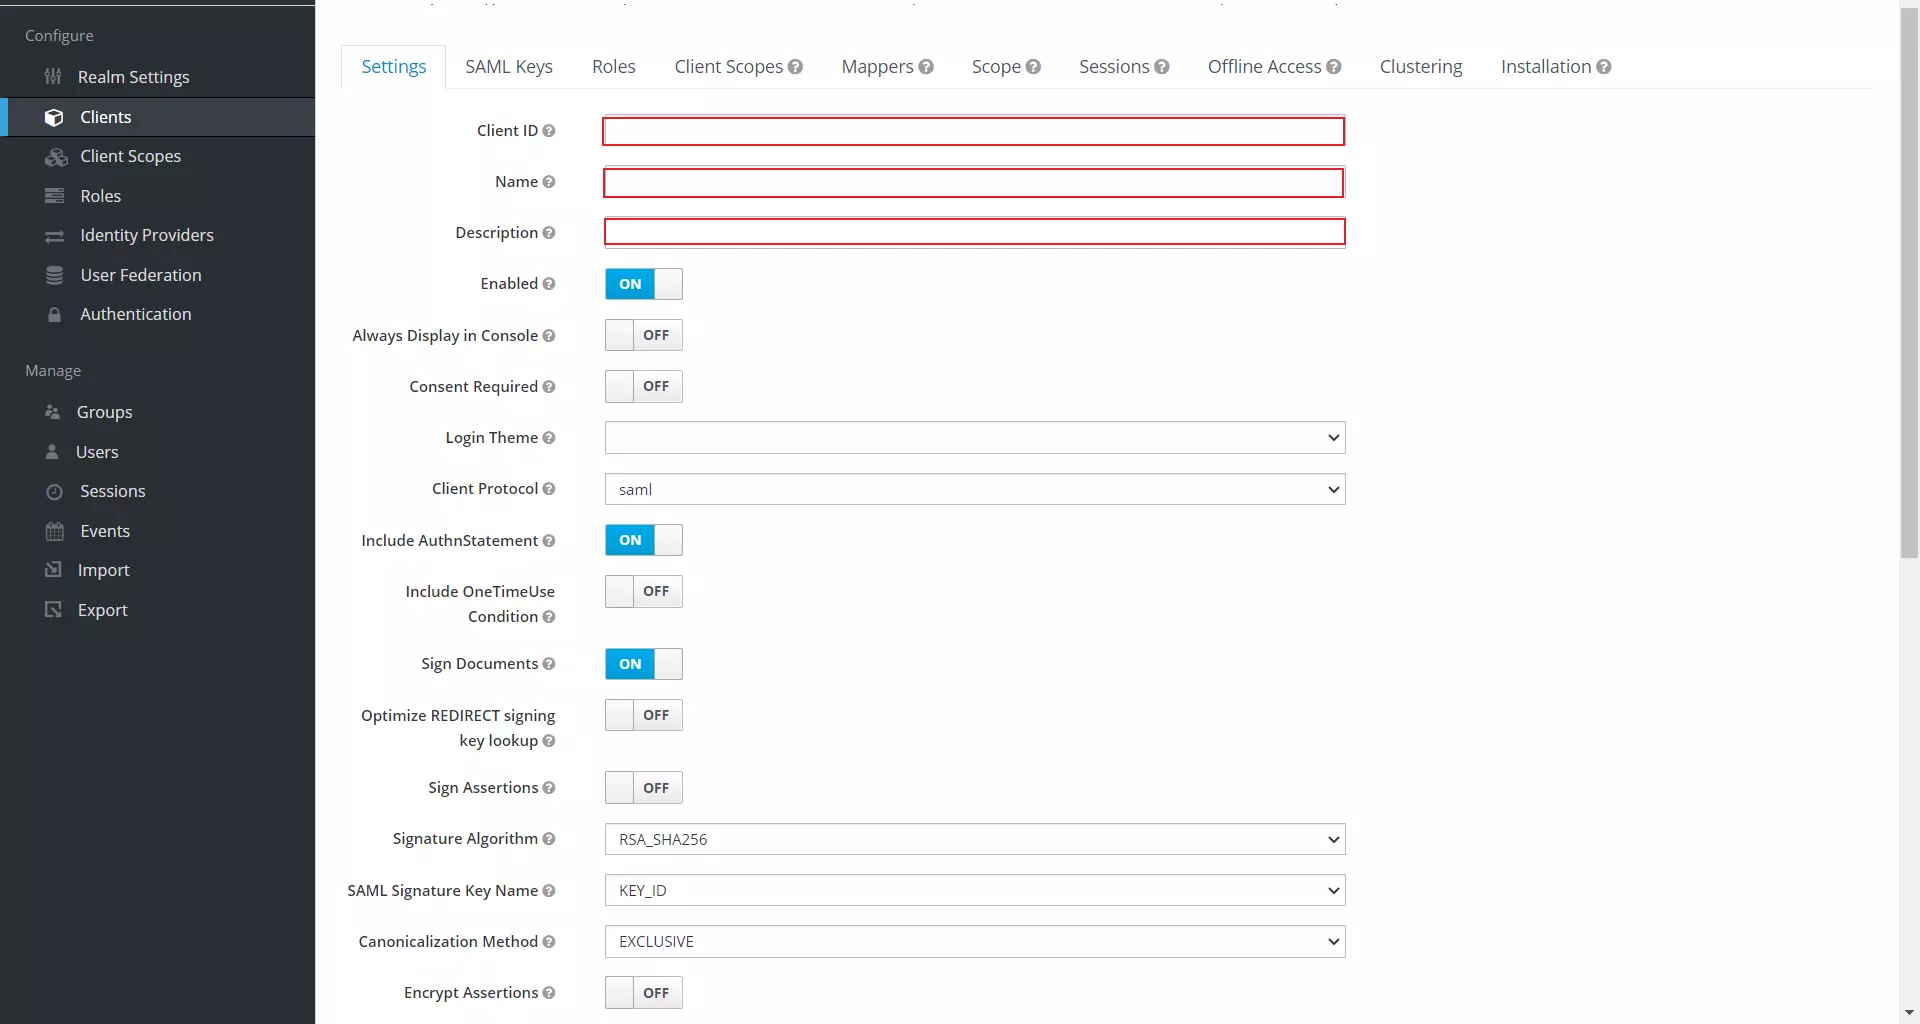
| AuthnStatement を含める | NO |
| 書類に署名する | NO |
| リダイレクト署名キー検索の最適化 | オフ |
| アサーションに署名する | NO |
| 署名アルゴリズム | RSA_SHA256 |
| アサーションの暗号化 | オフ |
| クライアントの署名が必要です | オフ |
| クライアントの署名が必要です | 排他的 |
| 強制名 ID 形式 | NO |
| 名前ID形式 | メールアドレス |
| ルートURL | 空のままにするか、サービスプロバイダーのベース URL を残します |
| 有効なリダイレクト URI | その ACS (アサーション コンシューマ サービス) URL サービスプロバイダーのメタデータから |
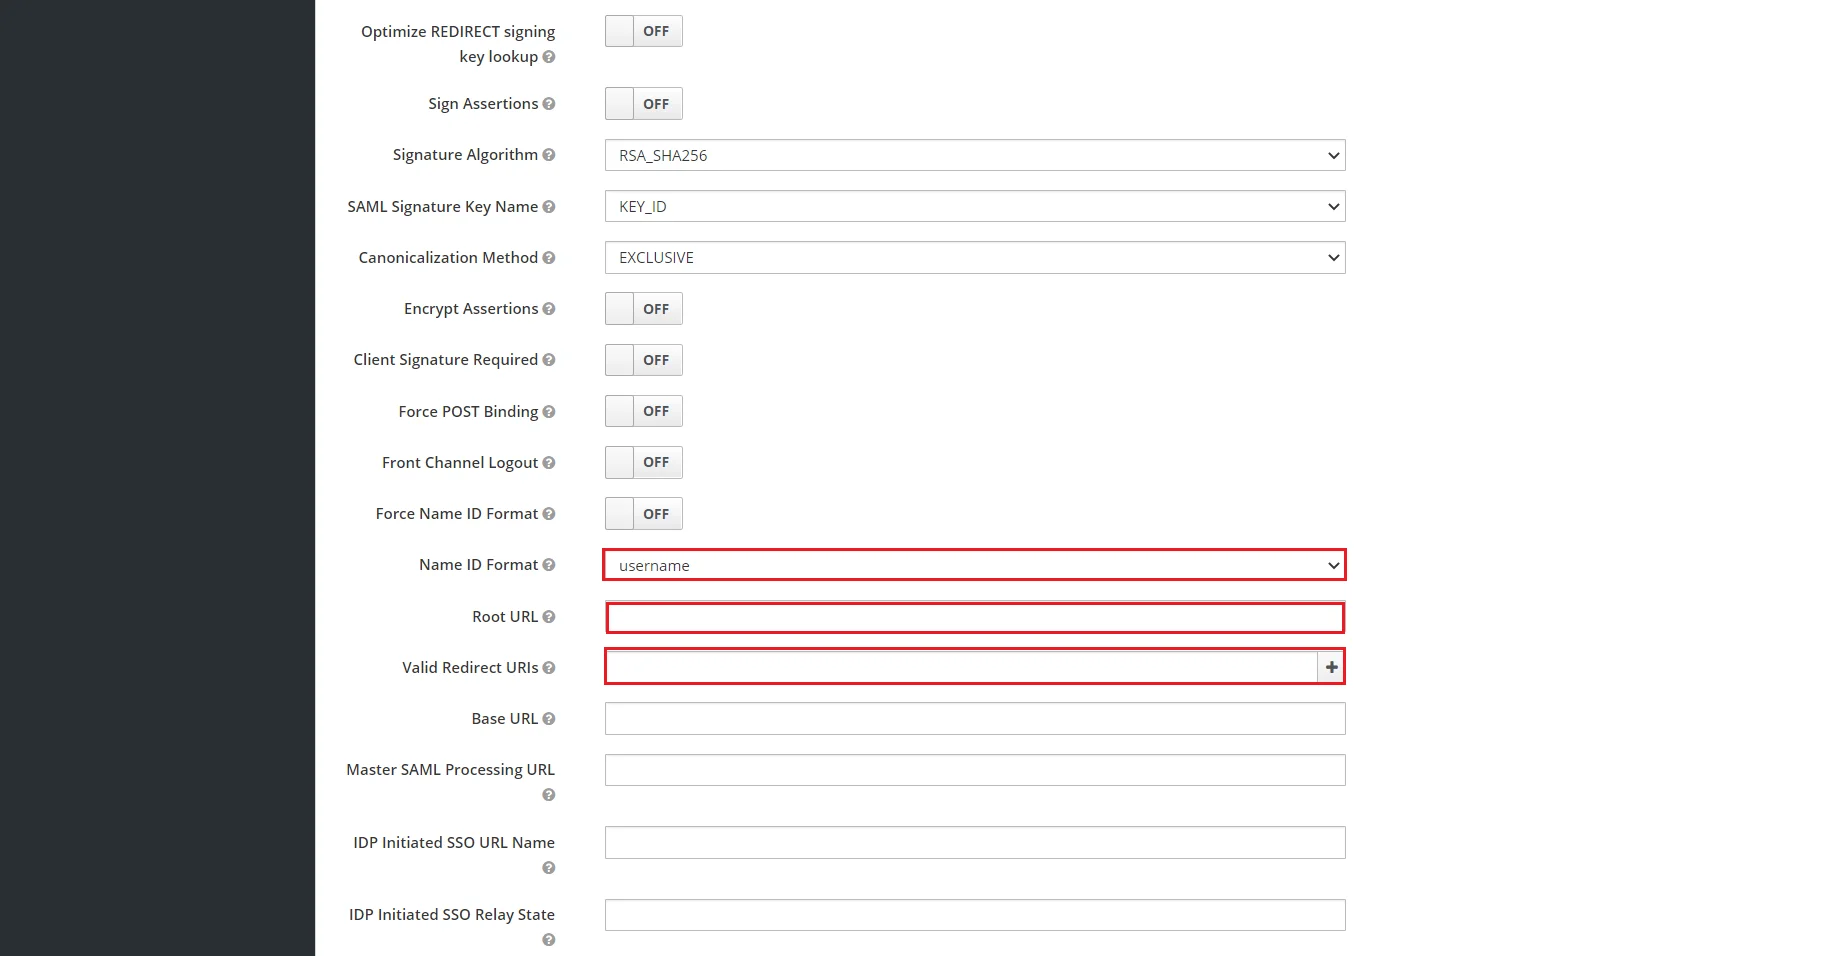
| アサーション コンシューマ サービス POST バインディング URL | その ACS (アサーション コンシューマ サービス) URL プラグインのサービスプロバイダーメタデータタブから |
| ログアウトサービスリダイレクトバインドURL (オプション) | その シングル ログアウト URL プラグインのサービスプロバイダーメタデータタブから |
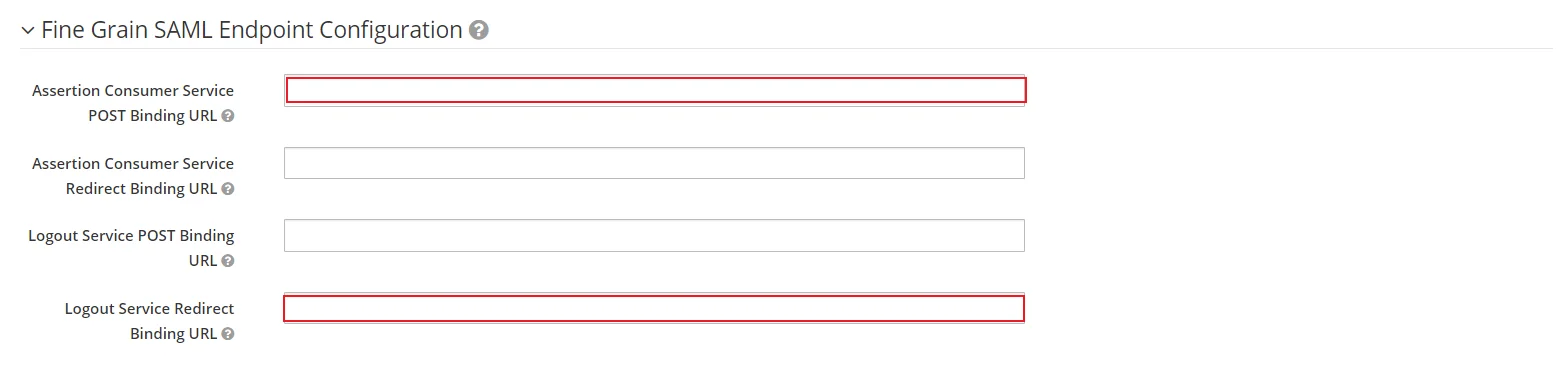
マッパーの追加
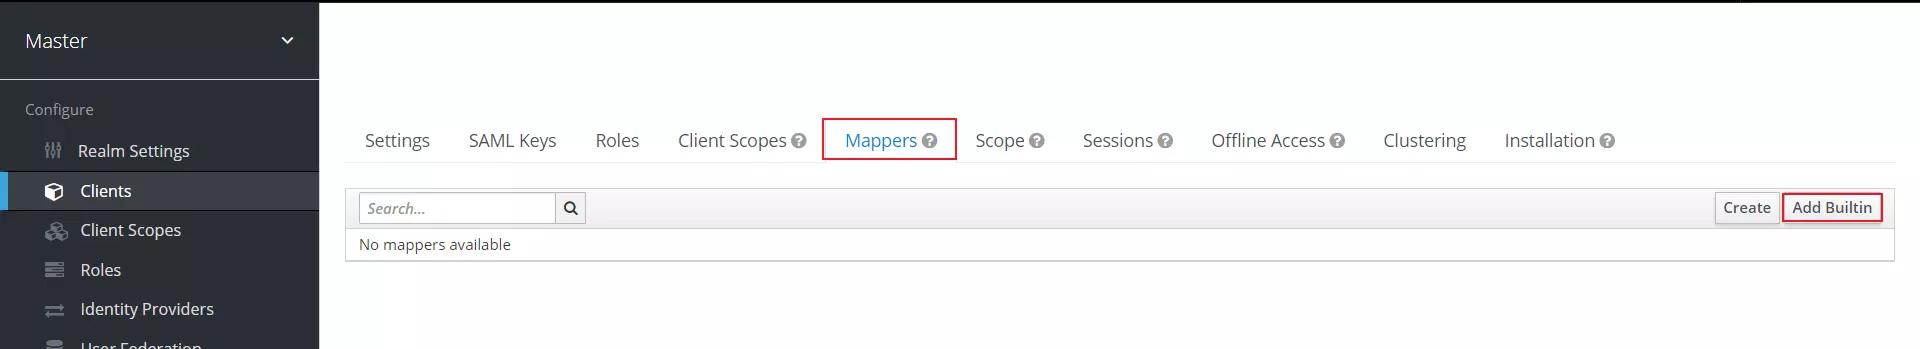
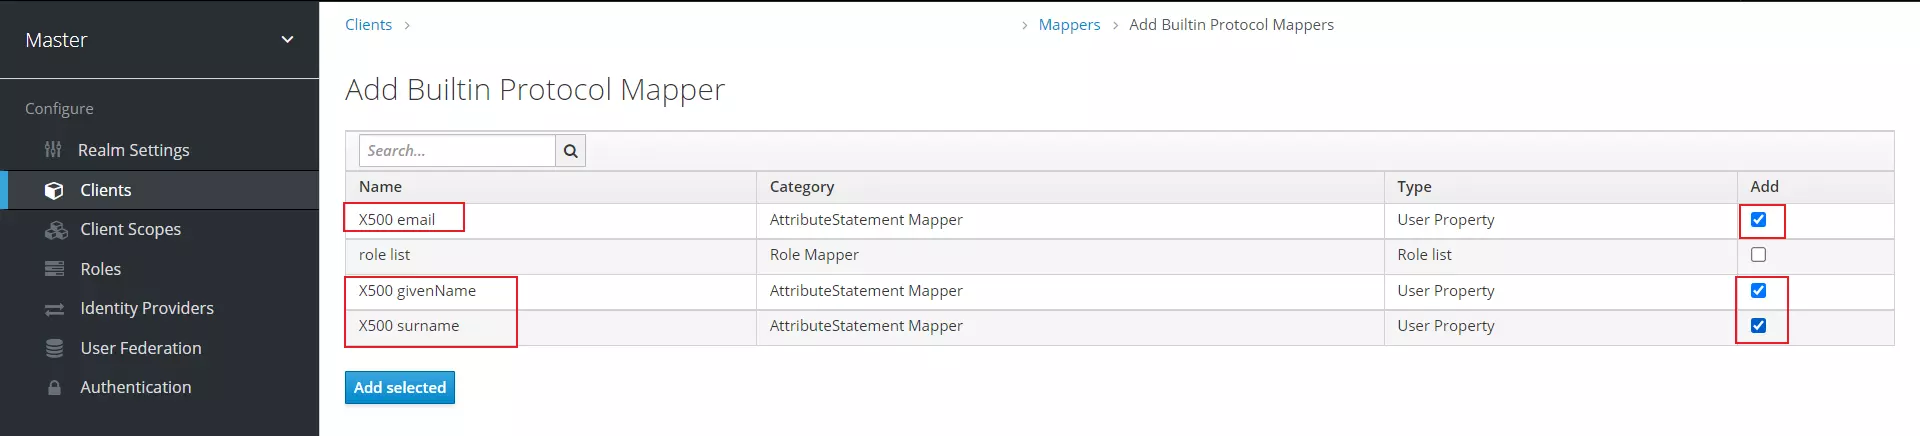
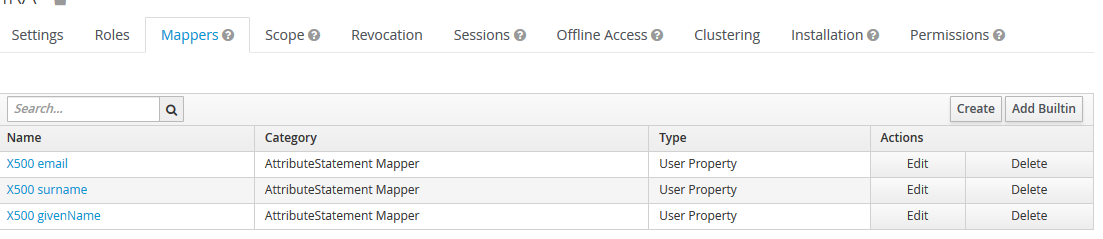
セットアップファイルをダウンロードする
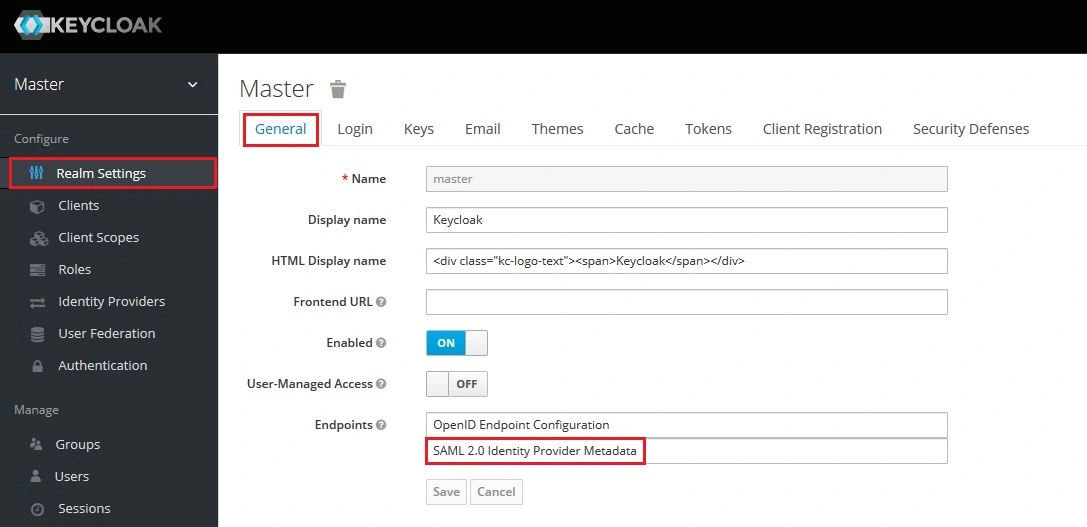
Keycloak ログイン / Keycloak SSO / Keycloak シングル サインオン (SSO) を実現するための SAML IdP (アイデンティティ プロバイダー) として Keycloak を正常に設定し、Typo3 サイトへの安全なログインを確保しました。
このガイドでは、 Typo3 SAML シングルサインオン(SSO) 拡張機能を使用して、IdP として Keycloak SAML、SP として Typo3 を選択し、Keycloak SAML SAML シングルサインオン ( Keycloak SAML SSO ログイン) を正常に構成しました。このソリューションにより、 Keycloak SAML ログイン認証情報を使用して Typo3 サイトへの安全なアクセスを数分以内に展開する準備が整います。
お探しのものが見つからない場合は、info@xecurify.comまでメールでお問い合わせください。
助けが必要? 私たちはここにいます!



