검색 결과 :

×

ASP.NET Core SAML Single Sign-On 설정 가이드

×

.NET Framework 기반으로 구축된 애플리케이션의 경우, 자세한 단계별 지침을 보려면 여기를 클릭하십시오.

SSO(Single Sign-On)를 구성하려면 SAML ID 공급자를 선택하세요.

IdP를 찾을 수 없으신가요? aspnetsupport@xecurify.com 으로 문의해 주시면 ASP.NET Core SSO를 IdP와 연동하여 신속하게 설정해 드리겠습니다.

IdP를 찾을 수 없나요?

aspnetsupport@xecurify.com 으로 문의해 주시면 , 귀사의 ID 공급자(IdP)와 ASP.NET Core SSO를 신속하게 설정할 수 있도록 도와드리겠습니다.

ASP.NET Core SAML SSO - Google Apps as IDP 로고

Google 애플리케이션

ASP.NET Core SAML SSO - IDP 로고로서의 miniOrange

미니오렌지

ASP.NET Core SAML SSO - Salesforce as IDP 로고

세일즈 포스

ASP.NET Core SAML SSO - WordPress as IDP 로고

워드프레스(WordPress)

ASP.NET Core SAML 싱글 사인온 - ClassLink를 IDP 로고로 사용

클래스 링크

ASP.NET Core SAML 싱글 사인온 - Azure B2C를 IDP 로고로 사용

Azure B2C

ASP.NET SAML 2.0 핵심 미들웨어 구성 단계

전제조건: 다운로드 및 설치


PM> NuGet\Install-Package miniOrange.SAML.SSO

참고: miniOrange ASP.NET SAML SSO 미들웨어를 애플리케이션에 통합하려면 아래 네임스페이스, 서비스 및 미들웨어(녹색으로 표시됨)를 프로젝트에 추가해야 합니다. 아래에 샘플 예제가 있습니다.

    
using miniOrange.saml; using System.Reflection; var builder=WebApplication.CreateBuilder(args);   // Add services to the container.   builder.Services.AddRazorPages();   builder.Services.AddminiOrangeServices(Assembly.GetExecutingAssembly());   var app = builder.Build();   if(!app.Environment.IsDevelopment())   {   app.UseExceptionHandler("/Error");   app.UseHsts();   }     app.UseHttpsRedirection();     app.UseRouting();     app.UseAuthorization();     app.MapRazorPages();     app.UseCookiePolicy();     app.UseAuthentication();     #if NET9_0_OR_GREATER     app.MapStaticAssets();     #else     app.UseStaticFiles();     #endif     app.UseminiOrangeSAMLSSOMiddleware();     app.Run();

1. ASP.NET Core 애플리케이션에 미들웨어 추가

  • 통합 후 브라우저를 열고 아래 URL을 사용하여 커넥터 대시보드를 찾아보세요.
    https://<asp.net-core-application-base-url>/?ssoaction=config
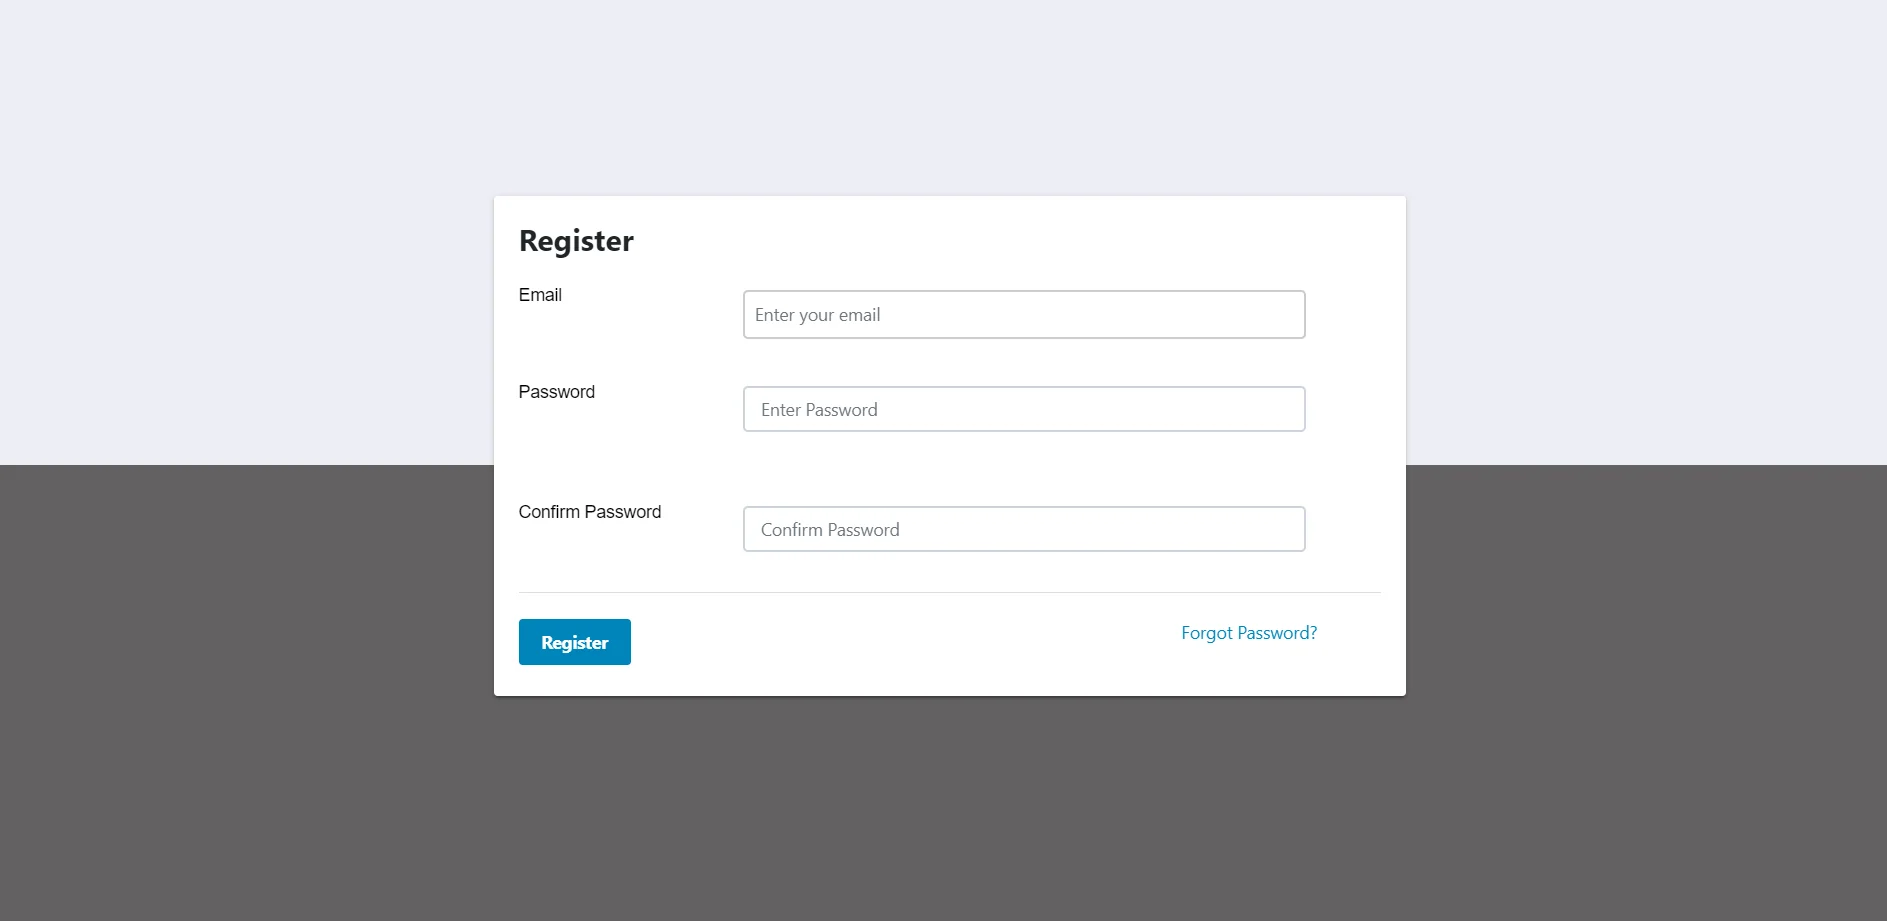
  • 등록 페이지 또는 로그인 페이지가 나타나면 miniOrange ASP.NET Core SAML 미들웨어 인증이 애플리케이션에 성공적으로 추가된 것입니다.
  • ASP.NET Core SAML SSO(Single Sign-On) | ASP.NET 핵심 인증 | ASP.NET Core SAML SSO - saml dll 등록
  • 다음을 클릭하여 귀하의 계정으로 등록하거나 로그인하십시오. 회원가입 미들웨어를 구성하는 버튼입니다.

2. ID 공급자 구성

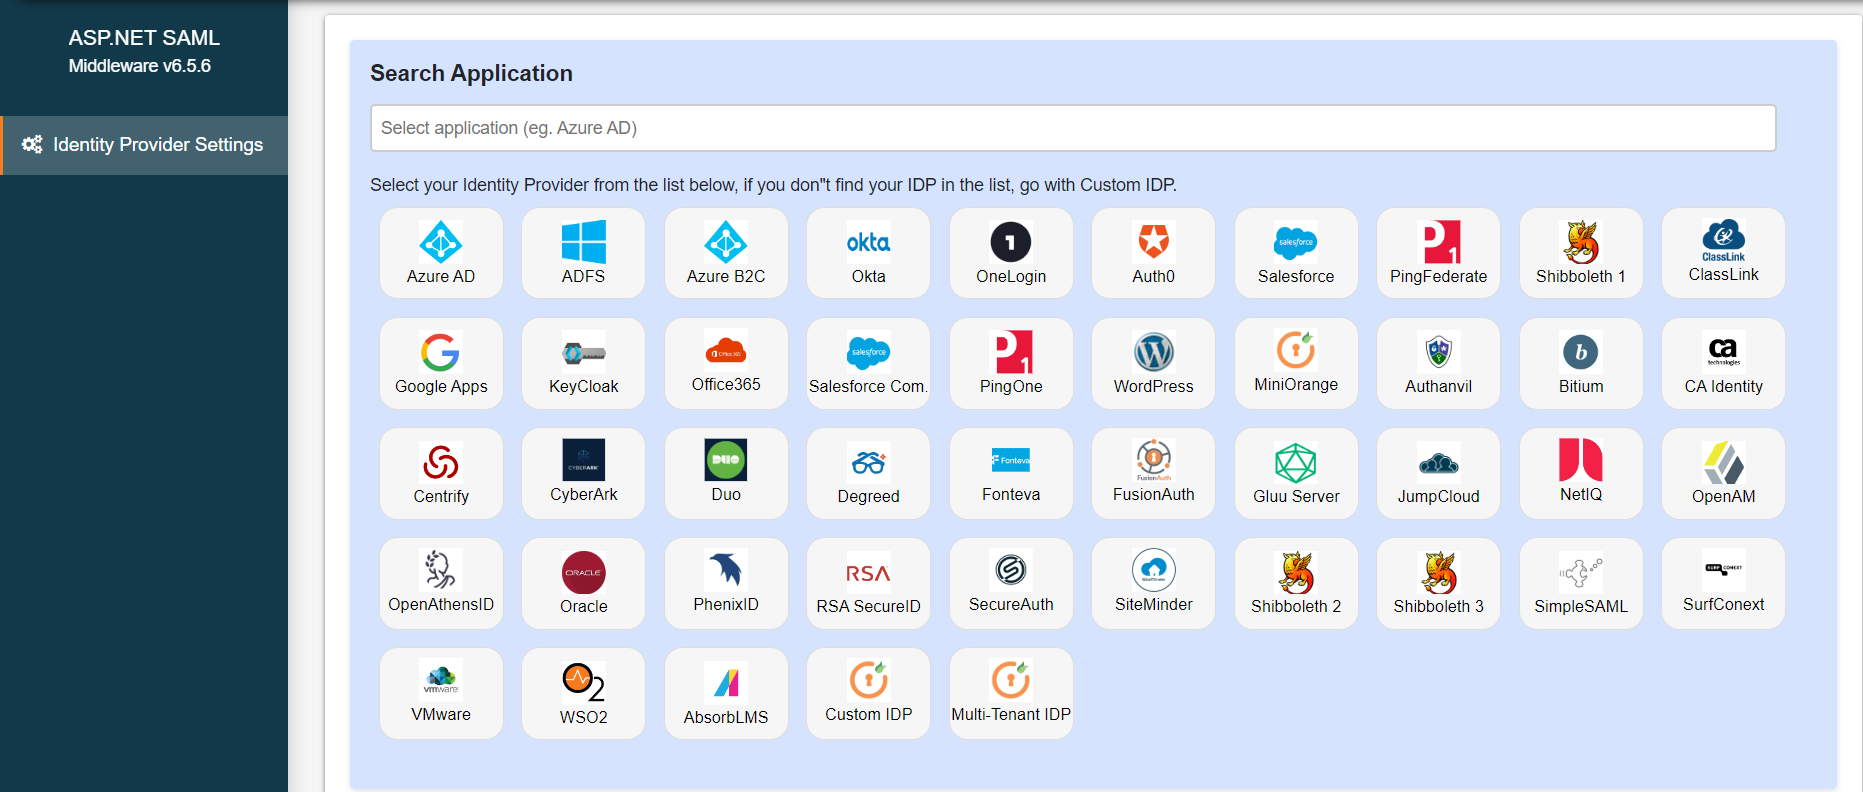
  • 아래의 플러그인 설정 탭에 표시된 목록에서 ID 공급자를 선택합니다.
  • ASP.NET Core SAML SSO(Single Sign-On) | ASP.NET 핵심 인증 | ASP.NET Core SAML SSO - ID 공급자 선택

ID 공급자 측에 구성할 SAML SP 메타데이터를 가져올 수 있는 두 가지 방법이 아래에 자세히 설명되어 있습니다.
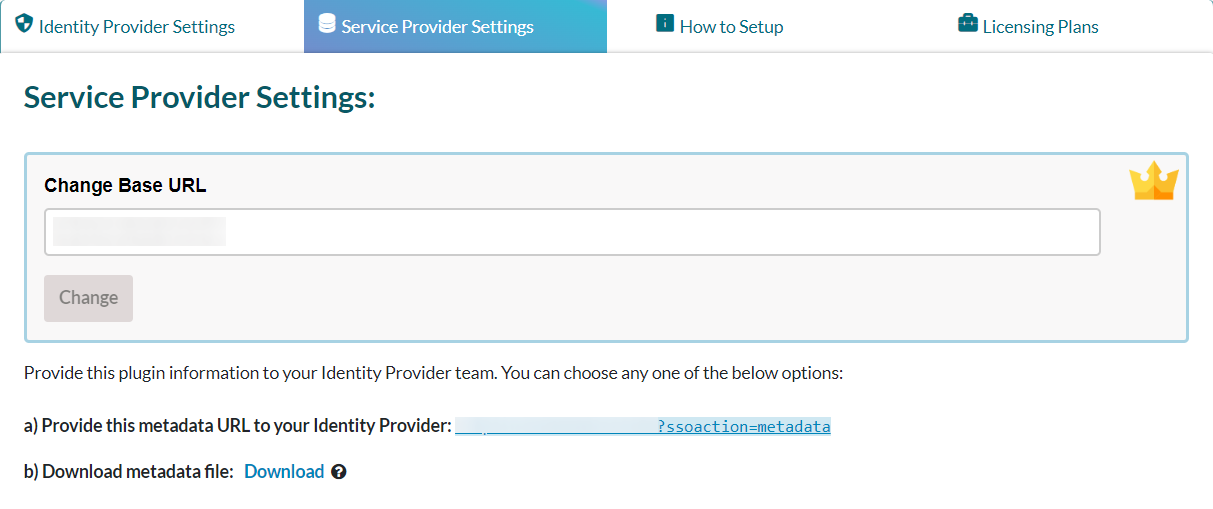
A] SAML 메타데이터 URL 또는 메타데이터 파일 사용:
  • . 플러그인 설정 메뉴, 찾다 서비스 제공업체 설정. 그 아래에는 메타데이터 URL과 SAML 메타데이터를 다운로드하는 옵션이 있습니다.
  • 메타데이터 URL을 복사하거나 메타데이터 파일을 다운로드하여 ID 공급자 측에서도 동일하게 구성하세요.
  • 아래 스크린샷을 참고하시면 됩니다.
  • ASP.NET Core SAML SSO(Single Sign-On) | ASP.NET 핵심 인증 | ASP.NET Core SAML SSO - 다운로드한 메타데이터 복사
B] 메타데이터 수동 업로드:
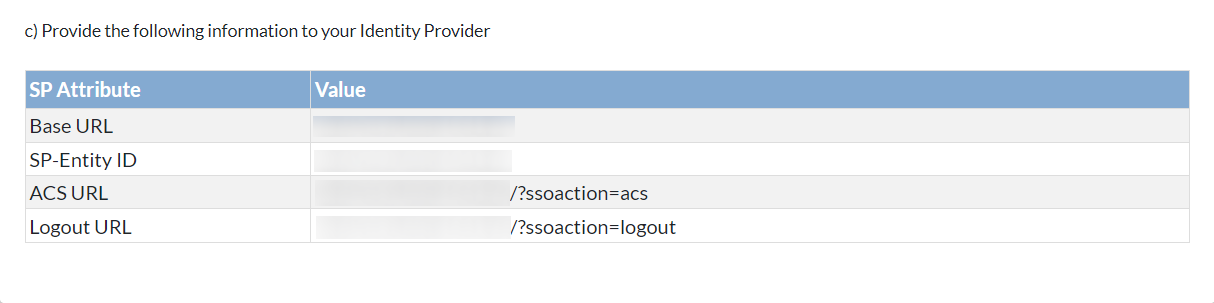
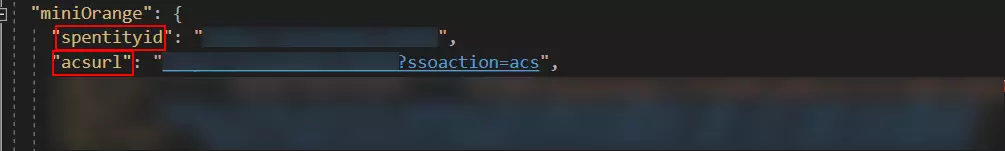
  • 에서 서비스 제공업체 설정 섹션에서 다음과 같은 서비스 제공업체 메타데이터를 수동으로 복사할 수 있습니다. SP 엔티티 ID, ACS URL, 싱글 로그아웃 URL 구성을 위해 ID 공급자와 공유하세요.
  • 아래 스크린샷을 참고하시면 됩니다.
  • ASP.NET Core SAML SSO(Single Sign-On) | ASP.NET 핵심 인증 | ASP.NET Core SAML SSO - 수동 메타데이터

3. ASP.NET Core SAML 미들웨어를 서비스 공급자로 구성

미들웨어에서 SAML ID 공급자 메타데이터를 구성할 수 있는 두 가지 방법이 아래에 자세히 설명되어 있습니다.

A] IDP 메타데이터 업로드 버튼을 사용하여 메타데이터를 업로드합니다.
  • ID 공급자가 메타데이터 URL 또는 메타데이터 파일(.xml 형식만 해당)을 제공한 경우 다음을 사용하여 미들웨어에서 ID 공급자 메타데이터를 간단히 구성할 수 있습니다. IDP 메타데이터 업로드 옵션을 선택합니다.
  • 아래 스크린샷을 참고하시면 됩니다.
  • ASP.NET Core SAML SSO(Single Sign-On) | ASP.NET 핵심 인증 | ASP.NET Core SAML SSO - 메타데이터 업로드
  • 사용 가능한 메타데이터 형식에 따라 옵션 중 하나를 선택할 수 있습니다.
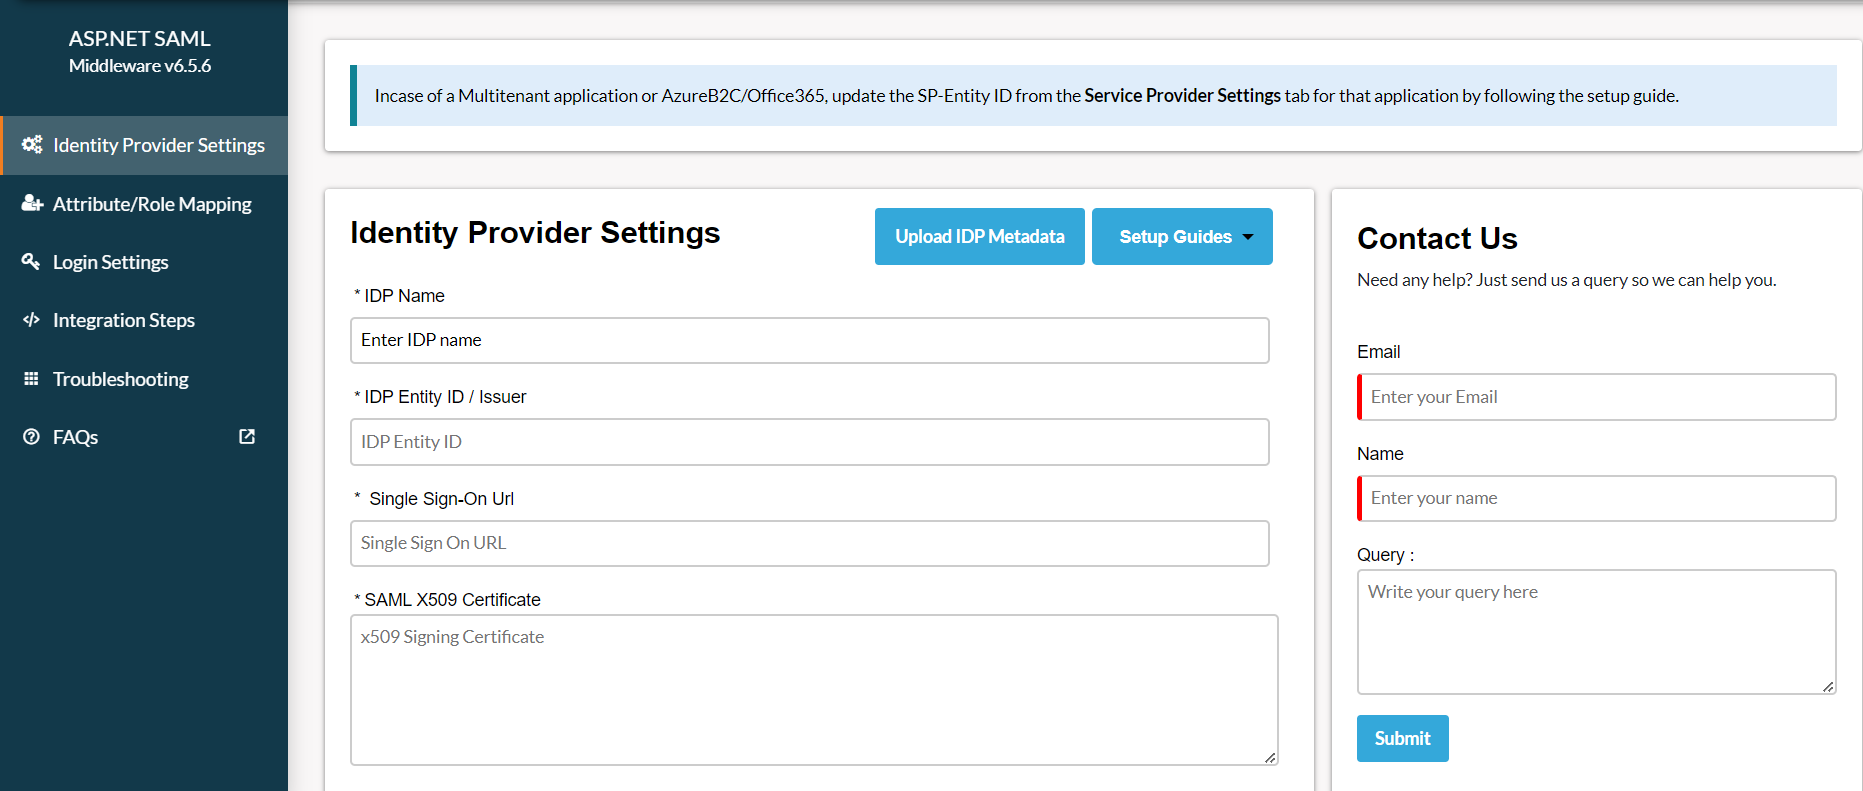
B] ID 공급자 메타데이터를 수동으로 구성합니다.
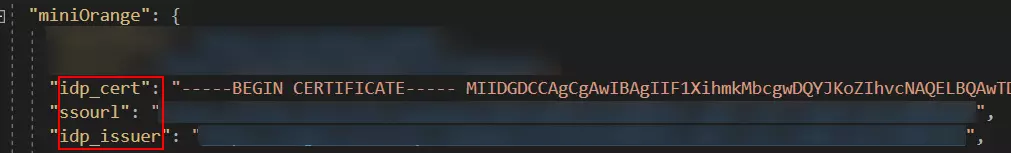
  • 구성한 후 아이덴티티 공급자, 그것은 당신에게 다음을 제공할 것입니다 IDP 엔터티 ID, IDP 싱글 사인온 URL SAML X509 인증서 각각 필드.
  • 찜하기 IDP 세부 정보를 저장합니다.
  • ASP.NET Core SAML SSO(Single Sign-On) | ASP.NET 핵심 인증 | ASP.NET Core SAML SSO - SAML dll 구성

4. SAML SSO 테스트

  • 온 클릭 테스트 구성 버튼을 눌러 수행한 SAML 구성이 올바른지 테스트합니다.
  • 아래 스크린샷은 성공적인 결과를 보여줍니다. 클릭 SSO 통합 SSO 통합을 계속 진행합니다.
  • ASP.NET Core SAML SSO(Single Sign-On) | ASP.NET 핵심 인증 | ASP.NET Core SAML SSO - SAML dll 테스트 구성
  • 미들웨어 측에서 오류가 발생하는 경우 아래와 유사한 창이 표시됩니다.
  • ASP.NET Core SAML SSO(Single Sign-On) | ASP.NET 핵심 인증 | ASP.NET Core SAML SSO - 디버그 로그 활성화
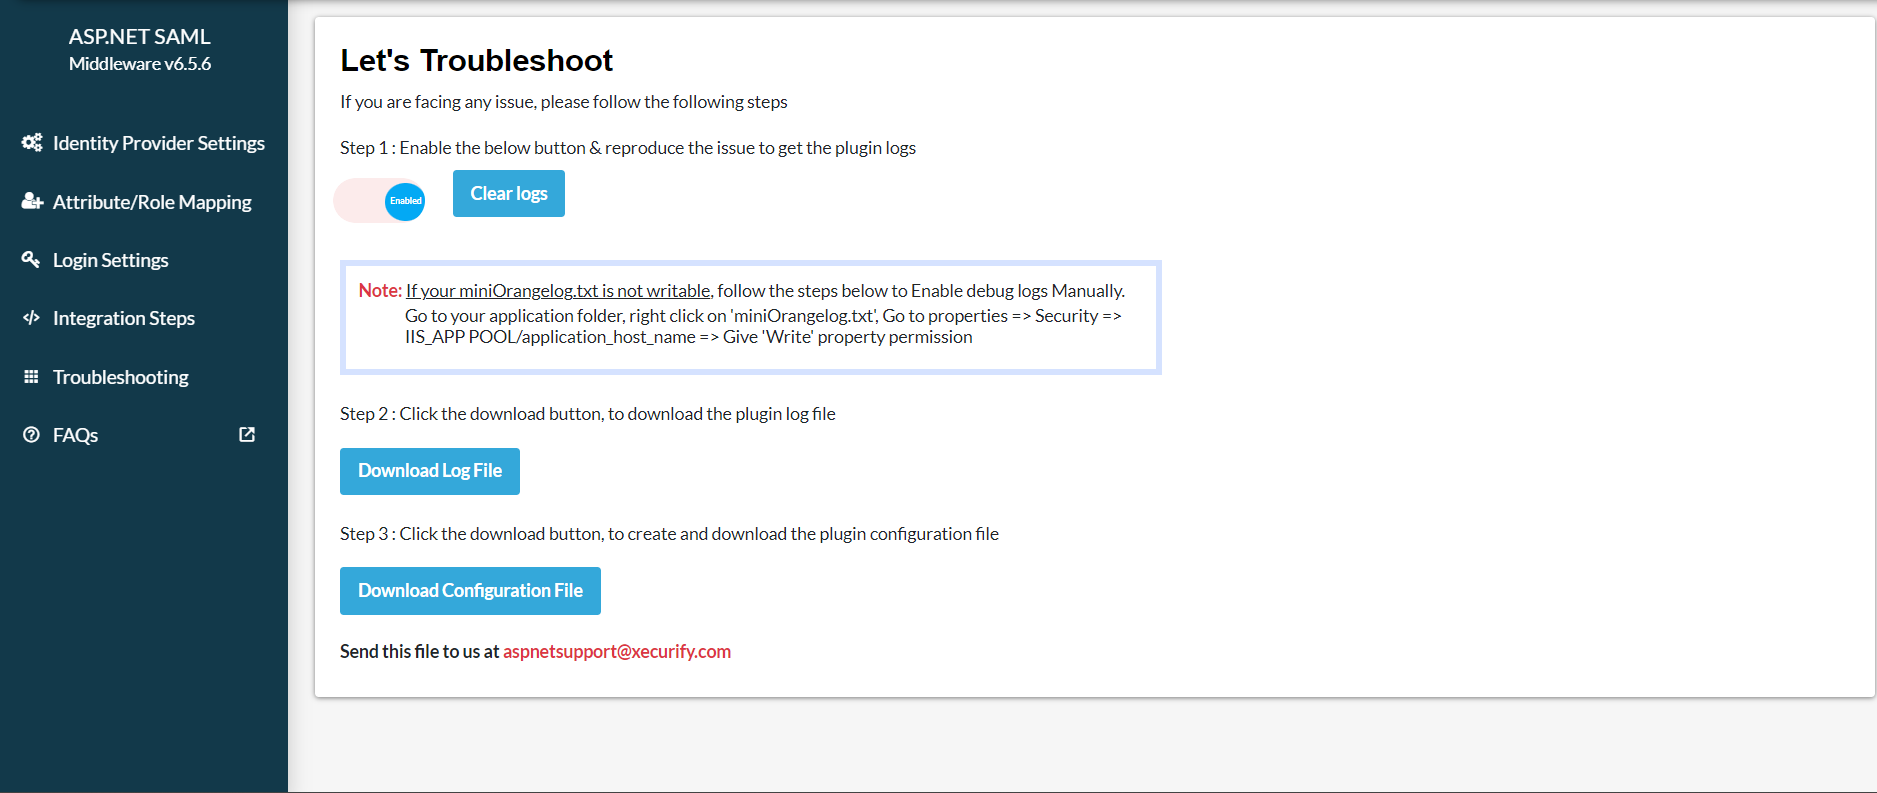
  • 오류를 해결하려면 다음 단계를 따르세요.
    • $XNUMX Million 미만 문제 해결 탭에서 토글을 활성화하여 플러그인 로그를 수신하세요.
    • ASP.NET Core SAML SSO(Single Sign-On) | ASP.NET 핵심 인증 | ASP.NET Core SAML SSO - 디버그 로그 활성화
    • 활성화되면 다음으로 이동하여 플러그인 로그를 검색할 수 있습니다. 플러그인 설정 탭을 클릭하고 테스트 구성.
    • 를 다운로드 로그 파일 인사말 문제 해결 탭을 클릭하여 무엇이 잘못되었는지 확인하세요.
    • 당신은 공유할 수 있습니다 로그 파일 우리와 함께 aspnetsupport@xecurify.com 문제를 해결하기 위해 저희 팀에서 연락을 드릴 것입니다.

5. 속성 매핑

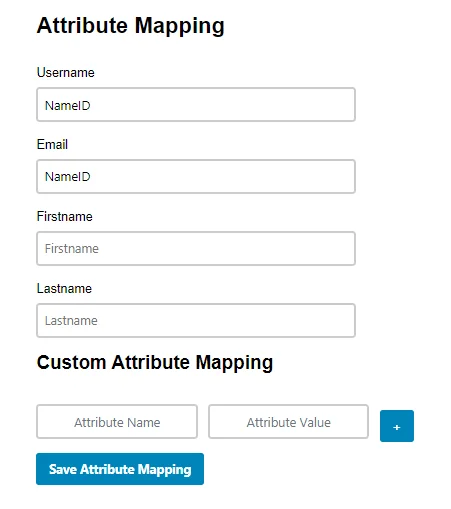
  • 구성을 테스트한 후 애플리케이션 속성을 ID 공급자(IdP) 속성과 매핑합니다.
  • 참고 : 매핑된 모든 속성은 세션에 저장되므로 애플리케이션에서 해당 속성에 액세스할 수 있습니다.
  • ASP.NET Core SAML SSO(Single Sign-On) | ASP.NET 핵심 인증 | ASP.NET Core SAML SSO - 특성 매핑

6. 통합 코드

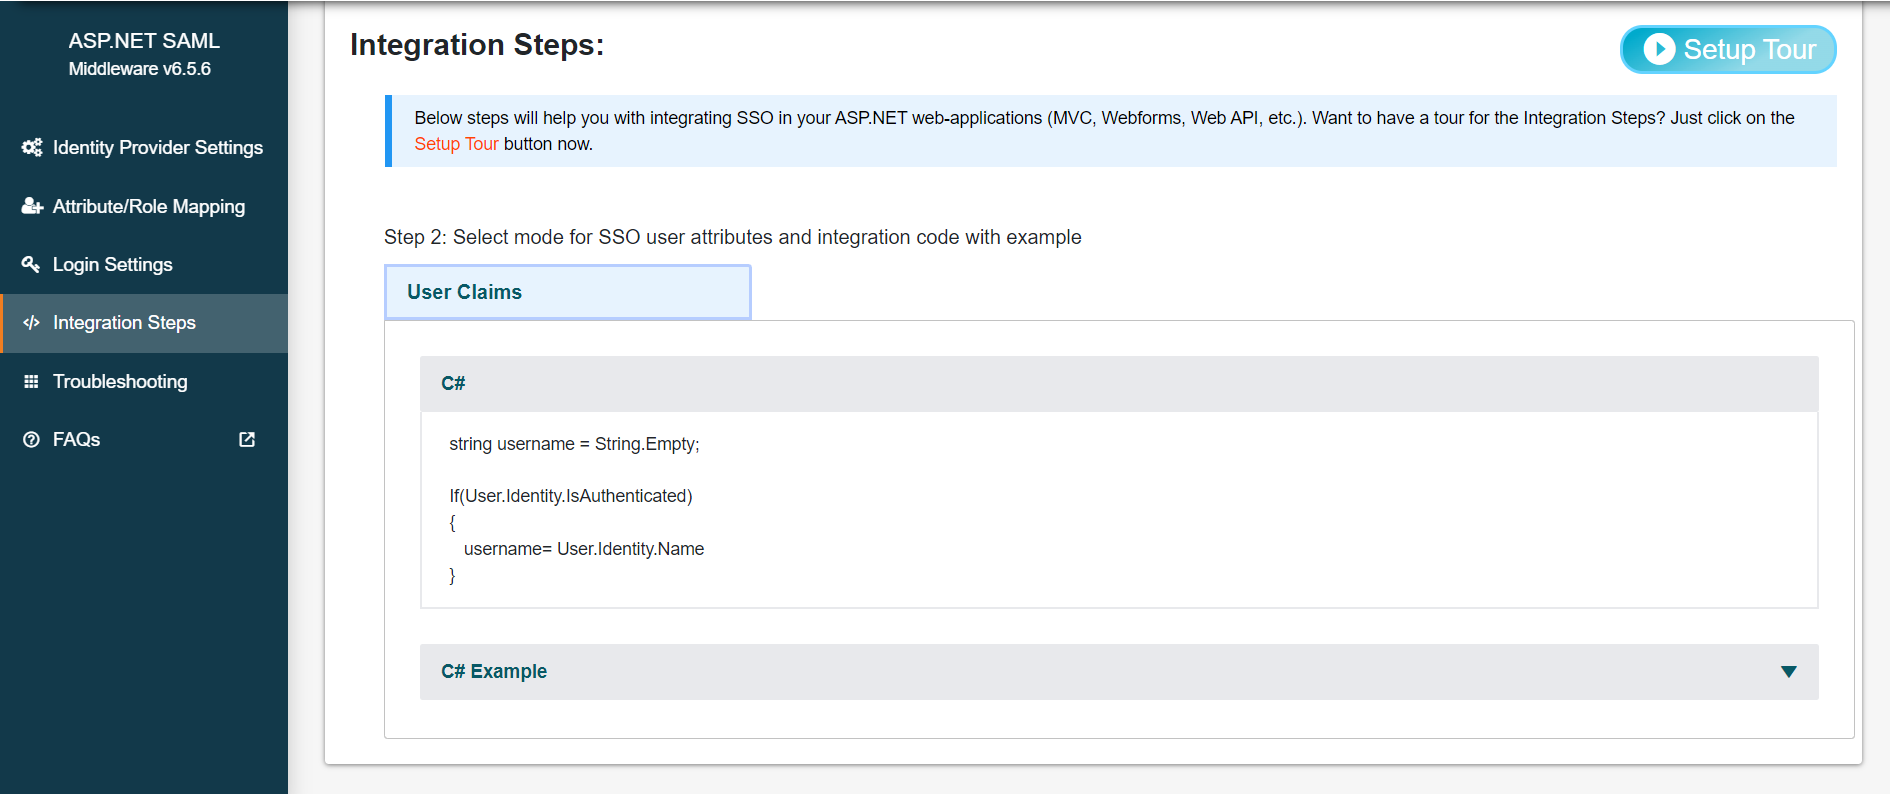
  • 이 단계를 통해 애플리케이션에서 사용자 클레임 형식으로 SSO 사용자 정보를 검색할 수 있습니다.
  • 당신은 또한 볼 수 있습니다 설정 둘러보기 Blazor 애플리케이션에서 SSO 통합이 어떻게 작동하는지 이해합니다.
  • 사용자 속성에 액세스하려는 위치에 해당 코드 조각을 복사하여 붙여넣기만 하면 됩니다.
  • ASP.NET Core SAML SSO(Single Sign-On) | ASP.NET 핵심 인증 | ASP.NET Core SAML SSO - 통합 코드
  • 참고 :이 평가판 미들웨어는 클레임의 사용자 정보만 지원하며 세션 및 헤더의 사용자 정보 검색은 프리미엄 플러그인에서 사용할 수 있습니다.
  • 아래에서 통합 코드를 복사할 수도 있습니다.
  •           
      string name="";   string claimtype="";   string claimvalue="";    if(User.Identity.IsAuthenticated)    {      foreach( var claim in User.Claims)      {        claimtype = claim.Type;        claimvalue = claim.Value;      }      //retrive custom attributes(for eg. Retrieve Mapped 'mobileNumber' attribute of your IDP)      var identity = (ClaimsIdentity)User.Identity;      IEnumerable claims = identity.Claims;      string mobileNumber = identity.FindFirst("mobileNumber")?.Value;    }
  • 참고 : 매핑된 모든 특성은 애플리케이션에서 액세스할 수 있는 클레임에 저장됩니다.
  • 통합 코드와 관련하여 도움이 필요한 경우 다음 주소로 문의해 주세요. aspnetsupport@xecurify.com

7. 로그인 설정

  • SSO를 수행하려는 애플리케이션의 링크로 다음 URL을 사용하십시오.
    https://base-url/?ssoaction=login
  • 예를 들어 다음과 같이 사용할 수 있습니다.
    <a href=”https://base-url/?ssoaction=login”>Log in</a>

8. 로그아웃 설정

  • SLO를 수행하려는 애플리케이션에 대한 링크로 다음 URL을 사용하십시오.
    https://base-url/?ssoaction=logout
  • 예를 들어 다음과 같이 사용할 수 있습니다.
    <a href=”https://base-url/?ssoaction=logout”>Log out</a>

ASP.NET Core SAML Single Sign-On(SSO) 미들웨어는 ADFS, Azure AD, Bitium, Centrify, G Suite, JBoss Keycloak, Okta, OneLogin, Salesforce, AWS Cognito, OpenAM, Oracle, PingFederate, PingOne, RSA SecureID, Shibboleth-2, Shibboleth-3, SimpleSAML, WSO2와 같은 모든 ID 공급자 또는 사용자 지정 ID 공급자와 함께 구성할 수 있습니다 . ID 공급자 목록은 여기에서 확인하세요.

추가 자료

도움이 필요하신가요?

ID 공급자를 찾을 수 없으신가요? aspnetsupport@xecurify.com 으로 문의해 주시면 IDP를 이용한 SSO 설정을 도와드리고, 요구 사항에 대한 신속한 안내(이메일/미팅)를 제공해 드리겠습니다. 또한, 저희 팀이 고객님의 요구 사항에 가장 적합한 솔루션/요금제를 선택하실 수 있도록 지원해 드립니다.

안녕하세요!

도움이 필요하다? 우리는 바로 여기에 있습니다!

SUPPORT