
miniOrange를 IDP로 사용하여 ASP.NET Framework SAML SSO를 구성하는 방법 가이드
회사 개요
ASP.NET SAML 싱글 사인온(SSO) 모듈을 사용하면 ASP.NET 애플리케이션에서 SAML 싱글 사인온을 활성화할 수 있습니다 . 싱글 사인온을 사용하면 하나의 비밀번호로 ASP.NET 애플리케이션 과 서비스 에 액세스할 수 있습니다 . 이 모듈은 모든 SAML 표준을 준수하는 ID 공급자(IdP) 와 호환됩니다 . 여기서는 miniOrange를 IdP로 사용하여 ASP.NET과 miniOrange 간의 싱글 사인온(SSO)을 구성하는 단계별 가이드를 살펴보겠습니다.



플랫폼 지원: ASP.NET SAML SSO 모듈은 ASP.NET 3.5 이상 프레임워크를 지원합니다.
- 공판
- 기업
전제조건 : 다운로드 및 설치
- 설치하려면 miniOrange SAML SSO NuGet 패키지 .NET 애플리케이션에서 miniOrange NuGet 패키지를 애플리케이션 위에 설치하기만 하면 됩니다.
NuGet 패키지
.NET CLI
PM> NuGet\Install-Package miniOrange.SAML.SSO
> dotnet 패키지 miniOrange.SAML.SSO 추가
- 설치 후 브라우저를 열고 아래 URL을 사용하여 모듈 대시보드를 탐색해 보세요.
http(s)<your-dotnet-application-base-url>?ssoaction=config
- 등록 페이지나 로그인 페이지가 팝업되면 애플리케이션에 miniOrange SAML SSO 모듈이 성공적으로 추가된 것입니다.
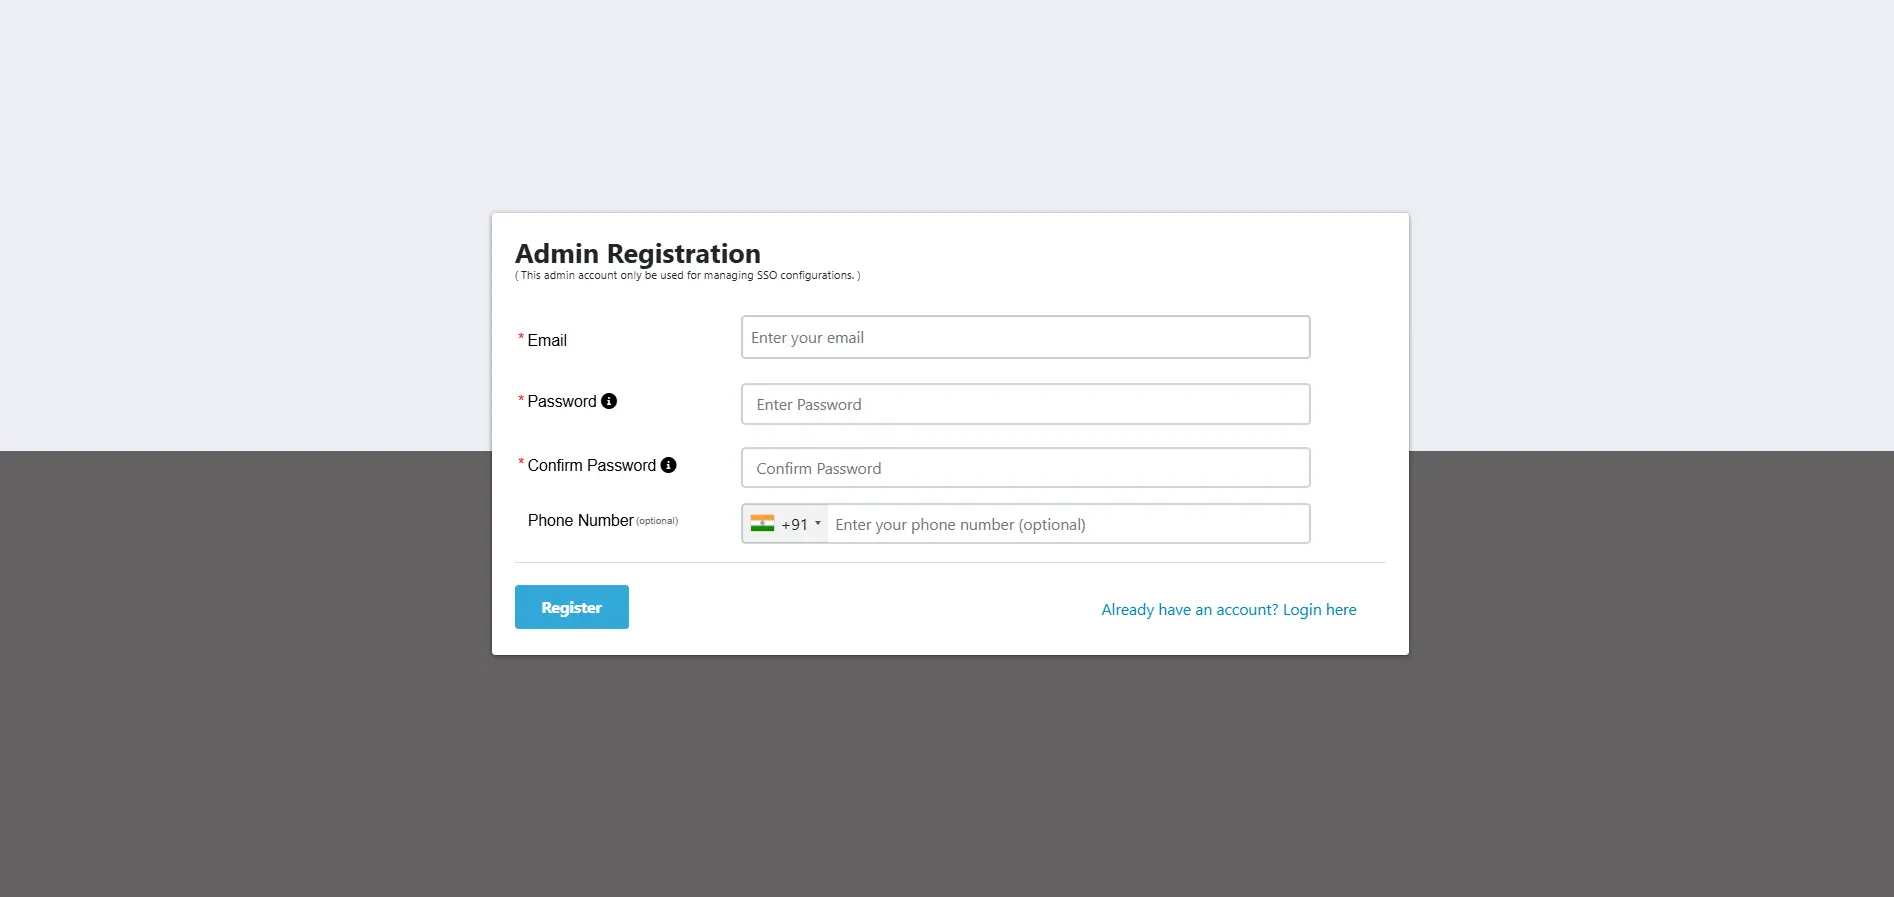
- 다음을 클릭하여 귀하의 계정으로 등록하거나 로그인하십시오. 회원가입 버튼을 눌러 모듈을 구성합니다.
- 등록이 성공적으로 완료되면 등록된 이메일 주소로 평가판 라이선스 키가 전송됩니다.
- 모듈을 활성화하려면 다음 중 하나를 수행하세요.
- 입력 라이센스 키 제공된 입력 필드에 이메일을 통해 수신되었습니다.
- 다운로드한 라이센스 파일을 클릭하여 업로드하세요. Click Here 버튼을 클릭합니다.
OR
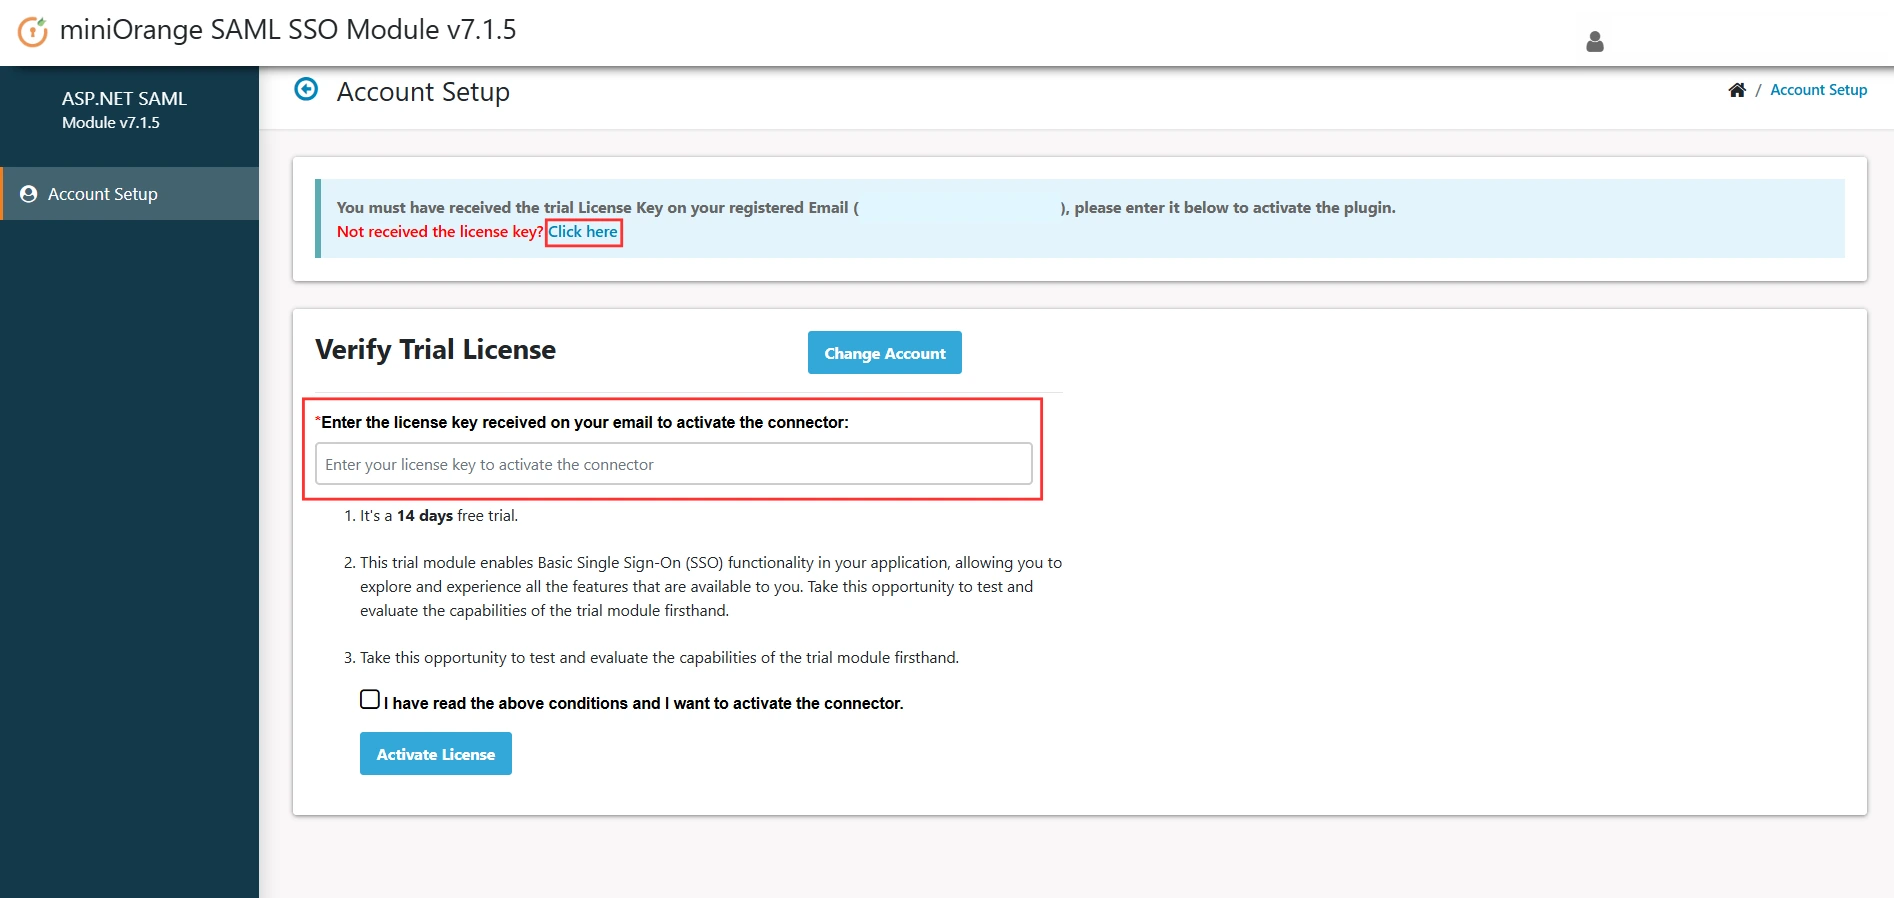
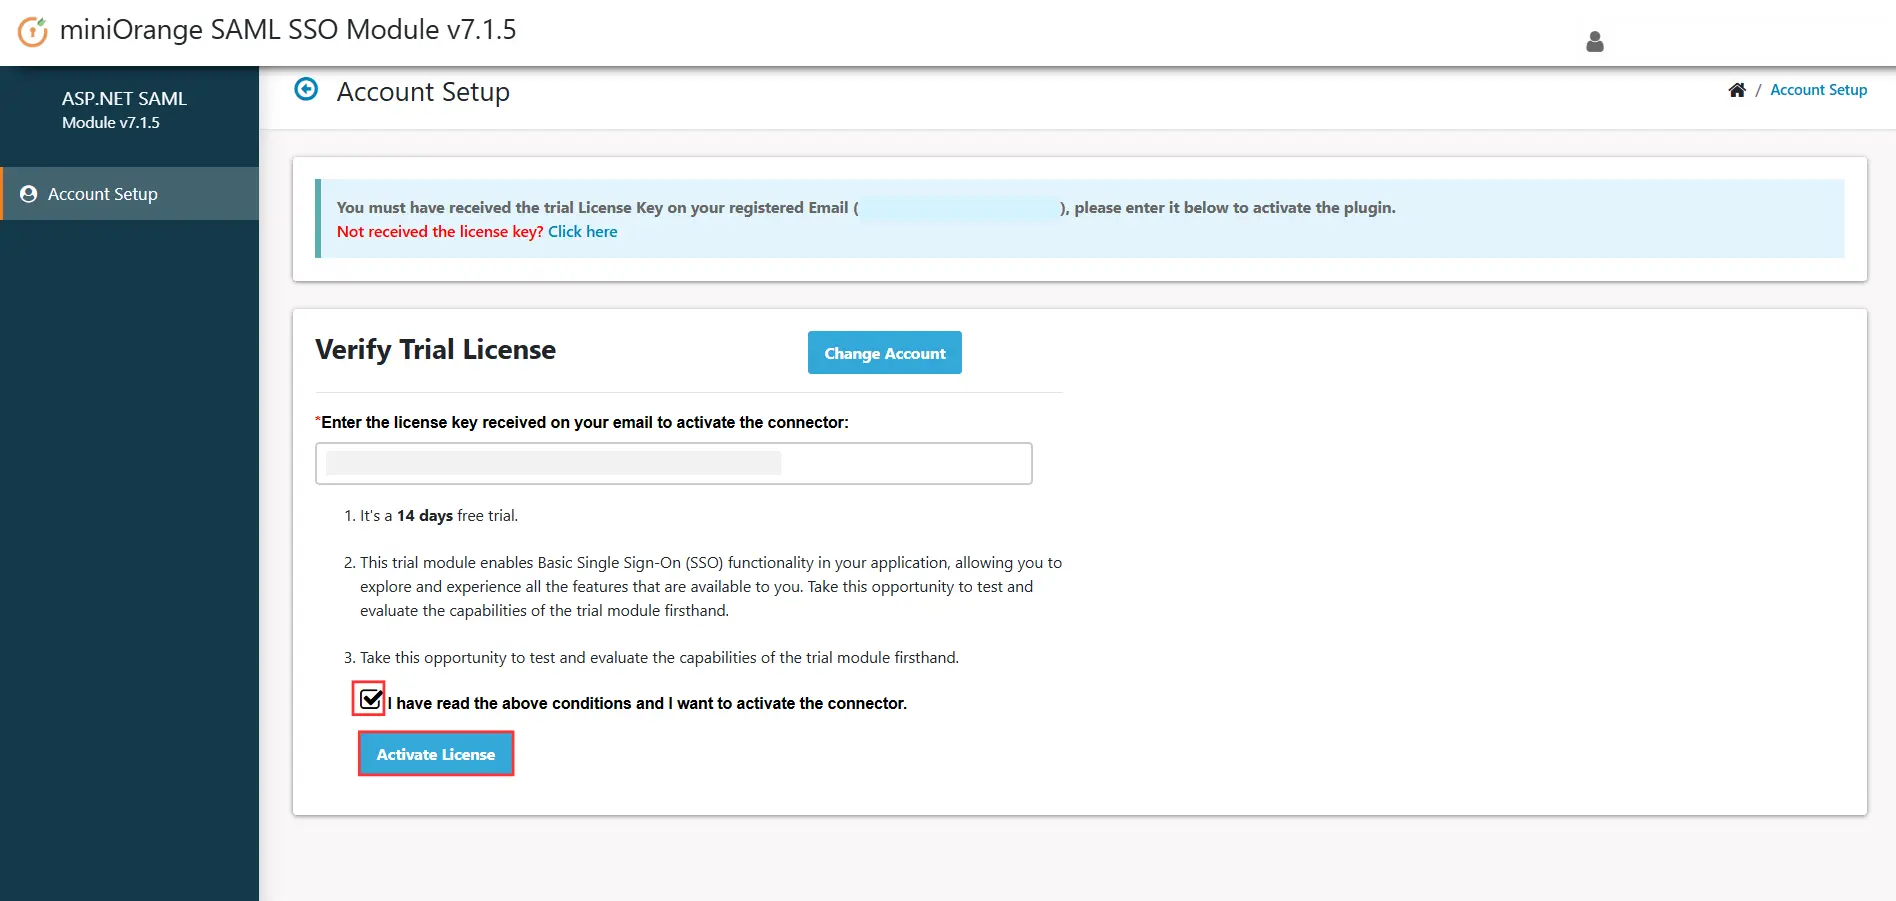
- 그런 다음 "위의 조건을 읽었으며 모듈을 활성화하고 싶습니다" 상자를 체크하고 클릭하십시오. 라이센스 활성화 버튼을 클릭합니다.
전제조건 : 다운로드 및 설치
A] NuGet 설치:
- 에 로그인 http://portal.miniorange.com/ 그리고 다운로드 탭에서 구매하신 플러그인을 찾아 클릭하세요. 플러그인 다운로드 플러그인 압축 파일을 다운로드하려면.
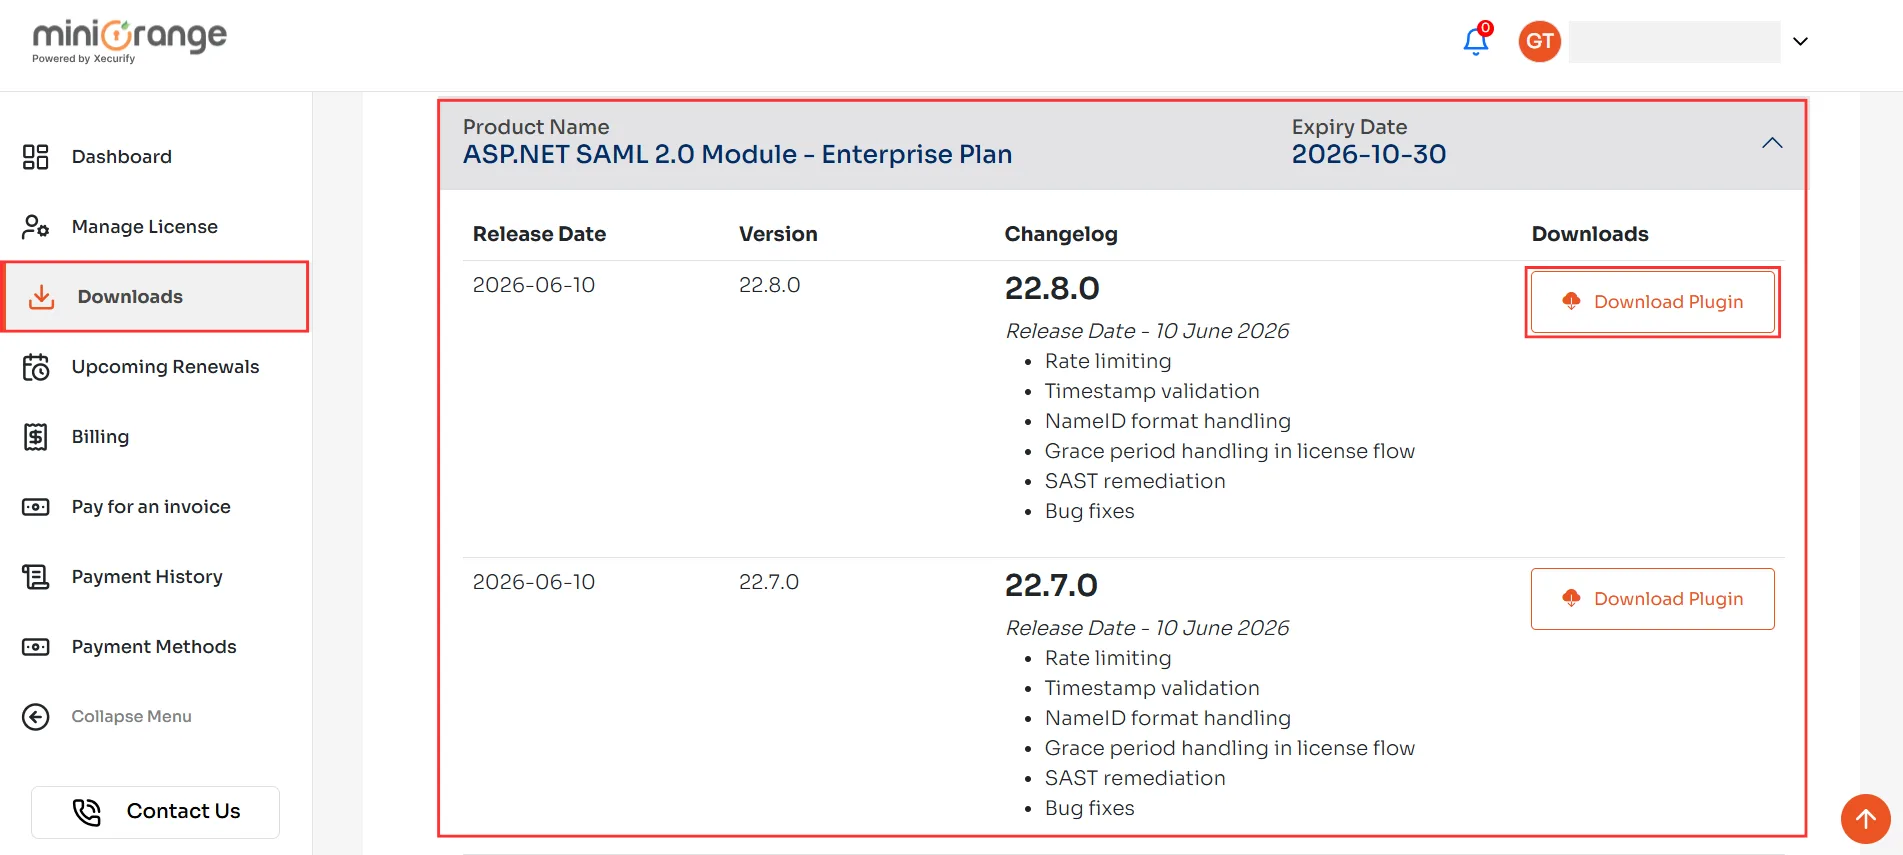
- 다운로드한 zip 파일을 컴퓨터에 압축 해제하고 NuGet 패키지 파일(.nupkg 파일)을 "C:\miniOrangePackages"와 같은 폴더에 넣으세요.
- VS 터미널에서 다음 명령을 실행하여 패키지 소스로 추가하세요.
dotnet nuget add source C:\miniOrangePackages--name miniOrangePackage
- 터미널에서 프로젝트를 엽니다.
cd C:\Path\To\YourProject
- 다음 명령어를 사용하여 프로젝트에 패키지를 설치하세요.
dotnet add package miniOrange.SAML.SSO --source miniOrangePackage
OR
- NuGet 패키지(.nupkg 파일)를 로컬 폴더에 배치한 후 터미널을 사용하는 대신 아래 단계를 따라 Visual Studio를 사용하여 설치할 수도 있습니다.
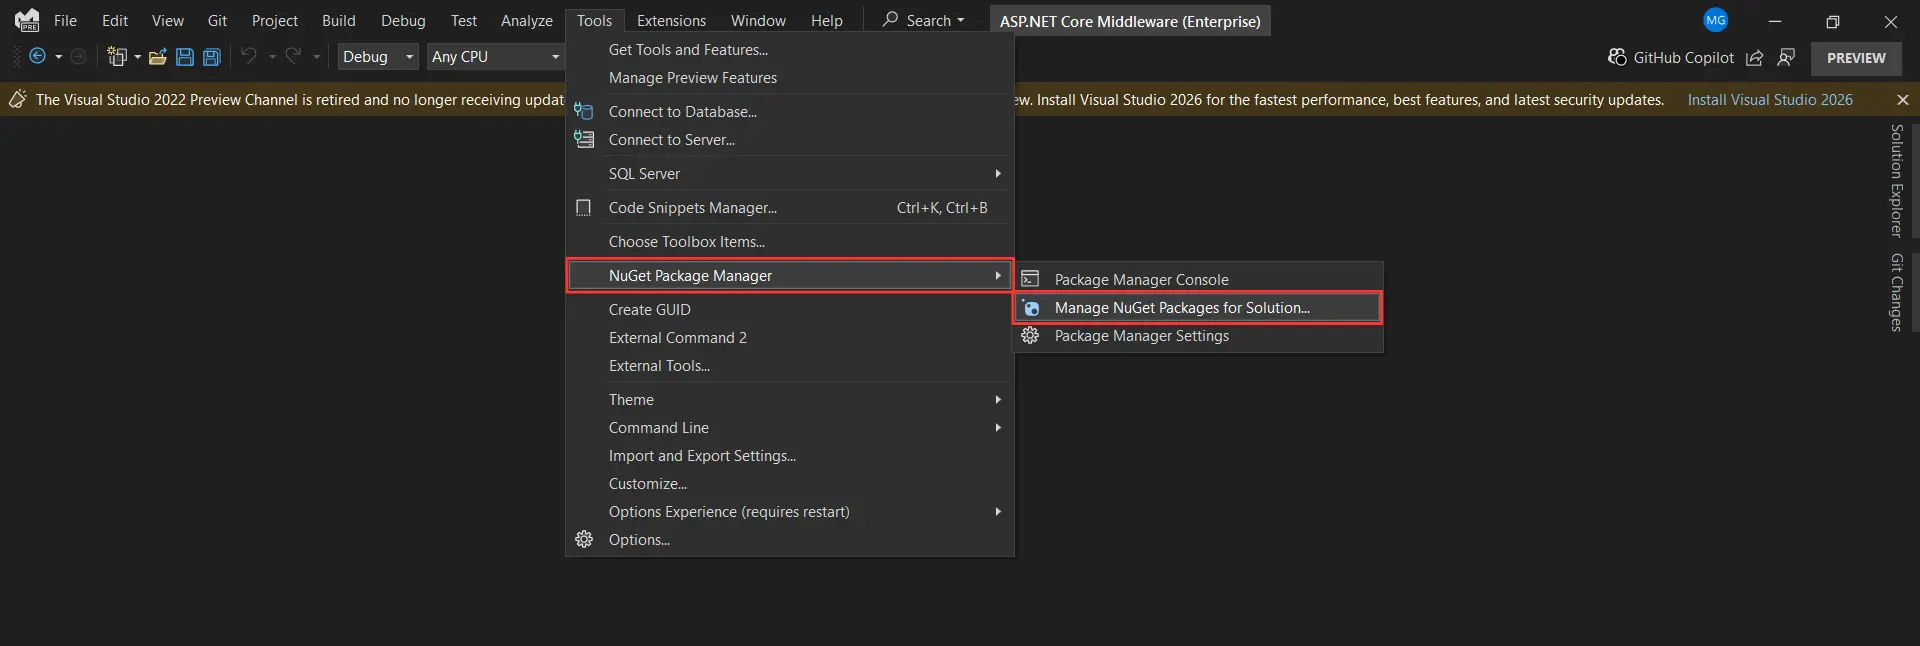
- Visual Studio에서 .NET 애플리케이션을 열고 클릭하세요. 도구 상단 탐색 모음에서 해당 위치로 이동하세요. NuGet 패키지 관리자 → 솔루션용 NuGet 패키지 관리.
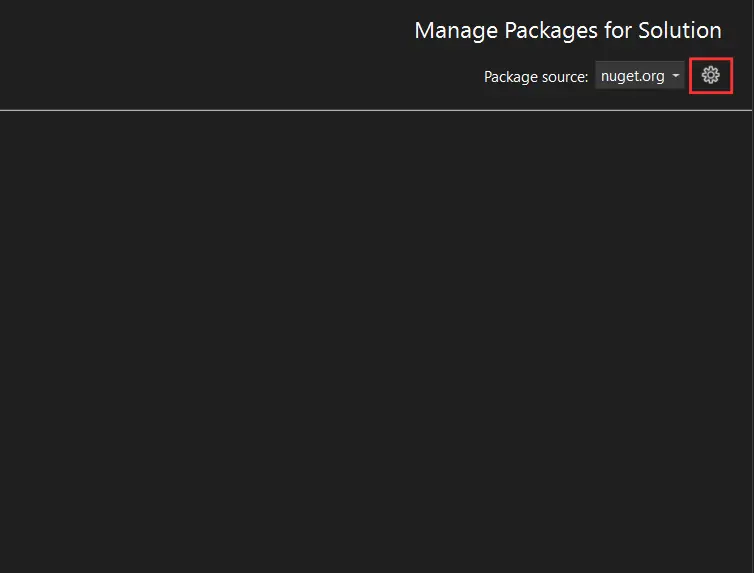
- 새 창이 열립니다. 클릭하세요. 톱니 바퀴 아이콘 패키지 소스 드롭다운 메뉴 옆에 있습니다.
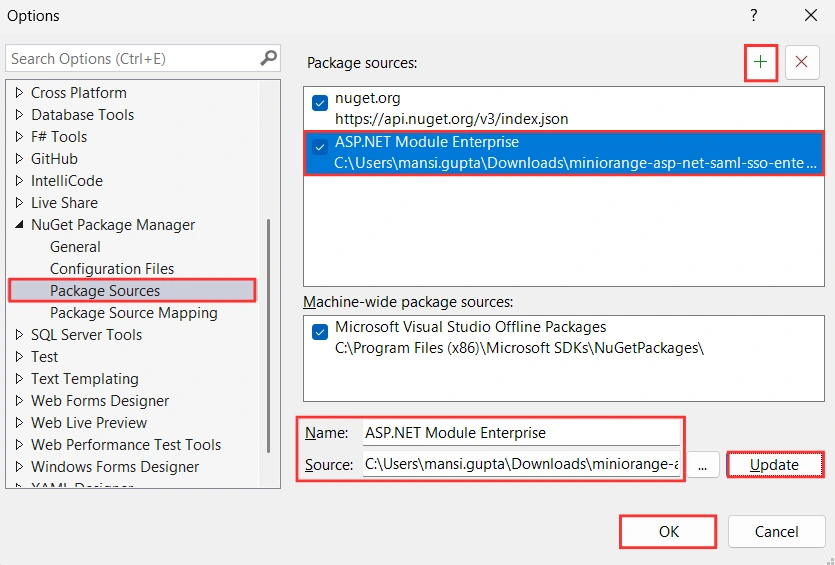
- 팝업 창이 열립니다. 선택하세요. 패키지 소스 왼쪽 탐색 패널에서 더하기(+)를 클릭하세요. (+) 아이콘을 입력하고 입력하세요. name 패키지 소스의 경우, NuGet 패키지를 배치한 폴더의 경로를 제공하십시오. 출처 필드를 클릭한 다음 업데이트 마지막으로 OK 이미지에 표시된 대로 변경 사항을 저장하세요.
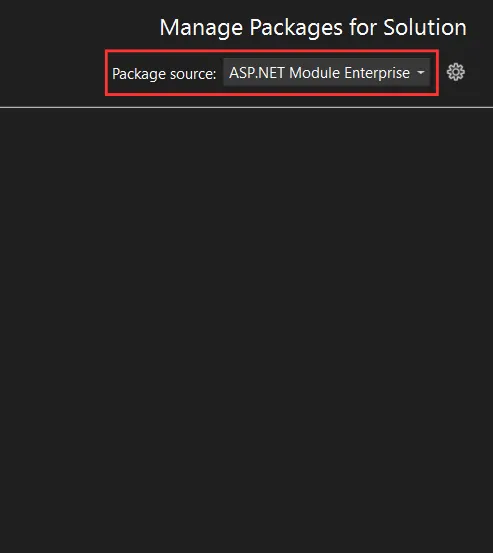
- 팝업 창을 닫은 후, 새로 추가된 패키지 소스를 선택하세요. 패키지 소스 쓰러지 다.
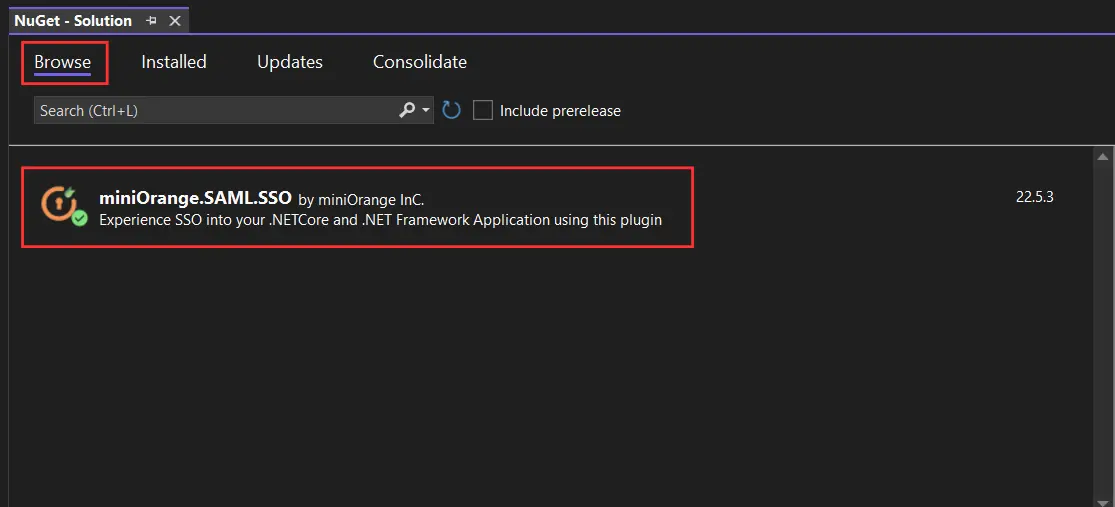
- 이제 검색 탭, 검색 미니오렌지.SAML.SSO검색 결과에서 패키지를 선택하고 설치를 클릭하세요.
B] 수동 설치:
- 다운로드한 패키지를 압축 해제하세요 미니오렌지 포털. 여기에는 다음이 포함됩니다. 수동 설치 폴더 miniorange-saml-sso.dll 그리고 애플리케이션에 배치해야 하는 기타 DLL 파일들 큰 상자 폴더에 있습니다.
- 를 삽입 saml.config 파일과 미니오렌지콘텐츠 애플리케이션의 루트 디렉터리에 있는 폴더입니다.
- miniOrange 모듈을 등록하세요 웹.구성 다음 단계를 따르면 통합.md.
모듈 대시보드에 접속하세요
- 설치 후 브라우저를 열고 아래 URL을 사용하여 모듈 대시보드를 탐색해 보세요.
http(s)<your-dotnet-application-base-url>?ssoaction=config
- 로그인 페이지가 나타나면 miniOrange SAML SSO 모듈이 애플리케이션에 성공적으로 추가된 것입니다.
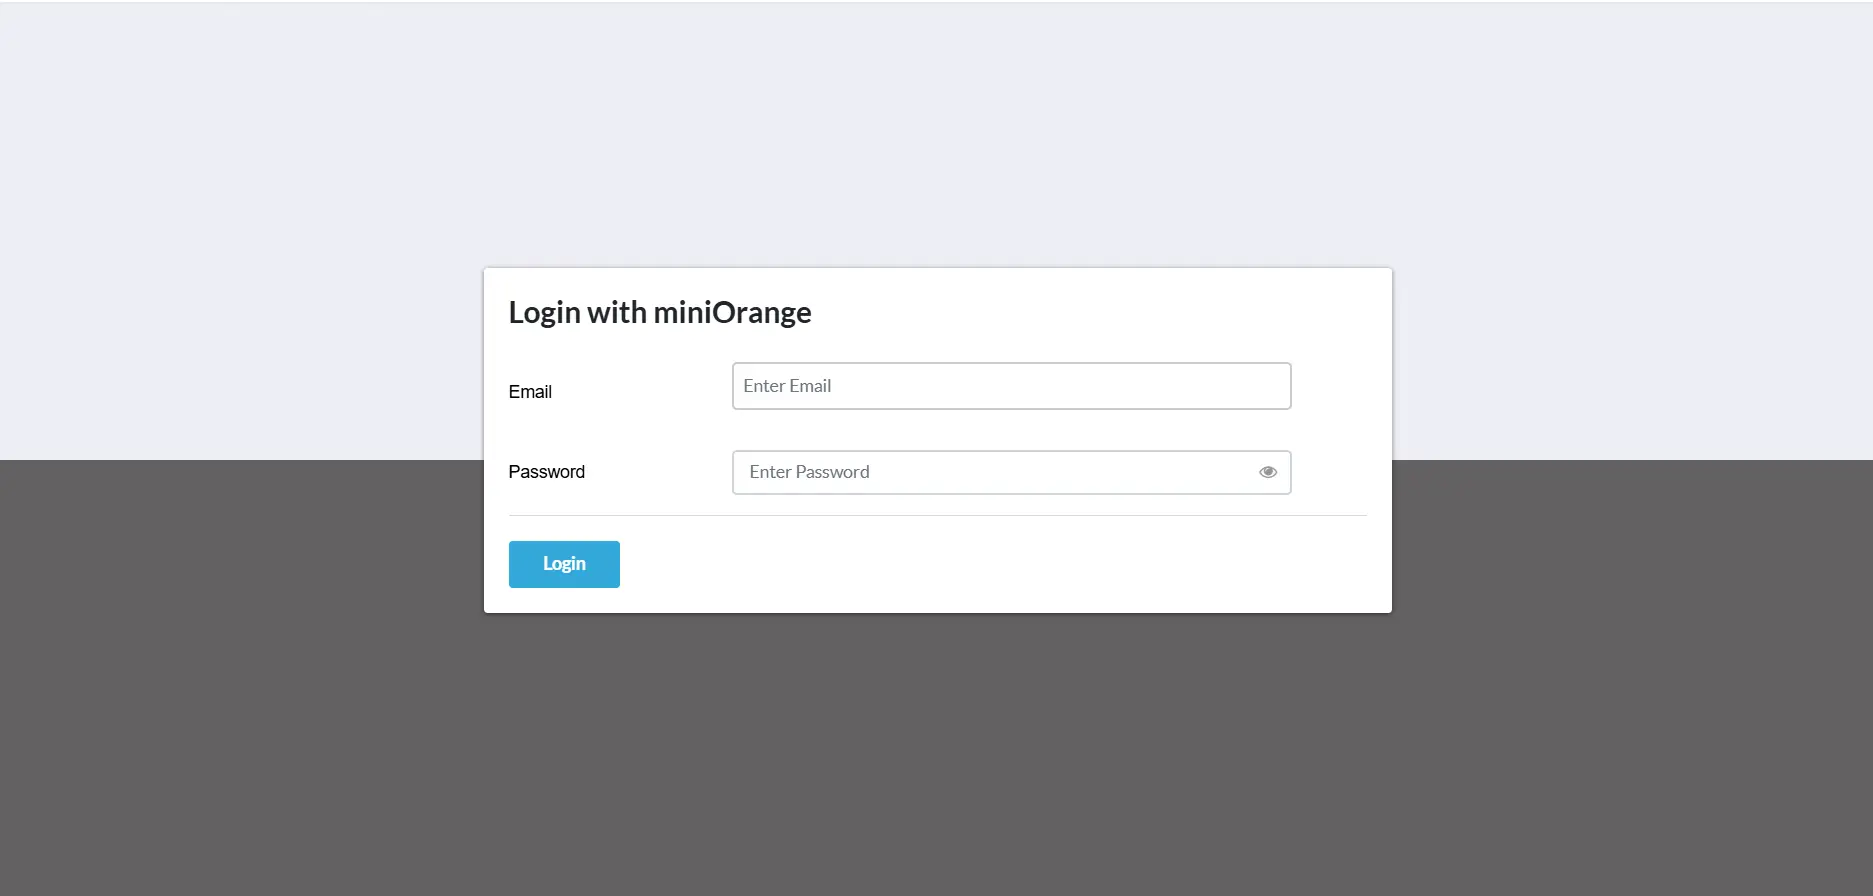
- 모듈을 구성하려면 라이선스가 있는 miniOrange 계정으로 로그인하십시오.
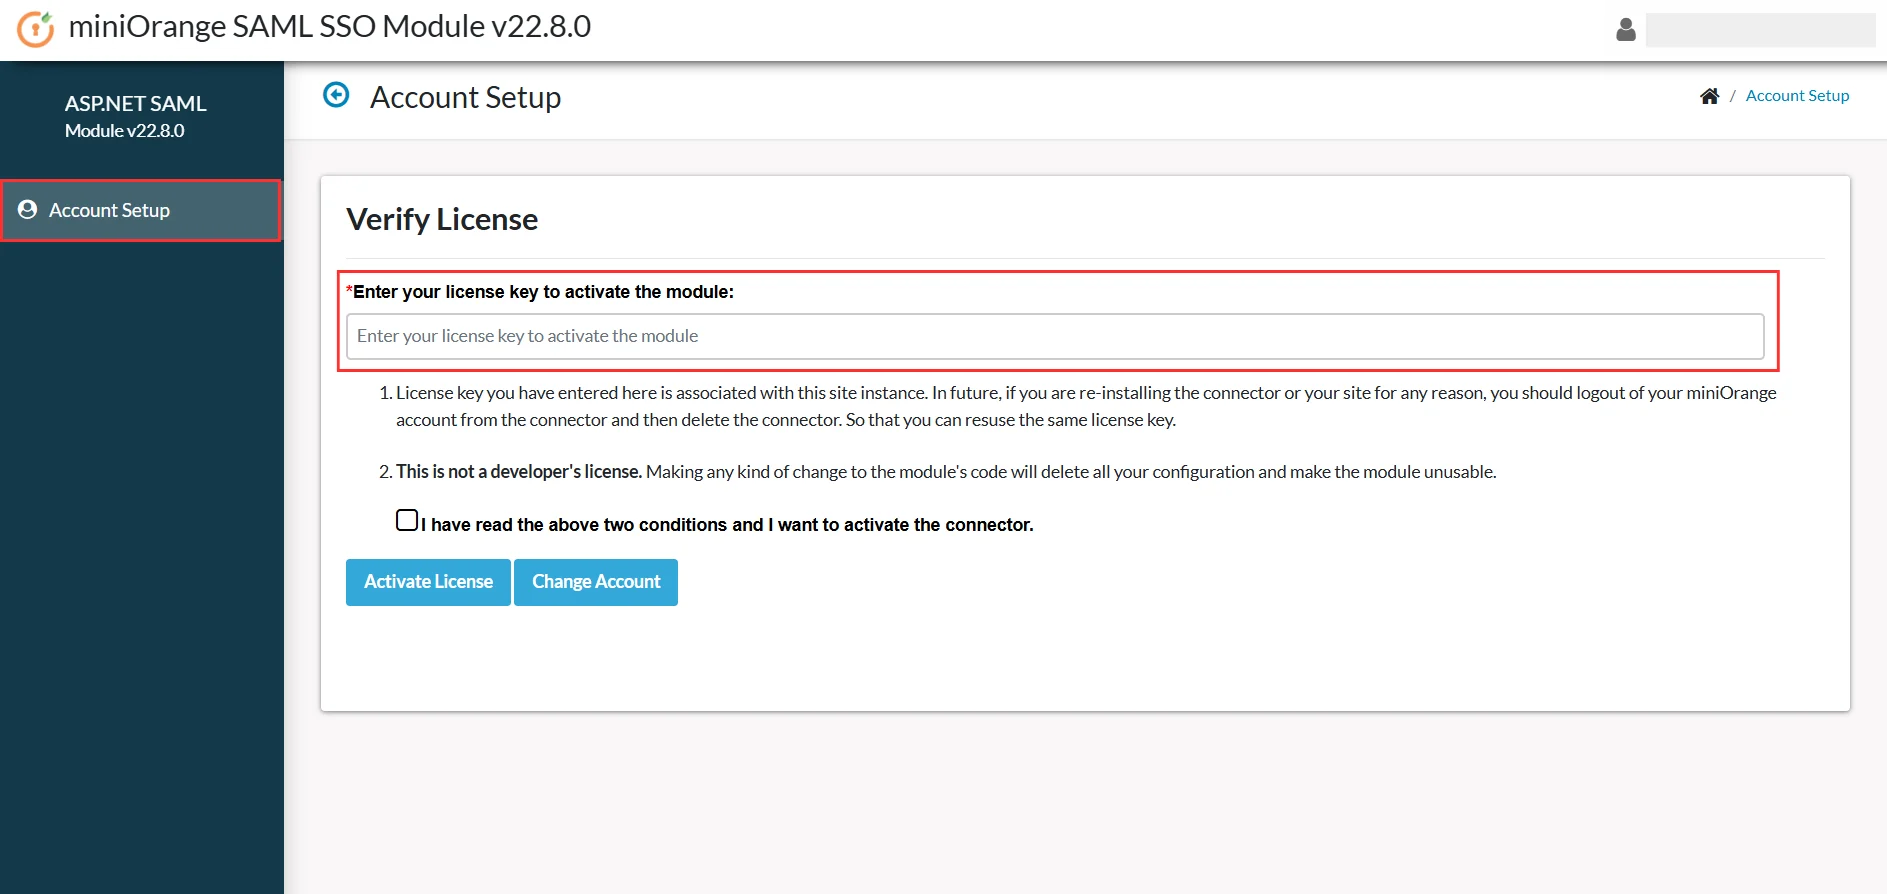
- 로그인 후에는 계정 설정 대시보드가 열립니다. 로그인 후 받게 될 라이선스 키를 입력하여 플러그인을 활성화하세요. 포털.미니오렌지.com 및 탐색 라이선스 관리 → 라이선스 키.
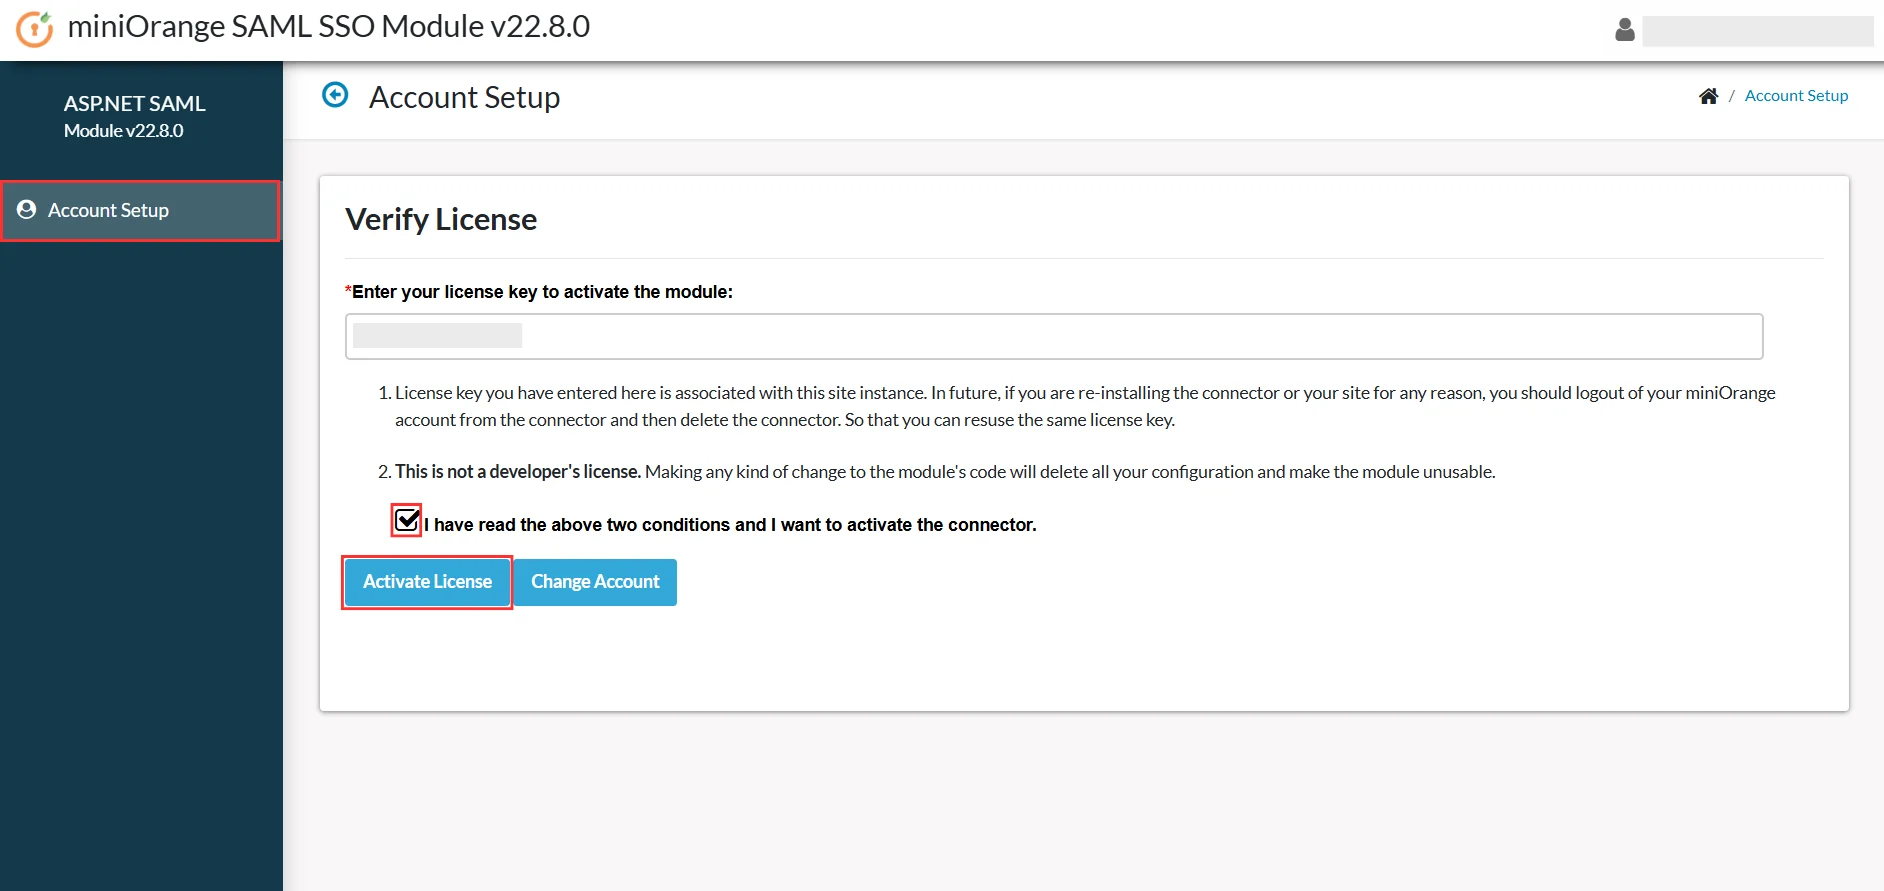
- 그런 다음 확인란을 선택하세요. "위의 두 가지 조건을 읽었으며 플러그인을 활성화하고 싶습니다."를 클릭하고 라이센스 활성화 버튼을 클릭합니다.
구성 단계
1. miniOrange Identity Provider에 .NET 애플리케이션 메타데이터 제공
아래에 자세히 설명된 두 가지 방법을 사용하면 SAML SP 메타데이터를 가져와 ID 공급자 측에서 구성할 수 있습니다.
A] SAML 메타데이터 URL 또는 메타데이터 파일 사용
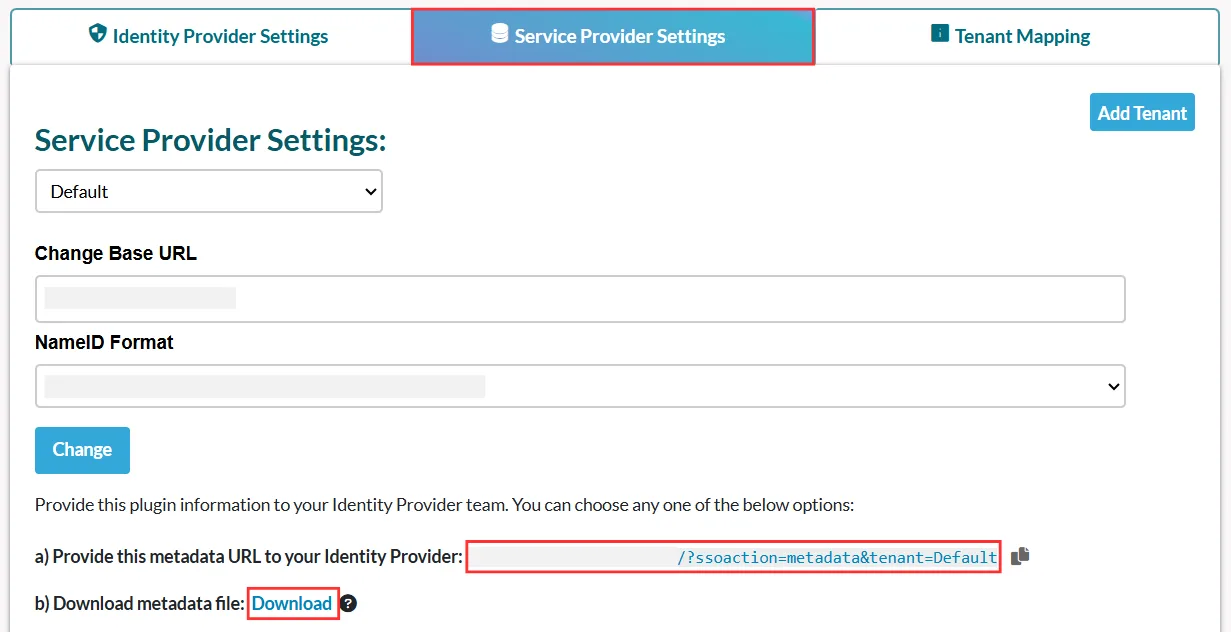
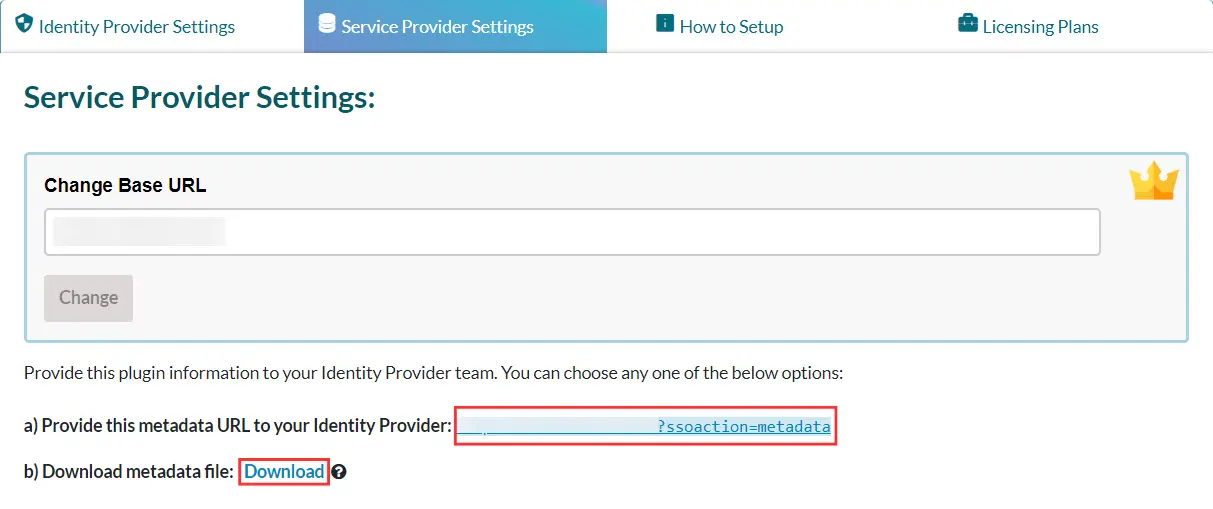
- . 플러그인 설정 메뉴, 찾다 서비스 제공업체 설정. 그 아래에는 메타데이터 URL과 SAML 메타데이터를 다운로드하는 옵션이 있습니다.
- 메타데이터 URL을 복사하거나 메타데이터 파일을 다운로드하여 ID 공급자 측에서 동일하게 구성하세요.
- 아래 스크린샷을 참고하시면 됩니다.
B] 메타데이터 수동 업로드
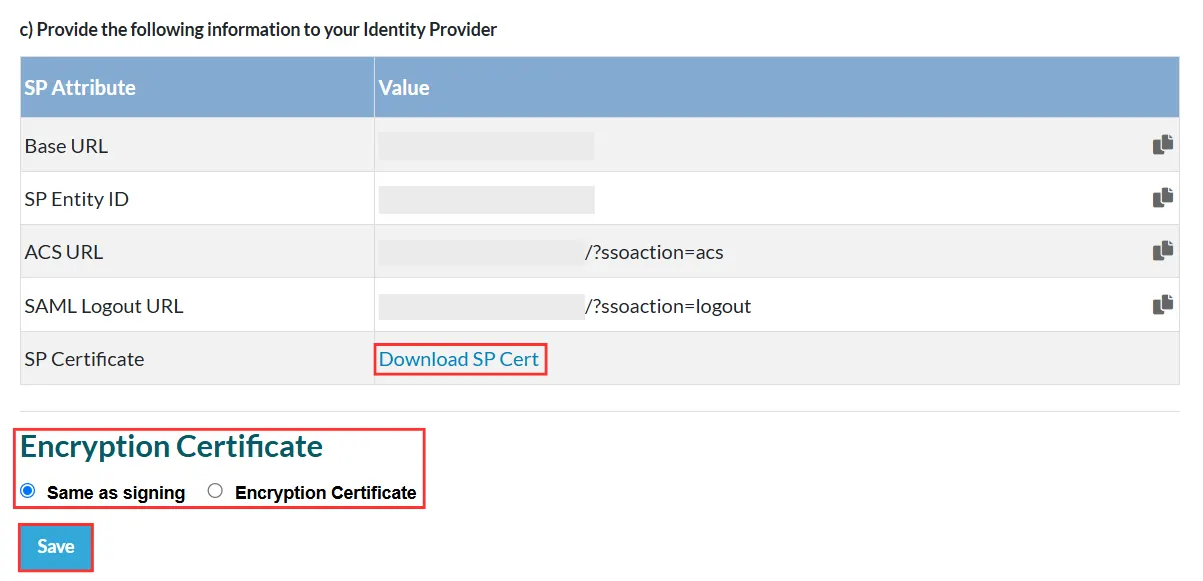
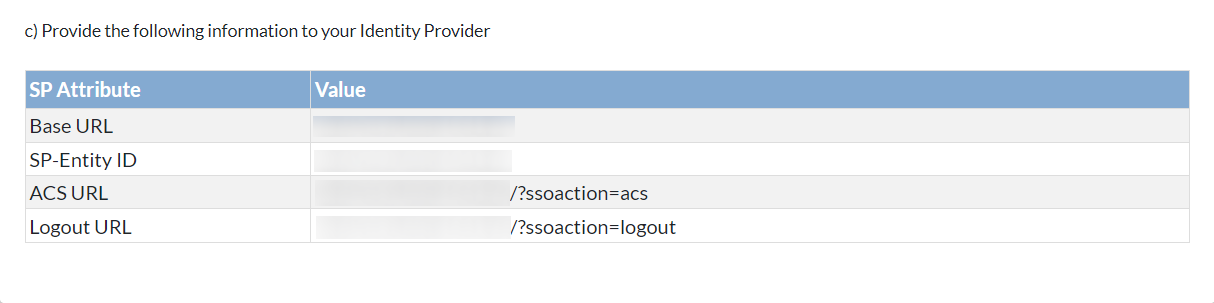
- 에서 서비스 제공업체 설정 해당 섹션에서 서비스 제공업체 메타데이터를 수동으로 복사할 수 있습니다. SP 엔티티 ID, ACS URL, 싱글 로그아웃 URL그리고 설정을 위해 ID 공급자와 공유하십시오.
- SP 인증서를 다운로드하려면 다음을 클릭하세요. SP 인증서 다운로드 필요한 경우 해당 정보를 신원 확인 기관에 제공하십시오.
- 아래의 암호화 인증서 해당 섹션에서 필요에 따라 적절한 인증서 유형을 선택하십시오.
- 위 단계를 모두 완료한 후, 클릭하세요. 찜하기 구성을 적용합니다.
- 아래 스크린샷을 참고하시면 됩니다.
miniOrange IdP 구성 단계
- miniOrange 관리 콘솔로 이동 https://login.xecurify.com/moas/login miniOrange 자격 증명으로 로그인하세요.
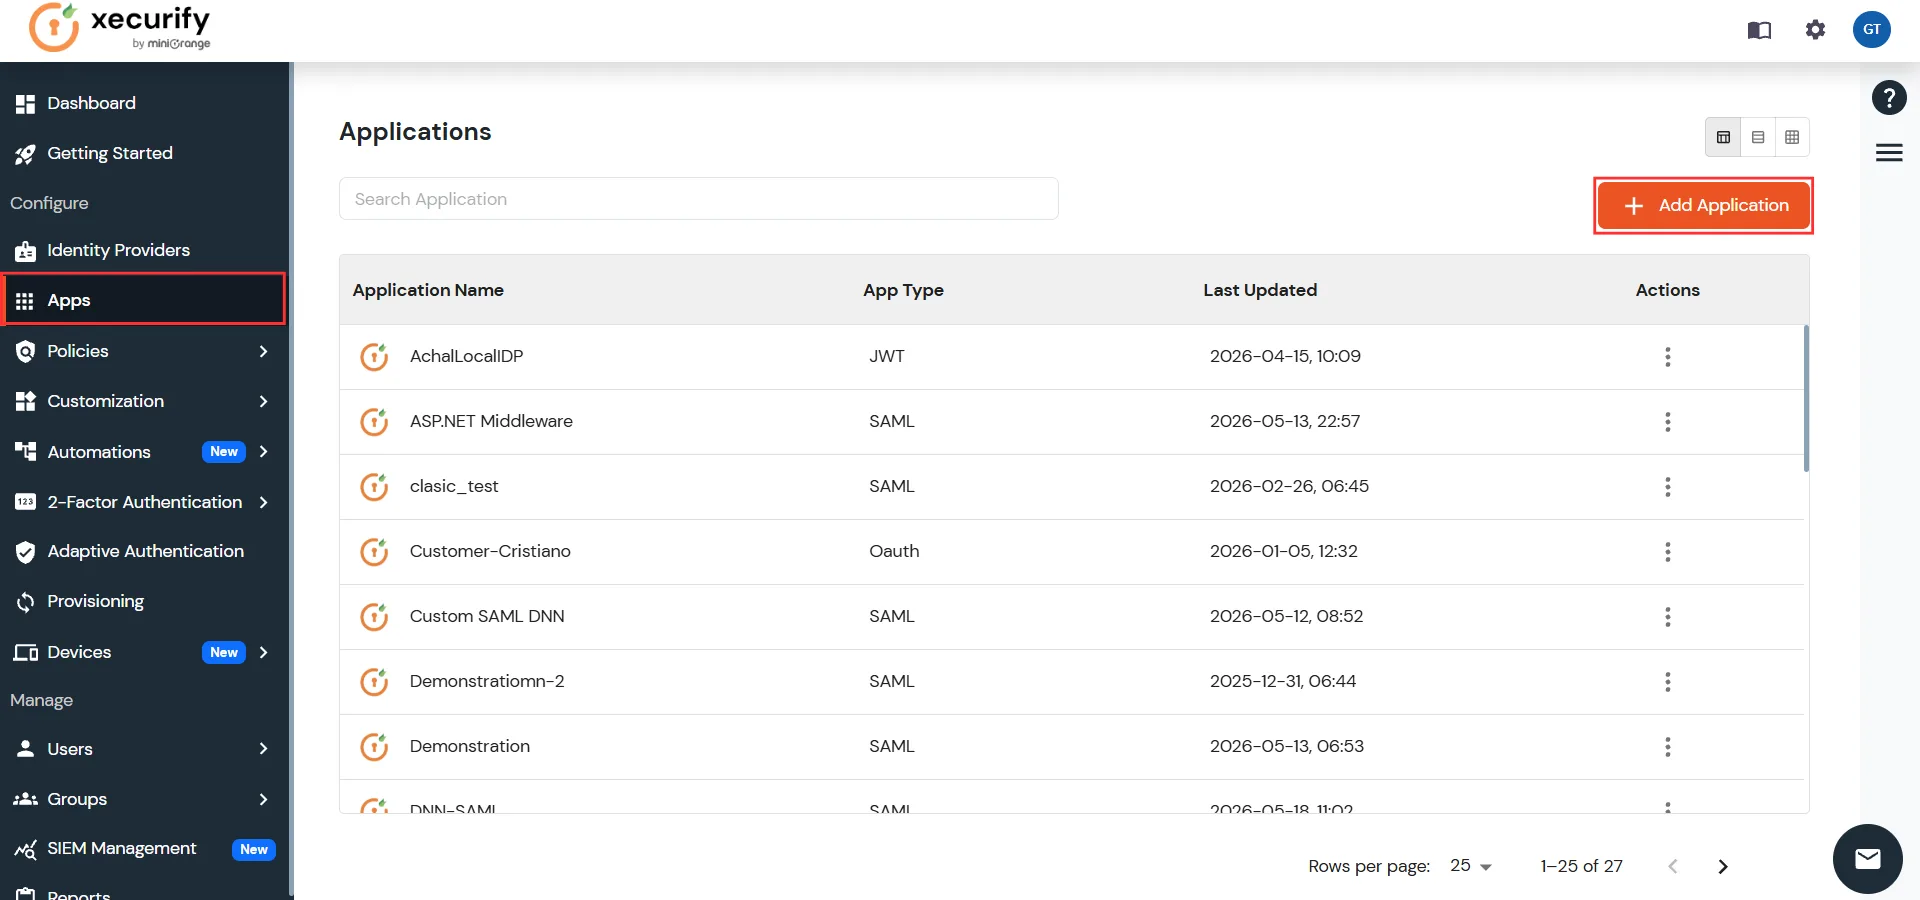
- 왼쪽 메뉴에서 앱 탭.
- 오른쪽 상단에서 응용 프로그램 추가.
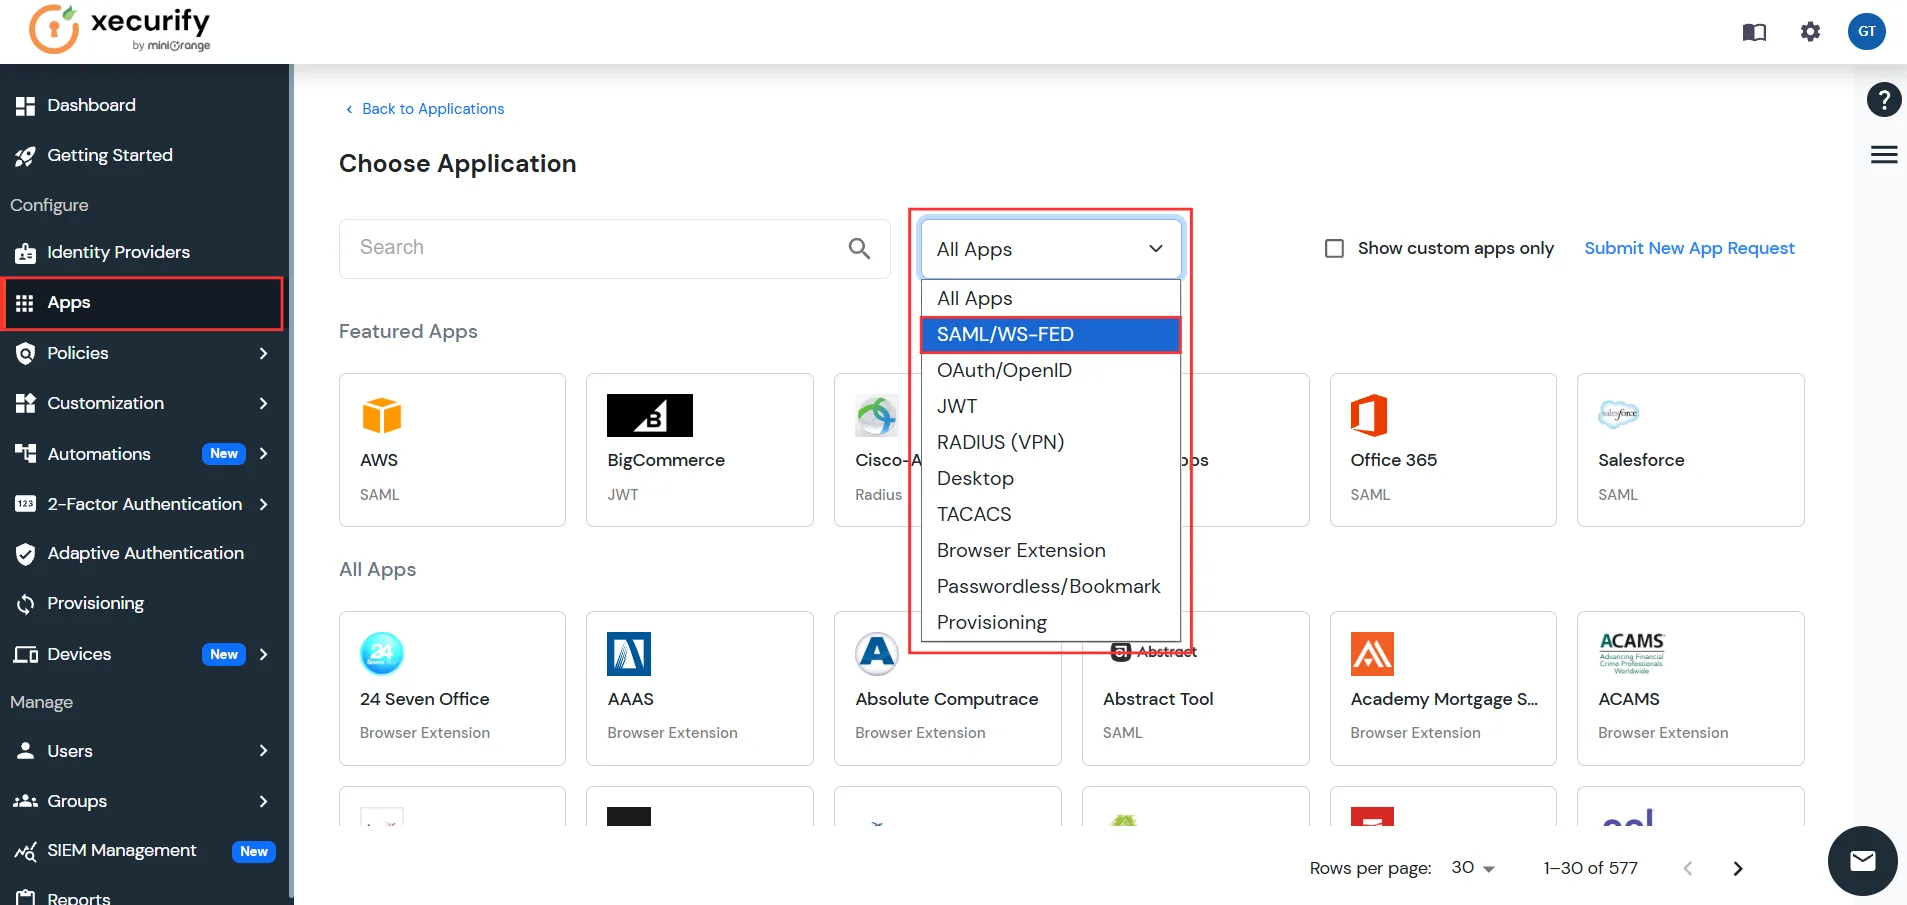
- 애플리케이션 유형을 다음과 같이 선택합니다. SAML/WS-FED 인사말 모든 애플 리케이션 쓰러지 다.
- 검색 앱 텍스트 상자에 다음을 입력합니다. 맞춤형 SAML 앱.
- 온 클릭 맞춤형 SAML 앱 응용 프로그램.
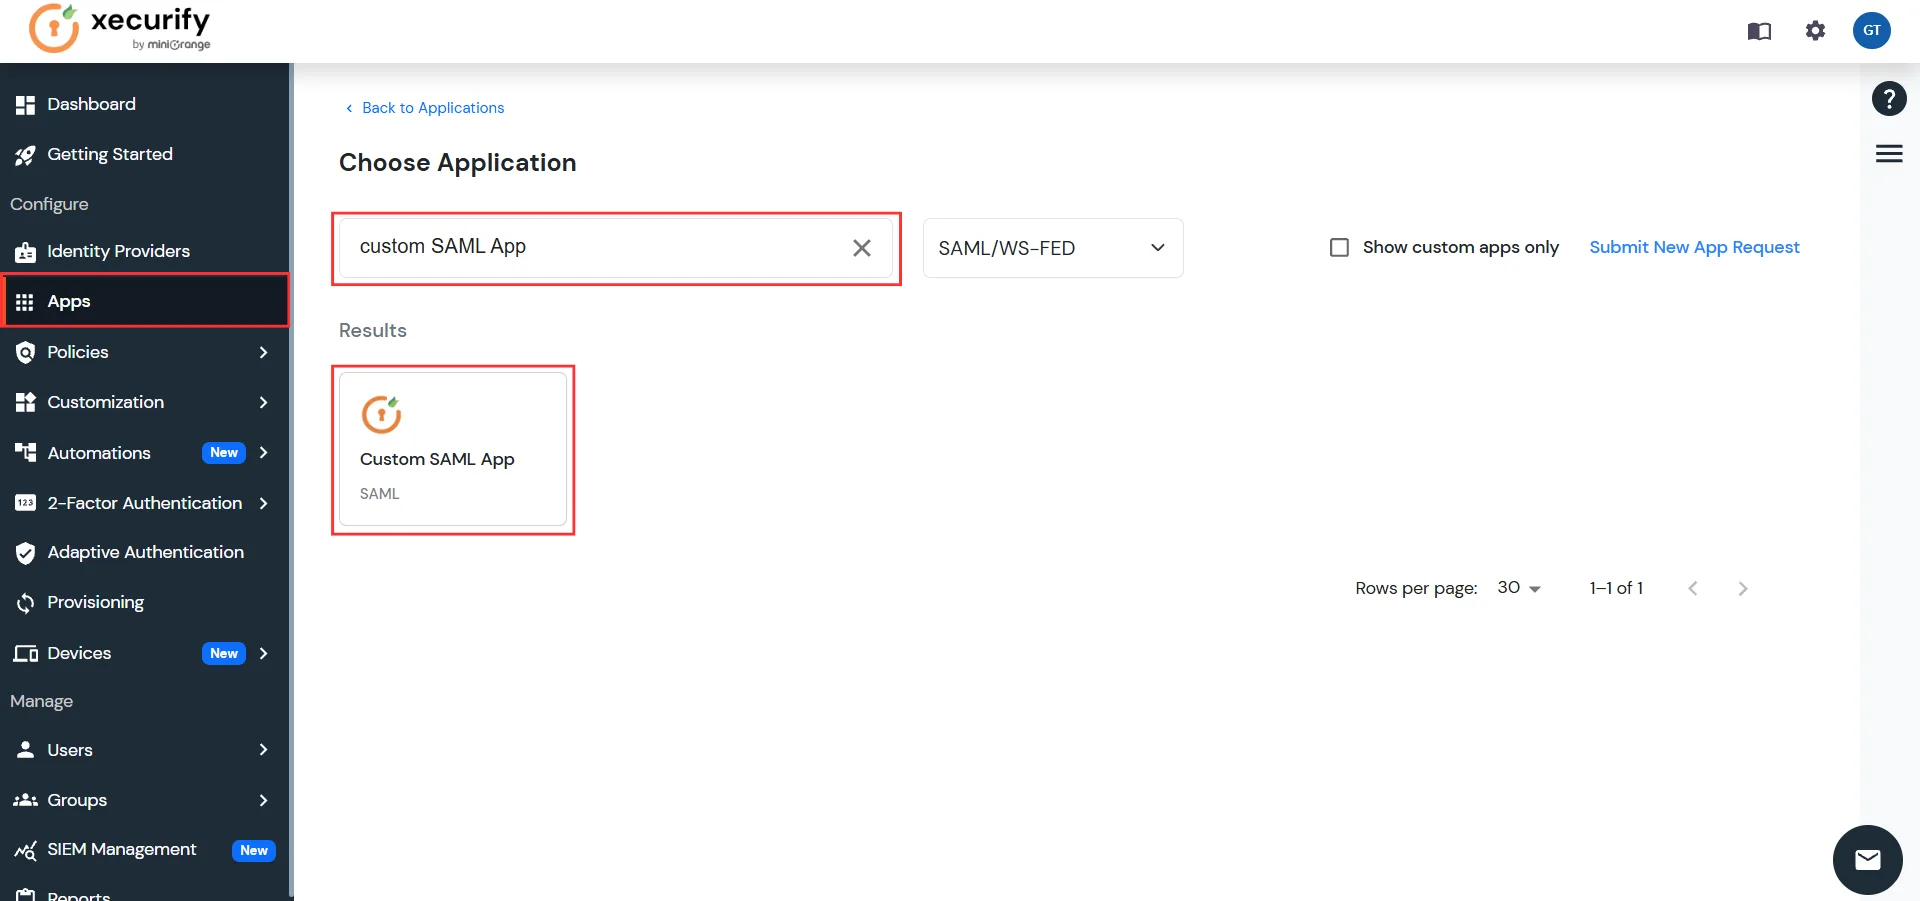
- 아래 텍스트 상자에 메타데이터 세부 정보를 수동으로 입력하세요. 이때, 다음에서 얻은 값을 사용하십시오. 1단계B또는 다운로드한 SP 메타데이터 파일을 가져올 수도 있습니다. 1A 단계.
| 사용자 정의 애플리케이션 이름 | 제공하고 싶은 앱 이름입니다. |
| SP 엔터티 ID 또는 발급자 | 엔터 버튼 SP 엔터티 ID/발행자 플러그인의 서비스 제공업체 정보 탭에서 |
| ACS URL | 엔터 버튼 ACS (어설션 소비자 서비스) URL 플러그인의 서비스 제공업체 정보 탭에서 |
| 단일 로그아웃 URL | 엔터 버튼 단일 로그아웃 URL 플러그인의 서비스 제공업체 정보 탭에서 |
- 를 클릭하십시오 찜하기 앱을 추가하려면
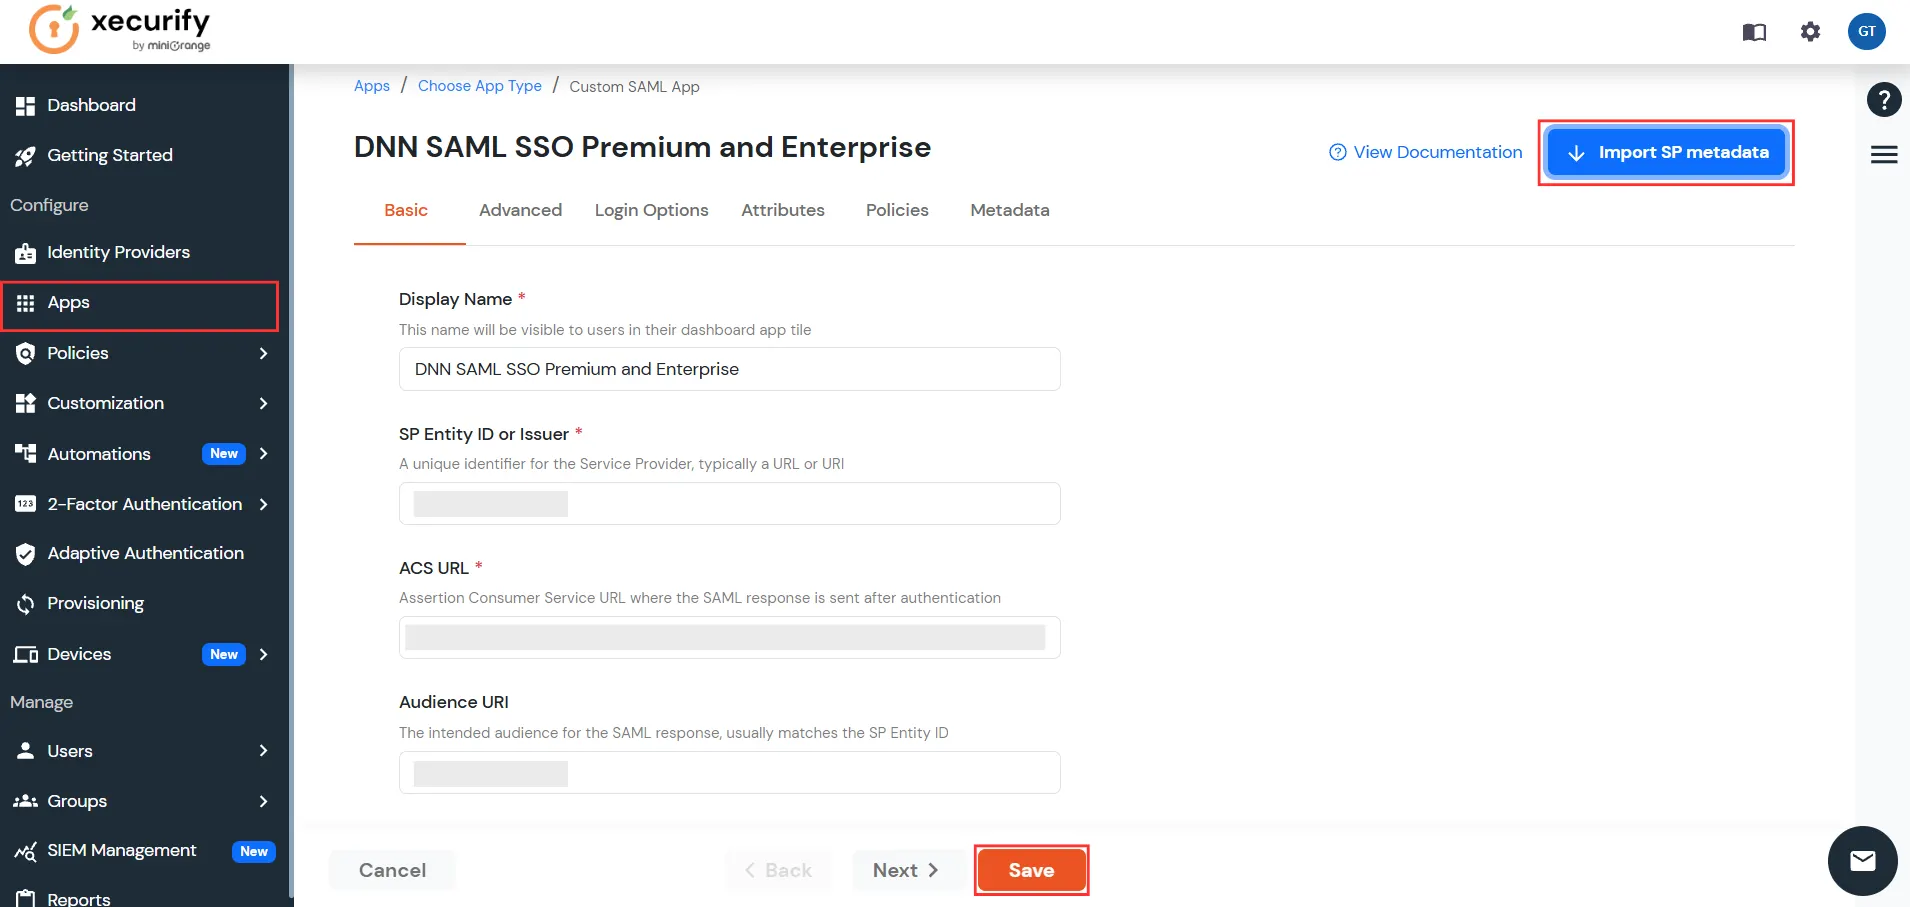
- 로 이동 정책 탭을 클릭하십시오. 그룹 할당.
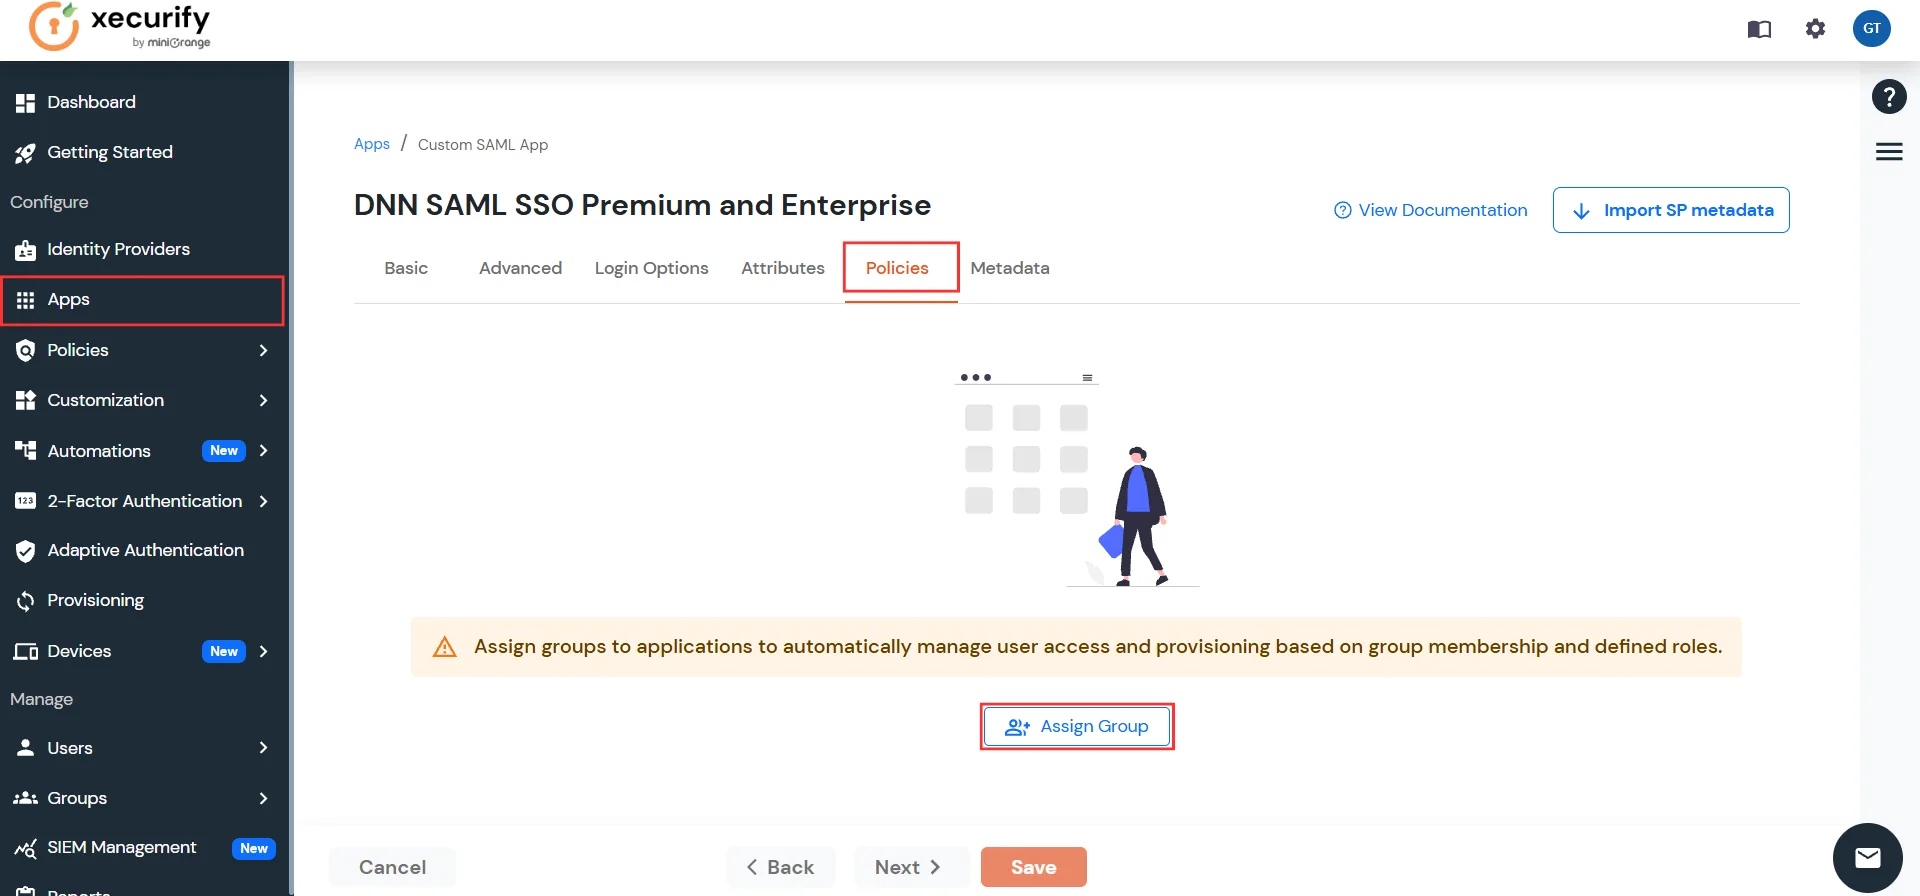
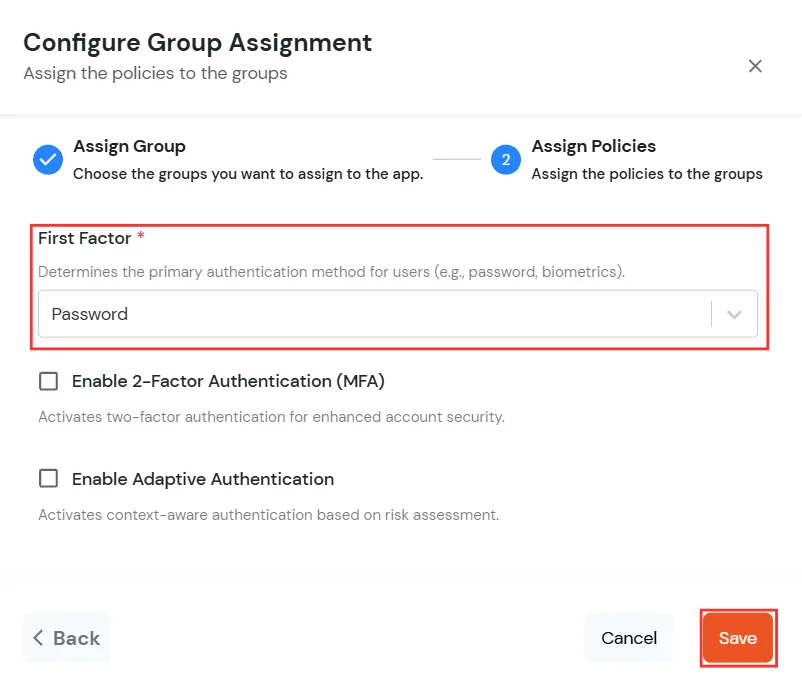
- 필수 선택 그룹 (예: DEFAULT) 그룹 할당 섹션에서 클릭하고 다음.
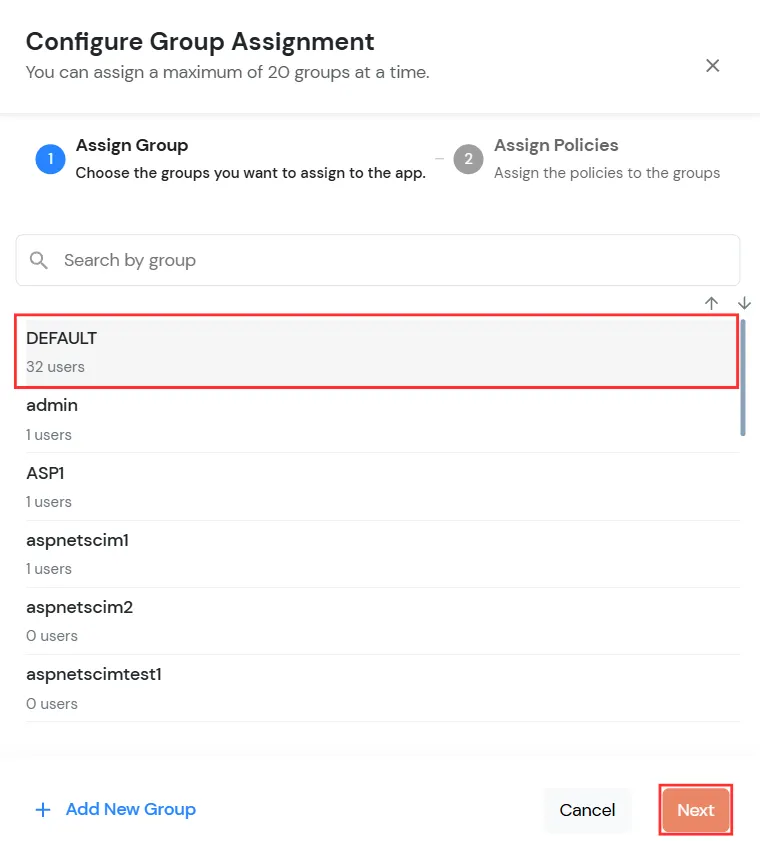
- 선택 비밀번호 인사말 첫 번째 요소 로그인 방법으로 드롭다운 메뉴를 선택하세요. 필요한 경우 2단계 인증(MFA) 또는 적응형 인증을 활성화한 다음 클릭하세요. 찜하기.
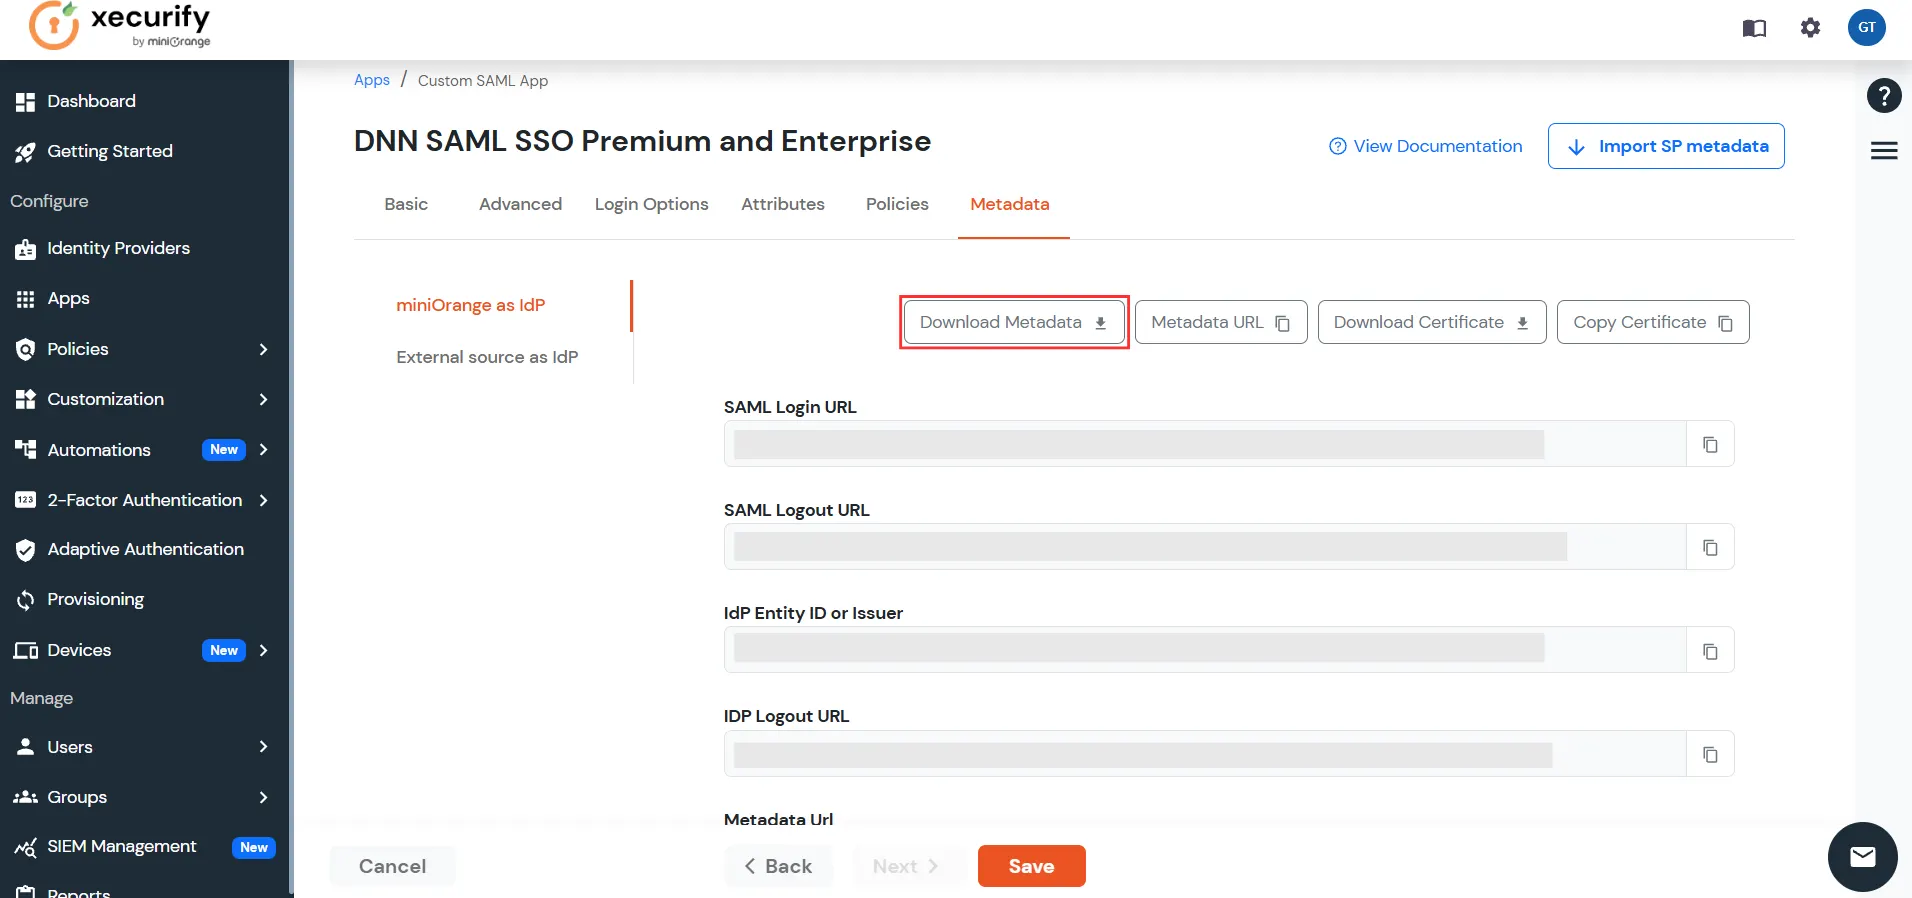
- 로 이동 앱 왼쪽 메뉴에 있습니다.
- 앱에 대한 메타데이터 링크를 클릭하세요.

- 를 다운로드 메타 데이터 XML 파일 또는 제공된 정보를 기록해두고 서비스 공급자를 구성하는 데 편리하게 사용할 수 있습니다.
A] SAML 메타데이터 URL 또는 메타데이터 파일 사용
- . 플러그인 설정 메뉴, 찾다 서비스 제공업체 설정. 그 아래에는 메타데이터 URL과 SAML 메타데이터를 다운로드하는 옵션이 있습니다.
- 메타데이터 URL을 복사하거나 메타데이터 파일을 다운로드하여 ID 공급자 측에서 동일하게 구성하세요.
- 아래 스크린샷을 참고하시면 됩니다.
B] 메타데이터 수동 업로드
- 에서 서비스 제공업체 설정 섹션에서 다음과 같은 서비스 제공업체 메타데이터를 수동으로 복사할 수 있습니다. SP 엔티티 ID, ACS URL, 싱글 로그아웃 URL 구성을 위해 ID 공급자와 공유하세요.
- 아래 스크린샷을 참고하시면 됩니다.
miniOrange IdP 구성 단계
- miniOrange 관리 콘솔로 이동 https://login.xecurify.com/moas/login miniOrange 자격 증명으로 로그인하세요.
- 왼쪽 메뉴에서 앱 탭.
- 오른쪽 상단에서 응용 프로그램 추가.
- 애플리케이션 유형을 다음과 같이 선택합니다. SAML/WS-FED 인사말 모든 애플 리케이션 쓰러지 다.
- 검색 앱 텍스트 상자에 다음을 입력합니다. 맞춤형 SAML 앱.
- 온 클릭 맞춤형 SAML 앱 응용 프로그램.
- 아래 텍스트 상자에 메타데이터 세부 정보를 수동으로 입력하세요. 이때, 다음에서 얻은 값을 사용하십시오. 1단계B또는 다운로드한 SP 메타데이터 파일을 가져올 수도 있습니다. 1A 단계.
| 사용자 정의 애플리케이션 이름 | 제공하고 싶은 앱 이름입니다. |
| SP 엔터티 ID 또는 발급자 | 엔터 버튼 SP 엔터티 ID/발행자 플러그인의 서비스 제공업체 정보 탭에서 |
| ACS URL | 엔터 버튼 ACS (어설션 소비자 서비스) URL 플러그인의 서비스 제공업체 정보 탭에서 |
| 단일 로그아웃 URL | 엔터 버튼 단일 로그아웃 URL 플러그인의 서비스 제공업체 정보 탭에서 |
- 를 클릭하십시오 찜하기 앱을 추가하려면
- 로 이동 정책 탭을 클릭하십시오. 그룹 할당.
- 필수 선택 그룹 (예: DEFAULT) 그룹 할당 섹션에서 클릭하고 다음.
- 선택 비밀번호 인사말 첫 번째 요소 로그인 방법으로 드롭다운 메뉴를 선택하세요. 필요한 경우 2단계 인증(MFA) 또는 적응형 인증을 활성화한 다음 클릭하세요. 찜하기.
- 로 이동 앱 왼쪽 메뉴에 있습니다.
- 앱에 대한 메타데이터 링크를 클릭하세요.
- 를 다운로드 메타 데이터 XML 파일 또는 제공된 정보를 기록해두고 서비스 공급자를 구성하는 데 편리하게 사용할 수 있습니다.
2. .NET 애플리케이션에서 miniOrange ID 공급자 메타데이터 구성
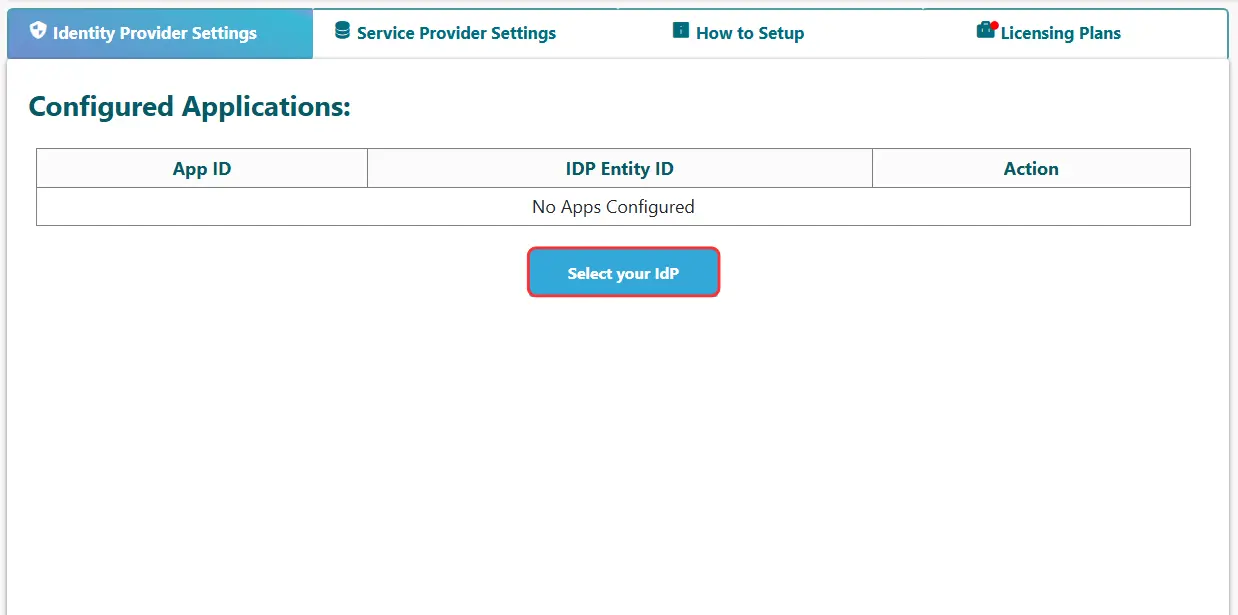
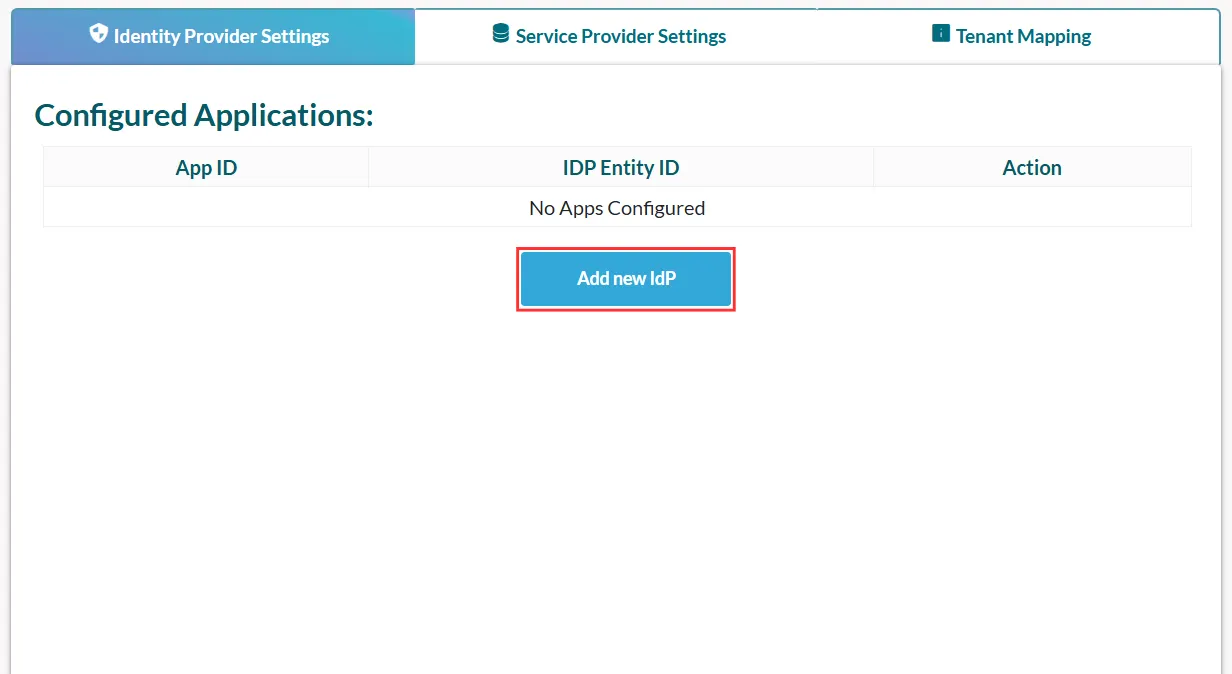
- 온 클릭 IDP를 선택하세요 새 ID 공급자를 구성하려면 버튼을 클릭하세요.
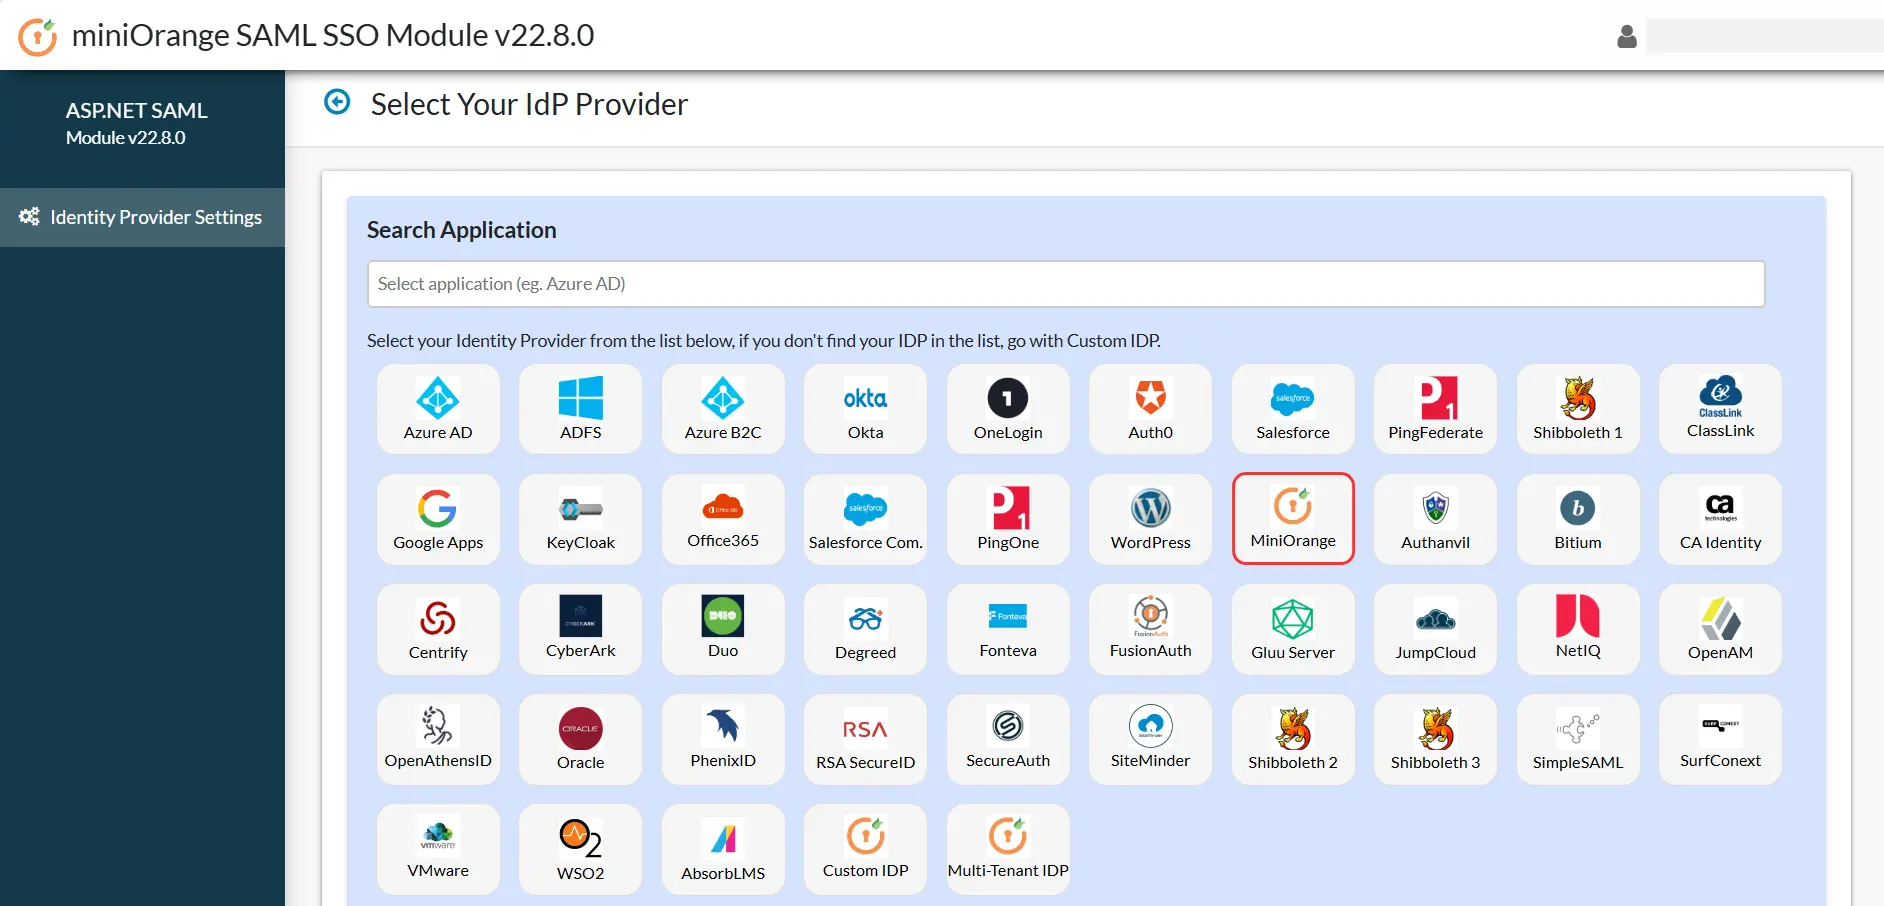
- 아래의 플러그인 설정 탭에서 미니오렌지 표시된 목록에서 ID 공급자로 지정하세요.
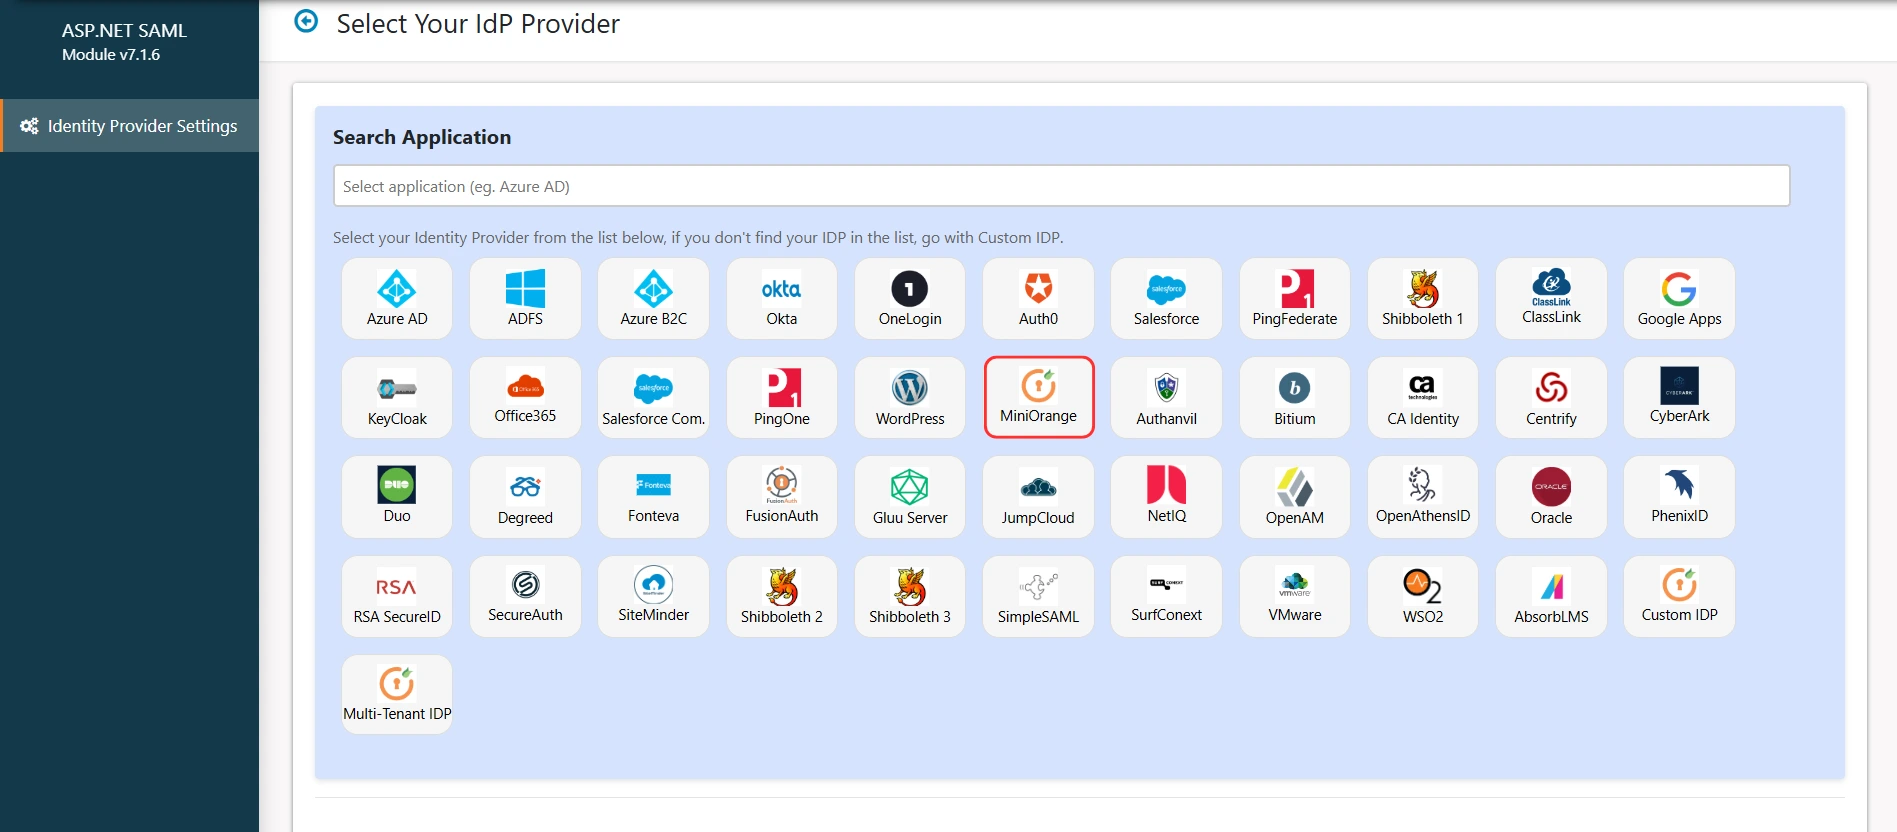
모듈에서 SAML ID 공급자 메타데이터를 구성하는 방법은 두 가지가 있으며, 아래에 자세히 설명되어 있습니다.
A] IDP 메타데이터 업로드 버튼을 사용하여 메타데이터를 업로드합니다.
- ID 공급자가 메타데이터 URL 또는 메타데이터 파일(.xml 형식만 해당)을 제공한 경우 모듈에서 ID 공급자 메타데이터를 간단히 구성할 수 있습니다. IDP 메타데이터 업로드 옵션을 선택합니다.
- 메타데이터 URL을 복사하거나 메타데이터 파일을 다운로드하여 ID 공급자 측에서 동일하게 구성하세요.
- 아래 스크린샷을 참고하시면 됩니다.
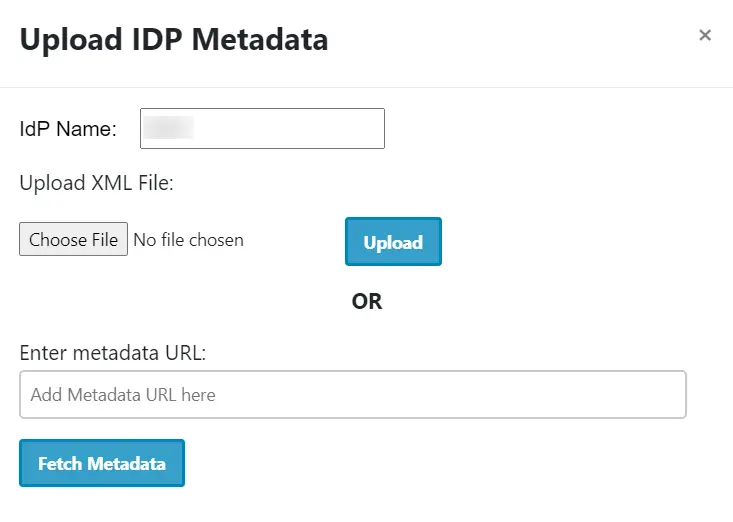
- 사용 가능한 메타데이터 형식에 따라 옵션 중 하나를 선택할 수 있습니다.
B] ID 공급자 메타데이터를 수동으로 구성합니다.
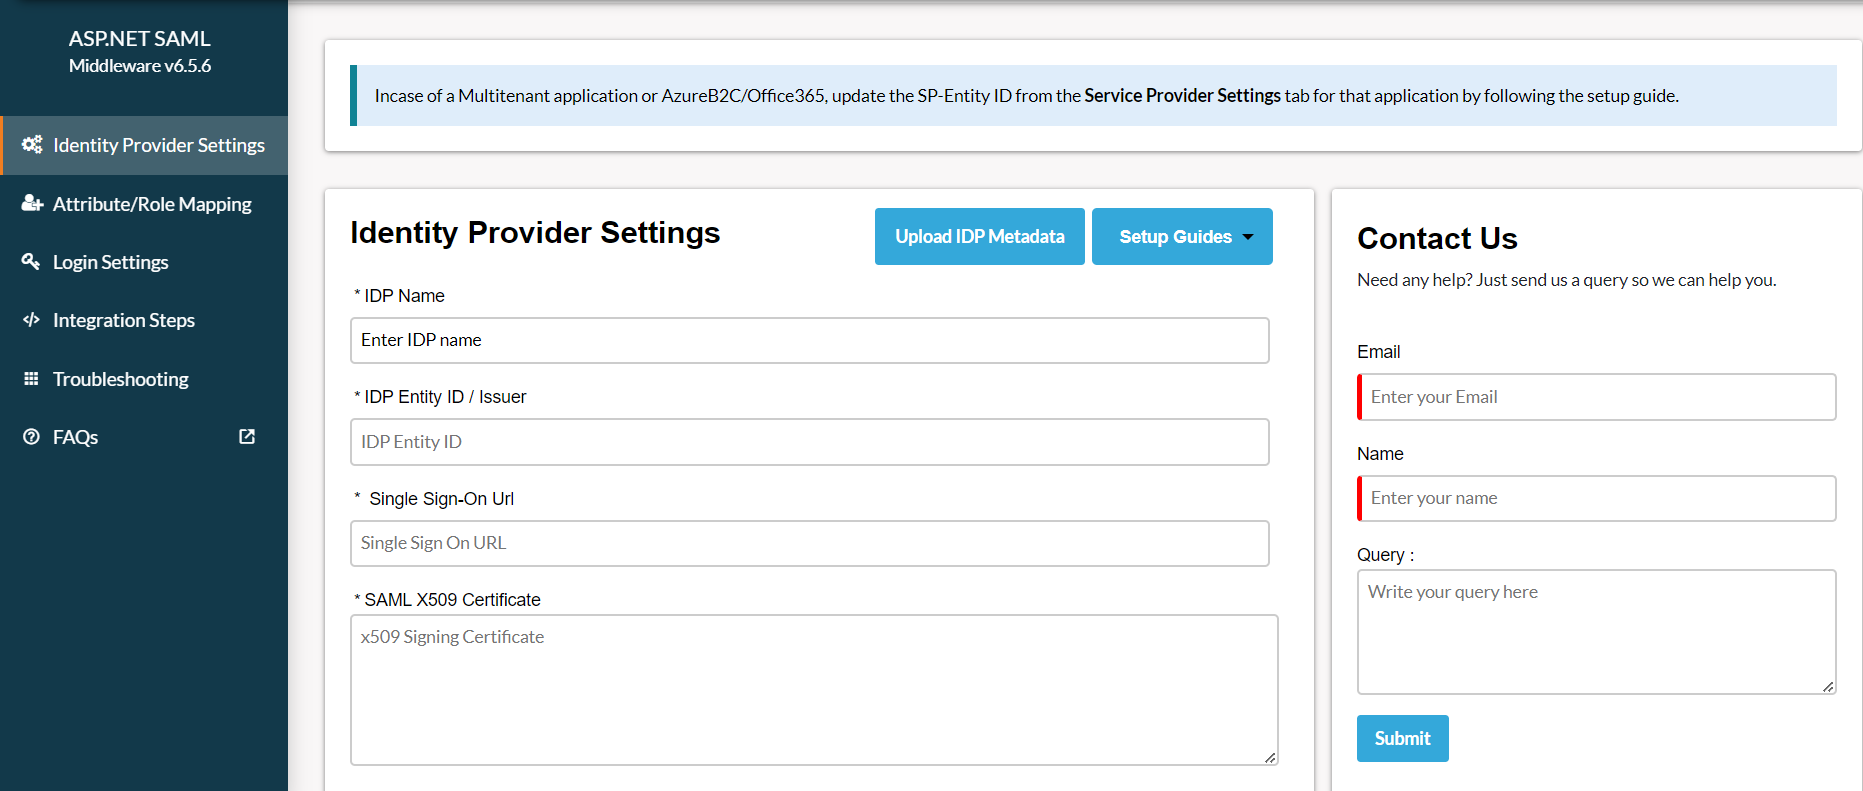
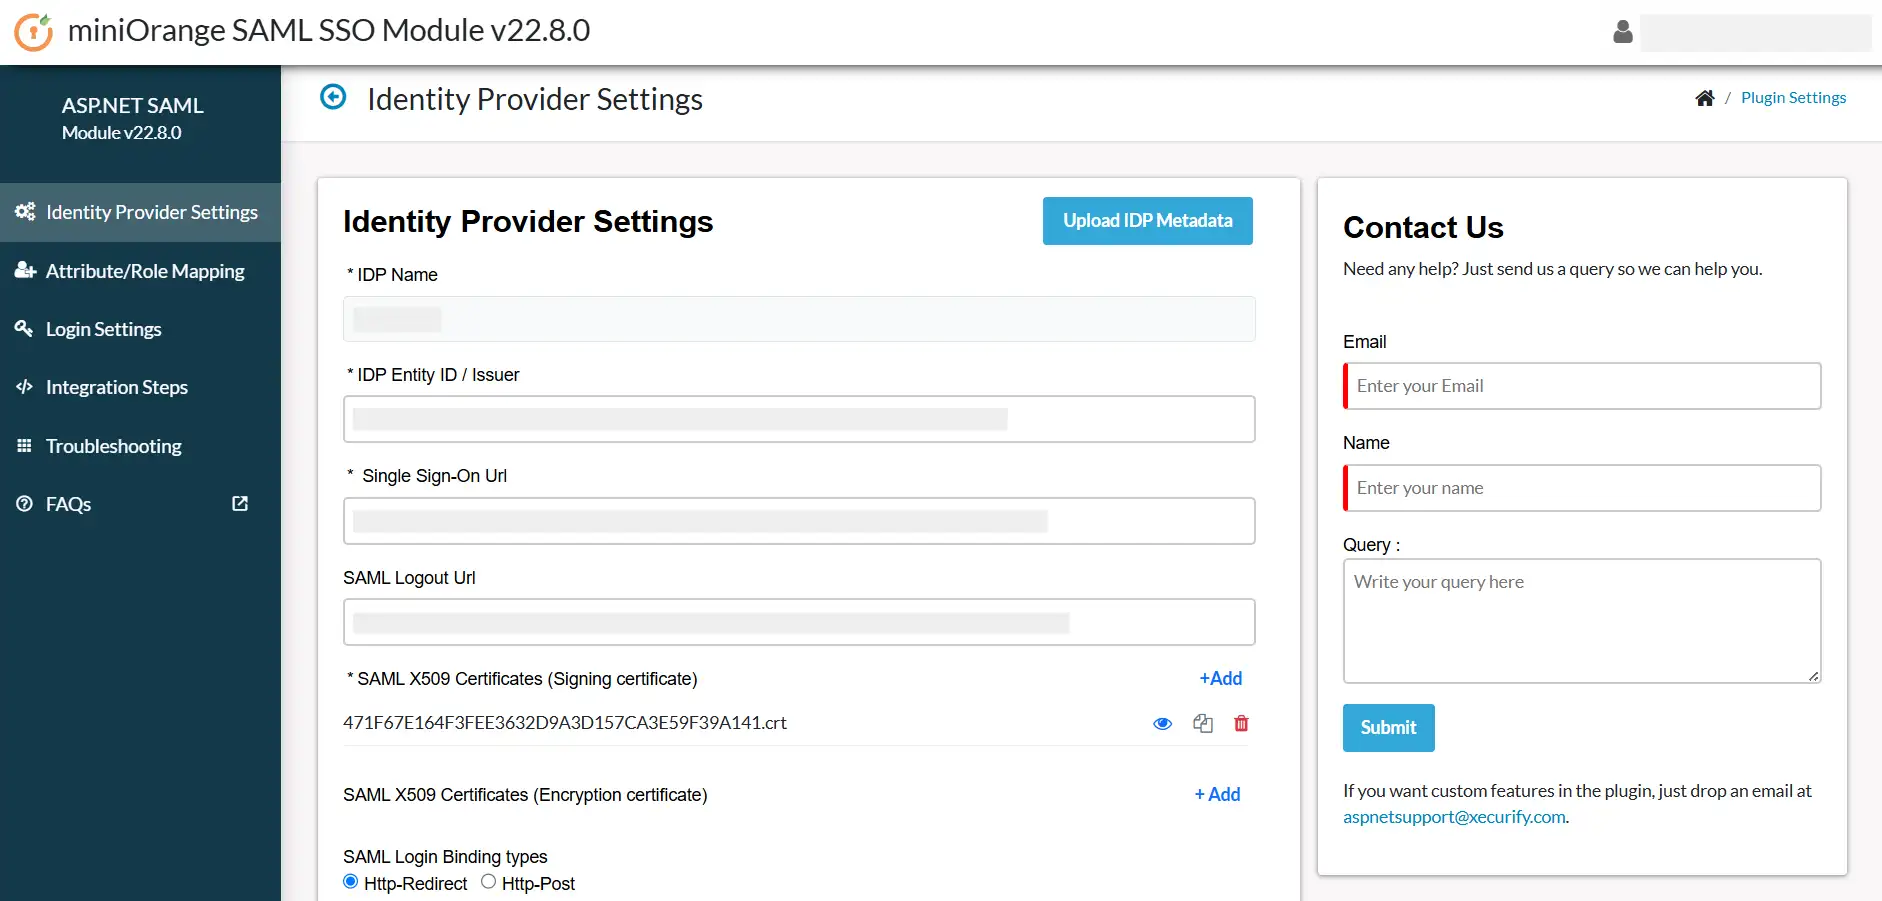
- 구성한 후 아이덴티티 공급자, 그것은 당신에게 다음을 제공할 것입니다 IDP 엔터티 ID, IDP 싱글 사인온 URL SAML X509 인증서 각각 필드.
- 찜하기 IDP 세부 정보를 저장합니다.
- 온 클릭 새로운 IDP 추가 새 ID 공급자를 구성하려면 버튼을 클릭하세요.
- 아래의 플러그인 설정 탭에서 미니오렌지 표시된 목록에서 ID 공급자를 선택하십시오.
모듈에서 SAML ID 공급자 메타데이터를 구성하는 방법은 두 가지가 있으며, 아래에 자세히 설명되어 있습니다.
A] IDP 메타데이터 업로드 버튼을 사용하여 메타데이터를 업로드합니다.
- ID 공급자가 메타데이터 URL 또는 메타데이터 파일(.xml 형식만 해당)을 제공한 경우 모듈에서 ID 공급자 메타데이터를 간단히 구성할 수 있습니다. IDP 메타데이터 업로드 옵션을 선택합니다.
- 메타데이터 URL을 복사하거나 메타데이터 파일을 다운로드하여 ID 공급자 측에서 동일하게 구성하세요.
- 아래 스크린샷을 참고하시면 됩니다.
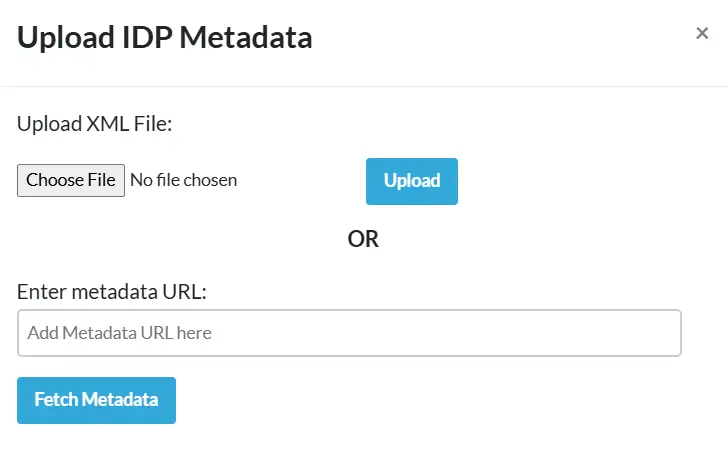
- 사용 가능한 메타데이터 형식에 따라 옵션 중 하나를 선택할 수 있습니다.
B] ID 공급자 메타데이터를 수동으로 구성합니다.
- 구성한 후 아이덴티티 공급자, 그것은 당신에게 다음을 제공할 것입니다 IDP 엔터티 ID, IDP 싱글 사인온 URL SAML X509 인증서 각각 필드.
- 찜하기 IDP 세부 정보를 저장합니다.
3. SAML SSO 테스트
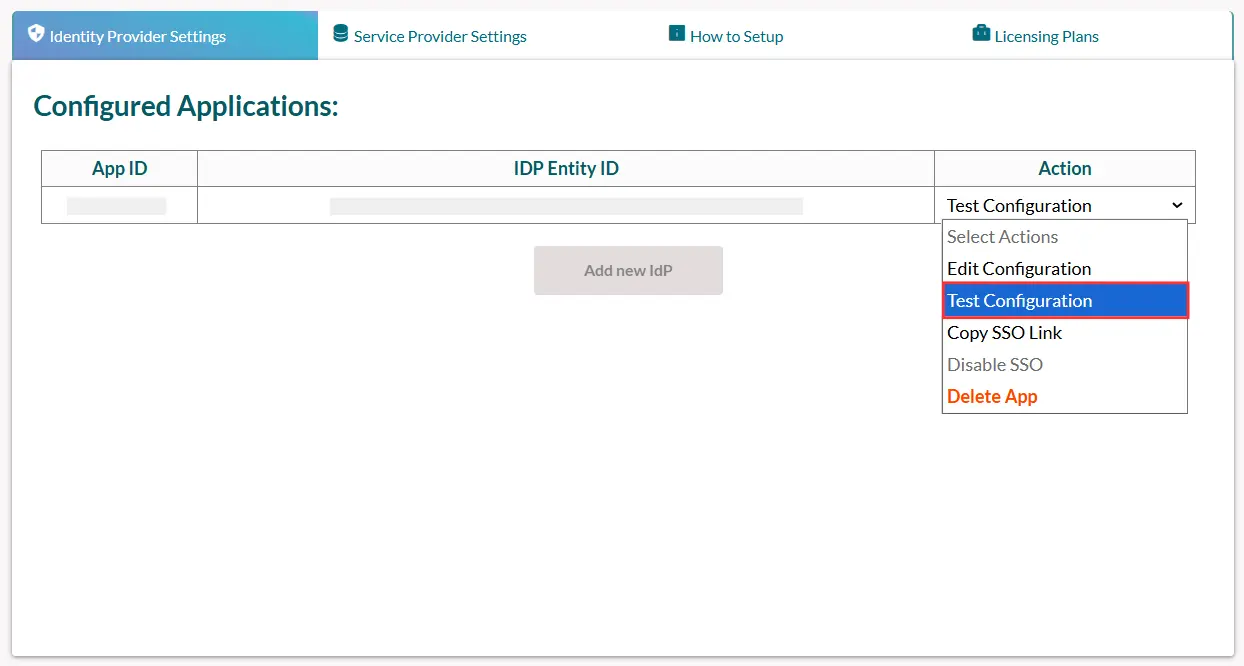
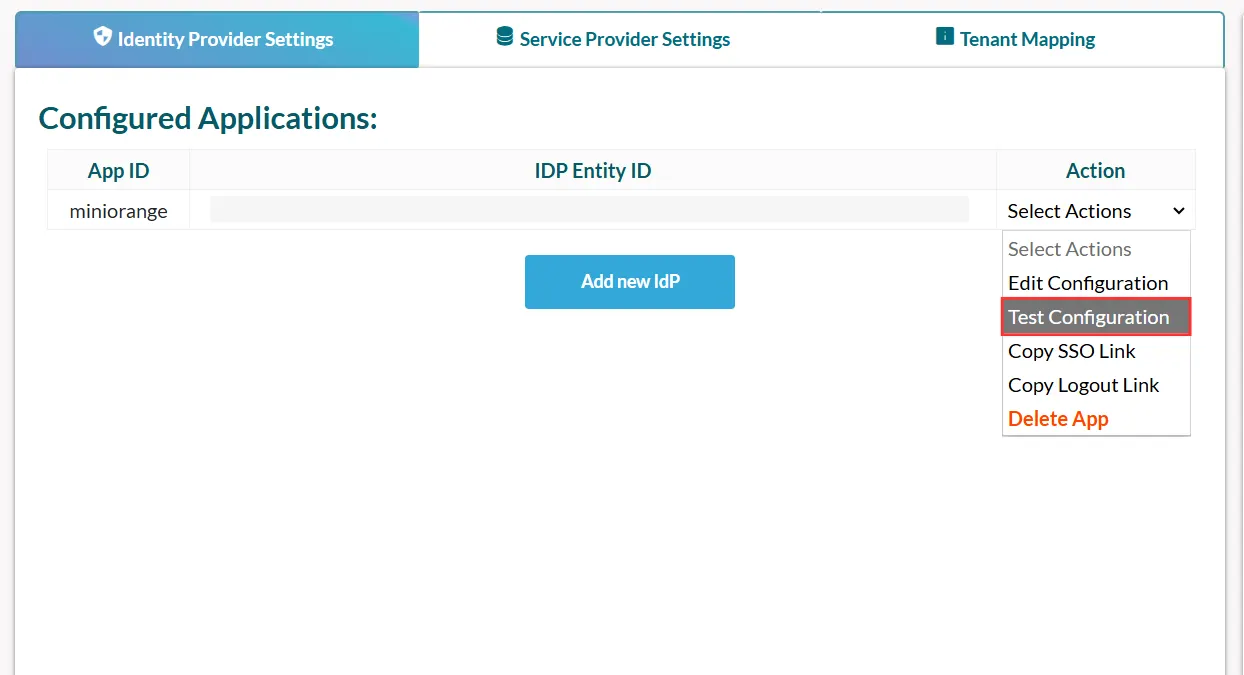
- 메타데이터 세부 정보를 업로드한 후 다음으로 이동합니다. ID 공급자 설정 섹션. 마우스를 올려 놓으세요 작업 선택 드롭다운을 클릭하고 테스트 구성.
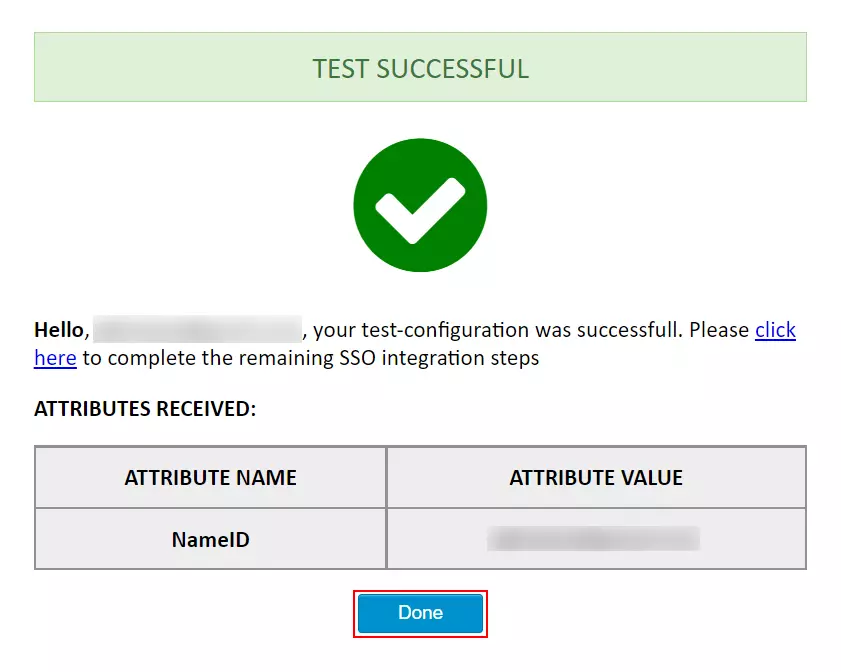
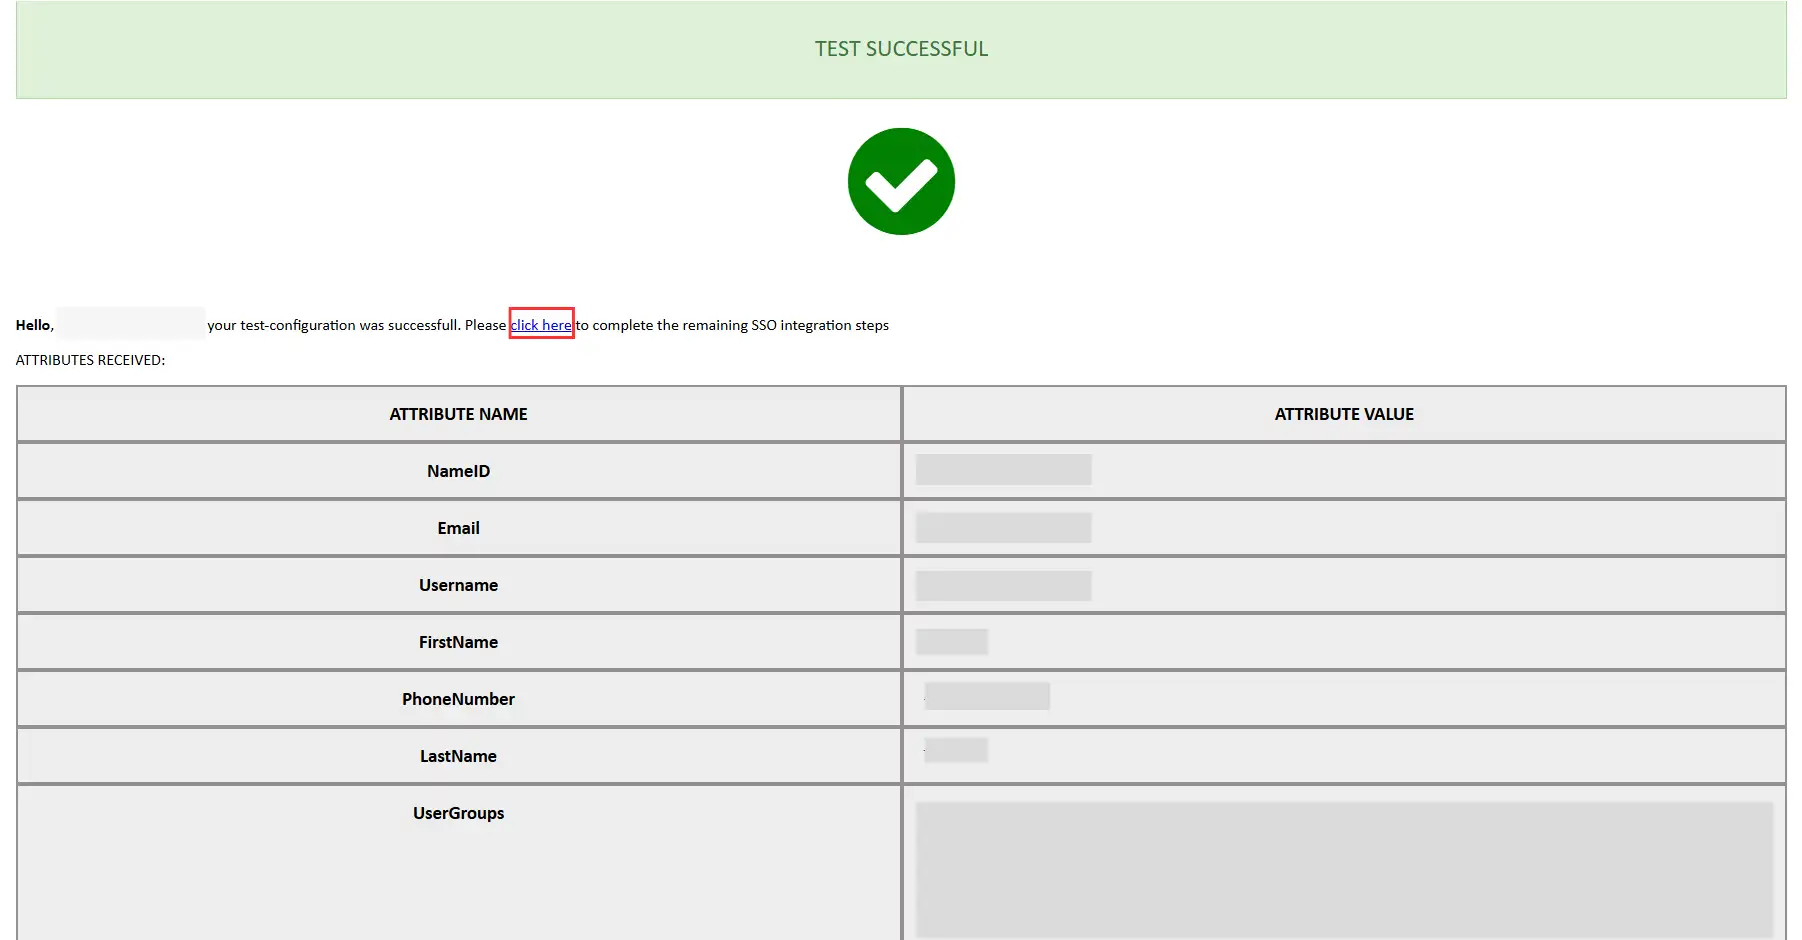
- 아래 스크린샷은 성공적인 결과를 보여줍니다. 클릭 SSO 통합 SSO 통합을 계속 진행합니다.
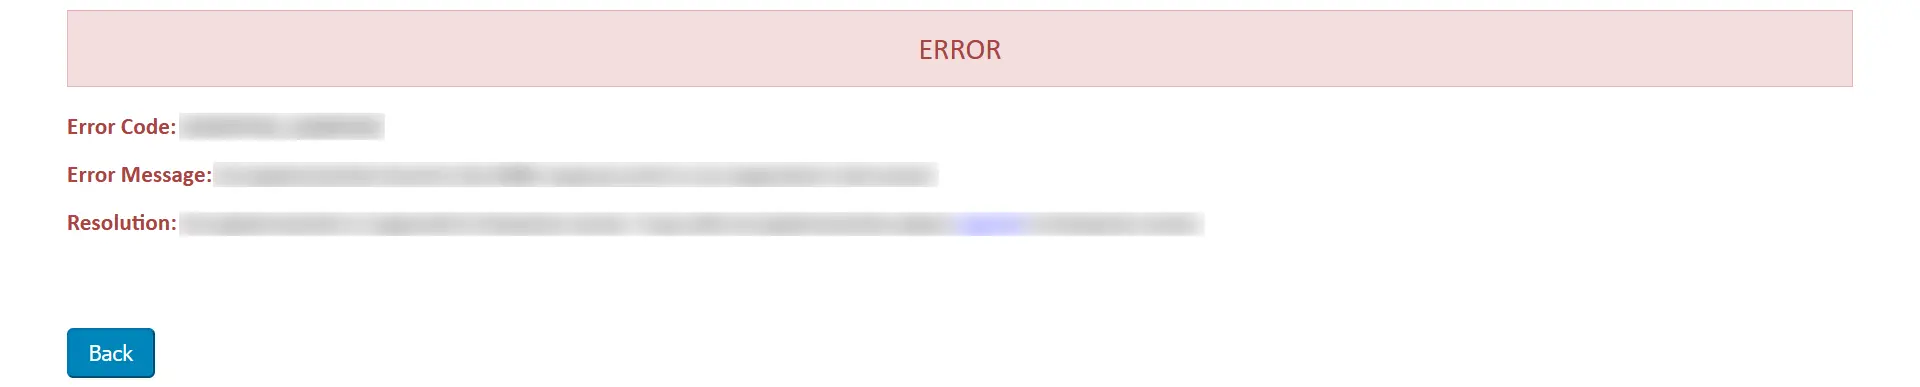
- 모듈 측에서 오류가 발생하면 아래와 유사한 창이 표시됩니다.
- 오류를 해결하려면 다음 단계를 따르세요.
- $XNUMX Million 미만 문제 해결 탭에서 토글을 활성화하여 플러그인 로그를 수신하세요.
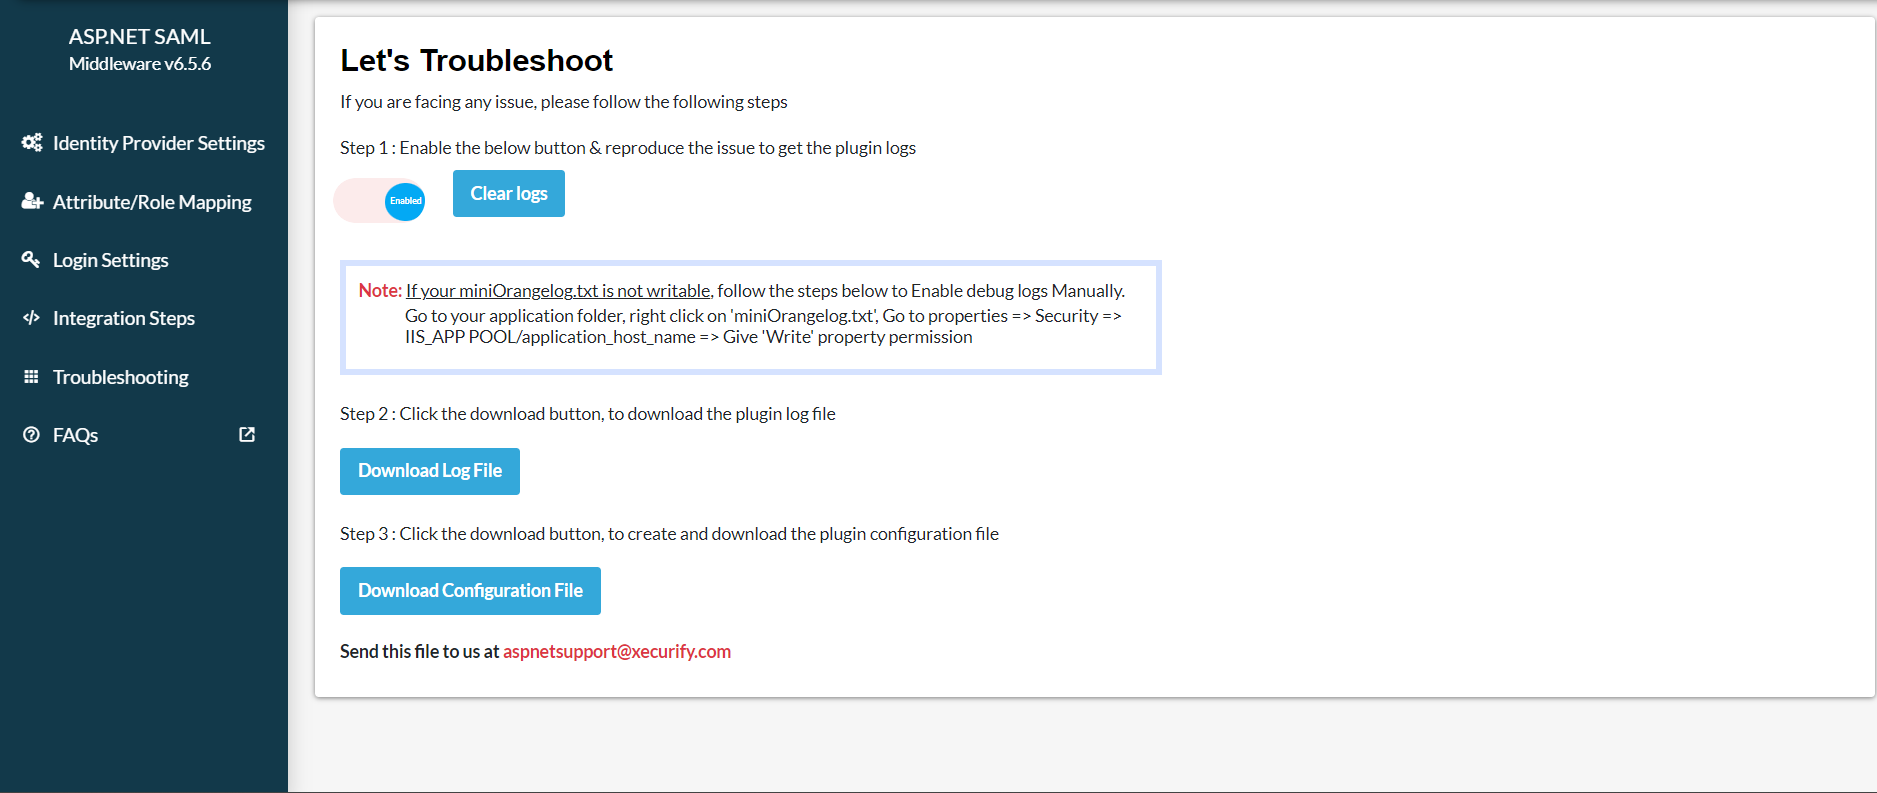
- 활성화되면 다음으로 이동하여 플러그인 로그를 검색할 수 있습니다. 플러그인 설정 탭을 클릭하고 테스트 구성.
- 를 다운로드 로그 파일 인사말 문제 해결 탭하여 무엇이 잘못되었는지 확인하세요.
- 당신은 공유할 수 있습니다 로그 파일 우리와 함께 aspnetsupport@xecurify.com 문제를 해결하기 위해 저희 팀에서 연락을 드릴 것입니다.
- 메타데이터 세부 정보를 업로드한 후 다음으로 이동합니다. ID 공급자 설정 섹션. 마우스를 올려 놓으세요 작업 선택 드롭다운을 클릭하고 테스트 구성.
- 아래 스크린샷은 테스트가 성공적으로 완료된 결과를 보여줍니다. 클릭해 주세요. 여기를 클릭하세요. 나머지 SSO 통합 단계를 완료합니다.
- 모듈 측에서 오류가 발생하면 아래와 유사한 창이 표시됩니다.
- 오류를 해결하려면 다음 단계를 따르세요.
- $XNUMX Million 미만 문제 해결 탭에서 토글을 활성화하여 플러그인 로그를 수신하세요.
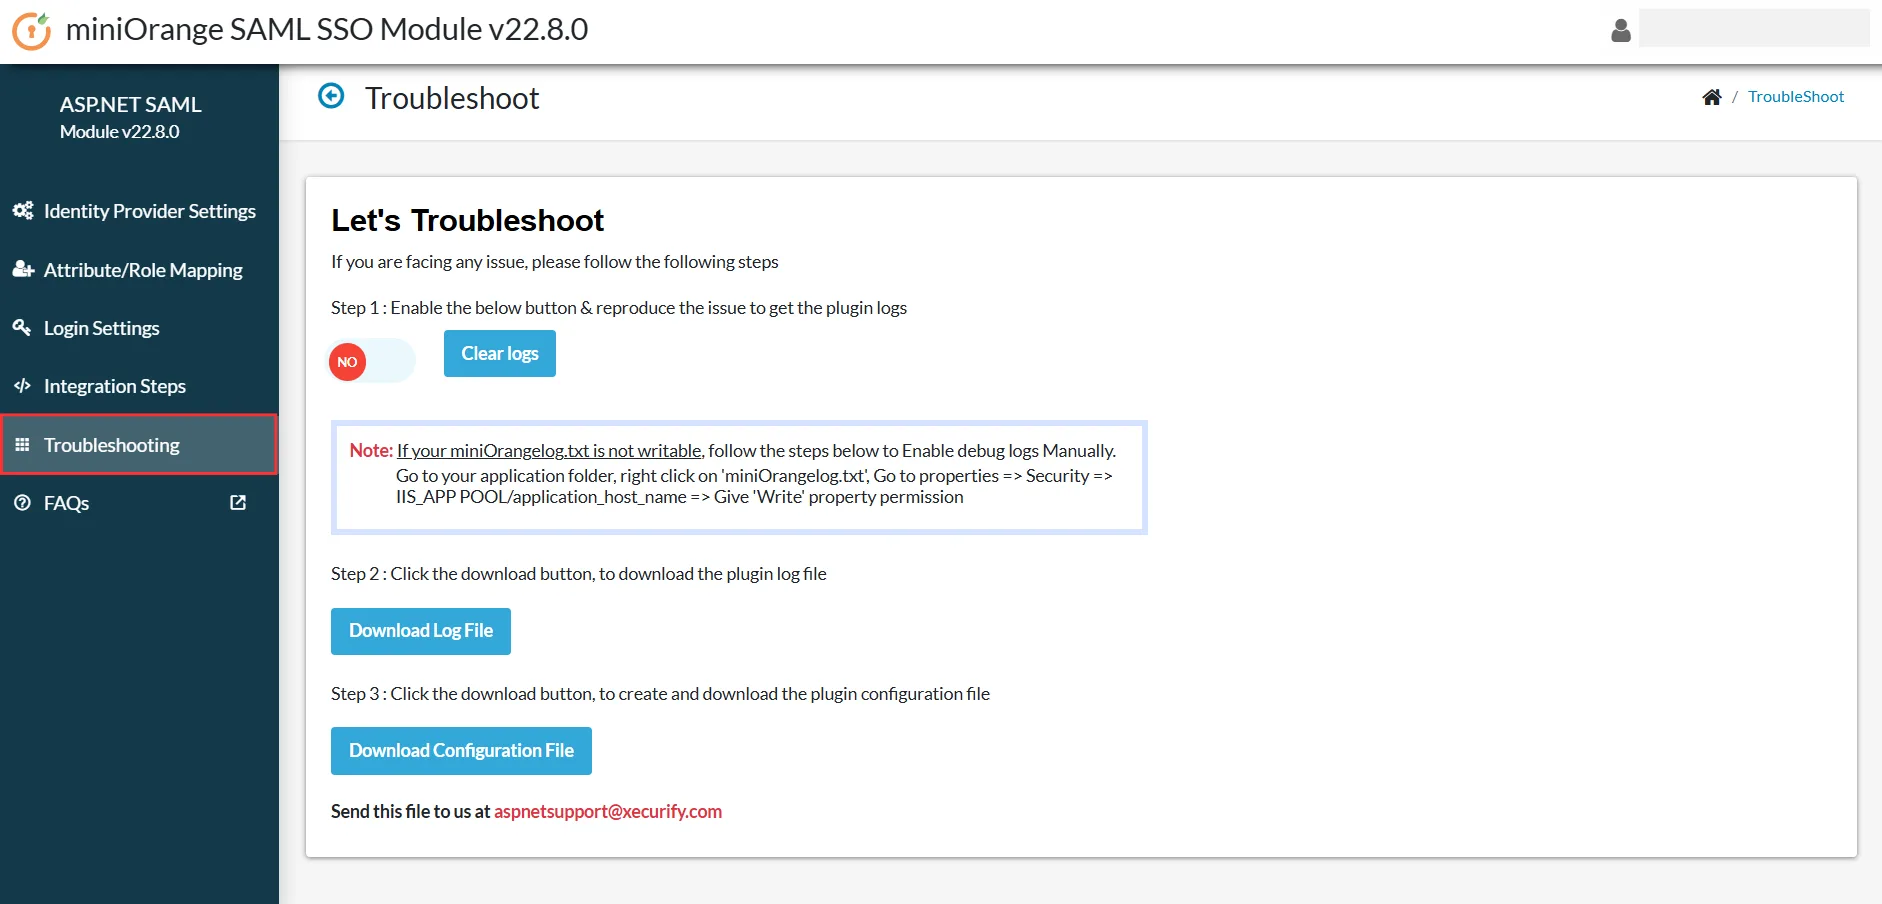
- 활성화되면 다음으로 이동하여 플러그인 로그를 검색할 수 있습니다. 플러그인 설정 탭을 클릭하고 테스트 구성.
- 를 다운로드 로그 파일 인사말 문제 해결 탭하여 무엇이 잘못되었는지 확인하세요.
- 당신은 공유할 수 있습니다 로그 파일 우리와 함께 aspnetsupport@xecurify.com 문제를 해결하기 위해 저희 팀에서 연락을 드릴 것입니다.
4. 속성 매핑
- 구성 테스트를 완료한 후 애플리케이션 속성을 ID 공급자(IdP) 속성에 매핑하십시오.
- miniOrange ASP.NET SAML SSO 모듈의 왼쪽 메뉴에서 다음을 클릭하세요. 속성/역할 매핑 그림에 표시된 대로 탭합니다.
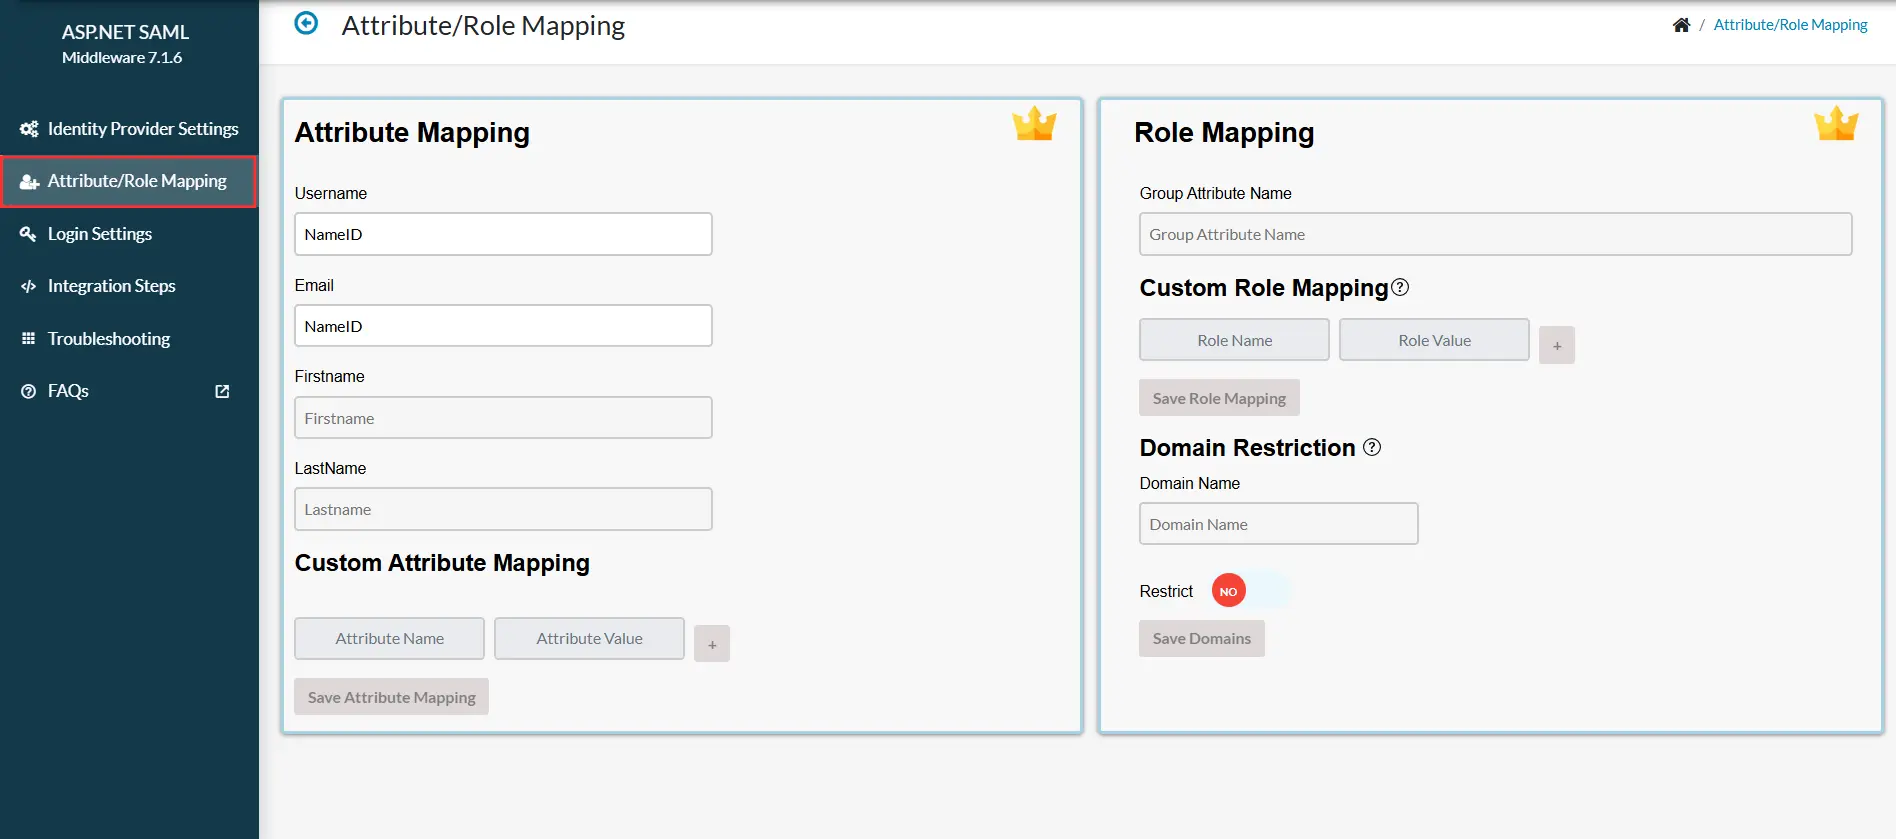
- IdP에서 추가 속성을 전달하려면 속성 이름과 해당 속성 값을 입력하십시오. 사용자 정의 속성 매핑.
- 참고 : 매핑된 모든 속성은 세션에 저장되므로 애플리케이션에서 해당 속성에 접근할 수 있습니다.
- 속성이 매핑되면 클릭하세요. 속성 매핑 저장 변경 사항을 적용합니다.
- 구성 테스트를 완료한 후 애플리케이션 속성을 ID 공급자(IdP) 속성에 매핑하십시오.
- miniOrange ASP.NET SAML SSO 모듈의 왼쪽 메뉴에서 다음을 클릭하세요. 속성/역할 매핑 그림에 표시된 대로 탭합니다.
- 필요한 지도를 만드세요 IdP 속성 (사용자 이름, 이메일, 이름, 성 등) SAML 응답에서 수신된 해당 필드에 대한 정보입니다.
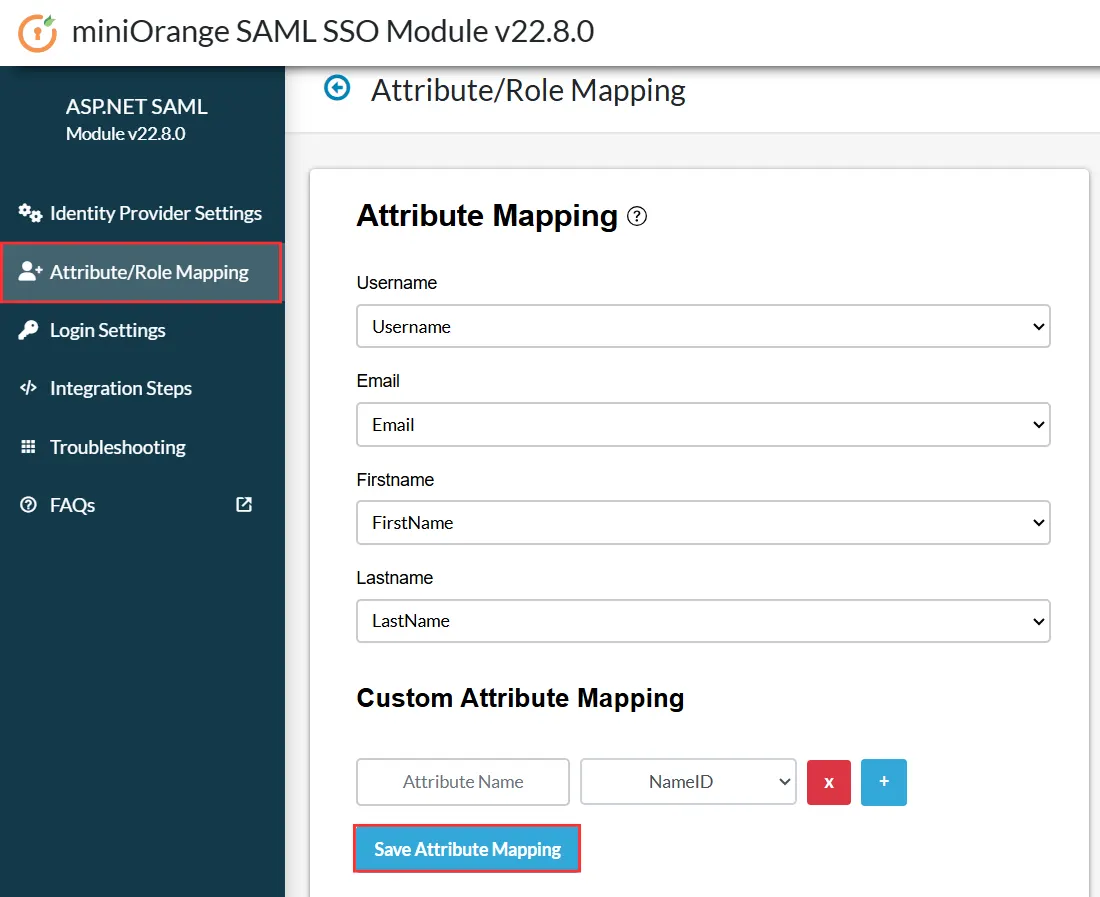
- 참고 : 매핑된 모든 속성은 세션에 저장되므로 애플리케이션에서 해당 속성에 접근할 수 있습니다.
- 속성이 매핑되면 클릭하세요. 속성 매핑 저장 변경 사항을 적용합니다.
사용자 정의 속성 매핑
- IdP에서 추가 속성을 전달하려면 속성 이름과 해당 속성 값을 입력하십시오. 사용자 정의 속성 매핑.
- 에서 속성 값(클레임) 드롭다운 메뉴에서 테스트 구성 결과에서 받은 클레임 중 하나를 선택하세요. 예를 들어 NameID를 선택할 수 있습니다.
- 이러한 클레임은 ID 공급자(IdP)가 전송한 속성에 해당합니다.
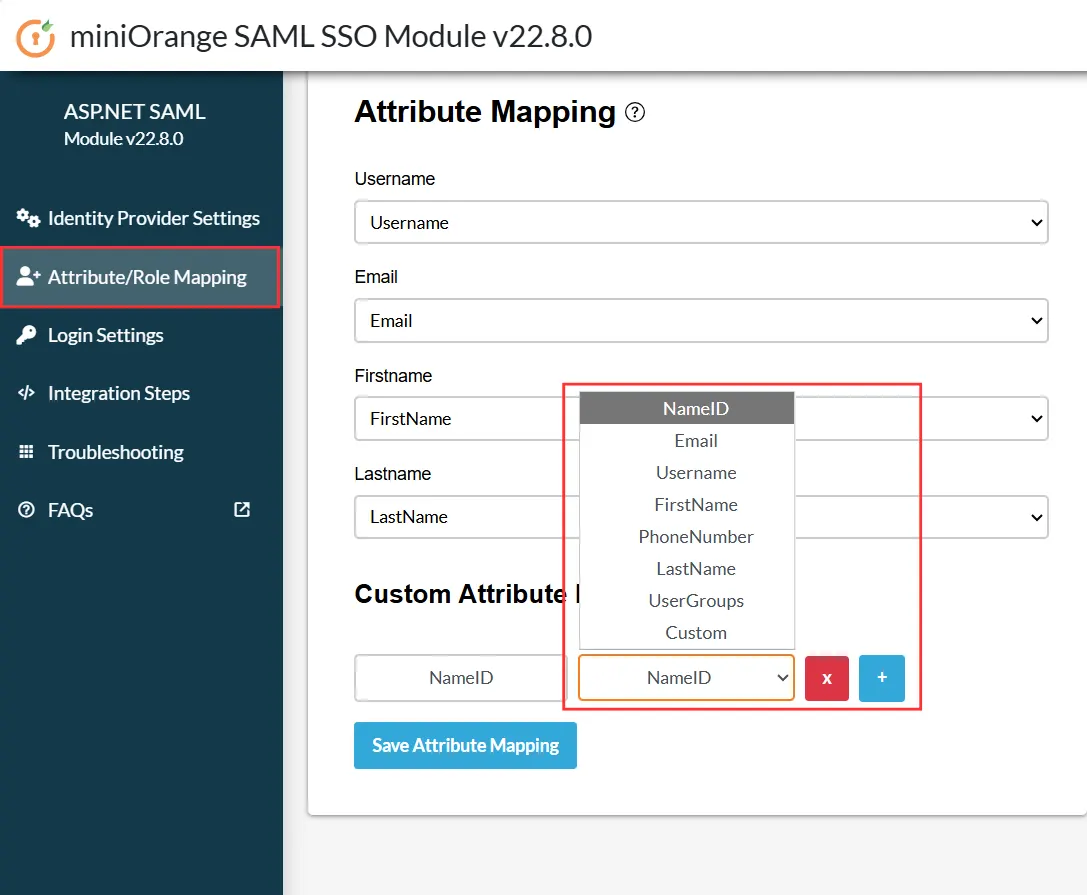
- 이러한 클레임은 ID 공급자(IdP)가 전송한 속성에 해당합니다.
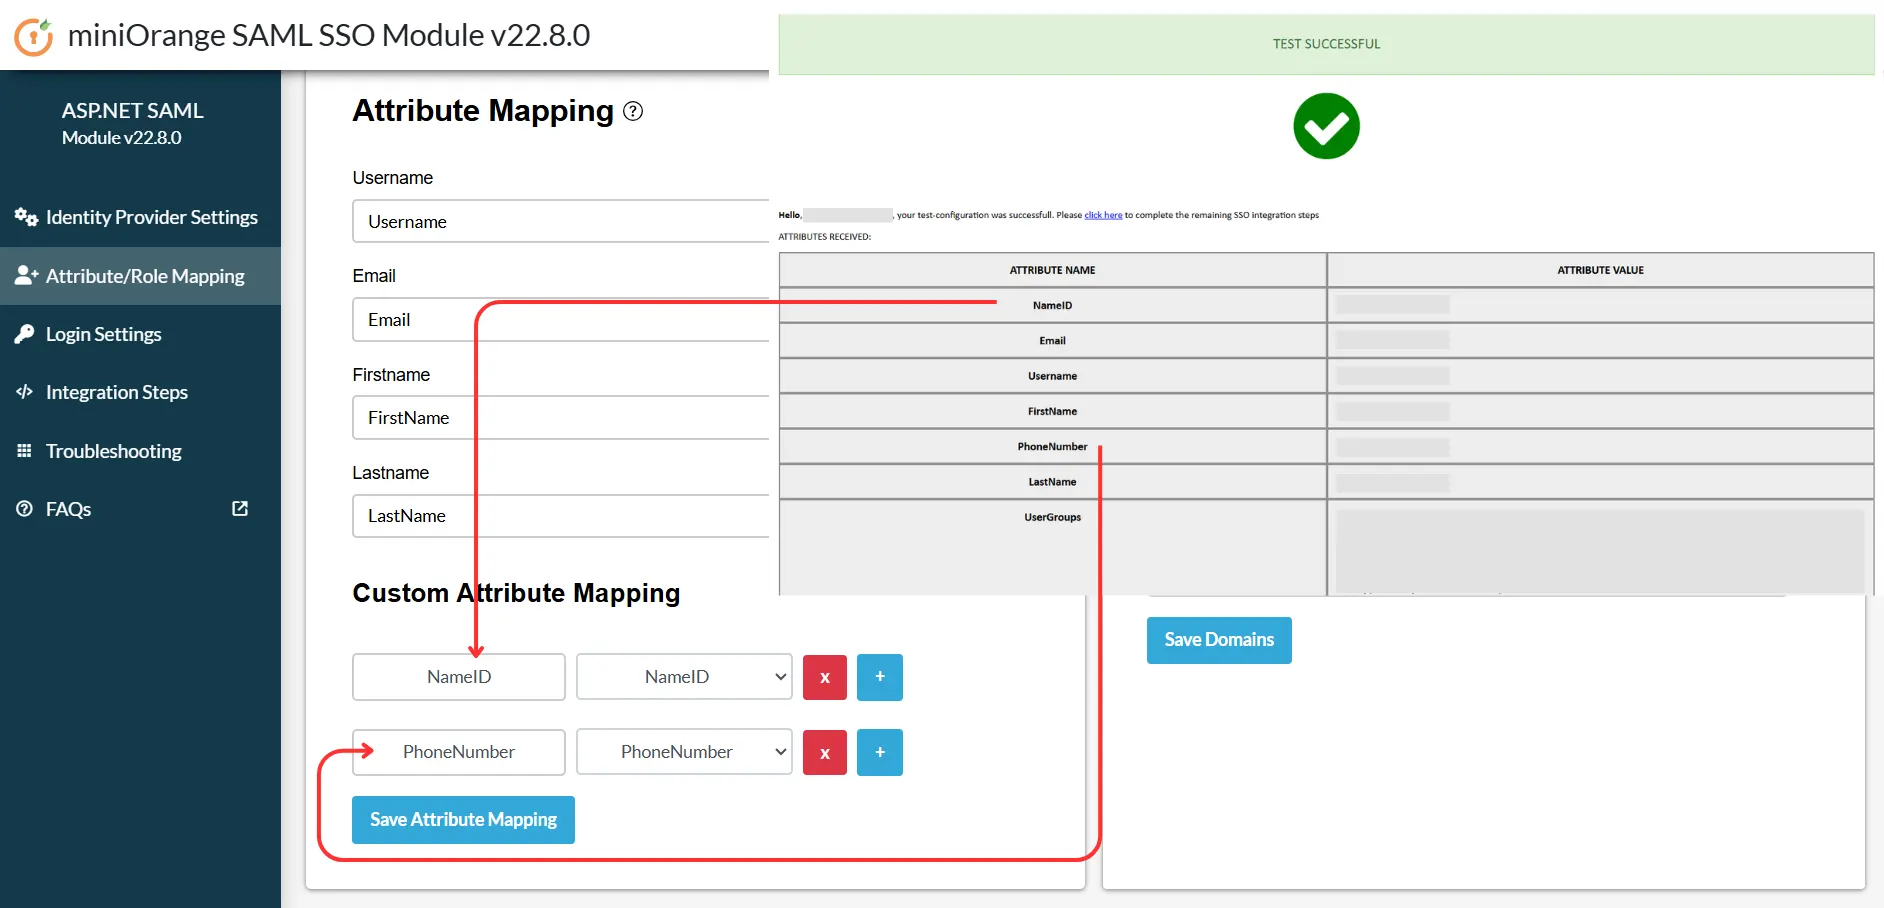
- . 속성 이름 필드에 .NET 애플리케이션에서 표시되거나 사용될 속성 이름을 입력하십시오.
- 애플리케이션에 여러 속성이 필요한 경우, [매핑 추가] 버튼을 클릭하여 여러 매핑을 추가할 수 있습니다. + 버튼을 클릭합니다.
- 필요한 모든 매핑을 정의한 후 클릭하세요. 속성 매핑 저장 설정을 저장하기 위해.
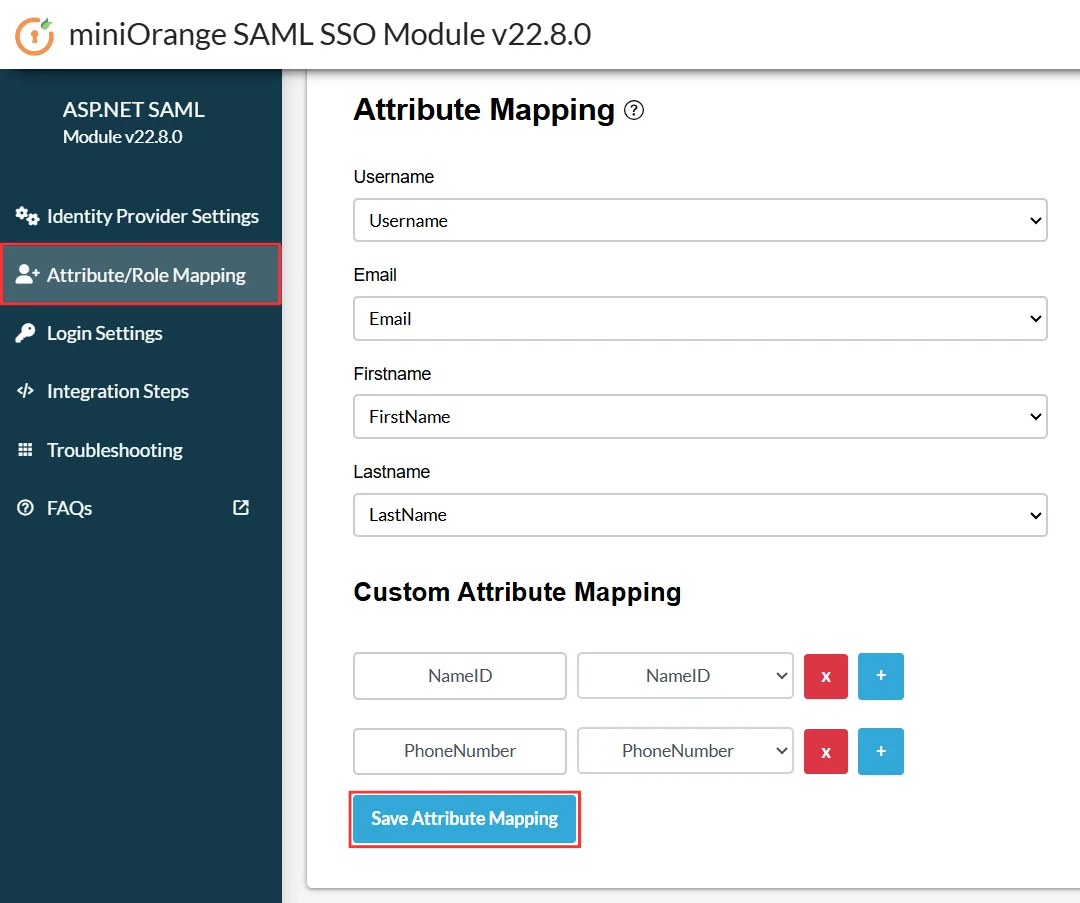
- 이제 이 모듈은 ID 공급자(IdP)로부터 들어오는 SSO 클레임을 여기에 정의된 사용자 지정 속성 이름으로 변환합니다.
역할 매핑
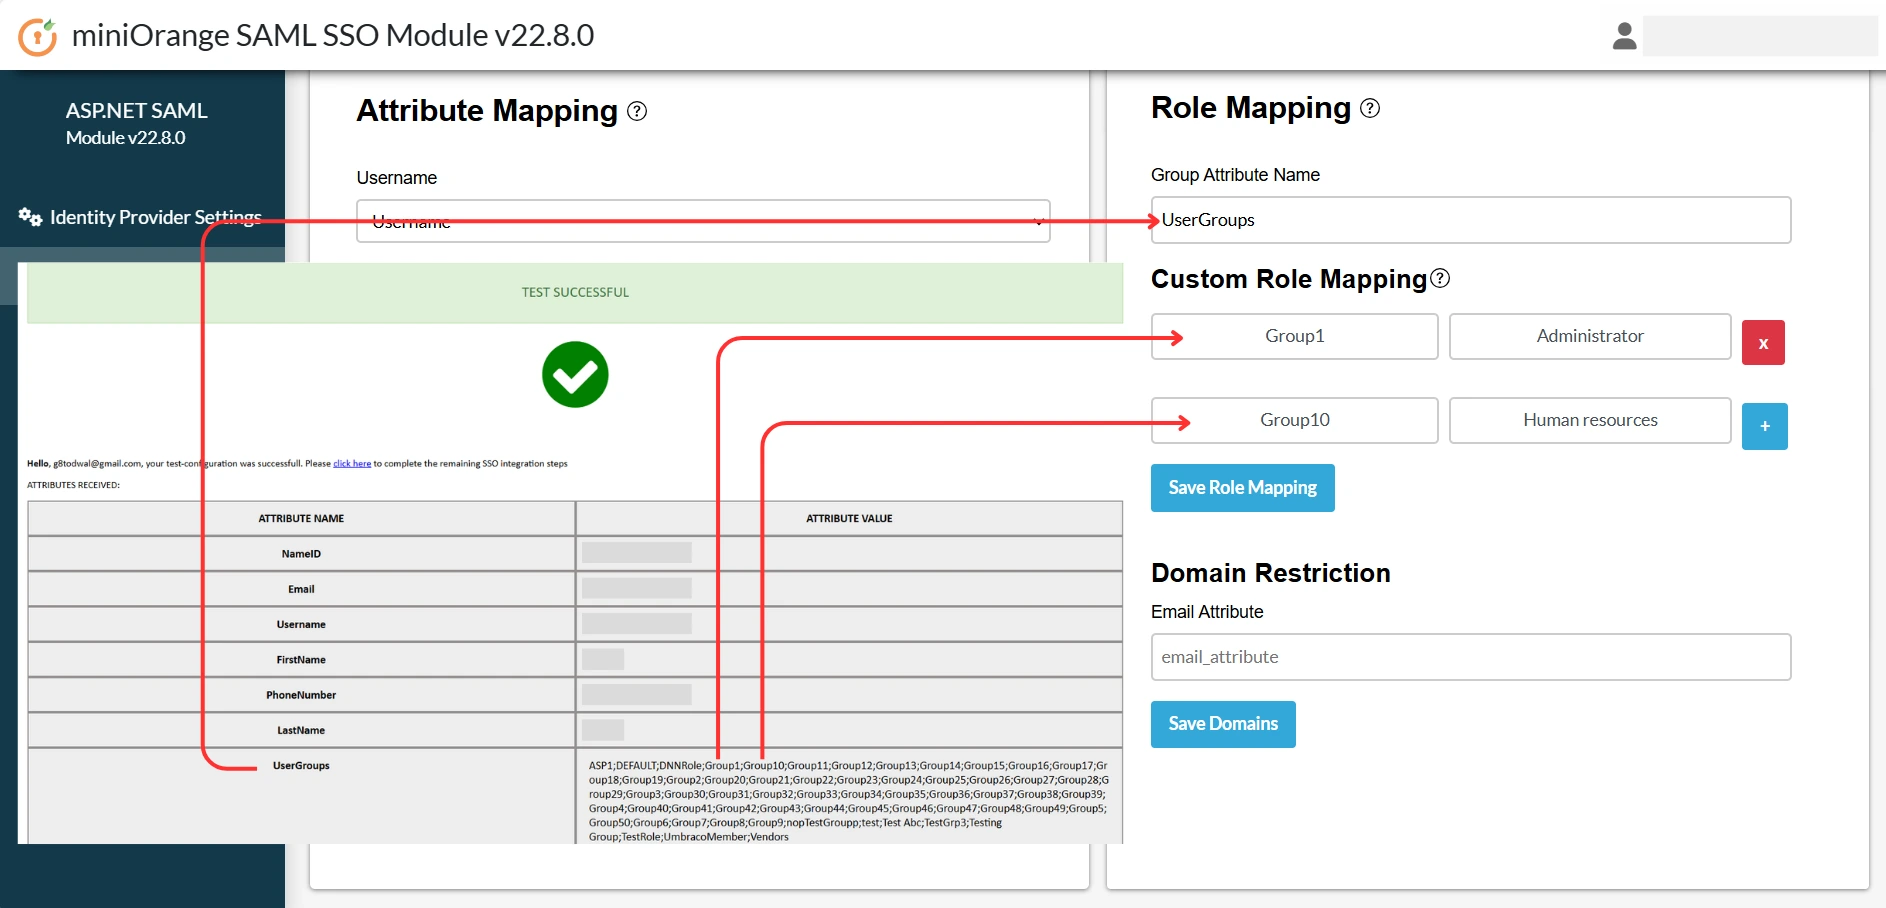
- . 역할 매핑 섹션에 다음을 입력하십시오. 그룹 속성 이름 ID 공급자에 구성된 대로 정확하게 사용자 그룹 정보를 가져오십시오.
- 입력 역할 이름 ID 공급자로부터 수신한 정보를 적절한 항목에 매핑합니다. 역할 가치 역할 값 필드에 .NET 애플리케이션에 정의된 역할을 입력합니다.
- 예를 들어, UserGroups 속성에서 수신한 IdP 그룹인 Group1 또는 Group10을 .NET 애플리케이션에 구성된 해당 역할에 매핑합니다.
- 필요한 매핑을 추가한 후 클릭하세요. 역할 매핑 저장 설정을 성공적으로 저장했습니다.
도메인 제한
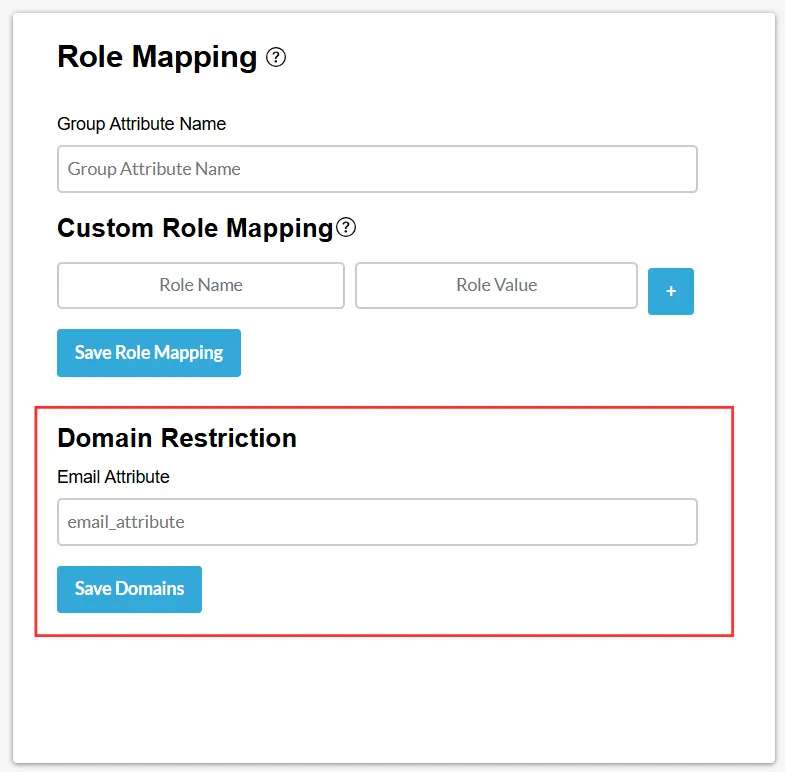
- 이 기능은 사용자의 "이메일" 속성에 매핑된 도메인을 기준으로 사이트 접근을 제한하는 데 사용할 수 있습니다.
- . 이메일 속성 해당 필드에 ID 공급자(IdP)로부터 받은 사용자 이메일 주소가 포함된 속성 이름을 입력하십시오.
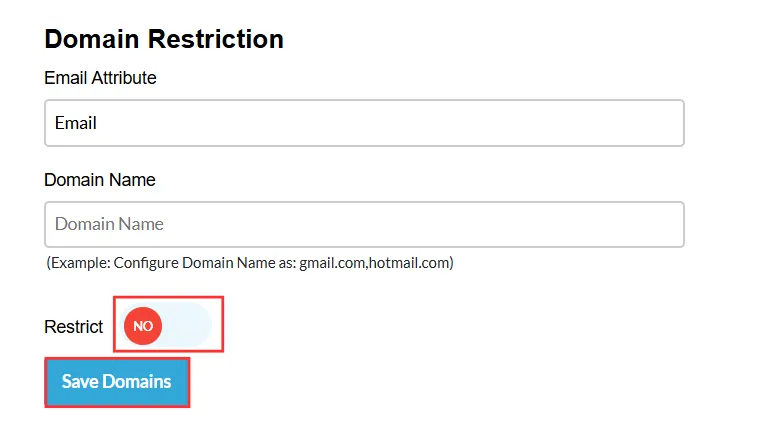
- . 도메인 이름 이 필드에 허용 또는 제한할 도메인을 입력하십시오. 여러 도메인을 추가하는 경우 쉼표로 구분하십시오.
- 활성화 제한 토글 블랙리스트 또는 화이트리스트 액세스 구성에 대한 요구 사항에 따라 설정하세요.
- 설정을 완료한 후 클릭하세요. 도메인 저장 설정을 성공적으로 저장하려면.
5. 통합 코드
- 이러한 단계를 통해 애플리케이션에서 SSO 사용자 정보를 세션 형태로 가져올 수 있습니다.
- 당신은 또한 볼 수 있습니다 설정 둘러보기 ASP.NET 모듈 애플리케이션에서 SSO 통합이 어떻게 작동하는지 이해하기 위해서입니다.
- 해당 코드 조각을 복사하여 사용자 속성에 접근하려는 위치에 붙여넣기만 하면 됩니다.
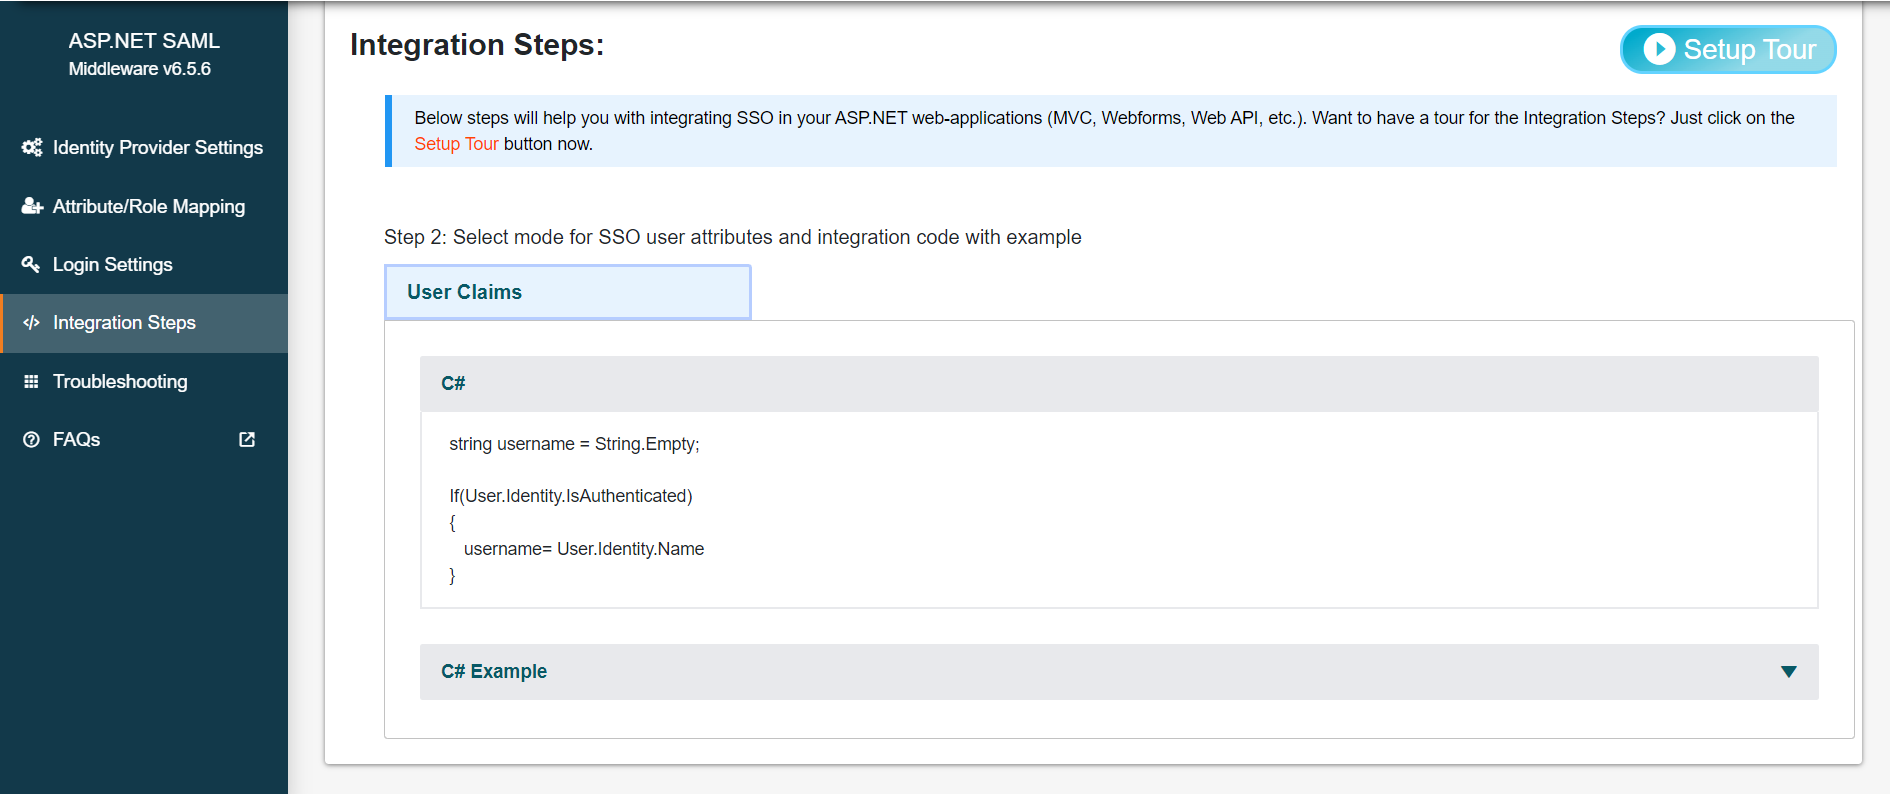
- 참고 : 평가판 모듈을 사용하면 인증된 사용자 정보가 세션 변수에 저장됩니다. 프리미엄 플러그인에서는 헤더 기반, 폼 쿠키 기반, JWT 기반 인증을 사용하여 사용자 클레임을 설정할 수 있습니다.
- 이러한 단계를 통해 애플리케이션에서 SSO 사용자 정보를 세션 형태로 가져올 수 있습니다.
- 당신은 또한 볼 수 있습니다 설정 둘러보기 ASP.NET 모듈 애플리케이션에서 SSO 통합이 어떻게 작동하는지 이해하기 위해서입니다.
- 해당 코드 조각을 복사하여 사용자 속성에 접근하려는 위치에 붙여넣기만 하면 됩니다.
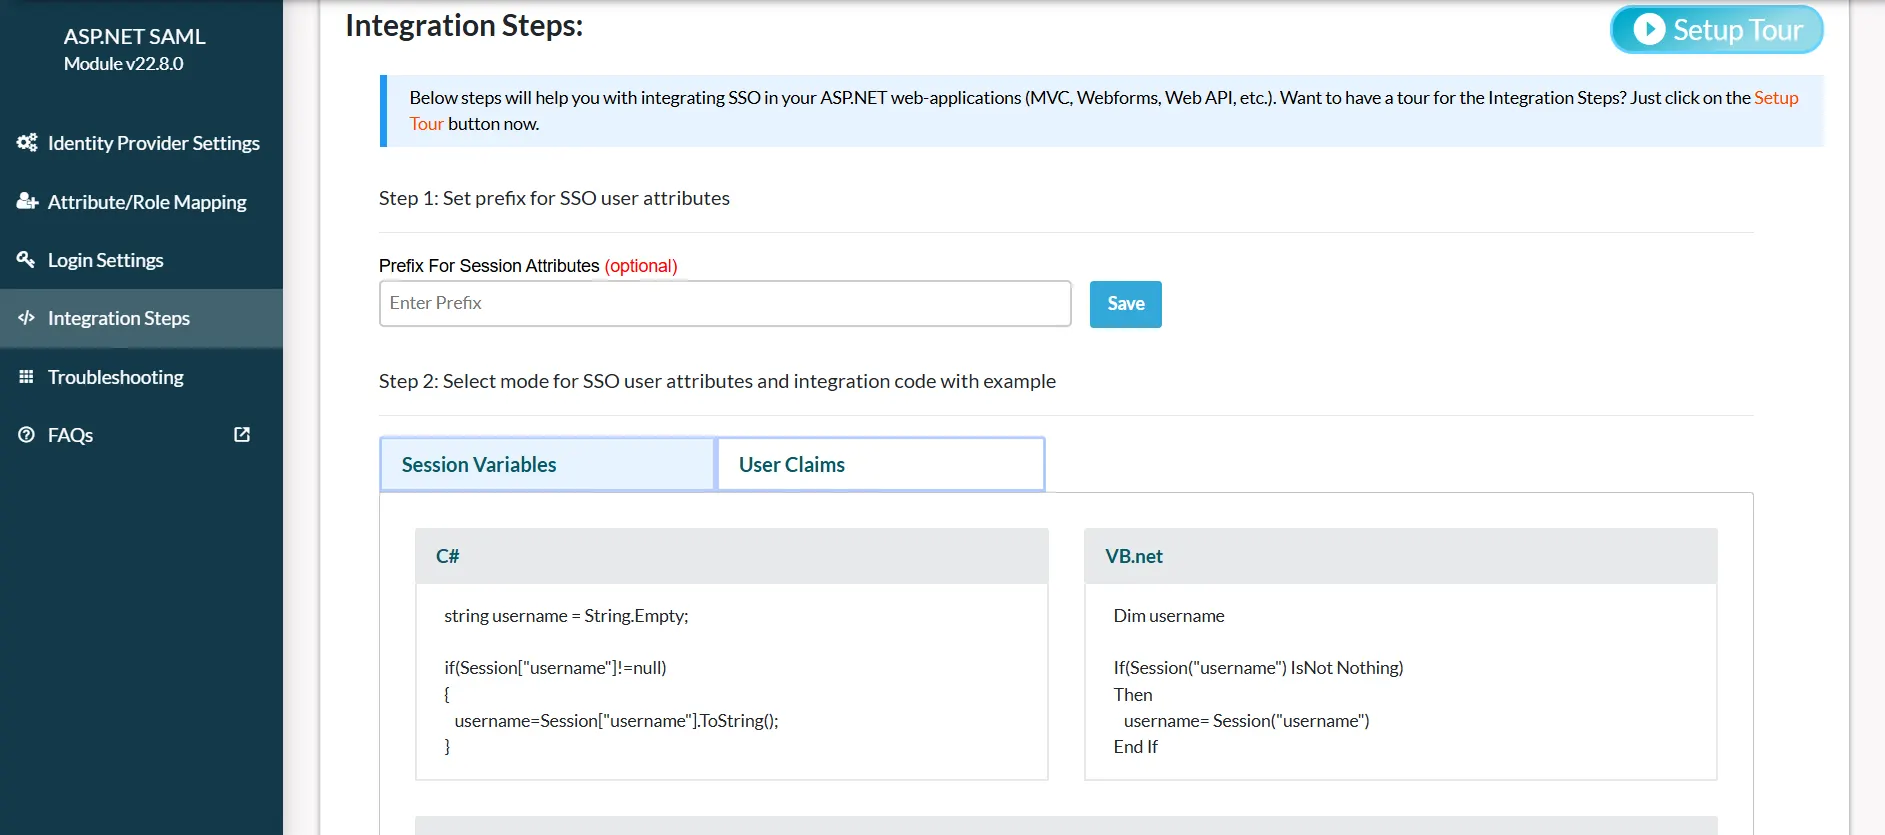
6. 로그인 설정
- 마우스를 올리면 작업 선택 그리고 클릭 SSO 링크를 복사합니다.

- SSO를 수행하려는 애플리케이션에서 다음 URL을 링크로 사용하세요.
https://<asp.net-module-base-url>/?ssoaction=login
- 예를 들어 다음과 같이 사용할 수 있습니다.
<a href="https://<asp.net-module-base-url>/?ssoaction=login">Log in</a>
- 마우스를 올리면 작업 선택 그리고 클릭 SSO 링크를 복사합니다.
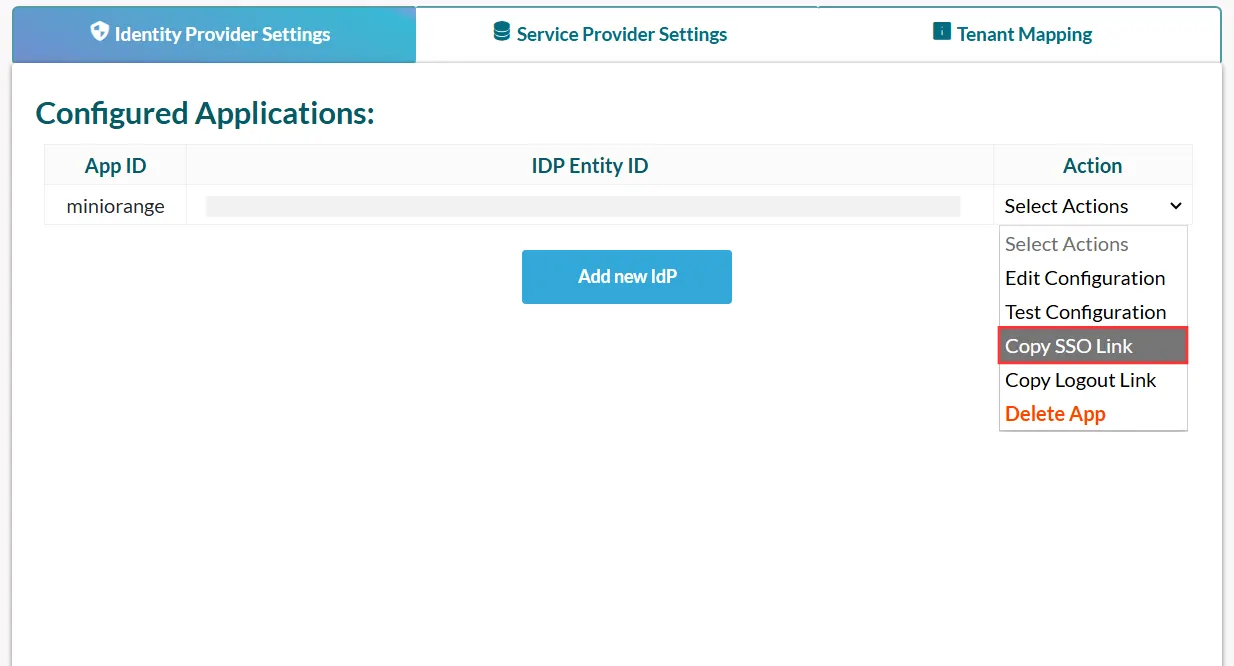
- SSO를 수행하려는 애플리케이션에서 다음 URL을 링크로 사용하세요.
https://<asp.net-module-base-url>/?ssoaction=login
- 예를 들어 다음과 같이 사용할 수 있습니다.
<a href="https://<asp.net-module-base-url>/?ssoaction=login">Log in</a>
7. 로그아웃 설정
- SLO를 수행하려는 애플리케이션에 대한 링크로 다음 URL을 사용하세요.
https://<asp.net-module-base-url>/?ssoaction=logout
- 예를 들어 다음과 같이 사용할 수 있습니다.
<a href="https://<asp.net-module-base-url>/?ssoaction=logout">Log out</a>
- SLO를 수행하려는 애플리케이션에 대한 링크로 다음 URL을 사용하세요.
https://<asp.net-module-base-url>/?ssoaction=logout
- 예를 들어 다음과 같이 사용할 수 있습니다.
<a href="https://<asp.net-module-base-url>/?ssoaction=logout">Log out</a>
관련 기사
답변해 주셔서 감사합니다. 곧 연락드리겠습니다.
문제가 발생했습니다. 문의사항을 다시 제출해 주세요.


