검색 결과 :

×

Auth0을 IDP로 사용하는 Blazor SAML SSO


Blazor SAML 싱글 사인온(SSO) 애플리케이션은 Blazor 애플리케이션에 SAML 싱글 사인온 기능을 활성화할 수 있도록 해줍니다. 싱글 사인온을 사용하면 하나의 비밀번호로 Blazor 애플리케이션과 서비스에 접속할 수 있습니다. 저희 애플리케이션은 모든 SAML 규격 ID 공급자(IdP)와 호환됩니다. 여기서는 Auth0을 IdP로 사용하여 Blazor와 Auth0 간의 싱글 사인온(SSO)을 구성하는 단계별 가이드를 제공합니다. Blazor SSO에 대한 자세한 기능은 여기를 클릭하세요.

플랫폼 지원 : Blazor SAML 애플리케이션은 ASP.NET Core 2.0 이상을 지원합니다. Windows, Linux 및 macOS를 포함한 모든 Blazor 플랫폼을 지원합니다.

Auth0을 IDP로 사용하여 Blazor Single Sign-On(SSO)을 구성하는 단계

1단계: 전제 조건: 다운로드 및 설치

  • nuget 패키지를 사용하여 애플리케이션 패키지에 Blazor SAML SSO 미들웨어를 설치합니다.

PM> NuGet\Install-Package miniOrange.SAML.SSO
      
using miniorange.saml public class Startup {   public void ConfigureServices(IServiceCollection services)   {      services.AddAuthentication(CookieAuthenticationDefaults.AuthenticationScheme).AddCookie();      services.AddControllersWithViews();   }   public void Configure(IApplicationBuilder app, IHostingEnvironment env, ILoggerFactory loggerFactory)   {     app.UseHttpsRedirection();     app.UseRouting();     app.UseAuthorization();     app.MapRazorPages();     app.UseCookiePolicy();     app.UseAuthentication();     app.UseStaticFiles();     app.UseminiOrangeSAMLSSOMiddleware();     app.Run();   } }
      
using Microsoft.AspNetCore.Authentication.Cookies; using miniOrange.saml; var builder = WebApplication.CreateBuilder(args); builder.Services.AddRazorPages(); // Add authentication services builder.Services.AddminiOrangeServices(Assembly.GetExecutingAssembly()); var app = builder.Build(); if (!app.Environment.IsDevelopment())  {     app.UseExceptionHandler("/Error");     app.UseHsts();  } app.UseHttpsRedirection(); app.UseRouting(); app.UseAuthorization(); app.MapRazorPages(); app.UseCookiePolicy(); app.UseAuthentication(); app.UseStaticFiles(); app.UseminiOrangeSAMLSSOMiddleware(); app.Run(); app.useantiforgery();
  • 통합 후 브라우저를 열고 아래 URL을 사용하여 커넥터 대시보드를 찾아보세요.
    https://<blazor-application-base-url>/?ssoaction=config
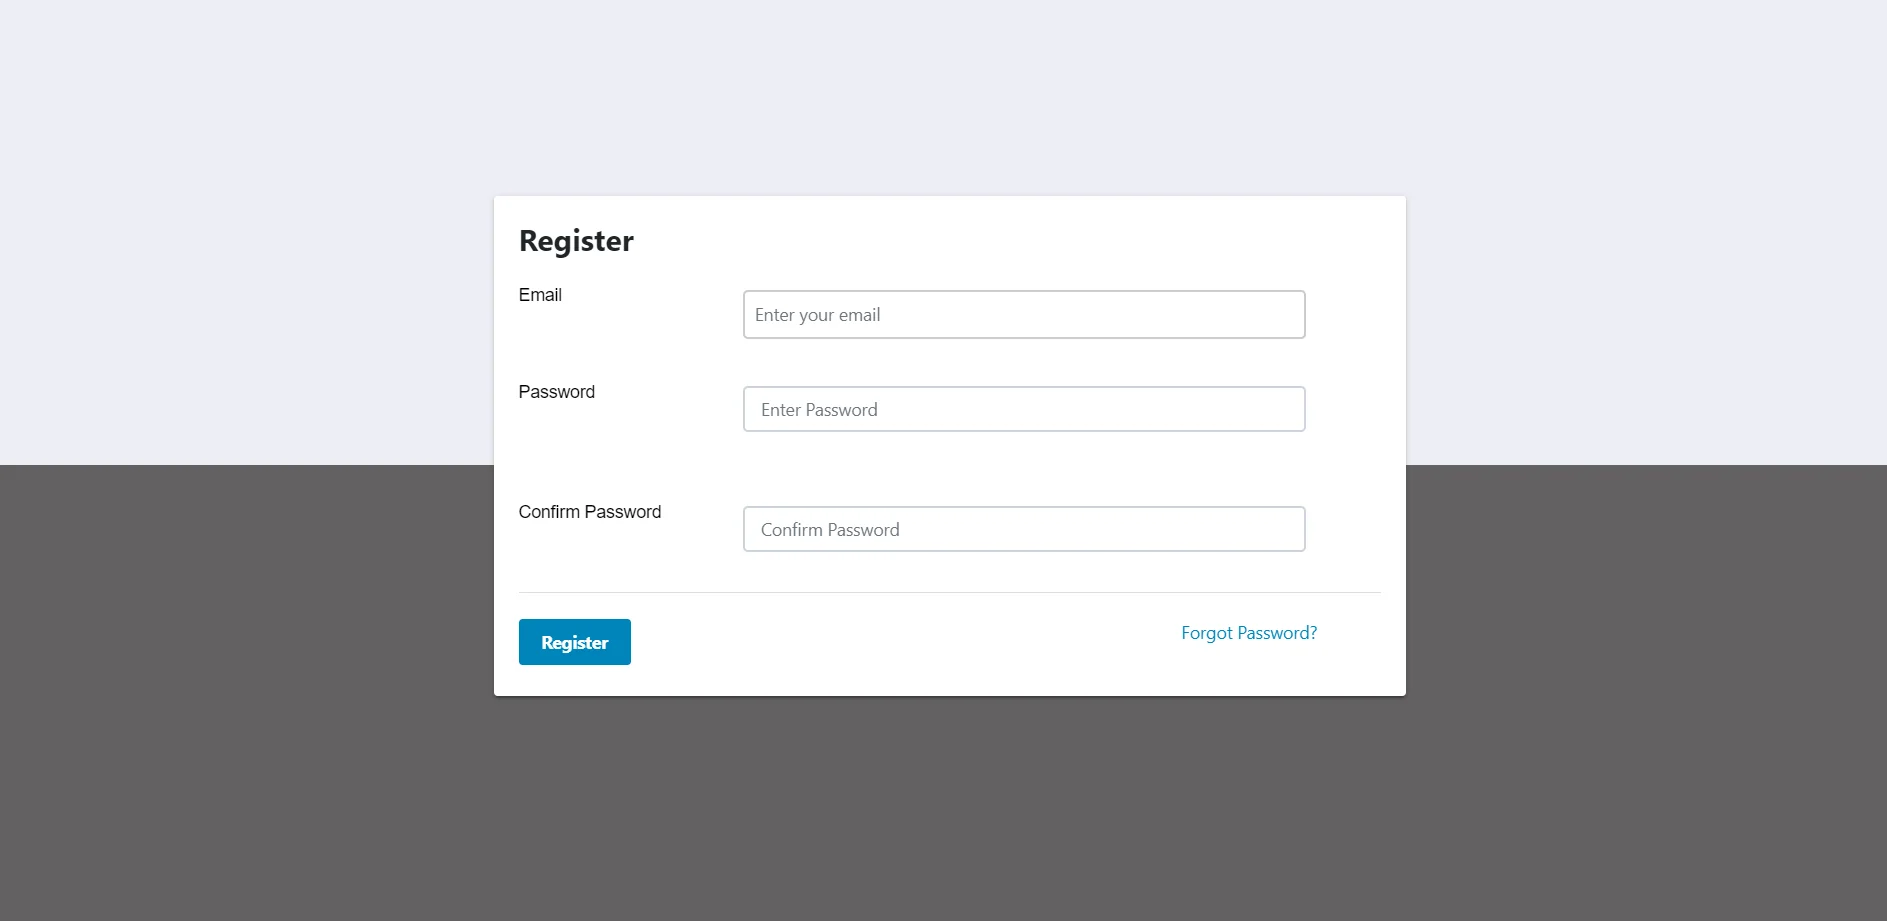
  • 등록 페이지 또는 로그인 페이지가 나타나면 miniOrange Blazor SAML SSO 커넥터가 애플리케이션에 성공적으로 추가된 것입니다.
  • Azure AD(Microsoft Entra ID)를 IDP로 사용하는 Blazor SAML SSO(Single Sign-On) - saml dll 등록
  • 다음을 클릭하여 귀하의 계정으로 등록하거나 로그인하십시오. 회원가입 버튼을 눌러 애플리케이션을 구성합니다.

2. Auth0을 ID 공급자로 구성

  • 아래의 플러그인 설정 탭에서 인증0 표시된 목록에서 ID 공급자로 등록하세요.
  • Auth0을 IDP로 사용하는 Blazor SAML SSO(Single Sign-On) - Auth0을 ID 공급자로 선택

ID 공급자 측에 구성할 SAML SP 메타데이터를 가져올 수 있는 두 가지 방법이 아래에 자세히 설명되어 있습니다.
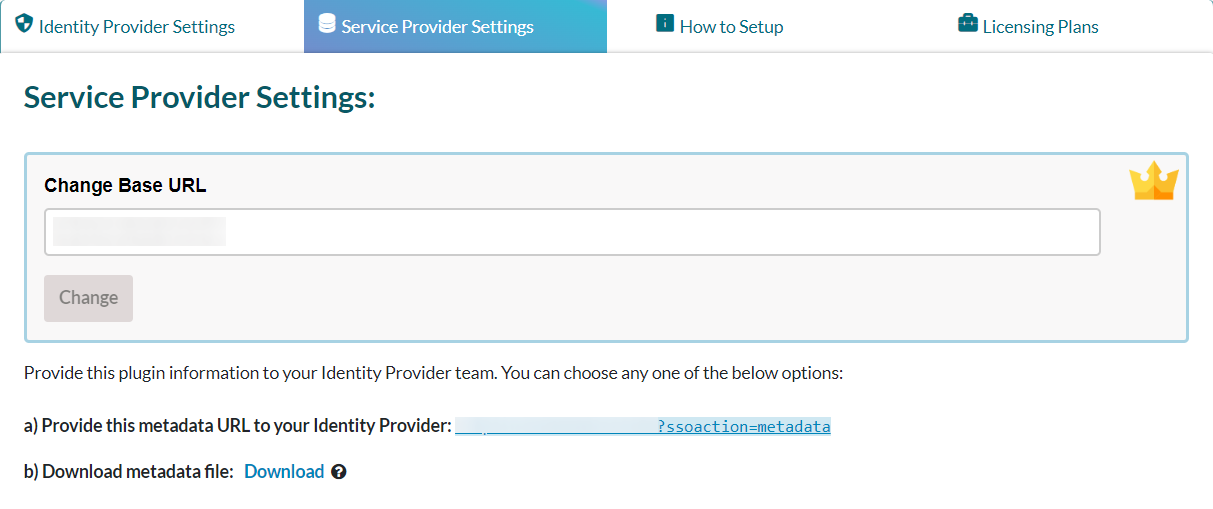
A] SAML 메타데이터 URL 또는 메타데이터 파일 사용:
  • . 플러그인 설정 메뉴, 찾다 서비스 제공업체 설정. 그 아래에는 메타데이터 URL과 SAML 메타데이터를 다운로드하는 옵션이 있습니다.
  • 메타데이터 URL을 복사하거나 메타데이터 파일을 다운로드하여 ID 공급자 측에서도 동일하게 구성하세요.
  • 아래 스크린샷을 참고하시면 됩니다.
  • Auth0을 IDP로 사용하는 Blazor SAML SSO(Single Sign-On) - 다운로드한 메타데이터 복사
B] 메타데이터 수동 업로드:
  • 에서 서비스 제공업체 설정 섹션에서 다음과 같은 서비스 제공업체 메타데이터를 수동으로 복사할 수 있습니다. SP 엔티티 ID, ACS URL, 싱글 로그아웃 URL 구성을 위해 ID 공급자와 공유하세요.
  • 아래 스크린샷을 참고하시면 됩니다.
  • Auth0을 IDP로 사용하는 Blazor SAML SSO(Single Sign-On) - 수동 메타데이터
  • 로그인 너의 ~에게 Auth0 대시보드.
  • 를 클릭하십시오 응용 프로그램.
  • Auth0을 IDP로 사용하는 Blazor SAML SSO(Single Sign-On) - 애플리케이션으로 이동
  • 를 클릭하십시오 응용 프로그램을 만듭니다.
  • Auth0을 IDP로 사용하는 Blazor SAML SSO(Single Sign-On) - 애플리케이션 추가 또는 생성
  • 새 창이 팝업됩니다. 애플리케이션 이름을 입력하고 선택합니다. 일반 웹 앱. 를 클릭하십시오 몹시 떠들어 대다 버튼을 클릭합니다.
  • Auth0을 IDP로 사용하는 Blazor SAML SSO(Single Sign-On) - 일반 웹 앱 선택
  • 선택 애드온 탭.
  • Auth0을 IDP로 사용하는 Blazor SAML SSO(Single Sign-On) - SAML SSO 추가 기능 선택
  • 사용 SAML2 애드온의 옵션. 구성 창이 열립니다.
  • Auth0을 IDP로 사용하는 Blazor SAML SSO(Single Sign-On) - SAML 2.0 추가 기능 웹 앱 활성화
  • 엔터 버튼 애플리케이션 콜백 URL, 대상, 수신자 및 기타 설정을 사용하여 SP 엔터티 ID ACS URL 아래와 같이 플러그인에서 복사되었습니다.
  • Auth0을 IDP로 사용하는 Blazor SAML SSO(Single Sign-On) - 플러그인에서 SP 엔터티 ID 및 URL 추가
  • 아래로 스크롤하여 클릭하십시오 찜하기.
  • Auth0을 IDP로 사용하는 Blazor SAML SSO(Single Sign-On) - 엔터티 ID 저장
  • 로 이동 용법 탭을 클릭하고 ID 제공자 메타데이터 다운로드 링크. SAML 플러그인을 설정하는 데 필요한 메타데이터 XML 파일을 다운로드합니다.
  • Auth0을 IDP로 사용하는 Blazor SAML SSO(Single Sign-On) - IDP 메타데이터 다운로드

Blazor SAML SSO를 달성하기 위해 Auth0을 SAML IdP(ID 공급자)로 구성했습니다.

3. Blazor SAML 애플리케이션을 서비스 공급자로 구성

애플리케이션에서 SAML ID 공급자 메타데이터를 구성할 수 있는 두 가지 방법이 아래에 자세히 설명되어 있습니다.

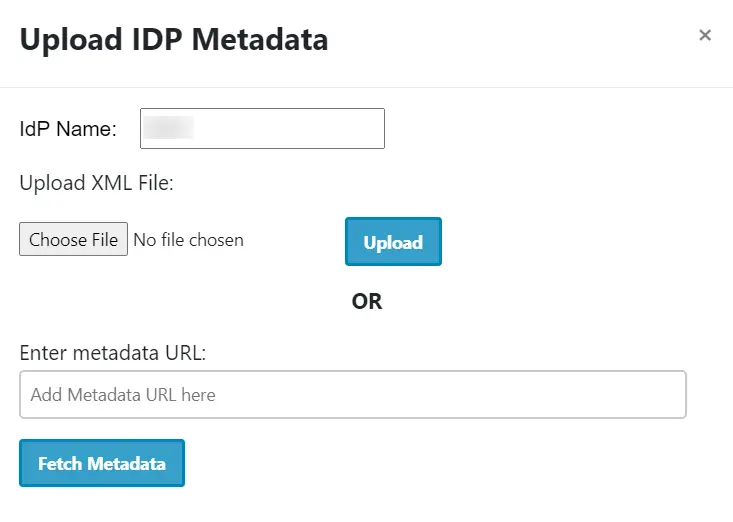
A] IDP 메타데이터 업로드 버튼을 사용하여 메타데이터를 업로드합니다.
  • ID 공급자가 메타데이터 URL 또는 메타데이터 파일(.xml 형식만 해당)을 제공한 경우 다음을 사용하여 애플리케이션에서 ID 공급자 메타데이터를 간단히 구성할 수 있습니다. IDP 메타데이터 업로드 옵션을 선택합니다.
  • 아래 스크린샷을 참고하시면 됩니다.
  • Azure AD(Microsoft Entra ID)를 IDP로 사용하는 Blazor SAML SSO(Single Sign-On) - 메타데이터 업로드
  • 사용 가능한 메타데이터 형식에 따라 옵션 중 하나를 선택할 수 있습니다.
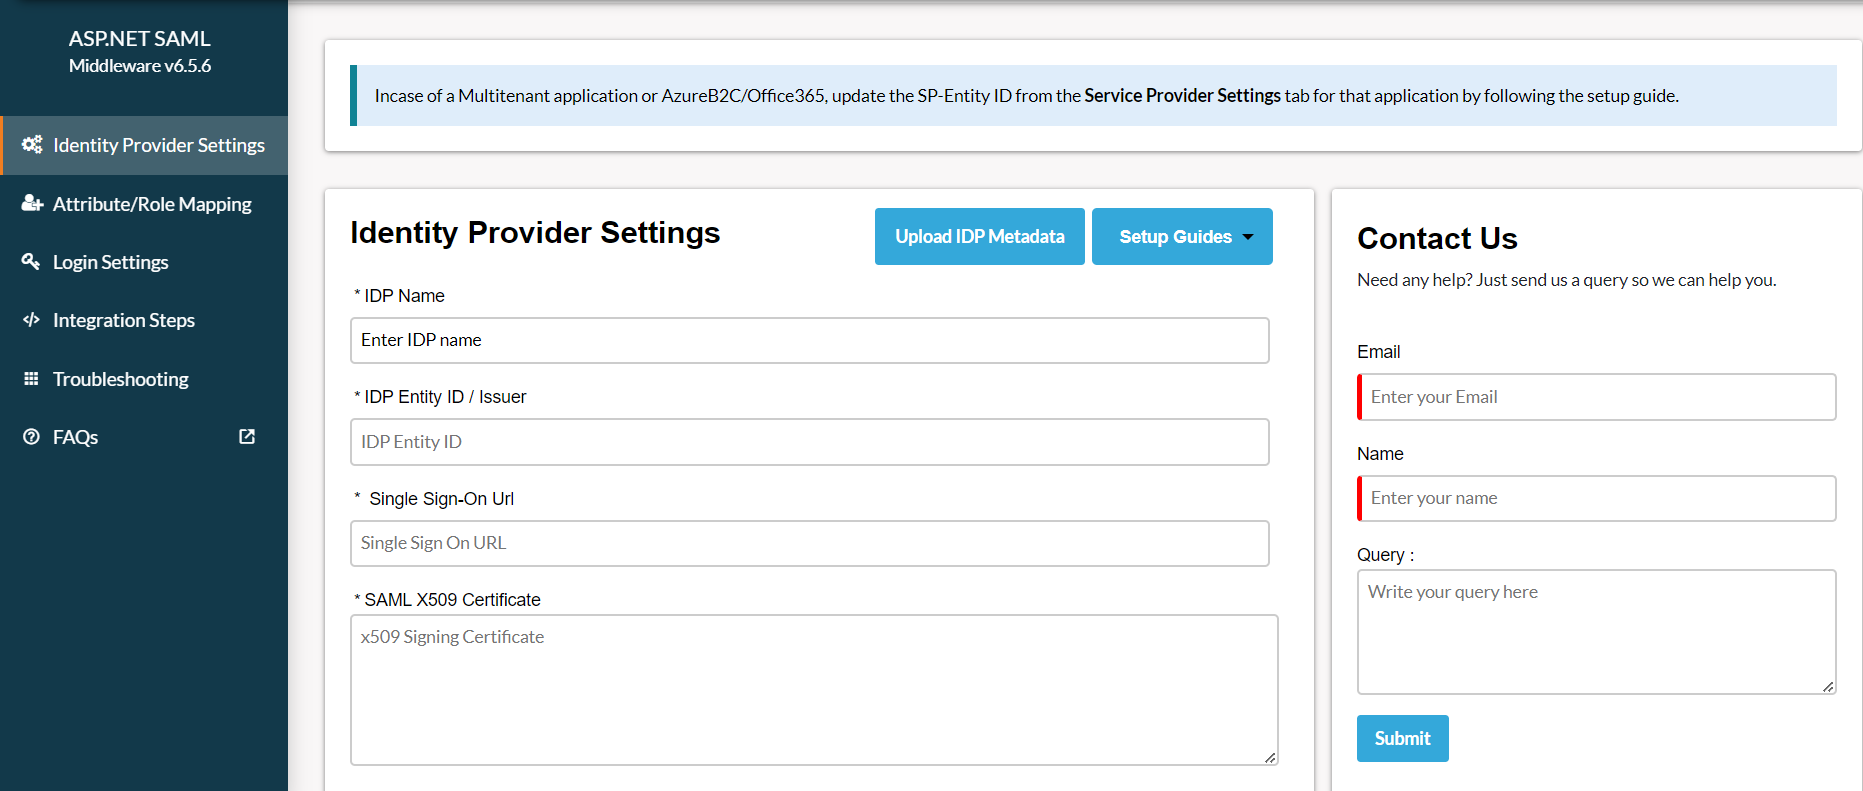
B] ID 공급자 메타데이터를 수동으로 구성합니다.
  • 구성한 후 아이덴티티 공급자, 그것은 당신에게 다음을 제공할 것입니다 IDP 엔터티 ID, IDP 싱글 사인온 URL SAML X509 인증서 각각 필드.
  • 찜하기 IDP 세부 정보를 저장합니다.
  • Azure AD(Microsoft Entra ID)를 IDP로 사용하는 Blazor SAML SSO(Single Sign-On) - SAML dll 구성

4. SAML SSO 테스트

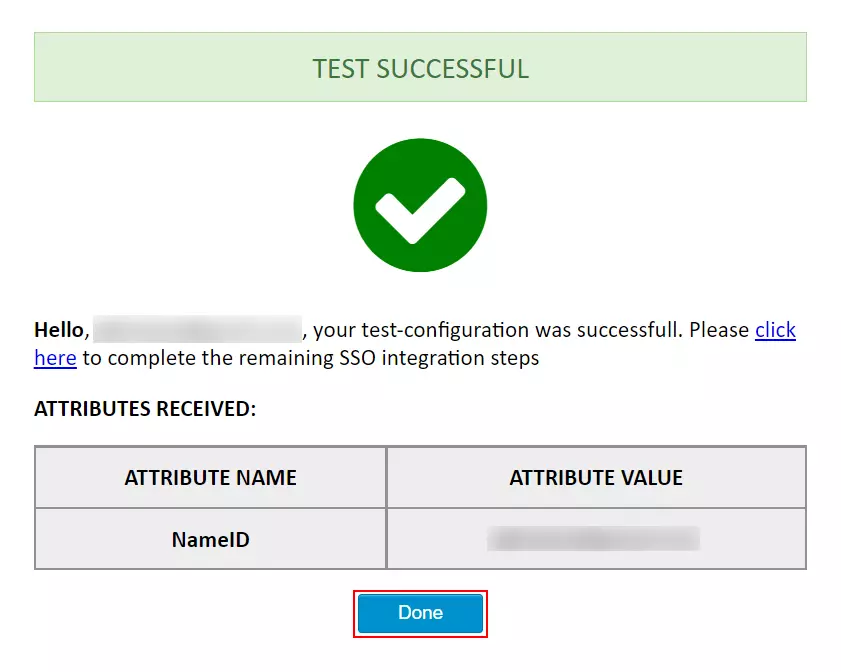
  • 온 클릭 테스트 구성 버튼을 눌러 수행한 SAML 구성이 올바른지 테스트합니다.
  • 아래 스크린샷은 성공적인 결과를 보여줍니다. 클릭 SSO 통합 SSO 통합을 계속 진행합니다.
  • Azure AD(Microsoft Entra ID)를 IDP로 사용하는 Blazor SAML SSO(Single Sign-On) - SAML dll 테스트 구성
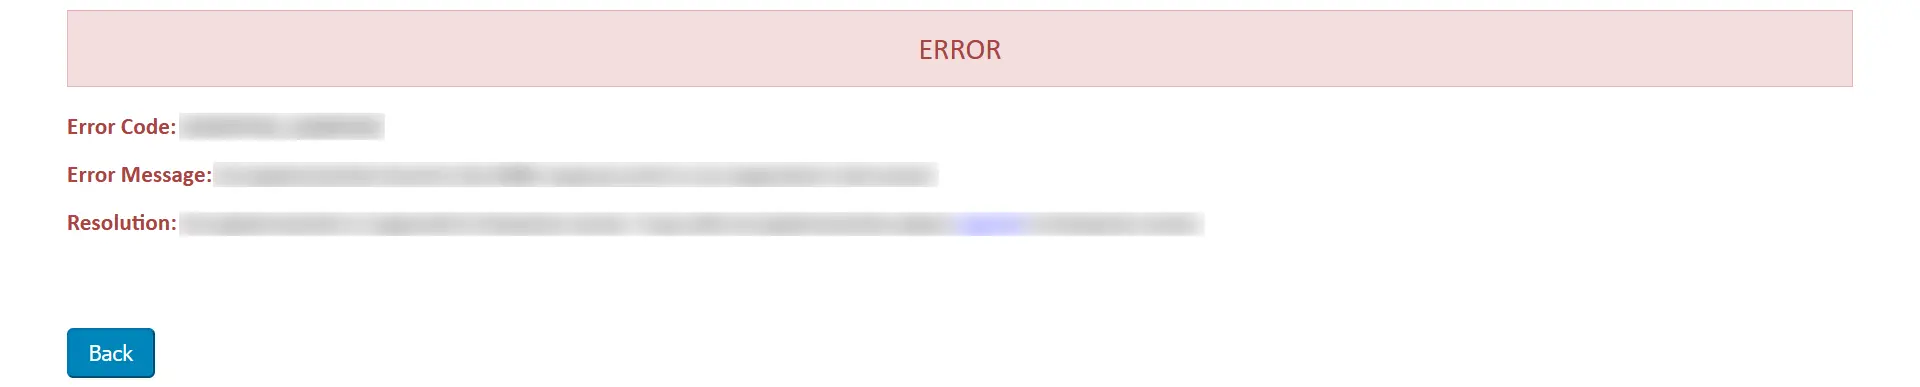
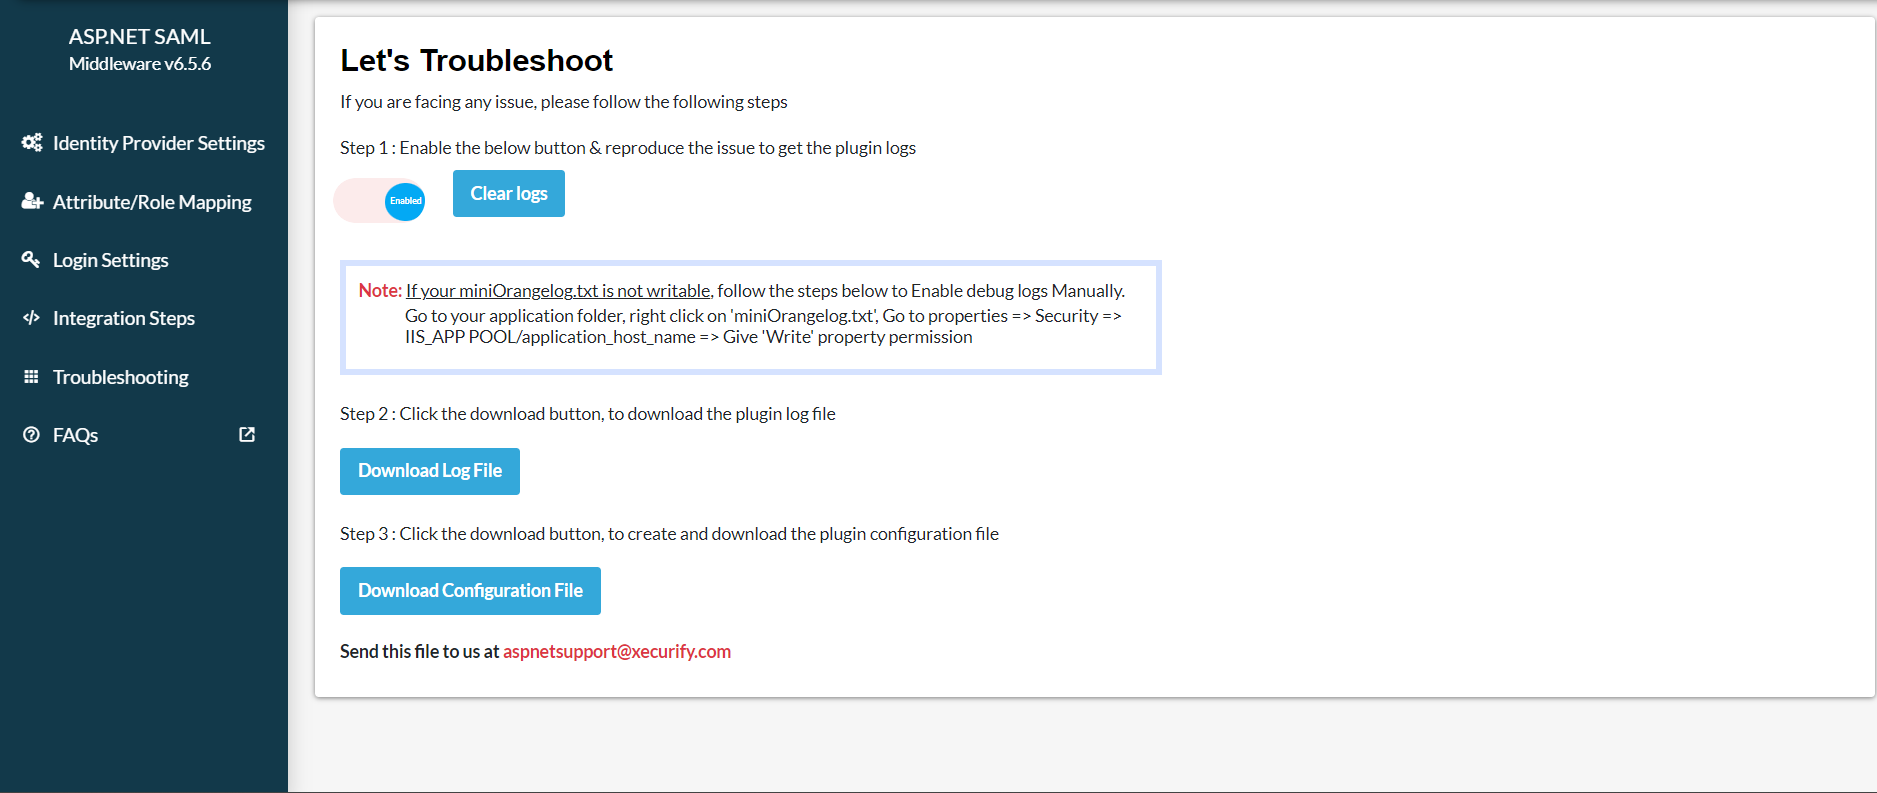
  • 응용프로그램 종료 시 오류가 발생하는 경우 아래와 유사한 창이 표시됩니다.
  • Azure AD(Microsoft Entra ID)를 IDP로 사용하는 Blazor SAML SSO(Single Sign-On) - 디버그 로그 활성화
  • 오류를 해결하려면 다음 단계를 따르세요.
    • $XNUMX Million 미만 문제 해결 탭에서 토글을 활성화하여 플러그인 로그를 수신하세요.
    • Azure AD(Microsoft Entra ID)를 IDP로 사용하는 Blazor SAML SSO(Single Sign-On) - 디버그 로그 활성화
    • 활성화되면 다음으로 이동하여 플러그인 로그를 검색할 수 있습니다. 플러그인 설정 탭을 클릭하고 테스트 구성.
    • 를 다운로드 로그 파일 인사말 문제 해결 탭을 클릭하여 무엇이 잘못되었는지 확인하세요.
    • 당신은 공유할 수 있습니다 로그 파일 우리와 함께 aspnetsupport@xecurify.com 문제를 해결하기 위해 저희 팀에서 연락을 드릴 것입니다.

5. 속성 매핑

  • 구성을 테스트한 후 애플리케이션 속성을 ID 공급자(IdP) 속성과 매핑합니다.
  • 무료 플러그인에서는 NameID만 구성할 수 있습니다.
  • 참고: 매핑된 모든 속성은 애플리케이션에서 액세스할 수 있도록 클레임에 저장됩니다..
  • Azure AD(Microsoft Entra ID)를 IDP로 사용하는 Blazor SAML SSO(Single Sign-On) - 특성 매핑

6. 통합 코드

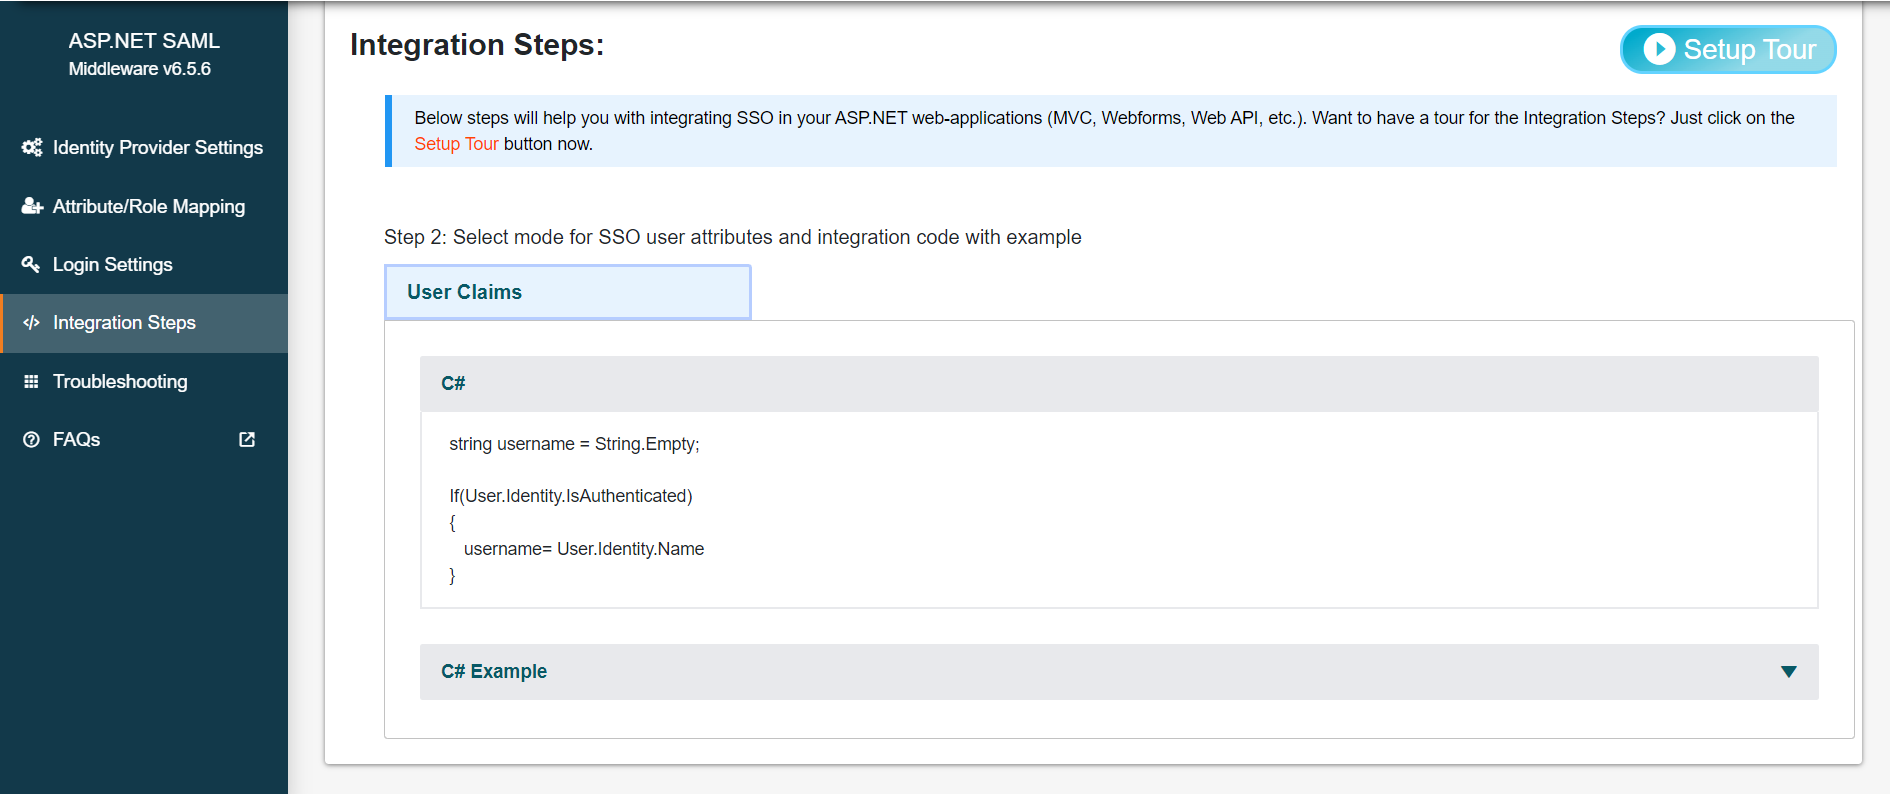
  • 이 단계를 통해 애플리케이션에서 사용자 클레임 형식으로 SSO 사용자 정보를 검색할 수 있습니다.
  • 당신은 또한 볼 수 있습니다 설정 둘러보기 Blazor 애플리케이션에서 SSO 통합이 어떻게 작동하는지 이해합니다.
  • 사용자 속성에 액세스하려는 위치에 해당 코드 조각을 복사하여 붙여넣기만 하면 됩니다.
  • Blazor SAML 싱글 사인온(SSO) | 블레이저 인증 | Blazor SAML SSO - 통합 코드
  • 참고 :이 평가판 미들웨어는 클레임의 사용자 정보만 지원하며 세션 및 헤더의 사용자 정보 검색은 프리미엄 플러그인에서 사용할 수 있습니다.
  • 아래에서 통합 코드를 복사할 수도 있습니다.
  •           
      string name="";   string claimtype="";   string claimvalue="";    if(User.Identity.IsAuthenticated)    {      foreach( var claim in User.Claims)      {        claimtype = claim.Type;        claimvalue = claim.Value;      }      retrive custom attributes(for eg. Retrieve Mapped 'mobileNumber' attribute of your IDP)      var identity = (ClaimsIdentity)User.Identity;      IEnumerable claims = identity.Claims;      string mobileNumber = identity.FindFirst("mobileNumber")?.Value;    }
  • 참고 : 매핑된 모든 특성은 애플리케이션에서 액세스할 수 있는 클레임에 저장됩니다.
  • 통합 코드와 관련하여 도움이 필요한 경우 다음 주소로 문의해 주세요. aspnetsupport@xecurify.com

7. 로그인 설정

  • 마우스를 올리면 작업 선택 그리고 클릭 SSO 링크 복사.
  • Auth0을 IDP로 사용하는 Blazor SAML SSO(Single Sign-On) - 언어 기반 Blazor 통합 코드
  • SSO를 수행하려는 애플리케이션의 링크로 다음 URL을 사용하십시오.
    https://blazor-application-base-url/?ssoaction=login
  • 예를 들어 다음과 같이 사용할 수 있습니다.
    <a href=”https://blazor-application-base-url/?ssoaction=login”>Log in</a>

8. 로그아웃 설정

  • SLO를 수행하려는 애플리케이션에 대한 링크로 다음 URL을 사용하십시오.
    https://blazor-application-base-url/?ssoaction=logout
  • 예를 들어 다음과 같이 사용할 수 있습니다.
    <a href=”https://blazor-application-base-url/?ssoaction=logout”>Log out</a>

IDP를 구성하려면 appsetting.json 파일에서 서비스 공급자의 메타데이터를 찾을 수 있습니다. SP 메타데이터의 경우 아래 스크린샷을 참조할 수 있습니다.
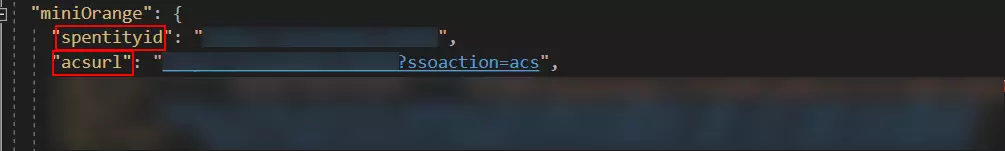
Azure AD(Microsoft Entra ID)를 IDP - SP 메타데이터로 사용하는 Blazor SAML SSO(Single Sign-On)

miniOrange 섹션 에서 spentityid와 acsurl을 복사하여 ID 제공업체 팀에 제공하십시오.
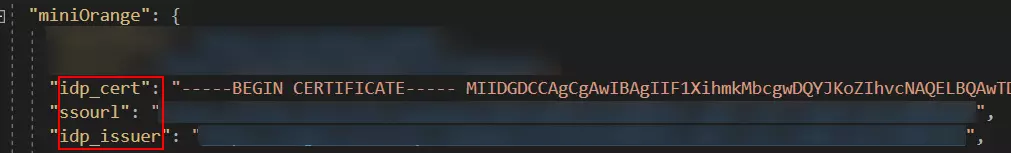
  • 서비스 공급자의 메타데이터가 IdP 측에 구성되면 IdP 메타데이터 파일이나 메타데이터 URL 또는 IdP 엔터티 ID, IdP SSO URL 등과 같은 메타데이터 URL이 제공됩니다.
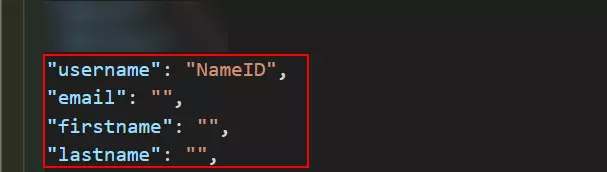
  • IDP 메타데이터를 구성하려면 다음으로 이동하세요. 앱 설정.json 파일. miniorange의 JSON 섹션에서 다음 설정을 찾을 수 있습니다.
  • IDP를 직접 구성하려면 다음으로 이동하세요. 앱 설정.json 파일.
  • Azure AD(Microsoft Entra ID)를 IDP로 사용하는 Blazor SAML SSO(Single Sign-On) - IDP 메타데이터
  • 제공된 메타데이터를 적절하게 구성하고 설정을 저장합니다.
idp_cert 이 필드에 IDP 인증서를 입력하세요.
쏘울 이 필드에 SSO URL을 입력하세요.
idp_issuer 이 필드에 IDP 발급자를 입력하세요.

속성 매핑

  • 애플리케이션 속성을 ID 공급자(IDP) 속성과 매핑합니다.
  • 참고 : 매핑된 모든 특성은 애플리케이션에서 액세스할 수 있도록 클레임에 저장됩니다.
  • Azure AD(Microsoft Entra ID)를 IDP로 사용하는 Blazor SAML SSO(Single Sign-On) - IDP 메타데이터

통합 코드

  • 사용자 속성에 액세스하려는 위치에 코드 조각을 복사하여 붙여넣기만 하면 됩니다.
  • 참고 : 매핑된 모든 속성은 세션에 저장되므로 애플리케이션에서 해당 속성에 액세스할 수 있습니다.
  • string name="";
    string claimtype="";
    string claimvalue="";
    if(User.Identity.IsAuthenticated) {
      name= User.Identity.Name;
      foreach( var claim in User.Claims) {
        claimtype = claim.Type;
        claimValue = claim.Value;
      }
    }

Blazor SAML 2.0 싱글 사인온(SSO) 애플리케이션은 ADFS, Microsoft Entra ID(이전 Azure AD), Bitium, Centrify, G Suite, JBoss Keycloak, Okta, OneLogin, Salesforce, AWS Cognito, OpenAM, Oracle, PingFederate, PingOne, RSA SecureID, Shibboleth-2, Shibboleth-3, SimpleSAML, WSO2와 같은 모든 ID 공급자 또는 사용자 지정 ID 공급자를 사용하여 구성할 수 있습니다 . ID 공급자 목록은 여기에서 확인하세요.

추가 자료


도움이 필요하신가요?

ID 공급자를 찾을 수 없으신가요? aspnetsupport@xecurify.com 으로 문의해 주시면 IDP를 이용한 SSO 설정을 도와드리고, 요구 사항에 대한 신속한 안내(이메일/미팅)를 제공해 드리겠습니다. 또한, 저희 팀이 고객님의 요구 사항에 가장 적합한 솔루션/요금제를 선택하실 수 있도록 지원해 드립니다.

안녕하세요!

도움이 필요하다? 우리는 바로 여기에 있습니다!

SUPPORT