검색 결과 :

×

Azure AD를 IDP로 사용하는 Blazor SAML SSO


Blazor SAML 싱글 사인온(SSO) 애플리케이션은 Blazor 애플리케이션에 SAML 싱글 사인온 기능을 활성화할 수 있도록 해줍니다. 싱글 사인온을 사용하면 하나의 비밀번호로 Blazor 애플리케이션과 서비스에 액세스할 수 있습니다. 저희 애플리케이션은 모든 SAML 호환 ID 공급자(IdP)와 호환됩니다. 여기서는 Azure AD를 IdP로 사용하여 Blazor와 Microsoft Entra ID(이전 Azure AD) 간의 싱글 사인온(SSO)을 구성하는 단계별 가이드를 제공합니다. Blazor SSO에 제공되는 기능에 대한 자세한 내용은 여기를 클릭하세요.

플랫폼 지원 : Blazor SAML 애플리케이션은 ASP.NET Core 2.0 이상을 지원합니다. Windows, Linux 및 macOS를 포함한 모든 Blazor 플랫폼을 지원합니다.

Azure AD를 IDP로 사용하여 Blazor SSO(Single Sign-On)를 구성하는 단계

1단계: 전제 조건: 다운로드 및 설치

  • nuget 패키지를 사용하여 애플리케이션 패키지에 Blazor SAML SSO 미들웨어를 설치합니다.

PM> NuGet\Install-Package miniOrange.SAML.SSO
      
using miniorange.saml public class Startup {   public void ConfigureServices(IServiceCollection services)   {      services.AddAuthentication(CookieAuthenticationDefaults.AuthenticationScheme).AddCookie();      services.AddControllersWithViews();   }   public void Configure(IApplicationBuilder app, IHostingEnvironment env, ILoggerFactory loggerFactory)   {     app.UseHttpsRedirection();     app.UseRouting();     app.UseAuthorization();     app.MapRazorPages();     app.UseCookiePolicy();     app.UseAuthentication();     app.UseStaticFiles();     app.UseminiOrangeSAMLSSOMiddleware();     app.Run();   } }
      
using Microsoft.AspNetCore.Authentication.Cookies; using miniOrange.saml; var builder = WebApplication.CreateBuilder(args); builder.Services.AddRazorPages(); // Add authentication services builder.Services.AddminiOrangeServices(Assembly.GetExecutingAssembly()); var app = builder.Build(); if (!app.Environment.IsDevelopment())  {     app.UseExceptionHandler("/Error");     app.UseHsts();  } app.UseHttpsRedirection(); app.UseRouting(); app.UseAuthorization(); app.MapRazorPages(); app.UseCookiePolicy(); app.UseAuthentication(); app.UseStaticFiles(); app.UseminiOrangeSAMLSSOMiddleware(); app.Run(); app.useantiforgery();
  • 통합 후 브라우저를 열고 아래 URL을 사용하여 커넥터 대시보드를 찾아보세요.
    https://<blazor-application-base-url>/?ssoaction=config
  • 등록 페이지 또는 로그인 페이지가 나타나면 miniOrange ASP.NET SAML SSO 커넥터가 애플리케이션에 성공적으로 추가된 것입니다.
  • Azure AD(Microsoft Entra ID)를 IDP로 사용하는 Blazor SAML SSO(Single Sign-On) - saml dll 등록
  • 다음을 클릭하여 귀하의 계정으로 등록하거나 로그인하십시오. 회원가입 버튼을 눌러 애플리케이션을 구성합니다.

2. Azure AD를 ID 공급자로 구성

  • 아래의 플러그인 설정 탭에서 하늘빛 광고 표시된 목록에서 ID 공급자로 등록하세요.
  • Azure AD(Microsoft Entra ID)를 IDP로 사용하는 Blazor SAML SSO(Single Sign-On) - Azure AD를 ID 공급자로 선택

ID 공급자 측에 구성할 SAML SP 메타데이터를 가져올 수 있는 두 가지 방법이 아래에 자세히 설명되어 있습니다.
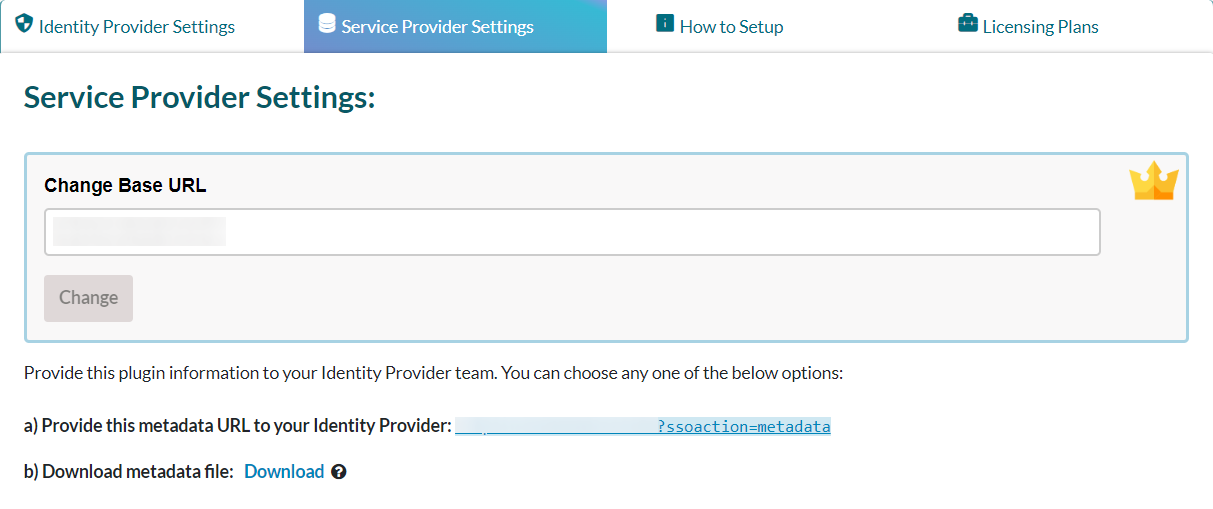
A] SAML 메타데이터 URL 또는 메타데이터 파일 사용:
  • . 플러그인 설정 메뉴, 찾다 서비스 제공업체 설정. 그 아래에는 메타데이터 URL과 SAML 메타데이터를 다운로드하는 옵션이 있습니다.
  • 메타데이터 URL을 복사하거나 메타데이터 파일을 다운로드하여 ID 공급자 측에서도 동일하게 구성하세요.
  • 아래 스크린샷을 참고하시면 됩니다.
  • Azure AD(Microsoft Entra ID)를 IDP로 사용하는 Blazor SAML SSO(Single Sign-On) - 다운로드한 메타데이터 복사
B] 메타데이터 수동 업로드:
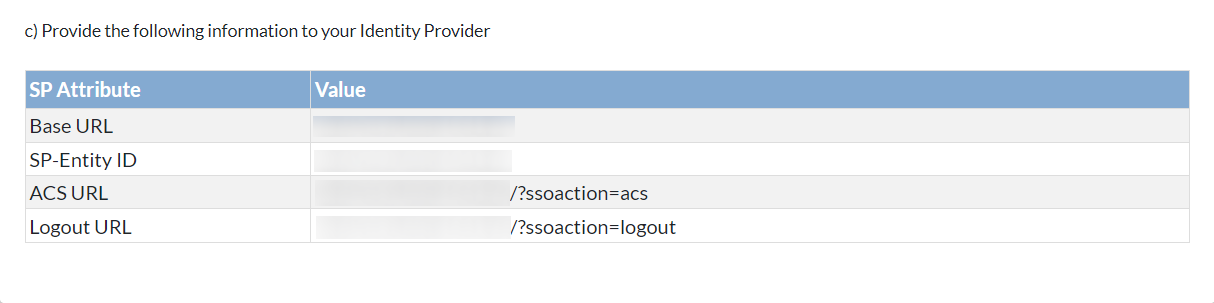
  • 에서 서비스 제공업체 설정 섹션에서 다음과 같은 서비스 제공업체 메타데이터를 수동으로 복사할 수 있습니다. SP 엔티티 ID, ACS URL, 싱글 로그아웃 URL 구성을 위해 ID 공급자와 공유하세요.
  • 아래 스크린샷을 참고하시면 됩니다.
  • Azure AD(Microsoft Entra ID)를 IDP로 사용하는 Blazor SAML SSO(Single Sign-On) - 수동 메타데이터

  • 혜택 이용(Benefits Access) 또는 퍼소니파이 헬스 앱(Personify App)을 Azure AD 포털
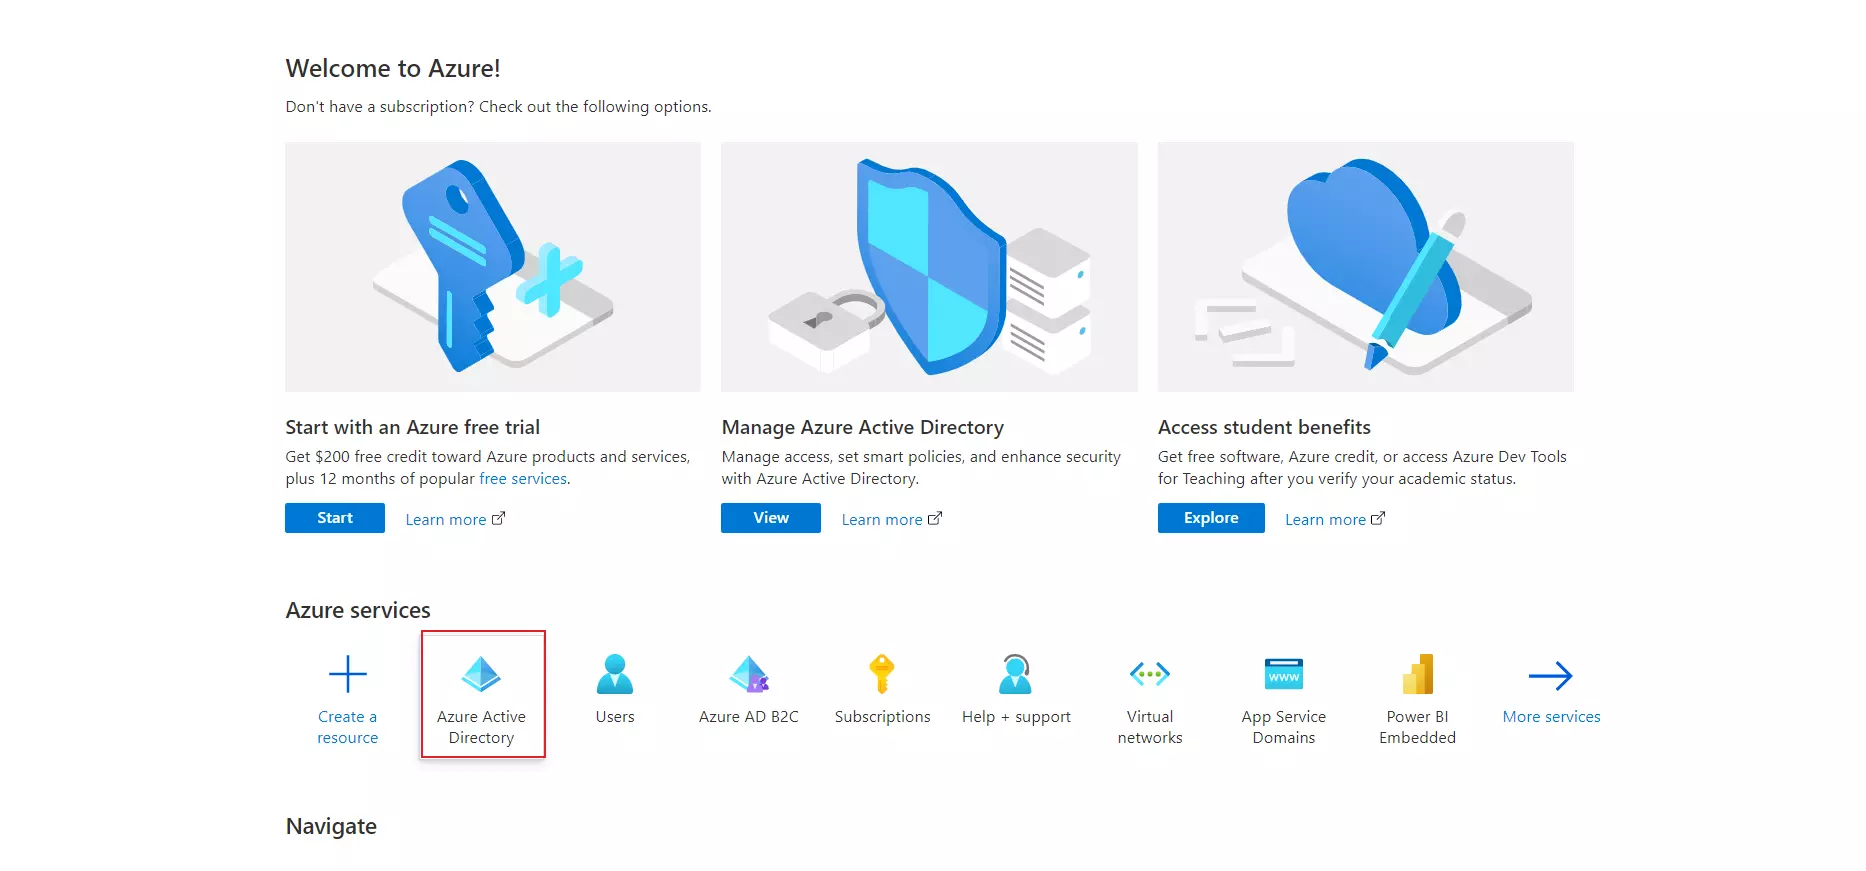
  • 선택 Azure Active Directory.
  • Azure AD(Microsoft Entra ID)를 IDP로 사용하는 Blazor SAML SSO(Single Sign-On) - 기업 등록
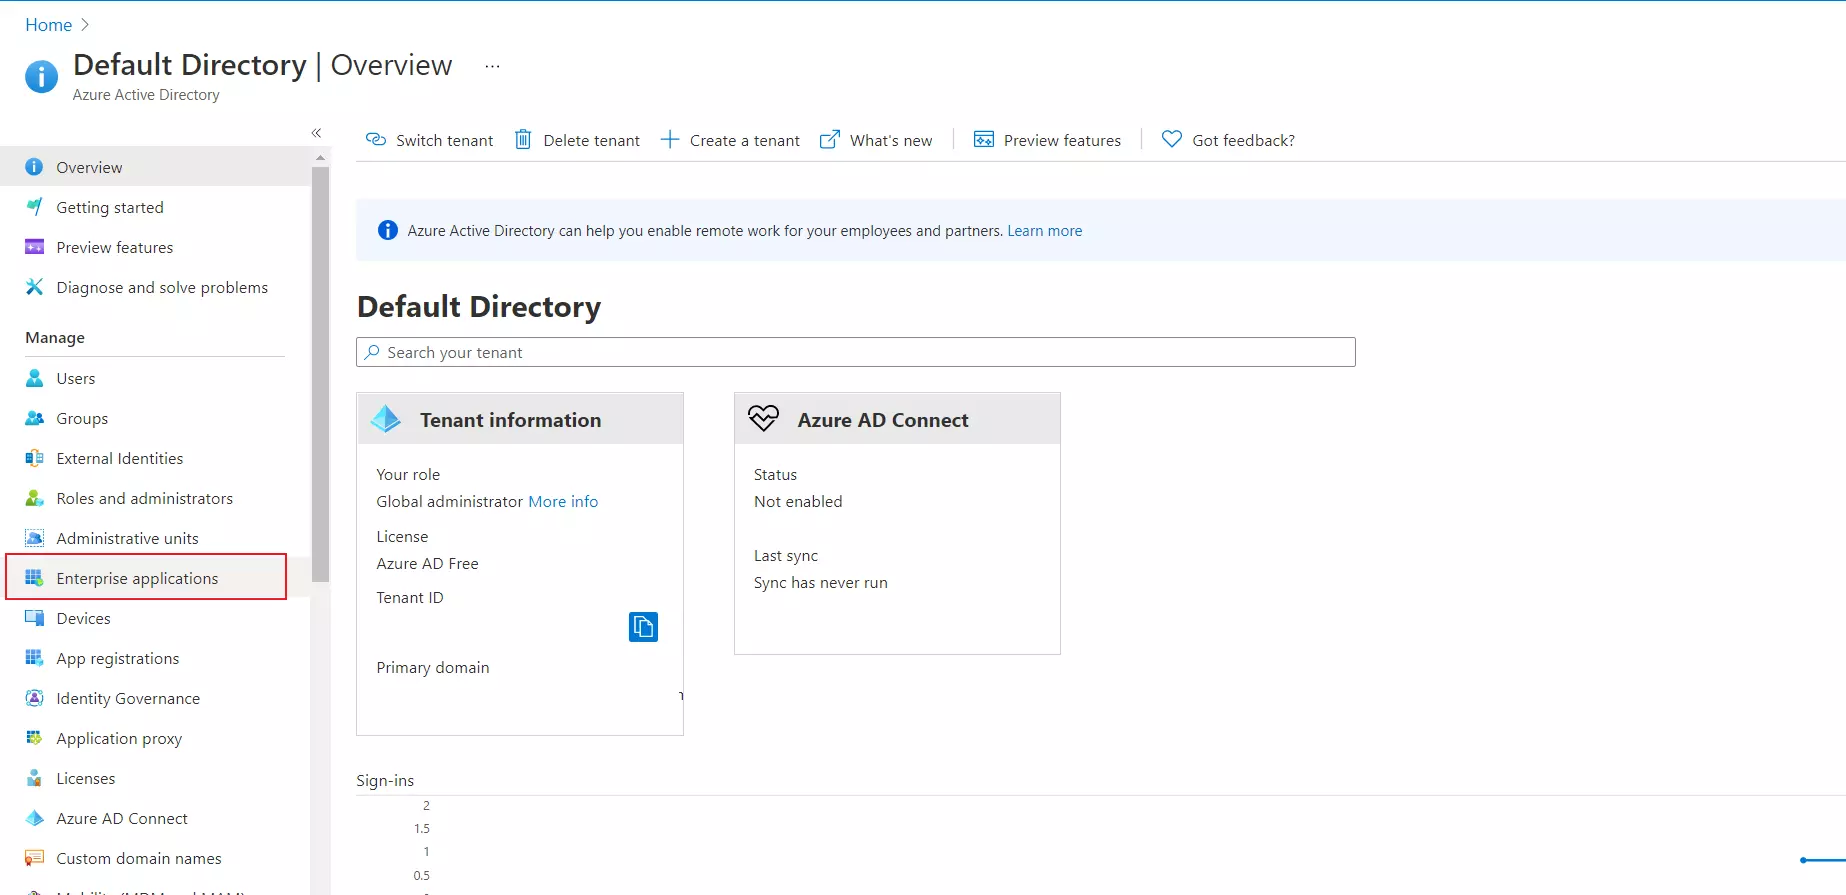
  • 선택 엔터프라이즈 응용 프로그램.
  • Azure AD(Microsoft Entra ID)를 IDP로 사용하는 Blazor SAML SSO(Single Sign-On) - 기업 등록
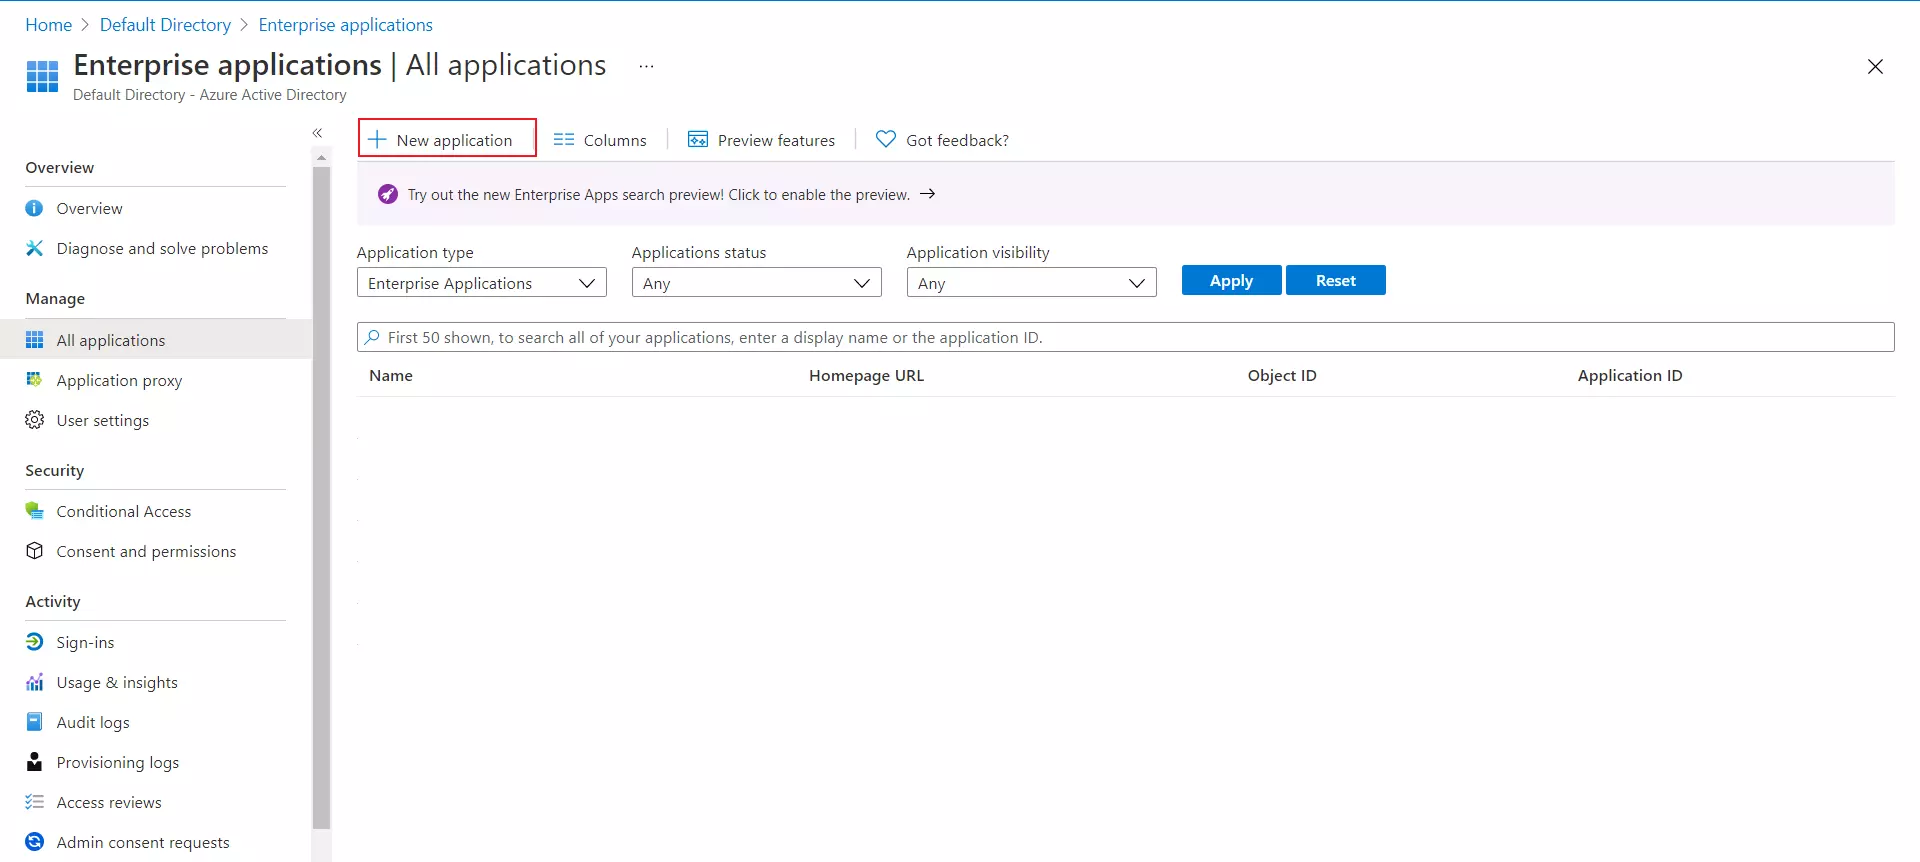
  • 를 클릭하십시오 새 응용 프로그램.
  • Azure AD(Microsoft Entra ID)를 IDP로 사용하는 Blazor SAML SSO(Single Sign-On) - 새 애플리케이션
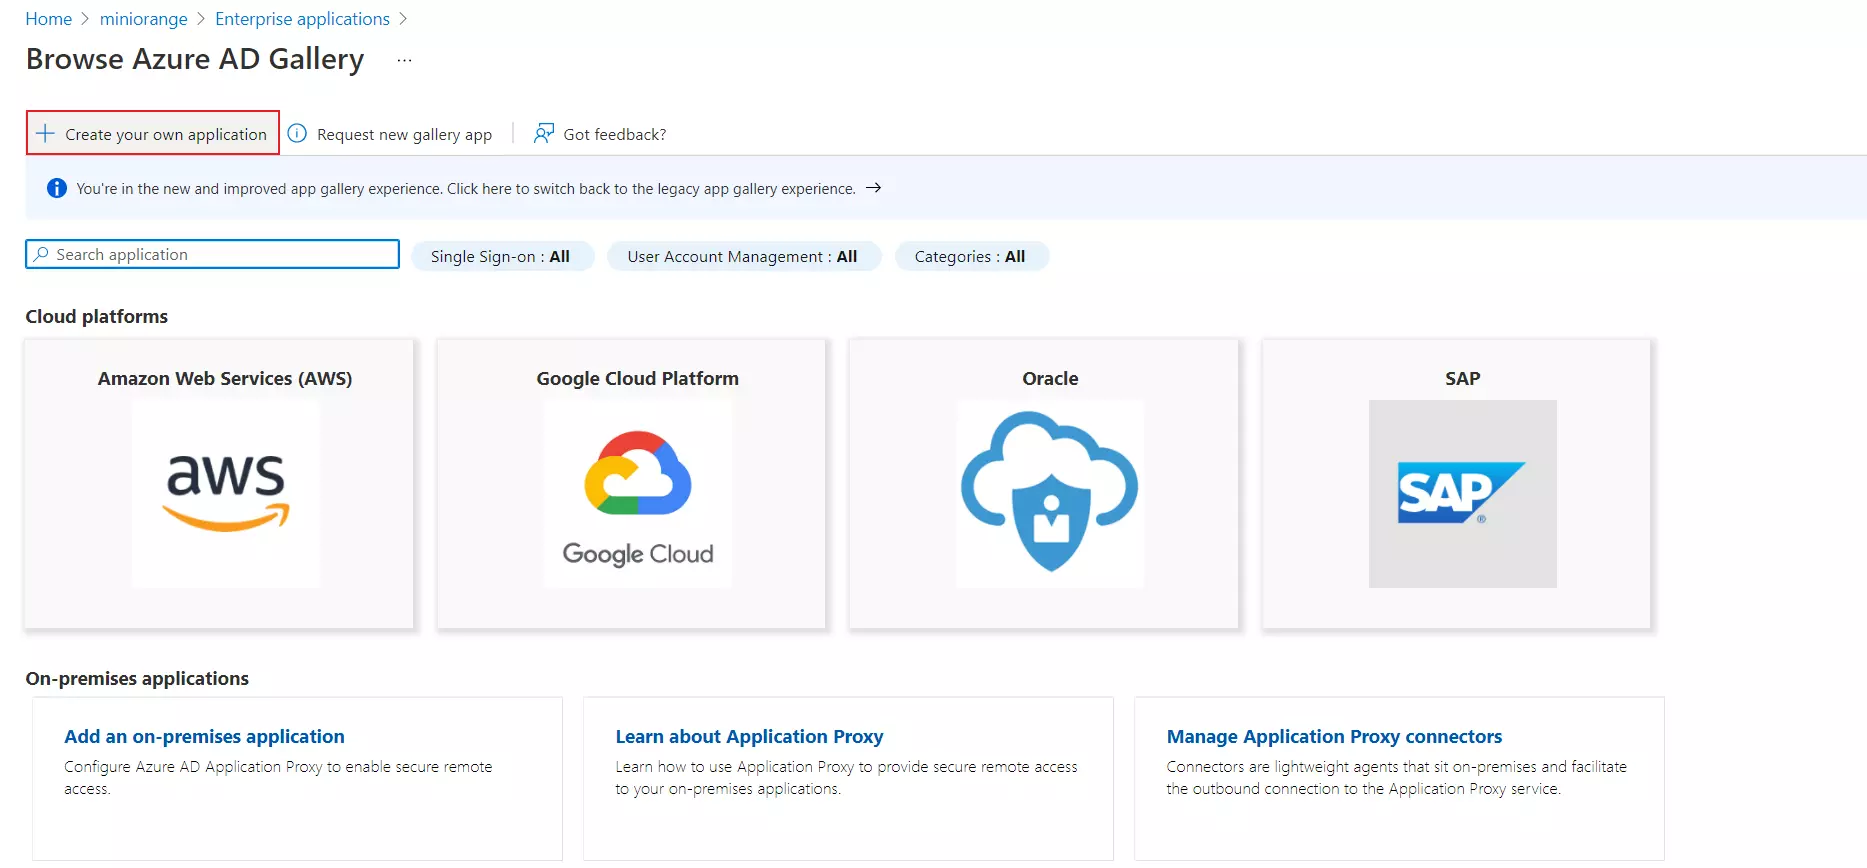
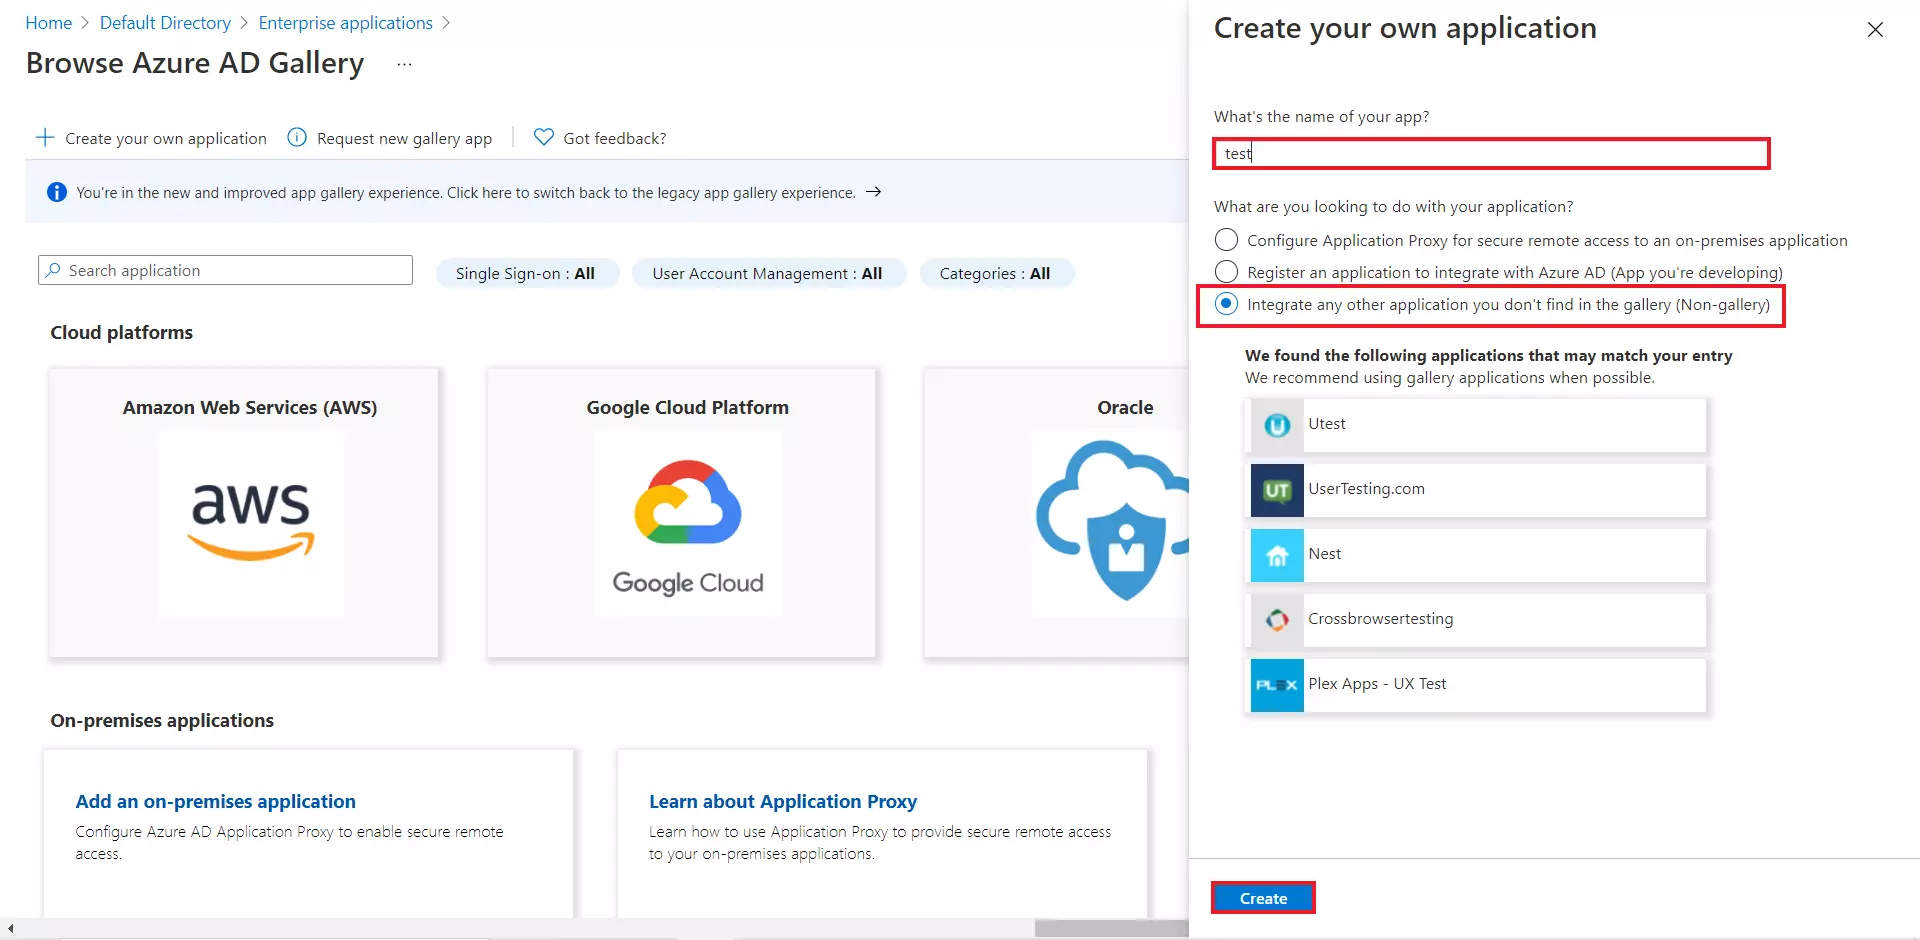
  • 를 클릭하십시오 나만의 애플리케이션 만들기.
  • Azure AD(Microsoft Entra ID)를 IDP로 사용하는 Blazor SAML SSO(Single Sign-On) - 갤러리가 아닌 애플리케이션 추가
  • 앱 이름을 입력한 다음 선택하세요. 비 갤러리 애플리케이션 섹션을 클릭하고 만들기 버튼을 클릭합니다.
  • Azure AD(Microsoft Entra ID)를 IDP로 사용하는 Blazor SAML SSO(Single Sign-On) - 갤러리가 아닌 애플리케이션 추가
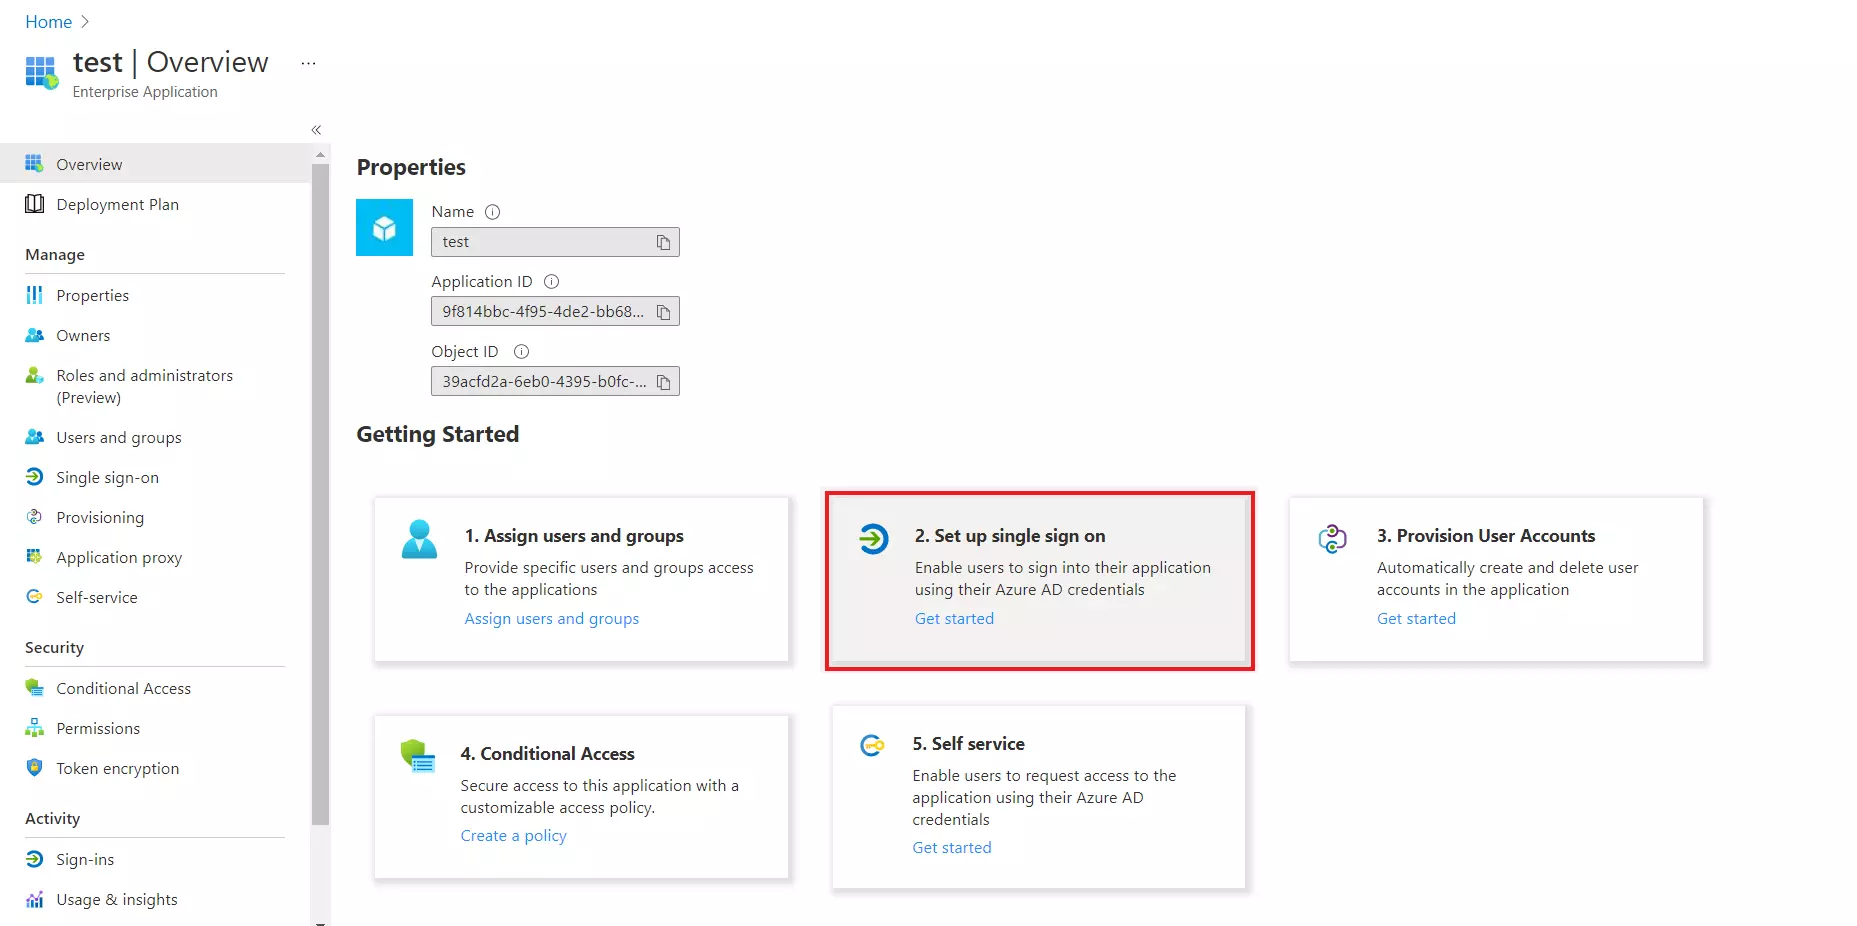
  • 를 클릭하십시오 Single Sign-On 설정 .
  • Azure AD(Microsoft Entra ID)를 IDP로 사용하는 Blazor SAML SSO(Single Sign-On) - 갤러리가 아닌 애플리케이션 추가
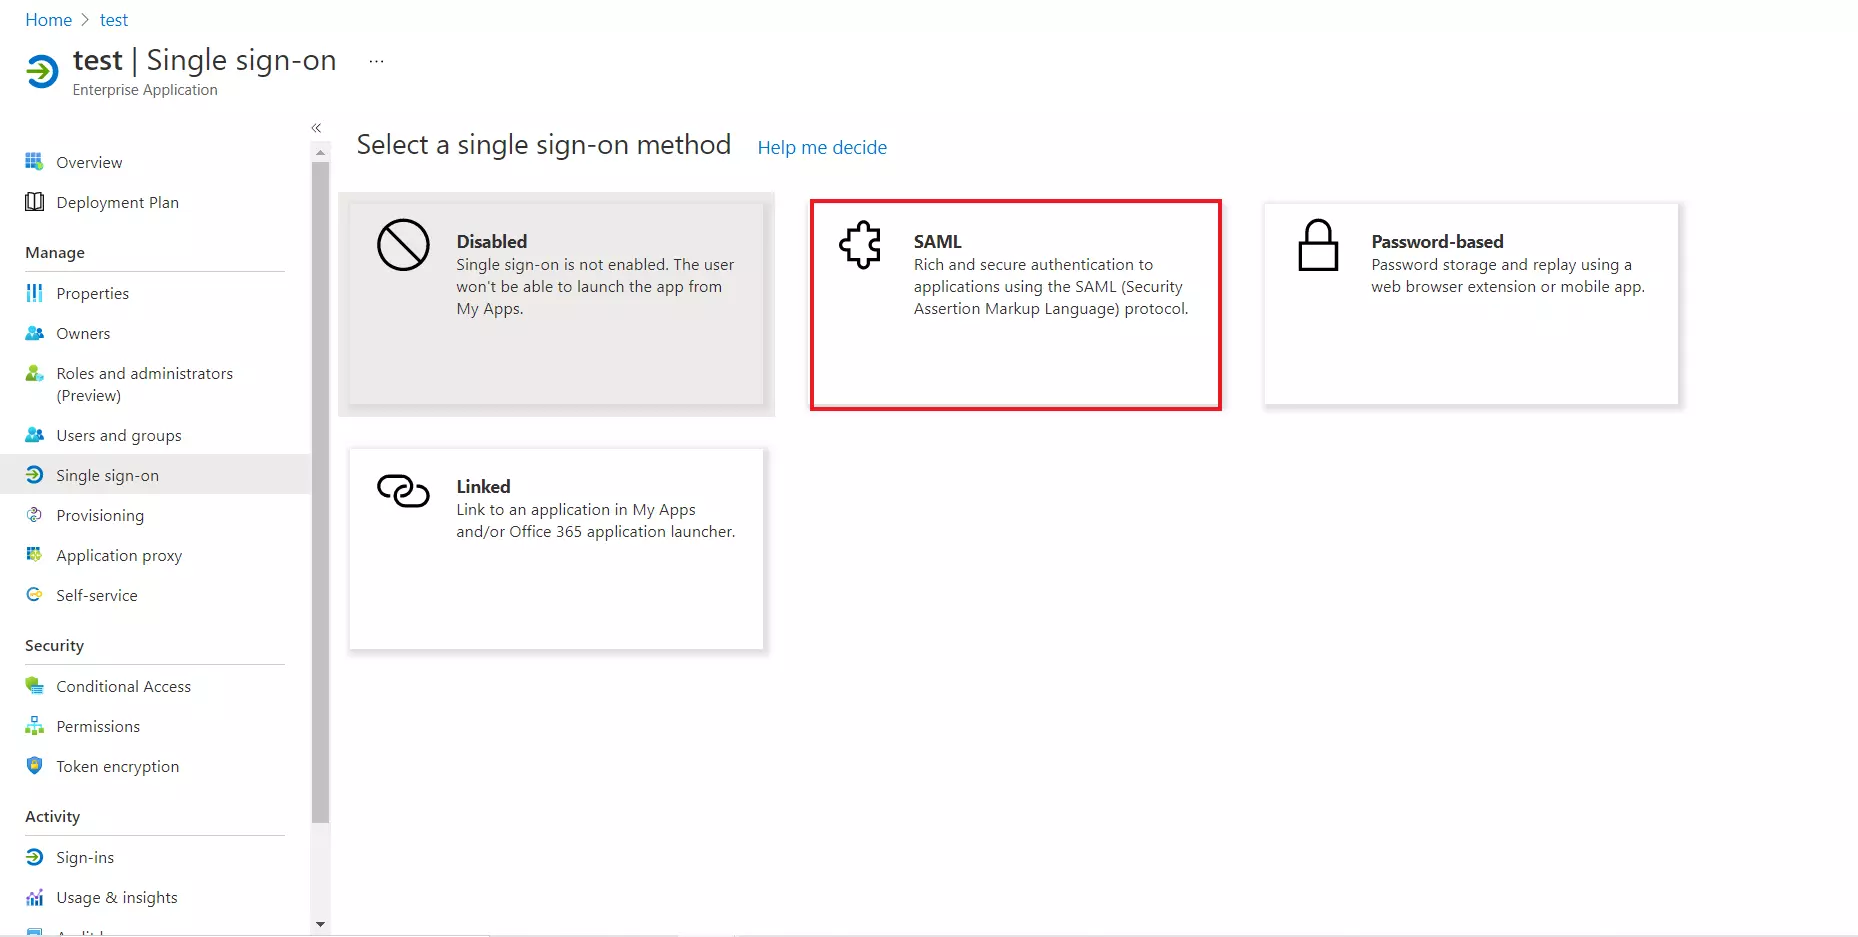
  • 선택 SAML  탭.
  • Azure AD(Microsoft Entra ID)를 IDP로 사용하는 Blazor SAML SSO(Single Sign-On) - 갤러리가 아닌 애플리케이션 추가
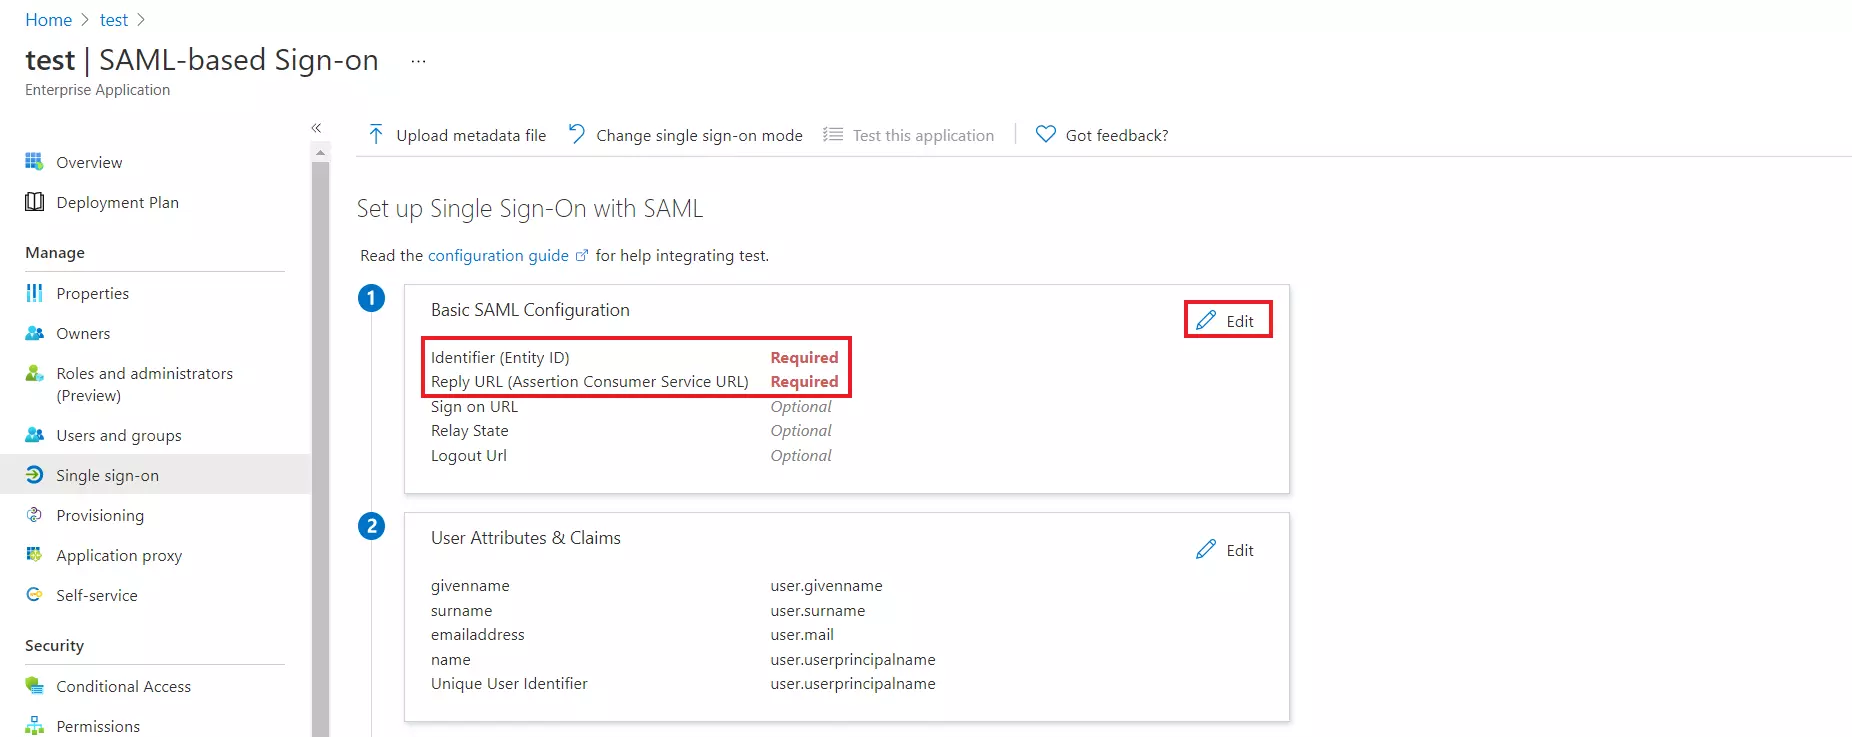
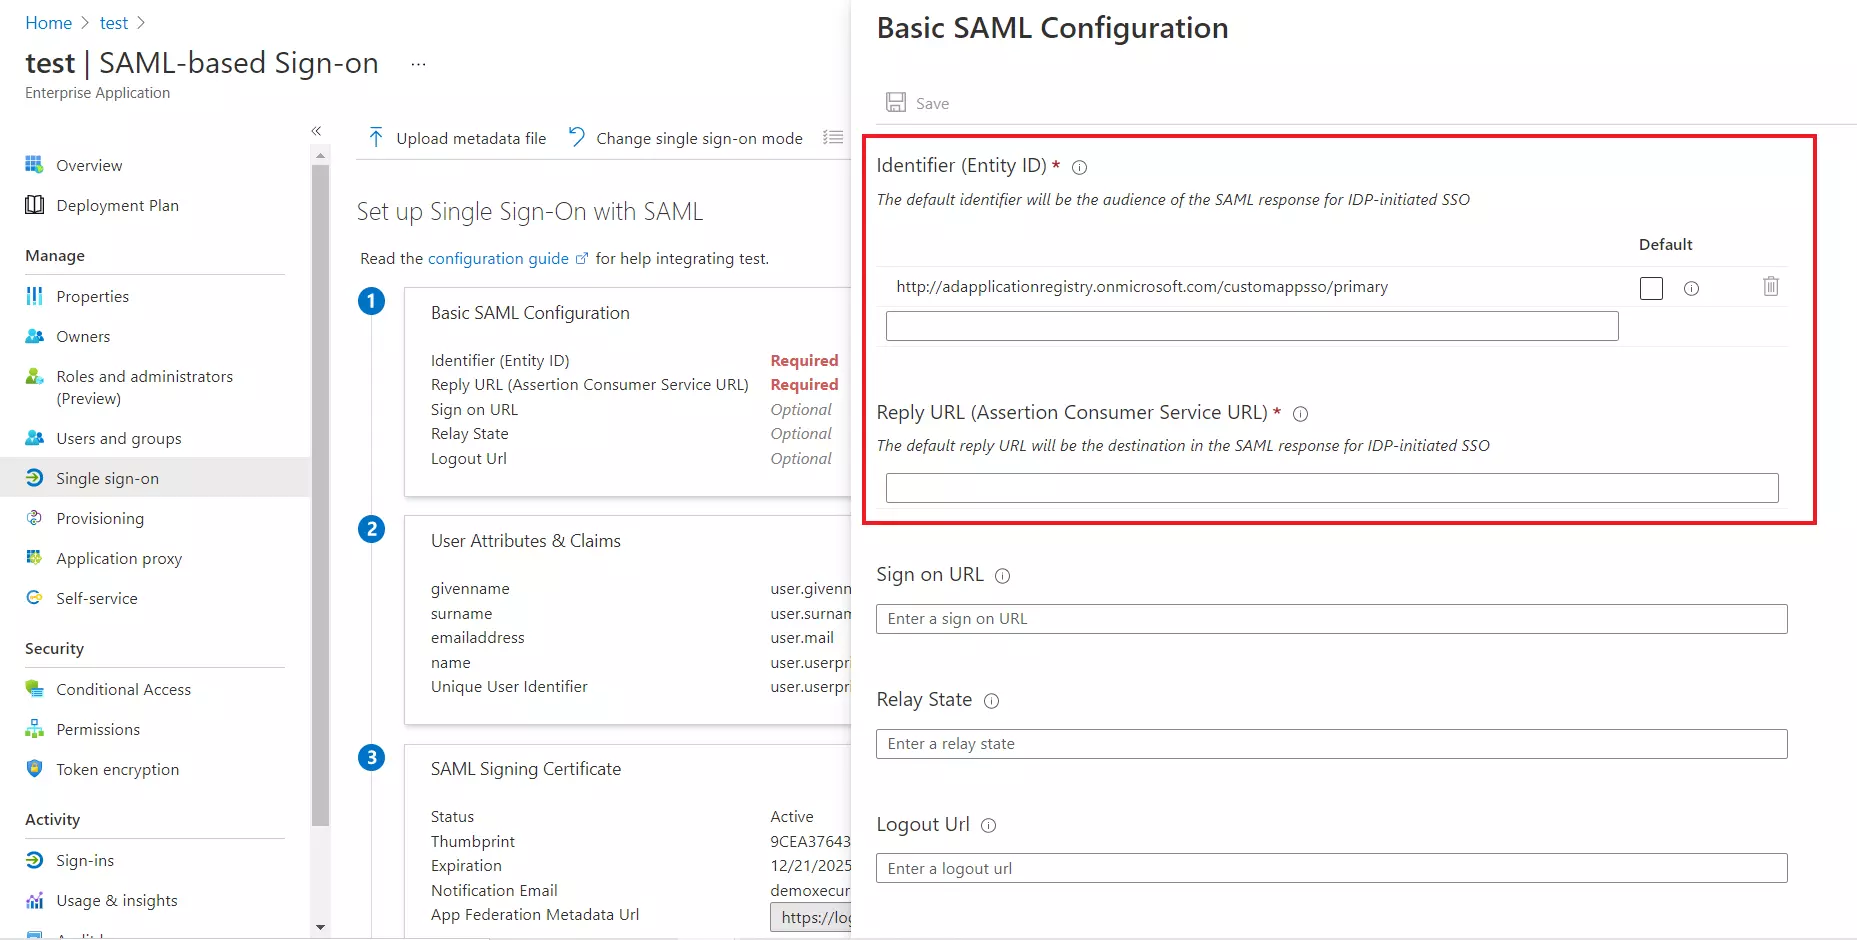
  • 클릭 후 편집, 들어가다 SP 엔터티 ID 을 통한 확인 그리고 ACS URL 을 통한 회신 URL 에 서비스 제공업체 메타데이터 플러그인 탭.
  • Azure AD(Microsoft Entra ID)를 IDP로 사용하는 Blazor SAML SSO(Single Sign-On) - SAML 인증 SSO 선택 Azure AD(Microsoft Entra ID)를 IDP로 사용하는 Blazor SAML SSO(Single Sign-On) - SAML 인증 SSO 선택
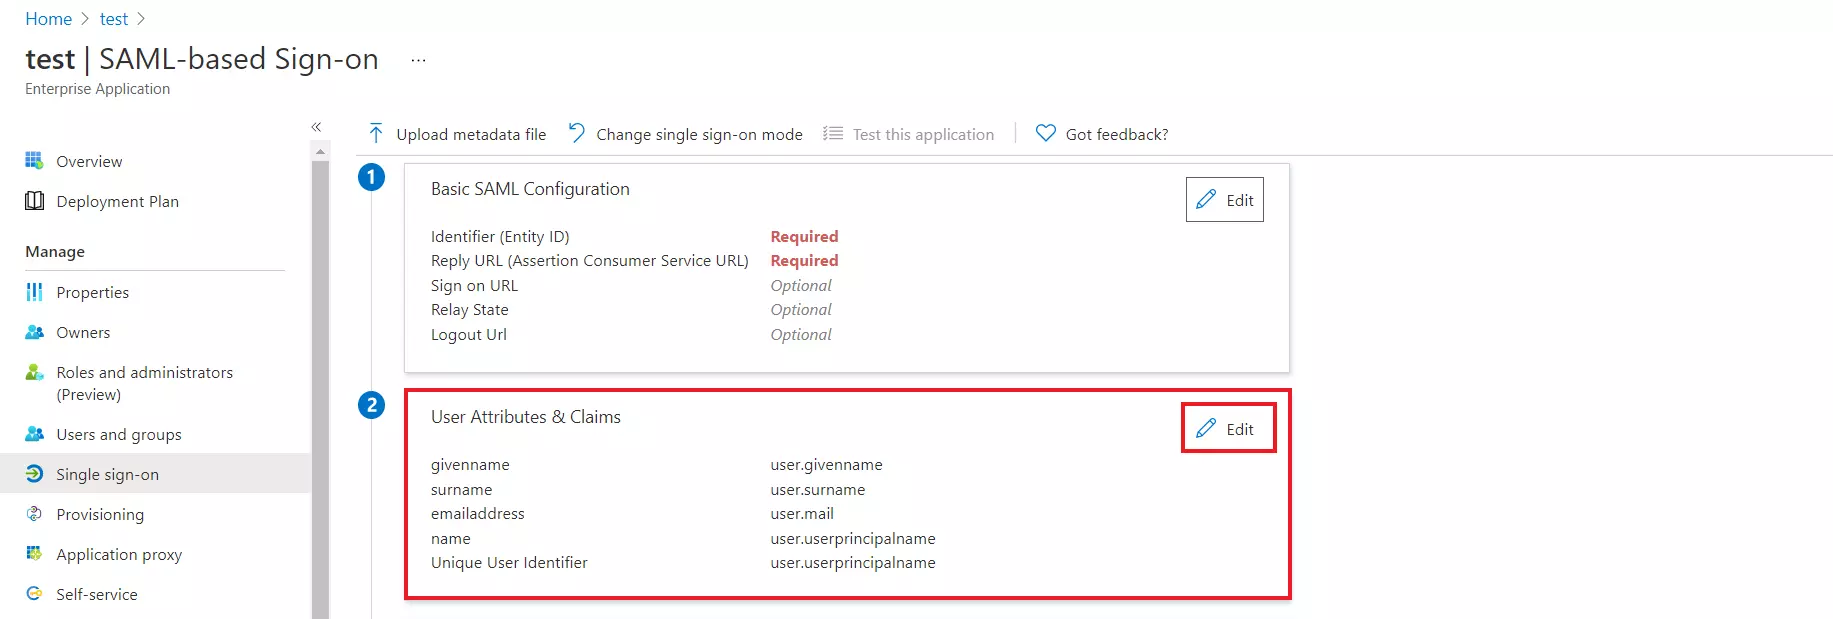
  • 기본적으로 다음은 Attributes SAML 응답으로 전송됩니다. 애플리케이션에 대한 SAML 응답으로 전송된 클레임을 보거나 편집할 수 있습니다. Attributes 탭.
  • Azure AD(Microsoft Entra ID)를 IDP로 사용하는 Blazor SAML SSO(Single Sign-On) - SAML 2.0 구성
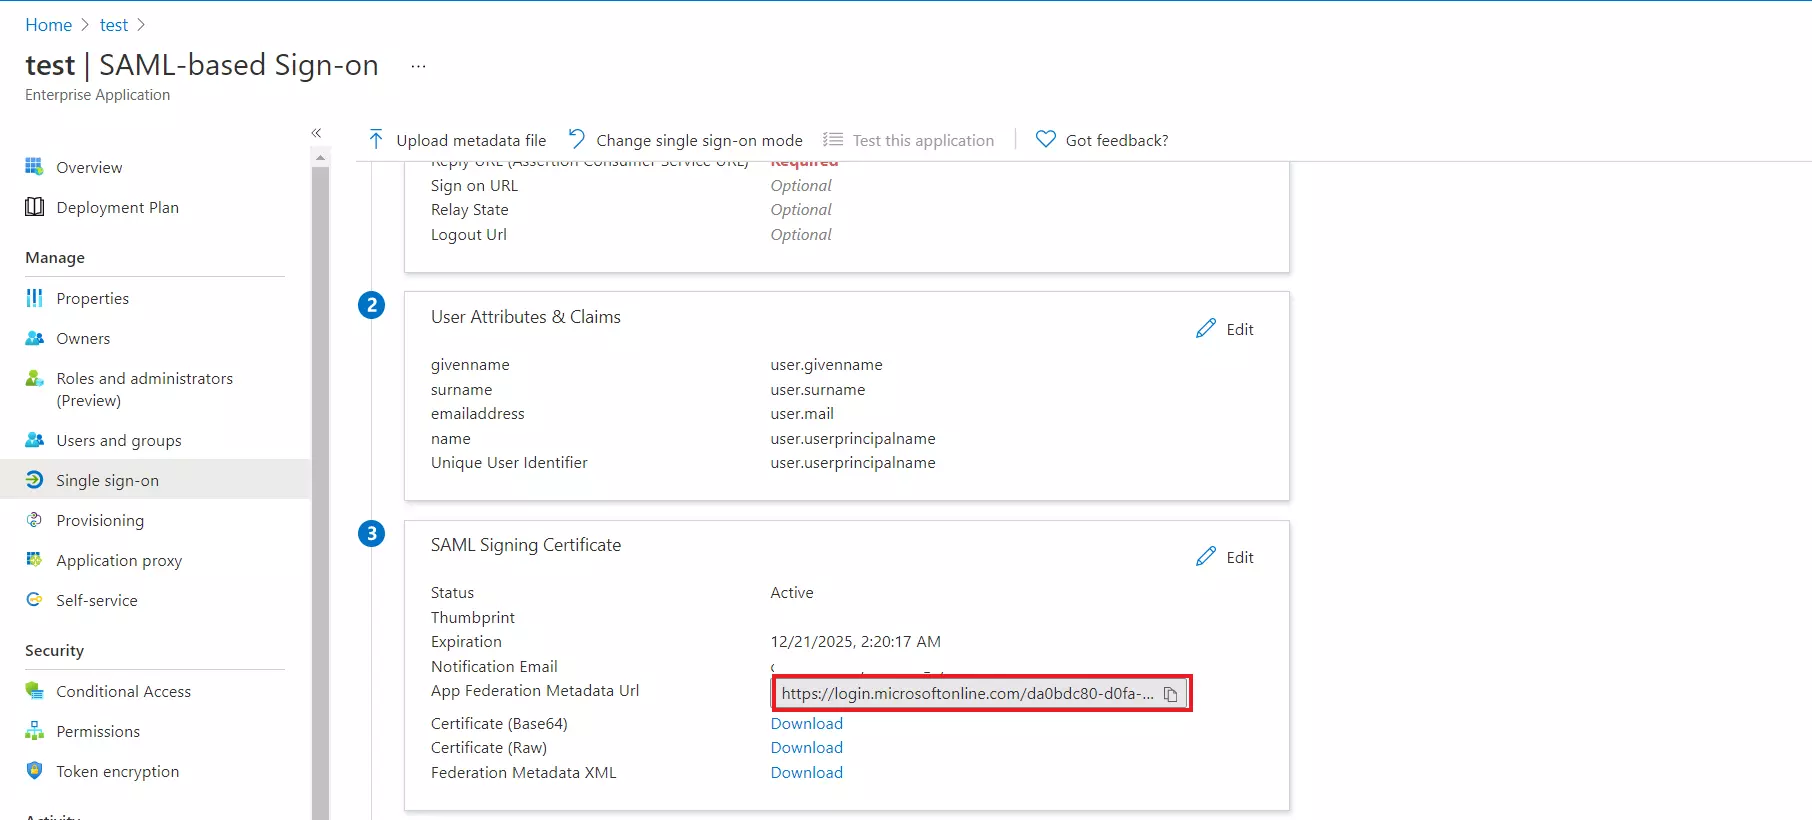
  • 복사 앱 페더레이션 메타데이터 URL ~을 얻기 위해 종점 구성에 필요한 서비스 제공 업체.
  • Azure AD(Microsoft Entra ID)를 IDP로 사용하는 Blazor SAML SSO(Single Sign-On) - SAML 2.0 설정
  • SAML 애플리케이션에 사용자 및 그룹 할당
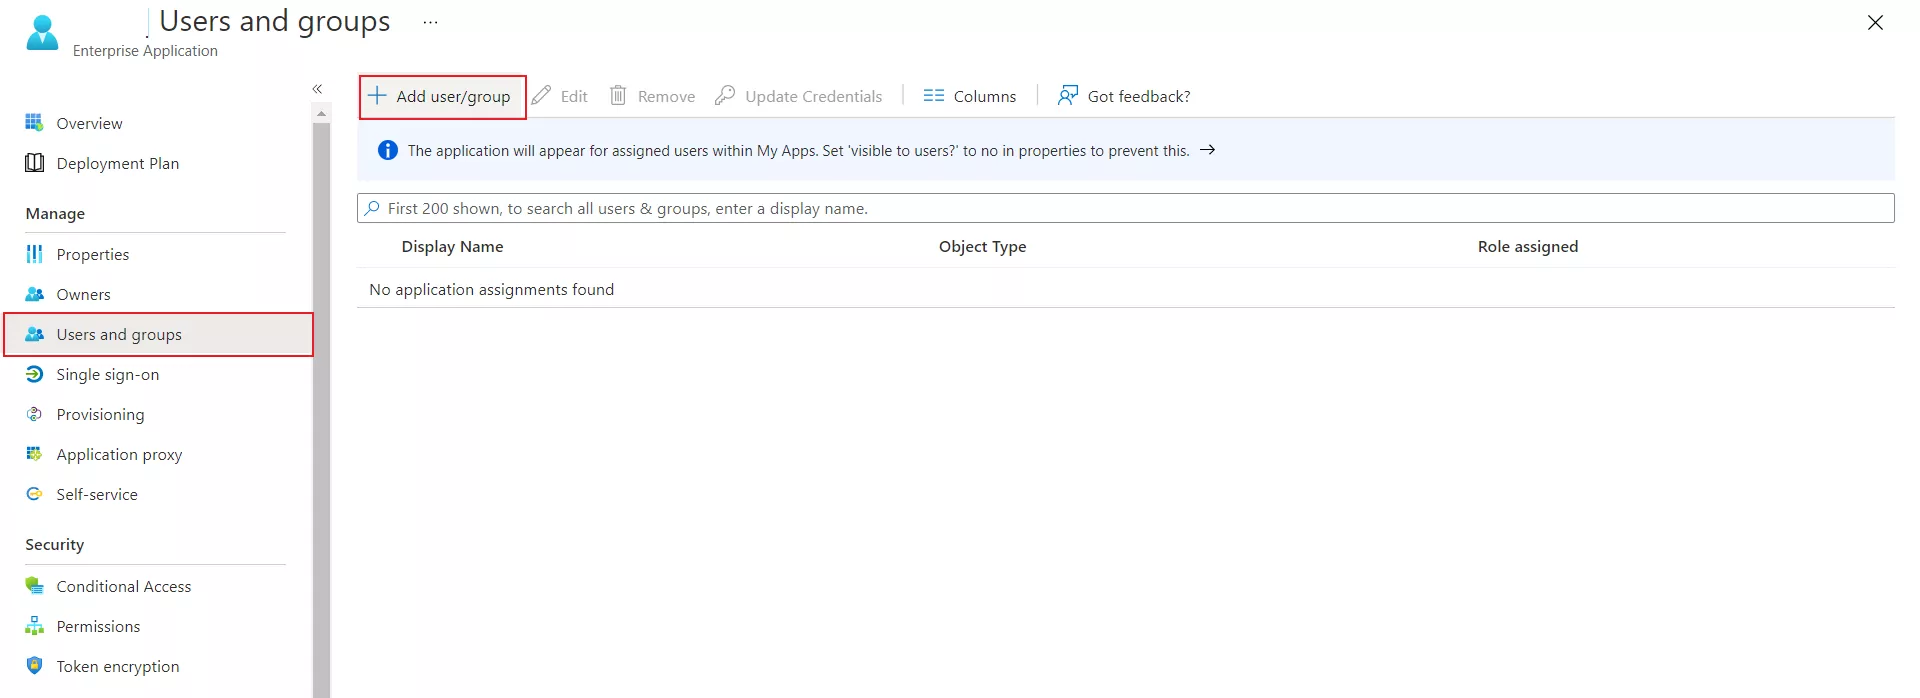
    • 로 이동 사용자 및 그룹 탭을 클릭하십시오. 사용자/그룹 추가.
    • Azure AD(Microsoft Entra ID)를 IDP로 사용하는 Blazor SAML SSO(Single Sign-On) - 그룹 및 사용자 할당
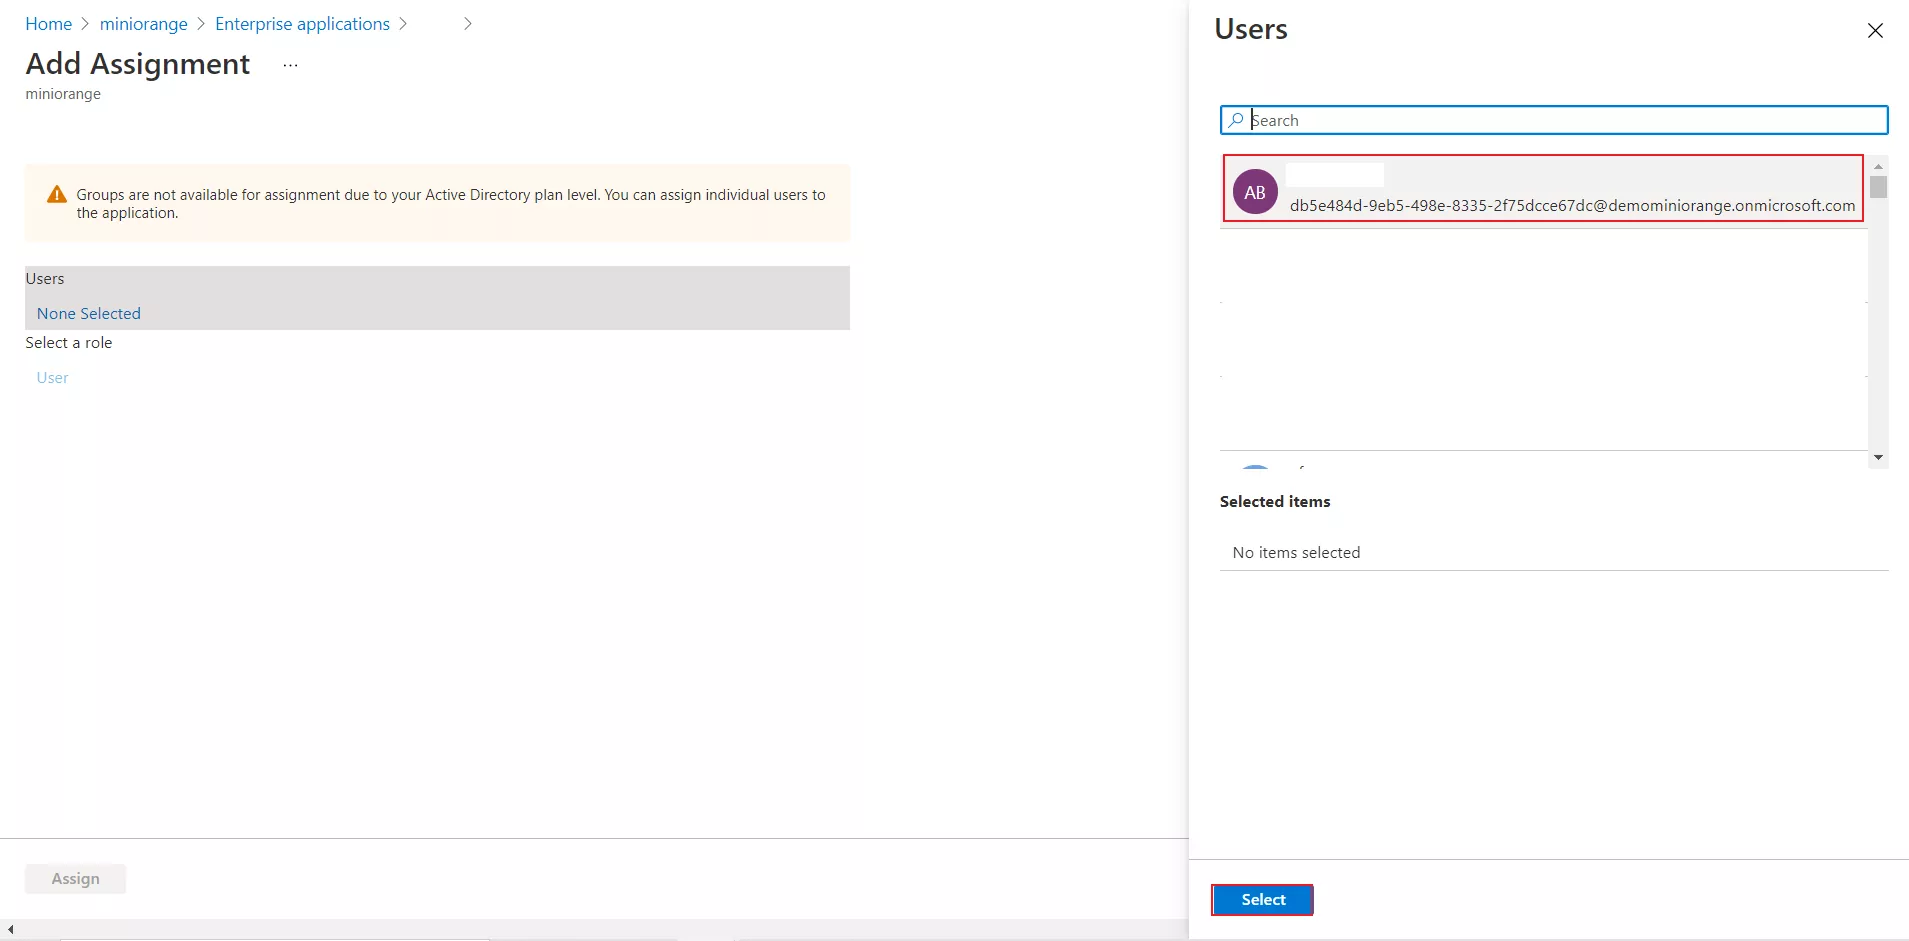
    • 를 클릭하십시오 사용자 필요한 사용자를 할당한 다음 고르다.
    • Azure AD(Microsoft Entra ID)를 IDP로 사용하는 Blazor SAML SSO(Single Sign-On) - 사용자 추가
    • 아래에서 애플리케이션에 역할을 할당할 수도 있습니다. 역할 선택 안내

Blazor SSO(Single Sign-On)를 달성하기 위해 Microsoft Entra ID(이전의 Azure AD)를 SAML IDP(ID 공급자)로 성공적으로 구성했습니다.

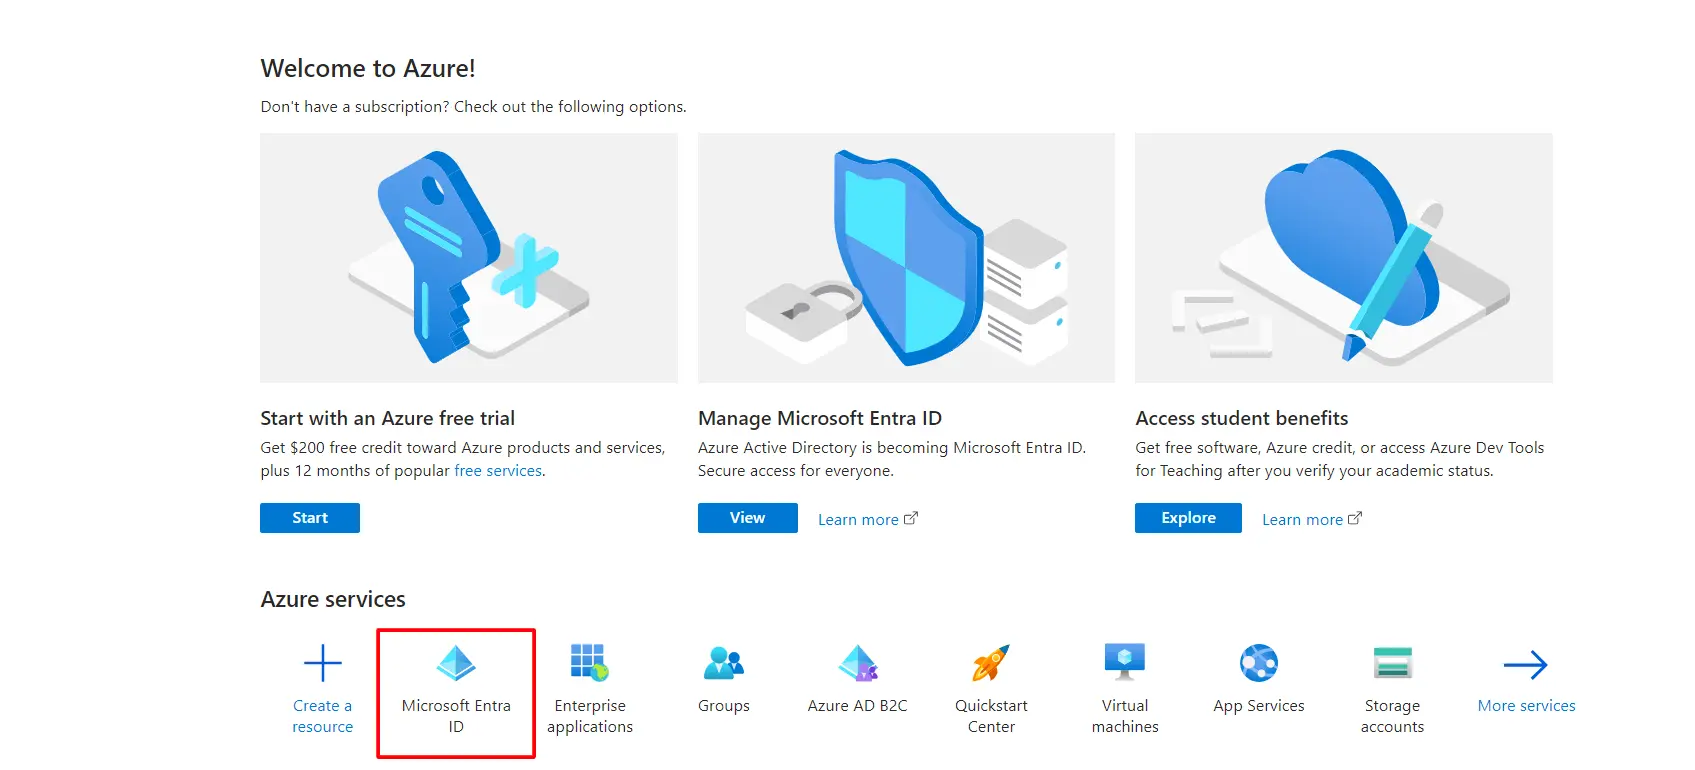
  • 혜택 이용(Benefits Access) 또는 퍼소니파이 헬스 앱(Personify App)을 Azure AD 포털 관리자로
  • 선택 Azure Active Directory.
  • Azure AD(Microsoft Entra ID)를 IDP로 사용하는 Blazor SAML SSO(Single Sign-On) - 신규 등록
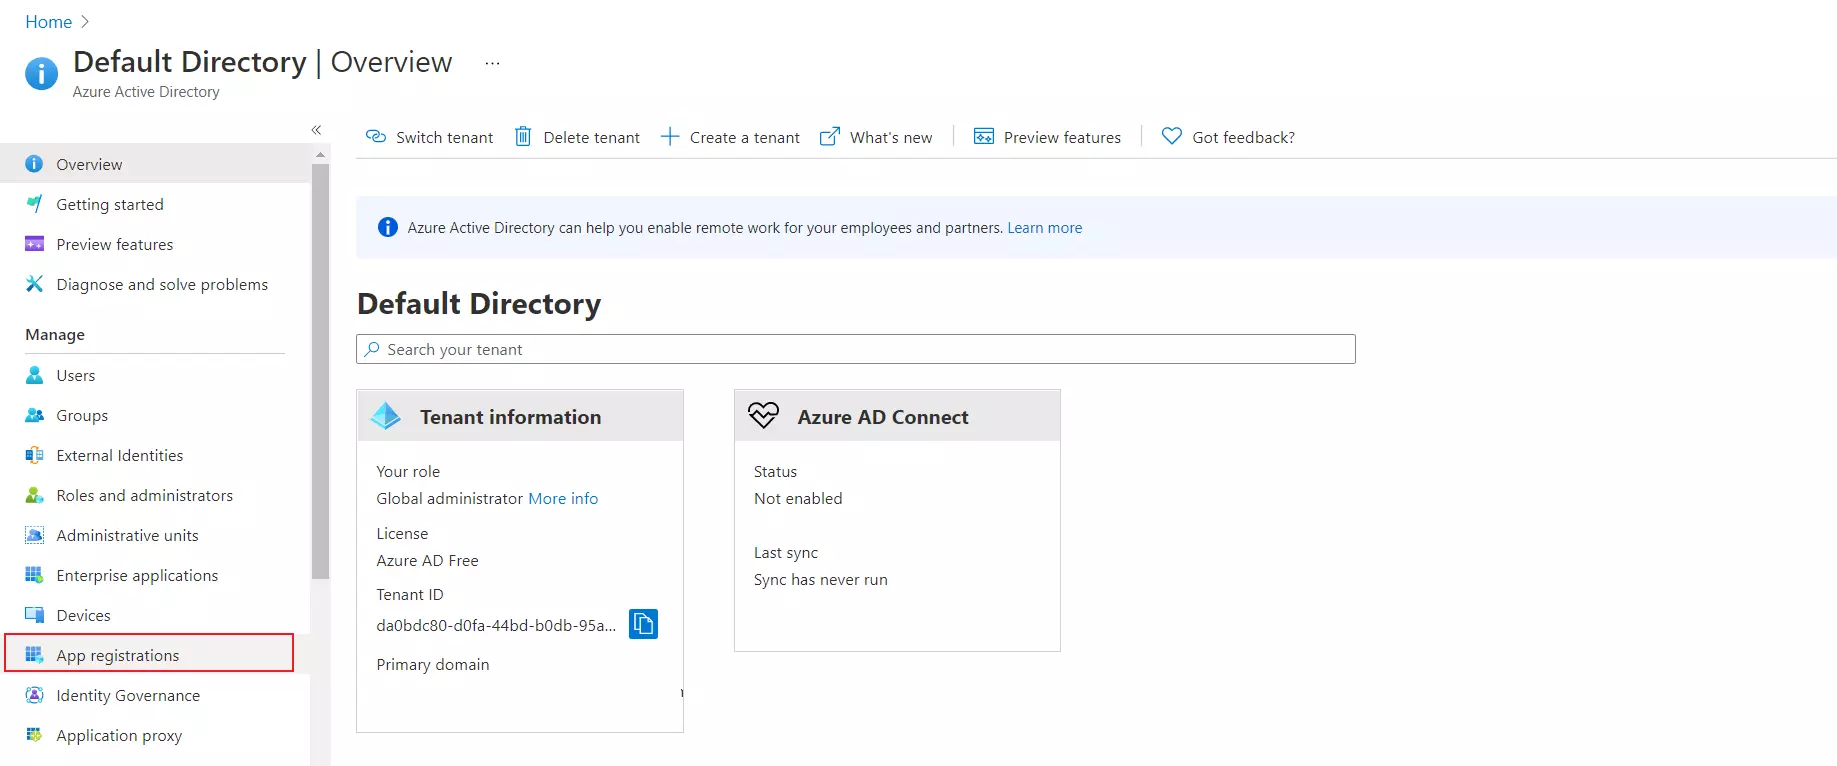
  • 선택 앱 등록.
  • Azure AD(Microsoft Entra ID)를 IDP로 사용하는 Blazor SAML SSO(Single Sign-On) - 신규 등록
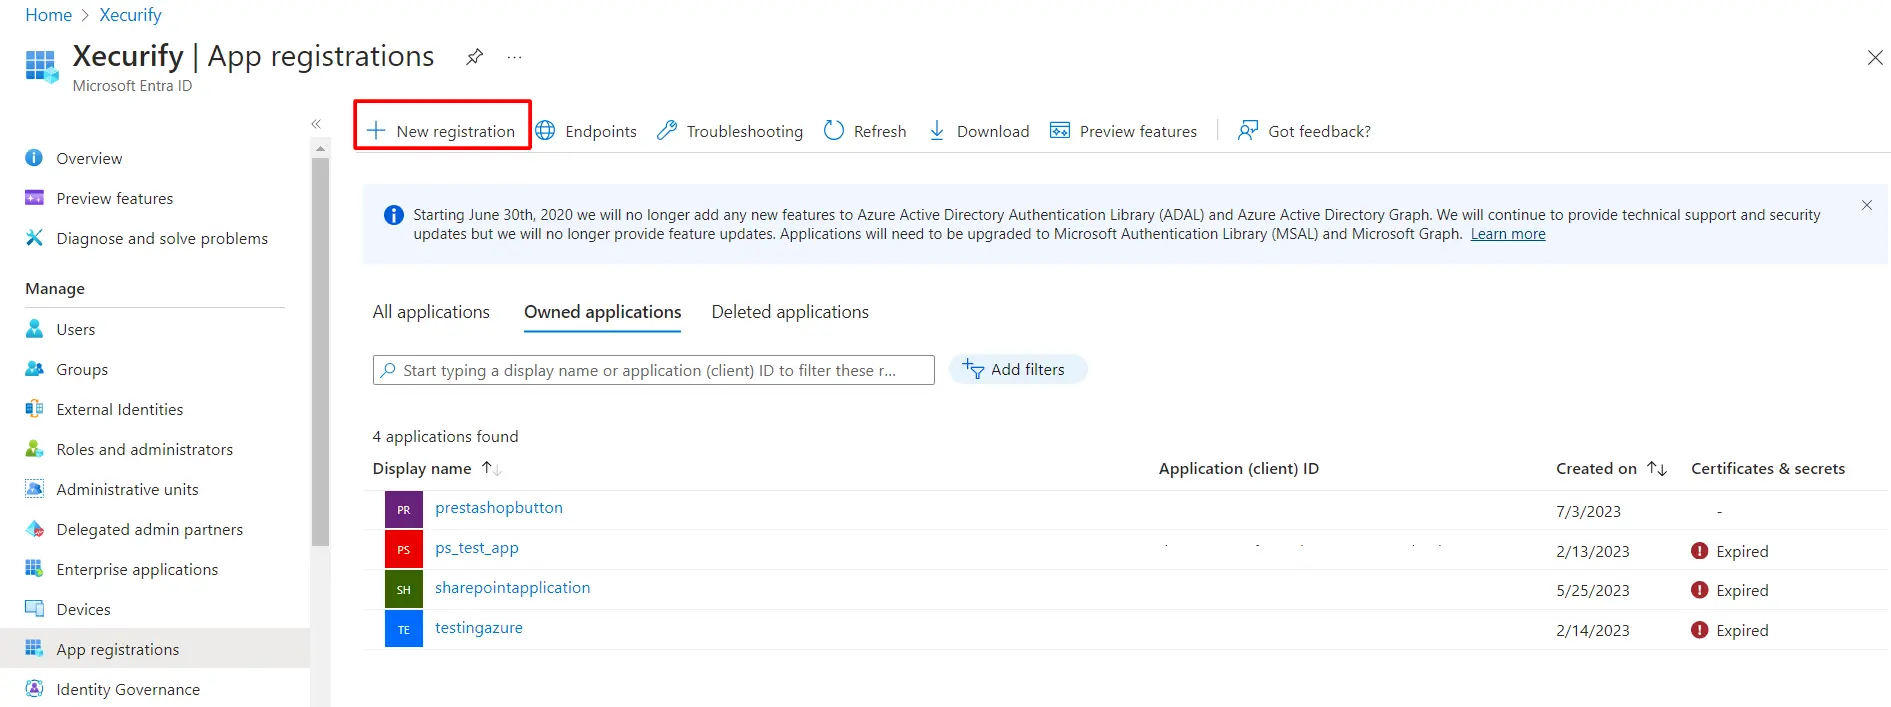
  • 를 클릭하십시오 신규 등록.
  • Azure AD(Microsoft Entra ID)를 IDP로 사용하는 Blazor SAML SSO(Single Sign-On) - 신규 등록
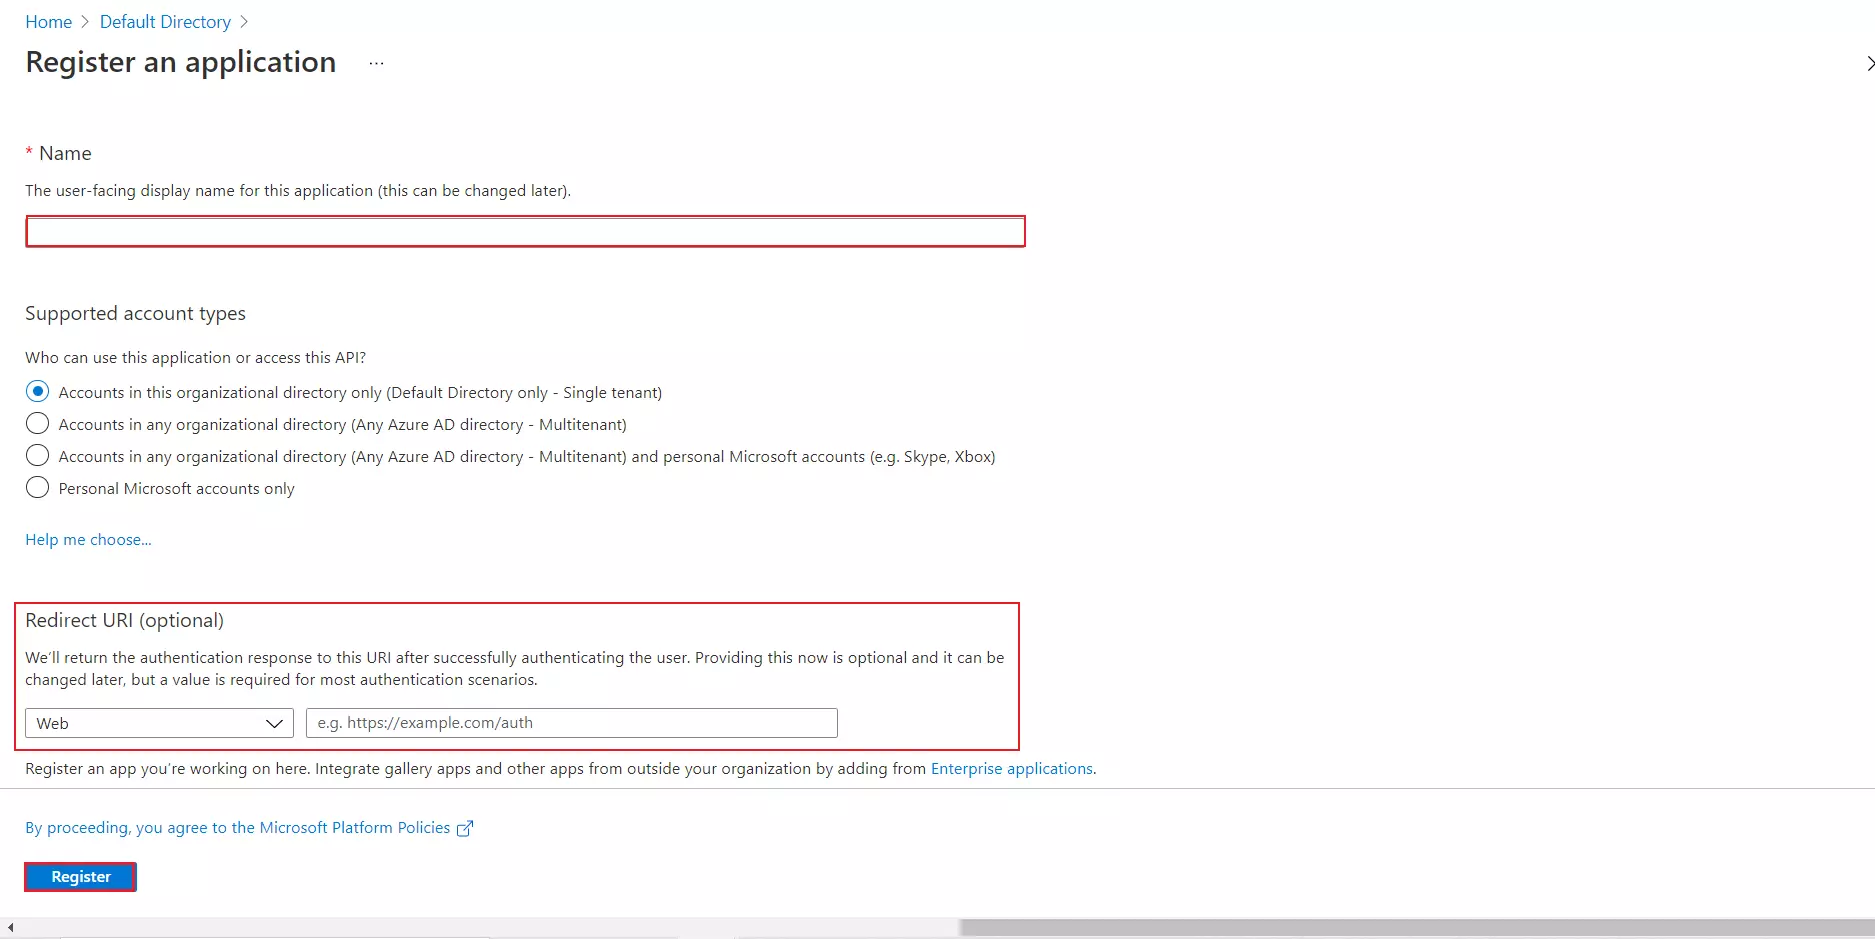
  • 할당 이름 선택하고 계정 유형.
  • 리디렉션 URL 입력란에 제공된 ACS URL을 입력하세요. 서비스 제공업체 메타데이터 플러그인 탭을 클릭하고 회원가입 버튼을 클릭합니다.
  • Azure AD(Microsoft Entra ID)를 IDP로 사용하는 Blazor SAML SSO(Single Sign-On) - 애플리케이션 등록
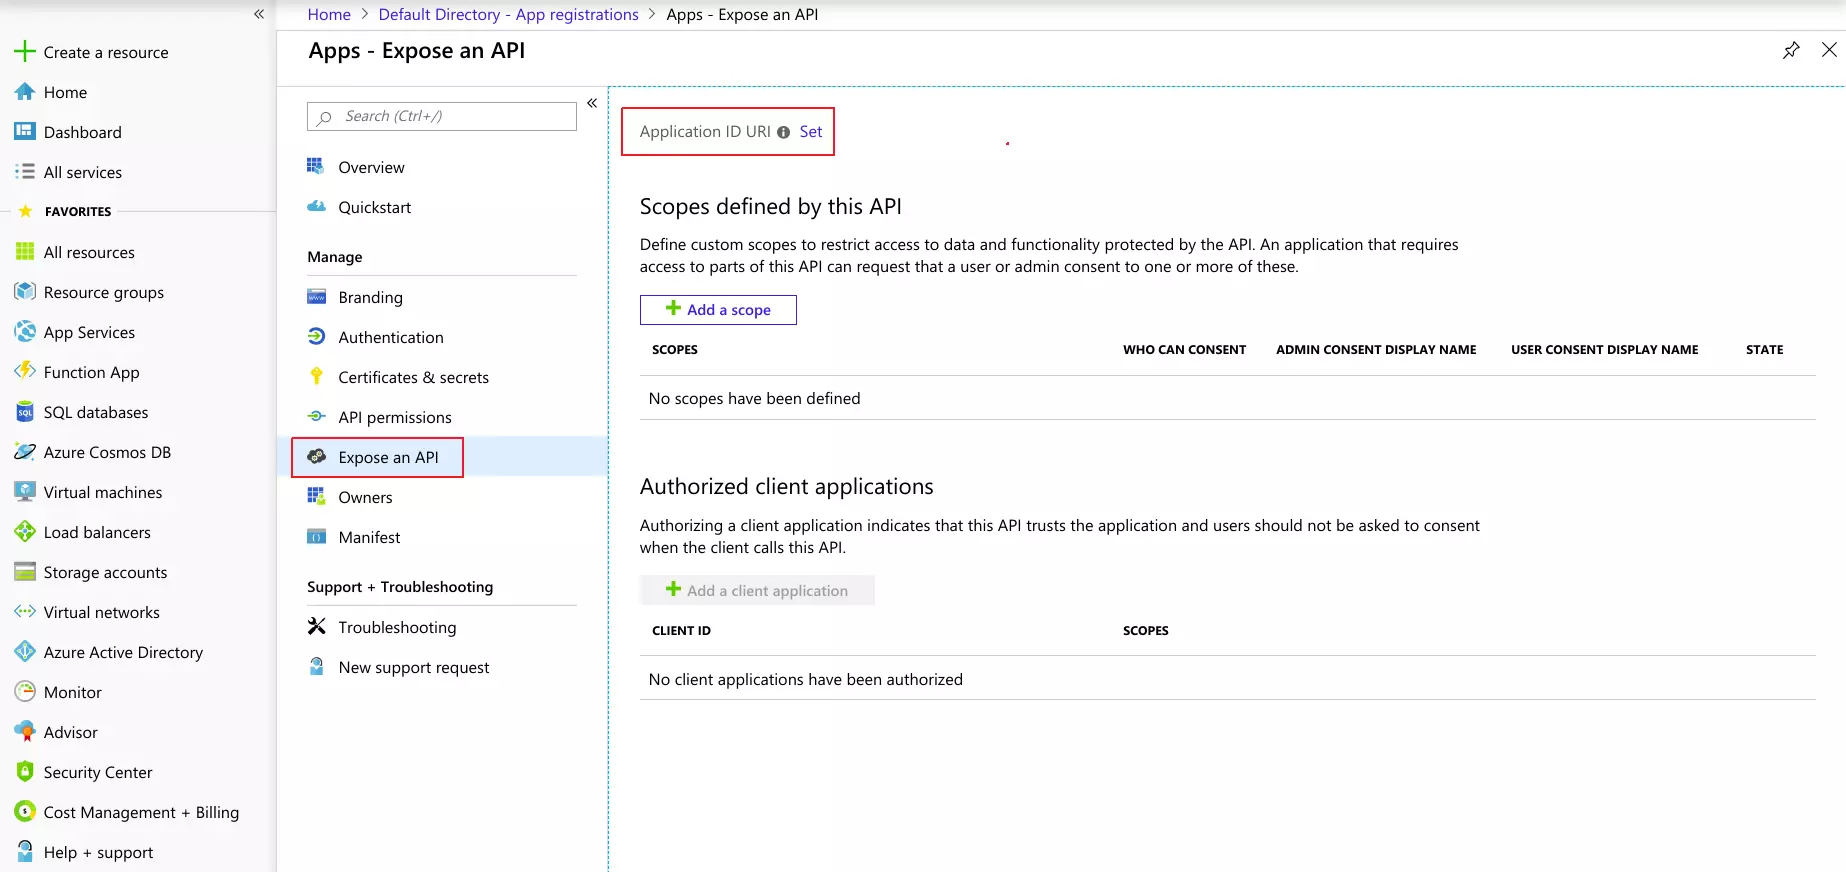
  • 로 이동 API 노출 왼쪽 메뉴 패널에서.
  • 클릭 세트 버튼을 누르고 교체하세요. 애플리케이션 ID URL 플러그인의 SP 엔터티 ID를 사용합니다.
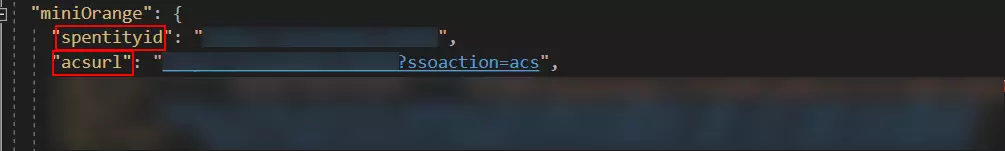
  • 참고: 서비스 공급자 메타데이터 탭의 SP 엔티티 ID 값에 슬래시('/')가 없는지 확인하십시오. SP 엔티티 ID에 슬래시가 있는 경우 플러그인의 서비스 공급자 메타데이터 탭에 있는 SP 엔티티 ID/발급자 필드에서 슬래시를 제거하고 Azure에 업데이트된 값을 입력한 다음 저장 버튼을 클릭하여 업데이트하십시오.

    Azure AD(Microsoft Entra ID)를 IDP로 사용하는 Blazor SAML SSO(Single Sign-On) - API 노출
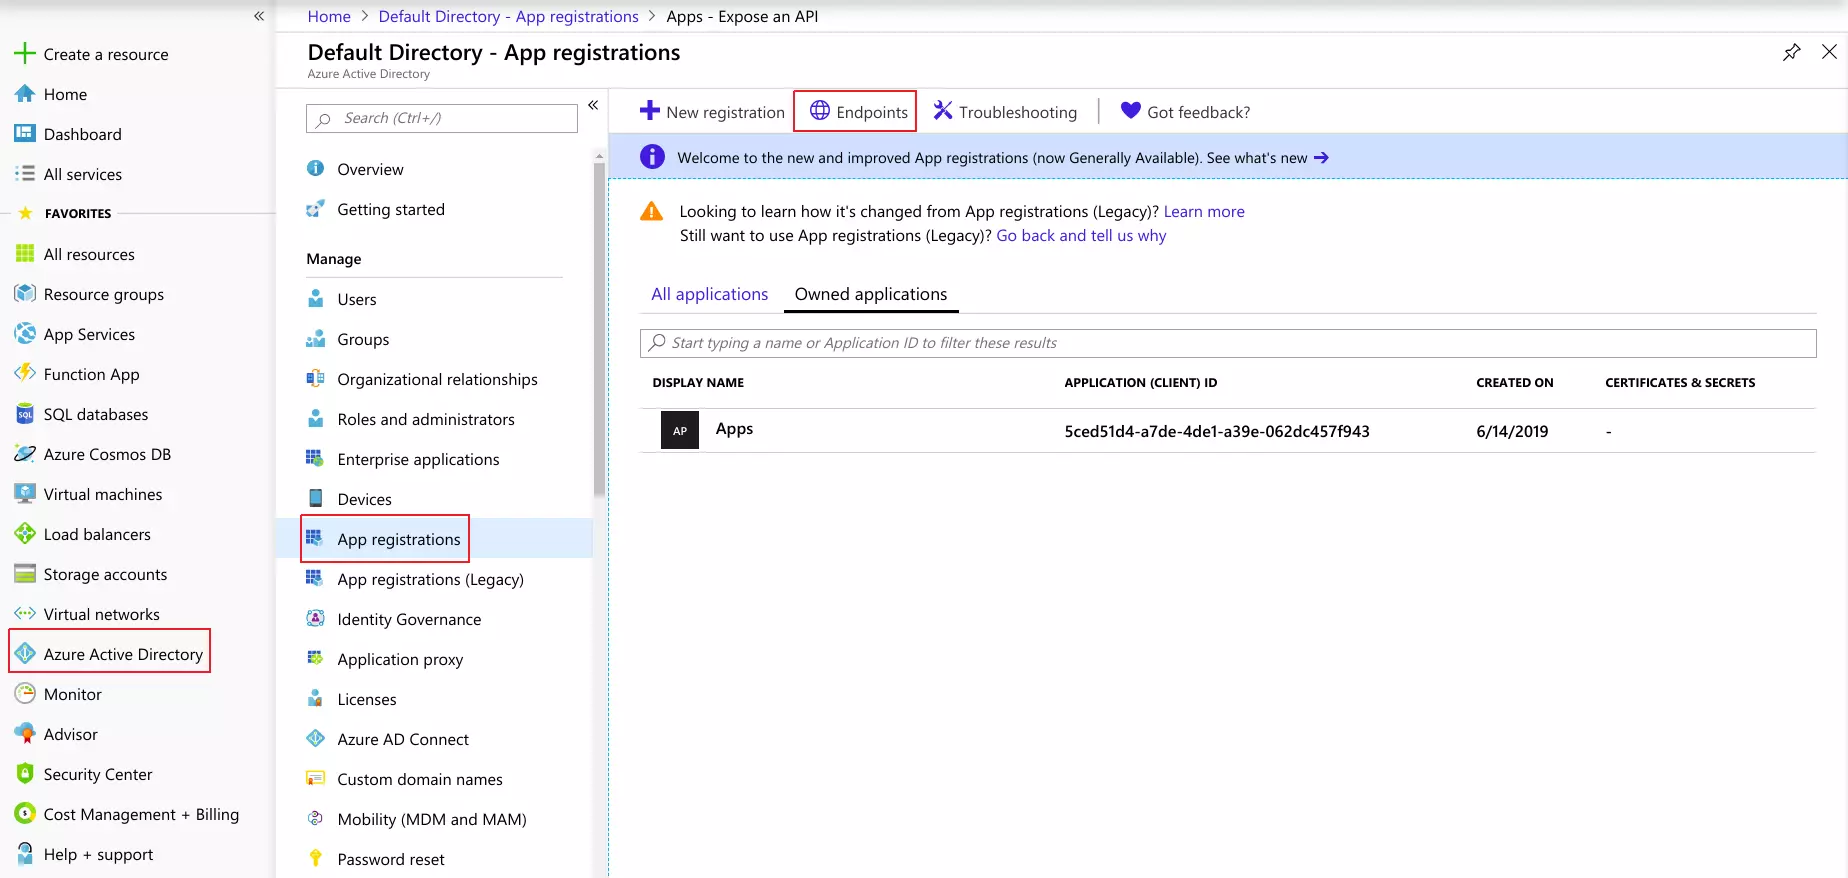
  • 다시로 이동 Azure Active Directory앱 등록 창을 클릭하고 종점.
  • Azure AD(Microsoft Entra ID)를 IDP로 사용하는 Blazor SAML SSO(Single Sign-On) - 끝점
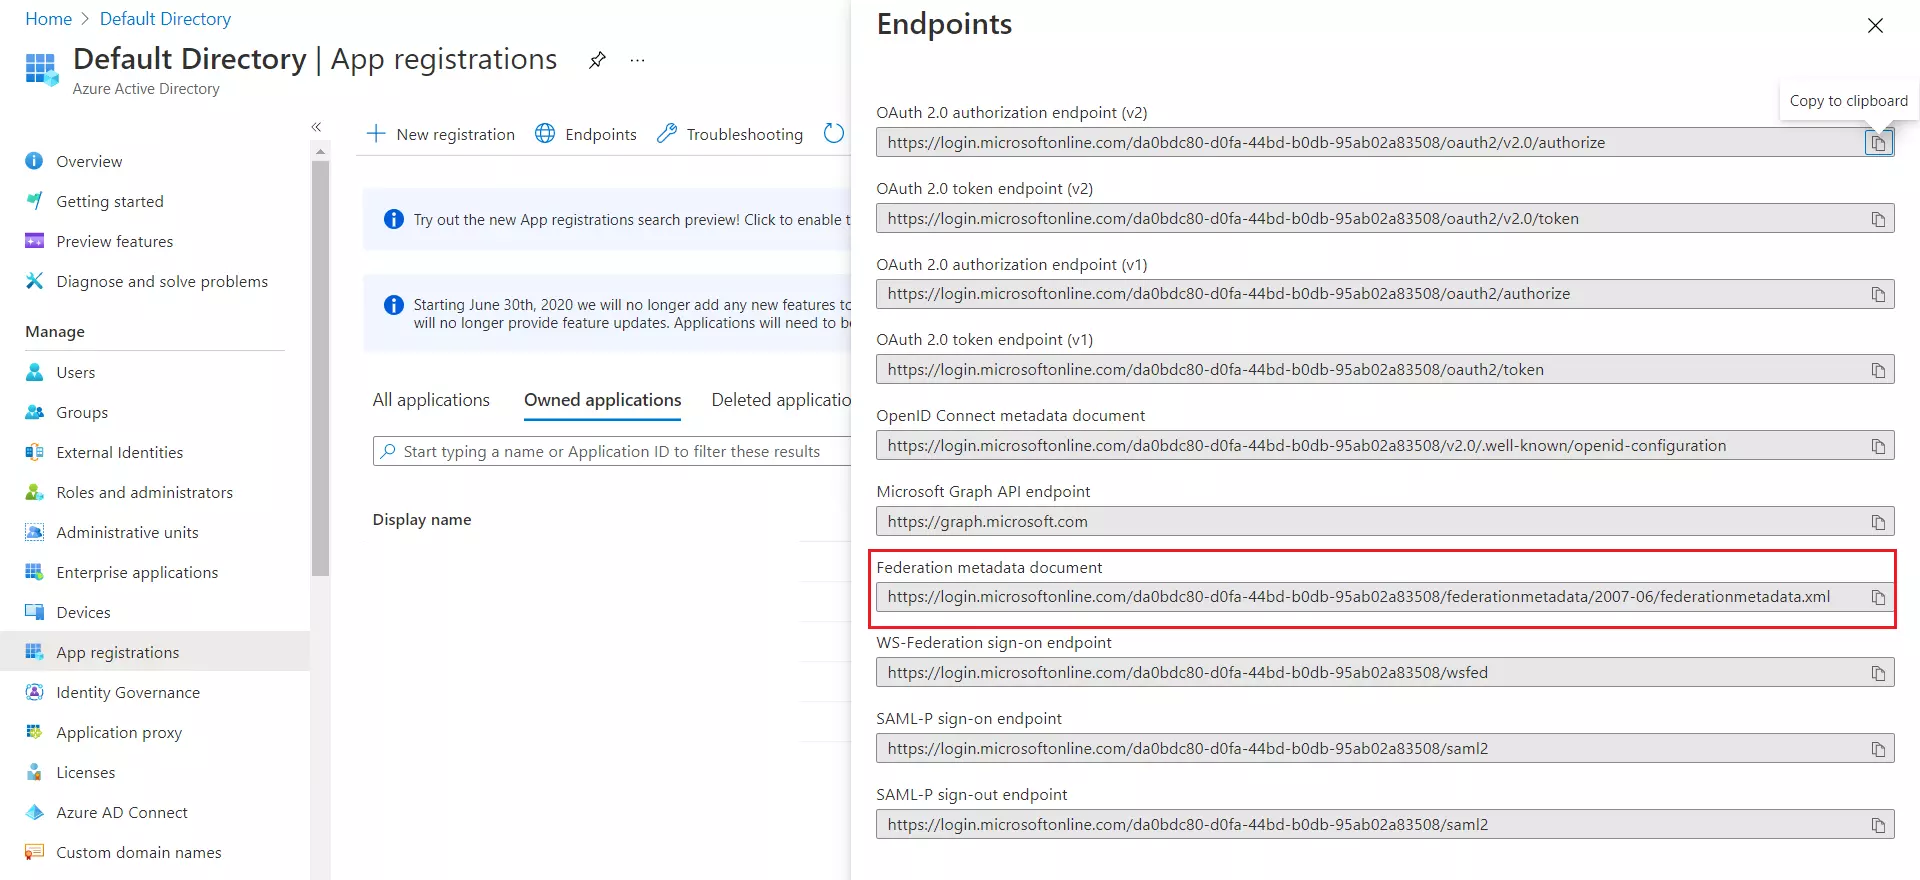
  • 그러면 여러 URL이 있는 창으로 이동합니다.
  • 복사 페더레이션 메타데이터 문서 얻을 수 있는 URL 종점 구성에 필요한 서비스 제공 업체.
  • Azure AD(Microsoft Entra ID)를 IDP로 사용하는 Blazor SAML SSO(Single Sign-On) - 페더레이션 메타데이터

Blazor 애플리케이션에 Azure AD SSO 로그인을 달성하기 위해 Microsoft Entra ID(이전의 Azure AD)를 SAML IdP(ID 공급자)로 성공적으로 구성했습니다.

3. Blazor SAML 애플리케이션을 서비스 공급자로 구성

애플리케이션에서 SAML ID 공급자 메타데이터를 구성할 수 있는 두 가지 방법이 아래에 자세히 설명되어 있습니다.
A] IDP 메타데이터 업로드 버튼을 사용하여 메타데이터를 업로드합니다.
  • ID 공급자가 메타데이터 URL 또는 메타데이터 파일(.xml 형식만 해당)을 제공한 경우 다음을 사용하여 애플리케이션에서 ID 공급자 메타데이터를 간단히 구성할 수 있습니다. IDP 메타데이터 업로드 옵션을 선택합니다.
  • 아래 스크린샷을 참고하시면 됩니다.
  • Azure AD(Microsoft Entra ID)를 IDP로 사용하는 Blazor SAML SSO(Single Sign-On) - 메타데이터 업로드
  • 사용 가능한 메타데이터 형식에 따라 옵션 중 하나를 선택할 수 있습니다.
B] ID 공급자 메타데이터를 수동으로 구성합니다.
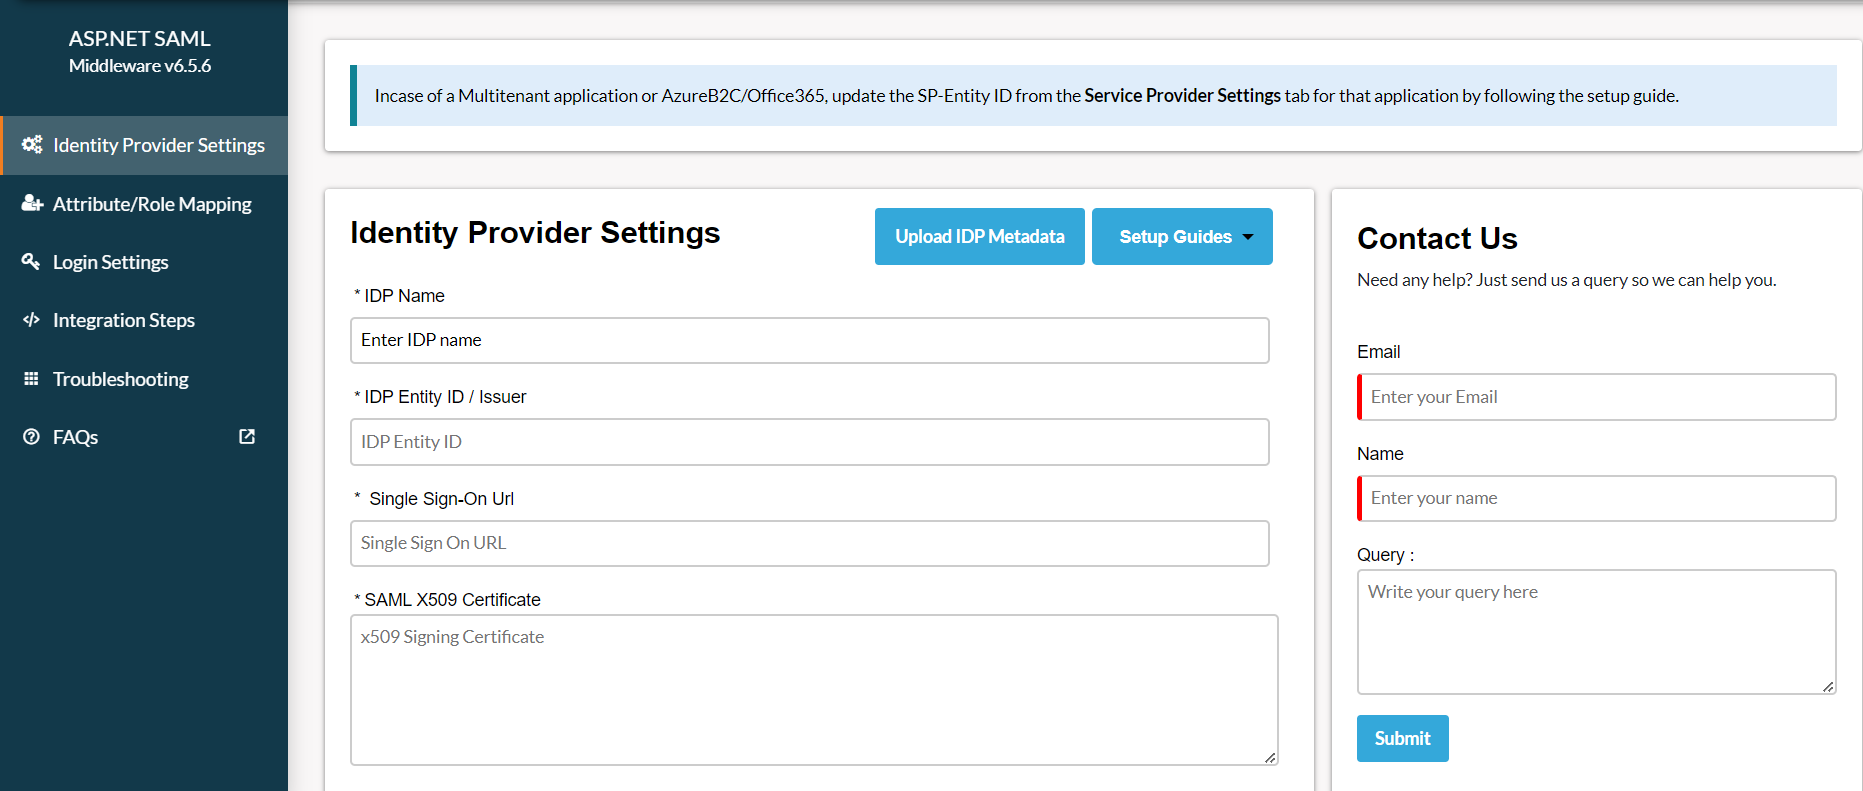
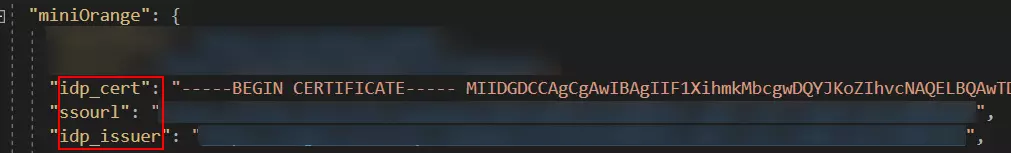
  • 구성한 후 아이덴티티 공급자, 그것은 당신에게 다음을 제공할 것입니다 IDP 엔터티 ID, IDP 싱글 사인온 URL SAML X509 인증서 각각 필드.
  • 찜하기 IDP 세부 정보를 저장합니다.
  • Azure AD(Microsoft Entra ID)를 IDP로 사용하는 Blazor SAML SSO(Single Sign-On) - SAML dll 구성

4. SAML SSO 테스트

  • 온 클릭 테스트 구성 버튼을 눌러 수행한 SAML 구성이 올바른지 테스트합니다.
  • 아래 스크린샷은 성공적인 결과를 보여줍니다. 클릭 SSO 통합 SSO 통합을 계속 진행합니다.
  • Azure AD(Microsoft Entra ID)를 IDP로 사용하는 Blazor SAML SSO(Single Sign-On) - SAML dll 테스트 구성
  • 응용프로그램 종료 시 오류가 발생하는 경우 아래와 유사한 창이 표시됩니다.
  • Azure AD(Microsoft Entra ID)를 IDP로 사용하는 Blazor SAML SSO(Single Sign-On) - 디버그 로그 활성화
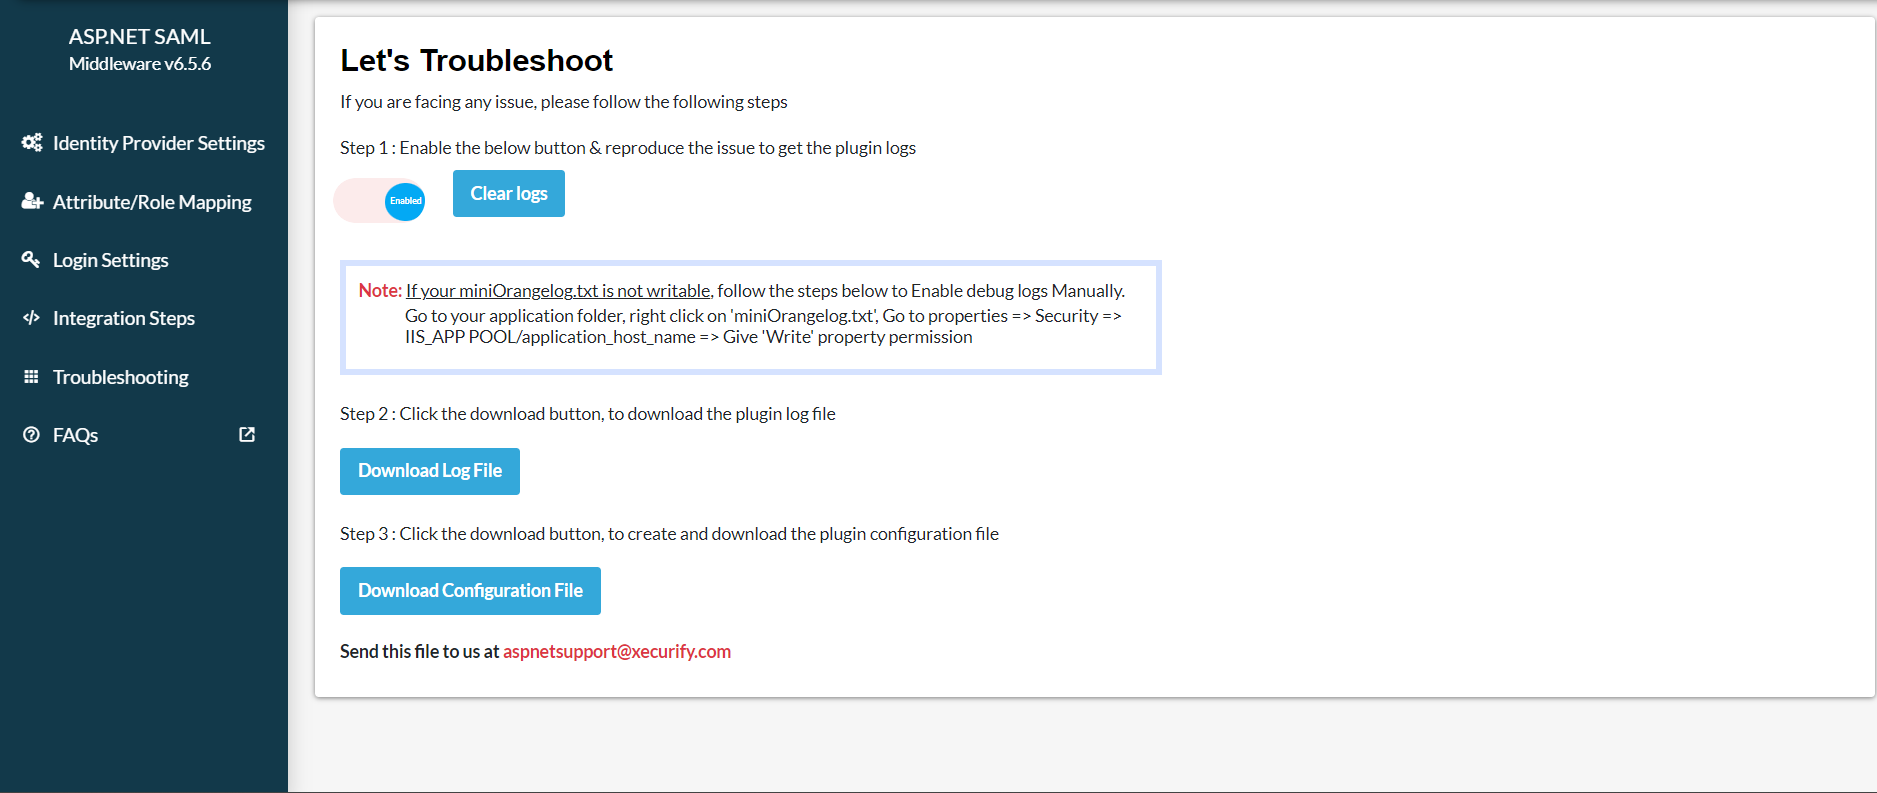
  • 오류를 해결하려면 다음 단계를 따르세요.
    • $XNUMX Million 미만 문제 해결 탭에서 토글을 활성화하여 플러그인 로그를 수신하세요.
    • Azure AD(Microsoft Entra ID)를 IDP로 사용하는 Blazor SAML SSO(Single Sign-On) - 디버그 로그 활성화
    • 활성화되면 다음으로 이동하여 플러그인 로그를 검색할 수 있습니다. 플러그인 설정 탭을 클릭하고 테스트 구성.
    • 를 다운로드 로그 파일 인사말 문제 해결 탭을 클릭하여 무엇이 잘못되었는지 확인하세요.
    • 당신은 공유할 수 있습니다 로그 파일 우리와 함께 aspnetsupport@xecurify.com 문제를 해결하기 위해 저희 팀에서 연락을 드릴 것입니다.

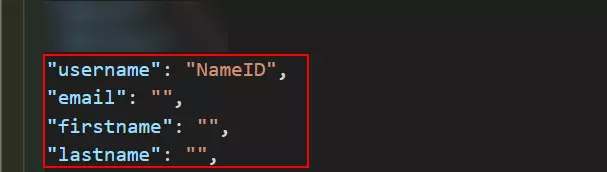
5. 속성 매핑

  • 구성을 테스트한 후 애플리케이션 속성을 ID 공급자(IdP) 속성과 매핑합니다.
  • 무료 플러그인에서는 NameID만 구성할 수 있습니다.
  • 참고: 매핑된 모든 속성은 애플리케이션에서 액세스할 수 있도록 클레임에 저장됩니다..
  • Azure AD(Microsoft Entra ID)를 IDP로 사용하는 Blazor SAML SSO(Single Sign-On) - 특성 매핑

6. 통합 코드

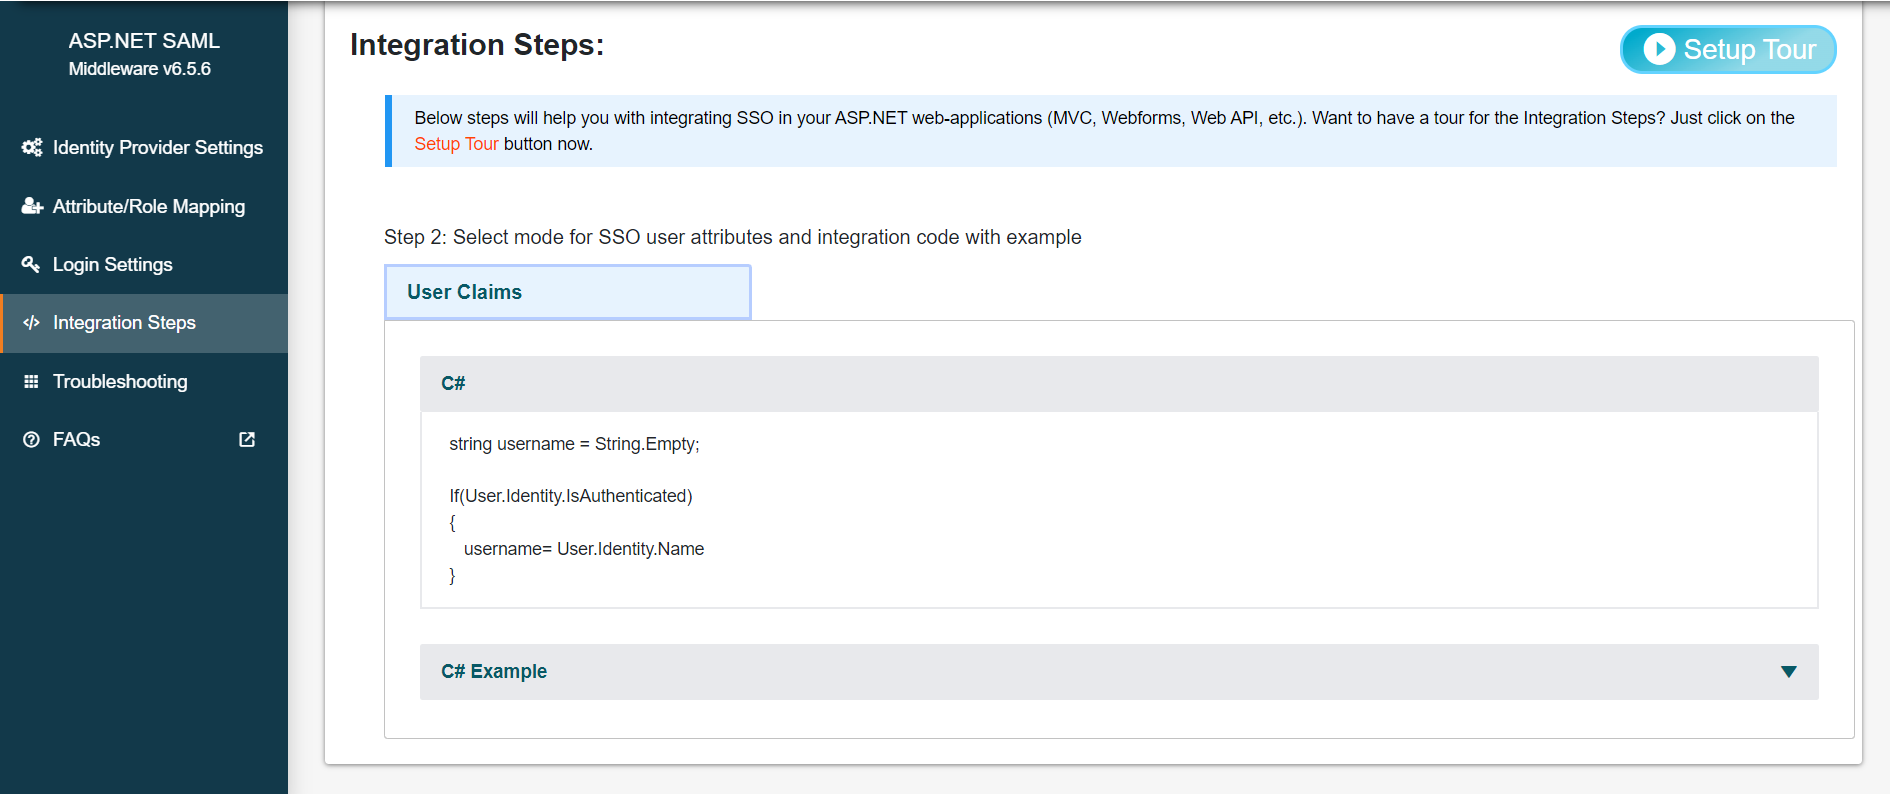
  • 이 단계를 통해 애플리케이션에서 사용자 클레임 형식으로 SSO 사용자 정보를 검색할 수 있습니다.
  • 당신은 또한 볼 수 있습니다 설정 둘러보기 Blazor 애플리케이션에서 SSO 통합이 어떻게 작동하는지 이해합니다.
  • 사용자 속성에 액세스하려는 위치에 해당 코드 조각을 복사하여 붙여넣기만 하면 됩니다.
  • ASP.NET Core SAML SSO(Single Sign-On) | ASP.NET 핵심 인증 | ASP.NET Core SAML SSO - 통합 코드
  • 참고 :이 평가판 미들웨어는 클레임의 사용자 정보만 지원하며 세션 및 헤더의 사용자 정보 검색은 프리미엄 플러그인에서 사용할 수 있습니다.
  • 아래에서 통합 코드를 복사할 수도 있습니다.
  •           
      string name="";   string claimtype="";   string claimvalue="";    if(User.Identity.IsAuthenticated)    {      foreach( var claim in User.Claims)      {        claimtype = claim.Type;        claimvalue = claim.Value;      }      retrive custom attributes(for eg. Retrieve Mapped 'mobileNumber' attribute of your IDP)      var identity = (ClaimsIdentity)User.Identity;      IEnumerable claims = identity.Claims;      string mobileNumber = identity.FindFirst("mobileNumber")?.Value;    }
  • 참고 : 매핑된 모든 특성은 애플리케이션에서 액세스할 수 있는 클레임에 저장됩니다.
  • 통합 코드와 관련하여 도움이 필요한 경우 다음 주소로 문의해 주세요. aspnetsupport@xecurify.com

7. 로그인 설정

  • 마우스를 올리면 작업 선택 그리고 클릭 SSO 링크 복사.
  • Auth0을 IDP로 사용하는 ASP.NET SAML SSO(Single Sign-On) - 언어 기반 ASP.NET 통합 코드
  • SSO를 수행하려는 애플리케이션의 링크로 다음 URL을 사용하십시오.
    https://blazor-application-base-url/?ssoaction=login
  • 예를 들어 다음과 같이 사용할 수 있습니다.
    <a href=”https://blazor-application-base-url/?ssoaction=login”>Log in</a>

8. 로그아웃 설정

  • SLO를 수행하려는 애플리케이션에 대한 링크로 다음 URL을 사용하십시오.
    https://blazor-application-base-url/?ssoaction=logout
  • 예를 들어 다음과 같이 사용할 수 있습니다.
    <a href=”https://blazor-application-base-url/?ssoaction=logout”>Log out</a>

Blazor SAML 2.0 싱글 사인온(SSO) 애플리케이션은 ADFS, Microsoft Entra ID(이전 Azure AD), Bitium, Centrify, G Suite, JBoss Keycloak, Okta, OneLogin, Salesforce, AWS Cognito, OpenAM, Oracle, PingFederate, PingOne, RSA SecureID, Shibboleth-2, Shibboleth-3, SimpleSAML, WSO2와 같은 모든 ID 공급자 또는 사용자 지정 ID 공급자를 사용하여 구성할 수 있습니다 . ID 공급자 목록은 여기에서 확인하세요.

추가 자료


도움이 필요하신가요?

ID 공급자를 찾을 수 없으신가요? aspnetsupport@xecurify.com 으로 문의해 주시면 IDP를 이용한 SSO 설정을 도와드리고, 요구 사항에 대한 신속한 안내(이메일/미팅)를 제공해 드리겠습니다. 또한, 저희 팀이 고객님의 요구 사항에 가장 적합한 솔루션/요금제를 선택하실 수 있도록 지원해 드립니다.

안녕하세요!

도움이 필요하다? 우리는 바로 여기에 있습니다!

SUPPORT