검색 결과 :

×

WordPress에서 SAML/OAuth를 사용하여 속성 기반 리디렉션/제한 애드온을 구성하는 방법은 무엇입니까?

이 가이드에서는 miniOrange SAML 또는 OAuth/OpenID Connect 싱글 사인온(SSO) 플러그인과 함께 속성 기반 리디렉션/제한 추가 기능을 구성하는 단계를 안내합니다. 이 가이드를 따르면 로그인 후 특정 페이지로 사용자를 자동으로 리디렉션하거나 ID 공급자(IdP)로부터 받은 사용자 속성을 기반으로 액세스를 제한하는 속성 기반 규칙을 구성하여 안전하고 개인화된 로그인 환경을 제공할 수 있습니다.


SAML 싱글 사인온(SSO) 플러그인을 사용하여 속성 기반 리디렉션/제한 추가 기능을 구성합니다.

  • 미니오렌지 속성 기반 로그인 제공 리디렉션 로그인 후 다른 페이지로 이동 사용자의 속성 에 저장 사용자 메타 워드프레스 테이블.
  • WordPress의 다른 테이블에 존재하는 사용자 속성을 기반으로 리디렉션을 제공할 수도 있습니다.
  • 다음 속성을 가진 사용자를 원한다고 가정해 보겠습니다. 사용자 유형 as 학생 로그인 후 https://www.miniorange.com/student로 리디렉션됩니다.
  • 그리고 당신은 속성을 가진 사용자를 원합니다 사용자 유형 as 직원 로그인 후 https://www.miniorange.com/staff로 리디렉션됩니다.
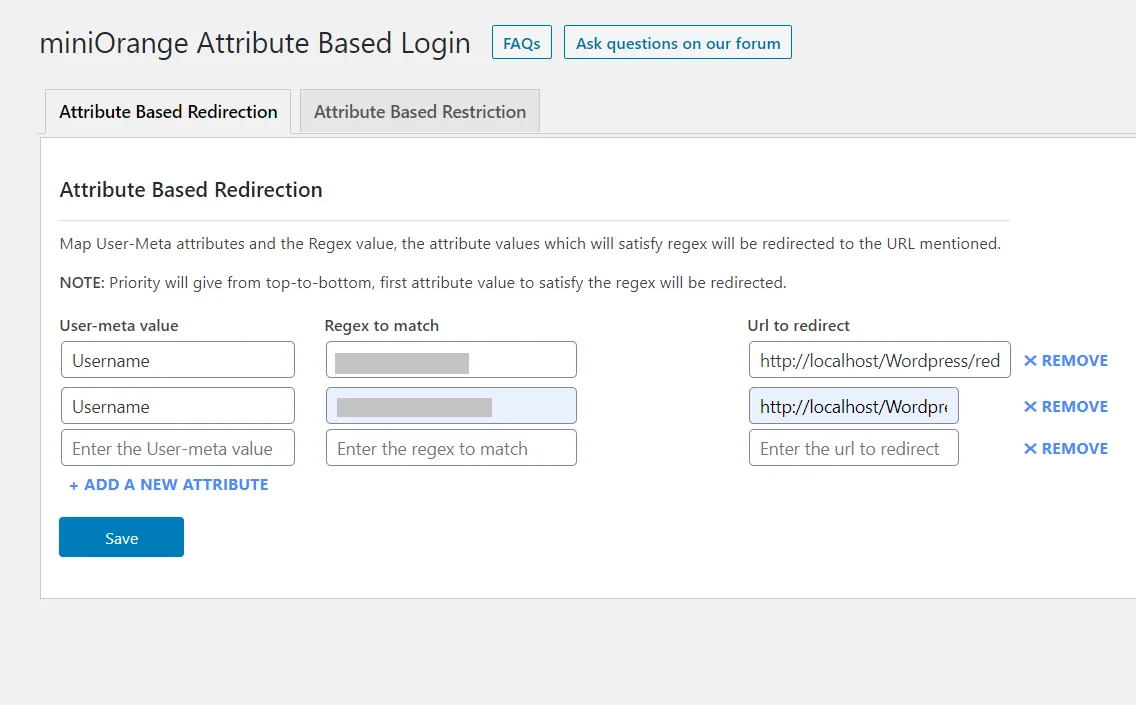
  • 그런 다음 아래에 다음 매핑을 제공할 수 있습니다. 속성 기반 리디렉션 안내
속성 기반 리디렉션

  • 이제 어떤 사용자라도 userType 메타 키 값 as 학생 or 직원로그인 후에는 설정된 해당 URL로 리디렉션됩니다.
  • 일치시킬 정규식: 당신은 또한 정규식 속성 값에 대해. 로그인한 사용자가 매핑된 정규식을 충족하면 로그인 후 구성된 URL로 리디렉션됩니다.
  • 속성 기반 제한:

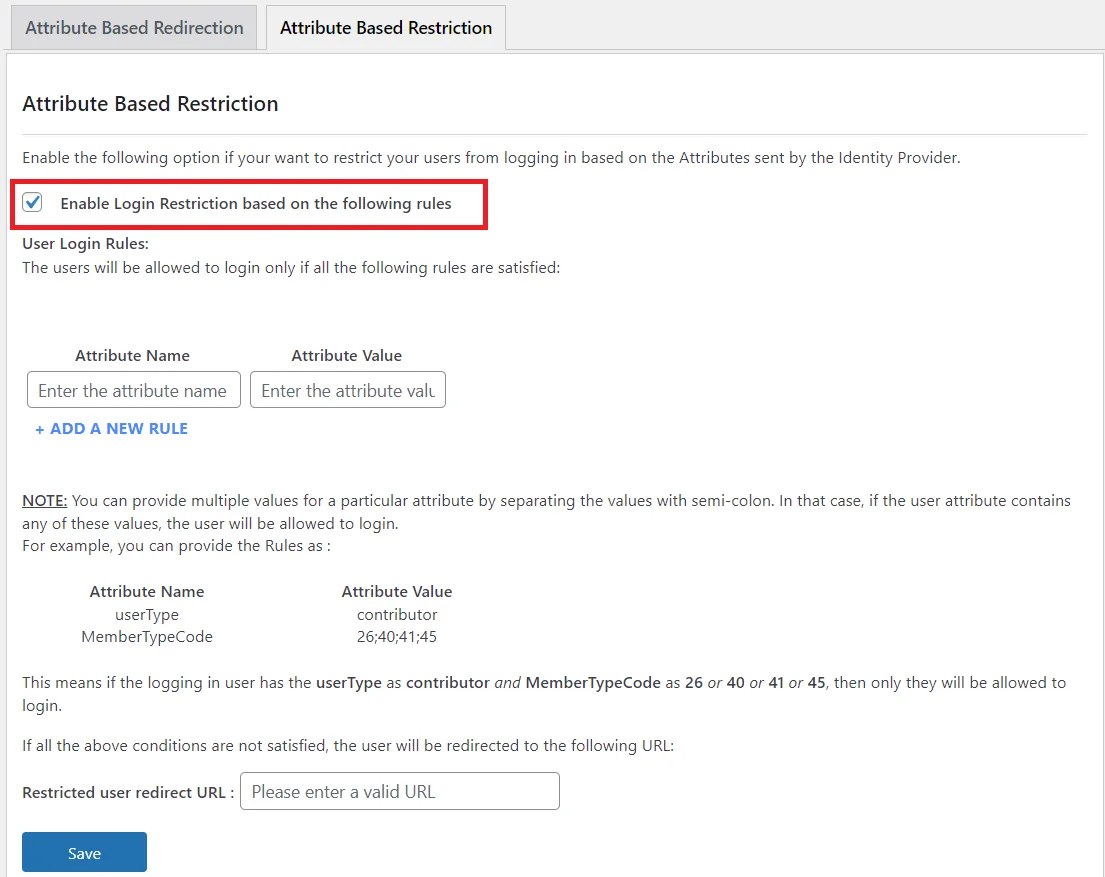
    • 미니오렌지 속성 기반 로그인 로그인 제공 제한 에 근거 사용자 전송된 속성 아이덴티티 공급자.
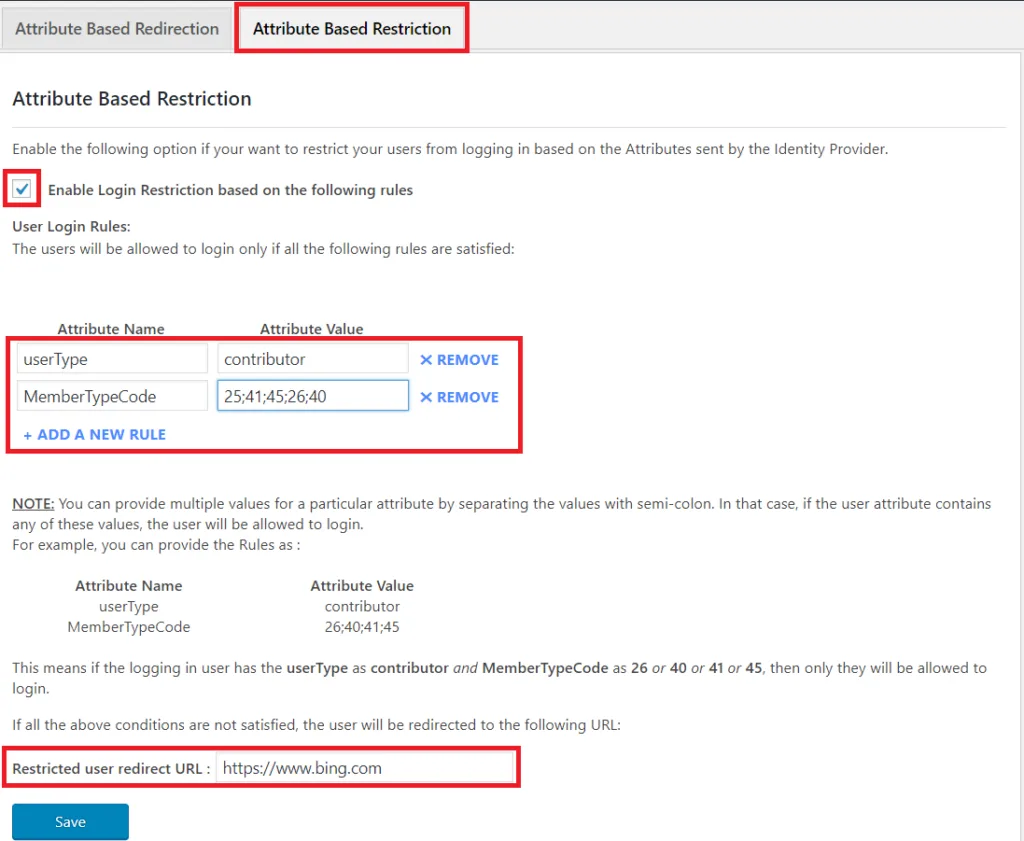
    • 사용자가 사용자 유형 as 기부자 회원 유형 코드 25, 26, 40, 41, 45 중 하나로 로그인하실 수 있습니다. 그런 다음 아래에 다음 매핑을 제공할 수 있습니다. 속성 기반 제한 안내
    속성 기반 리디렉션

    참고 및 문의하기 - 속성 기반 리디렉션 추가 기능

    참고: 여러 속성 값을 입력할 경우 세미콜론으로 구분 하여 입력할 수 있습니다 . 이 경우 규칙은 OR 조건처럼 작동합니다. 즉, IDP에서 전송한 속성 값 중 하나라도 세미콜론으로 구분된 값 중 하나라도 포함되어 있으면 사용자의 로그인이 허용됩니다.


    • 이제 위의 속성 세트로 로그인을 시도하는 모든 사용자는 로그인이 허용됩니다. 그러나 위의 속성 세트가 없는 경우 다음 페이지에 구성된 페이지로 리디렉션됩니다. 제한된 사용자 리디렉션 URL 플러그인 섹션.
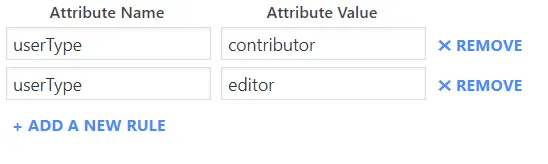
    • 다중 값 속성: 중복된 속성 이름을 가진 규칙을 제공할 수 있습니다. 이 경우 AND 조건처럼 동작합니다.
    다중값 속성

    • 위 구성에 따라 해당 사용자에 대해 IdP가 전송한 userType 속성의 값이 contributor 및 editor인 경우에만 사용자는 로그인이 허용됩니다.

OAuth 클라이언트 싱글 사인온(SSO) 플러그인을 사용하여 속성 기반 리디렉션/제한 추가 기능을 구성합니다.

miniOrange 속성 기반 로그인 애드온은 WordPress의 사용자 메타 테이블 에 저장된 사용자 속성을 기반으로 로그인 후 다른 페이지로 리디렉션하거나 접근을 제한하는 기능을 제공합니다 .

속성 기반 리디렉션 설정

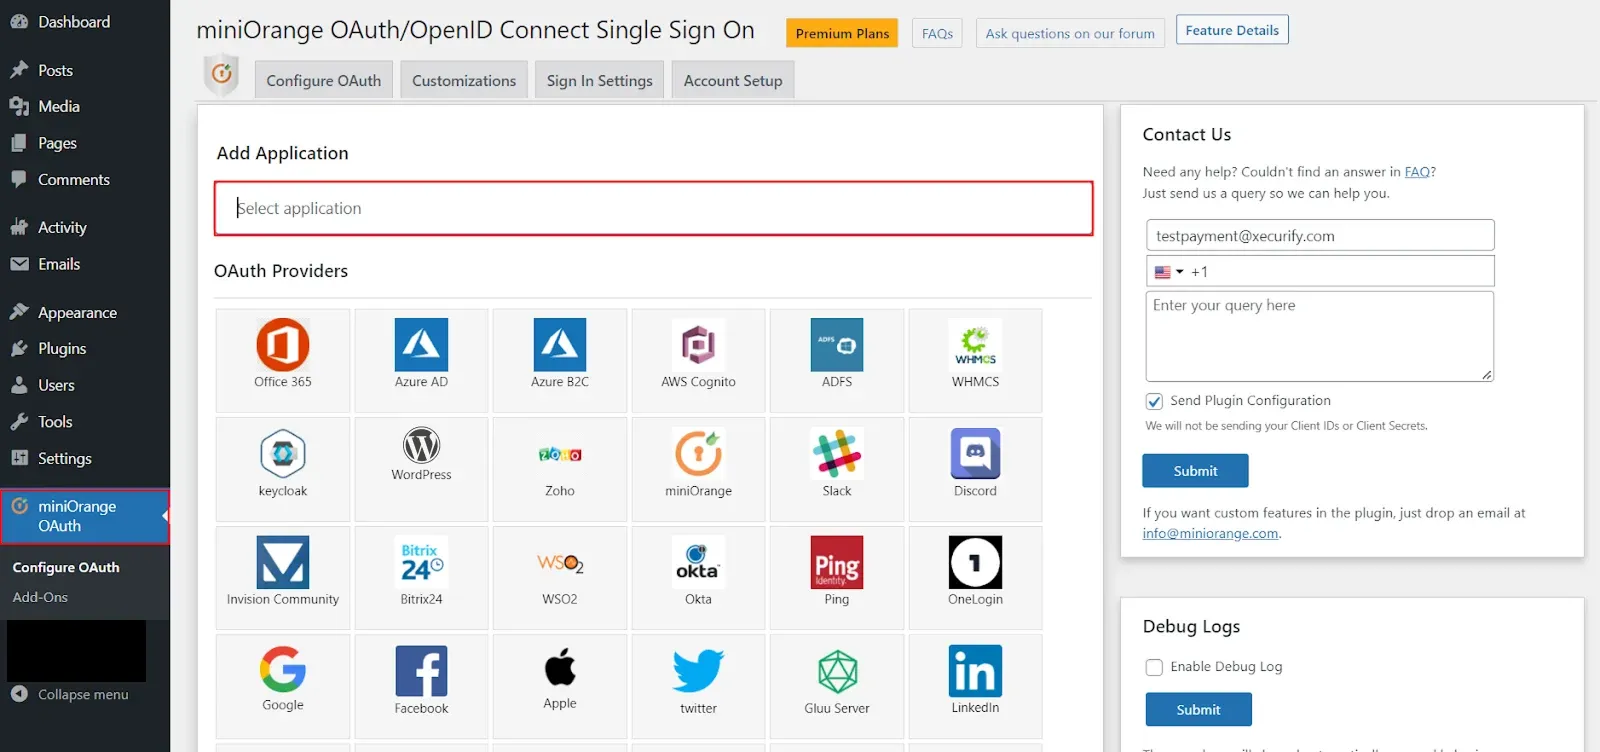
  • 로 이동 miniOrange 싱글 사인온(SSO) 워드프레스용 플러그인입니다. 원하는 플러그인을 선택하세요. OAuth 제공자 다시 한번 확긴한다
속성 기반 로그인 애드온 OAuth 클라이언트 SSO(Single Sign On)

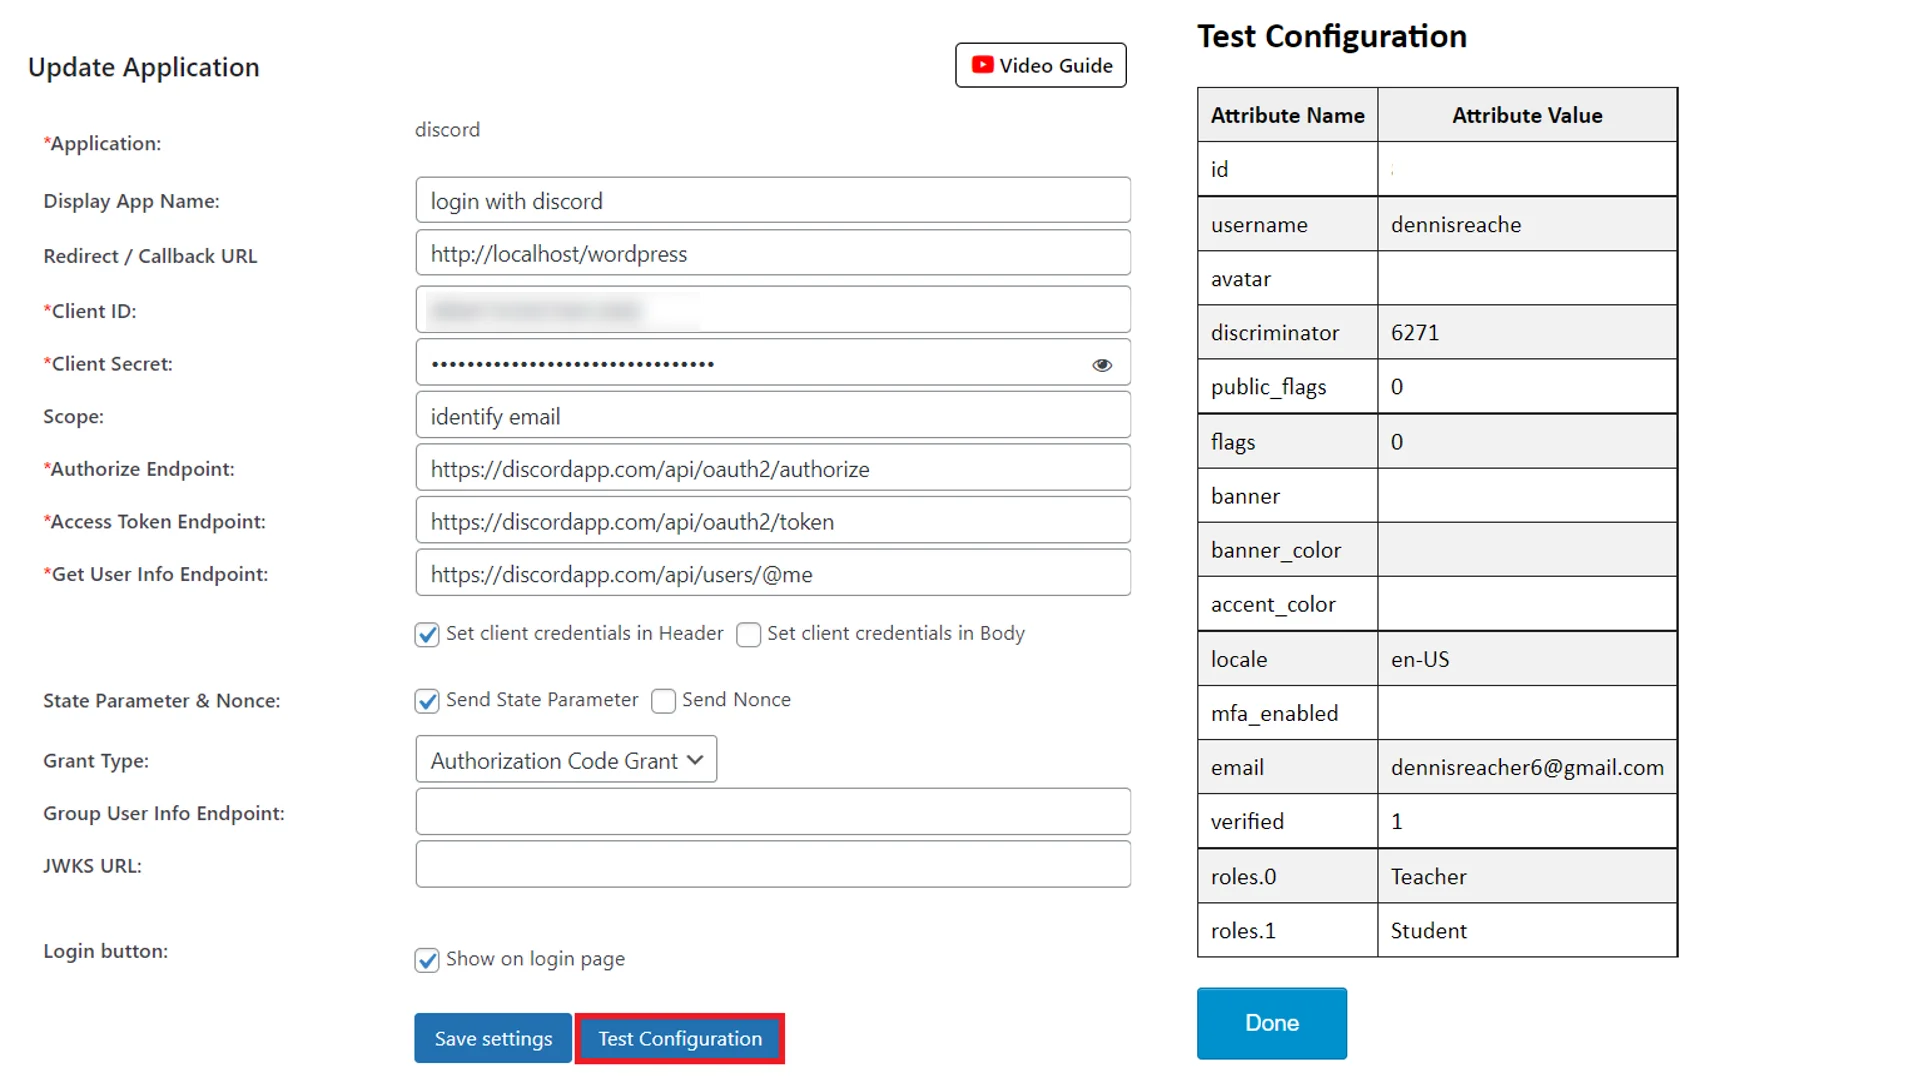
  • 를 완료 OAuth 제공자 구성 의 설정 가이드를 참조하여 설정하세요. 여기에서 확인하세요. 설정을 저장한 후. 클릭 테스트 구성 단추. 당신은 볼 수 있습니다 속성 이름 및 그 가치 테스트 구성 테이블에서.
속성 기반 로그인 애드온 OAuth 클라이언트 SSO(Single Sign On)

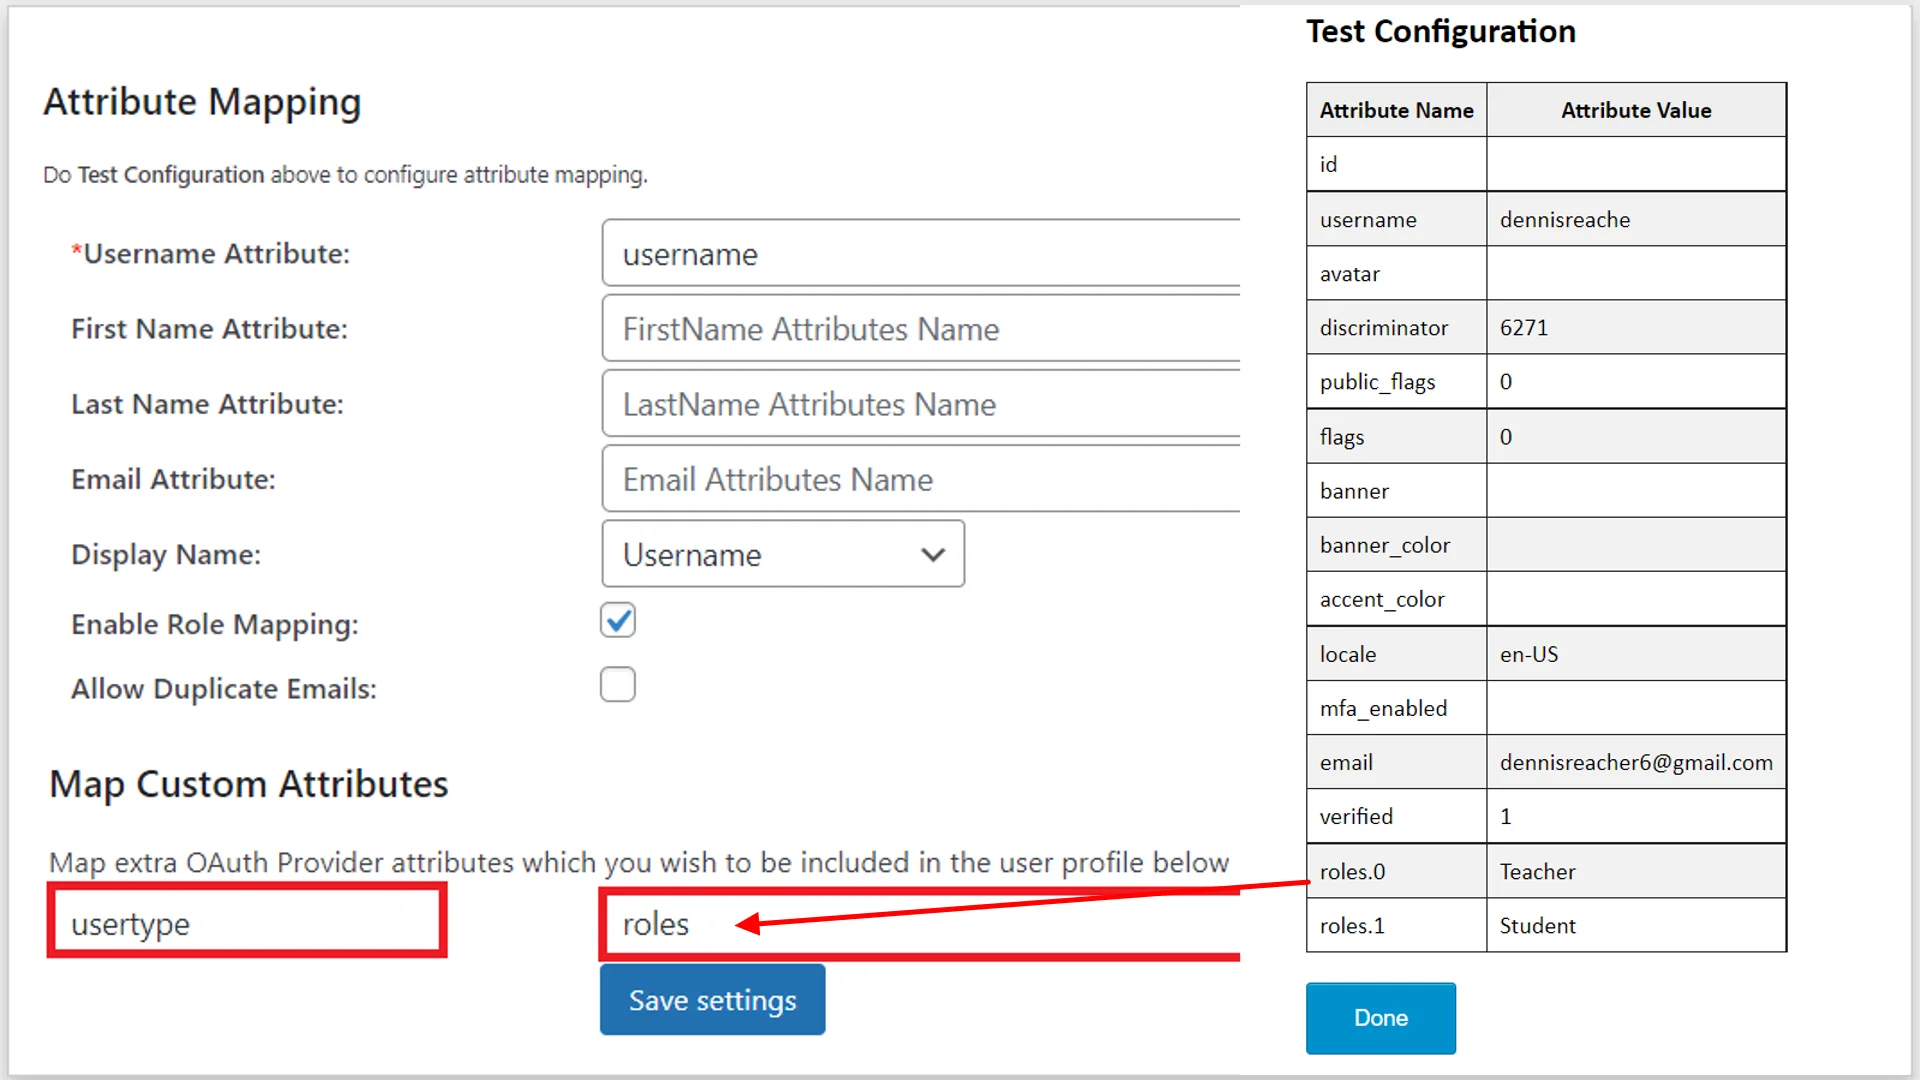
  • 아래로 스크롤하여 속성 매핑 부분. 아래의 사용자 정의 속성 매핑 섹션을 입력하세요. 필드 메타 원하는 이름을 입력하고 속성 이름 OAuth 제공자 테스트 구성 테이블에서. (아래 이미지 참고)
  • 온 클릭 설정 저장 버튼을 눌러 매핑을 저장하세요.
사용자 정의 속성 매핑

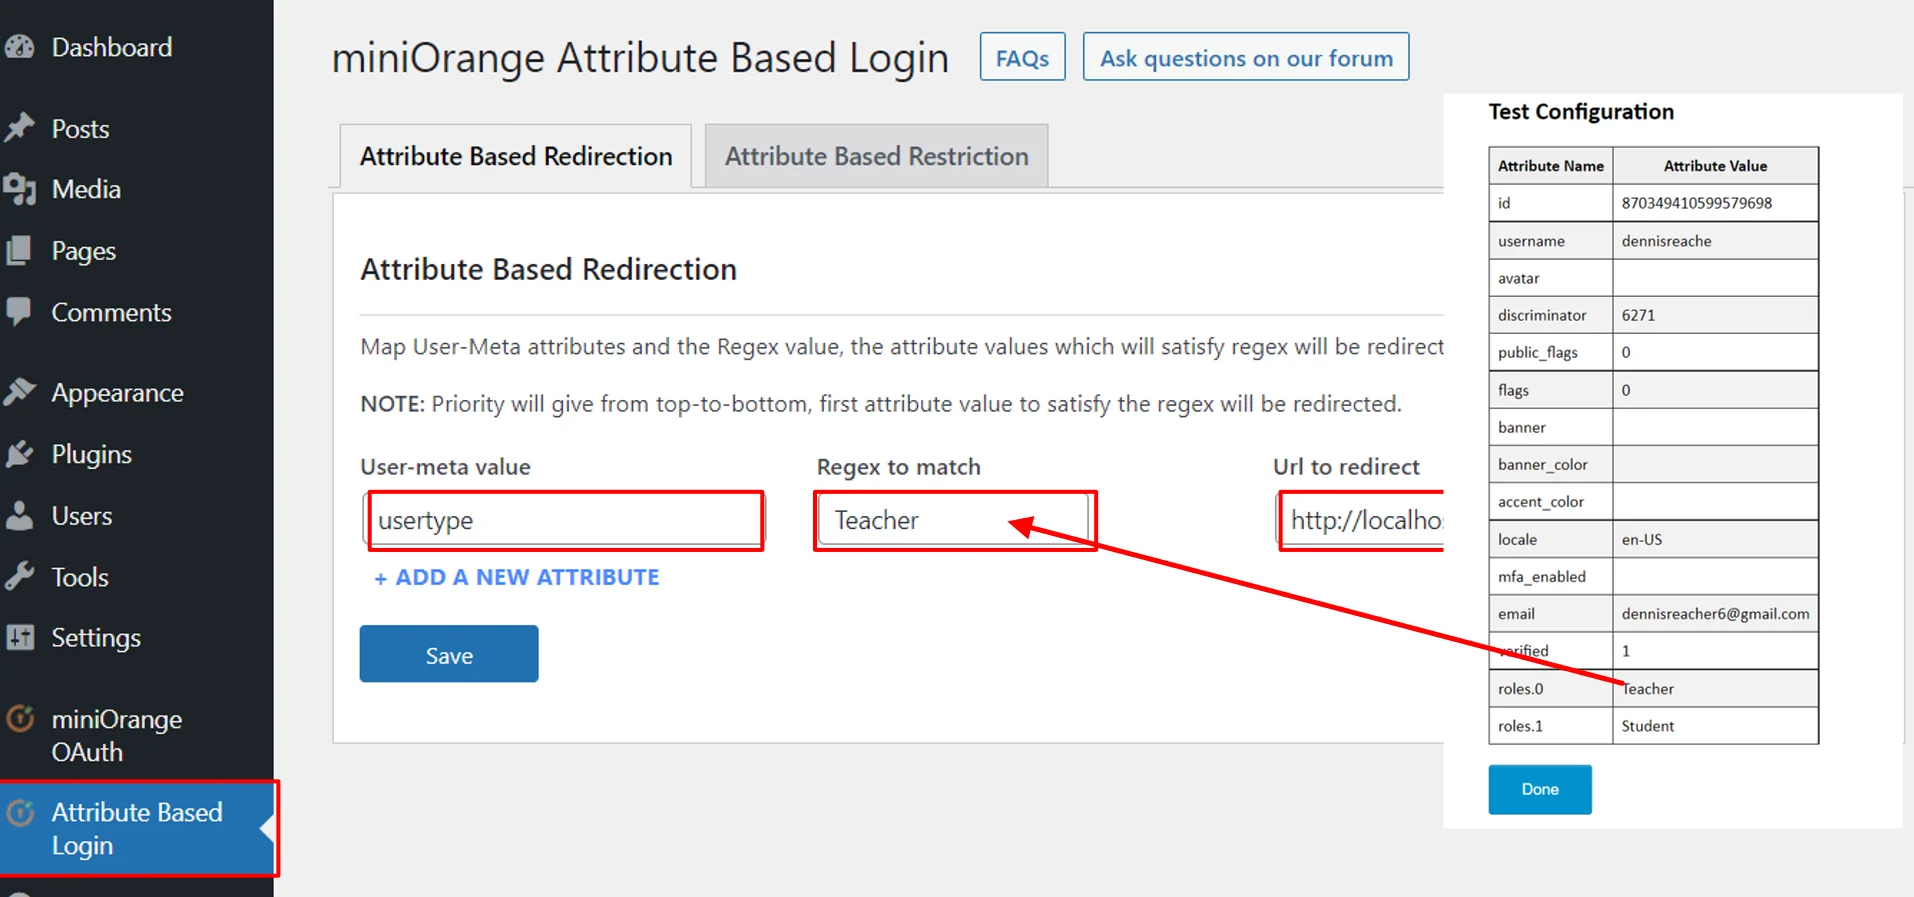
  • 이제 속성 기반 로그인 애드온을 사용하면 WordPress의 사용자 메타 테이블에 저장된 사용자 속성에 따라 로그인 후 다른 페이지로 리디렉션되도록 설정할 수 있습니다. 속성 기반 리디렉션 안내
  • 입력 사용자 메타 값 OAuth 클라이언트 플러그인에 입력한 사용자 정의 속성 부분. 테스트 구성 테이블의 속성 이름-값을 입력합니다. 일치하는 정규식 필드. (우선순위는 위에서 아래로 주어지며 정규식을 충족하는 첫 번째 속성 값이 리디렉션됩니다.)
  • 이제 사용자를 리디렉션할 URL을 입력하세요. 리디렉션 필드를 클릭하고 찜하기 버튼을 클릭합니다.
리디렉션 URL을 입력하세요

  • 이제 사용자는 자신의 역할에 따라 Single Sign-On(sso)을 수행한 후 관련 페이지로 리디렉션됩니다.

속성 기반 제한 설정

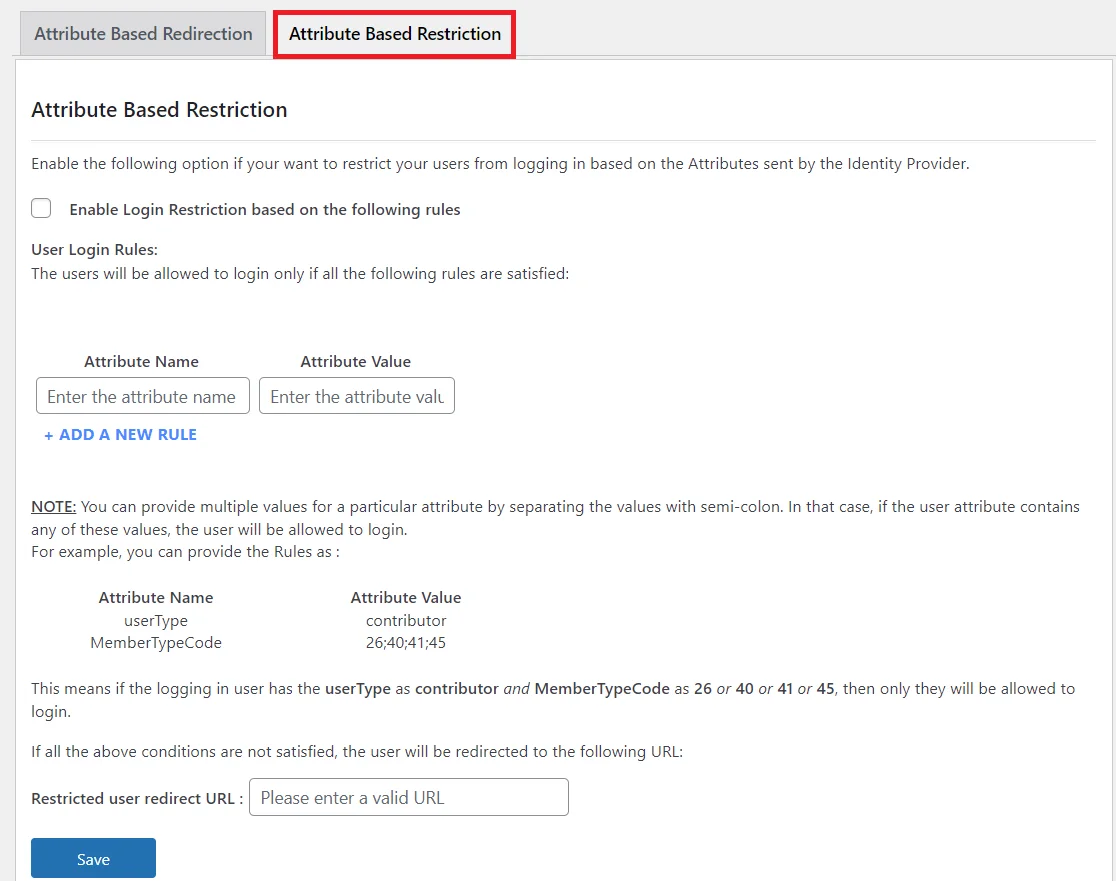
  • 애드온으로 돌아가서 속성 기반 제한 안내
속성 기반 제한 탭

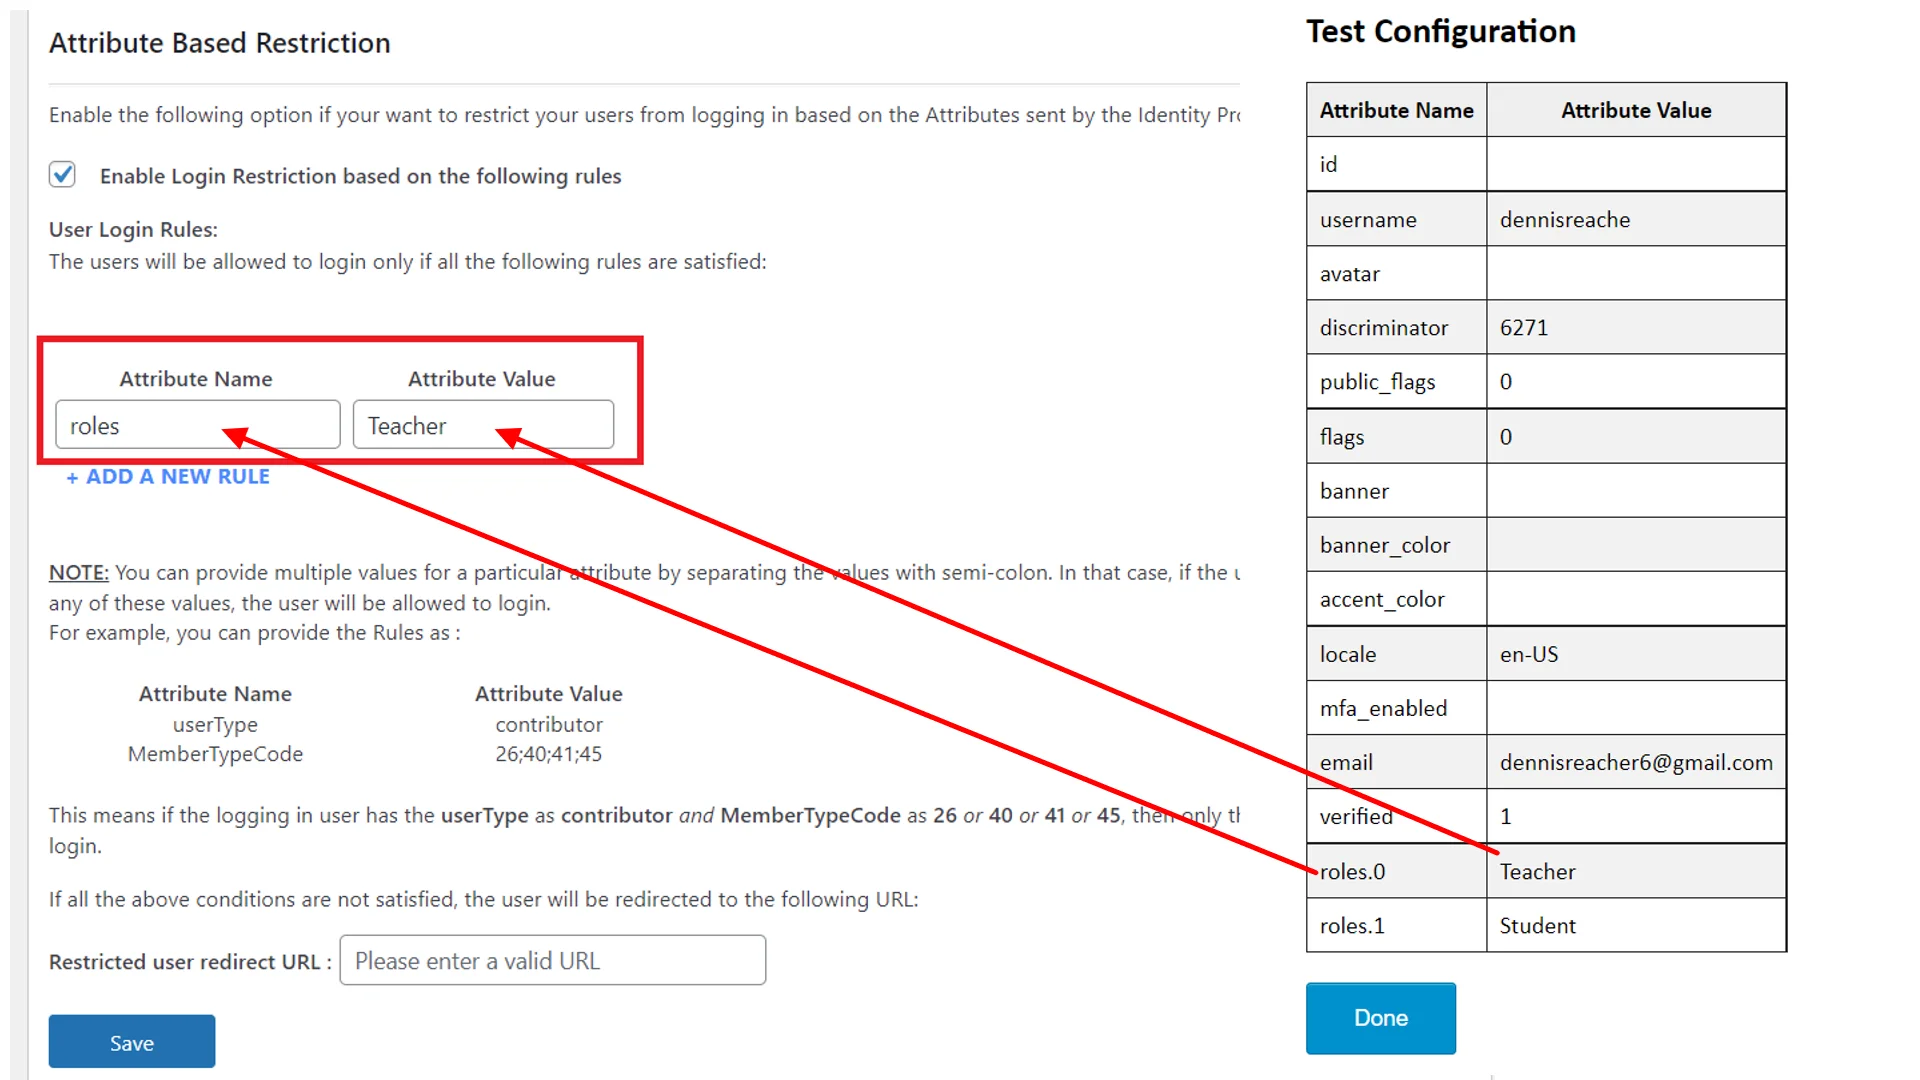
  • OAuth 제공자가 전송한 속성을 기반으로 사용자의 로그인을 제한하려면 해당 기능을 활성화하십시오. 다음 규칙에 따라 로그인을 제한합니다. 옵션을 선택합니다.
로그인 제한 활성화

  • 사용자가 교사로서의 역할 로그인하려면 사용자를 입력하세요. 속성 이름 그리고 속성 값.
  • 당신은 제공할 수 있습니다 세미콜론으로 구분 속성 값이 여러 개인 경우 값. 이 경우 규칙은 OR 조건처럼 동작합니다. 즉, IDP에서 전송한 속성에 세미콜론으로 구분된 값이 있으면 사용자는 로그인이 허용됩니다.
속성과 값을 입력하세요

  • . 제한된 사용자 리디렉션 URL 필드에 사용자를 리디렉션하려는 페이지 URL을 입력하고 찜하기 단추. 사용자가 만족하지 못하는 경우 사용자 로그인 규칙 위에서 구성한 URL은 사이트에 로그인하지 않고도 이 URL로 리디렉션됩니다.
제한된 사용자 리디렉션 URL

  • 위 구성에 따라 사용자는 해당 사용자에 대해 IDP가 전송한 역할 속성에 다음 값이 있는 경우에만 로그인이 허용됩니다. 교사.

이 가이드에서는 miniOrange SAML 또는 OAuth/OpenID Connect 싱글 사인온(SSO) 플러그인 과 함께 속성 기반 리디렉션/제한 추가 기능을 성공적으로 구성하여 , ID 공급자로부터 받은 속성을 기반으로 사용자를 특정 페이지로 이동시키거나 로그인 접근을 제한하는 방법을 설명합니다. 이 솔루션은 SSO 후 모든 사용자가 자동으로 올바른 페이지로 이동하도록 보장하여 개인화된 사용자 경험을 제공하는 동시에, 추가적인 수동 작업 없이도 권한이 없는 사용자가 제한 영역에 접근하지 못하도록 차단합니다.


 당신의 응답을 주셔서 감사합니다. 곧 다시 연락드리겠습니다.

문제가 발생했습니다. 문의사항을 다시 제출해 주세요.

최대한 빠른 시일 내에 연락드리겠습니다!


ADFS_sso ×
안녕하세요!

도움이 필요하다? 우리는 바로 여기에 있습니다!

SUPPORT