
WordPress용 Azure 멀티테넌트 SSO/Azure AD 멀티테넌트 로그인을 설정하는 방법은 무엇인가요?
회사 개요
miniOrange Azure Multitenant SSO 추가 기능은 여러 Azure AD/Microsoft Entra ID 테넌트의 사용자가 단일 Azure Multitenant 애플리케이션을 사용하여 WordPress에 로그인할 수 있도록 합니다. 이 기능은 miniOrange SAML SP SSO 플러그인과 함께 작동합니다. 자체 Office 365/Azure AD 테넌트 및 고객 테넌트의 사용자는 각 테넌트를 별도로 구성할 필요 없이 기존 Azure AD 자격 증명으로 인증할 수 있습니다.
테넌트 ID를 매핑하고 공통 Azure 멀티테넌트 엔드포인트를 사용하면 원활한 멀티테넌트 단일 Sign-On(SSO), 테넌트 기반 SSO 제한, 테넌트 기반 그룹 또는 역할 매핑을 활성화할 수 있습니다.
이 가이드에서는 설정 방법을 배우게 됩니다. Azure AD를 ID 공급자(IDP)로 사용 멀티테넌트 SSO를 구성하려면 다음을 수행하십시오. Azure 멀티테넌트 플러그인 워드 프레스를위한.





전제조건 : 다운로드 및 설치
- WordPress 사이트와 Azure 멀티테넌트 SSO를 구성하려면 먼저 다음을 설치해야 합니다. miniOrange SAML SP SSO 플러그인.
Azure AD SSO와 Microsoft Azure 서비스와의 원활한 통합을 제공합니다.
Azure AD/B2C/Office 365 동기화 통합

Azure AD/B2C/Office 365와 WordPress 간에 사용자 데이터를 양방향으로 동기화하여 원활한 Azure Sync를 구현하고 Azure AD SSO를 통해 안전한 인증을 제공합니다.
Azure 통합Azure AD/B2C/Office 365 앱과 WordPress 통합
WordPress를 Azure AD와 연결하여 SharePoint, OneDrive, Power BI, Dynamics 365, Outlook 등을 통합하세요. Azure SSO를 사용하여 사용자 동기화를 간소화하고, Azure 멀티테넌트를 활성화하고, 액세스 관리를 강화하세요.
Azure AD/B2C 통합Azure AD SSO(Single Sign-On)를 구성하는 단계 WordPress에 로그인
1. Azure AD를 IdP(ID 공급자)로 설정
Azure AD를 WordPress용 IdP로 구성하려면 아래 단계를 따르세요.
Azure AD를 IdP로 구성
- WordPress용 SAML SP SSO 플러그인에서 다음으로 이동하세요. 서비스 제공업체 메타데이터 탭. 여기에서 Azure AD를 ID 공급자로 구성하는 데 필요한 SP 엔터티 ID 및 ACS(AssertionConsumerService) URL과 같은 SP 메타데이터를 찾을 수 있습니다.

- 혜택 이용(Benefits Access) 또는 퍼소니파이 헬스 앱(Personify App)을 Azure AD 포털 관리자로
- 선택 Azure Active Directory.

- 선택 앱 등록.
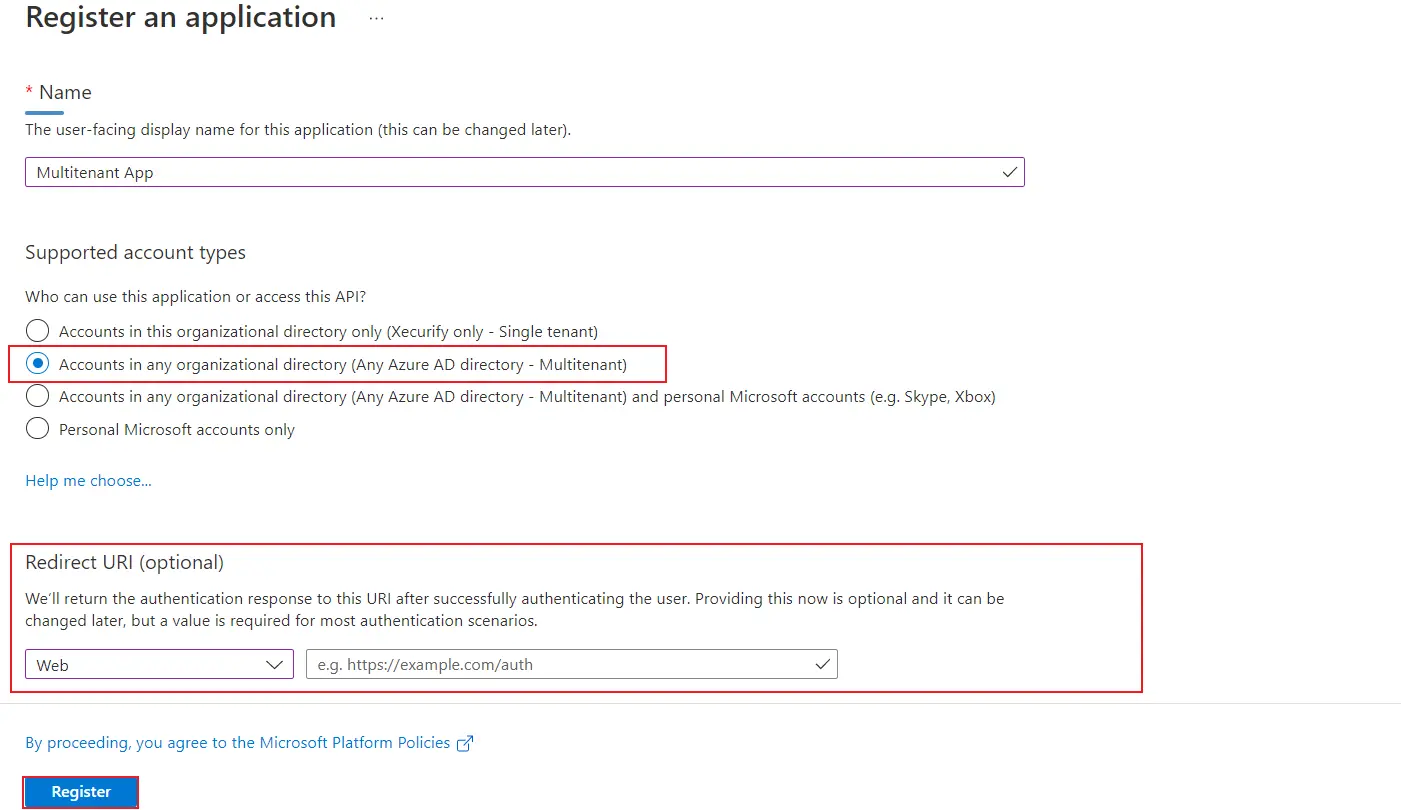
- 를 클릭하십시오 신규 등록.
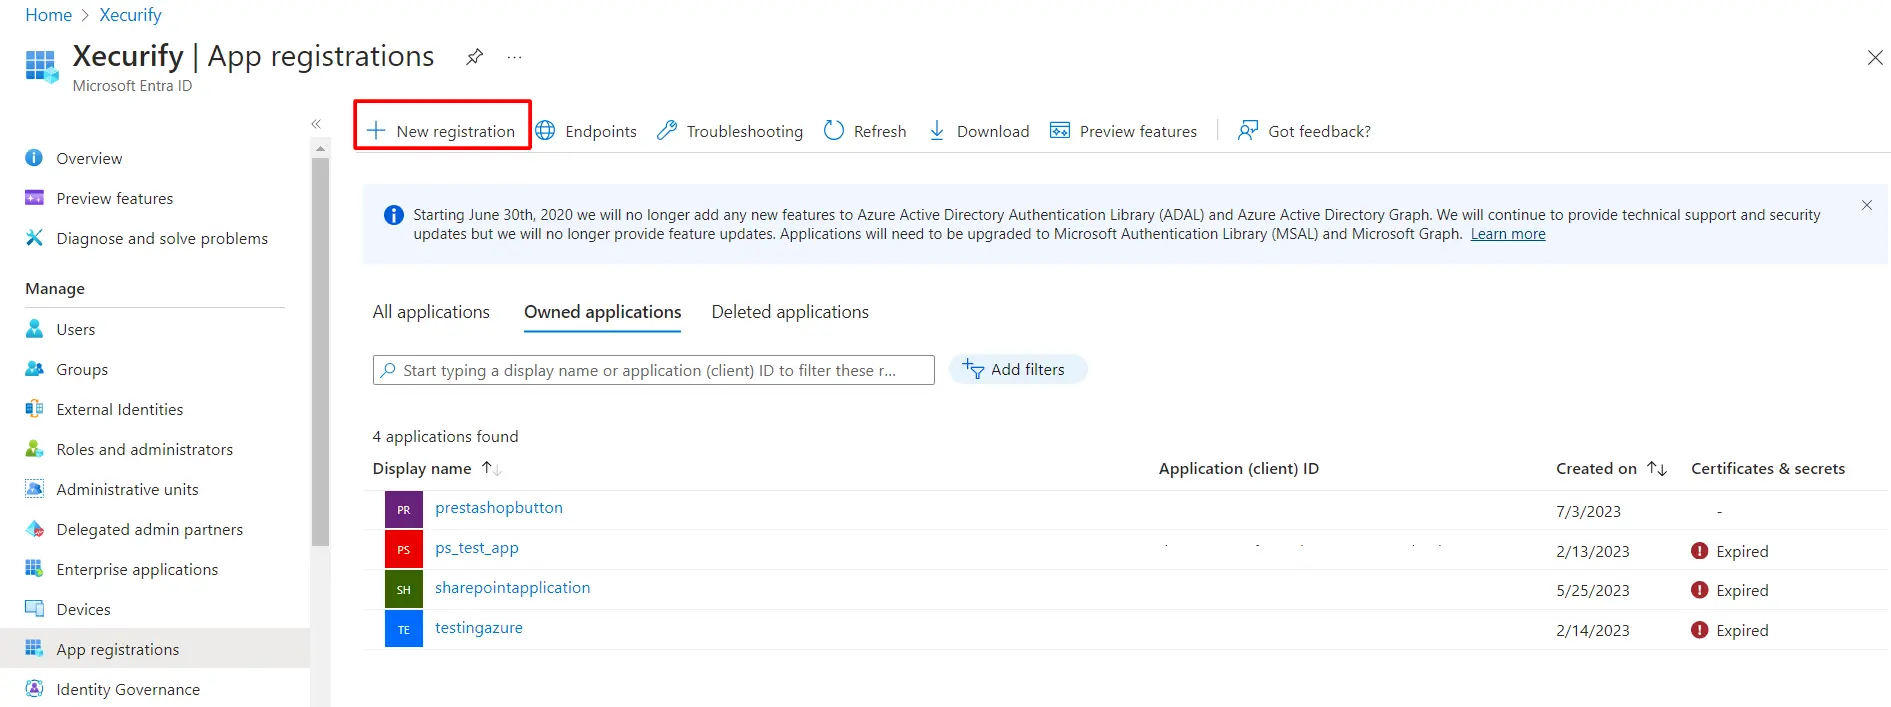
- 할당 이름 선택하고 지원되는 계정 유형 as 모든 조직 디렉터리의 계정(모든 Azure AD 디렉터리 - 다중 테넌트).
- 리디렉션 URL 입력란에 제공된 ACS URL을 입력하세요. 서비스 제공업체 메타데이터 플러그인 탭을 클릭하고 회원가입 버튼을 클릭합니다.
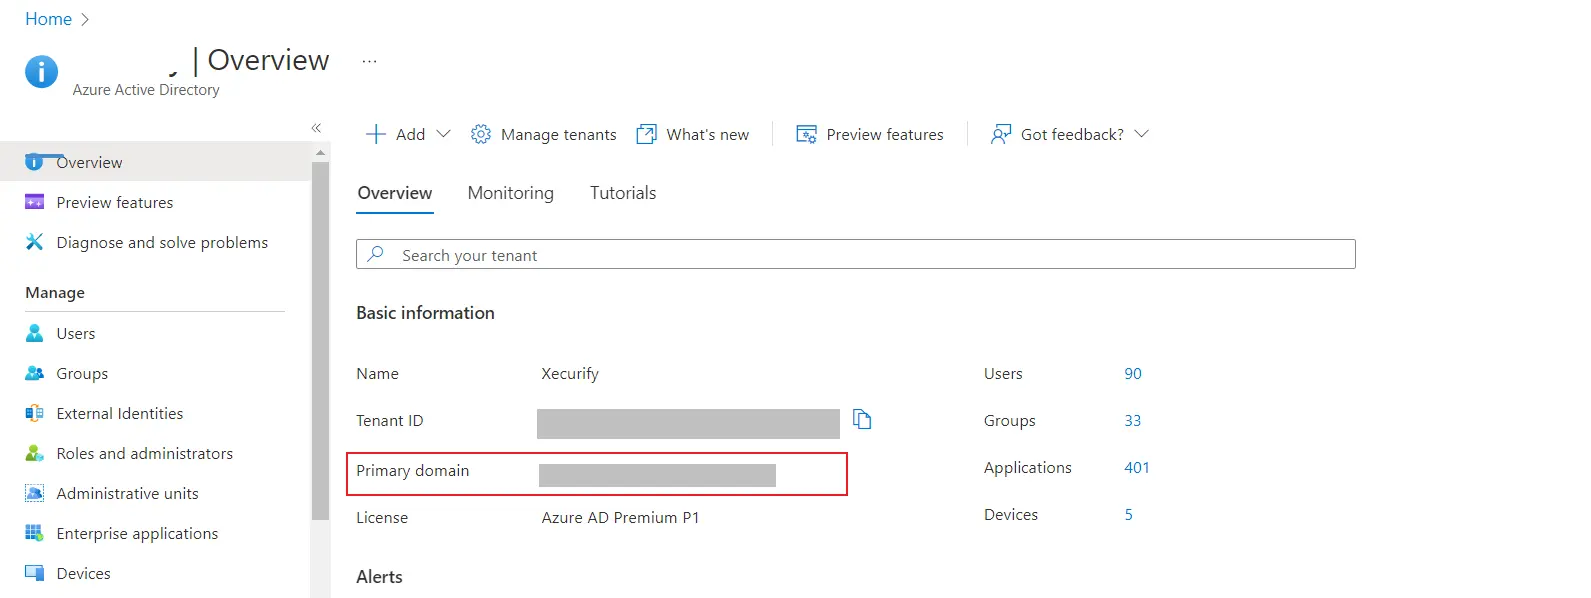
- 다시 회사 개요 Active Directory 탭에서 기본 도메인 그리고 그것을 편리하게 보관하십시오.
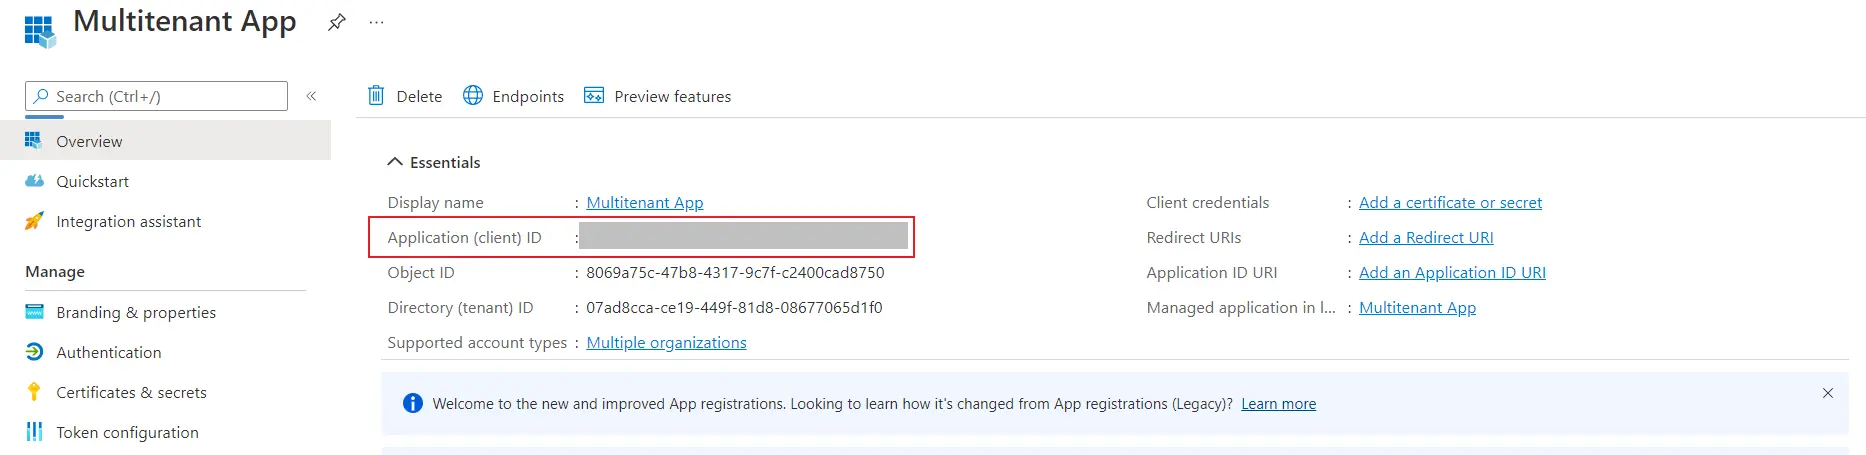
- 이제 복사 응용 프로그램 ID 구성된 앱에서 꺼내 편리하게 보관하세요.
- 로 이동 API 노출 왼쪽 메뉴 패널에서.
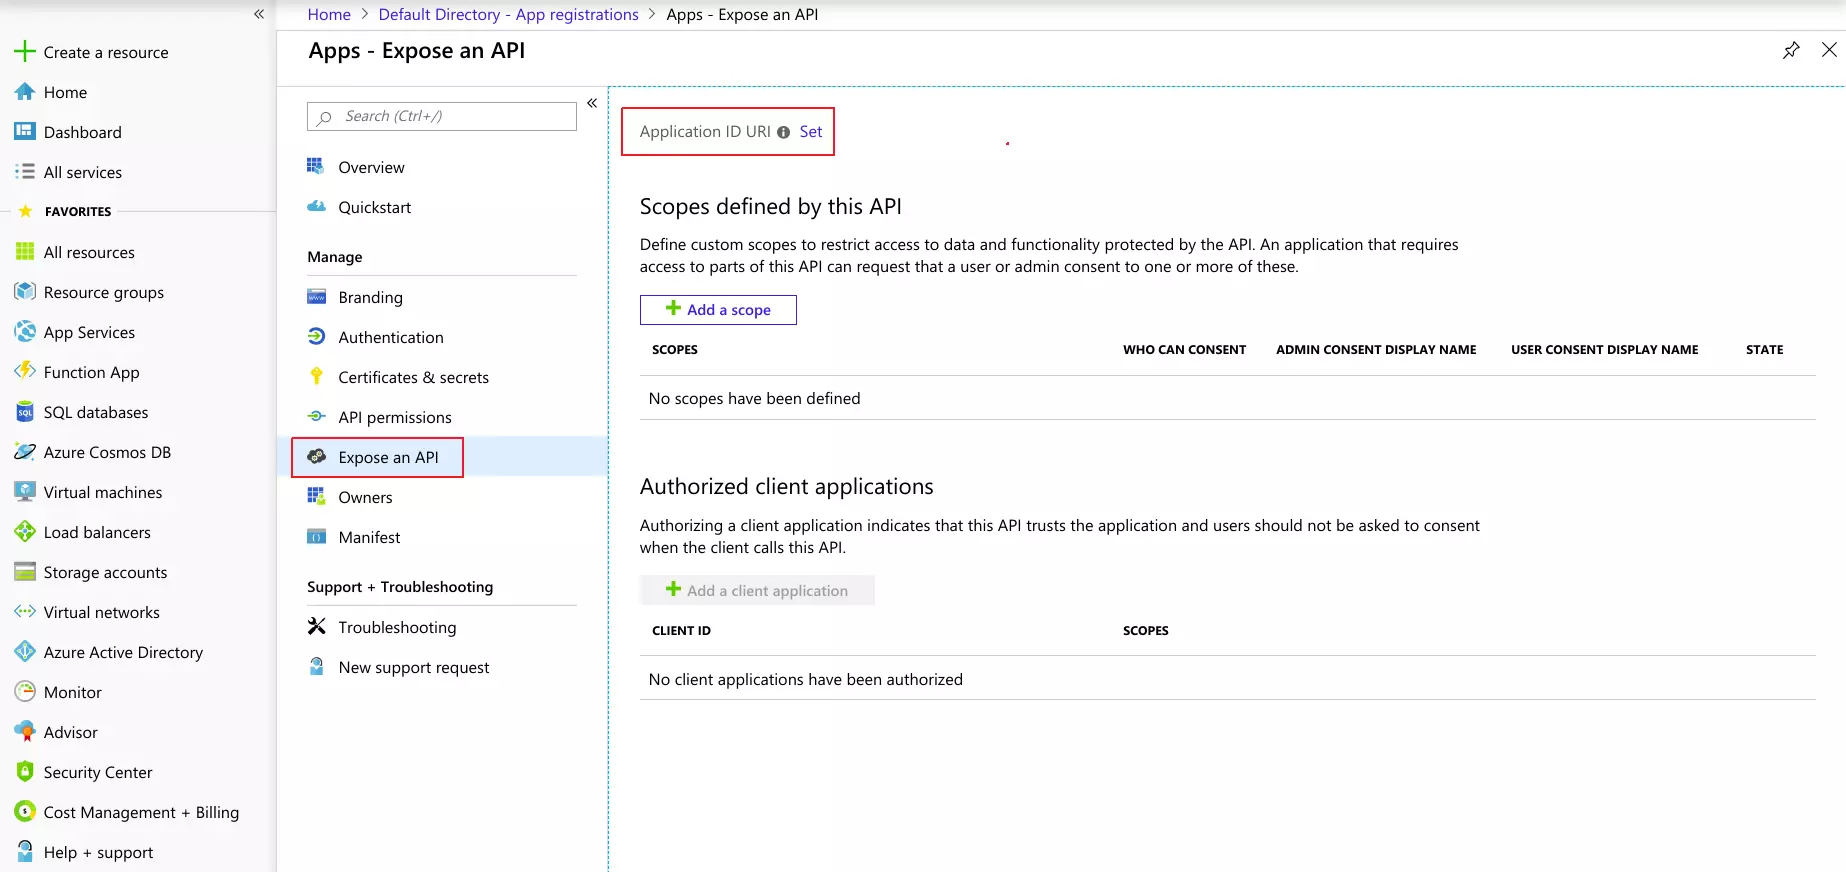
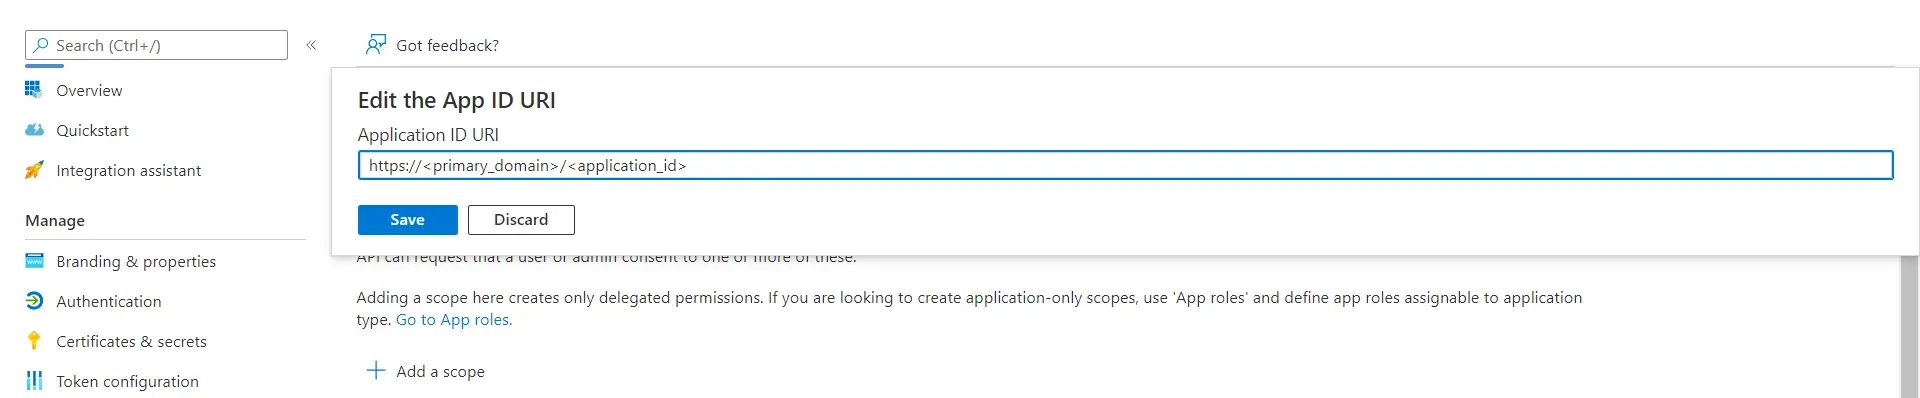
- 클릭 세트 버튼을 누르고 교체하세요. 애플리케이션 ID URL 과 https://Primary_Domain/Appication-Id 이전에 복사한 것을 클릭하고 찜하기
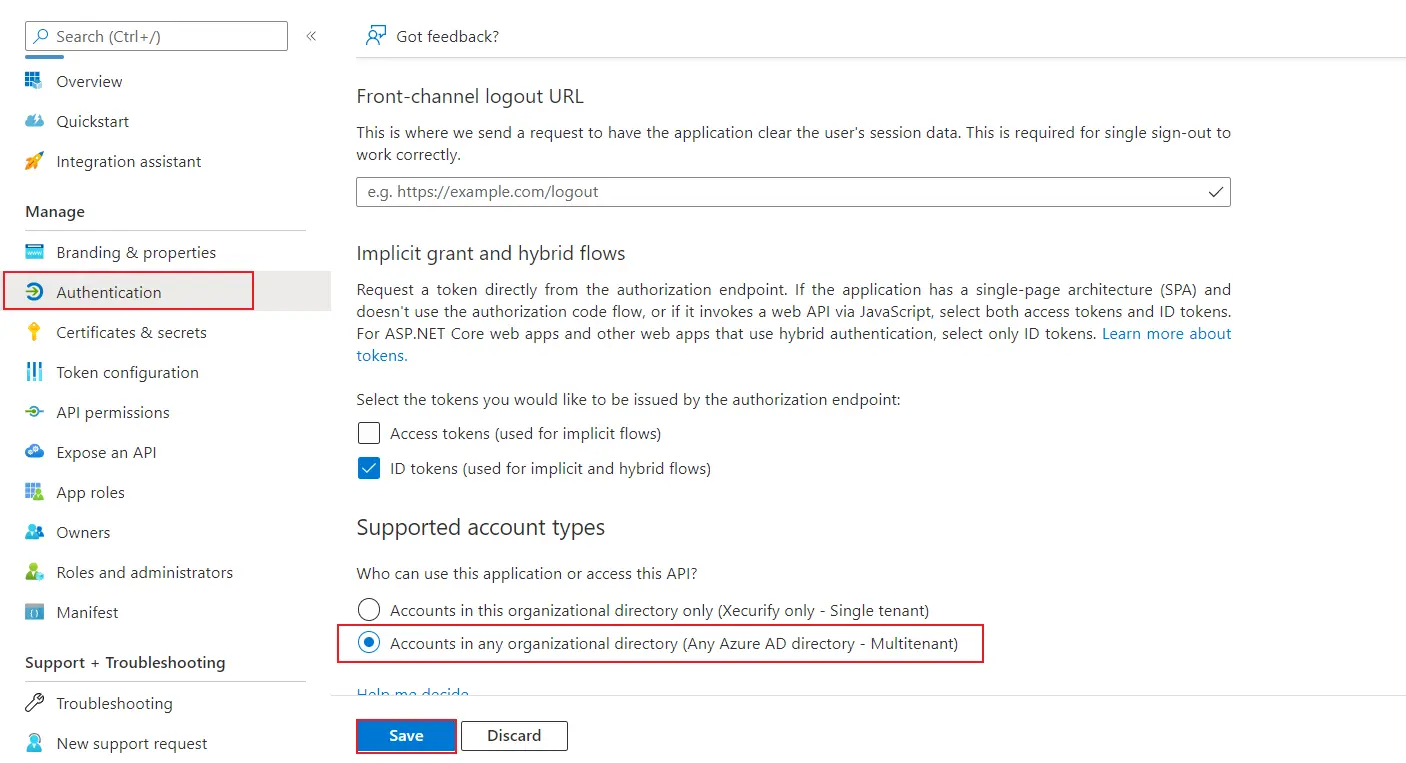
- 로 이동 인증 왼쪽 패널에서 탭을 선택하고 ID 토큰(암시적 및 하이브리드 흐름에 사용됨) 옵션에서 지원되는 계정 유형이 다음과 같은지도 확인하세요. 모든 조직 디렉터리의 계정(모든 Azure AD 디렉터리 - 다중 테넌트) 다음을 클릭하십시오 찜하기.
- 로 이동 API 권한 ⇒ 권한 추가 선택 Microsoft Graph.
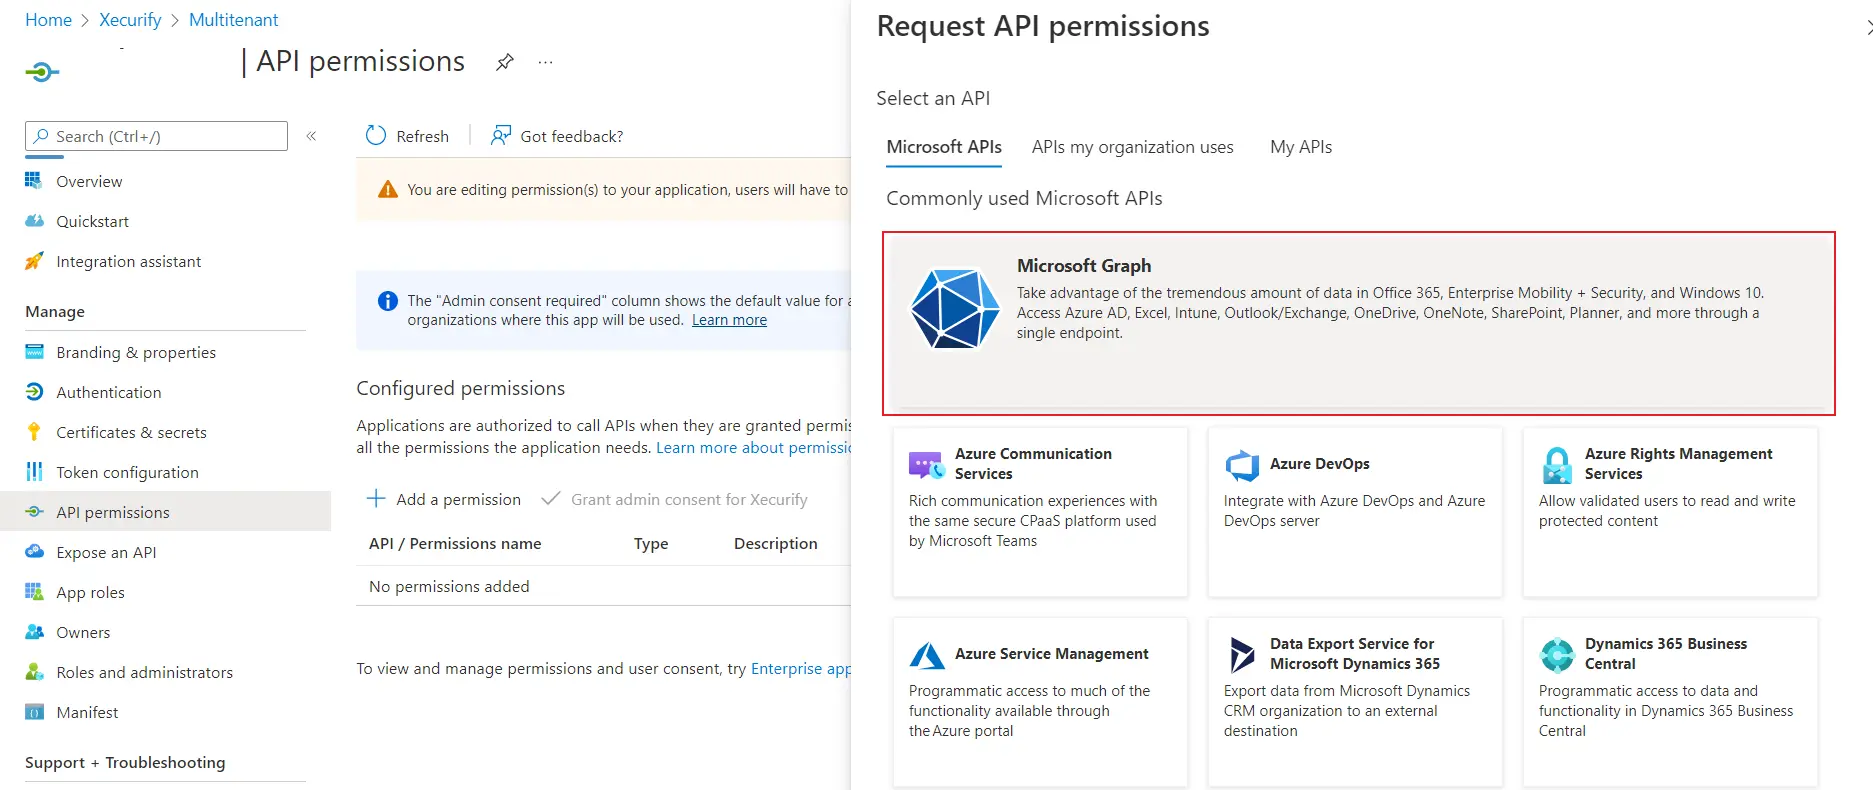
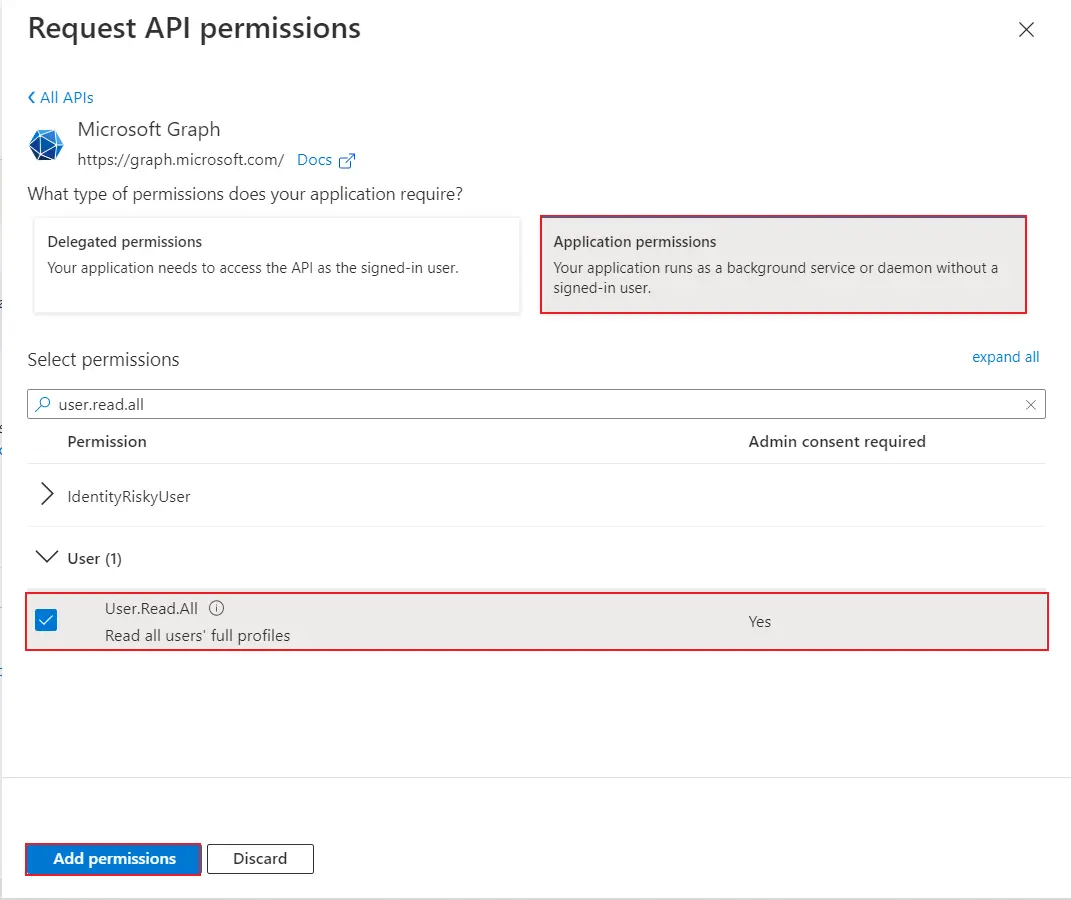
- 이제 클릭하십시오. 신청 허가을 검색 한 다음 사용자.읽기.모두 옵션을 선택한 후 클릭하세요. 권한 추가 버튼을 클릭합니다.
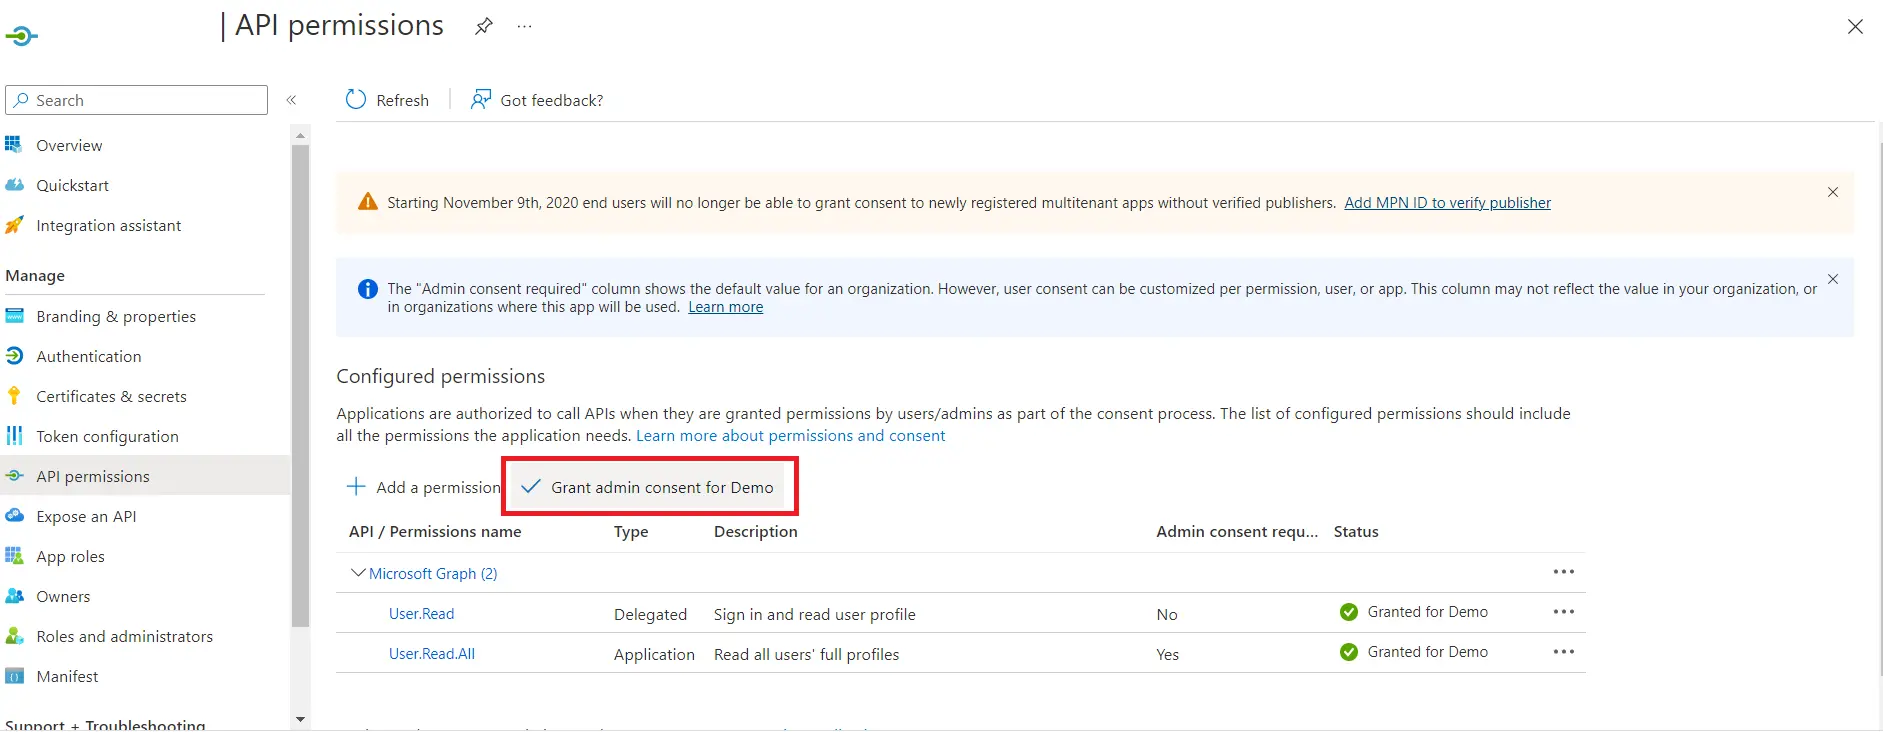
- 계속 진행하려면 다음을 클릭하세요. 데모에 대한 관리자 동의 부여.
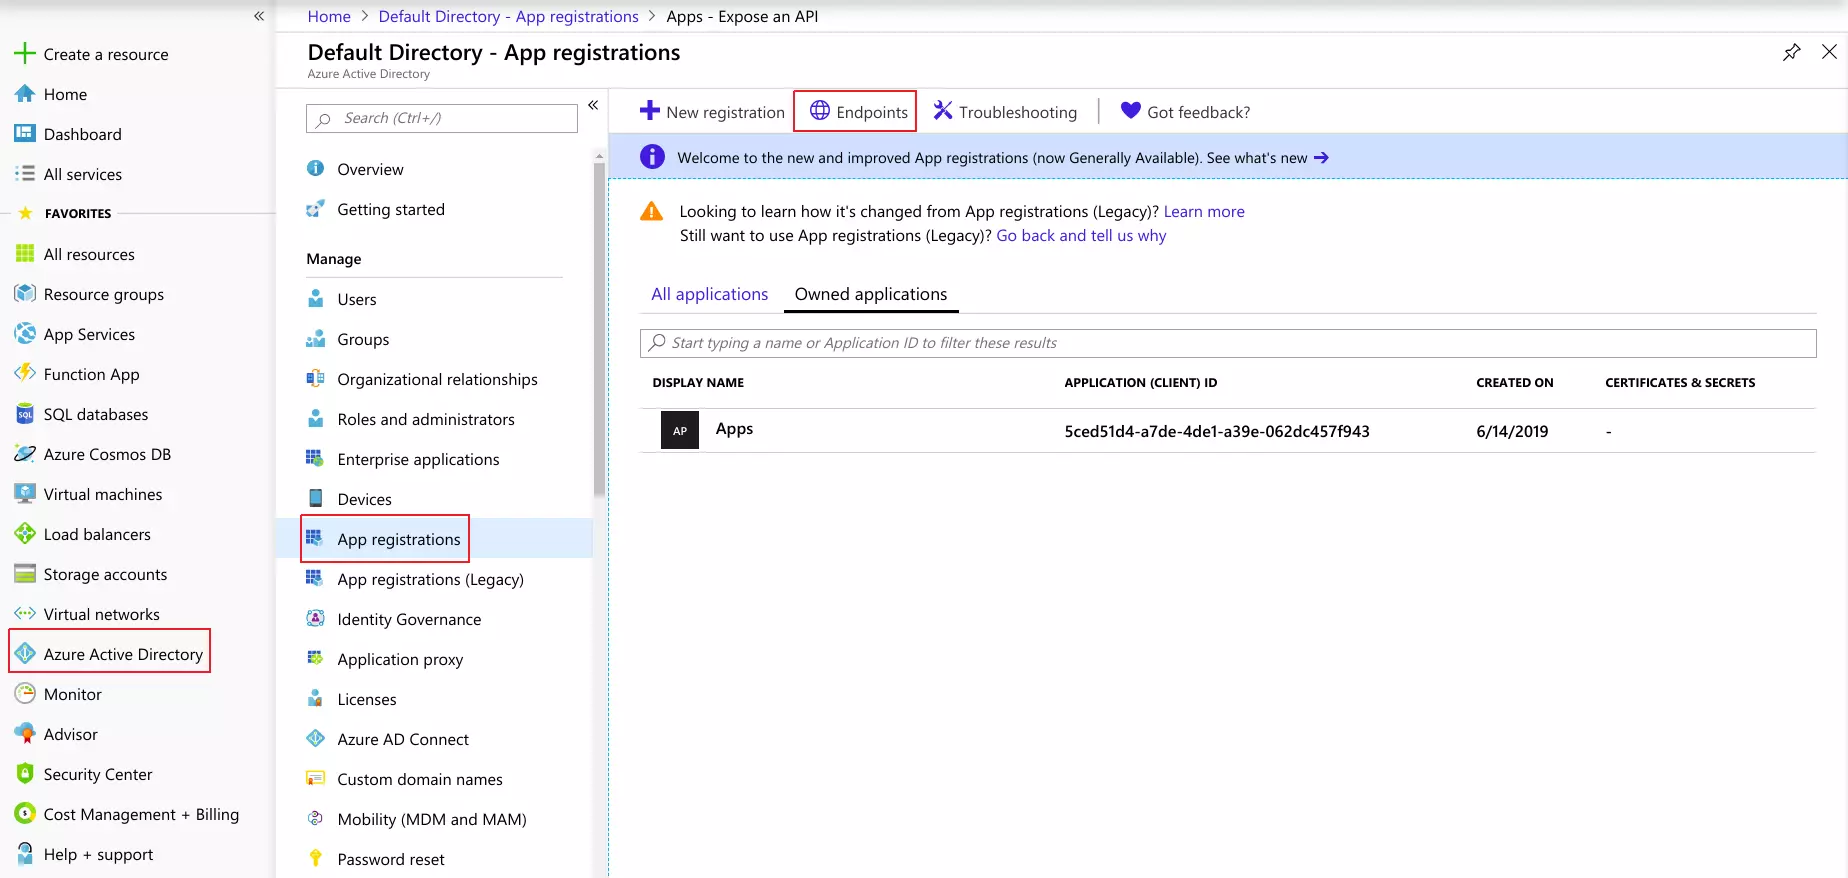
- 다시로 이동 Azure Active Directory ⇒ 앱 등록 창을 클릭하고 종점.
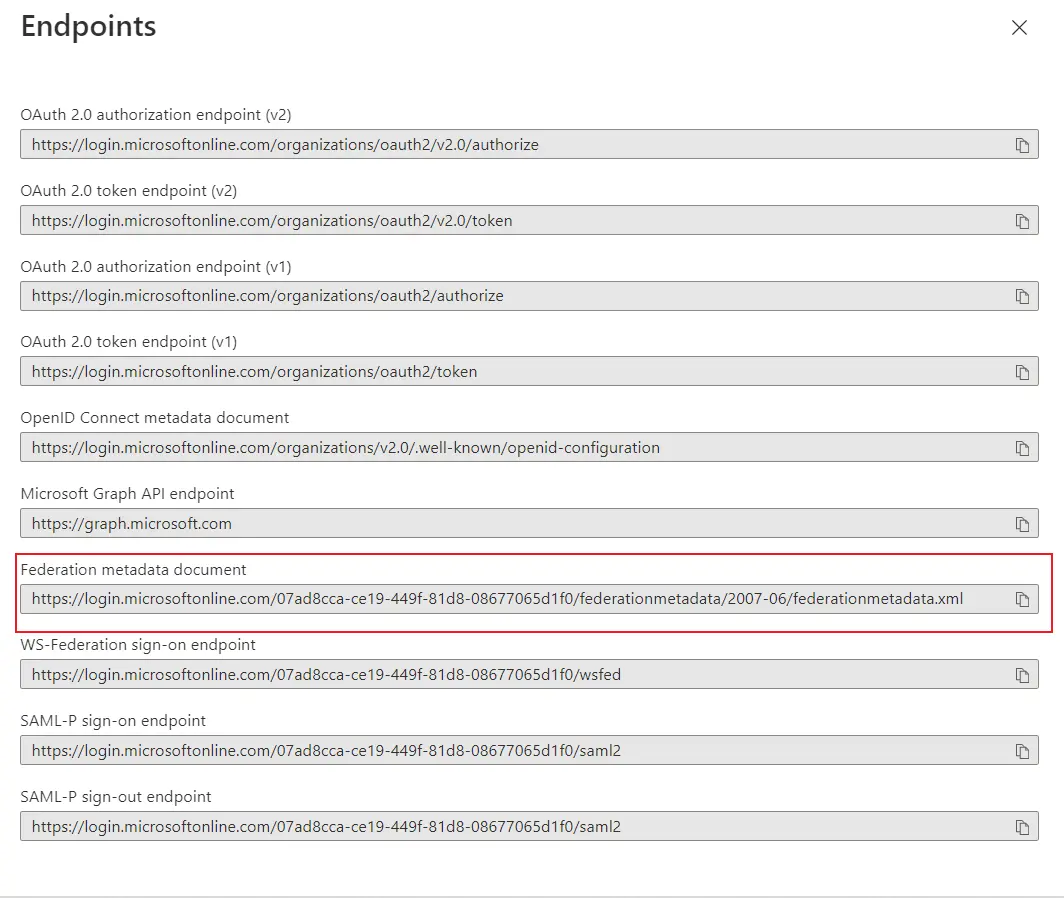
- 그러면 여러 URL이 있는 창으로 이동합니다.
- 복사 페더레이션 메타데이터 문서 얻을 수 있는 URL 종점 구성에 필요한 서비스 제공 업체.
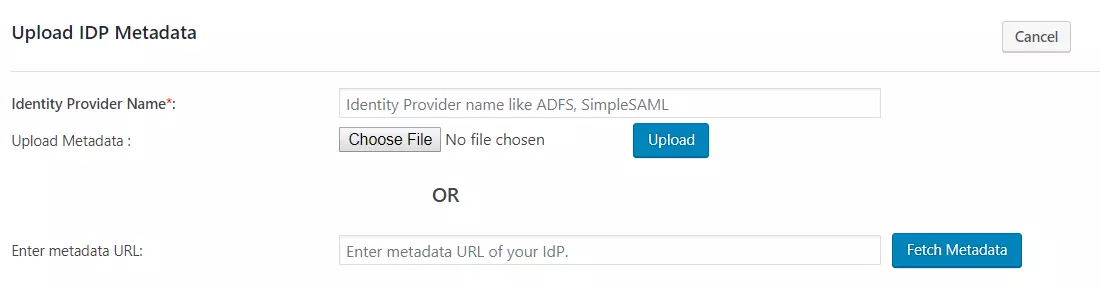
- 이제 붙여넣기 페더레이션 메타데이터 URL 인간을 서비스 제공업체 설정 플러그인 탭을 클릭하고 가져오기를 클릭하세요.
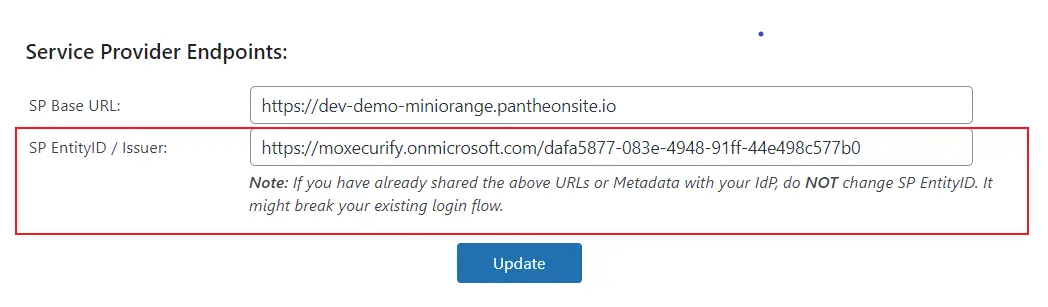
- 활성 디렉터리로 다시 이동하여 복사합니다. 애플리케이션 ID URI 인사말 API 노출 탭을 누르고 붙여넣으세요. SP 엔터티 ID/발행자 아래에 서비스 제공업체 엔드포인트 탭.
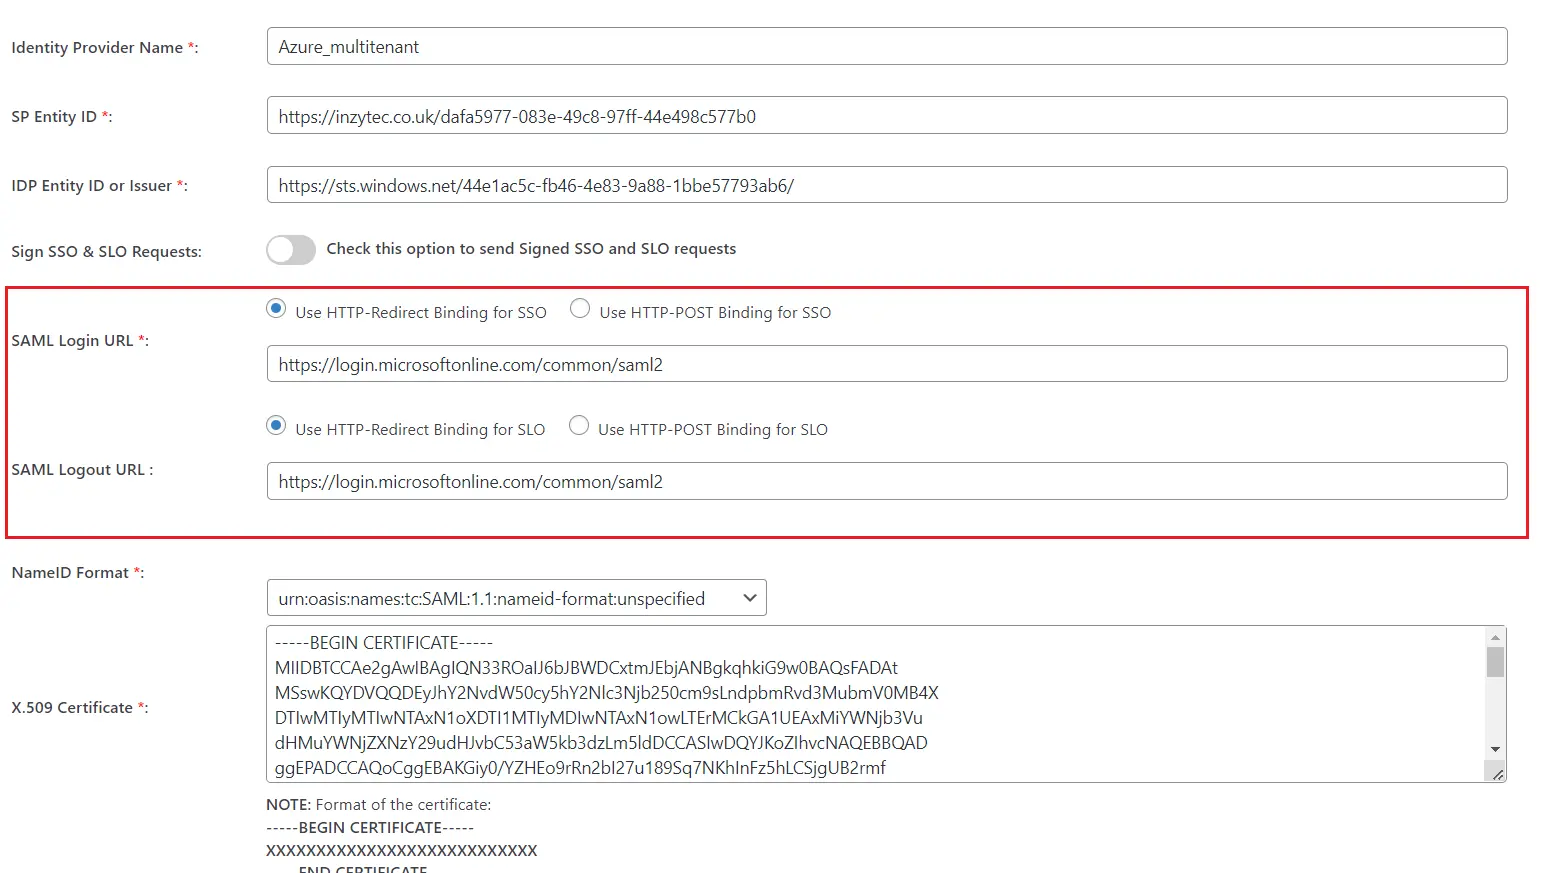
- 또한 교체 SAML 로그인 URL SAML 로그아웃 URL 과 https://login.microsoft.com/공통의/saml2 그런 다음 저장을 클릭하세요.
2. Azure 다중 테넌트 플러그인을 구성하는 단계
- 먼저 Azure 다중 테넌트 SSO 플러그인.
- Azure 다중 테넌트 플러그인의 다음에서 Idp를 선택합니다. 쓰러지 다 붙여 넣기 테넌트 ID 구성하려는 항목을 선택한 다음 저장을 클릭하세요.
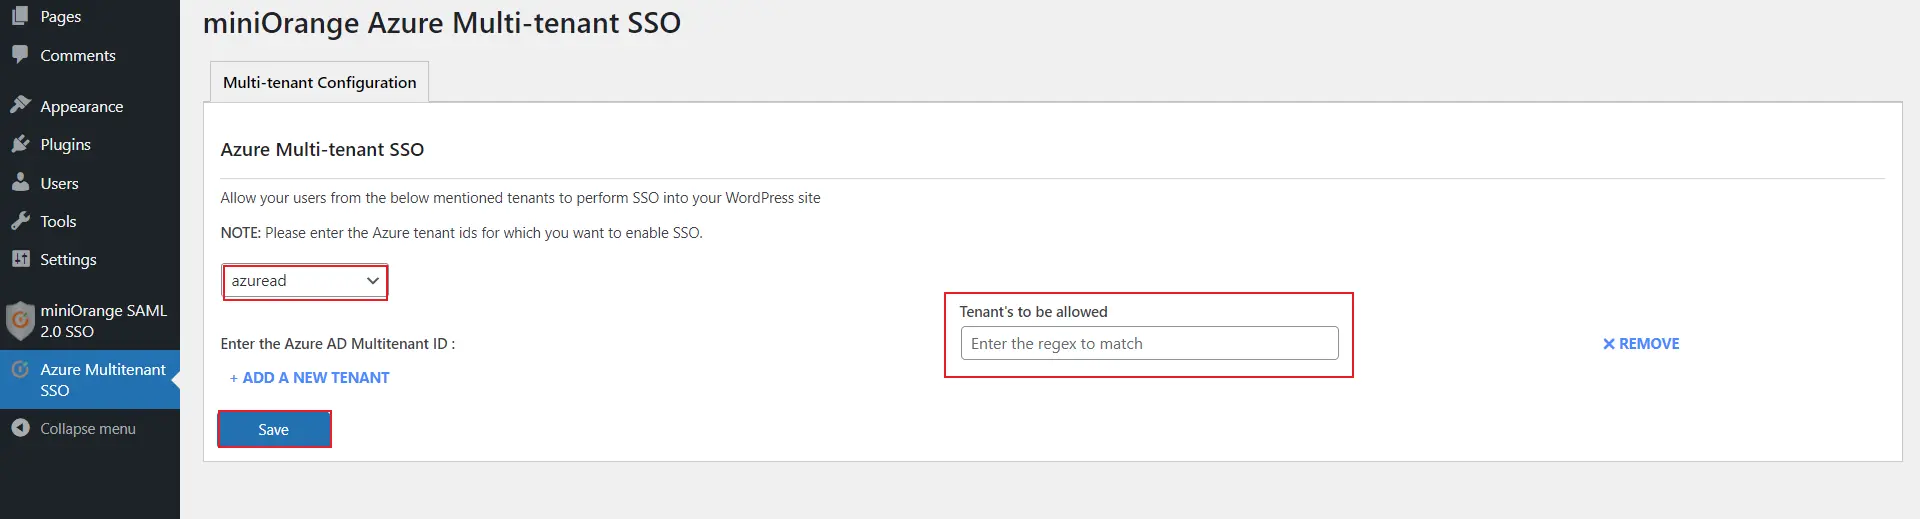
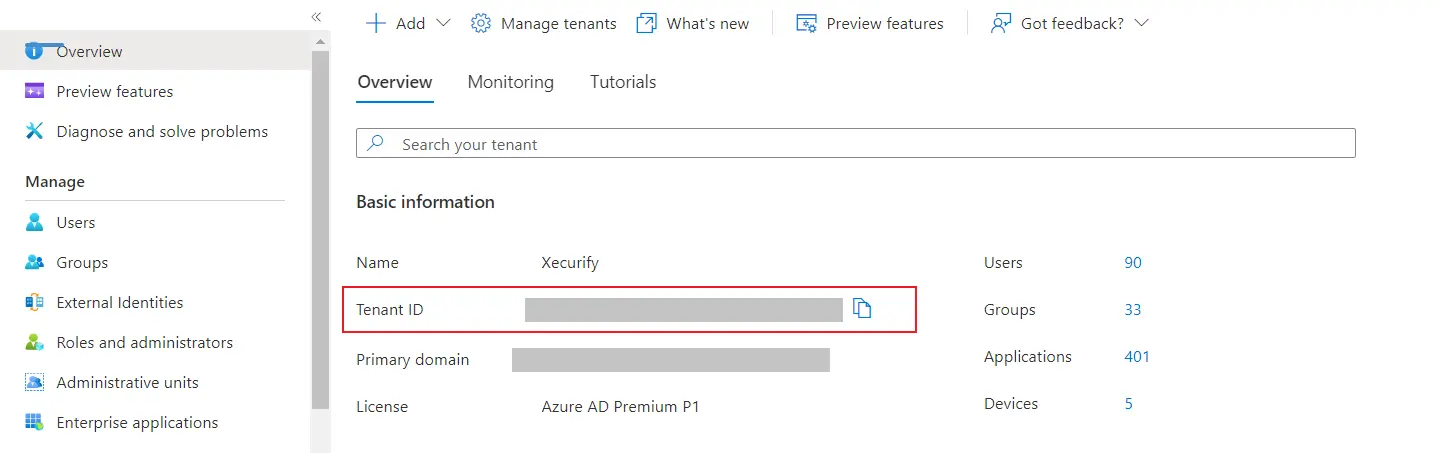
- 얻으려면 임차인 ID 필요한 Office 365 계정의 경우 Azure AD 포털로 다시 이동하세요. 다음을 클릭하세요. 개요 탭 아래 스크린샷에 표시된 대로 테넌트 ID 값을 복사합니다.
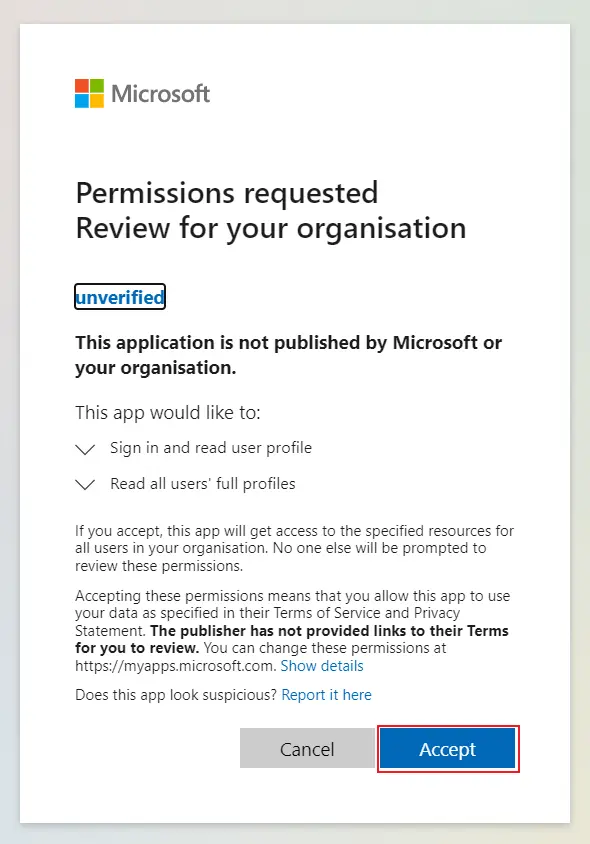
- 이제 모든 테넌트 관리자에게 먼저 SSO를 수행하도록 요청하고 필요한 권한 부여 응용 프로그램에.
- 이제 시크릿 창에서 SSO를 테스트하여 여러 테넌트에 대한 Single Sign-On이 올바르게 구성되었는지 확인할 수 있습니다.
- Azure AD 멀티테넌트 SSO를 성공적으로 구성하여 WordPress 사이트에 Azure AD SSO로 로그인할 수 있게 되었습니다.
이 가이드에서는 miniOrange SAML Single Sign-On(SSO) 로그인 플러그인을 사용하여 WordPress용 Azure 멀티테넌트 SSO를 성공적으로 구성했습니다 . Azure AD를 ID 공급자로, WordPress를 서비스 공급자로 사용하면 여러 Azure AD 테넌트의 사용자가 기존 Azure AD 자격 증명을 사용하여 몇 분 안에 WordPress 사이트에 안전하게 액세스할 수 있습니다.
자주하는 질문과 대답
더 많은 FAQ보기관련 기사
답변해 주셔서 감사합니다. 곧 답변드리겠습니다.
문제가 발생했습니다. 문의사항을 다시 제출해 주세요.

 회원가입



