
ExpressionEngine에 싱글 사인온(SSO)하는 단계별 가이드
miniOrange는 ExpressionEngine에 바로 사용할 수 있는 솔루션을 제공하여 하나의 로그인 자격 증명으로 안전한 액세스를 지원합니다. SAML Single Sign On(SSO) 애드온을 사용하면 ExpressionEngine이 SAML 서비스 제공업체(SAP) 역할을 하여 SAML 2.0을 준수하는 ID 제공업체(IDP)와 연결하여 안전한 관리자 로그인을 제공할 수 있습니다. SAML SP는 ADFS, Azure AD, Okta, Salesforce, Shibboleth, SimpleSAMLphp, miniOrange IdP, OpenAM, Centrify, Ping, RSA, IBM, Google Apps, Oracle, OneLogin, Bitium, WSO2, NetIQ와 같은 널리 사용되는 IDP를 지원합니다. 또한 이 모듈은 SSO를 위해 OAuth 프로토콜도 지원합니다.





전제조건 : 다운로드 및 설치
- 설치 및 다운로드할 수 있습니다. miniOrange SAML 2.0 SSO SP ExpressionEngine의 플러그인 EE 마켓플레이스.
- 복사하여 붙여 넣기하십시오. 미니오렌지_saml_sso 폴더 내부 /시스템/사용자/애드온/.
- 웹사이트 관리자 패널로 이동하세요. https://example.com/admin.php.
- 를 클릭하십시오 개발자 > 추가 기능.
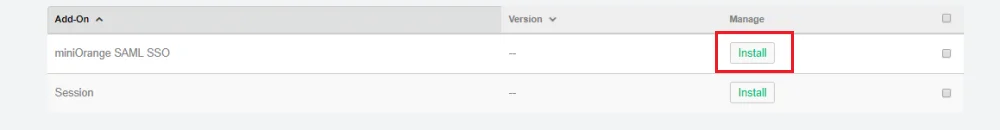
- 아래로 스크롤하여 클릭하십시오 설치 애드온 옆에 이름이 지정됨 미니오렌지 SAML SSO.
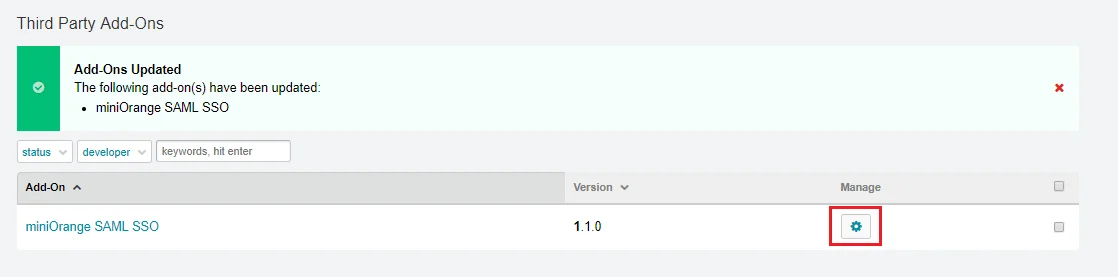
- 옆에 있는 톱니바퀴 아이콘을 클릭하세요 미니오렌지 삼 SSO 기준 치수.
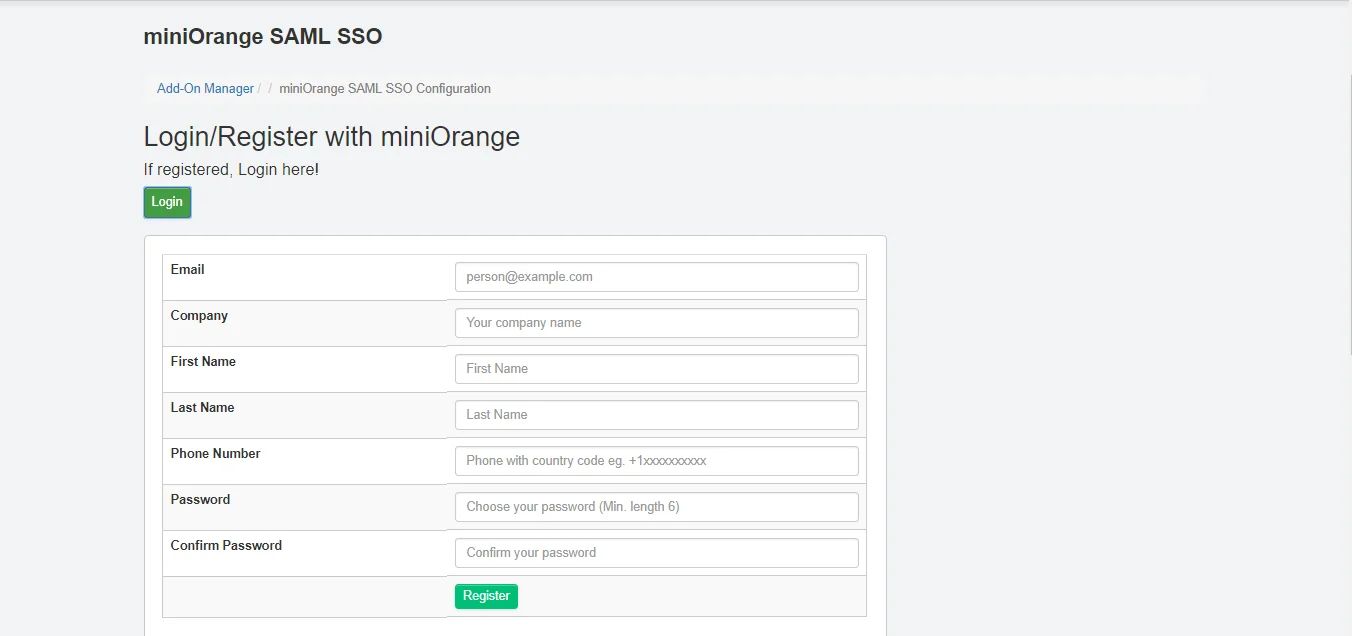
- 로그인 / 회원 가입 miniOrange 계정 정보를 사용하세요. 이는 필요한 경우 협업을 지원하기 위한 일회성 설정입니다.
SAML을 사용하여 ExpressionEngine 싱글 사인온을 구성하는 방법
다음의 간단한 단계를 따라 SAML을 사용하여 ExpressionEngine SSO를 설정하세요.
1단계: 초기 모듈 설정 완료
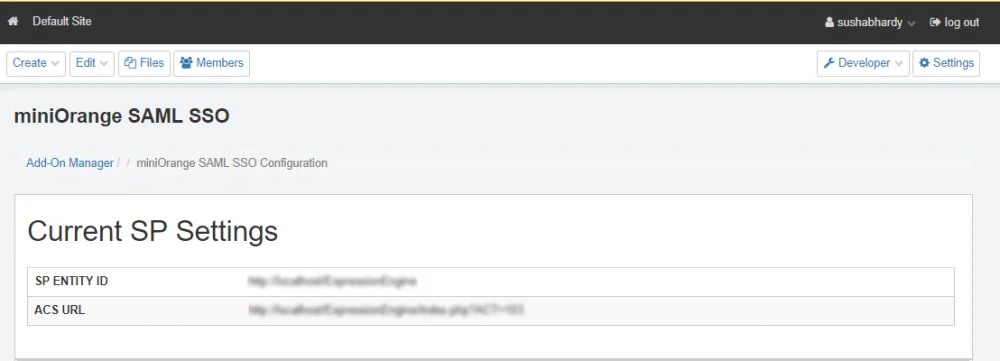
- 로그인/회원가입 후에는 다음과 같은 섹션이 표시됩니다.
- SP 설정
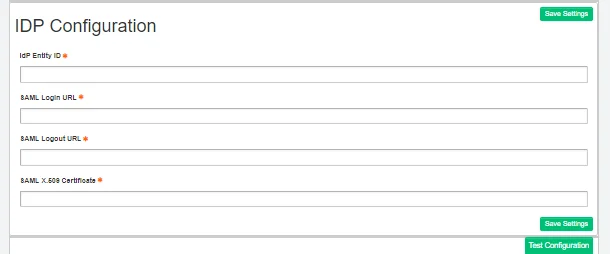
- IDP 구성
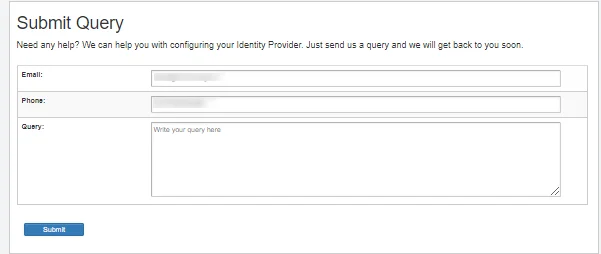
- 검색어 제출
- 진행에 어려움이 있는 경우 모듈 인터페이스에서 언제든지 문의를 제출해 주세요.
- IdP(ID 공급자)에게 문의하여 다음 정보를 수집하십시오.
- IdP 엔터티 ID
- SAML 로그인 URL
- 로그아웃 URL
- SAML X.509 인증서
2단계: ID 공급자 세부 정보 구성
- ID 공급자 이름, IdP 엔티티 ID 또는 발급자, SAML 로그인 URL 및 IdP에서 발급한 X.509 인증서와 같은 필수 설정을 입력한 다음 저장하십시오.
- 이 항목들을 모두 입력하신 후, 클릭하세요. 설정 저장 세부 정보를 저장하기 위해.
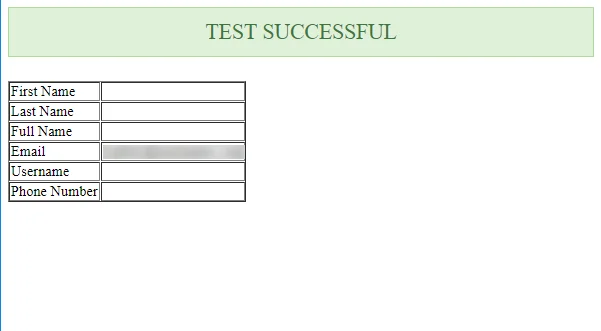
- 를 클릭하십시오 테스트 구성 그러면 사용자 정보가 불러와집니다.
- 테스트가 성공적으로 완료되면 속성 매핑을 통해 수신되고 매핑된 속성이 표시됩니다.
| IdP 엔터티 ID 또는 발급자 | https://login.xecurify.com/moas |
| SAML 로그인 URL | https://login.xecurify.com/moas/idp/samlsso |
| X.509 인증서 | X.509 인증서는 IdP-Metadata XML 파일(상위 태그: KeyDescriptor use="signing")의 X509Certificate 태그 안에 포함되어 있습니다. |
| SAML 로그아웃 URL | https://login.xecurify.com/moas/idp/samllogout |
3단계: ExpressionEngine 로그인 페이지에 SSO 버튼 추가
- We Buy Orders 신청서를 클릭하세요.
\system\ee\EllisLab\ExpressionEngine\View\account\login.php - In 로그인.php다음 코드를 붙여넣으세요
<?=form_close()?>
<fieldset data-data-style="text-align:center>
<br><br>
<button class="btn btn-primary" >
<a data-data-style="color: white" href="https://example.com/index.php?ACT=101" >Sign-in with miniOrange</a>
</button>
</fieldset>
- 을 저장 로그인.php 파일.
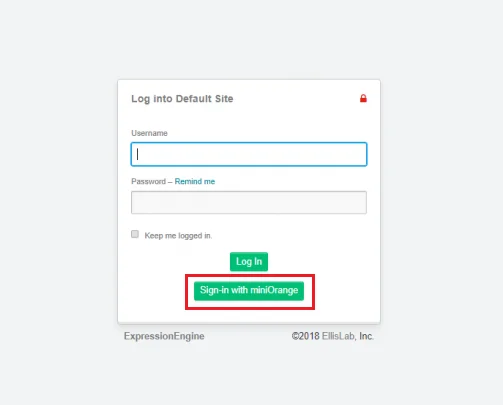
- 관리자 패널로 이동하여 SSO 버튼이 표시되는지 확인하십시오.
- 이제 이 버튼을 사용하여 로그인 시 싱글 사인온(SSO)을 수행할 수 있습니다.
자주 묻는 질문
ExpressionEngine SSO란 무엇인가요? 
ExpressionEngine SSO를 사용하면 사용자는 단 하나의 사용자 이름과 비밀번호로 한 번만 로그인하면 다시 로그인할 필요 없이 ExpressionEngine 사이트에 액세스할 수 있습니다. 여러 개의 비밀번호를 기억해야 하는 번거로움이 사라지고 사용자 로그인 환경이 훨씬 간편해집니다.
ExpressionEngine SAML 로그인은 어떻게 작동하나요?
사용자가 로그인 버튼을 클릭하면 ID 공급자라고 하는 신뢰할 수 있는 로그인 시스템으로 이동합니다. 사용자가 해당 시스템에 정보를 입력하면 자격 증명을 다시 입력할 필요 없이 ExpressionEngine에 자동으로 로그인됩니다. 이 과정은 SAML을 사용하여 백그라운드에서 안전하게 처리됩니다.
지원되는 ID 제공업체는 무엇입니까?
ExpressionEngine Single Sign-On은 Azure AD/Entra ID, Okta, Google Workspace와 같은 인기 있는 ID 공급자와 연동됩니다. 또한 SAML과 같은 표준 로그인 방식을 사용하는 모든 공급자를 지원하므로 기존 시스템을 그대로 사용할 수 있습니다.
ExpressionEngine SSO에서 단일 로그아웃(SLO)을 활성화할 수 있습니까?
네, 단일 로그아웃(SLO)을 활성화할 수 있습니다. SLO를 활성화하면 사용자가 ExpressionEngine에서 로그아웃할 때 세션이 제대로 종료되어 계정 보안을 유지하고 무단 액세스를 방지할 수 있습니다.
관련 기사
당신의 응답. 곧 다시 연락드리겠습니다.
문제가 발생했습니다. 문의사항을 다시 제출해 주세요.


