Facebook을 OAuth 공급자로 사용하는 DNN OAuth SSO(Single Sign-On)
DNN OAuth 싱글 사인온(SSO) 인증 공급자를 사용하면 DotNetNuke 사이트에 OAuth 싱글 사인온을 활성화할 수 있습니다. 싱글 사인온을 사용하면 하나의 비밀번호로 DotNetNuke 사이트와 서비스에 접속할 수 있습니다. 당사의 인증 공급자는 모든 OAuth 호환 ID 공급자 와 호환됩니다 . 여기서는 Facebook을 OAuth 공급자로 사용하여 DNN과 Facebook 간의 싱글 사인온(SSO)을 구성하는 단계별 가이드를 제공합니다. DNN OAuth 싱글 사인온(SSO)의 다른 기능에 대한 자세한 내용은 여기를 클릭하십시오.
DNN OAuth SSO 모듈에서 콜백/리디렉션 URL을 입력합니다.
유효한 OAuth 리디렉션 URI
들. 클릭 찜하기 버튼을 눌러 구성을 저장하세요.
참고 : 너의 콜백/리디렉션 URI 되어야 HTTPS 그리고는 아니다 HTTP. Facebook을 OAuth 공급자로 구성하는 동안 필수입니다.
We Buy Orders 신청서를 클릭하세요. 설정 -> 기본 아래 이미지와 같이 앱 ID와 앱 비밀을 확인하세요.
개인정보 보호정책 URL을 입력하세요.
개인정보 보호정책 URL 필드를 클릭하고 카테고리 필드의 드롭다운에서 카테고리를 선택합니다. 그런 다음을 클릭하십시오. 저장 (Save Changes) 버튼을 눌러 구성을 저장하세요.
앱 ID와 앱 비밀을 복사하여 해당 필드 아래의 DNN OAuth SSO 모듈에 저장하세요.
다음에서 앱 상태를 변경하세요. 개발에 에 라이브 (Live) 아래 이미지와 같이 OFF를 클릭하면 됩니다. 그런 다음을 클릭하십시오. 확인하다 상태 변경을 확인합니다.
DNN 애플리케이션에 Single Sign-On을 위한 OAuth 공급자로 Facebook을 성공적으로 구성했습니다.
3. OAuth 공급자 구성
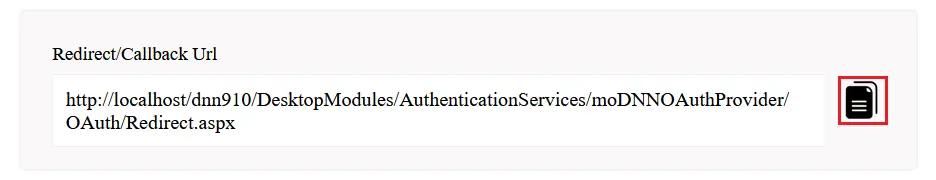
리디렉션/콜백 URL을 복사하여 OAuth 제공업체에 제공하세요.
4. OAuth 클라이언트 구성
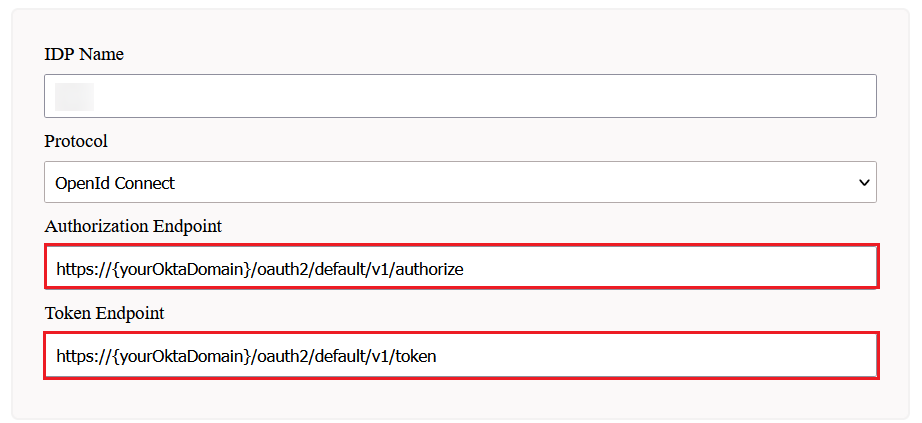
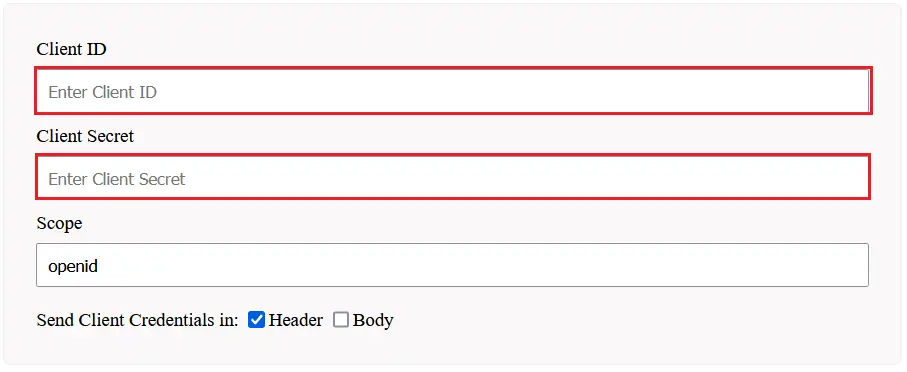
구성 고객 ID, 고객 비밀, 업데이트 엔드 포인트 필요한 경우 설정을 저장합니다.
5. 테스트 구성
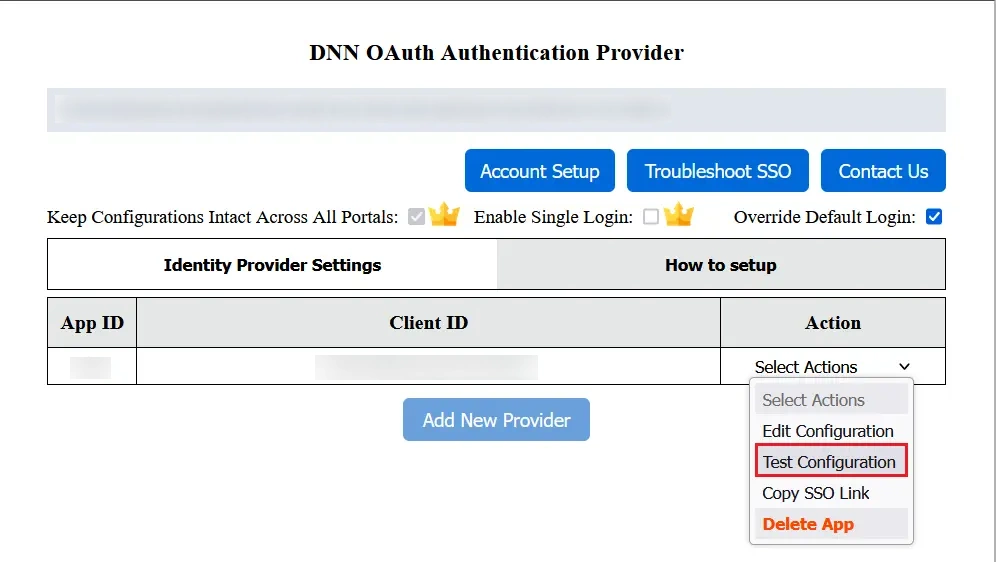
이제 ID 공급자 설정 탭.
선택 작업에서 테스트 구성 버튼을 눌러 인증 공급자를 올바르게 구성했는지 확인하세요.
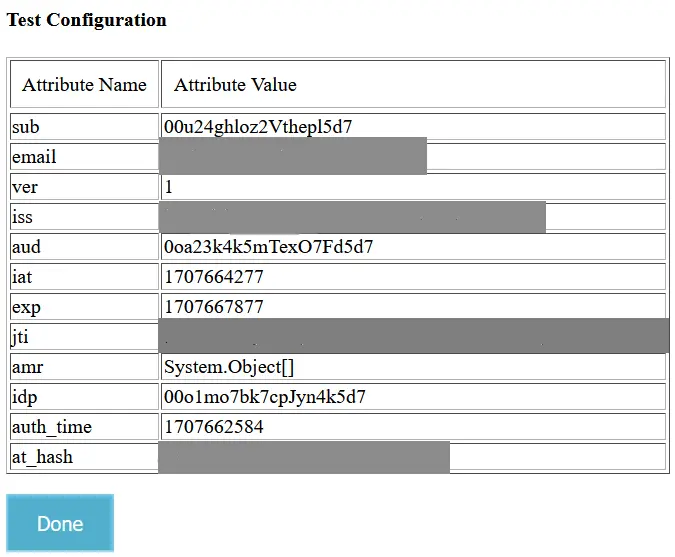
구성이 성공하면 테스트 구성 창에 속성 이름과 속성 값이 표시됩니다.
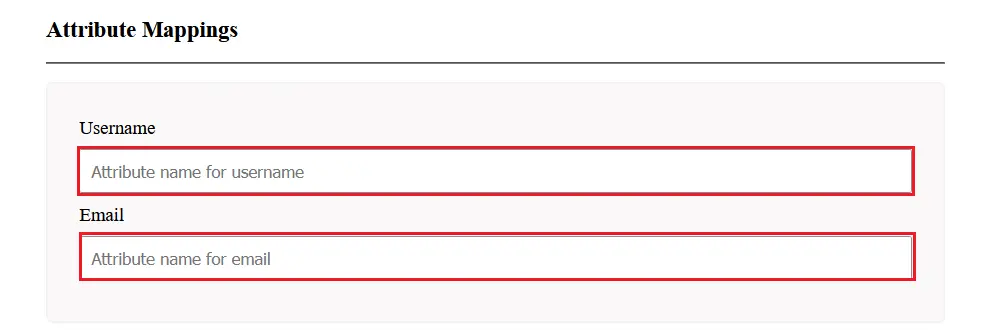
6. 속성 매핑
속성 매핑의 경우 구성 편집 작업 선택 드롭다운에서
이메일과 사용자 이름을 다음으로 매핑하세요. 속성 이름 테스트 구성 창에서 확인하고 설정을 저장할 수 있습니다.
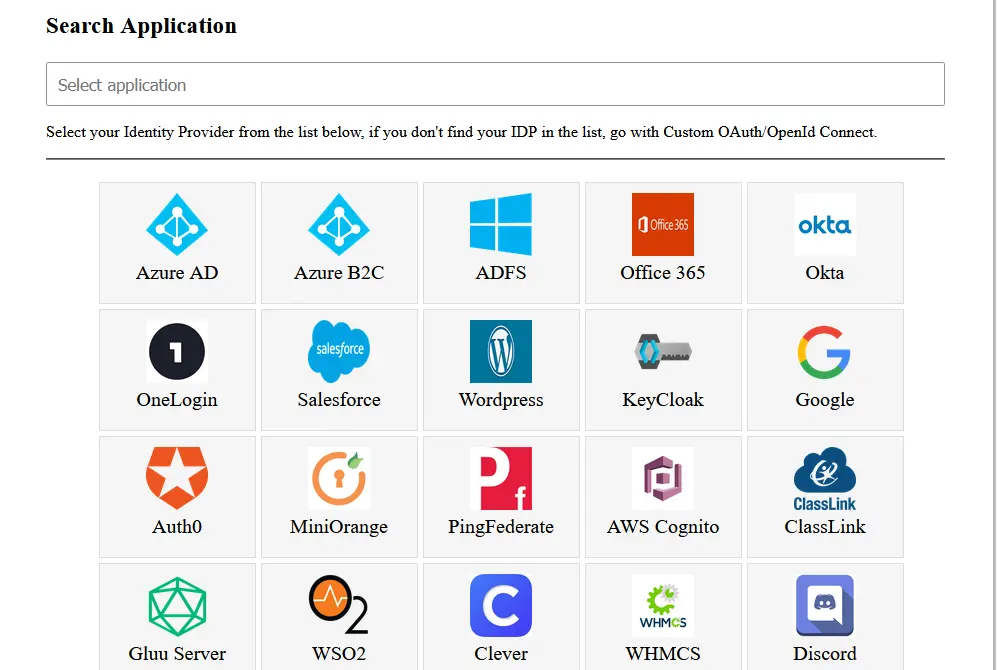
ASP.NET OAuth Single Sign-On(SSO) 모듈은 ADFS , Azure AD, Bitium, Centrify, G Suite, JBoss Keycloak, Okta, OneLogin, Salesforce, AWS Cognito, OpenAM, Oracle, PingFederate, PingOne, RSA SecureID, Shibboleth-2, Shibboleth-3, SimpleSAML, WSO2와 같은 모든 ID 공급자 또는 사용자 지정 ID 공급자 와 함께 구성할 수 있습니다.
ID 공급자를 찾을 수 없으신가요? dnnsupport@xecurify.com 으로 문의해 주시면 IDP를 통한 SSO 설정을 도와드리고, 요구 사항에 대한 빠른 안내(이메일/미팅)를 제공해 드리겠습니다. 또한, 저희 팀이 고객님의 요구 사항에 가장 적합한 솔루션/요금제를 선택하실 수 있도록 지원해 드립니다.