LDAP에서 사용자 가져오기
회사 개요
이 가이드에서는 LDAP 또는 Active Directory 서버에서 Drupal 사이트로 사용자를 가져오는 방법을 설명합니다. 이 모듈은 Drupal 7, 8, 9, 10 및 11 버전을 지원합니다. 사용자 가져오기 기능을 사용하면 LDAP 사용자를 Drupal로 일괄 가져와 역할이나 권한을 쉽게 할당할 수 있습니다. 또한 Cron을 사용하여 주기적인 자동 사용자 동기화를 활성화할 수 있습니다. 사용자의 LDAP 상태에 따라 Drupal 계정을 추가, 차단, 삭제 또는 변경 없이 유지할 수 있습니다.




설치 단계
- 작곡가 사용
- Drush 사용
- 수동 설치
사전 조건
- Drupal LDAP/Active Directory 로그인 모듈을 설치하세요.
- 위 모듈을 LDAP 또는 Active Directory 서버에 설정하십시오. 다음 링크를 참조하셔도 됩니다. 설치 가이드 지원.
사용자 가져오기 기능을 설정하려면 이 설정 비디오를 참조하세요 .
구성 단계
- LDAP 서버와 모듈 구성이 완료되면 다음 경로로 이동하십시오. 프로 비저닝 모듈의 탭에서 LDAP 서버를 선택하세요. LDAP 서버를 선택하세요 쓰러지 다.
(관리자/config/people/ldap_auth/user_sync)
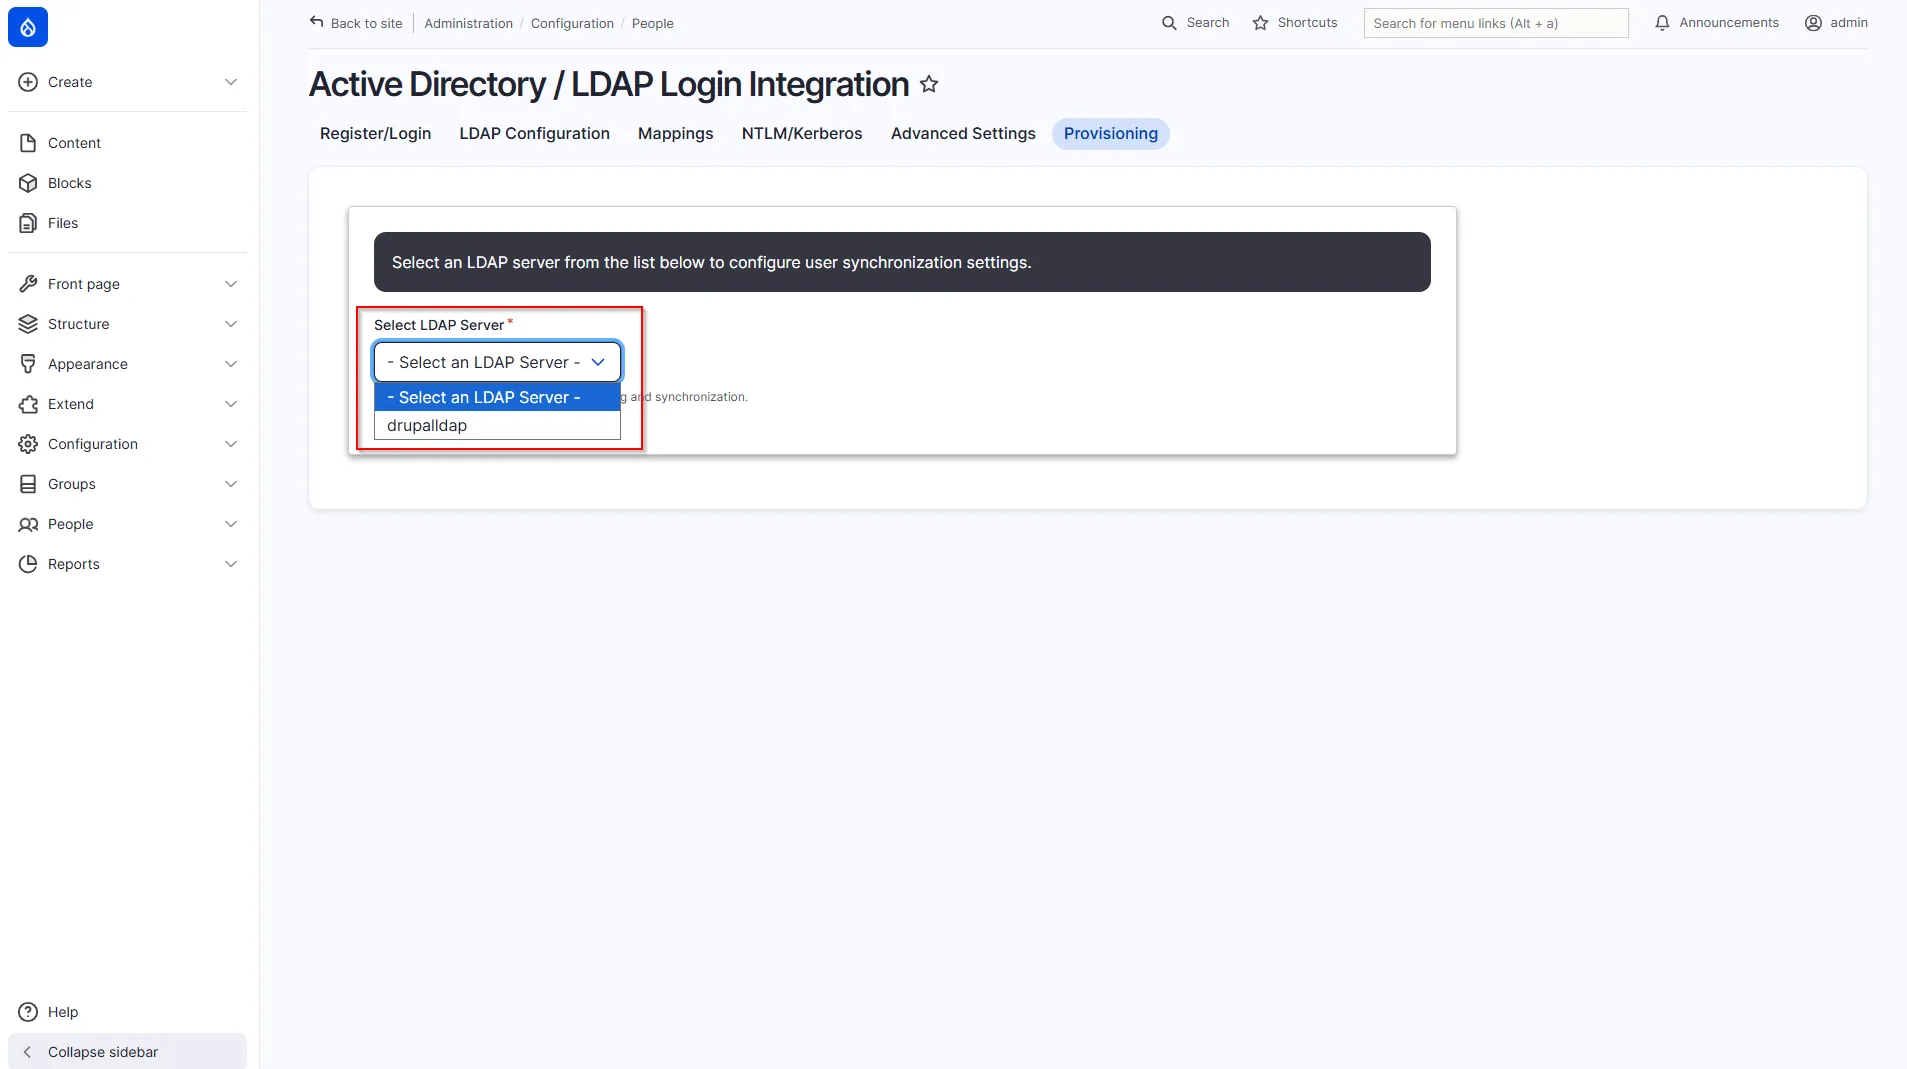
- 확장 LDAP 서버에서 사용자 가져오기 안내
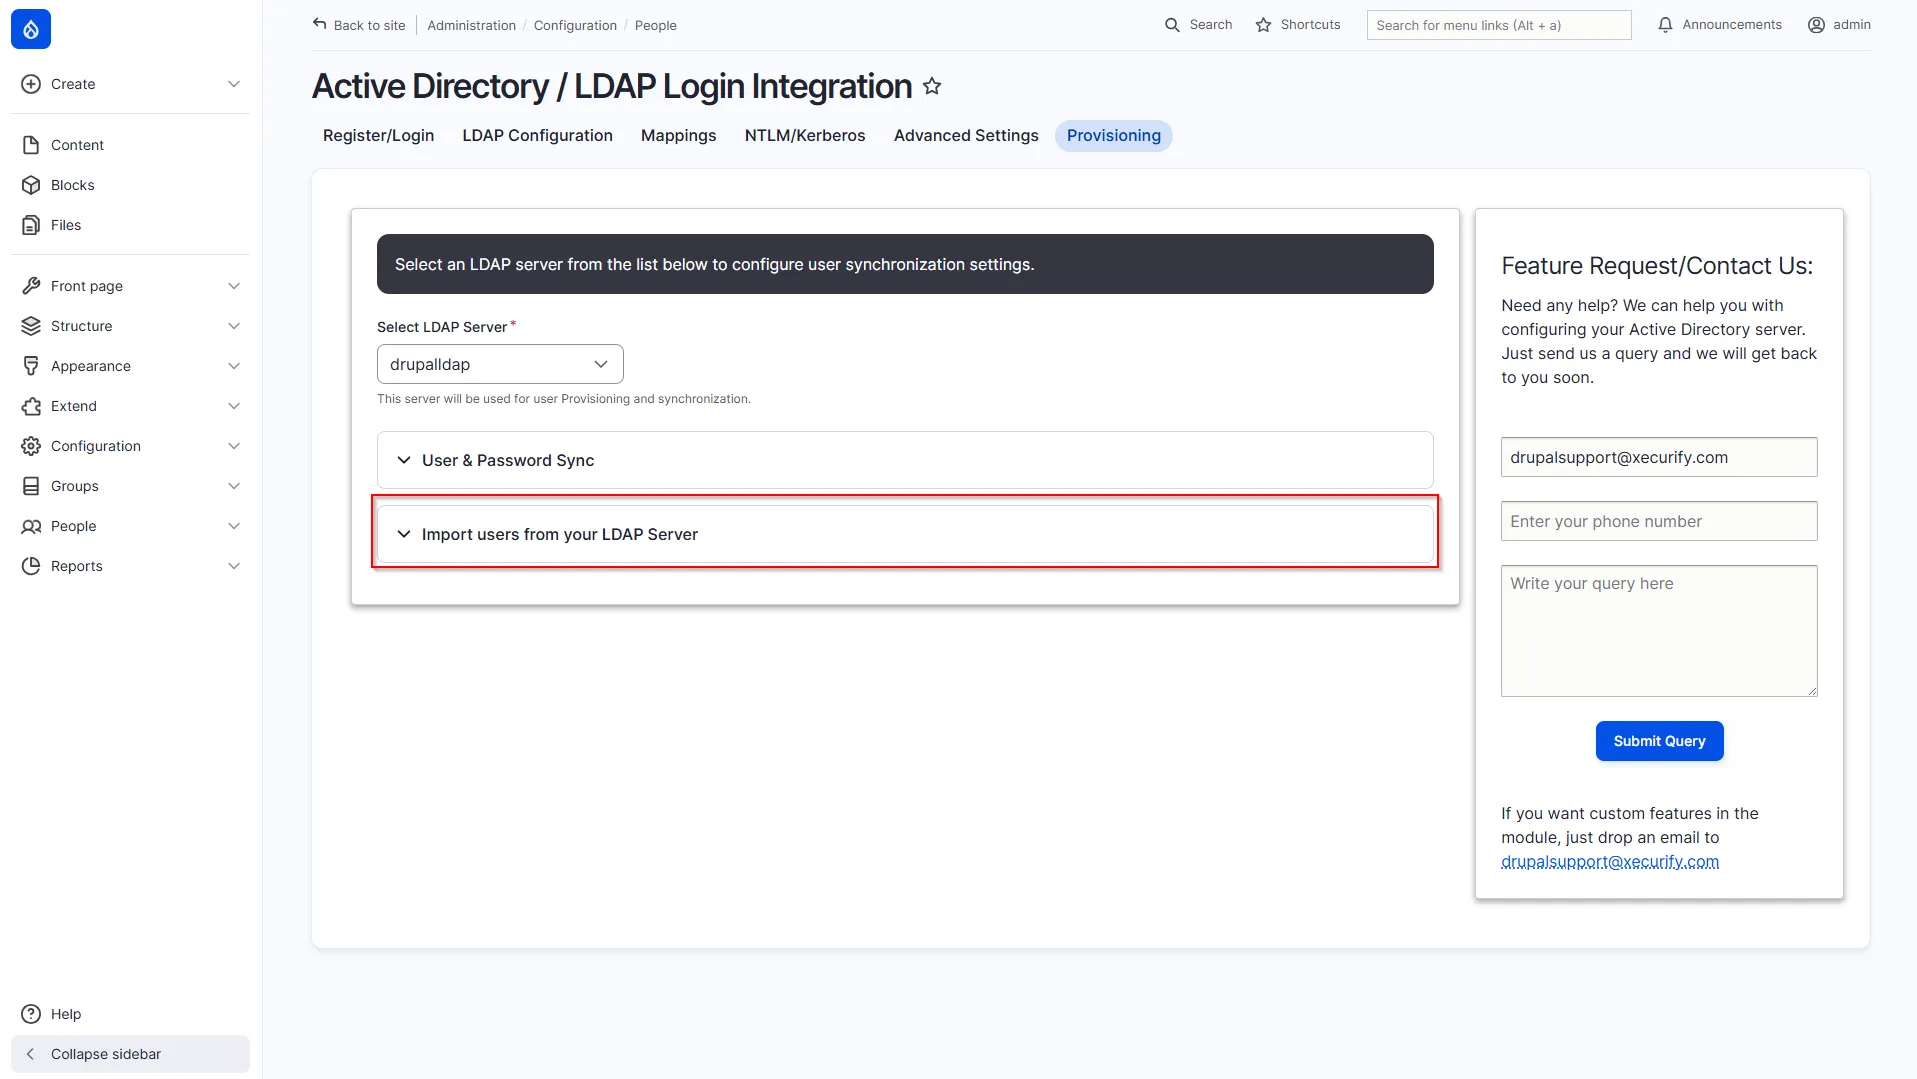
- 사용자 가져오기 섹션에서는 먼저 다음과 같은 옵션을 찾을 수 있습니다.
- 가져오기 빈도를 선택하세요LDAP 사용자를 Drupal 사이트로 가져오는 빈도를 선택하세요. 선택한 빈도에 따라 LDAP 사용자가 자동으로 가져와집니다.
- 사용자 이름으로 찾을 수 없는 경우 이메일로 사용자를 검색하세요.이 옵션을 활성화하면 사용자 이름으로 검색되지 않는 경우 Drupal에서 이메일로 사용자를 검색할 수 있습니다. 이렇게 하면 중복된 Drupal 계정 생성을 방지할 수 있습니다.
- 사용자 동기화 중 속성 및 역할 매핑을 활성화합니다. 이 옵션을 활성화하면 모듈의 속성/역할 매핑 탭에 저장된 매핑을 기반으로 LDAP 서버에서 가져온 사용자 속성 및 역할을 매핑할 수 있습니다.
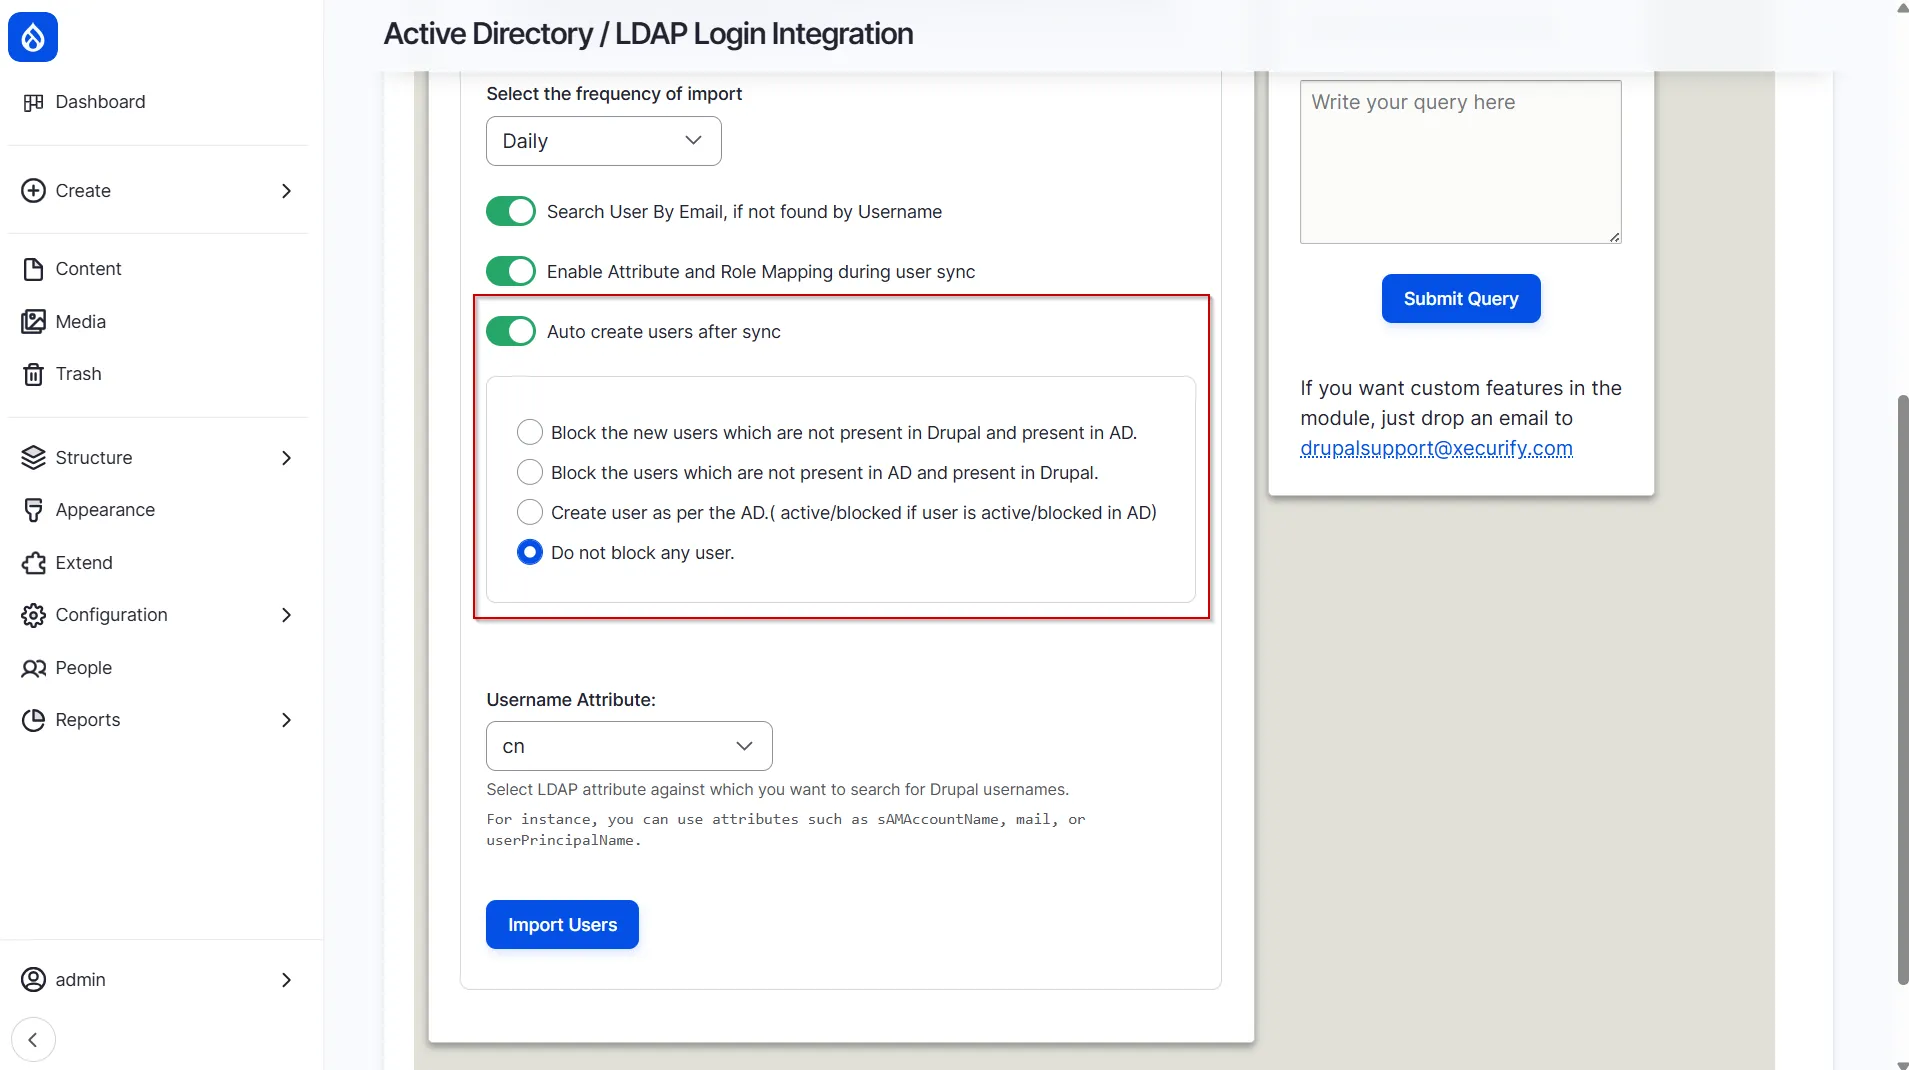
- 동기화 후 사용자 자동 생성: Drupal에 사용자를 가져오는 동안 Drupal에 아직 등록되지 않은 모든 LDAP 사용자에 대해 Drupal 계정을 자동으로 생성하려면 이 버튼을 활성화하면 됩니다. 네 가지 옵션이 제공되는데, 필요에 맞는 옵션을 선택하세요.
- Drupal에서 새 사용자 계정을 만들 때 차단된 계정으로 표시하세요.
- Drupal에는 존재하지만 Active Directory에 없는 사용자를 차단했습니다.
- Active Directory(AD)에 따라 Drupal에 새 사용자 계정을 생성합니다. 예를 들어, 사용자가 AD에서 차단된 경우 해당 사용자의 Drupal 계정도 차단됩니다.
- 이 옵션은 Drupal 계정을 차단하지 않습니다.
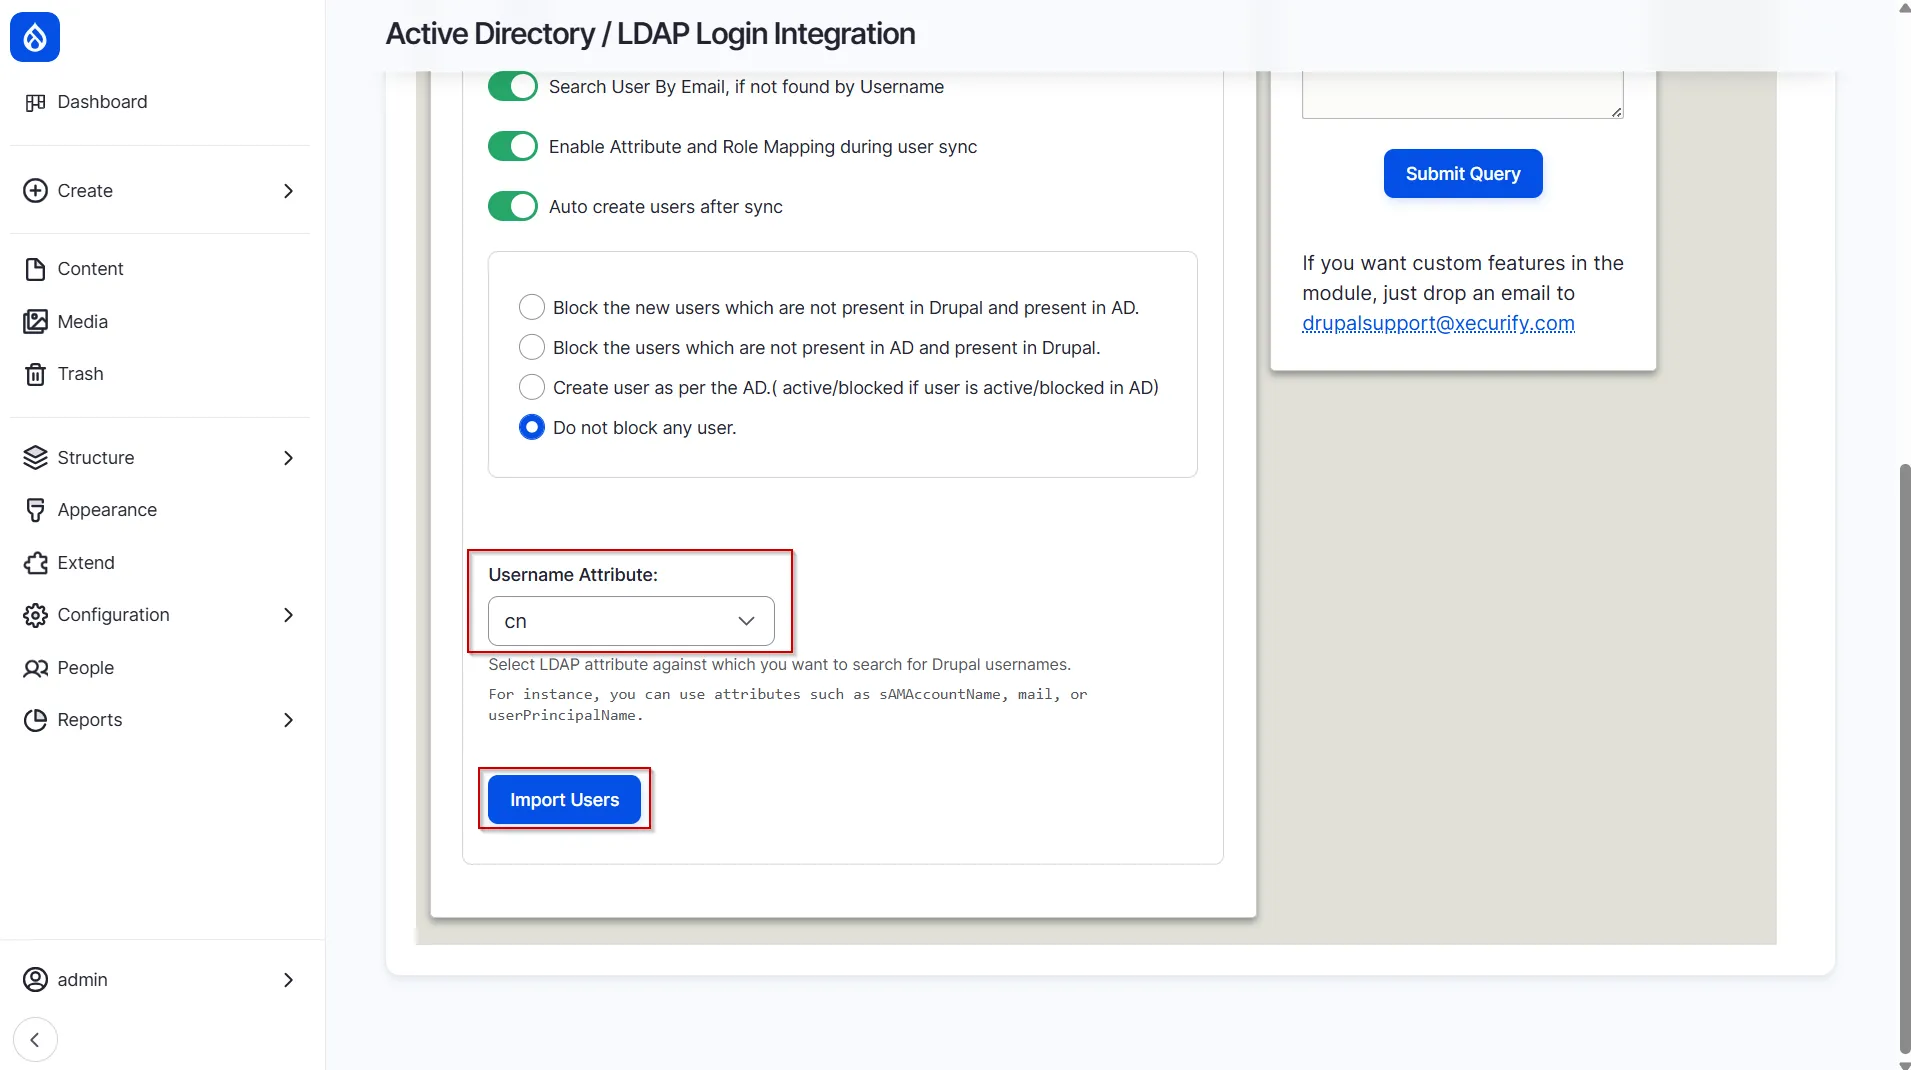
- 에서 사용자 이름 속성 드롭다운 메뉴에서 사용자의 Drupal 계정 사용자 이름이 저장된 LDAP 속성을 선택합니다.
- 온 클릭 사용자 가져오기 이 버튼을 클릭하면 LDAP 사용자를 Drupal 사이트로 가져오기 시작합니다.
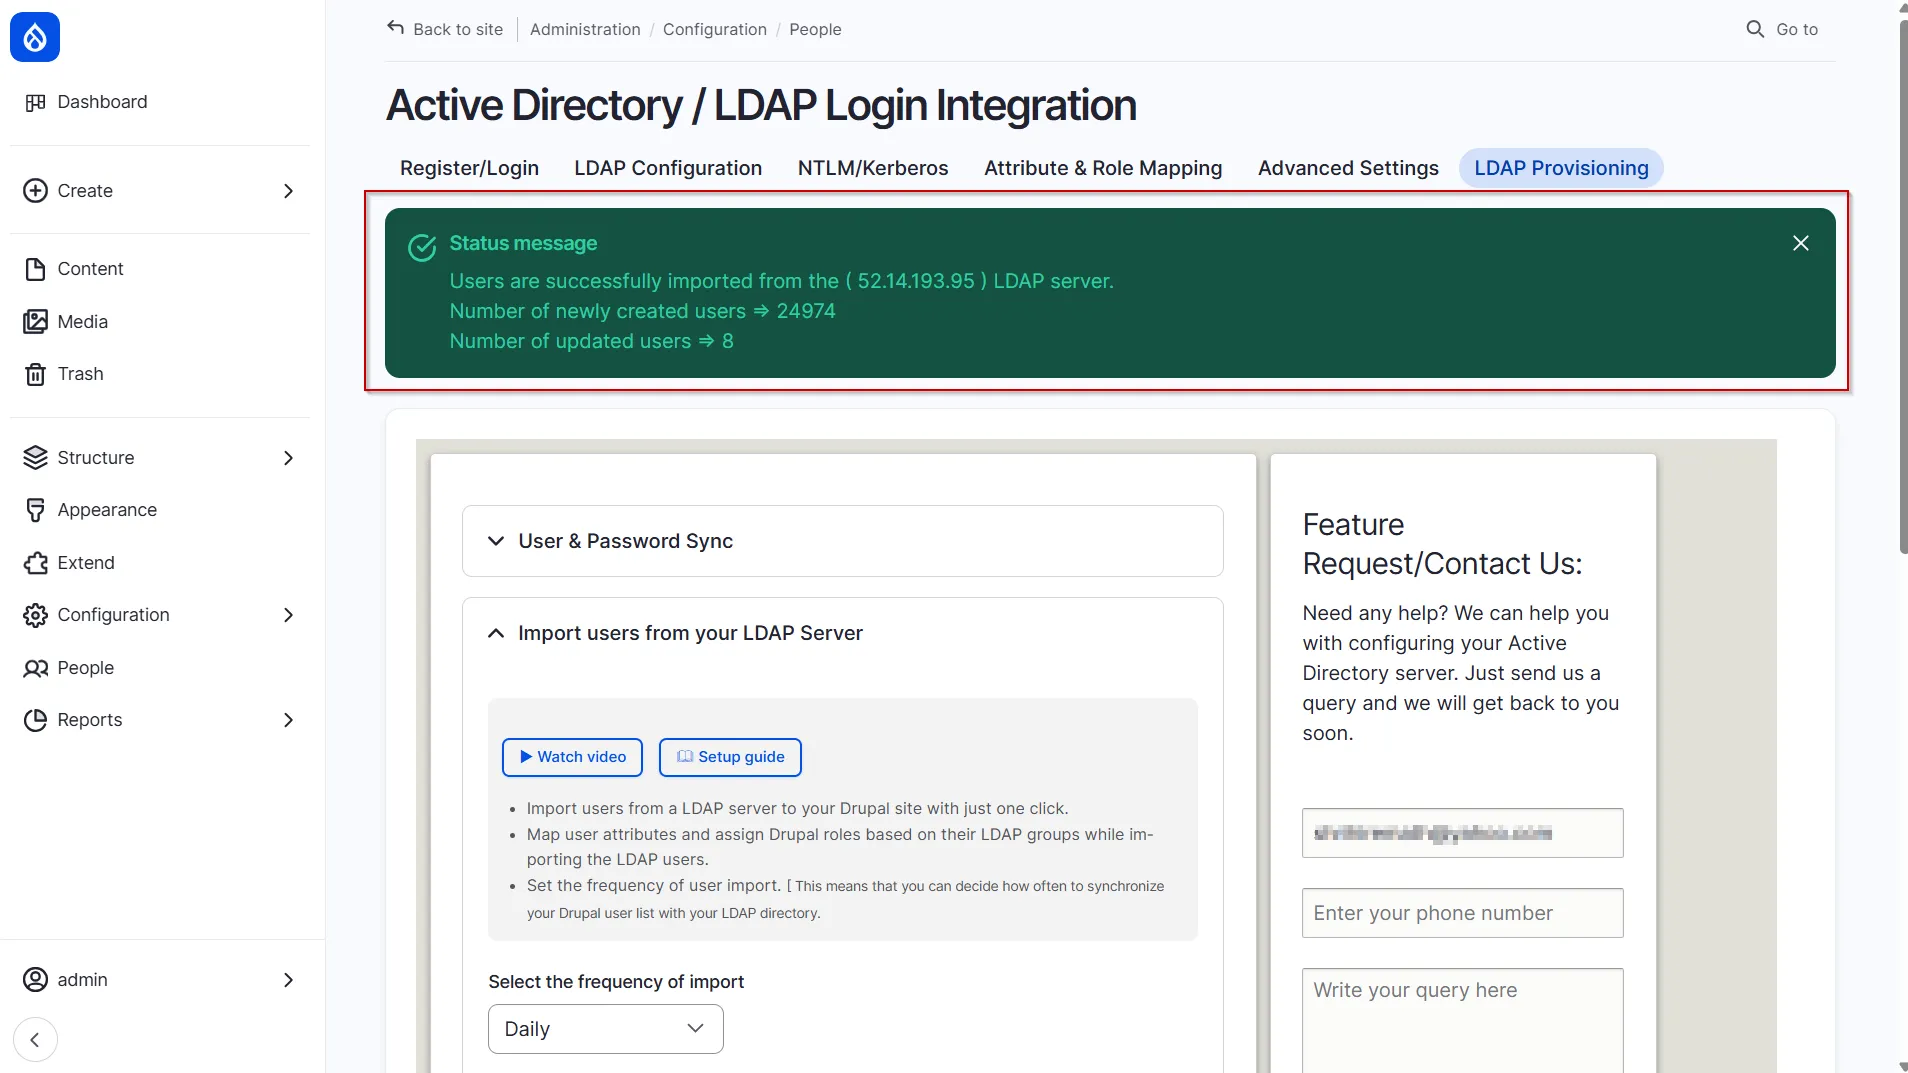
- 사용자 가져오기가 성공적으로 완료되면 아래 이미지와 같은 성공 메시지가 표시됩니다.
이것으로 끝입니다. LDAP 사용자 가져오기가 성공적으로 완료되었습니다.
관련 기사
당신의 응답을 주셔서 감사합니다. 곧 다시 연락드리겠습니다.
문제가 발생했습니다. 문의사항을 다시 제출해 주세요.

 당사에 문의해 주세요.