LDAP 역할 매핑
회사 개요
이 문서에서는 LDAP 또는 Active Directory 그룹을 기반으로 사용자에게 Drupal 역할을 할당하는 방법을 설명합니다. 예를 들어, testGroup과 같은 LDAP 그룹을 Developer와 같은 Drupal 역할에 매핑하여 사용자가 LDAP 자격 증명으로 로그인할 때 해당 역할을 자동으로 할당할 수 있습니다. Drupal LDAP/Active Directory 통합 모듈은 Drupal 7, 8, 9 및 10을 지원합니다. 역할 매핑은 LDAP SSO 로그인, LDAP에서 사용자 가져오기, NTLM/Kerberos를 사용하는 Windows SSO 또는 LDAP 게이트웨이 로그인 시 적용할 수 있습니다.




설치 단계
- 작곡가 사용
- Drush 사용
- 수동 설치
사전 조건
- 설치 Drupal LDAP/Active Directory 로그인 기준 치수.
- 위 모듈을 LDAP 또는 Active Directory 서버에 설정하십시오. 다음 링크를 참조하셔도 됩니다. 설치 가이드 지원.
역할 매핑 기능을 구성하려면 이 설정 비디오를 참조하십시오 .
구성 단계
- 모듈 설정을 성공적으로 완료한 후, 다음으로 이동하세요. 매핑 탭.
(관리자/config/people/ldap_auth/attribute_mapping)
- . 매핑 탭에서 매핑 버튼을 클릭합니다.
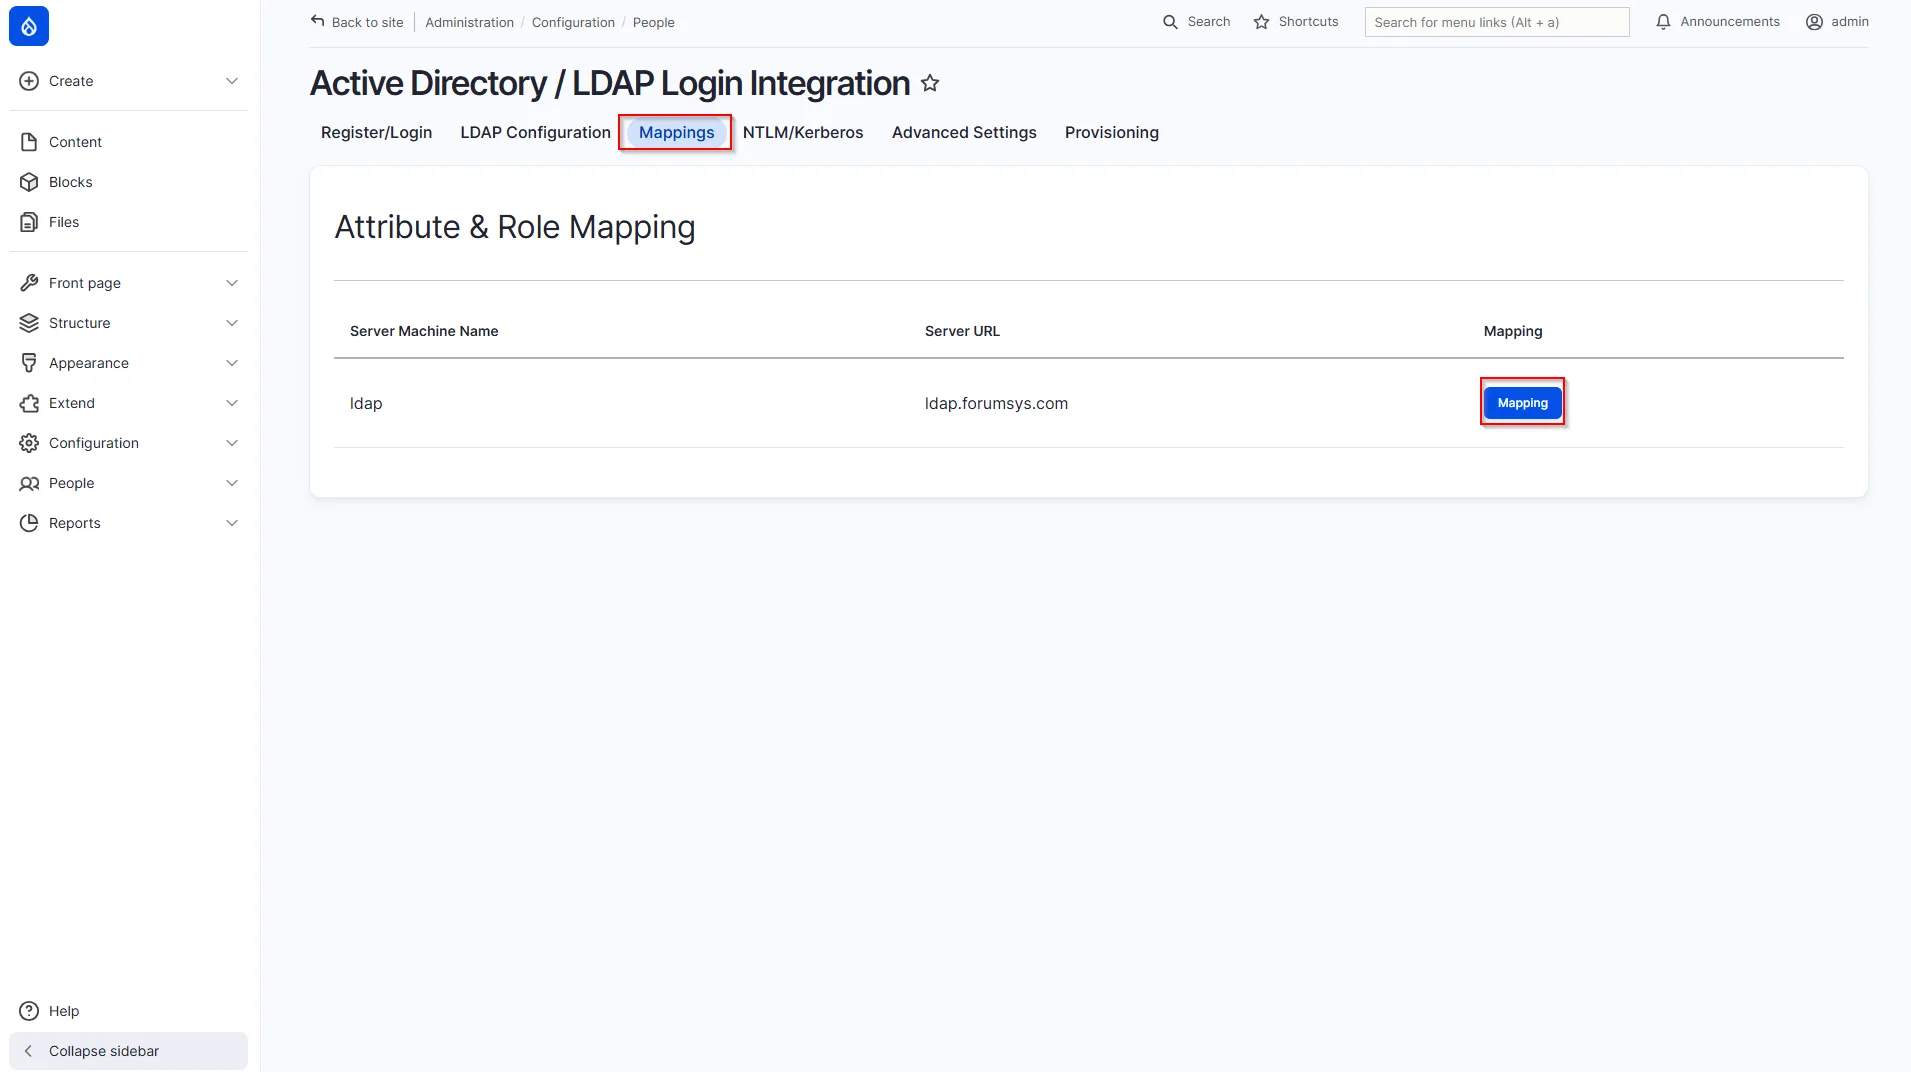
- 확장 LDAP 그룹을 Drupal 역할에 매핑 안내
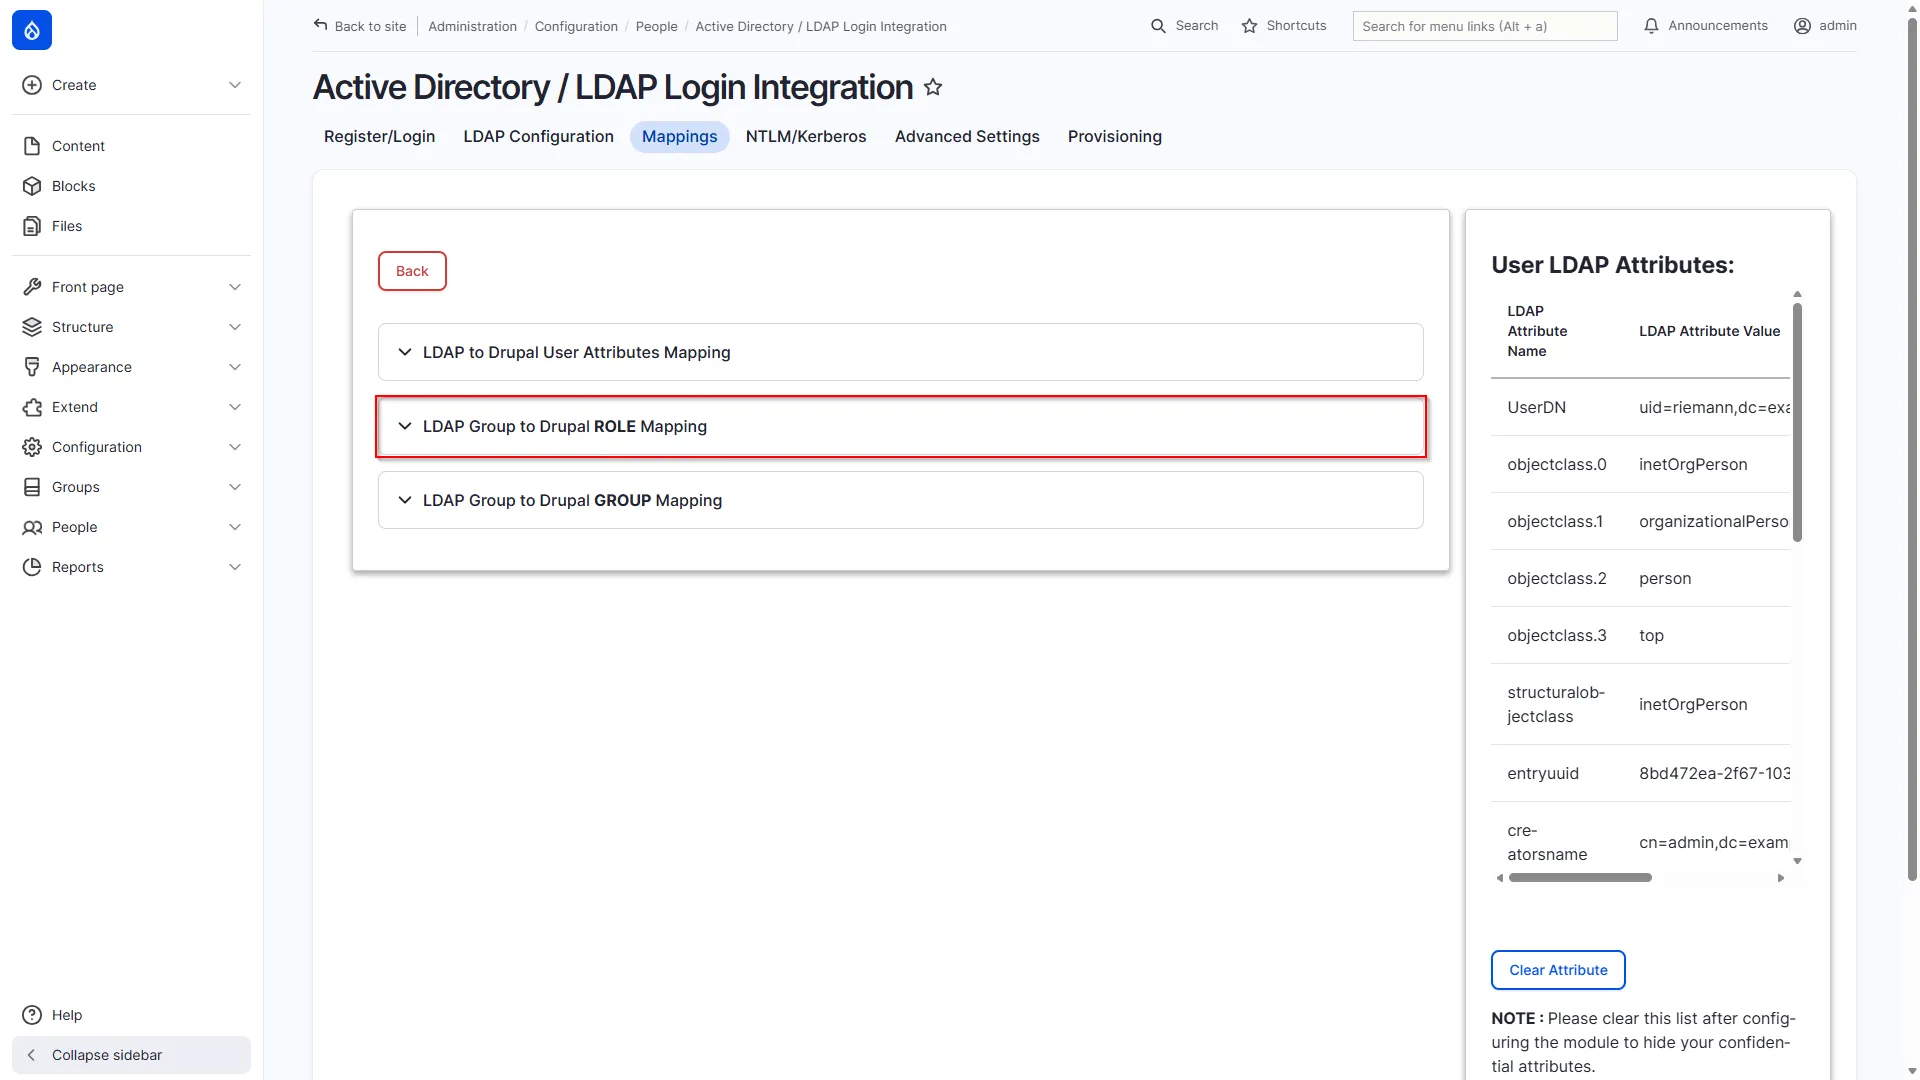
- 펼쳐보면 다음과 같은 옵션이 표시됩니다.
- 역할 매핑 활성화LDAP 그룹을 Drupal 역할에 매핑하는 기능을 활성화합니다. 역할 매핑을 사용하려면 이 옵션을 활성화해야 합니다.
- 기존 역할을 모두 제거하고 새 역할을 추가합니다(선택 사항).기존 Drupal 역할을 LDAP에서 매핑된 역할로 대체합니다. 이 기능을 비활성화하면 기존 역할은 삭제되지 않고 새 역할이 추가됩니다.
- NTLM 사용자에 대한 역할 매핑 활성화(선택 사항)Windows SSO를 통해 NTLM 또는 Kerberos 인증으로 로그인하는 사용자에게 역할 매핑을 적용합니다.
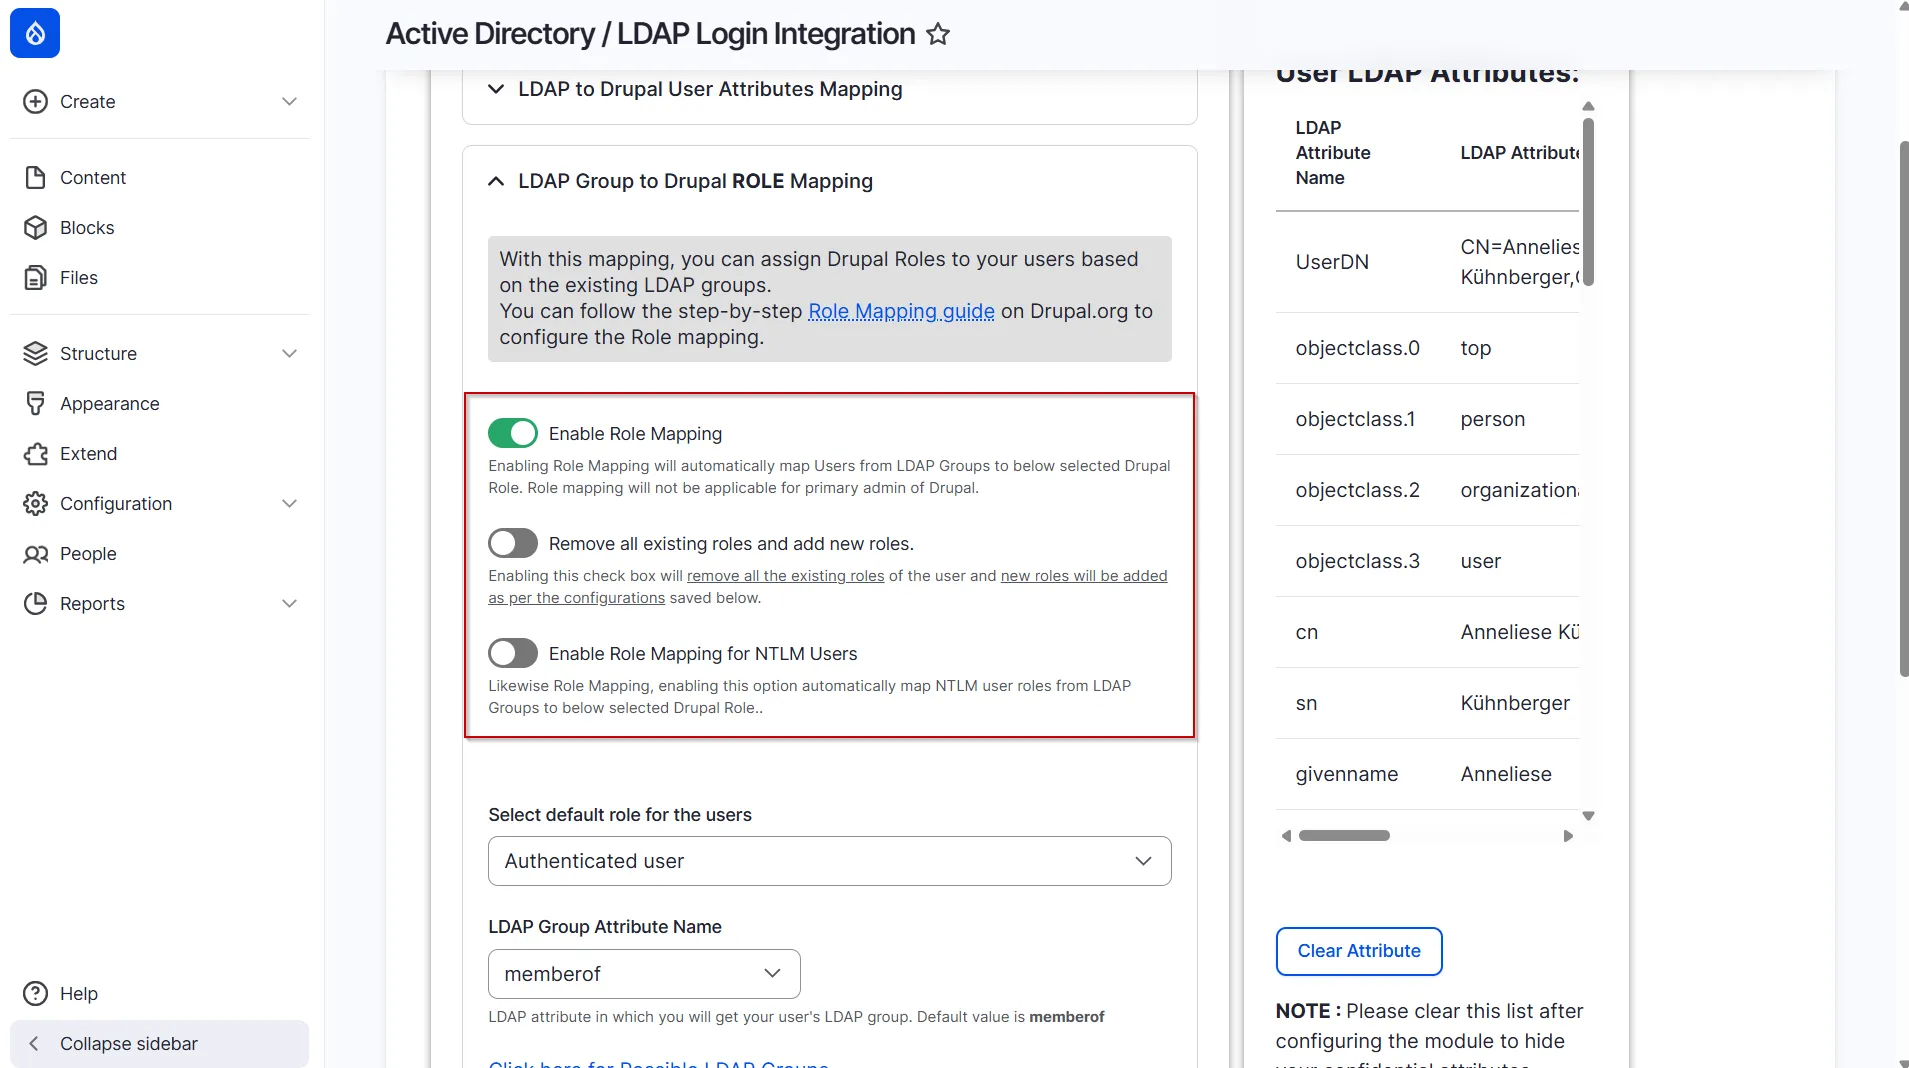
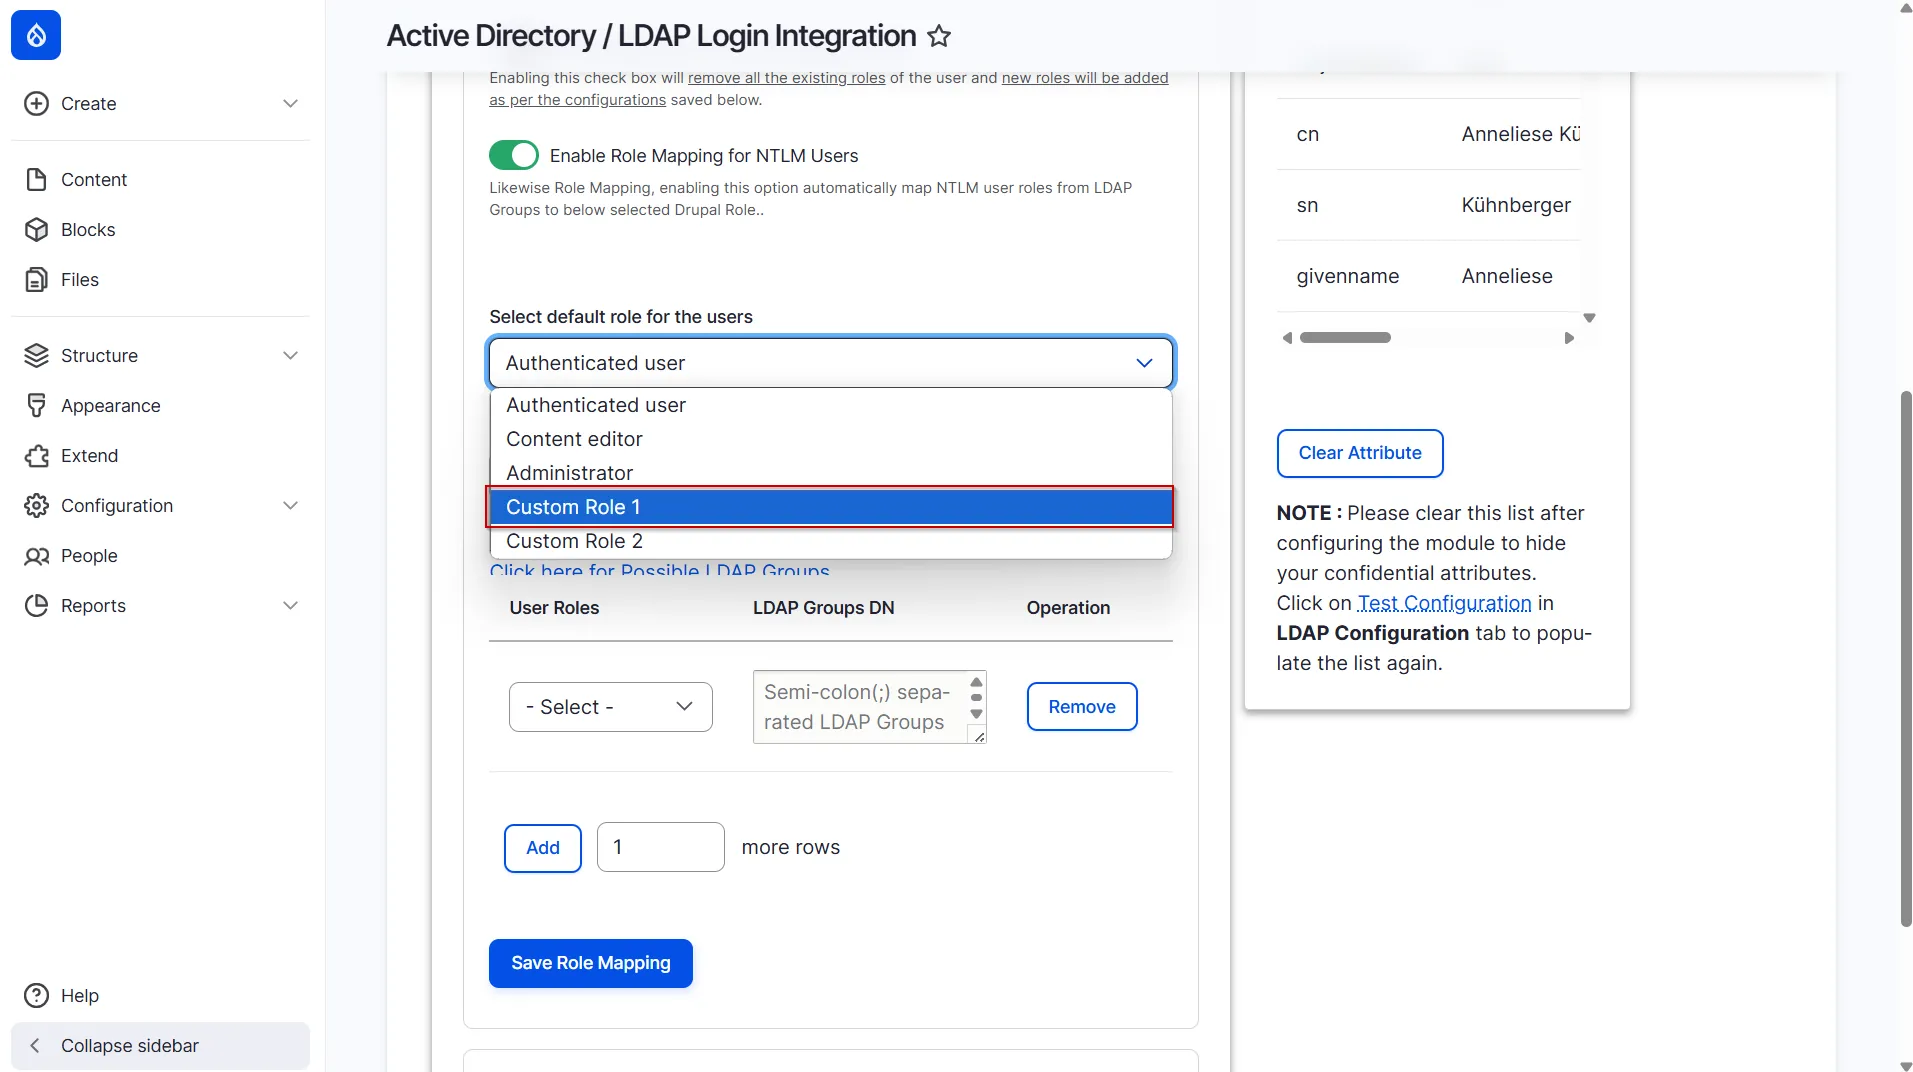
- 사용자에게 적용할 기본 역할을 선택하세요.이 드롭다운 메뉴에서 사용자가 LDAP 서버 자격 증명을 사용하여 Drupal 사이트에 로그인할 때마다 할당될 기본 역할을 선택할 수 있습니다.
- 보시는 바와 같이, 이 경우에는 저희가 선택했습니다. 사용자 지정 역할 1따라서 사용자가 LDAP 자격 증명을 사용하여 로그인할 때마다 사용자 지정 역할 1 그들에게 역할이 주어질 것입니다.
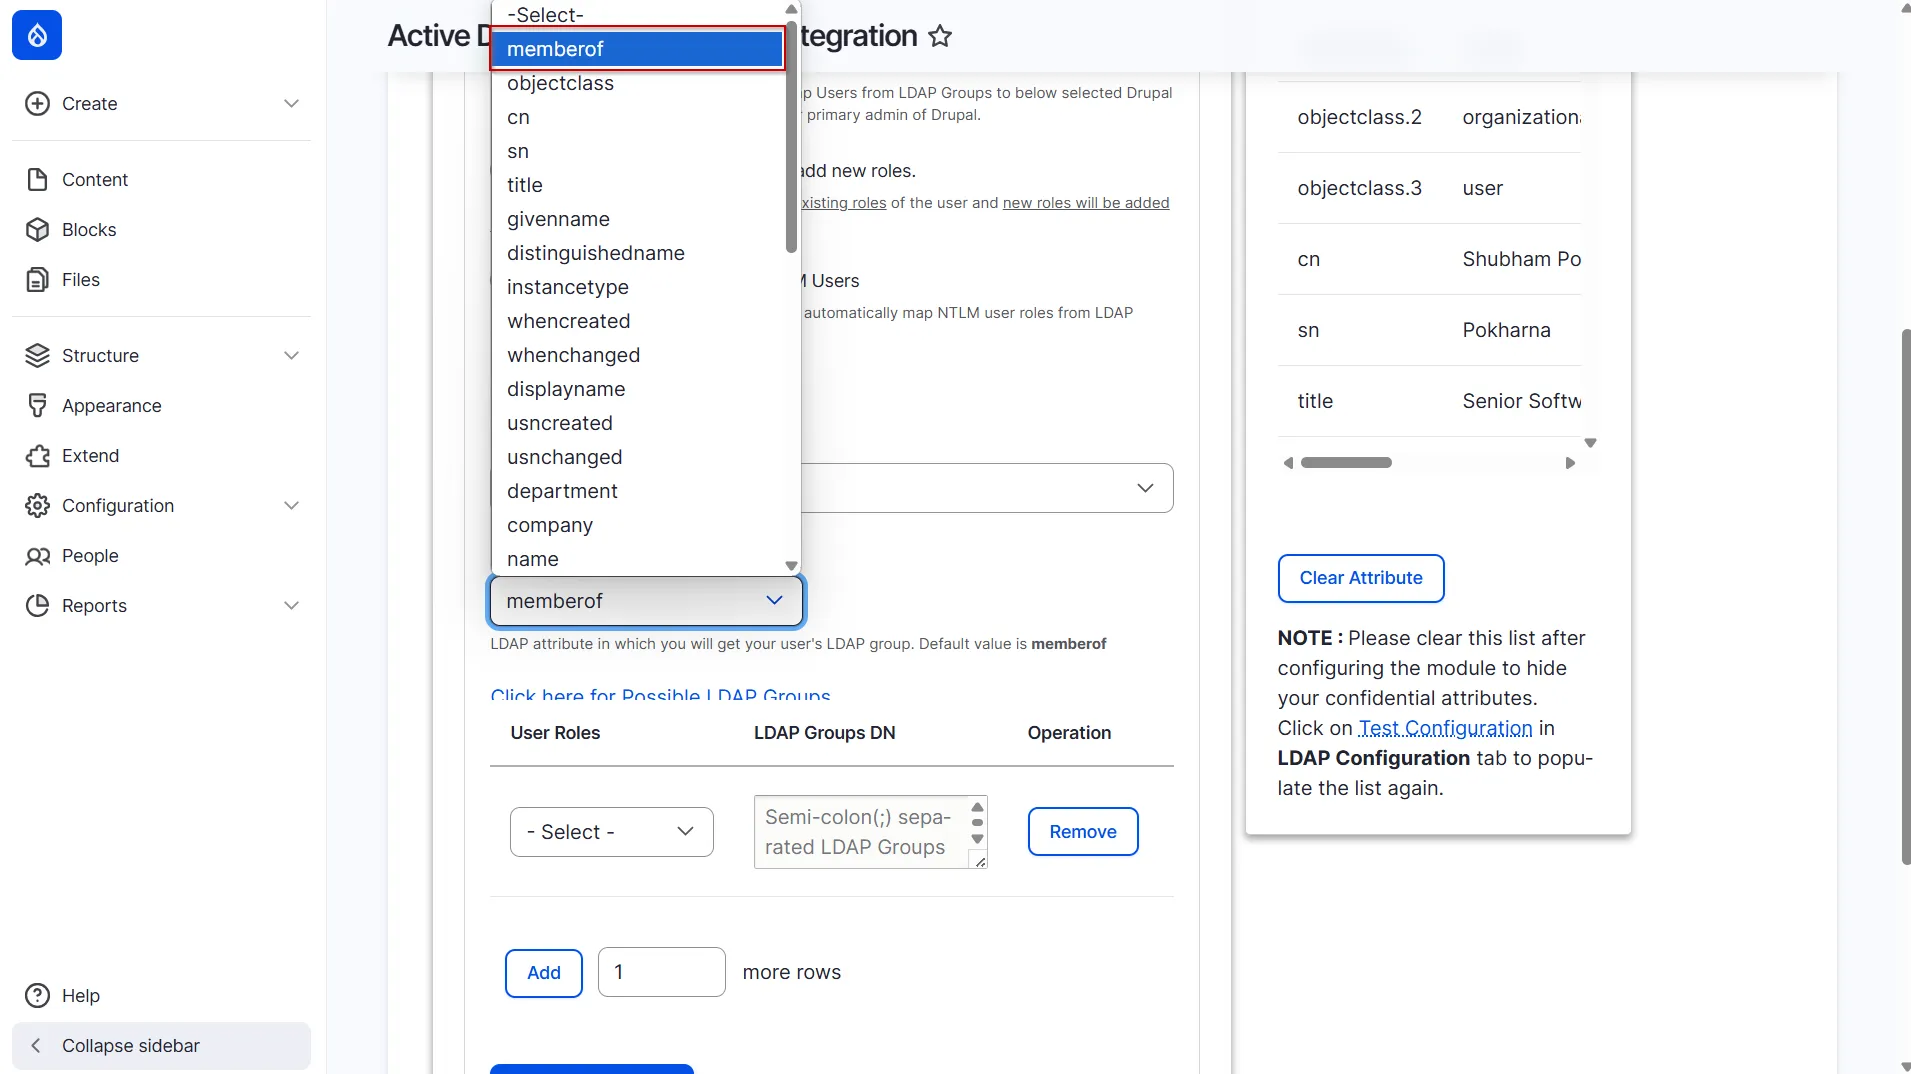
- 에서 LDAP 그룹 속성 이름 드롭다운 메뉴에서 사용자의 LDAP 그룹 정보를 가져올 LDAP 속성 이름을 선택하세요. 일반적으로 사용자의 LDAP 그룹 정보는 다음 속성 이름 아래에서 확인할 수 있습니다. 멤버 속성을 사용하지 않는 것입니다.
- 원하시면 탭 오른쪽 상단에 있는 속성 목록에서 사용자 LDAP 그룹의 LDAP 속성 이름을 확인할 수 있습니다.
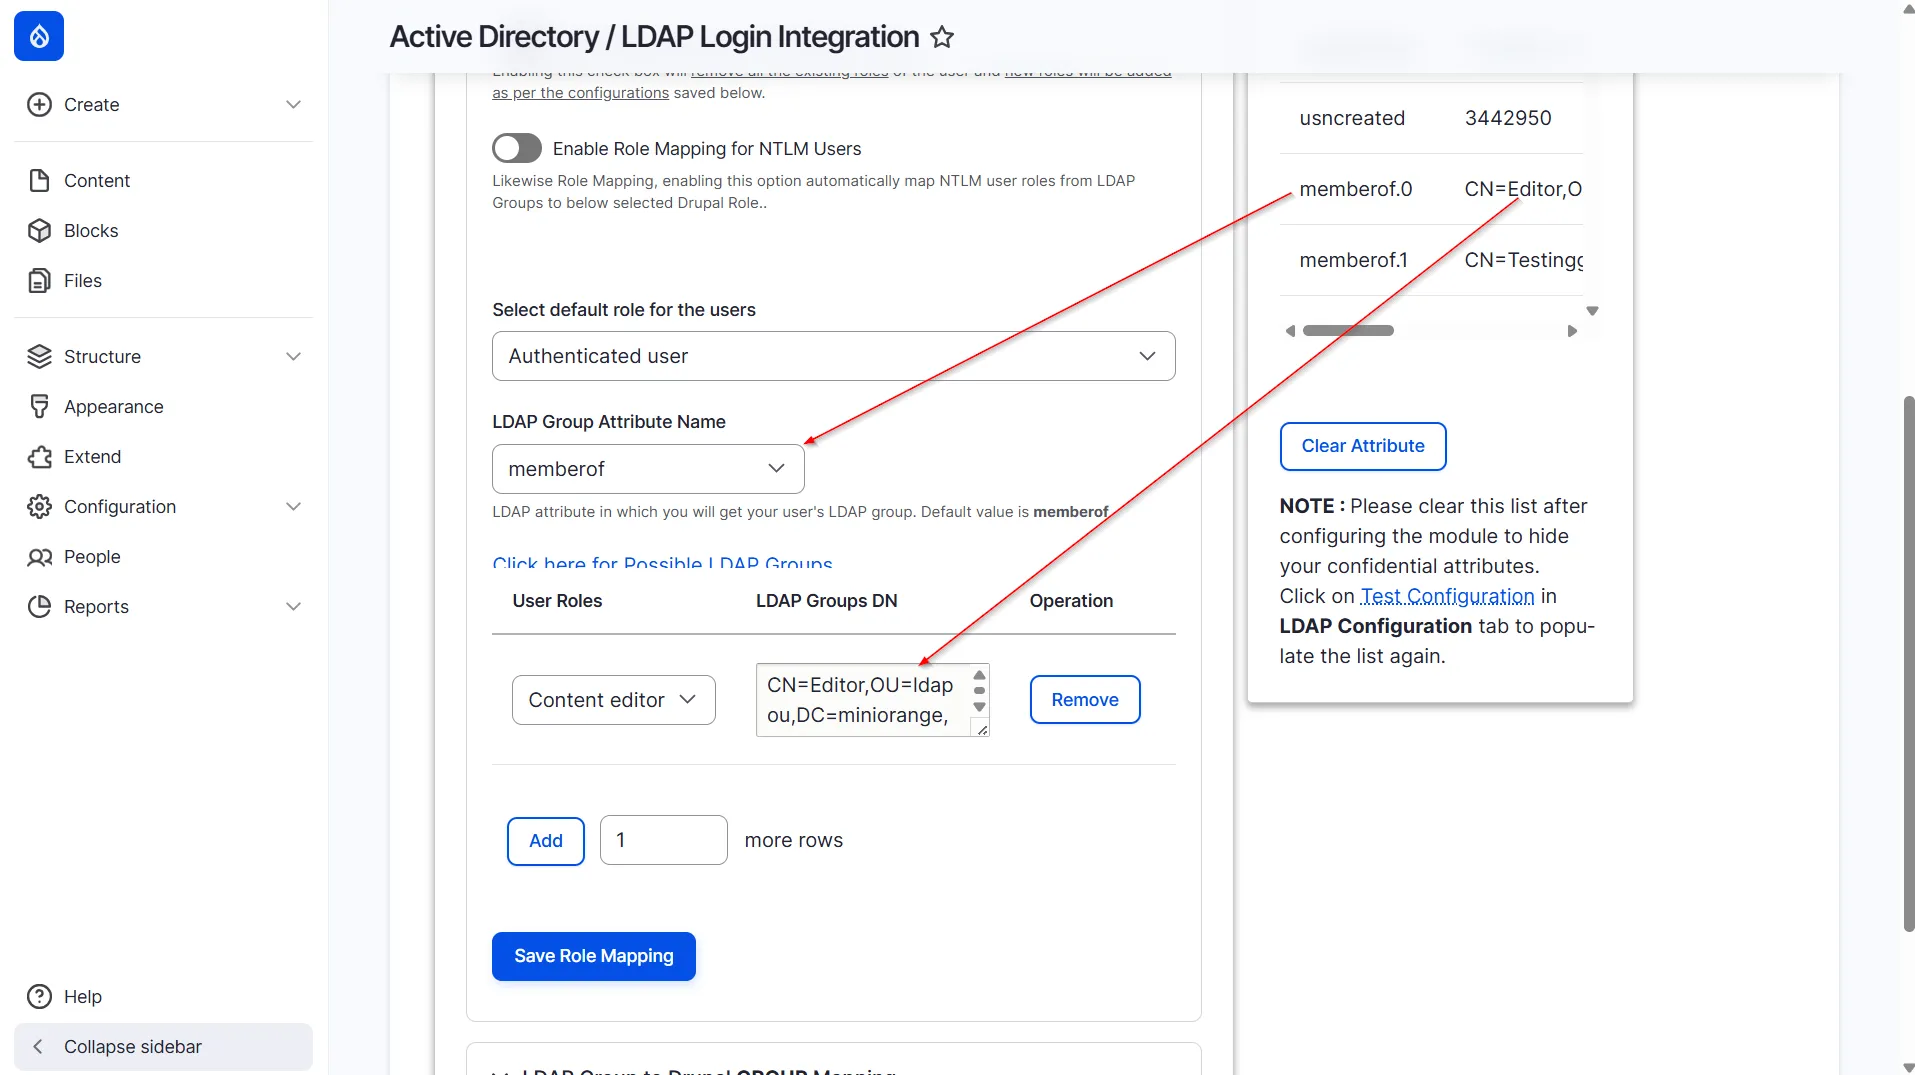
- 할당하려면 콘텐츠 편집기 Drupal에서 특정 LDAP 그룹의 사용자에게 역할을 부여하려면 해당 LDAP 그룹의 고유 이름(DN)을 입력하십시오. 콘텐츠 편집기 텍스트 필드입니다. 탭의 오른쪽 섹션에서 그룹 DN 값을 확인할 수 있습니다.
- 저희의 경우, 저희는 다음을 할당하고 싶었습니다. 콘텐츠 편집기 참석한 사용자에게 역할을 부여합니다. 에디터 그룹 저희 LDAP 서버에서 설정은 아래 이미지와 같습니다.
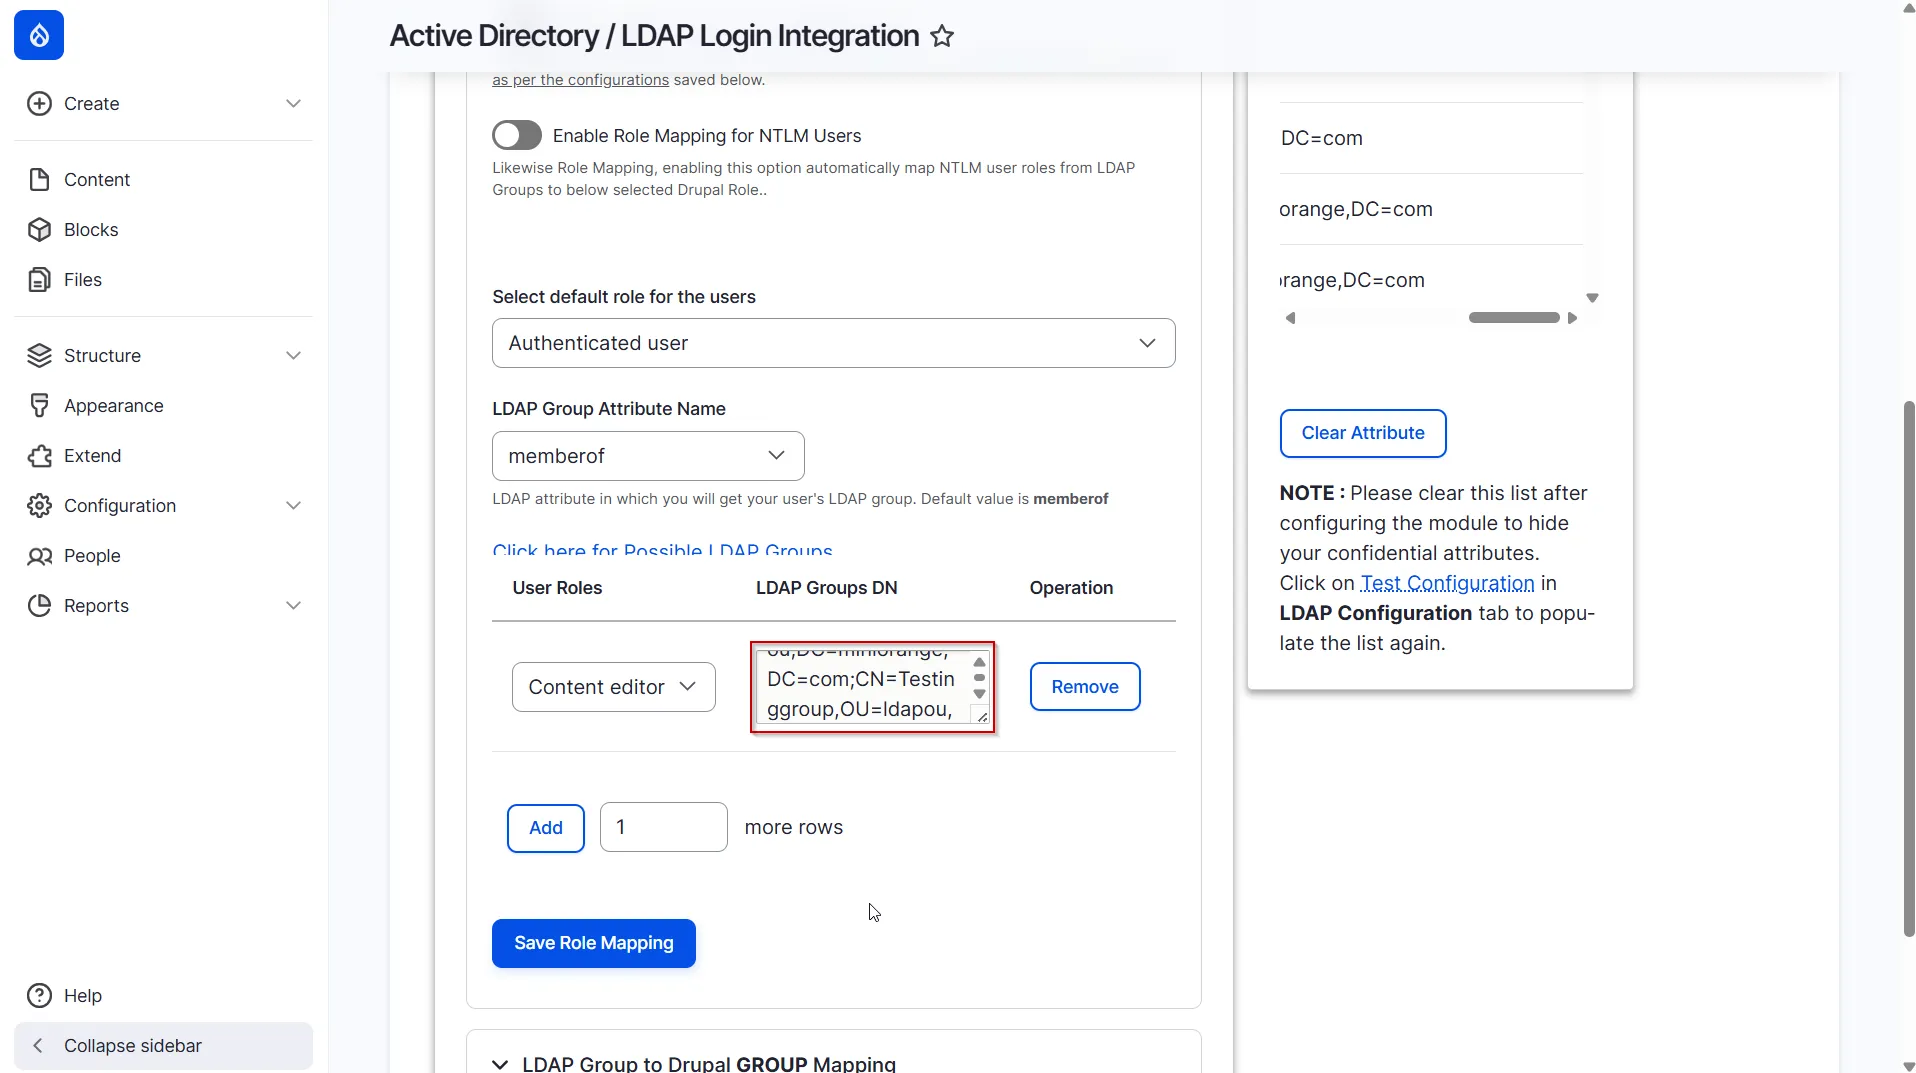
- 세미콜론(;)으로 구분하여 여러 그룹 DN을 추가할 수 있습니다. 예를 들어, 아래 이미지에 표시된 구성에 따라 다음 그룹에 속한 사용자는 다음과 같은 DN을 사용할 수 있습니다. 편집자 or 지원 LDAP 그룹은 다음을 받게 됩니다. 콘텐츠 편집기 LDAP 인증 시 Drupal에서의 역할.
- 마찬가지로, Drupal 사용자에게도 할당하고 싶다면 관리자, 사용자 지정 역할 1 or 사용자 지정 역할 2 그들이 가지고 있는지 여부에 따라 관리자, 시험 장치 or 개발자 LDAP 그룹의 경우에도 위에서 언급한 단계를 반복하면 동일하게 진행할 수 있습니다.
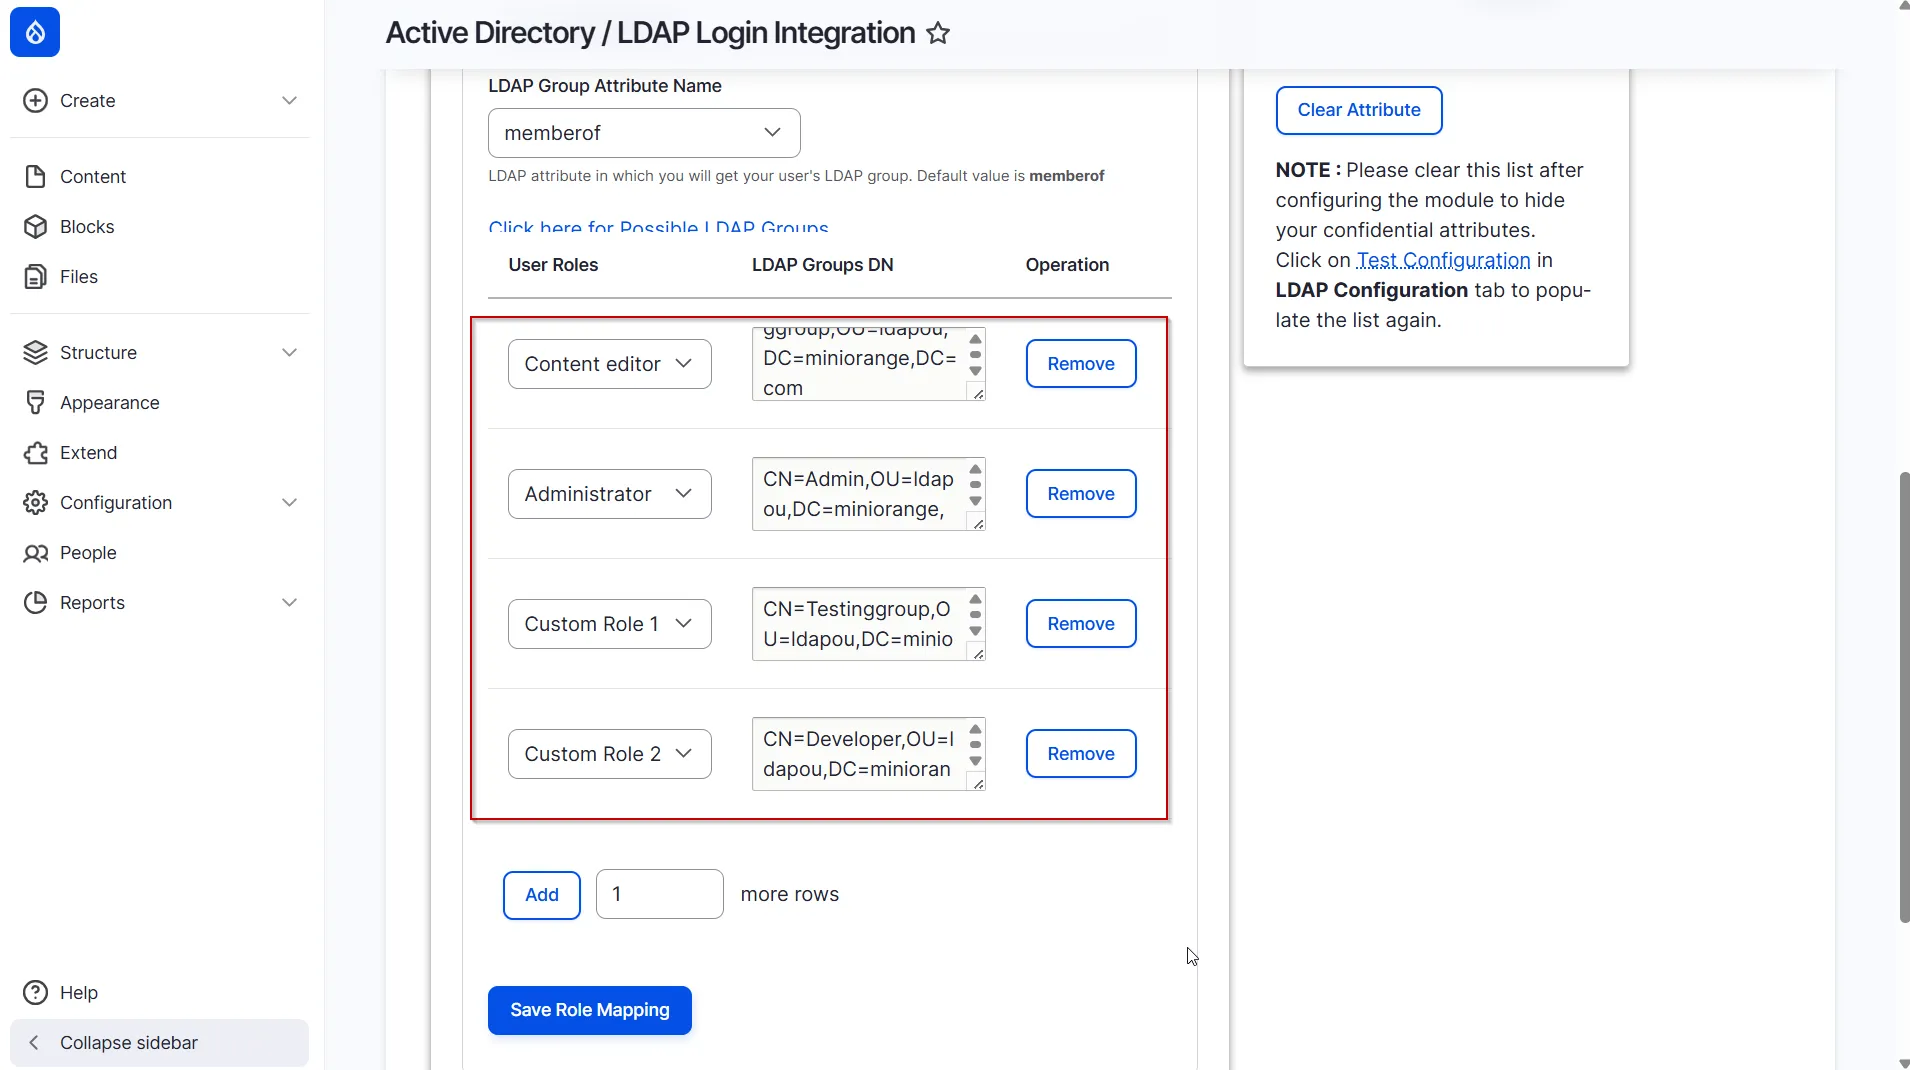
- 설정을 완료했으면 '역할 매핑 저장' 버튼을 클릭하십시오.
LDAP 그룹을 Drupal 역할에 매핑하는 방법을 살펴보겠습니다.
- LDAP 서버의 testGroup LDAP 그룹에 속한 사용자들에게 사용자 지정 역할 2를 할당한다고 가정해 보겠습니다. 이를 위해 역할 매핑 구성은 다음과 같습니다.
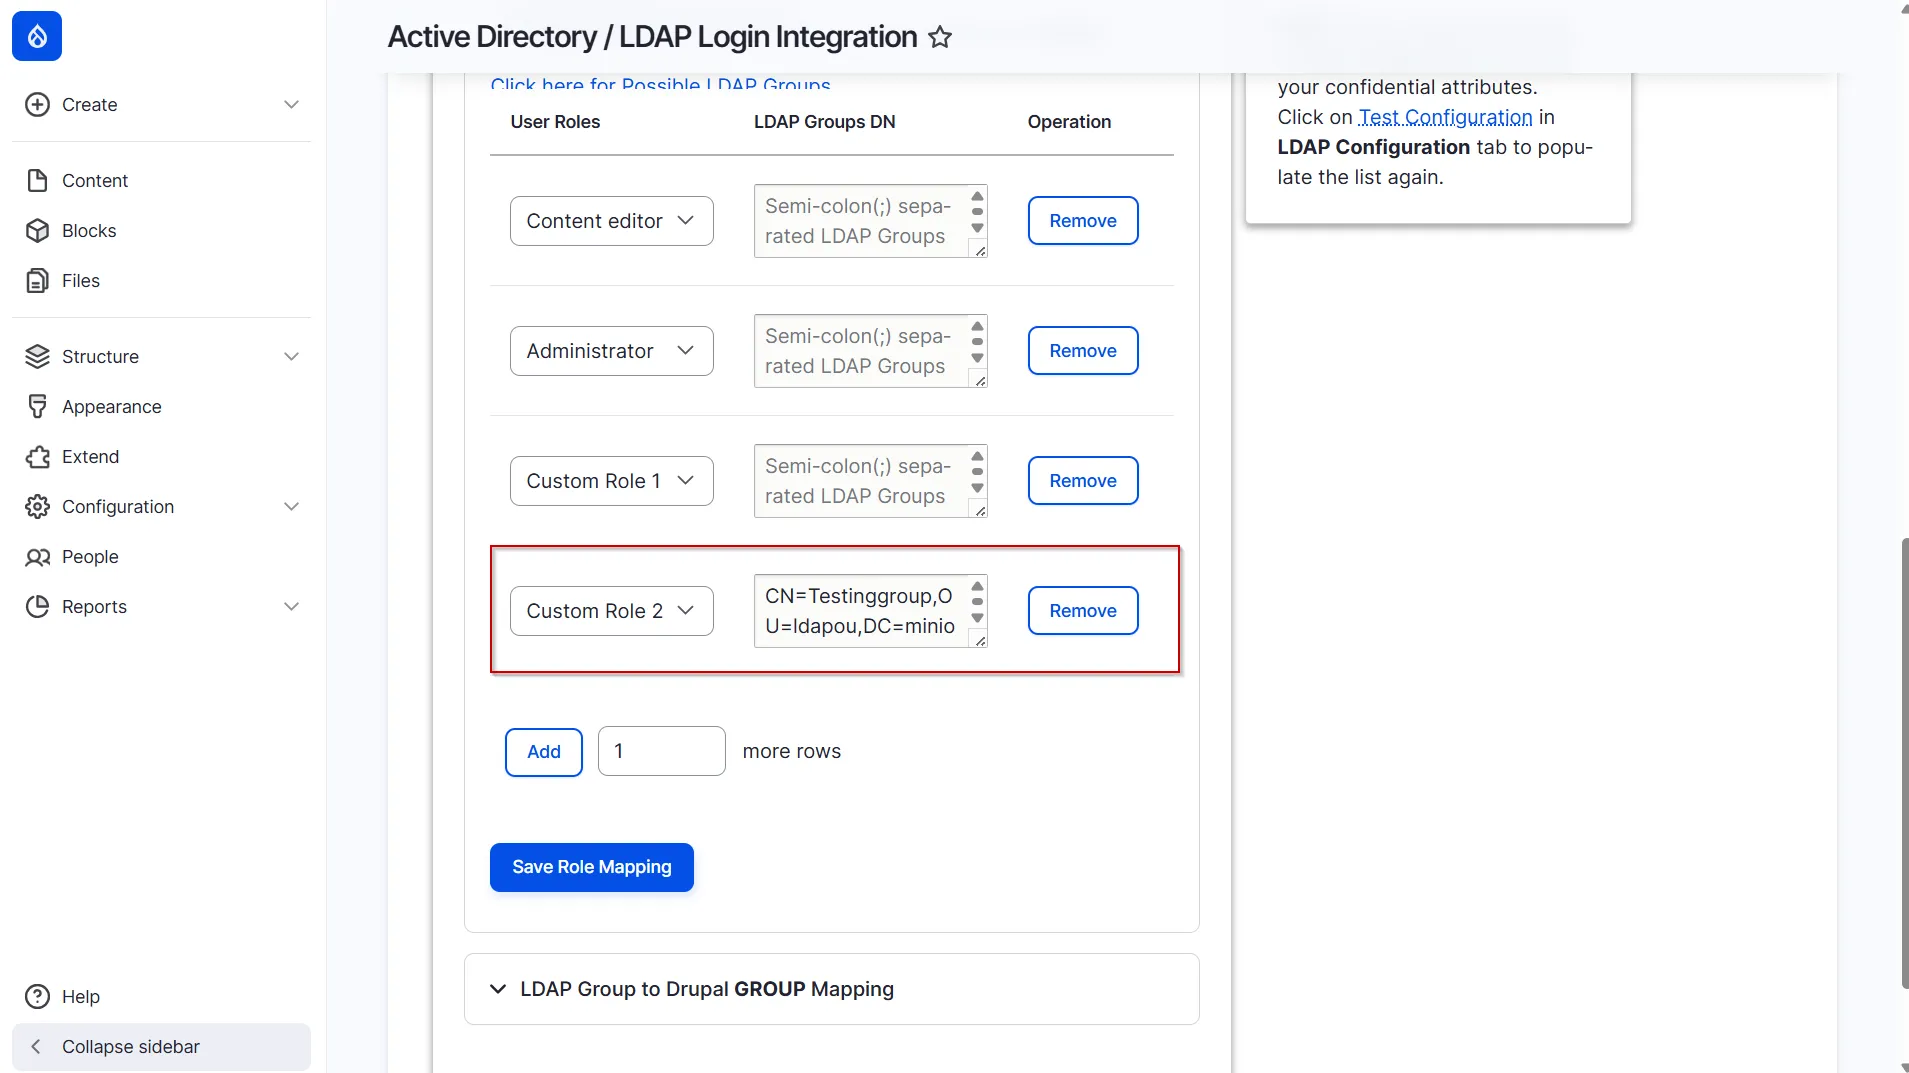
- 이제 LDAP/Active Directory 서버에서 testGroup LDAP 그룹에 속한 사용자로 Drupal 사이트에 로그인하세요. 다음을 클릭하세요. 로그인 버튼을 클릭합니다.
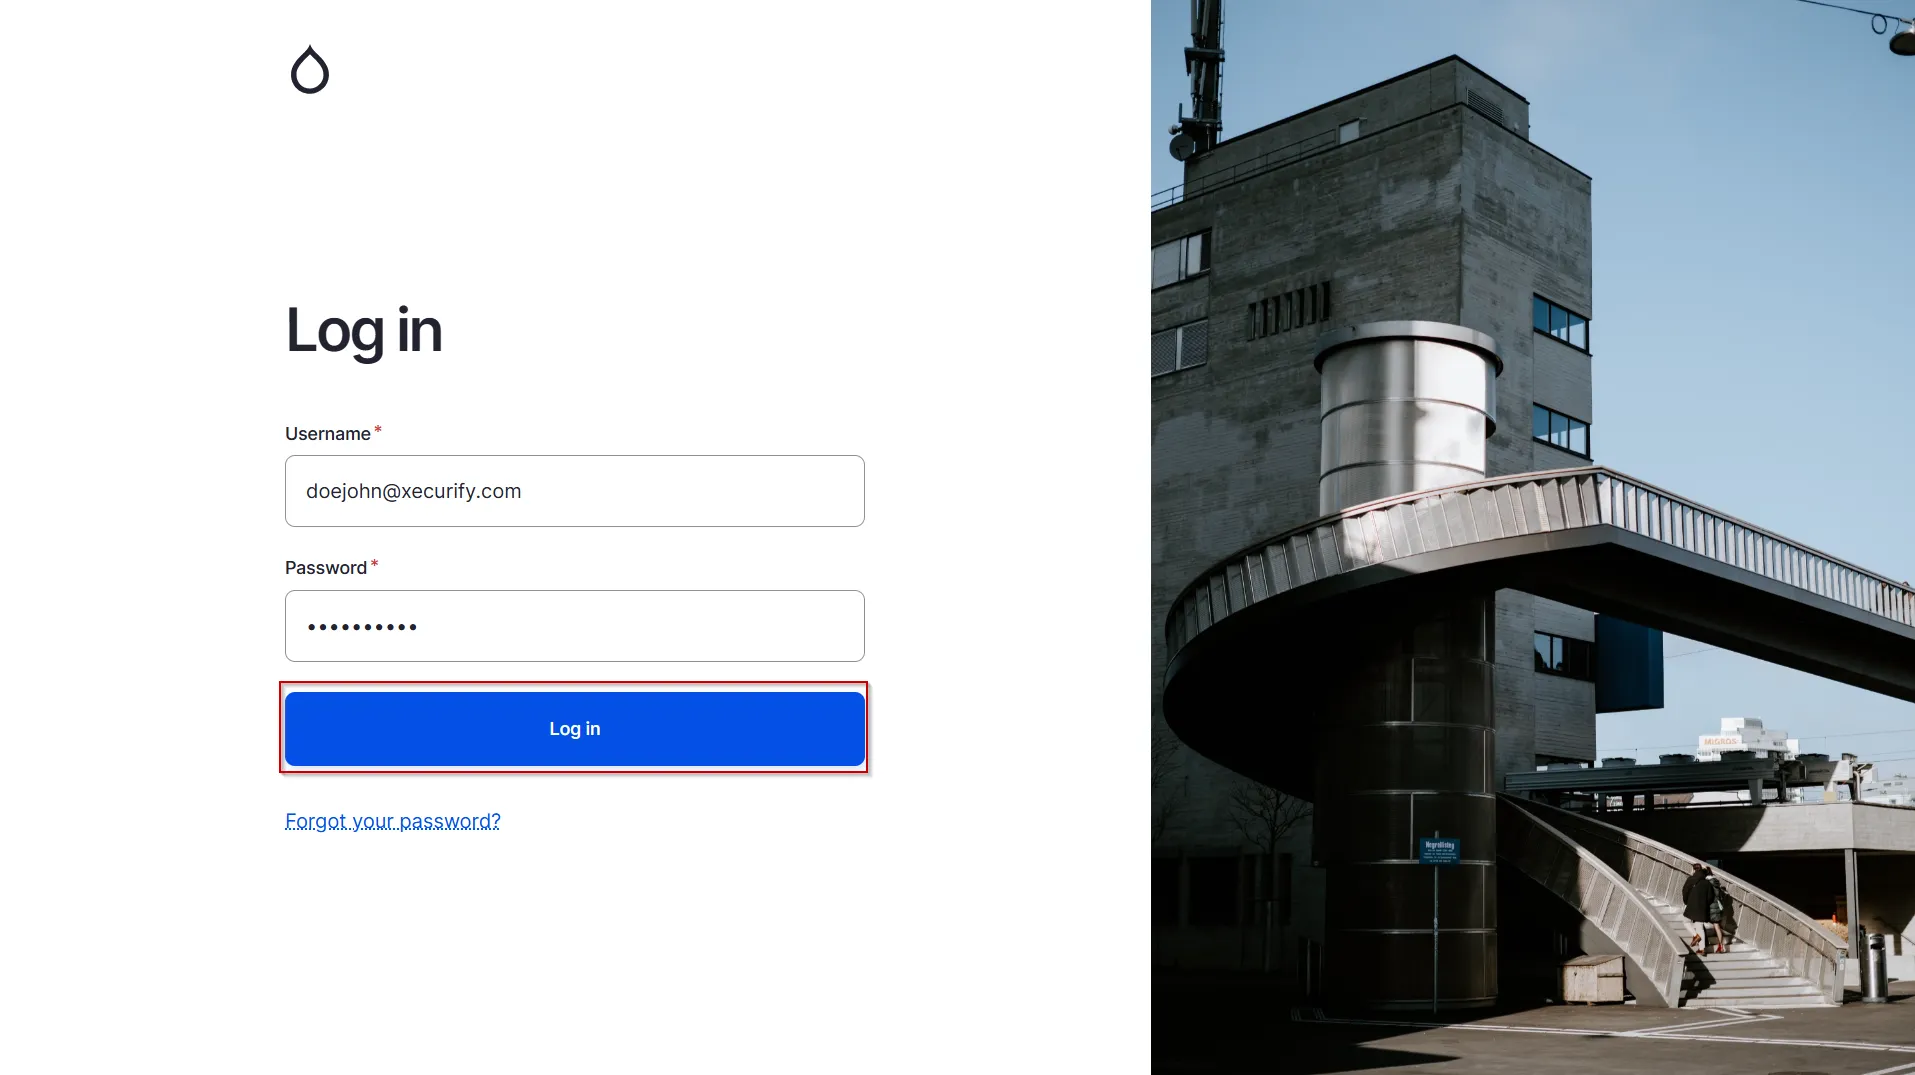
- 사용자가 LDAP 자격 증명을 사용하여 Drupal 사이트에 성공적으로 로그인하면 해당 사용자는 자동으로 다음 그룹에 할당됩니다. 사용자 지정 역할 2 드루팔에서
- 위 내용은 Drupal 사이트의 '사용자' 섹션에서 사용자의 역할을 확인함으로써 확인할 수 있습니다.
이것으로 LDAP 역할 매핑 설정이 완료되었습니다.
관련 기사
당신의 응답을 주셔서 감사합니다. 곧 다시 연락드리겠습니다.
문제가 발생했습니다. 문의사항을 다시 제출해 주세요.

 당사에 문의해 주세요.