
Joomla IDP 플러그인을 사용하여 Freshdesk에 SAML Single Sign-On(SSO)을 추가
회사 개요
Freshdesk에서 Joomla IDP를 사용한 싱글 사인온(SSO)은 Freshdesk를 서비스 제공업체(SP)로, Joomla를 SAML ID 제공업체(IDP)로 구성하여 사용자가 Joomla를 통해 Frontline Education에 로그인할 수 있도록 합니다. 이 가이드에서는 두 플랫폼 간의 SSO를 구성하는 단계별 과정을 안내합니다.
프레시데스크란?
Freshdesk는 고객 지원을 촉진하고 개선하도록 설계된 특별한 클라우드 기반 소프트웨어입니다. 우수하고 비용 효율적인 기능은 고객의 셀프 서비스와 지원 팀의 전반적인 생산성을 향상시키기 위해 온라인 기업 사이에서 꽤 인기가 있습니다.





Joomla SAML IDP 플러그인 설치
- Joomla 사이트에 로그인하세요. 관리자 콘솔.
- 왼쪽 토글 메뉴에서 시스템을 클릭한 다음 설치 섹션에서 다음을 클릭하세요. 확장.
- 이제 클릭하십시오. 또는 파일 찾아보기 버튼을 눌러 앞서 다운로드한 플러그인 파일을 찾아서 설치하세요.
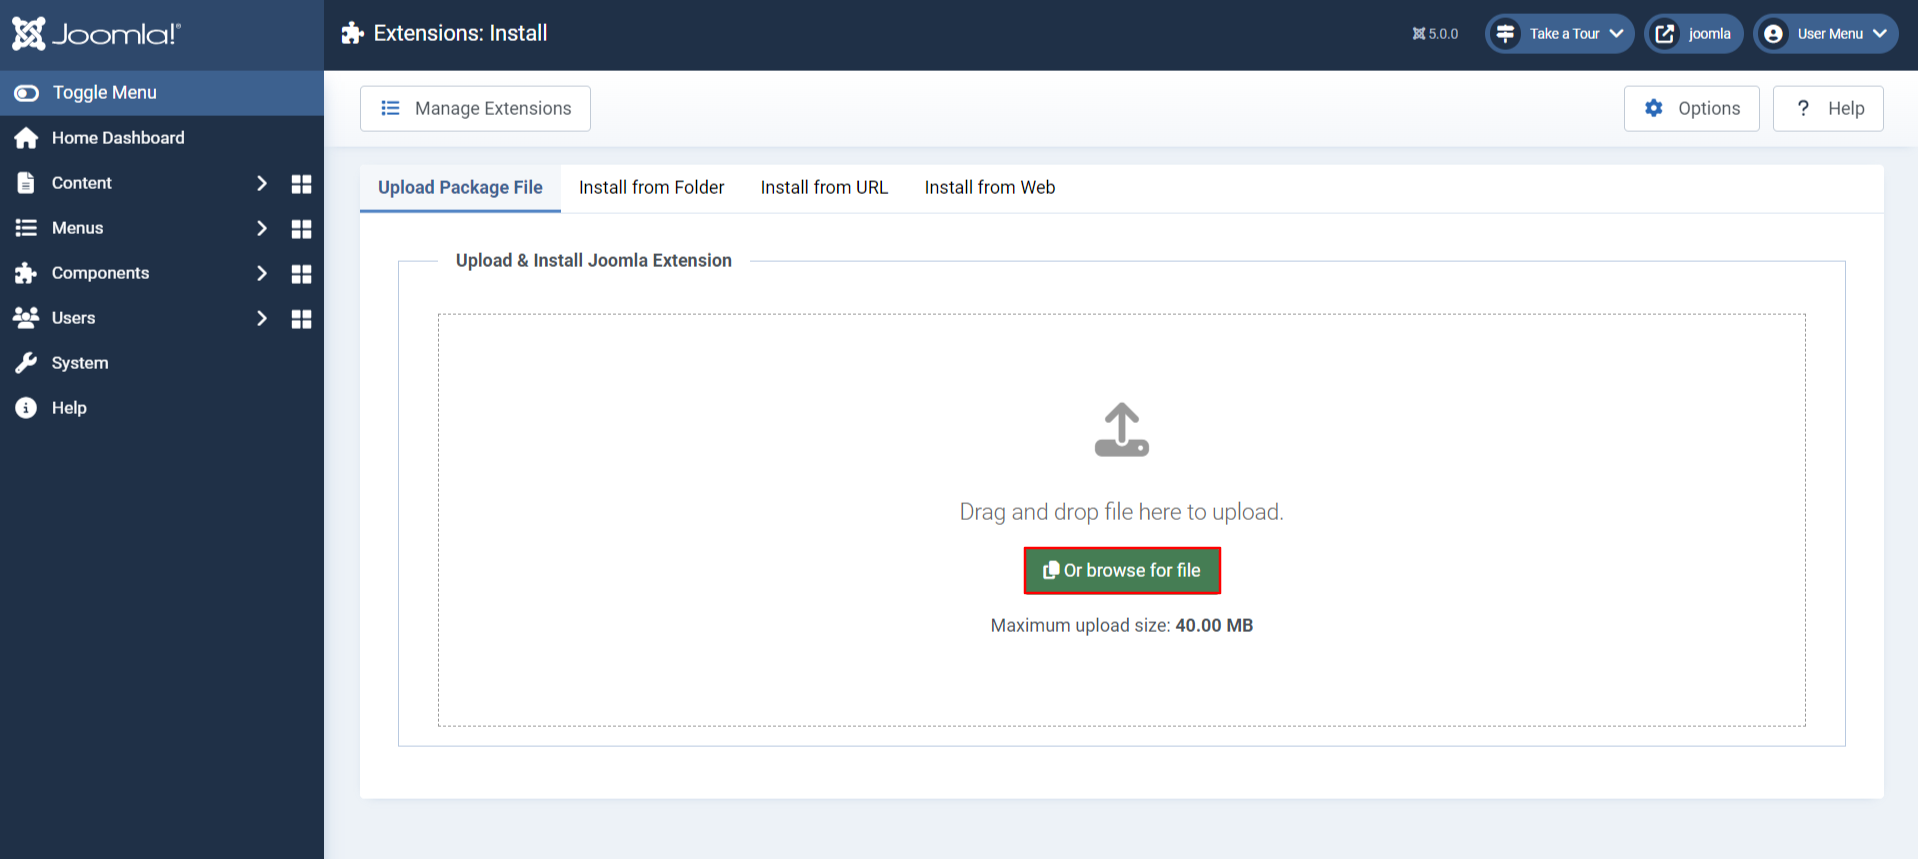
- 플러그인 설치가 성공했습니다. 이제 다음을 클릭하세요. miniOrange SAML IDP 플러그인 사용 시작 miniOrange Joomla IDP 플러그인을 구성합니다.

- 로 이동 miniOrange Joomla IDP 플러그인, 아이덴티티 공급자 탭.
- 여기에서 ID 공급자 메타데이터 XML URL/파일 또는 IDP 엔터티 ID, SAML 로그인 URL, SAML 로그아웃 URL(프리미엄 기능), SP 구성을 위한 인증서와 같은 엔드포인트를 찾을 수 있습니다. 아래에 표시된 대로 버튼을 클릭하여 XML 메타데이터를 다운로드합니다.

구성 단계
이 구성에서 Joomla는 사용자 저장소 역할을 하며, 즉 IDP(ID 공급자) 역할을 합니다. Freshdesk는 사용자가 Joomla에서 가져온 자격 증명을 사용하여 로그인하는 곳이며, Joomla SAML IDP SSO 플러그인이 설치되어 있습니다.
1단계: Freshdesk를 SP(서비스 공급자)로 구성
- 에 로그인 프레시데스크 시스템 관리자로서의 관리자 포털. 대시보드에서 왼쪽 메뉴 바의 보안 아이콘으로 이동합니다.

- In 계정 섹션으로 이동 보안, Freshdesk 사용자를 위한 SSO 구성용.

- In 로그인 설정 섹션을 클릭하십시오. Freshworks SSO 구성, SSO 로그인을 활성화합니다.

- In Freshworks에 로그인하기 섹션을 클릭하십시오. SSO 로그인 아래 기본 로그인 방법.

- 이제 활성화 SSO 로그인.

- 선택 SAML , 선택한 섹션의 Idp 아래에 있습니다.

- 를 클릭하십시오 메타데이터 다운로드, freshdesk의 메타데이터를 가져옵니다.

- Joomla IDP의 모든 세부 정보를 입력한 후 클릭하세요. SSO를 구성합니다.
| 엔티티 ID | 엔터 버튼 IDP-EntityID / 발급자 Joomla 플러그인의 ID 공급자 탭에서. |
| SAML SSO URL | 엔터 버튼 SAML 로그인 URL Joomla 플러그인의 ID 공급자 탭에서. |
| 보안 인증서 | 복사 자질 Joomla 플러그인의 ID 공급자 탭에서 다운로드되었습니다. |

2단계: Joomla를 IDP(ID 공급자)로 구성
- 이제 가라. 구성 요소 -> miniOrange Joomla IDP -> 서비스 제공자.

- 로 이동 서비스 제공 업체 탭을 클릭하고 필드를 완성하세요. 서비스 제공업체 이름, SP 엔터티 ID or 발급자, ACS URL예산 및 NameID 형식. 서비스 제공업체 세부정보를 얻으려면 이 단계를 참조하세요. 요구 사항에 따라 다른 필드를 입력합니다. 클릭 찜하기.
다음 값을 입력합니다.
| 서비스 제공자 이름 | 귀하의 선택에 따라 적절한 이름을 선택하세요 |
| SP 엔터티 ID 또는 발급자 | 서비스 제공자 엔터티 ID |
| ACS URL | SP 주장 소비자 서비스 URL |
| X.509 인증서(선택 사항) [서명된 요청의 경우] | 메타데이터 파일에서 복사한 인증서 값을 붙여넣습니다. |
| NameID 형식 | urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress를 선택하세요 |
| 주장 서명됨 | 검사 |

- 이제 클릭하십시오. 사전 매핑 탭. 선택 NameID 속성 그리고 클릭해주세요 찜하기 단추.

- 당신은 성공적으로 완료했습니다 miniOrange Joomla SAML 2.0 IDP 구성.
3단계: 속성 매핑 - 프리미엄 기능
- . miniOrange Joomla IDP 플러그인, 사전 매핑 탭.
- 여기에서 구성할 수 있습니다. 사용자 정의 속성 매핑 그리고 추가적으로 추가 사용자 속성.

- Freshdesk를 서비스 공급자로, Joomla를 ID 공급자로 사용하여 Single Sign-On을 성공적으로 구성했습니다. 추가 지원이 필요하거나 어려움이 있는 경우 다음 주소로 메일을 보내주십시오. joomlasupport@xecurify.com


