검색 결과 :

×

두 WordPress 사이트 간 SSO(Single Sign-On) | 여러 WordPress 사이트에 로그인

두 WordPress 웹사이트 간의 싱글 사인온(SSO, 즉 wp-wp 싱글 사인온)을 설정하려면 WordPress 사이트 'A'를 사용자 데이터베이스를 저장하는 서버 측 사이트로, WordPress 사이트 'B'를 사용자가 사이트 'A'의 자격 증명을 사용하여 로그인할 수 있는 클라이언트 측 사이트로 생각하면 됩니다. 서버 사이트(사이트 A)에 OAuth 서버 플러그인을, 클라이언트 사이트(사이트 B)에 OAuth 클라이언트 플러그인을 설치하면 사용자는 OAuth/OpenID Connect/JWT 프로토콜을 사용하여 WordPress 서버 사이트(사이트 B)의 자격 증명으로 클라이언트 사이트에 연결할 수 있습니다. SSO를 실행하려는 WordPress 클라이언트 사이트(사이트 B)에 OAuth 클라이언트 플러그인을 설치하면 여러 사이트 간의 WordPress 싱글 사인온 기능을 구현할 수 있습니다. WordPress 클라이언트 사이트의 역할은 WordPress 클라이언트 사이트 속성/그룹을 기반으로 매핑할 수 있습니다. WordPress용 OAuth 클라이언트 플러그인의 다른 기능에 대한 자세한 내용은 여기를 클릭 하고 , OAuth 서버 플러그인에 대한 자세한 내용 은 여기를 클릭하세요 . 또한, 이 기능을 사용하면 하나의 WordPress 사이트 자격 증명으로 여러 WordPress 사이트에 자동 로그인할 수 있습니다.


1. 워드프레스용 OAuth 서버 싱글 사인온(SSO) 플러그인 설치 단계

  • WordPress 인스턴스에 로그인하세요. "A" 관리자로.
  • 워드프레스로 이동 대시보드 >> 플러그인 그리고 클릭 새로운 추가.
  • 에 대한 검색 WordPress용 OAuth 서버 싱글 사인온(SSO) 플러그인 그리고 클릭 지금 설치.
  • 설치가 완료되면 클릭하세요. 활성화.

2. 워드프레스용 OAuth 싱글 사인온(SSO) 플러그인 설치 단계

  • WordPress 인스턴스에 로그인하세요. "비" 관리자로.
  • 워드프레스로 이동 대시보드 >> 플러그인 그리고 클릭 새로운 추가.
  • 검색 WordPress용 OAuth 싱글 사인온(SSO) 플러그인을 클릭하고 지금 설치.
  • 설치가 완료되면 클릭하세요. 활성화.
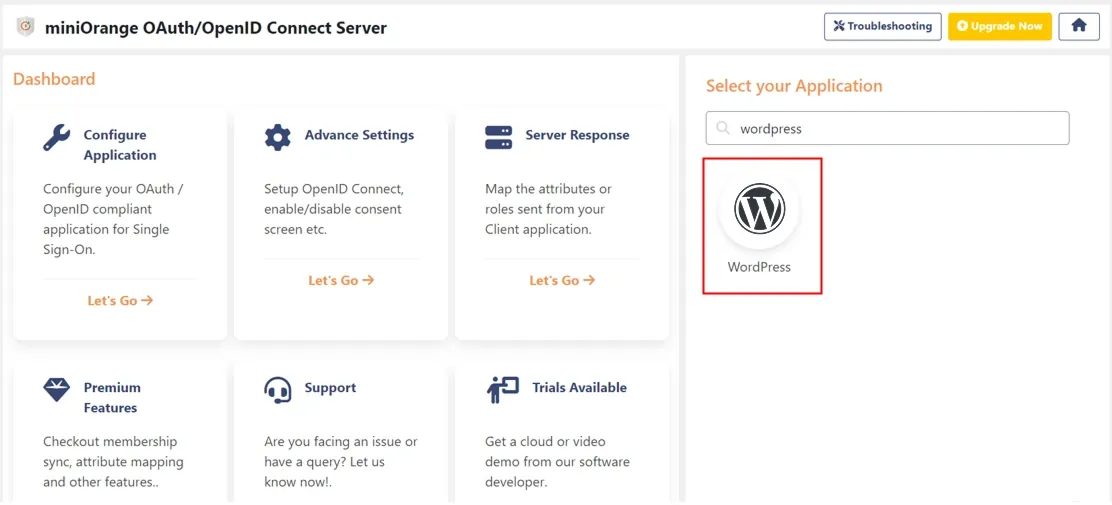
  • We Buy Orders 신청서를 클릭하세요. miniOrange OAuth 서버 왼쪽 메뉴에서.
  • 이제 필요한 OAuth 클라이언트를 검색하세요(예: 워드프레스(WordPress)).
  • 온 클릭 워드프레스(WordPress) 아이콘.
두 WordPress 사이트 간 SSO(Single Sign-On) - wordpress 선택

  • 엔터 버튼 고객 이름 원하는대로. 복사 리디렉션/콜백 URL OAuth 클라이언트 SSO(Single Sign-On) 플러그인에서 아래에 입력합니다. 리디렉션 URI 들. 클릭 클라이언트 저장 버튼을 클릭합니다.
두 WordPress 사이트 간 SSO(Single Sign-On) - 리디렉션/콜백 URL 추가

  • 메모해 두세요 클라이언트 ID, 클라이언트 비밀 및 엔드포인트 OAuth 클라이언트 Single Sign-On(SSO) 플러그인에서 구성합니다.
두 WordPress 사이트 간 SSO(Single Sign-On) - 클라이언트 ID 클라이언트 비밀 가져오기

두 WordPress 사이트 간 SSO(Single Sign-On) - 클라이언트 ID 클라이언트 비밀 가져오기

WordPress를 OAuth 서버로 성공적으로 구성하여 여러 WordPress 사이트 간의 사용자 인증 및 SSO를 구현했습니다.

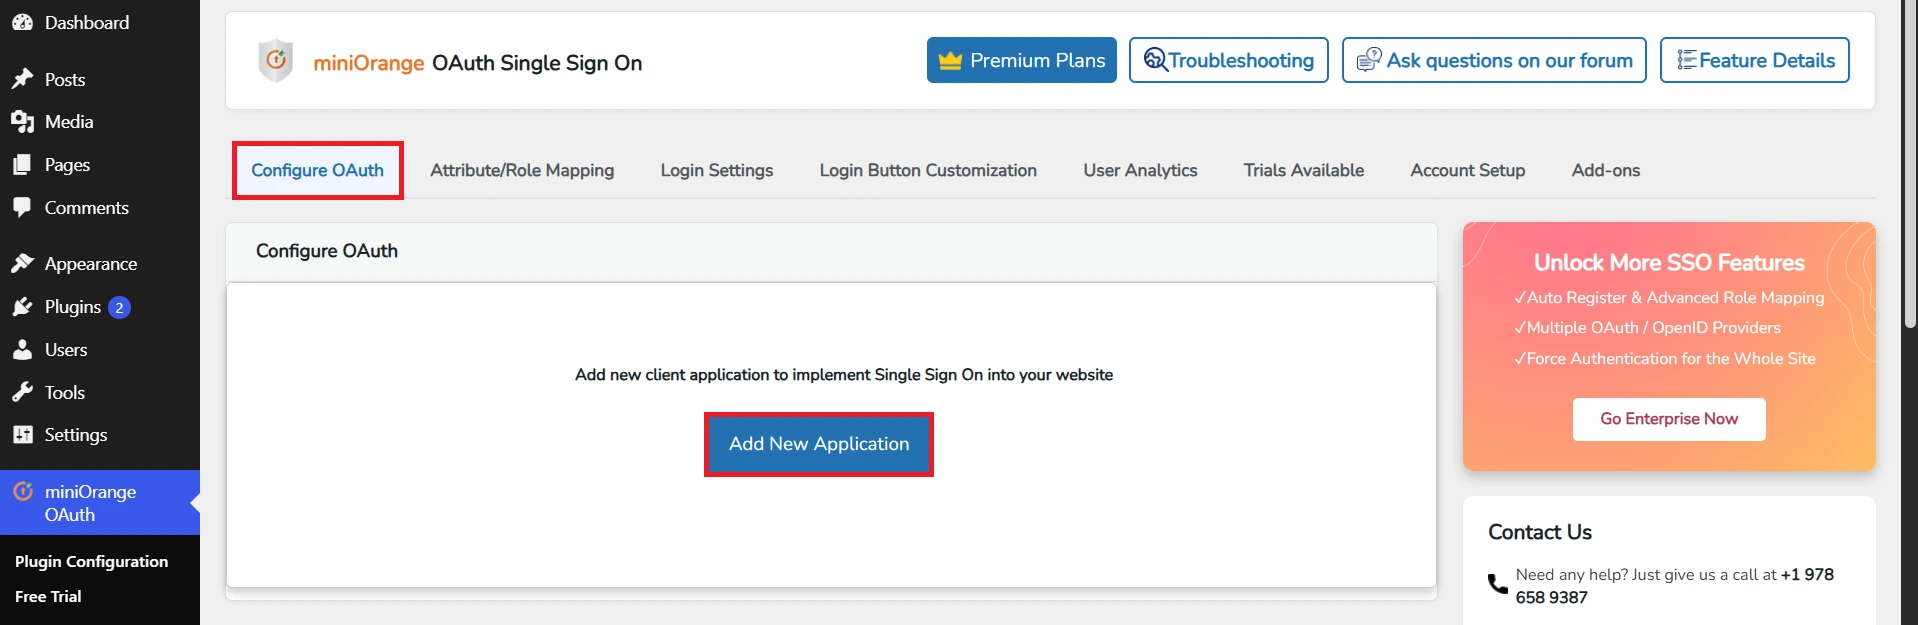
  • We Buy Orders 신청서를 클릭하세요. OAuth 구성 탭을 클릭하십시오. 새 애플리케이션 추가 웹사이트에 새로운 클라이언트 애플리케이션을 추가하려면
두 WordPress 사이트 간 SSO(Single Sign-On) - 새 애플리케이션 추가

  • 여기의 OAuth/OpenID Connect 공급자 목록에서 애플리케이션을 선택하세요. 워드 프레스.
두 WordPress 사이트 간 SSO(Single Sign-On) - 애플리케이션 선택

  • 공급자를 선택한 후 콜백 URL 이는 OAuth 공급자의 SSO 애플리케이션 구성에서 구성되어야 합니다.
  • 다음과 같은 클라이언트 자격 증명을 입력하십시오. 고객 ID & 고객 비밀 이는 워드프레스의 SSO 애플리케이션에서 얻을 수 있습니다.
  • 플러그인에서 WordPress의 범위 및 엔드포인트를 구성하려면 아래 표를 참조하세요.
범위: 이메일 프로필
엔드포인트 승인: https://<your-site-url>/wp-json/moserver/authorize
액세스 토큰 엔드포인트: https://<your-site-url>/wp-json/moserver/token
사용자 정보 가져오기 끝점: https://<your-site-url>/wp-json/moserver/resource
  • 다음.
두 WordPress 사이트 간 SSO(Single Sign-On) - 클라이언트 ID 및 클라이언트 비밀번호

  • 구성 세부정보를 확인하고 다음을 클릭하세요. 마감재 구성을 저장합니다.
두 WordPress 사이트 간 SSO(Single Sign-On) - 구성 완료

  • 로 이동 OAuth 구성 플러그인 탭에서 다음을 검색하세요. 워드프레스(WordPress) 응용 프로그램 목록에서 선택하고 워드프레스(WordPress).
두 WordPress 사이트 간 SSO(Single Sign-On) - 새 애플리케이션 추가

  • 구성 앱 이름, 클라이언트 ID, 클라이언트 비밀번호, 범위 종점 워드프레스 애플리케이션용 OAuth 서버 SSO.
  • 플러그인의 OAuth 서버 범위 및 엔드포인트를 구성하려면 아래 표를 참조하십시오 . 그런 다음 저장 버튼을 클릭하십시오.

범위: 이메일 프로필
엔드포인트 승인: https://<your-site-url>/wp-json/moserver/authorize
액세스 토큰 엔드포인트: https://<your-site-url>/wp-json/moserver/token
사용자 정보 가져오기 끝점: https://<your-site-url>/wp-json/moserver/resource
두 WordPress 사이트 간 SSO(Single Sign-On) - 앱 이름 추가,

WordPress를 OAuth 클라이언트로 성공적으로 설정하셨습니다 . 이제 사용자는 단일 로그인 자격 증명을 사용하여 여러 WordPress 사이트 간에 단일 Sign-On(SSO)을 수행하고 WordPress 사이트에 단일 Sign-On(SSO)으로 로그인할 수 있습니다.

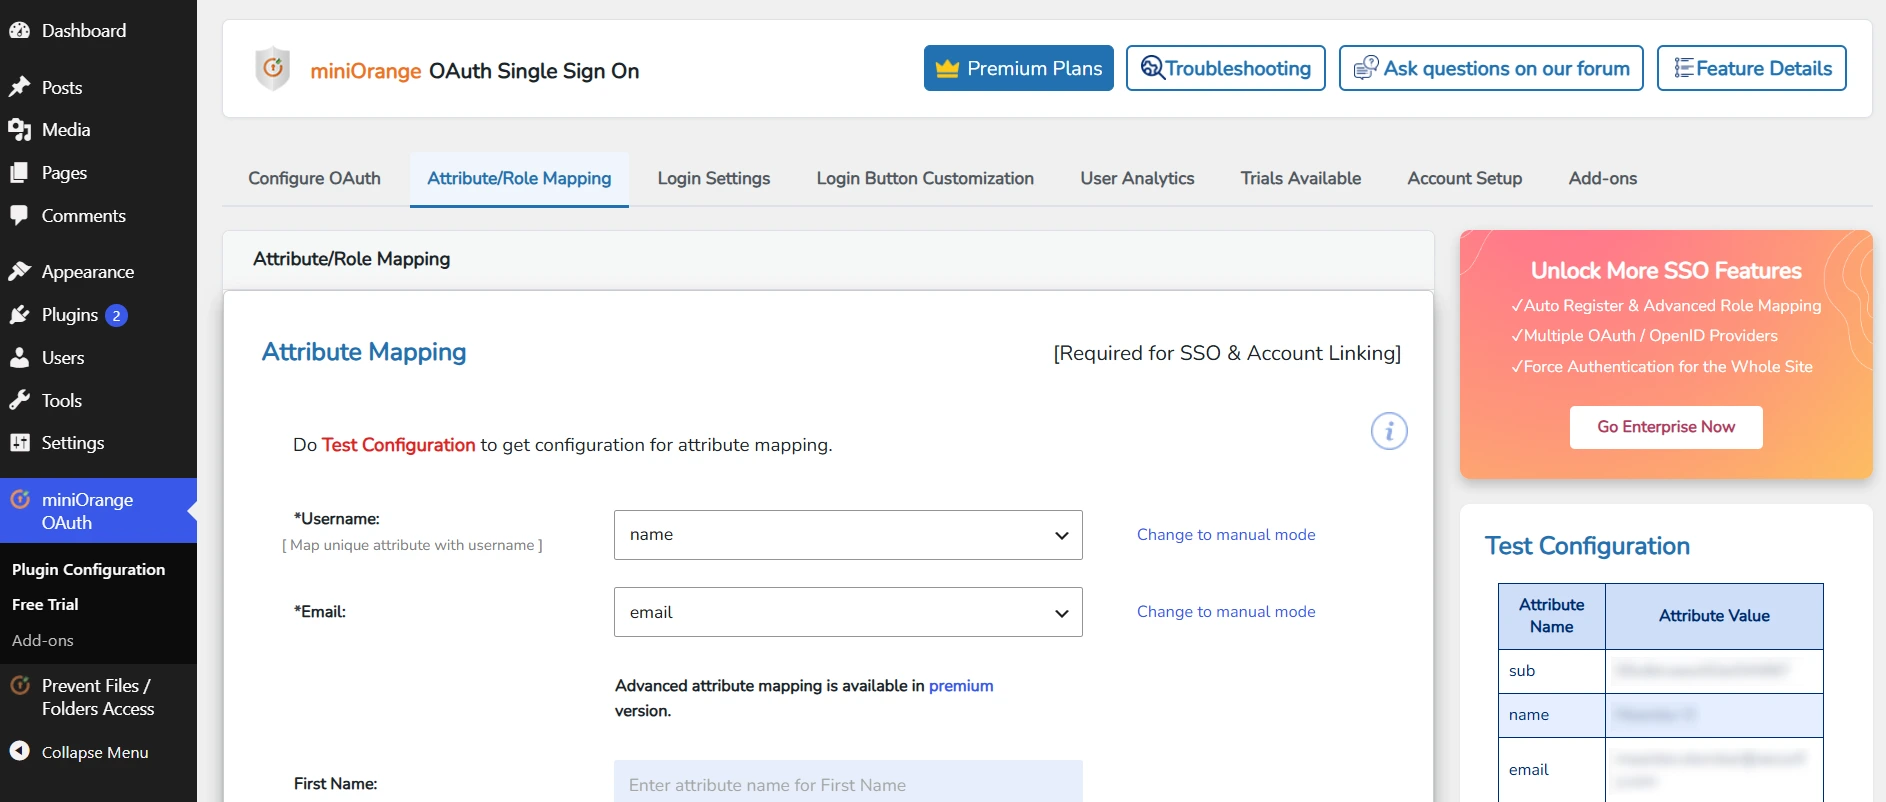
3단계: 사용자 속성 매핑

사용자가 WordPress에 성공적으로 로그인하려면 사용자 속성 매핑이 필수입니다. 아래 설정을 사용하여 WordPress에 대한 사용자 프로필 속성을 설정하겠습니다.

  • 테스트 구성 테이블에서 OAuth 공급자가 반환한 다양한 사용자 속성을 볼 수 있습니다. 사용자 속성이 표시되지 않으면 OAuth 공급자에서 필수 설정을 지정하여 이 정보를 반환하세요.
두 WordPress 사이트 간 SSO(Single Sign-On) - 테스트 구성 결과

  • 테스트 구성에 모든 값이 표시되면 다음으로 이동하세요. 속성/역할 매핑 탭에서 드롭다운 메뉴에서 속성을 선택하고 클릭하세요. 찜하기.
두 WordPress 사이트 간 SSO(Single Sign-On) - 속성/역할 매핑

사용자가 WordPress에 성공적으로 로그인하려면 사용자 속성 매핑이 필수입니다. 아래 설정을 사용하여 WordPress에 대한 사용자 프로필 속성을 설정하겠습니다.

  • 로 이동 OAuth 구성 탭. 아래로 스크롤하여 클릭하세요. 테스트 구성.
두 WordPress 사이트 간 SSO(Single Sign-On) - 테스트 구성

  • 테스트 구성 테이블에서 OAuth 공급자가 반환한 다양한 사용자 속성을 볼 수 있습니다. 사용자 속성이 표시되지 않으면 OAuth 공급자에서 필수 설정을 지정하여 이 정보를 반환하세요.
두 WordPress 사이트 간 SSO(Single Sign-On) - 테스트 구성 결과

  • 테스트 구성에서 모든 값을 확인한 후 아래로 스크롤하여 속성/역할 매핑 섹션으로 이동하면 사용자 이름 드롭다운에 속성 목록이 표시됩니다.
두 WordPress 사이트 간 SSO(Single Sign-On) - 속성/역할 매핑

WordPress를 OAuth 클라이언트로 성공적으로 구성하여 OAuth 서버를 통한 사용자 인증 및 WordPress 사이트 싱글 사인온(SSO) 로그인을 구현했습니다.

SSO(Single Sign-On) 설정 탭의 설정은 SSO(Single Sign-On)에 대한 사용자 환경을 정의합니다. WordPress 페이지에 WordPress 로그인 위젯을 추가하려면 아래 단계를 따라야 합니다.

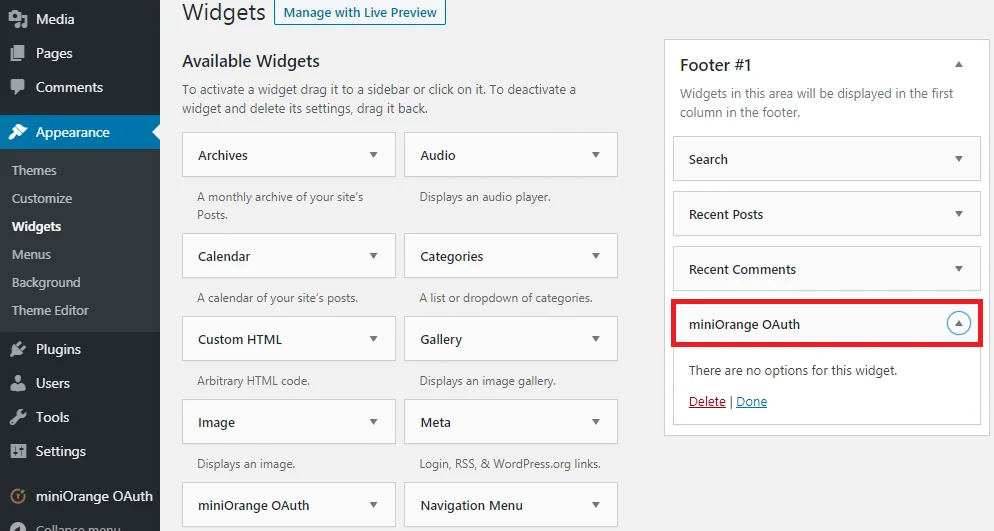
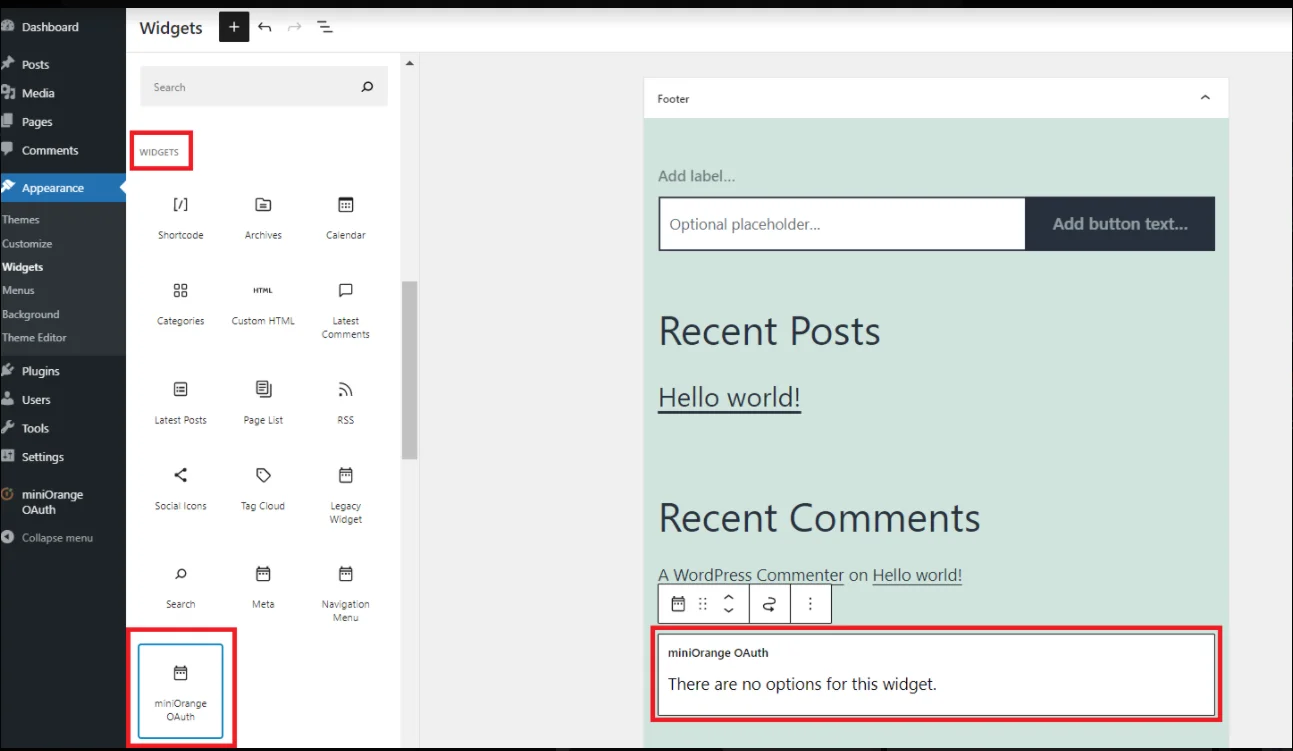
  • We Buy Orders 신청서를 클릭하세요. WordPress 왼쪽 패널 >> 모양 >> 위젯.
  • 선택 미니오렌지 OAuth. 원하는 위치로 드래그 앤 드롭하고 저장하세요.
 두 WordPress 사이트 간 SSO(Single Sign-On) - WordPress create-newclient 로그인 버튼 설정

  • We Buy Orders 신청서를 클릭하세요. WordPress 왼쪽 패널 >> 모양 >> 위젯.
  • 선택 미니오렌지 OAuth. 원하는 위치로 드래그 앤 드롭하고 저장하세요.
두 WordPress 사이트 간 SSO(Single Sign-On) - WordPress create-newclient 로그인 버튼 설정

  • 워드프레스 페이지를 열면 워드프레스를 이용한 SSO 로그인 버튼이 보입니다. 이제 워드프레스용 싱글 사인온(SSO)을 테스트해 볼 수 있습니다.
  • 확인 로그인 페이지에 표시 응용프로그램에 옵션이 활성화되어 있습니다. (아래 이미지 참고)
두 WordPress 사이트 간 SSO(Single Sign-On) - WordPress create-newclient 로그인 버튼 설정

  • 이제 당신의 워드프레스 로그인 페이지. (예: https://< your-wordpress-domain >/wp-login.php)
  • 거기에서 '워드프레스로 로그인' 버튼을 보실 수 있습니다. 로그인 버튼을 클릭하면 워드프레스 싱글 사인온(SSO) 기능을 테스트할 수 있습니다.
두 WordPress 사이트 간 SSO(Single Sign-On) - WordPress create-newclient 로그인 버튼 설정

저희 OAuth 싱글 사인온(SSO) 솔루션을 사용하여 WordPress를 OAuth 제공업체로, WordPress를 OAuth 클라이언트로 설정함으로써 두 WordPress 사이트 간의 싱글 사인온을 성공적으로 구성하셨습니다. 이 솔루션은 싱글 사인온을 구성하고 WordPress 사이트 'B'를 클라이언트 측으로 사용하여 WordPress 사이트 'A'에 로그인할 때 사이트 'A'의 계정 자격 증명을 활용할 수 있도록 함으로써 사용자 인증 권한을 강화할 수 있도록 지원합니다.


 당신의 응답을 주셔서 감사합니다. 곧 다시 연락드리겠습니다.

문제가 발생했습니다. 문의사항을 다시 제출해 주세요.

최대한 빠른 시일 내에 연락드리겠습니다!


ADFS_sso ×
안녕하세요!

도움이 필요하다? 우리는 바로 여기에 있습니다!

SUPPORT