
사용자 정의 OAuth 2.0/OpenID 연결 공급자를 사용하여 SSO(Single Sign-On) Drupal에 로그인
회사 개요
Drupal OAuth 2.0 / OpenID Connect(OIDC) SSO 통합을 통해 Drupal 사이트와 모든 ID 제공업체 간의 SSO(Single Sign-On)가 가능합니다. 이 통합은 Drupal 7, Drupal 8, Drupal 9, Drupal 10 및 Drupal 11과 호환되는 miniOrange OAuth Client 모듈을 통해 구현됩니다.
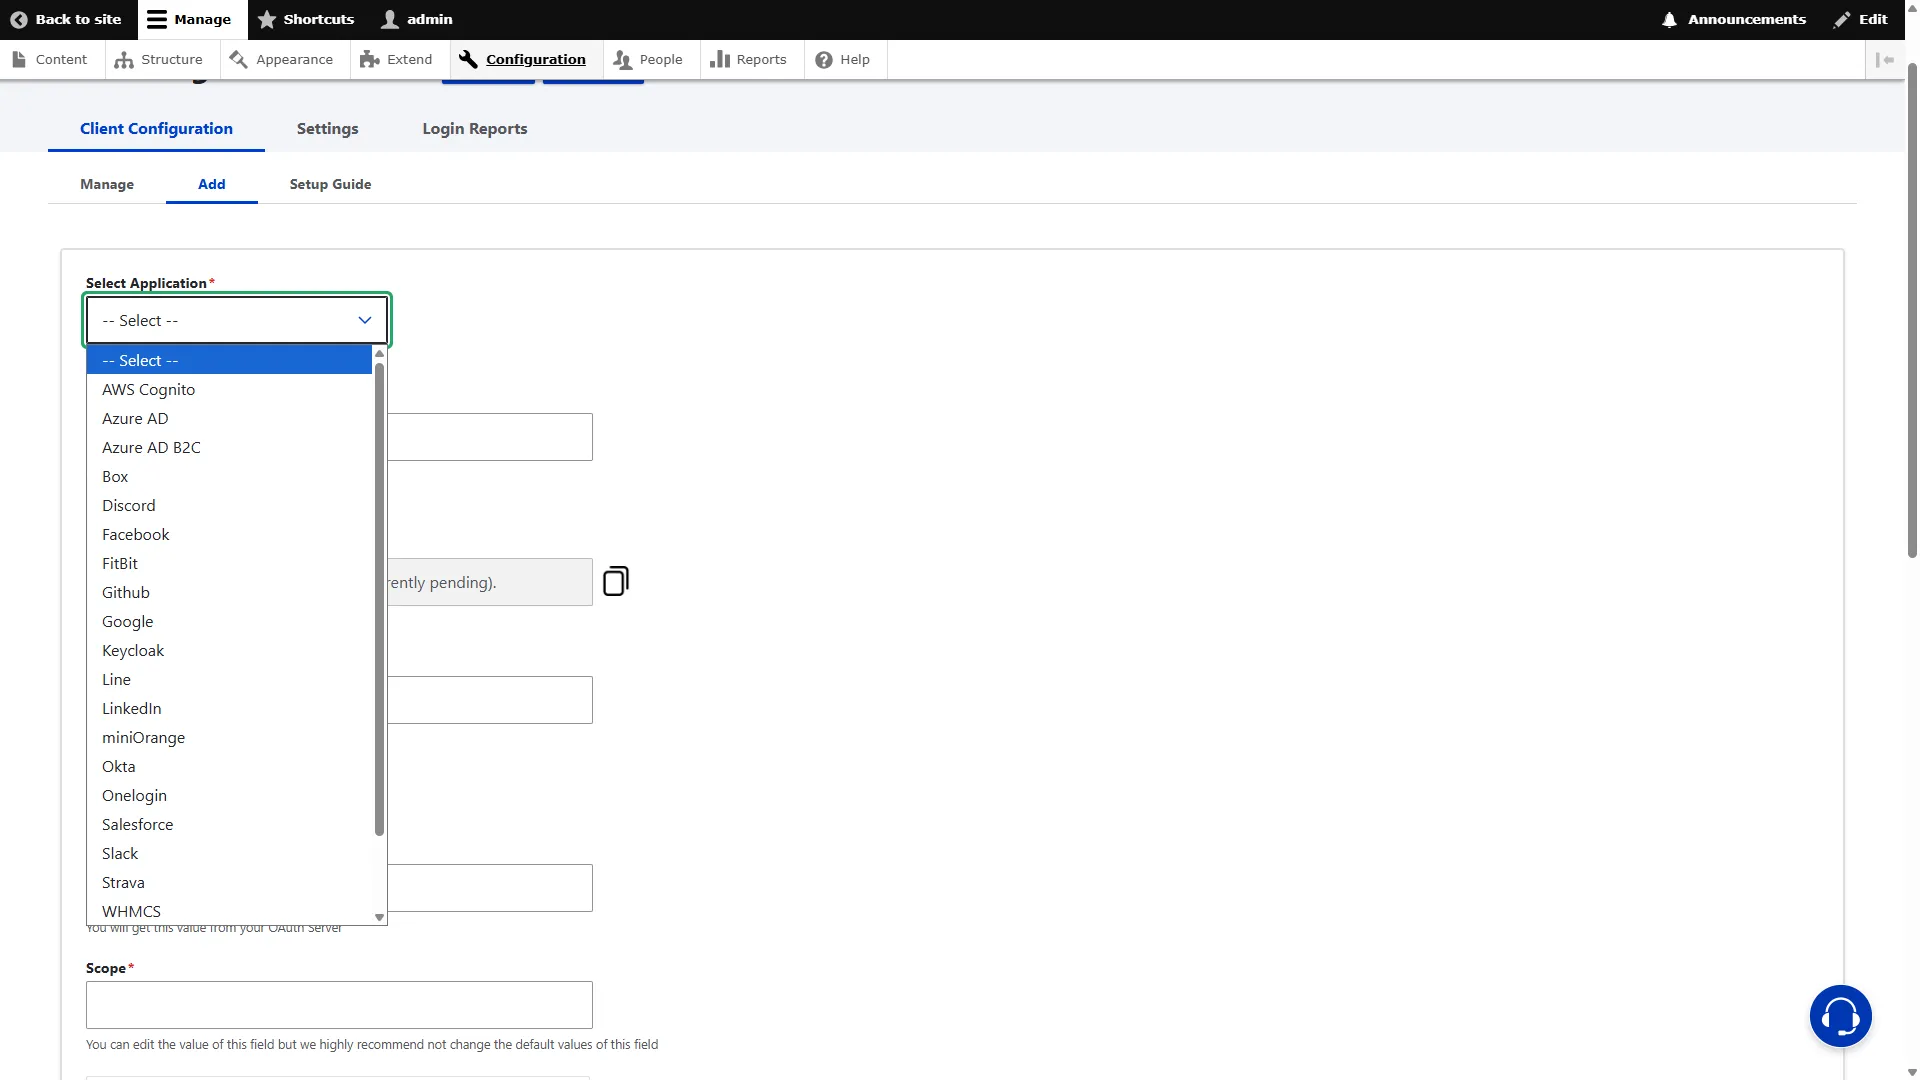
이 모듈을 사용하면 외부 OpenID Connect 로그인 제공업체를 통해 Drupal 사이트에 사용자를 인증하고 로그인할 수 있습니다. Azure AD, Azure AD B2C, Keycloak, Okta, Salesforce, Active Directory Federation Services(AD FS), AWS Cognito, Auth0, Microsoft Office 365, Github, Gitlab, OneLogin, Ping Identity, FusionAuth, WSO2 Identity Server, Bitbucket, Fitbit, Gluu, WildApricot, WHMCS, ForgeRock Identity Platform 등과 같은 인기 있는 OAuth/OpenID 제공업체와의 통합 단계를 확인해 보세요.
이 모듈은 Google, Discord, Slack, LinkedIn, Facebook, Instagram, Apple, Amazon, Yahoo, Pinterest, Snapchat 및 Twitter(X)와 같은 소셜 로그인 제공업체와도 호환됩니다.
이 문서에서는 모듈을 구성하는 단계를 살펴보겠습니다.





설치 단계
- 이전 버전
- 새 버전

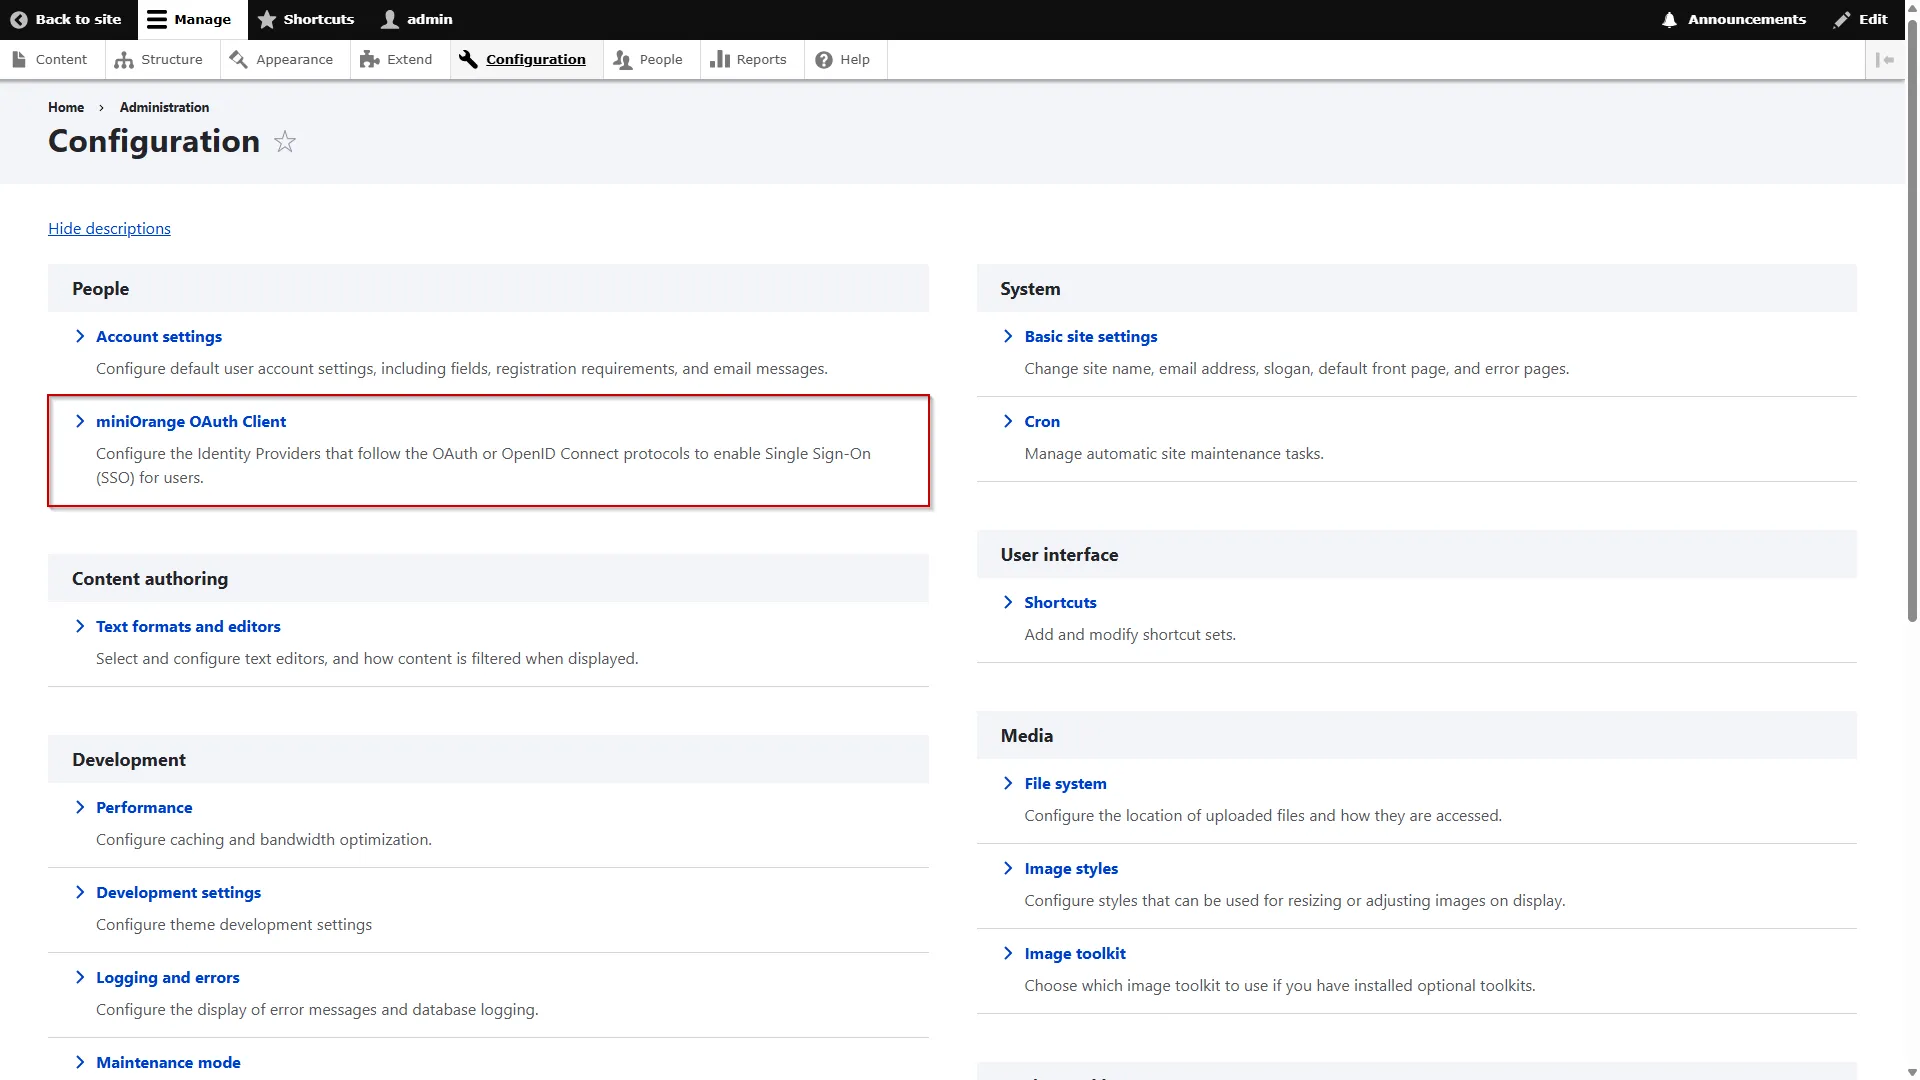
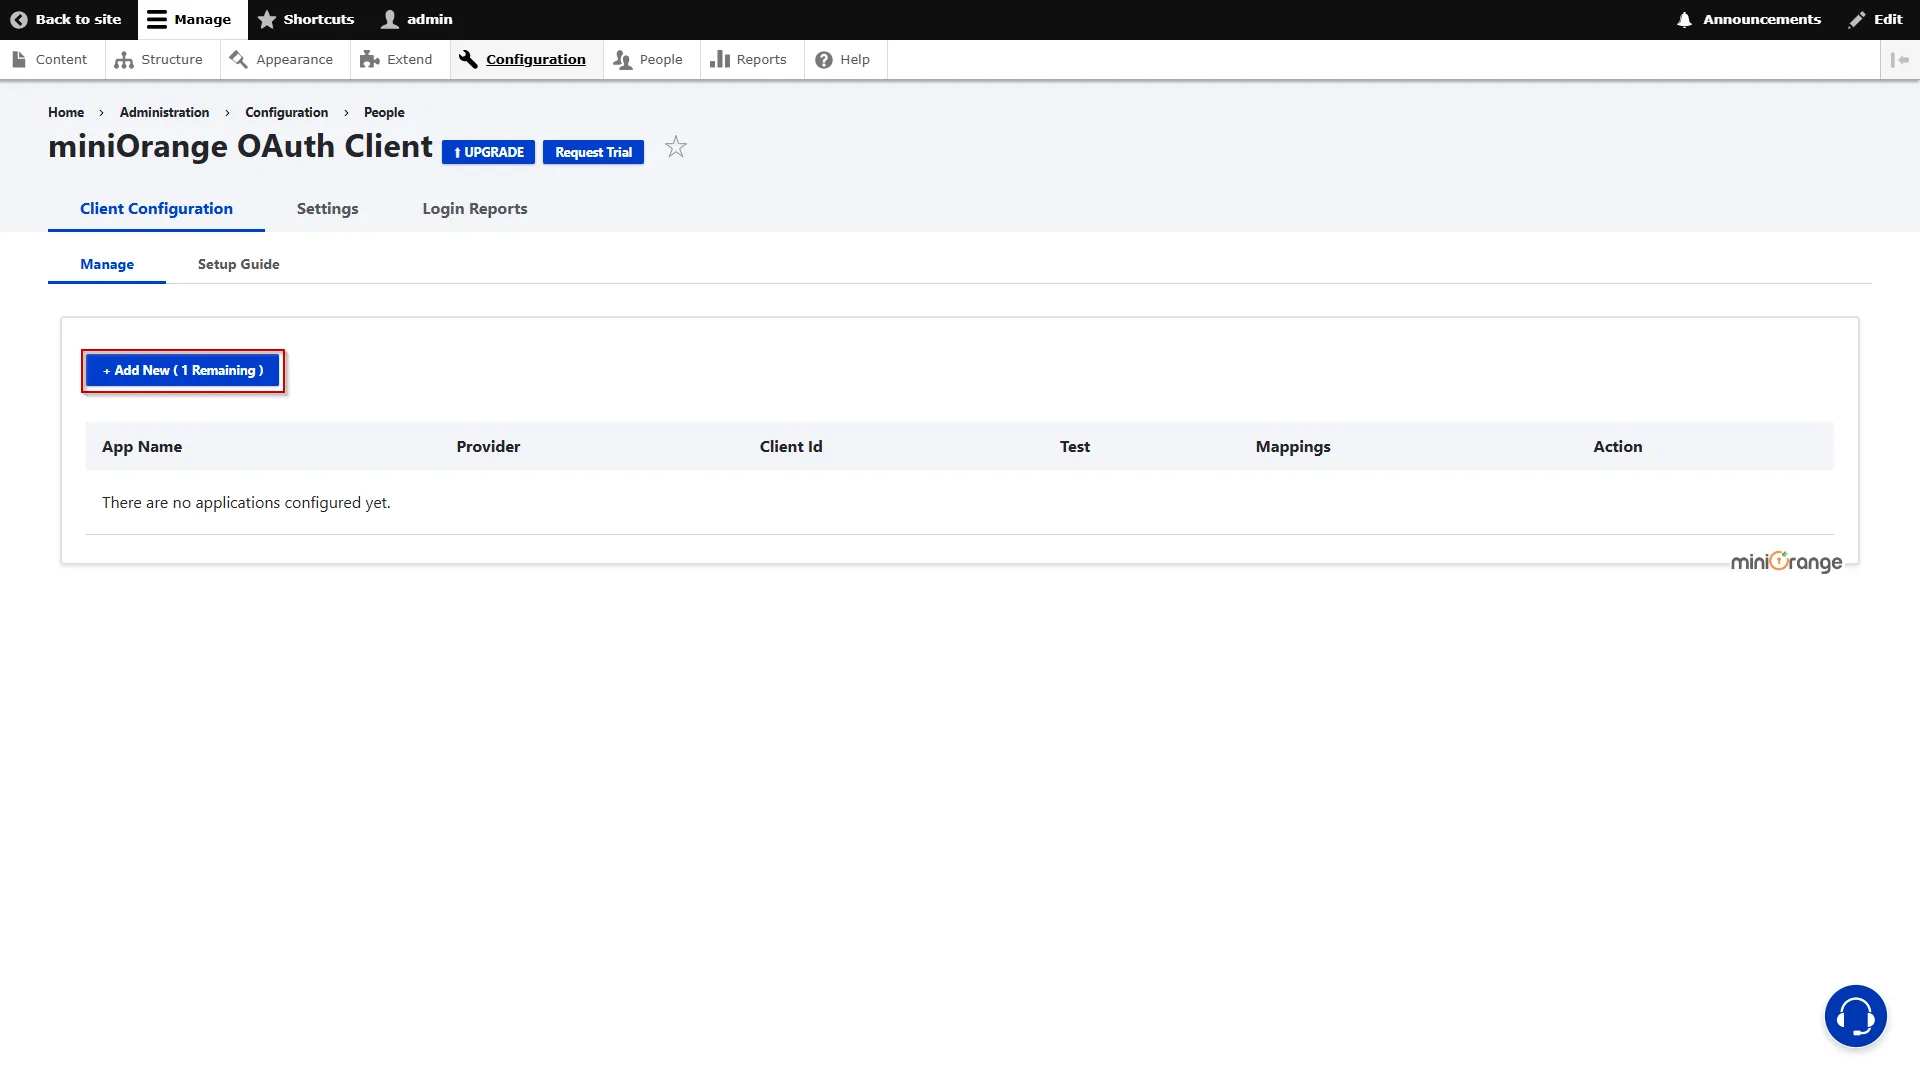
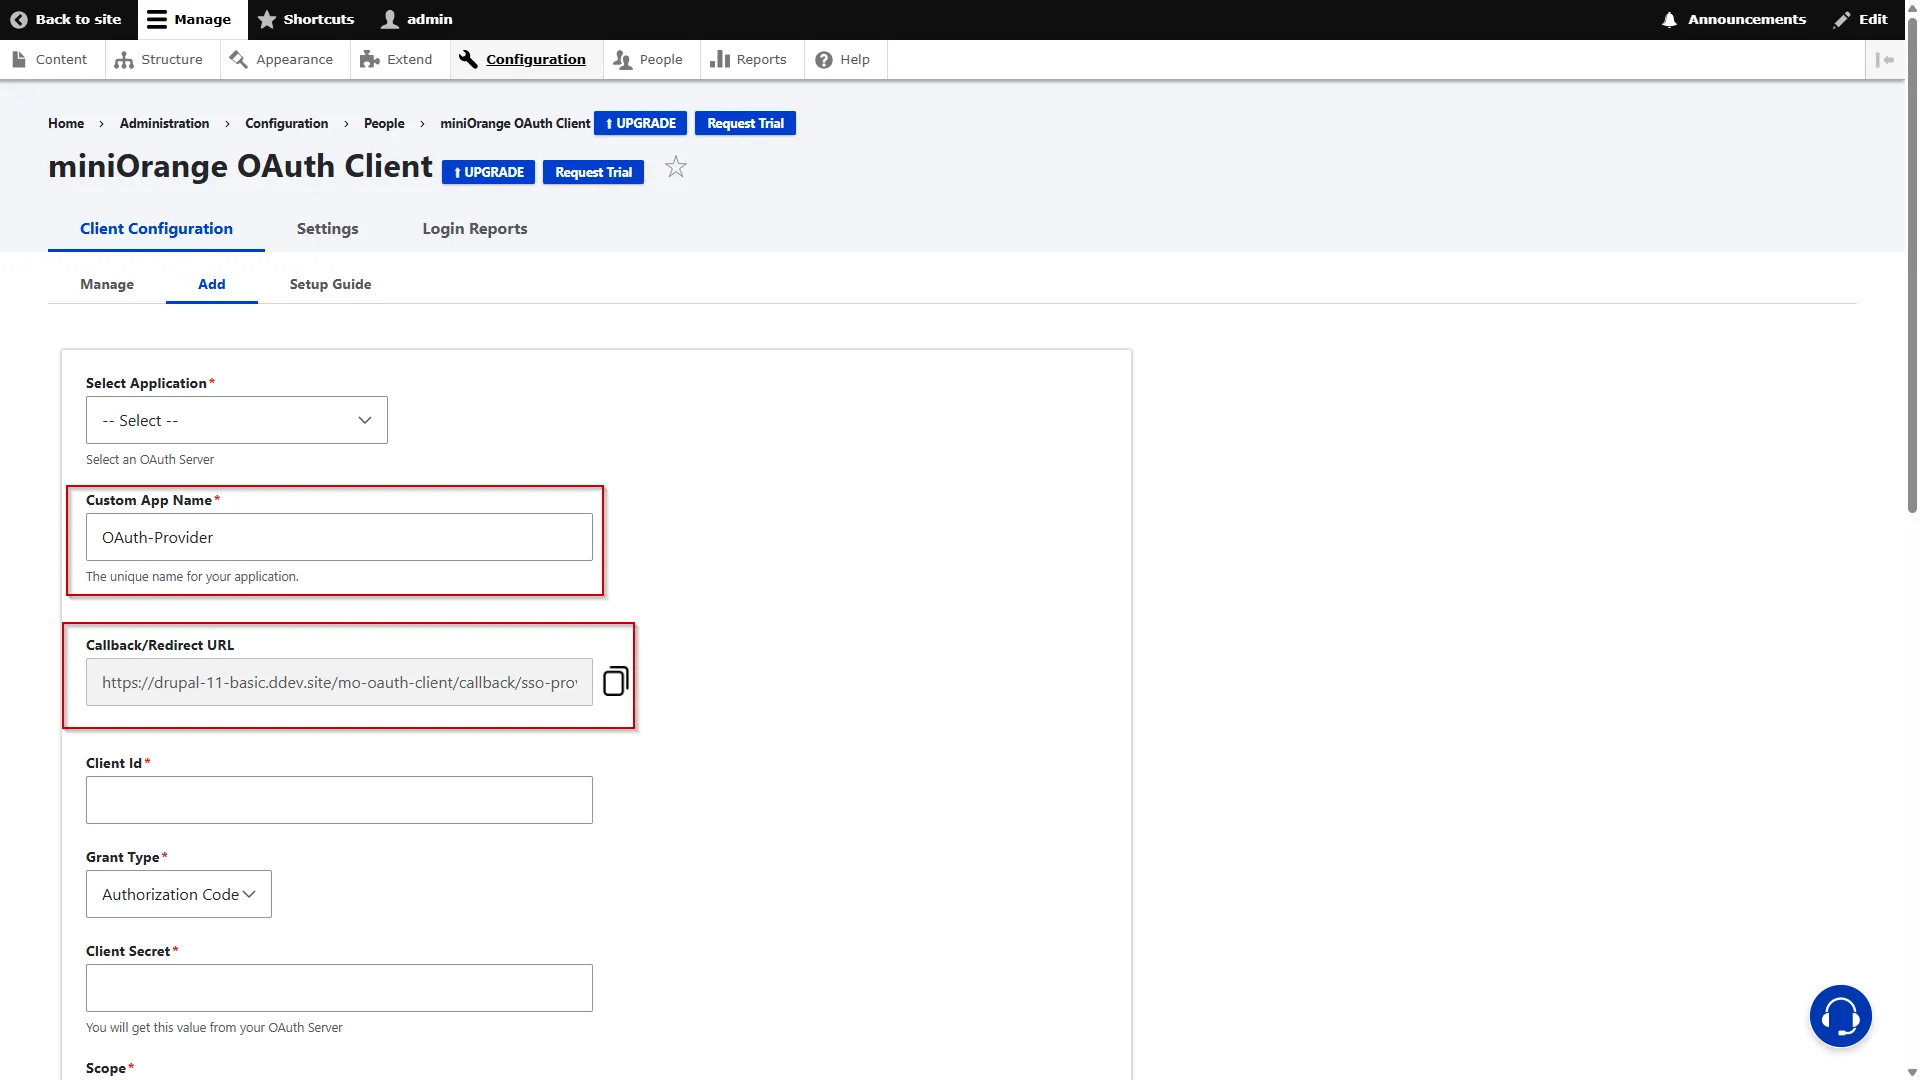
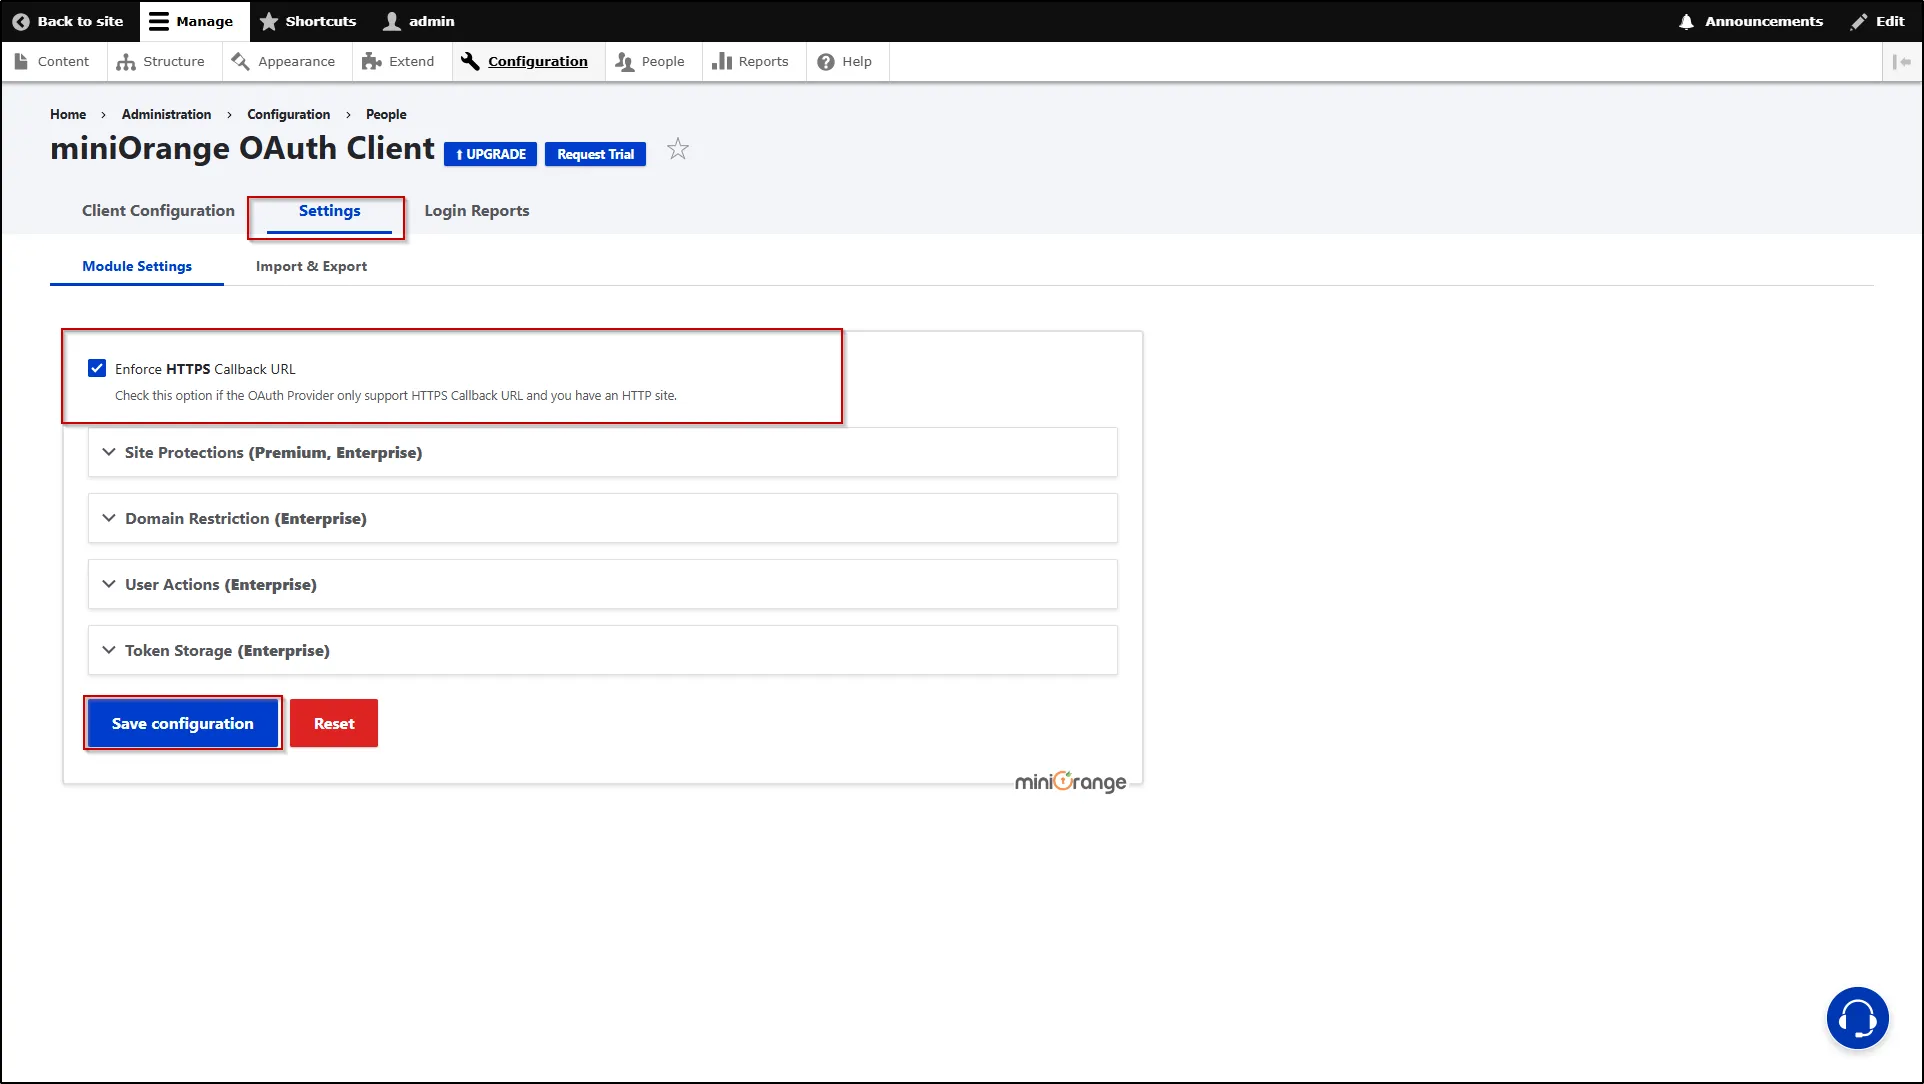
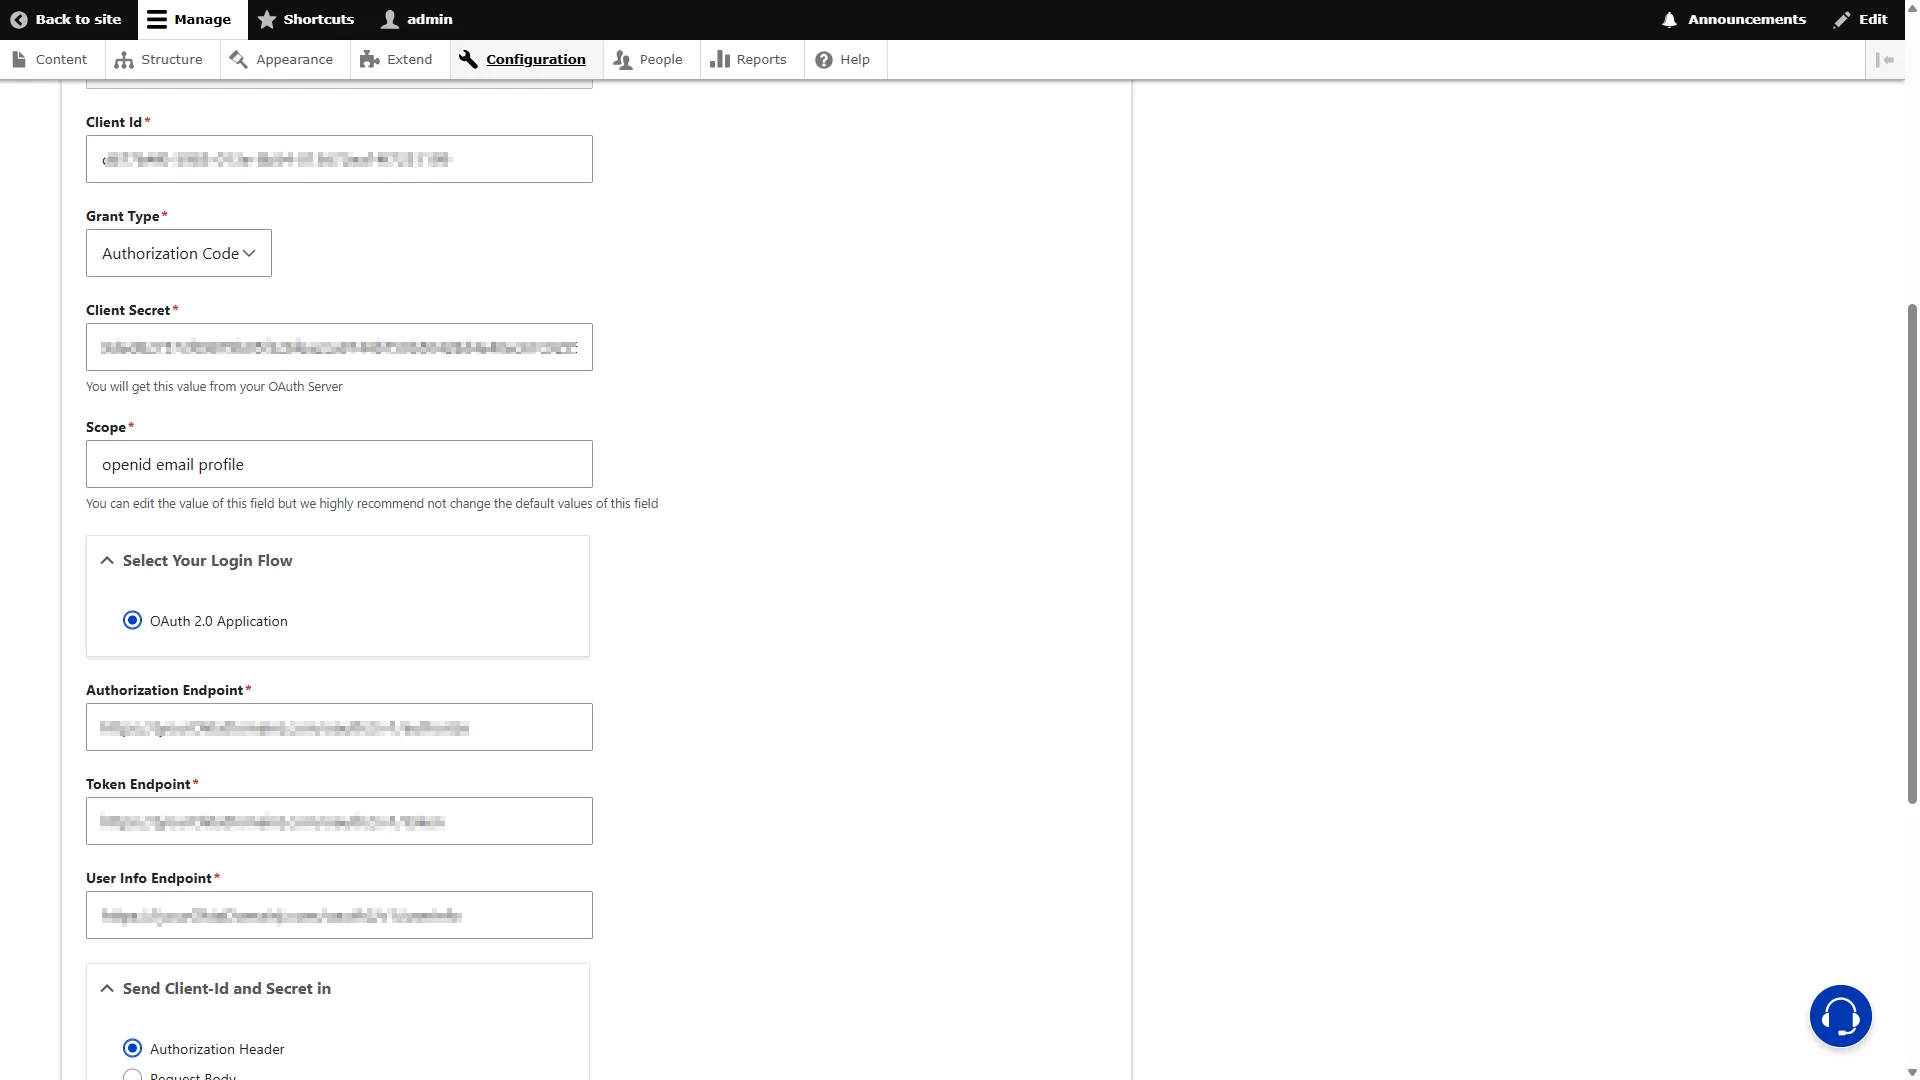
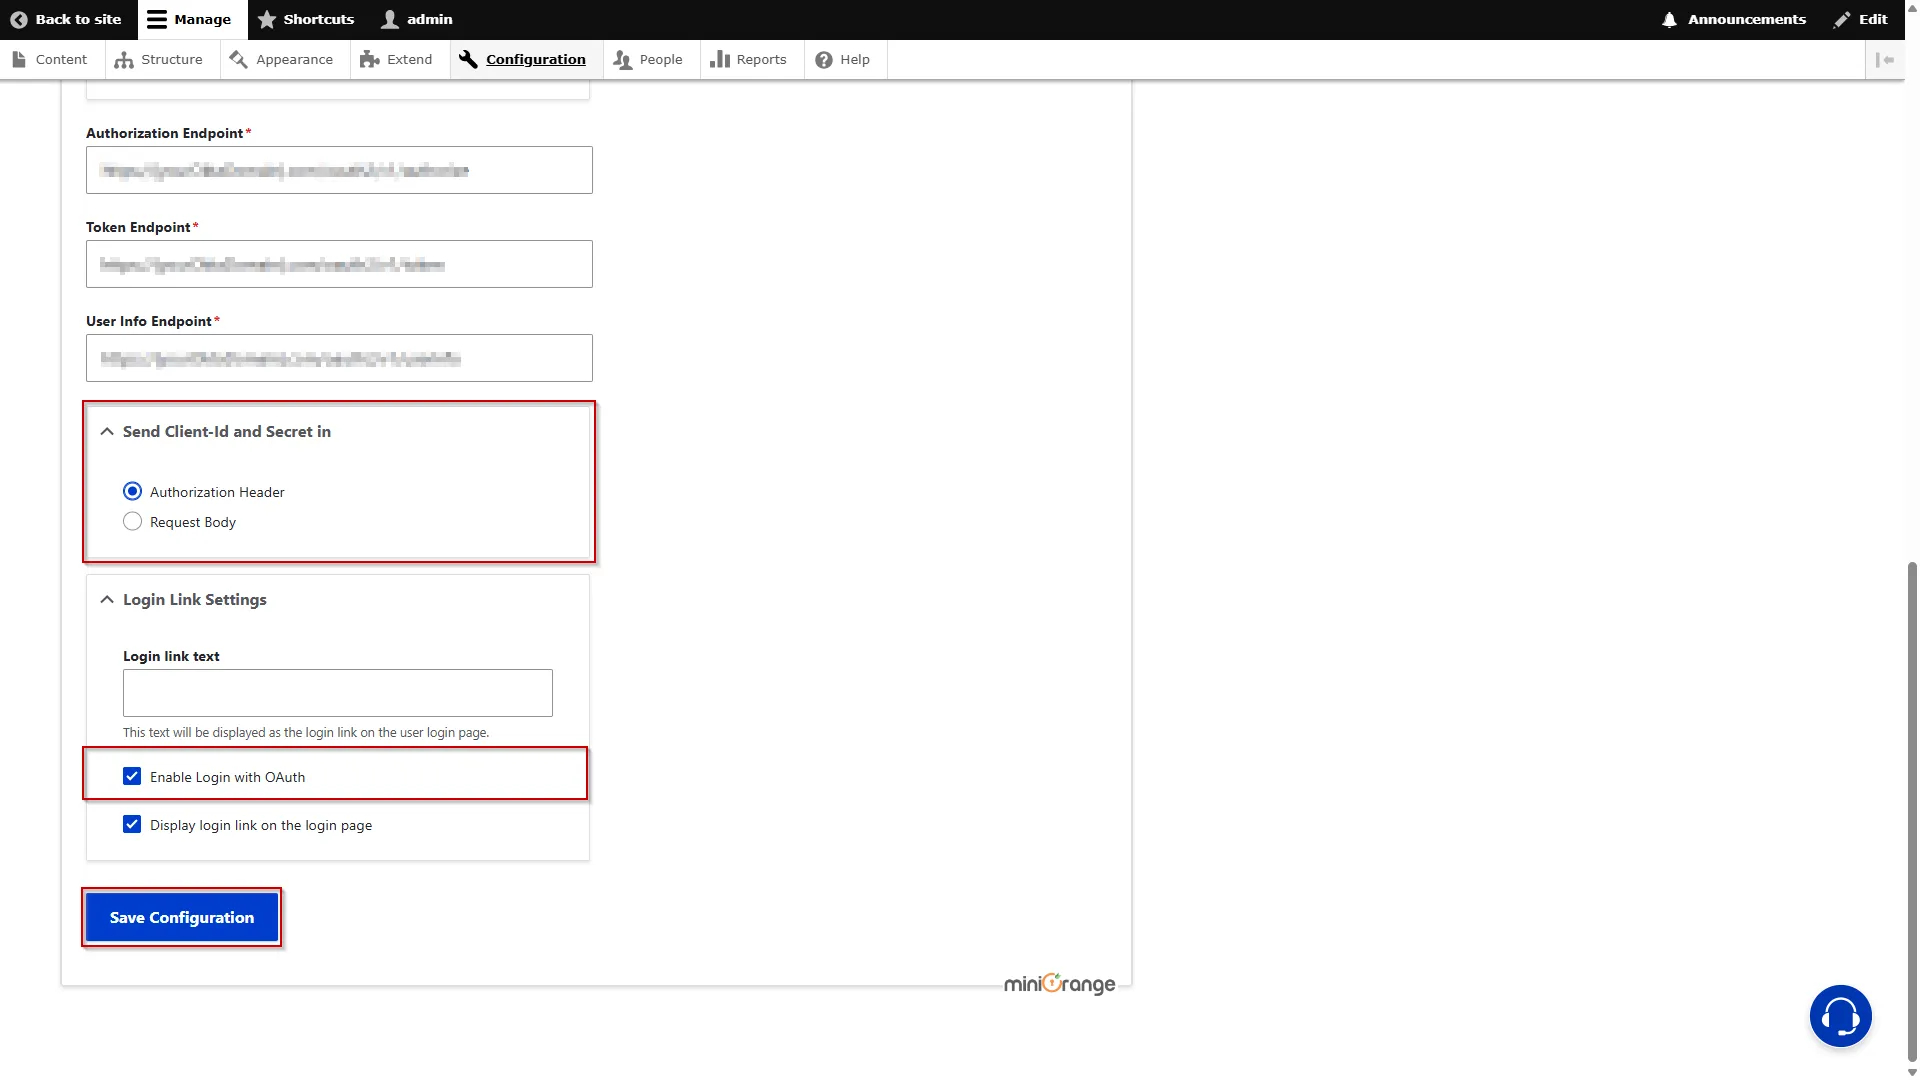
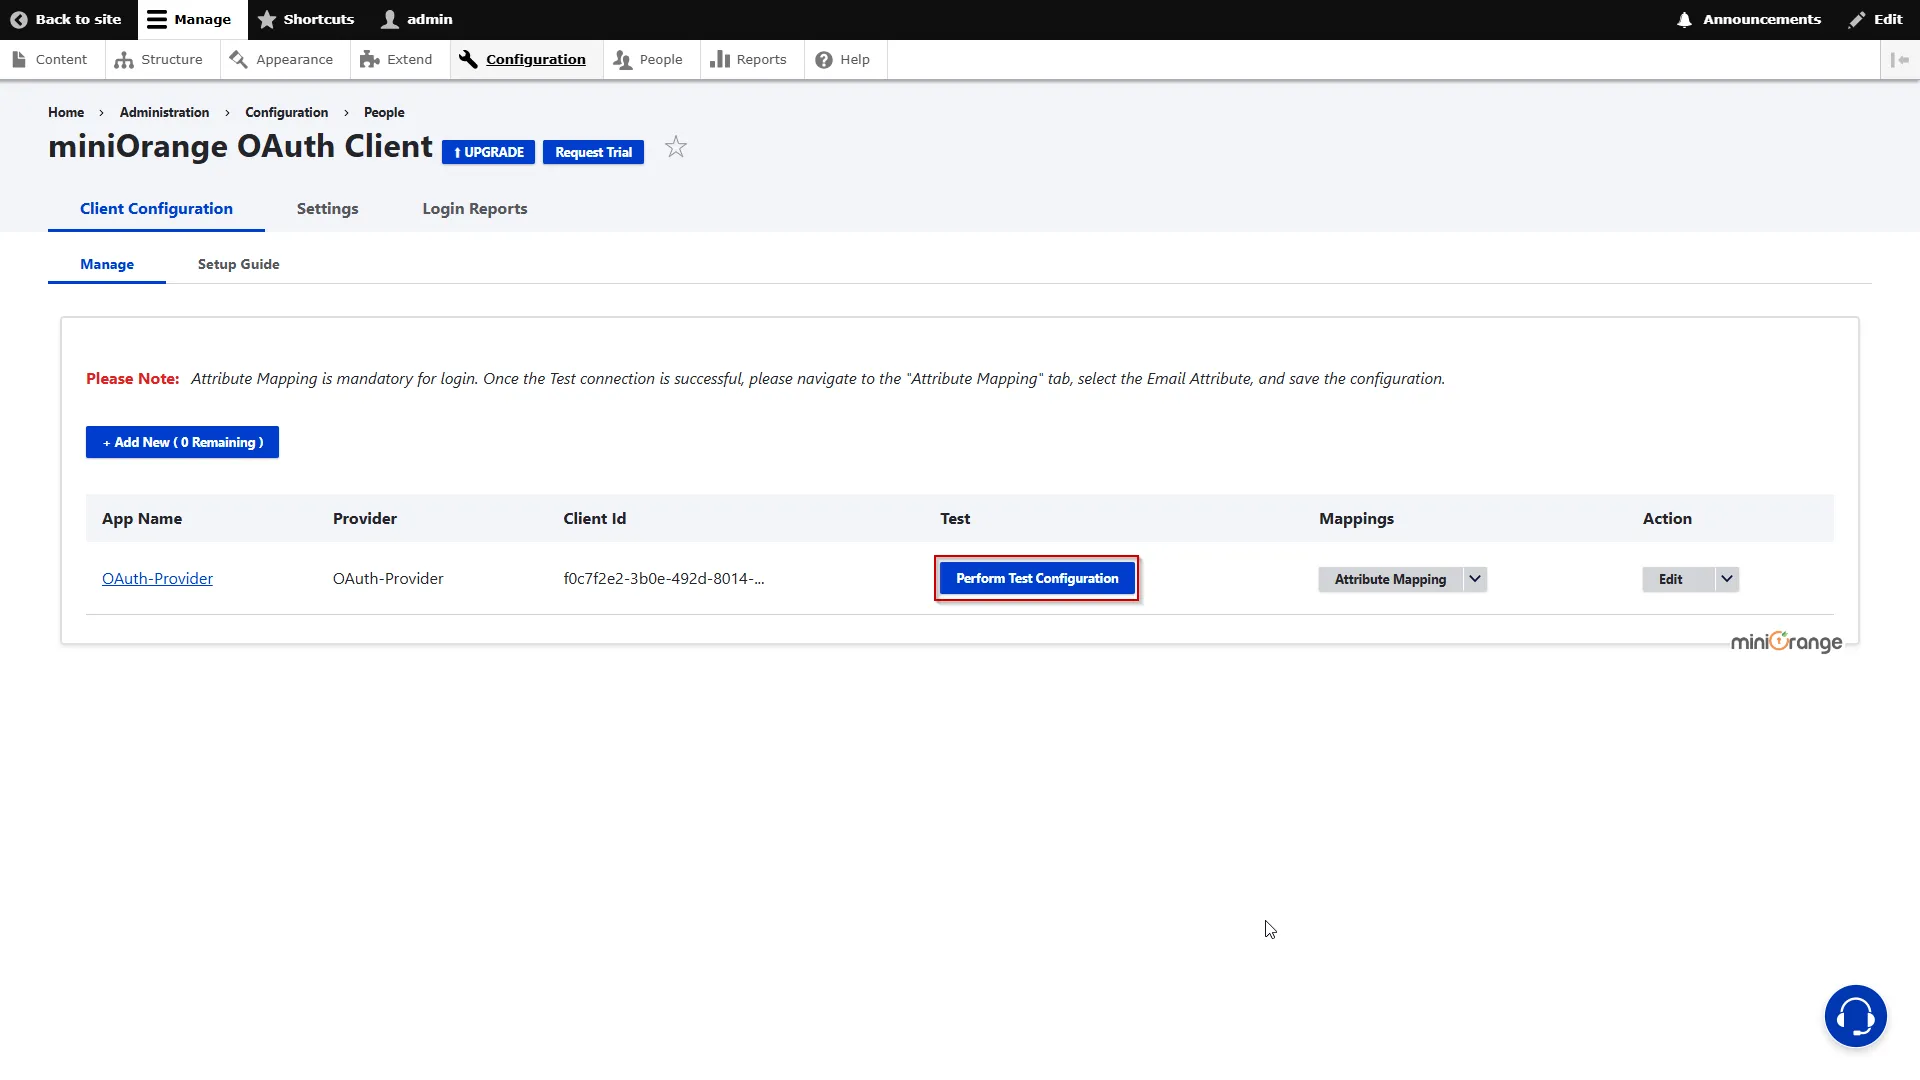
구성 단계






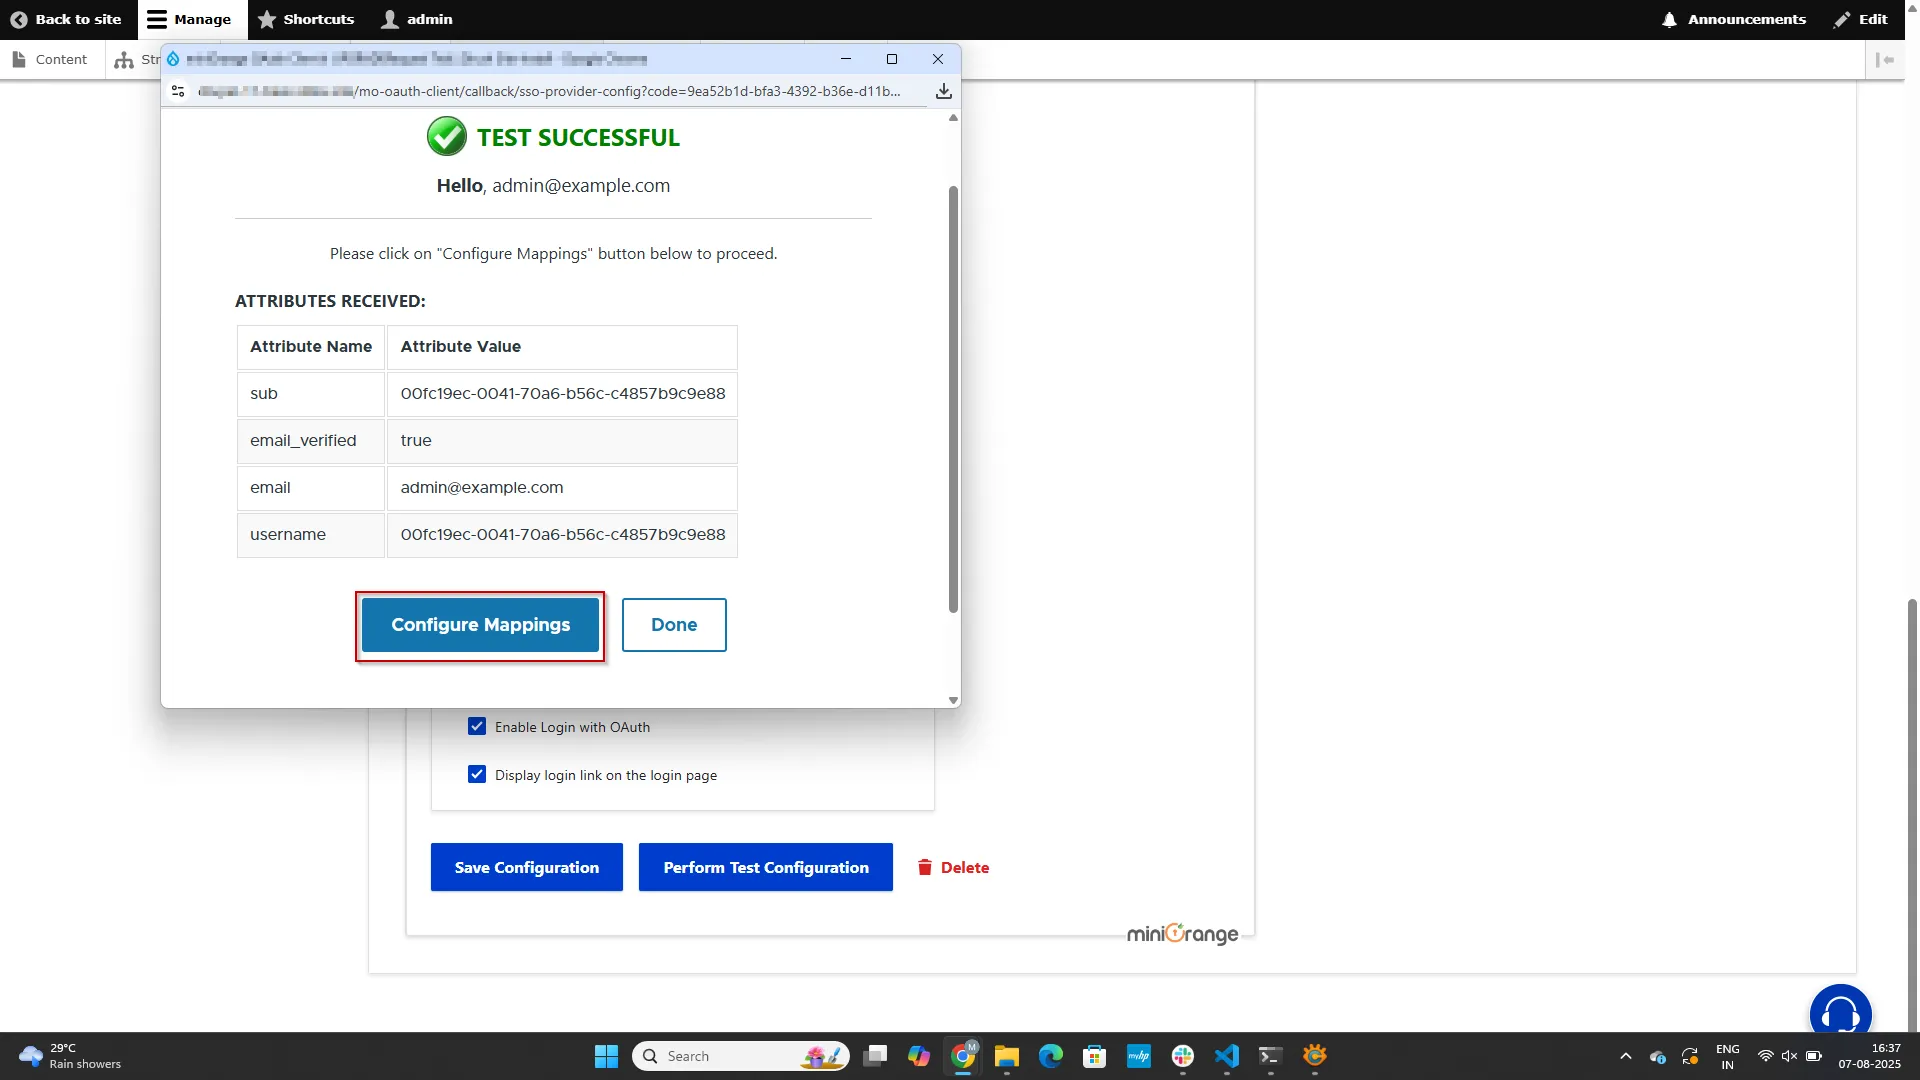
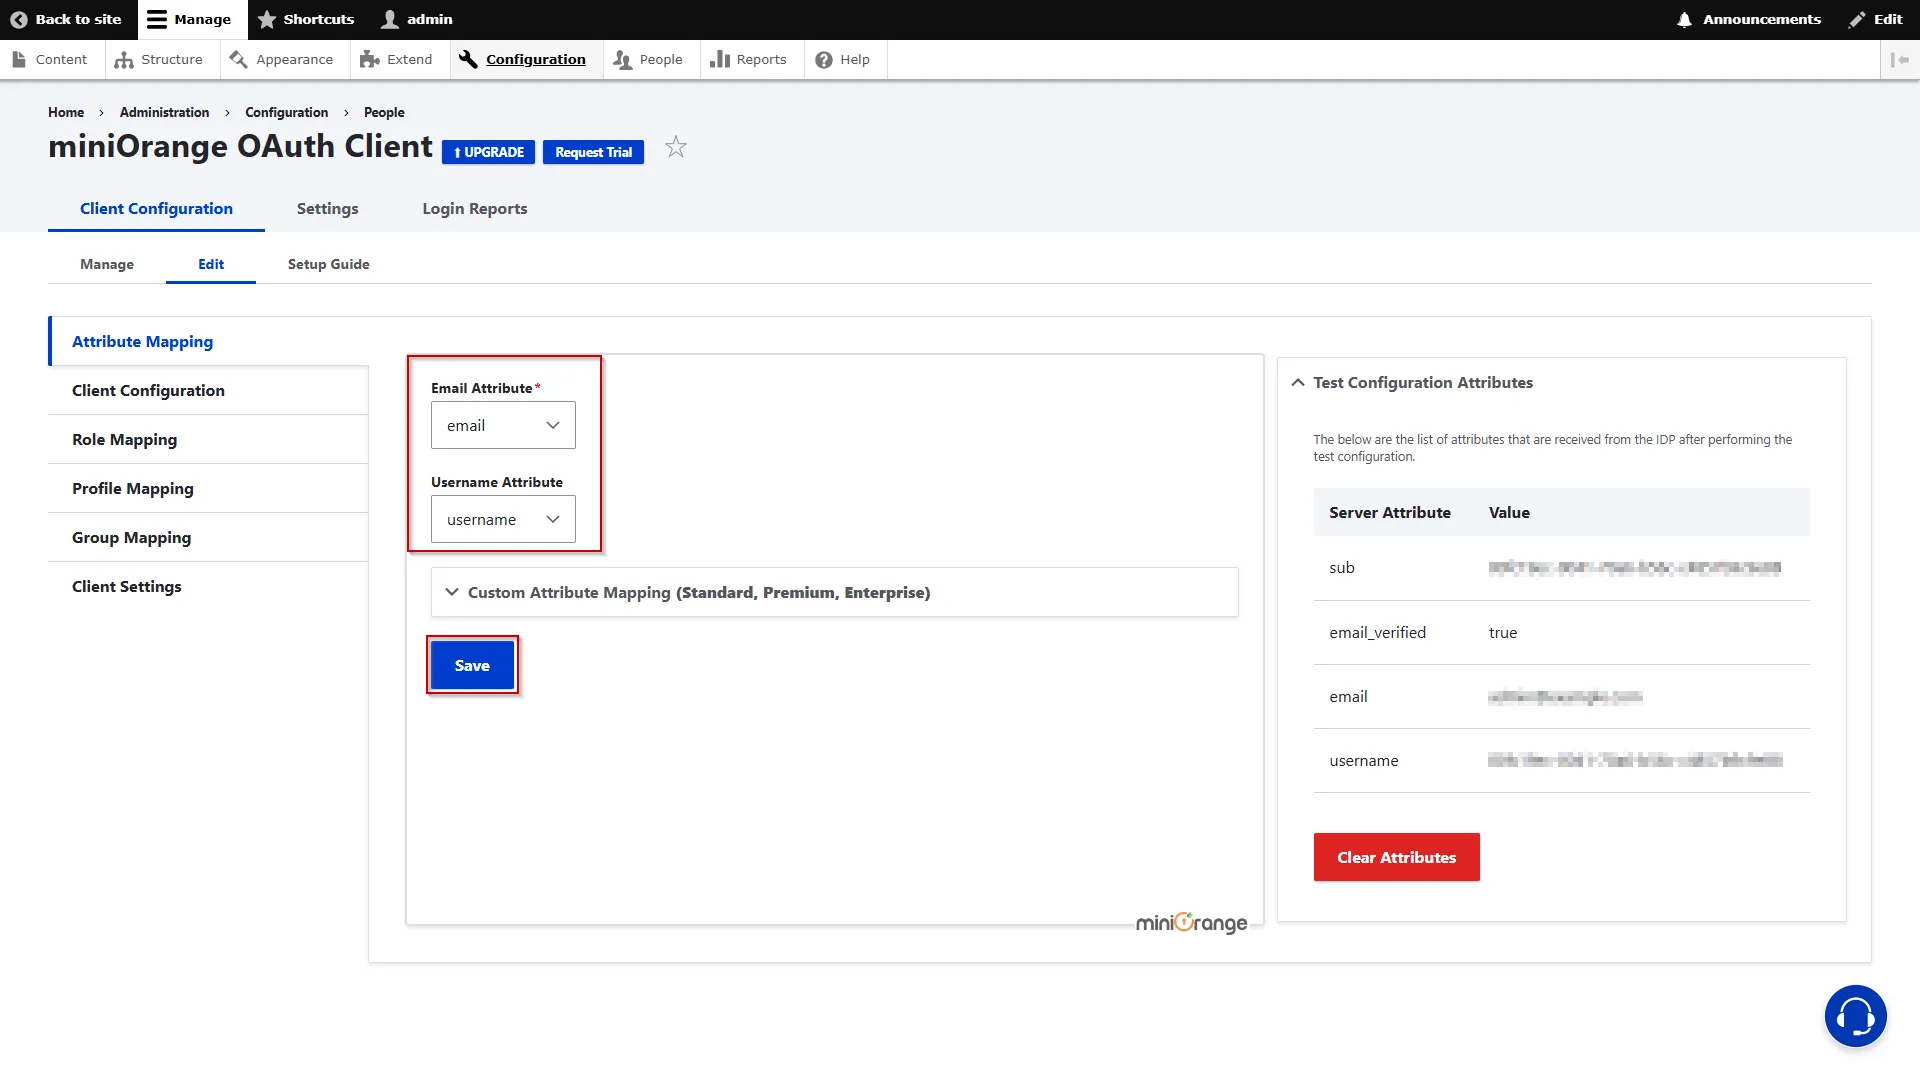
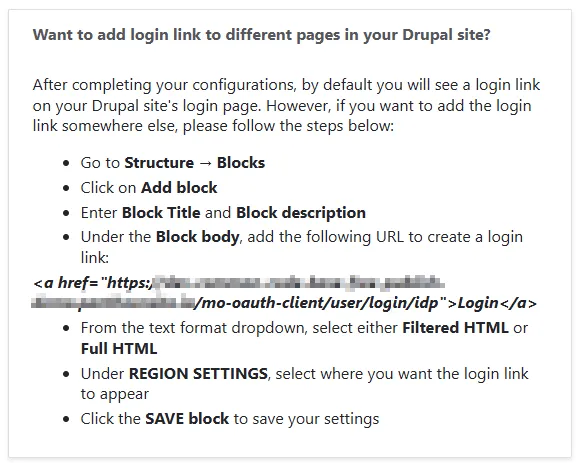
도움이 필요하다?
설정 과정에서 문제가 발생하거나 추가 기능이 필요한 경우 drupalsupport@xecurify.com 으로 문의해 주세요.
추가 기능:
문제 해결 :
더 많은 FAQ ➔오류 발생: '사용자 이름을 받지 못했습니다. 속성 매핑 구성을 확인하세요.' 또는 오류 발생: '이메일을 받지 못했습니다. 속성 매핑 구성을 확인하세요.' 
여기에 언급된 단계를 따르세요
"헤더 또는 본문에서 클라이언트 자격 증명을 찾을 수 없습니다"라는 메시지가 나타납니다.
테스트 구성을 수행하려고 할 때
여기에 언급된 단계를 따르세요
Drupal에서 로그아웃을 클릭하면 Drupal 홈페이지로 돌아갑니다. 하지만 다른 사용자로 로그인을 시도하면 로그인을 요청하지 않고 자동으로 같은 사용자로 로그인합니다.
여기서 언급하신 로그아웃 기능은 모듈의 기본 동작입니다. 드루팔에서는 로그아웃되지만 애플리케이션/프로바이더 계정에서는 로그아웃되지 않습니다. 모듈이 프로바이더/애플리케이션 계정에서도 로그아웃되도록 하려면(원하시는 기능) 아래와 같이 설정을 변경해야 합니다. [ 자세히 알아보기 ]
유료 Drupal 모듈을 구매하고 무료 모듈로 교체했지만 여전히 유료 기능을 사용할 수 없습니다.
저희 Drupal 모듈의 유료 버전으로 업그레이드하시고 무료 모듈을 유료 모듈로 교체하셨으므로, 먼저 유료 모듈을 활성화하셔야 합니다. 아래 단계를 참조해 주세요. [ 더 알아보기 ]
당신의 응답을 주셔서 감사합니다. 곧 다시 연락드리겠습니다.
문제가 발생했습니다. 문의사항을 다시 제출해 주세요.
최대한 빠른 시일 내에 연락드리겠습니다!

 당사에 문의해 주세요.


답변해 주셔서 감사합니다. 곧 연락드리겠습니다.
문제가 발생했습니다. 문의사항을 다시 제출해 주세요.


