검색 결과 :

×

iGov 싱글 사인온(SSO) OAuth 및 OpenID Connect | iGov SSO 로그인


WordPress용 iGov Single Sign-On(SSO) 플러그인을 구성해 보세요. iGov를 OAuth 및 OpenID Connect 제공업체로 사용하여 WordPress에 안전하게 로그인할 수 있습니다. iGov Single Sign-On(SSO)을 사용하면 사용자는 iGov ID 제공업체(IDP)를 통해 인증하고 WordPress에 로그인하여 사이트에 액세스할 수 있습니다. Azure AD, Office 365 및 기타 사용자 지정 제공업체와 같은 다양한 IDP를 사용하여 플러그인을 구성할 수도 있습니다. 사용자 프로필 속성 매핑, 역할 매핑, 다중 테넌트 로그인 등과 같은 고급 Single Sign-On(SSO) 기능을 지원합니다. 이 가이드에서는 사용자 인증을 위해 WordPress에서 iGov Single Sign-On(SSO)을 구성하는 방법을 안내합니다. 이 가이드를 마치면 사용자는 iGov SSO를 사용하여 WordPress에 안전하게 로그인하고 사이트에 액세스할 수 있게 됩니다. WordPress용 OAuth Single Sign-On(OAuth 및 OpenID Connect 클라이언트) 플러그인의 다른 기능에 대한 자세한 내용은 여기를 클릭 하세요.

전제조건 : 다운로드 및 설치


  • WordPress 인스턴스에 관리자로 로그인합니다.
  • 워드프레스로 이동 대시보드 -> 플러그인 그리고 클릭 새로운 추가.
  • 검색 OAuth 싱글 사인온(SSO) 워드프레스 플러그인을 클릭하고 클릭하세요. 지금 설치.
  • 설치가 완료되면 클릭하세요. 활성화.

iGov 싱글 사인온(SSO)을 설정하여 WordPress에 로그인하는 단계

1. iGov를 OAuth 제공업체로 설정합니다.

  • iGov의 개발자 계정으로 이동하여 가입/로그인하세요.
  • 를 클릭하십시오 응용 프로그램 추가 새 응용 프로그램을 만들 수 있습니다.
  • 앱 이름을 입력하고 클릭하세요. 저장 버튼.
  • 왼쪽 섹션의 OAuth 탭으로 이동하여 리디렉션 URL 이는 OAuth 싱글 사인온(SSO) 플러그인에서 얻을 수 있습니다. 클릭하세요. 저장 버튼.
  • 복사 고객 ID 고객 비밀 그리고 아래에 저장하세요 고객 ID 클라이언트 비밀번호 WordPress용 OAuth 싱글 사인온(SSO) 플러그인 구성에서

사용자 인증을 위해 WordPress에서 iGov 싱글 사인온(SSO)을 구현하기 위한 OAuth 제공업체로 iGov를 성공적으로 구성했습니다 .

2. WordPress를 OAuth 클라이언트로 설정

  • 로 이동 OAuth 구성 플러그인 탭에서 다음을 검색하세요. 맞춤형 오픈ID 응용 프로그램 목록에서 선택하세요 맞춤형 OpenID Connect 앱.
  • iGov SSO(Single Sign-On) - OAuth 공급자로서의 iGov
  • 이제 구성하세요 앱 이름, 고객 ID, 고객 비밀 iGov 앱에서 받았습니다.
  • 범위 값을 다음과 같이 입력하세요. openid.
  • 플러그인에서 iGov의 범위 및 엔드포인트를 구성하려면 아래 표를 참조하십시오 .

    클라이언트 ID: 구성된 iGov SSO 애플리케이션에서
    클라이언트 비밀번호: 구성된 iGov SSO 애플리케이션에서
    엔드포인트 승인: https://idp.government.gov/oidc/authorization
    액세스 토큰 엔드포인트: https://idp.government.gov/token
  • 를 클릭하십시오 설정 저장 구성을 저장합니다.
  • iGov SSO(Single Sign-On) - SSO 끝점이 설정을 저장합니다.

사용자 인증을 위해 WordPress를 iGov 싱글 사인온(SSO)과 연동하기 위한 OAuth 클라이언트로 성공적으로 구성하셨습니다 .

3. 사용자 속성 매핑

  • iGov SSO를 사용하여 사용자가 WordPress에 성공적으로 싱글 사인온(SSO)하려면 사용자 속성 매핑이 필수적입니다. 아래 설정을 사용하여 WordPress용 사용자 프로필 속성을 설정할 것입니다.
  • 사용자 속성 찾기

    • We Buy Orders 신청서를 클릭하세요. OAuth 구성 탭. 아래로 스크롤하여 클릭하세요. 테스트 구성.
    • iGov 싱글 사인온(SSO) - 테스트 구성
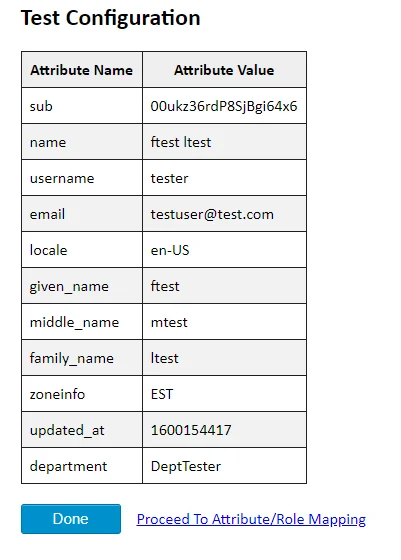
    • OAuth 공급자가 WordPress에 반환한 모든 값이 표로 표시됩니다. 이름, 성, 이메일 또는 사용자 이름 값이 표시되지 않으면 OAuth 공급자에서 필수 설정을 지정하여 이 정보를 반환하세요.
    • iGov SSO(Single Sign-On) - 테스트 구성 결과
    • 테스트 구성에 모든 값이 표시되면 다음으로 이동하세요. 속성/역할 매핑 탭에서 사용자 이름 드롭다운에서 속성을 선택하고 클릭하세요. 찜하기.
    • iGov SSO(Single Sign-On) - 속성/역할 매핑

    4. 로그인 설정

    • 싱글 사인온(SSO) 설정 탭의 설정은 싱글 사인온(SSO) 사용자 환경을 정의합니다. WordPress 페이지에 iGov 로그인 위젯을 추가하려면 아래 단계를 따르세요.
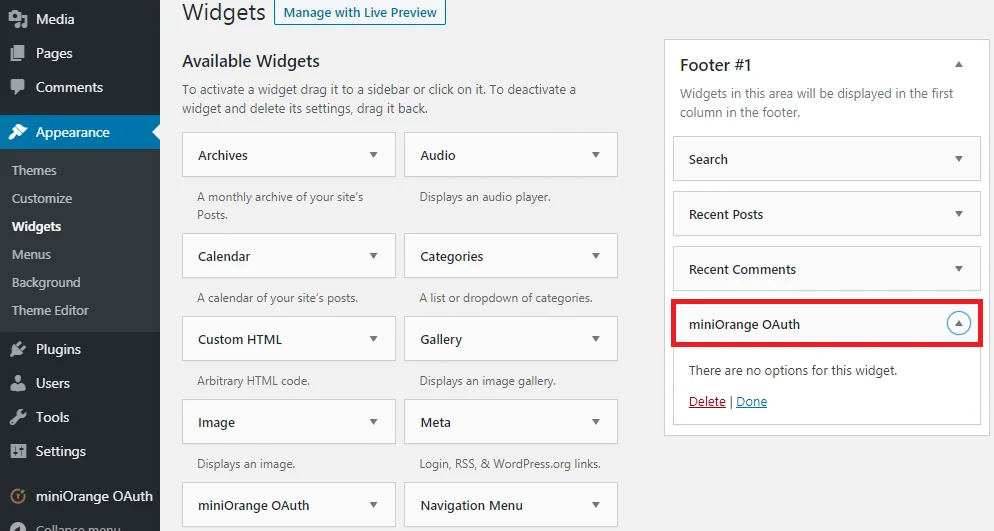
      • We Buy Orders 신청서를 클릭하세요. WordPress 왼쪽 패널 > 모양 > 위젯.
      • 선택 미니오렌지 OAuth. 원하는 위치로 드래그 앤 드롭하고 저장하세요.
      • iGov 싱글 사인온(SSO) - 신규 클라이언트 로그인 버튼 설정
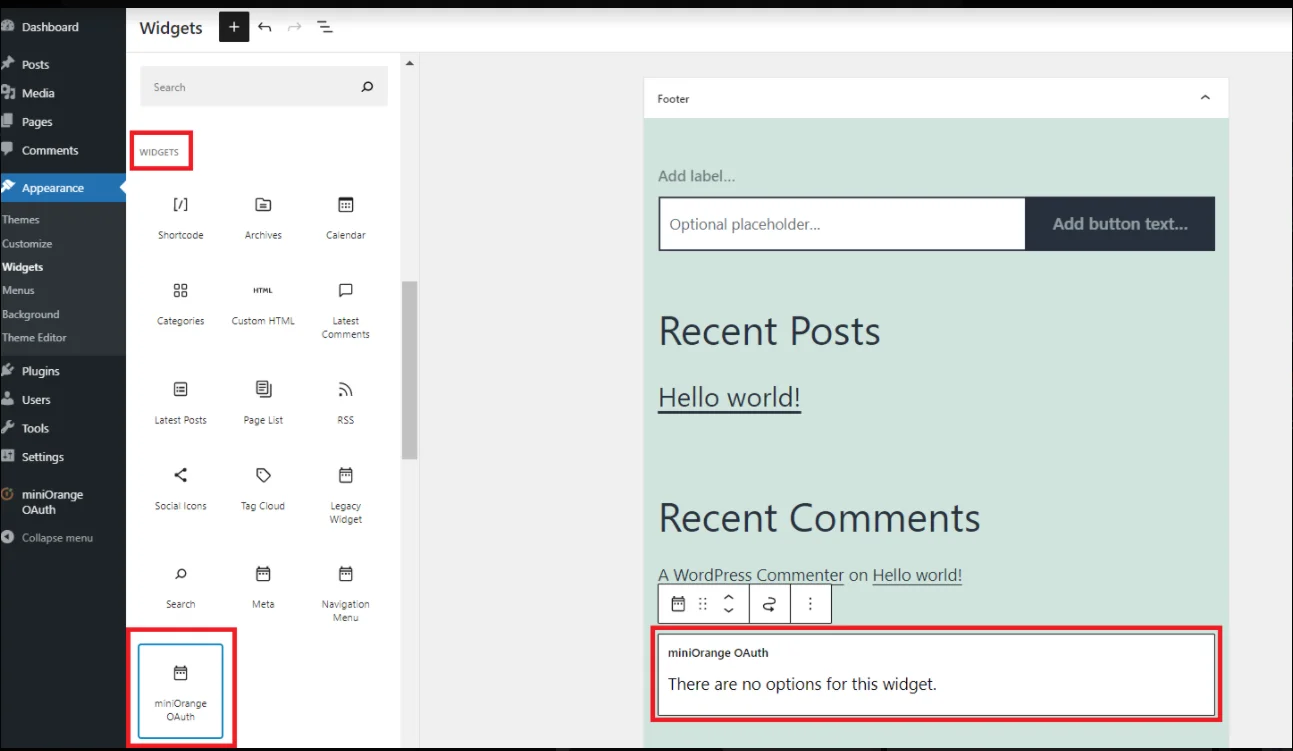
      • We Buy Orders 신청서를 클릭하세요. WordPress 왼쪽 패널 > 모양 > 위젯.
      • 선택 미니오렌지 OAuth. 원하는 위치로 드래그 앤 드롭하고 저장하세요.
      • iGov 싱글 사인온(SSO) - 신규 클라이언트 로그인 버튼 설정
      • 워드프레스 페이지를 열면 iGov AD SSO 로그인 버튼이 표시됩니다. 이제 iGov 싱글 사인온(SSO)을 테스트해 볼 수 있습니다.
      • 확인 "로그인 페이지에 표시" 응용프로그램에 옵션이 활성화되어 있습니다. (아래 이미지 참고)
      • iGov 싱글 사인온(SSO) - 신규 클라이언트 로그인 버튼 설정
      • 이제 당신의 WordPress 로그인 페이지를 확인하시기 바랍니다. (예: https://<your-wordpress-domain>/wp-login.php)
      • 거기에서 iGov SSO 로그인 버튼을 보실 수 있습니다. 로그인 버튼을 클릭하시면 iGov 싱글 사인온(SSO)을 테스트하실 수 있습니다.
      • iGov 싱글 사인온(SSO) - 신규 클라이언트 로그인 버튼 설정

이 가이드에서는 WordPress용 OAuth 싱글 사인온(OAuth/OpenID Connect 클라이언트) 플러그인을 사용하여 iGov를 OAuth 제공업체로 , WordPress를 OAuth 클라이언트로 구성함으로써 iGov 싱글 사인온(SSO)을 성공적으로 설정했습니다 . 이 솔루션을 통해 몇 분 안에 iGov 로그인 자격 증명을 사용하여 WordPress 사이트에 안전하게 액세스할 수 있도록 준비할 수 있습니다.

추가 자료


귀하의 요구사항에 대한 신속한 안내(이메일/미팅)를 원하시면 oauthsupport@xecurify.com 으로 문의해 주십시오. 저희 팀이 귀하의 요구사항에 가장 적합한 솔루션/플랜을 선택하실 수 있도록 도와드리겠습니다.

안녕하세요!

도움이 필요하다? 우리는 바로 여기에 있습니다!

SUPPORT