검색 결과 :
×검색 결과 :
×

01단계
Joomla SAML IDP 확장 프로그램 설치
확장 프로그램을 설치한 다음 '시작하기'를 클릭하여 Joomla SAML IDP 확장 프로그램 대시보드로 이동하세요.

02단계
ID 제공자 메타데이터
ID 공급자 탭에서 메타데이터를 복사하여 원하는 서비스 공급자에 입력하십시오.

03단계
Joomla를 ID 공급자로 구성
Joomla SAML IDP 확장 프로그램에 SP 메타데이터를 입력하고 확장 프로그램을 구성하십시오.
Joomla를 더욱 간편하고 안전하게 사용할 수 있도록 도와주는 기능들을 알아보세요.
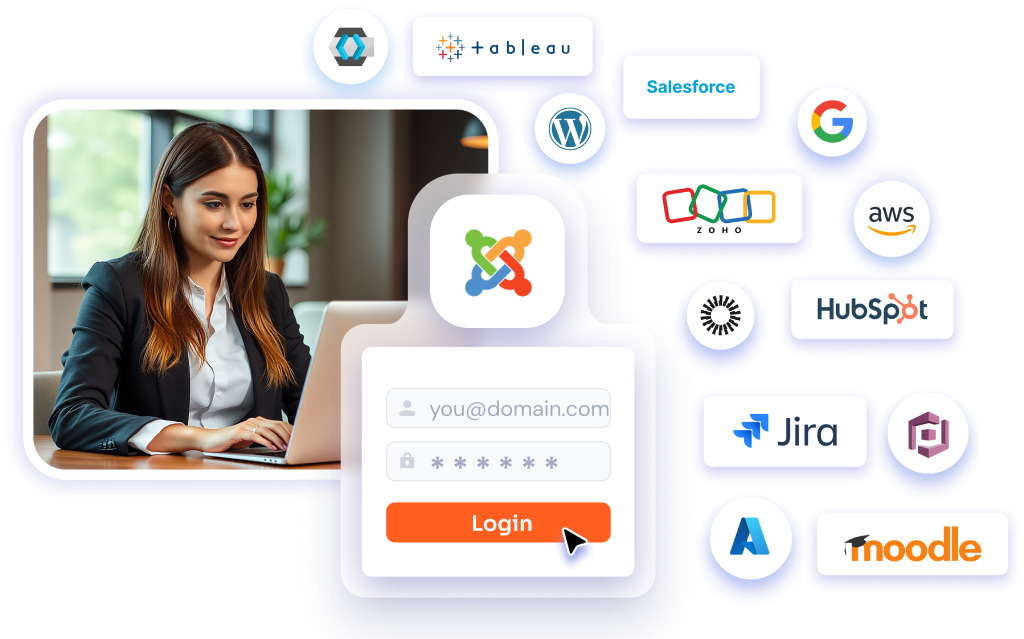
Joomla 자격 증명을 사용한 사용자 인증, 즉 단일 로그인을 통해 모든 SAML 2.0 애플리케이션에 쉽고 원활하게 액세스할 수 있습니다.
Joomla SAML ID 공급자를 사용하면 Joomla가 다른 애플리케이션 및 웹사이트의 인증 소스 역할을 할 수 있습니다. 사용자는 Joomla에 한 번 로그인하면 별도의 자격 증명 없이 연결된 서비스 공급자에 안전하게 액세스할 수 있습니다.
Joomla는 사용자를 로컬에서 인증하고 로그인에 성공하면 연결된 서비스 제공업체에 SAML 응답을 전송합니다. 이를 통해 중앙 집중식 사용자 인증을 유지하면서 Joomla와 외부 애플리케이션 간의 싱글 사인온(SSO)이 가능합니다.
Joomla SAML IdP는 WordPress, Shopify, Salesforce, Moodle, Zendesk, Tableau, Freshdesk 및 사용자 정의 엔터프라이즈 애플리케이션을 포함한 모든 SAML 2.0 호환 서비스 제공업체와 연결할 수 있습니다.
Joomla 로그인 세션 하나로 SAML 인증을 통해 연결된 여러 애플리케이션에 접근할 수 있습니다. 이를 통해 중앙 집중식 로그인 환경을 구축하고 사용자가 여러 개의 비밀번호를 관리해야 하는 번거로움을 줄일 수 있습니다.
Joomla SAML IdP는 SSO 로그인 중에 사용자 이름, 이메일, 이름, 성, 사용자 지정 프로필 필드와 같은 사용자 속성을 연결된 서비스 제공업체로 전송하는 것을 지원합니다.
miniOrange는 사용자의 시스템 외부로 데이터를 전송하거나 개인 식별 정보를 외부 저장소에 저장하지 않습니다. 모든 Joomla 확장 프로그램은 온프레미스 환경에서 작동하므로 사용자 데이터는 사용자의 서버 환경 내에 유지됩니다. Joomla MFA 확장 프로그램의 경우 사용자의 이메일 주소만 필요합니다. 위험 기반 인증의 경우 기기 유형, IP 주소, 위치, 로그인 시간 등의 정보가 위험 평가 및 접근 제어에 사용될 수 있습니다. 자세한 이용 약관은 여기에서 확인하세요.
기존 Joomla 사용자는 계정을 다른 플랫폼으로 이전하지 않고도 Joomla SAML ID 공급자를 통해 직접 인증할 수 있습니다. 이를 통해 조직은 현재 사용자 데이터를 그대로 유지하면서 Joomla를 중앙 집중식 인증 시스템으로 활용할 수 있습니다.
Joomla SAML IdP는 중앙 집중식 인증 및 안전한 액세스 관리가 필요한 직원 포털, 파트너 플랫폼, 교육 시스템 및 내부 비즈니스 애플리케이션에 일반적으로 사용됩니다.

답변해 주셔서 감사합니다. 곧 답변드리겠습니다.
문제가 발생했습니다. 문의사항을 다시 제출해 주세요.
도움이 필요하다? 우리는 바로 여기에 있습니다!