
Keycloak SAML 싱글 사인온(SSO) 로그인 | Keycloak을 SAML IDP로 사용하는 SSO
회사 개요
WordPress용 Keycloak Single Sign-On(SSO) 로그인 우리의 사용을 통해 달성할 수 있습니다 SAML 싱글 사인온(SSO) 플러그인. 당사 플러그인은 모든 SAML 호환과 호환됩니다. ID 공급자. 여기서는 WordPress 사이트와 Keycloak 간의 SSO 로그인을 구성하는 단계별 가이드를 살펴보겠습니다. IDP로서의 Keycloak (ID 제공자) 및 SP로서의 WordPress (서비스 제공자).
당신은 우리를 방문 할 수 있습니다 SSO WordPress 플러그인에 대한 자세한 정보와 다른 기능들을 알아보려면 해당 링크를 클릭하세요.






설정 비디오: Keycloak과 WordPress(WP) 간 Single Sign-On
전제조건 : 다운로드 및 설치
Keycloak을 WordPress의 SAML IDP로 구성하려면 miniOrange SAML SP SSO 플러그인을 설치해야 합니다.
사용중인 Keycloak 버전을 선택하세요
1단계: Keycloak을 IDP(ID 공급자)로 설정합니다.
Keycloak을 IDP로 구성하려면 다음 단계를 따르십시오.
Keycloak을 IDP로 구성합니다.
WordPress(WP)용 Keycloak SSO/Keycloak 로그인을 설정하려면 이 단계별 설정 비디오를 따라할 수도 있습니다.
- miniOrange SAML SP SSO 플러그인에서 SP(서비스 제공업체) 메타데이터 탭으로 이동합니다. 여기에서 Keycloak을 IDP(ID 제공업체)로 구성하는 데 필요한 SP 엔티티 ID 및 ACS(AssertionConsumerService) URL과 같은 SP 메타데이터를 찾을 수 있습니다.

- 당신의 열쇠망토에 관리자 콘솔에서 사용하려는 영역을 선택합니다.
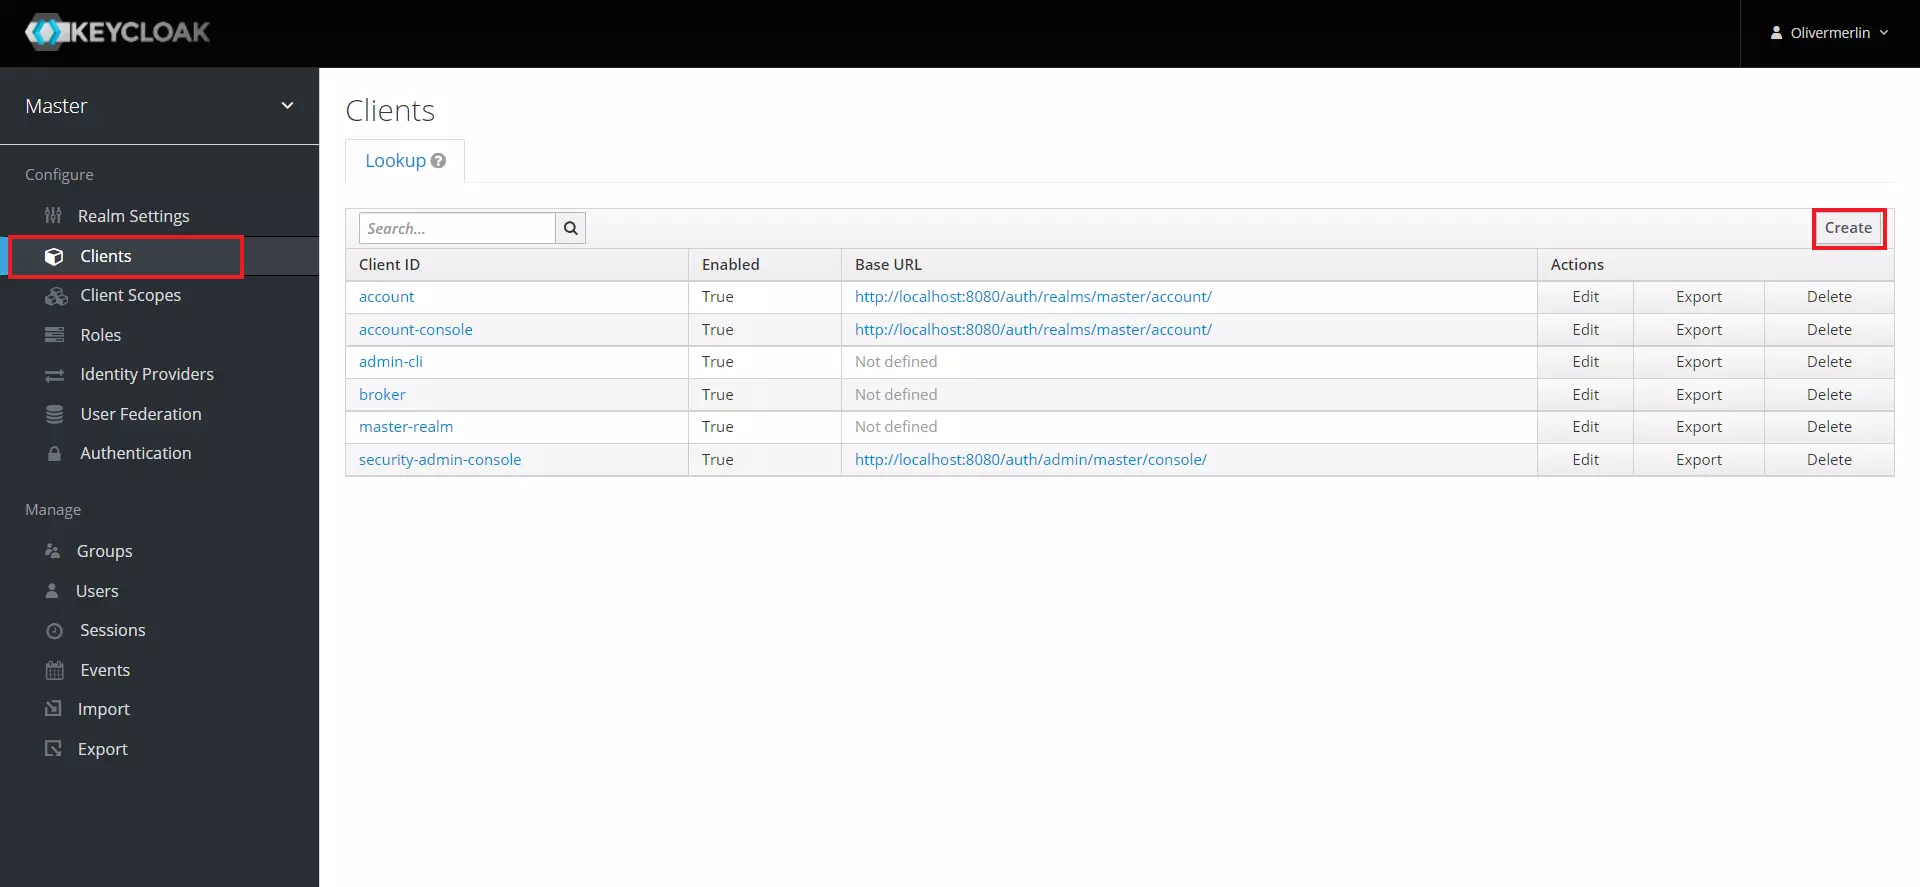
- 를 클릭하십시오 고객사 왼쪽 메뉴에서 다음을 클릭하세요. 만들기 버튼을 눌러 새 클라이언트/애플리케이션을 생성합니다.
- 엔터 버튼 SP-EntityID/발급자 로 고객 ID "서비스 공급자 메타데이터" 탭에서 선택하고 SAML 로 클라이언트 프로토콜.
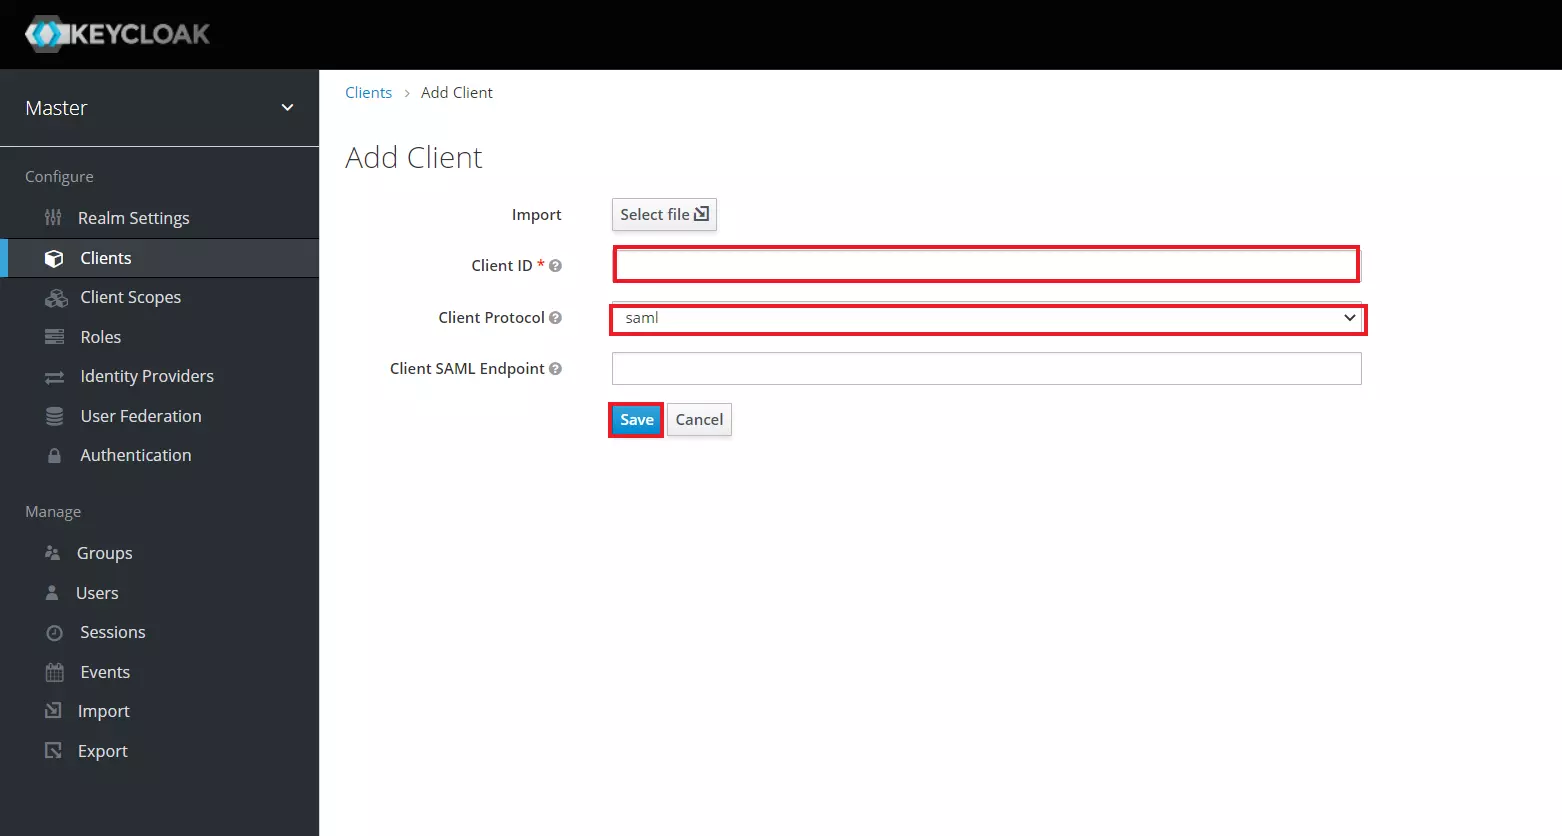
- 이제 클릭하십시오. 찜하기.
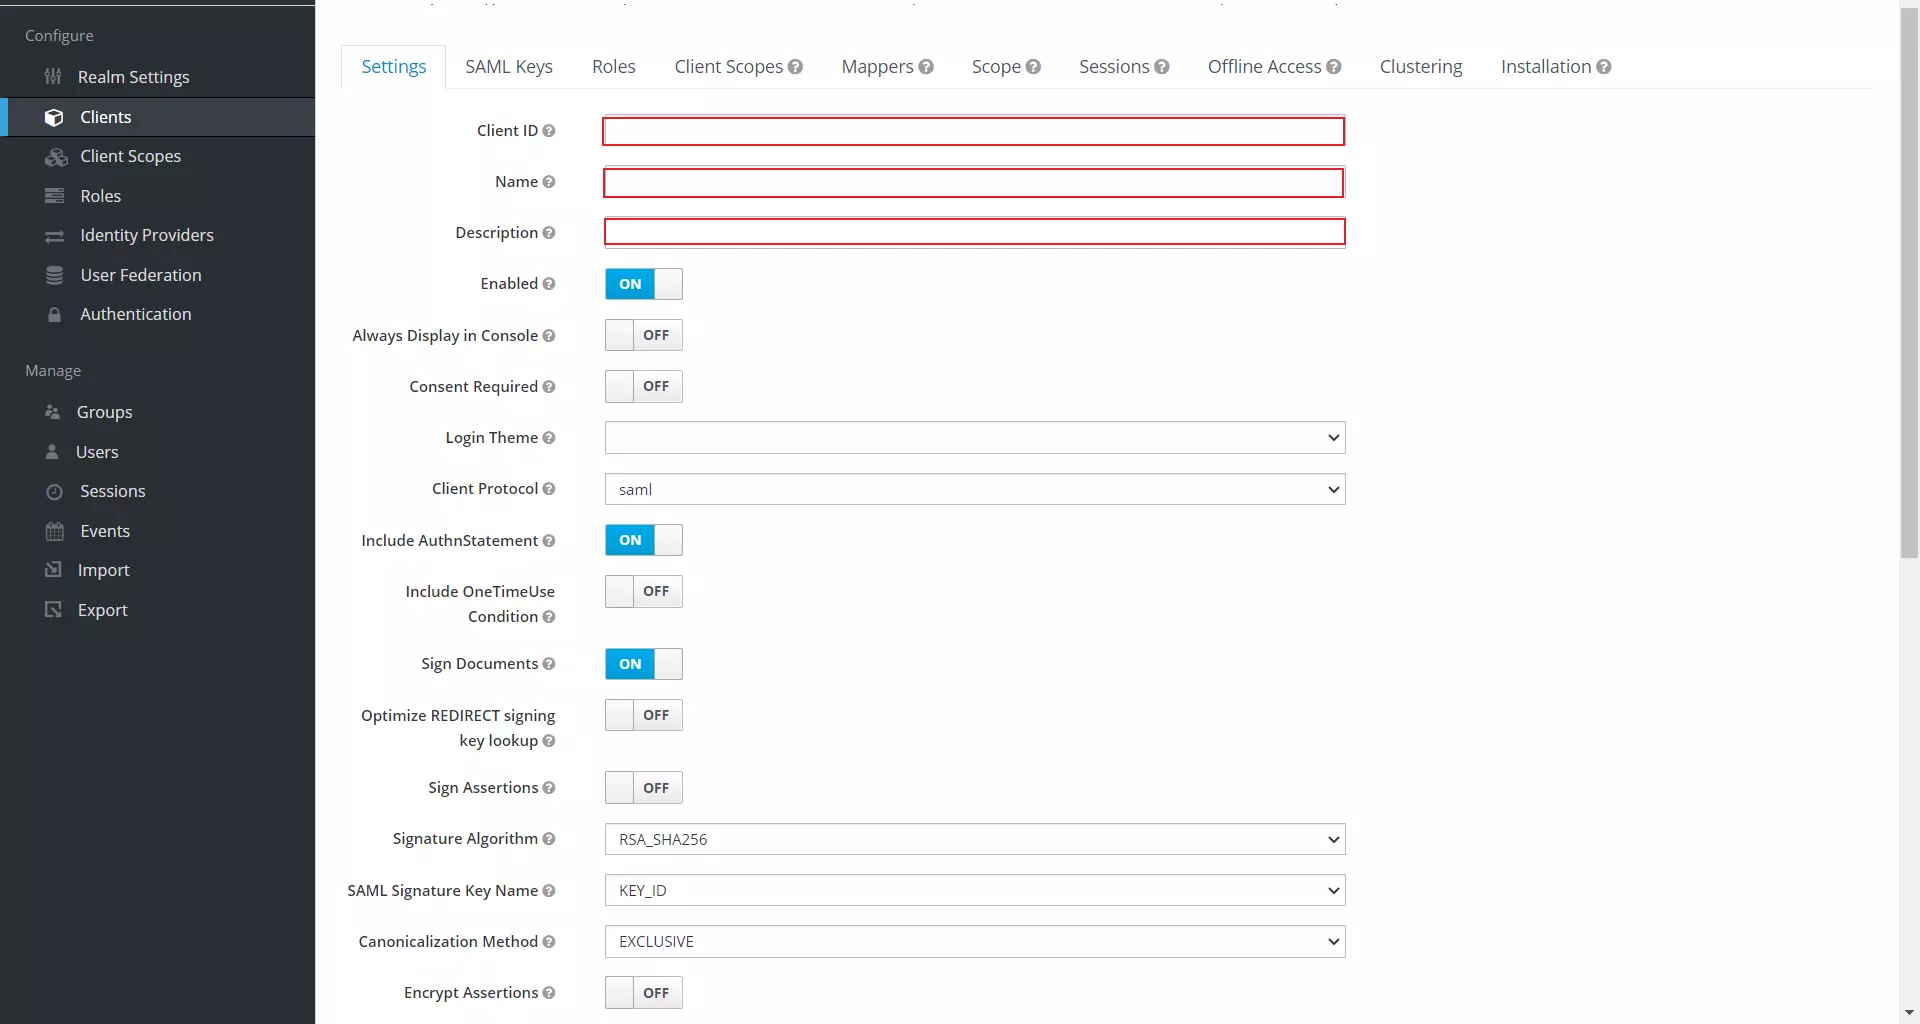
- 필요한 세부 정보를 제공하여 Keycloak을 구성합니다.
| 고객 ID | The SP-EntityID/발급자 플러그인의 서비스 공급자 메타데이터 탭에서 |
| 이름 | 이 클라이언트의 이름을 입력하세요. |
| 기술설명 | 설명을 입력하세요 |
| 클라이언트 서명 필요 | 떨어져서 |
| 강제 POST 바인딩 | 떨어져서 |
| 강제 이름 ID 형식 | 떨어져서 |
| 이름 ID 형식 | 이메일 |
| 루트 URL | 비워두거나 서비스 제공업체 메타데이터 탭에서 기본 URL 제공 |
| 유효한 리디렉션 URI | The ACS(어설션 소비자 서비스) URL 플러그인의 서비스 공급자 메타데이터 탭에서 |
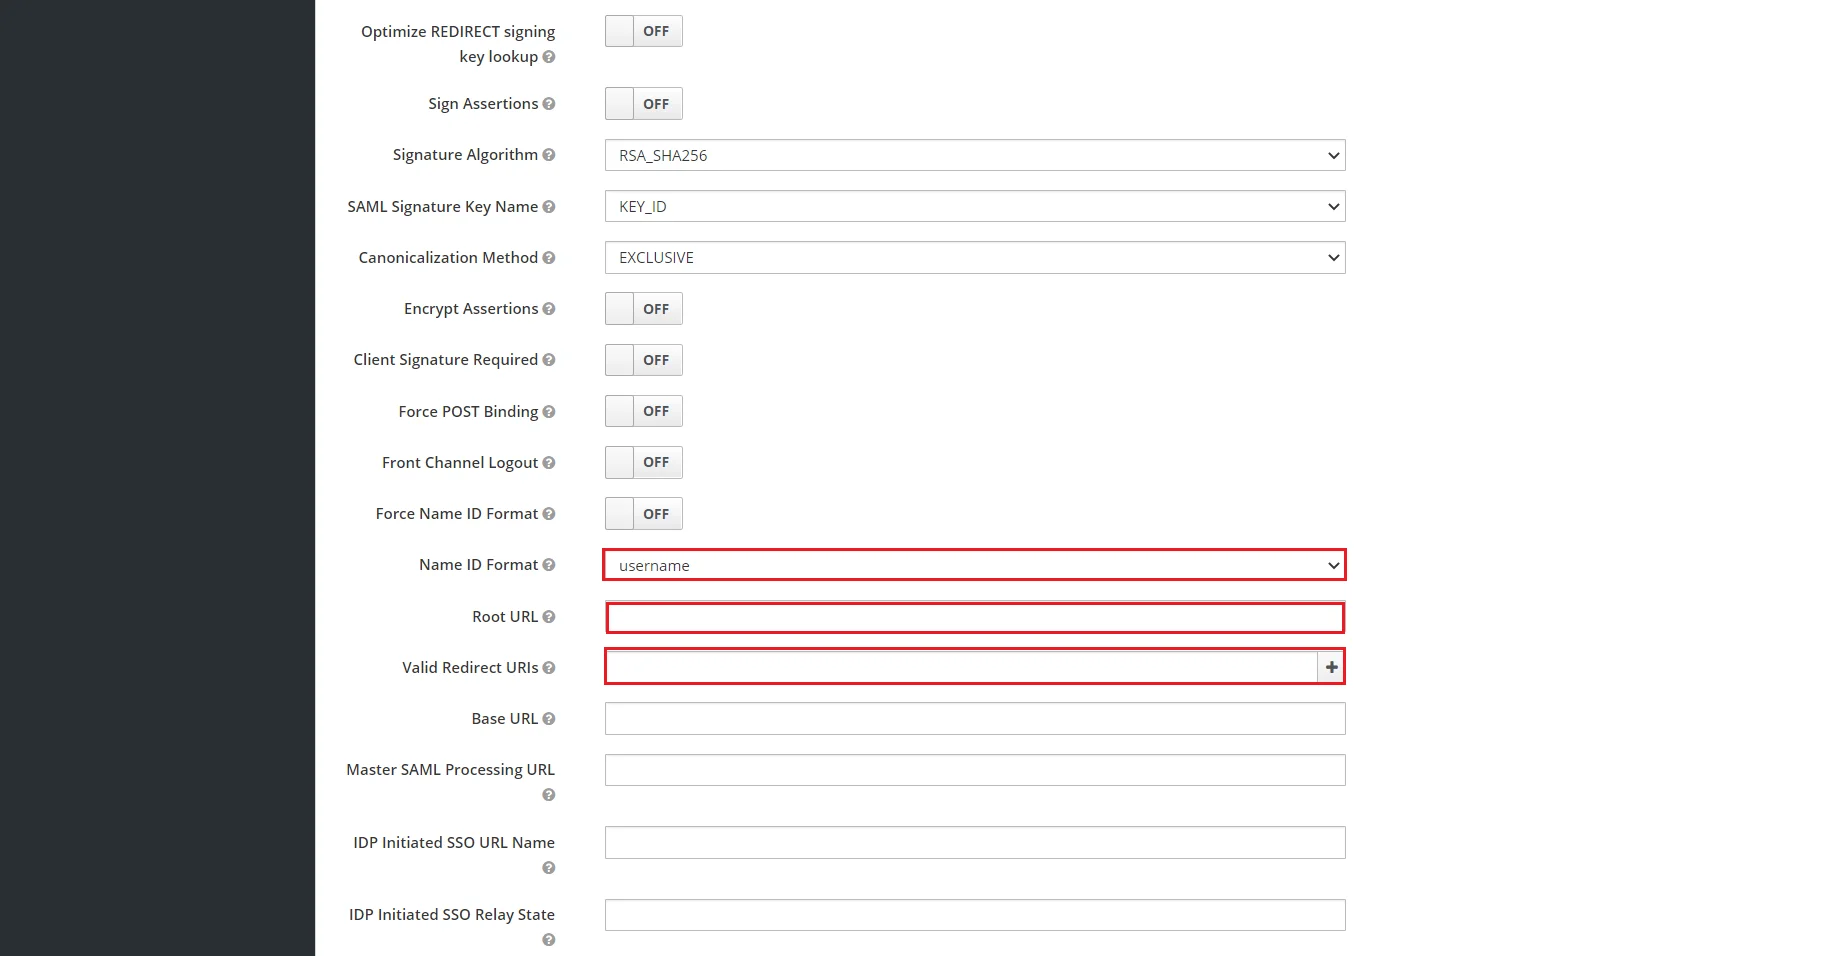
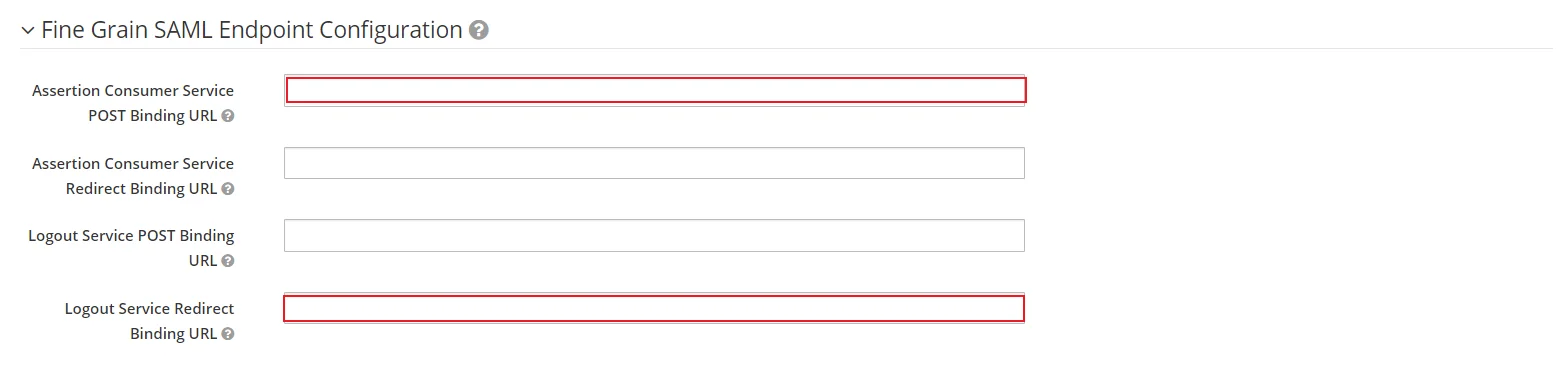
- $XNUMX Million 미만 세분화된 SAML 엔드포인트 구성, 다음 세부 정보를 입력하십시오.
| 어설션 소비자 서비스 POST 바인딩 URL | The ACS(어설션 소비자 서비스) URL 플러그인의 서비스 공급자 메타데이터 탭에서 |
| 로그아웃 서비스 리디렉션 바인딩 URL (선택 사항) | The 단일 로그아웃 URL 플러그인의 서비스 제공업체 메타데이터 탭에서 |
- 를 클릭하십시오 찜하기.
- miniOrange SAML SP SSO 플러그인에서 SP(서비스 제공업체) 메타데이터 탭으로 이동합니다. 여기에서 Keycloak을 IDP(ID 제공업체)로 구성하는 데 필요한 SP 엔티티 ID 및 ACS(AssertionConsumerService) URL과 같은 SP 메타데이터를 찾을 수 있습니다.
- 당신의 열쇠망토에 관리자 콘솔에서 사용하려는 영역을 선택합니다.
- 를 클릭하십시오 고객사 왼쪽 메뉴에서 다음을 클릭하세요. 클라이언트 생성 버튼을 눌러 새 클라이언트/애플리케이션을 생성합니다.
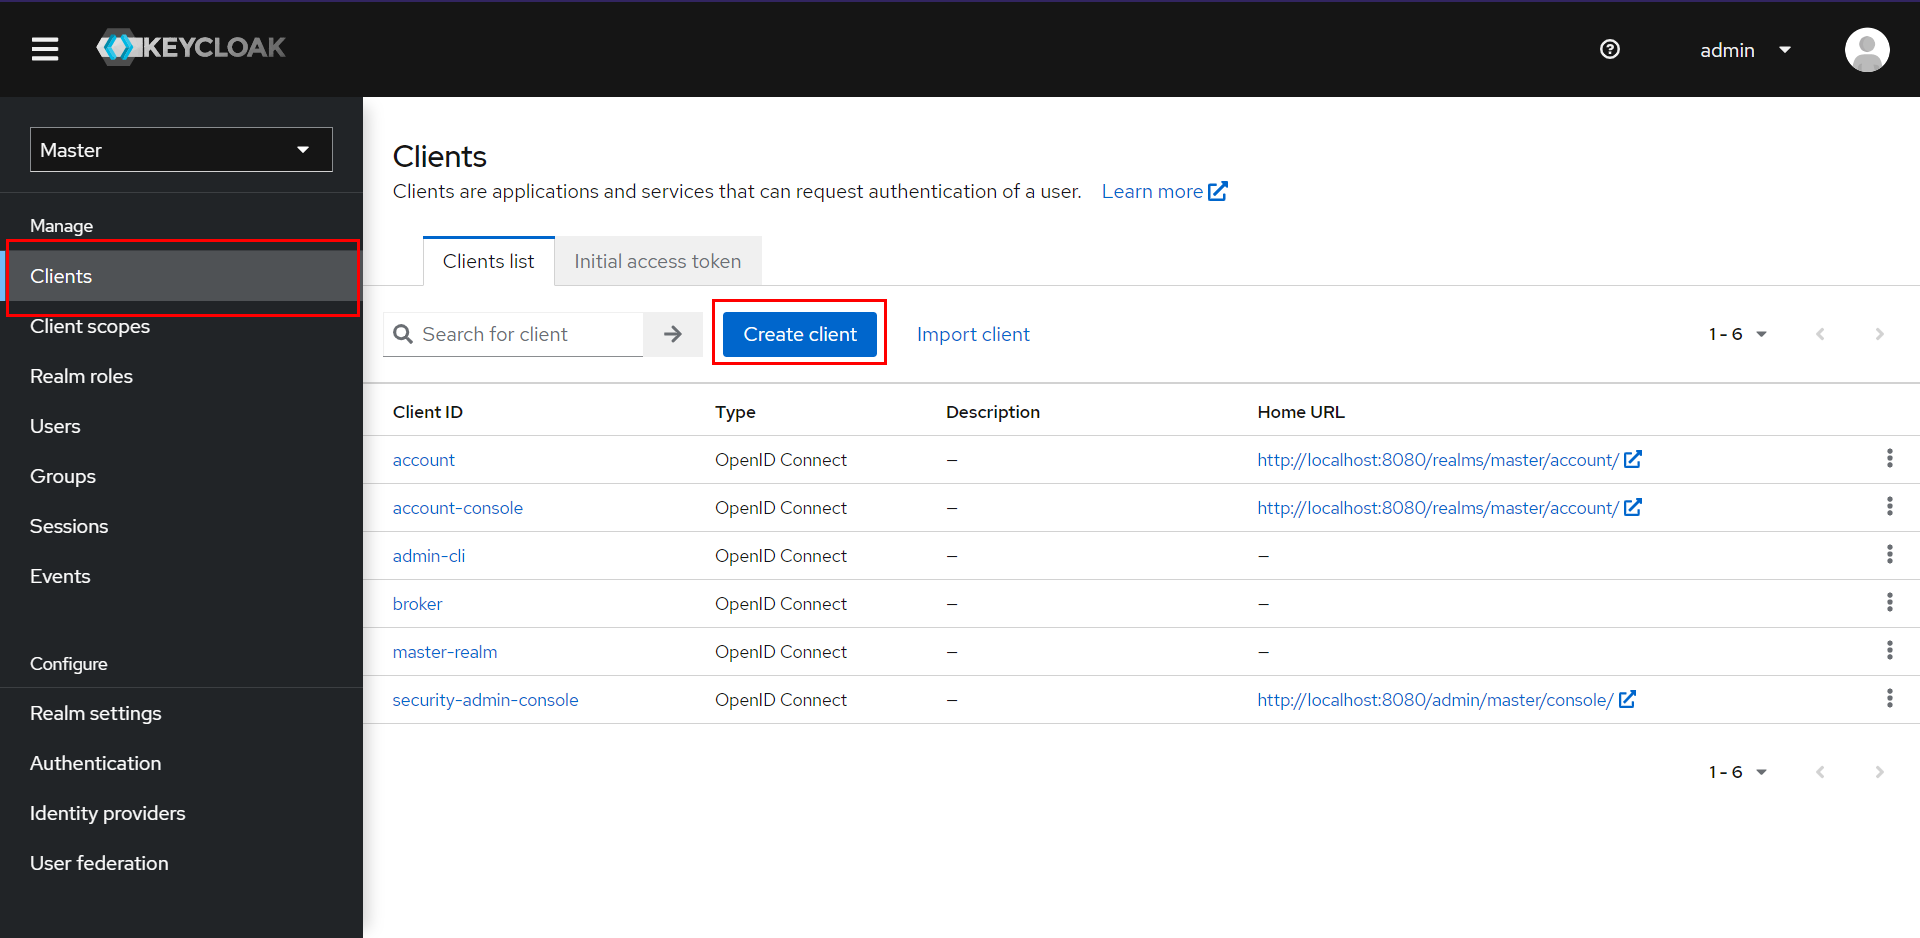
- 선택 SAML as 클라이언트 유형, 입력하다 SP-EntityID/발급자 로 고객 ID "서비스 공급자 메타데이터" 탭에서 애플리케이션 이름을 입력하고 설명을 입력합니다.
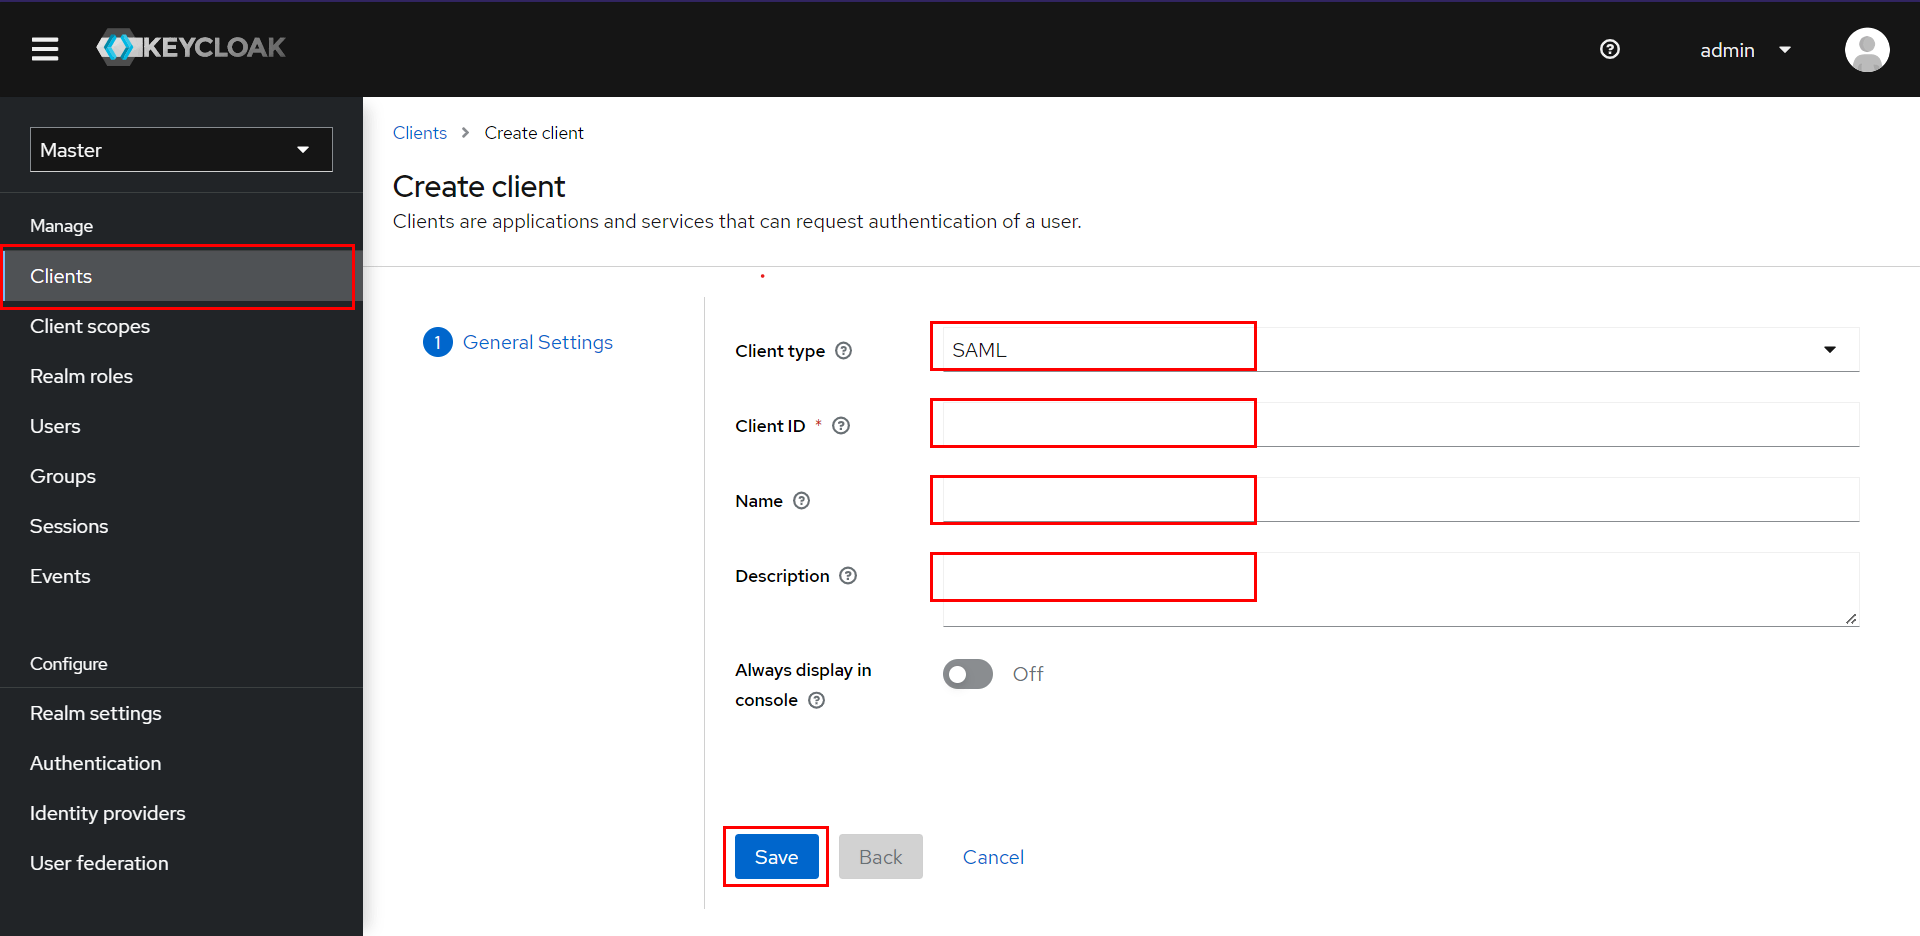
- 이제 클릭하십시오. 찜하기.
- 필요한 세부 정보를 제공하여 Keycloak을 구성합니다.
| 고객 ID | The SP-EntityID/발급자 플러그인의 서비스 공급자 메타데이터 탭에서 |
| 이름 | 이 클라이언트의 이름을 입력하세요. |
| 기술설명 | 설명을 입력하세요 |
| 클라이언트 서명 필요 | 떨어져서 |
| 강제 POST 바인딩 | 떨어져서 |
| 강제 이름 ID 형식 | 떨어져서 |
| 이름 ID 형식 | 이메일 |
| 루트 URL | 비워두거나 서비스 제공업체 메타데이터 탭에서 기본 URL 제공 |
| 유효한 리디렉션 URI | The ACS(어설션 소비자 서비스) URL 플러그인의 서비스 공급자 메타데이터 탭에서 |
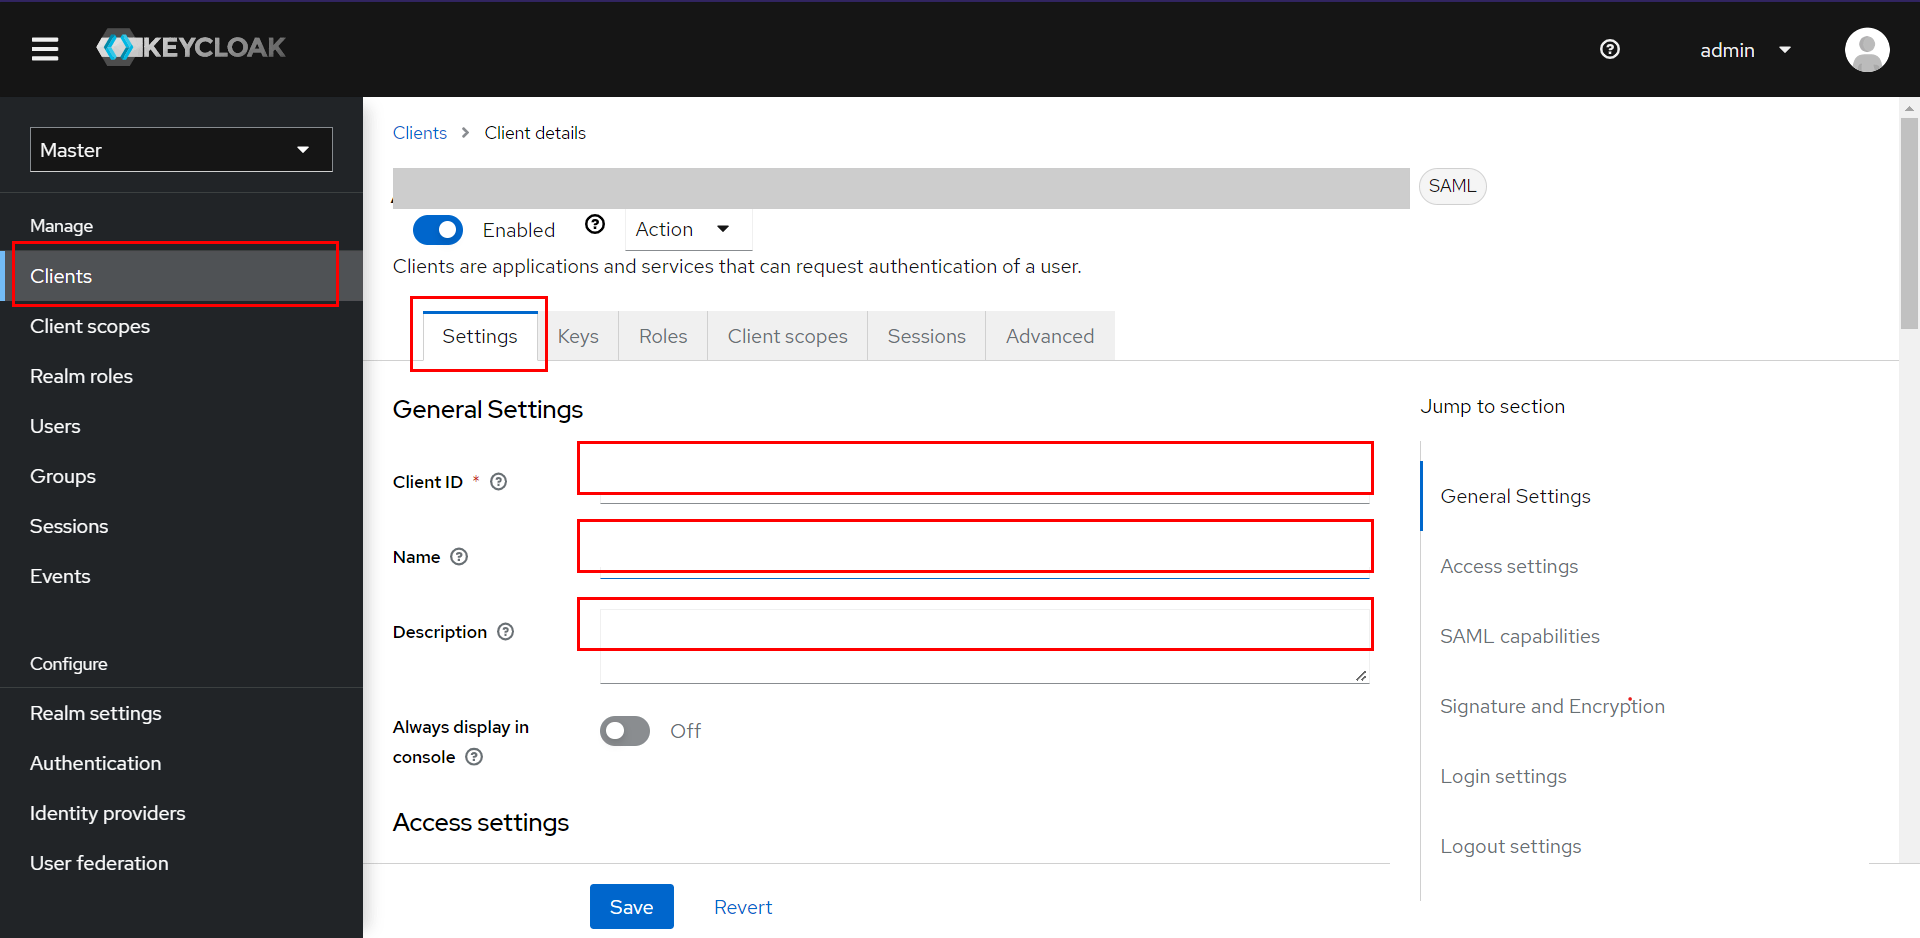
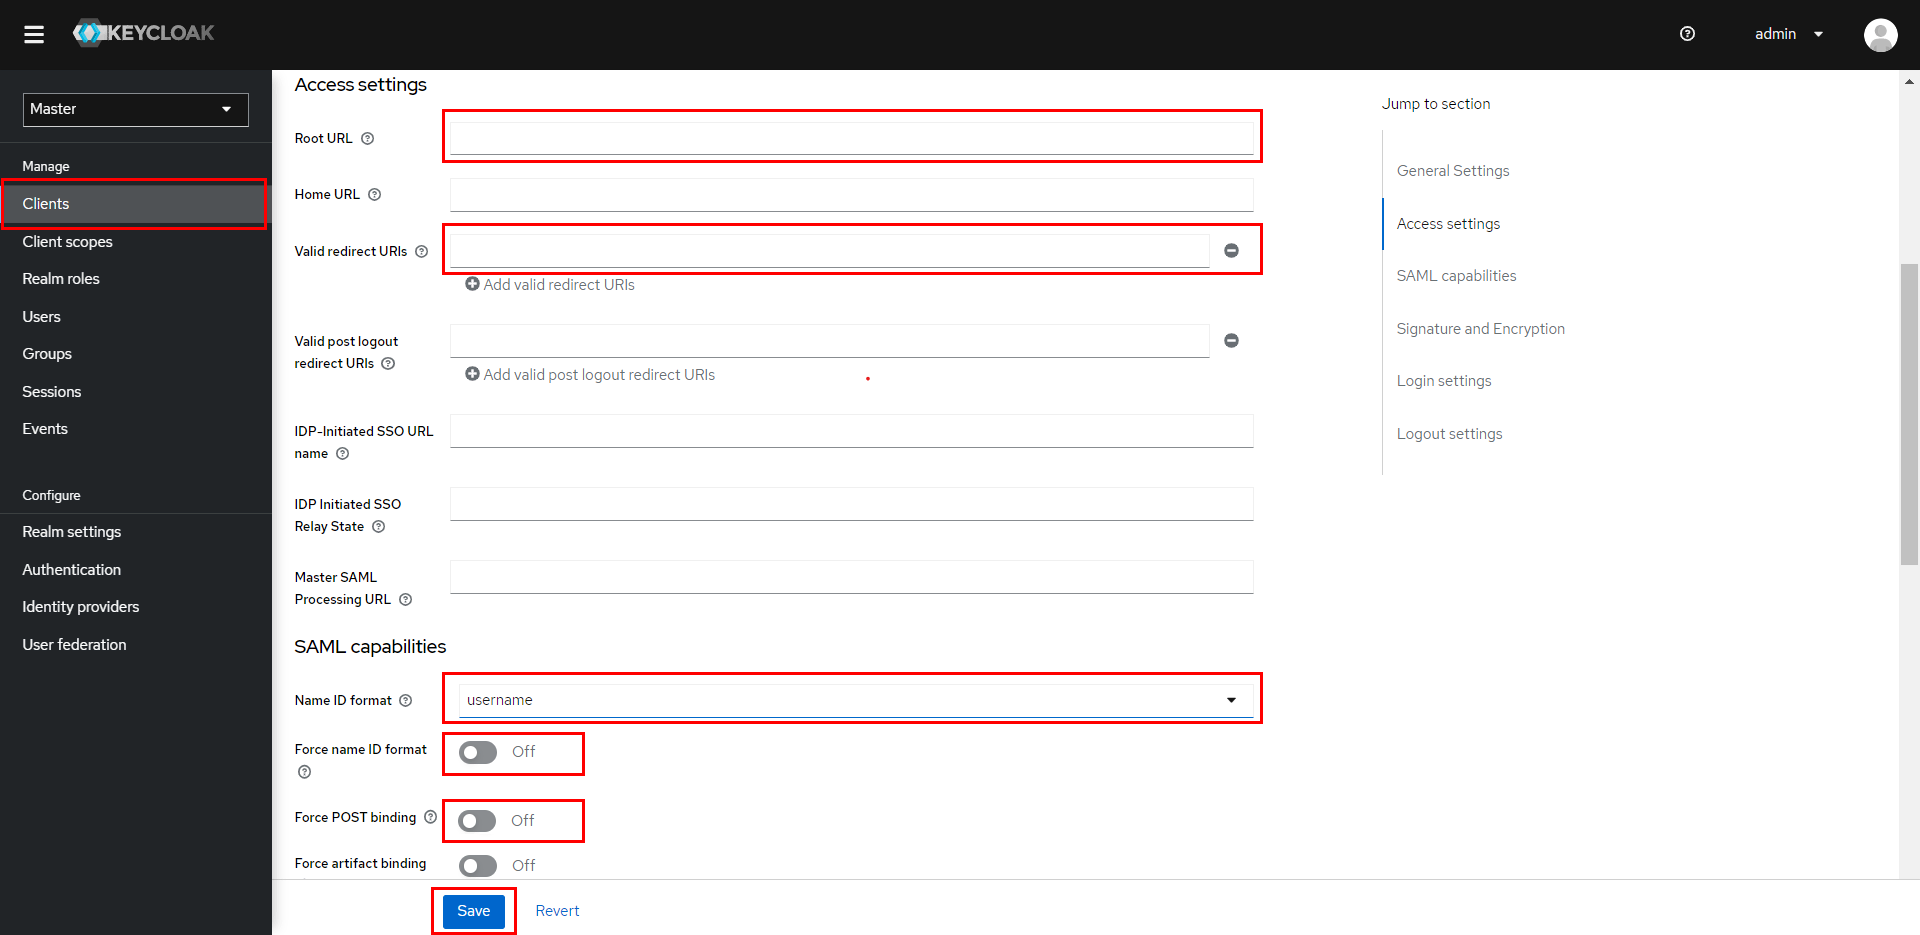
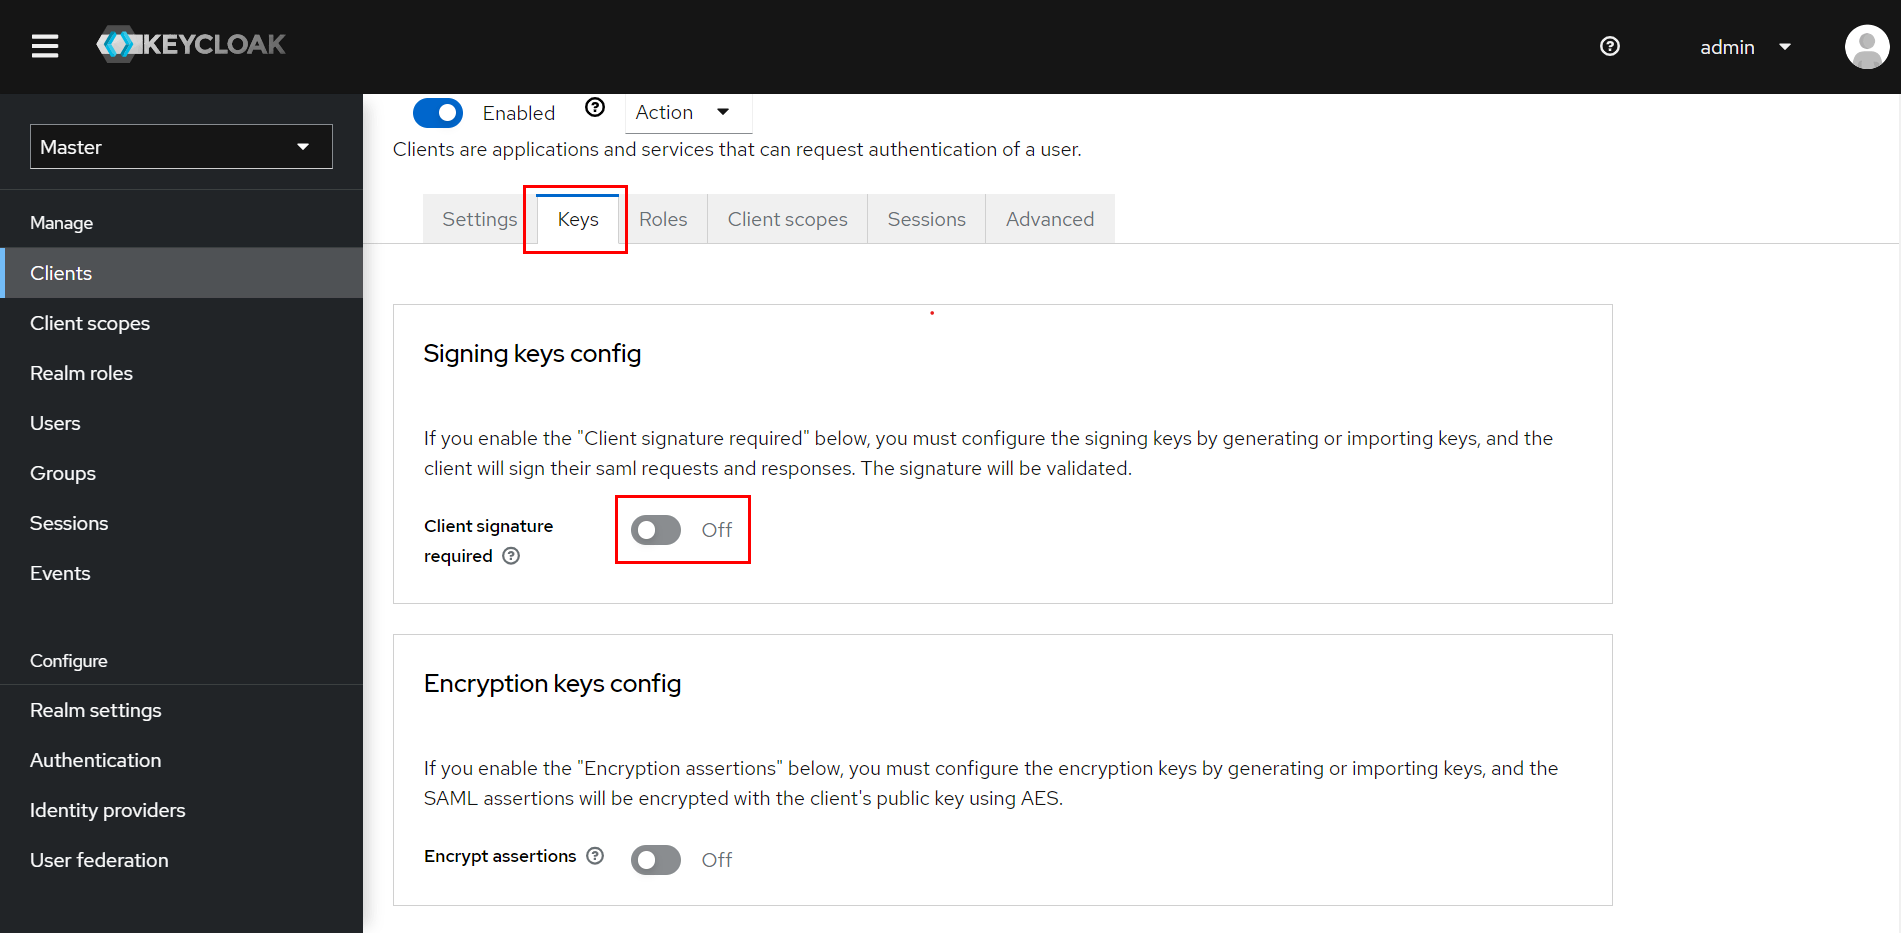
- 이제 클릭하십시오. 찜하기.
- In Advnaced 탭,아래 세분화된 SAML 엔드포인트 구성, 다음 세부 정보를 입력하십시오.
| 어설션 소비자 서비스 POST 바인딩 URL | The ACS(어설션 소비자 서비스) URL 플러그인의 서비스 공급자 메타데이터 탭에서 |
| 로그아웃 서비스 리디렉션 바인딩 URL (선택 사항) | The 단일 로그아웃 URL 플러그인의 서비스 제공업체 메타데이터 탭에서 |
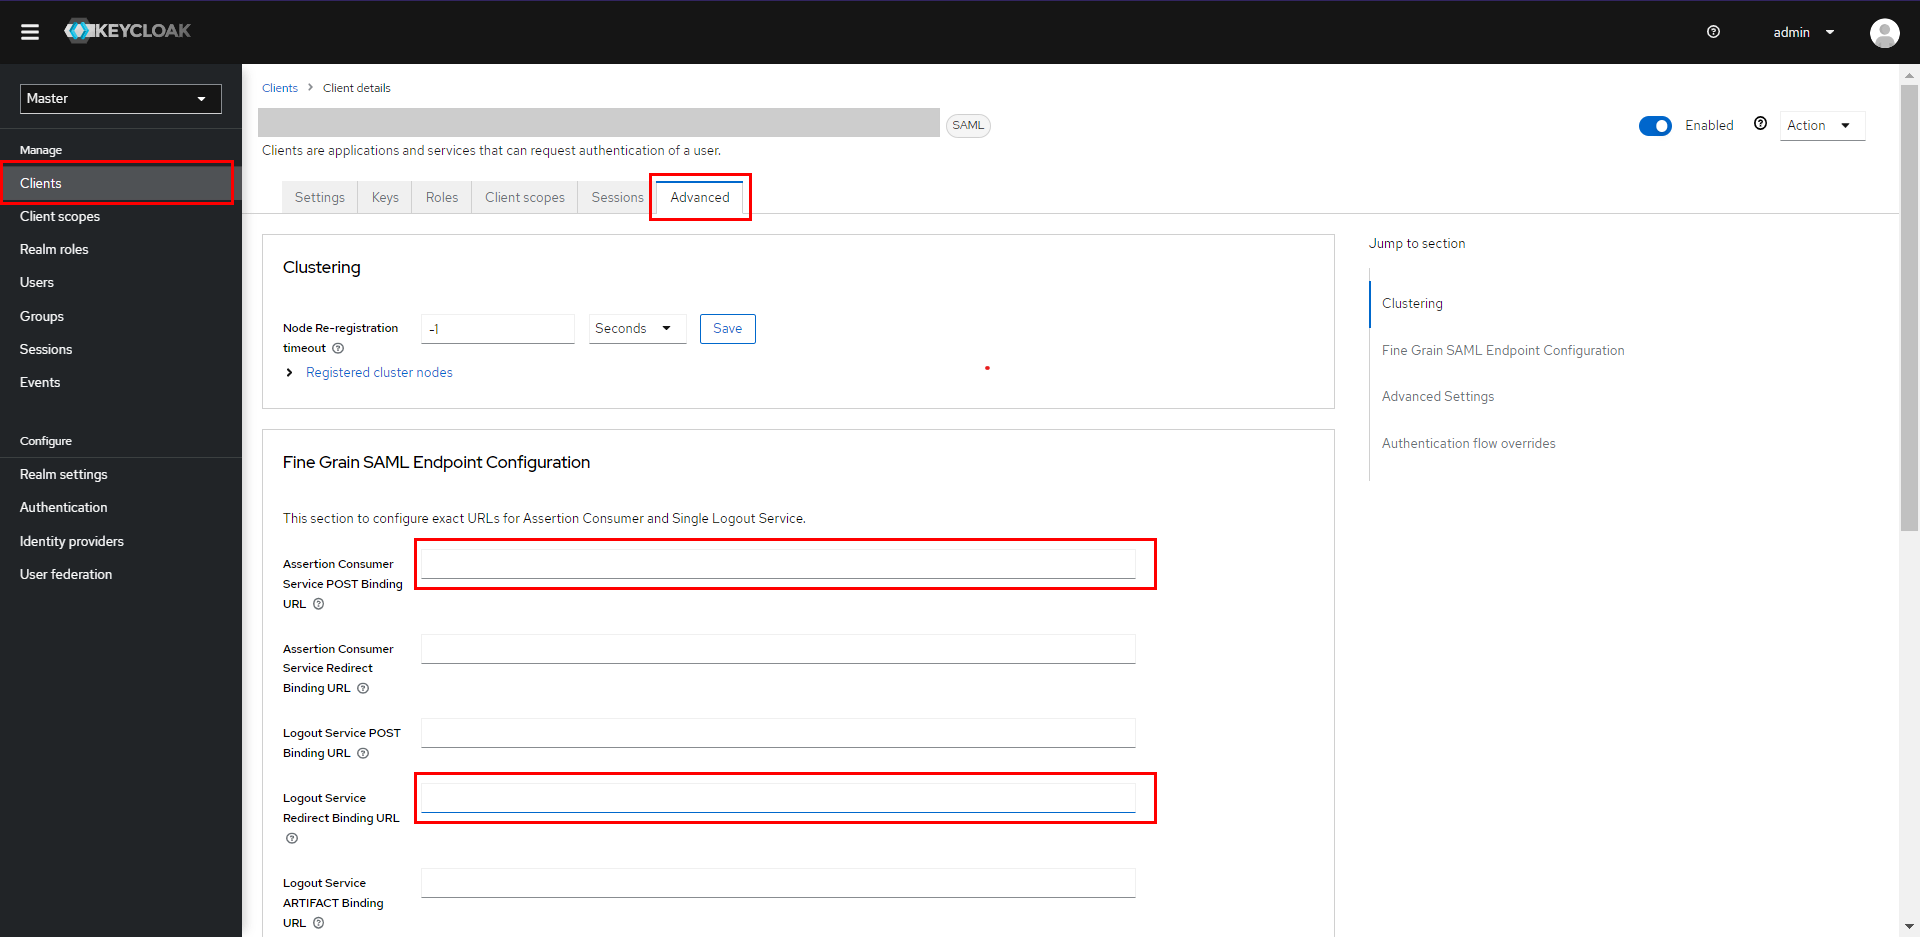
- 를 클릭하십시오 찜하기.
- miniOrange SAML SP SSO 플러그인에서 SP(서비스 제공업체) 메타데이터 탭으로 이동합니다. 여기에서 Keycloak을 IDP(ID 제공업체)로 구성하는 데 필요한 SP 엔티티 ID 및 ACS(AssertionConsumerService) URL과 같은 SP 메타데이터를 찾을 수 있습니다.
- 당신의 열쇠망토에 관리자 콘솔에서 사용하려는 영역을 선택합니다.
- 를 클릭하십시오 고객사 왼쪽 메뉴에서 다음을 클릭하세요. 클라이언트 생성 버튼을 눌러 새 클라이언트/애플리케이션을 생성합니다.

- 선택 SAML as 클라이언트 유형, SP-EntityID/발행자 입력 로 고객 ID 인사말 서비스 제공업체 메타데이터 탭, 입력 이름 귀하의 신청서를 입력하고 기술설명.

- 온 클릭 다음 버튼을 클릭합니다.
- 아래에 언급된 세부정보를 제공하세요.
| 루트 URL | 비워두거나 제공하세요. 기본 URL 서비스 제공업체 메타데이터 탭에서 |
| 유효한 리디렉션 URI | The ACS(어설션 소비자 서비스) URL 플러그인의 서비스 제공업체 메타데이터 탭에서 |
- 를 클릭하십시오 찜하기 버튼을 클릭합니다.

- . 설정 아래 탭 SAML 기능 섹션에서 필요한 세부 정보를 제공하여 Keycloak을 구성합니다.
| 강제 POST 바인딩 | 떨어져서 |
| 강제 이름 ID 형식 | 떨어져서 |
| 이름 ID 형식 | 이메일 |

- . 키 탭에서 비활성화 고객 서명이 필요합니다 비녀장.

- 온 클릭 찜하기 버튼을 클릭합니다.
- In Advnaced 탭, 아래 세분화된 SAML 엔드포인트 구성, 다음 세부정보를 입력하세요.
| 어설션 소비자 서비스 POST 바인딩 URL | The ACS(어설션 소비자 서비스) URL 플러그인의 서비스 제공업체 메타데이터 탭에서 |
| 로그아웃 서비스 리디렉션 바인딩 URL (선택 사항) | The 단일 로그아웃 URL 플러그인의 서비스 제공업체 메타데이터 탭에서 |

- 를 클릭하십시오 찜하기 버튼을 클릭합니다.
매퍼 추가
- 로 이동 매퍼 탭 그리고 클릭 내장 추가 버튼을 클릭합니다.
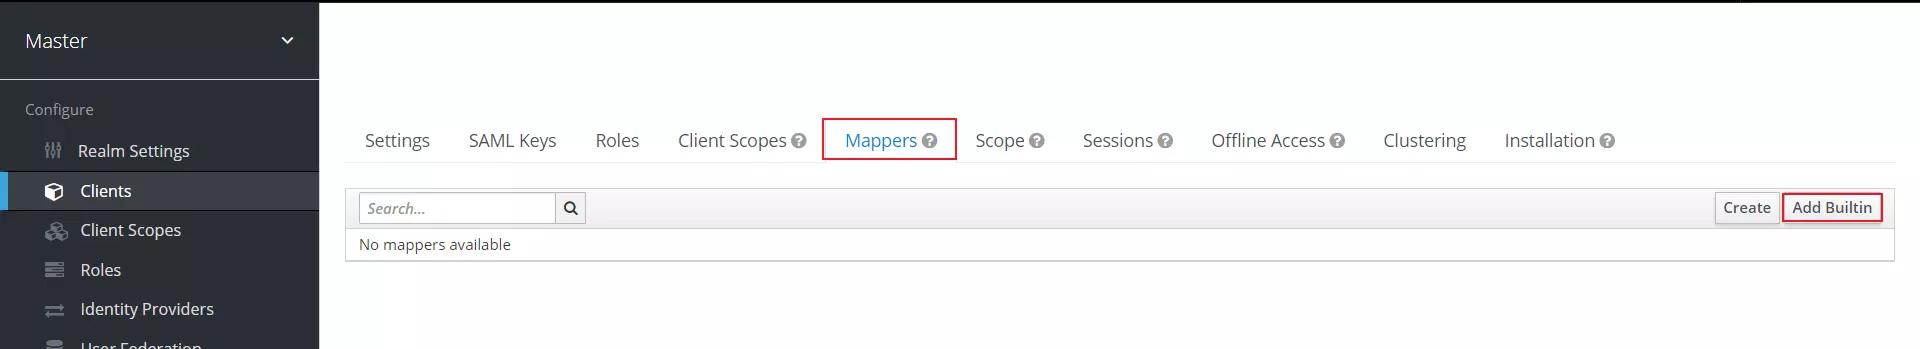
- 확인란을 선택하십시오. X500 주어진이름, X500 성 X500 이메일 속성.
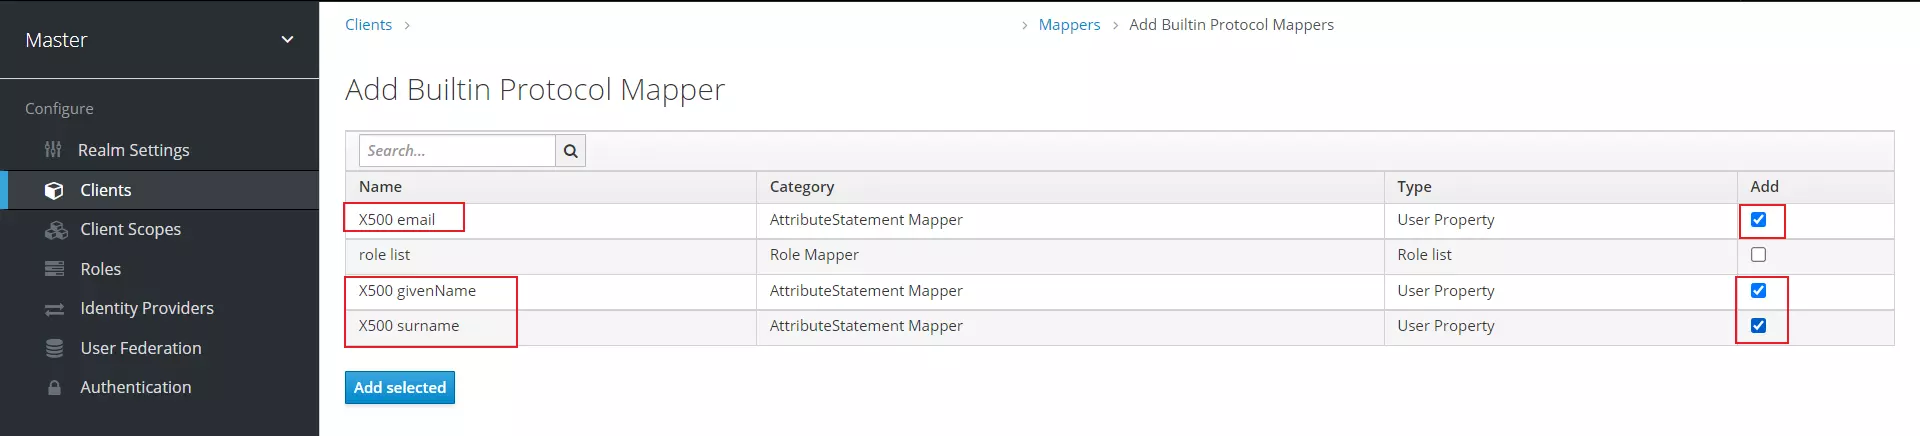
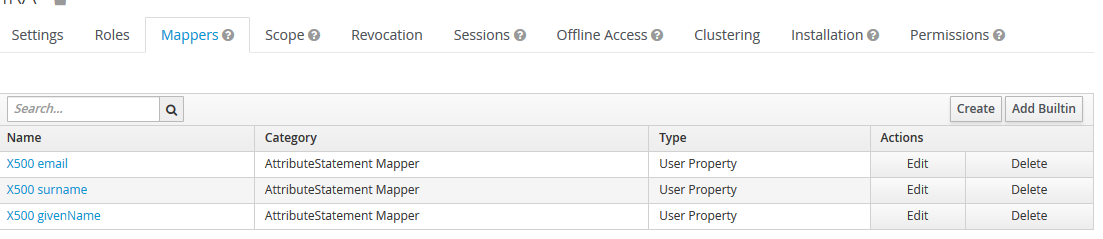
- 를 클릭하십시오 선택한 항목 추가 단추. 아래에 추가된 매핑이 표시됩니다.
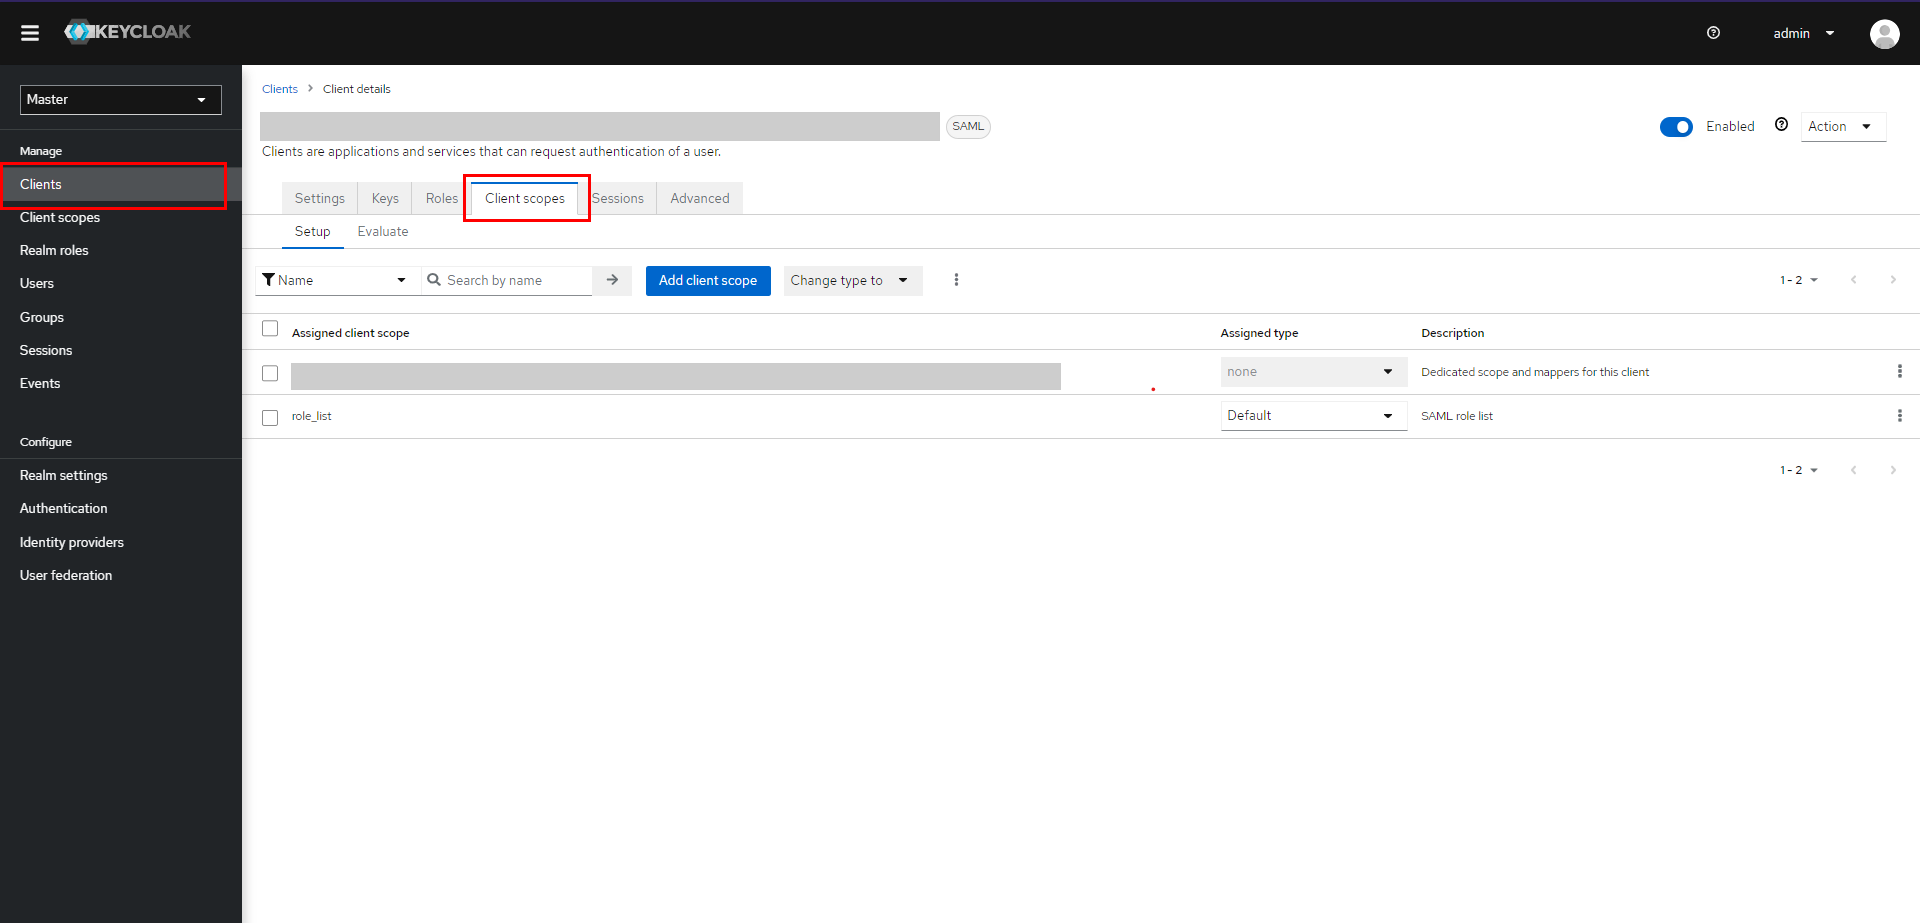
- In 클라이언트 범위 탭에서 애플리케이션을 클릭하세요.
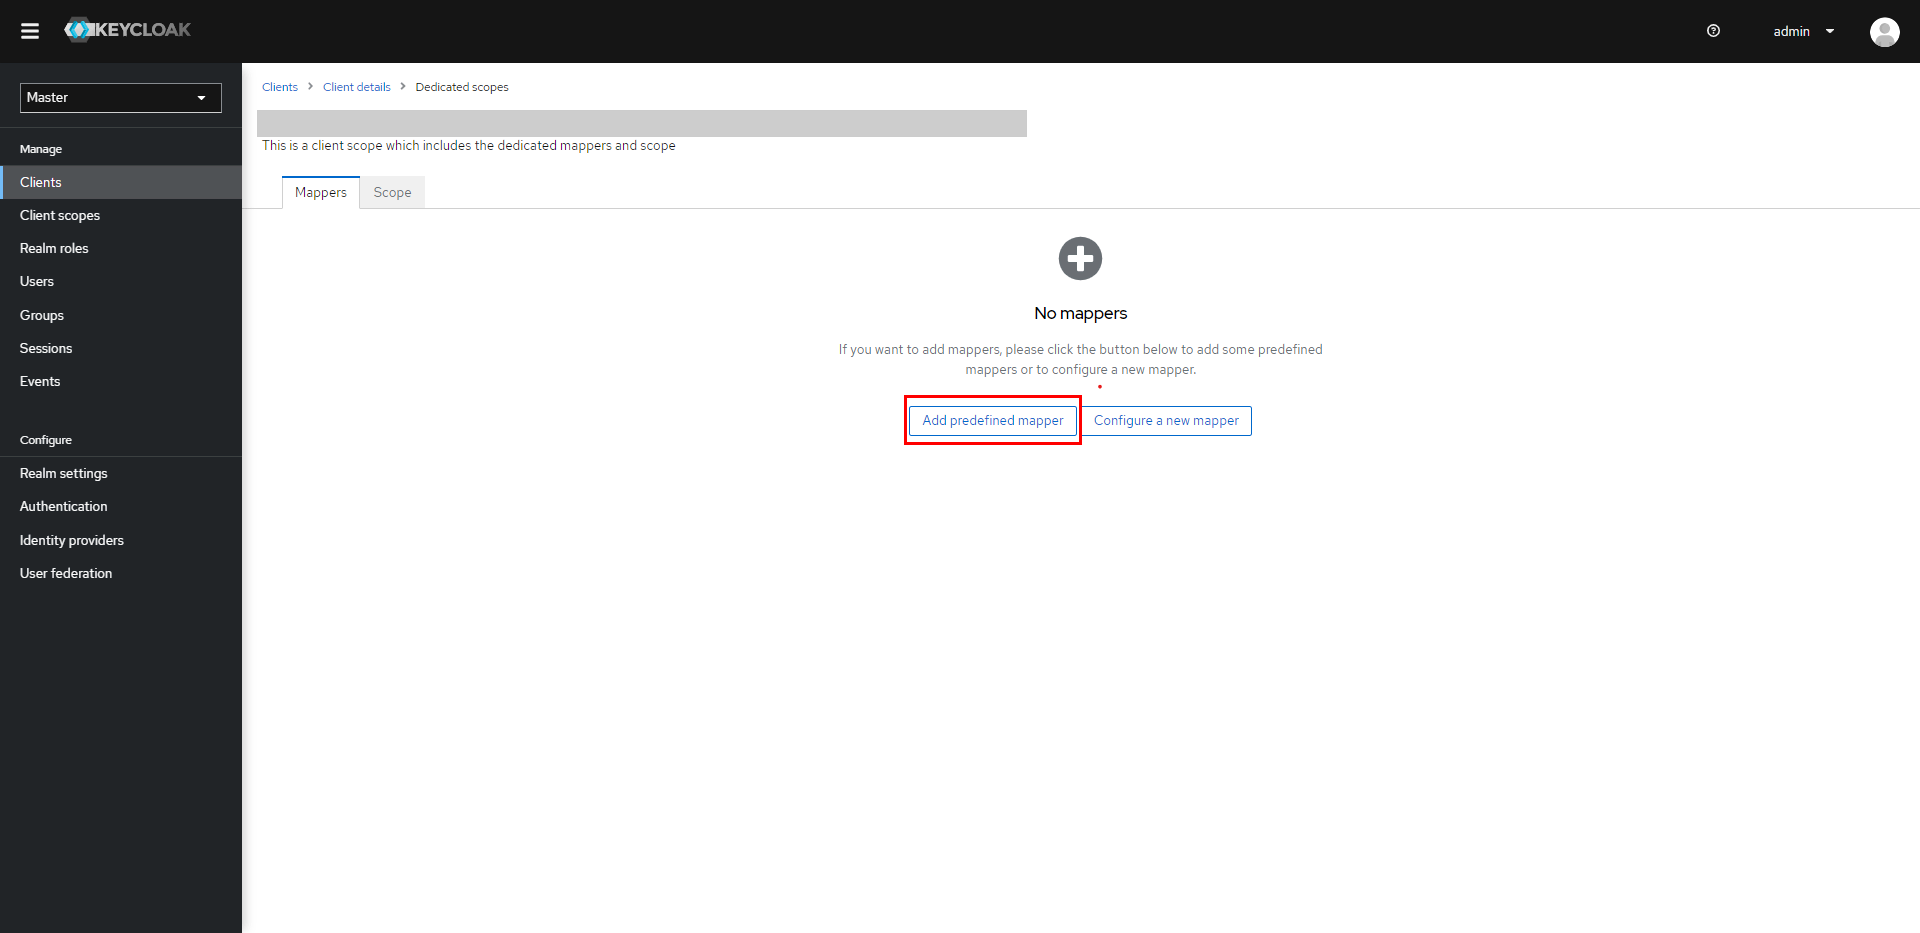
- 를 클릭하십시오 사전 정의된 매퍼 추가.
- 확인란을 선택하십시오. X500 주어진이름, X500 성 X500 이메일 속성.
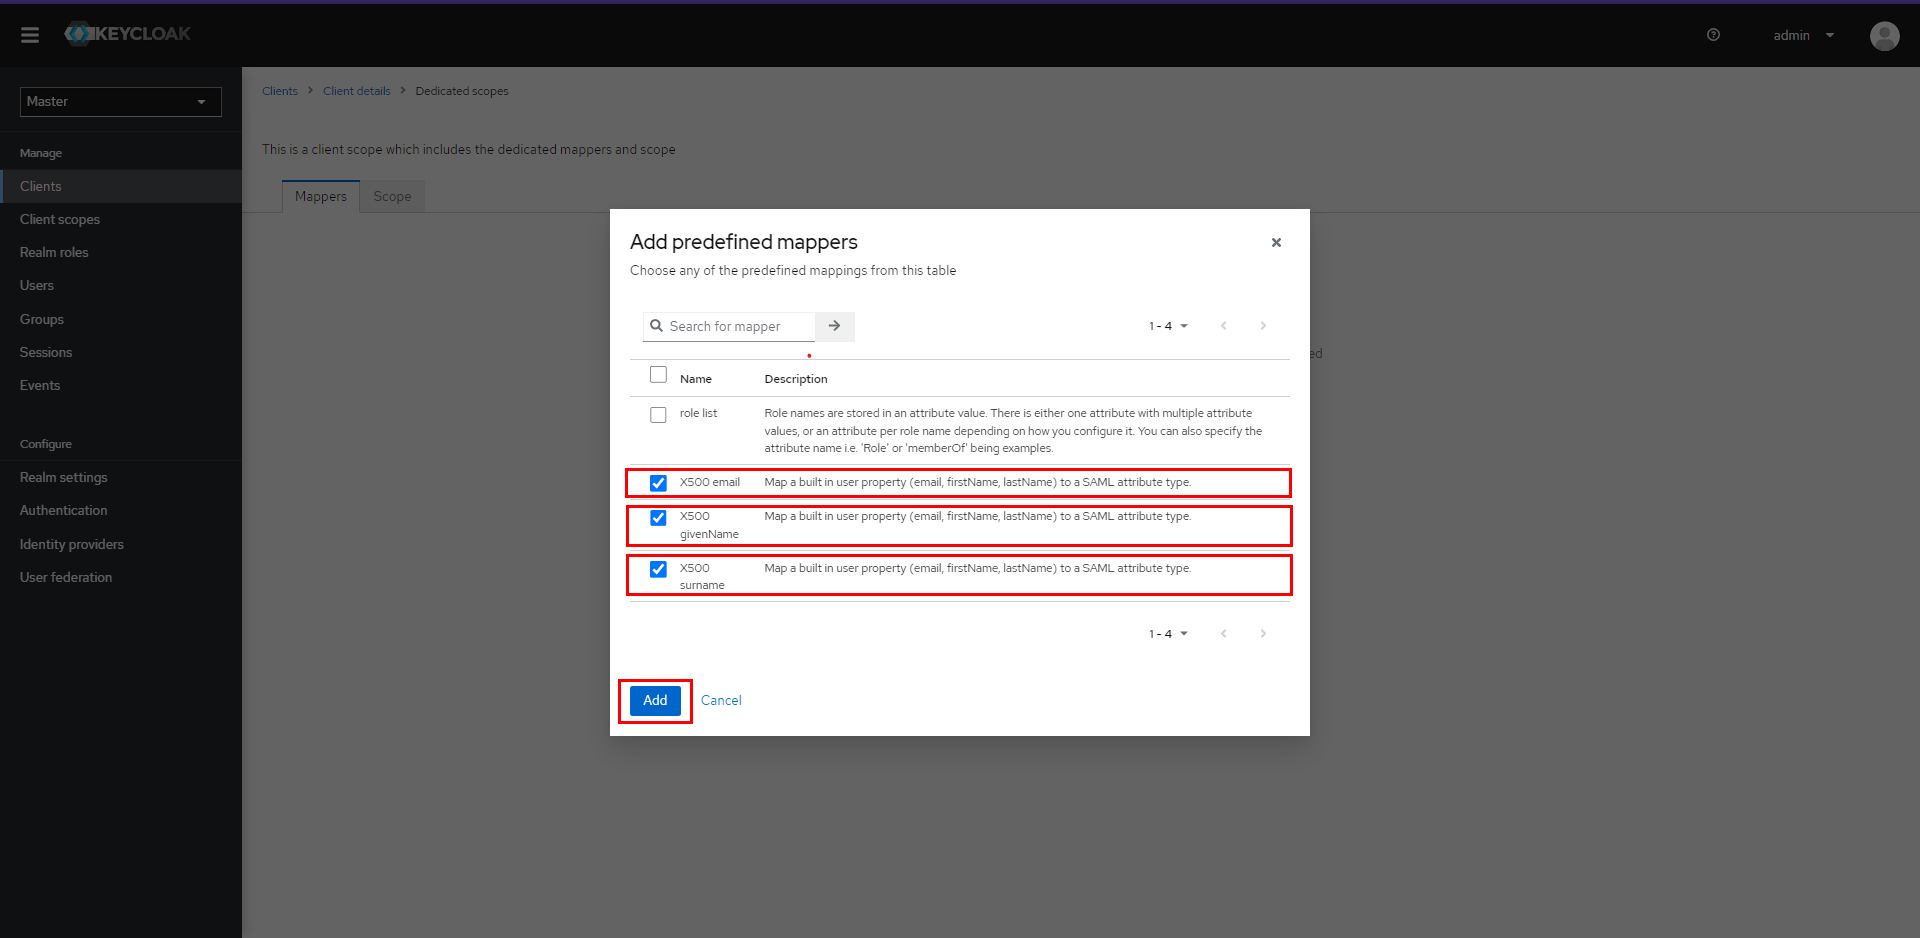
- 를 클릭하십시오 추가 버튼을 클릭합니다.
- 아래에 추가된 매핑이 표시됩니다.
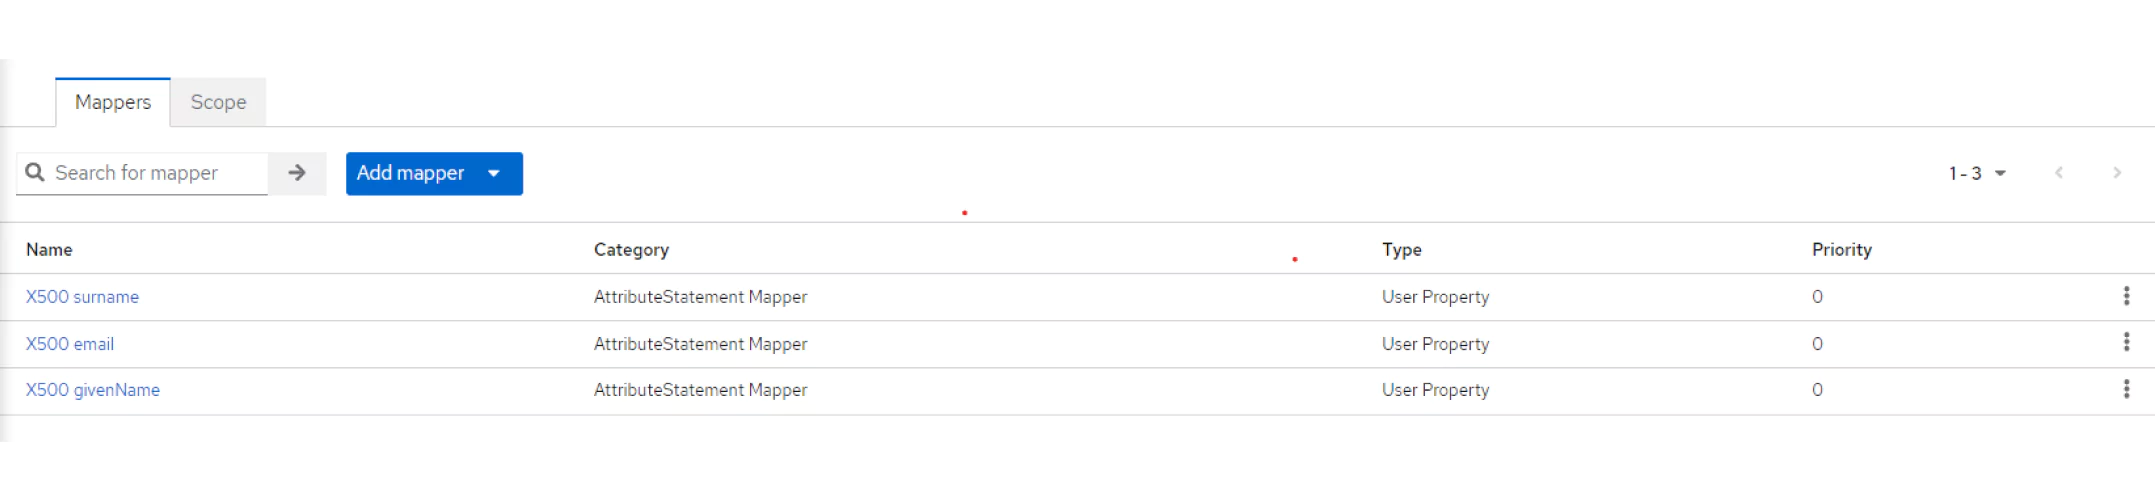
- . 클라이언트 범위 탭에서 애플리케이션을 클릭하세요.

- 를 클릭하십시오 사전 정의된 매퍼 추가.

- 확인란을 선택하십시오. X500 주어진이름, X500 성 X500 이메일 속성.

- 온 클릭 추가 버튼을 클릭합니다.
- 아래에 추가된 매핑이 표시됩니다.

설치 파일 다운로드
- 로 이동 영역 설정, 클릭 SAML 2.0 ID 공급자 메타데이터 엔드포인트로 언급됨 일반 탭.
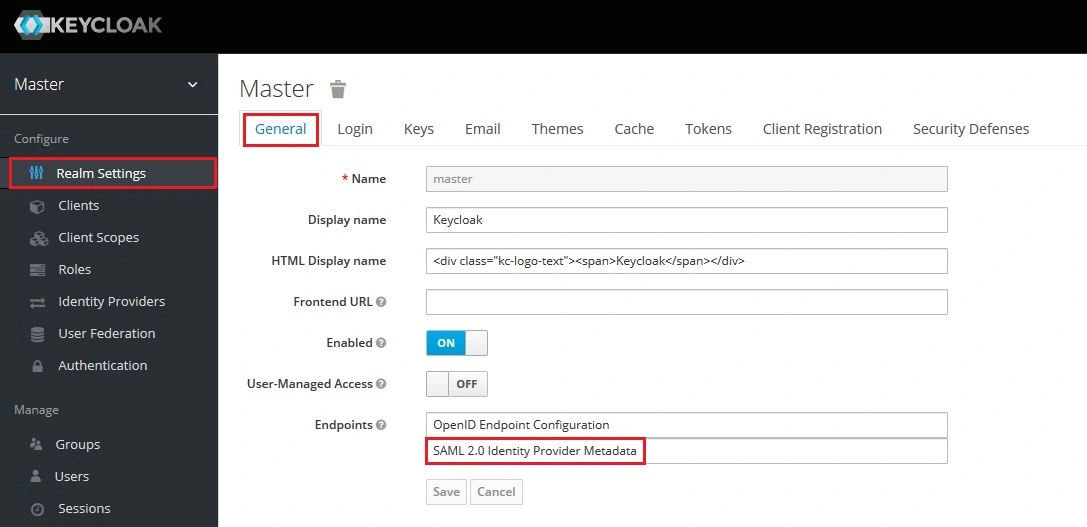
- URL을 기록해 두고 편리하게 보관하세요. 그것은 당신에게 다음을 제공할 것입니다 종점 플러그인을 구성하는 데 필요합니다.
- 로 이동 영역 설정, 클릭 SAML 2.0 ID 공급자 메타데이터 엔드포인트로 언급됨 일반 탭.
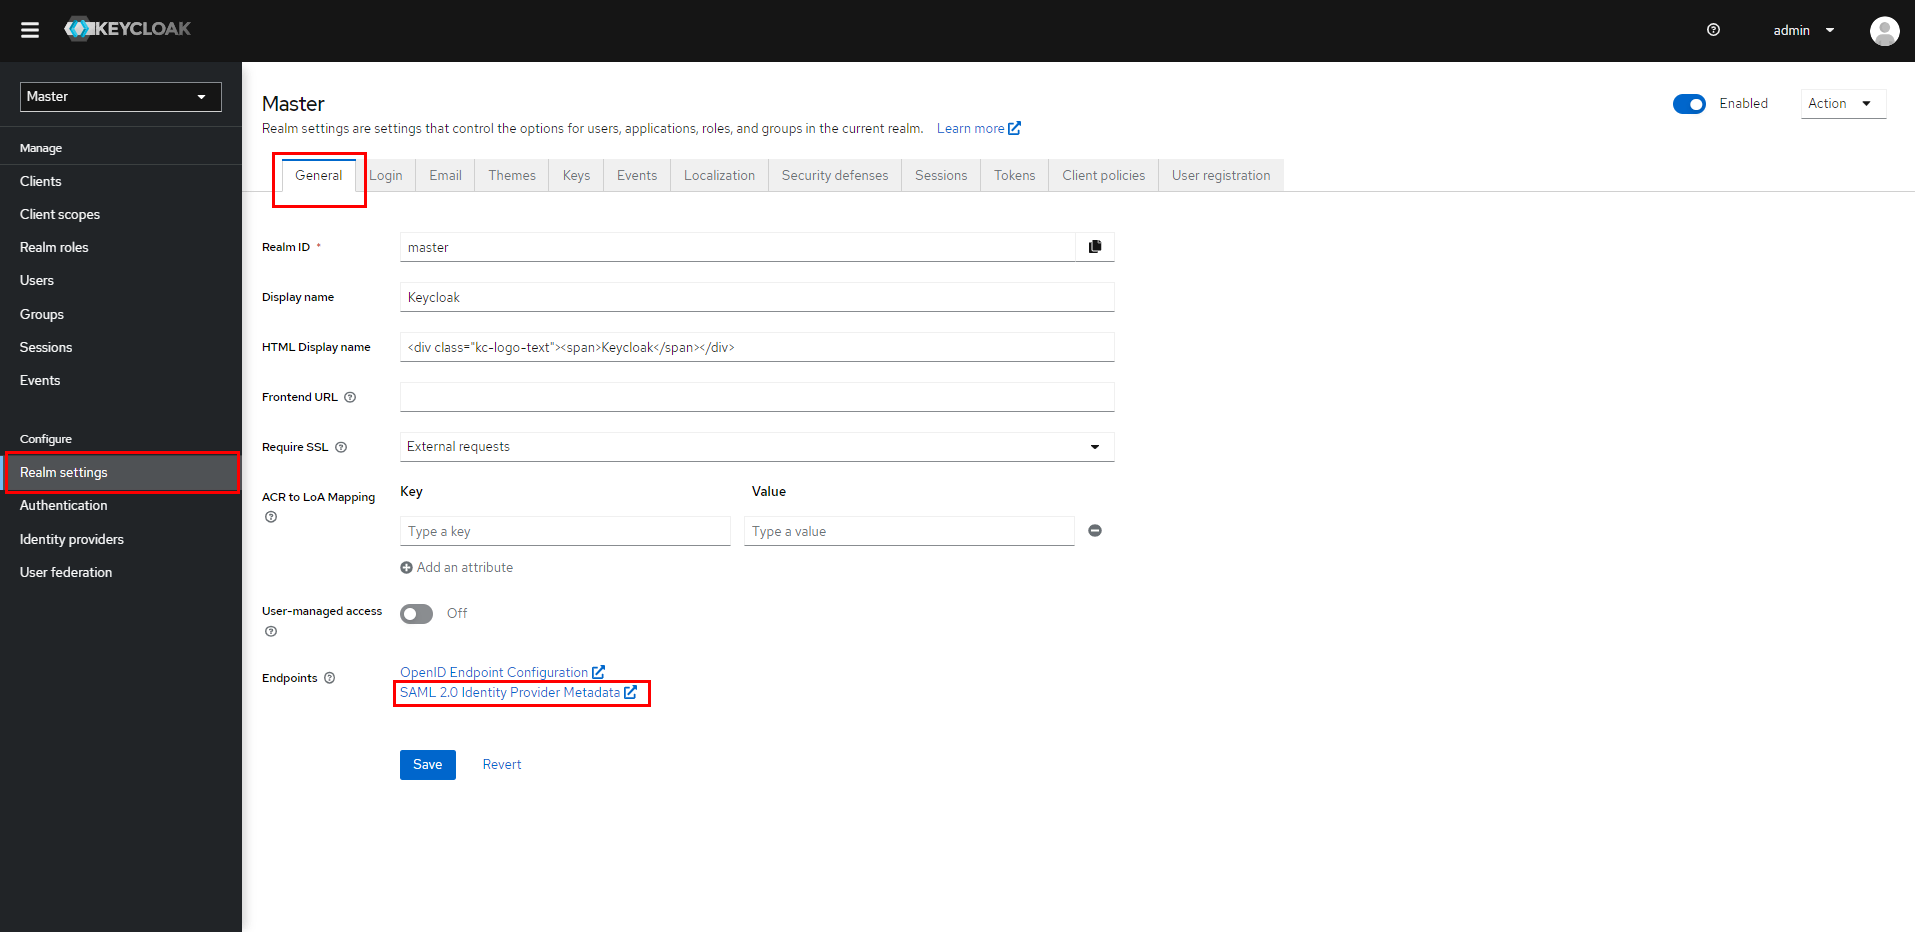
- URL을 기록해 두고 편리하게 보관하세요. 그것은 당신에게 다음을 제공할 것입니다 종점 플러그인을 구성하는 데 필요합니다.
- 로 이동 영역 설정, 클릭 SAML 2.0 ID 공급자 메타데이터 엔드포인트로 언급됨 일반 탭.

- URL을 기록해 두고 편리하게 보관하세요. 그것은 당신에게 다음을 제공할 것입니다 종점 플러그인을 구성하는 데 필요합니다.
Keycloak을 SAML IDP(ID 공급자)로 성공적으로 구성하여 WordPress(WP) 사이트에 Keycloak SSO 로그인을 구현했습니다.

참고: ID 공급자 측에서 속성 매핑, 역할 매핑 및 기타 구성을 설정하려는 경우, 여기에 링크된 설정 가이드에서 자세한 지침을 확인할 수 있습니다.
Keycloak Single Sign On을 구현하기 위해 WordPress(WP)를 SAML SP로 성공적으로 구성했습니다.
이 가이드에서는 miniOrange 플러그인인 SAML Single Sign On – SSO Login을 사용하여 Keycloak을 IDP (인디펜던트 공급자) 로 , WordPress를 SP(서비스 제공자)로 선택하여 Keycloak SAML Single Sign-On(Keycloak SSO/Keycloak 로그인)을 성공적으로 구성했습니다. 이 솔루션을 통해 Keycloak 로그인 자격 증명을 사용하여 WordPress(WP) 사이트에 안전하게 액세스할 수 있도록 몇 분 안에 준비할 수 있습니다.
자주하는 질문과 대답
더 많은 FAQ보기추가 자료
찾으시는 정보를 찾을 수 없으시면 samlsupport@xecurify.com 으로 이메일을 보내주세요.
당신의 응답을 주셔서 감사합니다. 곧 다시 연락드리겠습니다.
문제가 발생했습니다. 문의사항을 다시 제출해 주세요.


