검색 결과 :
×검색 결과 :
× 통합 Laravel Passport 싱글 사인온(Laravel Passport SSO)
Joomla를 사용하여 OAuth 2.0 규약. miniOrange Joomla OAuth / OpenID Connect SSO(Single Sign-On) 플러그인을 사용하면 설정이 간단해집니다. 라라벨 여권 SSO 줌라로 Joomla에 보안 로그인을 활성화합니다. 결과적으로 사용자는 Laravel Passport OAuth 공급자 자격 증명으로 인증하여 Joomla에 로그인하고 사이트에 액세스할 수 있습니다.
저희를 방문하십시오 Joomla OAuth 클라이언트 플러그인 Joomla OAuth Single Sign-On(OAuth 및 OpenID 연결) 플러그인에 대해 제공되는 기능과 계획에 대해 자세히 알아보려면 웹페이지를 방문하세요.

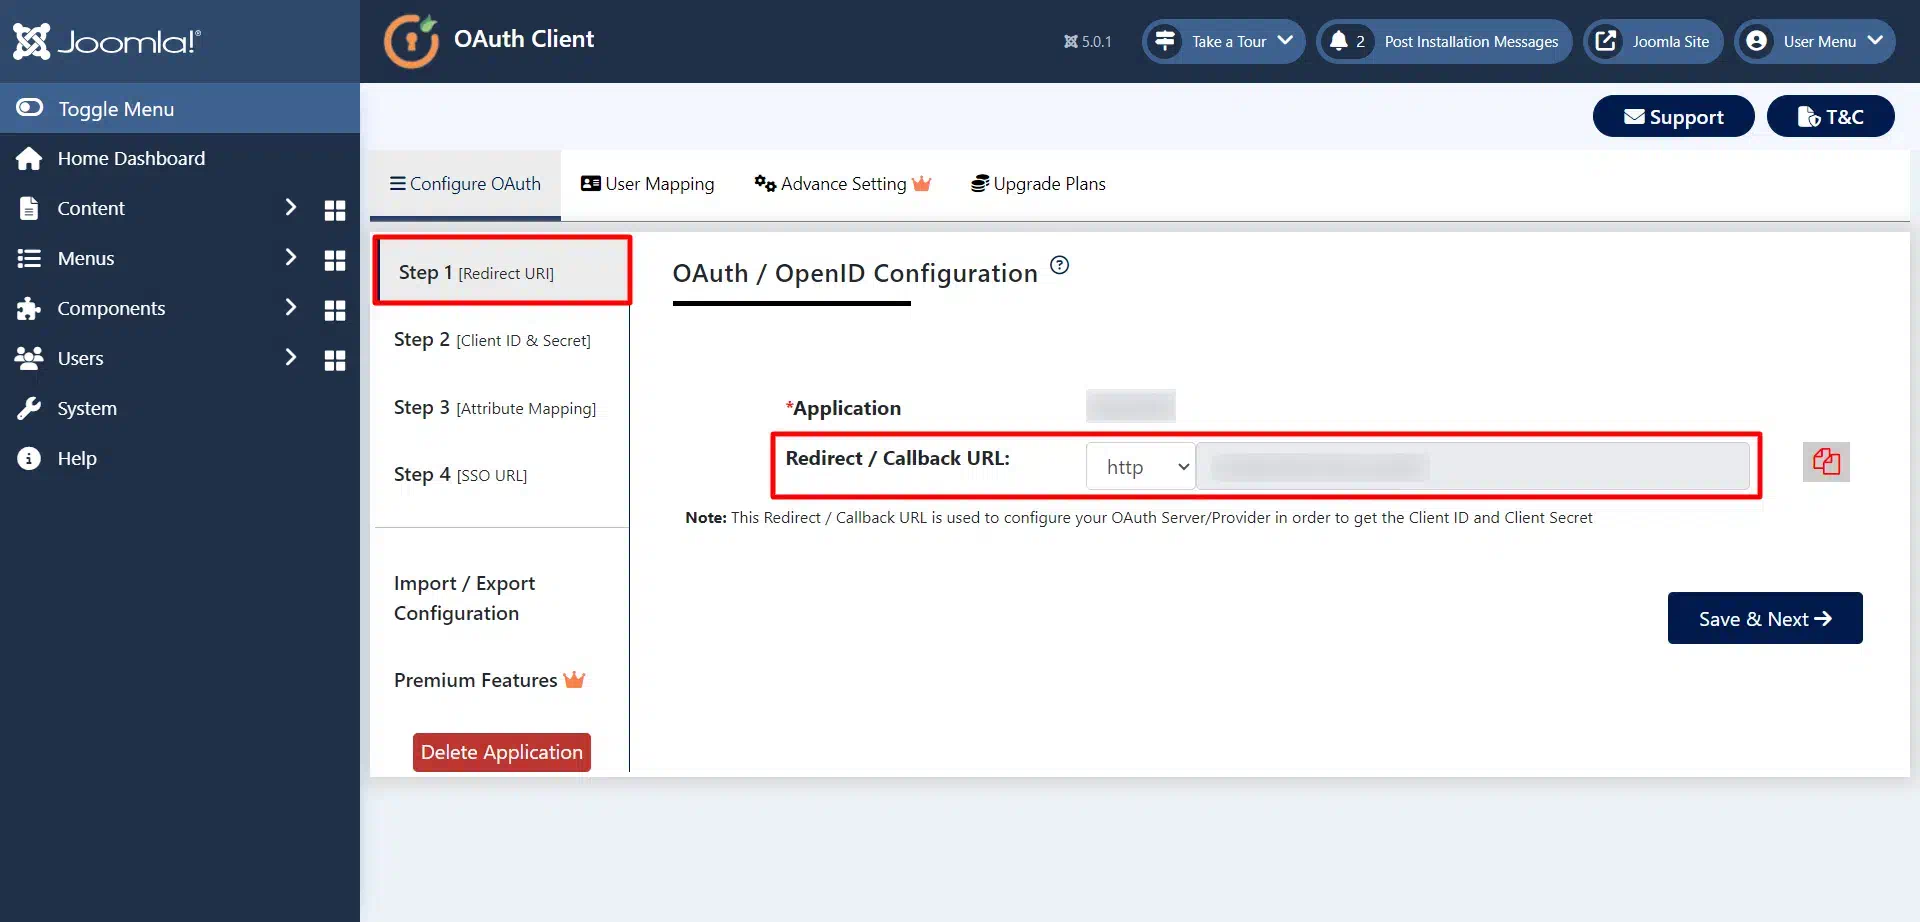
composer create-project --prefer-dist laravel/laravel blog
composer require Laravel/Passport
Laravel\Passport\PassportServiceProvider::class,
  namespace App;


  use Laravel\Passport\HasApiTokens;

  use Illuminate\Contracts\Auth\MustVerifyEmail;

  use Illuminate\Foundation\Auth\User as Authenticatable;

  use Illuminate\Notifications\Notifiable;


  class User extends Authenticatable

  {

     use HasApiTokens, Notifiable;


     /**

      * The attributes that are mass assignable.

      *

      * @var array

       */

     protected $fillable = [
         'name', 'email', 'password',
     ];


     /**

      * The attributes that should be hidden for arrays.

      *

      * @var array

      */

     protected $hidden = [
         'password', 'remember_token',
     ];


     /**

      * The attributes that should be cast to native types.

      *

      * @var array

      */


     protected $casts = [
         'email_verified_at' => 'datetime',
     ];
  }
  namespace App\Providers;


  use Laravel\Passport\Passport;

  use Illuminate\Foundation\Support\Providers\AuthServiceProvider as ServiceProvider;

  use Illuminate\Support\Facades\Gate;


  class AuthServiceProvider extends ServiceProvider

  {


     /**

      * The policy mappings for the application.

      *

      * @var array

      */

     protected $policies = [
         // 'App\Model' => 'App\Policies\ModelPolicy',
     ];


     /**

      * Register any authentication / authorization services.

      *

      * @return void

      */

     public function boot()

     {

         $this->registerPolicies();


         Passport::routes();

         //

     }

  }
  'guards' => [

         'web' => [

             'driver' => 'session',

             'provider' => 'users',

         ],


         'api' => [

             'driver' => 'passport',

             'provider' => 'users',

             'hash' => false,

         ],

     ],
  Which user ID should the client be assigned to?:

  > 1


  What should we name the client?:

  > Demo OAuth2 Client Account


  Where should we redirect the request after authorization?
    [http://localhost/auth/callback]:

  > http://localhost/oauth2_client/callback.php


  New client created successfully.

  Client ID: 1

  Client secret: zMm0tQ9Cp7LbjK3QTgPy1pssoT1X0u7sg0YWUW01
  use App\Http\Controllers\Controller;

  use Illuminate\Http\Request;

  use App\User;


  class UserController extends Controller

  {

     public function get(Request $request)

     {

       $user_id = $request->get("uid", 0);

       $user = User::find($user_id);

       return $user;

     }

  }
Route::middleware('auth:api')->get('/user/get', 'UserController@get');
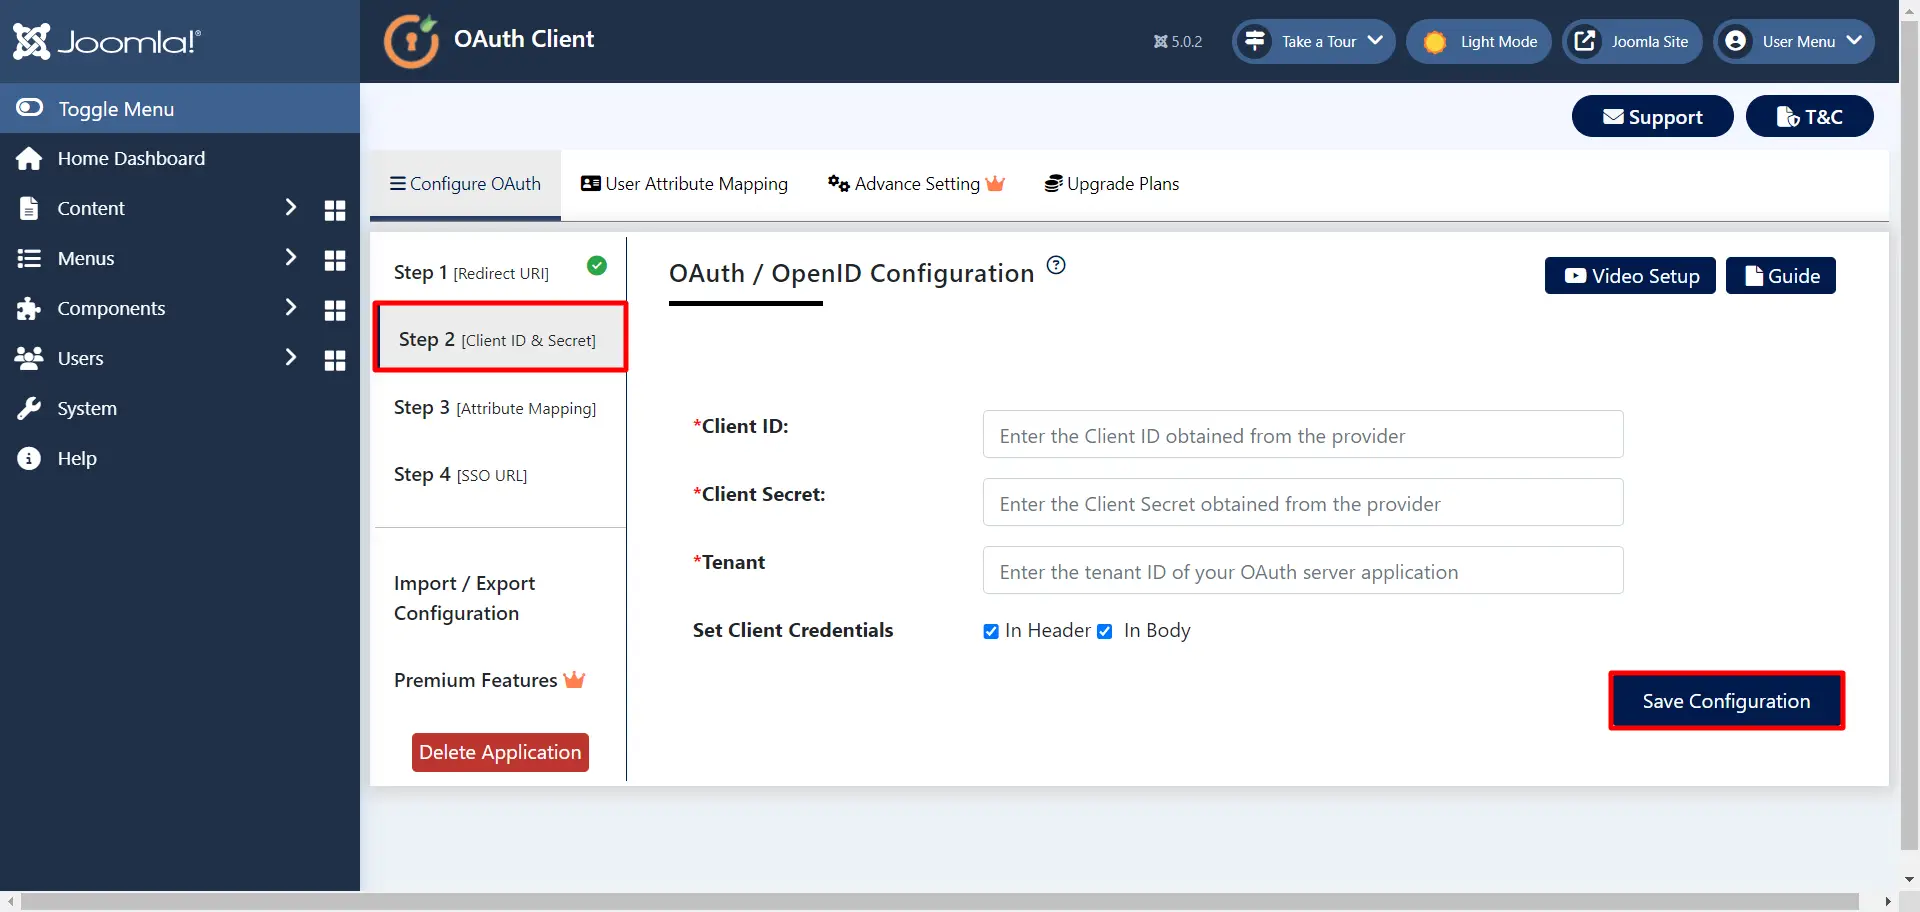
|
범위:
openid 이메일 프로필
|
|
승인 끝점:
http://your-laravel-site-url/oauth/authorize
|
|
토큰 엔드포인트:
http://your-laravel-site-url/oauth/token
|
|
사용자 정보 엔드포인트:
http://your-laravel-site-url/api/user/get
|
|
클라이언트 자격 증명 설정:
둘 다(헤더 및 본문)
|

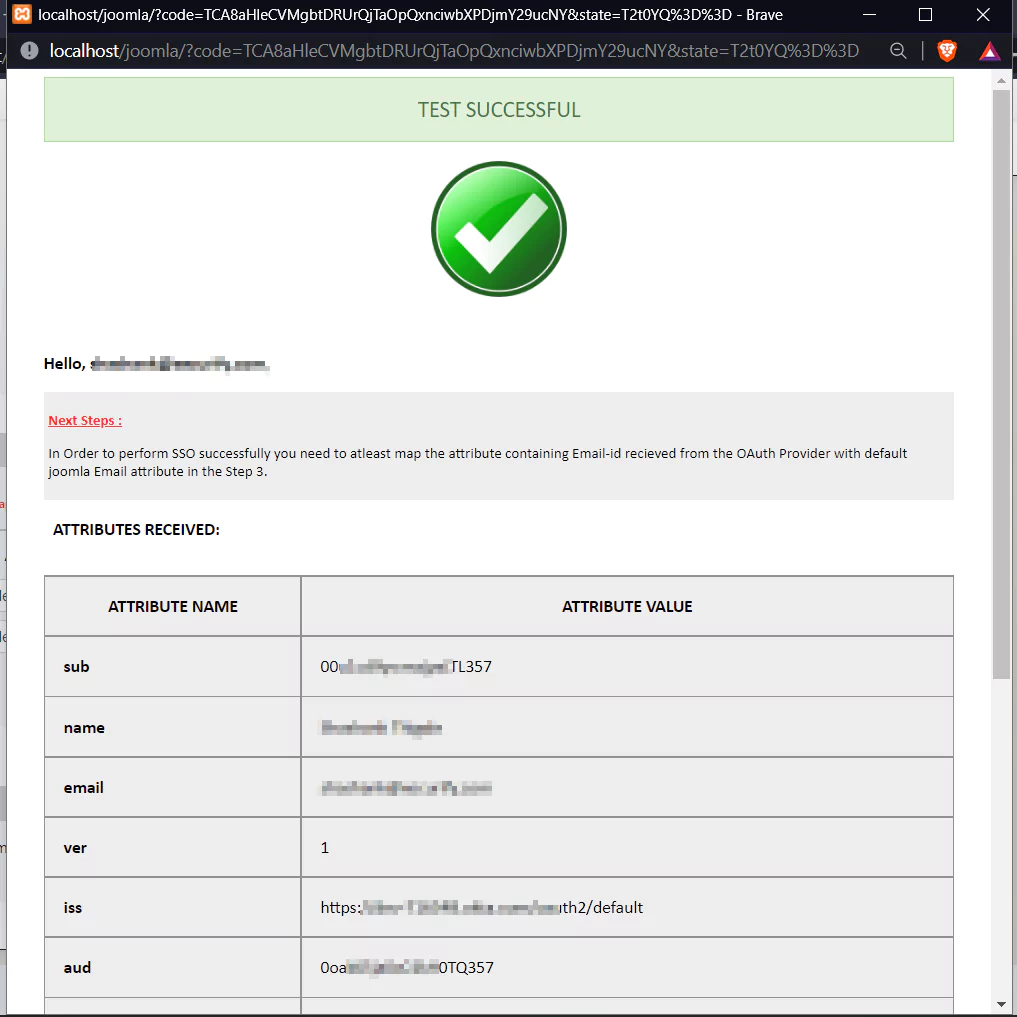


Joomla를 OAuth 클라이언트로 성공적으로 구성하여 Joomla Laravel Single Sign-On(SSO) 을 통해 사용자 인증을 구현했습니다 .
이 가이드에서는 Joomla OAuth 클라이언트 플러그인을 사용하여 Laravel을 OAuth 제공업체로 , Joomla를 OAuth 클라이언트로 구성함으로써 Joomla Laravel 싱글 사인온(SSO)을 성공적으로 설정했습니다. 이 솔루션을 통해 몇 분 안에 Laravel 로그인 자격 증명을 사용하여 Joomla 사이트에 안전하게 액세스할 수 있도록 준비할 수 있습니다.
요구 사항에 대한 빠른 안내(이메일/미팅)를 원하시면 joomlasupport@xecurify.com 으로 문의해 주세요. 저희 팀이 귀하의 요구 사항에 가장 적합한 솔루션/플랜을 선택하실 수 있도록 도와드리겠습니다.
도움이 필요하다? 우리는 바로 여기에 있습니다!




