
Shibboleth2를 사용하여 Magento에 SAML Single Sign-On | Shibboleth2 SSO | Shibboleth2를 사용하여 로그인
회사 개요
Magento용 Shibboleth-2 싱글 사인온(SSO) 로그인(SAML 기반)은 당사의 Magento SAML SP 싱글 사인온(SSO) 플러그인을 사용하여 구현할 수 있습니다 . 당사의 SSO 솔루션은 Magento SAML 2.0 호환 서비스 제공업체를 구축하여 Magento 사이트와 Shibboleth-2 간의 신뢰를 형성하고 사용자를 Magento 사이트에 안전하게 인증 및 로그인할 수 있도록 합니다. 당사의 Magento 싱글 사인온(SSO) 솔루션은 SSO 로그인을 통해 Magento 사이트의 보안을 강화하고 사용자가 Shibboleth-2 로그인 자격 증명을 사용하여 인증되도록 지원합니다. 속성/사용자 지정 매핑, 역할 매핑 등 고급 SSO 기능도 원활하게 지원합니다. SAML은 서비스 제공업체와 ID 제공업체 간의 정보 교환을 가능하게 하는 프로토콜입니다. 사용자가 로그인하려고 하면 서비스 제공업체는 사용자 정보가 포함된 SAML 어설션을 ID 제공업체에 전달합니다. ID 제공업체는 이 어설션을 수신하여 서비스 제공업체 설정과 비교하여 유효성을 검사한 후 사용자의 조직 접근을 허용합니다. 이 가이드에서는 Shibboleth-2를 IdP (ID 공급자)로, Magento를 SP(서비스 공급자)로 가정하여 Magento 사이트와 Shibboleth-2 간의 SAML 싱글 사인온(SSO) 로그인을 구성하는 방법을 안내합니다 . 저희 SSO 플러그인은 Shibboleth-2에서 무제한 사용자 인증을 제공합니다. Magento SAML 싱글 사인온(SSO) 플러그인의 다른 기능에 대한 자세한 내용은 여기를 클릭 하십시오.





Shibboleth-2 SAML SSO(Single Sign-On) 구성 단계 Magento SAML SP에 로그인
1. Shibboleth-2를 IdP(ID 제공자)로 설정
아래 단계에 따라 Shibboleth-2를 Magento용 IdP로 구성하세요.
- Magento SAML SP SSO 플러그인에서 다음으로 이동합니다. 서비스 제공업체 메타데이터 탭. 이 탭에서는 Shibboleth-2를 ID 공급자로 구성하는 데 필요한 SP 엔터티 ID 및 ACS(AssertionConsumerService) URL과 같은 SP 메타데이터를 찾을 수 있습니다.
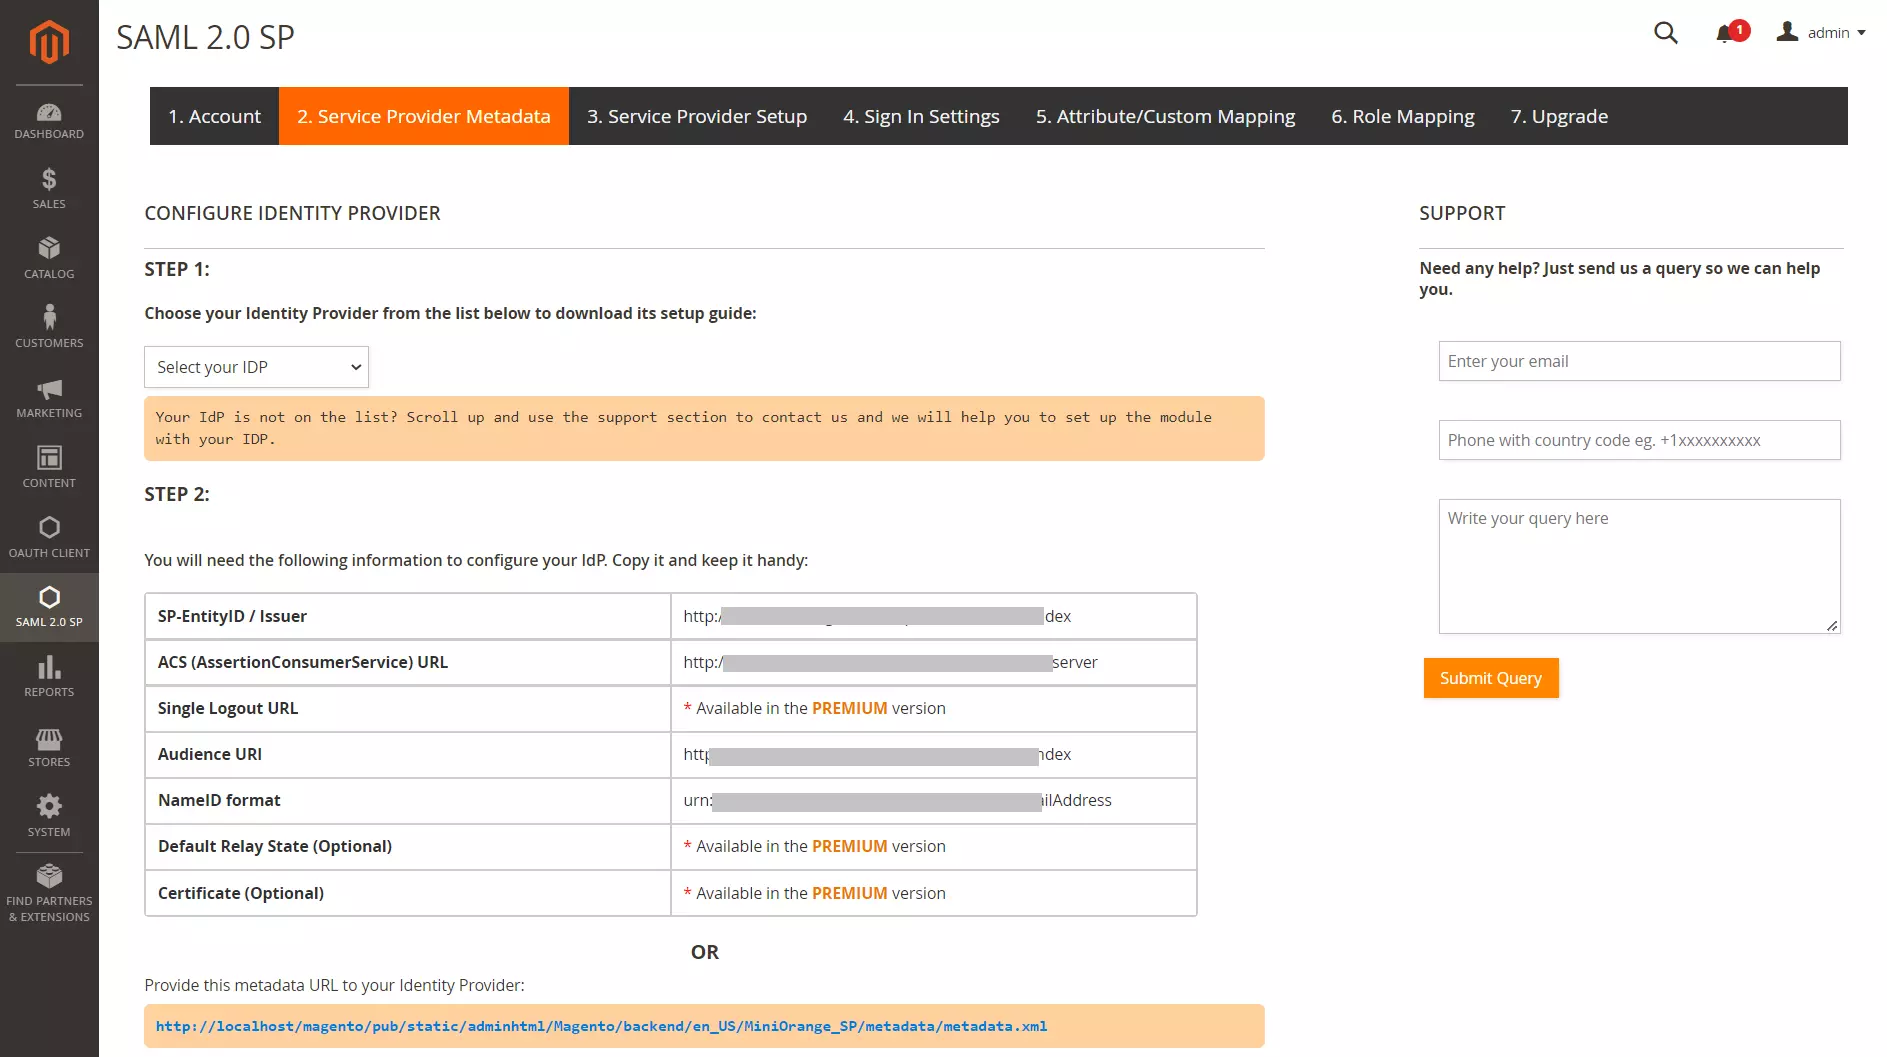
- conf/relying-party.xml에서 다음과 같이 서비스 공급자를 구성합니다.
- Shibboleth 서버가 전송 중인지 확인하세요. 이메일 주소 사용자의 이름 아이디. attribute-resolver.xml에서 이메일 속성을 이름 ID로 가져옵니다.
- attribute-filter.xml에서 이메일 속성을 해제합니다.
- Shibboleth 서버를 다시 시작합니다.
        <MetadataProviderxsi:type="InlineMetadataProvider"
                          xmlns="urn
:mace:shibboleth:2.0:metadata" id="MyInlineMetadata">

                            <EntitiesDescriptorxmlns="urn:oasis:names:tc:SAML:2.0:metadata">

                              <md:EntityDescriptorxmlns:md="urn:oasis:names:tc:SAML:2
.0:metadata"
                          entityID="<ENTITY_ID_FROM_PLUGIN>">

                                <md:SPSSODescriptorAuthnRequestsSigned="false"

                          WantAssertionsSigned="true" protocolSupportEnumeration=

                                    "urn:oasis:names:tc:SAML:2.0:protocol">


                                  <
                              urn:oasis:names:tc:SAML:1
.1:nameidformat:emailAddress</md:NameIDFormat>

                                      <md:AssertionConsumerService
                              Binding="urn
:oasis:names:tc:SAML:2.0:bindings:https-POST"

                                        Location="<ACS_URL_FROM_PLUGIN>"
                              index="1"/>

                                    </md:SPSSODescriptor>

                                  </md:EntityDescriptor>

                                </EntitiesDescriptor>

                              </MetadataProvider>
   <resolver:AttributeDefinitionxsi:type="ad:Si
mple" id="email"
                          sourceAttributeID="mail">

                             <resolver:Dependency ref="ldapConnector" />

                             <resolver:AttributeEncoderxsi:type="enc:SAML2
StringNameID"
                          nameFormat="urn:oasis:names:tc:SAML:1.1:

                              nameid-format:emailAddress"/>

                          </resolver:AttributeDefinition>
         <afp:AttributeFilterPolicy id="releaseTransientIdToAnyone">

                          <afp:PolicyRequirementRulexsi:type="basic:ANY"/>

                            <afp:AttributeRuleattributeID="email">

                              <afp:PermitValueRulexsi:type="basic:ANY"/>

                            </afp:AttributeRule>

                          </afp:AttributeFilterPolicy>
Shibboleth-2 SSO(Single Sign-On) 로그인을 달성하기 위해 Shibboleth-2를 SAML IdP(ID 공급자)로 성공적으로 구성하여 Magento 사이트에 대한 보안 Shibboleth-2 로그인을 보장했습니다.
추가 자료
- 싱글 사인온(SSO) 로그인이란 무엇입니까?
- Shibboleth-2 IdP 구성
- Shibboleth-2 SAML IdP - 사용자 인증
- SAML이란 무엇입니까? SAML SSO는 어떻게 작동하나요?
- Magento SAML 싱글 사인온(SSO) 플러그인.
연락처
Magento OAuth 서버 확장 프로그램 설정에 도움이 필요하시면 magentosupport@xecurify.com 으로 문의해 주세요 . 저희 팀에서 고객님의 요구사항에 맞는 최적의 솔루션/요금제를 선택하실 수 있도록 도와드리겠습니다.


