
Azure AD를 IdP로 사용하는 Moodle SAML SSO(Single Sign-On) | Azure AD SSO 로그인
회사 개요
Moodle 사이트에 대한 SAML SSO(Single Sign-On)는 miniOrange SAML SSO 플러그인을 사용하여 구현할 수 있습니다. 우리 플러그인은 모든 SAML 호환 ID 공급자와 호환됩니다. 여기서는 IdP(ID 공급자)인 Azure AD와 SP(서비스 공급자)인 Moodle 간에 SSO(Single Sign-On)를 구성하는 단계별 가이드를 살펴보겠습니다.



전제조건 : 다운로드 및 설치
Azure AD를 Moodle의 ID 공급자(IdP)로 구성하려면 miniOrange Moodle SAML 2.0 SSO 플러그인을 설치해야 합니다.
구성 단계
1. Azure AD를 IdP로 설정
Azure AD를 ID 공급자로 구성하려면 아래 단계를 따르세요.
Azure AD를 IdP로 구성
- 앱 등록
- 엔터프라이즈 애플리케이션
Azure AD를 IdP로 구성
- . 플러그인 탭 스크롤 서비스 제공업체 메타데이터 섹션에서 다음과 같은 SP 메타데이터를 찾을 수 있습니다. SP 엔티티 ID ACS(AssertionConsumerService) URL 이는 아이덴티티 공급자를 구성하는 데 필요합니다.

- 혜택 이용(Benefits Access) 또는 퍼소니파이 헬스 앱(Personify App)을 Azure AD 포털
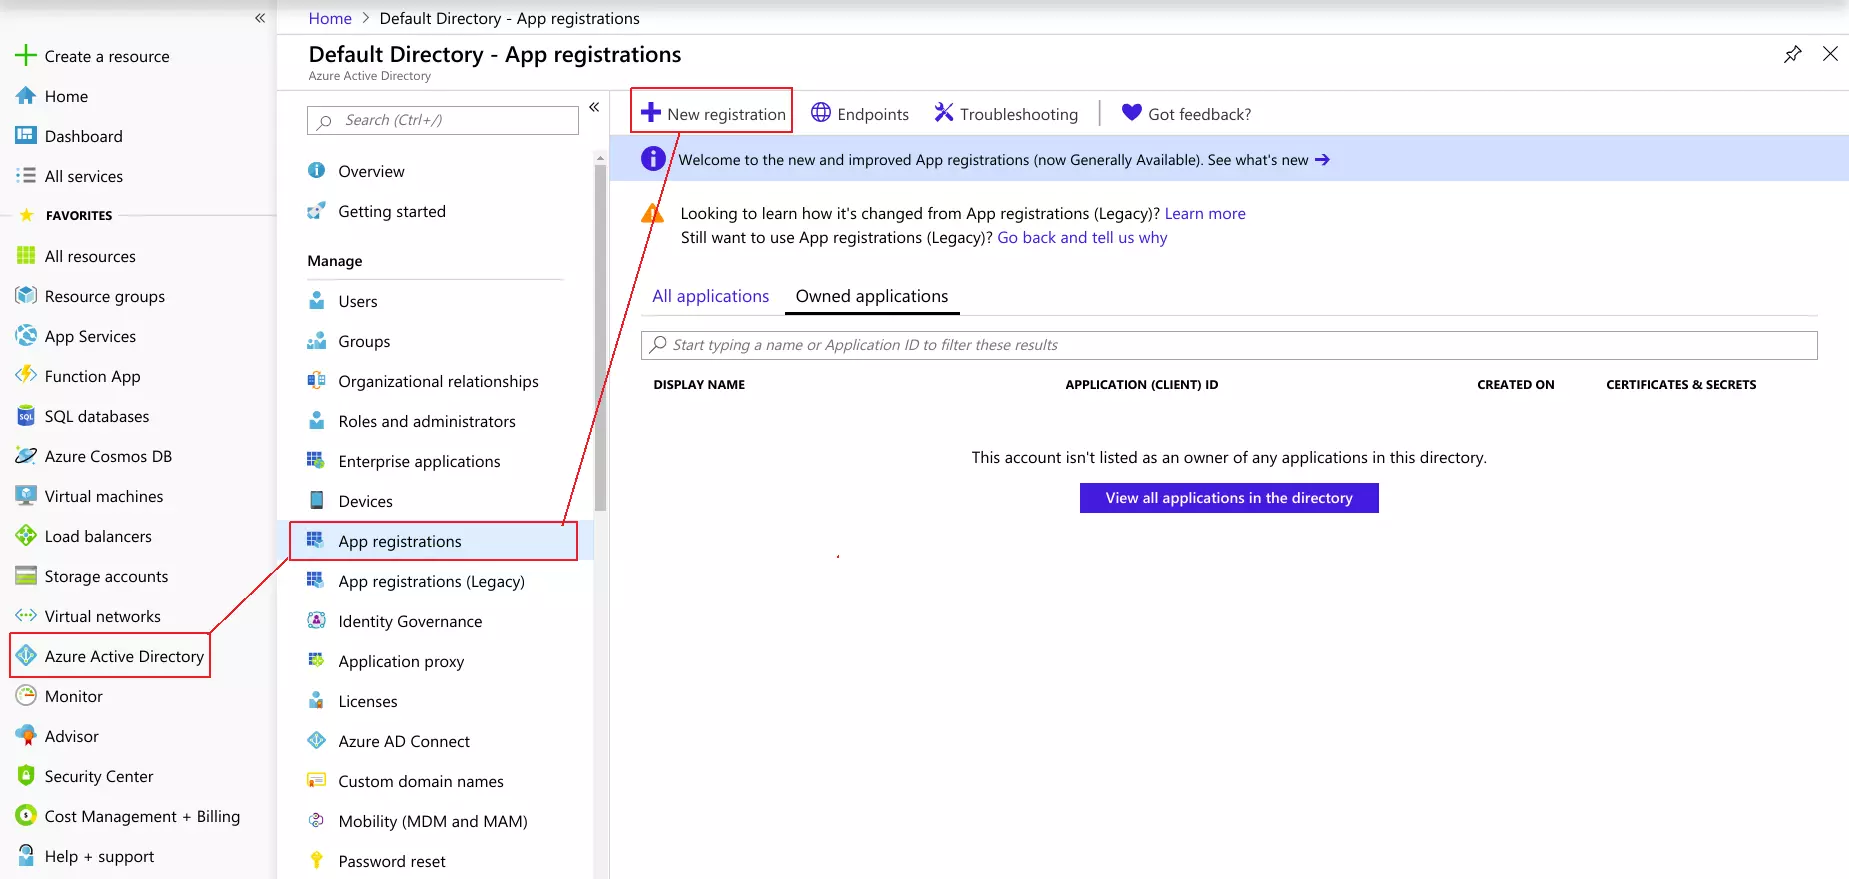
- 선택 Azure Active Directory ⇒ 앱 등록. 클릭하세요 신규 애플리케이션 등록.
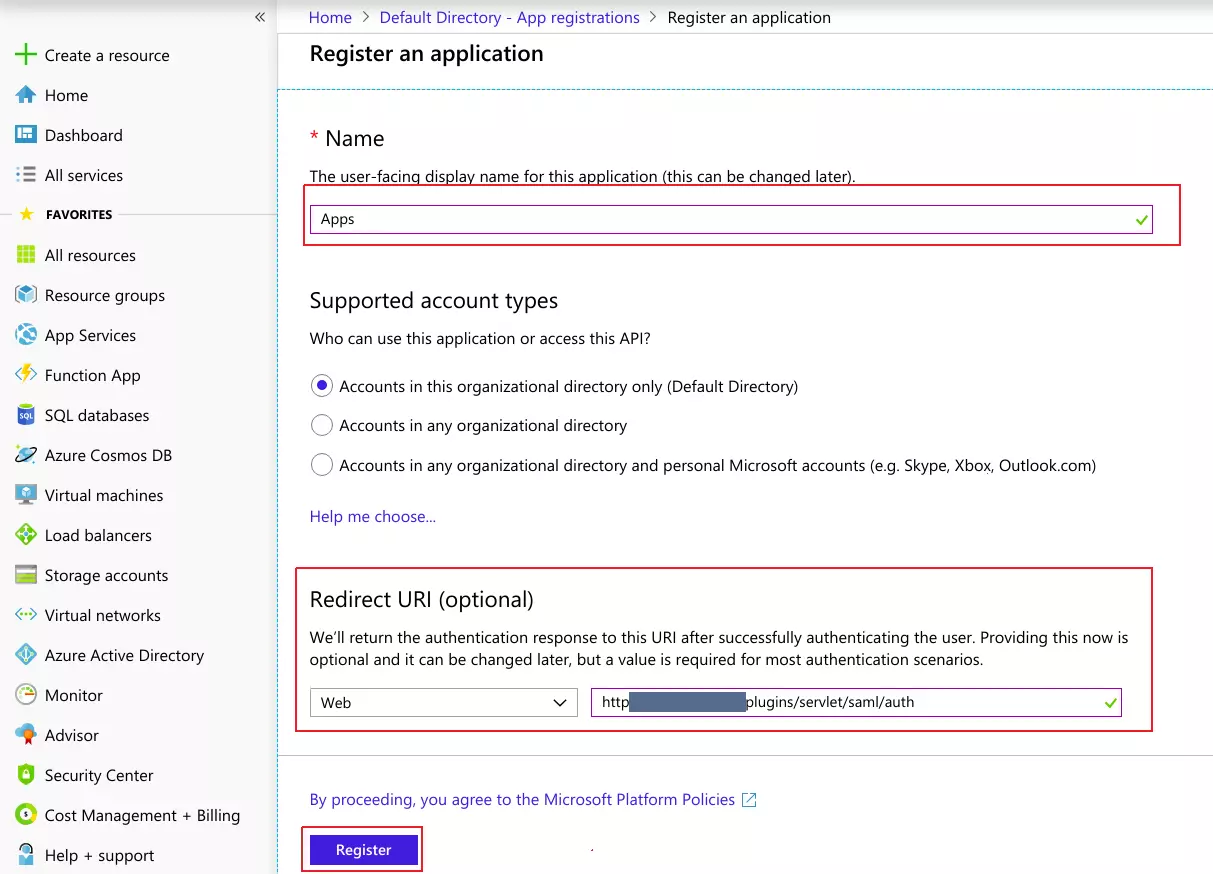
- 이름을 지정하고 계정 유형을 선택합니다. 리디렉션 URI 필드에 제공된 ACS URL을 입력합니다. 서비스 제공업체 메타데이터 플러그인 섹션을 클릭하고 회원가입 버튼을 클릭합니다.
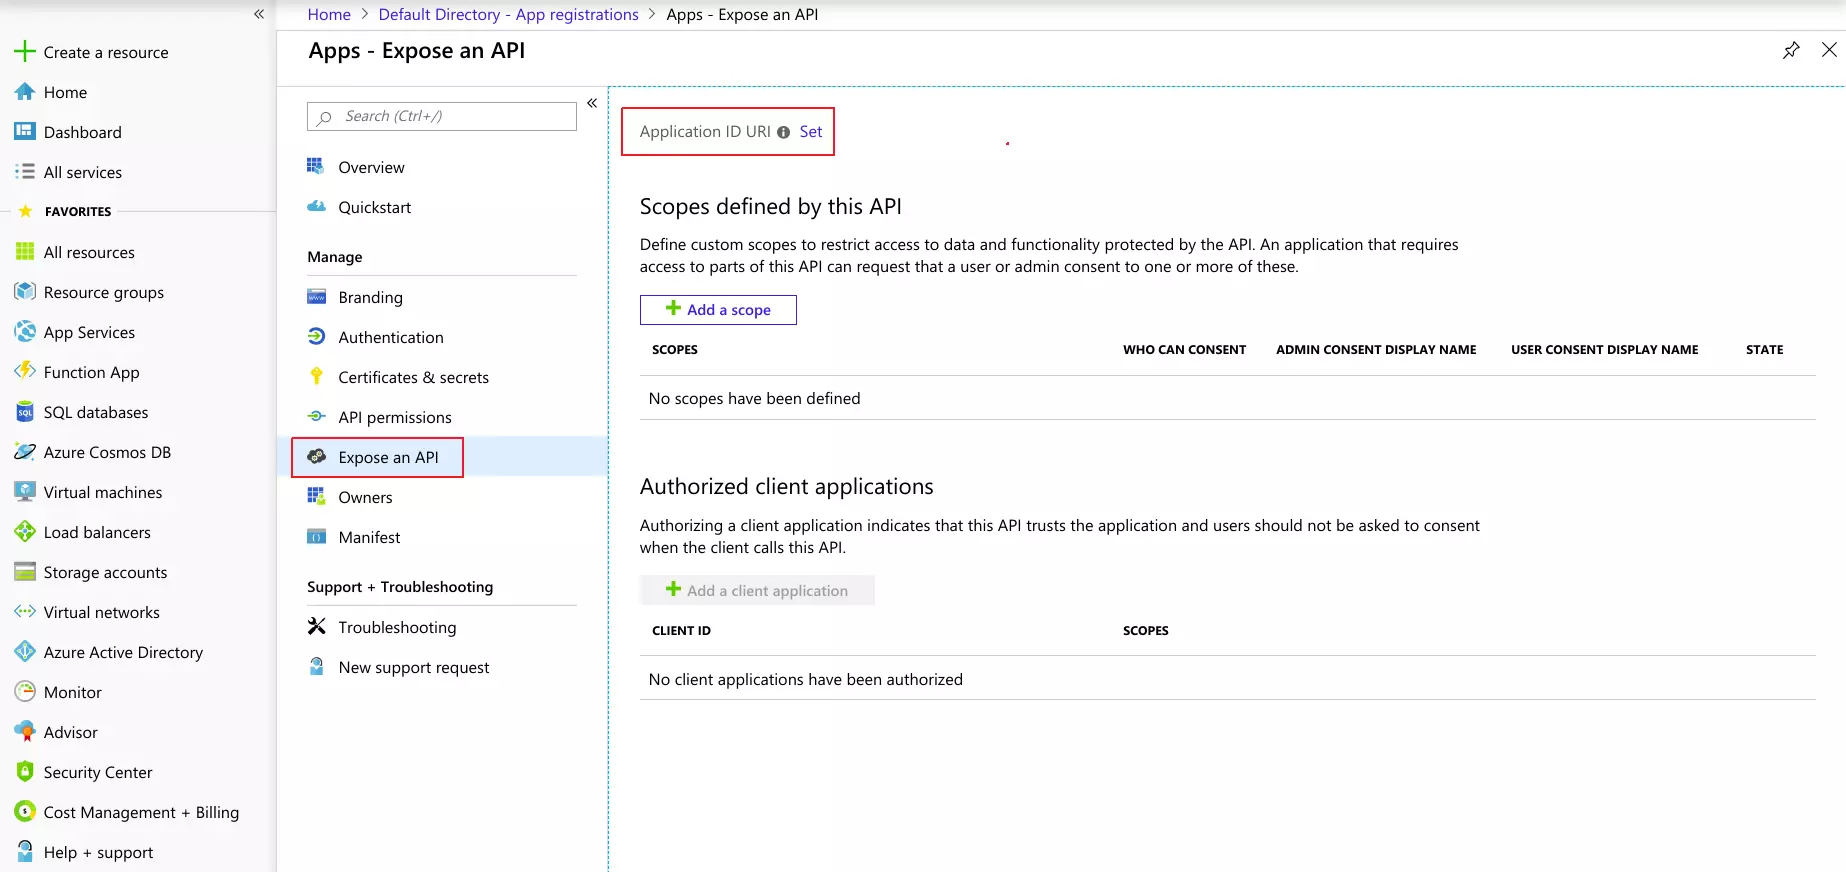
- 이제 API 노출 메뉴 옵션을 클릭하고
세트 버튼을 누르고 교체하세요. 애플리케이션 ID URI 플러그인으로 SP 엔터티 ID
여기에 플러그인의 서비스 제공업체 메타데이터 섹션 에서 SP 엔티티 ID 값을 입력하십시오.
- 다시로 이동 Azure Active Directory ⇒ 앱 등록 창을 클릭하고 종점 링크를 클릭하십시오.
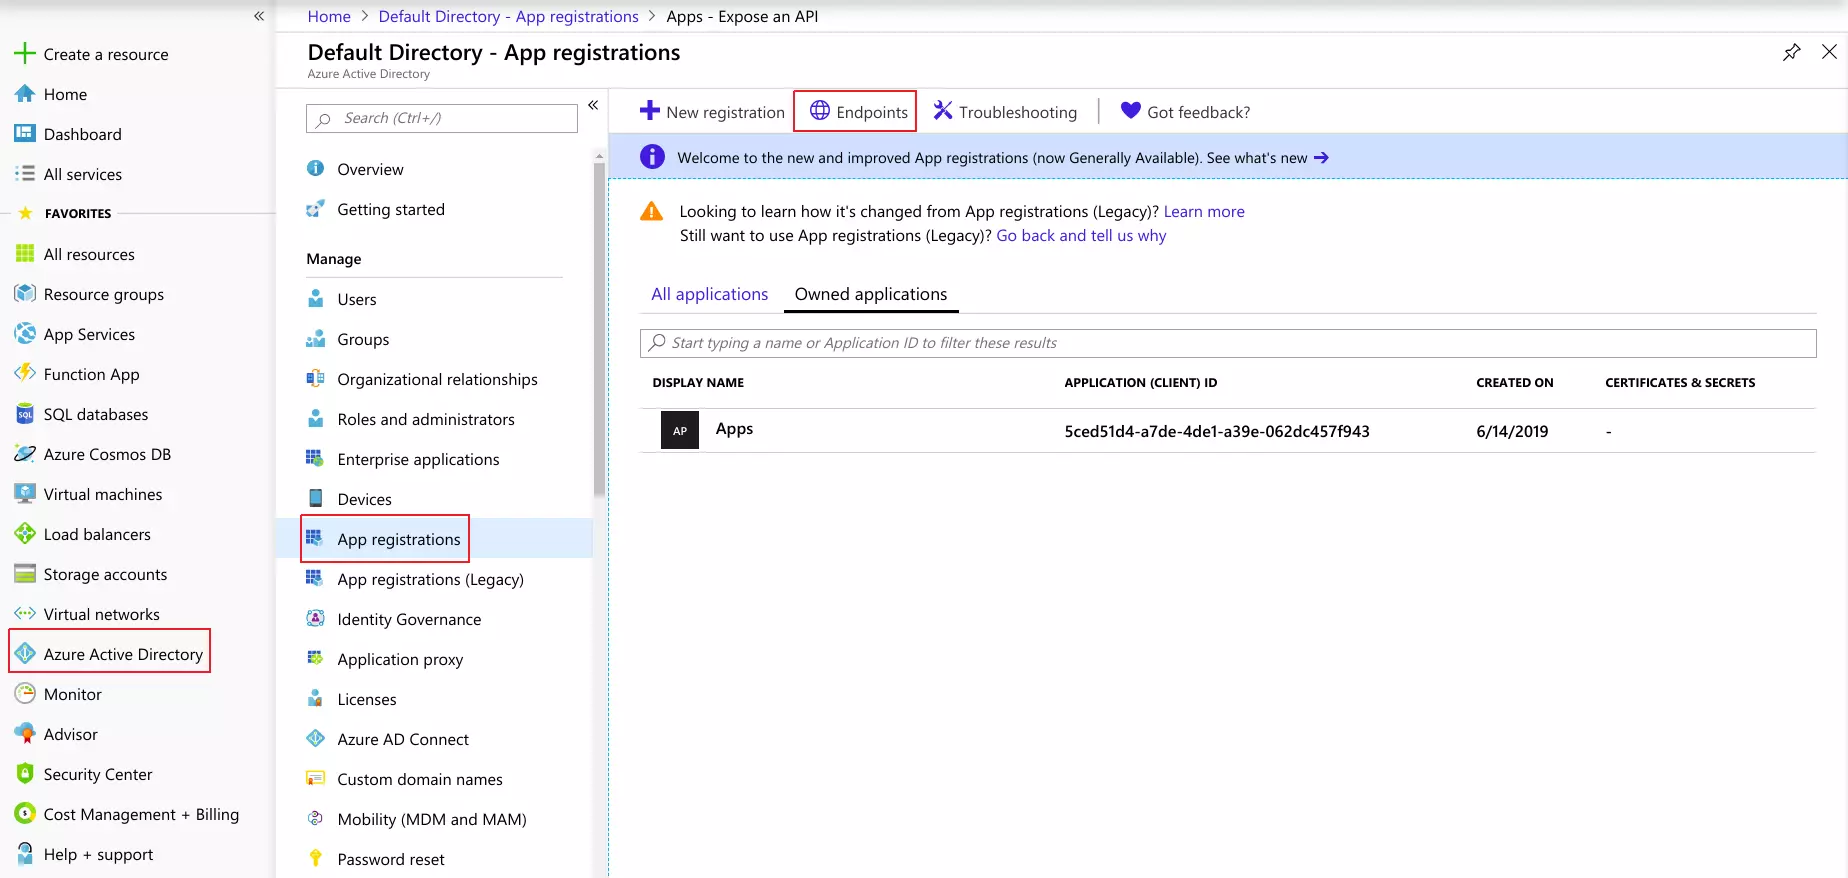
- 그러면 여러 URL이 나열된 창이 열립니다. 복사 연방 메타데이터 문서 URL. 이는 SAML 플러그인을 구성하는 동안 필요합니다.
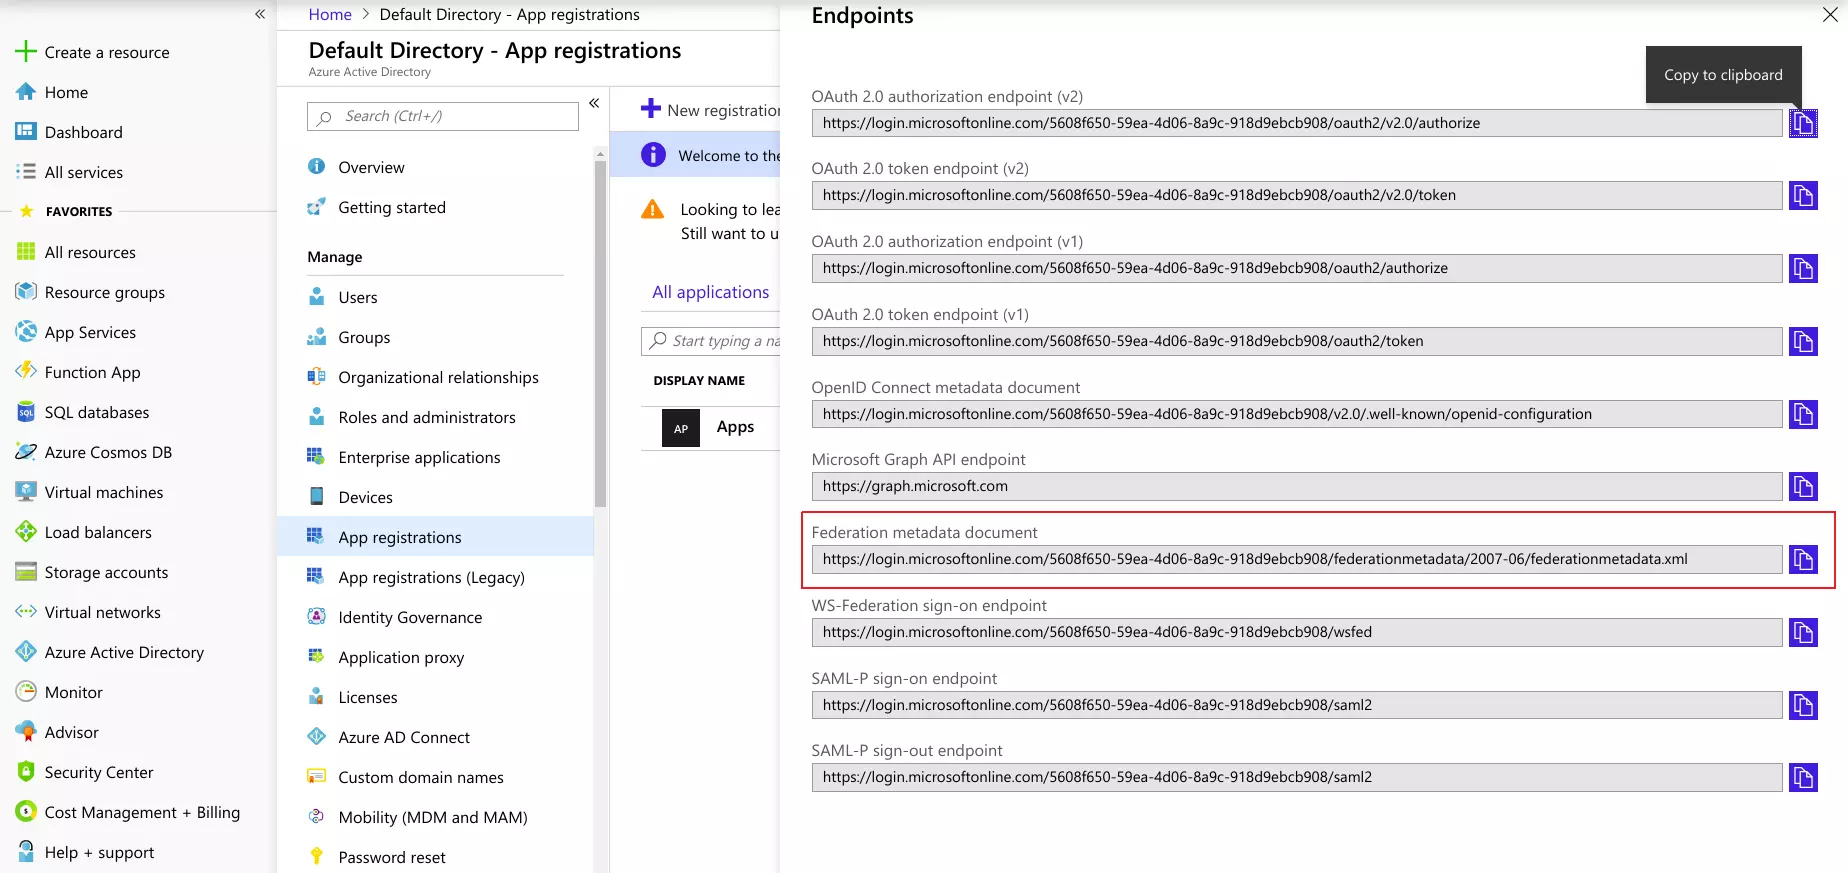
Azure AD를 IdP로 구성
- . 플러그인 탭 스크롤 서비스 제공업체 메타데이터 섹션에서 다음과 같은 SP 메타데이터를 찾을 수 있습니다. SP 엔티티 ID ACS(AssertionConsumerService) URL 이는 아이덴티티 공급자를 구성하는 데 필요합니다.
- 혜택 이용(Benefits Access) 또는 퍼소니파이 헬스 앱(Personify App)을 Azure AD 포털
- 선택 Azure Active Directory ⇒ 엔터프라이즈 애플리케이션.
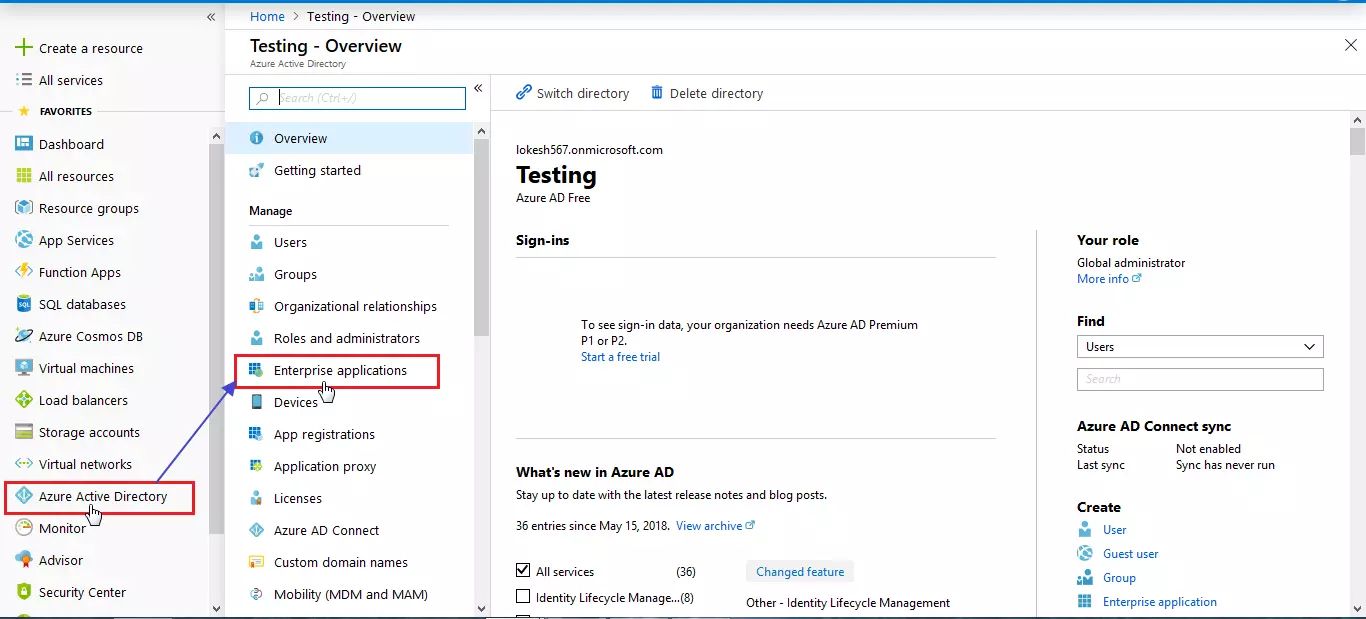
- 를 클릭하십시오 새 응용 프로그램.
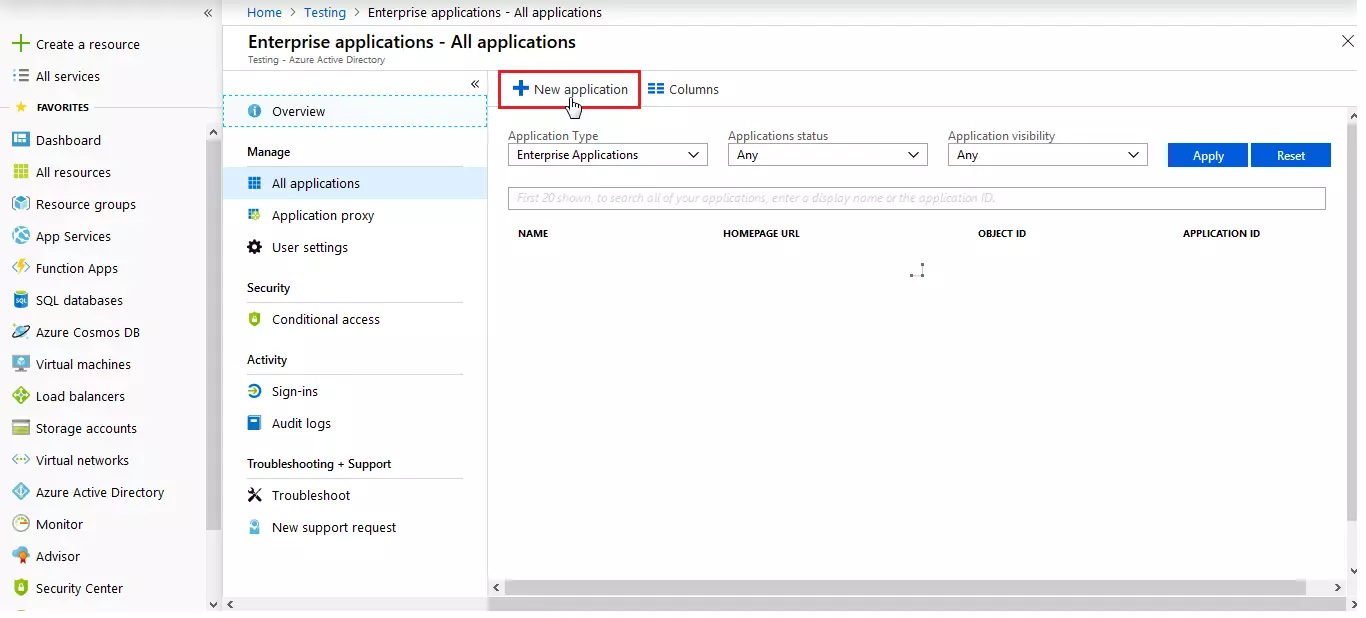
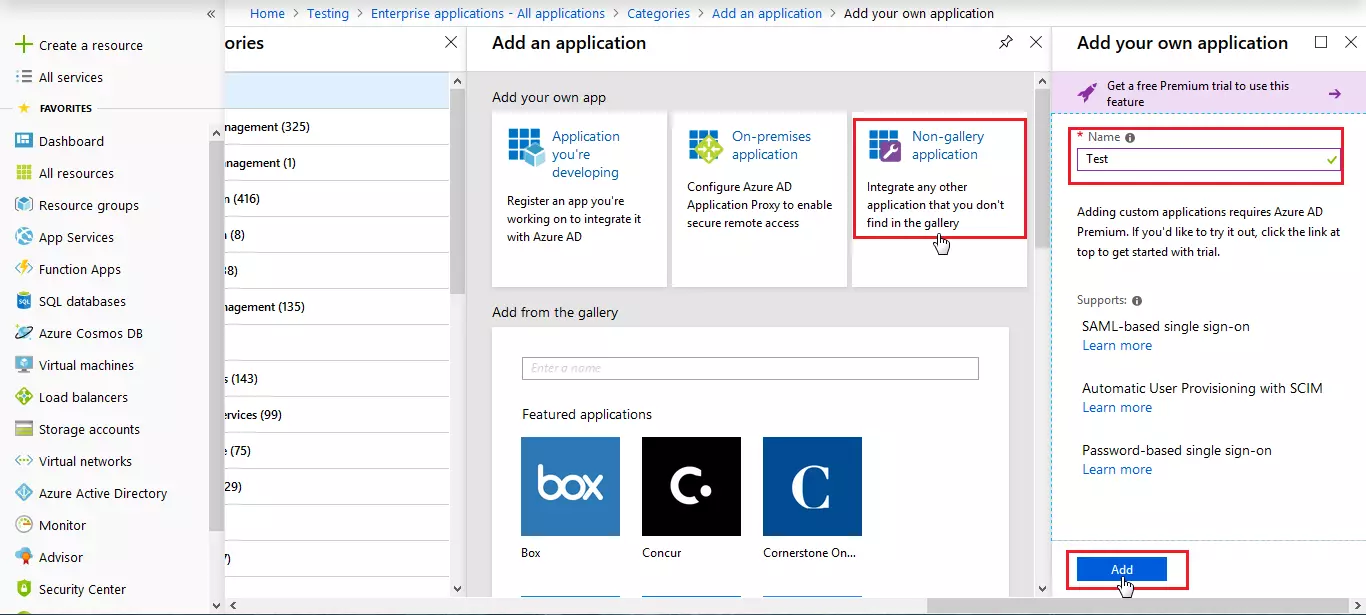
- 를 클릭하십시오 비 갤러리 애플리케이션 섹션을 클릭하고 앱 이름을 입력하고 클릭하세요. 추가 버튼을 클릭합니다.
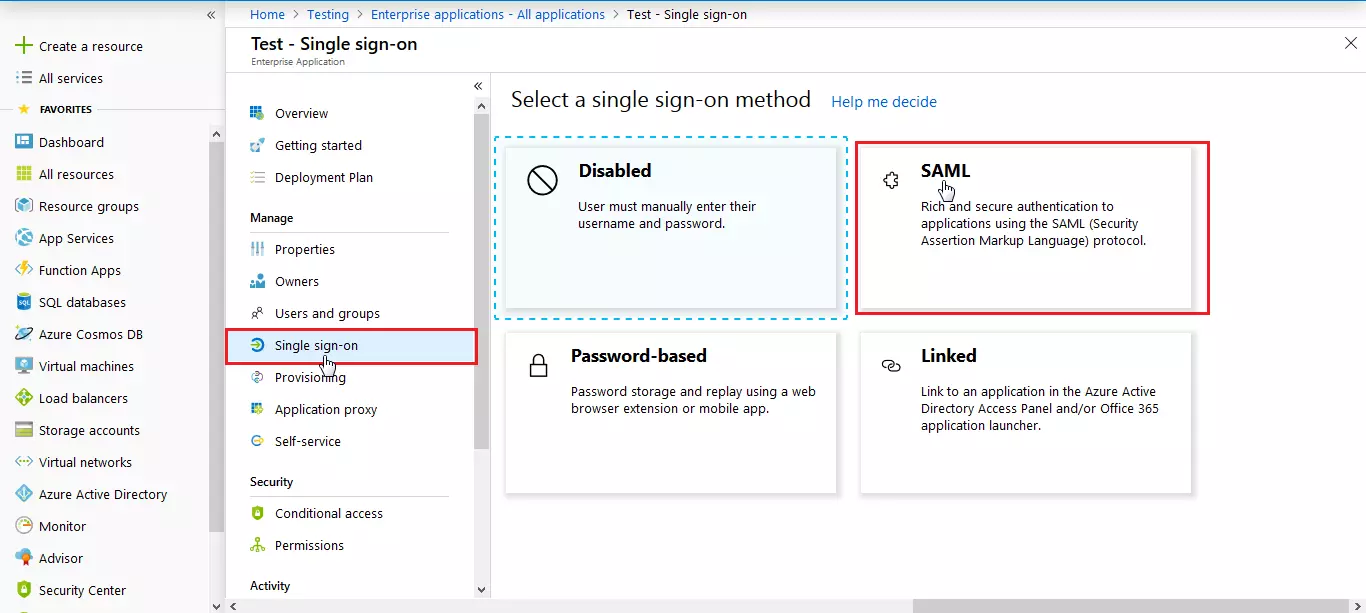
- 를 클릭하십시오 싱글 사인온 애플리케이션의 왼쪽 탐색 메뉴에서. 다음 화면은 단일 로그인을 구성하기 위한 옵션을 보여줍니다. SAML.
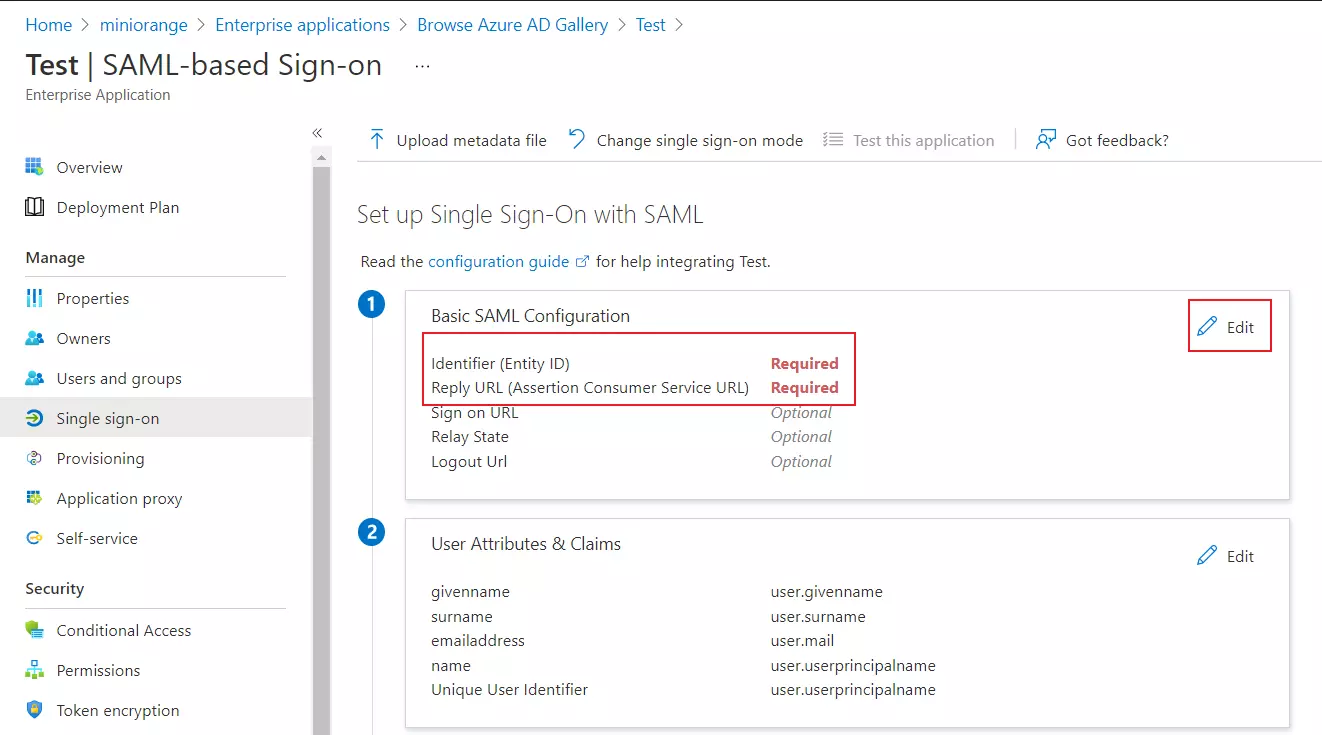
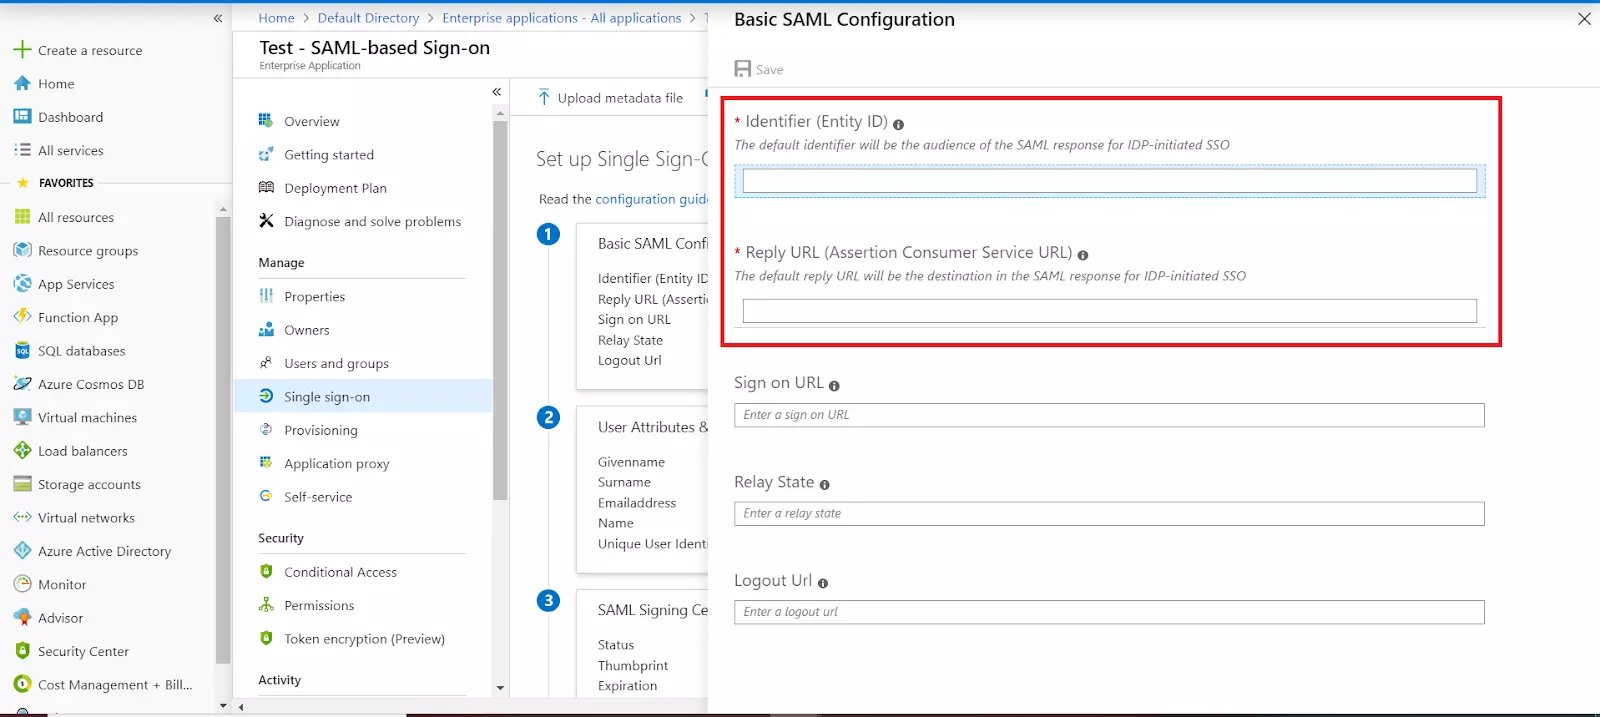
- 입력 SP 엔터티 ID 을 통한 확인 그리고 ACS URL 을 통한 답변 URL 에 서비스 제공업체 메타데이터 플러그인 섹션.
- 기본적으로 다음은 Attributes 보내집니다.
- . 사용자 속성 및 클레임 탭 클릭 편집.
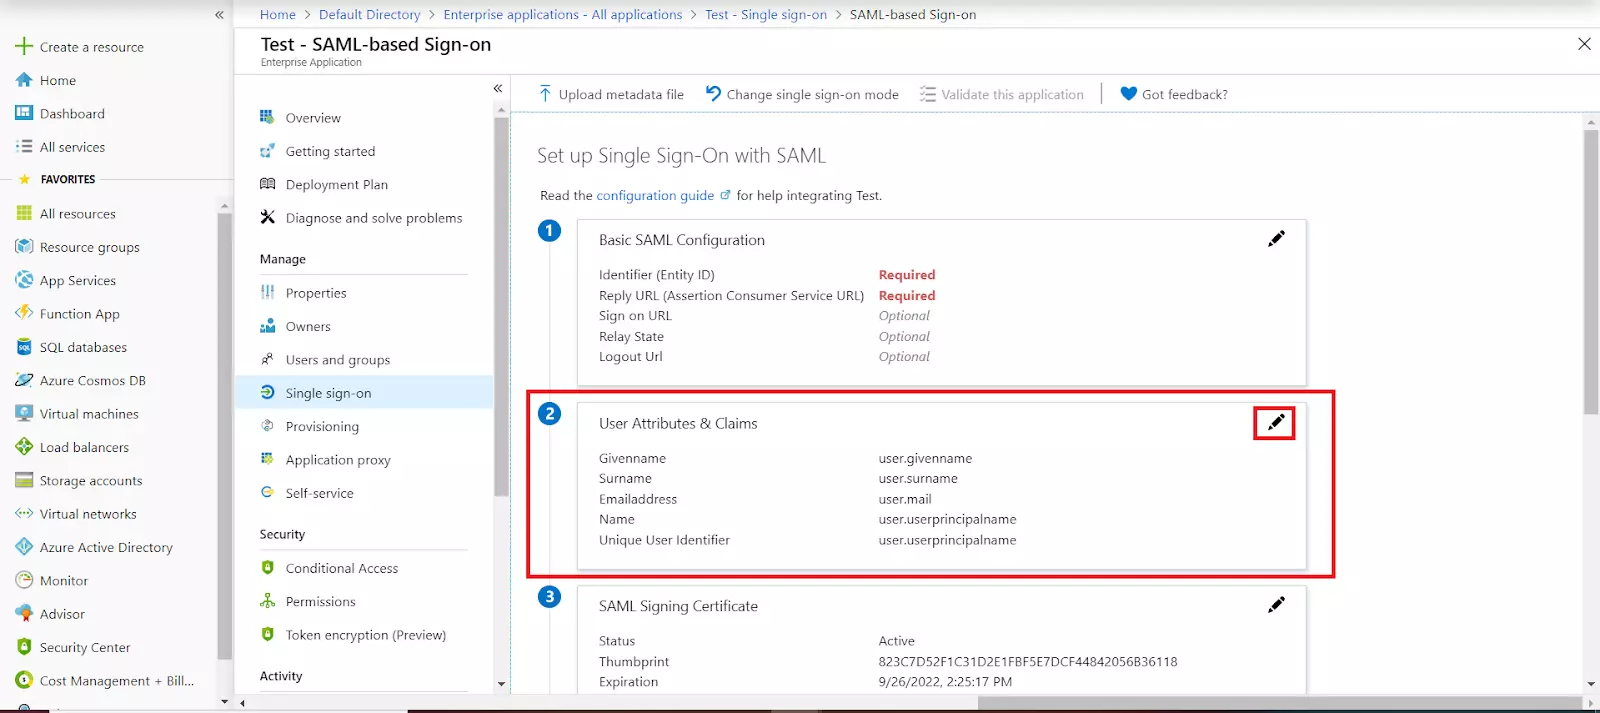
- 편집하려는 소유권 주장 이름을 클릭합니다.
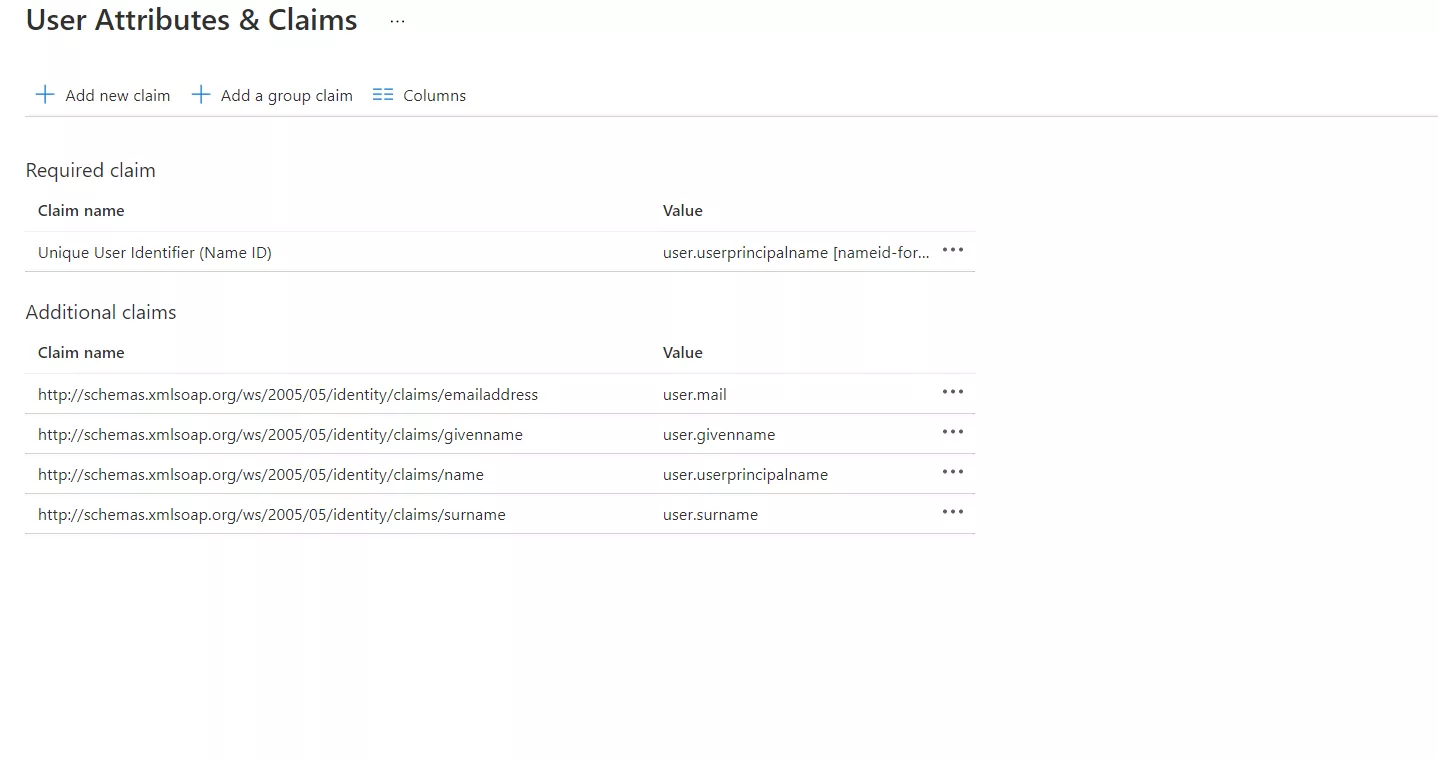
- 편집 할 수 있습니다. 이름 네임 스페이스 필요에 따라.
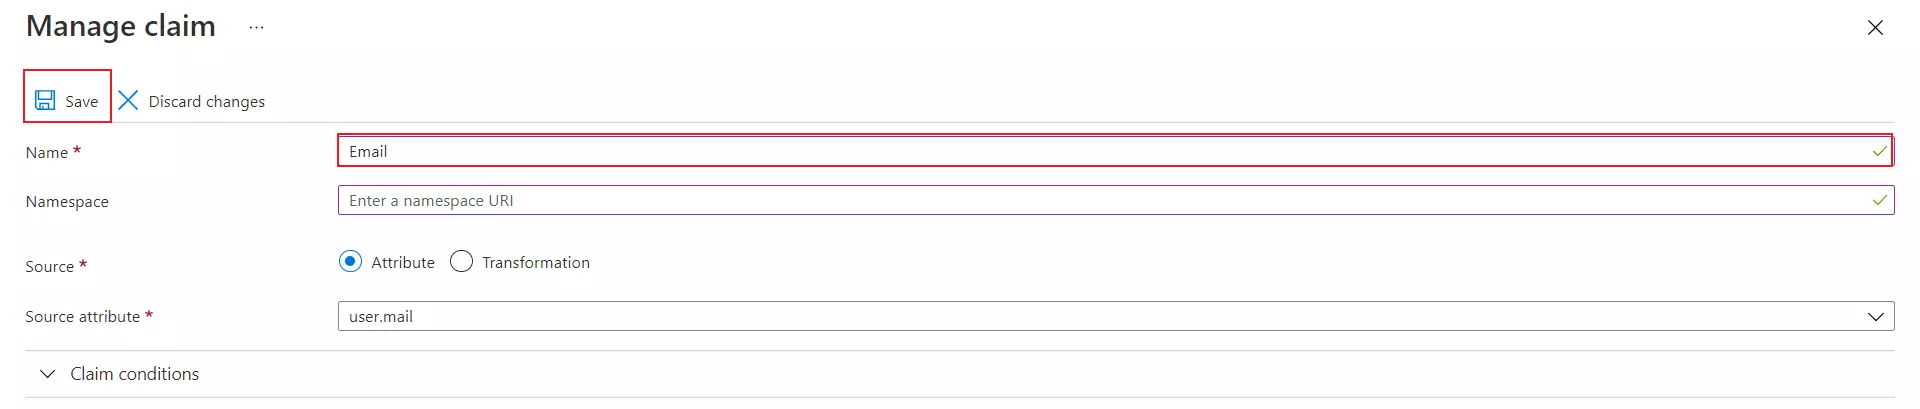
- 소유권 주장 이름을 수정하면 다음 화면이 표시됩니다.
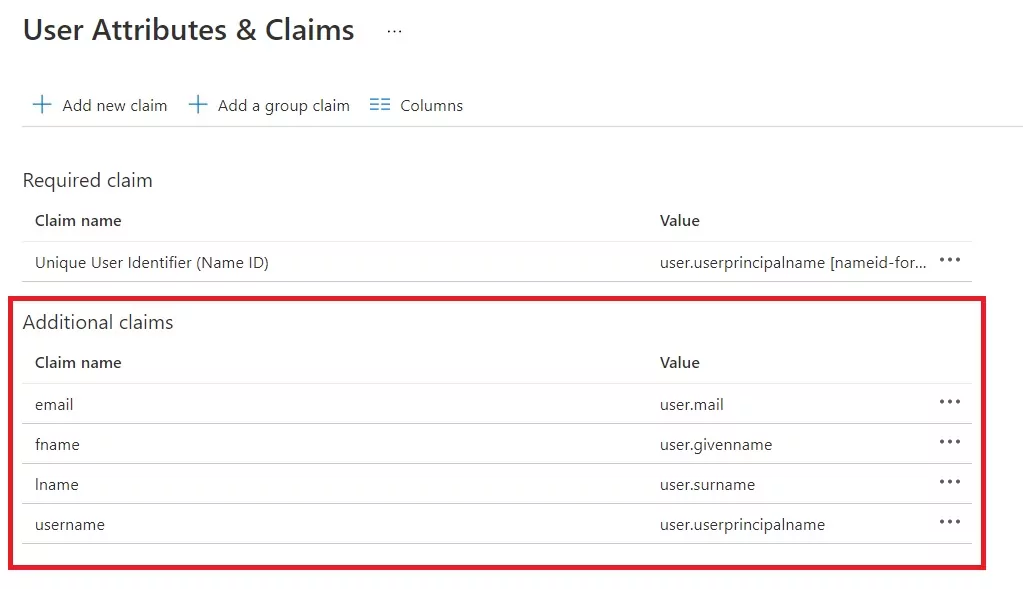
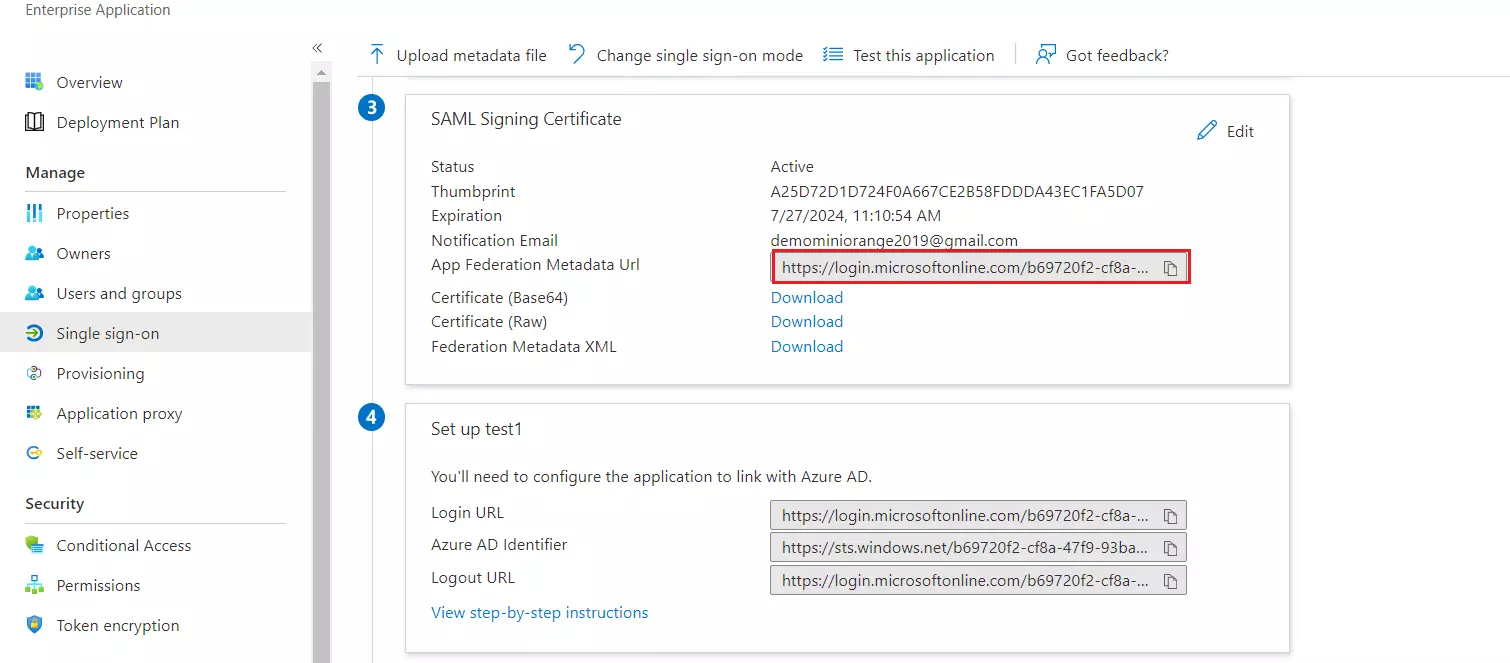
- 부 앱 페더레이션 메타데이터 URL. 이는 SAML 플러그인을 구성하는 동안 사용됩니다.
SAML 애플리케이션에 사용자 및 그룹 할당
- 보안 제어로서, Azure AD는 Azure AD가 사용자에게 액세스 권한을 부여하지 않는 한 사용자가 애플리케이션에 로그인할 수 있도록 하는 토큰을 발급하지 않습니다. 사용자는 직접 또는 그룹 멤버십을 통해 액세스 권한을 부여받을 수 있습니다.
- 를 클릭하십시오 사용자 및 그룹 애플리케이션 왼쪽 탐색 메뉴에서. 다음 화면은 애플리케이션에 사용자/그룹을 할당하기 위한 옵션을 보여줍니다.
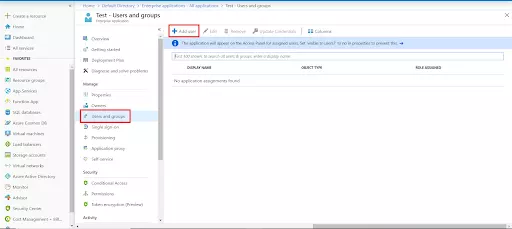
- 클릭 후 사용자 추가, 고르다 사용자 및 그룹 인간을 과제 추가 화면을 표시합니다.
- 다음 화면은 사용자를 선택하거나 외부 사용자를 초대하는 옵션을 제공합니다. 적절한 사용자를 선택하고 선택 버튼을 클릭합니다.
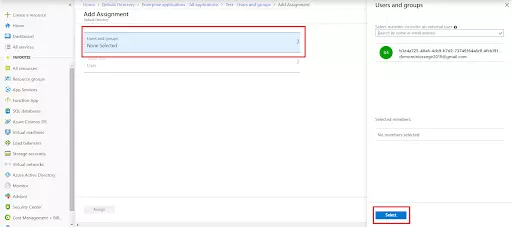
- 여기서는 아래에서 이 사용자에게 역할을 할당할 수도 있습니다. 역할 선택 섹션. 마지막으로 클릭하세요 양수인 해당 사용자 또는 그룹을 SAML 애플리케이션에 할당하려면 버튼을 클릭합니다.
2. Moodle을 SP(서비스 공급자)로 구성
- 무료
- 프리미엄
miniOrange SAML SSO 플러그인에서 플러그인 탭으로 이동합니다. 플러그인을 구성하는 방법은 두 가지입니다.
A. IDP 메타데이터를 업로드하면 다음과 같습니다.
- 입력 IDP 이름.
- . 서비스 제공업체 설정 섹션 선택 메타데이터 URL/XML 에 방법을 선택하세요 쓰러지 다.
- IdP 메타데이터 URL 또는 XML 파일을 복사하여 붙여넣습니다. IDP 메타데이터 URL/XML 입력 필드.
- 온 클릭 더 알아보기 구성을 테스트합니다.

B. 수동 구성:
- 귀하가 제공한 필수 설정(예: IDP 이름, IDP 엔터티 ID 또는 발급자, SAML 로그인 URL, X.509 인증서)을 제공하십시오. 아이덴티티 공급자.
- 온 클릭 더 알아보기 구성을 테스트합니다.

3단계: 속성 매핑
- 사용자가 SSO를 수행하면 ID 공급자가 NameID 값을 보냅니다. 이 값은 모든 사용자에게 고유합니다.
- 플러그인이 이러한 속성에 액세스하려면 다음 값을 할당하십시오. ID / Username 이메일 as 이름 ID.

miniOrange SAML SSO 플러그인에서 플러그인의 서비스 제공업체 설정 섹션까지 아래로 스크롤합니다. 플러그인을 구성하는 방법은 두 가지입니다.
A. IDP 메타데이터를 업로드하면 다음과 같습니다.
- IDP 이름을 제공하십시오. 예를 들어 my_IDP입니다.
- 다음의 값을 선택하세요. 방법을 선택하세요 드롭다운에서 메타데이터 URL/XML로.
- 메타데이터 URL을 다음과 같이 입력하세요.
https://테넌트 이름.b2clogin.com/테넌트 이름.onmicrosoft.com/B2C_1A_signup_signin_saml/Samlp/metadata

참고: 위 URL에서 tenant-name을 Azure B2C 테넌트 이름으로 바꿔야 합니다.

- 아래쪽으로 스크롤하여 클릭하십시오. 변경 사항을 저장 버튼을 클릭합니다.
B. 수동 구성:
- 귀하가 제공한 필수 설정(예: ID 공급자 이름, IdP 엔터티 ID 또는 발급자, SAML 로그인 URL, X.509 인증서)을 제공합니다. 아이덴티티 공급자.
- 온 클릭 변경 사항을 저장 버튼을 눌러 구성을 저장하세요.
3단계: 속성 매핑
기본 속성 매핑
- 사용자가 SSO를 수행하면 ID 공급자가 NameID 값을 보냅니다. 이 값은 모든 사용자에게 고유합니다.
- 플러그인이 이러한 속성에 액세스하려면 이메일 ID / Username 속성을 사용하지 않는 것입니다.
- 추가적으로 사용자 속성을 매핑할 수 있습니다(예: 이름 성).
- 온 클릭 변경 사항을 저장 버튼을 눌러 구성을 저장하세요.

사용자 정의 속성 매핑
이 기능을 사용하면 IDP에서 보낸 사용자 정의 속성을 Moodle 속성에 매핑할 수 있습니다.
- 맞춤 속성을 생성하려면 다음으로 이동하세요. 사이트 관리 >> 사용자 >> 사용자 프로필 필드 플러그인에서.
- 를 클릭하십시오 새 프로필 필드 만들기 , 드롭다운에서 속성 유형을 선택하고 필수 필드에 값을 입력합니다.

- 생성된 사용자 정의 속성에 원하는 값을 할당합니다.
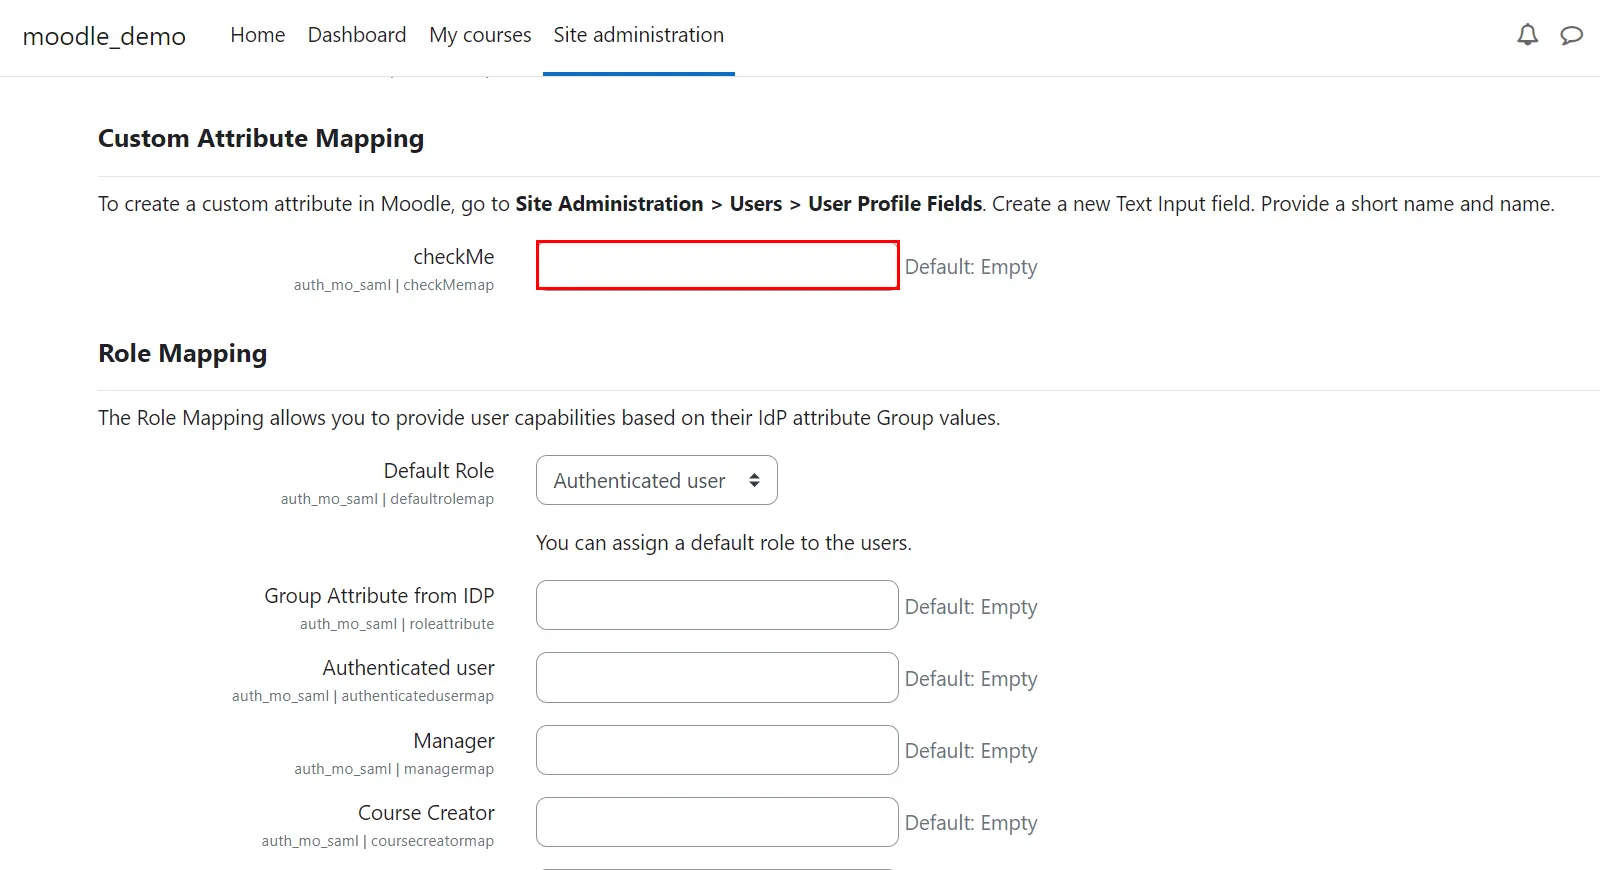
- 아래로 스크롤하여 변경 사항을 저장 버튼을 눌러 구성을 저장하세요.
4단계: 역할 매핑
- 무료 플러그인에서는 SSO를 수행할 때 모든 비관리자 사용자에게 할당될 기본 역할을 선택할 수 있습니다.
참고: SSO를 통해 생성된 새 사용자에게는 역할이 할당됩니다. 기존 Moodle 사용자의 역할은 영향을 받지 않습니다.
- 아래로 스크롤 역할 매핑 안내
- 기본 역할을 선택하고 변경 사항을 저장 버튼을 눌러 구성을 저장하세요.

4단계: 역할 매핑
이 기능을 사용하면 SSO를 수행할 때 사용자의 역할을 할당하고 관리할 수 있습니다. 기본 Moodle 역할과 함께 이는 모든 사용자 정의 역할과도 호환됩니다.
- 그룹/역할 속성은 IDP에서 보낸 역할 관련 정보를 포함하고 역할 매핑에 사용되는 필드 이름에 대한 매핑을 제공합니다.
- 스크롤하여 역할 매핑 섹션을 작성하고 각 역할에 대한 매핑을 제공합니다.
- 선택 기본 역할 사용자 역할이 할당된 값과 일치하지 않는 경우 드롭다운에서
- 예를 들어, 다음과 같은 사용자가 있는 경우 그룹/역할 속성 값은 idp-teacher이고 이를 교사 그룹에 할당하려면 선생: 역할 매핑 섹션의 필드입니다.
참고: 세미콜론(;)으로 구분하여 여러 값을 지정할 수 있습니다.
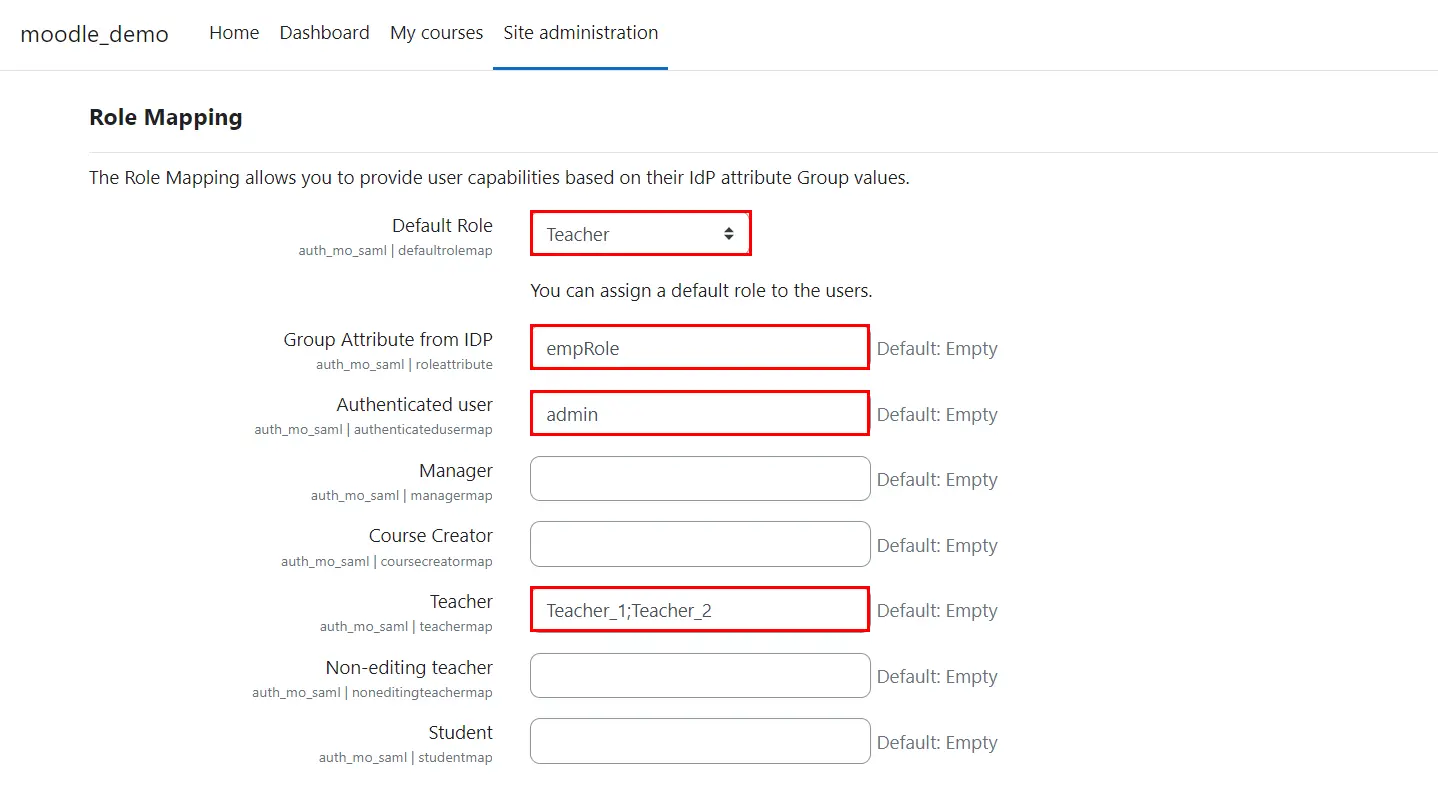
- 온 클릭 변경 사항을 저장 버튼을 눌러 구성을 저장하세요.
5단계: SSO 설정
- 플러그인에서 로그인 위젯을 추가하여 사이트에서 SP 시작 SSO를 활성화할 수 있습니다.
- 로 이동 플러그인 >> 인증 >> 인증 관리.
- 온 클릭 플러그인 가시성을 활성화합니다.
- 온 클릭 ⬆ 플러그인 기본 설정을 지정합니다.

5단계: SSO 설정
플러그인에서 로그인 위젯을 추가하여 사이트에서 SP 시작 SSO를 활성화할 수 있습니다.
- 로 이동 사이트 관리자 >> 플러그인 >> 인증 관리.
- 온 클릭 플러그인 가시성을 활성화합니다.
- 온 클릭 ⬆ 플러그인 기본 설정을 지정합니다.
- Moodle 로그인 페이지에서 WordPress 사이트로 자동 리디렉션을 활성화합니다.
- 왼쪽 메뉴에서 가능 드롭다운의 값 Moodle 로그인 페이지에서 IDP로 자동 리디렉션 활성화 입력란입니다.
- 메모해 두세요 백도어 URL SSO가 실패할 때 유용합니다.
- 온 클릭 변경 사항을 저장 버튼을 눌러 구성을 저장하세요.

Azure AD SSO로 Moodle 사이트에 로그인하기 위해 Moodle을 SAML SP로 성공적으로 구성했습니다.
관련 기사
고객이 miniOrange Moodle SAML Single Sign-On 솔루션을 선택하는 이유는 무엇입니까?

 회원가입


우리는 Single Sign-On, XNUMX단계 인증, 적응형 MFA, 프로비저닝 등을 위한 보안 ID 솔루션을 제공합니다. 다음 주소로 문의해 주세요.
+1 978 658 9387 (미국) | +91 97178 45846 (인도) moodlesupport@xecurify.com


