검색 결과 :

×

RSA SecurID를 IdP로 사용하는 Moodle SAML SSO(Single Sign-On) | RSA SecurID SSO 로그인

Moodle 사이트의 SAML Single Sign-On(SSO)은 miniOrange SAML SSO 플러그인을 사용하여 구현할 수 있습니다. 당사 플러그인은 모든 SAML 호환 ID 공급자와 호환됩니다. 여기에서는 RSA SecurID를 ID 공급자(IdP)로, Moodle을 서비스 공급자(SP)로 사용하는 단계별 가이드를 통해 Single Sign-On(SSO)을 구성합니다.


RSA SecurID를 Moodle의 IdP로 구성하려면 miniOrange Moodle SAML 2.0 SSO 플러그인을 설치해야 합니다.


RSA SecurID를 ID 공급자로 구성하려면 아래 단계를 따르세요.

RSA SecurID를 IdP로 구성

  • . 플러그인 탭 스크롤 서비스 제공업체 메타데이터 섹션에서 다음과 같은 SP 메타데이터를 찾을 수 있습니다. SP 엔티티 ID ACS(AssertionConsumerService) URL 이는 아이덴티티 공급자를 구성하는 데 필요합니다.
Moodle SAML 업로드 메타데이터

  • RSA SecurID Access(Cloud Console)에 관리자로 로그인합니다.
  • 상단 탐색 메뉴에서 애플리케이션 → 애플리케이션 카탈로그.
RSA SecurID SSO | 애플리케이션 카탈로그

  • 템플릿에서 만들기 버튼을 클릭합니다.
RSA SecurID SSO | 템플릿에서 생성

  • 옆에 있는 선택 버튼을 클릭하세요. SAML 다이렉트, 커넥터 템플릿 선택 페이지에서.
RSA SecurID SSO | SAML 직접

  • 에 필수 정보를 입력하세요. 기본 정보:
    • 이름: 예를 들어 애플리케이션 이름입니다. 미니오렌지 플러그인.
    • 설명 (선택 사항): 귀하의 애플리케이션에 대한 설명입니다.
    • 비활성화됨 [확인란](선택 사항): 사용자가 이 애플리케이션을 사용할 수 없게 하려는 경우에만 이 항목을 선택하십시오. 비활성화되면 애플리케이션이 내 애플리케이션에 표시되지만 RSA 애플리케이션 포털에는 표시되지 않습니다.
    RSA SecurID SSO | 기본 정보

    • 이제 다음 단계 버튼을 클릭합니다.

연결 프로필

  • 를 클릭하십시오 메타데이터 가져오기 버튼을 클릭합니다.
RSA SecurID SSO | 메타데이터 가져오기

  • miniOrange 플러그인의 메타데이터 파일을 업로드합니다. 다음에서 플러그인의 메타데이터 파일을 다운로드할 수 있습니다. 서비스 제공자 메타데이터 탭 플러그인의.
  • 구성된 URL을 확인하고 찜하기 오른쪽 상단에 있는 버튼 SAML 메타데이터 가져오기 창 페이지.
RSA SecurID SSO | SAML 메타데이터 가져오기

  • 플러그인 메타데이터를 성공적으로 가져왔는지 확인하세요.
RSA SecurID SSO | 메타데이터가 성공적으로 가져왔습니다.

SAML 워크플로 시작

  • 연결 URL: SSO 요청이 생성될 URL(Single Sign On에 성공한 후 리디렉션하려는 URL)을 입력합니다.
  • 선택 SP 시작, SSO는 애플리케이션 측에서 호출되기 때문입니다.
  • SAML 요청 바인딩 방법: POST

참고 및 문의 - WordPress를 사용한 Azure B2C SAML SSO

참고: SAML 2.0 SSO 플러그인의 무료 버전은 SAML 요청에 대해 POST 바인딩만 지원합니다.


  • [체크박스]에 서명함: 선택 취소

참고 및 문의 - WordPress를 사용한 Azure B2C SAML SSO

참고: SAML 2.0 SSO 플러그인의 무료 버전은 서명된 SAML 요청을 지원하지 않습니다. 유료 버전을 사용하는 경우 서명된 SAML 요청을 보낼 수 있습니다.


RSA SecurID SSO | SAML 워크플로 시작

SAML ID 제공자(발급자)

  • ID 제공업체 URL: 이 값은 플러그인을 구성하기 위한 SAML 로그인 URL로 사용됩니다.
  • 발행자 엔터티 ID: 태만

참고 및 문의 - WordPress를 사용한 Azure B2C SAML SSO

참고: 이는 플러그인 구성에 사용되는 IdP 엔티티 ID 또는 발급자입니다.


  • SAML 응답 서명: SAML 응답에 서명하는 데 사용할 개인 키와 인증서를 업로드하거나 인증서 번들 생성 버튼을 클릭하여 새 키 쌍을 생성할 수 있습니다.
  • 나가는 어설션에 인증서 포함: 활성화(선택 사항)
RSA SecurID SSO | SAML ID 공급자(발급자)

서비스 제공 업체

  • 연결 프로필 섹션에 플러그인의 메타데이터를 업로드한 경우 어설션 소비자 서비스 URL 및 대상 URL이 사전 구성되어야 합니다. 그렇지 않은 경우 다음에서 필요한 URL을 찾을 수 있습니다. 서비스 제공자 메타데이터 탭 miniOrange SAML 플러그인을 다운로드하고 여기에서 URL을 업데이트하세요.

사용자 신원

  • SAML 어설션을 생성하는 사용자를 식별하는 NameID 정보를 구성합니다.
RSA SecurID SSO | 사용자 ID

고급 구성: 속성 확장(선택 사항)

  • SAML 응답에서 애플리케이션으로 전송될 추가 사용자 정보를 구성합니다. 예를 들어 사용자 이름, 이메일, 표시 이름, 그룹 등이 있습니다.
RSA SecurID SSO | 고급 구성: 속성 확장(선택 사항)

  • 이제 클릭하십시오. 다음 단계 버튼을 클릭합니다.

사용자 액세스

  • 액세스 정책을 다음과 같이 선택합니다. 인증된 모든 사용자 허용 그리고 클릭 다음 단계 버튼을 클릭합니다.
RSA SecurID SSO | 사용자 액세스

포털 디스플레이

  • 앱 아이콘 등과 같은 RSA 최종 사용자를 위한 애플리케이션 표시 설정을 구성합니다.
  • 이제 클릭하십시오. 저장 및 완료 버튼을 눌러 설정을 저장하십시오.
RSA SecurID SSO | 포털 디스플레이

  • 이제 상단 탐색 모음에서 어플리케이션 내 응용 프로그램.
  • 구성한 앱을 찾으세요. 앱 이름 옆에 있는 아래쪽 화살표를 클릭하고 메타데이터 내보내기.
RSA SecurID SSO | 메타데이터 내보내기

  • 메타데이터를 편리하게 보관하세요. miniOrange 플러그인을 구성하는 데 필요합니다.
  • 마지막으로를 클릭하십시오. 변경 사항 게시 이 앱 구성을 게시하려면 RSA 관리 콘솔의 왼쪽 상단에 있는 버튼을 클릭하세요.
RSA SecurID SSO | 변경 사항 게시

miniOrange SAML SSO 플러그인에서 플러그인 탭으로 이동합니다. 플러그인을 구성하는 방법은 두 가지입니다.

A. IDP 메타데이터를 업로드하면 다음과 같습니다.

  • 입력 IDP 이름.
  • . 서비스 제공업체 설정 섹션 선택 메타데이터 URL/XML방법을 선택하세요 쓰러지 다.
  • IdP 메타데이터 URL 또는 XML 파일을 복사하여 붙여넣습니다. IDP 메타데이터 URL/XML 입력 필드.
  • 온 클릭 더 알아보기 구성을 테스트합니다.
Moodle SAML 업로드 메타데이터

B. 수동 구성:

  • 귀하가 제공한 필수 설정(예: IDP 이름, IDP 엔터티 ID 또는 발급자, SAML 로그인 URL, X.509 인증서)을 제공하십시오. 아이덴티티 공급자.
  • 온 클릭 더 알아보기 구성을 테스트합니다.
Moodle SAML 업로드 메타데이터

3단계: 속성 매핑

  • 사용자가 SSO를 수행하면 ID 공급자가 NameID 값을 보냅니다. 이 값은 모든 사용자에게 고유합니다.
  • 플러그인이 이러한 속성에 액세스하려면 다음 값을 할당하십시오. ID / Username 이메일 as 이름 ID.
Moodle SAML 속성 매핑

miniOrange SAML SSO 플러그인에서 플러그인의 서비스 제공업체 설정 섹션까지 아래로 스크롤합니다. 플러그인을 구성하는 방법은 두 가지입니다.

A. IDP 메타데이터를 업로드하면 다음과 같습니다.

  • IDP 이름을 제공하십시오. 예를 들어 my_IDP입니다.
  • 다음의 값을 선택하세요. 방법을 선택하세요 드롭다운에서 메타데이터 URL/XML로.
  • 메타데이터 URL을 다음과 같이 입력하세요.
    https://테넌트 이름.b2clogin.com/테넌트 이름.onmicrosoft.com/B2C_1A_signup_signin_saml/Samlp/metadata

참고 및 문의 - WordPress를 사용한 Azure B2C SAML SSO

참고: 위 URL에서 tenant-name을 Azure B2C 테넌트 이름으로 바꿔야 합니다.


Moodle SAML 업로드 메타데이터

  • 아래쪽으로 스크롤하여 클릭하십시오. 변경 사항을 저장 버튼을 클릭합니다.

B. 수동 구성:

  • 귀하가 제공한 필수 설정(예: ID 공급자 이름, IdP 엔터티 ID 또는 발급자, SAML 로그인 URL, X.509 인증서)을 제공합니다. 아이덴티티 공급자.
  • 온 클릭 변경 사항을 저장 버튼을 눌러 구성을 저장하세요.
Moodle SAML 업로드 메타데이터

기본 속성 매핑

  • 사용자가 SSO를 수행하면 ID 공급자가 NameID 값을 보냅니다. 이 값은 모든 사용자에게 고유합니다.
  • 플러그인이 이러한 속성에 액세스하려면 이메일 ID / Username 속성을 사용하지 않는 것입니다.
  • 추가적으로 사용자 속성을 매핑할 수 있습니다(예: 이름 ).
  • 온 클릭 변경 사항을 저장 버튼을 눌러 구성을 저장하세요.
Moodle SAML 속성 매핑

사용자 정의 속성 매핑

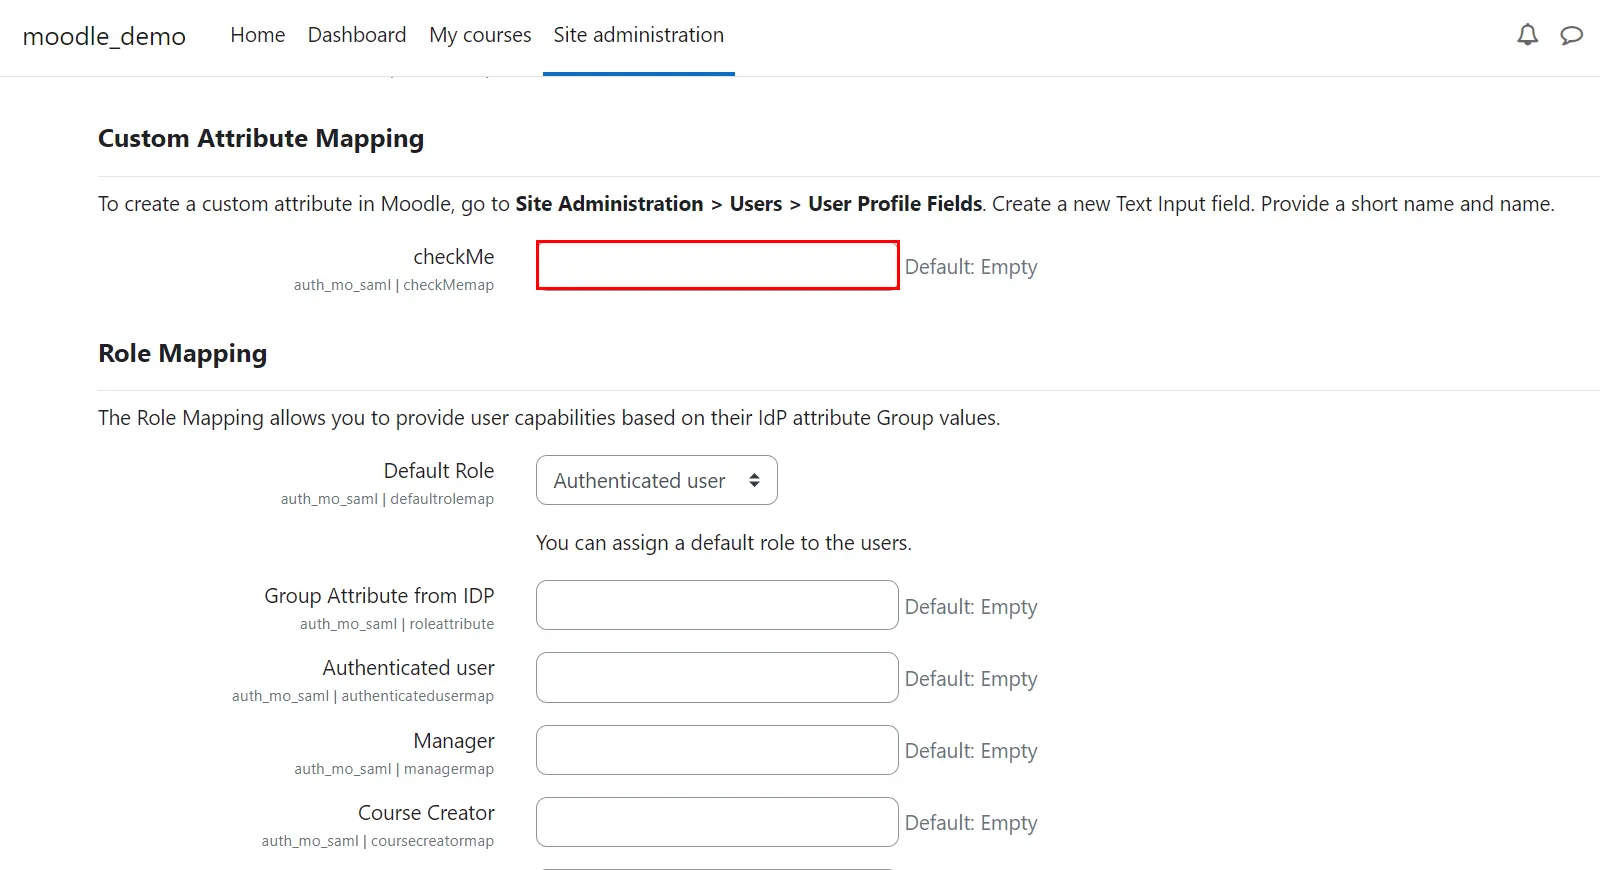
이 기능을 사용하면 IDP에서 보낸 사용자 정의 속성을 Moodle 속성에 매핑할 수 있습니다.

  • 맞춤 속성을 생성하려면 다음으로 이동하세요. 사이트 관리 >> 사용자 >> 사용자 프로필 필드 플러그인에서.
  • 를 클릭하십시오 새 프로필 필드 만들기 , 드롭다운에서 속성 유형을 선택하고 필수 필드에 값을 입력합니다.
Moodle SAML 사용자 정의 속성 생성 및 매핑

  • 생성된 사용자 정의 속성에 원하는 값을 할당합니다.
Moodle SAML 사용자 정의 속성 매핑

  • 아래로 스크롤하여 변경 사항을 저장 버튼을 눌러 구성을 저장하세요.

4단계: 역할 매핑

  • 무료 플러그인에서는 SSO를 수행할 때 모든 비관리자 사용자에게 할당될 기본 역할을 선택할 수 있습니다.

참고 및 문의 - WordPress를 사용한 Azure B2C SAML SSO

참고: SSO를 통해 생성된 새 사용자에게는 역할이 할당됩니다. 기존 Moodle 사용자의 역할은 영향을 받지 않습니다.


  • 아래로 스크롤 역할 매핑 안내
  • 기본 역할을 선택하고 변경 사항을 저장 버튼을 눌러 구성을 저장하세요.
Moodle SAML 역할 매핑

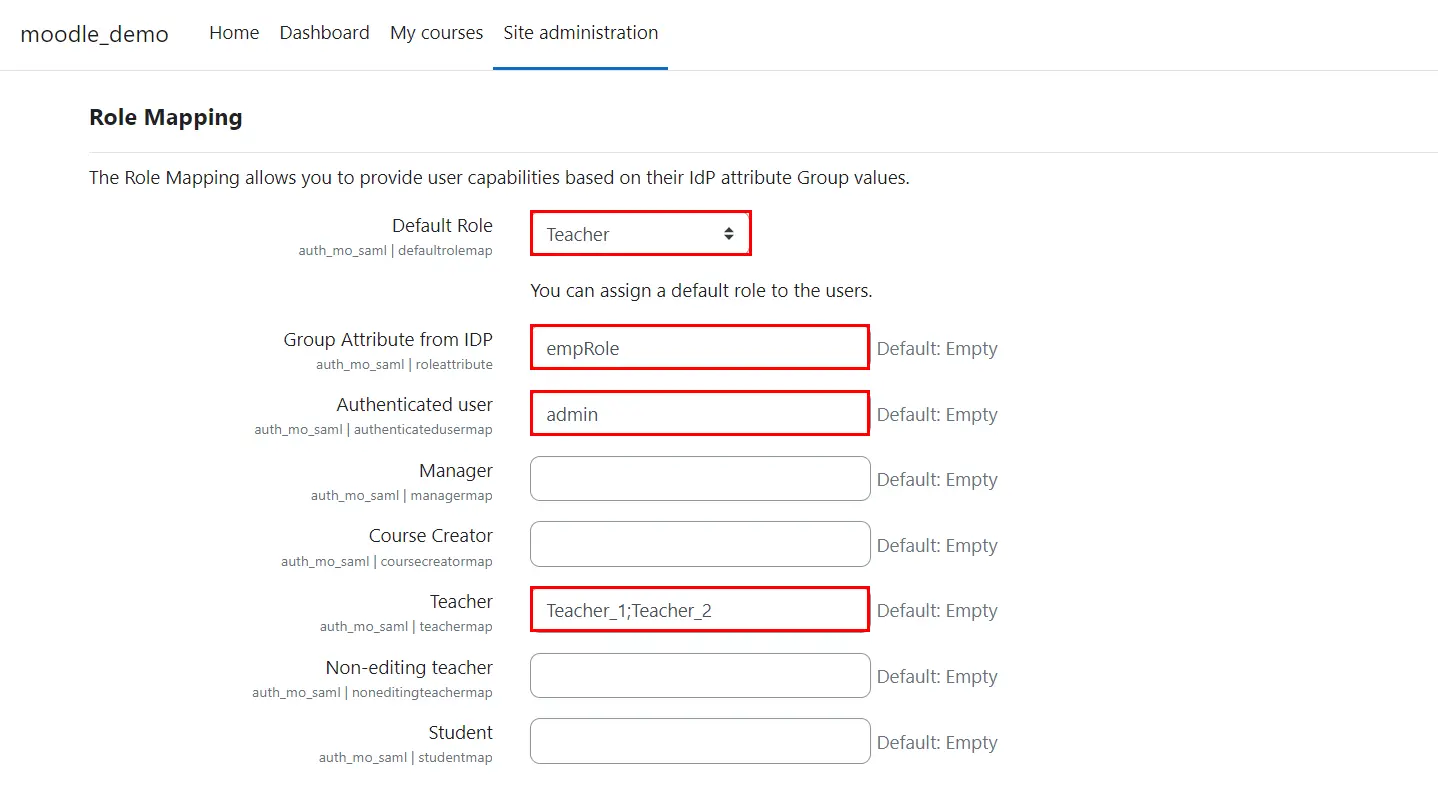
이 기능을 사용하면 SSO를 수행할 때 사용자의 역할을 할당하고 관리할 수 있습니다. 기본 Moodle 역할과 함께 이는 모든 사용자 정의 역할과도 호환됩니다.

  • 그룹/역할 속성은 IDP에서 보낸 역할 관련 정보를 포함하고 역할 매핑에 사용되는 필드 이름에 대한 매핑을 제공합니다.
  • 스크롤하여 역할 매핑 섹션을 작성하고 각 역할에 대한 매핑을 제공합니다.
  • 선택 기본 역할 사용자 역할이 할당된 값과 일치하지 않는 경우 드롭다운에서
  • 예를 들어, 다음과 같은 사용자가 있는 경우 그룹/역할 속성 값은 idp-teacher이고 이를 교사 그룹에 할당하려면 선생: 역할 매핑 섹션의 필드입니다.

참고 및 문의 - WordPress를 사용한 Azure B2C SAML SSO

참고: 세미콜론(;)으로 구분하여 여러 값을 지정할 수 있습니다.


Moodle SAML 역할 매핑

  • 온 클릭 변경 사항을 저장 버튼을 눌러 구성을 저장하세요.

5단계: SSO 설정

  • 플러그인에서 로그인 위젯을 추가하여 사이트에서 SP 시작 SSO를 활성화할 수 있습니다.
  • 로 이동 플러그인 >> 인증 >> 인증 관리.
  • 온 클릭 플러그인 가시성을 활성화합니다.
  • 온 클릭 플러그인 기본 설정을 지정합니다.
wordpress saml 역할 매핑

플러그인에서 로그인 위젯을 추가하여 사이트에서 SP 시작 SSO를 활성화할 수 있습니다.

  • 로 이동 사이트 관리자 >> 플러그인 >> 인증 관리.
  • 온 클릭 플러그인 가시성을 활성화합니다.
  • 온 클릭 플러그인 기본 설정을 지정합니다.
Moodle SAML 역할 매핑

  • Moodle 로그인 페이지에서 WordPress 사이트로 자동 리디렉션을 활성화합니다.
  • 왼쪽 메뉴에서 가능 드롭다운의 값 Moodle 로그인 페이지에서 IDP로 자동 리디렉션 활성화 입력란입니다.
  • 메모해 두세요 백도어 URL SSO가 실패할 때 유용합니다.
  • 온 클릭 변경 사항을 저장 버튼을 눌러 구성을 저장하세요.
Moodle SAML SSO 설정

Moodle 사이트에 RSA SecurID SSO 로그인을 구현하기 위해 Moodle을 SAML SP로 성공적으로 구성했습니다.


ADFS_sso ×
안녕하세요!

도움이 필요하다? 우리는 바로 여기에 있습니다!

SUPPORT