검색 결과 :

×

Odoo Okta OAuth / Okta를 OAuth 공급자로 사용하는 OIDC Single Sign-On


Okta를 사용하여 Odoo에 안전한 싱글 사인온(SSO) 로그인을 구성하려면 당사의 Odoo OAuth 싱글 사인온(SSO) 모듈을 사용하십시오. Odoo OAuth SSO 플러그인을 사용하면 Okta 자격 증명을 통해 원활한 Odoo-Okta 로그인이 가능합니다. Okta SSO를 통해 사용자는 Okta 자격 증명으로 인증하고 Odoo 사이트에 안전하게 액세스할 수 있습니다. 이 단계별 설정 가이드는 Okta를 ID 공급자(IDP)로 , Odoo를 서비스 공급자(SP)로 구성하여 Okta-Odoo SSO를 구현하는 데 도움이 됩니다. Odoo OAuth 싱글 사인온(SSO) 플러그인의 다른 기능에 대한 자세한 내용은 여기를 클릭 하십시오.
전제조건: 다운로드 및 설치

  • 귀하의 환경에 Odoo를 설치합니다.
  • Odoo용 miniOrange OAuth SSO 모듈을 설치했습니다.

Okta를 ID 공급자로 구성하는 단계

Okta 구성 단계

  • 우선 https://www.okta.com/login Okta 계정에 로그인하세요.
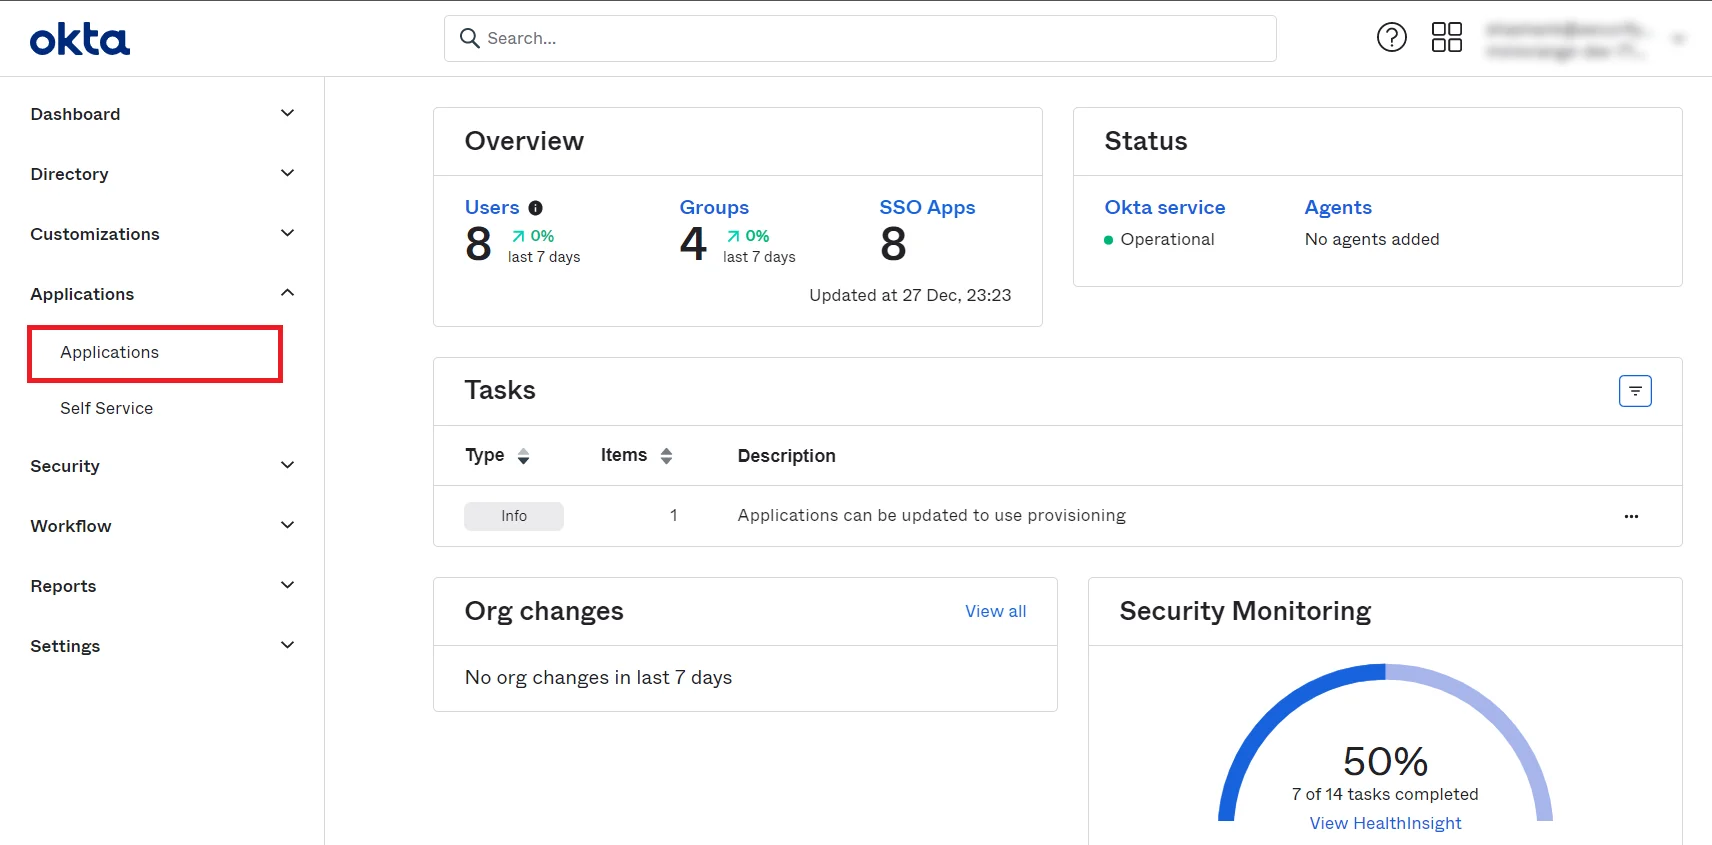
  • 로 이동 Okta 관리자 패널. 이동 응용 프로그램 -> 응용 프로그램.
  • okta 싱글 사인온(SSO) OAuth/OpenID-addapp-shortcut
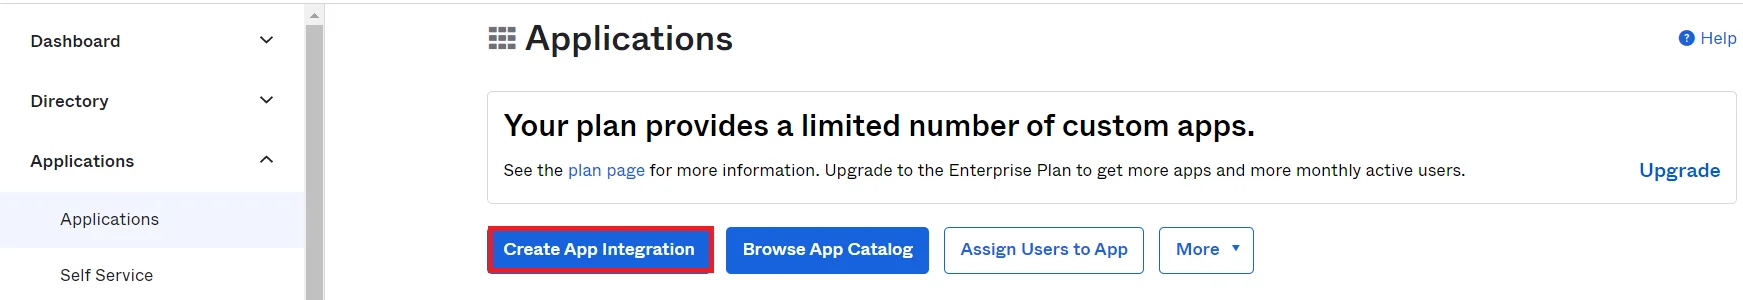
  • 다음 화면이 나타납니다. 클릭 앱 통합 만들기 버튼을 클릭합니다.
  • okta 싱글 사인온(SSO) OAuth/OpenID-addapplication
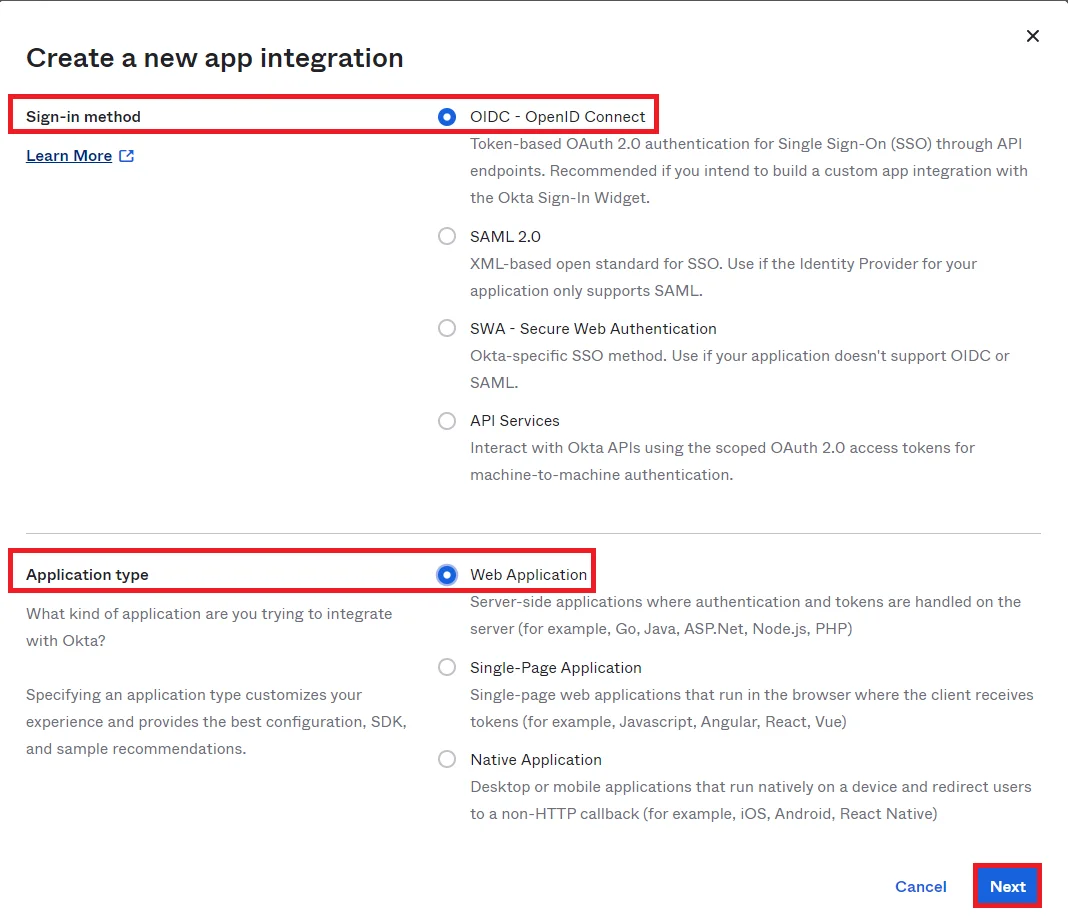
  • 로그인 방법을 선택하세요. OIDC - OpenID Connect 옵션을 선택하고 애플리케이션 유형을 다음과 같이 선택합니다. 웹 애플리케이션, 클릭 다음 버튼을 클릭합니다.
  • okta 싱글 사인온(SSO) OAuth/OpenID-select-webplatform
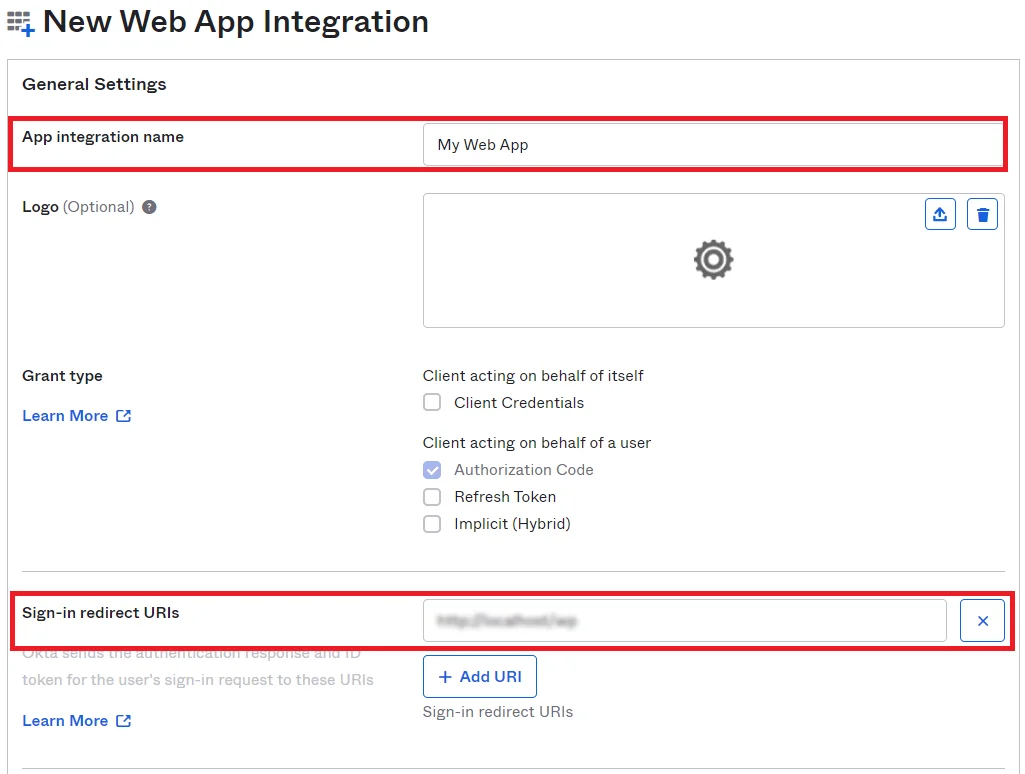
  • 앱 세부정보 페이지로 리디렉션됩니다. 입력하다 앱 통합 이름과 로그인 리디렉션 URI. miniOrange OAuth/OpenID connect 클라이언트 플러그인의 'OAuth 구성' 탭에서 해당 정보를 얻을 수 있습니다. 리디렉션/콜백 URL 입력란입니다.
  • okta 싱글 사인온(SSO) OAuth/OpenID-callbackURL
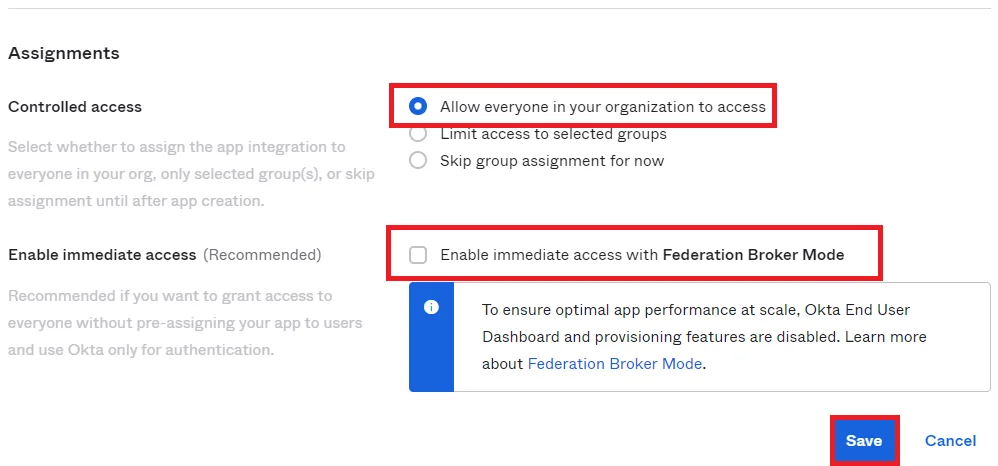
  • 아래로 스크롤하면 볼 수 있습니다 할당 부분. 통제된 액세스 옵션을 선택하고 선택을 취소하다 페더레이션 브로커 모드로 즉시 액세스 활성화 옵션. 클릭 저장 버튼.
  • okta SSO(Single Sign-On) OAuth/OpenID-클라이언트 자격 증명
  • 이제 당신은 얻을 것이다 클라이언트 자격 증명 옥타 도메인. 이 자격 증명을 복사하십시오. Miniorange OAuth 클라이언트 SSO(Single Sign-On) 플러그인 해당 필드에 대한 구성.
  • 참고: WordPress OAuth 싱글 사인온(SSO) 플러그인의 일반 설정에서 Okta 도메인 필드에 https://를 입력하세요. 예: (https://dev-32414285.okta.com)


    okta SSO(Single Sign-On) OAuth/OpenID-클라이언트 자격 증명

    1.1 사용자에게 앱 통합 할당

    • We Buy Orders 신청서를 클릭하세요. 애플리케이션 탭 그리고 신청서를 클릭하세요.
    • okta SSO(Single Sign-On) OAuth/OpenID WordPress 애플리케이션 탭
    • 선택 할당 탭.
    • okta 싱글 사인온(SSO) OAuth/OpenID WordPress 할당
    • 양수인 선택 사람에게 할당.
    • 동시에 여러 사용자에게 애플리케이션을 할당하려면 그룹에 할당 [앱이 그룹에 할당되면 해당 그룹의 모든 사람들에게 앱이 할당됩니다]
    • okta SSO(Single Sign-On) OAuth/OpenID WordPress 사용자 할당 선택
    • 양수인 사용자 이름 옆에.
    • okta 싱글 사인온(SSO) OAuth/OpenID WordPress 할당 클릭
    • 저장하고 돌아가기.
    • okta 싱글 사인온(SSO) OAuth/OpenID WordPress 돌아가기
    • 선택한다.
    • okta 싱글 사인온(SSO) OAuth/OpenID WordPress 완료

    1.2 ID 토큰의 프로필 속성

    • Okta 관리 대시보드에서 다음으로 이동합니다. 보안 -> API.
    • okta SSO(Single Sign-On) OAuth/OpenID WordPress create-newclient 로그인 버튼 설정
    • SSO 애플리케이션을 선택하고 편집 아이콘.
    • okta SSO(Single Sign-On) OAuth/OpenID WordPress create-newclient 로그인 버튼 설정
    • We Buy Orders 신청서를 클릭하세요. 주장 탭을 선택하고 ID 토큰 옵션.
    • okta SSO(Single Sign-On) OAuth/OpenID WordPress create-newclient 로그인 버튼 설정
    • 클릭 소유권 주장 추가 버튼을 클릭합니다.
    • okta SSO(Single Sign-On) OAuth/OpenID WordPress create-newclient 로그인 버튼 설정
    • 이름 귀하의 주장/속성을 선택하고 ID 토큰 토큰 유형 드롭다운에서 이제 값을 입력하세요. user.$속성 인간을 가치관 필드는 수신하려는 속성을 기반으로 합니다. 다른 설정은 기본값으로 두고 다음을 클릭하세요. 만들기 버튼을 클릭합니다.
    • okta SSO(Single Sign-On) OAuth/OpenID WordPress create-newclient 로그인 버튼 설정
    • 보려는 모든 속성에 대해 유사한 단계를 따르십시오. 아래와 비슷한 목록이 표시됩니다.
    • okta SSO(Single Sign-On) OAuth/OpenID WordPress create-newclient 로그인 버튼 설정
    • 에서 속성을 볼 수 있습니다. 테스트 구성 다음과 같이 출력됩니다.
    • okta SSO(Single Sign-On) OAuth/OpenID WordPress create-newclient 로그인 버튼 설정

Odoo 애플리케이션을 서비스 공급자로 구성

  • Odoo 홈페이지로 이동하여 메뉴 버튼을 클릭합니다.
  • odoo 홈페이지 메뉴 버튼 Odoo Okta OAuth Single Sign-On(SSO)
  • 를 클릭하십시오 미니오렌지 OAuth 2.0.
  • miniOrange oauth 영역 모듈 Odoo Okta OAuth 싱글 사인온(SSO)
  • 를 클릭하십시오 만들기 버튼을 클릭하여 ID 공급자(IDP)를 구성하세요.
  • 생성 구성 ID 공급자(IDP) Odoo Okta OAuth 싱글 사인온(SSO)
  • 다음 화면이 표시됩니다.
  • 일반 팔로우 화면 Odoo Okta OAuth Single Sign-On(SSO)
  • 일반 구성에서 ID 공급자의 이름을 입력합니다(예: 워드프레스(WordPress)). IdP로부터 받을 다음 필드도 작성해야 합니다.
  • 클라이언트 ID : Okta에서 제공한 대로
    클라이언트 비밀 : Okta에서 제공한 대로
    범위: 이메일 프로필 openid
    엔드포인트 승인: /auth/realms/{realm-name}/protocol/openid-connect/auth
    액세스 토큰 엔드포인트: /auth/realms/{realm-name}/protocol/openid-connect/token
    사용자 정보 가져오기 끝점: /auth/realms/{realm-name}/protocol/openid-connect/userinfo
  • 속성 매핑 섹션에서는 원하는 대로 IdP의 속성을 Odoo ERP 시스템의 사용자에게 매핑할 수 있습니다.
  • 매핑 섹션에서는 IdP의 그룹을 Odoo 시스템에 매핑할 수 있습니다. 필수 항목을 입력하신 후 다음을 클릭하시면 됩니다. 저장 버튼을 클릭합니다.
  • 속성 매핑 섹션 다운로드 Odoo Okta OAuth Single Sign-On(SSO)
  • Odoo용 miniOrange OAuth SSO 모듈을 사용하여 SSO 설정이 완료되었습니다.

다음 단계에 따라 구성을 테스트하세요.

  • 오두로 가세요 로그인 페이지. 당신은 볼 것입니다 여분의 모듈에 구성된 것과 동일한 이름을 가진 버튼입니다.
  • odoo 로그인 페이지 Okta 버튼 Odoo Okta OAuth 싱글 사인온(SSO)
  • 버튼을 클릭하면 IdP 로그인 페이지로 이동됩니다. IdP 자격 증명을 입력하고 클릭하세요. 로그인.
  • 인증 성공 후 로그인이 됩니다. 오도.
  • odoo Odoo Okta OAuth 싱글 사인온(SSO)에 성공적으로 로그인했습니다.

이 가이드에서는 Okta 자격 증명을 사용하여 Odoo에 로그인할 수 있도록 miniOrange OAuth SSO 모듈을 성공적으로 구성했습니다 . 이제 사용자는 Okta IdP 자격 증명을 사용하여 Odoo에 로그인할 수 있습니다.

궁금한 점이나 문의 사항이 있으시면 언제든지 odoosupport@xecurify.com 으로 연락 주세요.

안녕하세요!

도움이 필요하다? 우리는 바로 여기에 있습니다!

SUPPORT