검색 결과 :

×

WHMCS를 OAuth 공급자로 사용하는 ASP.NET OAuth SSO(Single Sign-On)


ASP.NET OAuth Single Sign-On(SSO) 모듈은 ASP.NET 애플리케이션에 대해 OAuth Single Sign-On을 활성화하는 기능을 제공합니다. Single Sign-On을 사용하면 하나의 암호만 사용하여 ASP.NET 응용 프로그램 및 서비스에 액세스할 수 있습니다. 우리 모듈은 모든 OAuth 호환 ID 공급자와 호환됩니다. 여기서는 WHMCS를 OAuth 공급자로 간주하여 ASP.NET과 WHMCS 간에 SSO(Single Sign-On)를 구성하는 단계별 가이드를 살펴보겠습니다.

전제조건 : 다운로드 및 설치

  • 다운로드 miniOrange ASP.NET OAuth 2.0 모듈.
  • 커넥터 설정을 위해 asp-net-oauth-sso-module.zip, DLL 파일을 찾을 수 있습니다 miniorange-oauth-sso.dll, 구성 파일 oauthsso.config 및 통합.md 애플리케이션에 모듈을 추가하는 단계가 포함된 파일입니다.

WHMCS SSO(Single Sign-On)를 구성하는 단계 ASP.NET에 로그인

1. 애플리케이션에 커넥터를 추가하세요.

  • 추가 miniorange-oauth-sso.dll 응용 프로그램의 bin 폴더(다른 DLL 파일이 있는 곳)에 있습니다.
  • 회원가입 miniorangeoauthsso 제공된 단계에 따라 애플리케이션의 모듈 통합.md 파일.
  • 제공된 구성 파일 추가 oauthsso.config 애플리케이션의 루트 디렉터리에 있습니다.
  • 통합 후 브라우저를 열고 아래 URL로 커넥터 대시보드를 찾아보세요.
    https:// <your-application-base-url>/?ssoaction=config
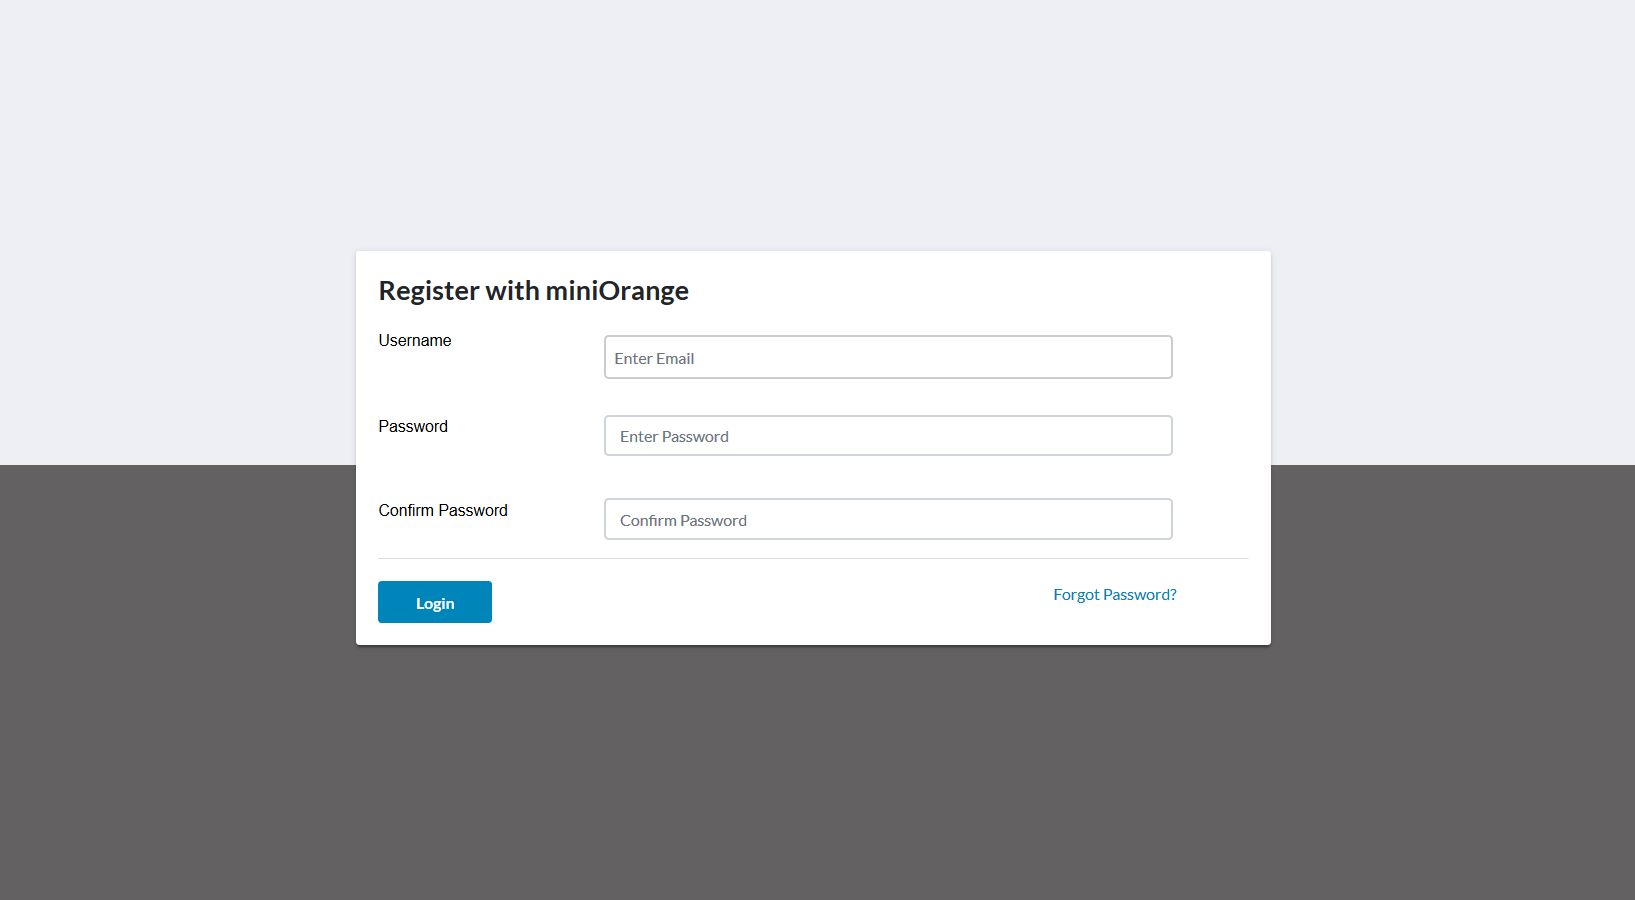
  • 등록 페이지 또는 로그인 페이지가 팝업되면 애플리케이션에 miniOrange oauth SSO 커넥터가 성공적으로 추가된 것입니다.
  • ASP.NET WHMCS OAuth SSO - miniorange에 등록
  • 등록 또는 로그인 커넥터를 구성하기 위한 것입니다.

2. WHMCS를 OAuth 공급자로 설정

  • 우선, WHMCS 도메인으로 이동하여 WHMCS 관리자 계정에 로그인하세요.
  • 다음 화면이 표시됩니다. 이동 설정 OpenID Connect 상단 네비게이션 바에서
  • ASP.NET WHMCS OAuth SSO - WHMCS에서 OpenID Connect 구성
  • 를 클릭하십시오 새 클라이언트 API 자격 증명 생성 버튼을 클릭합니다.
  • ASP.NET WHMCS OAuth SSO - 새 클라이언트 자격 증명 만들기
  • 앱 세부정보 페이지로 리디렉션됩니다. 필수 사항을 입력하고 입장하세요. 승인된 리디렉션 URI 에 miniOrange ASP.NET OAuth 클라이언트 그리고 클릭 자격 증명 생성.
  • ASP.NET WHMCS OAuth SSO - 새 클라이언트 구성
  • 앱 세부정보 페이지로 이동됩니다. 여기에서 찾을 수 있습니다. 고객 ID 고객 비밀 당신이 요구할 것 3단계 구성 miniOrange ASP.NET OAuth 클라이언트.
  • ASP.NET WHMCS OAuth SSO - 클라이언트 구성 확인

    WHMCS 끝점 및 범위:


    클라이언트 ID: Click Here
    클라이언트 비밀번호: Click Here
    범위: openid 프로필 이메일
    엔드포인트 승인: https://{yourWHMCSdomain}/oauth/authorize.php
    액세스 토큰 엔드포인트: https://{yourWHMCSdomain}/oauth/token.php
    사용자 정보 가져오기 끝점: https://{yourWHMCSdomain}/oauth/userinfo.php

3. miniOrange ASP.NET OAuth 클라이언트 구성

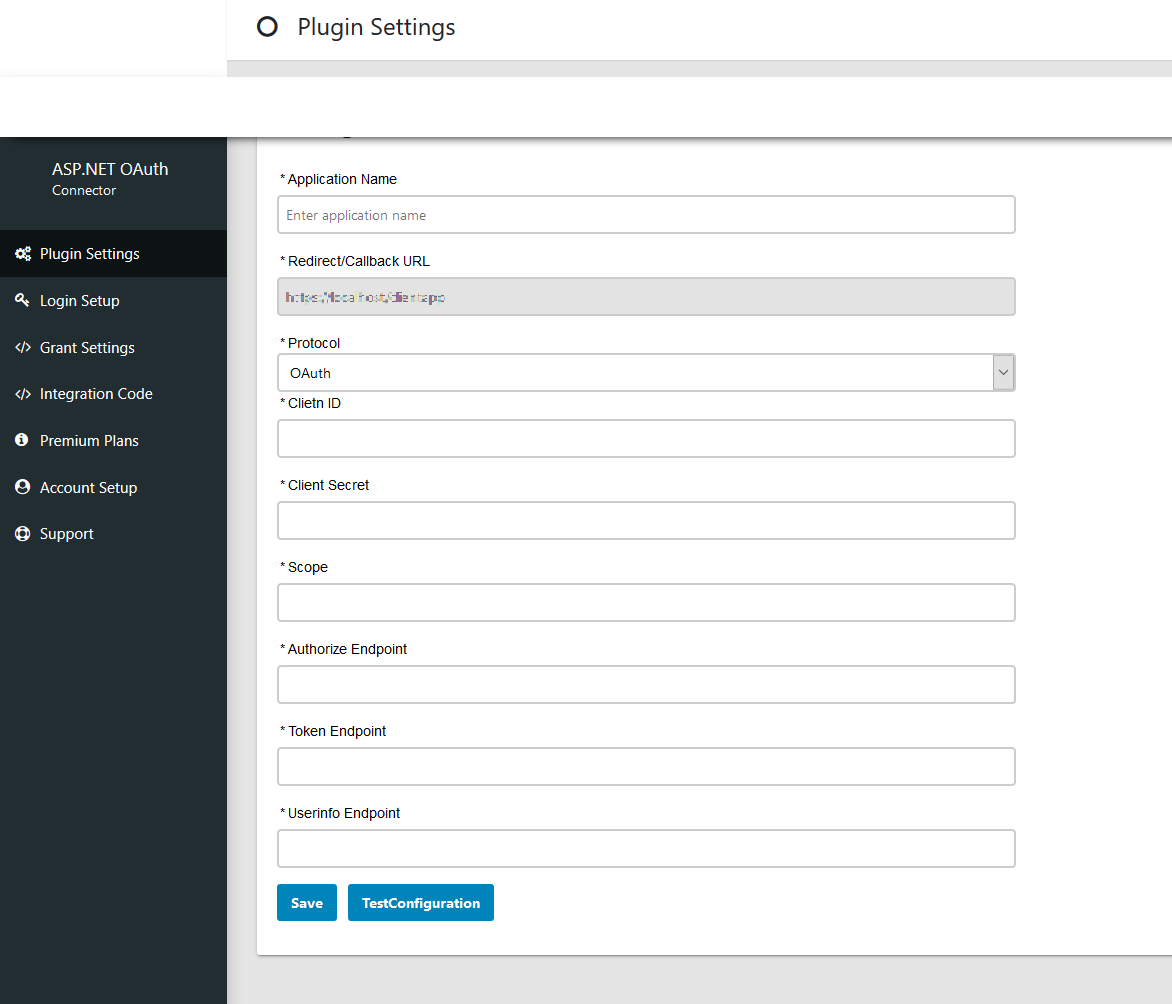
  • OAuth 공급자를 구성한 후 다음을 제공합니다. 클라이언트 ID, 클라이언트 비밀, 승인 끝점, 액세스 토큰 끝점 사용자 정보 끝점 가져오기. 해당 필드에서 이러한 값을 구성합니다.
  • 필수 세부 사항을 모두 입력하고 클릭하세요. 구성을 저장합니다.
  • ASP.NET WHMCS OAuth SSO - Oauth 구성

4. 테스트 구성

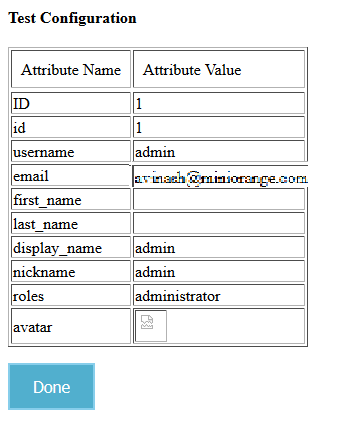
  • 구성을 저장한 후 테스트 구성 버튼을 눌러 올바르게 구성했는지 확인하세요.
  • 성공적으로 구성되면 다음을 얻게 됩니다. 속성 이름 속성 값 테스트 구성 창에서. 아래 스크린샷은 성공적인 결과를 보여줍니다.
  • ASP.NET WHMCS OAuth SSO - 테스트 구성

5. 속성 매핑

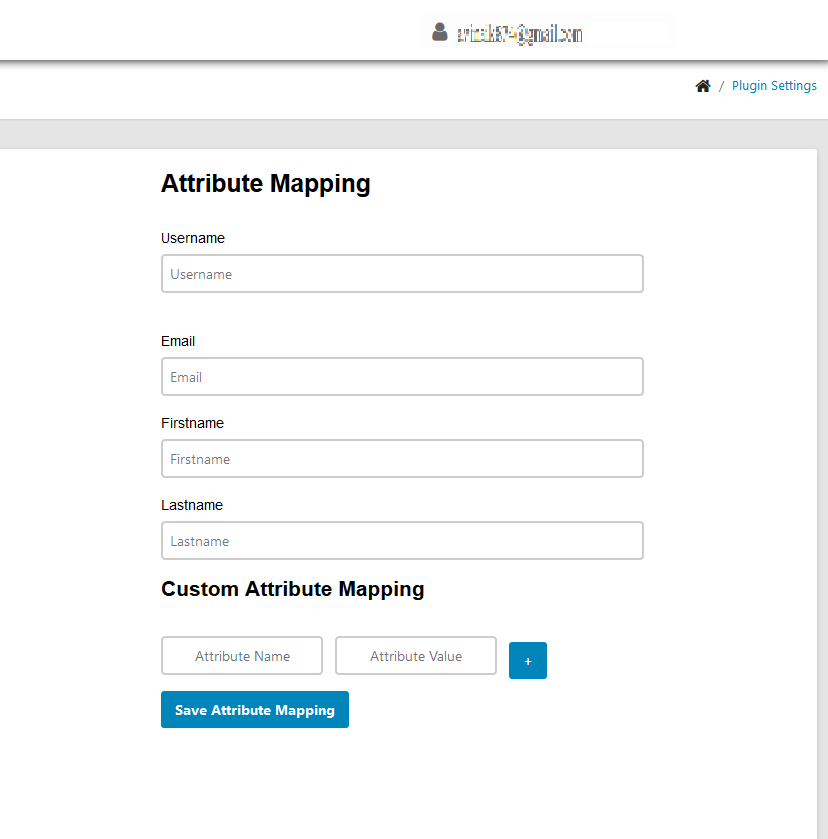
  • 속성 매핑 섹션에 제공된 ASP.NET 애플리케이션 속성을 사용하여 OAuth 서버에서 제공한 속성 이름을 매핑하고 다음을 클릭하세요. 속성 매핑 저장.
  • ASP.NET WHMCS OAuth SSO - 속성 매핑
  • 참고: 매핑된 모든 속성은 애플리케이션에서 액세스할 수 있도록 세션에 저장됩니다.

6. 통합 코드

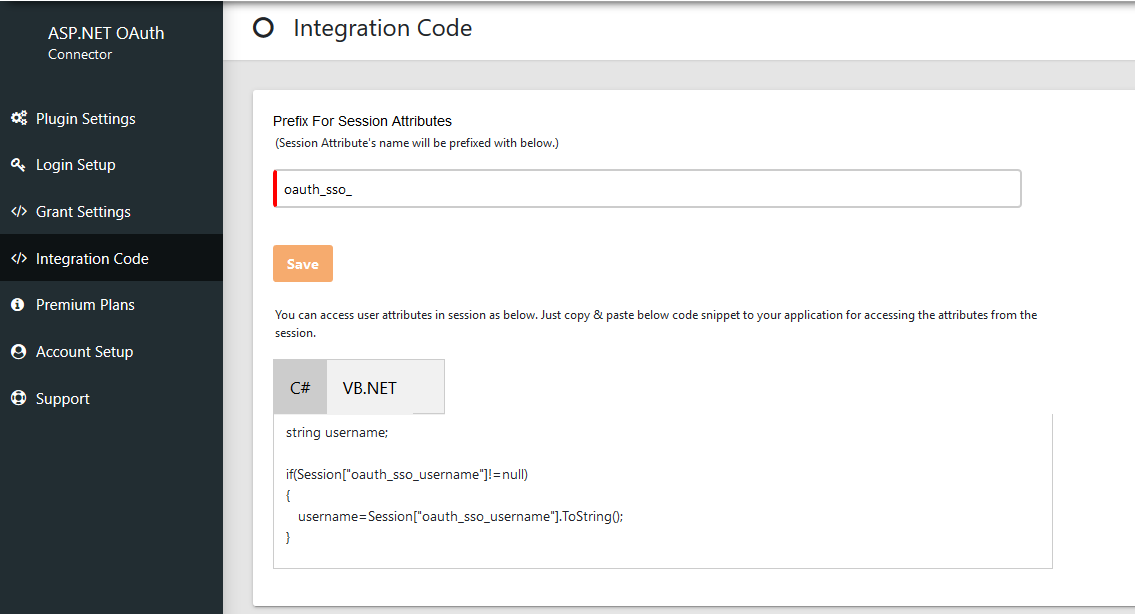
  • 당신을 찾을 수 있습니다 통합 코드 커넥터의 통합 코드 탭에 있습니다. 사용자 속성에 액세스하려는 위치에 해당 코드 조각을 복사하여 붙여넣기만 하면 됩니다.
  • ASP.NET WHMCS OAuth SSO - 통합 코드

7. SSO(Single Sign-On) 애플리케이션에 다음 링크를 추가하세요.

  • SSO를 수행하려는 애플리케이션의 링크로 다음 URL을 사용하십시오.
    http://base-url/?ssoaction=login
  • 예를 들어 다음과 같이 사용할 수 있습니다.
    <a href="http://base-url/?ssoaction=login”>Log in</a>"

    ASP.NET SAML 2.0 Single Sign-On(SSO) 모듈은 ADFS, Azure AD, Bitium, Centrify, G Suite, JBoss Keycloak, Okta, OneLogin, Salesforce, AWS Cognito, OpenAM, Oracle, PingFederate, PingOne, RSA SecureID, Shibboleth-2, Shibboleth-3, SimpleSAML, WSO2와 같은 모든 ID 공급자 또는 사용자 지정 ID 공급자와 함께 구성할 수 있습니다.

어플리케이션 LINK
DotNetNuke(DNN) 사이트에 대한 SAML SSO 더 알아보기
SiteFinity 사이트에 대한 SAML SSO 더 알아보기
Umbraco 사이트에 대한 SAML SSO 더 알아보기
안녕하세요!

도움이 필요하다? 우리는 바로 여기에 있습니다!

SUPPORT