검색 결과 :

×

IdentityServer3를 OAuth 공급자로 사용하는 DNN OAuth SSO(Single Sign-On)


DNN OAuth 싱글 사인온(SSO) 인증 공급자를 사용하면 DotNetNuke 사이트에 OAuth 싱글 사인온을 활성화할 수 있습니다. 싱글 사인온을 사용하면 하나의 비밀번호로 DotNetNuke 사이트와 서비스에 접속할 수 있습니다. 당사의 인증 공급자는 모든 OAuth 호환 ID 공급자 와 호환됩니다 . 여기서는 IdentityServer3를 OAuth 공급자로 사용하여 DNN과 IdentityServer3 간의 싱글 사인온(SSO)을 구성하는 단계별 가이드를 제공합니다. DNN OAuth 싱글 사인온(SSO)의 다른 기능에 대한 자세한 내용은 여기를 클릭하십시오.
전제조건: 다운로드 및 설치

  • 다운로드 위 링크가 있는 DNN Oauth Single Sign On 인증 공급자.
  • 다음으로 이동하여 설치 패키지 dnn-oauth-single-sign-on_xxx_Install을 업로드합니다. 설정 > 확장 > 확장 설치.
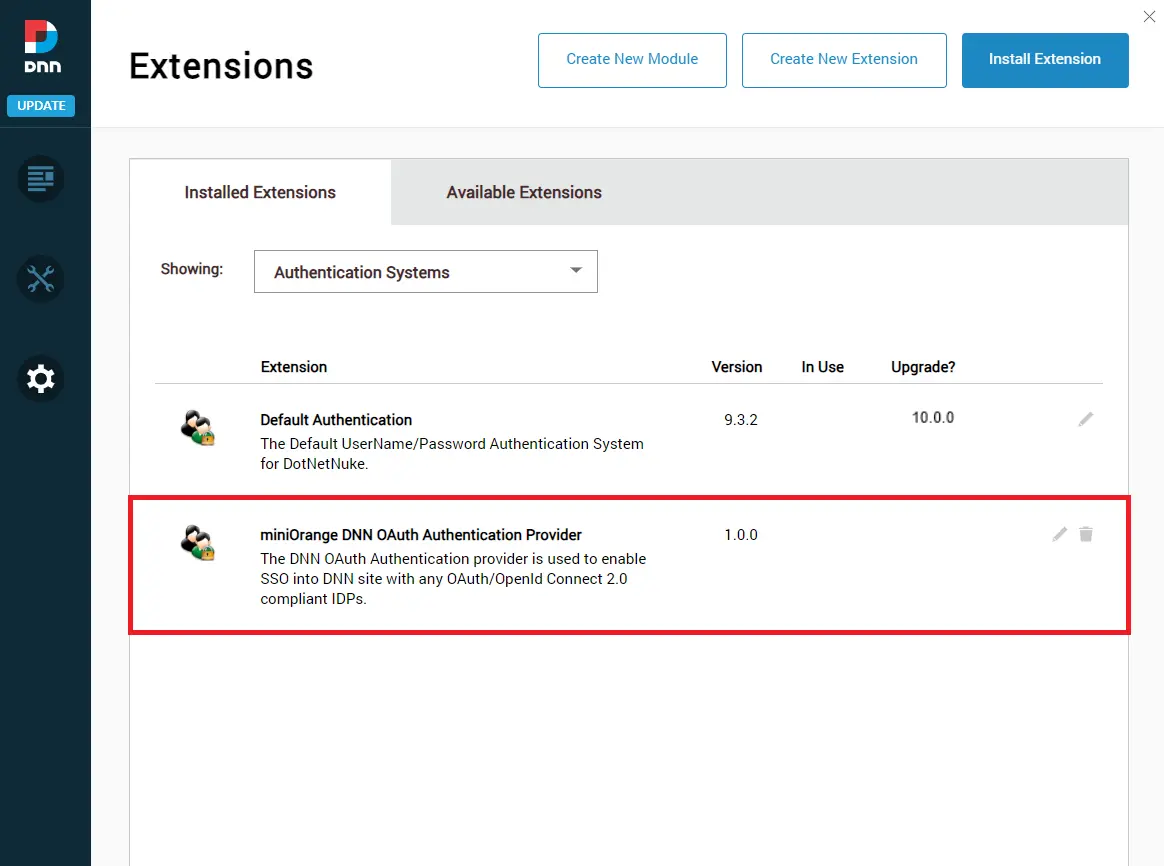
  • 지금 설치된 확장 탭 고르다 인증 시스템. 여기에서 볼 수 있습니다 miniOrange DNN OAuth 인증 공급자.
  • DNN OAuth SSO - 인증 공급자
  • DNN OAuth 인증 공급자를 구성하려면 아래 이미지에 언급된 연필 아이콘을 클릭하기만 하면 됩니다.
  • DNN OAuth SSO - 인증 공급자 연필 아이콘
  • 이제 사이트 설정 탭으로 이동합니다. 여기서 DNN OAuth 인증 공급자 대시보드를 볼 수 있습니다.
  • DNN OAuth SSO - 인증 공급자 대시보드
  • DNN 사이트에 인증 공급자 설치가 완료되었습니다.

IdentityServer3를 IDP로 사용하여 DNN Single Sign-On(SSO)을 구성하는 단계

1. OAuth Single Sign-On(SSO) 설정을 위한 인증 공급자 구성

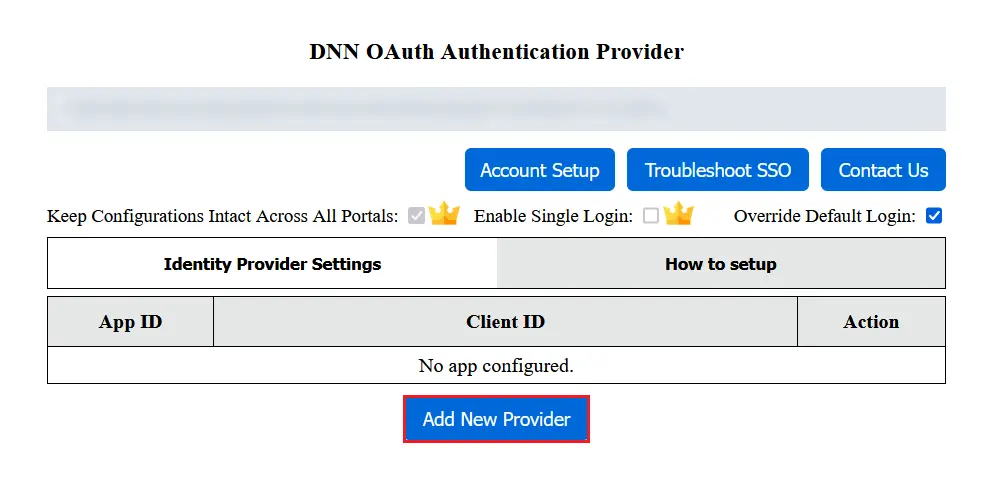
  • 인증 공급자에서 애플리케이션을 구성하려면 ID 공급자 설정 탭에서 새 공급자 추가 버튼을 클릭하세요.
  • DNN OAuth SSO - 새 IDP 추가

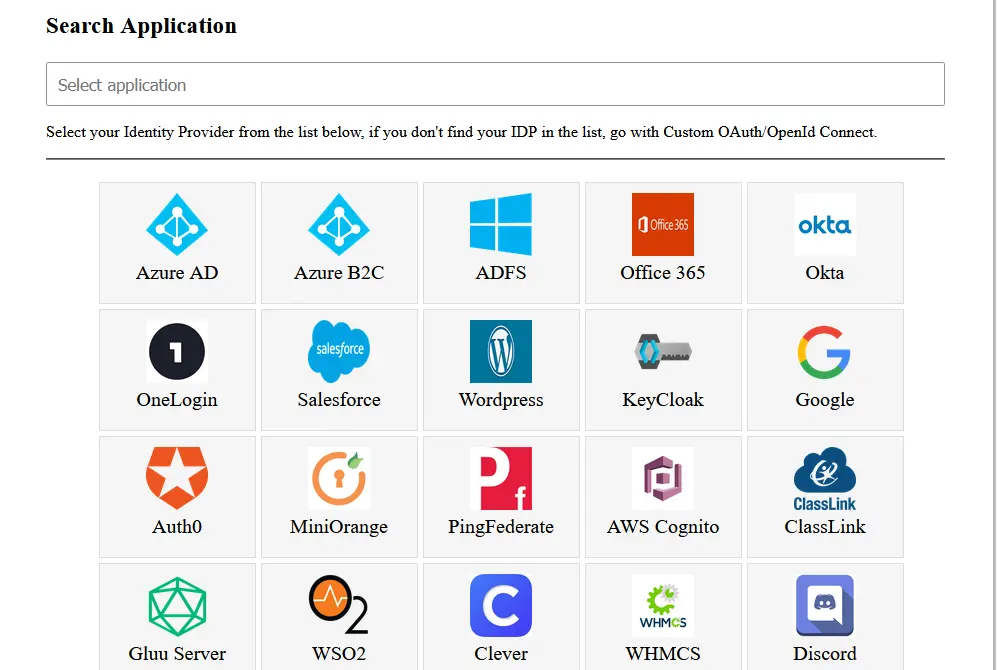
    ID 제공업체를 선택하세요.

  • 선택 ID 공급자로서의 IdentityServer3 목록에서. 검색 상자를 사용하여 ID 공급자를 검색할 수도 있습니다.
  • DNN OAuth SSO - ID 공급자 선택

2. IdentityServer3을 OAuth 공급자로 구성

  • 참조 선적 서류 비치 IdentityServer3을 ID 공급자로 설정합니다.
  • OAuth 구성 탭에서 리디렉션/콜백 URL을 복사하여 IdentityServer3에 입력합니다.
  • 클라이언트 ID와 비밀번호를 복사하여 다음 위치에 저장하세요. DNN OAuth 클라이언트 플러그인.
  • IdentityServer3 OAuth 공급자 구성을 성공적으로 완료했습니다.
  • IdentityServer3 끝점 및 범위:


    클라이언트 ID: Click Here
    클라이언트 비밀번호: Click Here
    범위: openid
    엔드포인트 승인: https://<your-domain>/connect/authorize
    액세스 토큰 엔드포인트: https://<your-domain>/connect/token
    사용자 정보 가져오기 끝점: https://<your-domain>/connect/userinfo
    로그아웃 후 사용자 정의 리디렉션 URL:[선택 사항] : https://<your-domain>/connect/endsession?id_token_hint=##id_token##

3. OAuth 공급자 구성

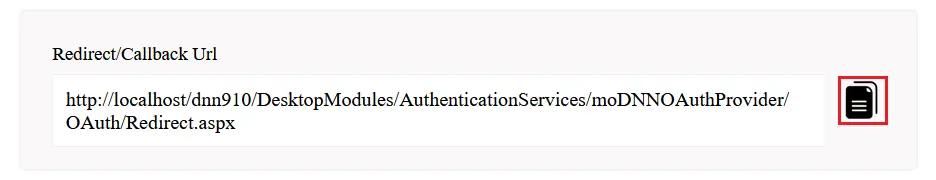
  • 리디렉션/콜백 URL을 복사하여 OAuth 제공업체에 제공하세요.
  • DNN OAuth SSO - DNN OAuth 리디렉션 URL

4. OAuth 클라이언트 구성

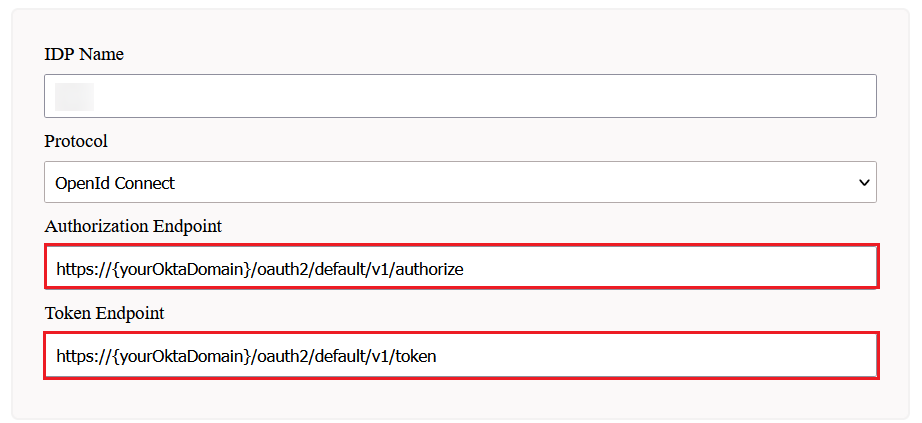
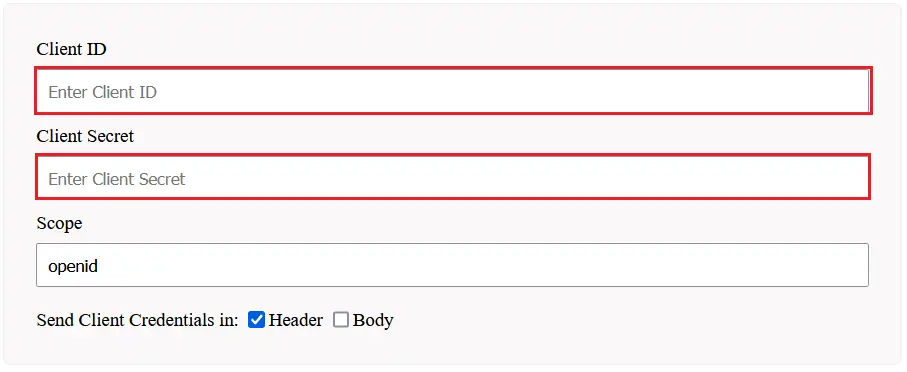
  • 구성 고객 ID, 고객 비밀, 업데이트 엔드 포인트 필요한 경우 설정을 저장합니다.
  • DNN OAuth SSO - 구성 DNN OAuth SSO - 구성

5. 테스트 구성

  • 이제 ID 공급자 설정 탭.
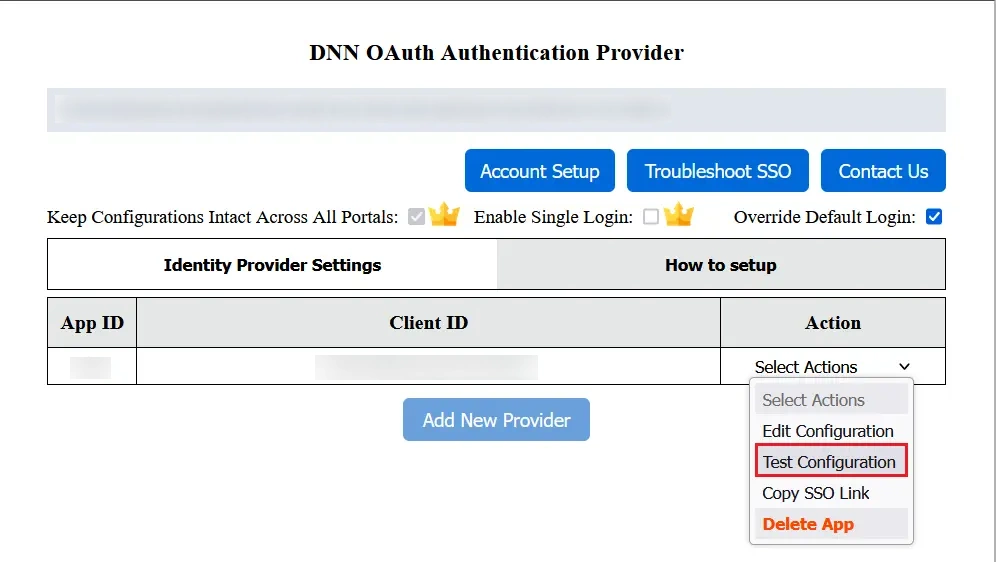
  • 선택 작업에서 테스트 구성 버튼을 눌러 인증 공급자를 올바르게 구성했는지 확인하세요.
  • DNN OAuth SSO - OAuth SSO 테스트
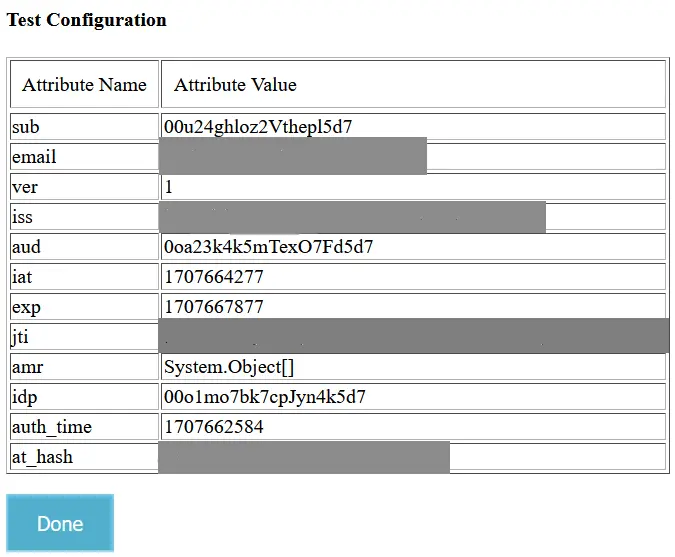
  • 구성이 성공하면 테스트 구성 창에 속성 이름과 속성 값이 표시됩니다.
  • DNN OAuth SSO - OAuth SSO 테스트

6. 속성 매핑

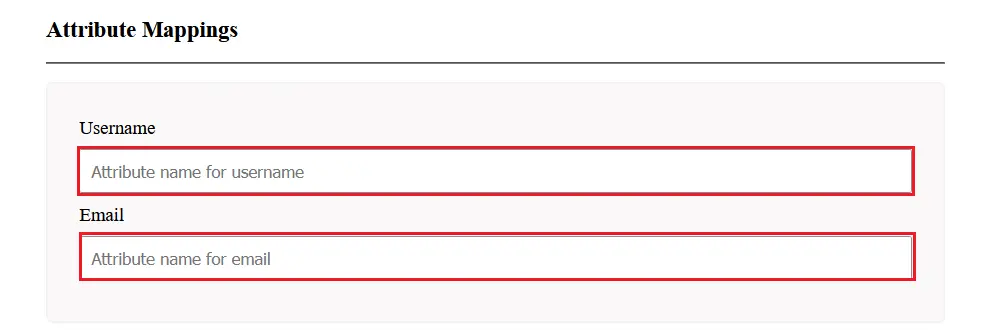
  • 속성 매핑의 경우 구성 편집 작업 선택 드롭다운에서
  • 이메일과 사용자 이름을 다음으로 매핑하세요. 속성 이름 테스트 구성 창에서 확인하고 설정을 저장할 수 있습니다.
  • DNN OAuth SSO - DNN OAuth 속성 매핑

ASP.NET SAML 싱글 사인온(SSO) 모듈은 ADFS , Azure AD, Bitium, Centrify, G Suite, JBoss Keycloak, Okta, OneLogin, Salesforce, AWS Cognito, OpenAM, Oracle, PingFederate, PingOne, RSA SecureID, Shibboleth-2, Shibboleth-3, SimpleSAML, WSO2 등 모든 ID 공급자 또는 사용자 지정 ID 공급자 와 함께 구성할 수 있습니다 . 다른 ID 공급자를 확인하려면 여기를 클릭하십시오.

추가 자료


도움이 필요하신가요?

ID 공급자를 찾을 수 없으신가요? dnnsupport@xecurify.com 으로 문의해 주시면 IDP를 통한 SSO 설정을 도와드리고, 요구 사항에 대한 빠른 안내(이메일/미팅)를 제공해 드리겠습니다. 또한, 저희 팀이 고객님의 요구 사항에 가장 적합한 솔루션/요금제를 선택하실 수 있도록 지원해 드립니다.


안녕하세요!

도움이 필요하다? 우리는 바로 여기에 있습니다!

SUPPORT