
Keycloak을 OAuth 공급자로 사용하는 DNN OAuth SSO(Single Sign-On)
회사 개요
DNN OAuth 싱글 사인온(SSO) 인증 공급자를 사용하면 DotNetNuke 사이트 에 OAuth 싱글 사인온을 활성화할 수 있습니다 . 싱글 사인온을 사용하면 하나의 비밀번호로 DotNetNuke 사이트와 서비스 에 접속할 수 있습니다 . 당사의 인증 공급자는 모든 OAuth 호환 ID 공급자 와 호환됩니다 . 여기서는 Keyclock을 OAuth 공급자로 사용하여 DNN과 Keyclock 간의 싱글 사인온(SSO)을 구성하는 단계별 가이드를 살펴보겠습니다.



전제조건 : 다운로드 및 설치
1. 위 링크를 통해 DNN OAuth 싱글 사인온 인증 공급자를 다운로드하세요 .
2. 설정 > 확장 프로그램 > 확장 프로그램 설치 로 이동하여 설치 패키지 dnn-oauth-single-sign-on_xxx_Install을 업로드합니다.
3. 이제 '설치된 확장 프로그램' 탭 에서 '인증 시스템'을 선택합니다 . 여기에서 miniOrange DNN OAuth 인증 공급자를 확인할 수 있습니다 .

4. 아래 이미지에 나와 있는 연필 아이콘을 클릭하여 DNN OAuth 인증 공급자를 구성하세요.

5. 이제 사이트 설정 탭으로 이동하세요. 여기서 DNN OAuth 인증 공급자 대시보드를 확인할 수 있습니다.

6. DNN 사이트에 인증 공급자 설치가 완료되었습니다.
Keyclock을 IDP로 사용하여 DNN Single Sign-On(SSO)을 구성하는 단계
1. OAuth Single Sign-On(SSO) 설정을 위한 인증 공급자 구성
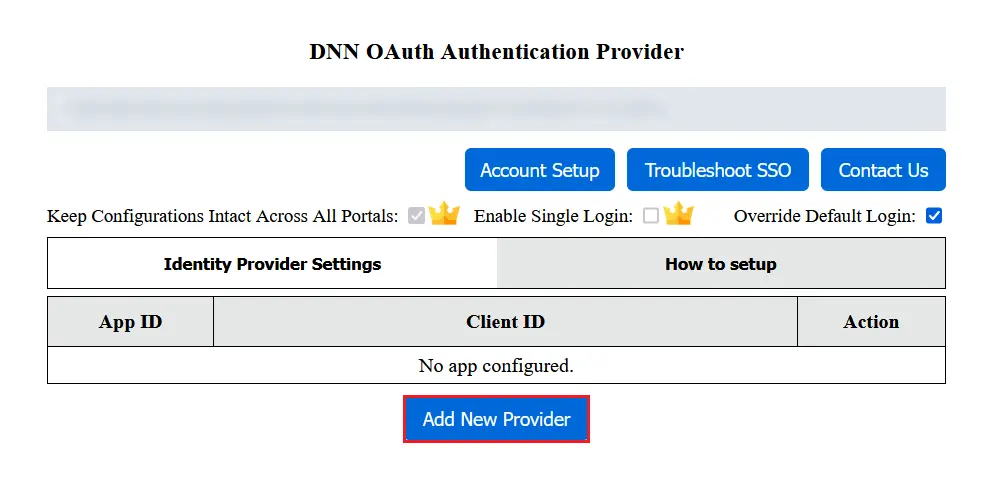
- 인증 공급자에 애플리케이션을 구성하려면 ID 공급자 설정 탭에서 새 공급자 추가 버튼을 클릭하십시오.
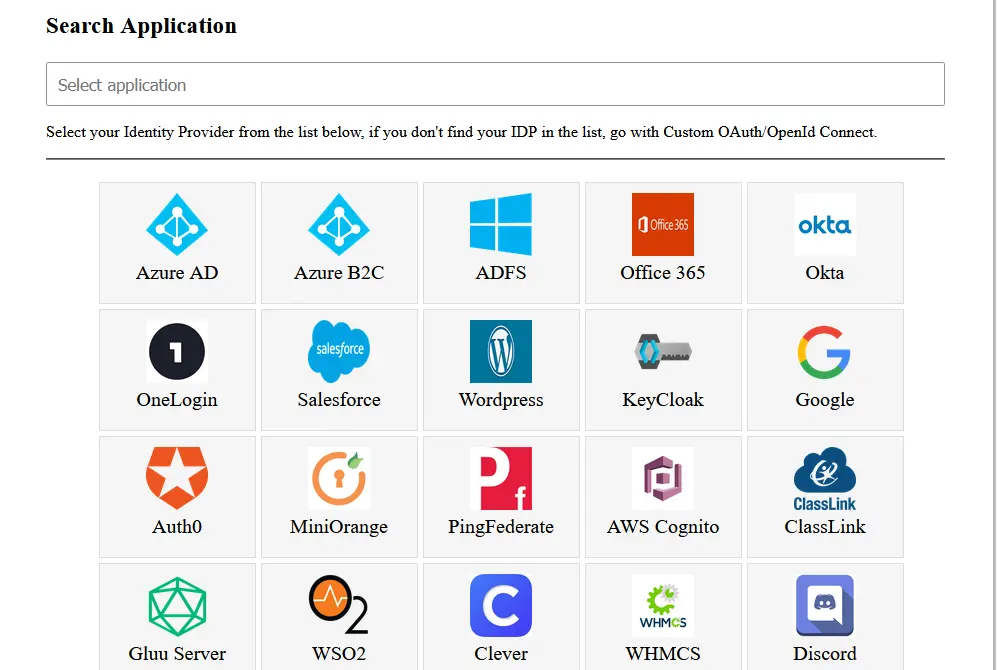
- 선택 ID 공급자로서의 Keyclock 목록에서. 검색 상자를 사용하여 ID 공급자를 검색할 수도 있습니다.
2. Keycloak을 OAuth 공급자로 구성
- 우선, Keycloak 다운로드 그것을 설치합니다.
- 키클로크 버전에 따라 키클로크 서버를 시작하세요. (아래 표 참조)
| Keycloak 버전 16 이하의 경우 |
keycloak bin standalone.sh 의 루트 디렉토리로 이동하세요. |
| Keycloak 버전 17 이상 |
keycloak의 루트 디렉토리로 이동 큰 상자 kc.bat 그리고 아래 명령을 실행하세요.
|
DNN OAuth Keycloak SSO를 달성하기 위해 Keycloak을 IdP로 구성하려면 다음 단계를 따르세요.
Keycloak 버전 선택:
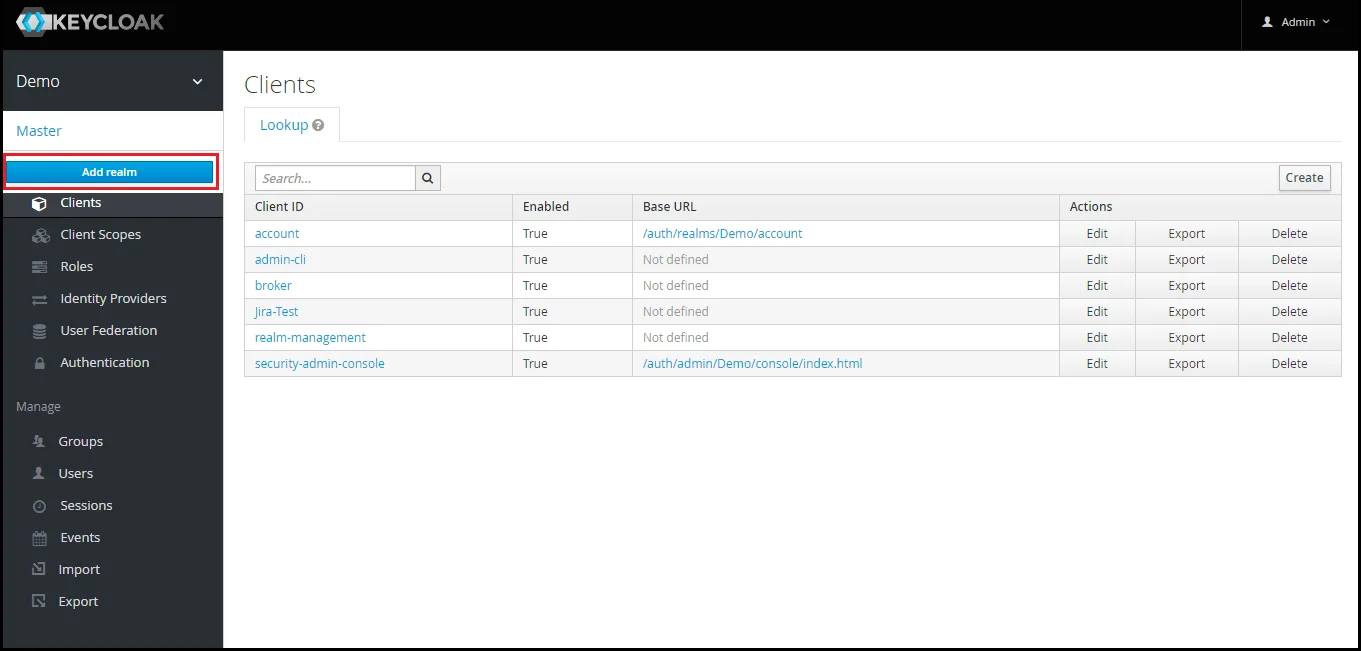
- 영역 추가: 이제 키클로크 관리 콘솔에 로그인하여 원하는 영역으로 이동합니다. 다음을 선택하여 새 영역을 추가할 수 있습니다. 영역 추가 옵션을 선택합니다.
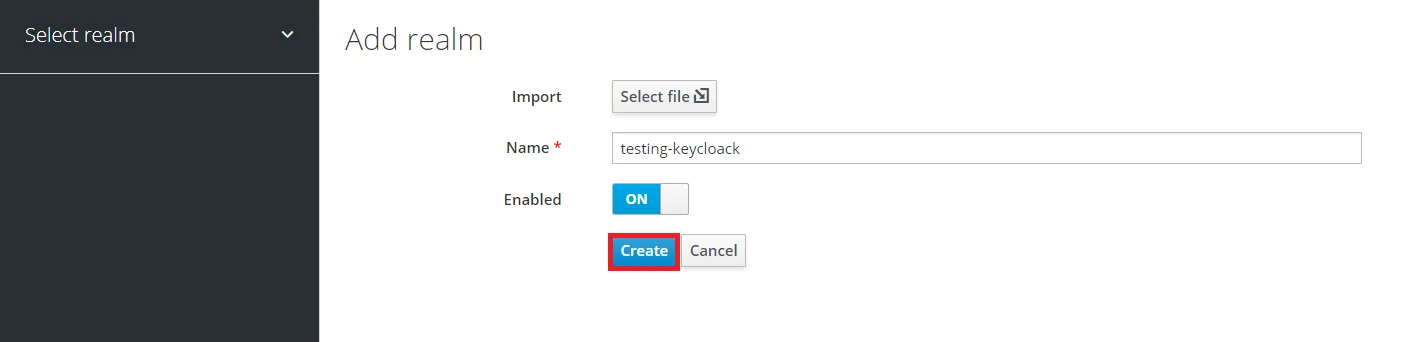
- 영역 생성: 엔터 버튼 영역 이름 나중에 OAuth 클라이언트 플러그인에서 영역을 구성하는 데 필요하므로 영역 이름을 쉽게 찾을 수 있도록 보관하세요. 몹시 떠들어 대다 영역을 추가하려면
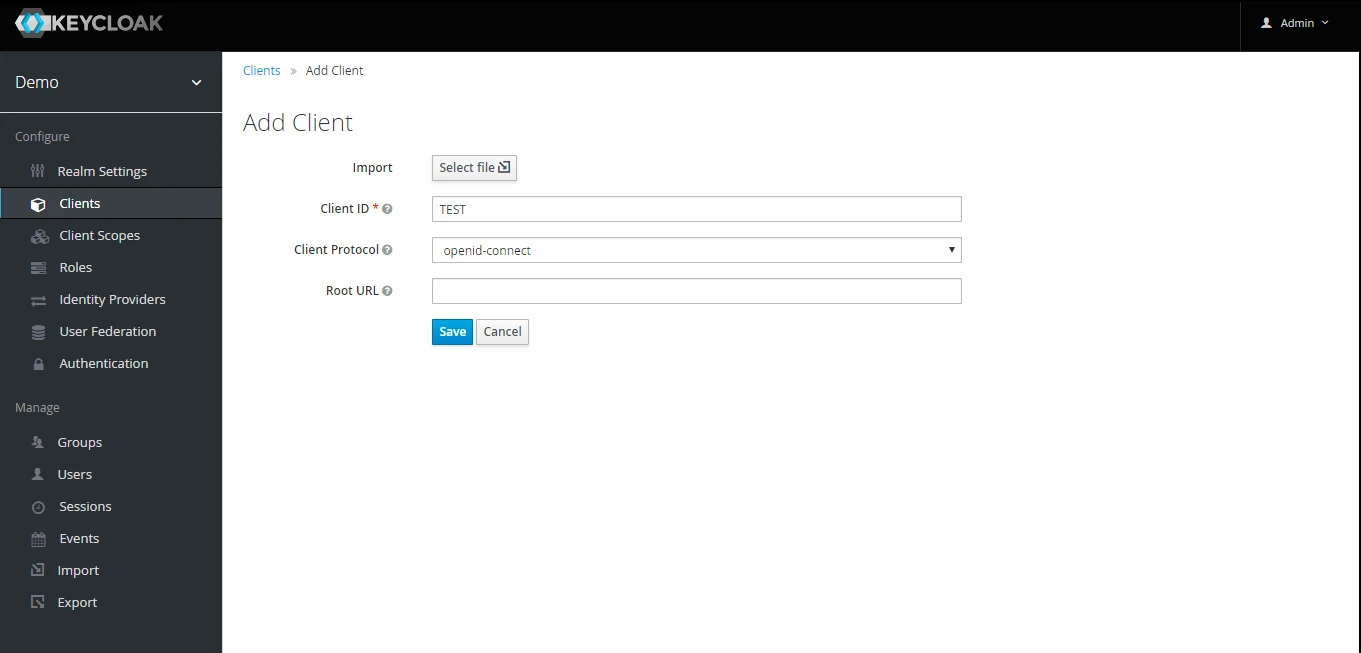
- OpenID 클라이언트를 생성합니다: 온 클릭 고객사 선택하고 만들 새 클라이언트를 생성합니다. 클라이언트 ID를 입력하고 클라이언트 프로토콜을 선택하세요. openeid-connect 선택 찜하기.
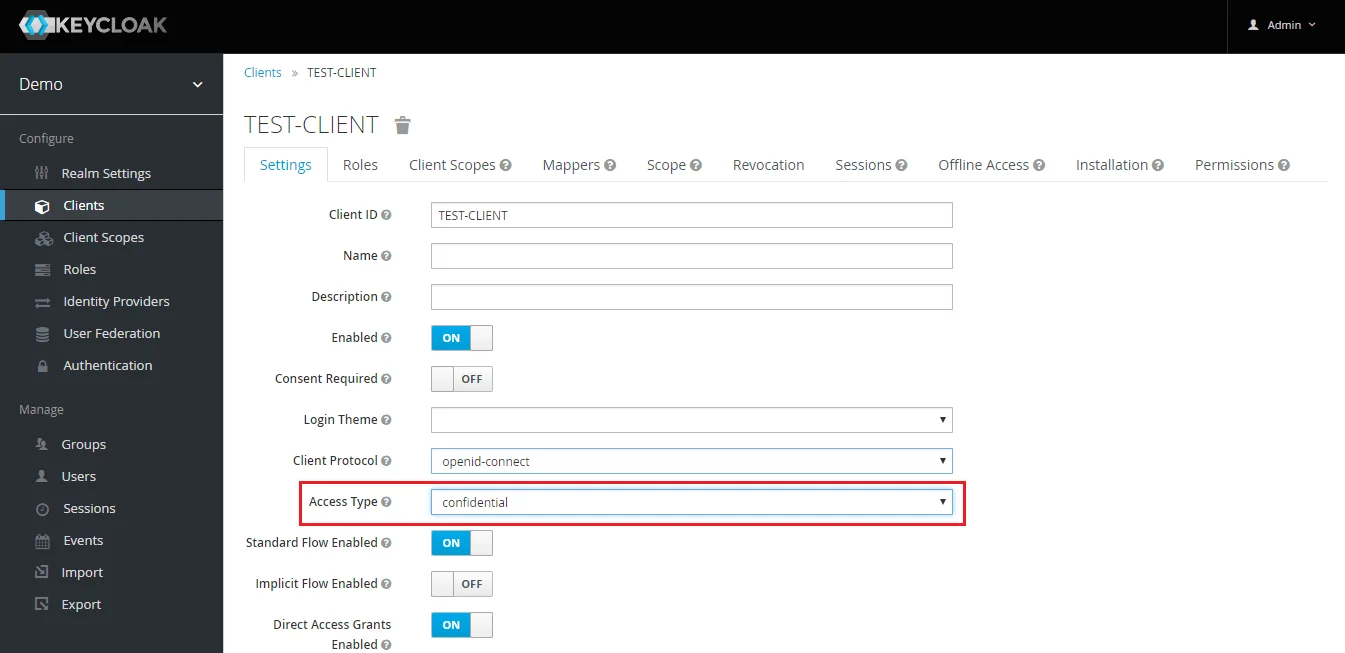
- 액세스 유형 변경: 클라이언트가 생성된 후 액세스 유형을 다음으로 변경합니다. 비밀.
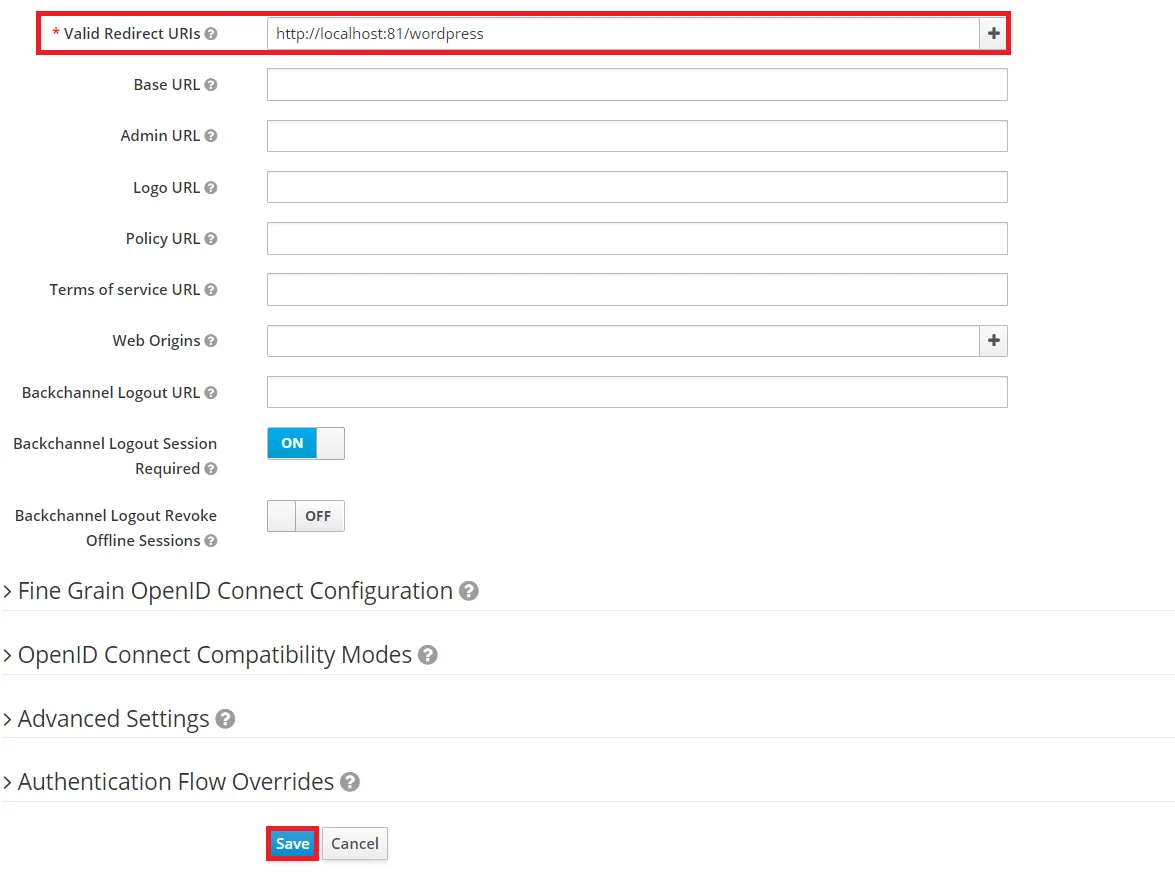
- 유효한 리디렉션 URI를 입력하세요. 플러그인에서 콜백 URL을 복사한 후 다음을 클릭하세요.
구하다. 전 -- https://
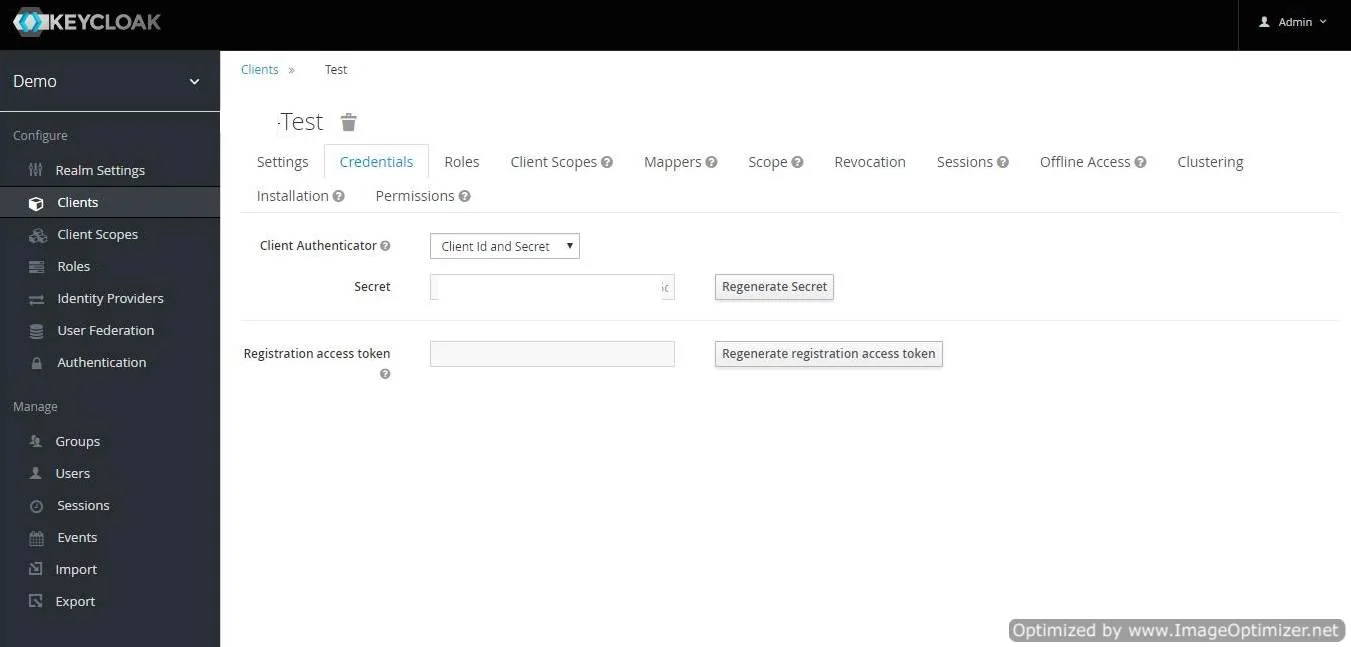
/oauth/콜백 - 클라이언트 비밀번호 얻기: 이제 클라이언트 비밀을 얻어야 합니다. 그래서 선택 고객사 자격 증명을 선택하고 여기에서 비밀을 복사하세요.
- 플러그인 구성: 복사된 내용을 입력하세요. 고객 비밀 아래에 클라이언트 비밀 OAuth 클라이언트 플러그인의 필드에 다음을 입력합니다. 고객 이름 클라이언트 ID 필드 아래에 있습니다.
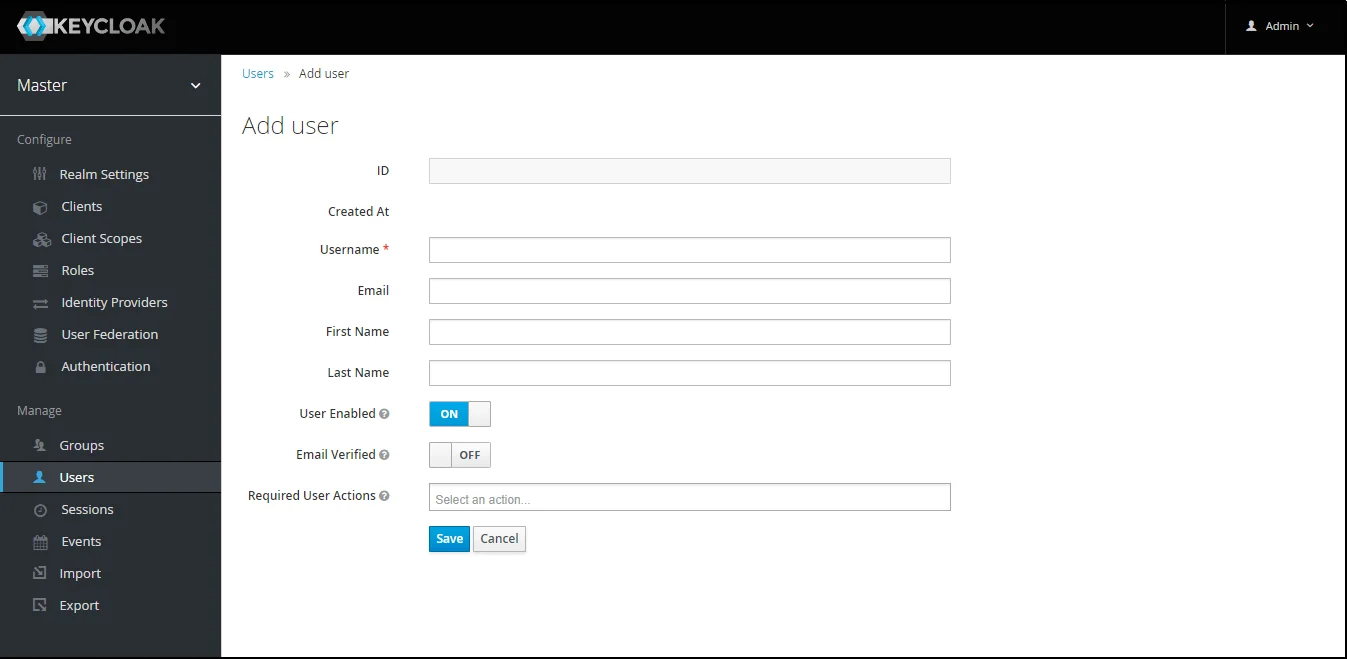
- 사용자 추가: 영역의 리소스에 액세스할 수 있는 사용자를 영역에 추가해야 합니다. 다음을 클릭하세요. 사용자 그리고 선택 새 사용자를 추가합니다.
- 사용자 구성: 사용자가 생성된 후에는 다음 작업을 수행해야 합니다.
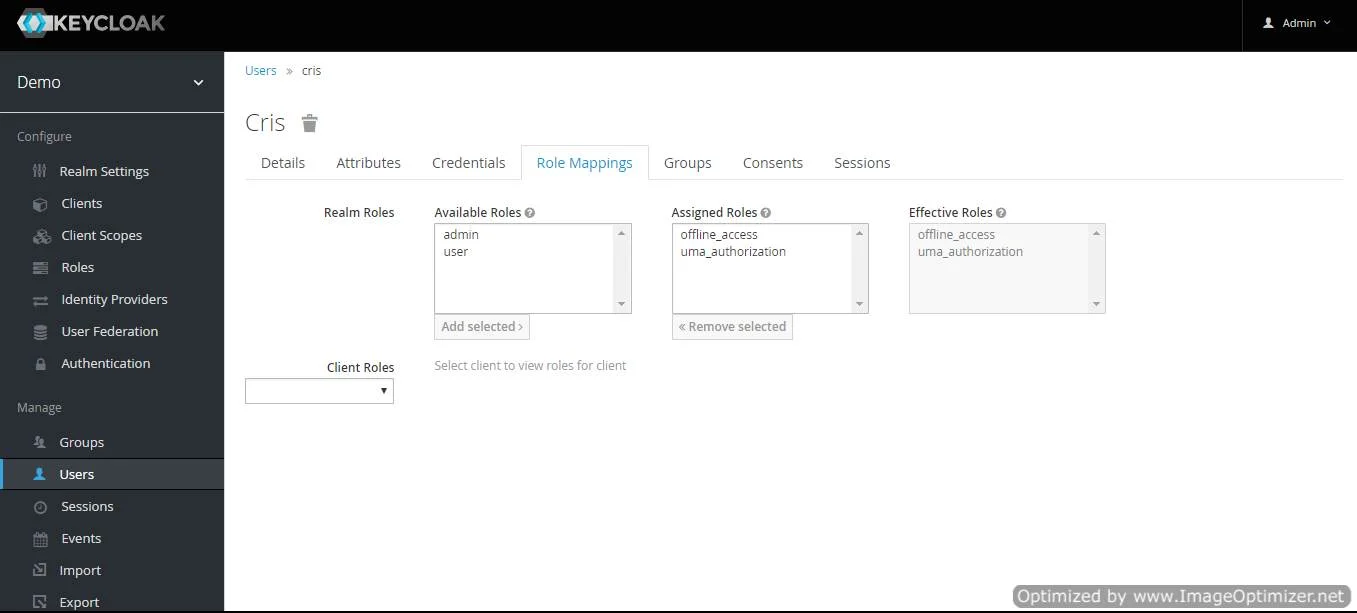
- 지도 사용자: 사용자를 역할에 매핑해야 합니다. 클릭 역할 매핑 사용 가능한 역할 중에서 사용자가 원하는 역할을 할당하고 추가 선택됨.
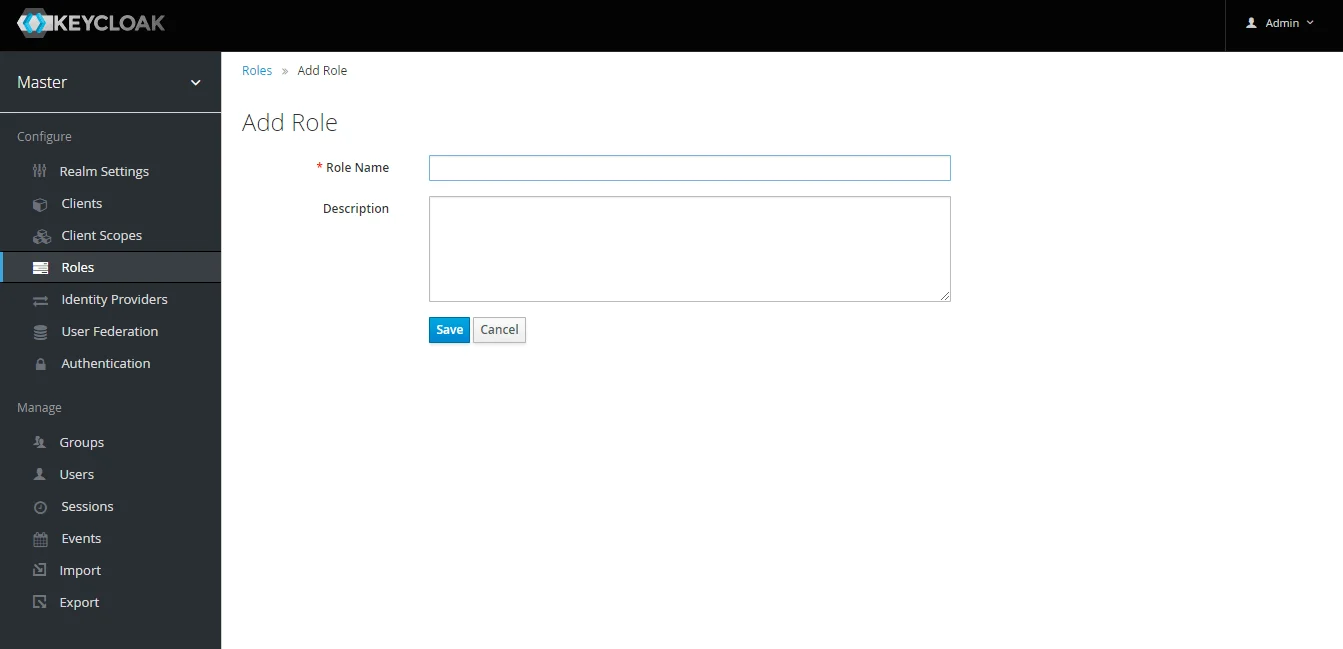
- 역할 생성: 역할은 애플리케이션에서 애플리케이션에 액세스할 수 있는 권한이 있는 사용자를 정의하는 데 사용됩니다. 역할 그리고 추가를 선택하세요 직위별.
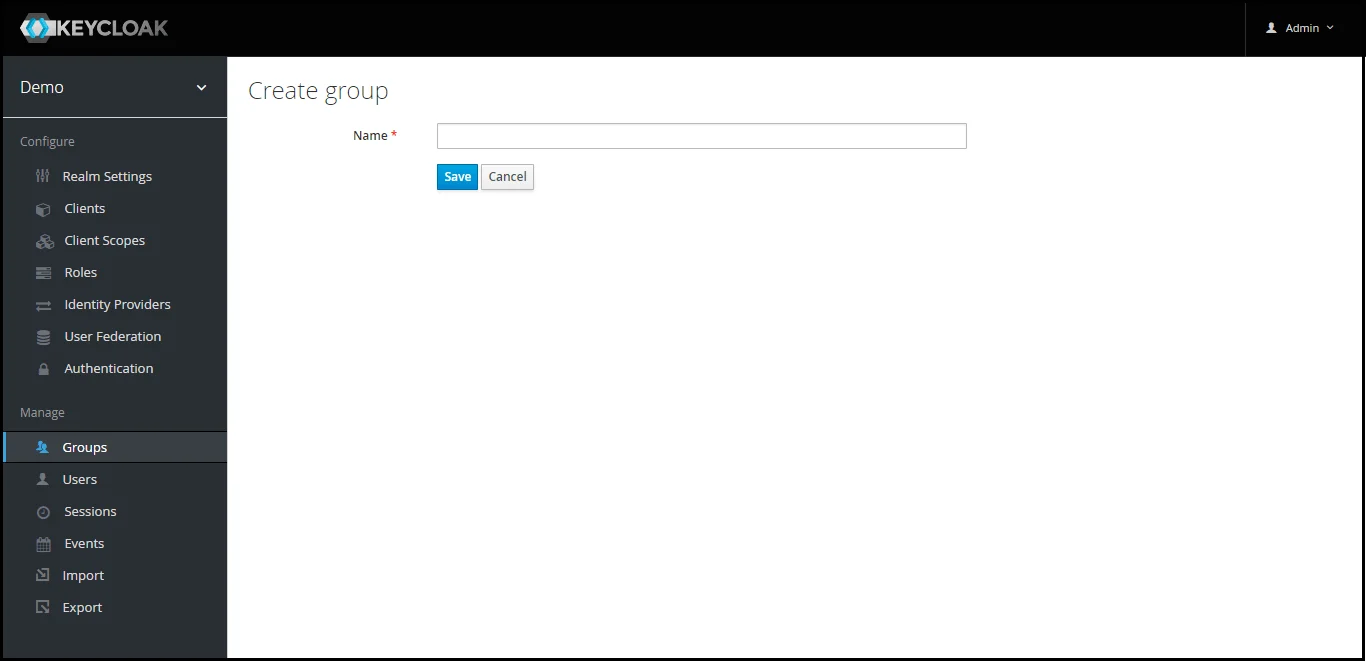
- 그룹 생성: 온 클릭 그룹 선택하고 새 소식 새 그룹을 만듭니다.
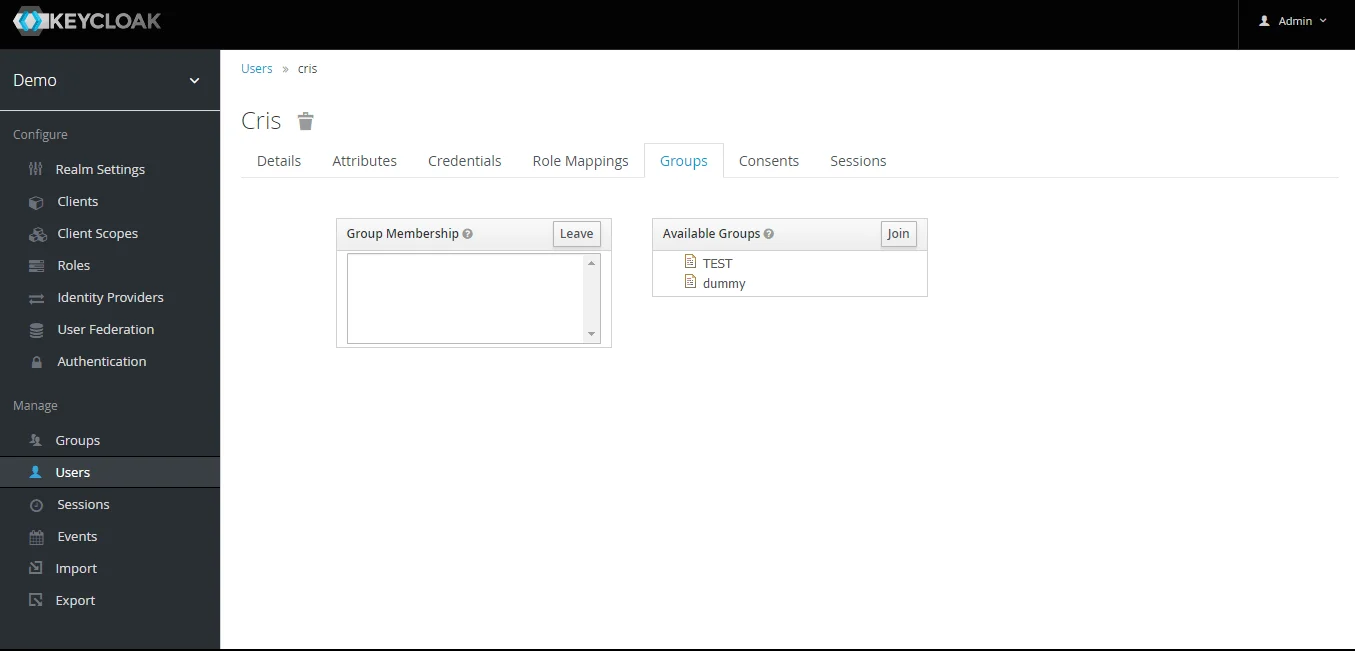
- 사용자를 그룹에 할당: 그룹에 추가하려는 사용자를 선택합니다. 탭에서 그룹 옵션을 선택한 다음 그룹 이름을 선택하고 클릭합니다. 어울리다.
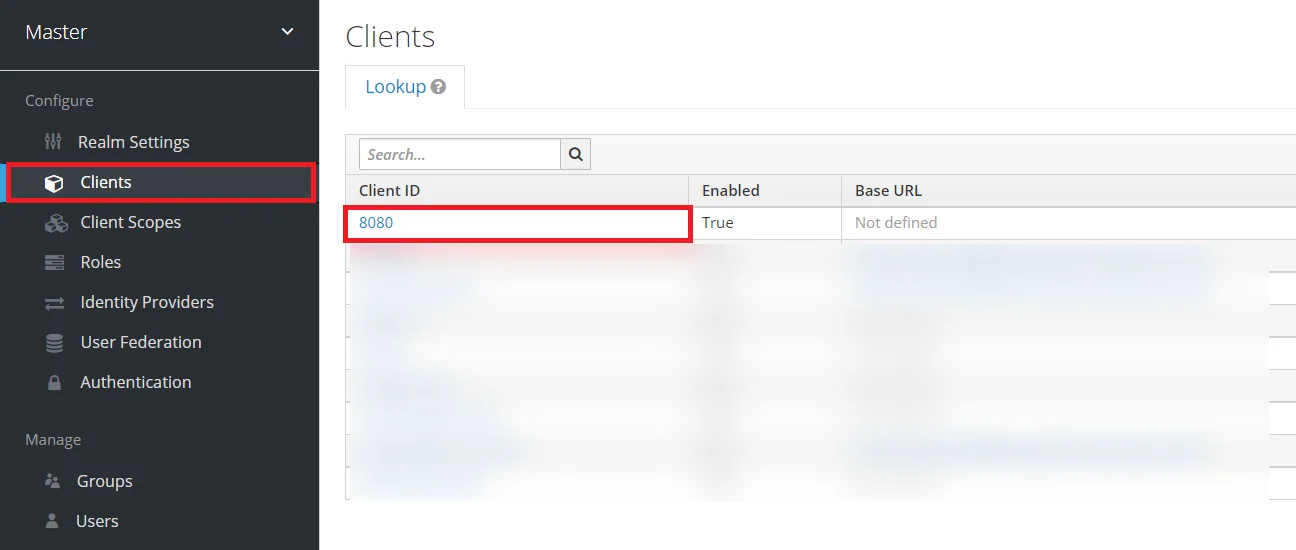
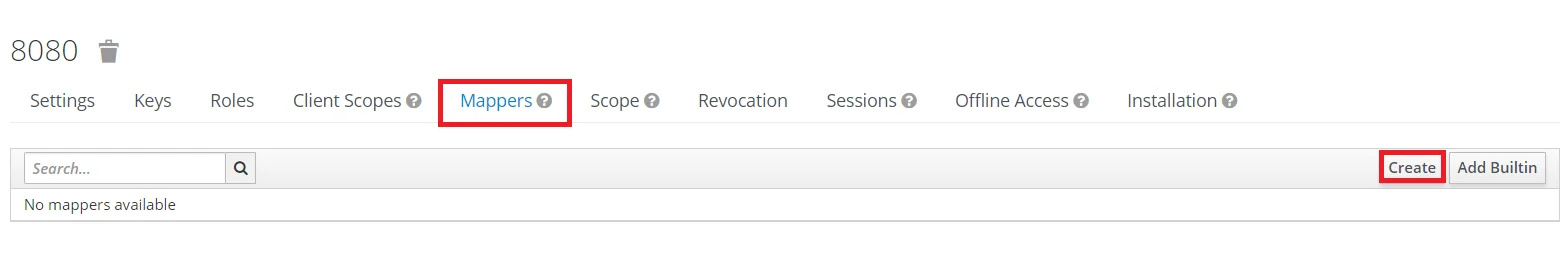
- Keycloak 그룹 매퍼: 이제 그룹 세부 정보를 얻으려면 그룹 멤버십으로 클라이언트 매핑을 수행해야 합니다. 그렇지 않으면 그룹 세부 정보를 가져오지 않습니다. 그래서 클라이언트 섹션, 클라이언트를 선택한 후 다음을 클릭하세요. 매퍼->만들기.
- 이제 선택하십시오. 매퍼 유형 as 그룹 회원 과를 입력 이름 및 토큰 클레임 이름 즉, 페치될 그룹에 해당하는 속성 이름입니다. 전체 그룹 경로, ID 토큰에 추가 및 액세스 토큰에 추가 옵션을 끄고 클릭하세요. 찜하기.
- Keycloak 역할 매퍼: 이제 역할 세부 정보를 얻으려면 역할 멤버십을 사용하여 클라이언트 매핑을 수행해야 합니다. 그렇지 않으면 역할 세부 정보를 가져올 수 없습니다. 따라서 클라이언트 섹션, 클라이언트를 선택한 후 다음을 클릭하세요. 매퍼->만들기.
- 이제 선택하십시오. 매퍼 유형 as 사용자 영역 역할 회원가입하고 들어가세요 name. 그리고 토큰 클레임 이름 즉, 가져올 그룹에 해당하는 속성 이름입니다. ID 토큰에 추가 및 액세스 토큰에 추가 옵션을 클릭하고 찜하기.
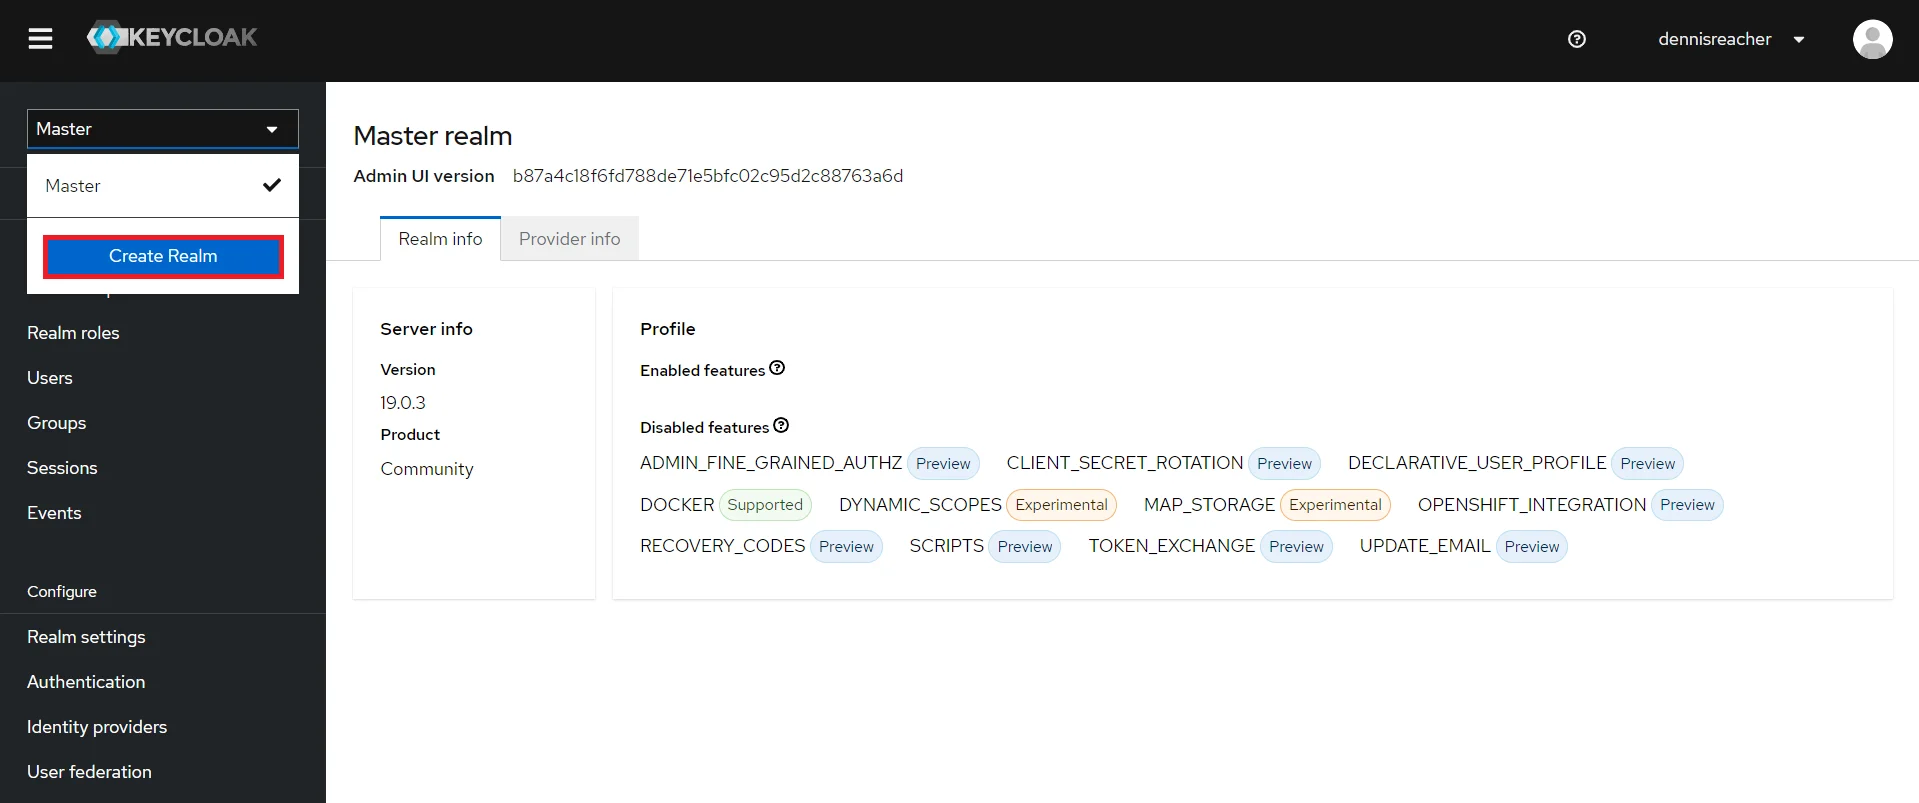
- 영역 추가: 이제 키클로크 관리 콘솔에 로그인하여 원하는 영역으로 이동합니다. 다음을 선택하여 새 영역을 추가할 수 있습니다. 영역 생성 옵션을 선택합니다.
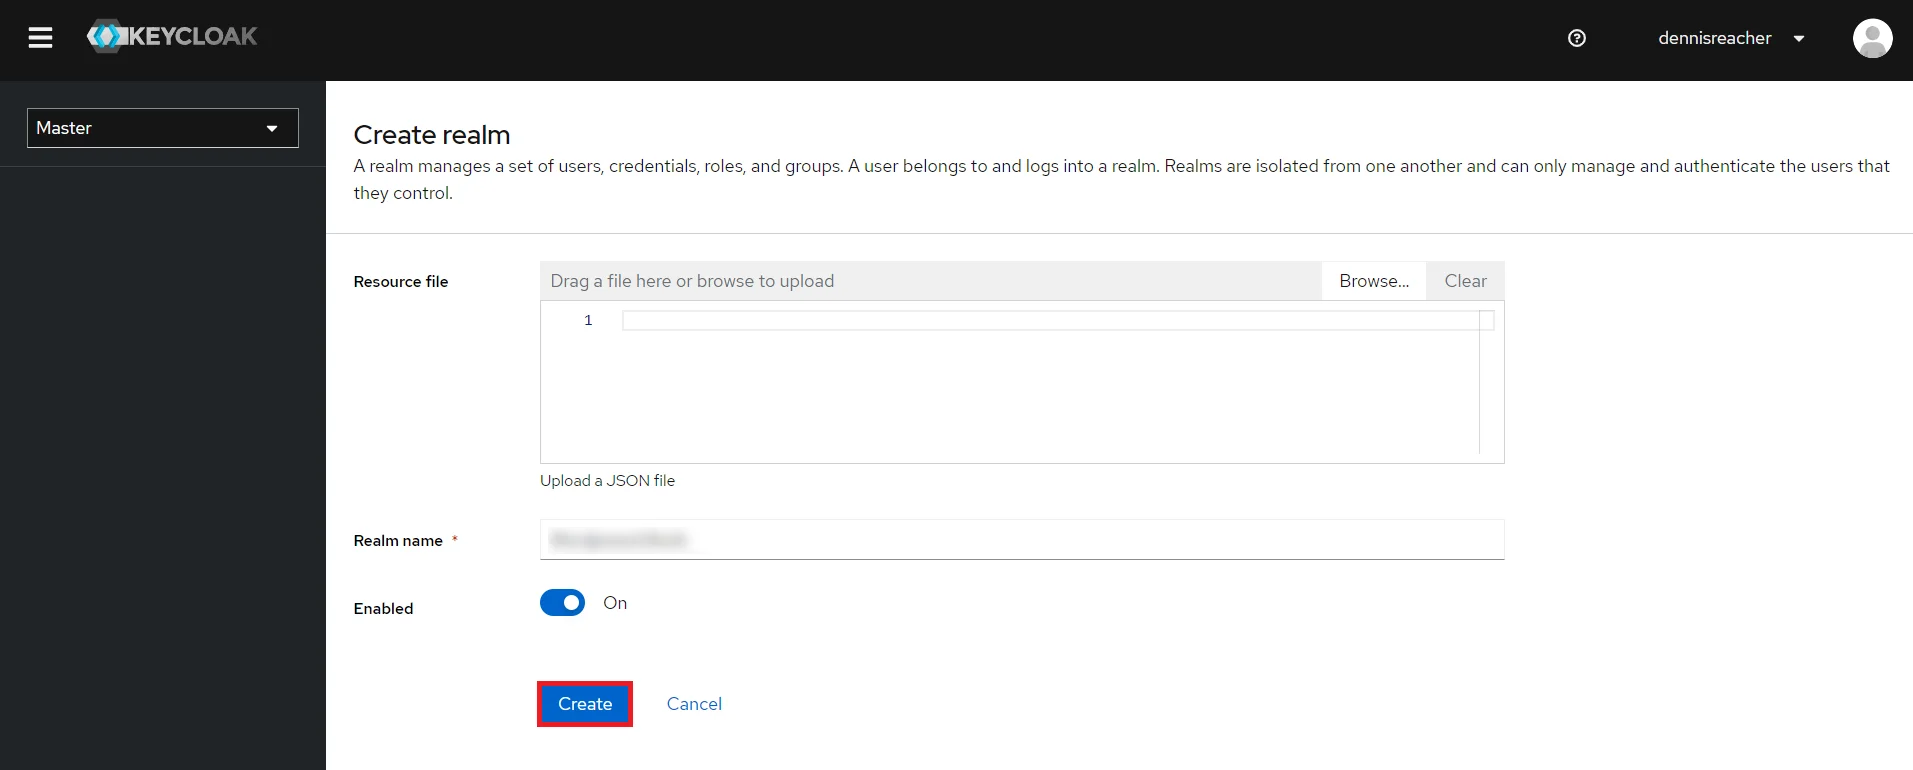
- 영역 생성: 엔터 버튼 영역 이름 나중에 OAuth 클라이언트 플러그인에서 영역을 구성하는 데 필요하므로 영역 이름을 쉽게 찾을 수 있도록 보관하세요. 몹시 떠들어 대다 영역을 추가하려면
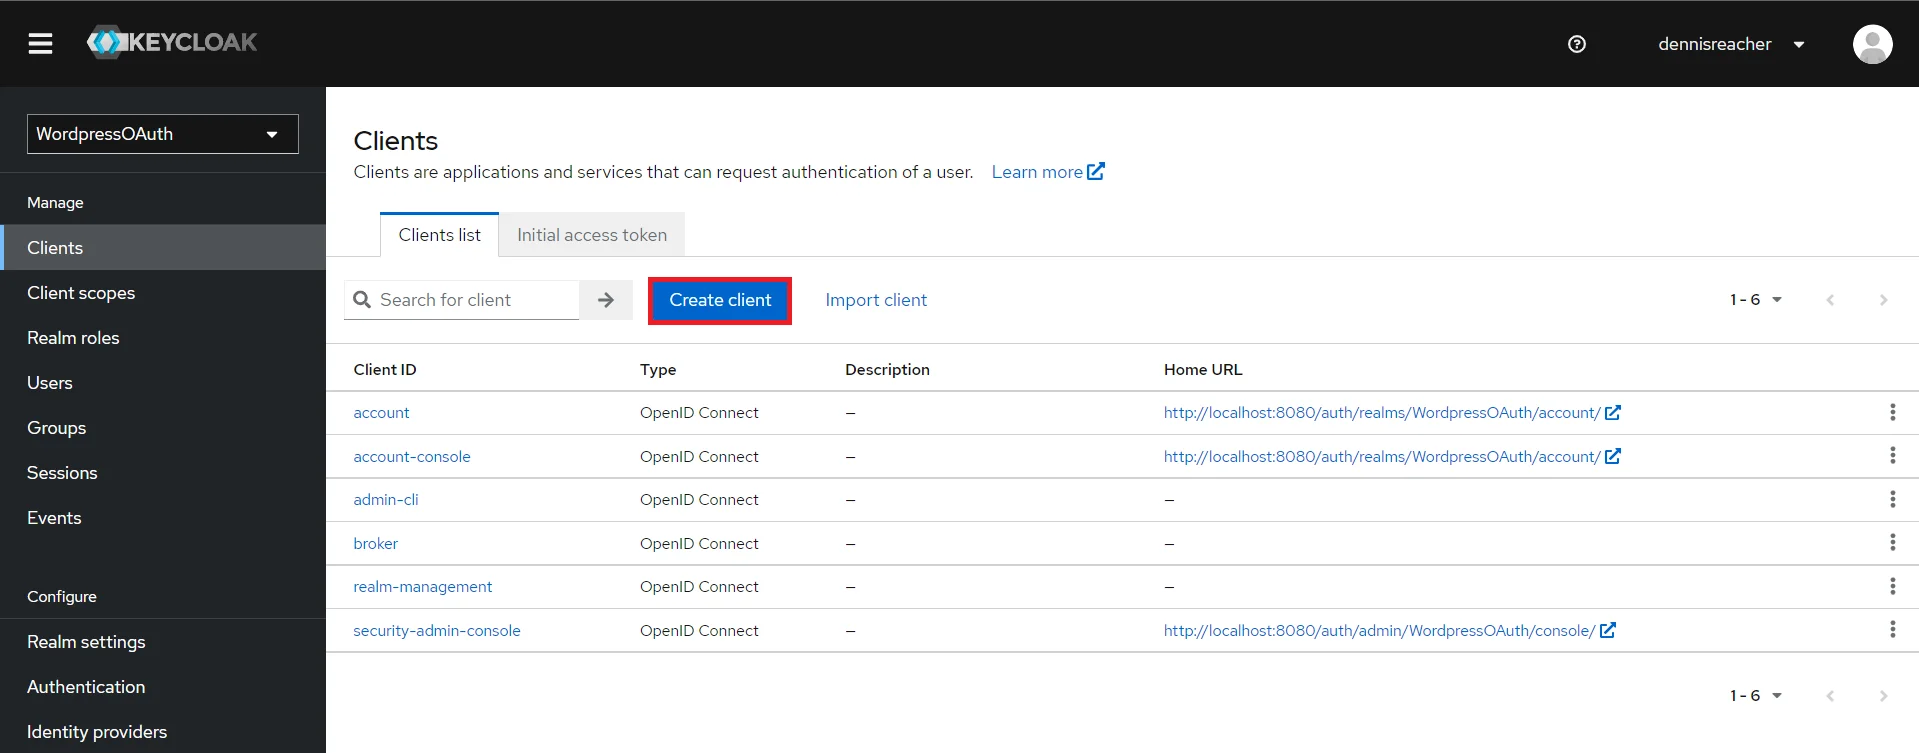
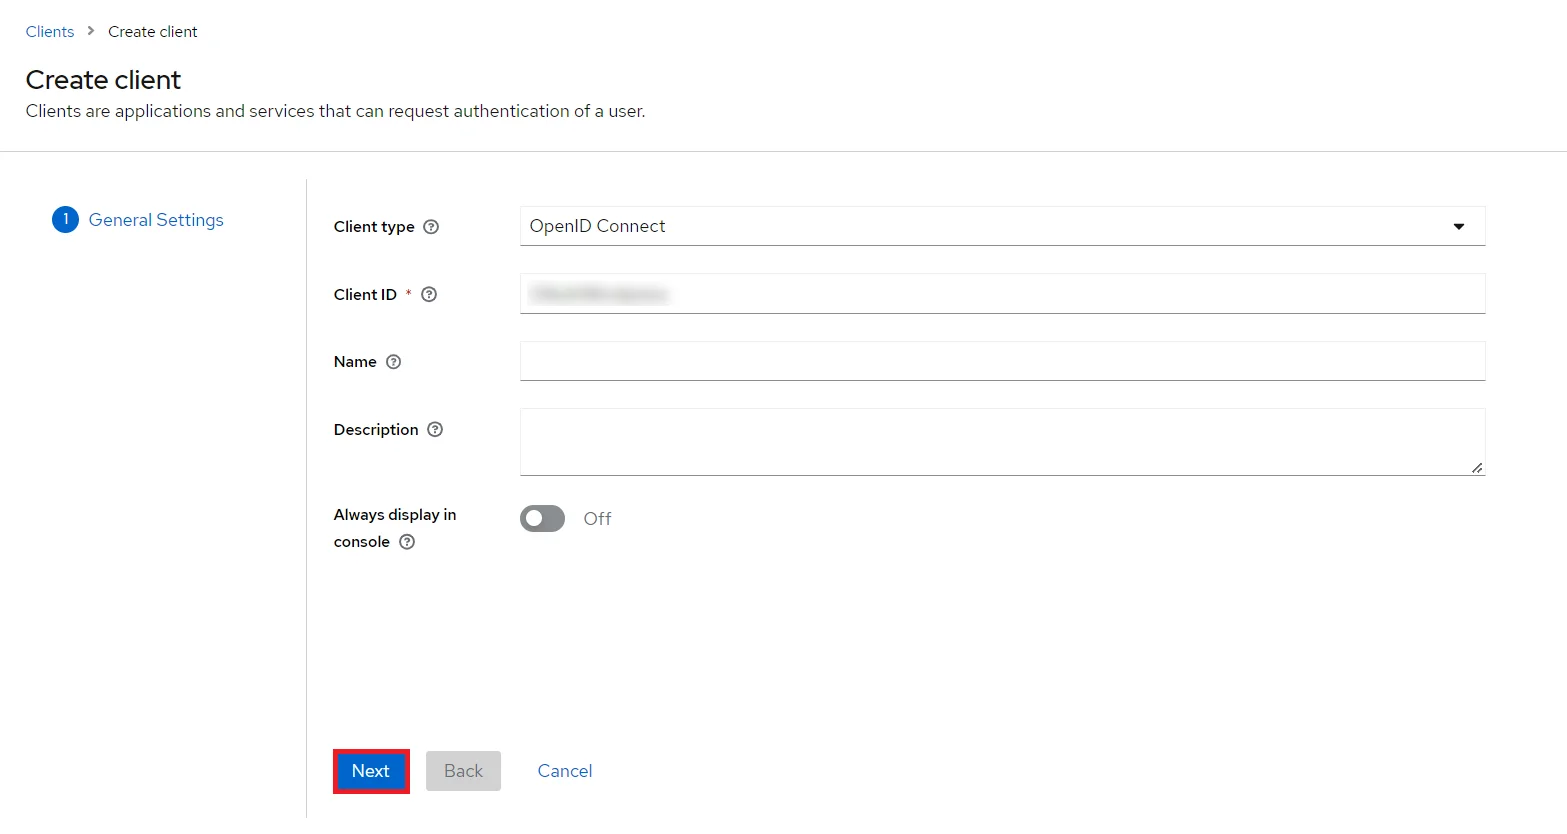
- OpenID 클라이언트를 생성합니다: 온 클릭 고객사 선택하고 클라이언트 생성 새 클라이언트를 생성합니다. 클라이언트 ID를 입력하고 클라이언트 프로토콜을 선택하세요. openeid-connect 그리고 클릭 다음.
- 활성화 클라이언트 인증 권한 부여 비녀장.
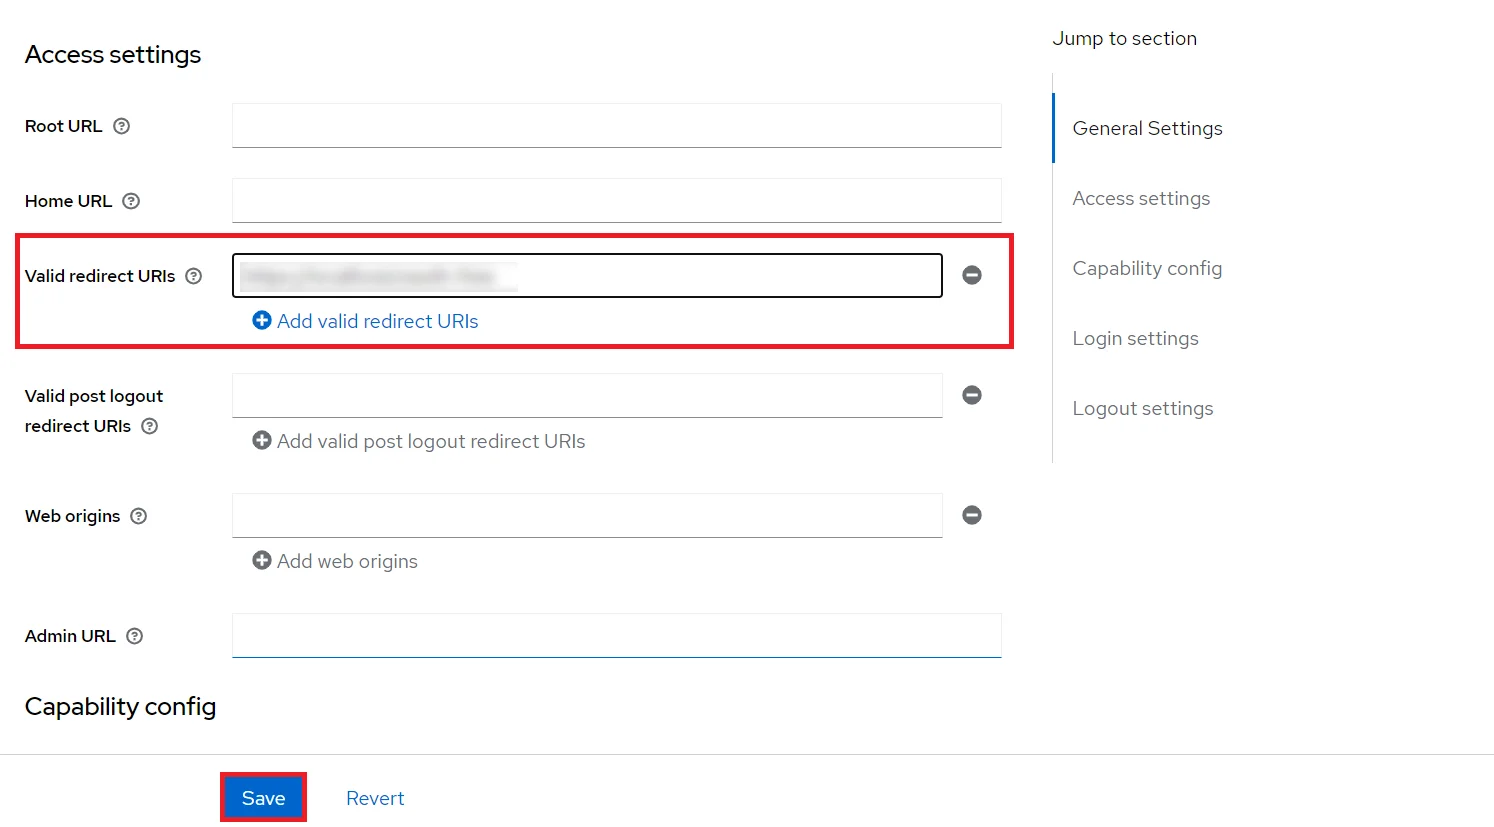
- 아래로 스크롤하여 액세스 설정 귀하의 의견을 입력하십시오. 콜백/리디렉션 URL 클라이언트 측에 있는 miniOrange 플러그인에서 얻을 수 있는 콜백 URL 텍스트 필드.
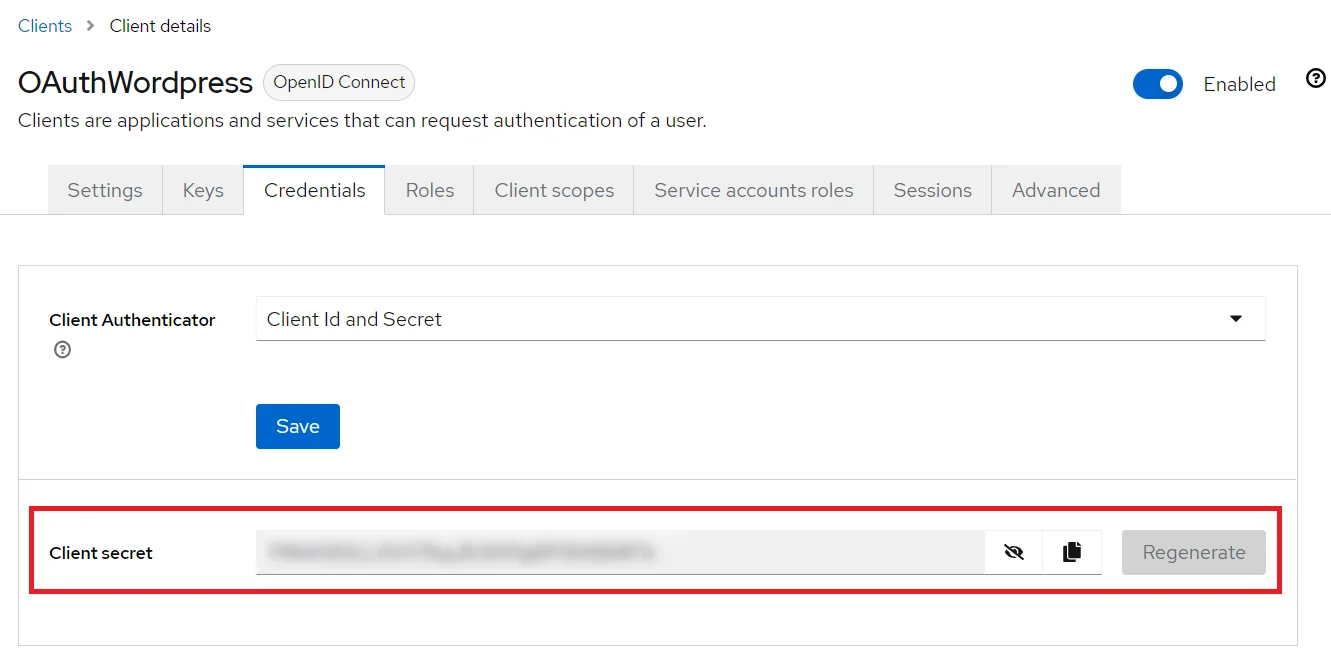
- 로 이동 신임장 탭에서 고객 비밀 나중에 워드프레스용 OAuth 싱글 사인온 플러그인을 구성할 때 필요하므로 잘 보관해 두십시오.
- 플러그인 구성: 복사된 내용을 입력하세요. 고객 비밀 아래에 클라이언트 비밀 OAuth 클라이언트 플러그인의 필드에 다음을 입력합니다. 고객 ID 아래 고객 ID 입력란입니다.
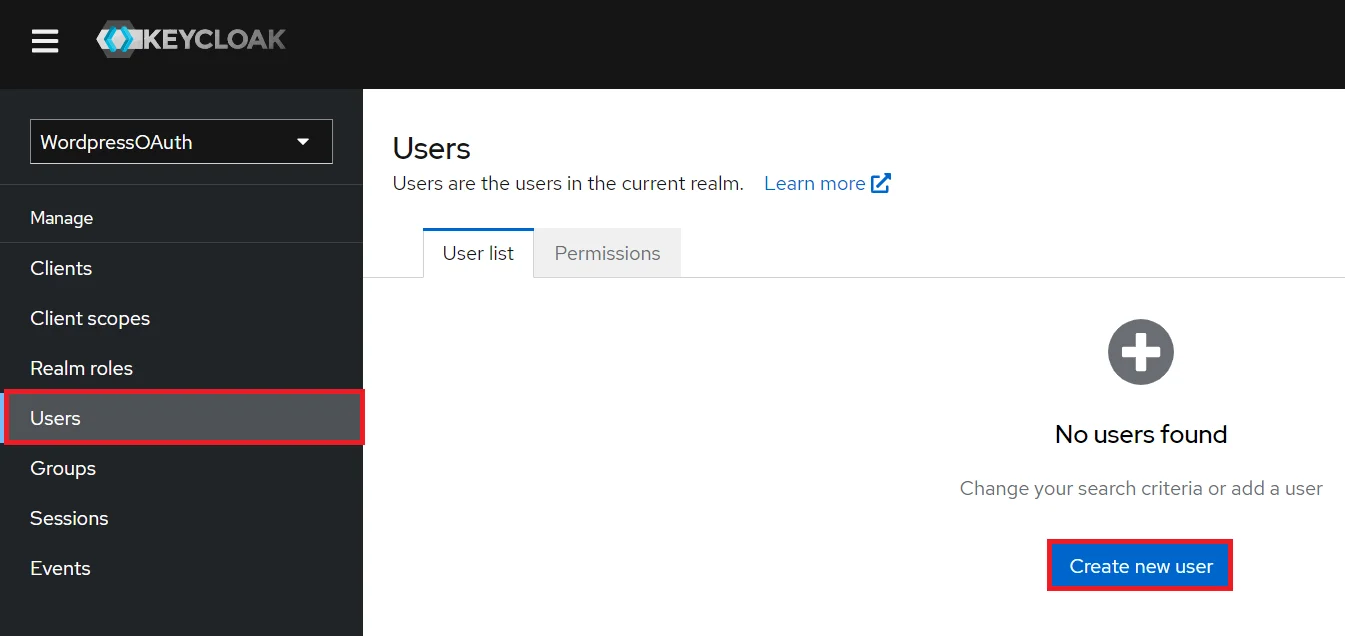
- 사용자 추가: realm의 리소스에 액세스할 수 있는 사용자를 realm에 추가해야 합니다. 사용자 그리고 클릭 새 사용자 만들기 새 사용자를 추가하려면
- 사용자 구성: 사용자가 생성된 후에는 다음 작업을 수행해야 합니다.
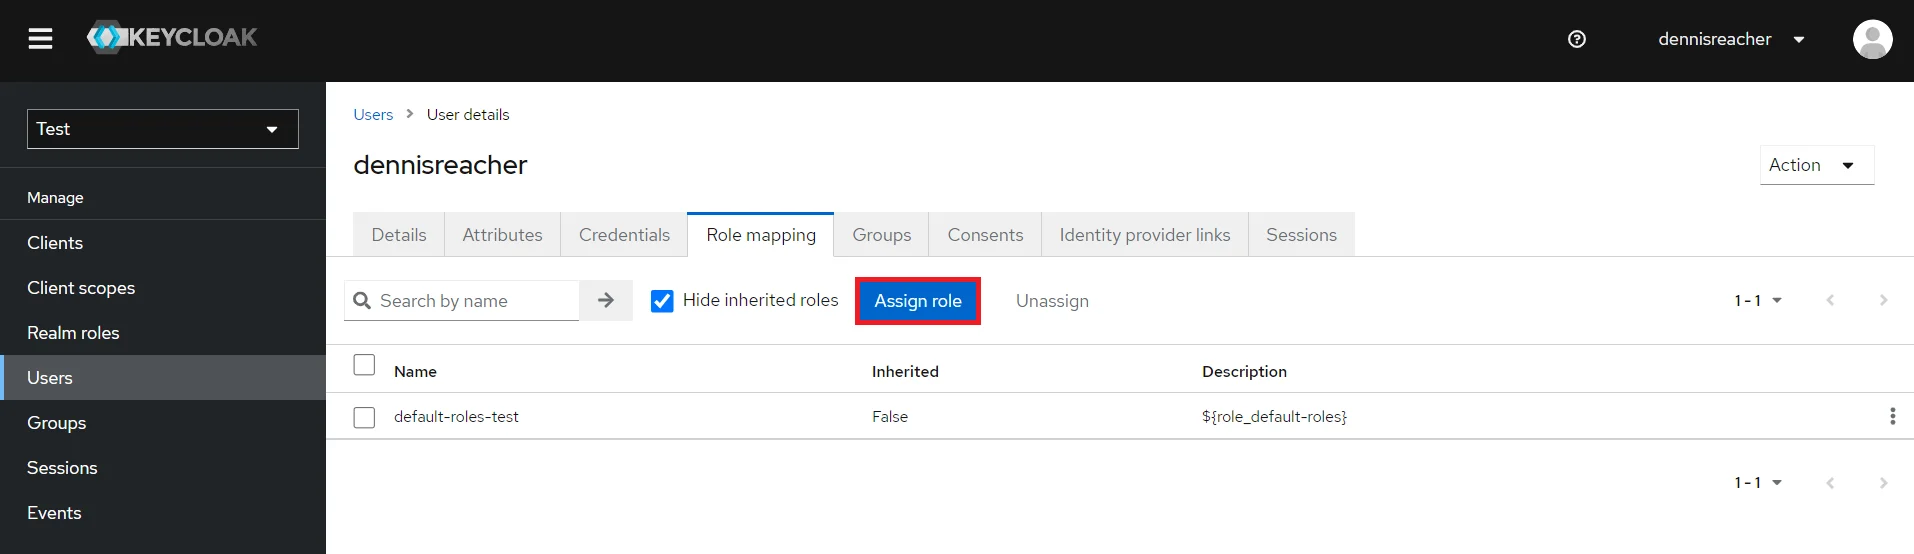
- 지도 사용자: 사용자를 역할에 매핑해야 합니다. 클릭 역할 매핑 사용 가능한 역할 중에서 사용자가 원하는 역할을 할당합니다.
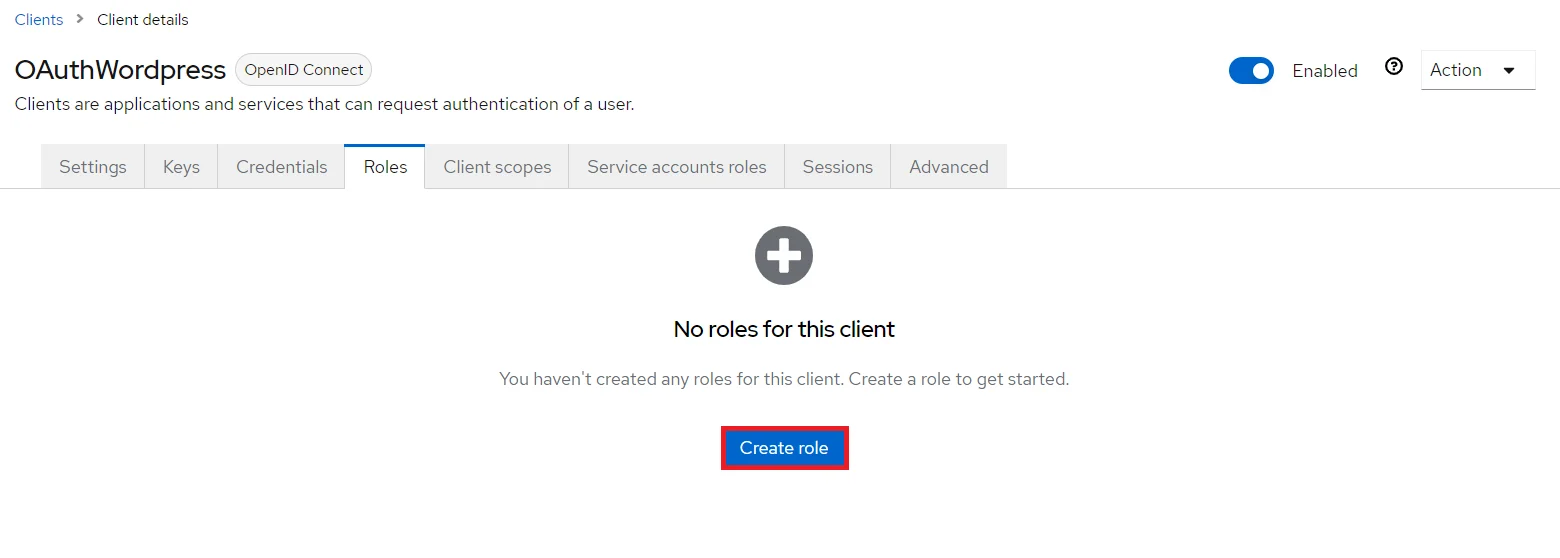
- 역할 생성: 역할은 애플리케이션에서 애플리케이션에 액세스할 수 있는 권한이 있는 사용자를 정의하는 데 사용됩니다. 역할 선택하고 역할 생성.
- 영역 추가: 이제 키클로크 관리 콘솔에 로그인하여 원하는 영역으로 이동합니다. 다음을 선택하여 새 영역을 추가할 수 있습니다. 영역 생성 옵션을 선택합니다.
- 영역 생성: 엔터 버튼 영역 이름 나중에 OAuth 클라이언트 플러그인에서 영역을 구성하는 데 필요하므로 영역 이름을 쉽게 찾을 수 있도록 보관하세요. 몹시 떠들어 대다 영역을 추가하려면
- OpenID 클라이언트를 생성합니다: 온 클릭 고객사 선택하고 클라이언트 생성 새 클라이언트를 생성합니다. 클라이언트 ID를 입력하고 클라이언트 프로토콜을 선택하세요. openeid-connect 그리고 클릭 다음.
- 활성화 클라이언트 인증 권한 부여 비녀장.
- 아래로 스크롤하여 액세스 설정 귀하의 의견을 입력하십시오. 콜백/리디렉션 URL 클라이언트 측에 있는 miniOrange 플러그인에서 얻을 수 있는 콜백 URL 텍스트 필드.
- 로 이동 신임장 탭에서 고객 비밀 나중에 워드프레스용 OAuth 싱글 사인온 플러그인을 구성할 때 필요하므로 잘 보관해 두십시오.
- 플러그인 구성: 복사된 내용을 입력하세요. 고객 비밀 아래에 클라이언트 비밀 OAuth 클라이언트 플러그인의 필드에 다음을 입력합니다. 고객 ID 아래 고객 ID 입력란입니다.
- 사용자 추가: realm의 리소스에 액세스할 수 있는 사용자를 realm에 추가해야 합니다. 사용자 그리고 클릭 새 사용자 만들기 새 사용자를 추가하려면
- 사용자 구성: 사용자가 생성된 후에는 다음 작업을 수행해야 합니다.
- 지도 사용자: 사용자를 역할에 매핑해야 합니다. 클릭 역할 매핑 사용 가능한 역할 중에서 사용자가 원하는 역할을 할당합니다.
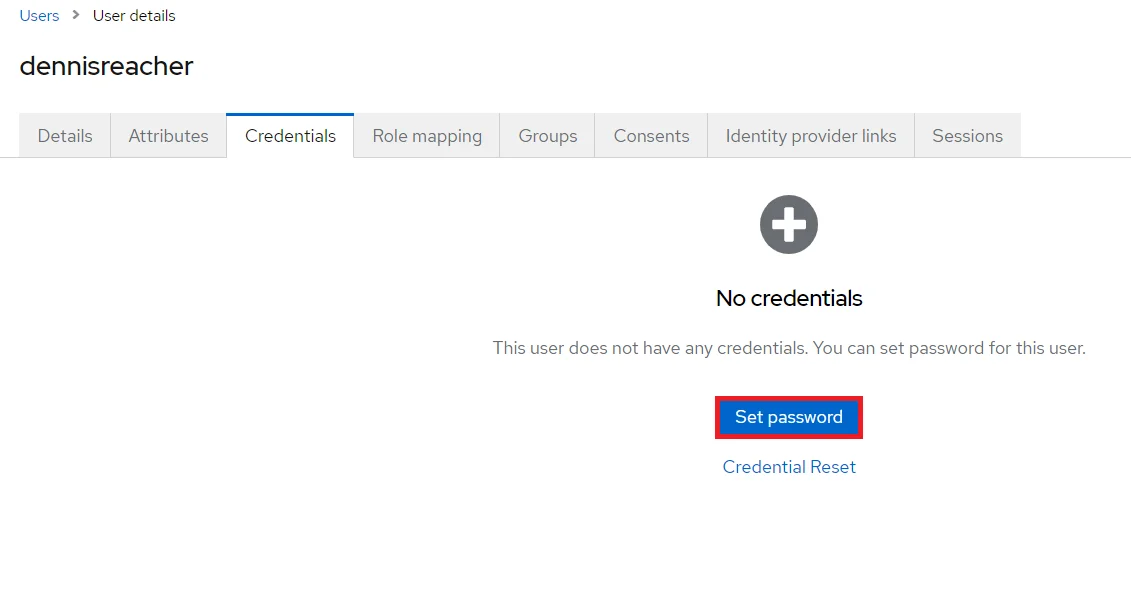
- 1) 비밀번호를 설정하고 다음을 클릭합니다. 신임장 사용자의 새 비밀번호를 설정합니다.
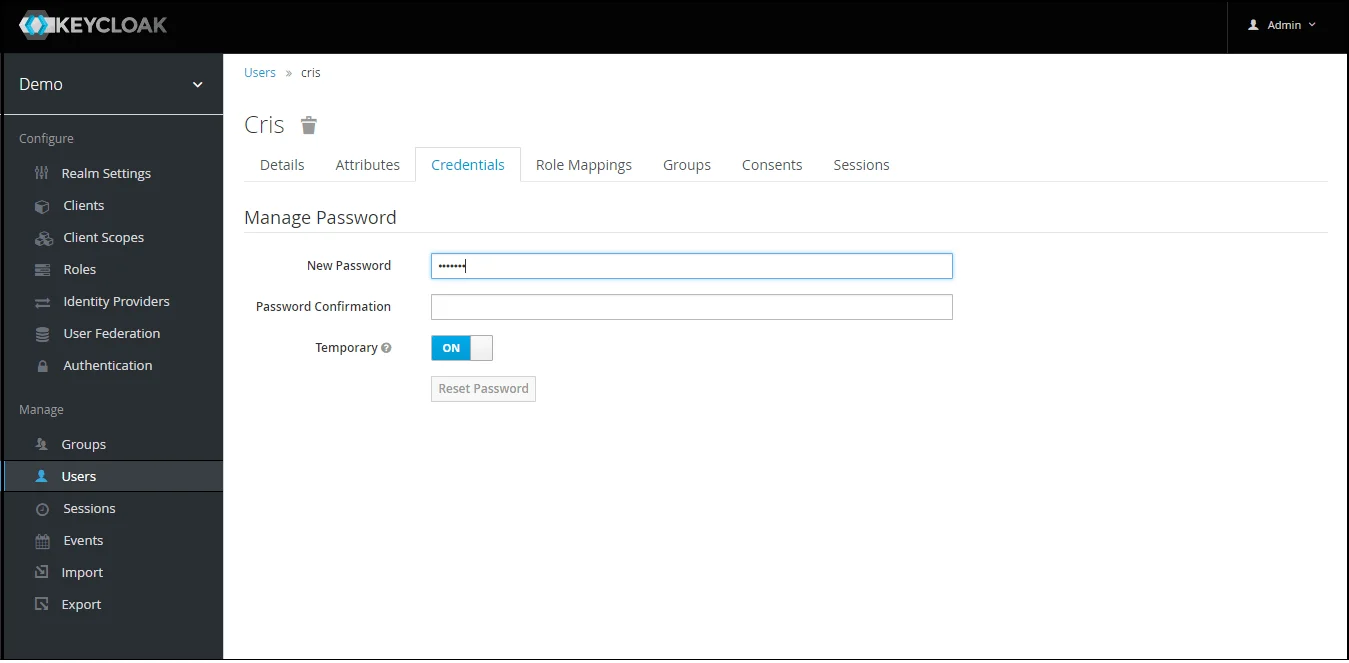
참고: 임시 기능을 비활성화하면 사용자 비밀번호가 영구적으로 적용됩니다.
1.1단계: Keycloak 그룹 가져오기 단계 [프리미엄]
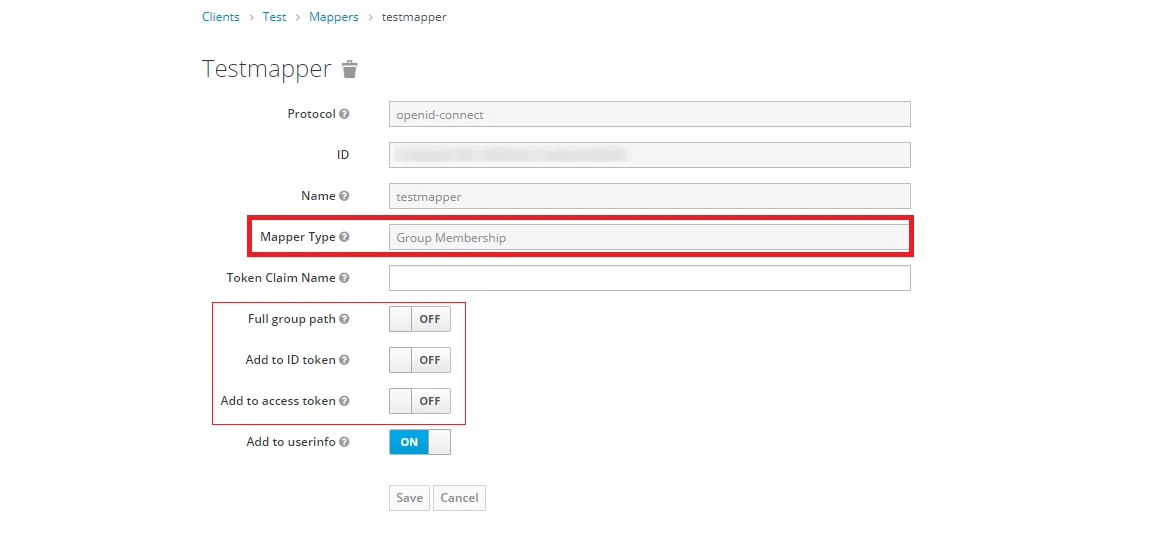
참고: - 전체 경로가 그룹 경로에 있으면 가져오며, 그렇지 않으면 그룹 이름을 가져옵니다.
1.2단계: Keycloak 역할 가져오기 단계 [프리미엄]
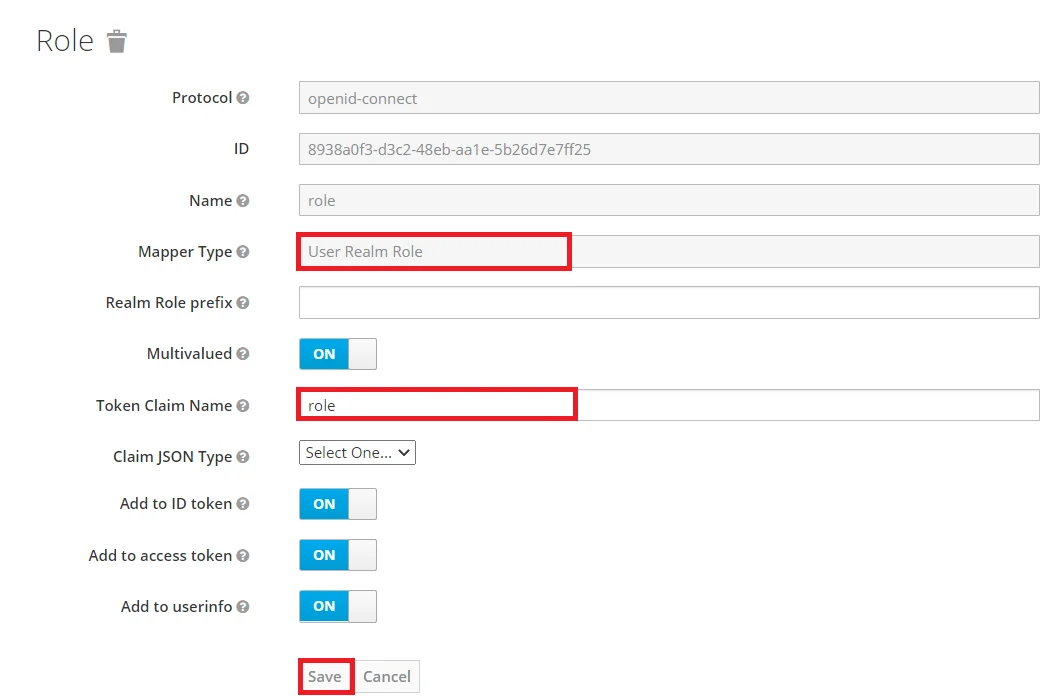
- 1) 비밀번호를 설정하고 다음을 클릭합니다. 신임장 사용자의 새 비밀번호를 설정합니다.
참고: 임시 기능을 비활성화하면 사용자 비밀번호가 영구적으로 적용됩니다.


- 1) 비밀번호를 설정하고 다음을 클릭합니다. 신임장 사용자의 새 비밀번호를 설정합니다.

참고: 임시 기능을 비활성화하면 사용자 비밀번호가 영구적으로 적용됩니다.

결론적으로, Keycloak을 OAuth 제공업체로 성공적으로 구성함으로써 최종 사용자가 DNN에 OAuth Keycloak SSO 로그인 및 인증을 사용할 수 있게 되었습니다.
3. OAuth 공급자 구성
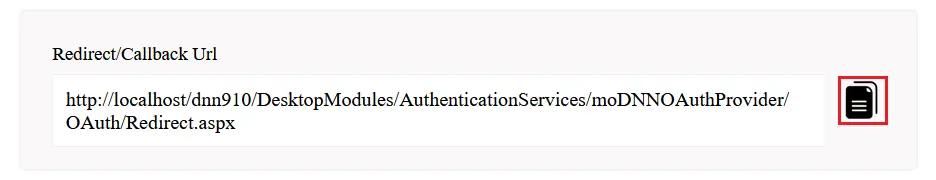
- 리디렉션/콜백 URL을 복사하여 OAuth 제공업체에 제공하세요.
4. OAuth 클라이언트 구성
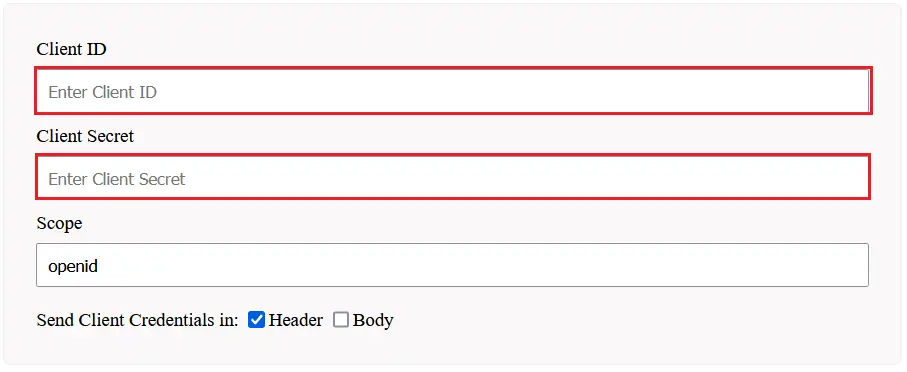
- 구성 고객 ID, 고객 비밀, 업데이트 엔드 포인트 필요한 경우 설정을 저장합니다.

5. 테스트 구성
- 이제 ID 공급자 설정 탭.
- 선택 작업에서 테스트 구성 버튼을 눌러 인증 공급자를 올바르게 구성했는지 확인하세요.
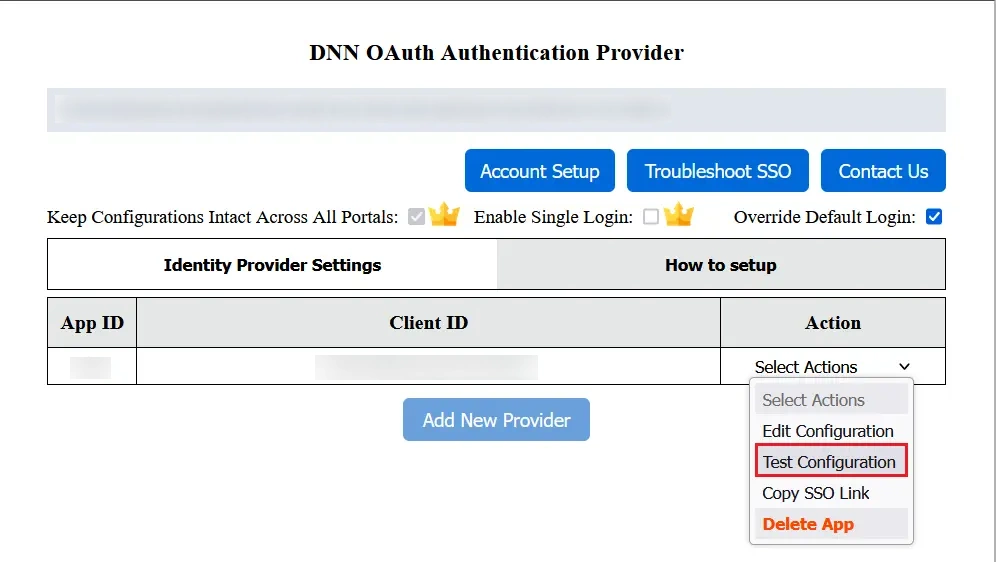
- 구성이 성공하면 테스트 구성 창에 속성 이름과 속성 값이 표시됩니다.

6. 속성 매핑
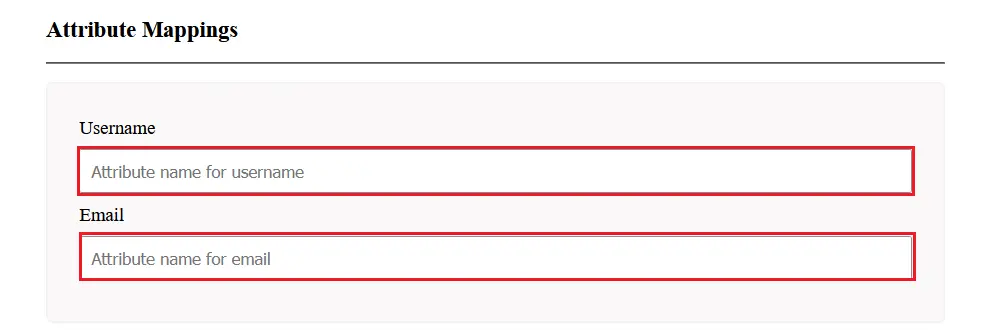
- 속성 매핑의 경우 구성 편집 작업 선택 드롭다운에서
- 이메일과 사용자 이름을 다음으로 매핑하세요. 속성 이름 테스트 구성 창에서 확인하고 설정을 저장할 수 있습니다.
ASP.NET SAML 싱글 사인온(SSO) 모듈은 ADFS , Azure AD, Bitium, Centrify, G Suite, JBoss Keycloak, Okta, OneLogin, Salesforce, AWS Cognito, OpenAM, Oracle, PingFederate, PingOne, RSA SecureID, Shibboleth-2, Shibboleth-3, SimpleSAML, WSO2와 같은 모든 ID 공급자 또는 사용자 지정 ID 공급자 와 함께 구성할 수 있습니다 . 다른 ID 공급자를 확인하려면 여기를 클릭하십시오.
관련 기사
연락처
DNN OAuth 싱글 사인온 설정이 필요하시면 dnnsupport@xecurify.com 으로 문의해 주세요 . 저희 팀에서 고객님의 요구사항에 가장 적합한 솔루션/요금제를 선택하실 수 있도록 도와드리겠습니다.


