검색 결과 :
×검색 결과 :
×PHP SAML 2.0 커넥터는 SAML 서비스 제공자(SFP) 역할을 하며, 애플리케이션과 SAML을 지원하는 ID 제공자(IdP) 간의 신뢰 관계를 설정하여 사용자를 애플리케이션에 안전하게 인증할 수 있도록 구성할 수 있습니다. 이 가이드에서는 ADFS를 IdP로 , PHP SAML 2.0 커넥터를 SP로 구성하는 방법을 단계별로 살펴보겠습니다.

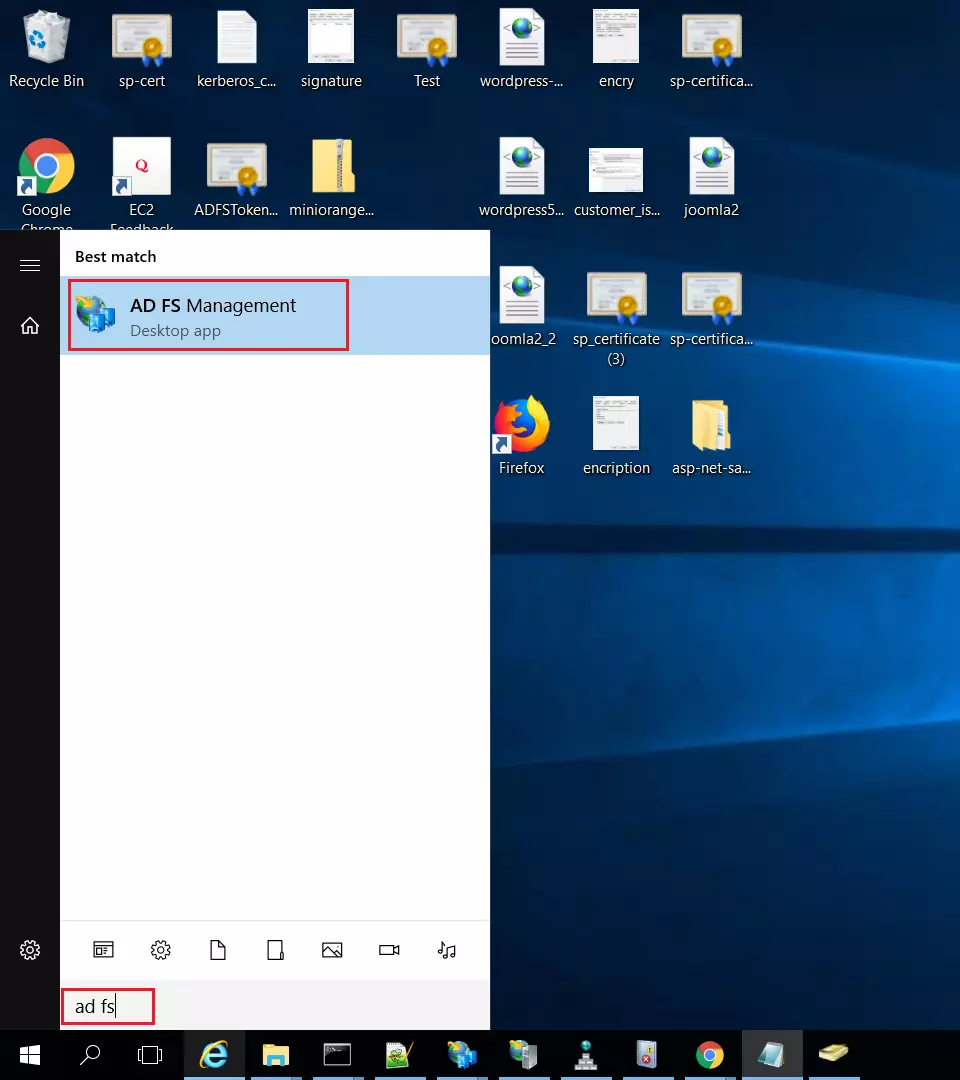
ADFS를 IdP로 구성하려면 아래 단계를 따르세요.
 ADFS를 IdP로 구성
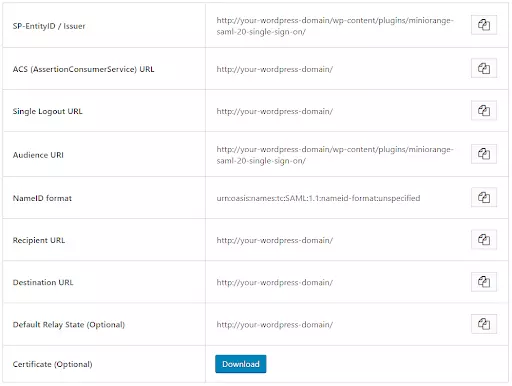
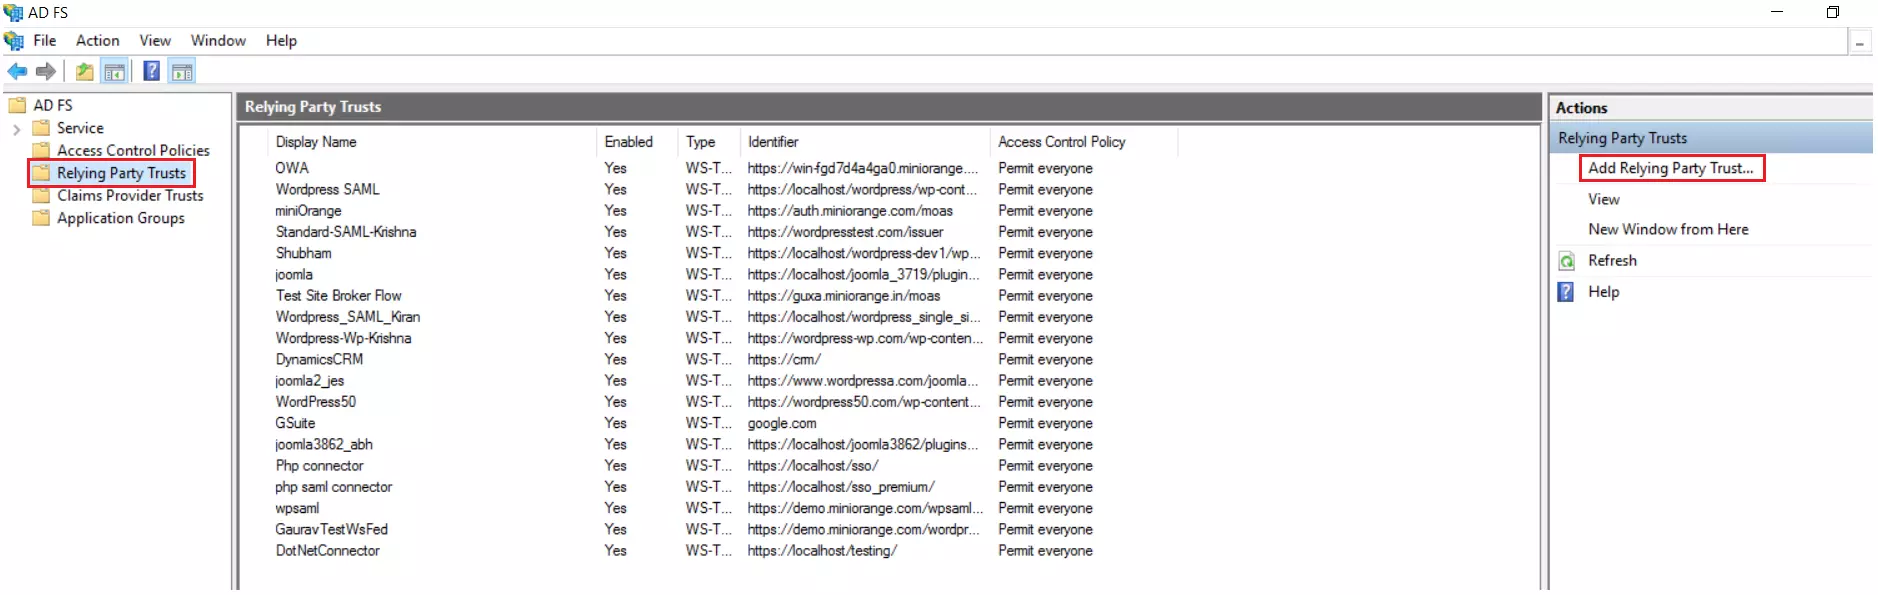
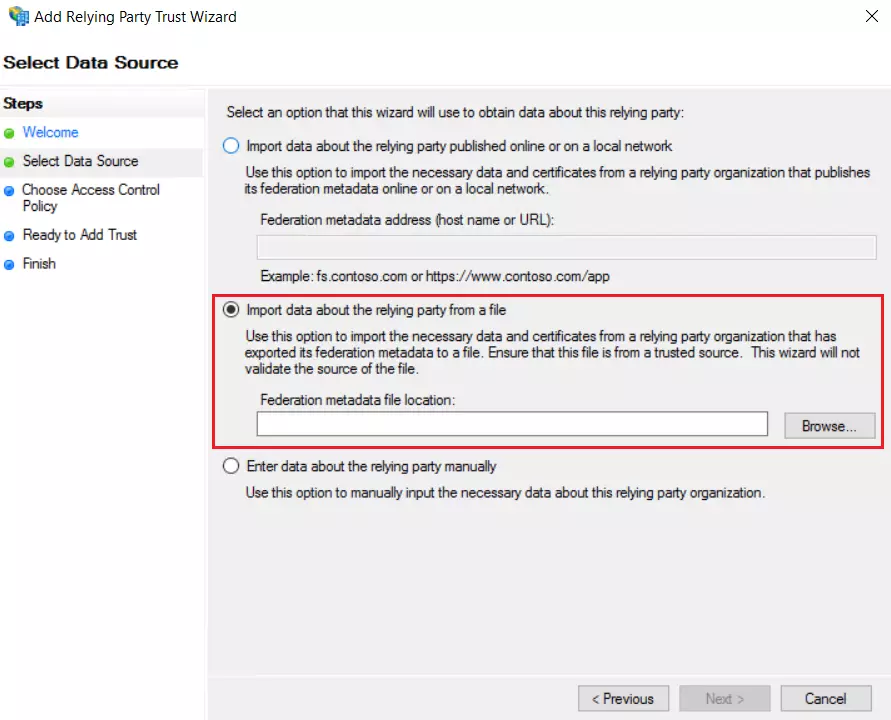
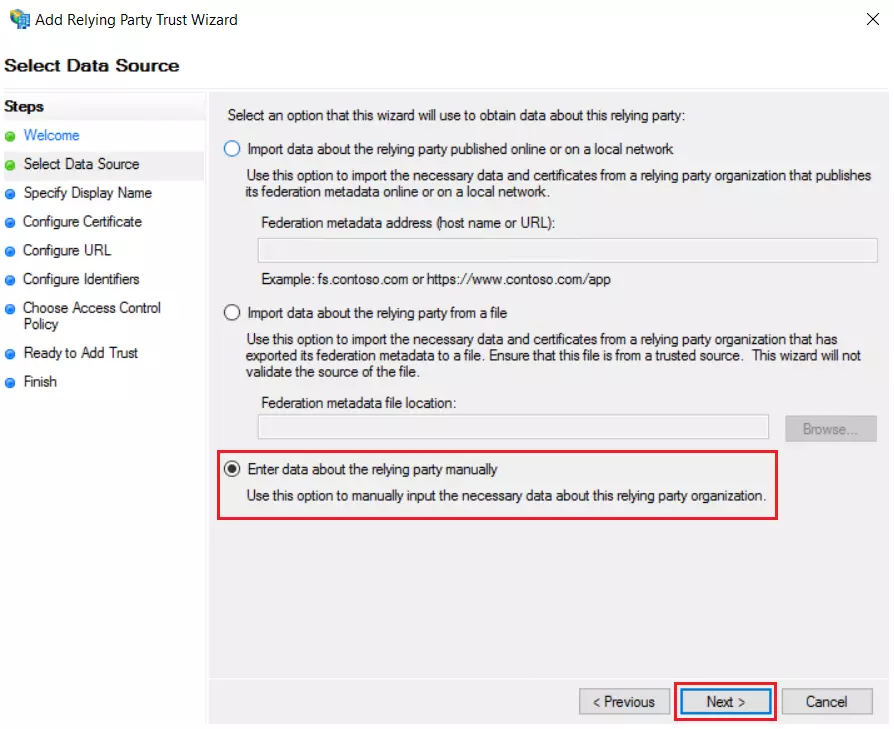
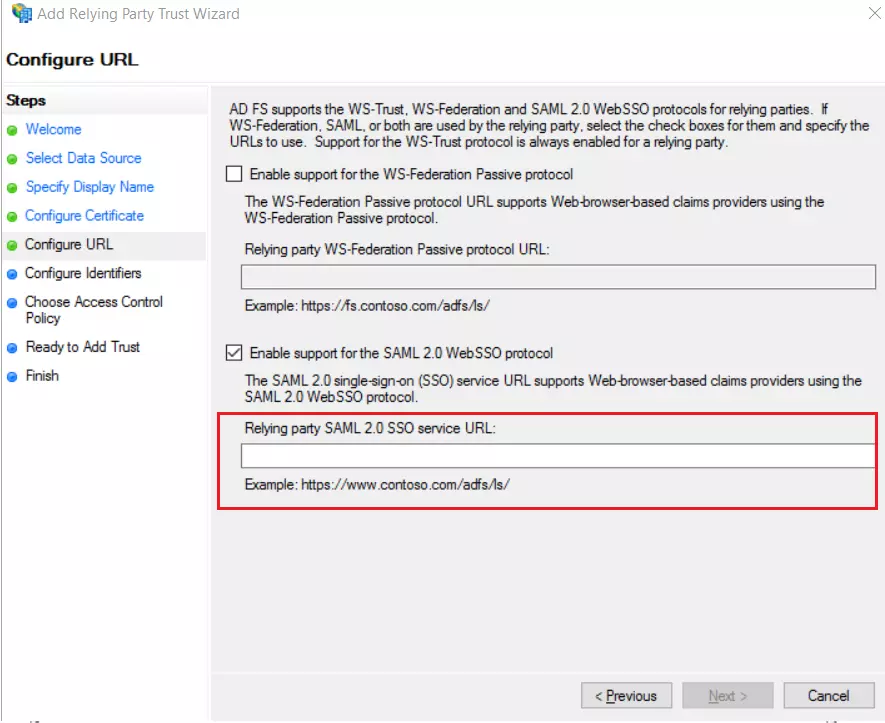
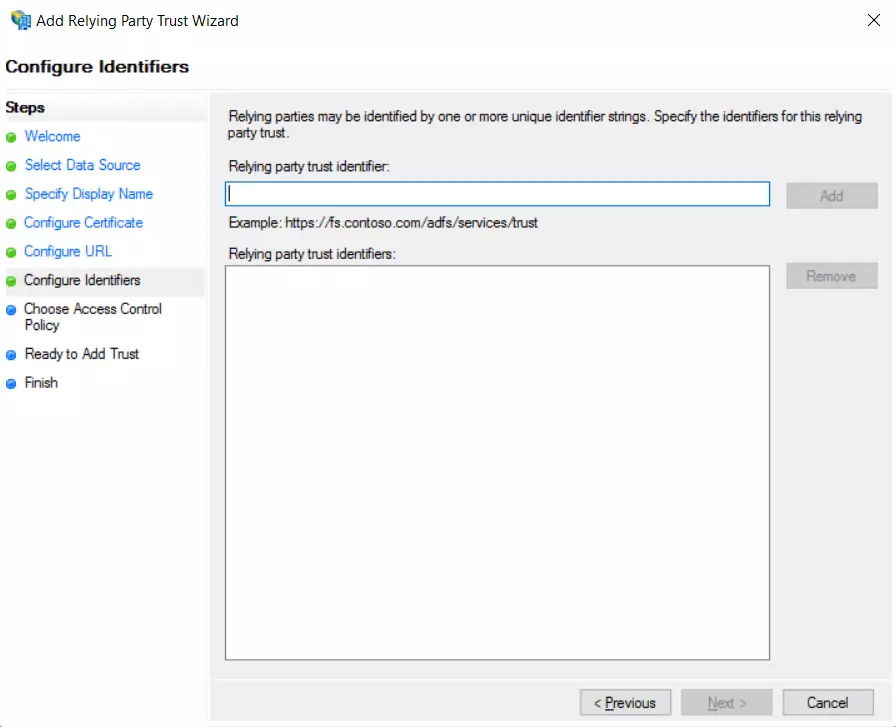
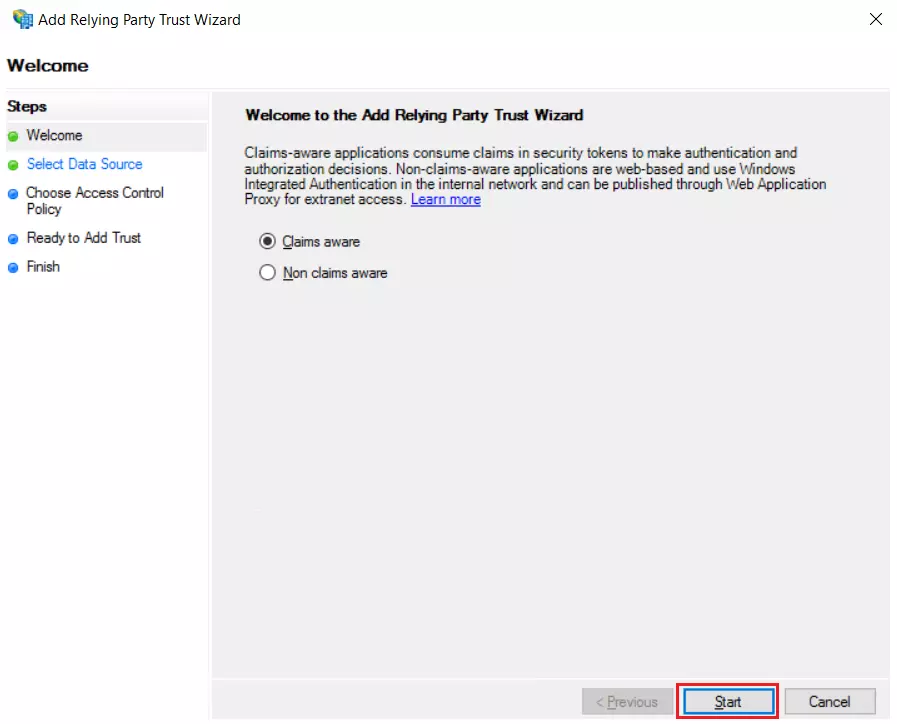 데이터 소스 선택
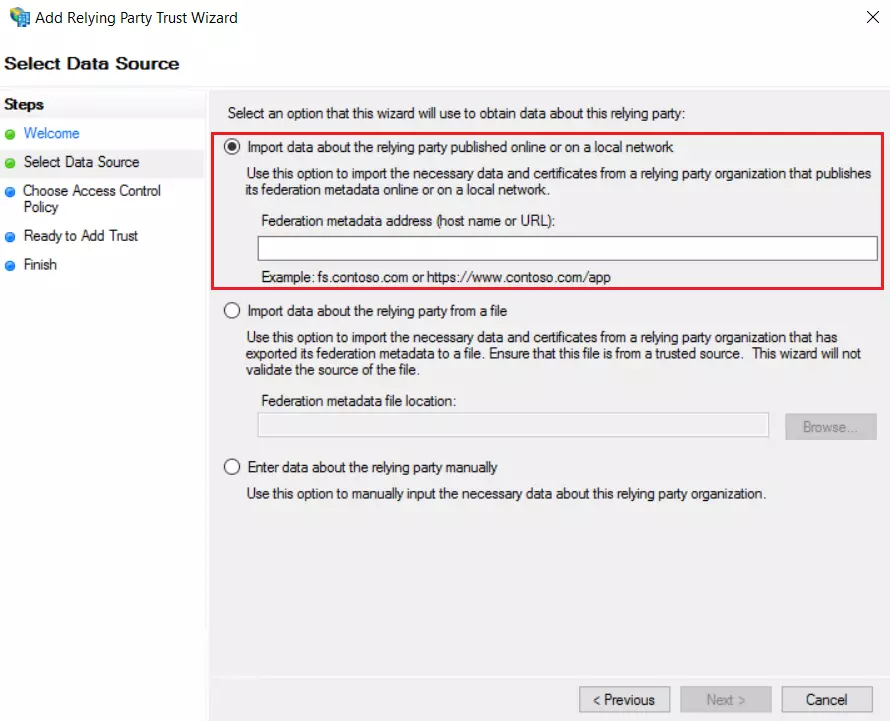
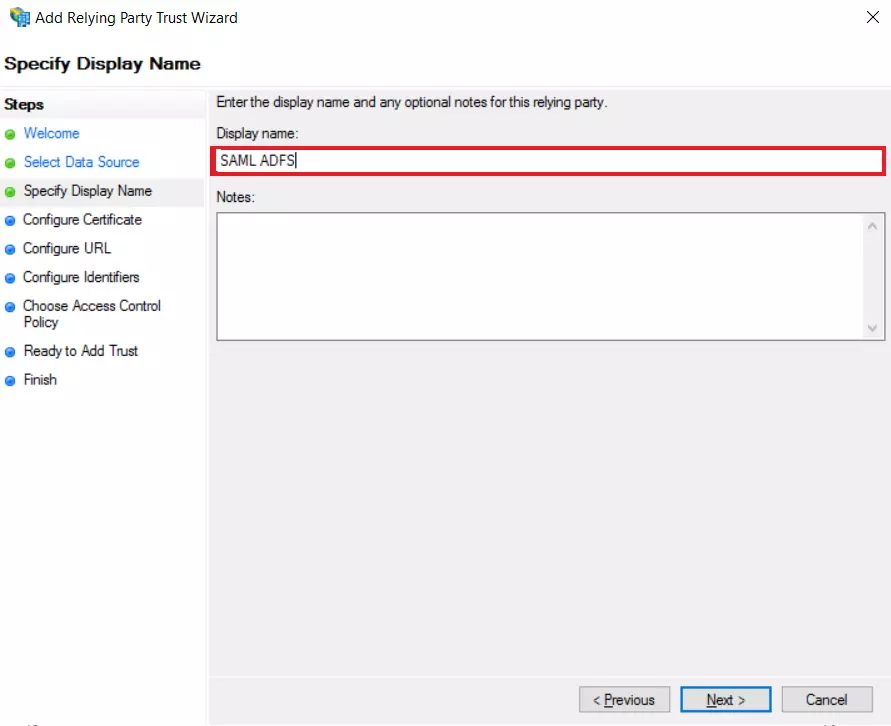
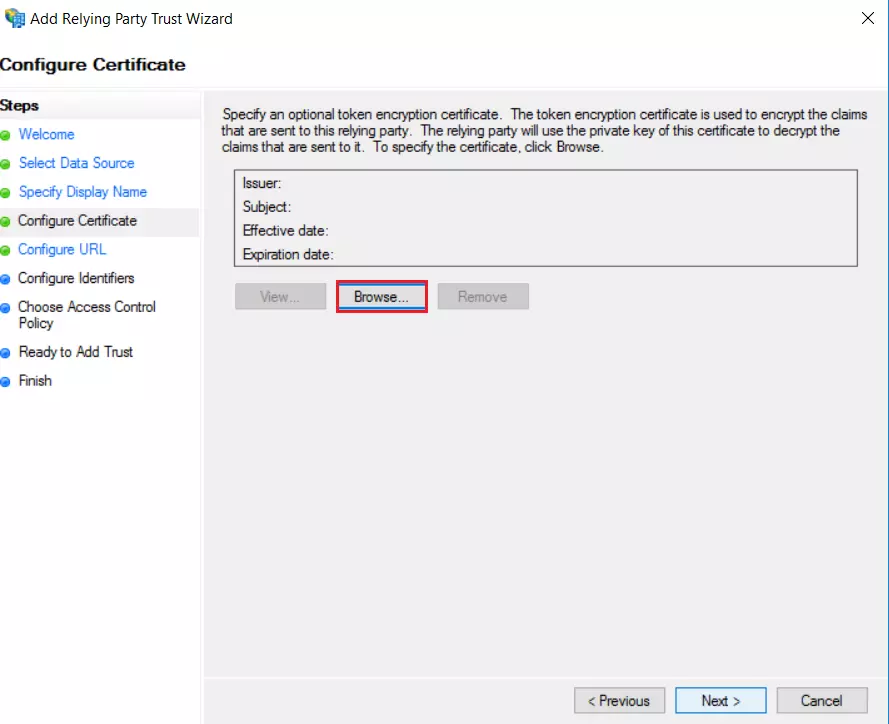
참고: 다음 단계에서 원하는 표시 이름을 입력하고 다음을 클릭하십시오.
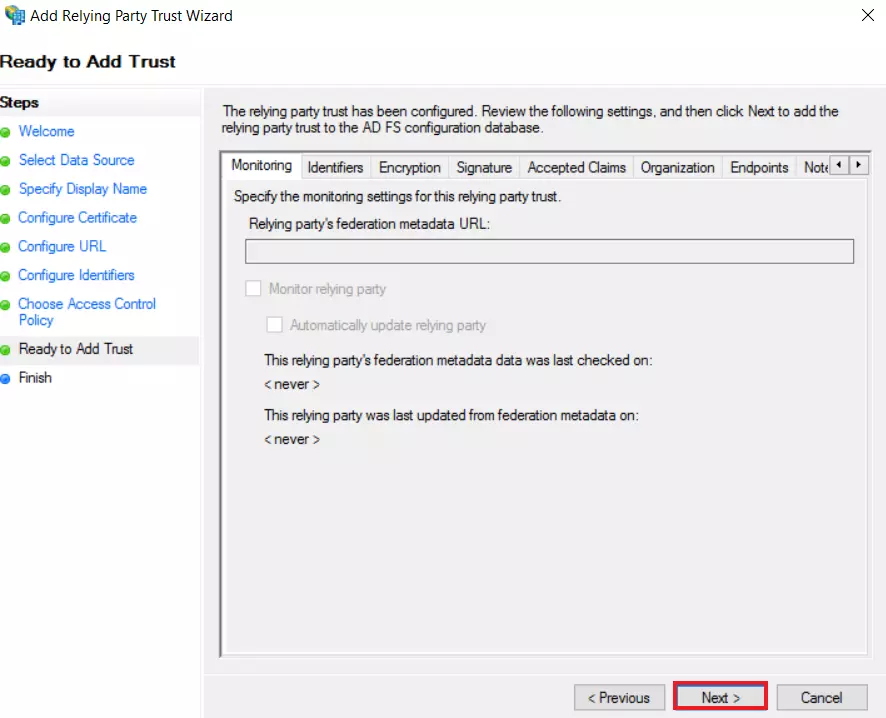
액세스 제어 정책 선택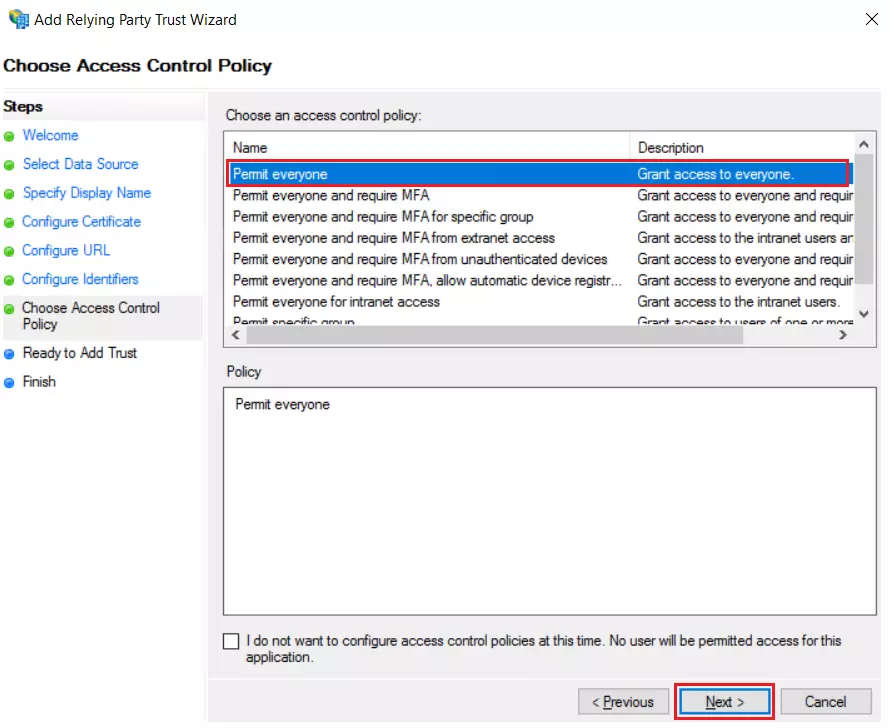 신뢰를 더할 준비가 되었습니다
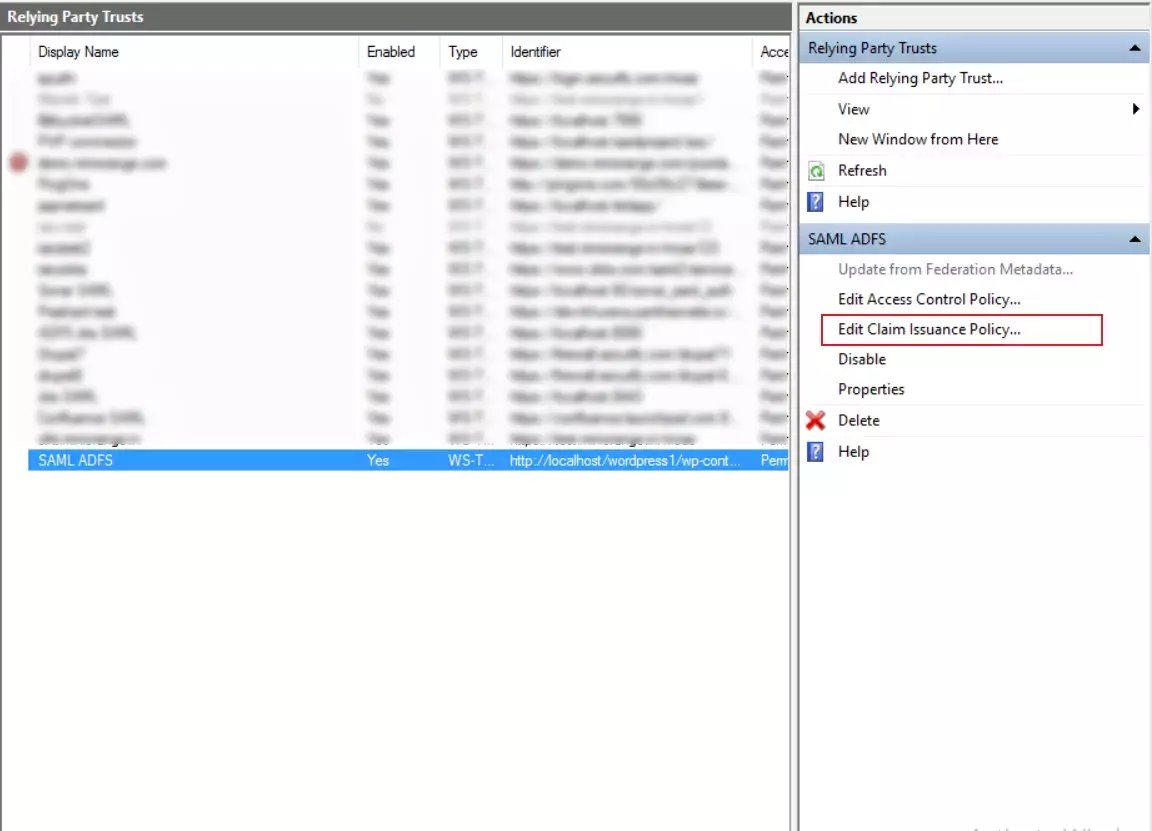
 클레임 발행 정책 수정
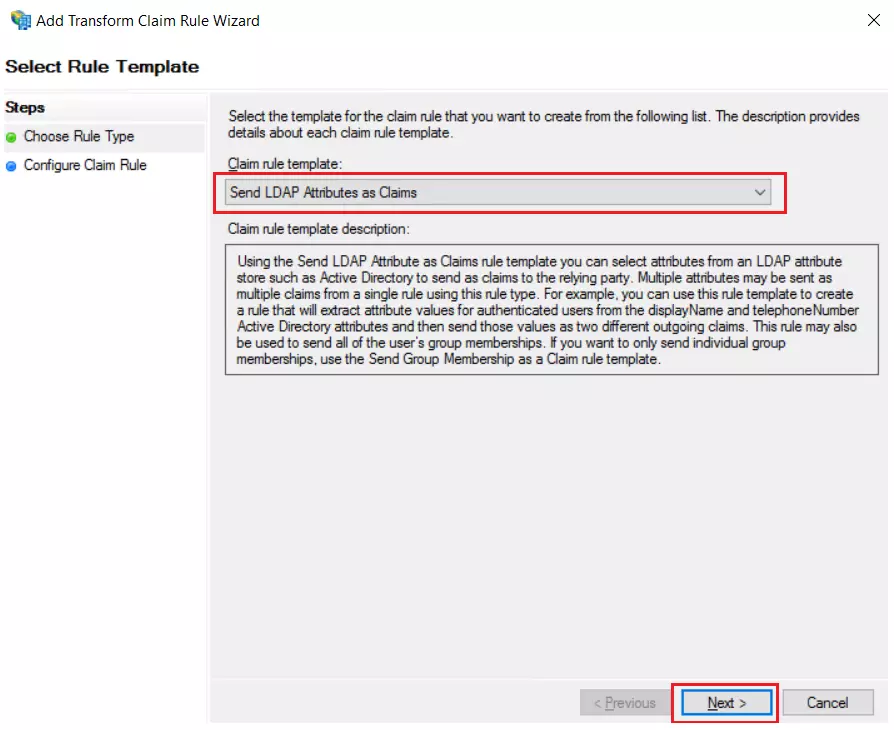
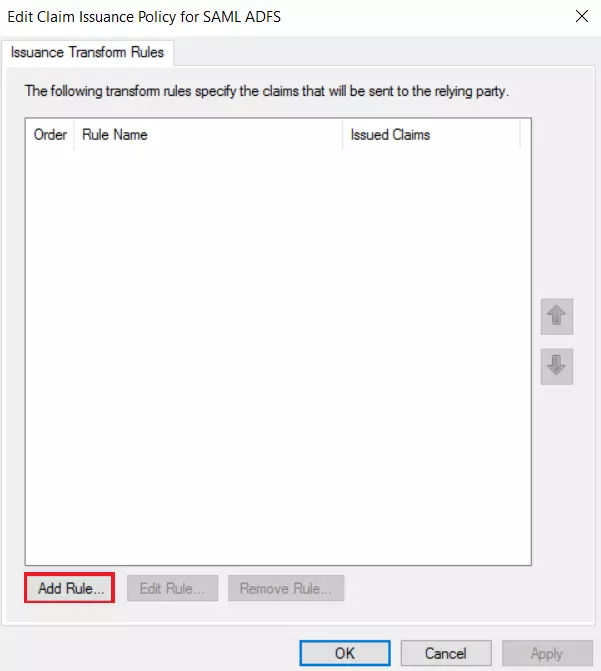 규칙 유형 선택
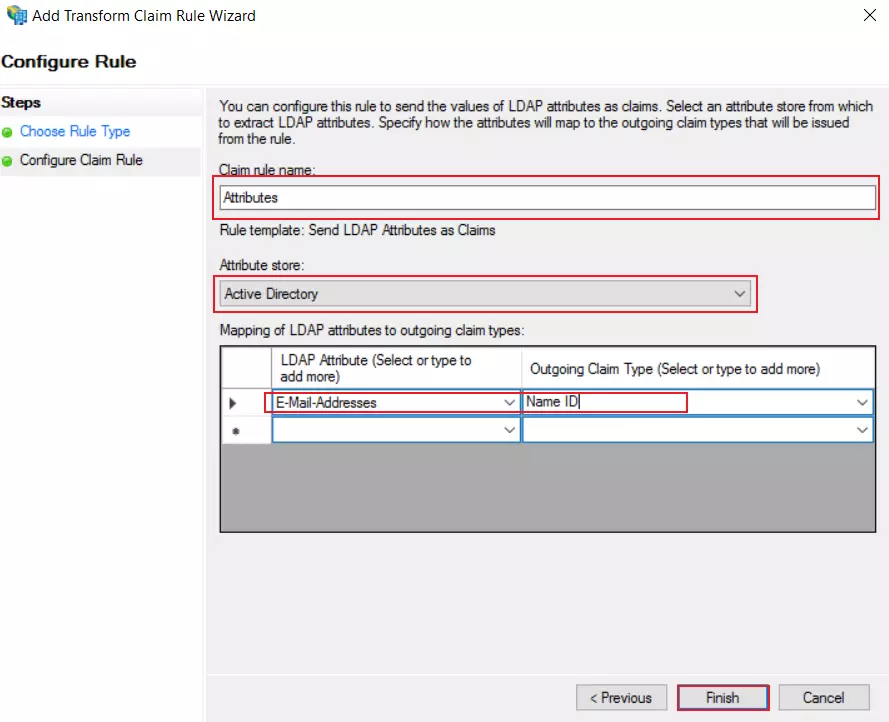
 클레임 규칙 구성
Windows SSO를 구성하려면 아래 단계를 따르세요.
Windows 인증을 위해 ADFS를 구성하는 단계 setspn -a HTTP/##ADFS 서버 FQDN## ##도메인 서비스 계정##
FQDN은 정규화된 도메인 이름입니다(예: adfs4.example.com).
도메인 서비스 계정은 AD 계정의 사용자 이름입니다.
예: setspn -a HTTP/adfs.example.com 사용자 이름/도메인
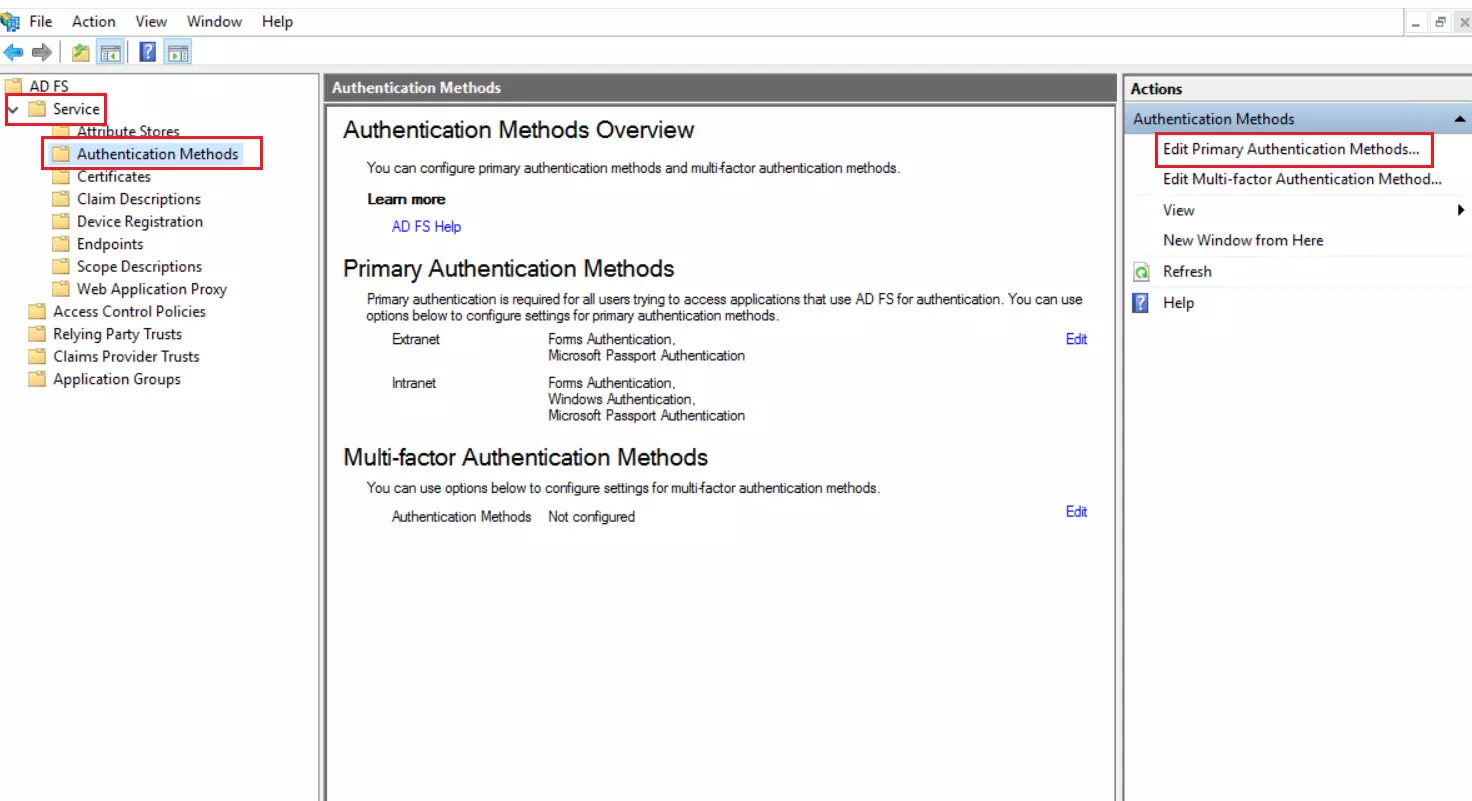
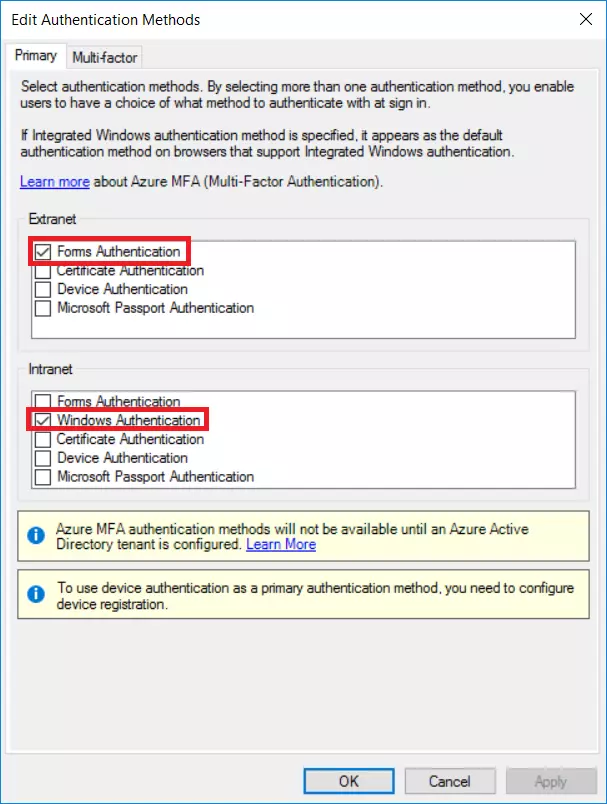
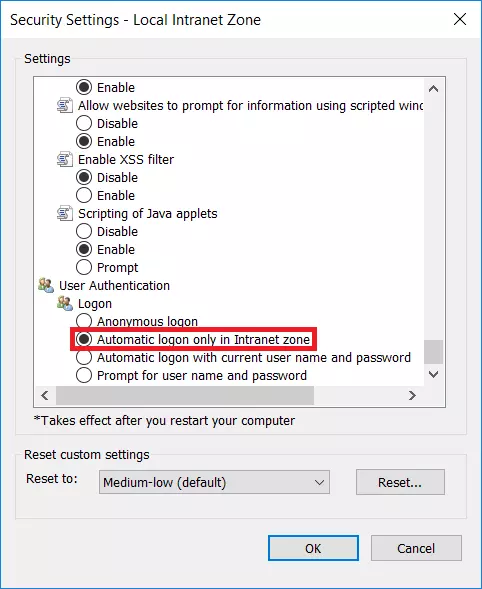
Set-AdfsProperties -WIASupportedUserAgents ((Get-ADFSProperties | Select -ExpandProperty WIASupportedUserAgents) + "Chrome")
Get-AdfsProperties | Select -ExpandProperty WIASupportedUserAgents;


SSO 테스트가 성공하면 로그인 후 사용자가 리디렉션될 애플리케이션 URL을 제공할 수 있습니다.
         if(session_status() === PHP_SESSION_NONE)
            {
             session_start();
            }
             $email = $_SESSION['email'];
             $username = $_SESSION['username'];
miniOrange PHP SAML 2.0 커넥터는 Laravel, CodeIgniter, CakePHP, Symfony, Zend Framework, Phalcon, Yii Framework, Aura, Fat-Free, PHP-MVC, Kohana, FuelPHP, Slim, Flight, Zikula, PHPixie, Li3, Nett, Medoo, POP PHP, PHP Mini, Silex, Agavi, Typo 3 Flow, Prado, Cappuccino, Limonade, Webasyst, Guzzle PHP, YAF, Akelos PHP 프레임워크, Qcodo, evoCore, Stratus, Seagull, 유지 가능, Limb , Phocoa, AjaxAC, Zoop, BlueShoes, Recess, PHPDevShell, Ice Framework, QueryPHP, Dash PHP Framework, Zest Framework, Roducks 등.
이 가이드에서는 ADFS를 ID 공급자(IdP)로 선택하여 ADFS SAML 싱글 사인온(ADFS SSO 로그인)을 성공적으로 구성했습니다 . 이 솔루션을 통해 ADFS 로그인 자격 증명을 사용하여 PHP 애플리케이션에 안전하게 액세스할 수 있도록 몇 분 안에 배포할 수 있습니다.
찾으시는 정보를 찾을 수 없으시면 samlsupport@xecurify.com 으로 이메일을 보내주세요.
도움이 필요하다? 우리는 바로 여기에 있습니다!