
DNN SAML을 IDP로 사용하는 Zoho SAML Single Sign-On
회사 개요
DotNetNuke(DNN) SAML IDP 모듈은 SAML 2.0 ID 공급자 역할을 하며, 모듈과 다양한 SAML 호환 서비스 제공업체 간의 신뢰 관계를 설정하여 DotNetNuke(DNN) 사이트 자격 증명을 사용하여 사용자를 안전하게 인증할 수 있도록 구성할 수 있습니다. 이 가이드에서는 DotNetNuke(DNN)를 IDP로 사용하여 DotNetNuke(DNN) 와 Zoho 간의 싱글 사인온(SSO)을 구성하는 방법을 단계별로 살펴보겠습니다.




참고: SSO를 설정하려면 Zoho 프리미엄 버전이 필요합니다.
전제조건 : 다운로드 및 설치
- 다운로드 DNN SAML ID 공급자(IDP) 모듈.
- 설치 패키지 업로드 xxx_dnn-saml-single-sign-on-sso-idp_xxx_Install 들어가면서 설정 > 확장 > 확장 설치.
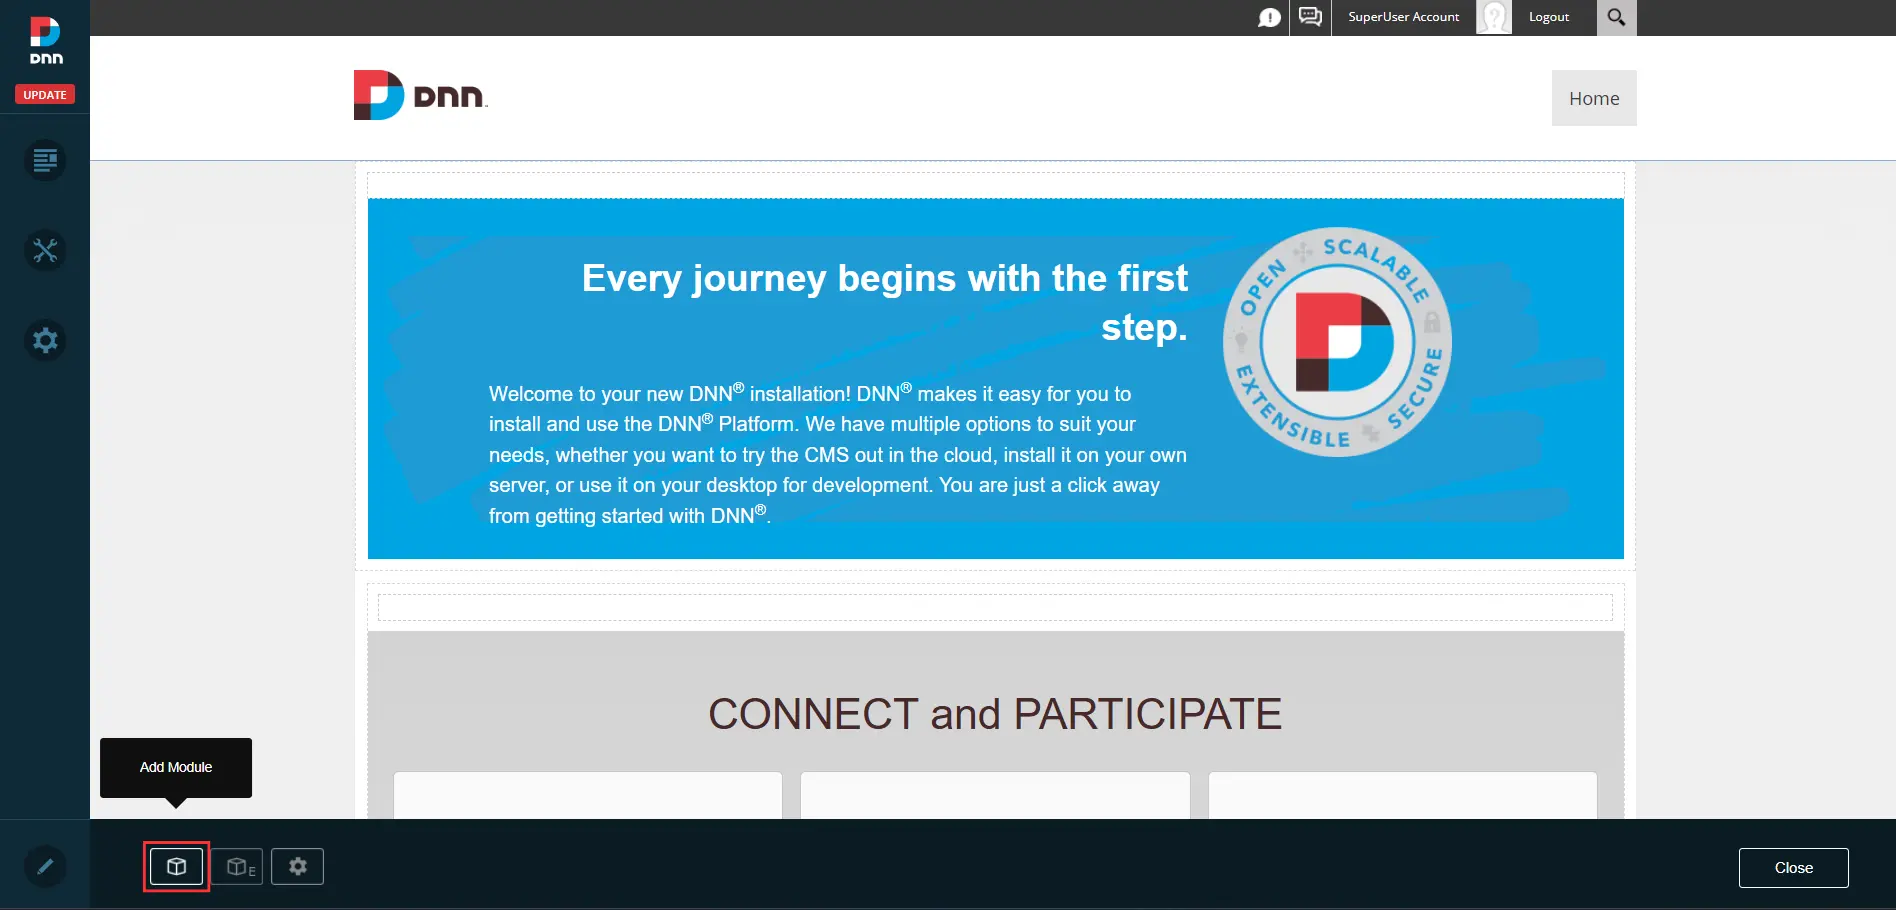
- DNN 사이트의 페이지 중 하나를 열고(편집 모드) 다음을 클릭합니다. 모듈 추가.
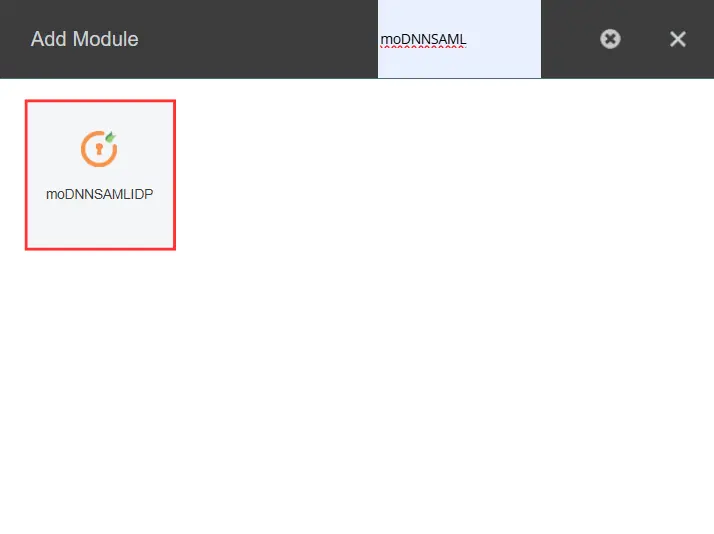
- 에 대한 검색 moDNNSAMLIDP 그리고 클릭 moDNNSAMLIDP. 원하는 페이지로 모듈을 끌어다 놓습니다.
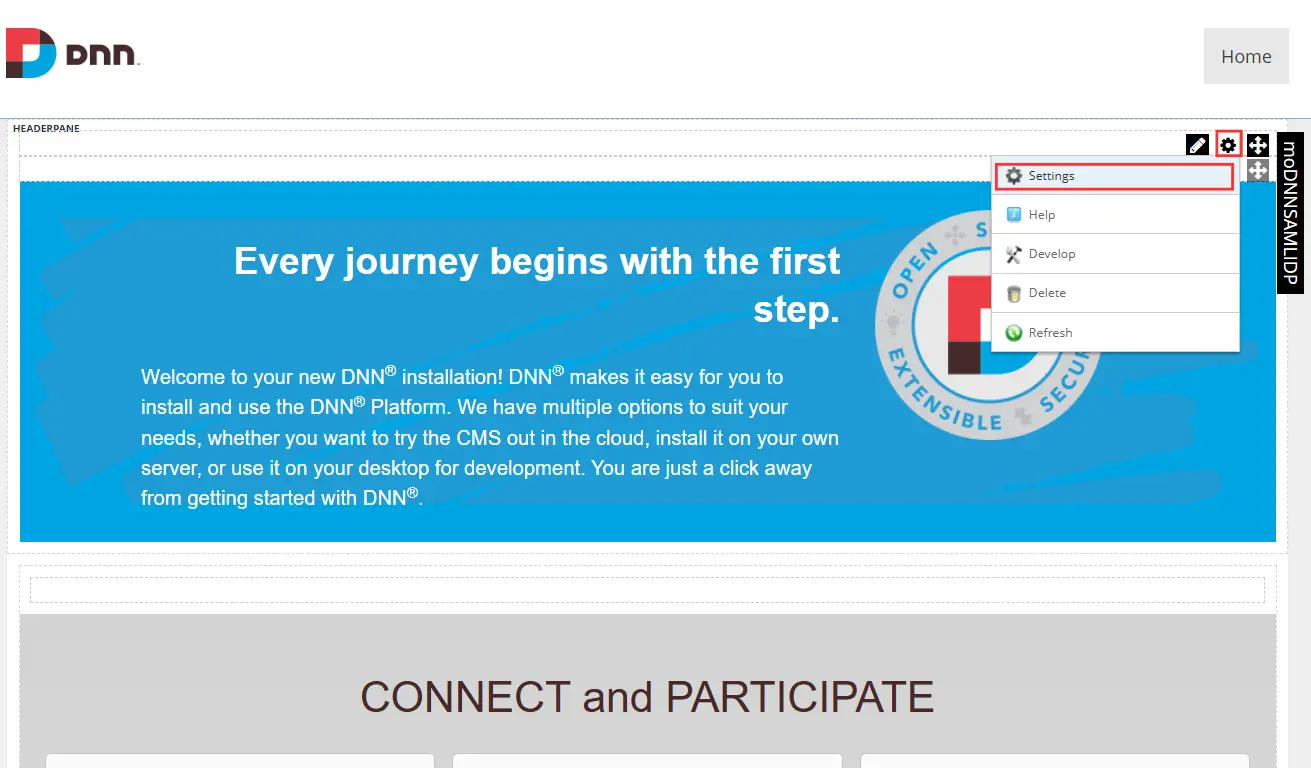
- DNN 사이트에 모듈을 성공적으로 설치한 후 모듈의 기어 아이콘을 클릭하고 다음을 선택하세요. 설정 드롭 다운 메뉴에서
- 로 이동 moDNNSAMLIDP 설정 모듈을 구성하려면 탭을 클릭하세요.
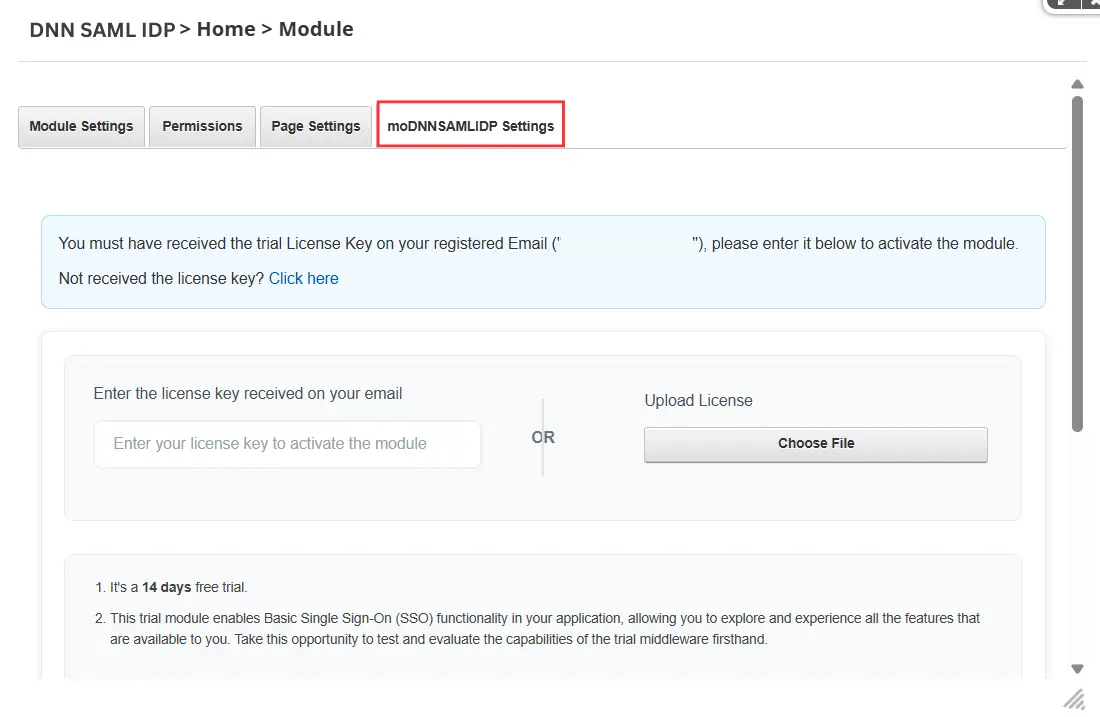
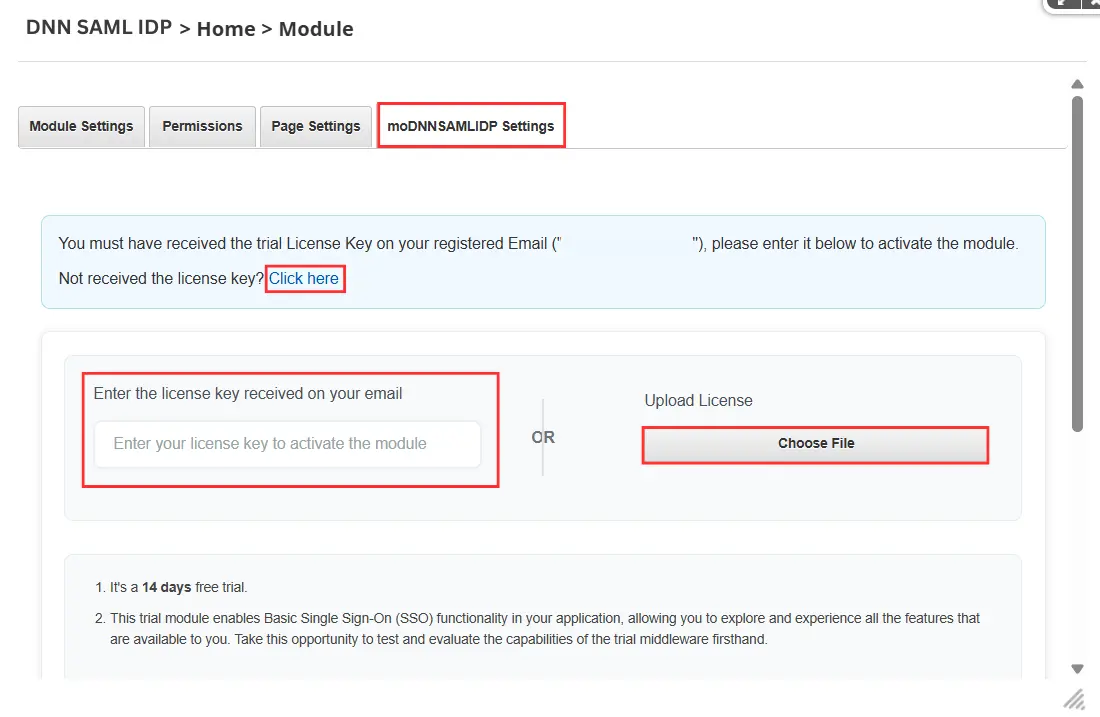
- 모듈을 활성화하려면 다음을 입력하세요. 라이센스 키 제공된 입력 필드에 이메일을 통해 수신되었습니다.
- 라이센스 키를 받지 못한 경우 다음을 클릭하세요. Click Here 다운로드 링크를 클릭한 다음 다음을 사용하여 라이센스 파일을 업로드합니다. 파일 선택 버튼을 클릭합니다.
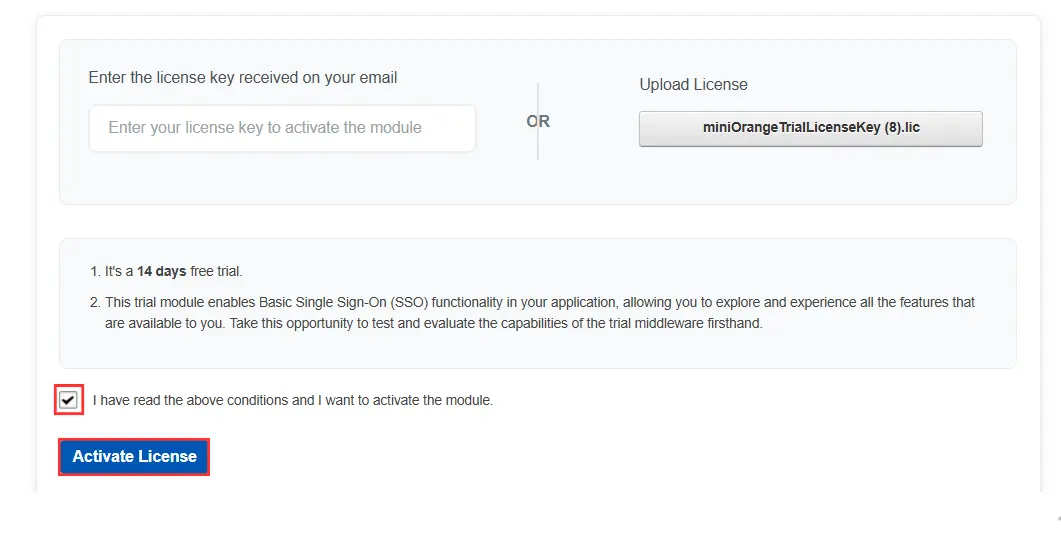
- 그런 다음 확인란을 선택하여 이용 약관에 동의하고 클릭하십시오. 라이센스 활성화 모듈을 활성화하는 버튼입니다.
구성 단계
Zoho 도메인 검증(이미 검증된 Zoho 도메인이 있는 경우 이 단계 건너뛰기)
- Zoho 계정에 로그인하여 액세스하세요. Zoho Mail.
- 를 클릭하십시오 제어 패널 선택 메일 및 문서.

- We Buy Orders 신청서를 클릭하세요. 도메인, 클릭 도메인 추가 도메인을 추가하세요.

- 목록에서 아래 아이콘을 클릭하세요. 검증 도메인의 열을 확인하세요.

- 열리는 페이지에 지정된 단계를 따른 후 다음을 클릭하세요. 확인 도메인을 검증합니다.

1단계: Zoho를 SP로 구성
- 로 이동 IDP 구성 의 탭 DNN SAML IDP 기준 치수.
-
다음 방법 중 하나를 사용하여 DNN SAML IDP 메타데이터를 서비스 제공자와 공유할 수 있습니다.
- 메타 데이터 URL : 메타데이터 URL을 서비스 제공자와 공유하세요.
- 메타데이터 XML 다운로드 : 메타데이터 XML 파일을 다운로드하여 서비스 제공자에게 업로드하세요.
OR
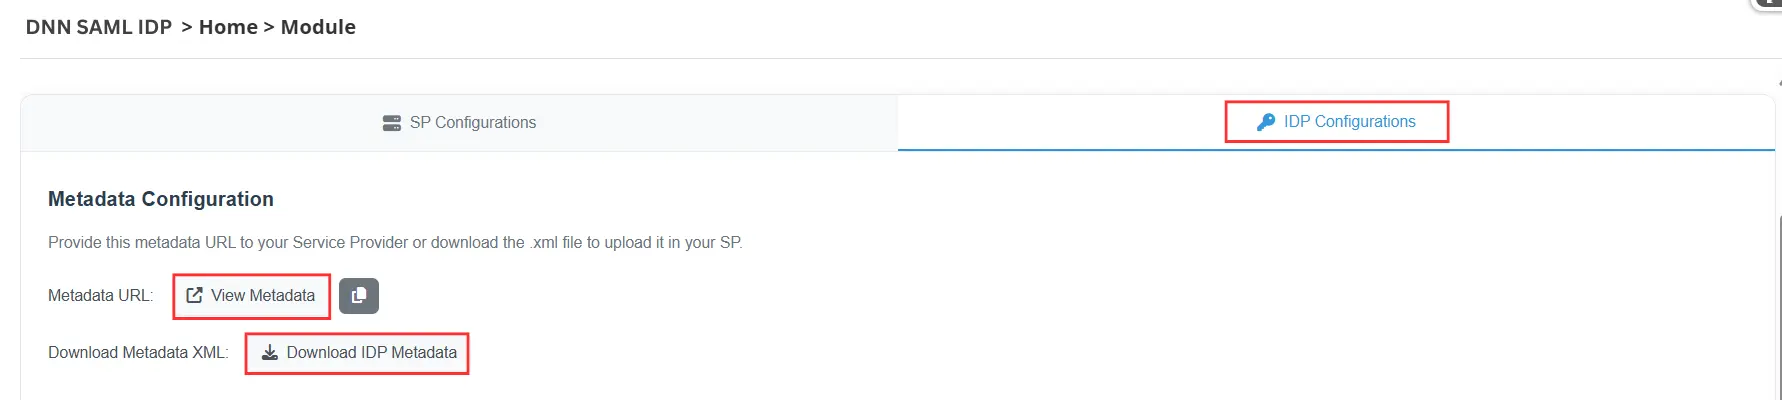
- DNN SAML IDP 메타데이터를 수동으로 복사하여 공유할 수도 있습니다. IdP 엔터티 ID, Single Sign-On URL, SAML SLO URL, NameID 형식예산 및 x.509 인증서.
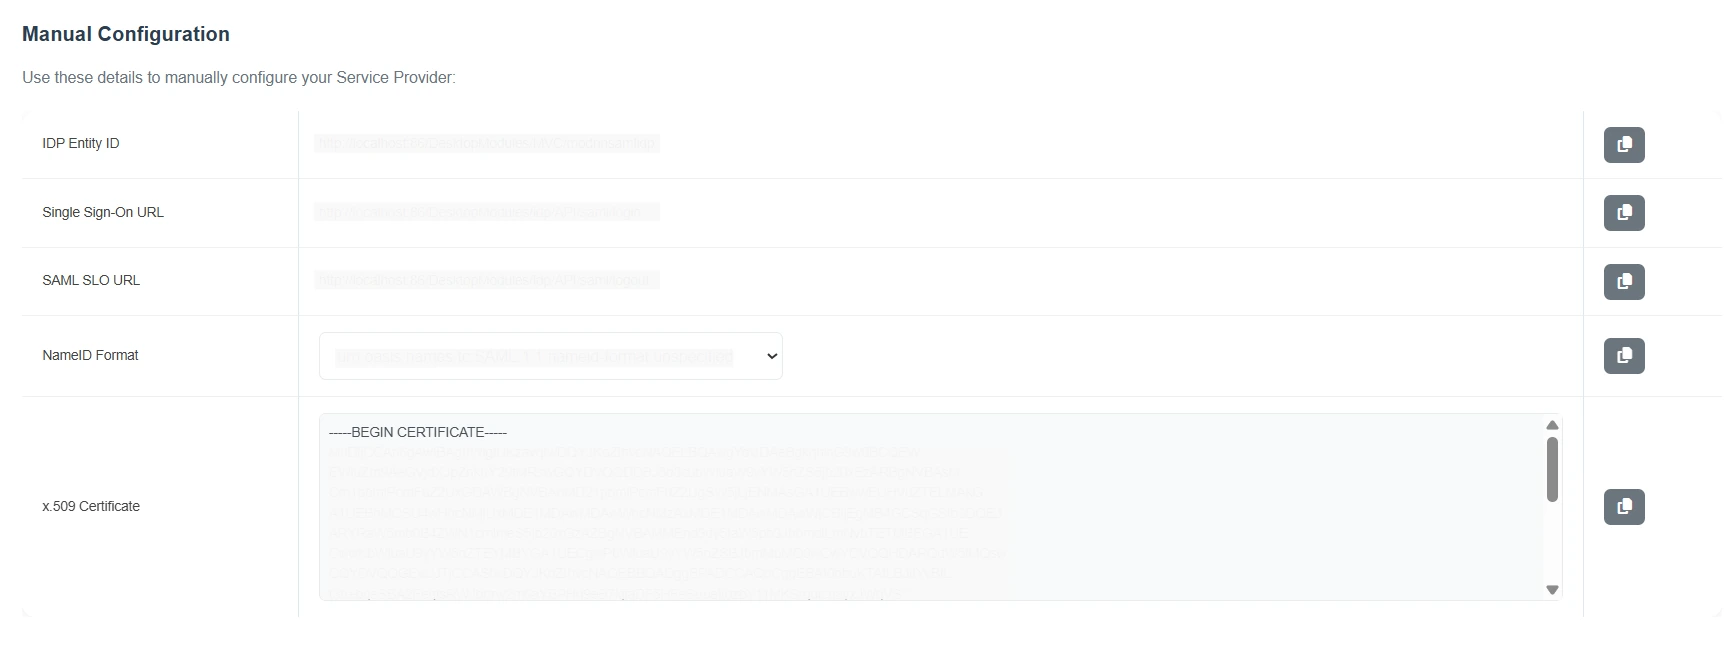
- 새 브라우저 탭이나 창을 열고 다음에서 Zoho 계정에 로그인하세요. https://accounts.zoho.com/ 관리 권한이 있는 사용자로.
- 로 이동 회사조직.
- 선택 SAML 인증 그리고 클릭 지금 설정.
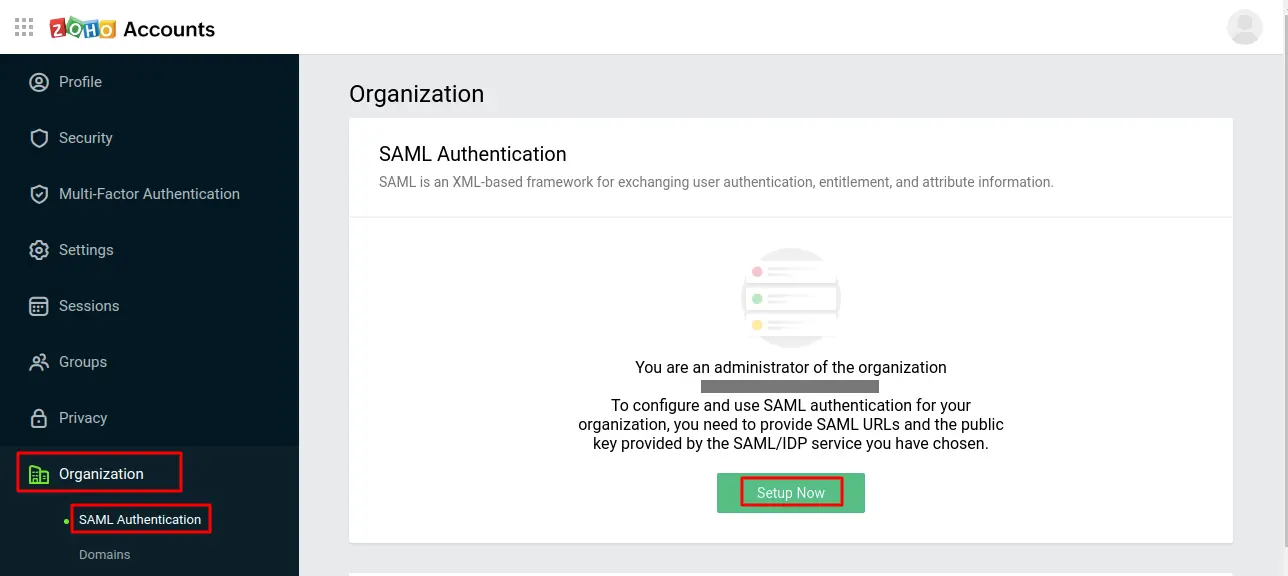
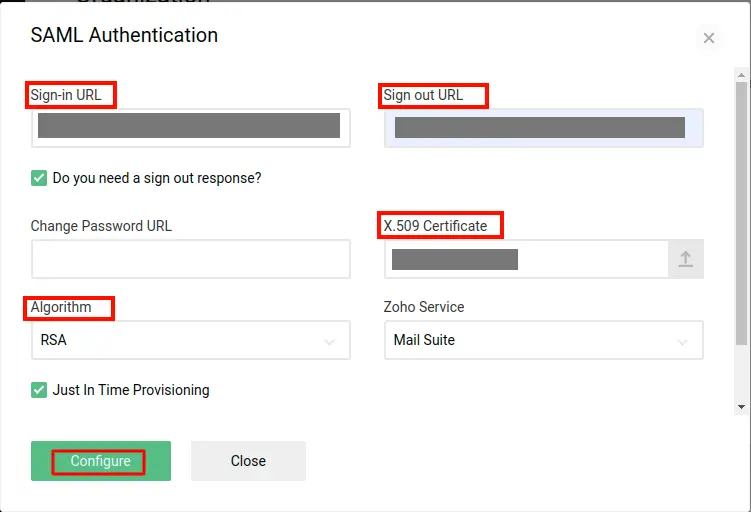
- IDP 메타데이터가 있는 탭/창으로 다시 전환합니다. 해당 필드에 정보를 입력하십시오.
| 로그인 URL | 복사하여 붙여 넣기하십시오. SAML 로그인 URL. |
| 로그아웃 URL | 복사하여 붙여 넣기하십시오. SAML 로그아웃 URL. |
| 암호알고리즘 | RSA |
| X.509 인증서 | 인증서를 다운로드하세요. 여기에 업로드하세요. |
- 를 클릭하십시오 구성 SAML SSO(Single Sign On) 설정을 저장합니다.
- 를 클릭하십시오 다운로드 메타데이터 파일을 다운로드하세요. 이 메타데이터 파일을 사용하여 모듈을 구성할 수 있습니다.
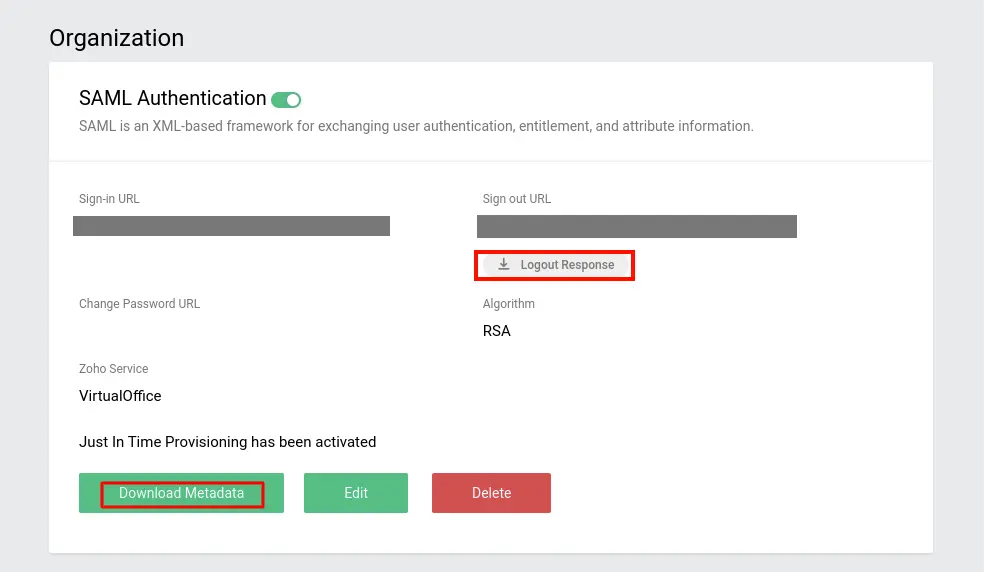
Zoho를 서비스 제공업체 로 성공적으로 구성했습니다.
2단계: DNN을 SAML IDP로 구성
- Zoho의 다음 자격 증명이 필요합니다.
| 엔터티 ID | 예: "https://accounts.zoho.com/samlresponse/your_domain.com". |
| ACS URL | 예: "https://accounts.zoho.com/samlresponse/your_domain.com". |
- 모든 정보는 에서 확인하실 수 있습니다. 메타데이터 파일, 이전 단계에서 다운로드되었습니다.
참고 : "your_domain.com"을 본인의 도메인 이름 으로 반드시 바꿔주세요.
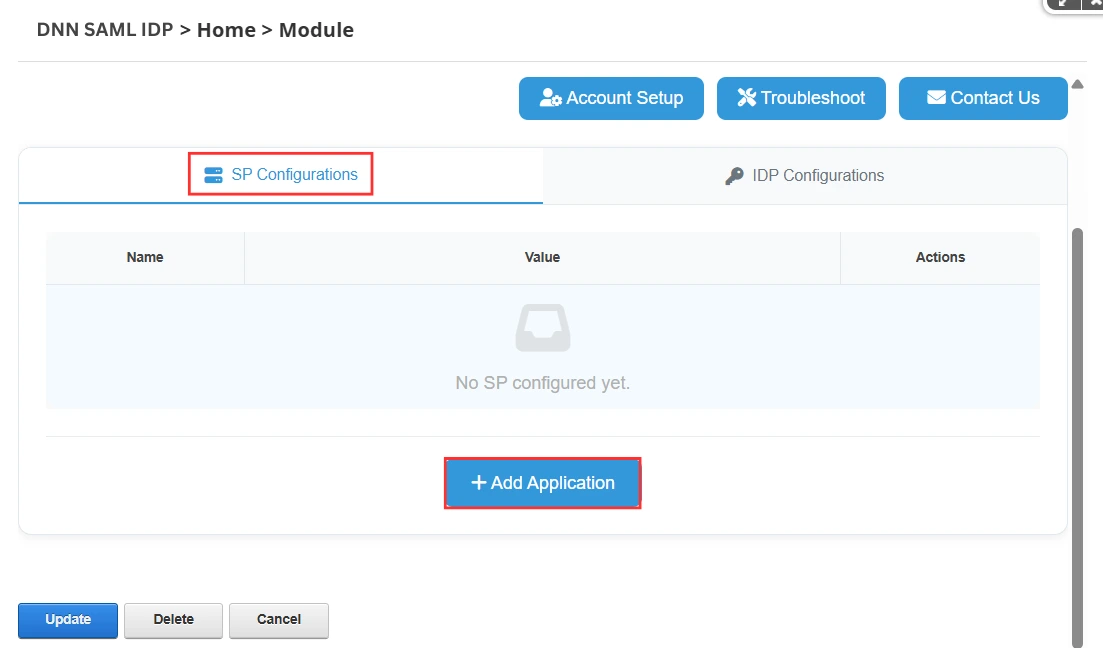
- 로 이동 SP 구성 탭을 클릭하고 응용 프로그램 추가 버튼을 클릭합니다.
- 아래 제공된 서비스 제공자 목록에서 선택하세요. 조호 (Zoho).
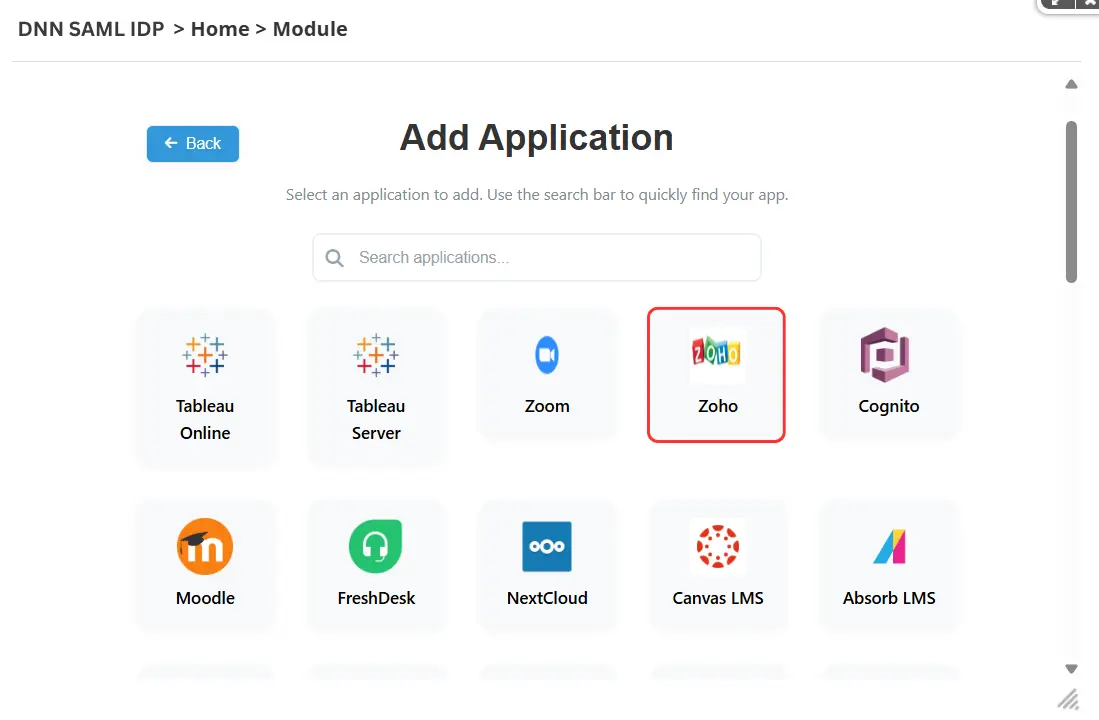
IDP 모듈에 서비스 제공업체에 대한 애플리케이션을 추가하는 두 가지 옵션이 있습니다.
A] "메타데이터 업로드" 옵션을 사용하여 메타데이터 업로드
- 서비스 제공자 메타데이터를 직접 업로드할 수 있습니다. 메타데이터 업로드 버튼을 클릭합니다.
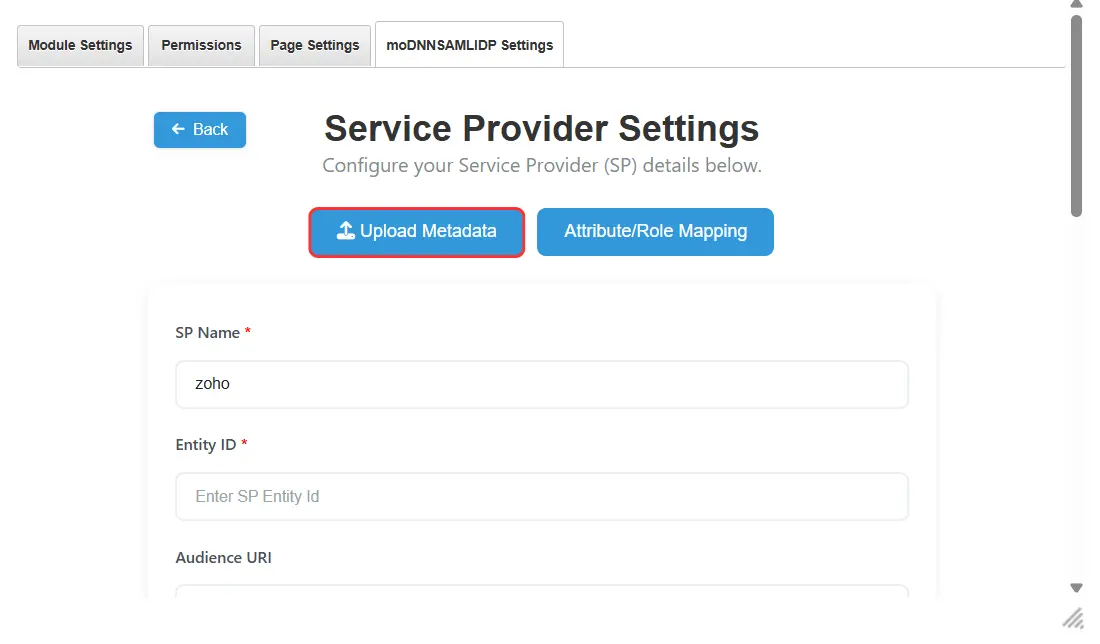
- DNN SAML IDP 모듈에는 다음이 필요합니다. SP 엔터티 ID ACS URL 서비스 제공자로부터 제공되는 가치.
- 이러한 값은 다음을 통해 받을 수 있습니다. 메타데이터 파일(.xml) 또는 메타데이터 URL 귀하의 SP에서.
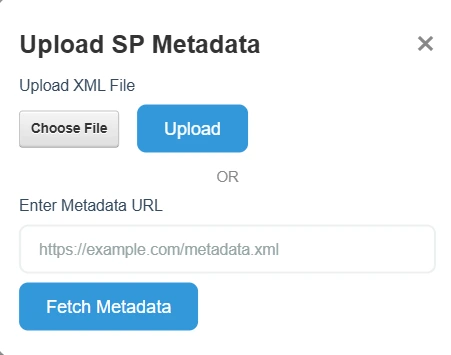
- 적절한 옵션을 선택하여 메타데이터를 업로드하세요. XML 파일이나 URL을 통해 — 아래 스크린샷에서 볼 수 있듯이요.
B] 서비스 공급자 메타데이터를 수동으로 구성합니다.
- 서비스 공급자를 수동으로 구성하려면 다음을 복사하세요. SP 엔터티 ID ACS URL 서비스 제공자의 메타데이터에서 가져와 해당 필드에 붙여넣습니다.
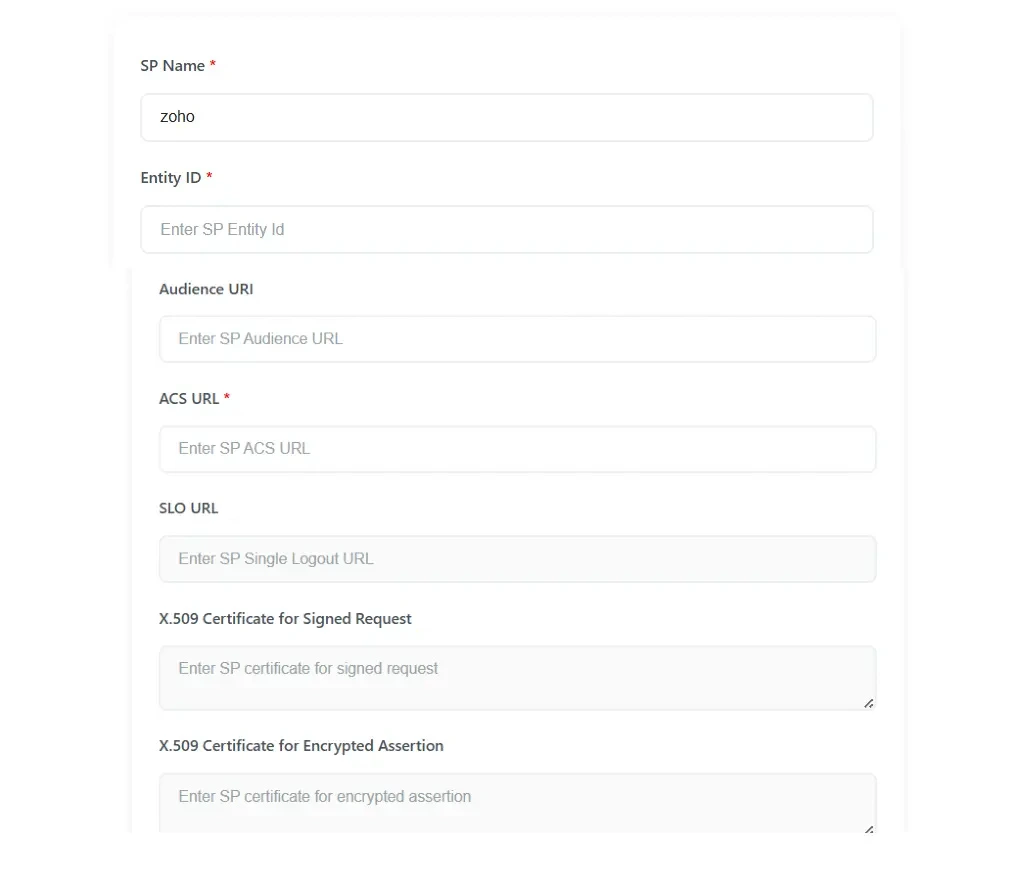
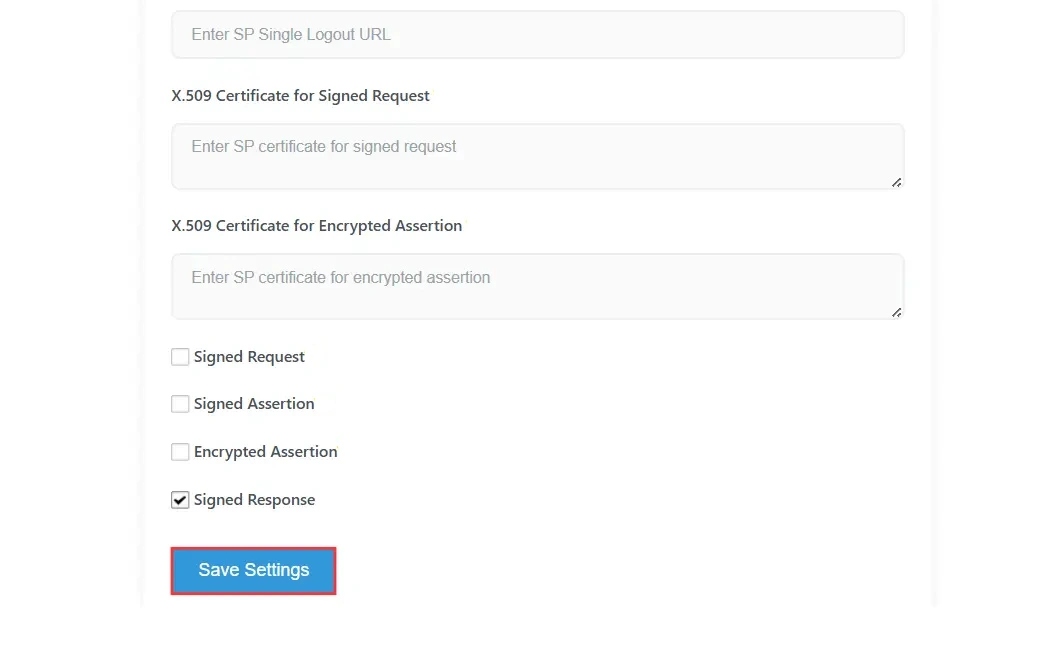
- 필요한 모든 세부 정보를 입력한 후 다음을 클릭하세요. 설정 저장 구성을 저장합니다.
3단계: 속성 매핑
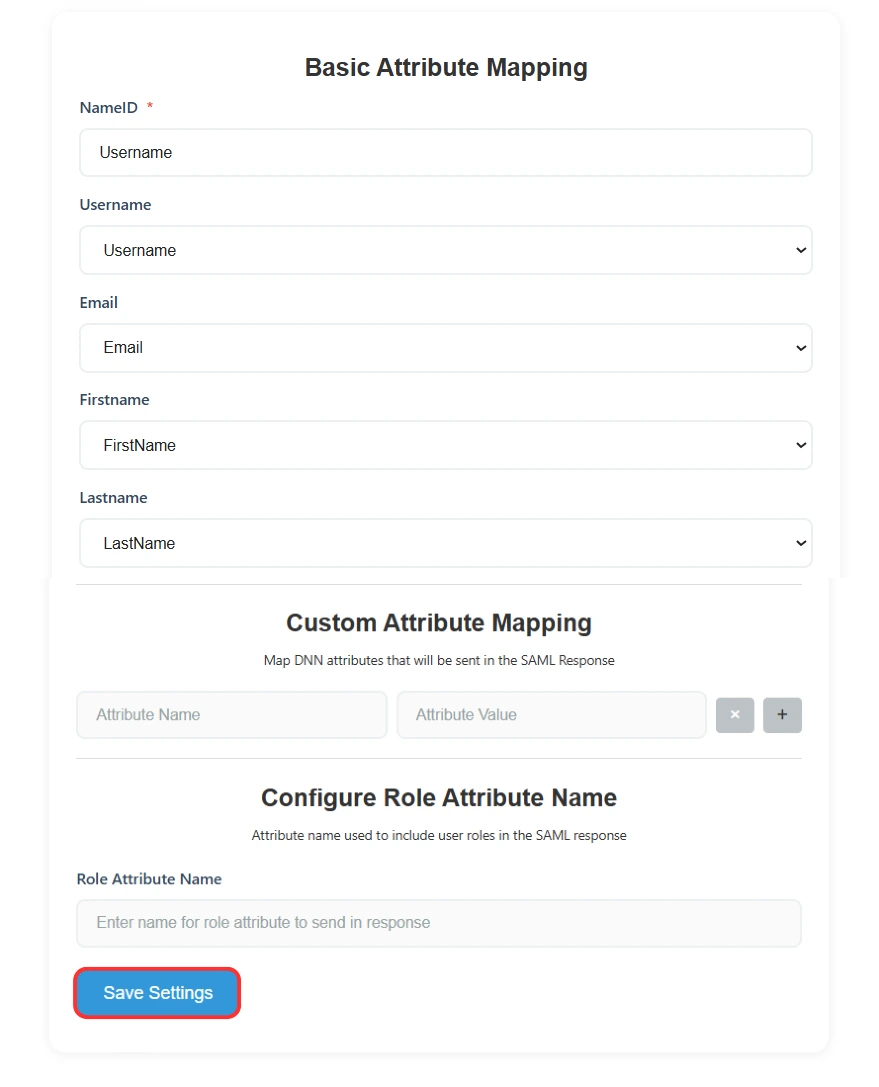
- 이 단계에서는 서비스 공급자에게 응답으로 전송할 DotNetNuke 사용자 속성을 매핑합니다.
- 이름 ID SP가 SAML 어설션의 subject 요소에서 기대하는 내용을 정의합니다. 일반적으로 NameID는 사용자 이름이나 이메일 주소입니다. NameID에 포함할 사용자 속성을 선택할 수 있습니다.
- SAML 어설션에서 SP로 전송할 다른 속성을 추가할 수 있습니다. 속성에는 이름, 성, 전체 이름, 사용자 이름, 이메일, 사용자 지정 프로필 속성 등 사용자 프로필 속성이 포함됩니다.
- 속성 매핑을 완료한 후 다음을 클릭하세요. 설정 저장 버튼을 눌러 구성을 저장하세요.
4단계: SSO 테스트
- 당신의를 실행 사용자 정의 URL 예: (mail.yourdomain.com).
- 이는 다음으로 리디렉션됩니다. DNN 구성에 제공되는 로그인 페이지.
- 인증은 ID 공급자에 의해 확인됩니다.
- 로그인이 가능했다면 조호 (Zoho)이면 구성이 올바른 것입니다.
5단계: IdP에서 시작된 SSO
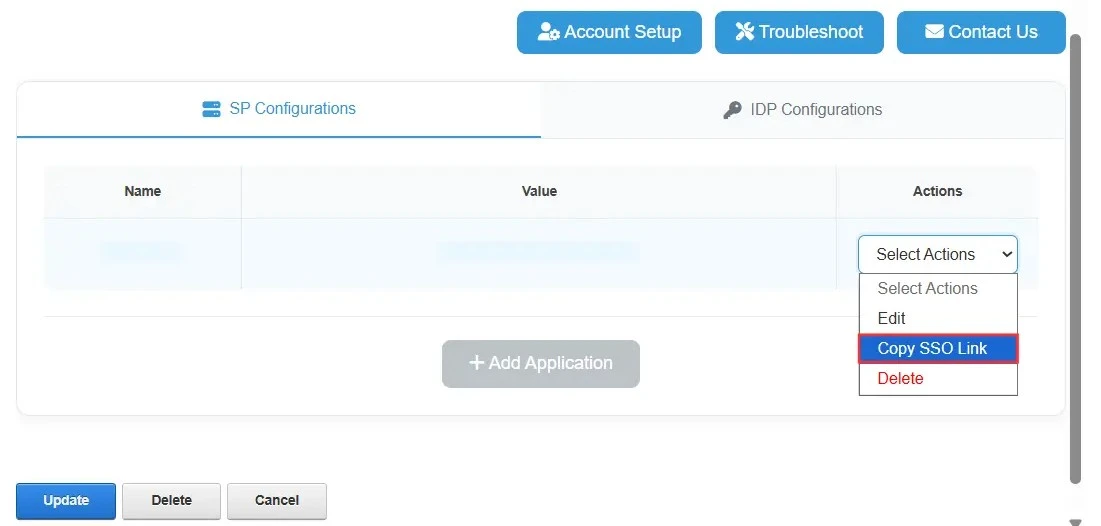
- SSO 연결이 성공적으로 테스트되면 DNN IdP가 시작한 SSO 링크를 복사할 수 있습니다.
- 서비스 제공자를 추가한 후 다음을 클릭하세요. 작업 선택 → SSO 링크 복사.
럭셔리 DNN(IdP)이 SSO를 시작했습니다., 제공된 SSO 링크를 사용할 수 있습니다. DNN SAML IDP 모듈 DNN 사이트에서 직접 로그인을 시작하세요.
문제해결
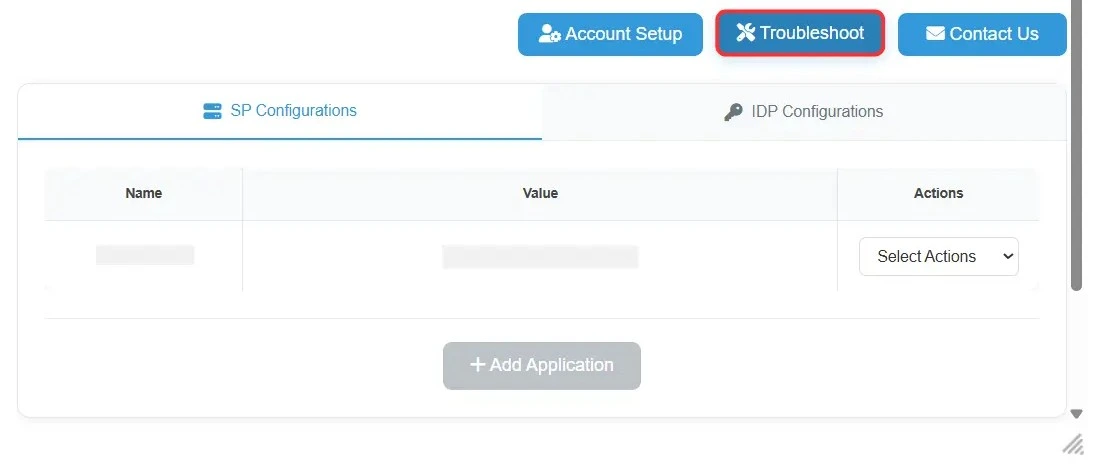
- 설정 중 문제가 발생하거나 오류가 발생하면 다음을 클릭하세요. 문제 해결 버튼 로그를 활성화합니다.
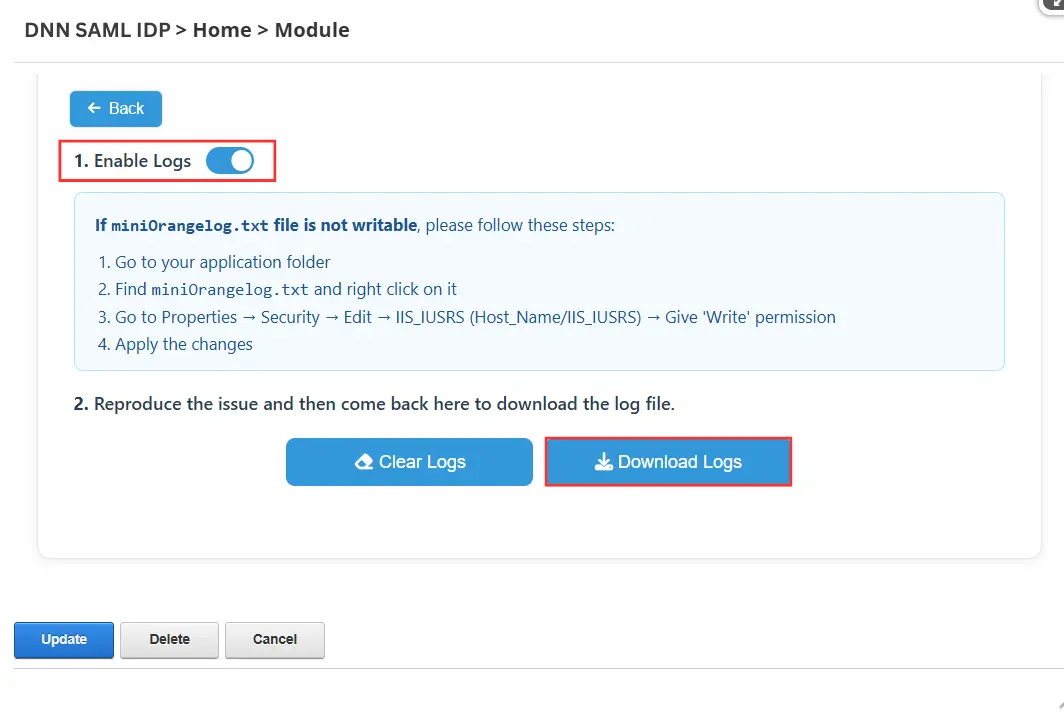
- 문제를 재현하고 로그를 저희와 공유하세요. dnnsupport@xecurify.com.
관련 기사
연락처
Zoho용 SAML 싱글 사인온(SSO) 설정을 위해 DNN을 ID 공급자(IDP)로 사용하는 방법에 대해 궁금한 점이 있으시면 dnnsupport@xecurify.com 으로 문의해 주세요. 저희 팀에서 친절하게 도와드리겠습니다. 또한 고객님의 요구사항에 가장 적합한 솔루션 또는 요금제를 선택하실 수 있도록 지원해 드립니다.


