검색 결과 :
×검색 결과 :
×저희 SAML 싱글 사인온(SSO) 플러그인을 사용하면 WordPress에서 AWS 싱글 사인온(SSO) 로그인(SAML)을 구현할 수 있습니다 . 저희 SSO 플러그인은 모든 SAML 호환 ID 공급자(IdP)와 호환되며 WordPress 사이트에 안전하게 AWS 로그인을 할 수 있도록 지원합니다. 이 가이드에서는 AWS를 IdP ( ID 공급자) 로 , WordPress를 SP (서비스 공급자) 로 설정하여 WordPress 사이트에 AWS SSO를 구성하고 로그인하는 방법을 안내합니다. WordPress용 SAML 싱글 사인온(SSO) 플러그인의 다른 기능에 대한 자세한 내용은 여기를 클릭 하세요.
WordPress를 사용하여 AWS를 SAML IdP로 구성하려면 miniOrange WP SAML SP SSO 플러그인을 설치해야 합니다.
Azure, Azure B2C, Okta, ADFS, Keycloak, Salesforce, Ping, Onelogin, Gsuite, Shibboleth 및 다양한 SAML IdP를 사용한 WordPress용 SSO(싱글 사인온) 로그인 [연중무휴 24시간 지원]
아래 단계에 따라 AWS를 IdP로 구성하십시오.
 AWS를 IdP로 구성


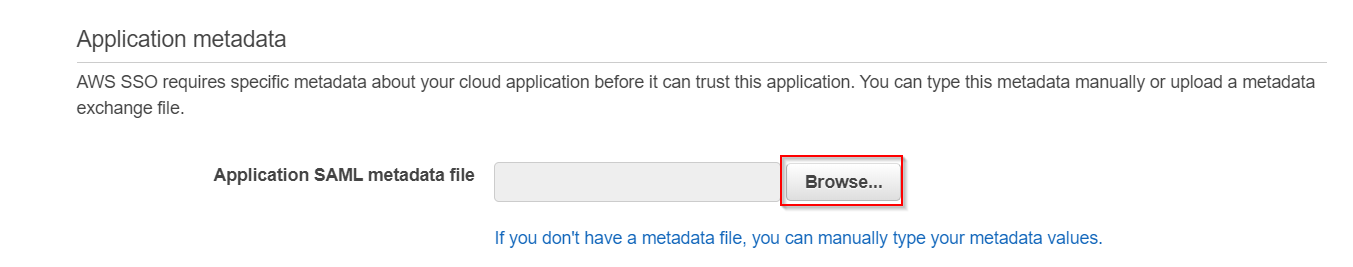
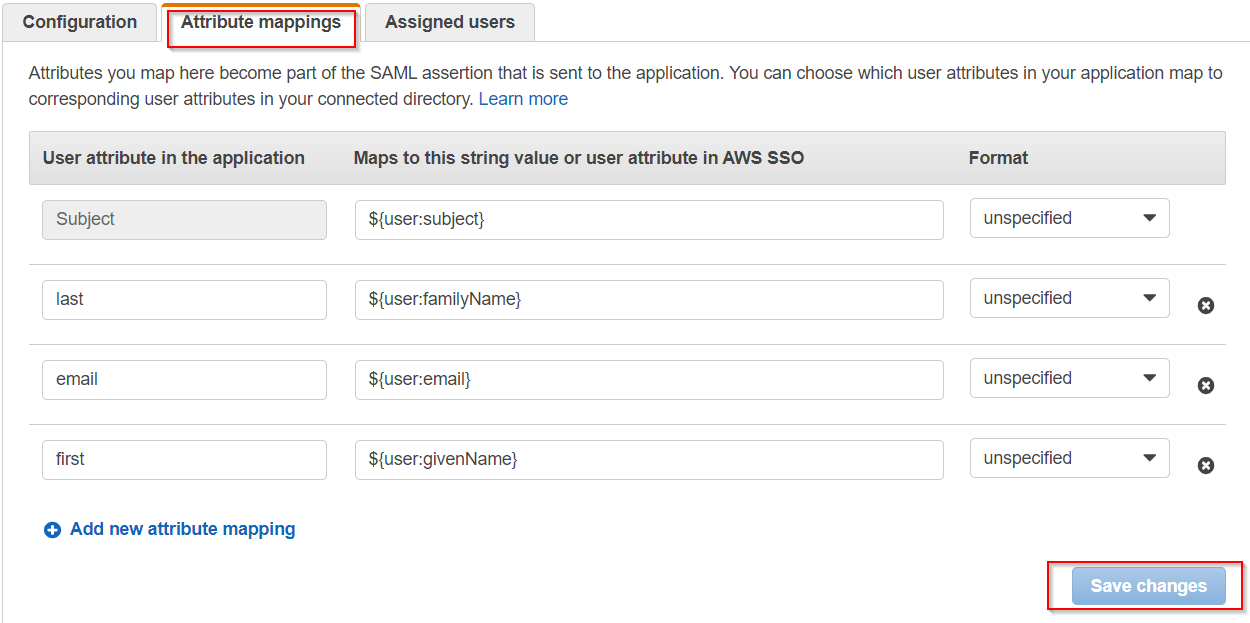


WordPress 사이트에 대한 AWS SSO 로그인을 달성하기 위해 WordPress를 SAML SP로 성공적으로 구성했습니다.
이 가이드에서는 AWS를 ID 공급자(IdP)로 , WordPress를 서비스 제공업체(SP)로 선택하여 AWS SAML 싱글 사인온(AWS WordPress SSO/AWS 로그인)을 성공적으로 구성했습니다 . WordPress용 SAML 싱글 사인온(SSO) 플러그인 솔루션을 사용하면 AWS 로그인 자격 증명을 사용하여 WordPress(WP) 사이트에 안전하게 로그인할 수 있습니다.
찾으시는 정보를 찾을 수 없으시면 samlsupport@xecurify.com 으로 이메일을 보내주세요.
도움이 필요하다? 우리는 바로 여기에 있습니다!



 무료 플러그인 다운로드
 모든 기능을 갖춘 평가판

 회원가입



